Probabilmente ti trovi in una di queste due situazioni in questo momento. O hai aperto la dashboard di un router o di un access point e hai trovato un'impostazione chiamata WPA key, oppure ti è stata chiesta "la password del WiFi" in un ambiente aziendale in cui questa semplice risposta non sembra affatto semplice.
Questa confusione è normale. Nell'uso quotidiano, le persone considerano la chiave WPA semplicemente come la password che consente ai dispositivi di accedere al WiFi. Tecnicamente, questa definizione è sufficientemente vicina da risultare utile. Dal punto di vista operativo, tuttavia, esclude la parte più importante per hotel, negozi, uffici, strutture sanitarie e complessi multitenant: una volta che molte persone condividono la stessa chiave, la sicurezza e la gestione diventano complicate molto rapidamente.
Se stai cercando che cos'è la chiave WPA, la risposta si sviluppa su due livelli. In primo luogo, è il segreto utilizzato per proteggere l'accesso a una rete wireless. In secondo luogo, è il punto di partenza per un processo di sicurezza molto più ampio che influisce su crittografia, responsabilità degli utenti, revoca, carico di lavoro del supporto e rischi di conformità.
Il custode digitale della tua rete WiFi: la chiave WPA
Pensa alla tua rete WiFi come a un edificio con una porta d'ingresso sicura. La chiave WPA è la chiave che le persone usano per entrare. Su un router domestico, di solito si tratta della password stampata sull'etichetta o di quella modificata in seguito. Su una rete aziendale, può essere la passphrase condivisa che il personale e gli ospiti inseriscono quando si connettono.
Questa è la versione semplice, ed è il punto di partenza ideale. Se una rete indica che utilizza WPA, WPA2 o WPA3 in modalità personal, ciò che gli utenti digitano viene comunemente definito chiave WPA, password WiFi, passphrase o chiave pre-condivisa. Le persone usano spesso questi termini in modo intercambiabile, anche se sotto il cofano non significano sempre esattamente la stessa cosa.
Cosa intende la maggior parte delle persone per chiave WPA
In termini pratici, la chiave WPA svolge tre funzioni:
- Controlla l'accesso: decide chi può unirsi alla rete.
- Avvia la crittografia: aiuta a creare le chiavi di sessione che proteggono il traffico tra il dispositivo e l'access point.
- Definisce l'ambito di attendibilità: tutti coloro che utilizzano la stessa chiave condivisa entrano di fatto dalla stessa porta.
Questo terzo punto è quello in cui i lettori aziendali dovrebbero soffermarsi. Una chiave condivisa è gestibile in una casa. In una sede con personale, ospiti, appaltatori, chioschi e dispositivi IoT, crea una catena di rischi.
Regola pratica: se tutti conoscono la stessa password WiFi, non è possibile stabilire con certezza chi debba avere ancora l'accesso e chi no.
Perché questo termine crea confusione
I lettori spesso si confondono perché la password digitata non è sempre l'effettiva chiave di crittografia utilizzata via etere. La password memorizzata è solo un input a misura d'uomo. Il sistema WiFi la trasforma in materiale crittografico più forte prima che il traffico reale inizi a scorrere.
Ecco perché alla domanda "che cos'è la chiave WPA" non si può rispondere in modo esaustivo con una definizione di una sola riga. È necessaria sia la prospettiva in linguaggio comune sia quella tecnica. Serve anche la visione operativa, perché il problema nascosto del WPA in ambito aziendale non è solo il funzionamento della chiave. È il modo in cui le persone la condividono, la ruotano, la revocano e convivono con le relative conseguenze.
Dal fallimento del WEP alla nascita del WPA
La sicurezza del WiFi non è iniziata con il WPA. È iniziata con un sistema più debole chiamato WEP, e il WEP è fallito in modo così grave che il WPA è arrivato come misura di salvataggio piuttosto che come un semplice aggiornamento.
Il WEP era ampiamente utilizzato alla fine degli anni '90 e si basava su chiavi statiche a 64 o 128 bit che i malintenzionati potevano violare in pochi minuti utilizzando strumenti come Aircrack-ng. La portata dell'esposizione era gravosa nel Regno Unito. Entro il 2002, oltre 1,2 milioni di reti WiFi domestiche non protette erano vulnerabili all'intercettazione e il 68% delle aziende londinesi intervistate utilizzava ancora il WEP secondo uno studio della British Computer Society del 2003, come riassunto in questo approfondimento su Wi-Fi Protected Access.
Perché il WEP ha fallito così miseramente
La debolezza fondamentale del WEP era semplice. Riutilizzava eccessivamente i segreti statici e proteggeva il traffico in modo troppo debole. Una volta che un utente malintenzionato acquisiva una quantità sufficiente di traffico wireless, i calcoli matematici diventavano abbastanza prevedibili da poter essere violati.
Per un utente domestico, ciò significava che i vicini o gli aggressori opportunisti potevano spiare il traffico. Per un'azienda, significava che chiunque si trovasse nel raggio di copertura radio aveva una strada concreta per l'intercettazione o l'intrusione.
Un'analogia fisica aiuta in questo caso. Il WEP era come dare a ogni dipendente, ospite, fornitore ed ex collaboratore la stessa chiave di metallo, senza mai cambiare la serratura, e utilizzando un design che i ladri avevano già imparato a scassinare rapidamente.
Cosa ha cambiato il WPA
Il protocollo WPA, introdotto dalla Wi-Fi Alliance nel 2003, è stato sviluppato come risposta diretta a queste vulnerabilità del WEP. Invece di affidarsi a una protezione statica, il WPA ha introdotto il TKIP, che generava una nuova chiave a 128 bit per pacchetto a partire da una Pairwise Master Key dinamica a 256 bit durante il processo di connessione.
Si è trattato di una svolta concettuale importante. La rete ha smesso di considerare la sicurezza come un unico segreto statico condiviso e si è mossa verso una protezione per sessione e per pacchetto.
Ecco la differenza pratica:
| Problema | WEP | WPA |
|---|---|---|
| Comportamento della chiave | Statico | Dinamico |
| Resistenza agli attacchi | Facile da decifrare con una quantità sufficiente di traffico acquisito | Maggiore resistenza grazie alla variazione delle chiavi dei pacchetti |
| Impatto aziendale | Elevata esposizione alle intercettazioni | Base di partenza più sicura per il normale utilizzo wireless |
Il protocollo WPA è stato importante perché ha trasformato la sicurezza wireless da "un unico segreto fisso protegge tutto" a "chiavi di lavoro temporanee proteggono ogni conversazione".
WPA non è stata la risposta definitiva. È stata la prima vera soluzione. Ma senza di essa, la sicurezza moderna del WiFi non avrebbe avuto un ponte utilizzabile per passare dai primi anni di insicurezza ai sistemi più affidabili su cui le aziende contano oggi.
Dietro le quinte dell'handshake: come le chiavi WPA proteggono i tuoi dati
Un ospite si connette al WiFi del tuo hotel dalla hall. In quel momento, la rete deve rispondere a due domande molto rapidamente: questo dispositivo conosce il segreto condiviso e come facciamo a proteggere questa sessione senza esporre quel segreto a chiunque si trovi nelle vicinanze ad ascoltare?
Questo compito è gestito dall'handshake a 4 vie (4-way handshake).
La passphrase WPA è solo il punto di partenza. L'access point e il client la usano per dimostrare di appartenere alla rete e per creare nuove chiavi di lavoro per quella specifica sessione. La password stessa non viene inviata via etere in testo non crittografato e non viene riutilizzata direttamente per crittografare ogni pacchetto.
Dalla passphrase alle chiavi di lavoro
In modalità WPA-PSK, l'utente inserisce una passphrase da 8 a 63 caratteri ASCII. Tale passphrase viene convertita in una chiave crittografica a 256 bit denominata Pairwise Master Key, che si trova al vertice della struttura delle chiavi WPA, come descritto in questa spiegazione della gerarchia delle chiavi WPA.
Da qui, il WPA deriva le chiavi temporanee per la connessione attiva.
- Un utente inserisce la passphrase WiFi.
- Il sistema deriva una chiave master da quella passphrase.
- Il client e l'access point si scambiano valori casuali chiamati nonce.
- Entrambe le parti generano chiavi specifiche per la sessione a partire dagli input condivisi.
Un modo pratico per vedere la cosa è semplice. La passphrase funziona come la chiave master in un sistema di serrature, mentre l'handshake crea chiavi temporanee per la porta che viene aperta in quel preciso momento.
Cosa succede durante l'handshake
A livello generale, l'access point invia un valore casuale chiamato ANonce. Il client risponde con il proprio valore casuale, lo SNonce. Entrambe le parti combinano questi valori con la chiave master e le informazioni specifiche del dispositivo per derivare una Pairwise Transient Key per quella sessione.
Questa chiave transitoria viene poi suddivisa in componenti separate per scopi diversi, tra cui la convalida dei messaggi di handshake e la crittografia del traffico utente.
Questo design è fondamentale dal punto di vista operativo. Se ogni dispositivo utilizzasse direttamente la passphrase condivisa per ogni pacchetto, una singola compromissione esporrebbe una parte molto più ampia della rete. Il WPA riduce questo rischio trasformando un unico segreto gestito dall'utente in materiale crittografico a livello di sessione.
Una passphrase WPA va intesa come l'input per la generazione della chiave, non come l'esatta chiave che protegge ogni singolo frame.
Per una visione operativa più ampia, questa guida al networking wireless sicuro offre un contesto utile per le decisioni di progettazione della rete WiFi.
Perché questo è importante negli ambienti reali
L'handshake può essere matematicamente ineccepibile e lasciare comunque un'azienda esposta. Il punto debole spesso non è la crittografia. È la passphrase condivisa e il modo in care le persone la gestiscono.
Se un utente malintenzionato acquisisce l'handshake, può tentare di indovinare la passphrase offline. Non ha bisogno di rimanere connesso alla rete durante questa operazione. Ciò crea un problema concreto per hotel, appartamenti, spazi di coworking e aziende multi-sede in cui la stessa chiave WPA viene ampiamente condivisa, scritta sui cartelli, riutilizzata in diverse proprietà o trasmessa a collaboratori esterni ed ex dipendenti.
Il rischio cresce durante il ciclo di vita della chiave:
- Le passphrase deboli sono più facili da indovinare dopo l'acquisizione di un handshake.
- Le passphrase riutilizzate diffondono un singolo errore su più sedi.
- Le passphrase condivise rendono difficile la revoca perché la modifica della chiave influisce su ogni utente legittimo.
- Le passphrase a lungo termine accumulano esposizione man mano che più ospiti, dipendenti e dispositivi le memorizzano.
Questo è il limite nascosto del WiFi a chiave condivisa. Il WPA protegge il traffico molto meglio dei sistemi legacy, ma la sicurezza quotidiana dipende ancora da come la chiave viene distribuita, ruotata e revocata.
Quindi, quando qualcuno chiede cos'è la chiave WPA, la risposta accurata è più ampia di "la password del WiFi". È il segreto condiviso che avvia l'handshake, alimenta il processo di generazione delle chiavi e spesso diventa il principale punto debole operativo nelle reti aziendali e multi-tenant.
WPA vs WPA2 vs WPA3: quale chiave ti protegge meglio
La maggior parte delle reti che incontrerai oggi non indicherà semplicemente "WPA". Offriranno WPA, WPA2, WPA3 o una modalità di compatibilità mista. I nomi sembrano simili, ma non offrono lo stesso livello di protezione.
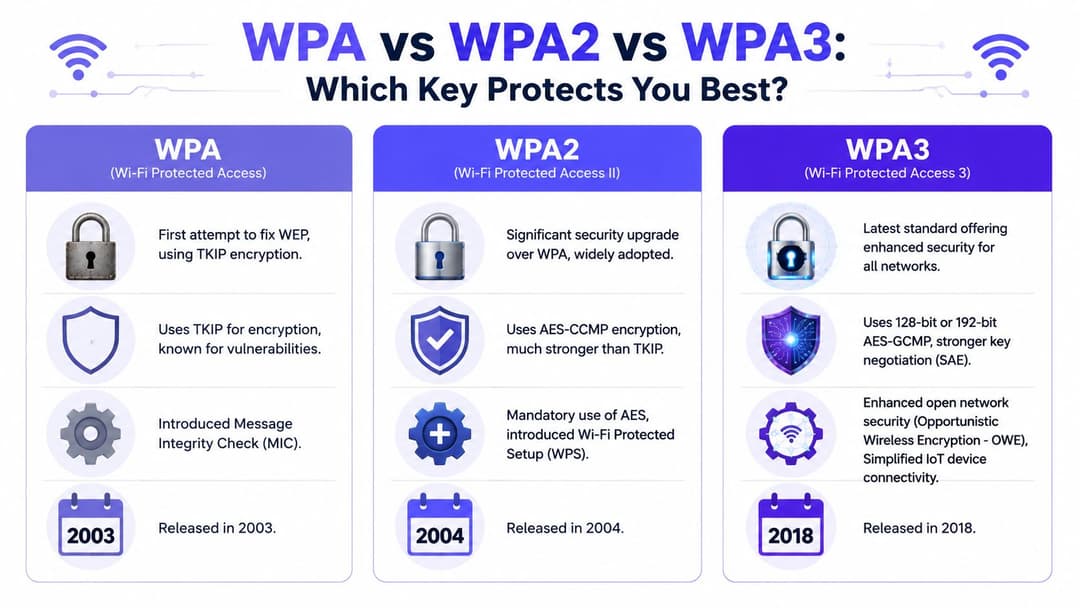
La regola generale è semplice. WPA è stata la soluzione di ripiego, WPA2 è diventato lo standard sicuro di massa e WPA3 è la scelta moderna preferita dove il supporto dei dispositivi lo consente.
Cosa è cambiato tra le varie generazioni
Il WPA ha migliorato il WEP sostituendo la protezione statica con chiavi dinamiche basate su TKIP.
Il WPA2 ha superato il vecchio approccio del WPA ed è ampiamente associato alla crittografia basata su AES, che è più forte e più adatta all'uso aziendale moderno.
WPA3 ha reso le cose ancora più stringenti. Il suo più grande miglioramento pratico per la modalità personale è una protezione più forte contro i tentativi di indovinare le password offline tramite SAE, anziché affidarsi al vecchio modello di scambio di chiavi pre-condivise. Migliora anche la sicurezza per le reti aperte e per i più recenti ecosistemi di dispositivi.
Confronto di sicurezza tra WPA, WPA2 e WPA3
| Funzionalità | WPA | WPA2 | WPA3 |
|---|---|---|---|
| Rilascio | 2003 | 2004 | 2018 |
| Protezione principale | Miglioramento basato su TKIP rispetto al WEP | Protezione più robusta basata su AES | Nuova generazione con negoziazione delle chiavi più forte |
| Resistenza agli attacchi alle password | Migliore del WEP, ma limitata | Forte se configurata bene, ma la modalità PSK presenta ancora punti deboli | Resistenza migliorata grazie a SAE |
| Utilizzo ideale oggi | Solo sistemi legacy | Comune e ancora ampiamente utilizzato | La migliore opzione quando supportata |
Per i lettori che confrontano le opzioni di implementazione in contesti aziendali, questa panoramica su WPA e WPA2 Enterprise aggiunge un contesto utile sui modelli di autenticazione.
Quale opzione dovresti scegliere
Utilizza questo criterio decisionale invece di inseguire le semplici etichette:
- Se una rete utilizza ancora solo il WPA, è giunto il momento di sostituirla.
- Se il tuo ambiente si affida a WPA2-Personal, il rischio principale spesso non è la crittografia in sé, ma il modello a password condivisa che la circonda.
- Se il tuo hardware supporta il WPA3, di solito è la direzione migliore a lungo termine, specialmente per le nuove implementazioni.
- Se gestisci una sede con dispositivi eterogenei, la compatibilità potrebbe imporre una configurazione transitoria per un certo periodo.
I nomi dei protocolli più recenti non eliminano le cattive abitudini operative. Una password condivisa gestita male su uno standard più recente può comunque creare gravi rischi per il business.
Questo è il punto che molti articoli di confronto non colgono. WPA3 è migliore di WPA2, e WPA2 è migliore di WPA. Ma un hotel che fornisce un'unica password condivisa a personale, ospiti e appaltatori ha comunque un problema di gestione, anche se lo standard di crittografia utilizzato è più recente.
Guida pratica alla gestione della chiave WPA
Per una casa o un piccolo ufficio, trovare la chiave WPA è solitamente facile. Spesso è stampata sull'etichetta del router sotto il nome del WiFi e la password predefinita, a meno che qualcuno non l'abbia modificata durante la configurazione.
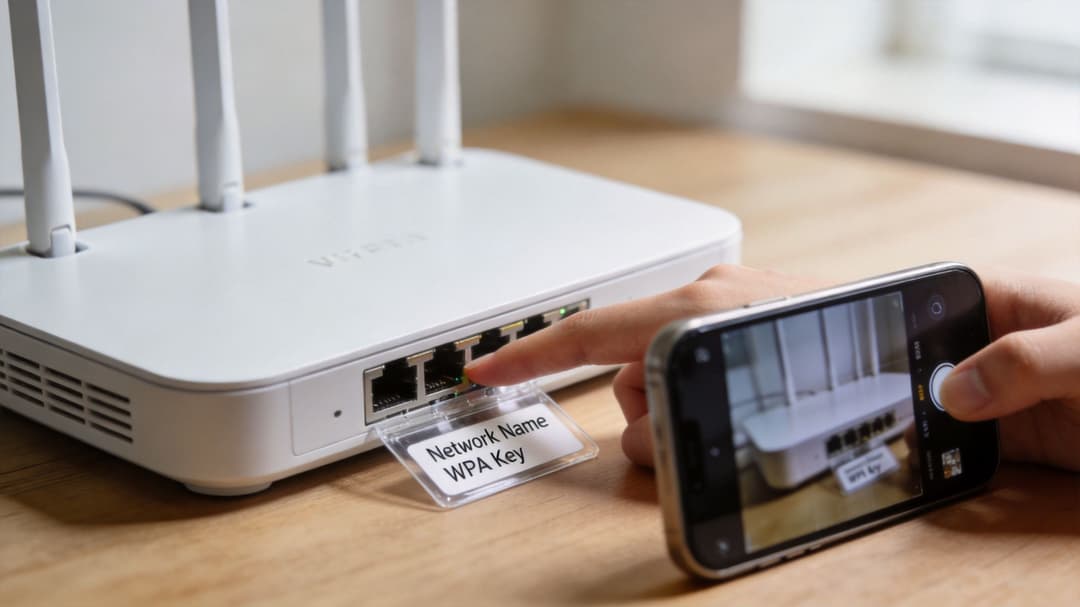
Se è necessario modificarla, la procedura standard è simile su molte piattaforme come TP-Link, Netgear, UniFi, Aruba Instant On o i router forniti dagli ISP. Accedi all'interfaccia di gestione, apri le impostazioni wireless, scegli il SSID e aggiorni la passphrase.
Una procedura ragionevole per ambienti di piccole dimensioni
Una corretta procedura di modifica della chiave WPA si presenta solitamente così:
- Trova l'SSID attivo che desideri aggiornare.
- Verifica la modalità di sicurezza per sapere se la rete utilizza WPA2, WPA3 o una modalità mista.
- Imposta una passphrase complessa che non venga riutilizzata altrove.
- Salva e pianifica le riconnessioni per ogni dispositivo interessato.
- Aggiorna la documentazione in modo che il personale di supporto sappia cosa è cambiato e quando.
Una passphrase complessa dovrebbe essere lunga, unica e non basata sul nome della struttura, sul nome dell'azienda, sull'indirizzo o su semplici sequenze di parole. Le migliori passphrase aziendali sono spesso abbastanza casuali da resistere ai tentativi di indovinamento, pur rimanendo gestibili attraverso un password manager.
Dove l'amministrazione ordinaria diventa un problema operativo
Il problema è la scalabilità. In un'azienda, una chiave WPA non è solo una configurazione. È una dipendenza legata a registratori di cassa, tablet, sistemi per sale riunioni, scanner, display, stampanti, terminali portatili e dispositivi personali.
Il problema nascosto viene raramente menzionato nelle guide WiFi di base. I contenuti esistenti spesso trattano la chiave WPA come una configurazione statica una tantum, ma in ambienti reali il ripristino di una chiave WPA su una rete attiva può disconnettere centinaia di dispositivi, interrompendo il servizio nella sanità o nel retail, e quelle stesse guide spesso saltano le implicazioni di business continuity e conformità della rotazione dopo una violazione, come rilevato in questa discussione sulle lacune operative tra WEP e WPA.
Modificare una chiave WiFi condivisa in una sede affollata non significa solo aggiornare la sicurezza. Significa scatenare un evento di riconnessione su tutto ciò che dipende da quel SSID.
È qui che i responsabili IT si trovano stretti tra due fuochi. Lasciare la chiave invariata troppo a lungo aumenta il rischio. Ruotarla in modo aggressivo compromette l'operatività.
La domanda di business che la maggior parte dei team dovrebbe porsi
Per un'abitazione monofamiliare, la risposta è spesso "basta cambiare la password".
Per un hotel, una clinica, una catena di negozi o una residenza studentesca, la domanda migliore è un'altra: questa rete dovrebbe ancora dipendere da una chiave WPA condivisa?
Perché le chiavi WPA condivise falliscono nelle sedi moderne
Un ospite dell'hotel chiede la password del WiFi al momento del check-in. Un appaltatore riceve la stessa password dalla manutenzione. Un ex dipendente ha ancora una foto della bacheca scattata sei mesi fa. Tutti e tre possono accedere alla rete all'incirca nello stesso modo, ed è proprio questo il problema.
Una chiave WPA condivisa funziona come una chiave master duplicata troppe volte. Può ancora aprire la porta, ma smette di dirti chi è entrato, se dovrebbe avere ancora l'accesso e cosa fare quando una copia va smarrita.
Il problema fondamentale è l'identità. Una chiave condivisa dimostra che un dispositivo conosce la password. Non dimostra quale persona stia utilizzando quel dispositivo, se il dispositivo sia gestito o se l'accesso debba scadere al termine di un turno, di un soggiorno o di un contratto.
Questo divario conta soprattutto nelle strutture in cui molti gruppi diversi coesistono nello stesso spazio. Hotel, punti vendita, cliniche, alloggi per studenti e uffici multitenant raramente hanno una base utenti stabile. Ospitano clienti, personale, fornitori, lavoratori temporanei, residenti e dispositivi personali non gestiti. Una passphrase condivisa riduce tutte queste differenze a un'unica decisione drastica: consentito o non consentito.
Cosa fallisce concretamente nelle operazioni quotidiane
La debolezza della sicurezza non è solo teorica. Si manifesta nelle normali attività di amministrazione e nella gestione degli incidenti:
- L'accesso non può essere ricondotto chiaramente a un individuo: i log possono mostrare che un dispositivo si è connesso all'SSID, ma non quale membro dello staff, ospite o appaltatore lo stesse utilizzando.
- La revoca è drastica: rimuovere un singolo utente spesso significa dover cambiare la password per chiunque altro utilizzi quella rete.
- La diffusione della password diventa un comportamento normale: il personale la scrive su carta, la invia tramite messaggio ai fornitori, la stampa per i residenti o la riutilizza in diverse sedi.
- La separazione degli utenti si fa confusa: negli edifici condivisi o negli spazi a uso misto, un'unica passphrase può compromettere il confine tra gruppi che dovrebbero invece rimanere isolati.
- Le indagini rallentano: se compare del traffico sospetto, il primo ostacolo è spesso rappresentato proprio dalla credenziale condivisa, poiché molte persone diverse potrebbero averla utilizzata.
Una rete domestica può tollerare questo tipo di ambiguità. Una struttura aziendale di solito non può farlo.
Perché questo crea un rischio latente per gli operatori
Considera l'eventualità di un incidente in un hotel. Un dispositivo sulla rete inizia a scansionare i sistemi interni o a generare traffico insolito. Con WPA-PSK, la crittografia potrebbe funzionare ancora correttamente, ma l'operatore si trova davanti a una domanda molto più difficile. Chi aveva quell'accesso e dovrebbe averlo ancora?
Le chiavi condivise sono deboli nello stesso modo in cui lo sono le credenziali di accesso condivise tra il personale. All'inizio riducono gli ostacoli di configurazione, per poi creare confusione ovunque. I team di sicurezza perdono l'attribuzione delle azioni. I team operativi perdono il controllo granulare. I manager ereditano problemi di conformità e responsabilità a cui non sanno rispondere con sicurezza.
Questo è anche il motivo per cui le chiavi WPA condivise contrastano con i moderni modelli di accesso come l'accesso alla rete zero-trust per gli ambienti aziendali. Il modello zero trust collega l'accesso all'identità, allo stato del dispositivo e alle policy. Una password WiFi condivisa, invece, collega l'accesso al possesso di un segreto che spesso si diffonde ben oltre il pubblico originario.
In una sede moderna, la principale debolezza del WPA-PSK non è il cifrario. È il modello di credenziali condivise ad esso associato.
Per gli ambienti multi-tenant, ad alta affluenza di ospiti e con un elevato turnover, il problema non è più stabilire se la password sia abbastanza complessa. La questione è se una password condivisa debba essere ancora considerata il punto di controllo principale.
Oltre le chiavi condivise per un accesso Zero-Trust
Esiste una risposta tradizionale al problema delle chiavi condivise. Si tratta di WPA-Enterprise con 802.1X. Invece di un'unica password condivisa, gli utenti o i dispositivi si autenticano individualmente attraverso un sistema centrale, spesso utilizzando un servizio RADIUS. Questo offre una tracciabilità nettamente migliore e un controllo degli accessi più rigoroso.
La sfida è la complessità. Il WiFi aziendale tradizionale può comportare la gestione dei certificati, attriti nel processo di onboarding, la progettazione delle policy e un sovraccarico infrastrutturale che i team IT più piccoli o i gestori delle strutture non desiderano sostenere. In ambienti misti con ospiti, personale, residenti, appaltatori e dispositivi legacy, tale sovraccarico può rallentare l'adozione anche quando il modello di sicurezza è chiaramente superiore.
Come dovrebbe essere un accesso moderno
Un modello più forte sostituisce i segreti condivisi con un accesso basato sull'identità. In pratica, questo si traduce spesso in una combinazione di:
- Autenticazione basata su certificati per i dispositivi del personale, in modo che l'accesso sia legato a un'identità gestita e alla attendibilità del dispositivo.
- Onboarding senza password per gli ospiti, così gli utenti si autenticano senza dover conoscere o riutilizzare una password WiFi condivisa.
- Credenziali per singolo dispositivo o singolo utente per i sistemi legacy, evitando che l'hardware obsoleto costringa l'intera rete a tornare a uno schema basato su chiave condivisa.
- Revoca immediata, in modo che la disattivazione di un account o di una policy possa rimuovere l'accesso senza dover modificare la chiave WiFi di un'intera sede.
Questo è il cambiamento operativo che conta. L'obiettivo non è più "scegliere una password condivisa migliore". L'obiettivo è "smettere di dipendere dalle password condivise, ovunque possibile".
Perché questo si allinea con il modello zero trust
Il modello zero trust funziona al meglio quando l'accesso può rispondere chiaramente a domande fondamentali:
| Domanda | Chiave WPA condivisa | Accesso basato sull'identità |
|---|---|---|
| Chi si è connesso | Risposta di gruppo | Utente o dispositivo specifico |
| L'accesso può essere revocato istantaneamente | Spesso dirompente | Solitamente mirato |
| È facile applicare i criteri in base al ruolo | Limitato | Molto più solido |
Per le strutture che stanno modernizzando l'accesso wireless, gli approcci passwordless e basati su certificati si adattano solitamente meglio rispetto al tentativo di perfezionare la gestione di WPA-PSK. Migliorano la tracciabilità, riducono la condivisione delle password e rendono la gestione del ciclo di vita molto più pratica.
Un punto di partenza utile consiste nel comprendere come l'accesso alla rete zero-trust (zero-trust network access) trasformi il ruolo dell'autenticazione WiFi dal "conoscere la password" al "dimostrare l'identità in base a una policy".
La risposta a lungo termine alla domanda su cosa sia la chiave WPA è leggermente scomoda ma importante. In molti contesti aziendali, la strategia migliore non è continuare a gestire una chiave WPA condivisa con maggiore attenzione. Consiste nel progettare le reti in modo che le chiavi condivise smettano di essere il fulcro del controllo degli accessi.
Se la tua organizzazione desidera un WiFi per gli ospiti, l'accesso per il personale e una rete multi-tenant senza i grattacapi delle password condivise, Purple offre un percorso pratico verso l'accesso basato sull'identità e senza password. Ciò include l'onboarding sicuro per gli ospiti, l'autenticazione moderna per il personale e opzioni per i dispositivi legacy che necessitano ancora di un accesso controllato alla rete senza esporre l'intera sede ai rischi di una singola chiave WPA condivisa.