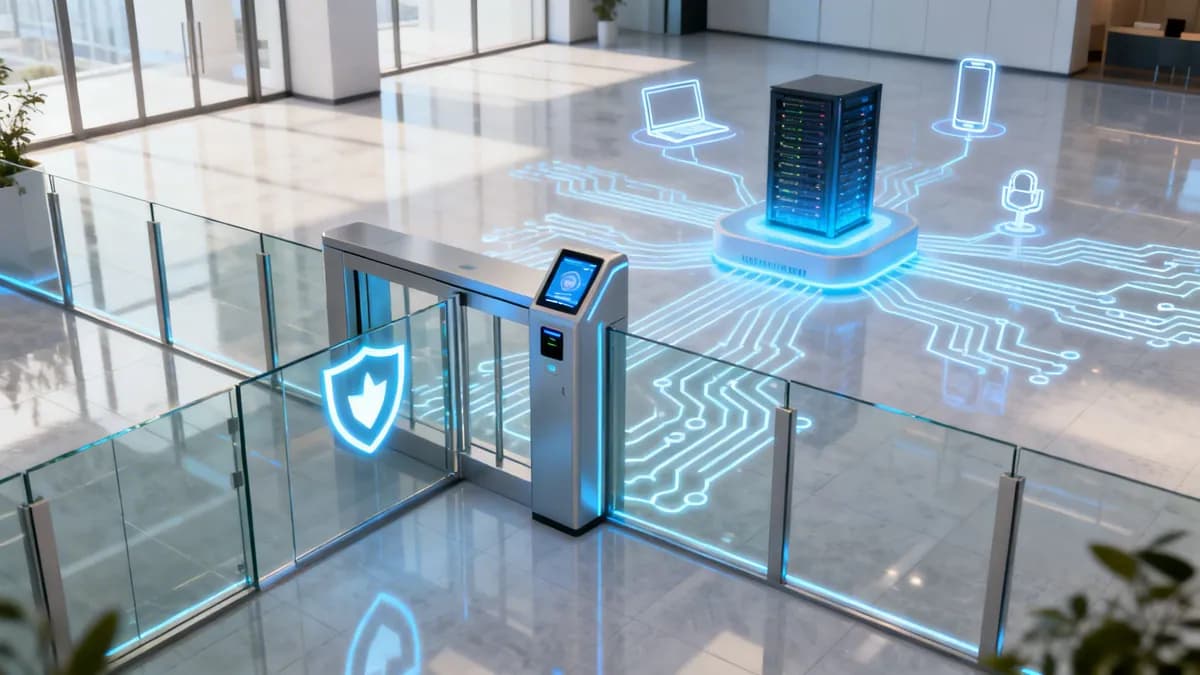
•Definizione principale: Il Network Access Control (NAC) applica le politiche di sicurezza autenticando gli utenti, valutando lo stato di sicurezza dei dispositivi e segmentando dinamicamente l'accesso alla rete.
•I tre pilastri della sicurezza: Il NAC si basa sull'autenticazione 802.1X/EAP, sui controlli dello stato di salute dei dispositivi prima della connessione e sull'autorizzazione VLAN basata sui ruoli.
•Passaggio al Cloud RADIUS: Le reti aziendali stanno sostituendo l'hardware legacy locale con soluzioni NAC e RADIUS cloud-native per proteggere il personale, i dispositivi BYOD e la rete WiFi per gli ospiti in tutte le sedi distribuite.
•Architettura Zero-Trust: La micro-segmentazione impedisce il movimento laterale all'interno delle reti, isolando i dispositivi degli ospiti dai sistemi POS sensibili, dall'hardware IoT e dai server aziendali.
Network Access Control (NAC) funge da policy di sicurezza per le tue porte di accesso digitali. Decide chi e cosa può entrare. Il NAC controlla ogni utente e dispositivo prima di concedere l'accesso alla rete. Questo protegge i dati sensibili.
## Cos'è il network access control?
Immagina la rete aziendale come un club esclusivo. Esistono diversi livelli di sicurezza per le varie aree. Senza un guardiano, chiunque potrebbe entrare. Potrebbero accedere a stanze riservate e causare problemi. Una rete non protetta è un terreno libero per laptop aziendali, smartphone degli ospiti, sensori IoT e malintenzionati.
Il NAC è la moderna guardia di sicurezza per il tuo club digitale. Il suo compito principale è far rispettare le regole su chi e cosa si connette alla tua rete. Esegue una verifica rigorosa per ogni richiesta di accesso.
### L'aumento degli accessi incontrollati
La necessità di un solido controllo degli accessi alla rete è cresciuta. Il perimetro di rete tradizionale è scomparso. Gli ambienti aziendali odierni sono diversi:
* **Bring Your Own Device (BYOD):** I dipendenti utilizzano telefoni personali, tablet e laptop per il lavoro. Questo introduce molti dispositivi con standard di sicurezza variabili nella rete aziendale.
* **Proliferazione dell'IoT:** I dispositivi intelligenti sono ovunque. Questi includono termostati per ufficio, telecamere di sicurezza e macchinari specializzati. Un [rapporto Sygnia](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) ha evidenziato come gli aggressori prendano di mira questi sistemi. Spesso mancano di un monitoraggio della sicurezza standard.
* **Accesso per ospiti e collaboratori esterni:** Sedi di eventi, uffici e ospedali devono fornire un accesso temporaneo alla rete. Devono farlo senza mettere a rischio la rete principale.
* **Minacce informatiche sofisticate:** Gli aggressori sfruttano un singolo dispositivo scarsamente protetto per stabilire una testa di ponte. Una volta dentro, si muovono lateralmente per trovare bersagli di alto valore.
Senza il NAC, ogni punto di connessione è un potenziale punto cieco per la sicurezza. È un gateway aperto per una violazione.
> Il NAC trasforma la tua rete da un ambiente vulnerabile e privo di regole a uno spazio governato e sicuro. Fornisce la visibilità e il controllo necessari per gestire la connettività dei dispositivi moderni.
I firewall da soli non bastano. I firewall ispezionano il traffico proveniente da internet. Sono ciechi rispetto alle minacce che hanno origine all'interno della rete. Se un dispositivo compromesso è connesso, un firewall potrebbe non impedirgli di attaccare i sistemi interni. Il NAC fornisce un livello critico di difesa interna.
### I pilastri fondamentali del network access control
Una moderna soluzione NAC esegue tre funzioni fondamentali per ogni tentativo di connessione:
| Pilastro | Funzione | Analogia con il mondo reale |
| :----- | :------- | :----------------- |
| **Autenticazione** | Verifica dell'identità dell'utente o del dispositivo. | Mostrare il proprio documento d'identità e la tessera associativa al buttafuori del club. |
| **Stato di sicurezza del dispositivo** | Controllo dello stato di salute e della conformità di sicurezza del dispositivo. | Il buttafuori che controlla se il tuo abbigliamento rispetta il codice di abbigliamento. |
| **Autorizzazione** | Concessione di diritti di accesso specifici in base all'identità e alla postura. | La tua tessera associativa ti dà accesso solo a piani specifici. |
Il NAC risponde a tre domande per ogni connessione:
1. Chi sei? (Autenticazione)
2. Che dispositivo stai usando? (Postura del dispositivo)
3. Cosa ti è consentito fare? (Autorizzazione)
L'applicazione di policy basate su queste risposte garantisce che solo gli utenti attendibili con dispositivi conformi accedano a risorse di rete specifiche. Questo riduce la superficie di attacco e costituisce la base della moderna cybersecurity. Per una panoramica più ampia sugli standard di protezione wireless, consulta la nostra guida completa alla sicurezza WiFi aziendale.. Questo è particolarmente vero per settori come l'ospitalità, la vendita al dettaglio e la sanità. Questi settori gestiscono diverse tipologie di utenti e dati sensibili.
## Comprendere la moderna architettura NAC
Un sistema NAC è un team coordinato. Ogni membro ha un compito specifico. Questo team ha tre componenti principali che lavorano insieme in tempo reale, esaminando ogni tentativo di connessione rispetto alle vostre policy di sicurezza.
### Il policy server: il cervello strategico
Il Policy Server è il cervello dell'operazione. Custodisce il regolamento principale. Questo include tutte le policy e le impostazioni che definiscono il concetto di "sicuro" per la vostra rete.
Quando un dispositivo tenta di connettersi, le informazioni vengono inviate al Policy Server. Il server verifica le sue regole: Si tratta di un utente noto? Il suo dispositivo è all'altezza? Quale livello di accesso deve ricevere? Le integrazioni con identity provider come Microsoft Entra ID o Okta collegano l'identità di un utente ai suoi diritti di accesso.
### I sensori di rete: gli occhi e le orecchie
I sensori di rete, o agenti, sono gli occhi e le orecchie. Sono distribuiti in tutta la rete e ascoltano i nuovi tentativi di connessione. Il loro compito è individuare i nuovi dispositivi, inclusi laptop, smartphone o sensori IoT.
Una volta rilevato un nuovo dispositivo, il sensore raccoglie le informazioni iniziali e riferisce al Policy Server. Questo primo avviso avvia il flusso di lavoro del NAC.
### Punti di applicazione (enforcement points): i guardiani
Gli Enforcement Points eseguono i comandi del Policy Server. Di solito si tratta di dispositivi di rete esistenti, come:
* **Access Point wireless (AP):** Controllano chi si collega al WiFi.
* **Switch di rete:** Gestiscono l'accesso per i dispositivi collegati fisicamente alla rete.
* **Firewall e Gateway:** Applicano regole più ampie a tutto il traffico di rete.
Dopo che il Policy Server ha deciso, comunica all'Enforcement Point cosa fare. Tale azione potrebbe essere la concessione dell'accesso completo, il reindirizzamento del dispositivo a una rete ospiti limitata o il blocco completo.
> Una moderna soluzione NAC orchestra questi elementi in modo efficace. Un utente si connette al WiFi (Enforcement Point). Questo avvisa il Policy Server. Il server verifica l'identità dell'utente e lo stato di salute del dispositivo, quindi comunica all'AP di spostare l'utente nel segmento di rete corretto e sicuro.
Questo modello architetturale consente a Purple di funzionare con l'infrastruttura esistente. Questo include vendor come Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Una soluzione NAC intelligente utilizza l'hardware esistente, trasformandolo in una parte attiva della vostra difesa di sicurezza.
Per ulteriori informazioni sui protocolli che rendono possibile questa comunicazione, leggete [come funziona un server RADIUS](https://www.purple.ai/blogs/what-is-radius-server) nell'autenticazione di rete. Questa adattabilità rende l'implementazione delle soluzioni NAC pratica e conveniente.
## Funzionalità chiave delle principali soluzioni NAC
Cosa separa un semplice gatekeeper di rete da una moderna piattaforma di sicurezza? I vecchi sistemi avevano semplici regole di autorizzazione o negazione. Le soluzioni NAC leader di oggi offrono funzionalità dinamiche e intelligenti. Hanno superato le password condivise per offrire una sicurezza granulare basata sull'identità.
Queste funzionalità creano una postura di sicurezza più solida e flessibile. Costruiscono un sistema che si adatta in tempo reale a ogni dispositivo che richiede l'accesso. Questo include un laptop aziendale, lo smartphone di un ospite o una macchina per risonanza magnetica di un ospedale.
### Autenticazione basata sull'identità e accesso senza password cloud RADIUS
Il primo compito di qualsiasi NAC è una forte autenticazione. Non si tratta di una singola password WiFi, facilmente condivisibile. I moderni NAC si basano sull'identità. Capiscono *chi* si sta connettendo, non solo *cosa* si sta connettendo.
Questo significa passare a metodi più sicuri e intuitivi. Le soluzioni avanzate offrono molte opzioni di autenticazione. Queste si adattano a diversi tipi di utenti ed esigenze di sicurezza:
* **Accesso Passwordless:** Biometria, notifiche push o chiavi crittografiche consentono un accesso sicuro alla rete senza digitare una password. Questo migliora la sicurezza e la praticità.
* **Autenticazione basata su certificati:** Per i dispositivi aziendali, il NAC utilizza certificati digitali. Verifica l'identità del dispositivo in modo silenzioso e sicuro a ogni connessione. Questo crea un'esperienza fluida e sicura per il personale.
* **Integrazione SSO:** Il collegamento a provider di identità come Microsoft Entra ID o Okta consente alla soluzione NAC di utilizzare la directory centrale degli utenti dell'organizzazione. Questa rappresenta l'unica fonte di verità per stabilire chi può accedere a cosa.
### Valutazione dello stato di sicurezza del dispositivo
Una funzionalità fondamentale dei moderni NAC è la valutazione dello stato di sicurezza del dispositivo, ovvero un controllo dello stato di salute. La soluzione NAC ispeziona qualsiasi dispositivo che tenti di connettersi, garantendo che soddisfi gli standard minimi di sicurezza.
Questa valutazione verifica i requisiti di conformità:
* Il sistema operativo è aggiornato con le ultime patch di sicurezza?
* Il software antivirus è installato, funzionante e aggiornato?
* Il firewall del dispositivo è attivo?
* Sul dispositivo sono installate app non approvate o ad alto rischio?
Se un dispositivo non supera questo controllo, non viene bloccato per sempre. Un NAC intelligente sposta automaticamente il dispositivo su una rete di quarantena. Qui fornisce le risorse necessarie per aiutare l'utente a risolvere i problemi. Ciò include link per scaricare gli aggiornamenti software richiesti. Questo processo automatizza l'applicazione delle regole e riduce il carico di lavoro del personale IT.
### Applicazione dinamica delle policy e micro-segmentazione
Una volta autenticati l'utente e il dispositivo, il NAC applica le policy di accesso. È qui che entra in gioco la micro-segmentazione. Invece di una rete unica, aperta e piatta, il NAC crea zone più piccole e isolate.
> La micro-segmentazione è come avere piani protetti da tessera magnetica in un grattacielo. Un ospite accede alla hall. La sua tessera non funziona per i piani degli uffici direzionali o dei server. Questo contenimento impedisce agli utenti malintenzionati di spostarsi lateralmente all'interno della rete.
Una soluzione NAC inserisce automaticamente utenti e dispositivi nella rete virtuale (VLAN) corretta. Questo avviene in base al loro ruolo, al tipo di dispositivo e alla posizione. Un ospite sulla rete WiFi viene isolato dal segmento di rete che contiene i sistemi Point-of-Sale sensibili in un negozio al dettaglio. Puoi trovare maggiori dettagli nella nostra guida su come [creare una rete wireless sicura](https://www.purple.ai/blogs/secure-wireless-networking).
La richiesta di questa sicurezza integrata è in crescita. Il mercato del controllo degli accessi nel Regno Unito ha raggiunto i 524,6 milioni di USD nel 2024. Si prevede che salirà a 830,7 milioni di USD entro il 2030. Questa crescita è trainata da settori come il retail e l'hospitality che stanno aggiornando i propri sistemi.
## Scegliere la giusta distribuzione NAC
Domande frequenti sul network access control
Che cos'è il Network Access Control (NAC)?
Il Network Access Control (NAC) è una soluzione di sicurezza che ispeziona, autentica e autorizza ogni dispositivo che tenta di connettersi a una rete aziendale. Verificando l'identità dell'utente tramite 802.1X/EAP e valutando la postura di sicurezza del dispositivo, il NAC applica le policy di accesso e impedisce ai dispositivi non autorizzati di accedere alle risorse interne.
In cosa differisce il NAC da un firewall di rete?
Mentre un firewall di rete ispeziona il traffico perimetrale in entrata e in uscita da Internet, il NAC governa l'accesso alla rete interna. Il NAC controlla quali utenti e dispositivi possono unirsi alla rete fisica o wireless, garantendo che i dispositivi compromessi non possano spostarsi lateralmente per attaccare i server interni.
Perché le aziende stanno passando dal NAC on-premises al Cloud RADIUS?
Le appliance NAC legacy on-premises richiedono una costosa manutenzione dell'hardware, aggiornamenti manuali dei certificati e una complessa configurazione dei controller locali. Le soluzioni cloud RADIUS offrono un'integrazione centralizzata dell'identità (Microsoft Entra ID, Okta, Google Workspace), il provisioning automatizzato dei profili e il supporto per access point multi-vendor senza sovraccarichi infrastrutturali.
Quale hardware è richiesto per implementare il Network Access Control?
Le moderne soluzioni NAC in cloud si integrano direttamente con gli access point wireless aziendali certificati 802.1X e gli switch gestiti. I principali fornitori di hardware, tra cui Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet supportano nativamente l'applicazione di cloud RADIUS e NAC.
Proteggi la tua rete aziendale con Purple Cloud RADIUS & NAC
Elimina l'hardware legacy locale. Purple offre autenticazione RADIUS cloud-native, controllo degli accessi alla rete 802.1X e onboarding dei visitatori in oltre 80.000 sedi con compatibilità Cisco Meraki, HPE Aruba, Ruckus e UniFi.
Il Network Access Control (NAC) è una soluzione di sicurezza che ispeziona, autentica e autorizza ogni dispositivo che tenta di connettersi a una rete aziendale. Verificando l'identità dell'utente tramite 802.1X/EAP e valutando la postura di sicurezza del dispositivo, il NAC applica le policy di accesso e impedisce ai dispositivi non autorizzati di accedere alle risorse interne.
In cosa differisce il NAC da un firewall di rete?
Mentre un firewall di rete ispeziona il traffico perimetrale in entrata e in uscita da Internet, il NAC governa l'accesso alla rete interna. Il NAC controlla quali utenti e dispositivi possono unirsi alla rete fisica o wireless, garantendo che i dispositivi compromessi non possano spostarsi lateralmente per attaccare i server interni.
Perché le aziende stanno passando dal NAC on-premises al Cloud RADIUS?
Le appliance NAC legacy on-premises richiedono una costosa manutenzione dell'hardware, aggiornamenti manuali dei certificati e una complessa configurazione dei controller locali. Le soluzioni cloud RADIUS offrono un'integrazione centralizzata dell'identità (Microsoft Entra ID, Okta, Google Workspace), il provisioning automatizzato dei profili e il supporto per access point multi-vendor senza sovraccarichi infrastrutturali.
Quale hardware è richiesto per implementare il Network Access Control?
Le moderne soluzioni NAC in cloud si integrano direttamente con gli access point wireless aziendali certificati 802.1X e gli switch gestiti. I principali fornitori di hardware, tra cui Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet supportano nativamente l'applicazione di cloud RADIUS e NAC.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.