
Come progettare una rete WiFi per campus: guida IT per le università
Questa guida tecnica fornisce un progetto completo per la progettazione e l'implementazione di reti WiFi ad alta densità per campus, coprendo ogni aspetto - dai site survey attivi e il posizionamento degli access point fino all'architettura dei controller, al roaming continuo e all'onboarding sicuro degli ospiti. È scritta per IT manager, network architect e CTO di università e grandi strutture che necessitano di una guida pratica per pianificare ed eseguire un'implementazione wireless in questo trimestre. La guida mappa inoltre la piattaforma di Guest WiFi e analytics di Purple sui reali punti di integrazione all'interno del ciclo di vita dell'implementazione.
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Guest WiFi →
Executive Summary
Per i team IT universitari e i gestori delle strutture, le reti WiFi dei campus non sono più un servizio accessorio - sono un'infrastruttura critica. Il moderno ambiente dell'istruzione superiore richiede reti wireless ad alta densità e ad alta velocità di trasmissione che supportino più dispositivi per utente, applicazioni ad alta richiesta di banda e spostamenti fluidi attraverso ampi spazi fisici. Questa guida illustra l'architettura tecnica, la strategia di implementazione e le migliori pratiche operative necessarie per creare una rete wireless di campus altamente resiliente. Ci concentriamo sull'esecuzione pratica - dalla pianificazione RF e la selezione degli access point (AP) all'architettura dei controller e all'onboarding sicuro - garantendo che l'installazione offra ROI, conformità e un'esperienza utente fluida. Che si tratti di un singolo edificio o di un campus multi-sito, i principi qui espressi si applicano ugualmente agli ambienti dell'ospitalità, del retail, della sanità e dei trasporti.
Analisi Tecnica Approfondita: Architettura e Standard
La creazione di una rete wireless per campus richiede un approccio strutturato alla topologia e l'adesione ai moderni standard wireless. Le decisioni prese nella fase di architettura determinano la scalabilità, la sicurezza e le prestazioni di tutto ciò che segue.
L'Architettura a Tre Livelli
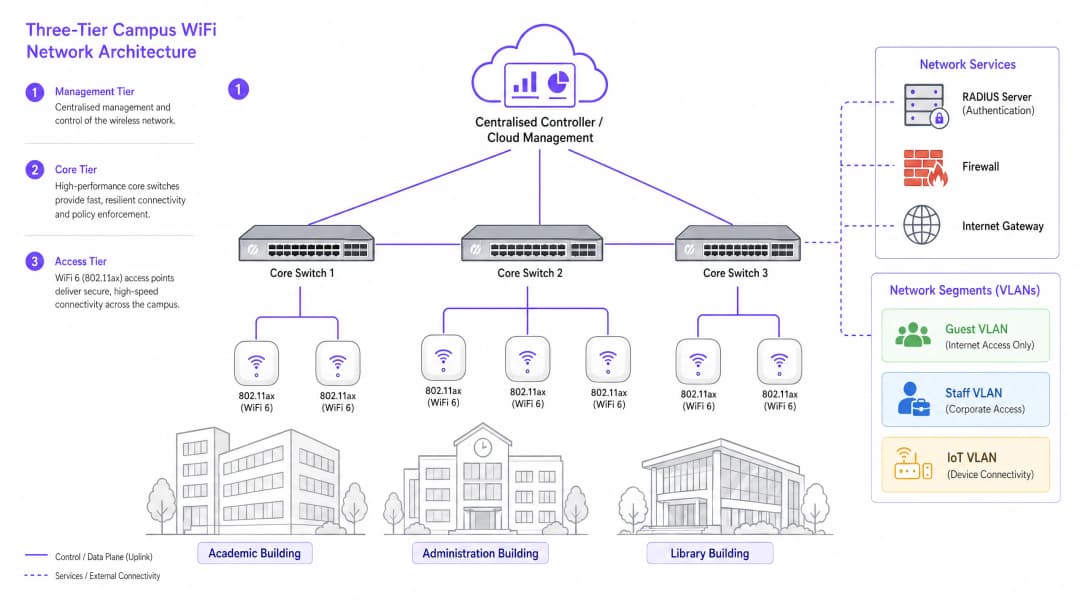
Le reti di campus di livello enterprise utilizzano un'architettura stratificata a tre livelli per garantire scalabilità, resilienza e prestazioni. I tre livelli sono i seguenti:
Livello di Gestione/Core: Il sistema nervoso centrale della rete. Questo include switch di routing core ad alta capacità e il controller WLAN centrale (sia installato on-premises che gestito in cloud). Il controller gestisce la regolazione RF per tutti gli AP, i passaggi di roaming, l'applicazione delle policy globali e la gestione del firmware. I controller gestiti in cloud sono diventati la scelta dominante per le nuove installazioni, semplificando la gestione multi-sito e riducendo i costi dell'hardware on-premises.
Livello di Distribuzione: Aggrega il traffico proveniente dal livello di accesso, applica le policy di routing e fornisce ridondanza prima che i dati vengano trasmessi al core. Nei campus più piccoli, questo livello viene spesso integrato direttamente nel core.
Livello di Accesso: Il perimetro della rete, che comprende gli switch di frontiera Power over Ethernet Plus (PoE+) e gli AP wireless stessi. Per le nuove installazioni, il PoE+ rappresenta lo standard minimo, poiché gli AP WiFi 6 richiedono una potenza significativamente maggiore rispetto ai loro predecessori.
Standard Wireless e Bande di Frequenza
Le installazioni moderne dovrebbero standardizzarsi su 802.11ax (WiFi 6) o WiFi 6E. Il WiFi 6 introduce funzionalità critiche ad alta densità, tra cui l'OFDMA (Orthogonal Frequency-Division Multiple Access), che consente a un singolo AP di servire contemporaneamente più client su sottocanali, e il Target Wake Time (TWT), che riduce il consumo della batteria sui dispositivi IoT. Il WiFi 6E estende queste funzionalità alla banda a 6GHz, fornendo una vasta gamma di spettro contiguo privo di interferenze da parte dei dispositivi legacy - un vantaggio significativo in ambienti ad alta densità come aule magne e sale conferenze.
| Standard | Bande | Throughput Max | Funzionalità Chiave | Miglior Caso d'Uso |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | Solo supporto legacy |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | Installazioni esistenti |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | Nuove installazioni di campus |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | Spettro a 6GHz | Alta densità, a prova di futuro |
Sicurezza e Autenticazione
La sicurezza deve essere stratificata. Per il personale e gli studenti iscritti, è obbligatorio l'uso dell'autenticazione 802.1X/EAP collegata all'identity provider dell'università (Active Directory, LDAP o un servizio di identità cloud). Ciò fornisce un accesso crittografato e basato su credenziali che soddisfa i requisiti di standard come ISO 27001 e Cyber Essentials. Per gli utenti temporanei - accademici in visita, delegati di conferenze e pubblico generico - è richiesto un Captive Portal sicuro. L'integrazione di una solida soluzione Guest WiFi garantisce un onboarding conforme al GDPR, splash page personalizzabili e la possibilità di raccogliere informazioni operative preziose tramite WiFi Analytics. Tutto il traffico wireless deve essere crittografato con WPA3, lo standard attuale, che offre una protezione molto più solida contro gli attacchi brute-force rispetto al suo predecessore, WPA2. Per un esame completo dello stato di sicurezza dei tuoi access point, consulta la nostra Access Point Security: Your 2026 Enterprise Guide.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione: Dal Rilevamento all'Installazione
L'implementazione di una rete di campus è un processo a fasi che richiede una pianificazione meticolosa prima che venga posato un solo cavo o montato un AP.
Fase 1: Rilevamento Attivo del Sito
Per ambienti di campus complessi, un rilevamento predittivo basato sulle planimetrie non è sufficiente. È necessario condurre un rilevamento RF attivo e sul campo. I materiali da costruzione delle università più vecchie - muratura spessa, reti metalliche, cemento armato - attenuano il segnale in modi imprevedibili. Il rilevamento identifica le zone d'ombra RF e aiuta a determinare il posizionamento ottimale degli AP sia per la copertura che per la capacità. Il risultato finale deve essere una mappa di calore convalidata che mostri la potenza del segnale, l'utilizzo dei canali e i livelli di interferenza per ogni piano.
Fase 2: Pianificazione della Capacità
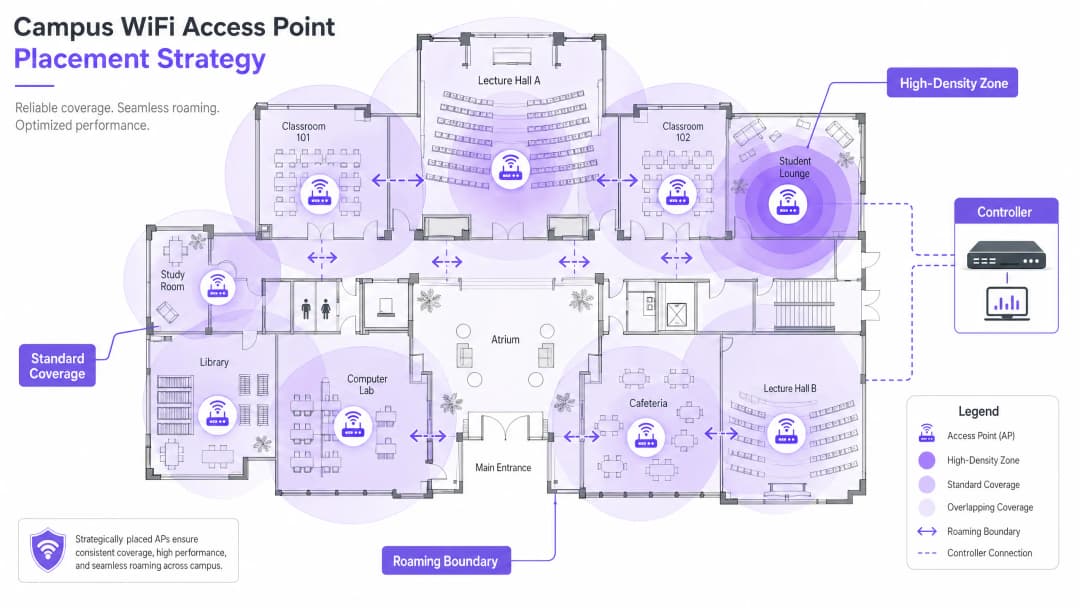
Storicamente, le reti venivano progettate per la copertura - assicurandosi che il segnale raggiungesse ogni angolo. Oggi, la progettazione è guidata dalla capacità. In un'aula magna da 300 posti, ipotizzando tre dispositivi per studente: un laptop, uno smartphone e un tablet. Ciò richiede AP ad alta densità con antenne direzionali per suddividere l'aula in zone, piuttosto che affidarsi a un singolo AP omnidirezionale, che si sovraccaricherebbe rapidamente. La regola empirica per le distribuzioni ad alta densità è di un AP ogni 25 - 30 utenti simultanei in ambienti come le aule magne.
Fase 3: Posizionamento degli AP e pianificazione dei canali
Una pianificazione attenta dei canali è essenziale per ridurre al minimo l'interferenza co-canale (CCI). Utilizza canali non sovrapposti (1, 6 e 11 su 2.4GHz; assegnazione dinamica su 5GHz e 6GHz). Assicurati che gli AP siano posizionati in modo strategico - evita di montarli sopra controsoffitti o dietro condotti dell'aria condizionata, il che degrada le prestazioni. Per spazi con soffitti alti, utilizza AP con antenne direzionali rivolte verso il basso.
Fase 4: Configurazione del Roaming Trasparente
Mentre gli utenti si spostano tra gli edifici, le loro connessioni devono passare da un AP all'altro in modo trasparente. Implementa la tripletta del roaming rapido: 802.11k (report dei vicini), 802.11v (gestione della transizione BSS) e 802.11r (transizione BSS rapida). Insieme, questi standard consentono ai dispositivi client di prendere decisioni di roaming intelligenti e completare i passaggi di autenticazione in millisecondi anziché in secondi - fondamentale per il VoIP e le applicazioni in tempo reale.
Anche la regolazione della potenza di trasmissione è altrettanto importante. Se la potenza Tx è troppo alta, i dispositivi client rimangono agganciati ad AP lontani ("client appiccicosi") invece di effettuare il roaming verso uno più vicino. Riduci la potenza di trasmissione per creare celle di copertura sovrapposte ma di dimensioni adeguate, e disabilita i data rate legacy (1, 2, 5.5 Mbps) per forzare i dispositivi a interrompere le connessioni deboli e a effettuare il roaming.
Fase 5: Segmentazione VLAN e applicazione delle policy
Crea VLAN dedicate per ciascuna classe di utenti: personale, studenti, ospiti e dispositivi IoT. I dispositivi IoT (sistemi di gestione degli edifici, telecamere di sicurezza, segnaletica digitale) non devono mai condividere un segmento di rete con i dispositivi degli utenti. Applica regole di firewall rigide tra le VLAN, consentendo solo la comunicazione minima necessaria. Per la sicurezza a livello DNS e la protezione contro i domini dannosi, consulta la nostra guida su come proteggere la tua rete con un DNS robusto e la sicurezza.
Best Practice per gli Ambienti Universitari
Le seguenti raccomandazioni, indipendenti dai singoli fornitori, rappresentano lo standard del settore per le grandi distribuzioni wireless.
Band steering: Indirizza i dispositivi client compatibili verso le bande meno congestionate a 5GHz o 6GHz, riservando la banda a 2.4GHz per i dispositivi legacy e i sensori IoT a lungo raggio. La maggior parte dei controller moderni supporta il band steering automatico.
Soglie RSSI minime: configurare il controller per rifiutare le connessioni da client la cui potenza del segnale scende al di sotto di una soglia definita (solitamente -75 dBm). Ciò impedisce ai client con segnale debole di degradare l'esperienza per tutti gli altri utenti sull'AP.
Wireless Intrusion Prevention (WIPS): abilitare il WIPS sul controller per rilevare e contenere AP non autorizzati (router personali collegati da studenti o personale, che causano interferenze e introducono vulnerabilità di sicurezza).
Copertura esterna: estendere la rete a cortili e aree salotto all'aperto utilizzando AP robusti e resistenti alle intemperie con antenne direzionali. Gli AP per esterni devono resistere a temperature estreme, umidità e manomissioni.
Gestione dei lease DHCP: nelle aree ad alta rotazione (mense, biblioteche), ridurre i tempi di lease DHCP della rete guest a una o due ore per evitare l'esaurimento degli indirizzi IP.
L'attenzione di Purple per l'istruzione superiore sta crescendo rapidamente - leggi l'articolo su Tim Peers, VP of Education, che si unisce al team e cosa significa per la strategia di rete del campus.
Risoluzione dei problemi e mitigazione dei rischi
Anche le reti ben progettate riscontrano problemi operativi. Di seguito sono riportate le modalità di guasto più comuni e le relative mitigazioni.
| Modalità di guasto | Sintomo | Causa principale | Mitigazione |
|---|---|---|---|
| Client appiccicosi | Prestazioni scarse nonostante un segnale forte | Potenza di trasmissione troppo alta; velocità legacy abilitate | Ridurre la potenza di trasmissione; disabilitare le velocità inferiori a 11 Mbps |
| Esaurimento DHCP | Gli utenti non riescono a connettersi | Tempi di lease troppo lunghi; subnet troppo piccola | Ridurre i tempi di lease; ampliare la subnet |
| Interferenza co-canale | Throughput lento su un intero piano | Scarsa pianificazione dei canali | Implementare l'assegnazione dinamica dei canali |
| AP non autorizzati | Interferenze; avvisi di sicurezza | Router personali non autorizzati | Abilitare WIPS; condurre audit RF regolari |
| Errori di autenticazione | Gli utenti non riescono ad accedere | Server RADIUS sovraccarico o configurato in modo errato | Distribuire RADIUS ridondanti; monitorare i log di autenticazione |
ROI e impatto aziendale
Per la dirigenza universitaria e i direttori delle operazioni della struttura, il ROI di una rete ad alte prestazioni va ben oltre la connettività di base. Una robusta rete wireless di campus supporta direttamente i moderni strumenti didattici, le iniziative di campus digitale e i programmi di efficienza operativa.
Sfruttare i WiFi Analytics fornisce informazioni utili su affluenza, tempo di permanenza e utilizzo dello spazio. Questi dati possono informare le decisioni sul patrimonio immobiliare (identificando edifici sottoutilizzati o spazi a picco di domanda) e ottimizzare l'uso HVAC in base ai dati di occupazione reale, offrendo risparmi energetici misurabili. Queste sono le stesse strategie di analytics implementate dagli operatori nei settori del retail e dell'hospitality, ora sempre più applicate ai contesti universitari. Per le organizzazioni che distribuiscono il WiFi per gli ospiti come parte di una strategia di digital engagement più ampia, una piattaforma di Guest WiFi ben configurata supporta anche l'automazione del marketing, il coinvolgimento degli ex alunni e le iniziative per l'esperienza dei visitatori. Per le sedi più piccole o i campus satellite, la nostra guida su come configurare un hotspot WiFi per la tua attività offre un punto di partenza pratico.
Ascolta il Briefing
Definizioni chiave
802.11ax (WiFi 6)
L'attuale standard IEEE per le reti wireless, progettato specificamente per migliorare l'efficienza e le prestazioni in ambienti ad alta densità attraverso OFDMA, MU-MIMO e TWT.
Essenziale per le moderne implementazioni nei campus al fine di supportare un volume elevato di dispositivi simultanei senza degrado delle prestazioni.
Co-Channel Interference (CCI)
Interferenza che si verifica quando più access point nella stessa area operano sullo stesso canale, costringendo i dispositivi a attendere tempo di trasmissione libero prima di trasmettere.
Una cattiva pianificazione dei canali porta a un'elevata CCI, che degrada gravemente il throughput della rete anche quando la potenza del segnale è forte.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa un insieme di dispositivi, isolando il loro traffico da altri dispositivi sulla stessa infrastruttura di rete fisica.
Cruciale per la sicurezza e le prestazioni; la separazione del traffico di ospiti, personale, studenti e IoT impedisce lo spostamento laterale e riduce la congestione.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta, che fornisce un meccanismo di autenticazione basato su credenziali per i dispositivi che si connettono a una LAN o WLAN tramite un server RADIUS.
Lo standard obbligatorio per l'autenticazione sicura di livello enterprise per il personale e gli studenti iscritti sulle reti di campus.
Captive Portal
Una pagina web con cui l'utente di una rete ad accesso pubblico deve interagire prima che venga concesso l'accesso alla rete, tipicamente utilizzata per l'accettazione delle condizioni di servizio, l'autenticazione e l'acquisizione dei dati.
Utilizzato per l'onboarding degli ospiti sulle reti di campus; deve essere conforme al GDPR e integrato con una piattaforma di analytics per scopi operativi.
OFDMA (Orthogonal Frequency-Division Multiple Access)
Una versione multi-utente di OFDM che consente a un singolo access point di servire simultaneamente più client su diversi sotto-canali all'interno della stessa trasmissione.
Una funzionalità chiave del WiFi 6 che migliora drasticamente l'efficienza in ambienti ad alta densità come le aule universitarie.
Sticky Client
Un dispositivo wireless che rimane connesso a un AP distante con un segnale debole, anche quando è disponibile un AP più vicino con un segnale più forte, a causa della riluttanza del client ad avviare il roaming.
Causa scarse prestazioni per l'utente interessato e un carico non necessario sull'AP distante; mitigato da una corretta sintonizzazione RF e disabilitando i data rate legacy.
RSSI (Received Signal Strength Indicator)
Una misurazione del livello di potenza di un segnale radio ricevuto, tipicamente espressa in dBm (decibel rispetto a un milliwatt), dove i valori più vicini allo zero indicano un segnale più forte.
Utilizzato durante le site survey per determinare i confini della copertura e durante la configurazione del controller per impostare le soglie minime di connessione.
PoE+ (Power over Ethernet Plus)
Uno standard IEEE 802.3at che eroga fino a 30 watt di potenza su un cablaggio Ethernet standard, sufficiente per alimentare gli access point WiFi 6 senza un alimentatore separato.
Lo standard PoE minimo richiesto per le nuove implementazioni di campus che utilizzano AP WiFi 6.
Esempi pratici
Un'università del Russell Group sta aggiornando una biblioteca del XIX secolo, classificata come edificio storico di Grade II, per supportare 500 connessioni simultanee di studenti. L'edificio presenta spesse pareti in pietra, soffitti alti e pareti divisorie interne decorate. In che modo il team IT dovrebbe affrontare l'implementazione wireless?
Fase 1: Commissionare un RF survey attivo in loco - la modellazione predittiva sarebbe altamente imprecisa a causa delle pareti in pietra e della planimetria irregolare. Utilizzare un software professionale di survey WiFi per generare mappe di calore convalidate. Fase 2: Distribuire AP WiFi 6 ad alta densità con antenne patch direzionali orientate verso il basso nelle aree di lettura, evitando il rimbalzo del segnale sui soffitti alti. Prevedere un AP ogni 25 utenti simultanei. Fase 3: Implementare una VLAN dedicata per l'accesso degli studenti tramite 802.1X collegata all'Active Directory dell'università, e una VLAN guest separata con un captive portal per i ricercatori in visita e gli utenti pubblici. Fase 4: Regolare la potenza di trasmissione degli AP per creare celle di copertura della dimensione appropriata, evitando il problema dei client stabili (sticky client) quando gli studenti si spostano tra le sale di lettura. Fase 5: Disabilitare i data rate legacy (1, 2, 5.5 Mbps) per forzare il roaming. Fase 6: Implementare un controller gestito in cloud per ottenere visibilità centralizzata e ottimizzazione RF.
Uno stadio di calcio della Premier League deve fornire copertura WiFi per 40.000 connessioni simultanee nei giorni di partita, con il requisito secondario di ottenere analytics nei giorni degli eventi sui movimenti dei tifosi e sui tempi di sosta.
Fase 1: Installare AP sotto i sedili con antenne altamente direzionali per creare micro-celle per sezioni di posti specifiche - questo è l'unico approccio praticabile a questa densità. Fase 2: Disattivare le radio a 2.4GHz sulla maggior parte degli AP per eliminare l'interferenza co-canale nel denso ambiente RF; forzare tutto il traffico su 5GHz e 6GHz. Fase 3: Abilitare 802.11k/v/r per facilitare il roaming rapido mentre i tifosi si muovono nei corridoi durante l'intervallo. Fase 4: Implementare un captive portal tramite la piattaforma Guest WiFi di Purple per un onboarding sicuro e ad alta velocità, acquisendo dati analitici previo consenso (opt-in) sui movimenti e sui tempi di sosta dei tifosi. Fase 5: Segmentare la rete con VLAN separate per tifosi, personale operativo, apparecchiature di trasmissione e sistemi dei punti vendita. Fase 6: Garantire la conformità PCI-DSS sul segmento di rete dedicato ai pagamenti.
Domande di esercitazione
Q1. Stai distribuendo degli AP in un nuovo blocco di dormitori universitari. L'edificio presenta lunghi corridoi centrali con camere per studenti su entrambi i lati, separate da solidi muri di cemento. Dovresti posizionare gli AP nei corridoi centrali o all'interno delle singole camere del dormitorio?
Suggerimento: Considera l'attenuazione causata dai muri di cemento e dalle porte tagliafuoco, e la capacità richiesta per camera.
Visualizza risposta modello
Distribuisci gli AP all'interno delle camere degli studenti, utilizzando AP a parete che si montano a filo muro e si connettono tramite la porta Ethernet della camera. Le installazioni nei corridoi causano una scarsa penetrazione del segnale nelle camere a causa dei muri di cemento e delle pesanti porte tagliafuoco, e non riescono a fornire la capacità per camera necessaria per i molteplici dispositivi di ciascun studente. Gli AP a parete forniscono una connessione dedicata e di alta qualità per ogni camera e rappresentano l'approccio standard del settore per gli alloggi degli studenti.
Q2. Gli utenti della mensa universitaria segnalano velocità WiFi lente durante l'ora di pranzo, nonostante i loro dispositivi mostrino il massimo delle barre di potenza del segnale. Quali sono le due cause più probabili e come indagheresti su ciascuna?
Suggerimento: La potenza del segnale non equivale alla capacità. Considera sia l'ambiente RF che il numero di utenti simultanei.
Visualizza risposta modello
Le due cause più probabili sono: (1) Sovraccarico di capacità degli AP - gli AP sono sopraffatti dall'elevato numero di dispositivi simultanei durante l'ora di punta del pranzo. Esamina la situazione verificando sulla dashboard del controller il numero di client per AP e l'utilizzo della banda. Se gli AP gestiscono più di 80 client, è necessario aggiungere altri AP o effettuare un upgrade con AP ad alta densità. (2) Interferenza co-canale - più AP nella caffetteria operano sullo stesso canale, costringendo i dispositivi ad attendere la disponibilità del canale radio. Esamina la situazione utilizzando un analizzatore di spettro o la dashboard dello stato RF del controller. Risolvi il problema abilitando l'assegnazione dinamica dei canali e garantendo un'allocazione dei canali non sovrapposta.
Q3. La tua università ospita un'importante conferenza internazionale con 800 delegati, tutti con necessità di accedere al WiFi per tre giorni. La conferenza si tiene in un edificio che normalmente ospita 200 dipendenti. Come approcci il potenziamento temporaneo della rete?
Suggerimento: Considera sia l'aumento temporaneo della capacità sia la separazione di sicurezza tra i delegati della conferenza e il personale permanente.
Visualizza risposta modello
Distribuisci AP temporanei ad alta densità nella sala conferenze principale e nelle sale riunioni, collegati all'infrastruttura di switching esistente tramite switch PoE+ temporanei se la capacità delle porte è insufficiente. Crea una VLAN dedicata alla conferenza, completamente isolata dalla rete del personale, con il proprio pool DHCP e breakout internet. Distribuisci un Captive Portal personalizzato tramite una piattaforma WiFi per ospiti per l'onboarding dei delegati, acquisendo i dati di opt-in per l'analisi post-evento. Riduci i tempi di lease del DHCP a due ore per gestire la rotazione degli indirizzi IP durante i tre giorni dell'evento. Al termine della conferenza, rimuovi gli AP temporanei e disattiva la VLAN della conferenza.
Continua a leggere questa serie
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Come Risolvere i Problemi di WiFi Lento Senza Potenziare il Piano Internet
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'ottimizzazione delle prestazioni WiFi aziendali senza aumentare la larghezza di banda dell'ISP. Copre l'ottimizzazione RF, la gestione della densità dei client, l'implementazione di QoS e l'uso di strumenti di WiFi analytics per diagnosticare e risolvere i colli di bottiglia.
Museum and Gallery WiFi: Creare un'Esperienza Connessa per i Visitatori
Questa guida fornisce un progetto tecnico completo per implementare WiFi ad alta densità in musei e gallerie. Copre l'architettura di rete, le strategie di coinvolgimento dei visitatori e come sfruttare gli analytics WiFi per guidare il ROI e l'efficienza operativa.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.