
Comment concevoir un réseau WiFi de campus : Un guide informatique pour les universités
Ce guide technique fournit un plan complet pour concevoir et déployer des réseaux WiFi de campus à haute densité, couvrant tous les aspects, des études de site actives et de l'emplacement des points d'accès à l'architecture des contrôleurs, au roaming transparent et à l'authentification sécurisée des invités. Il est rédigé pour les responsables informatiques, les architectes réseau et les directeurs de la technologie des universités et des grands sites qui ont besoin de conseils pratiques pour planifier et exécuter un déploiement sans fil ce trimestre. Ce guide intègre également la plateforme de Guest WiFi et d'analyses de Purple aux points d'intégration réels du cycle de vie du déploiement.
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide Guest WiFi →
Synthèse
Pour les équipes informatiques universitaires et les gestionnaires de sites, les réseaux WiFi de campus ne sont plus un service auxiliaire - ils constituent une infrastructure critique. L'environnement moderne de l'enseignement supérieur exige des réseaux sans fil à haute densité et à haut débit capables de prendre en charge plusieurs appareils par utilisateur, des applications gourmandes en bande passante et une mobilité fluide à travers de vastes espaces physiques. Ce guide présente l'architecture technique, la stratégie de déploiement et les meilleures pratiques opérationnelles nécessaires à la construction d'un réseau sans fil de campus hautement résilient. Nous nous concentrons sur l'exécution pratique - de la planification RF et de la sélection des points d'accès (AP) à l'architecture du contrôleur et à l'intégration sécurisée - afin de garantir que votre déploiement offre un ROI, une conformité et une expérience utilisateur fluide. Que vous déployiez sur un seul bâtiment ou sur un campus multi-sites, les principes présentés ici s'appliquent également aux environnements de l'hôtellerie, du commerce de détail, de la santé et des transports.
Analyse technique approfondie : Architecture et normes
La construction d'un réseau sans fil de campus nécessite une approche structurée de la topologie et le respect des normes sans fil modernes. Les décisions prises au stade de l'architecture déterminent l'évolutivité, la sécurité et les performances de tout ce qui suit.
L'architecture à trois niveaux
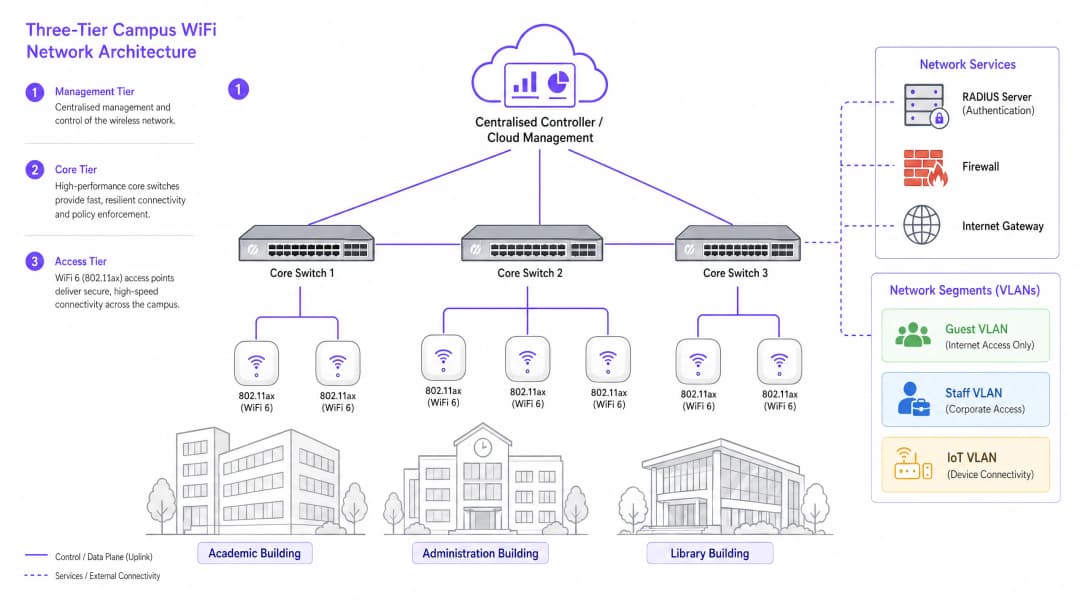
Les réseaux de campus de classe entreprise utilisent une architecture à trois niveaux pour garantir l'évolutivité, la résilience et les performances. Les trois niveaux sont les suivants :
Niveau Gestion/Cœur : Le système nerveux central du réseau. Cela comprend des commutateurs de routage de cœur de réseau à haute capacité et le contrôleur WLAN central (déployé sur site ou géré dans le cloud). Le contrôleur gère la RF pour tous les AP, les transferts de itinérance, l'application des politiques globales et la gestion des micrologiciels. Les contrôleurs gérés dans le cloud sont devenus le choix dominant pour les nouveaux déploiements, simplifiant la gestion multi-sites et réduisant les coûts de matériel sur site.
Niveau Distribution : Agrège le trafic provenant du niveau d'accès, applique la politique de routage et assure la redondance avant que les données ne soient transmises au cœur de réseau. Dans les campus plus petits, ce niveau est souvent fusionné avec le cœur de réseau.
Niveau Accès : La périphérie du réseau, comprenant les commutateurs d'accès Power over Ethernet Plus (PoE+) et les AP sans fil eux-mêmes. Pour les nouveaux déploiements, le PoE+ est la norme minimale, car les AP WiFi 6 consomment considérablement plus d'énergie que leurs prédécesseurs.
Normes sans fil et bandes de fréquences
Les déploiements modernes doivent se standardiser sur le 802.11ax (WiFi 6) ou le WiFi 6E. Le WiFi 6 introduit des fonctionnalités de haute densité cruciales, notamment l'accès multiple par répartition en fréquence orthogonale (OFDMA), qui permet à un seul AP de desservir simultanément plusieurs clients sur des sous-canaux, et le Target Wake Time (TWT), qui réduit l'épuisement de la batterie sur les appareils IoT. Le WiFi 6E étend ces capacités à la bande 6GHz, offrant une large tranche de spectre contigu exempte d'interférences avec les appareils existants - un avantage significatif dans les environnements à haute densité tels que les amphithéâtres et les salles de conférence.
| Norme | Bandes | Débit Max | Fonctionnalités Clés | Meilleur Cas d'Usage |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | Support hérité uniquement |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | Déploiements existants |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | Nouveaux déploiements de campus |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | Spectre 6GHz | Haute densité, pérennité |
Sécurité et Authentification
La sécurité doit être structurée en couches. Pour le personnel et les étudiants inscrits, imposez l'authentification 802.1X/EAP liée au fournisseur d'identité de l'université (Active Directory, LDAP ou un service d'identité cloud). Cela fournit un accès chiffré basé sur des informations d'identification qui répond aux exigences de normes telles que ISO 27001 et Cyber Essentials. Pour les utilisateurs de passage - universitaires invités, délégués de conférence et grand public - un Captive Portal sécurisé est requis. L'intégration d'une solution robuste de Guest WiFi garantit une intégration conforme au GDPR, des pages de connexion personnalisables et la possibilité de recueillir des informations précieuses sur le plan opérationnel grâce à WiFi Analytics. Tout le trafic sans fil doit être chiffré avec WPA3, la norme actuelle, qui offre une protection bien plus forte contre les attaques par force brute que son prédécesseur, WPA2. Pour un examen complet de la posture de sécurité de vos points d'accès, consultez notre Access Point Security: Your 2026 Enterprise Guide.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de Mise en Œuvre : De l'Étude au Déploiement
Le déploiement d'un réseau de campus est un processus par étapes qui exige une planification méticuleuse avant qu'un seul câble ne soit tiré ou qu'un AP ne soit monté.
Étape 1 : Étude de Site Active
Pour les environnements de campus complexes, une étude prédictive basée sur des plans de masse ne suffit pas. Vous devez mener une étude RF active sur site. Les matériaux de construction des universités plus anciennes - maçonnerie épaisse, treillis métallique, béton armé - atténuent le signal de manière imprévisible. L'étude identifie les zones d'ombre RF et aide à déterminer l'emplacement optimal des AP pour la couverture et la capacité. Le résultat doit être une carte thermique validée indiquant la puissance du signal, l'utilisation des canaux et les niveaux d'interférence pour chaque étage.
Étape 2 : Planification de la Capacité
Historiquement, les réseaux étaient conçus pour la couverture - s'assurer que le signal atteigne chaque coin. Aujourd'hui, la conception est dictée par la capacité. Dans un amphithéâtre de 300 places, comptez trois appareils par étudiant : un ordinateur portable, un smartphone et une tablette. Cela nécessite des points d'accès haute densité avec des antennes directives pour zoner la pièce, plutôt que de s'appuyer sur un seul point d'accès omnidirectionnel qui serait rapidement saturé. La règle générale pour les déploiements haute densité est d'un point d'accès pour 25 à 30 utilisateurs simultanés dans les environnements d'amphithéâtre.
Phase 3 : Emplacement des points d'accès et planification des canaux
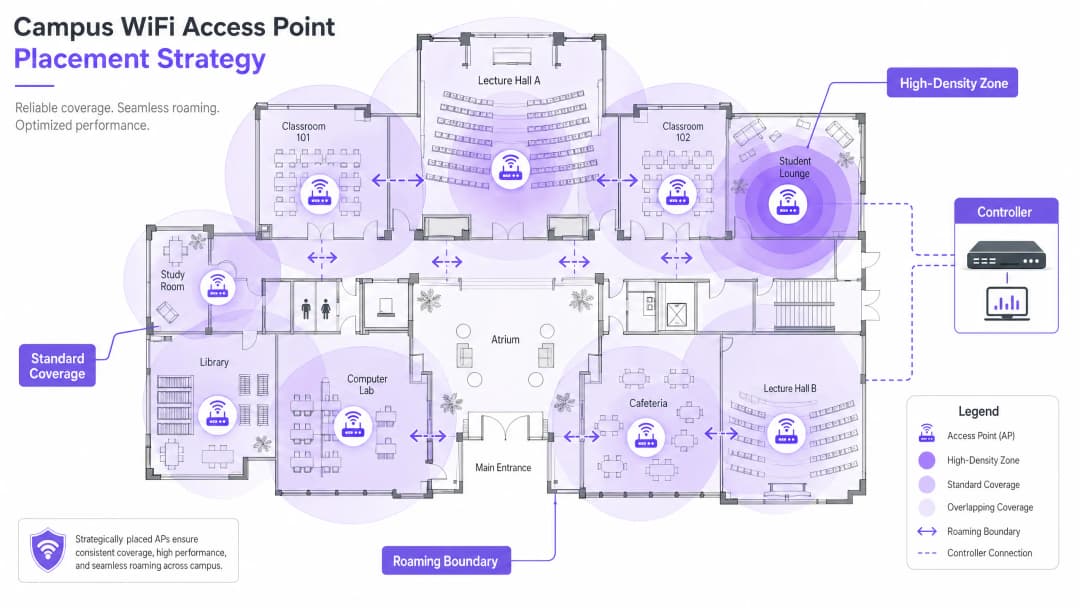
Une planification minutieuse des canaux est essentielle pour minimiser les interférences co-canal. Utilisez des canaux non chevauchants (1, 6 et 11 sur 2,4 GHz ; attribution dynamique sur 5 GHz et 6 GHz). Assurez-vous que les points d'accès sont placés de manière stratégique - évitez de les monter au-dessus de faux plafonds ou derrière des conduits de climatisation, ce qui dégrade les performances. Pour les espaces dotés de hauts plafonds, utilisez des points d'accès équipés d'antennes directives orientées vers le bas.
Phase 4 : Configuration d'un itinéraire fluide
Lorsque les utilisateurs se déplacent entre les bâtiments, leurs connexions doivent être transférées de manière fluide entre les points d'accès. Mettez en œuvre le trio du roaming rapide : 802.11k (rapports de voisinage), 802.11v (gestion de la transition BSS) et 802.11r (transition BSS rapide). Ensemble, ces normes permettent aux appareils clients de prendre des décisions d'itinéraire intelligentes et de finaliser les transferts d'authentification en quelques millisecondes plutôt qu'en secondes - un aspect critique pour la VoIP et les applications en temps réel.
Le réglage de la puissance de transmission est tout aussi important. Si la puissance d'émission est trop élevée, les appareils clients s'accrochent à des points d'accès éloignés ("clients collants") au lieu de basculer vers un point d'accès plus proche. Réduisez la puissance de transmission pour créer des cellules de couverture chevauchantes mais de taille appropriée, et désactivez les débits de données hérités (1, 2, 5,5 Mbps) pour forcer les appareils à abandonner les connexions faibles et à basculer.
Phase 5 : Segmentation des VLAN et application des politiques
Créez des VLAN dédiés pour chaque classe d'utilisateurs : personnel, étudiants, invités et appareils IoT. Les appareils IoT (systèmes de gestion technique du bâtiment, caméras de sécurité, affichage dynamique) ne doivent jamais partager un segment de réseau avec les appareils des utilisateurs. Appliquez des règles de pare-feu strictes entre les VLAN, en n'autorisant que le strict minimum de communication nécessaire. Pour la sécurité au niveau du DNS et la protection contre les domaines malveillants, consultez notre guide sur la façon de protéger votre réseau avec un DNS et une sécurité robustes.
Bonnes pratiques pour les environnements de campus
Les recommandations suivantes, neutres vis-à-vis des fournisseurs, représentent les pratiques standards de l'industrie pour les grands déploiements sans fil.
Band steering : Orientez les appareils clients compatibles vers les bandes 5 GHz ou 6 GHz, moins encombrées, en réservant la bande 2,4 GHz pour les appareils plus anciens et les capteurs IoT longue portée. La plupart des contrôleurs modernes prennent en charge le band steering automatique.
Seuils de RSSI minimum : Configurez le contrôleur pour rejeter les connexions des clients dont la puissance du signal tombe en dessous d'un seuil défini (généralement -75 dBm). Cela empêche les clients ayant un signal faible de dégrader l'expérience de tous les autres utilisateurs sur l'AP.
Prévention des intrusions sans fil (WIPS) : Activez le WIPS sur le contrôleur pour détecter et neutraliser les AP malveillants (routeurs personnels branchés par des étudiants ou du personnel, qui provoquent des interférences et introduisent des vulnérabilités de sécurité).
Couverture extérieure : Étendez le réseau aux cours et aux zones de places assises en extérieur à l'aide d'AP robustes et résistants aux intempéries équipés d'antennes directionnelles. Les AP extérieurs doivent résister aux températures extrêmes, à l'humidité et au vandalisme.
Gestion des baux DHCP : Dans les zones à forte rotation (cafétérias, bibliothèques), raccourcissez la durée des baux DHCP du réseau invités à une ou deux heures pour éviter l'épuisement des adresses IP.
La présence de Purple dans l'enseignement supérieur se développe rapidement - découvrez l'article sur l'arrivée de Tim Peers, VP of Education, au sein de l'équipe et ce que cela implique pour la stratégie réseau des campus.
Dépannage et atténuation des risques
Même les réseaux bien conçus rencontrent des problèmes opérationnels. Vous trouverez ci-dessous les modes de défaillance les plus courants et leurs solutions.
| Mode de défaillance | Symptôme | Cause racine | Atténuation |
|---|---|---|---|
| Clients collants (Sticky clients) | Faibles performances malgré un signal fort | Puissance de transmission trop élevée ; débits hérités activés | Réduire la puissance de transmission ; désactiver les débits inférieurs à 11 Mbps |
| Épuisement DHCP | Les utilisateurs ne peuvent pas se connecter | Durées de bail trop longues ; sous-réseau trop petit | Raccourcir les durées de bail ; agrandir le sous-réseau |
| Interférences cocanal | Débit lent sur tout un étage | Mauvaise planification des canaux | Mettre en œuvre l'attribution dynamique des canaux |
| AP malveillants | Interférences ; alertes de sécurité | Routeurs personnels non autorisés | Activer le WIPS ; effectuer des audits RF réguliers |
| Échecs d'authentification | Les utilisateurs ne peuvent pas se connecter | Serveur RADIUS surchargé ou mal configuré | Déployer un RADIUS redondant ; surveiller les journaux d'authentification |
ROI et impact commercial
Pour la direction de l'université et les directeurs de l'exploitation des sites, le ROI d'un réseau haute performance va bien au-delà d'une simple connectivité. Un réseau WiFi robuste sur le campus soutient directement les outils pédagogiques modernes, les initiatives de campus numérique et les programmes d'efficacité opérationnelle.
L'exploitation de WiFi Analytics fournit des informations exploitables sur la fréquentation, le temps de séjour et l'utilisation de l'espace. Ces données peuvent éclairer les décisions relatives à la gestion immobilière (identification des bâtiments sous-utilisés ou des espaces à forte affluence) et optimiser l'utilisation du CVC en fonction des données d'occupation réelles, offrant ainsi des économies d'énergie mesurables. Ce sont les mêmes stratégies d'analyse que celles déployées par les opérateurs dans les secteurs du commerce de détail et de l'hôtellerie, désormais de plus en plus appliquées aux environnements de campus.
Pour les organisations qui déploient le WiFi invité dans le cadre d'une stratégie d'engagement numérique plus large, une plateforme de WiFi invité bien configurée prend également en charge l'automatisation du marketing, l'engagement des anciens élèves et les initiatives d'expérience visiteur. Pour les sites plus petits ou les campus satellites, notre guide sur comment configurer un point d'accès WiFi pour votre entreprise offre un point de départ pratique.
Écouter le point d'information
Définitions clés
802.11ax (WiFi 6)
La norme IEEE actuelle pour les réseaux sans fil, conçue spécifiquement pour améliorer l'efficacité et les performances dans les environnements à forte densité grâce à l'OFDMA, au MU-MIMO et au TWT.
Indispensable pour les déploiements de campus modernes afin de prendre en charge un grand volume d'appareils simultanés sans dégradation des performances.
Interférence cocanal (CCI)
Interférence qui se produit lorsque plusieurs points d'accès situés dans la même zone fonctionnent sur le même canal, obligeant les appareils à attendre que le temps d'antenne soit libre avant de transmettre.
Une mauvaise planification des canaux entraîne une CCI élevée, ce qui dégrade considérablement le débit du réseau, même lorsque la force du signal est excellente.
VLAN (Virtual Local Area Network)
Un sous-réseau logique qui regroupe un ensemble d'appareils, isolant leur trafic des autres appareils situés sur la même infrastructure réseau physique.
Crucial pour la sécurité et la performance ; la séparation du trafic des invités, du personnel, des étudiants et de l'IoT empêche les déplacements latéraux et réduit l'encombrement.
802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, fournissant un mécanisme d'authentification basé sur des identifiants pour les appareils se connectant à un réseau local ou sans fil via un serveur RADIUS.
La norme obligatoire pour une authentification sécurisée de classe entreprise pour le personnel et les étudiants inscrits sur les réseaux de campus.
Captive Portal
Une page web avec laquelle l'utilisateur d'un réseau à accès public doit interagir avant d'obtenir l'accès au réseau, généralement utilisée pour l'acceptation des conditions d'utilisation, l'authentification et la capture de données.
Utilisé pour l'accueil des invités sur les réseaux de campus ; doit être conforme au GDPR et intégré à une plateforme d'analyse pour une valeur opérationnelle.
OFDMA (Orthogonal Frequency-Division Multiple Access)
Une version multi-utilisateur de l'OFDM qui permet à un seul point d'accès de desservir simultanément plusieurs clients sur différents sous-canaux au sein d'une même transmission.
Une fonctionnalité clé du WiFi 6 qui améliore considérablement l'efficacité dans les environnements à forte densité tels que les amphithéâtres.
Client collant (Sticky Client)
Un appareil sans fil qui reste connecté à un point d'accès éloigné doté d'un signal faible, même lorsqu'un point d'accès plus proche avec un signal plus fort est disponible, en raison de la réticence du client à lancer une transition.
Entraîne de mauvaises performances pour l'utilisateur concerné et une charge inutile sur le point d'accès éloigné ; atténué par un réglage RF approprié et la désactivation des débits de données hérités.
RSSI (Received Signal Strength Indicator)
Une mesure du niveau de puissance d'un signal radio reçu, généralement exprimée en dBm (décibels par rapport à un milliwatt), où les valeurs les plus proches de zéro indiquent un signal plus fort.
Utilisé lors des études sur site pour déterminer les limites de couverture et lors de la configuration du contrôleur pour définir les seuils de connexion minimaux.
PoE+ (Power over Ethernet Plus)
Une norme IEEE 802.3at qui fournit jusqu'à 30 watts de puissance via un câblage Ethernet standard, suffisant pour alimenter des points d'accès WiFi 6 sans alimentation électrique séparée.
La norme PoE minimale requise pour les nouveaux déploiements de campus utilisant des points d'accès WiFi 6.
Exemples concrets
Une université du Russell Group modernise une bibliothèque du XIXe siècle classée Grade II afin de prendre en charge 500 connexions d'étudiants simultanées. Le bâtiment présente des murs en pierre épais, de hauts plafonds et des cloisons intérieures ornées. Comment l'équipe informatique doit-elle aborder le déploiement sans fil ?
Étape 1 : Réaliser une étude de site RF active sur site - la modélisation prédictive sera très imprécise en raison des murs en pierre et de la disposition irrégulière des pièces. Utilisez un logiciel d'étude WiFi professionnel pour générer des cartes de chaleur validées. Étape 2 : Déployer des points d'accès WiFi 6 à haute densité avec des antennes sectorielles directionnelles orientées vers le bas dans les zones de lecture, afin d'éviter la réflexion du signal sur les plafonds élevés. Ciblez un point d'accès pour 25 utilisateurs simultanés. Étape 3 : Mettre en œuvre un VLAN dédié pour l'accès des étudiants via 802.1X lié à l'Active Directory de l'université, et un VLAN invité distinct avec un captive portal pour les chercheurs invités et le public. Étape 4 : Ajuster la puissance de transmission des points d'accès pour créer des cellules de couverture de taille appropriée, évitant ainsi que les appareils des étudiants ne restent connectés à un point d'accès éloigné lors de leurs déplacements entre les salles de lecture. Étape 5 : Désactiver les débits de données hérités (1, 2, 5.5 Mbps) pour forcer le roaming. Étape 6 : Déployer un contrôleur géré dans le cloud pour une visibilité centralisée et une optimisation RF.
Un stade de football de Premier League doit fournir une couverture WiFi pour 40 000 connexions simultanées les jours de match, avec une exigence secondaire d'analyses des mouvements et des temps de présence des supporters lors des événements.
Étape 1 : Déployer des points d'accès sous les sièges avec des antennes hautement directionnelles pour créer des micro-cellules pour des sections de sièges spécifiques - c'est la seule approche viable à cette densité. Étape 2 : Désactiver les fréquences 2.4GHz sur la majorité des points d'accès pour éliminer les interférences de canal partagé dans cet environnement RF dense ; forcer tout le trafic vers 5GHz et 6GHz. Étape 3 : Activer 802.11k/v/r pour faciliter le roaming rapide lorsque les supporters se déplacent dans les coursives à la mi-temps. Étape 4 : Mettre en œuvre un captive portal via la plateforme Guest WiFi de Purple pour une authentification sécurisée et à haut débit, tout en capturant des données analytiques de consentement sur les déplacements et les temps de présence des supporters. Étape 5 : Segmenter le réseau avec des VLAN distincts pour les supporters, le personnel opérationnel, l'équipement de diffusion et les systèmes de point de vente. Étape 6 : Assurer la conformité PCI-DSS sur le segment du réseau de paiement.
Questions d'entraînement
Q1. Vous déployez des points d'accès dans un nouveau bâtiment de dortoirs universitaires. Le bâtiment présente de longs couloirs centraux bordés de chaque côté par des chambres d'étudiants, séparées par des murs en béton plein. Devez-vous placer les points d'accès dans les couloirs centraux ou à l'intérieur des chambres individuelles ?
Conseil : Prenez en compte l'atténuation causée par les murs en béton et les portes coupe-feu, ainsi que la capacité requise par chambre.
Voir la réponse type
Déployez les points d'accès à l'intérieur des chambres, en utilisant des points d'accès muraux qui s'encastrent dans le mur et se connectent via le port Ethernet de la chambre. Les déploiements en couloir entraînent une mauvaise pénétration du signal dans les chambres en raison des murs en béton et des portes coupe-feu lourdes, et ne parviennent pas à fournir la capacité par chambre nécessaire pour les multiples appareils de chaque étudiant. Les points d'accès muraux offrent une connexion dédiée de haute qualité pour chaque chambre et constituent l'approche standard de l'industrie pour les logements étudiants.
Q2. Les utilisateurs de la cafétéria de l'université signalent des débits WiFi lents pendant la pause déjeuner, bien que leurs appareils affichent un signal maximal. Quelles sont les deux causes les plus probables et comment enquêteriez-vous sur chacune d'elles ?
Conseil : La force du signal ne correspond pas à la capacité. Prenez en compte l'environnement RF et le nombre d'utilisateurs simultanés.
Voir la réponse type
Les deux causes les plus probables sont : (1) Surcharge de capacité des AP - les AP sont submergés par le nombre de terminaux simultanés pendant le rush du déjeuner. Analysez la situation en vérifiant le nombre de clients par AP et l'utilisation de la bande passante sur le tableau de bord du contrôleur. Si les AP desservent plus de 80 clients, des AP supplémentaires ou une mise à niveau vers des AP haute densité sont nécessaires. (2) Interférences co-canal - plusieurs AP de la cafétéria fonctionnent sur le même canal, obligeant les terminaux à attendre un temps d'antenne libre. Analysez la situation à l'aide d'un analyseur de spectre ou du tableau de bord de santé RF du contrôleur. Résolvez le problème en activant l'attribution dynamique des canaux et en assurant une allocation de canaux sans chevauchement.
Q3. Votre université accueille une grande conférence internationale de 800 délégués, qui auront tous besoin d'un accès WiFi pendant trois jours. La conférence se déroule dans un bâtiment qui accueille habituellement 200 membres du personnel. Comment abordez-vous la mise à niveau temporaire du réseau ?
Conseil : Prenez en compte à la fois l'augmentation temporaire de la capacité et la séparation de sécurité entre les délégués de la conférence et le personnel permanent.
Voir la réponse type
Déployez des AP temporaires haute densité dans la salle de conférence principale et les salles de réunion, connectés à l'infrastructure de commutation existante via des commutateurs PoE+ temporaires si la capacité en ports est insuffisante. Créez un VLAN de conférence dédié, totalement isolé du réseau du personnel, avec sa propre plage DHCP et sa propre sortie Internet. Déployez un Captive Portal personnalisé via une plateforme de WiFi invité pour l'accueil des délégués, en collectant les données de consentement pour les analyses post-événement. Réduisez la durée du bail DHCP à deux heures pour gérer la rotation des adresses IP tout au long de l'événement de trois jours. Après la conférence, retirez les AP temporaires et désactivez le VLAN de conférence.
Continuer la lecture de cette série
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
Comment résoudre les lenteurs de votre WiFi sans augmenter le débit de votre forfait Internet
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'optimisation des performances WiFi d'entreprise sans augmenter la bande passante du FAI. Couvre le réglage RF, la gestion de la densité des clients, la mise en œuvre de la QoS et l'utilisation de l'analyse WiFi pour diagnostiquer et résoudre les goulots d'étranglement.
WiFi pour musées et galeries : Créer une expérience visiteur connectée
Ce guide fournit un schéma technique complet pour le déploiement de WiFi haute densité dans les musées et les galeries. Il couvre l'architecture réseau, les stratégies d'engagement des visiteurs et la manière d'exploiter les analyses WiFi pour stimuler le ROI et l'efficacité opérationnelle.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.