
Wie man ein Campus WiFi Netzwerk aufbaut: Ein Leitfaden für die Universitäts-IT
Dieser technische Leitfaden bietet eine umfassende Blaupause für das Design und die Bereitstellung von hochverdichteten Campus WiFi Netzwerken. Er deckt alles ab - von aktiven Standortbegehungen und der Platzierung von Access Points bis hin zur Controller-Architektur, nahtlosem Roaming und sicherem Gäste-Onboarding. Er wurde für IT-Manager, Netzwerkarchitekten und CTOs an Universitäten und großen Veranstaltungsorten geschrieben, die in diesem Quartal eine umsetzbare Anleitung zur Planung und Durchführung einer drahtlosen Bereitstellung benötigen. Der Leitfaden ordnet zudem die Guest WiFi und Analyse-Plattform von Purple den realen Integrationspunkten innerhalb des Bereitstellungs-Lebenszyklus zu.
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Guest WiFi →
Executive Summary
Für IT-Teams an Universitäten und Standortbetreiber sind Campus WiFi Netzwerke keine zusätzliche Einrichtung mehr - sie sind eine kritische Infrastruktur. Die moderne Hochschulumgebung erfordert drahtlose Netzwerke mit hoher Dichte und hohem Durchsatz, die mehrere Geräte pro Benutzer, bandbreitenintensive Anwendungen und eine nahtlose Bewegung über weitläufige physische Räume hinweg unterstützen. Dieser Leitfaden beschreibt die technische Architektur, die Bereitstellungsstrategie und die bewährten Betriebsmethoden, die für den Aufbau eines hochgradig resilienten Campus-WLAN-Netzwerks erforderlich sind. Wir konzentrieren uns auf die praktische Umsetzung - von der HF-Planung und der Auswahl der Access Points (AP) bis hin zur Controller-Architektur und dem sicheren Onboarding - um sicherzustellen, dass Ihre Bereitstellung ROI, Compliance und eine reibungslose Benutzererfahrung bietet. Unabhängig davon, ob Sie ein einzelnes Gebäude oder einen Campus mit mehreren Standorten ausstatten, gelten die hier beschriebenen Prinzipien gleichermaßen für Umgebungen im Gastgewerbe, im Einzelhandel, im Gesundheitswesen und im Transportwesen.
Technische Vertiefung: Architektur und Standards
Der Aufbau eines Campus-WLAN-Netzwerks erfordert einen strukturierten Ansatz für die Topologie und die Einhaltung moderner Drahtlosstandards. Die in der Architekturphase getroffenen Entscheidungen bestimmen die Skalierbarkeit, Sicherheit und Leistung von allem, was folgt.
Die Drei-Schichten-Architektur
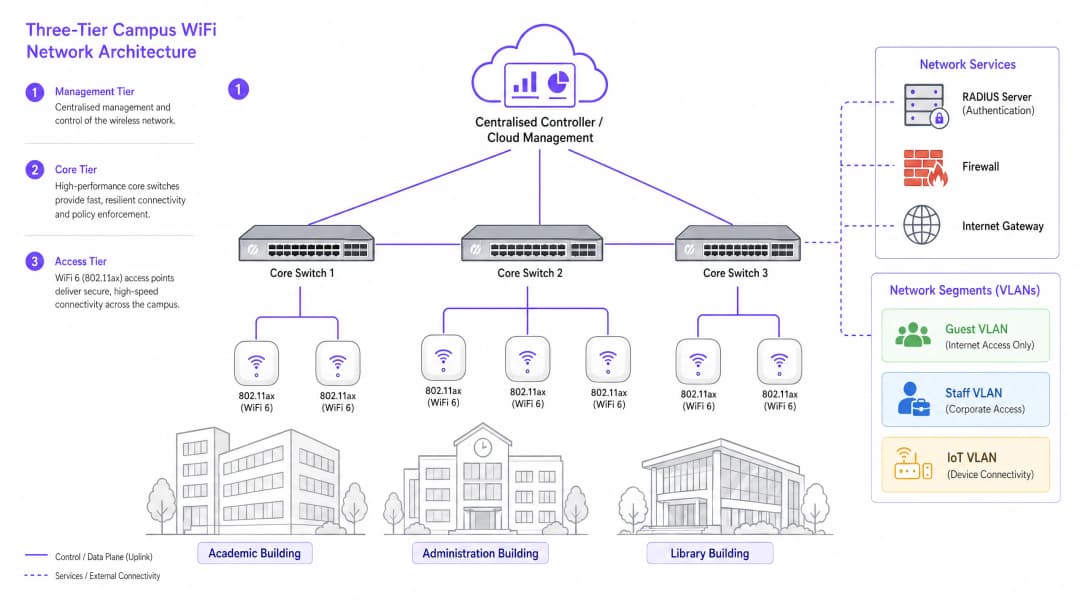
Enterprise-Campus-Netzwerke nutzen eine mehrschichtige Drei-Schichten-Architektur, um Skalierbarkeit, Ausfallsicherheit und Leistung zu gewährleisten. Die drei Schichten sind wie folgt aufgebaut:
Management/Core-Schicht: Das zentrale Nervensystem des Netzwerks. Dazu gehören hochkapazitive Core-Routing-Switches und der zentrale WLAN-Controller (entweder vor Ort oder in der Cloud verwaltet). Der Controller übernimmt das HF-Management für alle APs, Roaming-Handoffs, die globale Durchsetzung von Richtlinien und das Firmware-Management. Cloud-verwaltete Controller sind zur dominierenden Wahl für neue Bereitstellungen geworden, da sie das Management mehrerer Standorte vereinfachen und die Hardwarekosten vor Ort senken.
Distribution-Schicht: Aggregiert den Datenverkehr aus der Access-Schicht, wendet Routing-Richtlinien an und sorgt für Redundanz, bevor die Daten an den Core weitergeleitet werden. In kleineren Campus-Netzwerken wird diese Schicht oft mit der Core-Schicht zusammengefasst.
Access-Schicht: Der Rand des Netzwerks, bestehend aus Power over Ethernet Plus (PoE+) Edge-Switches und den Wireless APs selbst. Für neue Bereitstellungen ist PoE+ der Mindeststandard, da WiFi 6 APs deutlich mehr Strom verbrauchen als ihre Vorgänger.
Drahtlosstandards und Frequenzbänder
Moderne Implementierungen sollten standardmäßig auf 802.11ax (WiFi 6) oder WiFi 6E setzen. WiFi 6 führt entscheidende Funktionen für Umgebungen mit hoher Dichte ein, darunter Orthogonal Frequency-Division Multiple Access (OFDMA), das es einem einzelnen AP ermöglicht, mehrere Clients gleichzeitig auf Unterkanälen zu bedienen, und Target Wake Time (TWT), was den Batterieverbrauch von IoT-Geräten senkt. WiFi 6E erweitert diese Funktionen auf das 6-GHz-Band und bietet eine enorme Bandbreite an zusammenhängendem Spektrum, das frei von Interferenzen durch ältere Geräte ist - ein erheblicher Vorteil in Umgebungen mit hoher Dichte wie Hörsälen und Konferenzhallen.
| Standard | Bänder | Max. Durchsatz | Hauptmerkmale | Bester Anwendungsfall |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2,4 GHz / 5 GHz | 600 Mbps | MIMO | Nur für Legacy-Support |
| 802.11ac (WiFi 5) | 5 GHz | 3,5 Gbps | MU-MIMO | Bestehende Bereitstellungen |
| 802.11ax (WiFi 6) | 2,4 GHz / 5 GHz | 9,6 Gbps | OFDMA, TWT | Neue Campus-Bereitstellungen |
| 802.11ax (WiFi 6E) | 2,4 / 5 / 6 GHz | 9,6 Gbps | 6-GHz-Spektrum | Hohe Dichte, Zukunftssicherheit |
Sicherheit und Authentifizierung
Sicherheit muss in Schichten aufgebaut sein. Schreiben Sie für Mitarbeiter und eingeschriebene Studenten eine 802.1X/EAP-Authentifizierung vor, die an den Identitätsanbieter der Universität (Active Directory, LDAP oder einen Cloud-Identitätsdienst) gekoppelt ist. Dies bietet einen verschlüsselten, auf Anmeldedaten basierenden Zugriff, der die Anforderungen von Standards wie ISO 27001 und Cyber Essentials erfüllt. Für temporäre Nutzer - Gastwissenschaftler, Konferenzteilnehmer und die breite Öffentlichkeit - ist ein sicheres Captive Portal erforderlich. Die Integration einer robusten Guest WiFi-Lösung sorgt für ein GDPR-konformes Onboarding, anpassbare Splash-Pages und die Möglichkeit, durch WiFi Analytics betrieblich wertvolle Erkenntnisse zu gewinnen. Der gesamte drahtlose Datenverkehr sollte mit WPA3 verschlüsselt werden, dem aktuellen Standard, der einen weitaus stärkeren Schutz gegen Brute-Force-Angriffe bietet als sein Vorgänger WPA2. Eine umfassende Überprüfung der Sicherheitslage Ihrer Access Points finden Sie in unserem Leitfaden Access Point Security: Your 2026 Enterprise Guide.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch: Von der Vermessung bis zur Bereitstellung
Die Bereitstellung eines Campus-Netzwerks ist ein phasenweiser Prozess, der eine sorgfältige Planung erfordert, bevor auch nur ein einziges Kabel verlegt oder ein AP montiert wird.
Phase 1: Aktive Standortvermessung (Site Survey)
Für komplexe Campus-Umgebungen reicht eine prädiktive Vermessung anhand von Grundrissen nicht aus. Sie müssen eine aktive RF-Vermessung vor Ort durchführen. Die Baumaterialien älterer Universitäten - dickes Mauerwerk, Metallgitter, Stahlbeton - dämpfen Signale auf unvorhersehbare Weise. Die Vermessung identifiziert RF-Funklöcher und hilft bei der Bestimmung der optimalen AP-Platzierung sowohl für die Abdeckung als auch für die Kapazität. Das Ergebnis sollte eine validierte Heatmap sein, die die Signalstärke, die Kanalauslastung und die Interferenzpegel für jede Etage zeigt.
Phase 2: Kapazitätsplanung
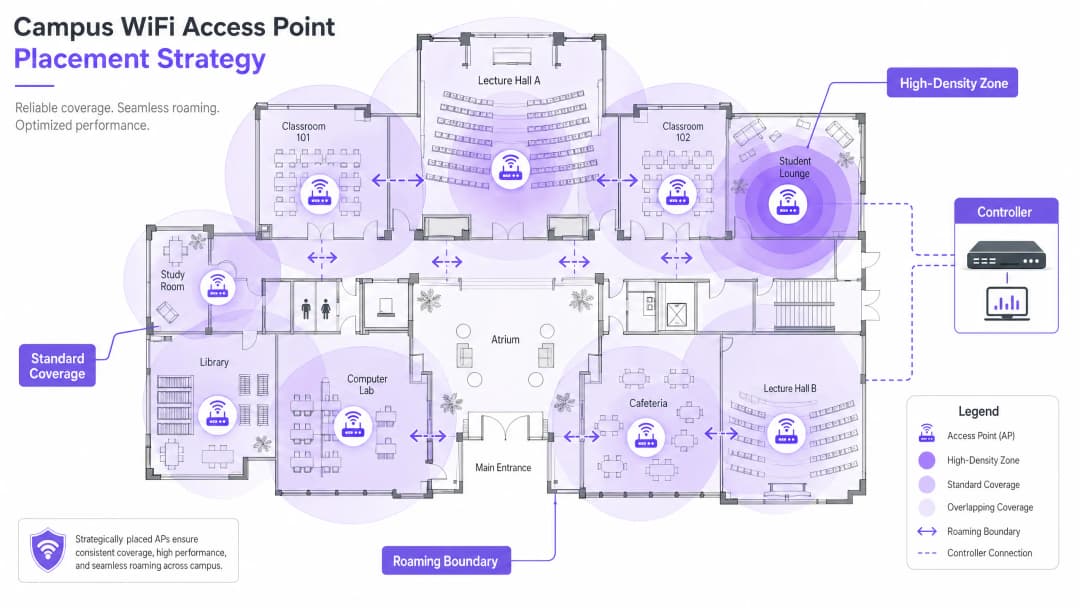
Historisch gesehen wurden Netzwerke für die Abdeckung konzipiert - um sicherzustellen, dass das Signal jede Ecke erreicht. Heute wird das Design von der Kapazität bestimmt. Gehen Sie in einem Hörsaal mit 300 Plätzen von drei Geräten pro Student aus: ein Laptop, ein Smartphone und ein Tablet. Dies erfordert APs mit hoher Dichte und Richtantennen, um den Raum zu zonieren, anstatt sich auf einen einzigen omnidirektionalen AP zu verlassen, der schnell überlastet wäre. Die Faustregel für High-Density-Bereitstellungen in Hörsaalumgebungen lautet: ein AP pro 25-30 gleichzeitige Benutzer.
Phase 3: AP-Platzierung und Kanalplanung
Eine sorgfältige Kanalplanung ist unerlässlich, um Gleichkanalstörungen (CCI) zu minimieren. Verwenden Sie überschneidungsfreie Kanäle (1, 6 und 11 auf 2,4 GHz; dynamische Zuweisung auf 5 GHz und 6 GHz). Stellen Sie sicher, dass APs strategisch platziert sind - vermeiden Sie die Montage über abgehängten Decken oder hinter Klimakanälen, da dies die Leistung beeinträchtigt. Verwenden Sie für Räume mit hohen Decken APs mit nach unten gerichteten Richtantennen.
Phase 4: Konfiguration von nahtlosem Roaming
Wenn sich Benutzer zwischen Gebäuden bewegen, müssen ihre Verbindungen nahtlos zwischen den APs übergeben werden. Implementieren Sie das Fast-Roaming-Trio: 802.11k (Neighbour Reports), 802.11v (BSS Transition Management) und 802.11r (Fast BSS Transition). Zusammen ermöglichen diese Standards den Client-Geräten, intelligente Roaming-Entscheidungen zu treffen und die Authentifizierungsübergabe in Millisekunden statt in Sekunden abzuschließen - entscheidend für VoIP und Echtzeitanwendungen.
Die Abstimmung der Sendeleistung ist ebenso wichtig. Wenn die Sendeleistung (Tx-Power) zu hoch ist, klammern sich Client-Geräte an weit entfernte APs ("Sticky Clients"), anstatt zu einem näheren AP zu wechseln. Reduzieren Sie die Sendeleistung, um überlappende, aber angemessen dimensionierte Funkzellen zu erstellen, und deaktivieren Sie veraltete Datenraten (1, 2, 5,5 Mbps), um Geräte zu zwingen, schwache Verbindungen zu trennen und zu roamen.
Phase 5: VLAN-Segmentierung und Richtliniendurchsetzung
Richten Sie dedizierte VLANs für jede Benutzerklasse ein: Mitarbeiter, Studenten, Gäste und IoT-Geräte. IoT-Geräte (Gebäudemanagementsysteme, Sicherheitskameras, digitale Beschilderung) dürfen niemals ein Netzwerksegment mit Benutzergeräten teilen. Wenden Sie strenge Firewall-Regeln zwischen den VLANs an und lassen Sie nur die minimal erforderliche Kommunikation zu. Für Sicherheit auf DNS-Ebene und Schutz vor schädlichen Domains lesen Sie unseren Leitfaden zum Thema Schützen Sie Ihr Netzwerk mit robustem DNS und Sicherheit.
Best Practices für Campus-Umgebungen
Die folgenden herstellerneutralen Empfehlungen entsprechen dem Industriestandard für große Wireless-Bereitstellungen.
Band Steering: Leiten Sie fähige Client-Geräte auf die weniger überlasteten 5-GHz- oder 6-GHz-Bänder um und reservieren Sie 2,4 GHz für ältere Geräte und IoT-Sensoren mit hoher Reichweite. Die meisten modernen Controller unterstützen automatisches Band Steering.
Mindest-RSSI-Schwellenwerte: Konfigurieren Sie den Controller so, dass er Verbindungen von Clients ablehnt, deren Signalstärke unter einen definierten Schwellenwert (normalerweise -75 dBm) fällt. Dies verhindert, dass Clients mit schwachem Signal das Erlebnis für alle anderen am AP beeinträchtigen.
Wireless Intrusion Prevention (WIPS): Aktivieren Sie WIPS auf dem Controller, um Rogue APs (persönliche Router, die von Studierenden oder Mitarbeitern angeschlossen werden und Interferenzen sowie Sicherheitslücken verursachen) zu erkennen und einzudämmen.
Abdeckung im Außenbereich: Erweitern Sie das Netzwerk auf Innenhöfe und Außenbereiche mit robusten, wetterfesten APs mit Richtantennen. Outdoor-APs müssen extremen Temperaturen, Feuchtigkeit und Manipulationen standhalten.
DHCP-Lease-Management: Verkürzen Sie in Bereichen mit hoher Fluktuation (Mensas, Bibliotheken) die DHCP-Lease-Zeiten für Gastnetzwerke auf ein oder zwei Stunden, um eine Erschöpfung der IP-Adressen zu verhindern.
Der Fokus von Purple auf das Hochschulwesen wächst rasant - lesen Sie mehr über den Beitritt von VP of Education Tim Peers zum Team und was dies für die Netzwerkstrategie auf dem Campus bedeutet.
Fehlerbehebung und Risikominderung
Selbst gut konzipierte Netzwerke stoßen auf betriebliche Probleme. Im Folgenden sind die häufigsten Fehlerszenarien und deren Behebung aufgeführt.
| Fehlerszenario | Symptom | Ursache | Behebung |
|---|---|---|---|
| Sticky Clients | Schlechte Leistung trotz starkem Signal | Sendeleistung zu hoch; veraltete Datenraten aktiviert | Sendeleistung reduzieren; Raten unter 11 Mbps deaktivieren |
| DHCP-Erschöpfung | Benutzer können sich nicht verbinden | Lease-Zeiten zu lang; Subnetz zu klein | Lease-Zeiten verkürzen; Subnetz vergrößern |
| Gleichkanalstörungen | Langsamer Durchsatz auf einer gesamten Etage | Schlechte Kanalplanung | Dynamische Kanalzuweisung implementieren |
| Rogue APs | Interferenzen; Sicherheitswarnungen | Nicht autorisierte persönliche Router | WIPS aktivieren; regelmäßige RF-Audits durchführen |
| Authentifizierungsfehler | Benutzer können sich nicht anmelden | RADIUS-Server überlastet oder fehlerhaft konfiguriert | Redundante RADIUS bereitstellen; Authentifizierungsprotokolle überwachen |
ROI und geschäftliche Auswirkungen
Für die Universitätsleitung und die Verantwortlichen für den Campusbetrieb geht der ROI eines leistungsstarken Netzwerks weit über die reine Konnektivität hinaus. Ein robustes Campus-Drahtlosnetzwerk unterstützt direkt moderne Lehrmittel, digitale Campus-Initiativen und Programme zur betrieblichen Effizienz.
Die Nutzung von WiFi Analytics liefert wertvolle Erkenntnisse über Besucherzahlen, Verweildauer und Flächennutzung. Diese Daten können als Entscheidungshilfe für das Immobilienmanagement dienen (Identifizierung unterlasteter Gebäude oder von Räumen mit Spitzennachfrage) und die HLK-Nutzung auf der Grundlage realer Belegungsdaten optimieren, was zu messbaren Energieeinsparungen führt. Dies sind dieselben Analysestrategien, die von Betreibern in Einzelhandels- und Gastronomieumgebungen eingesetzt und nun zunehmend auf Campus-Umgebungen angewendet werden.
Für Organisationen, die Gäste-WiFi als Teil einer umfassenderen digitalen Engagement-Strategie einsetzen, unterstützt eine gut konfigurierte Gäste-WiFi Plattform auch Marketing-Automatisierung, Alumni-Engagement und Initiativen zur Verbesserung der Besucherzufriedenheit. Für kleinere Standorte oder Außenstellen bietet unser Leitfaden zur Einrichtung eines WiFi-Hotspots für Ihr Unternehmen einen praktischen Ausgangspunkt.
Hören Sie sich das Briefing an
Schlüsseldefinitionen
802.11ax (WiFi 6)
Der aktuelle IEEE-Standard für drahtlose Netzwerke, der speziell entwickelt wurde, um die Effizienz und Leistung in Umgebungen mit hoher Dichte durch OFDMA, MU-MIMO und TWT zu verbessern.
Unerlässlich für moderne Campus-Bereitstellungen, um eine hohe Anzahl gleichzeitiger Geräte ohne Leistungseinbußen zu unterstützen.
Gleichkanalstörung (CCI)
Interferenzen, die auftreten, wenn mehrere Access Points im selben Bereich auf demselben Kanal betreiben werden, was dazu führt, dass Geräte vor der Übertragung auf freie Sendezeit warten müssen.
Eine schlechte Kanalplanung führt zu hoher CCI, was den Netzdurchsatz selbst bei starker Signalstärke erheblich beeinträchtigt.
VLAN (Virtual Local Area Network)
Ein logisches Subnetzwerk, das eine Gruppe von Geräten zusammenfasst und deren Datenverkehr von anderen Geräten auf derselben physischen Netzwerkinfrastruktur isoliert.
Entscheidend für Sicherheit und Leistung; die Trennung von Gast-, Mitarbeiter-, Studenten- und IoT-Datenverkehr verhindert laterale Bewegungen und reduziert Engpässe.
802.1X
Ein IEEE-Standard für portbasierte Netzwerzugangskontrolle, der einen auf Anmeldedaten basierenden Authentifizierungsmechanismus für Geräte bereitstellt, die über einen RADIUS-Server eine Verbindung zu einem LAN oder WLAN herstellen.
Der obligatorische Standard für eine sichere Authentifizierung auf Unternehmensebene für Mitarbeiter und immatrikulierte Studenten in Campus-Netzwerken.
Captive Portal
Eine Webseite, mit der ein Benutzer eines öffentlich zugänglichen Netzwerks interagieren muss, bevor der Netzwerkzugriff gewährt wird - in der Regel für die Annahme von Nutzungsbedingungen, Authentifizierung und Datenerfassung.
Wird für das Onboarding von Gästen in Campus-Netzwerken verwendet; muss GDPR-konform und mit einer Analyseplattform integriert sein, um betrieblichen Nutzen zu bieten.
OFDMA (Orthogonal Frequency-Division Multiple Access)
Eine Mehrbenutzer-Version von OFDM, die es einem einzelnen Access Point ermöglicht, gleichzeitig mehrere Clients auf verschiedenen Unterkanälen innerhalb derselben Übertragung zu bedienen.
Eine wichtige WiFi 6-Funktion, die die Effizienz in Umgebungen mit hoher Dichte wie Hörsälen drastisch verbessert.
Sticky Client
Ein drahtloses Gerät, das mit einem entfernten AP mit schwachem Signal verbunden bleibt, selbst wenn ein näherer AP mit stärkerem Signal verfügbar ist, da der Client zögert, ein Roaming einzuleiten.
Verursacht schlechte Leistung für den betroffenen Benutzer und unnötige Last auf dem entfernten AP; wird durch ordnungsgemäßes RF-Tuning und Deaktivieren von Legacy-Datenraten gemildert.
RSSI (Received Signal Strength Indicator)
Eine Messung des Leistungspegels eines empfangenen Funksignals, typischerweise ausgedrückt in dBm (Dezibel im Verhältnis zu einem Milliwatt), wobei Werte näher an Null auf ein stärkeres Signal hinweisen.
Wird bei Standortvermessungen zur Bestimmung von Abdeckungsgrenzen und bei der Controller-Konfiguration zur Festlegung von Mindestverbindungsschwellenwerten verwendet.
PoE+ (Power over Ethernet Plus)
Ein IEEE 802.3at-Standard, der bis zu 30 Watt Leistung über Standard-Ethernet-Kabel liefert, was ausreicht, um WiFi 6 Access Points ohne separate Stromversorgung zu betreiben.
Der Mindest-PoE-Standard, der für neue Campus-Bereitstellungen mit WiFi 6 APs erforderlich ist.
Ausgearbeitete Beispiele
Eine Universität der Russell Group modernisiert eine unter Denkmalschutz stehende Bibliothek aus dem 19. Jahrhundert, um 500 gleichzeitige Verbindungen von Studierenden zu unterstützen. Das Gebäude zeichnet sich durch dicke Steinmauern, hohe Decken und verzierte Innenwände aus. Wie sollte das IT-Team die drahtlose Bereitstellung angehen?
Schritt 1: Beauftragen Sie eine aktive RF-Vermessung vor Ort - eine prädiktive Modellierung wird aufgrund der Steinmauern und des unregelmäßigen Grundrisses äußerst ungenau sein. Nutzen Sie professionelle WiFi Vermessungssoftware, um validierte Heatmaps zu erstellen. Schritt 2: Stellen Sie hochverdichtete WiFi 6 APs mit direktionalen Patch-Antennen bereit, die nach unten auf die Lesebereiche ausgerichtet sind, um Signalreflexionen an hohen Decken zu vermeiden. Planen Sie einen AP pro 25 gleichzeitige Nutzer ein. Schritt 3: Implementieren Sie ein dediziertes VLAN für den Zugriff von Studierenden über 802.1X, das mit dem Active Directory der Universität verknüpft ist, sowie ein separates Gäste-VLAN mit einem Captive Portal für Gastwissenschaftler und die Öffentlichkeit. Schritt 4: Passen Sie die Sendeleistung der APs an, um entsprechend dimensionierte Abdeckungszellen zu schaffen und klebrige Clients (Sticky Clients) zu verhindern, wenn sich Studierende zwischen den Lesesälen bewegen. Schritt 5: Deaktivieren Sie veraltete Datenraten (1, 2, 5.5 Mbps), um das Roaming zu erzwingen. Schritt 6: Implementieren Sie einen Cloud-gesteuerten Controller für zentralisierte Transparenz und RF-Optimierung.
Ein Fußballstadion der Premier League muss an Spieltagen eine WiFi Abdeckung für 40.000 gleichzeitige Verbindungen bereitstellen, mit der sekundären Anforderung von Analysen an Spieltagen über die Bewegungen und Verweilzeiten der Fans.
Schritt 1: Positionieren Sie APs unter den Sitzen mit stark direktionalen Antennen, um Mikrozellen für bestimmte Sitzplatzbereiche zu schaffen - dies ist der einzige praktikable Ansatz bei dieser Dichte. Schritt 2: Deaktivieren Sie die 2,4-GHz-Funkbänder auf den meisten APs, um Co-Channel-Interferenzen in der dichten RF-Umgebung zu eliminieren; leiten Sie den gesamten Datenverkehr auf 5 GHz und 6 GHz um. Schritt 3: Aktivieren Sie 802.11k/v/r, um schnelles Roaming zu ermöglichen, wenn sich die Fans in der Halbzeitpause durch die Stadionumgänge bewegen. Schritt 4: Implementieren Sie ein Captive Portal über die Guest WiFi Plattform von Purple für ein sicheres Onboarding mit hohem Durchsatz, um Opt-in-Analysedaten zu den Bewegungen und Verweilzeiten der Fans zu erfassen. Schritt 5: Segmentieren Sie das Netzwerk mit separaten VLANs für Fans, Betriebspersonal, Rundfunkgeräte und Kassensysteme (Point-of-Sale). Schritt 6: Stellen Sie die PCI-DSS Konformität im Segment des Zahlungsnetzwerks sicher.
Übungsfragen
Q1. Sie installieren APs in einem neuen Universitätswohnheim. Das Gebäude verfügt über lange zentrale Flure mit Studentenunterkünften auf beiden Seiten, die durch massive Betonwände getrennt sind. Sollten Sie die APs in den zentralen Fluren oder in den einzelnen Zimmern platzieren?
Hinweis: Berücksichtigen Sie die Dämpfung durch Betonwände und Brandschutztüren sowie die pro Raum benötigte Kapazität.
Musterlösung anzeigen
Platzieren Sie die APs in den Zimmern und nutzen Sie Wandplatten-APs, die bündig an der Wand montiert und über den Ethernet-Anschluss im Zimmer verbunden werden. Flurinstallationen führen aufgrund von Betonwänden und schweren Brandschutztüren zu einer schlechten Signalpenetration in die Zimmer und bieten nicht die nötige Kapazität pro Raum für mehrere Geräte pro Student. Wandplatten-APs bieten eine dedizierte, qualitativ hochwertige Verbindung für jedes Zimmer und sind der Branchenstandard für Studentenunterkünfte.
Q2. Benutzer in der Mensa beklagen langsame WiFi-Geschwindigkeiten während der Mittagszeit, obwohl ihre Geräte die volle Signalstärke anzeigen. Welches sind die zwei wahrscheinlichsten Ursachen und wie würden Sie diese jeweils untersuchen?
Hinweis: Signalstärke ist nicht gleich Kapazität. Berücksichtigen Sie sowohl die RF-Umgebung als auch die Anzahl der gleichzeitigen Benutzer.
Musterlösung anzeigen
Die zwei wahrscheinlichsten Ursachen sind: (1) AP-Kapazitätsüberlastung - die APs sind durch die schiere Anzahl der gleichzeitigen Geräte während des Mittagsansturms überfordert. Untersuchen Sie dies, indem Sie das Controller-Dashboard auf Client-Zahlen pro AP und Durchsatzauslastung überprüfen. Wenn APs mehr als 80 Clients bedienen, sind zusätzliche APs oder ein Upgrade auf High-Density-APs erforderlich. (2) Gleichkanal-Interferenz (Co-Channel Interference) - mehrere APs in der Cafeteria arbeiten auf demselben Kanal, was dazu führt, dass Geräte auf freie Sendezeit warten müssen. Untersuchen Sie dies mithilfe eines Spektrumanalysators oder des RF-Health-Dashboards des Controllers. Beheben Sie das Problem, indem Sie die dynamische Kanalzuweisung aktivieren und eine überschneidungsfreie Kanalverteilung sicherstellen.
Q3. Ihre Universität veranstaltet eine große internationale Konferenz mit 800 Delegierten, die alle drei Tage lang WiFi-Zugang benötigen. Die Konferenz findet in einem Gebäude statt, das normalerweise von 200 Mitarbeitern genutzt wird. Wie gehen Sie an die temporäre Netzwerkerweiterung heran?
Hinweis: Berücksichtigen Sie sowohl die temporäre Kapazitätserhöhung als auch die Sicherheitstrennung zwischen Konferenzteilnehmern und festem Personal.
Musterlösung anzeigen
Stellen Sie temporäre High-Density-APs im Hauptkonferenzsaal und in den Gruppenräumen bereit, die über temporäre PoE+-Switches an die bestehende Switching-Infrastruktur angeschlossen werden, falls die Portkapazität nicht ausreicht. Erstellen Sie ein dediziertes Konferenz-VLAN, das vollständig vom Mitarbeiternetzwerk isoliert ist, mit eigenem DHCP-Bereich und Internet-Breakout. Implementieren Sie ein gebrandetes Captive Portal über eine Gast-WiFi-Plattform für das Onboarding der Delegierten, um Opt-in-Daten für Analysen nach der Veranstaltung zu erfassen. Verkürzen Sie die DHCP-Lease-Zeiten auf zwei Stunden, um die Fluktuation der IP-Adressen während der dreitägigen Veranstaltung zu bewältigen. Entfernen Sie nach der Konferenz die temporären APs und nehmen Sie das Konferenz-VLAN außer Betrieb.
Weiterlesen in dieser Reihe
Einrichten von Guest WiFi: Ein Leitfaden für die sichere Enterprise Konfiguration
Dieser maßgebliche Leitfaden bietet IT-Leitern und Netzwerkarchitekten eine definitive Vorlage für die Bereitstellung von sicherem Enterprise Guest WiFi. Er behandelt die wesentliche Architektur, die WPA3 Migration, VLAN Segmentierung und Captive Portal Integration, um interne Systeme zu schützen und gleichzeitig DSGVO-konforme First-Party-Daten zu erfassen.
Wie Sie langsames WiFi beheben, ohne Ihren Internet-Tarif zu upgraden
Ein umfassender technischer Leitfaden für IT-Manager und Netzwerkarchitekten zur Optimierung der Enterprise-WiFi-Performance ohne Erhöhung der ISP-Bandbreite. Behandelt RF-Tuning, Client-Dichte-Management, QoS-Implementierung und die Nutzung von WiFi-Analysen zur Diagnose und Behebung von Engpässen.
Museums- und Galerie-WiFi: Ein vernetztes Besuchererlebnis schaffen
Dieser Leitfaden bietet ein umfassendes technisches Konzept für die Bereitstellung von High-Density-WiFi in Museen und Galerien. Er deckt die Netzwerkarchitektur, Strategien zur Besuchereinbindung und die Nutzung von WiFi-Analysen zur Steigerung des ROI und der betrieblichen Effizienz ab.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.