
कॅम्पस WiFi नेटवर्क कसे तयार करावे: युनिव्हर्सिटी IT मार्गदर्शक
हे तांत्रिक मार्गदर्शक हाय डेंसिटी कॅम्पस WiFi नेटवर्क डिझाइन आणि तैनात करण्यासाठी सर्वसमावेशक आराखडा प्रदान करते, ज्यामध्ये ॲक्टिव्ह साईट सर्व्हे आणि ॲक्सेस पॉइंट प्लेसमेंटपासून ते कंट्रोलर आर्किटेक्चर, अखंड रोमिंग आणि सुरक्षित गेस्ट ऑनबोर्डिंगपर्यंत सर्व गोष्टींचा समावेश आहे. हे मार्गदर्शक विद्यापीठे आणि मोठ्या ठिकाणांवरील IT मॅनेजर, नेटवर्क आर्किटेक्ट आणि CTO यांच्यासाठी लिहिले गेले आहे ज्यांना चालू तिमाहीत वायरलेस उपयोजनाचे नियोजन आणि अंमलबजावणी करण्यासाठी प्रत्यक्ष कृतीयोग्य मार्गदर्शनाची आवश्यकता आहे. हे मार्गदर्शक उपयोजन जीवनचक्रामधील वास्तविक एकत्रीकरण बिंदूंवर Purple चे Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म देखील मॅप करते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
Campus network architect and hardware sizer
Size access points, switches, PoE, fibre uplinks and a VLAN plan for a multi-building campus, then copy a starting core switch config.
Three-tier (core, distribution, access) for 12 buildings and 8,500 peak endpoints.
1. Core layer
Two 40/100 Gbps layer 3 switches in an active-active pair (StackWise Virtual, VSX or Virtual Chassis) route between buildings and to the internet edge firewalls.
Core interconnect: 40/100 Gbps
2. Distribution layer
6 switches in redundant pairs aggregate building closets and enforce ACLs, DHCP snooping and dynamic ARP inspection before traffic reaches the core.
Backbone: Dual-fibre ring (ERPS G.8032, sub-50 ms failover)
3. Access and wireless edge
24 multi-gig (2.5 / 5 GbE) PoE switches feed 297 APs and around 90 other PoE devices, with 802.1X, dynamic VLAN assignment and client isolation.
AP PoE load: 8.9 kW
802.1X EAP-TLS or PEAP through eduroam for students and staff, Passpoint and a captive portal for visitors, and mDNS limited to each user group. Guest and visitor VLANs terminate on a captive portal such as Purple, which adds consented sign-in, analytics and an audit trail across every building.
Method and assumptions: indoor APs at 35 peak endpoints per AP for this campus type; outdoor APs at 1.2 per acre (about a 35 m usable radius with roaming overlap). Access switches are 48-port at 80% fill, at least two per building, with 30% extra PoE ports for cameras, phones and door controllers. Internet capacity assumes 5 Mbps per active endpoint and 45% of endpoints active at peak. Building uplinks are sized so one link of a pair carries the building’s peak at 50% or less. Fibre links: ring = one per building, dual-homed star = two per non-core building, full mesh = n(n-1)/2.
Purple adds captive portal sign-in, analytics and consent records on top of the network you already run: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
Campus WiFi capacity and architecture planner
Model concurrent device density, internet backhaul bandwidth, access point counts, and VLAN segmentation for university campuses, lecture halls, and student residential MDUs.
कार्यकारी सारांश (Executive Summary)
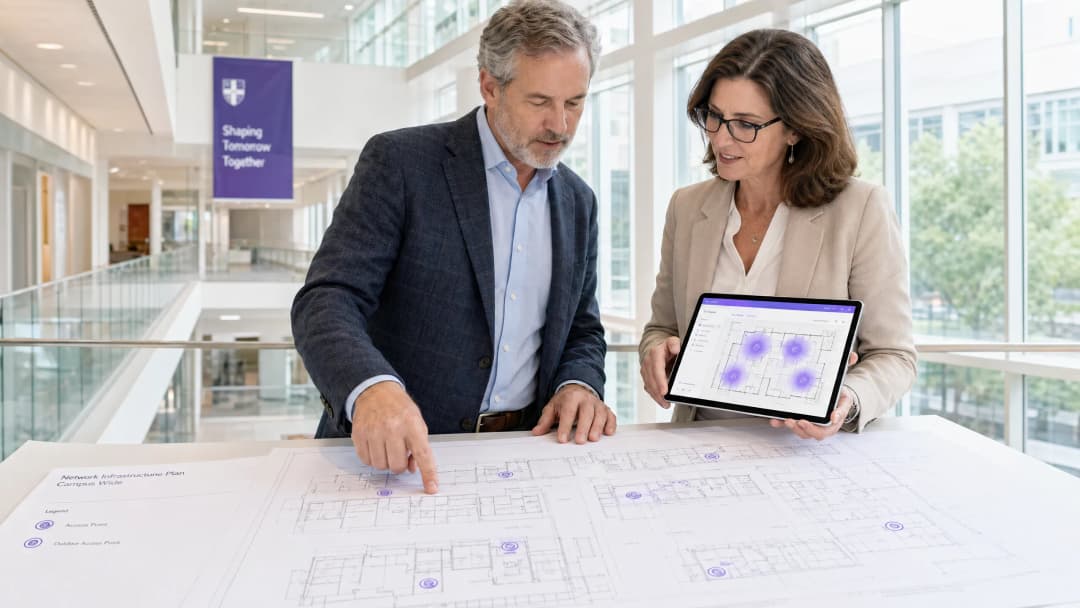
विद्यापीठ IT टीम्स आणि स्थळ चालकांसाठी (venue operators), कॅम्पस WiFi नेटवर्क हे आता केवळ एक पूरक साधन राहिले नसून - ती एक महत्त्वपूर्ण पायाभूत सुविधा आहे. आधुनिक उच्च शिक्षण क्षेत्राला हाय-डेन्सिटी, हाय-थ्रूपूट वायरलेस नेटवर्कची गरज आहे, जे प्रति वापरकर्ता एकापेक्षा जास्त डिव्हाइसेस, जास्त बँडविड्थ लागणारे ॲप्लिकेशन्स आणि विस्तीर्ण भौतिक आवारात अखंड हालचालीस समर्थन देतात. हा मार्गदर्शक अत्यंत लवचिक कॅम्पस वायरलेस नेटवर्क तयार करण्यासाठी आवश्यक असणारे तांत्रिक आर्किटेक्चर, डिप्लॉयमेंट धोरण आणि सर्वोत्तम ऑपरेटिंग पद्धतींची रूपरेषा देतो. आम्ही व्यावहारिक अंमलबजावणीवर लक्ष केंद्रित करतो - RF नियोजन आणि ॲक्सेस पॉइंट (AP) निवडीपासून ते कंट्रोलर आर्किटेक्चर आणि सुरक्षित ऑनबोर्डिंगपर्यंत - ज्यामुळे तुमचे डिप्लॉयमेंट चांगला ROI, अनुपालन (compliance) आणि सुरळीत वापरकर्ता अनुभव प्रदान करेल. तुम्ही एका इमारतीमध्ये किंवा बहु-स्थान कॅम्पसमध्ये डिप्लॉयमेंट करत असाल, तरीही येथील तत्त्वे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि ट्रान्सपोर्ट वातावरणात समान रीतीने लागू होतात.
तांत्रिक सखोल माहिती: आर्किटेक्चर आणि मानके
कॅम्पस वायरलेस नेटवर्क तयार करण्यासाठी टोपोलॉजीसाठी रचनाबद्ध दृष्टिकोन आणि आधुनिक वायरलेस मानकांचे पालन करणे आवश्यक आहे. आर्किटेक्चरच्या टप्प्यावर घेतलेले निर्णय पुढील सर्व गोष्टींची स्केलेबिलिटी, सुरक्षितता आणि कार्यक्षमता ठरवतात.
थ्री-टियर आर्किटेक्चर
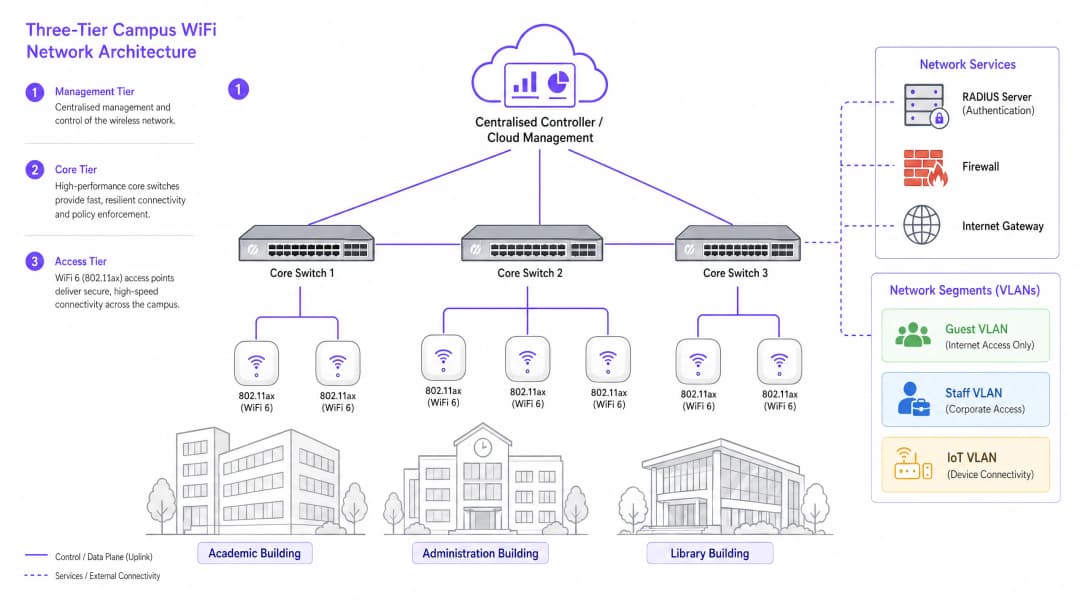
एंटरप्राइझ-ग्रेड कॅम्पस नेटवर्क स्केलेबिलिटी, लवचिकता आणि कार्यक्षमता सुनिश्चित करण्यासाठी लेअर्ड, थ्री-टियर आर्किटेक्चरचा वापर करतात. हे तीन टप्पे खालीलप्रमाणे आहेत:
मॅनेजमेंट/कोर टियर (Management/Core Tier): नेटवर्कची मध्यवर्ती नियंत्रण यंत्रणा. यामध्ये हाय-कॅपॅसिटी कोर राउटिंग स्विचेस आणि सेंट्रल WLAN कंट्रोलरचा (मग तो ऑन-प्रिमायसेस डिप्लॉय केलेला असो किंवा क्लाउड-मॅनेज्ड असो) समावेश होतो. कंट्रोलर सर्व AP साठी RF मॅनेजमेंट, रोमिंग हँडऑफ, जागतिक पॉलिसीची अंमलबजावणी आणि फर्मवेअर मॅनेजमेंट हाताळतो. नवीन डिप्लॉयमेंट्ससाठी क्लाउड-मॅनेज्ड कंट्रोलर्स हा सर्वात पसंतीचा पर्याय बनला आहे, ज्यामुळे बहु-स्थान व्यवस्थापन सोपे होते आणि ऑन-प्रिमायसेस हार्डवेअरचा खर्च कमी होतो.
डिस्ट्रिब्युशन टियर (Distribution Tier): ॲक्सेस टियरमधील ट्रॅफिक एकत्रित करतो, राउटिंग पॉलिसी लागू करतो आणि कोरकडे डेटा पाठवण्यापूर्वी रिडंडन्सी प्रदान करतो. लहान कॅम्पसमध्ये, हा टियर बऱ्याचदा कोरमध्येच समाविष्ट केला जातो.
ॲक्सेस टियर (Access Tier): नेटवर्कचा शेवटचा भाग (edge), ज्यामध्ये पॉवर ओव्हर इथरनेट प्लस (PoE+) एज स्विचेस आणि प्रत्यक्ष वायरलेस AP समाविष्ट असतात. नवीन डिप्लॉयमेंट्ससाठी, PoE+ हे किमान मानक आहे, कारण WiFi 6 AP त्यांच्या आधीच्या मॉडेल्सपेक्षा लक्षणीय प्रमाणात जास्त वीज वापरतात.
वायरलेस मानके आणि फ्रिक्वेन्सी बँड्सआधुनिक उपयोजनांनी 802.11ax (WiFi 6) किंवा WiFi 6E वर प्रमाणीकरण केले पाहिजे. WiFi 6 हे ऑर्थोगोनल फ्रिक्वेन्सी-डिव्हिजन मल्टिपल ऍक्सेस (OFDMA) सह महत्त्वपूर्ण उच्च-घनता क्षमता सादर करते, ज्यामुळे एकच AP उप-चॅनेलवर एकाच वेळी अनेक क्लायंटना सेवा देऊ शकतो, आणि टार्गेट वेक टाईम (TWT), जे IoT उपकरणांवरील बॅटरीचा वापर कमी करते. WiFi 6E या क्षमतांचा विस्तार 6GHz बँडमध्ये करतो, ज्यामुळे जुन्या उपकरणांच्या हस्तक्षेपापासून मुक्त असलेला सलग स्पेक्ट्रमचा एक मोठा पट्टा मिळतो - व्याख्यानगृहे आणि कॉन्फरन्स हॉलसारख्या उच्च-घनतेच्या वातावरणात हा एक महत्त्वपूर्ण फायदा आहे.
| मानक | बँड्स | कमाल थ्रूपुट | मुख्य वैशिष्ट्ये | सर्वोत्तम वापर प्रकरण |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | केवळ जुन्या प्रणालींच्या समर्थनासाठी |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | विद्यमान उपयोजने |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | नवीन कॅम्पस उपयोजने |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | 6GHz स्पेक्ट्रम | उच्च घनता, भविष्य सुरक्षित करणे |
सुरक्षा आणि प्रमाणीकरण
सुरक्षा स्तरित असणे आवश्यक आहे. कर्मचारी आणि नोंदणीकृत विद्यार्थ्यांसाठी, विद्यापीठाच्या ओळख प्रदात्याशी (ऍक्टिव्ह डिरेक्टरी, LDAP किंवा क्लाउड आयडेंटिटी सर्व्हिस) जोडलेले 802.1X/EAP प्रमाणीकरण अनिवार्य करा. हे कूटबद्ध (एनक्रिप्टेड), क्रेडेंशियल-आधारित प्रवेश प्रदान करते जे ISO 27001 आणि Cyber Essentials सारख्या मानकांच्या आवश्यकता पूर्ण करते. तात्पुरत्या वापरकर्त्यांसाठी - भेट देणारे शैक्षणिक तज्ञ, कॉन्फरन्स प्रतिनिधी आणि सामान्य जनता - एक सुरक्षित Captive Portal आवश्यक आहे. एक मजबूत Guest WiFi सोल्यूशन समाकलित केल्याने GDPR-सुसंगत ऑनबोर्डिंग, सानुकूल करण्यायोग्य स्प्लॅश पेजेस आणि WiFi Analytics च्या माध्यमातून कार्यात्मकदृष्ट्या मौल्यवान अंतर्दृष्टी गोळा करण्याची क्षमता सुनिश्चित होते. सर्व वायरलेस ट्रॅफिक WPA3 सह एनक्रिप्टेड असावे, जे वर्तमान मानक आहे आणि त्याच्या पूर्ववर्ती WPA2 पेक्षा ब्रूट-फोर्स हल्ल्यांपासून अधिक मजबूत संरक्षण देते. तुमच्या ऍक्सेस पॉईंट्सच्या सुरक्षा स्थितीच्या सर्वसमावेशक पुनरावलोकनासाठी, आमचे Access Point Security: Your 2026 Enterprise Guide पहा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: सर्वेक्षणापासून ते उपयोजनापर्यंत
कॅम्पस नेटवर्क उपयोजित करणे ही एक टप्प्याटप्प्याने चालणारी प्रक्रिया आहे ज्यासाठी एकही केबल ओढण्यापूर्वी किंवा AP माउंट करण्यापूर्वी सूक्ष्म नियोजनाची आवश्यकता असते.
टप्पा 1: सक्रिय साइट सर्वेक्षण
जटिल कॅम्पस वातावरणासाठी, फ्लोअर प्लॅन्स वापरून केलेले अंदाज वर्तवणारे सर्वेक्षण पुरेसे नसते. तुम्ही प्रत्यक्ष ठिकाणी जाऊन सक्रिय RF सर्वेक्षण केले पाहिजे. जुन्या विद्यापीठांचे बांधकाम साहित्य - जाड दगडी बांधकाम, मेटल मेश, प्रबलित काँक्रीट - सिग्नलचा प्रभाव अनपेक्षित रितीने कमी करते. हे सर्वेक्षण RF डेड झोन्स ओळखते आणि कव्हरेज आणि क्षमता दोन्हीसाठी इष्टतम AP प्लेसमेंट निश्चित करण्यात मदत करते. याचे आउटपुट प्रत्येक मजल्यासाठी सिग्नलची ताकद, चॅनेलचा वापर आणि हस्तक्षेपाची पातळी दर्शविणारा प्रमाणित हीट मॅप असावा.
टप्पा 2: क्षमता नियोजन
ऐतिहासिकदृष्ट्या, नेटवर्क्स कव्हरेजसाठी डिझाइन केले जायचे - ज्यामध्ये सिग्नल प्रत्येक कोपऱ्यात पोहोचेल याची खात्री केली जायची. आज, डिझाइन हे कॅपेसिटी (क्षमता) द्वारे संचालित होते. ३०० आसनी व्याख्यानगृहात, प्रत्येक विद्यार्थ्याकडे तीन डिवाइसेस गृहीत धरा: एक लॅपटॉप, एक स्मार्टफोन आणि एक टॅबलेट. यासाठी एकाच सर्व-दिशात्मक (omnidirectional) AP वर अवलंबून राहण्याऐवजी, रूमचे झोनिंग करण्यासाठी डायरेक्शनल अँटेना असलेल्या हाय-डेन्सिटी APs ची आवश्यकता असते, अन्यथा एकाच AP वर त्वरीत ओव्हरलोड येऊ शकतो. हाय-डेन्सिटी डिप्लॉयमेंट्ससाठी ढोबळ नियम असा आहे की व्याख्यानगृहाच्या वातावरणात प्रति २५ - ३० एकाच वेळी वापरणाऱ्या युजर्ससाठी एक AP असावा.
टप्पा ३: AP प्लेसमेंट आणि चॅनेल प्लॅनिंग
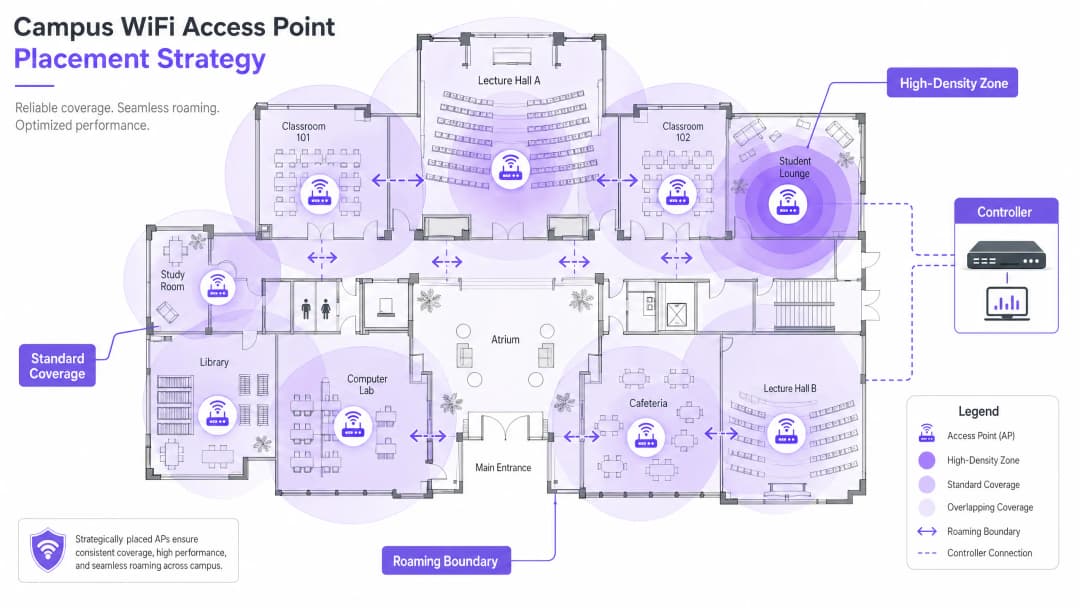
को-चॅनेल इंटरफेरियन्स (CCI) कमी करण्यासाठी काळजीपूर्वक चॅनेल प्लॅनिंग करणे आवश्यक आहे. नॉन-ओव्हरलॅपिंग चॅनेल्स वापरा (२.४GHz वर १, ६, आणि ११; ५GHz आणि ६GHz वर डायनॅमिक असाइनमेंट). APs मोक्याच्या ठिकाणी ठेवल्याची खात्री करा - त्यांना सस्पेंडेड सिलिंग्सच्या वर किंवा एअर कंडिशनिंग डक्ट्सच्या मागे माउंट करणे टाळा, ज्यामुळे कामगिरी खालावते. उंच सायलेंट सीलिंग असलेल्या जागांसाठी, खालच्या दिशेने तोंड असलेले डायरेक्शनल अँटेना असलेले APs वापरा.
टप्पा ४: सीमलेस रोमिंग कॉन्फिगर करणे
जेव्हा युजर्स एका इमारतीतून दुसऱ्या इमारतीत जातात, तेव्हा त्यांचे कनेक्शन्स APs दरम्यान अखंडपणे (seamlessly) ट्रान्सफर झाले पाहिजेत. फास्ट रोमिंग ट्रायफेक्टा लागू करा: 802.11k (नेबर रिपोर्ट्स), 802.11v (BSS ट्रान्झिशन मॅनेजमेंट), आणि 802.11r (फास्ट BSS ट्रान्झिशन). एकत्रितपणे, हे स्टँडर्ड्स क्लायंट डिवाइसेसना हुशारीने रोमिंगचे निर्णय घेण्यास आणि सेकंदांऐवजी मिलिसेकंदांमध्ये ऑथेंटिकेशन ट्रान्सफर पूर्ण करण्यास मदत करतात - जे VoIP आणि रिअल-टाइम ॲप्लिकेशन्ससाठी अत्यंत महत्त्वाचे आहे.
ट्रान्समिट पॉवर ट्यून करणे तितकेच महत्त्वाचे आहे. जर Tx पॉवर खूप जास्त असेल, तर क्लायंट डिवाइसेस जवळच्या AP कडे रोमिंग करण्याऐवजी दूरच्या APs ना चिकटून राहतात ("sticky clients"). ओव्हरलॅपिंग परंतु योग्य आकाराचे कव्हरेज सेल्स तयार करण्यासाठी ट्रान्समिट पॉवर कमी करा आणि डिवाइसेसना कमकुवत कनेक्शन्स सोडण्यास व रोमिंग करण्यास भाग पाडण्यासाठी जुने डेटा रेट्स (१, २, ५.५ Mbps) डिसेबल करा.
टप्पा ५: VLAN सेगमेंटेशन आणि पॉलिसी एन्फोर्समेंट
प्रत्येक युजर वर्गासाठी समर्पित VLANs तयार करा: कर्मचारी, विद्यार्थी, पाहुणे (गेस्ट्स) आणि IoT डिवाइसेस. IoT डिवाइसेस (बिल्डिंग मॅनेजमेंट सिस्टम्स, सुरक्षा कॅमेरे, डिजिटल सायनेज) कधीही युजर डिवाइसेससह नेटवर्क सेगमेंट शेअर करता कामा नयेत. VLANs दरम्यान कडक फायरवॉल नियम लागू करा, फक्त किमान आवश्यक कम्युनिकेशनला परवानगी द्या. DNS-पातळीवरील सुरक्षा आणि धोकादायक डोमेन्सपासून संरक्षणासाठी, तुमचे नेटवर्क मजबूत DNS आणि सुरक्षेसह सुरक्षित कसे करावे यावरील आमचे मार्गदर्शक पहा.
कॅम्पस वातावरणासाठी सर्वोत्तम पद्धती
खालील वेंडर-न्यूट्रल शिफारसी मोठ्या वायरलेस डिप्लॉयमेंट्ससाठी इंडस्ट्री-स्टँडर्ड पद्धतींचे प्रतिनिधित्व करतात.
बँड स्टिअरिंग: सक्षम क्लायंट डिवाइसेसना कमी गर्दी असलेल्या ५GHz किंवा ६GHz बँड्सवर पाठवा, आणि २.४GHz बँड जुन्या डिवाइसेससाठी आणि लांब पल्ल्याच्या IoT सेन्सर्ससाठी राखून ठेवा. बहुतेक आधुनिक कंट्रोलर्स ऑटोमॅटिक बँड स्टिअरिंगला सपोर्ट करतात.
किमान RSSI मर्यादा: परिभाषित मर्यादेपेक्षा (सहसा -75 dBm) कमी सिग्नल सामर्थ्य असलेल्या क्लायंटचे कनेक्शन नाकारण्यासाठी कंट्रोलर कॉन्फिगर करा. हे कमकुवत-सिग्नल क्लायंटमुळे AP वरील इतर सर्वांच्या अनुभवात अडथळा आणण्यापासून प्रतिबंधित करते.
Wireless Intrusion Prevention (WIPS): अनधिकृत AP शोधण्यासाठी आणि त्यांना आळा घालण्यासाठी कंट्रोलरवर WIPS सक्षम करा (विद्यार्थी किंवा कर्मचाऱ्यांनी प्लग इन केलेले वैयक्तिक राउटर, जे हस्तक्षेप निर्माण करतात आणि सुरक्षा असुरक्षितता आणतात).
आउटडोअर कव्हरेज: दिशात्मक अँटेना असलेल्या मजबूत, हवामानरोधक AP चा वापर करून मैदाने आणि बाहेरील बसण्याच्या जागांपर्यंत नेटवर्कचा विस्तार करा. बाहेरील AP हे अति तापमान, ओलावा आणि छेडछाड सहन करणारे असावेत.
DHCP भाडेपट्टी (Lease) व्यवस्थापन: जास्त वर्दळ असलेल्या भागात (कॅफेटेरिया, लायब्ररी), IP ॲड्रेस संपू नये म्हणून गेस्ट नेटवर्क DHCP भाडेपट्टीची वेळ एक किंवा दोन तासांपर्यंत कमी करा.
उच्च शिक्षणावर Purple चे लक्ष झपाट्याने वाढत आहे - शिक्षण क्षेत्रातील VP Tim Peers संघात सामील झाल्याची घोषणा आणि कॅम्पस नेटवर्क धोरणासाठी याचा काय अर्थ आहे याबद्दल वाचा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
चांगल्या प्रकारे डिझाइन केलेल्या नेटवर्कमध्ये देखील ऑपरेशन्सच्या समस्या उद्भवू शकतात. खाली सर्वात सामान्य बिघाड मोड आणि ते कमी करण्याचे उपाय दिले आहेत.
| बिघाड मोड | लक्षण | मूळ कारण | उपाय |
|---|---|---|---|
| स्टिकी क्लायंट | चांगला सिग्नल असूनही खराब कामगिरी | ट्रान्समिट पॉवर खूप जास्त; जुने दर सक्षम केलेले असणे | ट्रान्समिट पॉवर कमी करा; 11 Mbps पेक्षा कमी दर अक्षम करा |
| DHCP संपुष्टात येणे | वापरकर्ते कनेक्ट होऊ शकत नाहीत | भाडेपट्टीची वेळ खूप मोठी; सबनेट खूप लहान | भाडेपट्टीची वेळ कमी करा; सबनेटचा विस्तार करा |
| को-चॅनेल हस्तक्षेप | संपूर्ण मजल्यावर स्लो थ्रूपुट | खराब चॅनेल नियोजन | डायनॅमिक चॅनेल असाइनमेंट लागू करा |
| अनधिकृत (Rogue) APs | हस्तक्षेप; सुरक्षा इशारे | अनधिकृत वैयक्तिक राउटर | WIPS सक्षम करा; नियमित RF ऑडिट आयोजित करा |
| प्रमाणीकरण (Authentication) अपयश | वापरकर्ते लॉग इन करू शकत नाहीत | RADIUS सर्व्हर ओव्हरलोड किंवा चुकीचा कॉन्फिगर केलेला असणे | रिडंडंट RADIUS तैनात करा; ऑथेंटिकेशन लॉगचे निरीक्षण करा |
ROI आणि व्यावसायिक प्रभाव
विद्यापीठ नेतृत्व आणि ठिकाण ऑपरेशन्स संचालकांसाठी, उच्च-कार्यक्षमता नेटवर्कचा ROI हा मूलभूत कनेक्टिव्हिटीच्या पलीकडे जातो. एक मजबूत कॅम्पस वायरलेस नेटवर्क आधुनिक शिक्षण साधने, डिजिटल कॅम्पस उपक्रम आणि ऑपरेशनल कार्यक्षमता प्रोग्राम्सना थेट समर्थन देते.
WiFi Analytics चा वापर केल्याने पादचाऱ्यांची संख्या, थांबण्याची वेळ आणि जागेचा वापर याबद्दल कृतीयोग्य माहिती मिळते. हा डेटा रिअल इस्टेटच्या निर्णयांना माहिती देऊ शकतो (कमी वापरल्या जाणाऱ्या इमारती किंवा पीक-डिमांड जागा ओळखणे) आणि प्रत्यक्ष ऑक्युपन्सी डेटाच्या आधारे HVAC चा वापर इष्टतम करू शकतो, ज्यामुळे मोजता येणारी ऊर्जा बचत होते. या त्याच ॲनालिटिक्स धोरणे आहेत ज्या रिटेल आणि हॉस्पिटॅलिटी वातावरणातील ऑपरेटर्सद्वारे तैनात केल्या जातात, ज्या आता वाढत्या प्रमाणात कॅम्पस सेटिंग्जमध्ये लागू केल्या जात आहेत.
मोठ्या डिजिटल परस्परसंवाद धोरणाचा भाग म्हणून अतिथी WiFi तैनात करणाऱ्या संस्थांसाठी, योग्यरित्या कॉन्फिगर केलेले Guest WiFi प्लॅटफॉर्म मार्केटिंग ऑटोमेशन, माजी विद्यार्थी परस्परसंवाद आणि अभ्यागतांच्या अनुभवाशी संबंधित उपक्रमांना देखील मदत करते. लहान साइट्स किंवा सॅटेलाइट कॅम्पससाठी, आमच्या how to set up a WiFi hotspot for your business या मार्गदर्शकामध्ये एक व्यावहारिक आणि सोपी सुरुवात उपलब्ध आहे.
ब्रीफिंग ऐका
महत्वाच्या व्याख्या
802.11ax (WiFi 6)
वायरलेस नेटवर्किंगसाठीचे सध्याचे IEEE मानक, जे विशेषतः OFDMA, MU-MIMO आणि TWT द्वारे हाय-डेन्सिटी वातावरणात कार्यक्षमता आणि कामगिरी सुधारण्यासाठी डिझाइन केलेले आहे.
कार्यक्षमतेत कोणतीही घट न होता मोठ्या प्रमाणात एकाच वेळी कनेक्ट होणाऱ्या उपकरणांना सपोर्ट करण्यासाठी आधुनिक कॅम्पस उपयोजनांसाठी आवश्यक आहे.
Co-Channel Interference (CCI)
हस्तक्षेप जो तेव्हा होतो जेव्हा एकाच क्षेत्रातील अनेक ॲक्सेस पॉइंट्स एकाच चॅनेलवर कार्यरत असतात, ज्यामुळे उपकरणांना ट्रान्समिट करण्यापूर्वी रिकाम्या एअरटाइमसाठी प्रतीक्षा करावी लागते.
खराब चॅनेल प्लॅनिंगमुळे जास्त CCI होते, ज्यामुळे सिग्नलची ताकद चांगली असतानाही नेटवर्क थ्रूपुट मोठ्या प्रमाणात खालावते.
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जे उपकरणांच्या समूहाला एकत्र करते आणि त्यांच्या ट्रॅफिकला त्याच फिजिकल नेटवर्क इन्फ्रास्ट्रक्चरवरील इतर उपकरणांपासून वेगळे करते.
सुरक्षा आणि कामगिरीसाठी अत्यंत आवश्यक; अतिथी, कर्मचारी, विद्यार्थी आणि IoT ट्रॅफिक वेगळे केल्याने लॅटरल मूव्हमेंटला प्रतिबंध होतो आणि गर्दी कमी होते.
802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठीचे IEEE मानक, जे RADIUS सर्व्हरद्वारे LAN किंवा WLAN शी कनेक्ट होणाऱ्या उपकरणांसाठी क्रेडेंशियल-आधारित ऑथेंटिकेशन यंत्रणा प्रदान करते.
कॅम्पस नेटवर्कवर कर्मचारी आणि नोंदणीकृत विद्यार्थ्यांसाठी सुरक्षित, एंटरप्राइझ-ग्रेड ऑथेंटिकेशनसाठीचे अनिवार्य मानक.
Captive Portal
एक वेब पेज ज्याच्याशी सार्वजनिक-ॲक्सेस नेटवर्कच्या वापरकर्त्याला नेटवर्क ॲक्सेस मिळण्यापूर्वी संवाद साधणे आवश्यक आहे, सामान्यतः सेवा अटींचा स्वीकार, ऑथेंटिकेशन आणि डेटा संकलनासाठी वापरले जाते.
कॅम्पस नेटवर्कवर अतिथींना जोडण्यासाठी वापरले जाते; हे GDPR-compliant असावे आणि ऑपरेशनल मूल्यासाठी ॲनालिटिक्स प्लॅटफॉर्मसह इंटिग्रेट केलेले असावे.
OFDMA (Orthogonal Frequency-Division Multiple Access)
OFDM ची मल्टी-युझर आवृत्ती जी एकाच ट्रान्समिशनमध्ये एकाच ॲक्सेस पॉइंटला वेगवेगळ्या सब-चॅनेल्सवर एकाच वेळी अनेक क्लायंटना सेवा देण्याची परवानगी देते.
एक मुख्य WiFi 6 वैशिष्ट्य जे लेक्चर हॉलसारख्या हाय-डेन्सिटी वातावरणात कार्यक्षमता लक्षणीयरित्या सुधारते.
Sticky Client
एक वायरलेस उपकरण जे एका दूरच्या AP शी कमकुवत सिग्नलसह कनेक्ट राहते, जरी मजबूत सिग्नल असलेला जवळचा AP उपलब्ध असला तरीही, कारण क्लायंट रोमिंग सुरू करण्यास अनुत्सुक असतो.
बाधित वापरकर्त्यासाठी खराब कामगिरी आणि दूरच्या AP वर अनावश्यक लोड कारणीभूत ठरते; योग्य RF ट्यूनिंग आणि लेगसी डेटा रेट्स निष्क्रिय करून हे कमी केले जाते.
RSSI (Received Signal Strength Indicator)
प्राप्त झालेल्या रेडिओ सिग्नलच्या पॉवर लेव्हलचे मोजमाप, जे सामान्यतः dBm (डेसिबल्स रिलेटिव्ह टू वन मिलिवॉट) मध्ये व्यक्त केले जाते, जेथे शून्याच्या जवळ असलेली मूल्ये मजबूत सिग्नल दर्शवतात.
कव्हरेजच्या सीमा निश्चित करण्यासाठी साईट सर्वे दरम्यान आणि किमान कनेक्शन थ्रेशोल्ड सेट करण्यासाठी कंट्रोलर कॉन्फिगरेशन दरम्यान वापरले जाते.
PoE+ (Power over Ethernet Plus)
एक IEEE 802.3at मानक जे मानक इथरनेट केबलिंगवर 30 वॉटपर्यंत पॉवर प्रदान करते, जे स्वतंत्र पॉवर सप्लायशिवाय WiFi 6 ॲक्सेस पॉइंट्सना पॉवर देण्यासाठी पुरेसे आहे.
WiFi 6 APs वापरून नवीन कॅम्पस डिप्लॉयमेंट्ससाठी आवश्यक असलेले किमान PoE मानक.
सोडवलेली उदाहरणे
एक रसेल ग्रुप युनिव्हर्सिटी ५०० एकाच वेळी कनेक्ट होणाऱ्या विद्यार्थ्यांच्या कनेक्शनला सपोर्ट करण्यासाठी ग्रेड II अंतर्गत वर्गीकृत असलेल्या १९व्या शतकातील लायब्ररीचे अपग्रेड करत आहे. या इमारतीमध्ये जाड दगडाच्या भिंती, उंच छत आणि अंतर्गत सुशोभित भिंती आहेत. IT टीमने या वायरलेस उपयोजनाकडे कसे पाहावे?
पायरी १: प्रत्यक्ष जागेवर जाऊन ॲक्टिव्ह RF सर्व्हे करावा - दगडाच्या भिंती आणि अनियमित मजल्यांच्या रचनेमुळे प्रेडिक्टिव मॉडेलिंग अत्यंत चुकीचे ठरेल. प्रमाणित हीट मॅप जनरेट करण्यासाठी व्यावसायिक WiFi सर्व्हे सॉफ्टवेअरचा वापर करा. पायरी २: वाचन क्षेत्रांवर केंद्रित असलेल्या डायरेक्शनल पॅच अँटेनासह हाय डेंसिटी WiFi 6 APs तैनात करा, जेणेकरून उंच छतावरून सिग्नल बाऊन्स होणार नाही. प्रत्येक २५ एकाच वेळी वापरणाऱ्या युजर्ससाठी एक AP हे उद्दिष्ट ठेवा. पायरी ३: युनिव्हर्सिटीच्या Active Directory शी जोडलेल्या 802.1X द्वारे विद्यार्थ्यांच्या प्रवेशासाठी एक समर्पित VLAN लागू करा, आणि भेट देणारे संशोधक व सार्वजनिक युजर्ससाठी कॅप्टिव्ह पोर्टल (captive portal) असलेले एक स्वतंत्र गेस्ट VLAN तयार करा. पायरी ४: विद्यार्थी जेव्हा वाचन कक्षांमध्ये फिरतात तेव्हा स्टिकी क्लायंट्सना रोखण्यासाठी, योग्य आकाराचे कव्हरेज सेल्स तयार करण्यासाठी AP ट्रान्समिट पॉवर ट्यून करा. पायरी ५: रोमिंग सक्तीचे करण्यासाठी जुने डेटा रेट्स (१, २, ५.५ Mbps) निष्क्रिय करा. पायरी ६: केंद्रीकृत दृश्यमानता आणि RF ऑप्टिमायझेशनसाठी क्लाउड व्यवस्थापित कंट्रोलर तैनात करा.
एका प्रीमियर लीग फुटबॉल स्टेडियमला सामन्याच्या दिवशी ४०,००० एकाच वेळी येणाऱ्या कनेक्शनसाठी WiFi कव्हरेज प्रदान करणे आवश्यक आहे, सोबतच दुय्यम आवश्यकता म्हणून चाहत्यांच्या हालचाली आणि थांबण्याच्या वेळेवर इव्हेंटच्या दिवशीचे ॲनालिटिक्स मिळवणे आवश्यक आहे.
पायरी १: विशिष्ट आसन विभागांसाठी मायक्रो-सेल्स तयार करण्यासाठी अत्यंत डायरेक्शनल अँटेनासह सीटच्या खाली APs तैनात करा - या क्षमतेवर हा एकमेव व्यवहार्य पर्याय आहे. पायरी २: दाट RF वातावरणात को-चॅनल इंटरफेरन्स (Co-Channel Interference) दूर करण्यासाठी बहुतांश APs वरील २.४GHz रेडिओ निष्क्रिय करा; सर्व ट्रॅफिक ५GHz आणि ६GHz वर वळवा. पायरी ३: हाफ-टाइम दरम्यान जेव्हा चाहते कॉन्कोर्समधून फिरतात तेव्हा जलद रोमिंग सुलभ करण्यासाठी 802.11k/v/r सक्षम करा. पायरी ४: सुरक्षित आणि हाय-थ्रूपुट ऑनबोर्डिंगसाठी Purple च्या Guest WiFi प्लॅटफॉर्मद्वारे एक कॅप्टिव्ह पोर्टल लागू करा, जे चाहत्यांच्या हालचाली आणि थांबण्याच्या वेळेचा संमती असलेला ॲनालिटिक्स डेटा कॅप्चर करेल. पायरी ५: चाहते, ऑपरेशन्स कर्मचारी, ब्रॉडकास्ट उपकरणे आणि पॉइंट-ऑफ-सेल सिस्टमसाठी स्वतंत्र VLAN सह नेटवर्कचे वर्गीकरण करा. पायरी ६: पेमेंट नेटवर्क सेगमेंटवर PCI-DSS चे पालन सुनिश्चित करा.
सराव प्रश्न
Q1. तुम्ही एका नवीन युनिव्हर्सिटी हॉस्टेल ब्लॉकमध्ये APs डिप्लॉय करत आहात. इमारतीमध्ये मध्यभागी लांब कॉरिडोर्स आहेत आणि दोन्ही बाजूंना विद्यार्थ्यांच्या खोल्या आहेत, ज्या मजबूत सिमेंटच्या भिंतींनी वेगळ्या केल्या आहेत. तुम्ही APs मध्यवर्ती कॉरिडोर्समध्ये ठेवावेत की वैयक्तिक खोल्यांच्या आत ठेवावेत?
टीप: सिमेंटच्या भिंती आणि अग्निरोधक दारांमुळे होणारे ॲटेन्युएशन (सिग्नलचा क्षय) आणि प्रति खोली आवश्यक असणारी क्षमता विचारात घ्या.
नमुना उत्तर पहा
खोल्यांच्या आत APs डिप्लॉय करा, वॉल-प्लेट APs वापरा जे भिंतीवर सपाट बसतात आणि खोलीतील इथरनेट पोर्टद्वारे कनेक्ट होतात. कॉरिडोअरमधील डिप्लॉयमेंटमुळे सिमेंटच्या भिंती आणि जड अग्निरोधक दारांमुळे खोल्यांमध्ये खराब सिग्नल पोहोचतो आणि प्रति विद्यार्थी अनेक उपकरणांसाठी आवश्यक असलेली प्रति-खोली क्षमता प्रदान करण्यात ते अपयशी ठरते. वॉल-प्लेट APs प्रत्येक खोलीसाठी एक समर्पित, उच्च-गुणवत्तेचे कनेक्शन प्रदान करतात आणि विद्यार्थ्यांच्या निवासासाठी हा उद्योग-मानक दृष्टिकोन आहे.
Q2. युनिव्हर्सिटी कॅफेटेरियामधील वापरकर्त्यांनी त्यांच्या उपकरणांवर पूर्ण सिग्नल स्ट्रेंथ बार दिसत असतानाही, दुपारच्या जेवणाच्या वेळेत WiFi चा स्पीड संथ असल्याची तक्रार केली आहे. याची दोन सर्वात संभाव्य कारणे कोणती आहेत आणि तुम्ही प्रत्येकाचा तपास कसा कराल?
टीप: सिग्नलची ताकद म्हणजे क्षमता नव्हे. RF वातावरण आणि एकाच वेळी असणारे वापरकर्ते या दोन्हीचा विचार करा.
नमुना उत्तर पहा
दोन सर्वात संभाव्य कारणे म्हणजे: (1) AP क्षमतेचा ओव्हरलोड - दुपारच्या गर्दीच्या वेळी उपकरणांच्या प्रचंड संख्येमुळे APs ओव्हरलोड होतात. प्रत्येक AP वरील क्लायंट संख्या आणि थ्रुपुट वापर तपासण्यासाठी कंट्रोलर डॅशबोर्ड तपासून याचे संशोधन करा. जर APs ८०+ क्लायंट्सना सेवा देत असतील, तर अतिरिक्त APs किंवा हाय-डेन्सिटी AP अपग्रेड आवश्यक आहे. (2) Co-Channel Interference - कॅफेटेरियामधील अनेक APs एकाच चॅनेलवर कार्यरत आहेत, ज्यामुळे उपकरणांना एअरटाइम रिकामा होण्याची प्रतीक्षा करावी लागते. स्पेक्ट्रम विश्लेषक किंवा कंट्रोलरच्या RF हेल्थ डॅशबोर्डचा वापर करून याचे संशोधन करा. डायनॅमिक चॅनेल असाइनमेंट सक्षम करून आणि नॉन-ओव्हरलॅपिंग चॅनेलचे वाटप निश्चित करून याचे निवारण करा.
Q3. तुमच्या युनिव्हर्सिटीमध्ये ८०० प्रतिनिधींसह एक मोठी आंतरराष्ट्रीय परिषद आयोजित केली जात आहे, ज्या सर्वांना तीन दिवसांसाठी WiFi प्रवेशाची आवश्यकता असेल. ही परिषद अशा इमारतीमध्ये घेतली जात आहे जी साधारणपणे २०० कर्मचाऱ्यांना सेवा देते. तुम्ही तात्पुरत्या नेटवर्क अपग्रेडचे नियोजन कसे कराल?
टीप: तात्पुरती क्षमता वाढवणे आणि कॉन्फरन्सचे प्रतिनिधी व कायमस्वरूपी कर्मचारी यांच्यातील सुरक्षा विभागणी या दोन्ही गोष्टींचा विचार करा.
नमुना उत्तर पहा
मुख्य कॉन्फरन्स हॉल आणि ब्रेकआउट रूममध्ये तात्पुरते हाय-डेन्सिटी APs तैनात करा, जर पोर्ट क्षमता अपुरी असेल तर तात्पुरत्या PoE+ स्विचेसद्वारे विद्यमान स्विचिंग इन्फ्रास्ट्रक्चरशी ते कनेक्ट करा. कर्मचाऱ्यांच्या नेटवर्कपासून पूर्णपणे वेगळे असलेले, स्वतःचे DHCP स्कोप आणि इंटरनेट ब्रेकआउट असलेले एक समर्पित कॉन्फरन्स VLAN तयार करा. प्रतिनिधींच्या ऑनबोर्डिंगसाठी एका गेस्ट WiFi प्लॅटफॉर्मद्वारे ब्रँडेड Captive Portal तैनात करा, ज्याद्वारे इव्हेंटनंतरच्या विश्लेषणासाठी ऑप्ट-इन डेटा कॅप्चर करता येईल. तीन दिवसांच्या इव्हेंट दरम्यान IP ॲड्रेसचा वापर व्यवस्थापित करण्यासाठी DHCP लीज वेळ दोन तासांपर्यंत कमी करा. कॉन्फरन्सनंतर, तात्पुरते APs काढून टाका आणि कॉन्फरन्स VLAN बंद करा.
वारंवार विचारले जाणारे प्रश्न
Should university dormitories use corridor APs or in-room wall-plate APs?
University dormitories and residence halls should always deploy in-room wall-plate access points rather than central corridor APs. Concrete walls, reinforced fire doors, and metal bathroom pods cause 15 to 20 dB of RF attenuation, resulting in dead zones and high packet retry rates. Wall-plate APs mount flush to standard wall Ethernet jacks, provide dedicated micro-cell coverage per room, and include integrated Gigabit Ethernet switch ports for student gaming consoles and smart TVs.
How do university IT teams resolve cafeteria and dining hall WiFi slowdowns during lunch rush?
Cafeteria slowdowns during lunch peaks are typically caused by co-channel interference (CCI) and access point client exhaustion rather than raw bandwidth starvation. When hundreds of students congregate with multiple active devices, APs exceeding 75 concurrent associations experience airtime starvation. IT teams should deploy high-density tri-band WiFi 6E/7 APs, restrict channel widths to 20 MHz to unlock all available 5 GHz and 6 GHz channels, and enforce a minimum RSSI threshold of -72 dBm to shed sticky clients.
How should campus networks handle temporary high-density events such as conferences or open days?
For large campus events, IT teams should establish a dedicated conference VLAN with an isolated DHCP scope and a shortened 2-hour lease time to prevent IP address pool exhaustion. Guest onboarding should use a branded captive portal powered by Purple, providing one-click social or SMS authentication with unbundled GDPR-compliant marketing consent, while isolating event traffic completely from internal academic and staff networks.
What is the recommended network segmentation strategy for higher education campuses?
Campus networks require multi-VLAN segmentation: (1) Staff and Faculty (VLAN 10) authenticated via 802.1X EAP-TLS with device certificates and WPA3-Enterprise; (2) Student and Eduroam (VLAN 20) with 802.1X RADIUS authentication and dynamic VLAN assignment; (3) Visitor and Guest (VLAN 30) routed through Purple captive portal with Layer 2 client isolation; (4) Dormitory IoT (VLAN 40) using Identity Pre-Shared Keys (iPSK / PPSK) for private per-student device groups; and (5) Building Automation and Facilities (VLAN 50) using MAC Authentication Bypass (MAB) with strict firewall ACLs.
How does fast roaming (802.11k, 802.11v, and 802.11r) prevent sticky clients across campus quads?
802.11k provides client devices with neighbor AP lists so they do not waste airtime scanning all channels. 802.11v allows the infrastructure to recommend preferred candidate APs via BSS Transition Management frames. 802.11r caches authentication keys to enable sub-50 millisecond handoffs without full RADIUS re-authentication. Combined with disabling legacy data rates below 12 Mbps, this prevents student devices from clinging to distant lecture hall APs as they walk across campus quads.
या मालिकेमध्ये पुढे वाचा
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.
तुमचा इंटरनेट प्लॅन अपग्रेड न करता स्लो WiFi ची समस्या कशी सोडवायची
ISP बँडविड्थ न वाढवता एंटरप्राइज WiFi परफॉर्मन्स ऑप्टिमाइझ करण्याबाबत IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी एक सर्वसमावेशक तांत्रिक संदर्भ मार्गदर्शक. यामध्ये RF ट्यूनिंग, क्लायंट डेन्सिटी मॅनेजमेंट, QoS इम्प्लीमेंटेशन आणि अडथळे शोधण्यासाठी व ते दूर करण्यासाठी WiFi अॅनालिटिक्सचा वापर कसा करावा याचा समावेश आहे.
संग्रहालय आणि गॅलरी WiFi: एक कनेक्टेड अभ्यागत अनुभव तयार करणे
ही मार्गदर्शिका संग्रहालये आणि गॅलरींमध्ये हाय-डेन्सिटी WiFi तैनात करण्यासाठी एक व्यापक तांत्रिक ब्ल्यूप्रिंट प्रदान करते. यामध्ये नेटवर्क आर्किटेक्चर, अभ्यागत सहभाग धोरणे आणि ROI आणि कार्यात्मक कार्यक्षमता वाढवण्यासाठी WiFi विश्लेषणाचा कसा फायदा घ्यावा हे समाविष्ट आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.