
WiFi aziendale vs. WiFi ospiti: Best Practice per la segmentazione della rete aziendale
Una guida tecnica completa per i leader IT sulla segmentazione delle reti WiFi per il personale e per gli ospiti. Copre l'architettura VLAN, l'autenticazione 802.1X, le policy dei firewall e l'impatto aziendale di una progettazione di rete sicura.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi ospiti →
Sintesi Esecutiva
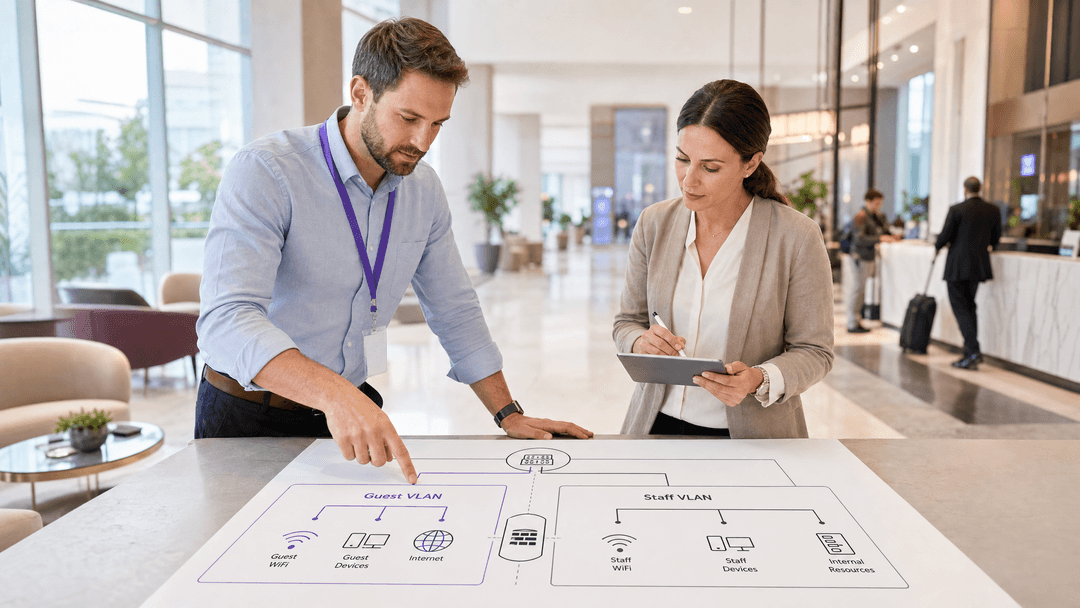
Fornire l'accesso a internet al pubblico mantenendo al contempo sicure le operazioni aziendali richiede una rigorosa separazione architetturale. Gestire il traffico del personale e degli ospiti su una rete flat è una vulnerabilità critica che consente lo spostamento laterale da dispositivi non gestiti direttamente ai terminali punto vendita, ai sistemi di gestione immobiliare e ai server di back-office. Questa guida illustra in dettaglio i requisiti tecnici per implementare la segmentazione della WiFi per il personale e gli ospiti utilizzando VLAN, autenticazione 802.1X e policy firewall zero-trust. Isolando il traffico non attendibile, riduci il rischio di violazioni, soddisfi i requisiti di conformità come PCI-DSS e crei una base sicura per distribuire la Guest WiFi come risorsa di dati di prima parte.
Ascolta il podcast del briefing tecnico:
Approfondimento Tecnico
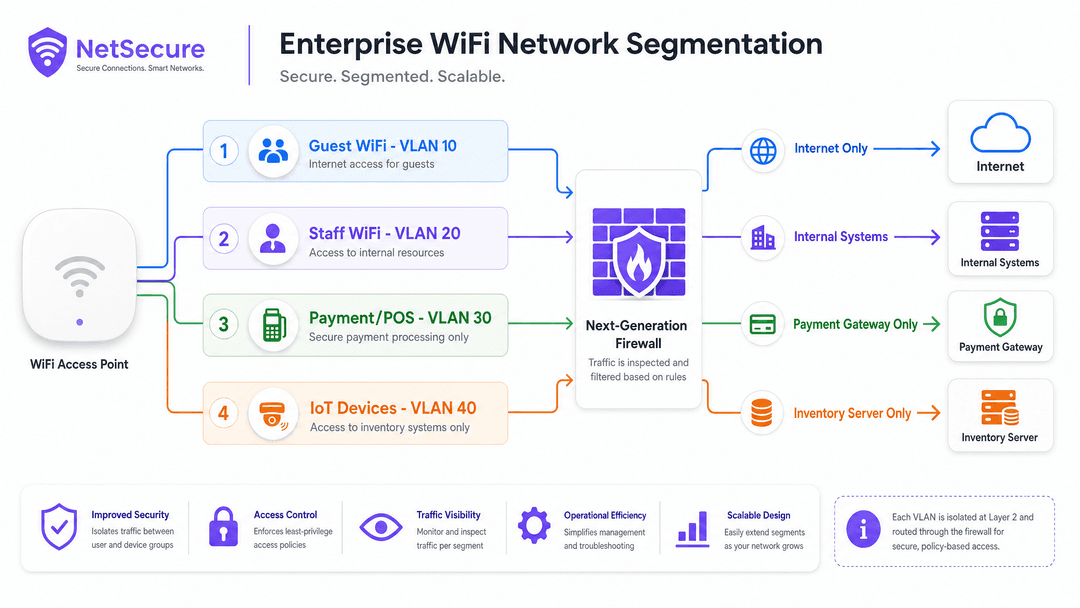
Il meccanismo fondamentale per la segmentazione della rete è la Virtual Local Area Network (VLAN). Invece di distribuire infrastrutture fisiche separate per ogni gruppo di utenti, gli access point aziendali di vendor come Cisco Meraki, HPE Aruba e Juniper Mist trasmettono più SSID da un'unica radio. Ciascun SSID è mappato su un tag VLAN 802.1Q distinto.
Quando un dispositivo si connette al SSID del Guest WiFi, l'access point tagga il suo traffico (ad esempio, VLAN 10). Quando un dipendente si connette al SSID del Staff WiFi, il suo traffico riceve un tag diverso (ad esempio, VLAN 20). Questi tag persistono attraverso l'infrastruttura di switching fino al firewall centrale. Il firewall funge da punto di controllo assoluto, scartando tutti i pacchetti che tentano di superare i confini della VLAN senza una regola di autorizzazione esplicita.
Architettura di Autenticazione
La segmentazione della rete richiede una solida verifica dell'identità. Un SSID nascosto offre una sicurezza pari a zero contro la scansione passiva.
Per lo Staff WiFi, lo standard obbligatorio è WPA3-Enterprise con IEEE 802.1X. Questa architettura sostituisce le password condivise con credenziali individuali e revocabili, verificate rispetto a un identity provider come Microsoft Entra ID o Okta tramite un server RADIUS. Se un dipendente si dimette, la revoca della sua identità centrale interrompe istantaneamente il suo accesso alla rete. Per gli ambienti ad alta sicurezza, l'EAP-TLS sostituisce le password con certificati client, eliminando il rischio di phishing delle credenziali.
Per il Guest WiFi, l'autenticazione si affida a un Captive Portal. Questo fornisce un punto di demarcazione legale per i termini e le condizioni e funge da livello di acquisizione dati per una piattaforma di WiFi Analytics.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
La distribuzione di una rete segmentata richiede una configurazione rigorosa attraverso il controller wireless, l'infrastruttura di switching e il firewall.
- Definire lo Schema delle VLAN: Assegnare subnet non sovrapposte a ciascuna VLAN. Ad esempio, 10.10.0.0/22 per i guest e 10.20.0.0/24 per lo staff.
- Configurare gli Access Point: Mappare il Guest SSID sulla VLAN guest e lo Staff SSID sulla VLAN aziendale. Abilitare l'Isolamento dei Client sul Guest SSID per bloccare la comunicazione peer-to-peer tra dispositivi non attendibili.
- Configurare l'Infrastruttura di Switching: Assicurarsi che tutte le porte degli switch che si collegano agli access point siano configurate come porte trunk 802.1Q che consentono i tag VLAN richiesti. Evitare di utilizzare la VLAN nativa per il traffico di gestione.
- Configurare le Policy del Firewall: Implementare una strategia di negazione predefinita (default-deny). La VLAN guest richiede una regola di autorizzazione esplicita per il traffico HTTP/HTTPS diretto all'interfaccia WAN, e una regola di negazione per tutti gli intervalli IP interni RFC 1918. La VLAN staff richiede regole di autorizzazione granulari basate su specifici requisiti applicativi.
Best Practice
Per mantenere l'integrità della segmentazione della rete, attenersi a questi standard operativi.
- Applicare Client Isolation: Abilitare sempre il client isolation sugli SSID pubblici. Questo impedisce a un dispositivo compromesso nella lobby di un hotel di scansionare o attaccare altri dispositivi connessi allo stesso access point.
- Implementare il Bandwidth Throttling: Applicare politiche di Quality of Service (QoS) per dare priorità al traffico del personale. Imporre limiti di larghezza di banda per utente (ad esempio, 5 Mbps) sulla rete guest per evitare che un singolo utente saturi l'uplink WAN e comprometta le prestazioni delle applicazioni aziendali critiche.
- Limitare la proliferazione degli SSID: La trasmissione di un numero eccessivo di SSID riduce le prestazioni radio a causa del sovraccarico dei frame di gestione. Limitare le installazioni a tre o quattro SSID per access point. Utilizzare l'assegnazione dinamica della VLAN tramite RADIUS se si richiede una separazione logica più granulare.
- Standardizzare le configurazioni: Utilizzare modelli gestiti in cloud per distribuire configurazioni coerenti in proprietà multi-sito. Una singola porta dello switch configurata in modo errato in modalità access invece che in modalità trunk può collegare silenziosamente le VLAN e mappare la rete aziendale.
Risoluzione dei problemi e mitigazione del rischio
Il rischio più grave in un'architettura segmentata è il VLAN hopping causato da una configurazione errata. Se una porta trunk viene configurata in modo errato, il traffico guest non taggato potrebbe confluire per impostazione predefinita nella VLAN di gestione aziendale.
Mitigare questo rischio attraverso l'audit automatico della configurazione. Eseguire regolari penetration test che tentano di instradare il traffico dalla rete guest agli indirizzi IP interni. Se un ping raggiunge un server aziendale da un IP guest, la segmentazione ha fallito. Assicurarsi che tutte le interfacce di gestione (SSH, HTTPS) per l'hardware di rete risiedano su una VLAN di gestione dedicata e isolata, inaccessibile sia dal segmento guest che da quello del personale.
ROI e impatto aziendale
La segmentazione della rete è un prerequisito per operare in modo sicuro nei moderni ambienti Retail, Hospitality e di Trasporto. Soddisfa il Requisito 1.2 di PCI-DSS, che impone l'isolamento degli ambienti dei dati dei titolari di carta dalle reti non affidabili, riducendo significativamente la portata e il costo degli audit di conformità.
Oltre alla riduzione del rischio, un'architettura segmentata trasforma il WiFi guest da un puro costo operativo a una risorsa sicura per la raccolta di dati. Isolando in modo sicuro il traffico pubblico, le strutture possono implementare Captive Portal avanzati per acquisire dati di prima parte, incrementare le iscrizioni ai programmi di fidelizzazione e generare un ROI di marketing misurabile senza compromettere la sicurezza dei propri sistemi interni.
Definizioni chiave
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa un insieme di dispositivi sulla stessa infrastruttura fisica come se si trovassero su reti LAN separate e isolate.
Le VLAN sono la tecnologia fondamentale per separare il traffico degli ospiti da quello del personale senza richiedere switch e access point duplicati.
Autenticazione 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una LAN o WLAN.
Sostituisce le password WiFi condivise con credenziali individuali, garantendo che solo i dispositivi del personale autorizzato possano accedere alla VLAN aziendale.
Client Isolation
Una funzionalità di sicurezza wireless che impedisce ai dispositivi connessi allo stesso access point di comunicare direttamente tra loro.
Obbligatoria sulle reti WiFi ospiti per impedire a un utente malintenzionato di lanciare attacchi contro i laptop o i telefoni di altri visitatori.
Captive Portal
Una pagina web che un utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Utilizzato sulla VLAN ospiti per presentare i termini di servizio e acquisire dati di marketing di prima parte prima di instradare il traffico verso Internet.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
L'intermediario che convalida le credenziali WiFi di un membro del personale rispetto alla directory aziendale (come Microsoft Entra ID) prima di concedere l'accesso alla rete.
Zero-Touch Provisioning
Un metodo di implementazione in cui i dispositivi di rete scaricano automaticamente la loro configurazione da una piattaforma di gestione centrale una volta connessi a internet.
Essenziale per le grandi catene di vendita al dettaglio o del settore alberghiero per garantire configurazioni VLAN coerenti e prive di errori in centinaia di siti.
PCI DSS Requirement 1.2
Uno standard di conformità che impone la limitazione delle connessioni tra reti non attendibili e qualsiasi componente di sistema nell'ambiente dei dati dei titolari di carta.
Una corretta segmentazione della rete tramite VLAN è necessaria per superare questo audit e processare i pagamenti con carta di credito in modo sicuro.
Quality of Service (QoS)
L'uso di meccanismi o tecnologie che operano su una rete per controllare il traffico e garantire le prestazioni delle applicazioni critiche.
Utilizzato per dare priorità al traffico WiFi del personale (come le transazioni POS) rispetto al traffico WiFi degli ospiti (come lo streaming video) durante i periodi di forte congestione della rete.
Esempi pratici
Un hotel di lusso con 200 camere deve fornire il WiFi agli ospiti, al personale aziendale e a una nuova installazione di serrature per porte abilitate IoT, mantenendo al contempo la conformità PCI-DSS per il proprio sistema di gestione della proprietà.
Implementare un'architettura a quattro VLAN. Assegnare la VLAN 10 agli ospiti, la VLAN 20 al personale aziendale, la VLAN 30 all'ambiente dei dati sui titolari di carta (CDE) e la VLAN 40 ai dispositivi IoT. Il firewall deve applicare elenchi di controllo degli accessi (ACL) rigorosi. Il traffico degli ospiti viene instradato esclusivamente verso la WAN. Il traffico del personale è consentito verso il sistema di gestione della proprietà. La VLAN CDE è isolata da tutte le altre VLAN, soddisfacendo il requisito PCI-DSS 1.2. La VLAN IoT è limitata a comunicare solo con il server cloud specifico del fornitore.
Una catena di vendita al dettaglio con 500 punti vendita deve implementare una rete WiFi sicura per il personale e per gli ospiti in modo coerente, riducendo al minimo il rischio di configurazioni errate locali che potrebbero esporre la rete aziendale.
Implementare un'attivazione basata su modelli utilizzando hardware gestito via cloud come Cisco Meraki o HPE Aruba. Definire un profilo di configurazione master che specifichi gli SSID, i tag VLAN e le regole del firewall. Utilizzare il Zero-Touch Provisioning in modo che, quando un nuovo access point viene collegato in un negozio, scarichi automaticamente la configurazione convalidata. Gestire il captive portal per gli ospiti in modo centralizzato tramite Purple per garantire un'esperienza di brand coerente e una raccolta dati unificata.
Domande di esercitazione
Q1. Un direttore IT di uno stadio propone di trasmettere otto diversi SSID per separare il traffico di tifosi, biglietteria, media, operazioni, VIP, squadre, fornitori e sicurezza. Qual è il difetto architetturale di questo approccio?
Suggerimento: Considera l'impatto dei frame di gestione sullo spettro delle frequenze radio.
Visualizza risposta modello
La trasmissione di otto SSID causerà gravi interferenze co-canale e un sovraccarico di frame di gestione, riducendo drasticamente il tempo di trasmissione disponibile per i dati effettivi. L'approccio corretto consiste nel trasmettere un massimo di tre o quattro SSID (ad esempio, Tifosi, Personale, Operazioni) e utilizzare l'assegnazione dinamica della VLAN 802.1X tramite RADIUS per inserire i diversi gruppi di utenti (come i media o i VIP) nelle rispettive VLAN isolate al momento dell'autenticazione.
Q2. Durante un audit di rete in un ospedale, scopri che un laptop ospite è riuscito a effettuare il ping dell'indirizzo IP di un server di radiologia interno. Gli access point sono configurati con SSID separati per ospiti e personale. Qual è l'errore di configurazione più probabile?
Suggerimento: Pensa a come il traffico viaggia dall'access point al firewall.
Visualizza risposta modello
L'errore più probabile è una vulnerabilità di VLAN hopping causata da una porta dello switch configurata in modo errato. Se la porta dello switch che collega l'access point è configurata come porta di 'accesso' sulla VLAN nativa anziché come porta 'trunk' 802.1Q, i tag VLAN applicati dall'access point potrebbero essere rimossi o ignorati, scaricando il traffico degli ospiti direttamente sulla rete aziendale non taggata.
Q3. Una catena retail desidera implementare il Guest WiFi ma teme che gli acquirenti che scaricano file di grandi dimensioni impediscano ai terminali del punto vendita (POS) di elaborare rapidamente le transazioni. Come dovrebbe essere configurata la rete per evitare questo problema?
Suggerimento: Considera sia i limiti di larghezza di banda che la prioritizzazione del traffico.
Visualizza risposta modello
La rete deve implementare due controlli. In primo luogo, applicare la limitazione della larghezza di banda per utente sulla VLAN ospite (ad esempio, limitando ogni dispositivo a 5 Mbps) per evitare che un singolo utente saturi il collegamento. In secondo luogo, configurare policy di Quality of Service (QoS) sul router/firewall per dare priorità al traffico proveniente dalla VLAN del personale/POS rispetto al traffico della VLAN ospite, garantendo che i dati critici per l'azienda vengano elaborati per primi in caso di congestione.
Continua a leggere questa serie
Gestione del WiFi per gli ospiti degli hotel: integrazione di PMS, portali e standard di marca
Questa guida tecnica illustra in dettaglio come progettare reti WiFi per hotel di livello enterprise, concentrandosi sulla segmentazione VLAN, sull'integrazione del PMS per la gestione automatizzata delle sessioni e sull'ottimizzazione del Captive Portal per l'acquisizione dei dati conforme al GDPR.
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Come Risolvere i Problemi di WiFi Lento Senza Potenziare il Piano Internet
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'ottimizzazione delle prestazioni WiFi aziendali senza aumentare la larghezza di banda dell'ISP. Copre l'ottimizzazione RF, la gestione della densità dei client, l'implementazione di QoS e l'uso di strumenti di WiFi analytics per diagnosticare e risolvere i colli di bottiglia.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.