
Gestione della sicurezza BYOD (Bring Your Own Device) sulle reti del personale
Una guida di riferimento tecnica e autorevole per manager IT aziendali e architetti di rete sulla sicurezza dell'accesso Bring Your Own Device (BYOD) sulle reti del personale. Questa guida definisce l'esatta architettura di rete, i protocolli di autenticazione e i flussi di integrazione MDM necessari per mitigare le fughe di dati e mantenere la conformità normativa all'interno di ambienti ad alta affluenza.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →
Executive Summary
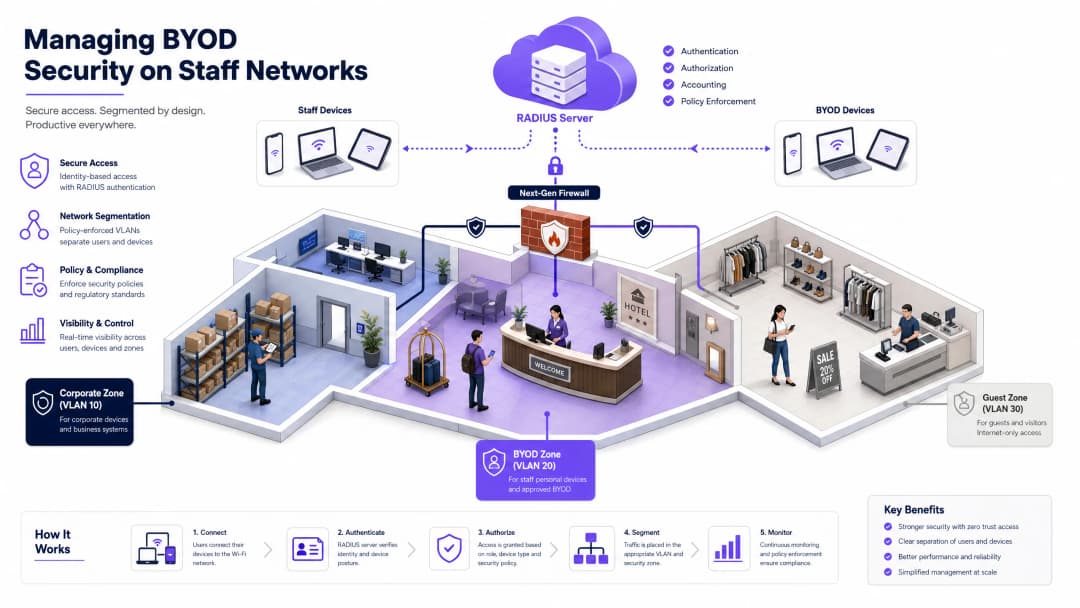
Poiché il perimetro della rete aziendale continua a dissolversi, la gestione della sicurezza Bring Your Own Device (BYOD) sulle reti del personale è passata da una comodità operativa a un imperativo di sicurezza critico [1]. Per i network architect, i manager IT e i Chief Technology Officers (CTO) che operano in ambienti ad alta affluenza - come hotel, catene retail multi-sito, strutture sanitarie e hub di trasporto - la sfida principale consiste nel bilanciare la praticità per l'utente con una solida protezione dei dati aziendali [2].
Questa guida di riferimento fornisce un progetto altamente pratico e indipendente dai vendor per proteggere l'accesso BYOD sulle reti del personale. Tralasciamo le astrazioni teoriche per descrivere in dettaglio l'implementazione precisa dell'autenticazione IEEE 802.1X, la distribuzione di certificati lato client tramite Mobile Device Management (MDM) e una rigida segmentazione della rete. Abbandonando le chiavi pre-condivise (PSK) non sicure e implementando un'architettura zero-trust, le organizzazioni possono mitigare il rischio di movimento laterale delle minacce, prevenire costose violazioni dei dati e soddisfare i rigorosi framework di conformità normativa come PCI DSS 4.0 e GDPR [3].
-
Ascolta il Podcast di Approfondimento Tecnico
Prima di immergerti nell'architettura dettagliata, puoi ascoltare il nostro briefing audio tecnico completo di 10 minuti. Questo podcast è strutturato come un briefing in cui un consulente di sistemi senior illustra a un cliente le fasi esatte di implementazione, le trappole di deployment più comuni e i framework di conformità.
Analisi tecnica approfondita: architettura e standard
La protezione di un ambiente BYOD richiede un abbandono totale dei modelli di sicurezza basati sul perimetro a favore di un approccio incentrato sull'identità, il Zero Trust Network Access (ZTNA) [4]. La rete deve presumere che ogni dispositivo personale che tenta di connettersi sia potenzialmente compromesso.
Il framework di autenticazione 802.1X
Lo standard 802.1X rappresenta la base non negoziabile per la sicurezza del perimetro aziendale. Fornisce un controllo dell'accesso alla rete (NAC) basato su porta, garantendo che un endpoint (il supplicant) non possa trasmettere alcun traffico a livello di rete attraverso l'autenticatore (l'access point wireless o lo switch) finché la sua identità non è stata verificata da un server di autenticazione (il server RADIUS) [5].
| Fase | Tipo di frame / Azione | Descrizione |
|---|---|---|
| Inizializzazione | EAPOL-Start |
Il dispositivo client (supplicant) segnala la disponibilità a connettersi alla rete. |
| Richiesta di identità | EAP-Request/Identity |
L'Access Point (autenticatore) richiede l'identità del dispositivo che si sta connettendo. |
| Risposta di identità | EAP-Response/Identity |
Il client risponde con la propria identità, che viene inoltrata al server RADIUS. |
| Handshake TLS | Negoziazione EAP-TLS | Il client e il server RADIUS stabiliscono un tunnel TLS sicuro e convalidano reciprocamente i certificati. |
| Autorizzazione | RADIUS Access-Accept |
Il server RADIUS approva l'accesso, inviando attributi VLAN dinamici e dACL. |
La scelta del metodo Extensible Authentication Protocol (EAP) determina il livello di sicurezza dell'installazione:
- PEAP (Protected EAP): incapsula l'autenticazione basata su password (come MS-CHAPv2) all'interno di un tunnel TLS. Sebbene sia comune, il PEAP rimane vulnerabile al furto di credenziali tramite access point non autorizzati se i supplicant dei client non sono configurati correttamente [6].
- EAP-TLS (Transport Layer Security): lo standard di riferimento per il BYOD aziendale. Utilizza un'autenticazione reciproca basata su certificati, eliminando completamente la dipendenza dalle password e i vettori di furto delle credenziali. Il server RADIUS convalida il certificato univoco lato client, mentre il client convalida il certificato del server RADIUS [5].
Segmentazione della rete e architettura VLAN
Una rete piatta è una rete compromessa. Se un dispositivo personale infettato da malware si connette a una rete aziendale piatta, un utente malintenzionato può facilmente compiere spostamenti laterali per compromettere obiettivi di alto valore, come i sistemi di gestione alberghiera (PMS) nel settore dell'ospitalità, i sistemi POS (Point of Sale) nel settore retail o i database delle cartelle cliniche elettroniche (EHR) nel settore sanitario [7].
Prevediamo una rigorosa architettura di rete a tre zone applicata a livello di firewall:
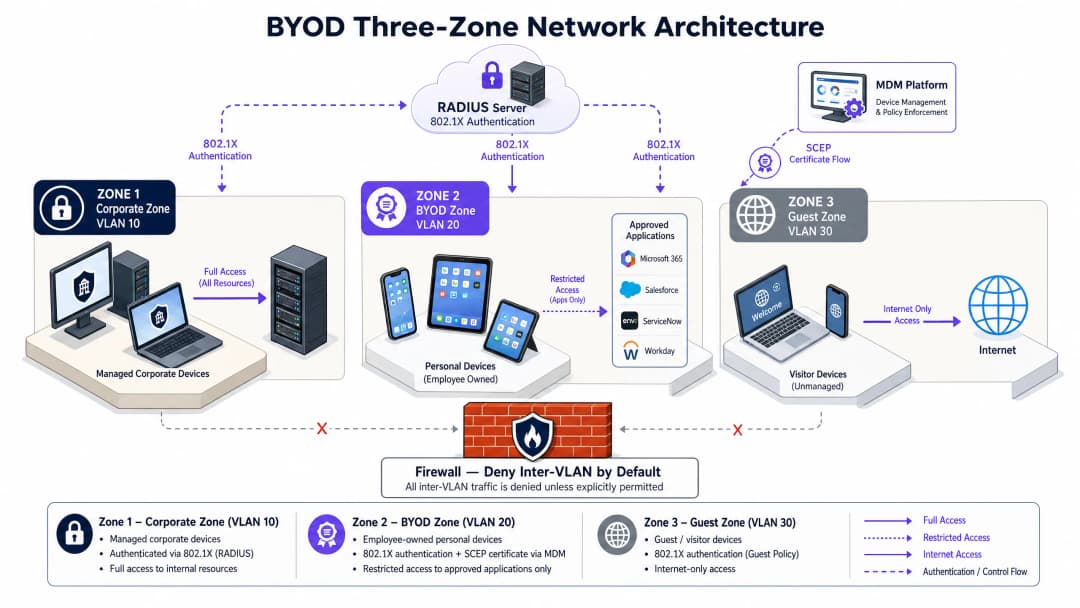
- Corporate Zone (VLAN 10): Riservata esclusivamente ai dispositivi aziendali interamente gestiti. Questa zona ha accesso instradato ai database aziendali interni, agli active directory e ai sistemi aziendali locali.
- BYOD Zone (VLAN 20): Dedicata ai dispositivi personali di proprietà dei dipendenti. Ai dispositivi in questa zona viene concesso l'accesso a Internet in uscita e un accesso strettamente limitato ed esplicitamente autorizzato a specifiche applicazioni interne (es. e-mail, portali di pianificazione, sistemi HR) tramite un gateway a livello applicativo o un reverse proxy.
- Guest Zone (VLAN 30): Progettata per visitatori e clienti. Questa zona ha solo accesso a Internet in uscita. L'isolamento dei client deve essere abilitato a livello di controller wireless per impedire qualsiasi comunicazione peer-to-peer tra i dispositivi connessi.
Per saperne di più su come ottimizzare l'infrastruttura della rete ospiti, consulta i nostri prodotti principali: Guest WiFi e WiFi Analytics.
Integrazione Mobile Device Management (MDM) e PKI
L'applicazione delle policy di sicurezza sui dispositivi non di proprietà richiede l'integrazione con una piattaforma MDM o Unified Endpoint Management (UEM) (es. Microsoft Intune, Jamf) [8]. L'MDM funge da custode, convalidando lo stato di sicurezza del dispositivo prima di rilasciare il certificato di rete.
Il ciclo di vita automatizzato dei certificati si basa sul protocollo SCEP (Simple Certificate Enrollment Protocol):
- Valutazione dello stato di sicurezza: L'MDM verifica che il dispositivo personale soddisfi i requisiti di sicurezza minimi (es. versione minima del sistema operativo, blocco schermo attivo, crittografia del disco, assenza di jailbreak/root).
- Rilascio del certificato: Una volta conforme, l'MDM richiede un certificato client alla Private Certificate Authority (CA) tramite SCEP e lo invia, insieme al profilo sicuro 802.1X WiFi, direttamente al dispositivo.
- Conformità continua: Se l'utente disabilita il codice di accesso o esegue il root del dispositivo, l'MDM contrassegna il dispositivo come non conforme, revoca il certificato e il server RADIUS interrompe immediatamente l'accesso alla rete.
Per un approfondimento su queste integrazioni, consulta le nostre guide su Come implementare l'autenticazione 802.1X con Cloud RADIUS.
-
Guida all'implementazione: Distribuzione dettagliata passo dopo passo
Il passaggio da una rete legacy con chiave pre-condivisa (PSK) a un'architettura 802.1X EAP-TLS richiede un'attenta coordinazione tra il controller LAN wireless (WLC), l'identity provider (IdP) e la piattaforma MDM.
Passaggio 1: Configurazione dell'infrastruttura wireless e degli switch
Configura le tre diverse VLAN sugli switch principali e sugli access point periferici. Assicurati che il routing inter-VLAN sia negato per impostazione predefinita sul firewall principale.
Sul controller wireless, configura il BYOD SSID sicuro con le seguenti impostazioni:
- Tipo di Sicurezza: WPA3-Enterprise (o WPA2/WPA3-Enterprise Transition Mode per garantire la compatibilità con i dispositivi legacy).
- 802.11w Protected Management Frames (PMF): Impostare su Required (obbligatorio con WPA3) per bloccare gli attacchi di deautenticazione [9].
- Server RADIUS: Indirizzare verso i server RADIUS primario e secondario.
Passaggio 2: Configurazione della PKI e del Server SCEP
Stabilire una Certificate Authority (CA) privata o integrarsi con un servizio Cloud PKI. Configurare un Gateway SCEP per gestire le richieste di firma automatica dei certificati provenienti dal proprio MDM. Il certificato della CA deve essere considerato attendibile dai dispositivi client, operazione che viene gestita automaticamente durante l'installazione del profilo MDM.
Passaggio 3: Distribuzione dei Profili WiFi e dei Certificati tramite MDM
Nella console del proprio MDM, creare due profili:
- Profilo Certificato Attendibile: Invia i certificati della CA Radice e Intermedia al dispositivo.
- Profilo Certificato SCEP: Definisce l'URL del gateway SCEP, la dimensione della chiave (minimo RSA 2048-bit) e il formato del Subject Name (es.
CN={{UserPrincipalName}}). - Profilo WiFi: Configura il dispositivo per connettersi all'SSID BYOD utilizzando WPA3-Enterprise, EAP-TLS, e fa riferimento al profilo del certificato SCEP per l'autenticazione.
Passaggio 4: Orchestrazione del Flusso di Onboarding
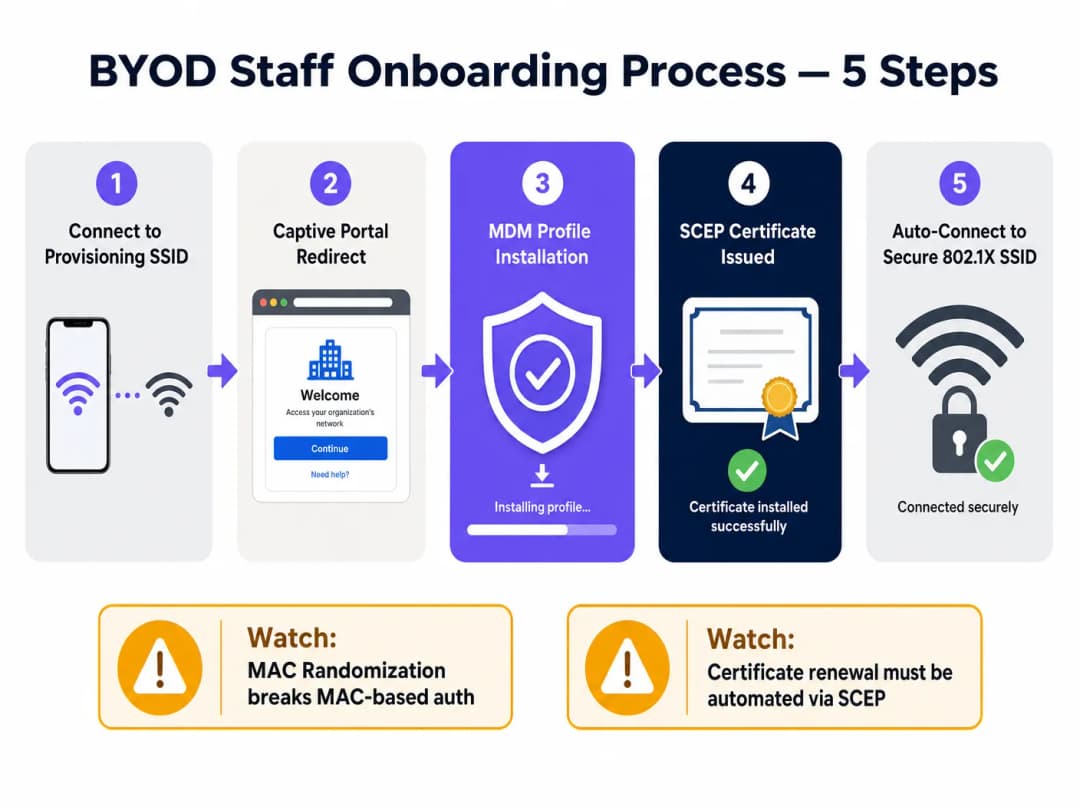
Per evitare colli di bottiglia all'helpdesk, automatizzare l'esperienza di onboarding utilizzando un flusso a doppio SSID:
- SSID di Onboarding: Trasmettere un SSID aperto a larghezza di banda limitata con un Captive Portal.
- Reindirizzamento al Portale: Quando un dipendente si connette, reindirizzarlo a un portale di onboarding. Qui le piattaforme come il Guest WiFi di Purple possono fungere da punto di contatto iniziale, autenticando il dipendente tramite l'identity provider (es. Entra ID) e indirizzandolo al download del profilo MDM.
- Transizione Automatica: Una volta installato il profilo MDM, il dispositivo scarica automaticamente il certificato SCEP, si disconnette dall'SSID di onboarding e si connette in modo sicuro all'SSID BYOD 802.1X.
Per le distribuzioni multi-sede, in particolare in ambienti multi-vendor, l'utilizzo di framework standardizzati come OpenRoaming può semplificare notevolmente questo flusso. Con la licenza Connect, Purple funge da identity provider gratuito per OpenRoaming, consentendo al personale di muoversi in modo fluido e sicuro tra le varie sedi [10].
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Risoluzione dei Problemi e Mitigazione dei Rischi
Quando si distribuisce una soluzione BYOD aziendale, i team IT devono anticipare e mitigare diversi problemi tecnici e operativi comuni.
1. Casualizzazione degli Indirizzi MAC
I moderni sistemi operativi mobili (iOS 14+, Android 10+) rendono casuali i propri indirizzi MAC hardware per impostazione predefinita su ogni connessione SSID per proteggere la privacy dell'utente [11].
- Il Problema: Se il controllo dell'accesso alla rete, la limitazione della larghezza di banda o i timeout di sessione si basano sugli indirizzi MAC, i dispositivi appariranno continuamente come nuovi endpoint, violando le policy aziendali.
- Mitigazione: Eliminare qualsiasi controllo di accesso basato su MAC. Affidarsi interamente al Common Name (CN) del certificato 802.1X o agli attributi di identità dell'utente restituiti dal server RADIUS per il tracciamento delle sessioni e l'applicazione delle policy.### 2. Scadenza dei Certificati e Errori di Rinnovo Se i certificati client scadono, il personale verrà improvvisamente escluso dalla rete, causando un afflusso di ticket all'helpdesk.
- Il Problema: Il rinnovo manuale dei certificati non è sostenibile su larga scala.
- Mitigazione: Configura il tuo profilo MDM SCEP per avviare il rinnovo automatico del certificato quando rimane il 20% della durata del certificato stesso (ad esempio, 30 giorni prima della scadenza per un certificato di 1 anno). Assicurati che il tuo server RADIUS sia configurato per inviare attributi di session-timeout per forzare la ri-autenticazione una volta fornito il nuovo certificato.
3. Colli di Bottiglia all'Helpdesk
Flussi di onboarding complessi portano a una bassa adozione e ad alti costi di supporto.
- Il Problema: Gli utenti riscontrano difficoltà con le fasi di installazione del certificato.
- Mitigazione: Mantieni un portale di onboarding self-service con guide chiare, visive e specifiche per ciascuna piattaforma. Assicurati che l'SSID di onboarding sia fortemente limitato nella tariffa e ristretto solo agli URL di MDM e CA per incentivare gli utenti a completare il processo di registrazione.
ROI e Impatto Aziendale
L'implementazione di un'architettura BYOD sicura e automatizzata offre ritorni finanziari e operativi misurabili per i gestori di sedi aziendali.
Analisi Costi - Benefici
| Categoria | Modello Legacy di Dispositivi Gestiti | Modello BYOD Automatizzato | Impatto Aziendale |
|---|---|---|---|
| Spese in Conto Capitale Hardware (CapEx) | Alte (£300 - £500 per dispositivo dipendente) | Zero (I dipendenti utilizzano dispositivi personali) | Risparmio di capitale diretto. Per una sede con 200 dipendenti, questo consente di risparmiare fino a £100.000 in costi di approvvigionamento [12]. |
| Spese Operative (OpEx) | Alte (Configurazione manuale dei dispositivi, riparazioni fisiche) | Basse (Registrazione automatizzata MDM e self-service) | Riduce i costi di gestione del ciclo di vita dei dispositivi e le spese IT fino al 60% [12]. |
| Volume dei Ticket all'Helpdesk | Medio (Reimpostazione password, problemi di connessione) | Molto Basso (Rinnovi automatici dei certificati auto-riparanti) | L'automazione del ciclo di vita dei certificati tramite SCEP riduce i ticket dell'helpdesk relativi al WiFi del 45%. |
| Profilo di Rischio di Sicurezza | Medio (Vulnerabile al furto di credenziali tramite PSK/PEAP) | Estremamente Basso (Zero-trust, basato su certificati) | Mitiga il rischio di una violazione dei dati con movimento laterale, evitando potenziali sanzioni normative e danni alla reputazione. |
Conformità Normativa e Mitigazione del Rischio
La gestione di un ambiente BYOD sicuro è fondamentale per mantenere la conformità nei settori altamente regolamentati:
- Conformità PCI-DSS 4.0: Le catene di vendita al dettaglio multi-sito e gli hotel devono isolare il proprio Cardholder Data Environment (CDE) dai dispositivi personali del personale. L'implementazione dell'Architettura VLAN a Tre Zone garantisce che i dispositivi BYOD siano completamente fuori dall'ambito degli audit PCI, riducendo la complessità dell'audit e i costi di conformità [13]. Per saperne di più sulle implementazioni per il settore retail, consulta le Soluzioni WiFi Retail.
- GDPR and Data Privacy: Ai sensi del GDPR, le organizzazioni devono proteggere i dati personali da accessi non autorizzati. Imponendo la registrazione MDM, i team IT mantengono la capacità di cancellare da remoto i contenitori di dati aziendali dai dispositivi personali smarriti o rubati senza accedere ai file personali del dipendente, preservando sia la sicurezza che la privacy dell'utente [14]. Per le distribuzioni in ambito sanitario, vedere Healthcare WiFi Solutions.
References
- Fortinet, Bring Your Own Device (BYOD): Meaning and Benefits, Cyber Glossary. https://www.fortinet.com/resources/cyberglossary/byod
- IBM, What is Bring Your Own Device (BYOD)?, IBM Think. https://www.ibm.com/think/topics/byod
- Venn, BYOD Security: Trends, Risks, and Top 10 Best Practices, Venn Learn. https://www.venn.com/learn/byod/byod-security-best-practices/
- Microsoft, Implementing a Zero Trust security model at Microsoft, Inside Track. https://www.microsoft.com/insidetrack/blog/implementing-a-zero-trust-security-model-at-microsoft/
- Cloudi-Fi, What is 802.1X protocol: A complete guide to secure network access control, Cloudi-Fi Blog. https://www.cloudi-fi.com/blog/802-1x
- Portnox, 802.1X Authentication for Secure Network Access, Portnox Solutions. https://www.portnox.com/solutions/8021x-authentication/
- UK Netcom, How to Secure & Segment Enterprise WiFi, UK Netcom Blog. https://uknetcom.co.uk/how-to-secure-segment-enterprise-wi-fi-in-2025/
- Portnox, SCEP Certificate Enrolment for Zero Trust Access, Portnox Solutions. https://www.portnox.com/solutions/scep/
- Cloudi-Fi, WPA2/3-Enterprise: Secure WiFi with 802.1X authentication, Cloudi-Fi Blog. https://www.cloudi-fi.com/blog/wpa2-enterprise-802-1x
- Purple, BYOD WiFi Security: How to Safely Let Personal Devices on Your Network, Purple Guides. https://www.purple.ai/en-us/guides/byod-wifi-security-how-to-safely-allow-personal-devices-onto-your-network
- Extreme Networks, Wireless Security in a 6 GHz WiFi World, Extreme Networks Blog. https://www.extremenetworks.com/resources/blogs/wireless-security-in-a-6-ghz-wi-fi-6e-world
- Venn, BYOD ROI Calculator & Cost Savings, Venn Resources. https://www.venn.com/roi-calculator/
- PCI Security Standards Council, Guidance for PCI DSS Scoping and Network Segmentation, Documenti PCI SSC. https://www.pcisecuritystandards.org/documents/Guidance-PCI-DSS-Scoping-and-Segmentation_v1.pdf
- UK Information Commissioner's Office, A guide to data security under UK GDPR, Linee guida ICO. https://ico.org.uk/for-organisations/uk-gdpr-guidance-and-resources/security/a-guide-to-data-security/
Definizioni chiave
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte (PNAC) che fornisce un framework di autenticazione per i dispositivi che si connettono a una rete cablata o wireless.
Agisce come prima linea di difesa, bloccando tutto il traffico di rete da un endpoint fino a quando la sua identità non viene verificata da un server RADIUS.
EAP-TLS
Extensible Authentication Protocol-Transport Layer Security. Un metodo di autenticazione che utilizza certificati digitali per l'autenticazione reciproca tra il client e la rete.
Rappresenta il gold standard per il WiFi aziendale, eliminando il furto di credenziali basato su password e gli attacchi man-in-the-middle.
RADIUS
Remote Authentication Dial-In User Service. Un protocollo di rete che fornisce una gestione centralizzata di Authentication, Authorization, and Accounting (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
Il server RADIUS convalida le credenziali (o i certificati) presentati dal supplicant e invia gli attributi di policy (come i tag VLAN) all'authenticator.
SCEP
Simple Certificate Enrollment Protocol. Un protocollo basato su IP che automatizza il processo di registrazione e distribuzione dei certificati per un numero elevato di dispositivi.
In un ambiente BYOD, SCEP consente all'MDM di richiedere e installare automaticamente i certificati client sui dispositivi del personale senza alcun intervento manuale dell'IT.
Isolamento dei client
Una funzionalità di sicurezza configurata sugli access point wireless che impedisce ai client wireless di comunicare direttamente tra loro.
Essenziale sulle reti Guest e BYOD per bloccare il movimento laterale di malware e gli attacchi di scansione peer-to-peer.
WPA3-Enterprise
L'ultimo standard di sicurezza di WiFi Alliance per le reti aziendali, che introduce suite crittografiche più forti e i Protected Management Frames (PMF) obbligatori.
Sostituisce il WPA2-Enterprise, proteggendo dagli attacchi di deautenticazione e decrittografia negli ambienti aziendali ad alta densità.
Randomizzazione MAC
Una funzionalità di privacy nei moderni sistemi operativi (iOS 14+, Android 10+) in cui il dispositivo ruota il proprio indirizzo MAC hardware durante la scansione o la connessione a reti diverse.
Questo interrompe la tradizionale autenticazione basata su MAC e il tracciamento dei dispositivi, costringendo i team IT ad affidarsi invece a identità basate su certificati.
Protected Management Frames (PMF)
Una funzionalità di sicurezza (definita in IEEE 802.11w) che crittografa i frame di gestione wireless, impedendo agli aggressori di contraffare i frame per disconnettere i client.
Obbligatorio sotto WPA3, il PMF blocca sul nascere gli attacchi di deautenticazione e spoofing.
Esempi pratici
Una catena di hotel di lusso da 350 camere ha la necessità di consentire al personale di pulizia e manutenzione di utilizzare i propri smartphone personali per l'applicazione di servizio digitale dell'hotel (HMS), mantenendo al contempo una rigorosa conformità PCI DSS 4.0 per il proprio PMS e le reti di pagamento.
Abbiamo implementato un'architettura di rete a tre zone. Il PMS dell'hotel e i terminali delle carte di credito sono stati isolati su una VLAN 10 (Corporate/CDE) protetta da firewall. I dispositivi personali del personale sono stati registrati nel MDM aziendale (Microsoft Intune) tramite un Captive Portal di onboarding. Previa verifica della conformità, il MDM ha emesso un certificato client tramite SCEP e ha inviato la configurazione WPA3-Enterprise 802.1X. Il personale si è connesso alla VLAN 20 (BYOD), limitata tramite policy del firewall per consentire solo il traffico HTTPS in uscita verso l'endpoint cloud dell'applicazione HMS. Tutto il traffico laterale verso la VLAN 10 è stato bloccato. Il WiFi per gli ospiti è stato completamente segregato sulla VLAN 30 con isolamento dei client attivo.
Un marchio di vendita al dettaglio multi-sito con 120 negozi desidera implementare una policy BYOD per consentire agli addetti alle vendite di accedere ai sistemi di inventario e programmazione sui propri tablet personali, ma teme che la randomizzazione dei MAC comprometta le policy di tracciamento dei dispositivi e gli attacchi di tipo rogue AP.
Per affrontare i rischi di rogue AP, abbiamo migrato tutti i negozi a WPA3-Enterprise, che impone l'uso di Protected Management Frames (PMF), prevenendo gli attacchi di deautenticazione. Per mitigare i problemi di randomizzazione dei MAC, abbiamo configurato il server RADIUS (Cloud RADIUS) per ignorare gli indirizzi MAC hardware per il controllo degli accessi. Al contrario, la policy di autenticazione è stata collegata direttamente al Common Name (CN) dei certificati client emessi tramite SCEP. Gli addetti alle vendite hanno registrato i propri tablet tramite un SSID di onboarding, che ha inviato automaticamente il certificato e il profilo SSID sicuro. La VLAN BYOD è stata limitata esclusivamente agli endpoint di inventario e programmazione.
Domande di esercitazione
Q1. Un direttore delle operazioni di uno stadio desidera distribuire una rete BYOD per 150 membri del personale nei giorni degli eventi. Il direttore suggerisce di utilizzare un SSID WPA2-Personal con una chiave pre-condivisa (PSK) complessa modificata ogni mese per risparmiare sui costi di licenza. Come dovresti consigliarlo?
Suggerimento: Considera il sovraccarico operativo dei cambi mensili delle password, il rischio di fuga di credenziali tra 150 membri del personale temporaneo e i moderni standard di sicurezza.
Visualizza risposta modello
Dovresti sconsigliare vivamente l'uso di WPA2-Personal con una PSK condivisa. In primo luogo, una chiave condivisa è altamente vulnerabile alla fuga di informazioni; con 150 membri del personale temporaneo, la chiave verrà inevitabilmente condivisa o esposta, compromettendo l'intera rete. In secondo luogo, la modifica mensile della chiave crea un enorme sovraccarico operativo e problemi di connessione nei giorni degli eventi. In terzo luogo, WPA2-Personal è privo di Protected Management Frames, lasciando la rete esposta ad attacchi di deautenticazione. Consiglia invece WPA3-Enterprise con autenticazione 802.1X basata su certificati. Utilizzando un servizio cloud RADIUS e un portale di onboarding leggero, possono automatizzare la distribuzione dei certificati e revocare istantaneamente l'accesso al personale disattivato, eliminando il sovraccarico delle licenze e proteggendo il perimetro operativo dello stadio.
Q2. Durante un audit di rete di una catena di negozi, scopri che ai dispositivi personali del personale sulla rete WiFi BYOD è assegnata la stessa subnet dei controller Point-of-Sale (POS) del negozio. L'IT manager sostiene che, poiché i dispositivi del personale richiedono le credenziali AD per accedere, la rete è sicura. È conforme e quali sono i rischi?
Suggerimento: Analizza questo scenario rispetto ai requisiti di ambito del PCI DSS 4.0 e al rischio di movimento laterale del malware.
Visualizza risposta modello
Questa configurazione è altamente insicura e viola la conformità PCI DSS 4.0. Secondo il PCI DSS, qualsiasi segmento di rete che condivide una subnet con il Cardholder Data Environment (CDE) è considerato nell'ambito dell'audit. Posizionando i dispositivi BYOD sulla stessa subnet dei controller POS, l'intero ambiente BYOD diventa soggetto ai controlli completi dell'audit PCI, aumentando drasticamente i costi di conformità. Inoltre, le credenziali Active Directory proteggono solo l'autenticazione, non il traffico a livello di rete. Se il dispositivo personale di un dipendente viene infettato da un malware, il malware può eseguire scansioni, sniffing e tentare di sfruttare le vulnerabilità sui controller POS direttamente tramite la subnet piatta. La soluzione consiste nell'implementare la Three-Zone Architecture, posizionando i dispositivi BYOD su una VLAN 20 dedicata e utilizzando regole firewall per bloccare completamente tutto il traffico verso la VLAN 10 dei POS.
Q3. Un fornitore di servizi sanitari sta implementando il BYOD per consentire agli infermieri di accedere alle cartelle cliniche elettroniche (EHR) sui loro tablet personali. L'architetto di rete prevede di utilizzare il filtraggio degli indirizzi MAC sul WLC come controllo di sicurezza primario per la connessione al SSID BYOD. Quale problema tecnico causerà questa scelta e come dovrebbe essere risolto?
Suggerimento: Pensa a come i moderni sistemi operativi mobili gestiscono gli indirizzi MAC sulle reti wireless.
Visualizza risposta modello
Questa implementazione fallirà a causa della randomizzazione degli indirizzi MAC, abilitata per impostazione predefinita sui dispositivi iOS 14+ e Android 10+. Questi sistemi operativi ruotano periodicamente o per ciascun SSID l'indirizzo MAC del dispositivo per proteggere la privacy dell'utente. Di conseguenza, l'indirizzo MAC di un tablet registrato cambierà, portando il WLC a rifiutare la connessione e impedendo all'infermiere l'accesso al sistema EHR. Inoltre, gli indirizzi MAC sono facilmente falsificabili, il che li rende un controllo di sicurezza debole. La risoluzione consiste nell'abbandonare completamente il filtraggio degli indirizzi MAC. Implementare l'autenticazione 802.1X utilizzando EAP-TLS. Il controllo di sicurezza dovrebbe essere gestito da un certificato lato client emesso tramite SCEP dopo che l'MDM ha verificato la conformità del tablet. La policy di rete sarà quindi associata al Common Name (CN) del certificato, che rimane stabile indipendentemente dalla rotazione dell'indirizzo MAC.
Fonti
- https://www.fortinet.com/resources/cyberglossary/byod
- https://www.ibm.com/think/topics/byod
- https://www.venn.com/learn/byod/byod-security-best-practices/
- https://www.microsoft.com/insidetrack/blog/implementing-a-zero-trust-security-model-at-microsoft/
- https://www.cloudi-fi.com/blog/802-1x
- https://www.portnox.com/solutions/8021x-authentication/
- https://uknetcom.co.uk/how-to-secure-segment-enterprise-wi-fi-in-2025/
- https://www.portnox.com/solutions/scep/
- https://www.cloudi-fi.com/blog/wpa2-enterprise-802-1x
- https://www.extremenetworks.com/resources/blogs/wireless-security-in-a-6-ghz-wi-fi-6e-world
- https://www.venn.com/roi-calculator/
- https://www.pcisecuritystandards.org/documents/Guidance-PCI-DSS-Scoping-and-Segmentationv1.pdf
Continua a leggere questa serie
Autenticazione basata su certificati per dispositivi aziendali (EAP-TLS)
Questa guida di riferimento tecnico autorevole copre l'architettura, l'implementazione e le migliori pratiche operative dell'autenticazione basata su certificati EAP-TLS per i dispositivi aziendali. Progettata per gli architetti IT e i responsabili delle operazioni delle sedi, fornisce una roadmap pratica per eliminare i rischi relativi alle credenziali basate su password e ottenere un solido controllo degli accessi alla rete 802.1X in ambienti aziendali multi-sito.
Mitigazione dei Rogue Access Point sulle reti aziendali
Questa guida di riferimento tecnico descrive dettagliatamente l'architettura, la distribuzione e le procedure operative per la mitigazione dei rogue access point sulle reti aziendali utilizzando Wireless Intrusion Prevention Systems (WIPS) e Wireless Intrusion Detection Systems (WIDS). Fornisce framework pratici per gli amministratori della sicurezza IT per rilevare, classificare e neutralizzare gli AP non autorizzati in ambienti fisici complessi, inclusi settori come hospitality, retail, sanità e spazi pubblici. La guida copre la classificazione delle minacce, i meccanismi di contenimento automatizzati, le implicazioni di conformità (PCI-DSS, GDPR, HIPAA) e i risultati aziendali misurabili.
Criteri BYOD sicuri per le reti WiFi del personale
Questa guida autorevole offre ai leader IT un framework indipendente dai vendor per configurare in modo sicuro i dispositivi personali del personale. Descrive in dettaglio le decisioni architetturali critiche - tra cui la segmentazione della rete, l'autenticazione EAP-TLS e l'integrazione MDM - necessarie per supportare il BYOD senza compromettere l'infrastruttura aziendale principale.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.