
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
54 guides in Security
Appalti WiFi per le scuole: 802.1X del personale, dispositivi degli alunni, visitatori e filtraggio in un'unica specifica
Sarà possibile redigere un'unica specifica per il WiFi della scuola che copre il personale, i dispositivi gestiti degli alunni, i visitatori e i dispositivi dell'edificio, ciascuno con la propria policy di autenticazione, VLAN e filtraggio. Sarà quindi possibile valutare gli offerenti tramite dimostrazioni pratiche, testare la rete rispetto agli standard di filtraggio e monitoraggio del DfE e confrontare i prezzi riga per riga.
Sostituire fornitori distinti di WiFi per ospiti, RADIUS e filtraggio DNS: i vantaggi del consolidamento per le strutture multi-sito
Potrete decidere se consolidare il WiFi per ospiti, il RADIUS del personale e il filtraggio DNS su un'unica piattaforma, mantenere uno specialista o attendere il rinnovo contrattuale. Potrete calcolare i costi dei passaggi di consegne tra fornitori in base ai dati dei vostri ticket, quantificare le evidenze di audit da eliminare e pianificare una migrazione graduale sui vostri access point esistenti.
KCSIE e WiFi scolastico: combinare l'accesso sicuro con il filtraggio dei contenuti
Sarai in grado di decidere come soddisfare gli standard di filtraggio e monitoraggio DfE sul WiFi per personale, studenti e ospiti. Vedrai come l'autenticazione per singola persona e il filtraggio DNS si combinano in modo che ogni log identifichi un individuo. Otterrai anche un piano sequenziale, i limiti da considerare nella pianificazione e le domande da porre al tuo fornitore di filtraggio.
Conformità CIPA: checklist di conformità per i gestori di sedi
Sarai in grado di decidere se la conformità CIPA vincola il tuo WiFi, quindi segmentare le reti, instradare il DNS tramite Purple Shield e chiudere i percorsi di bypass. Saprai anche quali prove conservare per la certificazione del Form 486 o del Form 479. La checklist assegna ogni requisito a un responsabile, in modo che la certificazione del prossimo anno di finanziamento non presenti lacune.
Errori di connessione in modalità di transizione WPA3: una checklist di implementazione per Cisco Meraki, HPE Aruba e Ruckus
Usa questa checklist per diagnosticare il motivo per cui i dispositivi non riescono a connettersi a un SSID in modalità di transizione WPA3 SAE e risolvere il problema su Cisco Meraki, HPE Aruba o Ruckus. Imparerai a far corrispondere i codici di stato 802.11 alle relative cause, a isolare i problemi di PMF, 802.11r e 6GHz, e a decidere quando passare a un SSID solo WPA3.
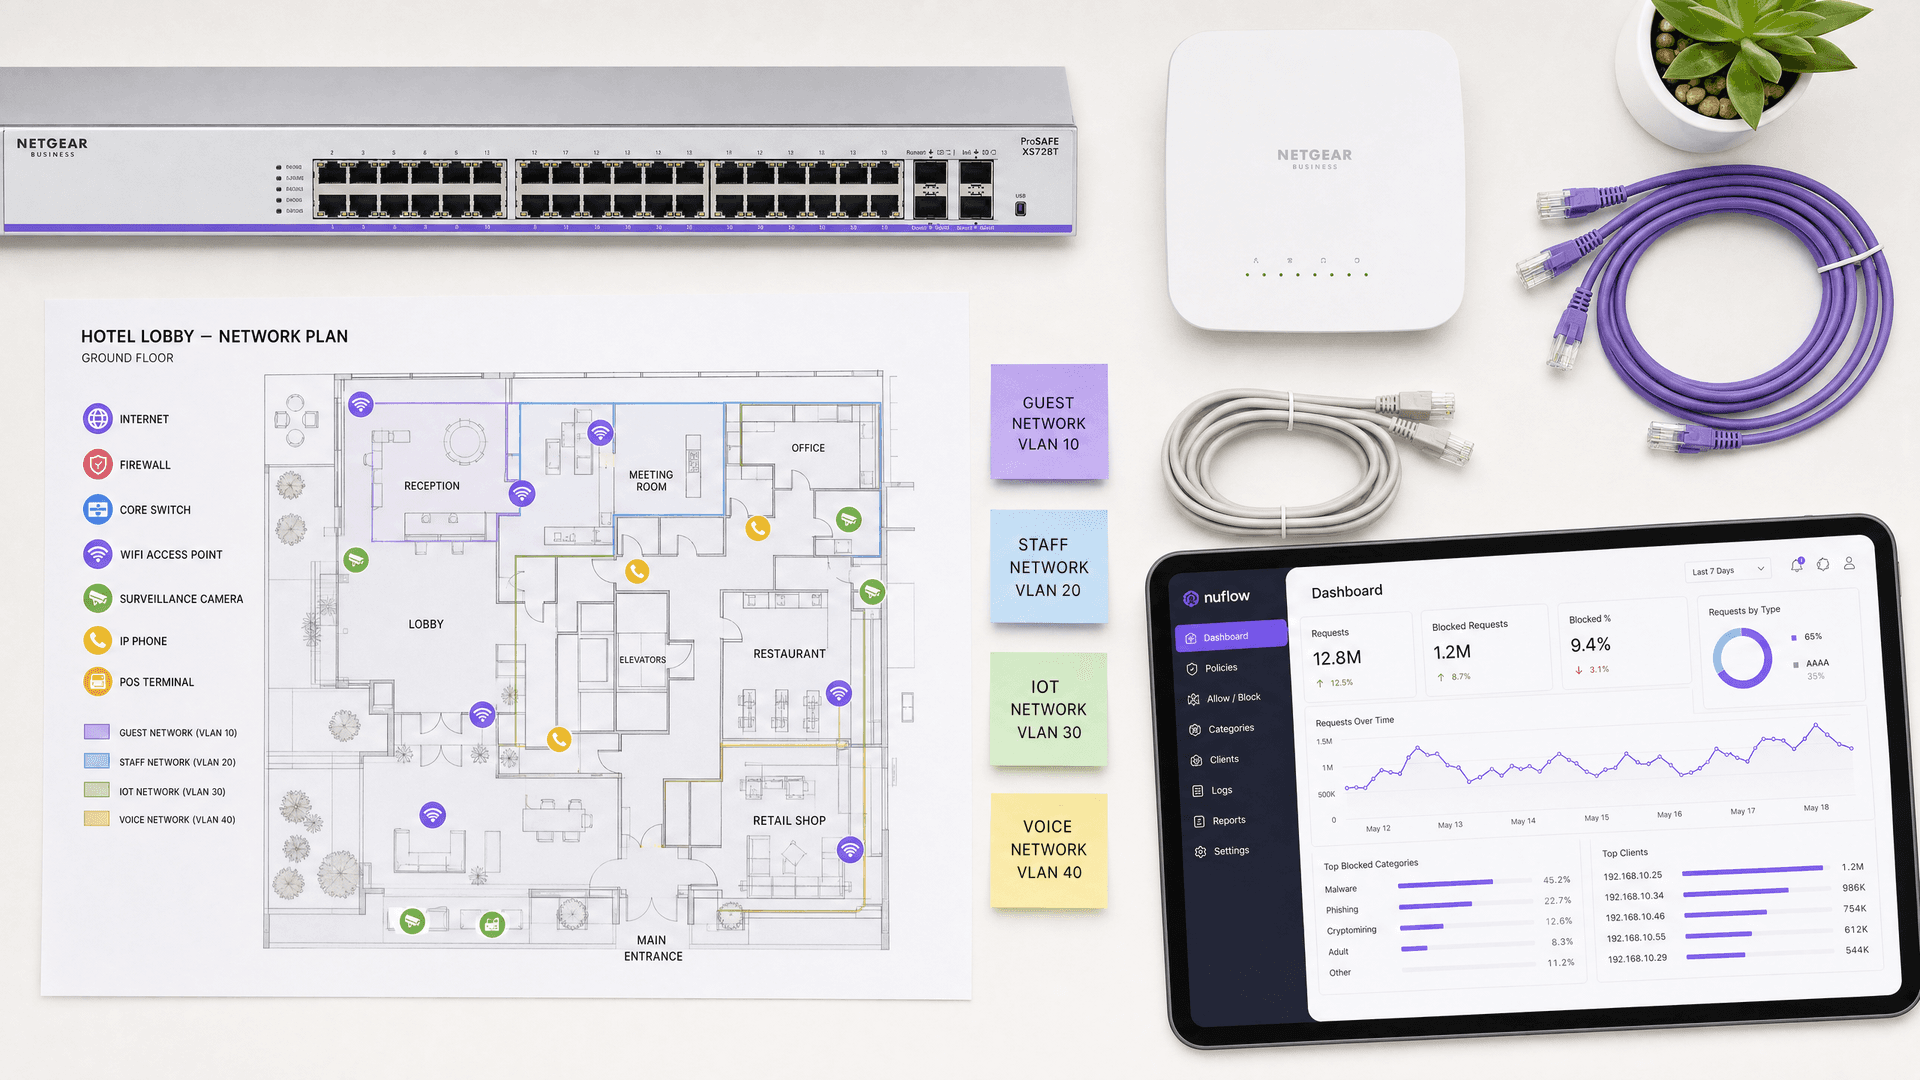
Miglior filtraggio DNS: una guida completa per le aziende
Questa guida di riferimento tecnica spiega come il filtraggio DNS aziendale protegga le reti pubbliche bloccando i domini dannosi a livello di risoluzione - prima ancora che venga stabilita una connessione. Offre ai direttori IT, agli architetti di rete e ai team operativi delle strutture l'architettura di implementazione, la configurazione del firewall e il contesto di conformità necessari per proteggere il WiFi per gli ospiti nei settori dell'ospitalità, del retail e del settore pubblico. Purple Shield blocca malware, botnet e contenuti inappropriati a livello DNS in oltre 80.000 sedi attive.
La guida Enterprise a SCEP: implementare il Simple Certificate Enrollment Protocol per la sicurezza automatizzata del WiFi aziendale
Questa guida di riferimento tecnico fornisce un modello architetturale definitivo e una strategia di implementazione passo dopo passo per la distribuzione dei certificati WiFi aziendali tramite SCEP. Copre le differenze critiche tra SCEP e PKCS, l'esatta sequenza di implementazione necessaria per il successo e le strategie di mitigazione del rischio reali per i leader IT.
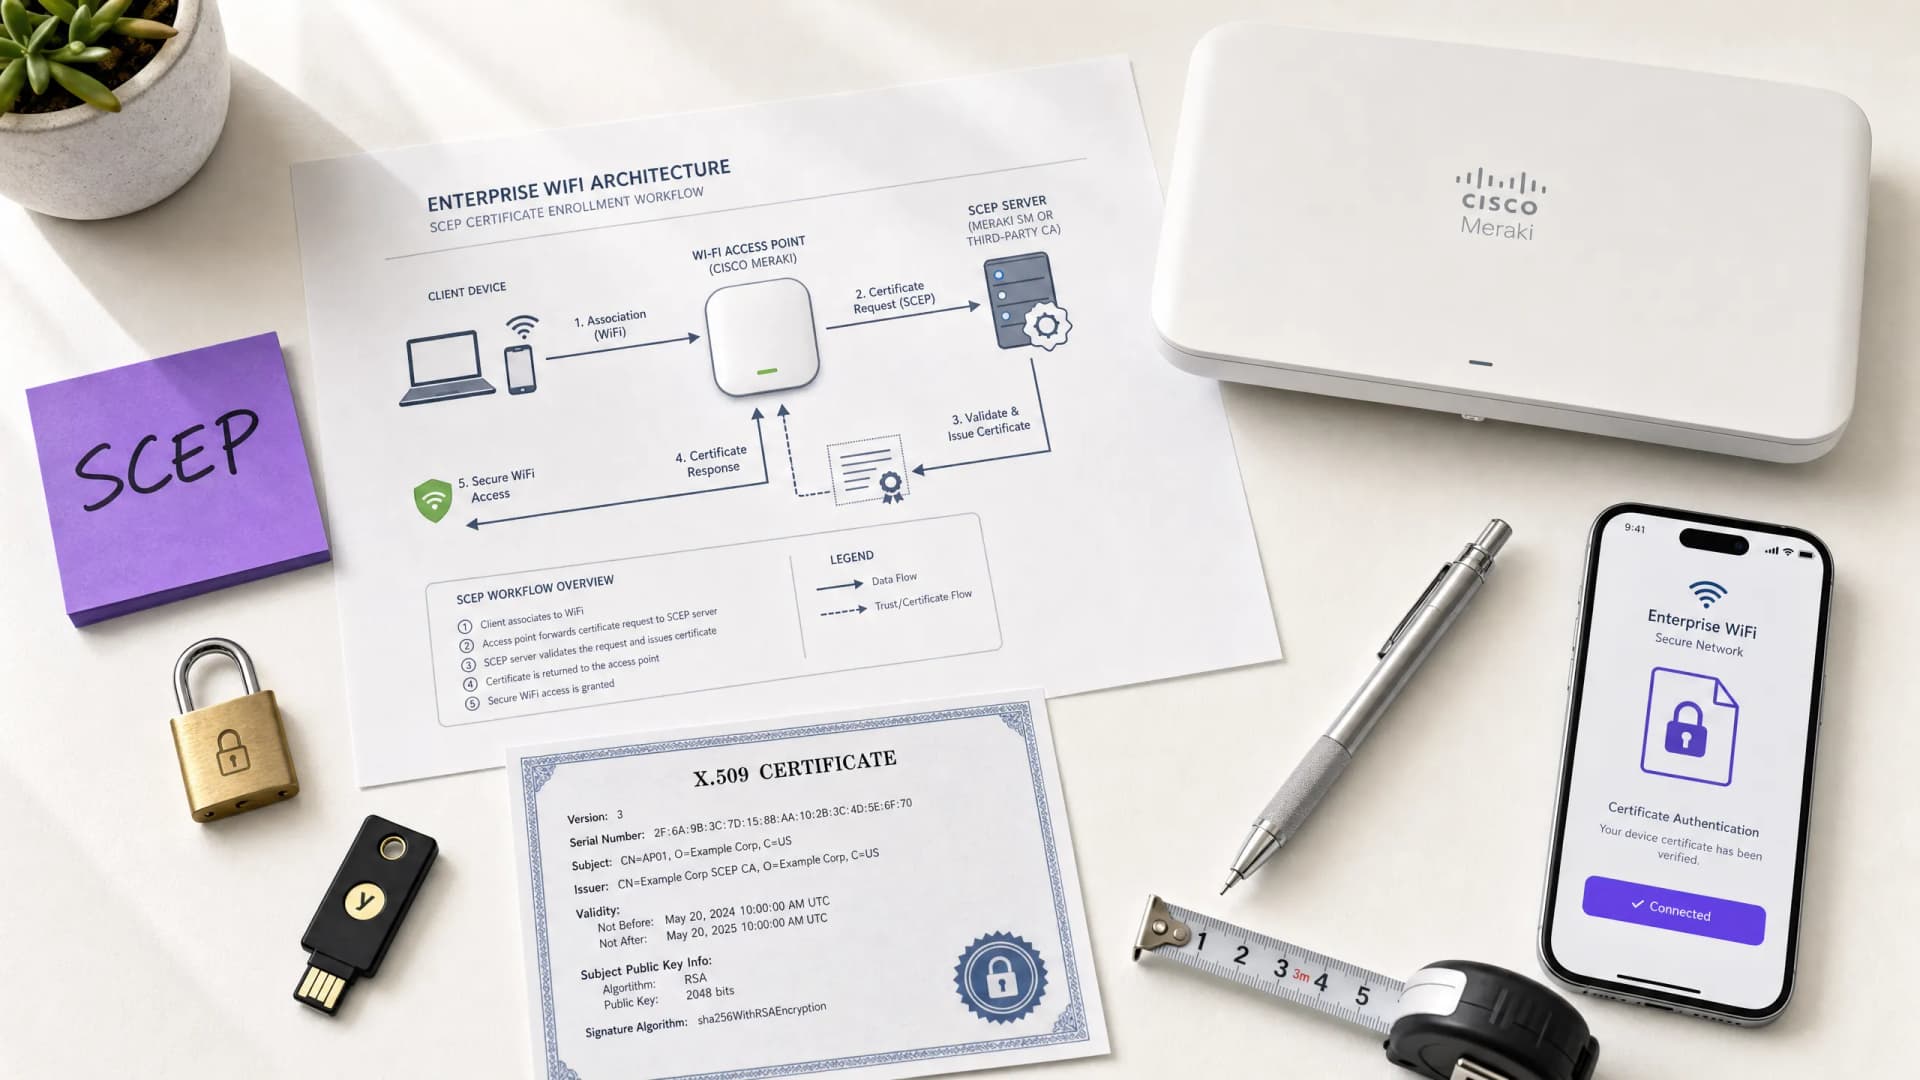
Come implementare SCEP per l'assegnazione automatizzata dei certificati WiFi
Questa guida spiega come implementare SCEP (Simple Certificate Enrollment Protocol) per l'assegnazione automatizzata dei certificati WiFi nelle sedi aziendali. Copre l'intero schema architetturale - dalla progettazione PKI e integrazione MDM alla sequenza obbligatoria di implementazione in tre passaggi - e mostra ai manager IT e agli architetti di rete come eliminare le credenziali condivise, automatizzare la gestione del ciclo di vita dei certificati e soddisfare i requisiti PCI DSS e GDPR su scala globale.
Comprendere Cisco SUDI: Identità del Dispositivo Basata su Hardware nel Controllo dell'Accesso alla Rete
Questa guida dettaglia l'architettura tecnica di Cisco SUDI, spiegando come l'identità ancorata all'hardware protegga il controllo dell'accesso alla rete. Fornisce passaggi di implementazione pratici per i leader IT per implementare l'autenticazione 802.1X EAP-TLS e automatizzare il Provisioning Zero Touch nelle sedi aziendali.
Come configurare SCEP per BYOD sicuro e autenticazione di rete 802.1X
Questa guida fornisce un riferimento tecnico completo per la configurazione di SCEP al fine di distribuire l'autenticazione di rete 802.1X basata su certificati. Copre la transizione architetturale dalle password condivise a EAP-TLS, l'integrazione con Mobile Device Management e una rigida segmentazione di rete per l'accesso BYOD sicuro in ambienti enterprise.
Termini e Condizioni per il WiFi dello Staff: Elementi Essenziali Legali e di Conformità
Questa guida copre gli elementi essenziali legali e tecnici per la redazione e l'applicazione dei termini e delle condizioni del WiFi dello staff per le sedi aziendali. Descrive in dettaglio cosa includere in una Acceptable Use Policy (AUP), come soddisfare i requisiti GDPR e PCI-DSS e come implementare l'autenticazione basata sull'identità e la segmentazione della rete per proteggere le risorse aziendali. I responsabili IT, i team delle risorse umane e i direttori operativi di hotel, catene di vendita al dettaglio, stadi e organizzazioni del settore pubblico troveranno indicazioni pratiche da implementare in questo trimestre.
Guida alla configurazione SCEP Enterprise: autenticazione WiFi basata su certificati per l'istruzione superiore e reti di grandi dimensioni
Questa guida fornisce un progetto tecnico completo per l'implementazione dell'autenticazione WiFi basata su certificati tramite SCEP. Copre la transizione architetturale dalle chiavi pre-condivise a EAP-TLS, le sequenze di distribuzione sulle piattaforme MDM e le strategie critiche di mitigazione del rischio per reti su larga scala.
Il futuro della sicurezza WiFi: NAC basato su AI e rilevamento delle minacce
Questa guida autorevole esplora l'evoluzione della sicurezza WiFi aziendale dal legacy WPA2 al Network Access Control (NAC) basato su AI e al rilevamento delle minacce. Progettata per i leader IT, fornisce strategie di implementazione pratiche per proteggere ambienti ad alta densità come retail, hospitality e stadi utilizzando le reti basate sull'identità di Purple.
RadSec: come RADIUS over TLS migliora la sicurezza dell'autenticazione WiFi
Questo riferimento tecnico autorevole spiega come RadSec (RFC 6614) protegge l'autenticazione WiFi aziendale avvolgendo il traffico RADIUS tradizionale nella crittografia TLS. Progettato per IT manager e architetti di rete, copre l'architettura, le strategie di implementazione e i passaggi pratici per mitigare i rischi del traffico UDP RADIUS non crittografato nelle reti aziendali e guest.
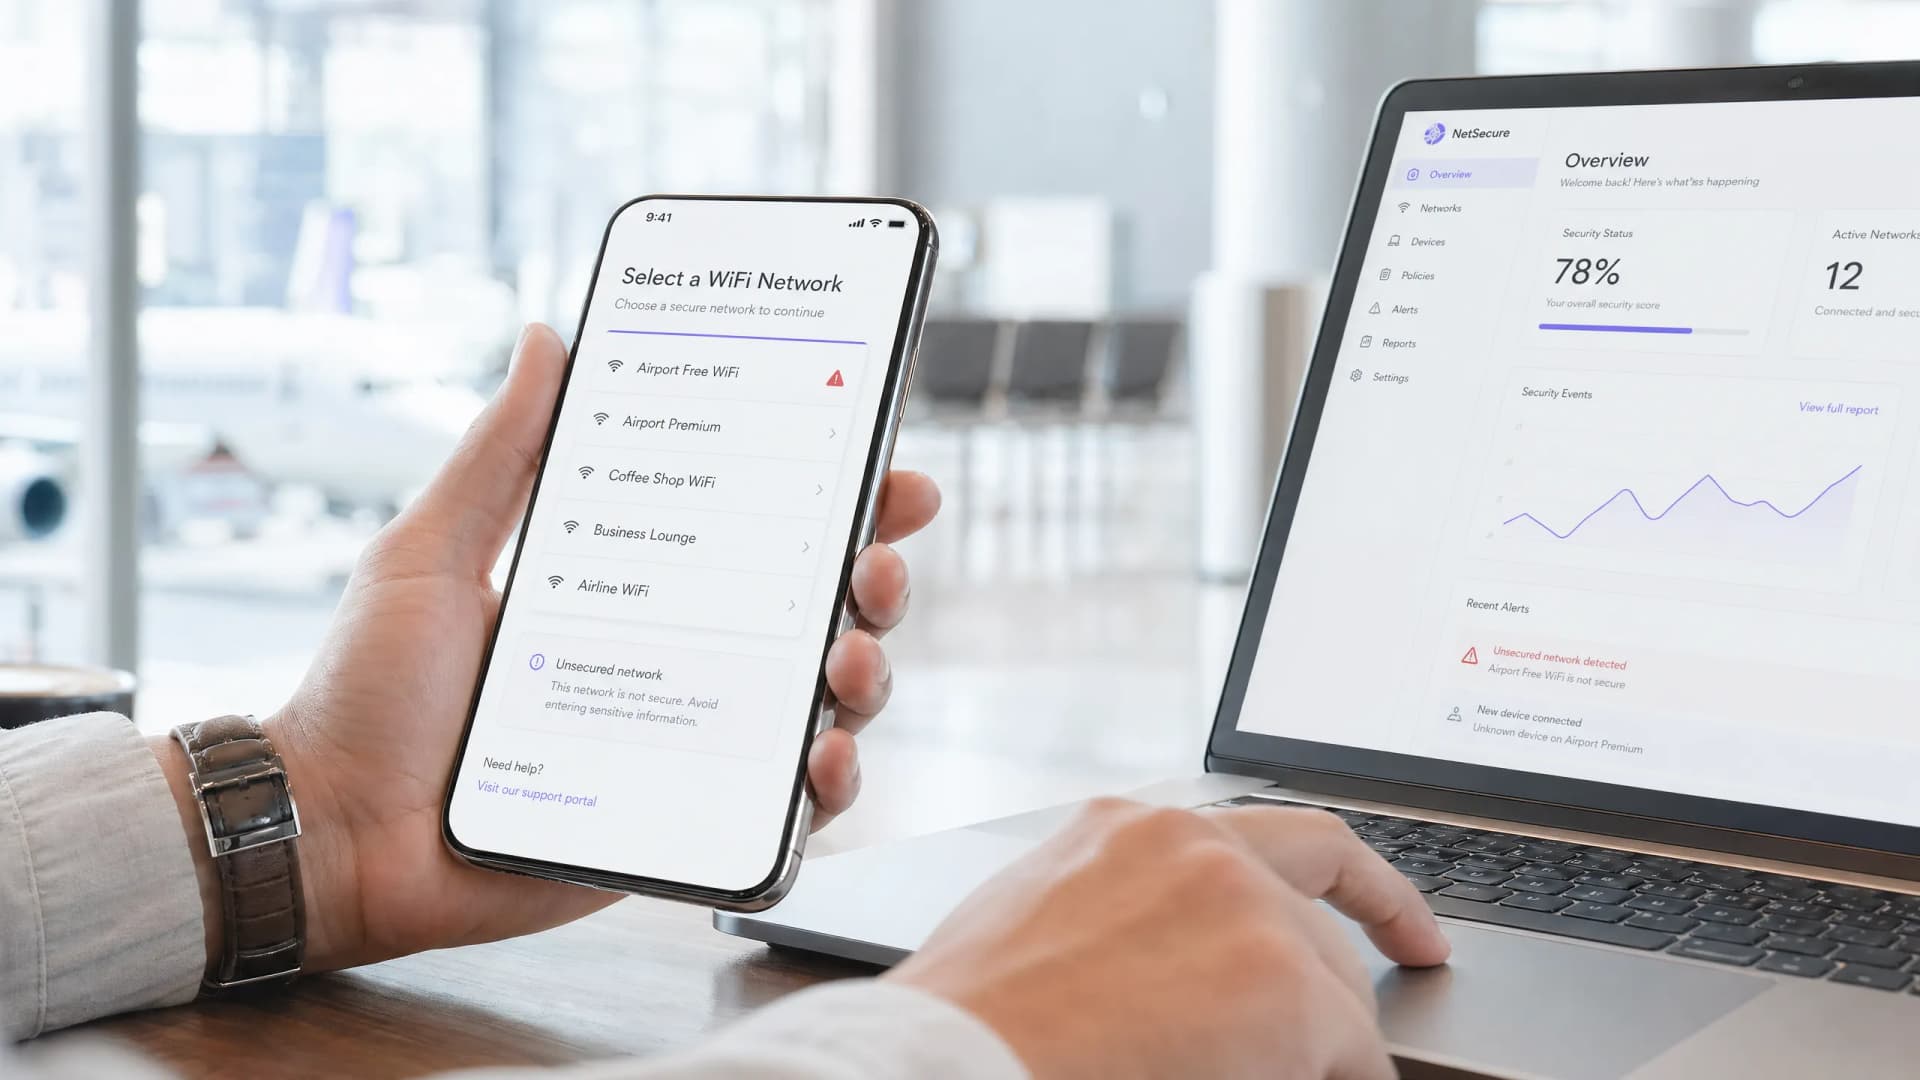
Sicurezza WiFi negli aeroporti: come proteggere i passeggeri sulle reti pubbliche
Questa guida di riferimento tecnico descrive in dettaglio il panorama delle minacce specifiche del WiFi aeroportuale, coprendo gli access point Evil Twin, l'hardware rogue e gli attacchi Man-in-the-Middle. Fornisce ai responsabili IT, agli architetti di rete e ai direttori delle operazioni delle strutture strategie architetturali attuabili - tra cui l'implementazione di WPA3, la segmentazione VLAN, il deployment di WIPS e la progettazione di Captive Portal conformi al GDPR - per proteggere i passeggeri e l'infrastruttura aziendale su scala. La piattaforma di guest WiFi e analytics di Purple è mappata concretamente su ciascun dominio problematico.
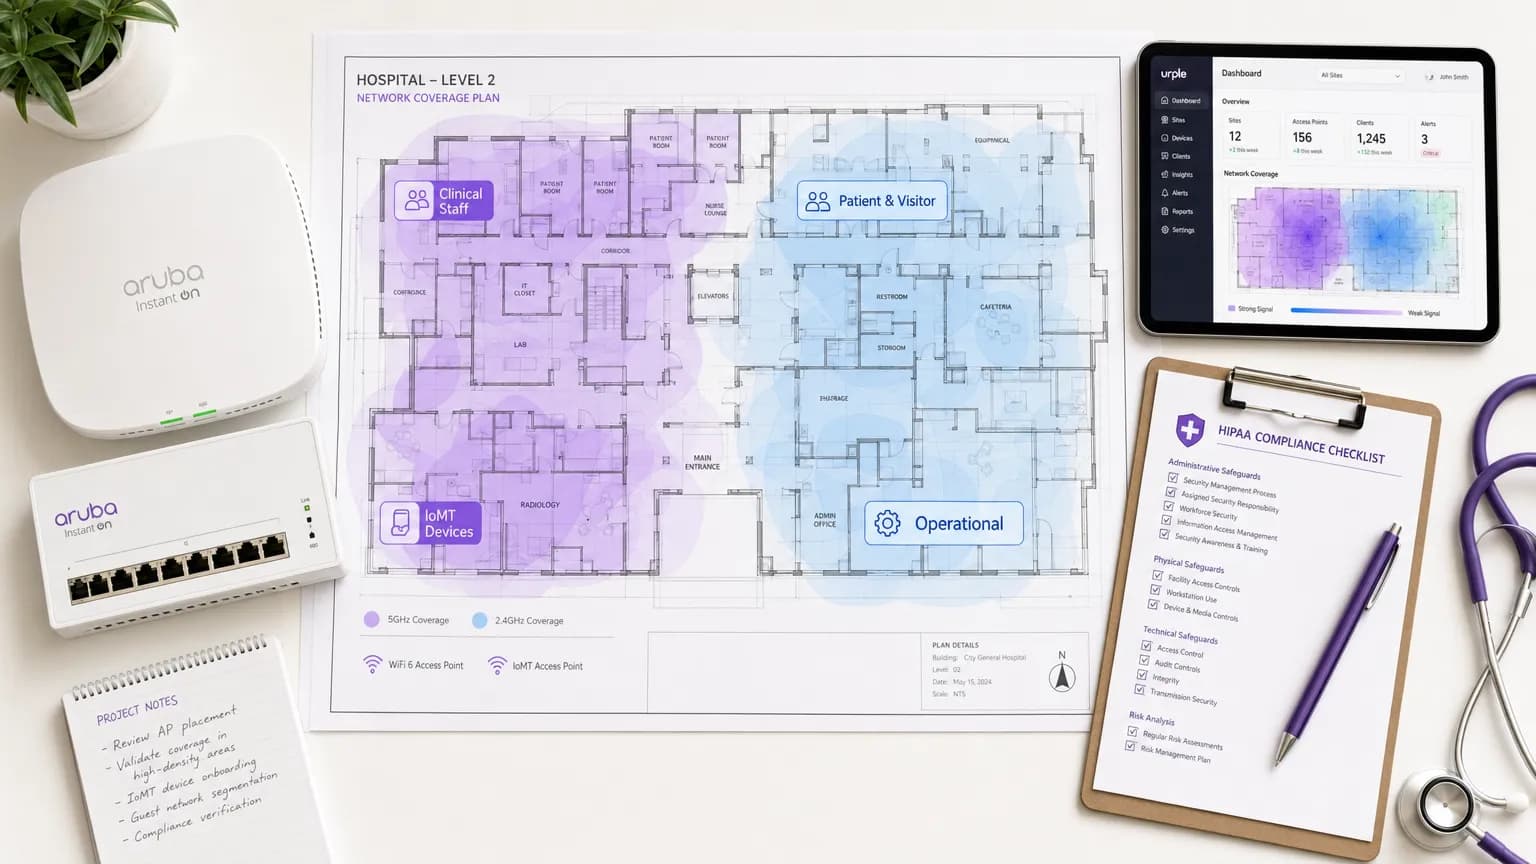
WiFi per il settore sanitario: conformità HIPAA, DSPT e WiFi spiegata
Questa guida fornisce un riferimento tecnico definitivo per IT manager, architetti di rete e responsabili della conformità che distribuiscono reti wireless in ambienti sanitari. Associa i requisiti specifici di HIPAA (USA) e del Data Security and Protection Toolkit dell'NHS (DSPT, Regno Unito) a decisioni concrete sull'architettura di rete - coprendo segmentazione, accesso basato sull'identità, standard di crittografia e gestione dei dispositivi IoMT. La piattaforma di analisi e guest WiFi di Purple viene posizionata come una soluzione conforme e di livello enterprise per la gestione della connettività di pazienti e visitatori all'interno di un patrimonio wireless controllato.
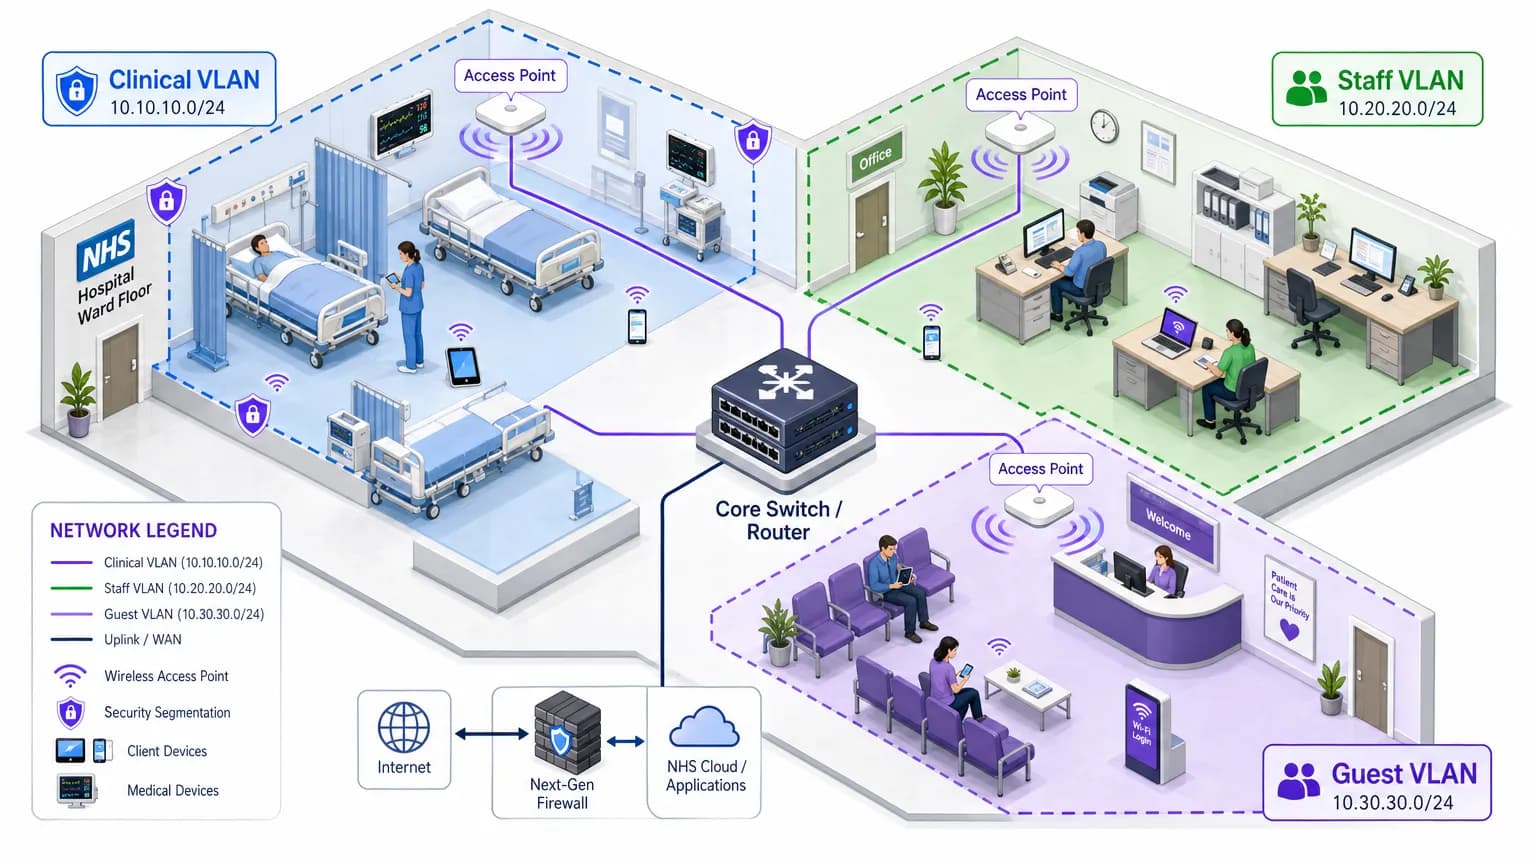
NHS Staff WiFi: come distribuire reti wireless sicure nel settore sanitario
Questa guida di riferimento tecnico descrive in dettaglio l'architettura, i protocolli di sicurezza e le strategie di implementazione per NHS Staff WiFi, coprendo l'autenticazione 802.1X, la segmentazione VLAN, le policy BYOD e la conformità al DSP Toolkit. Fornisce indicazioni pratiche per i leader IT sulla distribuzione di reti wireless di livello enterprise destinate a utenti clinici, amministrativi e ospiti su un'infrastruttura fisica condivisa senza compromettere la sicurezza. Sia che stiate pianificando una nuova implementazione o che stiate proteggendo un parco macchine esistente, questa guida offre i framework decisionali e le fasi di implementazione necessarie per agire in questo trimestre.
Sicurezza WiFi negli Hotel: Come Proteggere i tuoi Ospiti e la tua Reputazione
Questa guida autorevole fornisce ai responsabili IT e ai direttori operativi delle strutture una struttura completa per la sicurezza delle reti WiFi degli hotel. Copre le implementazioni tecniche essenziali, tra cui la segmentazione della rete, protocolli di autenticazione robusti e Captive Portal conformi alle normative per proteggere i dati degli ospiti e salvaguardare la reputazione della struttura.

India DPDP Act: conformità del guest WiFi per le strutture in India
Questa guida di riferimento tecnico autorevole analizza il Digital Personal Data Protection (DPDP) Act 2023 per le strutture in India che gestiscono servizi di guest WiFi. Fornisce strategie di conformità applicabili, considerazioni sull'architettura dei Captive Portal e framework pratici per la conservazione dei dati e i trasferimenti transfrontalieri.

LGPD in Brasile e guest WiFi: guida alla conformità
Questa guida di riferimento tecnica descrive dettagliatamente come l'LGPD brasiliano si applica alle distribuzioni di guest WiFi aziendali, concentrandosi sulla conformità del captive portal, sulle basi giuridiche per il trattamento e sull'intersezione con il Marco Civil da Internet. Fornisce indicazioni pratiche di implementazione per i responsabili IT e gli architetti di rete per mitigare i rischi normativi mantenendo al contempo l'utilità della rete.

EU AI Act e Guest WiFi: cosa devono sapere i marketer
L'EU AI Act (Regolamento 2024/1689) introduce un quadro basato sul rischio che influisce direttamente sul modo in cui i gestori di location distribuiscono il marketing WiFi basato sull'intelligenza artificiale, i Captive Portal e la guest analytics. Questa guida mappa i quattro livelli di rischio della normativa rispetto ai casi d'uso reali del Guest WiFi, identifica le pratiche vietate, tra cui l'inferenza delle emozioni e il social scoring, e fornisce passaggi di conformità pratici per i team IT e i direttori marketing che operano nei settori dell'ospitalità, del retail, degli eventi e degli ambienti pubblici. Capire dove si colloca la tua installazione nello spettro dei rischi - e implementare gli obblighi di trasparenza dell'Articolo 50 per i chatbot AI e i portali conversazionali - non è più facoltativo: l'applicazione delle pratiche vietate è iniziata a febbraio 2025.

Conformità PIPEDA per il WiFi ospiti in Canada
Questa guida fornisce un riferimento tecnico e operativo definitivo per i gestori di location canadesi che distribuiscono il WiFi ospiti ai sensi del PIPEDA. Copre il quadro del consenso significativo dell'OPC, il principio di responsabilità, i precedenti di applicazione derivanti dalle indagini su Tim Hortons e Google WiFi, e le modifiche architetturali necessarie per soddisfare il Consumer Privacy Protection Act (CPPA) in arrivo con il disegno di legge Bill C-27. I responsabili IT e i responsabili della conformità troveranno specifiche di progettazione del Captive Portal pronte all'uso, requisiti di minimizzazione dei dati e una roadmap chiara per proteggersi in futuro da sanzioni di portata pari al GDPR.

La rete WiFi universitaria è sicura? Una guida per gli studenti
Un riferimento tecnico completo per IT manager e operatori di strutture sull'architettura di sicurezza della rete WiFi universitaria (eduroam/802.1X). Questa guida analizza il funzionamento dell'autenticazione di livello enterprise, le trappole di implementazione e come questi principi si applichino ai settori hospitality, retail e settore pubblico.

Il WiFi dei treni è sicuro? Cosa devono sapere i passeggeri ferroviari
Questa guida esamina l'architettura di sicurezza delle reti WiFi per i passeggeri ferroviari, analizzando il panorama delle minacce, dal packet sniffing e gli attacchi Evil Twin fino agli exploit Man-in-the-Middle. Fornisce linee guida di implementazione pratiche per gli operatori e i team IT aziendali, coprendo l'isolamento dei client, l'autenticazione tramite Captive Portal, il filtraggio DNS e il percorso verso Hotspot 2.0 - con punti di integrazione diretta per la piattaforma di analisi e Guest WiFi di Purple.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
