
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
46 guides in Authentication
Microsoft Cloud PKI per WiFi: deployment dei certificati EAP-TLS con Intune e Entra ID
Potrai decidere se Microsoft Cloud PKI, una Cloud PKI root o un modello bring your own CA (BYOCA) si adatta meglio al tuo ambiente. Potrai quindi distribuire i certificati WiFi EAP-TLS sui dispositivi gestiti da Intune senza NDES. La guida spiega anche come far sì che RADIUS si fidi della catena di certificazione, come revocare i certificati tramite la CRL e come risolvere gli otto errori più comuni.
Configurazione di 802.1X su Juniper Mist con cloud RADIUS
Sarai in grado di configurare una WLAN WPA2 o WPA3-Enterprise su Juniper Mist che si autentica tramite cloud RADIUS, scegliere tra UDP RADIUS, RadSec e un proxy Mist Edge, e mappare gli attributi RADIUS su VLAN dinamiche. Saprai anche dove la timeline delle analisi dei client di Mist e Marvis mostrano esattamente il punto in cui un'autenticazione non riuscita si è interrotta.
Risoluzione dei problemi 802.1X su iOS e macOS: una checklist di distribuzione per Intune, Jamf e Microsoft Entra ID
Utilizza questa checklist per diagnosticare i motivi per cui iPhone, iPad e Mac non riescono a completare l'autenticazione 802.1X su Intune o Jamf Pro. Ogni errore è riconducibile a una di quattro cause: attendibilità del server, certificato di identità, modalità macOS o ambito del gruppo Microsoft Entra ID. Confermerai la causa dai log di eapolclient e RADIUS, applicherai la correzione e pianificherai le future rotazioni dei certificati.
Attendibilità server per profilo WiFi Intune: elenco di controllo dei nomi dei server certificati e della CA radice per Entra ID
Sarai in grado di configurare la convalida lato server di un profilo WiFi Intune in modo che EAP-TLS e PEAP si connettano su Windows, Apple e Android. Associerai i nomi dei server dei certificati al certificato RADIUS, distribuirai la CA radice corretta, allineerai le assegnazioni dei gruppi Entra ID e pianificherai i rinnovi dei certificati prima che interrompano silenziosamente le connessioni.
Risoluzione dei problemi Android 802.1X ed EAP-TLS: una checklist di implementazione per Intune e Microsoft Entra ID
Sarà possibile individuare esattamente perché i telefoni Android gestiti non riescono a eseguire EAP-TLS sul vostro SSID del personale e risolvere il problema in Intune. Abbinate ogni sintomo alle quattro cause principali - CA o dominio mancanti, certificato client nel profilo errato, un valore dei nomi dei server RADIUS non corrispondente o una root attendibile non consegnata. Applicate poi una checklist di roll-out che previene il ripetersi di interruzioni.
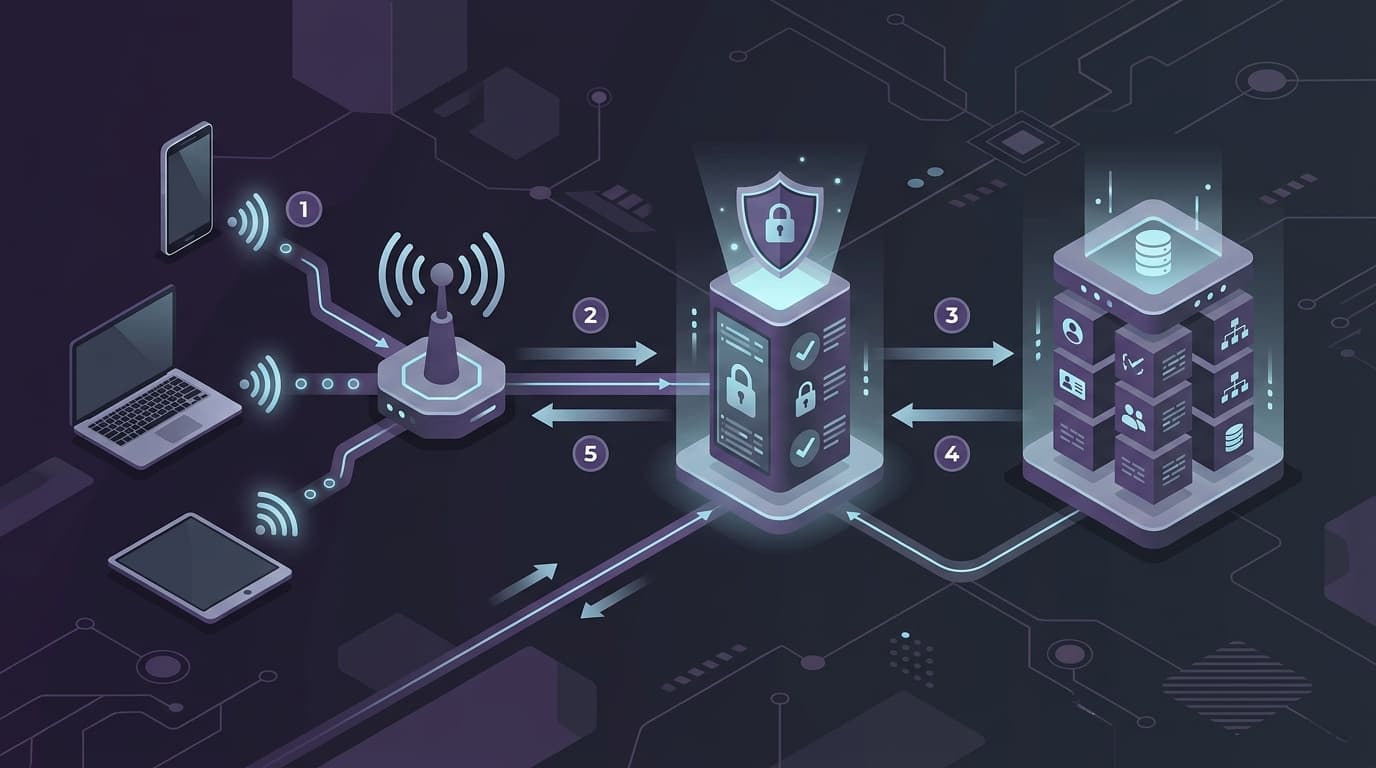
Configurazione dell'autenticazione RADIUS per reti WiFi ospiti e personale
Questa guida di riferimento tecnico illustra l'architettura, la configurazione e l'implementazione dell'autenticazione RADIUS per le reti WiFi aziendali dedicate a ospiti e personale. Fornisce ad architetti di rete e responsabili IT i protocolli esatti, gli standard di sicurezza e le metodologie di risoluzione dei problemi necessari per creare sistemi di controllo dell'accesso wireless sicuri e scalabili.
Passpoint e OpenRoaming: Guida Completa
Questa guida di riferimento tecnico fornisce un'analisi completa dei framework Passpoint (Hotspot 2.0) e WBA OpenRoaming all'interno delle reti WiFi aziendali. Descrive in dettaglio i protocolli di autenticazione sottostanti, i componenti architetturali e le strategie di implementazione necessarie per stabilire una connettività guest sicura e senza attriti. Gli architetti di rete e i responsabili IT impareranno a progettare, implementare e risolvere i problemi di questi standard per eliminare le barriere di accesso manuale mantenendo una sicurezza di livello enterprise.
Aruba ClearPass vs. Purple WiFi: Confronto delle Funzionalità e Co-implementazione
Una guida tecnica completa che dettaglia l'architettura di co-implementazione di Aruba ClearPass e Purple WiFi. Copre la configurazione del RADIUS proxy, l'assegnazione dinamica della VLAN e le migliori pratiche per fornire reti guest sicure e basate sull'analisi dei dati insieme al NAC aziendale.
Cisco ISE vs. Purple WiFi: Come si Confrontano e Come Collaborano
Questa guida spiega come Cisco ISE e Purple WiFi svolgano ruoli distinti ma complementari nelle reti aziendali. Descrive in dettaglio come utilizzare Cisco ISE per l'accesso aziendale sicuro tramite 802.1X, sfruttando al contempo Purple per il WiFi ospiti conforme al GDPR, l'analisi di marketing e l'integrazione CRM.
EAP-TLS vs EAP-TTLS: quale protocollo WiFi basato su certificati scegliere?
Mappe con precisione ogni gruppo di dispositivi dell'infrastruttura su EAP-TLS, EAP-TTLS o iPSK in base alla proprietà del dispositivo. Scopri l'impatto di ciascun metodo su furto di credenziali, revoca degli accessi per ex dipendenti, evidenze per PCI DSS e costi operativi. La guida si chiude con le regole di configurazione valide per qualsiasi metodo scelto.
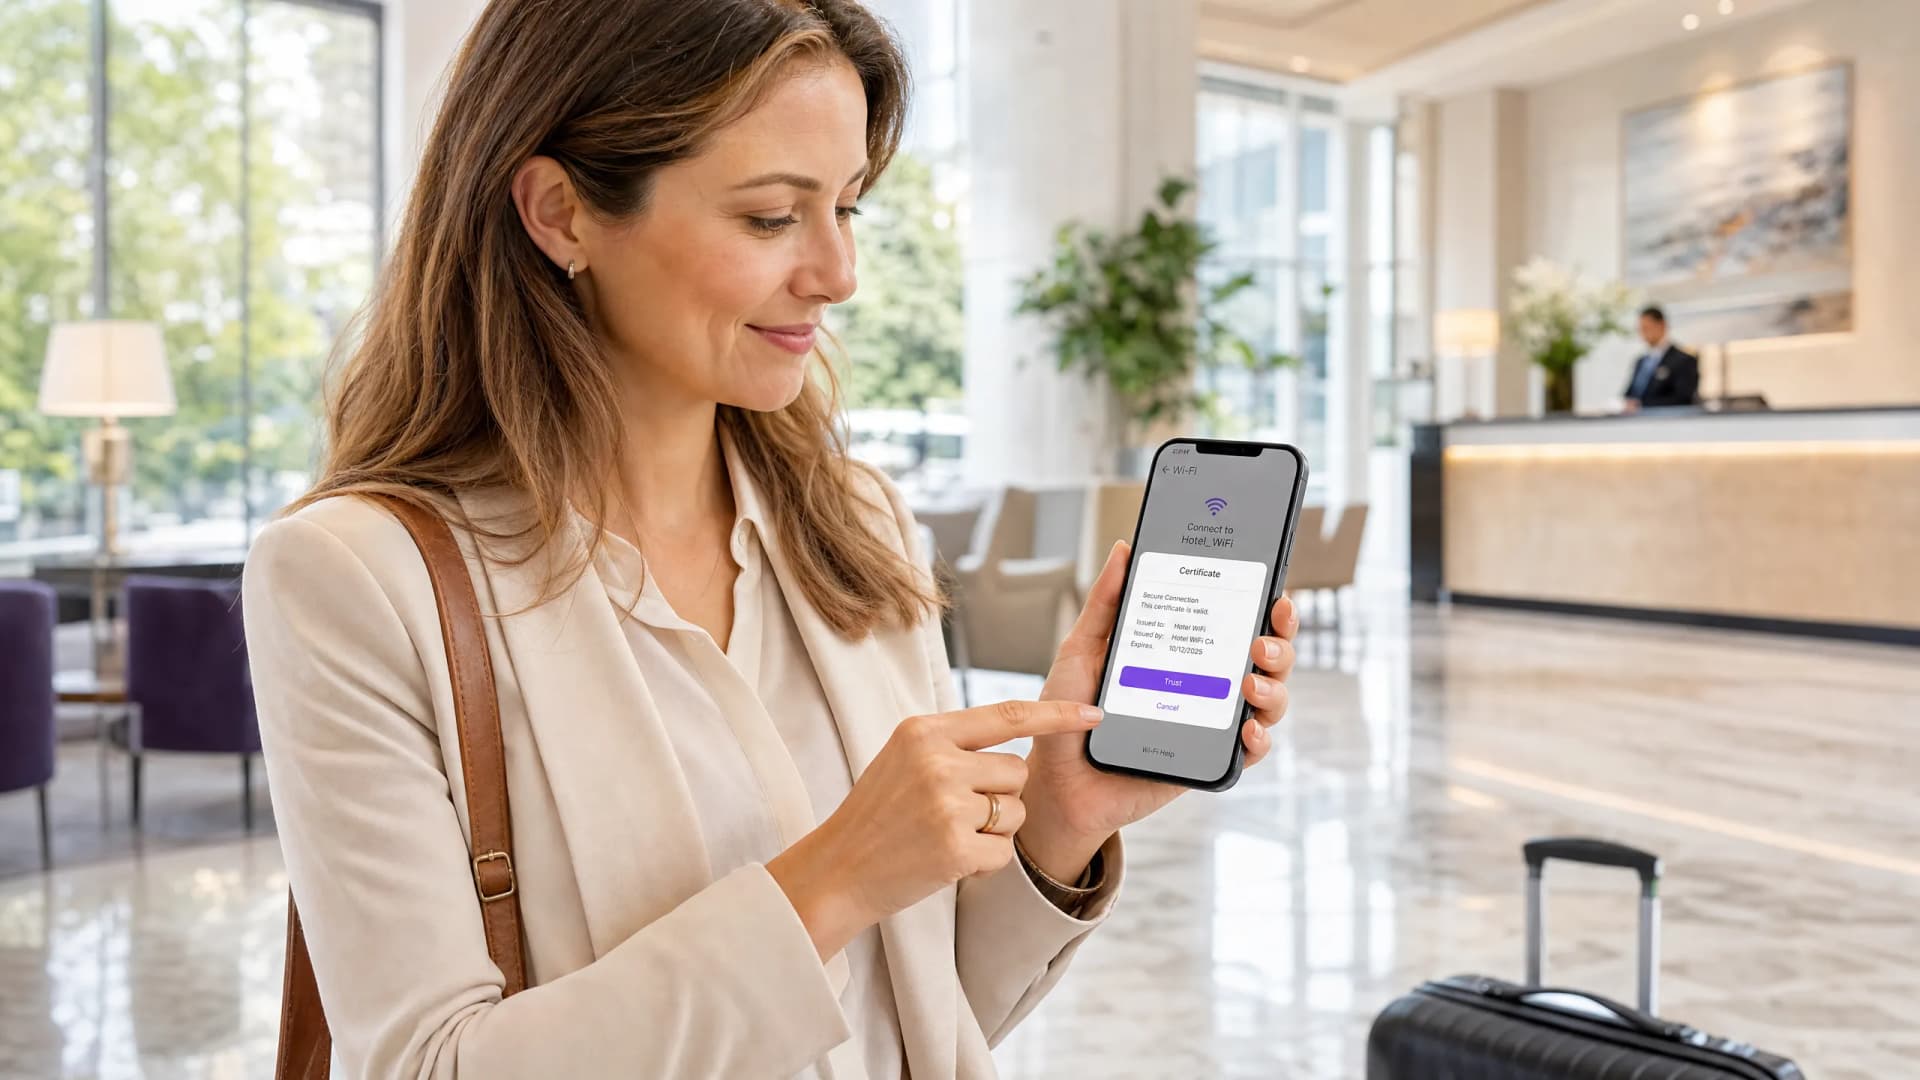
Che cos'è un supplicant 802.1X? Tipi di client e configurazione dei dispositivi
Questa guida spiega il ruolo del supplicant 802.1X nell'autenticazione WiFi aziendale. Copre l'architettura tecnica, confronta i supplicant nativi del sistema operativo con client di terze parti e fornisce una guida pratica alla configurazione per i team IT che distribuiscono EAP-TLS e PEAP.
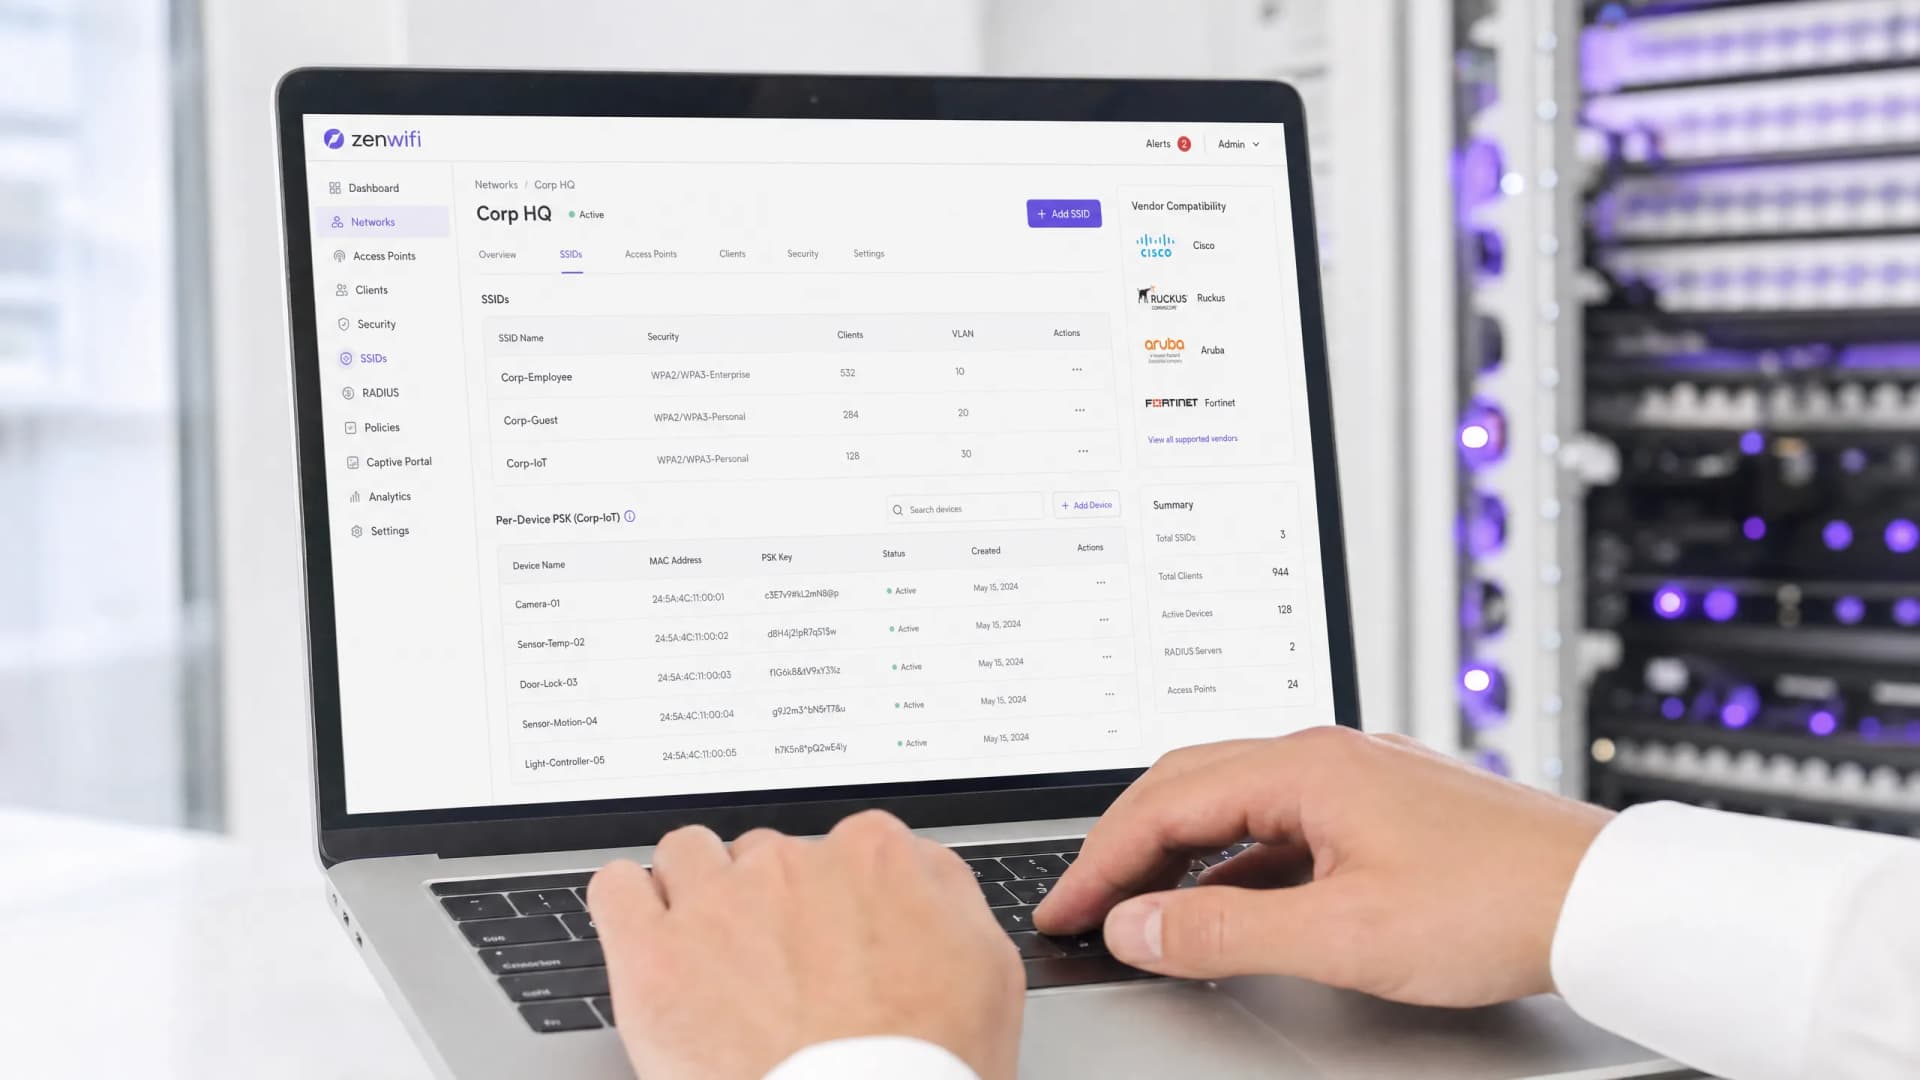
PSK per dispositivo per fornitore: confronto tra iPSK, DPSK, MPSK e PPSK (e supporto WPA3)
Un confronto completo delle implementazioni di per-device PSK tra Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet e Ubiquiti UniFi. Scopri come WPA3-SAE influisce sulle strategie delle chiavi per singolo dispositivo e quando distribuire le modalità di transizione rispetto al passaggio a 802.1X.
Confronto tra i Metodi di Autenticazione del Captive Portal
Questa guida di riferimento tecnico e autorevole valuta i compromessi architetturali, operativi e di conformità di cinque metodi principali di autenticazione del captive portal. Fornisce ai network architect, ai direttori IT e ai marketing manager i dati quantitativi e i framework decisionali necessari per bilanciare l'attrito nell'onboarding degli ospiti con i requisiti di raccolta dati all'interno delle sedi aziendali.
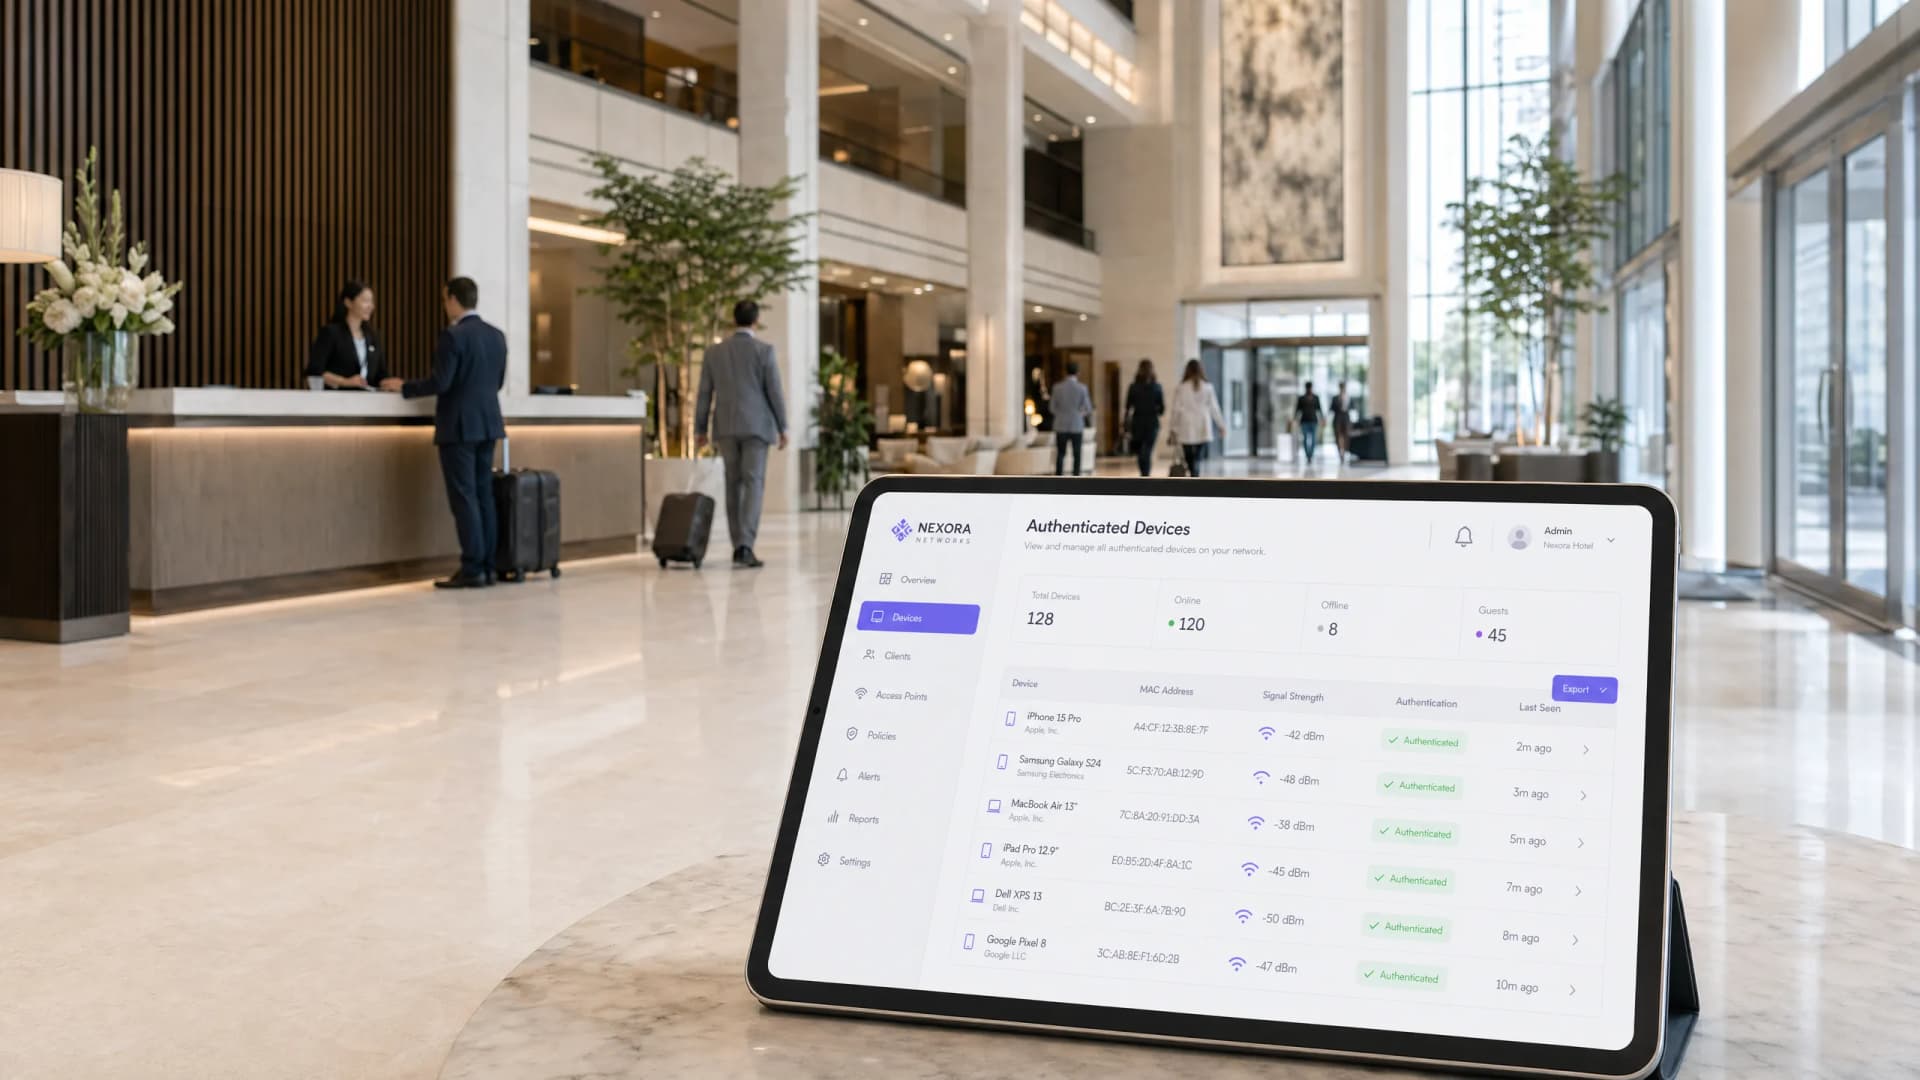
Cos'è l'autenticazione tramite indirizzo MAC? Quando usarla e quando evitarla
Questa guida tecnica di riferimento copre l'autenticazione tramite indirizzo MAC in ambienti WiFi aziendali - come funziona l'autenticazione MAC basata su RADIUS a Livello 2, le sue vulnerabilità di sicurezza intrinseche (inclusi lo spoofing del MAC e l'impatto della randomizzazione MAC a livello di sistema operativo) e i contesti operativi precisi in cui rimane uno strumento valido per la gestione di dispositivi IoT e headless. Fornisce linee guida pratiche per l'implementazione destinate a IT manager e architetti di rete nei settori hospitality, retail, sanità e settore pubblico, con esempi reali, framework decisionali e contesto di integrazione per la piattaforma Purple di guest WiFi e analytics.
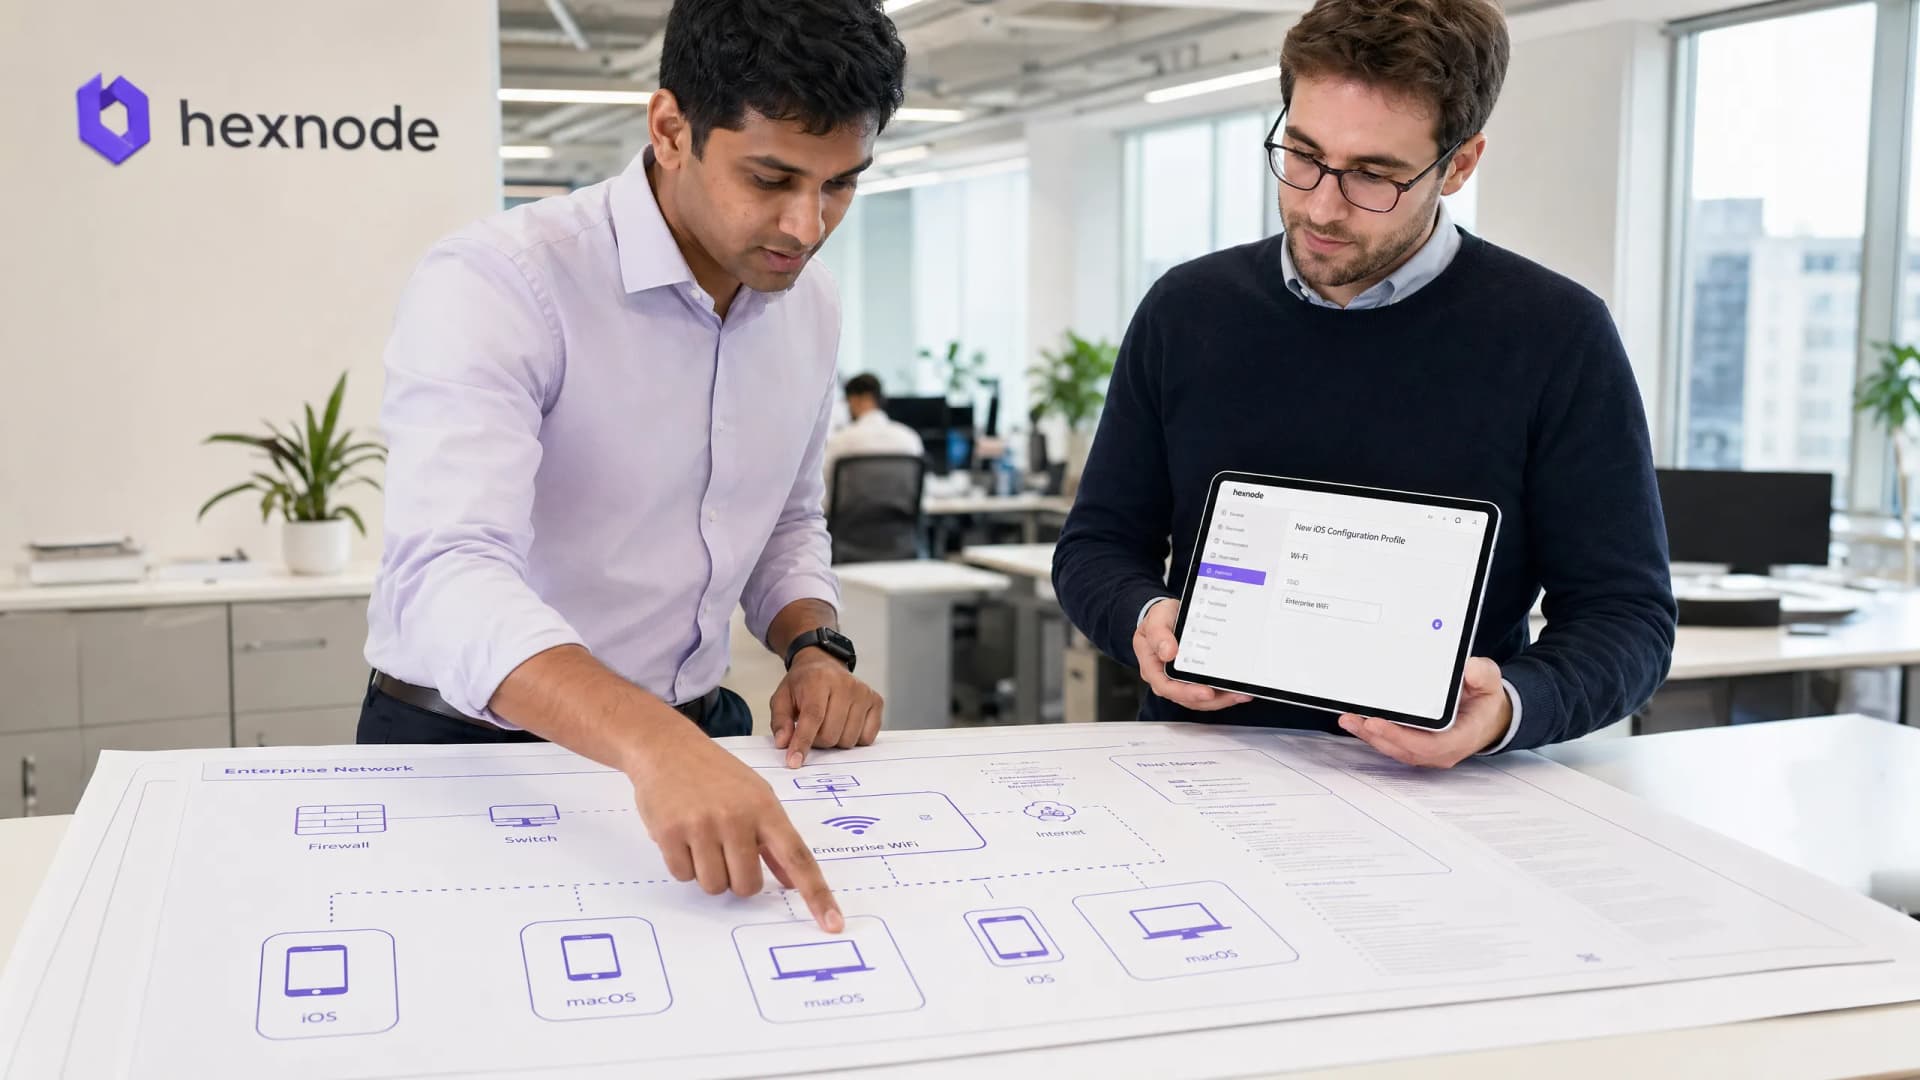
Come configurare Enterprise WiFi su iOS e macOS con 802.1X
Sarà possibile creare un profilo di configurazione a tre payload che connette iPhone, iPad e Mac a WPA2 o WPA3-Enterprise con EAP-TLS. È poi possibile scegliere tra configurazione manuale, Jamf Pro e Microsoft Intune per la distribuzione. Sarà inoltre possibile segmentare il personale dalla rete WiFi per ospiti, testare il ciclo di vita dei certificati e risolvere i problemi più comuni prima che impattino il parco dispositivi.
Come configurare l'Enterprise WiFi su dispositivi Android con EAP-TLS
Sarà possibile configurare i dispositivi Android per EAP-TLS enterprise WiFi, manualmente per un progetto pilota o tramite profili Enterprise Android distribuiti via MDM per un'intera flotta. Scoprirà inoltre come verificare l'autenticazione, risolvere i comuni errori di certificato e profilo e stabilire a quale ambito appartengano EAP-TLS, le reti basate sull'identità e il WiFi per ospiti WiFi.
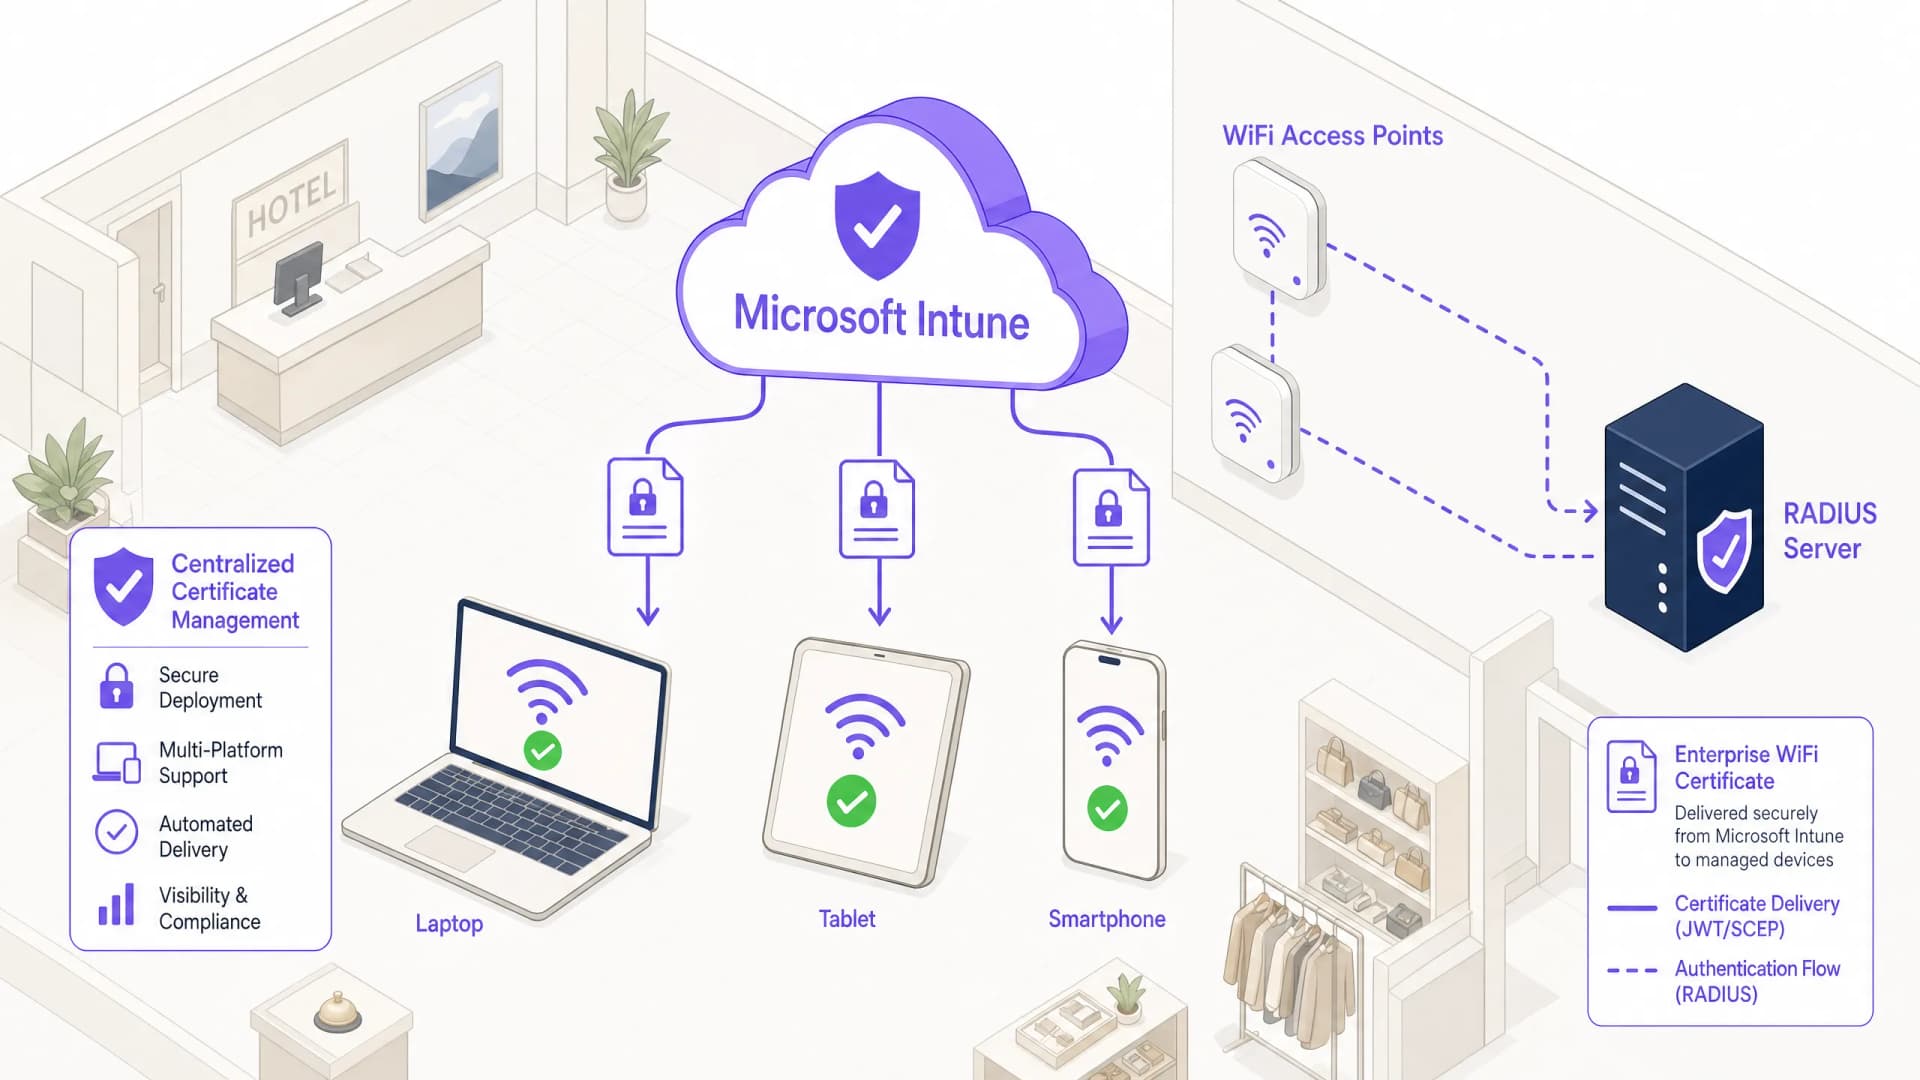
Come utilizzare Microsoft Intune per distribuire certificati WiFi sui dispositivi
È possibile distribuire certificati WiFi da Microsoft Intune seguendo il corretto ordine: radice attendibile, certificato client SCEP o PKCS, infine un profilo EAP-TLS WiFi. È possibile scegliere un'autorità di certificazione e un server RADIUS, verificare ciascun livello, correggere i guasti più comuni e dismettere le chiavi WiFi condivise senza tempi di inattività.
Come configurare Microsoft Entra ID (Azure AD) per l'autenticazione WiFi
Questa guida autorevole descrive in dettaglio l'architettura, i passaggi di implementazione e l'impatto aziendale dell'integrazione di Microsoft Entra ID con 802.1X per l'autenticazione WiFi aziendale. Fornisce ad architetti di rete e IT manager strategie di implementazione pratiche, sostituendo le PSK legacy con un accesso alla rete zero-trust basato su certificati.
Come configurare WPA2-Enterprise sulle piattaforme di Access Point più comuni (Cisco, Aruba, Ubiquiti)
Questa guida di riferimento tecnica fornisce ai professionisti IT senior e agli architetti di rete una procedura dettagliata definitiva, specifica per ciascun fornitore, per implementare WPA2-Enterprise su piattaforme Cisco, Aruba e Ubiquiti. Descrive dettagliatamente l'architettura, l'integrazione RADIUS, i requisiti di conformità e gli scenari di implementazione reali in ambienti aziendali e grandi spazi pubblici.
Come configurare un server RADIUS per l'autenticazione WiFi: Guida dettagliata a 802.1X
Configura FreeRADIUS, Windows Server NPS e Cloud RADIUS per l'autenticazione WiFi aziendale 802.1X. Guida passo-passo che copre segreti condivisi, certificati EAP-TLS, assegnazione VLAN dinamica e integrazione con Microsoft Entra ID.
Come configurare l'autenticazione WiFi 802.1X: Una guida passo dopo passo
Questa guida tecnica offre un percorso dettagliato per configurare l'autenticazione WiFi enterprise 802.1X. Copre la configurazione del server RADIUS, l'implementazione dei certificati e le strategie pratiche di deployment per i leader IT in ambienti ad alta affluenza.
eduroam e 802.1X: autenticazione WiFi sicura per l'istruzione superiore | Purple
Progetta e proteggi eduroam 802.1X WiFi nell'istruzione superiore. Confronta EAP-TLS e PEAP, configura la federazione RADIUS e RadSec e isola le reti guest.

Cos'è la PKI? Come l'Infrastruttura a chiave pubblica garantisce la sicurezza del WiFi
Questa guida di riferimento tecnico autorevole spiega cos'è l'Infrastruttura a chiave pubblica (PKI) e il suo ruolo cruciale nella sicurezza delle reti WiFi aziendali nei settori dell'ospitalità, del retail e del settore pubblico. Progettata per IT manager, architetti di rete e CTO, offre indicazioni pratiche sull'autenticazione basata su certificati, sulla distribuzione dello standard IEEE 802.1X con EAP-TLS e su come la piattaforma di Purple sfrutti questi standard per una connettività scalabile e conforme. I lettori otterranno una roadmap di implementazione concreta, casi di studio reali e una chiara comprensione di come la PKI elimini le vulnerabilità del WiFi basato su chiavi condivise.
Semplificare l'Onboarding degli Utenti per un Accesso di Rete Sicuro
Questa guida fornisce un riferimento tecnico completo per IT manager, architetti di rete e direttori operativi di sedi su come semplificare l'onboarding degli utenti per un accesso di rete sicuro. Copre l'intero stack di autenticazione - dai Captive Portal self-service e federazione delle identità a IEEE 802.1X, WPA3, RADIUS e OpenRoaming - con una guida pratica all'implementazione per i settori hospitality, retail, eventi e settore pubblico. La guida affronta i requisiti di conformità GDPR e PCI-DSS, il controllo degli accessi basato sui ruoli e le strategie di caching dei MAC, offrendo ai team gli strumenti per ridurre gli attriti di onboarding e il sovraccarico amministrativo senza compromettere la sicurezza.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
