
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
82 guides in Network Design
Architettura VLAN e PSK per unità: una guida alla progettazione per reti MDU
Potrai scegliere tra una VLAN per appartamento e una policy veicolata dalla chiave univoca di ciascun residente, valutando quattro fattori: porte cablate, turnover, numero di segmenti e supporto hardware. Potrai quindi dimensionare gli scope DHCP, calcolare i segmenti rispetto ai limiti reali della tua piattaforma e stimare i costi operativi per strutture BTR, PBSA e aparthotel.
Retrofit vs nuova costruzione: pianificazione del cablaggio WiFi e posizionamento degli access point per MDU
Decidi se un edificio residenziale necessita di access point nei corridoi o nelle singole unità, e pianifica il cablaggio, i montanti, le barriere tagliafuoco e il budget PoE richiesti da ciascuna opzione. Sarai in grado di definire la portata di un retrofit in un edificio occupato gestendo i limiti di accesso, oppure di integrare la progettazione di rete in una nuova costruzione entro la fase RIBA Stage 3, assicurando che ogni AP rispetti il limite di 90 metri del collegamento permanente.
Costo per porta del WiFi gestito: un modello pratico per operatori MDU
Sarai in grado di strutturare un costo per porta difendibile per il WiFi gestito di un progetto MDU, voce per voce tra cablaggio, access point, switching, licenze e supporto. Potrai quindi normalizzare le offerte dei servizi gestiti, verificare come la scala e il ciclo di vita degli asset modificano la cifra e confrontare il costo mensile totale con un benchmark di rete a banda larga retail.
Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus
Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.
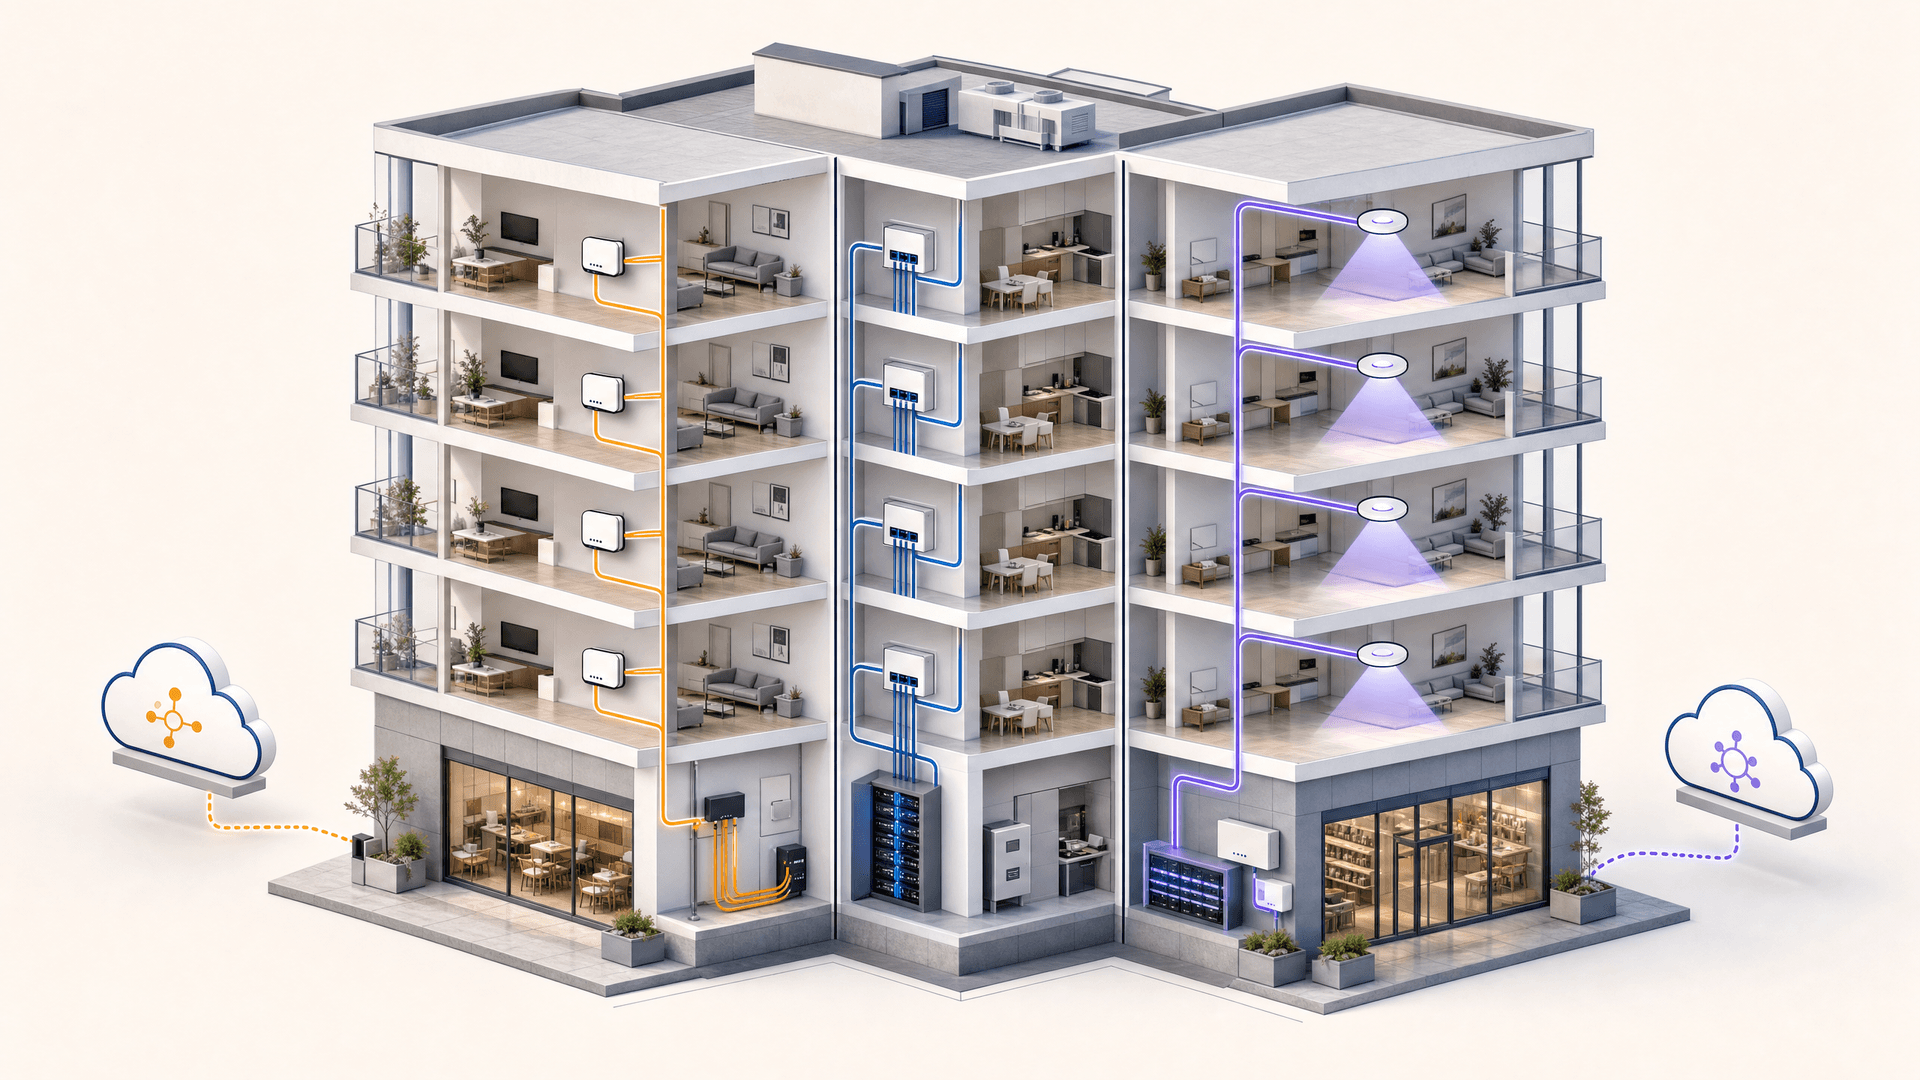
Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio
Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.
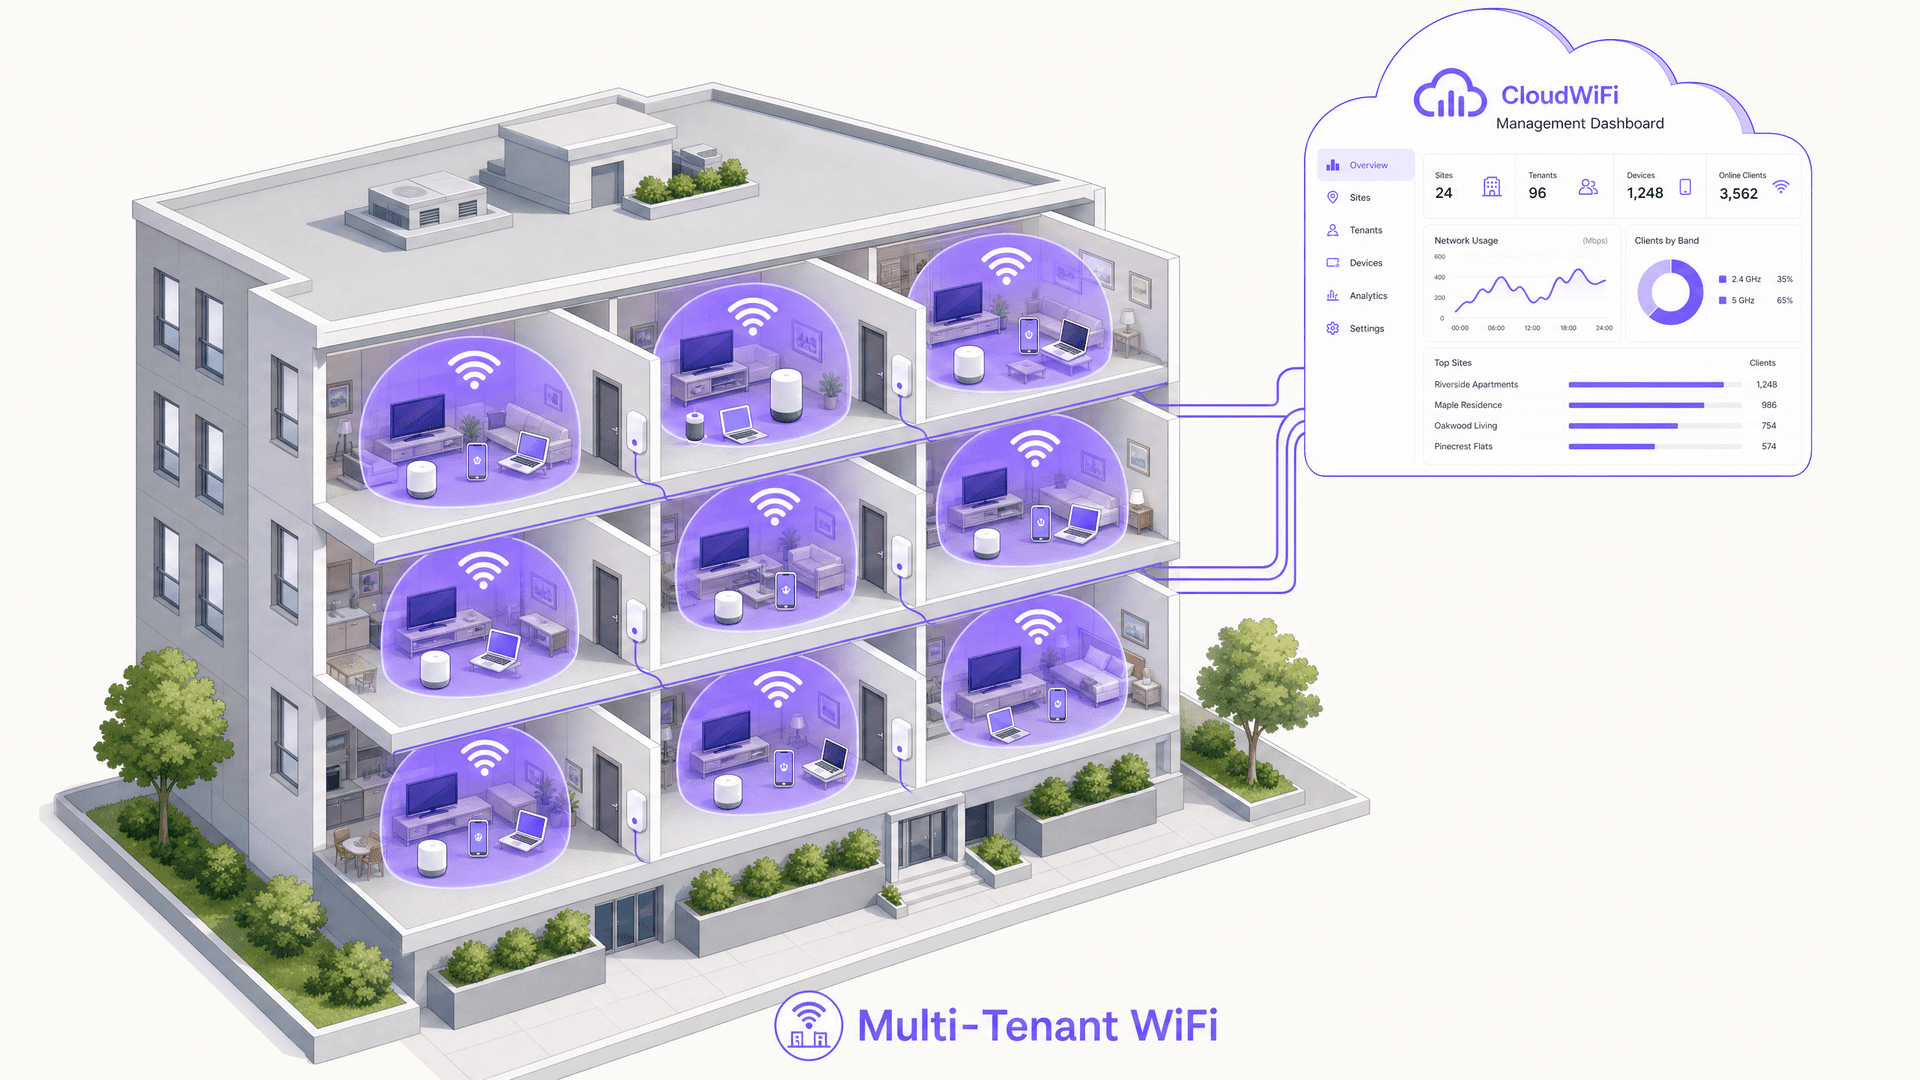
Soluzioni WiFi per appartamenti: una guida completa per le aziende
Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.
Cox business managed WiFi: una guida completa per le aziende
Questa guida spiega nel dettaglio come i promotori immobiliari e gli operatori BTR possano distribuire reti scalabili e sicure utilizzando il servizio Cox Business managed WiFi. Copre l'architettura di rete, la distribuzione di hardware indipendente dal fornitore e l'impatto aziendale della transizione della connettività da grattacapo operativo a infrastruttura affidabile.
Servizio clienti Spectrum managed WiFi: una guida completa per le aziende
Questa guida completa illustra come gli operatori del settore build-to-rent e gli sviluppatori immobiliari possono implementare spectrum managed WiFi per fornire reti sicure e isolate per i residenti. Copre l'architettura tecnica di cloud RADIUS, l'isolamento VLAN e iPSK, insieme a strategie di implementazione pratica per ridurre i costi di supporto.
Servizi WiFi gestiti a Dubai: una guida completa per le aziende
Questa guida offre a IT manager, architetti di rete e sviluppatori immobiliari un quadro pratico per l'implementazione di servizi WiFi gestiti a Dubai. Copre l'isolamento multi-tenant tramite iPSK, l'architettura di segmentazione VLAN, la conformità con TDRA e la PDPL degli Emirati Arabi Uniti, e il caso commerciale per considerare la connettività come un servizio gestito nei settori dell'ospitalità, del retail e degli ambienti BTR.
Soluzioni WiFi gestite a Dubai: una guida completa per le aziende
Questa guida fornisce a IT manager, architetti di rete e promotori immobiliari a Dubai un progetto pratico per l'implementazione di soluzioni WiFi gestite in ambienti multi-tenant. Copre l'architettura tecnica della segmentazione VLAN, iPSK e l'autenticazione 802.1X, insieme ai requisiti di conformità TDRA e al caso commerciale per trattare la connettività come un servizio gestito. Sia che gestiate un complesso Build to Rent, un hotel di lusso o un centro commerciale, questa guida vi offre i framework decisionali e i passaggi di implementazione per distribuire e gestire WiFi di livello enterprise su scala.
Soluzioni WiFi gestite in cloud: guida alla distribuzione aziendale | Purple
Distribuisci il WiFi gestito in cloud in edifici commerciali e multi-tenant. Confronta le architetture, configura l'isolamento iPSK e VLAN e modella il TCO e il ROI dei servizi di base.
PPSK WiFi: confronto tra funzionalità e modelli di implementazione
Guida tecnica alle architetture Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): instradamento dinamico VLAN, isolamento mDNS, onboarding IoT e recupero dell'airtime in contesti MDU e alloggi per studenti.
Come configurare il WiFi ospiti: Guida alla configurazione aziendale sicura
Questa guida autorevole fornisce ai responsabili IT e ai network architect un piano d'azione definitivo per implementare un WiFi ospiti aziendale sicuro. Copre l'architettura essenziale, la migrazione a WPA3, la segmentazione VLAN e l'integrazione del Captive Portal per proteggere i sistemi interni e acquisire dati di prima parte conformi.
Come ridurre il numero di SSID WiFi utilizzando PSK per singolo dispositivo (iPSK, DPSK, MPSK)
Questa guida di riferimento tecnico autorevole spiega come i team IT possono eliminare il degrado delle prestazioni WiFi causato dall'overhead dei beacon SSID collassando più reti dedicate in un unico SSID utilizzando PSK per singolo dispositivo (xPSK). Copre il panorama dei vendor tra cui Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, con indicazioni pratiche di implementazione su assegnazione dinamica di VLAN, onboarding IoT e conformità PCI-DSS. I gestori di location nei settori hospitality, retail, stadi e organizzazioni del settore pubblico troveranno linee guida di architettura attuabili ed esempi pratici reali.
Che cos'è una Probe Request? Capire come i dispositivi scoprono le reti
Questa guida di riferimento tecnica fornisce un approfondimento sulle probe request IEEE 802.11, sulla scansione attiva rispetto a quella passiva e sull'impatto della randomizzazione MAC sulla venue analytics. Offre strategie di implementazione pratiche per i network architect al fine di ottimizzare le distribuzioni ad alta densità, mitigare le tempeste di probe e garantire una raccolta dati accurata e conforme al GDPR utilizzando livelli di identità autenticati.
Come Risolvere i Problemi di WiFi Lento Senza Potenziare il Piano Internet
Una guida tecnica di riferimento completa per IT manager e architetti di rete sull'ottimizzazione delle prestazioni WiFi aziendali senza aumentare la larghezza di banda dell'ISP. Copre l'ottimizzazione RF, la gestione della densità dei client, l'implementazione di QoS e l'uso di strumenti di WiFi analytics per diagnosticare e risolvere i colli di bottiglia.
Come implementare il NAC Post-Admission per il monitoraggio continuo della fiducia
Questa guida fornisce un piano tecnico autorevole per l'implementazione del Network Access Control (NAC) Post-Admission con monitoraggio continuo della fiducia in ambienti aziendali, inclusi hospitality, retail, sanità e settore pubblico. Dettaglia il passaggio architetturale dai controlli statici pre-admission a un'applicazione dinamica e sensibile alla sessione utilizzando RADIUS CoA, baselining comportamentale e integrazione della telemetria. Gli architetti IT e i team delle operazioni di rete troveranno linee guida pratiche per la distribuzione, casi di studio reali, note di conformità e framework ROI misurabili.
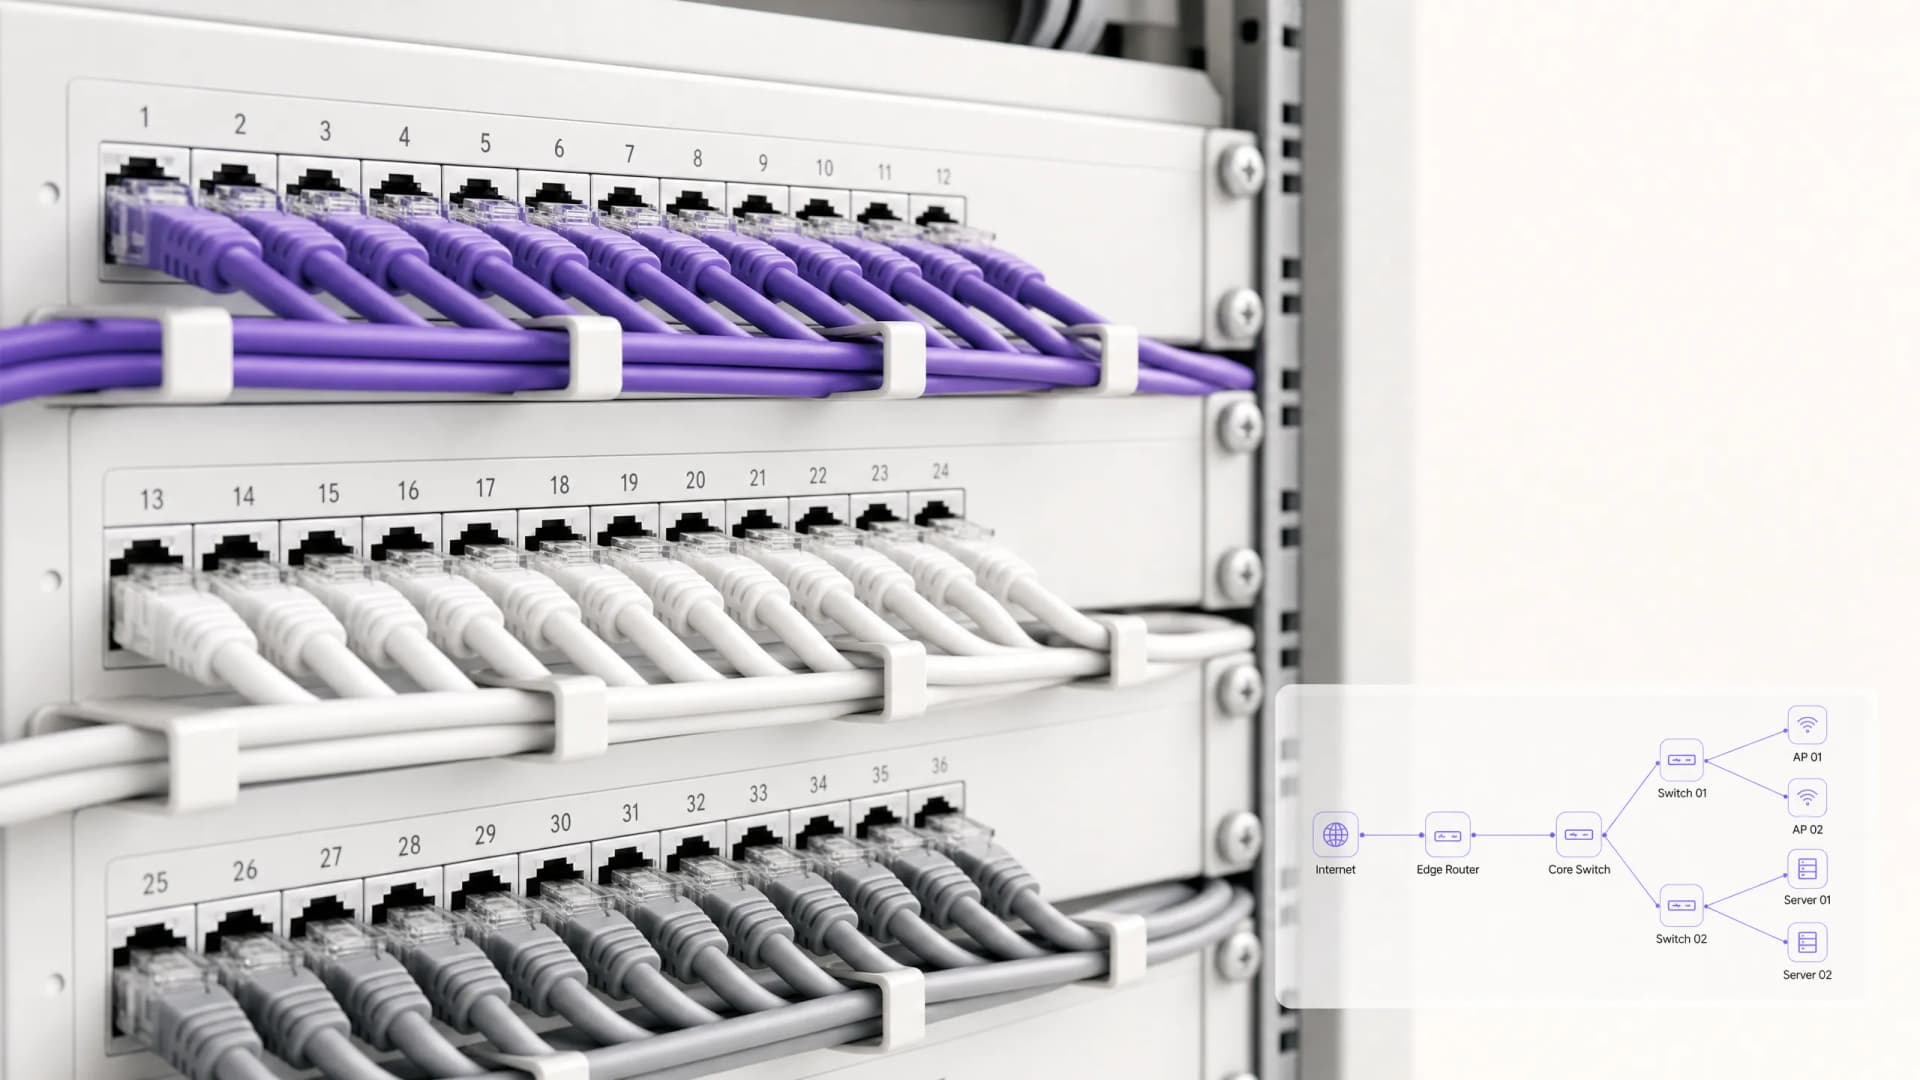
Garantire la Sicurezza del Lavoro Ibrido: Combinare NAC e ZTNA per un Accesso Senza Soluzioni di Continuità
Questa guida tecnica autorevole copre la convergenza architetturale di Network Access Control (NAC) e Zero Trust Network Access (ZTNA) per proteggere gli ambienti di lavoro ibridi in contesti aziendali, retail, hospitality e nel settore pubblico. Fornisce un piano di implementazione graduale, casi di studio reali e linee guida sulla conformità per IT architect e CTO che devono eliminare le lacune di sicurezza create da domini di accesso on-premises e cloud isolati.
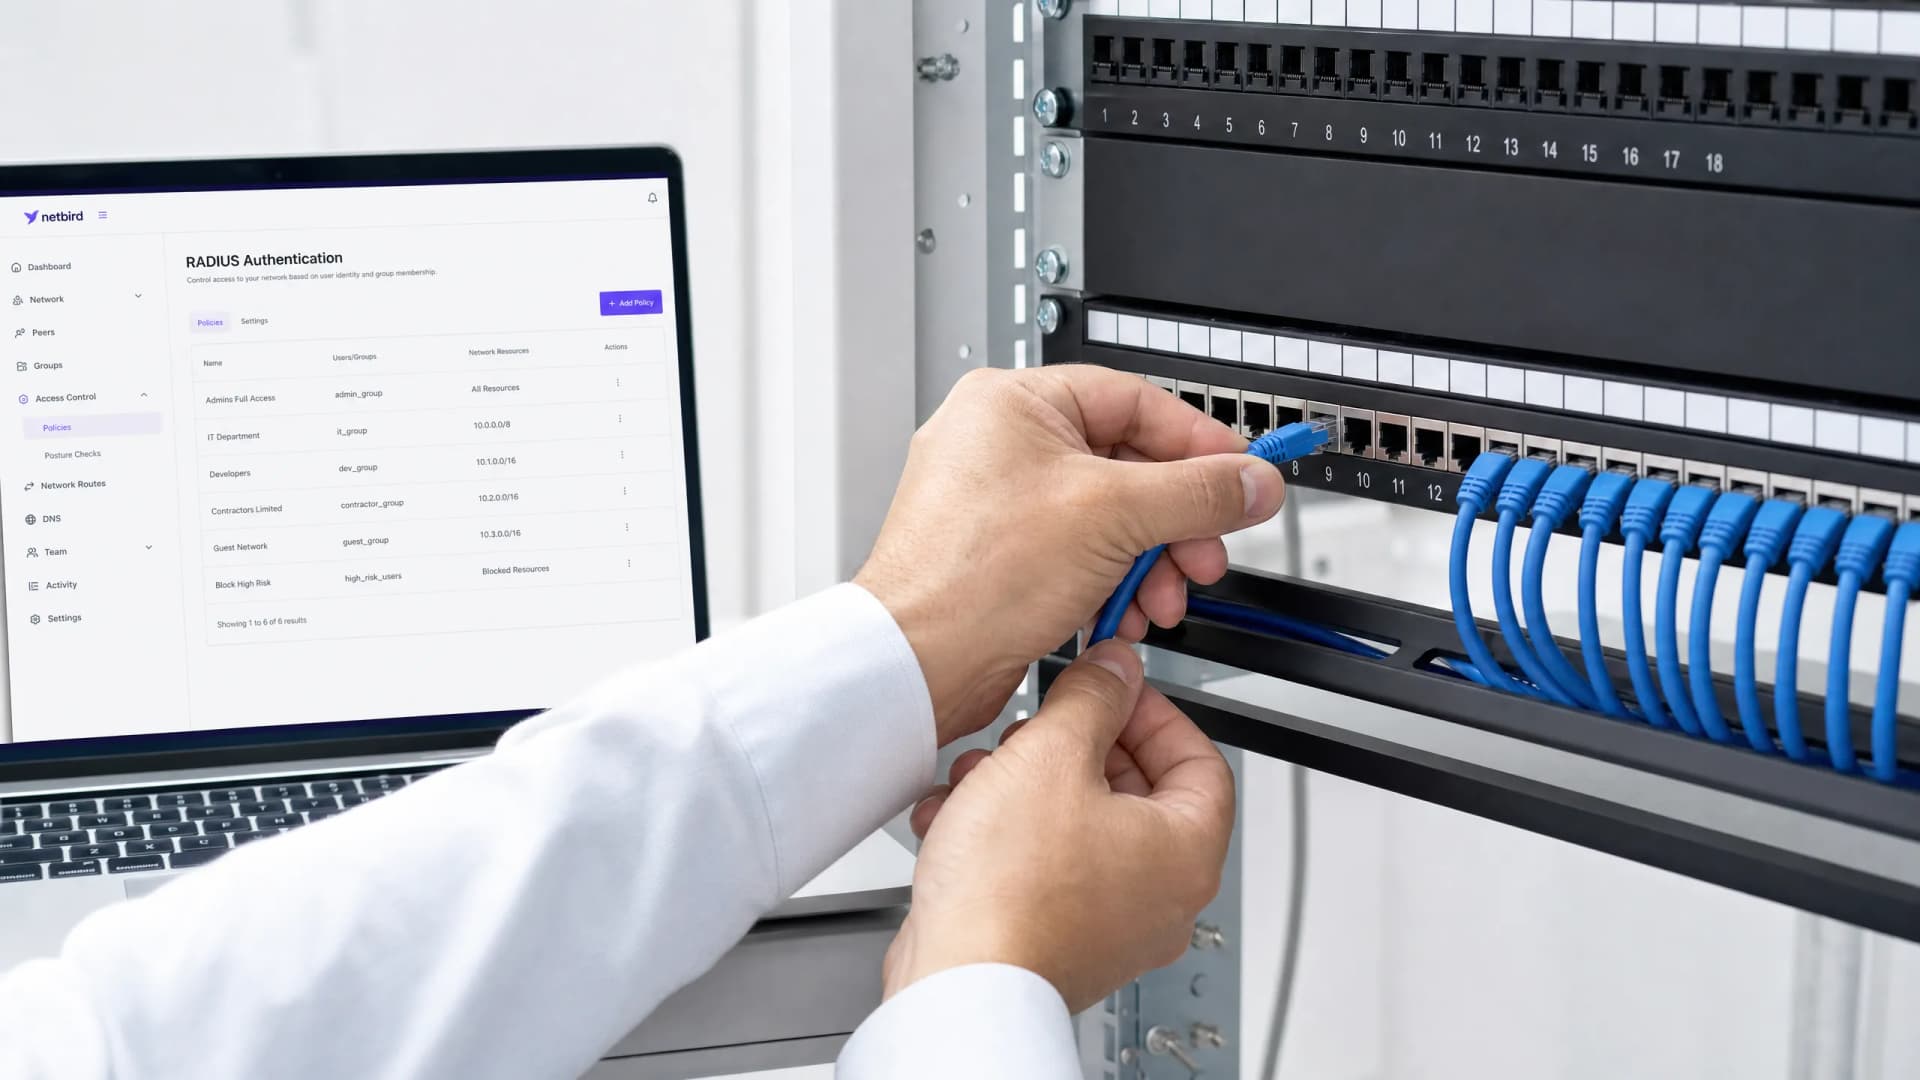
Configurazione delle policy RADIUS per un controllo granulare dell'accesso alla rete
Questa guida autorevole fornisce a responsabili IT, architetti di rete e direttori operativi delle strutture un piano tecnico completo per la configurazione delle policy RADIUS per ottenere un controllo granulare dell'accesso alla rete. Copre l'architettura 802.1X, l'assegnazione dinamica delle VLAN, la selezione del metodo EAP e le strategie di implementazione graduale. Scenari reali di implementazione nei settori hospitality e retail dimostrano come queste tecniche offrano conformità, sicurezza e ROI operativo misurabili.
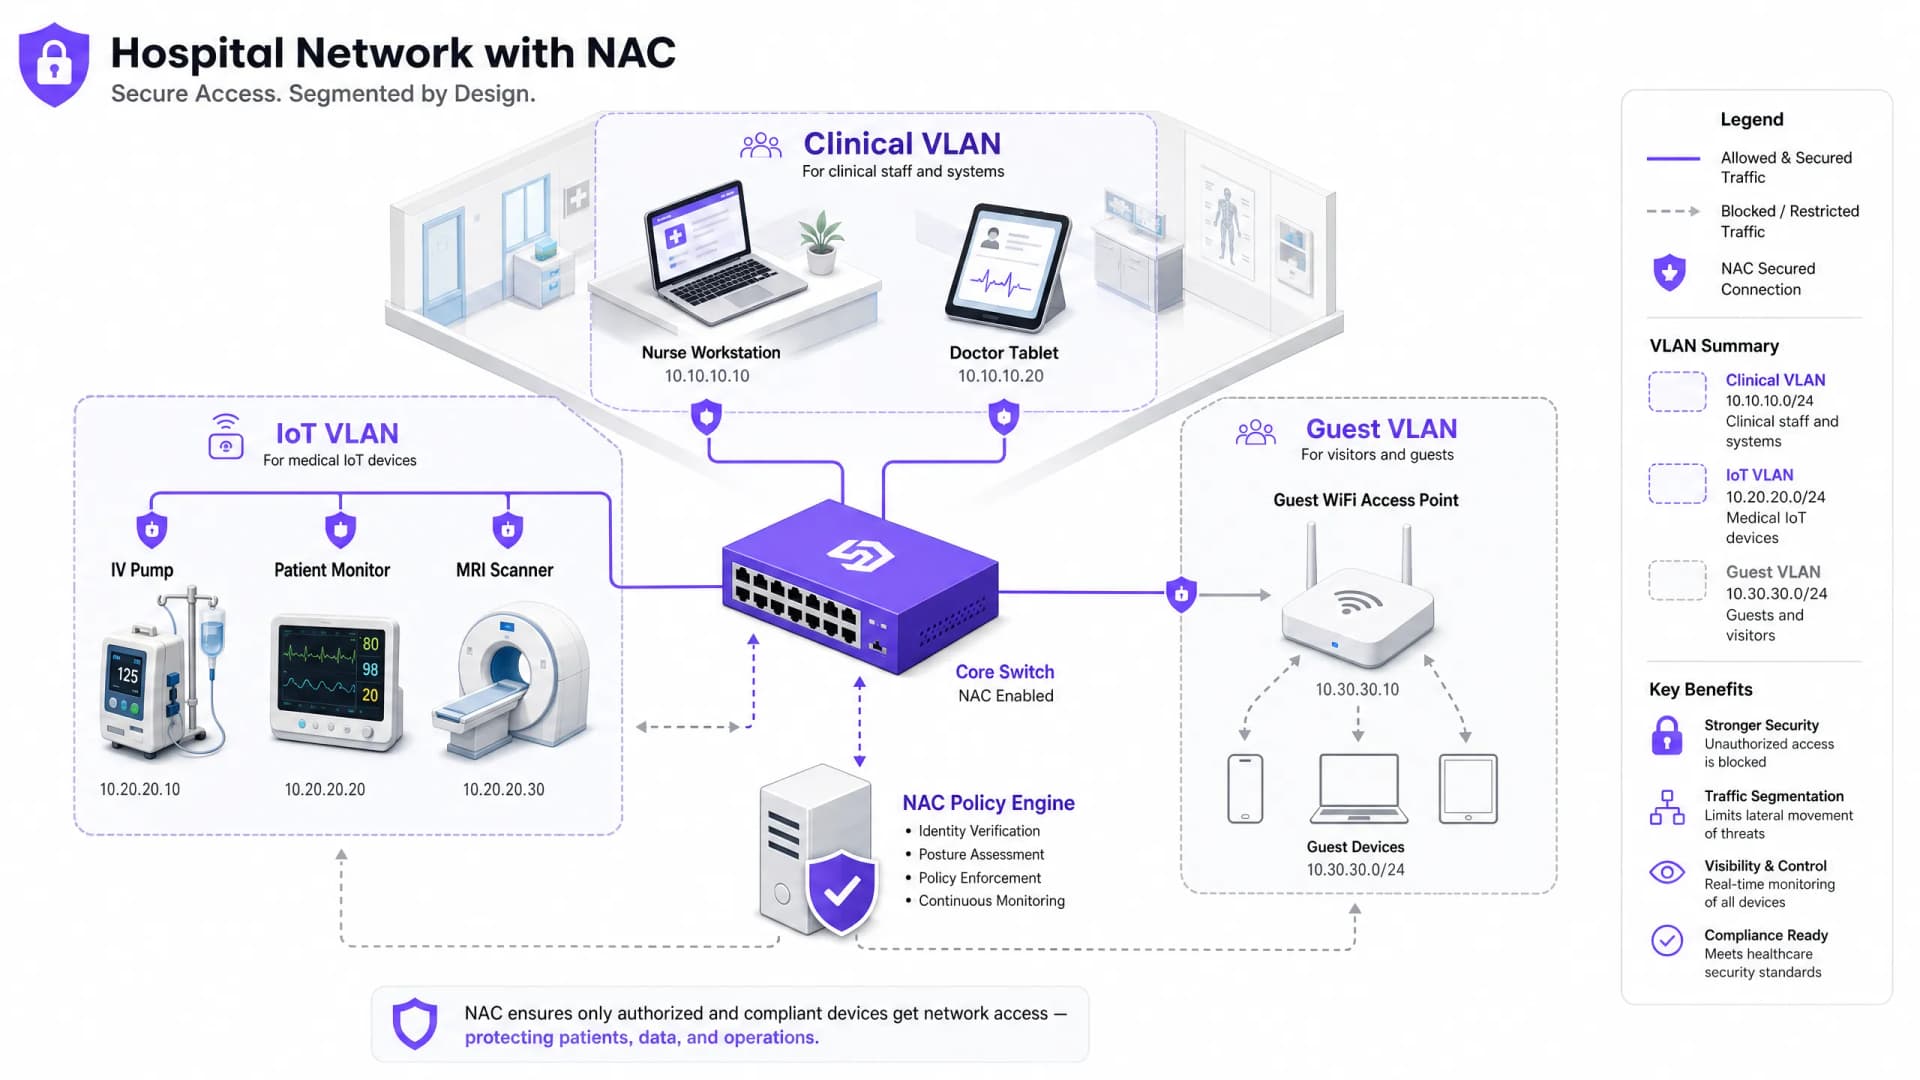
NAC per la Sanità: Protezione dei Dispositivi Medici e dei Dati dei Pazienti
Questa guida fornisce un riferimento tecnico completo per l'implementazione del Network Access Control (NAC) negli ambienti sanitari, coprendo la progettazione dell'architettura, i meccanismi di autenticazione, la profilazione dei dispositivi e la segmentazione VLAN per IoT medico, sistemi clinici e accesso ospiti. Affronta i requisiti di conformità per HIPAA, NHS DSP Toolkit, ISO 27001 e GDPR, con scenari di implementazione concreti e best practice indipendenti dai fornitori. Per i direttori IT e i CTO del settore sanitario, questo è il modello operativo per proteggere i dispositivi medici e i dati dei pazienti senza interrompere i flussi di lavoro clinici.
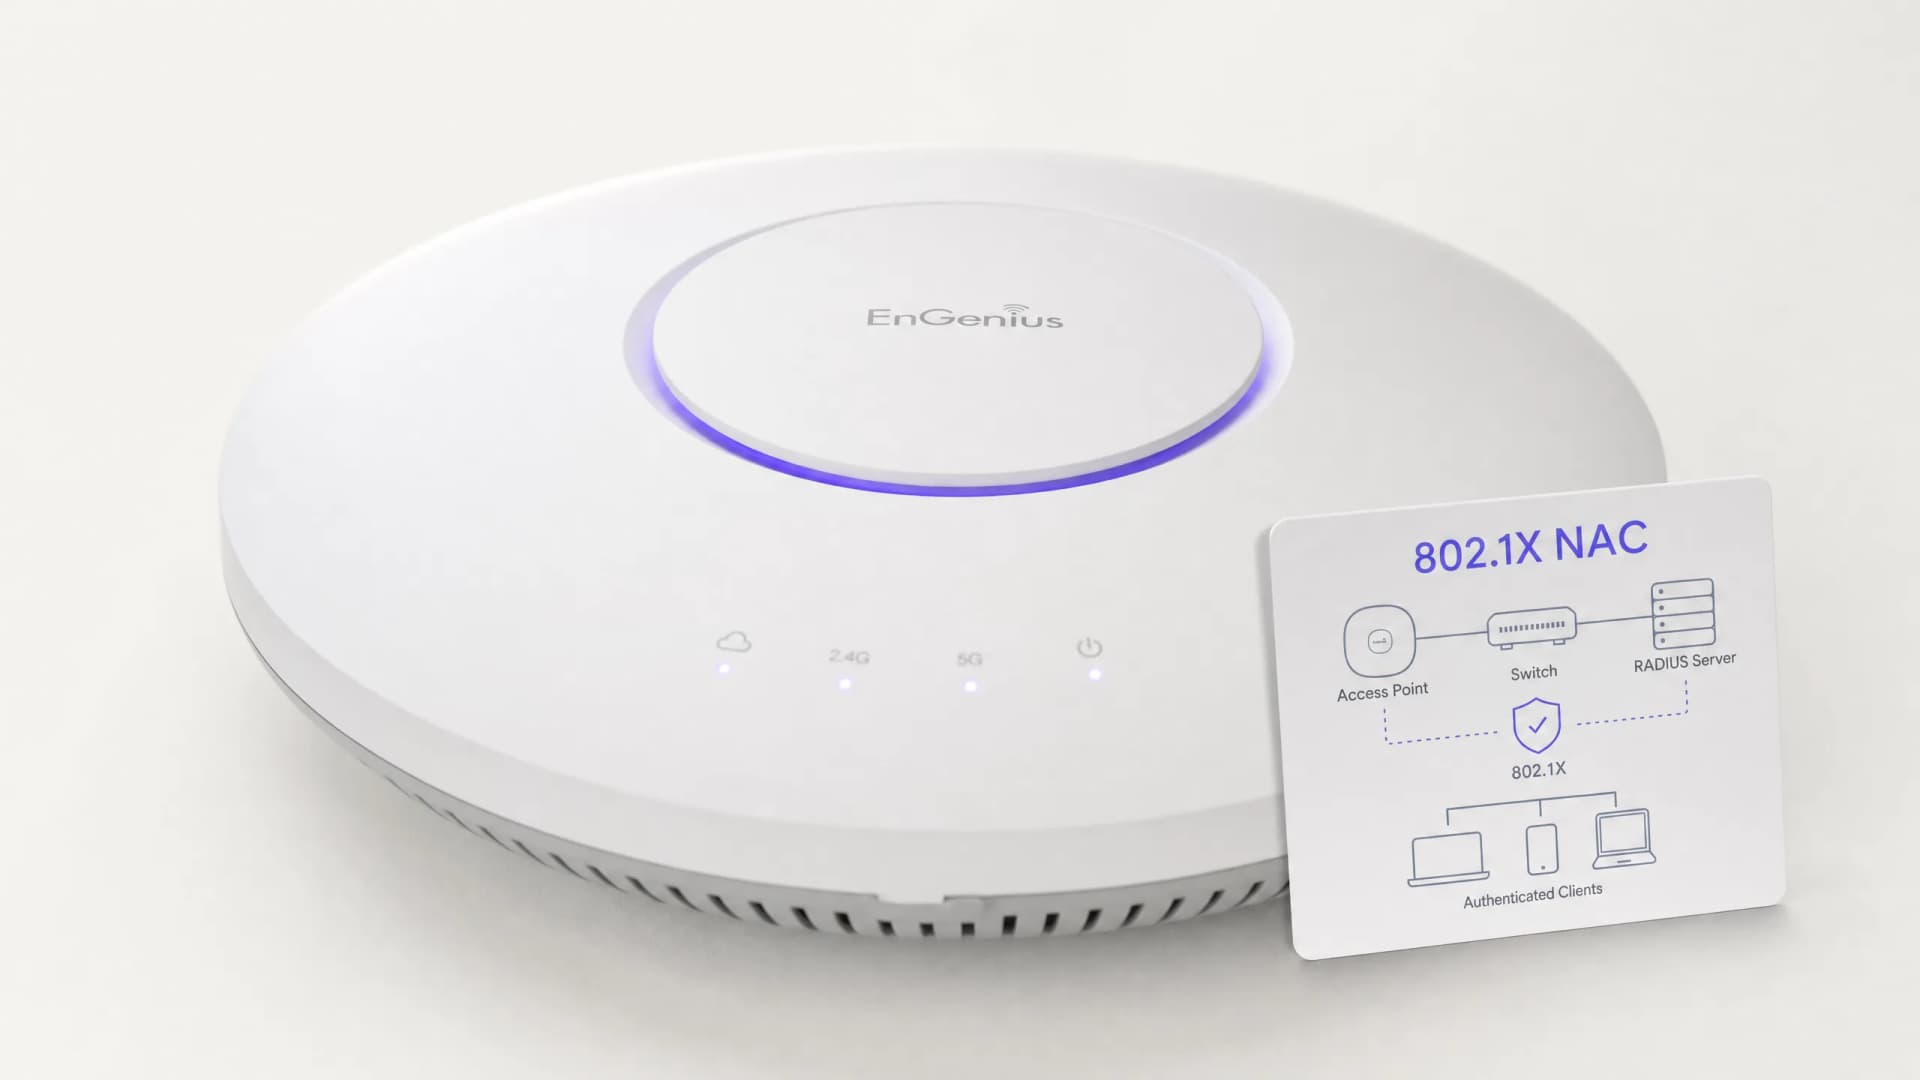
Best Practice per la Sicurezza delle Reti Scolastiche K-12 con il NAC
Questa guida tecnica di riferimento fornisce strategie pratiche per i responsabili IT per progettare, distribuire e gestire il Network Access Control (NAC) negli ambienti scolastici K-12. Copre argomenti essenziali, dall'autenticazione 802.1X e la segmentazione VLAN alla gestione dei dispositivi IoT con MAB e MPSK, garantendo una protezione solida e la conformità.
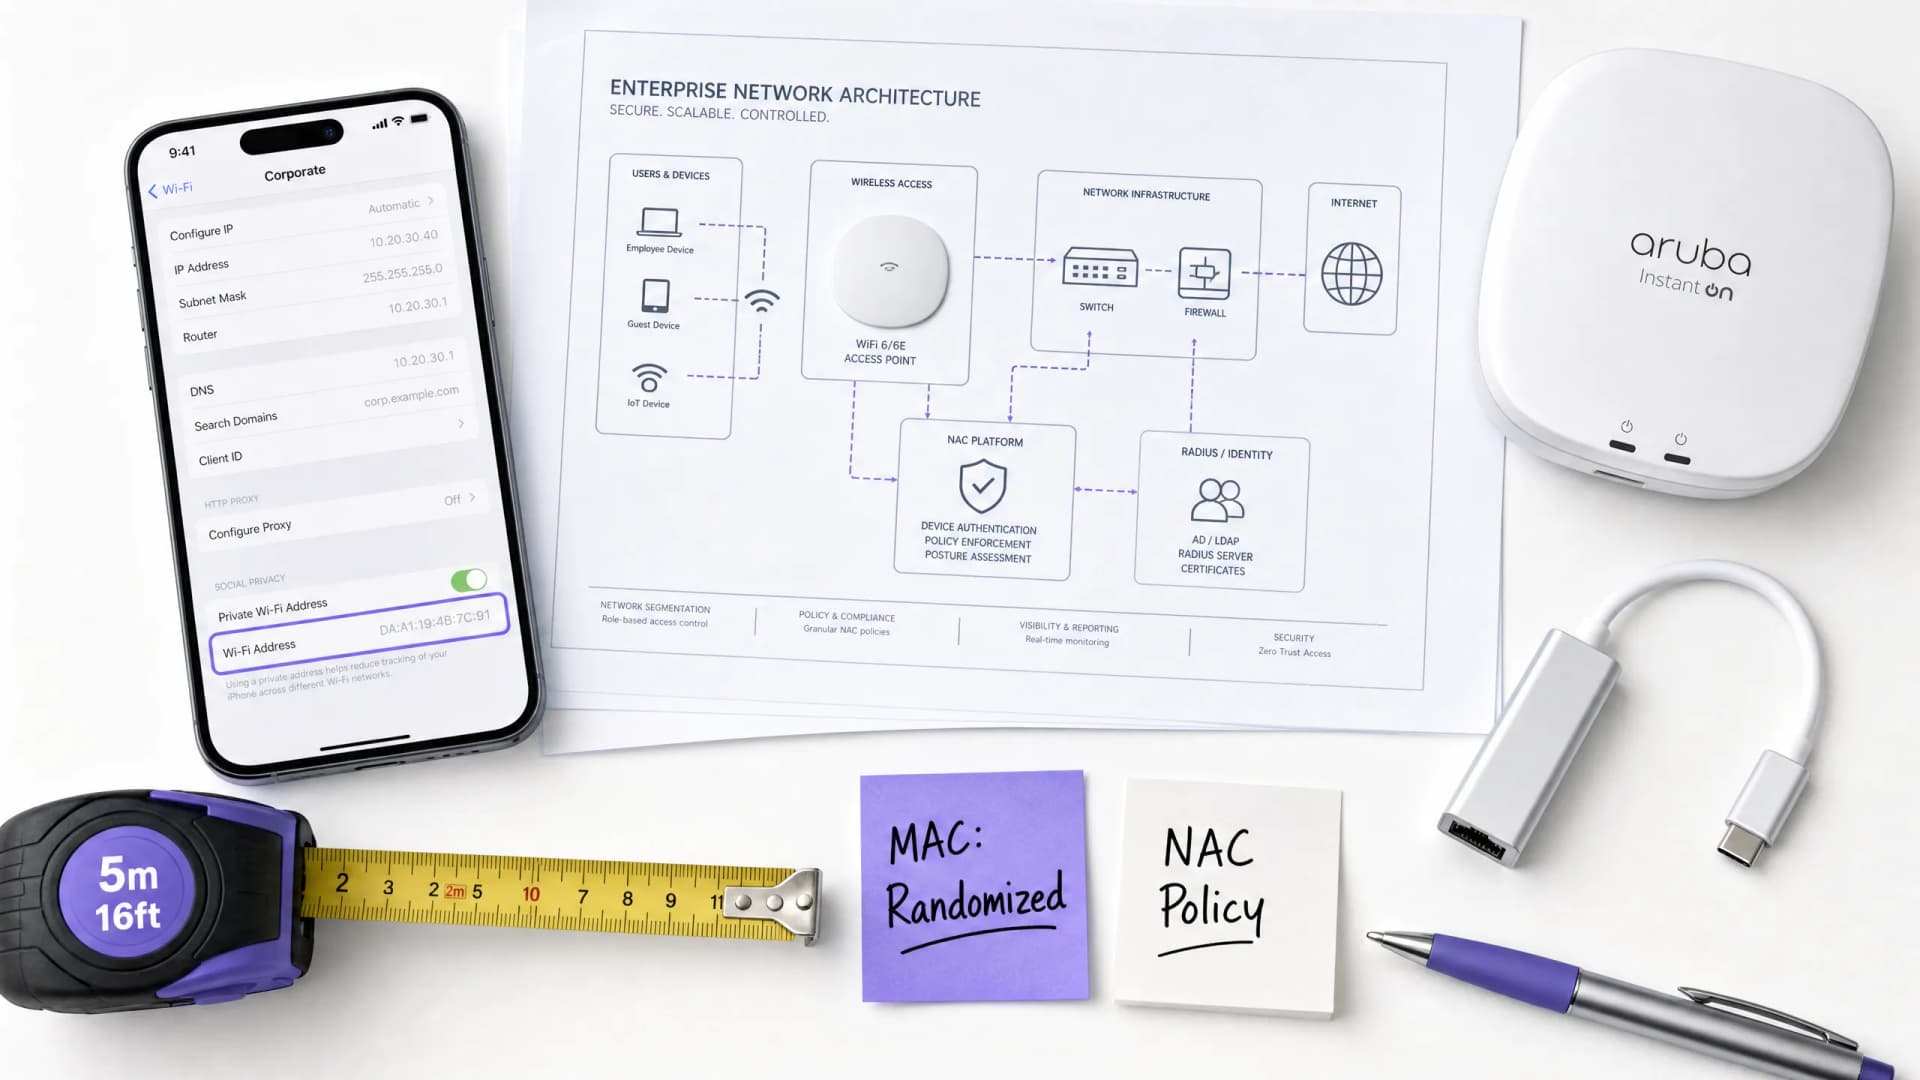
L'impatto della randomizzazione MAC sul NAC e come superarlo
Questa guida fornisce un riferimento tecnico approfondito sull'impatto della randomizzazione degli indirizzi MAC sui sistemi Network Access Control (NAC) e sulle architetture WiFi per ospiti. Spiega i meccanismi di rotazione del MAC periodica e per rete su iOS, Android e Windows, e descrive in dettaglio i fallimenti a catena che ciò comporta - dall'affaticamento da Captive Portal e l'esaurimento del DHCP fino all'interruzione dell'applicazione delle policy e ad analisi imprecise. I leader IT e gli architetti di rete troveranno strategie concrete e indipendenti dai vendor per migrare da un'autenticazione incentrata sul dispositivo a una incentrata sull'identità utilizzando IEEE 802.1X, Passpoint (Hotspot 2.0) e OpenRoaming, con linee guida di implementazione concrete per i settori alberghiero, retail, sanitario e pubblico.
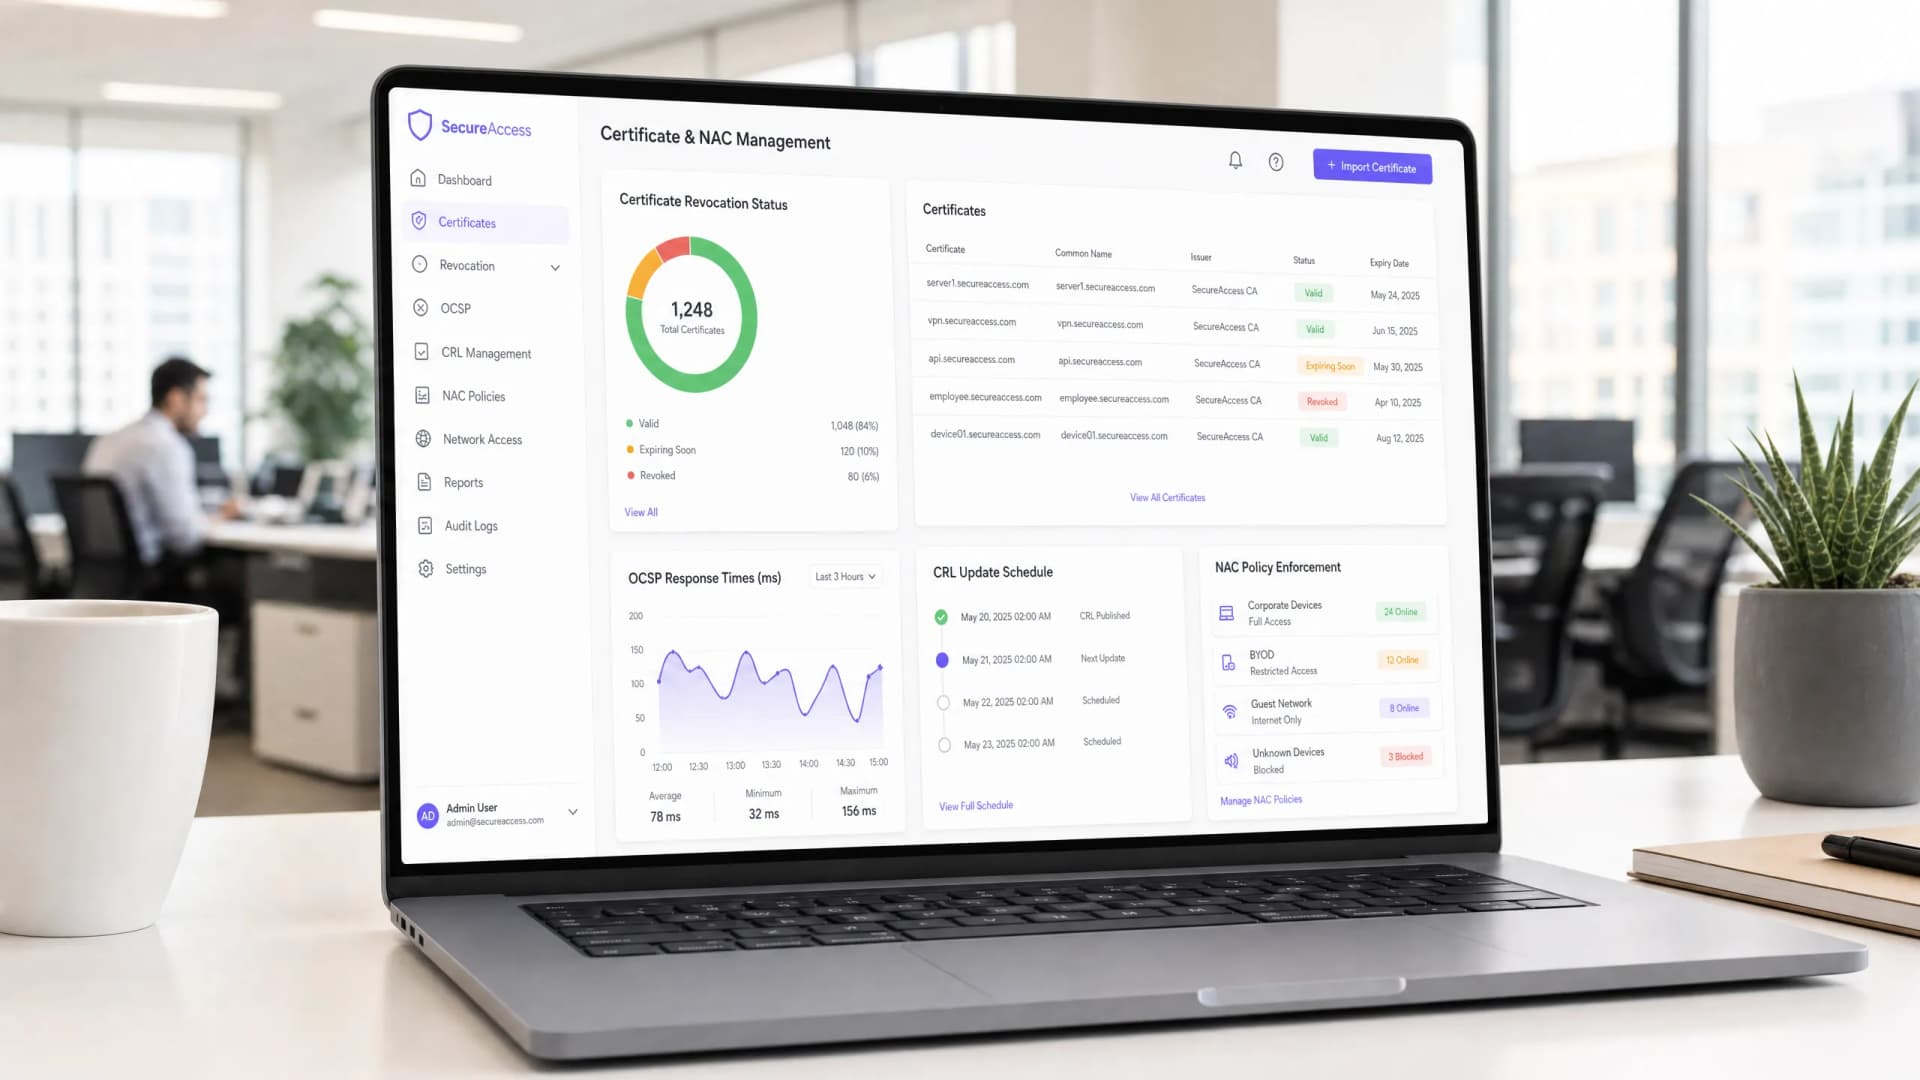
Automazione della revoca dei certificati con OCSP e CRL in un ambiente NAC
Questa guida di riferimento tecnico fornisce a IT manager e progettisti di rete un'analisi completa dell'automazione della revoca dei certificati in un ambiente di Network Access Control (NAC). Esplora i compromessi architetturali tra OCSP e CRL, offre linee guida di implementazione indipendenti dai fornitori e descrive l'impatto aziendale dell'applicazione delle policy in tempo reale.
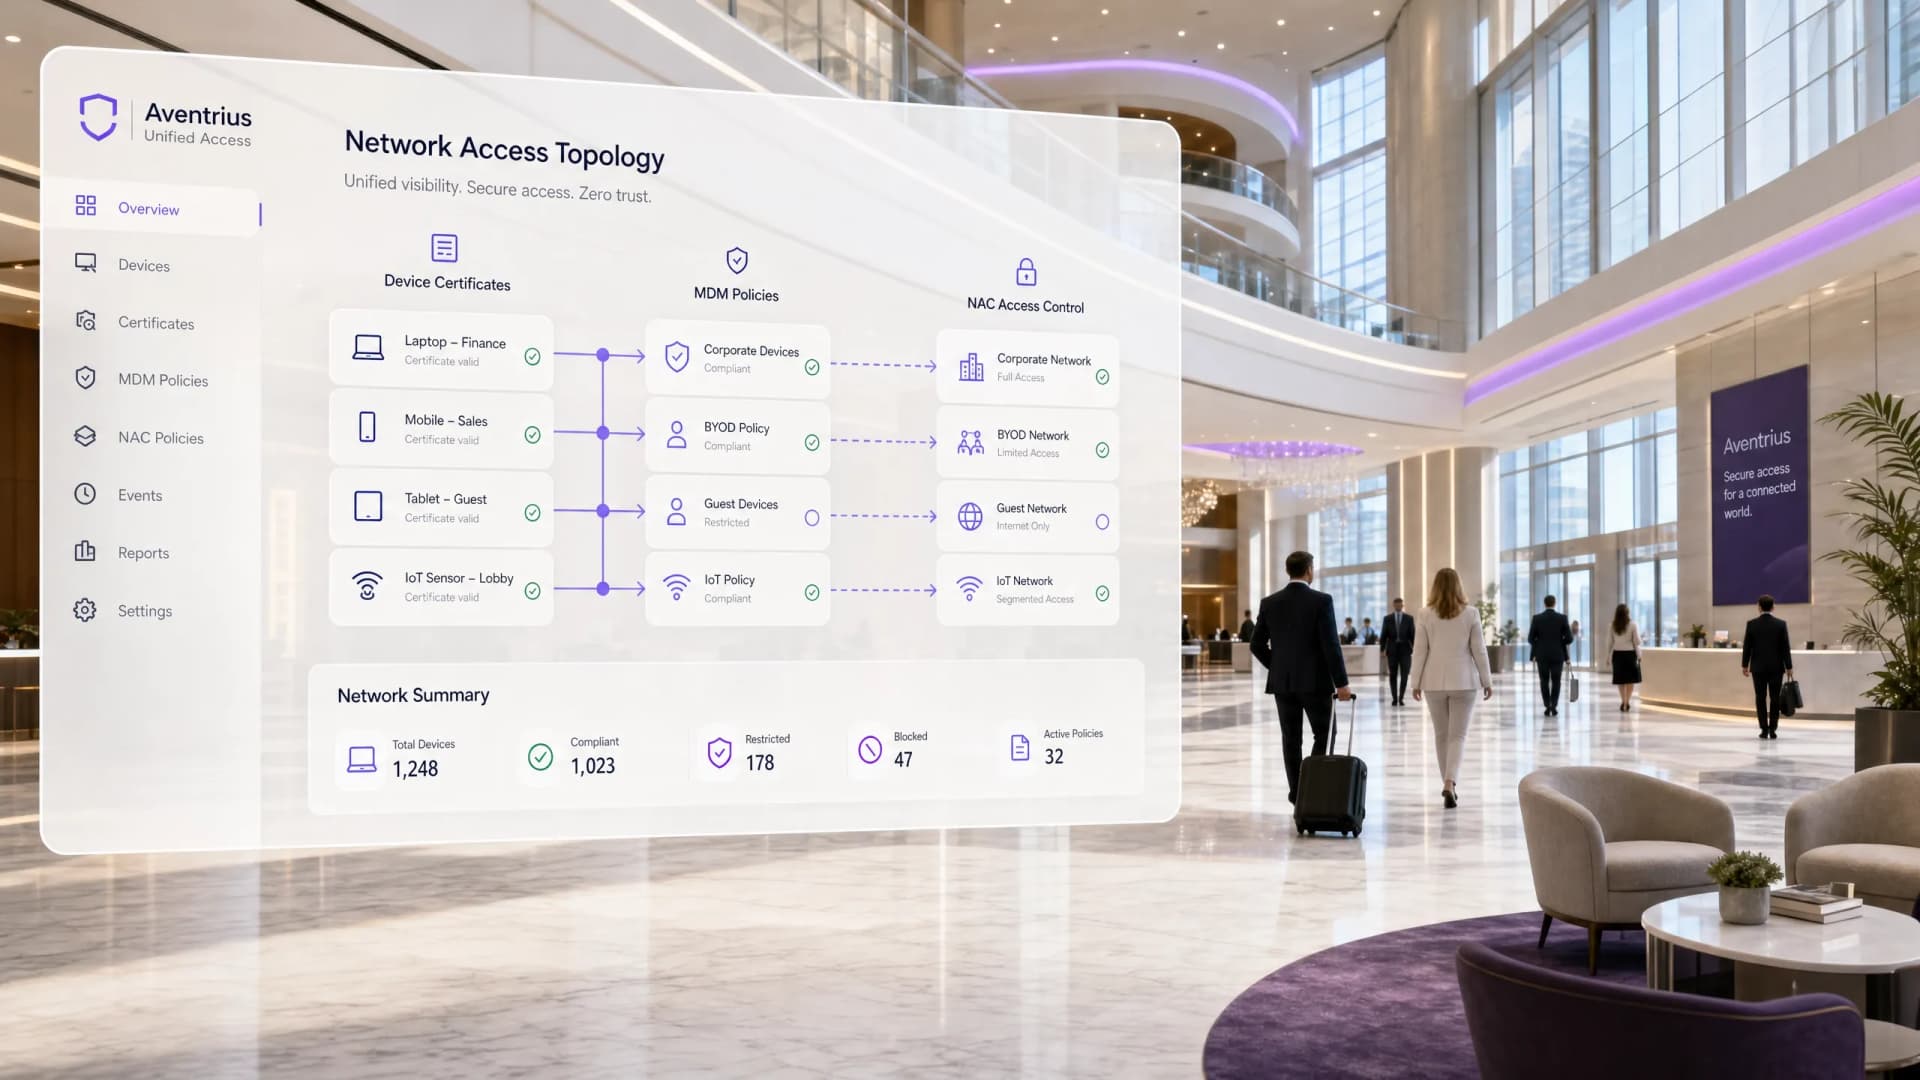
Il ruolo di SCEP e NAC nelle moderne infrastrutture MDM
Questa guida fornisce un'analisi tecnica completa di come SCEP e NAC si integrino con le piattaforme MDM per offrire un accesso alla rete sicuro e zero - touch su scala aziendale. Copre l'intera architettura, dall'emissione dei certificati fino all'applicazione dello standard 802.1X, con scenari di implementazione reali nei settori dell'ospitalità e del retail. Pensata per i responsabili IT di grandi strutture che hanno l'esigenza di eliminare le vulnerabilità legate alle password, automatizzare il provisioning dei dispositivi e soddisfare i requisiti di conformità in questo trimestre.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
