
Servizio clienti Spectrum managed WiFi: una guida completa per le aziende
Questa guida completa illustra come gli operatori del settore build-to-rent e gli sviluppatori immobiliari possono implementare spectrum managed WiFi per fornire reti sicure e isolate per i residenti. Copre l'architettura tecnica di cloud RADIUS, l'isolamento VLAN e iPSK, insieme a strategie di implementazione pratica per ridurre i costi di supporto.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi multi-tenant →
Sintesi Esecutiva
Il servizio clienti Spectrum managed WiFi fornisce agli operatori build-to-rent (BTR) e agli sviluppatori immobiliari una rete wireless di livello enterprise completamente esternalizzata, in grado di offrire una connettività privata e isolata a centinaia di inquilini contemporaneamente. Invece di posare singole linee a banda larga per ogni unità - un modello che comporta disordine hardware e costi di gestione del supporto - una sovrapposizione WiFi gestita crea bolle di rete sicure e private per ogni residente su un'infrastruttura di access point condivisa.
Per il direttore IT o il responsabile delle strutture, questa architettura sposta l'onere operativo della progettazione di rete, della manutenzione dell'hardware e del supporto ai residenti su un provider specializzato. Supportata da un livello di identità cloud RADIUS, la rete utilizza 802.1X e WPA3-Enterprise per proteggere laptop e telefoni, implementando al contempo Identity Pre-Shared Keys (iPSK) per connettere dispositivi senza browser come smart TV e console.
Questa guida illustra nel dettaglio l'architettura tecnica necessaria per distribuire un servizio WiFi gestito multi-tenant, i requisiti di integrazione hardware e i vantaggi commerciali derivanti dalla centralizzazione della gestione di rete.
Approfondimento Tecnico
L'Architettura Multi-Tenant
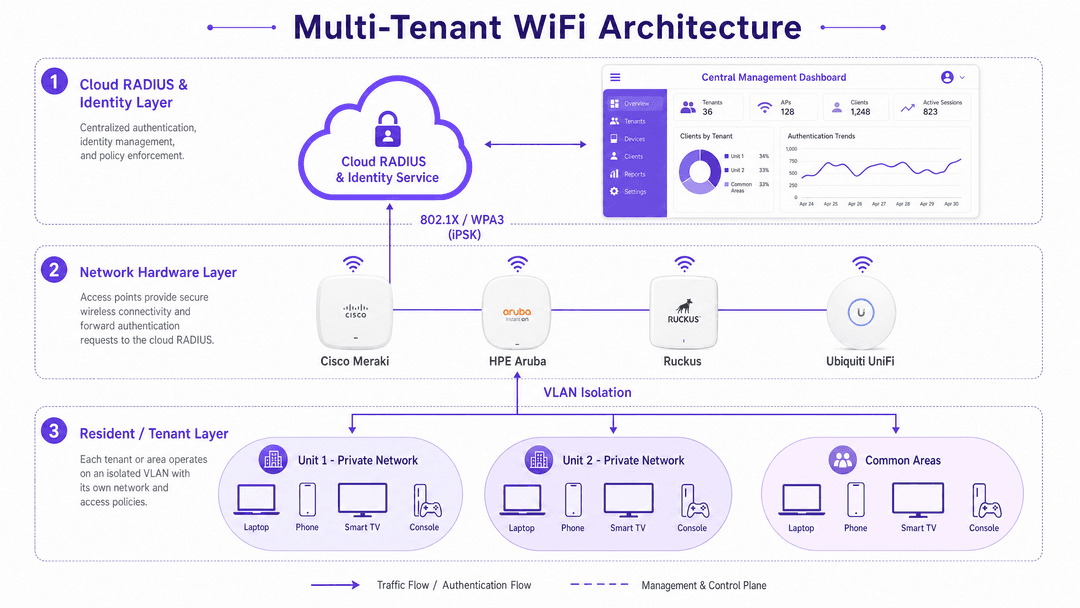
La distribuzione del WiFi in un ambiente residenziale ad alta densità richiede molto di più della semplice installazione di access point nei corridoi. È necessario fornire una rete che offra l'esperienza di una connessione domestica privata, pur funzionando su hardware enterprise condiviso. Questo obiettivo si raggiunge attraverso un'architettura a tre livelli: il livello hardware, il livello di rete e il livello di identità.
Il Livello di Identità: Cloud RADIUS
Il cuore di una distribuzione WiFi gestita è il server RADIUS (Remote Authentication Dial-In User Service). In un'architettura moderna, questo è ospitato nel cloud. Quando un residente tenta di connettersi, l'access point inoltra la richiesta di autenticazione al cloud RADIUS. Il server RADIUS convalida le credenziali rispetto a un provider di identità (come Microsoft Entra ID o Google Workspace) e restituisce un messaggio di accettazione o rifiuto, insieme ad attributi di policy specifici.
La sovrapposizione cloud di Purple fornisce questo livello di identità come servizio gestito, gestendo 440 milioni di accessi nel 2024 in 80.000 sedi attive. Astraendo la gestione dell'identità dall'hardware fisico, si mantiene una flessibilità indipendente dall'hardware.
Il Livello di Rete: Isolamento VLAN e iPSK
Una volta effettuata l'autenticazione, il server RADIUS indica all'access point di inserire il dispositivo dell'utente in una specifica Virtual Local Area Network (VLAN). Questa microsegmentazione garantisce che i dispositivi dell'Unità 14 non possano comunicare con i dispositivi dell'Unità 15, né tanto meno vederli.
Per i dispositivi che supportano lo standard 802.1X (computer portatili, smartphone), l'autenticazione è fluida e basata su certificati. Tuttavia, il residente medio porta con sé diversi dispositivi privi di browser - smart TV, console di gioco e sensori IoT - che non sono in grado di elaborare un certificato 802.1X.
Per risolvere questo problema, le piattaforme WiFi gestite utilizzano le Identity Pre-Shared Keys (iPSK). Invece di una password globale per l'intero edificio, il cloud RADIUS genera un codice di accesso unico legato specificamente all'identità di quel residente. Quando una smart TV si connette utilizzando tale iPSK, il server RADIUS riconosce la chiave, identifica il residente e inserisce la TV nella sua bolla VLAN privata. Il telefono e la TV del residente possono ora comunicare tra loro (utilizzando la riflessione mDNS per il rilevamento), rimanendo invisibili al resto dell'edificio.
Il livello hardware: Access Point e progettazione RF
Gli access point fisici devono supportare funzionalità enterprise: inoltro 802.1X, assegnazione dinamica delle VLAN e un'elevata densità di client. L'elenco hardware canonico per queste distribuzioni include Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet.
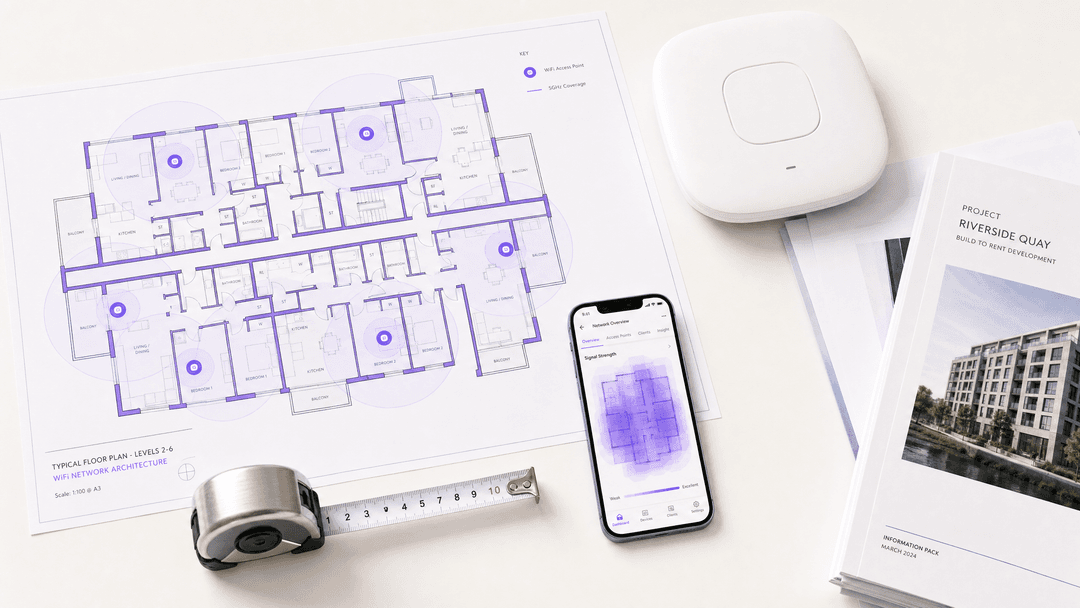
Nei complessi residenziali BTR con struttura in cemento, l'attenuazione del segnale a 5GHz è significativa. Una distribuzione standard richiede un access point ogni due o tre unità, oltre a una copertura dedicata per le aree comuni. Il WiFi 6 (802.11ax) rappresenta lo standard di base, che utilizza l'OFDMA (Orthogonal Frequency Division Multiple Access) per servire più dispositivi contemporaneamente e il BSS Colouring per mitigare l'interferenza co-canale tra access point adiacenti.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
1. Rilevamento RF e progettazione della rete
Non affidarsi mai a un rilevamento predittivo basato su software per un edificio in cemento. Un sopralluogo fisico con un analizzatore di spettro è obbligatorio per identificare i fattori di attenuazione. Progettare considerando la banda a 5GHz come primaria, con la banda a 2.4GHz relegata ai dispositivi IoT legacy. Prevedere una media di 8-12 dispositivi connessi per residente.
2. Selezione dell'hardware e integrazione
Selezionare gli access point dall'elenco canonico sopra riportato. Configurare i controller in modo che puntino agli indirizzi IP del cloud RADIUS del provider gestito. Definire i pool di VLAN sugli switch core per accogliere il numero totale di unità più le aree comuni.
3. Integrazione dell'Identity Provider
Integrare la piattaforma WiFi gestita con il proprio sistema di gestione immobiliare o con l'identity provider. Se si utilizza Microsoft Entra ID per gestire i record degli inquilini, configurare il provisioning SAML o SCIM in modo che, all'inizio di una locazione, l'accesso alla rete del residente venga creato automaticamente e, al termine della locazione, Purple revochi immediatamente l'accesso.
4. Il flusso di onboarding
L'esperienza di onboarding determina il volume iniziale dei ticket di supporto. I residenti devono scaricare l'app Purple, autenticarsi tramite single sign-on e ricevere i propri codici di accesso iPSK per i dispositivi privi di browser. Testare ampiamente questo flusso con dispositivi di consumo (PlayStation, Xbox, Roku, Apple TV) prima della consegna delle chiavi ai residenti.
Best Practice
Standardizzare su WPA3-Enterprise
WPA3-Enterprise è l'attuale standard di sicurezza imposto dalla Wi-Fi Alliance. Utilizza la modalità di sicurezza a 192 bit con crittografia GCMP-256. Sebbene gli access point WPA3 supportino i client WPA2 in modalità di transizione, è necessario specificare WPA3 per tutte le nuove implementazioni hardware per rendere la rete a prova di futuro.
Implementare tre SSID
Non mescolare il traffico di residenti, personale e ospiti su un unico SSID. Implementa un'architettura a tre SSID:
- WiFi residenti: 802.1X con iPSK per dispositivi intelligenti, isolati tramite VLAN di unità.
- WiFi personale/amministratore: autenticazione basata su certificati 802.1X per il personale di gestione della proprietà e i sistemi dell'edificio.
- WiFi ospiti/retail: autenticazione tramite Captive Portal per i visitatori delle aree comuni o dei negozi al piano terra, con acquisizione di dati di prima parte.
Per maggiori dettagli su questa architettura, leggi la nostra guida su Tre SSID per dominarli tutti: ospiti, Passpoint e IoT WiFi.
Mantenere l'agnosticismo hardware
Non vincolare il tuo livello di identità e gestione a un unico fornitore di hardware. Utilizzando un overlay cloud come Purple, puoi distribuire Ruckus in un edificio e Cisco Meraki in un altro, gestendo al contempo tutti i residenti attraverso un'unica dashboard centralizzata.
Risoluzione dei problemi e mitigazione dei rischi
La modalità di errore "La mia TV non si connette"
Rischio: un residente tenta di connettere una smart TV legacy alla rete 802.1X, non ci riesce e apre un ticket di supporto. Mitigazione: documentazione di onboarding chiara che indirizza i dispositivi senza browser al flusso di lavoro iPSK. L'help desk del fornitore di servizi gestiti può visualizzare i log RADIUS per confermare se il dispositivo sta tentando il metodo di autenticazione errato e guidare il residente da remoto.
Interferenza co-canale
Rischio: in ambienti MDU densi, gli access point sullo stesso canale interferiscono tra loro, riducendo la velocità di trasmissione. Mitigazione: implementa la pianificazione automatizzata dei canali sul controller wireless. Abilita il BSS Colouring sugli access point WiFi 6 per consentire ai dispositivi di ignorare i frame delle reti adiacenti.
Conformità e privacy dei dati
Rischio: l'acquisizione dei dati dei residenti durante l'onboarding viola il GDPR o il CCPA se gestita in modo errato. Mitigazione: utilizza una piattaforma certificata. Purple è certificata ISO 27001, GDPR e CCPA, e utilizza opt-in basati su una scelta consapevole per garantire che tutta la raccolta dati sia lecita e verificabile.
ROI e impatto aziendale
Il passaggio a un servizio clienti WiFi gestito da Spectrum cambia radicalmente il modello operativo di un edificio residenziale.
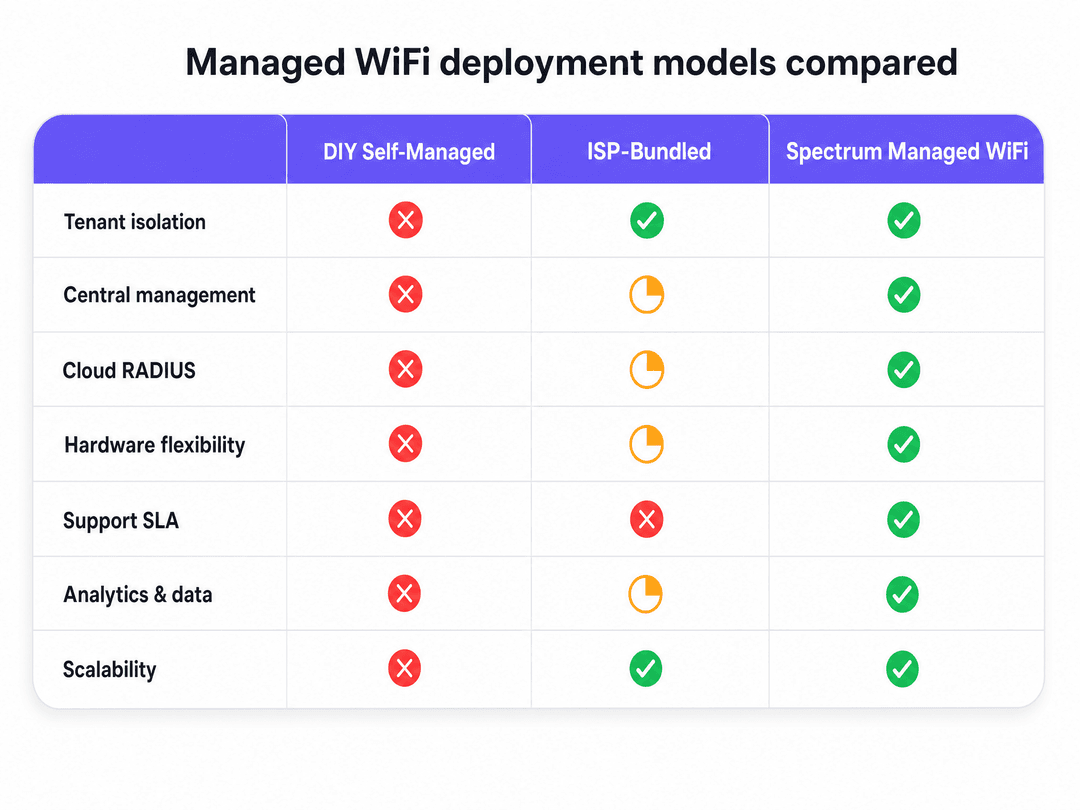
In primo luogo, elimina le spese in conto capitale per la gestione di singole linee a banda larga e l'installazione di router consumer in ogni unità. Viene implementata un'unica infrastruttura di rete di livello aziendale che serve l'intero edificio.
In secondo luogo, riduce i costi di gestione del supporto. In un'implementazione fai-da-te, il tuo team addetto alle strutture gestisce ogni reclamo relativo alla connettività. Con un servizio gestito, il provider si occupa del supporto di primo livello, supportato da un accordo sul livello del servizio (SLA). Purple offre un uptime del 99.999%, garantendo una connettività affidabile.
Infine, aumenta il valore delle risorse. Gli operatori del settore build-to-rent possono includere una connessione WiFi ad alta velocità e senza attriti nel contratto di locazione, aumentando il rendimento e la fidelizzazione dei residenti. I dati di rete forniscono inoltre al facility management metriche di utilizzo, mostrando quali aree comuni sono maggiormente utilizzate e quando, consentendo di ottimizzare i programmi di riscaldamento, illuminazione e pulizia in base all'occupazione reale.
Definizioni chiave
Cloud RADIUS
Un server di autenticazione ospitato nel cloud che verifica le identità degli utenti e applica le policy di accesso alla rete prima di concedere l'accesso WiFi.
Essenziale per il WiFi gestito, elimina la necessità di server di autenticazione on-premise e centralizza la gestione su più proprietà.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa un insieme di dispositivi, isolando il loro traffico dal resto della rete fisica.
Utilizzata per creare bolle di rete private per le singole unità in un edificio multi-tenant, garantendo che i residenti non possano vedere i dispositivi degli altri.
iPSK (Identity Pre-Shared Key)
Una password WiFi univoca generata per uno specifico utente o dispositivo, anziché una singola password condivisa per l'intera rete.
Fondamentale per connettere smart TV, console di gioco e dispositivi IoT che non supportano l'autenticazione enterprise 802.1X.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
La base della sicurezza WiFi aziendale, che garantisce che solo i residenti autorizzati possano accedere all'infrastruttura di rete.
WPA3-Enterprise
La più recente certificazione di sicurezza della WiFi Alliance, che offre una forza crittografica a 192 bit per ambienti altamente sicuri.
Lo standard di sicurezza obbligatorio per le nuove implementazioni aziendali, che protegge i dati dei residenti dalle intercettazioni.
Riflessione mDNS
Una funzionalità di rete che consente ai protocolli di rilevamento multicast (come Apple Bonjour o Google Cast) di funzionare in segmenti di rete specifici.
Necessaria affinché un residente possa utilizzare il proprio smartphone per trasmettere video alla propria smart TV all'interno della propria bolla VLAN privata.
BSS Colouring
Una funzionalità del WiFi 6 che aggiunge un tag di riutilizzo spaziale ai frame di rete, consentendo agli access point di ignorare il traffico proveniente da reti adiacenti sovrapposte.
Vitale nei condomini densamente popolati per evitare che gli access point delle unità adiacenti interferiscano tra loro.
OFDMA
Orthogonal Frequency Division Multiple Access - una tecnologia che suddivide un canale WiFi in allocazioni di frequenza più piccole.
Consente a un singolo access point di comunicare simultaneamente con più dispositivi dei residenti, riducendo la latenza in ambienti ad alta densità.
Esempi pratici
Un complesso BTR da 200 unità richiede un WiFi sicuro per i residenti, insieme a connettività per lo staff di gestione della proprietà e un bar al piano terra. Come dovrebbe essere segmentata la rete?
Implementare un'architettura a tre SSID su punti di accesso fisici condivisi. SSID 1 (Residenti): utilizza l'autenticazione 802.1X con iPSK per i dispositivi intelligenti, assegnando ogni unità a una VLAN dedicata. SSID 2 (Staff): utilizza il protocollo 802.1X collegato a Microsoft Entra ID per l'accesso sicuro ai sistemi di gestione dell'edificio. SSID 3 (Ospite Retail): utilizza un captive portal per l'acquisizione dei dati e l'accettazione dei termini, instradando il traffico direttamente a internet al di fuori del firewall aziendale.
Un residente nell'unità 42 deve connettere uno smartphone, un laptop aziendale, una Xbox e una smart TV. Il laptop aziendale ha requisiti VPN rigorosi e la Xbox richiede un tipo NAT aperto per i giochi multiplayer. In che modo l'architettura gestisce questa situazione?
Lo smartphone e il laptop si autenticano tramite l'applicazione Purple utilizzando 802.1X, mentre la Xbox e la smart TV si connettono utilizzando l'iPSK univoco del residente. Il cloud RADIUS assegna tutti e quattro i dispositivi alla VLAN 42. Il controller di rete è configurato per consentire la riflessione mDNS all'interno della VLAN 42, in modo che il telefono possa trasmettere alla TV. Il firewall è configurato per consentire il traffico VPN in uscita sulle porte standard e l'UPnP è abilitato selettivamente sulle VLAN dei residenti per supportare i giochi su console.
Domande di esercitazione
Q1. Il tuo team di gestione immobiliare desidera utilizzare router mesh di tipo consumer in ciascuna unità per risparmiare sulle spese di capitale per l'allestimento iniziale. Quali sono i rischi operativi di questo approccio?
Suggerimento: Considera il modello di supporto continuo, le interferenze RF e la visibilità centrale.
Visualizza risposta modello
I router mesh consumer creano un enorme onere di supporto, poiché il team di manutenzione non dispone di una dashboard centrale per diagnosticare i guasti. Causano inoltre gravi interferenze co-canale negli edifici densi, poiché ogni router si contende lo spazio aereo. Infine, mancano delle funzionalità di sicurezza enterprise (802.1X, VLAN tagging) necessarie per isolare in modo sicuro il traffico o per conformarsi agli standard di protezione dei dati.
Q2. Un nuovo sviluppo BTR sta definendo le specifiche dell'hardware. Lo sviluppatore desidera vincolarsi a un unico fornitore per access point, switch e server di autenticazione per semplificare l'approvvigionamento. Perché consiglieresti il contrario?
Suggerimento: Pensa al ciclo di vita dell'edificio rispetto al ciclo di vita dell'hardware.
Visualizza risposta modello
Vincolarsi allo stack di autenticazione proprietario di un unico fornitore limita la flessibilità futura. Se utilizzi un overlay RADIUS in cloud indipendente dall'hardware (come Purple), separi il livello di identità dal livello fisico. Ciò consente di aggiornare l'hardware, cambiare fornitore o gestire un portafoglio misto di proprietà senza migrare il database degli utenti o modificare l'esperienza di onboarding dei residenti.
Q3. Durante l'onboarding, un residente si lamenta che la sua stampante wireless non riesce a connettersi alla rete, nonostante il suo laptop si connetta perfettamente. Diagnostica il probabile problema.
Suggerimento: Considera le capacità di autenticazione dei dispositivi headless.
Visualizza risposta modello
La stampante wireless è probabilmente un dispositivo privo di browser che non supporta l'autenticazione basata su certificati 802.1X. Il residente deve essere indirizzato a utilizzare la sua iPSK (Identity Pre-Shared Key) univoca per connettere la stampante. Una volta connessa tramite iPSK, il server RADIUS inserirà la stampante nella stessa VLAN del laptop, consentendo loro di comunicare.
Continua a leggere questa serie
Come distribuire iPSK su Cisco Meraki, HPE Aruba e Ruckus
Questa guida pratica di riferimento mostra come distribuire iPSK su Cisco Meraki, MPSK su HPE Aruba Central e DPSK su Ruckus SmartZone, con una breve appendice su UniFi PPSK. Si concentra sull'emissione delle chiavi, sul posizionamento di VLAN o policy, sui flussi decisionali RADIUS e sui test di revoca che dimostrano il corretto funzionamento di una distribuzione in un ambiente reale.
Bulk internet agreement vs managed WiFi: quale modello si adatta al tuo edificio
Un riferimento pratico per gli approvvigionamenti di leader immobiliari, IT e operativi che confronta la banda larga retail a carico dei residenti, un bulk internet agreement e il managed WiFi. Chiarisce la proprietà, il trasloco dei residenti, la sicurezza, l'ambito dei costi e l'uscita contrattuale, utilizzando la terminologia statunitense bulk-internet e i corrispondenti equivalenti del Regno Unito.
Soluzioni WiFi per appartamenti: una guida completa per le aziende
Questa guida copre l'architettura, l'implementazione e il business case per le soluzioni WiFi per appartamenti nelle proprietà Build to Rent e nelle unità abitative plurifamiliari. Spiega come la tecnologia Identity Pre-Shared Key (iPSK) crei bolle di rete sicure e isolate per ogni residente, supportando al contempo i dispositivi intelligenti e l'IoT. Gli sviluppatori immobiliari, i proprietari e gli operatori BTR troveranno indicazioni pratiche per l'implementazione, dati sul ROI e scenari di implementazione pratici.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.