
Guide tecniche WiFi
Guide tecniche approfondite e curate da esperti su guest WiFi, analytics, Captive Portal e tecnologia per le location.
54 guides in Security

Il WiFi dell'ospedale è sicuro? Cosa devono sapere pazienti e visitatori
Questa guida tecnica di riferimento esamina l'architettura di sicurezza delle reti WiFi per gli ospiti degli ospedali. Fornisce ai responsabili IT e ai gestori delle strutture strategie di implementazione concrete, concentrandosi sulla segmentazione della rete, sugli standard di crittografia e sui framework di conformità per garantire la protezione dei dati dei pazienti senza compromettere le operazioni cliniche.

Il WiFi dell'aeroporto è sicuro? Una guida alla sicurezza per i viaggiatori
Questa guida fornisce un riferimento tecnico autorevole per IT manager, architetti di rete e direttori delle operazioni delle strutture sui rischi per la sicurezza del WiFi aeroportuale e su come mitigarli. Copre l'intero panorama delle minacce — dagli access point Evil Twin ai server DHCP rogue — e offre un framework di implementazione pratico e basato su standard che utilizza IEEE 802.1X, WPA3 e la segmentazione di rete. Mappa inoltre la piattaforma di Guest WiFi e analytics di Purple su ciascun vettore di rischio, fornendo punti di integrazione concreti per gli operatori che desiderano implementare un WiFi pubblico sicuro, conforme al GDPR e commercialmente sostenibile.

Il WiFi degli hotel è sicuro? Cosa deve sapere ogni viaggiatore
Questa guida tecnica completa descrive in dettaglio i rischi specifici per la sicurezza intrinseci delle reti WiFi degli hotel, inclusi AP canaglia e attacchi MITM. Fornisce passaggi di implementazione pratici e indipendenti dai vendor per i responsabili IT e gli architetti di rete per proteggere la propria infrastruttura wireless e sfruttare le piattaforme di WiFi gestito per gli ospiti.

Il WiFi pubblico è sicuro? La guida definitiva
Questa guida definitiva fornisce ai leader IT aziendali strategie pratiche per la progettazione di reti WiFi pubbliche sicure. Descrive in dettaglio la mitigazione tecnica delle minacce principali, come gli attacchi MITM e gli access point non autorizzati, illustrando al contempo come sfruttare piattaforme come Purple per garantire la conformità, proteggere l'infrastruttura aziendale e monetizzare in sicurezza la connettività degli ospiti.

Come Monitorare il Traffico di Rete WiFi: Una Guida per i Team IT
Questa guida tecnica fornisce strategie pratiche per il monitoraggio del traffico WiFi aziendale, concentrandosi su architettura, sicurezza e prestazioni. Offre ai team IT dei settori hospitality, retail e pubblico i framework necessari per implementare soluzioni di monitoraggio di rete scalabili e sicure.

BYOD WiFi Security: Come Consentire in Sicurezza i Dispositivi Personali sulla Tua Rete
Una guida pragmatica e neutrale rispetto ai fornitori per i leader IT sulla sicurezza dell'accesso WiFi BYOD. Copre l'implementazione dell'autenticazione 802.1X, l'integrazione MDM e una rigorosa segmentazione della rete per proteggere le risorse aziendali consentendo al contempo l'uso di dispositivi personali.

Il metodo di autenticazione WiFi più sicuro: un confronto
Questa guida di riferimento tecnica fornisce un confronto definitivo e classificato dei metodi di autenticazione WiFi - dallo standard WEP deprecato fino all'autenticazione basata su certificati EAP-TLS - aiutando i responsabili IT, gli architetti di rete e i CTO delle sedi aziendali a prendere decisioni di sicurezza informate e conformi. Copre l'architettura tecnica di ciascun protocollo, scenari di implementazione reali nei settori alberghiero e retail, e indicazioni pratiche di implementazione per le organizzazioni soggette agli obblighi PCI-DSS e GDPR. Per i gestori di sedi e i team IT, questa guida traduce complessi standard crittografici in decisioni di implementazione pratiche con risultati di business misurabili.

WPA-PSK spiegato: cos'è, come funziona e i suoi rischi per la sicurezza
Questo riferimento tecnico autorevole analizza i meccanismi di WPA-PSK - il suo handshake a 4 vie, l'architettura crittografica e le vulnerabilità di sicurezza intrinseche - e spiega esattamente perché le reti aziendali devono passare a una robusta architettura 802.1X o a sistemi gestiti di Captive Portal. Fornisce linee guida pratiche per l'implementazione destinate ai responsabili IT che gestiscono ambienti complessi nei settori hospitality, retail, eventi e organizzazioni del settore pubblico.

Cos'è la WiFi Security? Una guida completa alla sicurezza delle reti wireless
Un riferimento tecnico completo per i leader IT sulla sicurezza delle reti wireless aziendali. Questa guida copre l'evoluzione dei protocolli di crittografia, le migliori pratiche architetturali per la segmentazione e le strategie di difesa contro le minacce WiFi più comuni.

Conformità PCI DSS per reti WiFi retail
Questa guida di riferimento tecnico descrive in dettaglio i requisiti PCI DSS v4.0 che si applicano specificamente alle reti WiFi retail, coprendo l'architettura di segmentazione della rete, gli standard di crittografia, i controlli di autenticazione e i requisiti di audit trail. Fornisce indicazioni pratiche di implementazione per responsabili IT e architetti di rete che devono proteggere i dati di pagamento supportando in sicurezza l'accesso wireless separato per ospiti e aziendale.

WiFi ospiti conforme a HIPAA per fornitori di servizi sanitari
Questa guida di riferimento tecnico fornisce strategie di conformità pratiche per i team IT del settore sanitario che implementano il WiFi ospiti. Copre la segmentazione della rete, la gestione dei dati e i requisiti BAA per garantire un'esperienza visitatore fluida senza compromettere gli standard HIPAA.

CCPA vs GDPR: Compliance Globale sulla Privacy per i Dati WiFi Ospiti
Questa guida offre un confronto tecnico approfondito tra i requisiti CCPA e GDPR per le distribuzioni di WiFi ospiti. Fornisce strategie attuabili per responsabili IT e architetti di rete per creare un framework di consenso unificato e conforme a entrambe le normative, riducendo i rischi di conformità e preservando il valore commerciale dei dati di prima parte.
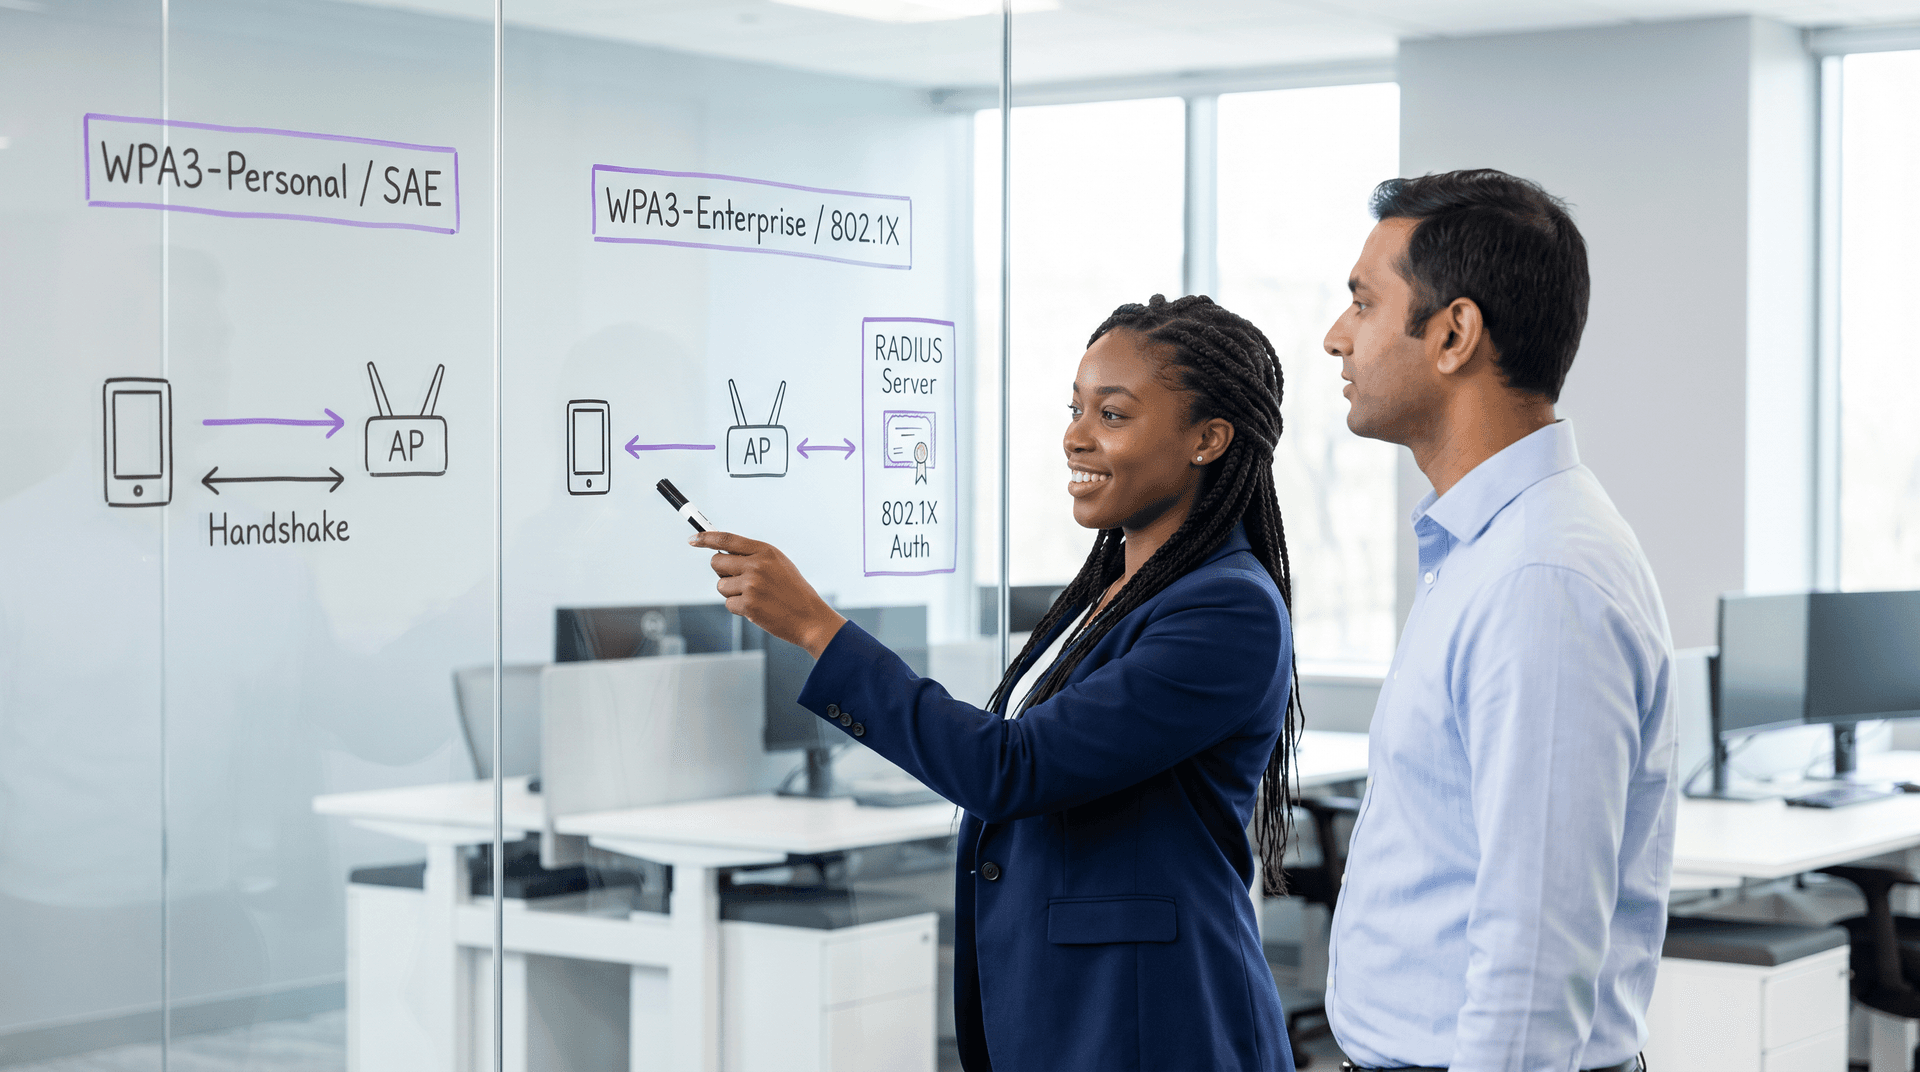
WPA3 Personal vs Enterprise: confronto sulla sicurezza WiFi
Confronto tecnico tra WPA3 Personal (SAE) e WPA3 Enterprise (802.1X). Scopri le differenze di crittografia, l'autenticazione RADIUS e i passaggi per l'implementazione enterprise.
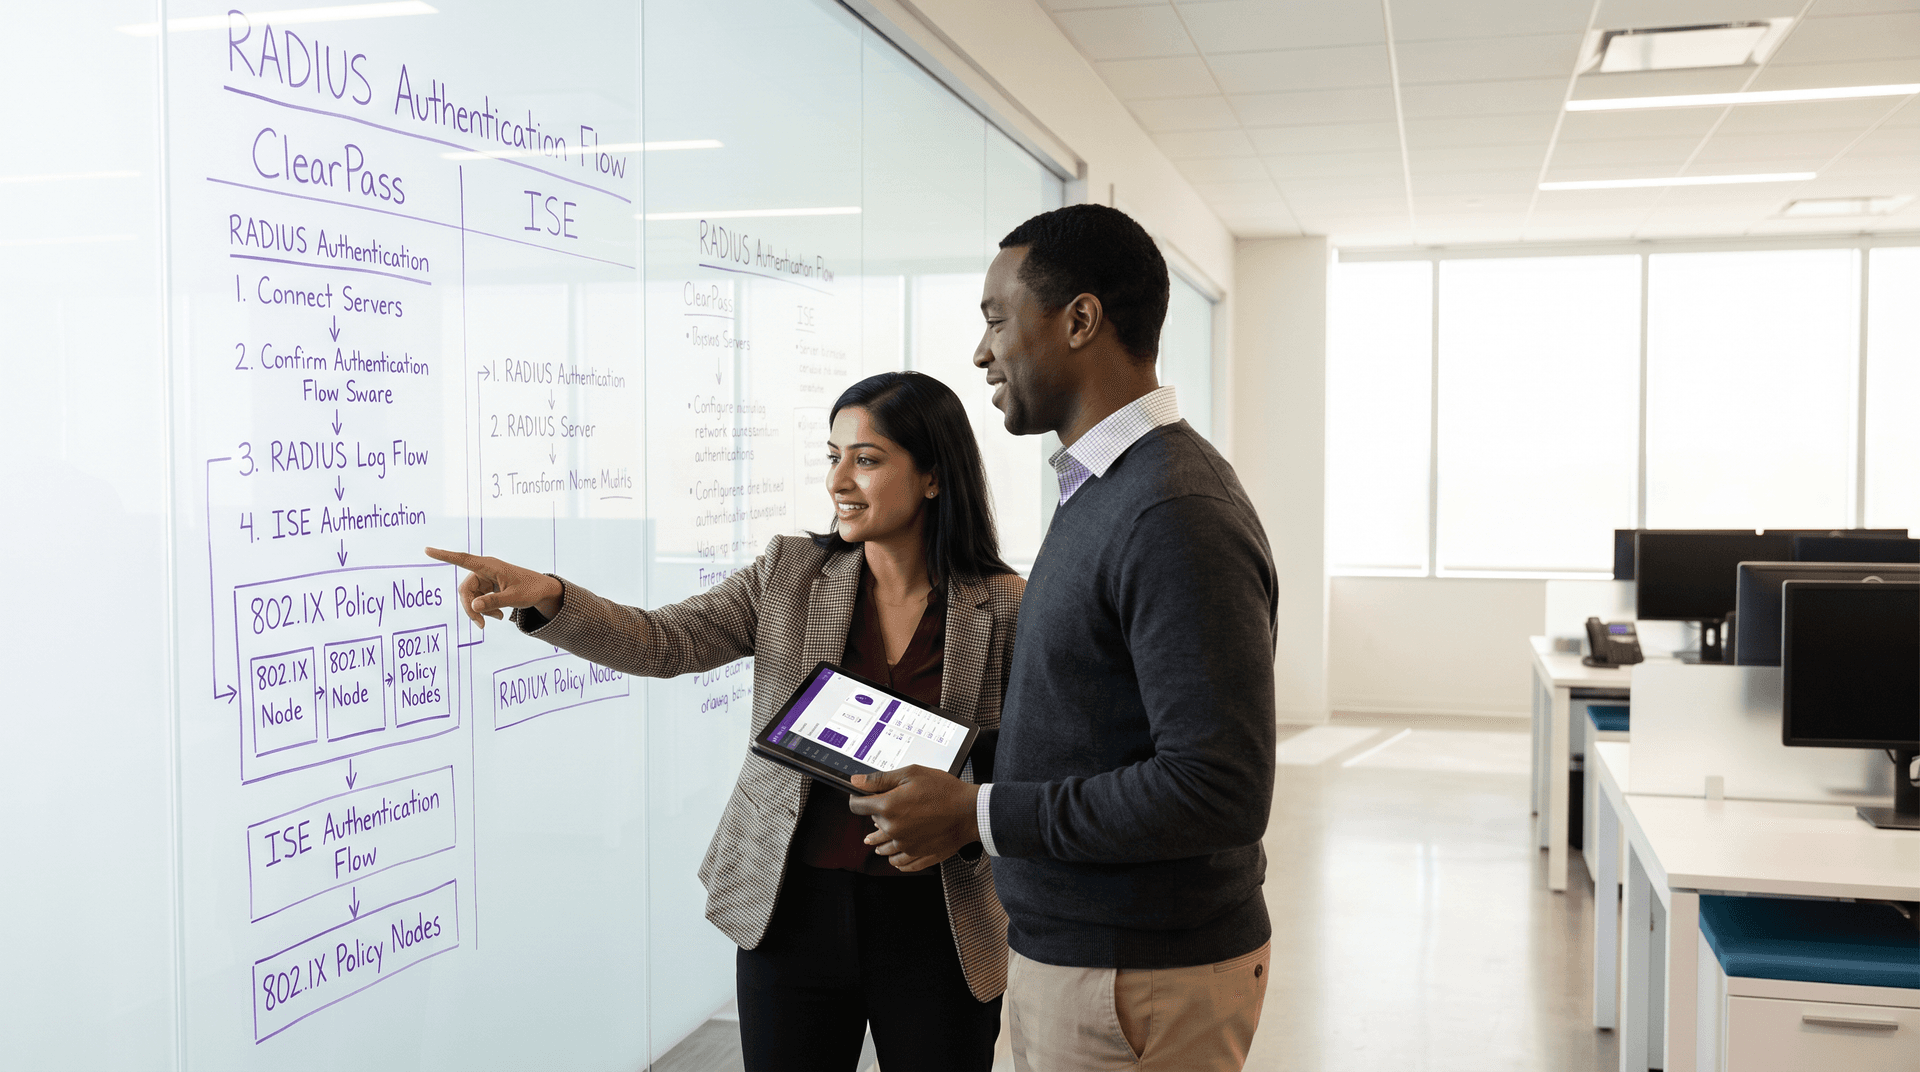
Aruba ClearPass vs Cisco ISE: confronto tra piattaforme NAC enterprise
Confronta Aruba ClearPass Policy Manager e Cisco ISE. Valuta RADIUS AAA multi-vendor, motori di policy 802.1X, costi di licenza e integrazione guest WiFi.
Rogue AP Detection: Protezione del WiFi dei Locali dagli Attacchi di Impersonificazione
Questa guida fornisce un riferimento tecnico completo per IT manager, architetti di rete e direttori operativi dei locali sull'implementazione di Wireless Intrusion Prevention Systems (WIPS) per rilevare e neutralizzare gli access point non autorizzati e gli attacchi evil twin. Copre metodologie di rilevamento, contromisure legali, requisiti di conformità e scenari di implementazione reali in ambienti retail, hospitality e nel settore pubblico. Le organizzazioni che implementano le strategie qui descritte rafforzeranno la loro sicurezza wireless, ridurranno i rischi di conformità e proteggeranno sia la loro infrastruttura sia i loro utenti dalle minacce di impersonificazione WiFi.

Guest WiFi ISO 27001: Guida Introduttiva alla Conformità
Questo riferimento tecnico autorevole associa le distribuzioni di WiFi per gli ospiti direttamente ai controlli ISO 27001:2022, descrivendo dettagliatamente i requisiti di segregazione della rete, logging e gestione dei rischi. Fornisce indicazioni pratiche per IT manager e architetti di rete su come generare prove pronte per gli audit e sfruttare le attestazioni SOC 2 dei fornitori per soddisfare i mandati di garanzia dei fornitori dell'ISMS.

Filtro DNS per WiFi ospiti: Blocco di Malware e Contenuti Inappropriati
Questa guida fornisce ai responsabili IT, ai network architect e ai direttori operativi delle strutture un riferimento tecnico definitivo per l'implementazione del filtro DNS sulle reti WiFi ospiti. Copre l'architettura del blocco delle minacce a livello DNS, un confronto tra i principali servizi DNS cloud, una guida all'implementazione dettagliata e casi di studio reali in contesti alberghieri e retail. Il filtro DNS rappresenta la prima linea di difesa più conveniente contro malware, phishing e contenuti inappropriati sulle reti aperte al pubblico, e questa guida prepara i team a implementarlo con sicurezza e in conformità con i requisiti PCI-DSS, GDPR e HIPAA.

Guest WiFi Session Timeouts: Bilanciare UX e Sicurezza
Questa guida fornisce un quadro pratico per configurare i timeout di sessione del guest WiFi, bilanciando un'esperienza utente fluida con una sicurezza robusta. Copre i timeout di inattività, i timeout assoluti, le strategie di autenticazione e gli scenari di implementazione specifici del settore per i leader IT e delle operazioni delle strutture.

PEAP-MSCHAPv2: Perché è ancora comune, perché è rischioso e come andare oltre
Una guida di riferimento tecnica completa che dettaglia le vulnerabilità di sicurezza critiche di PEAP-MSCHAPv2, inclusi gli attacchi evil twin e la cattura delle credenziali. Fornisce una roadmap pratica e neutrale rispetto ai fornitori per consentire ai team IT di migrare le reti WiFi aziendali verso un'autenticazione sicura basata su certificati EAP-TLS.

Architettura WiFi Zero Trust: Applicare lo Zero Trust alle Reti delle Strutture
Una guida di riferimento tecnica completa che spiega dettagliatamente come i gestori di strutture possano applicare i principi Zero Trust alle reti WiFi aziendali. Copre la verifica continua, la micro-segmentazione e l'applicazione dello stato di sicurezza dei dispositivi per proteggere gli ambienti dell'ospitalità, del retail e del settore pubblico dai rischi di movimento laterale e di conformità.

Fondamenti di PKI per amministratori WiFi: certificati, CA e catene di attendibilità
Questa guida di riferimento tecnica spiega i concetti fondamentali della Public Key Infrastructure (PKI) per gli amministratori WiFi aziendali, coprendo le autorità di certificazione, le catene di attendibilità e i certificati X.509. Descrive dettagliatamente come la PKI supporti l'autenticazione reciproca EAP-TLS e fornisce linee guida pratiche per l'implementazione per i team IT nei settori dell'ospitalità, del retail e della pubblica amministrazione. La comprensione della PKI è un prerequisito obbligatorio per l'implementazione dell'autenticazione WiFi del personale basata su certificati con Purple.

La guida definitiva all'architettura e all'autenticazione OpenRoaming
Questa guida fornisce un riferimento tecnico autorevole sull'architettura WBA OpenRoaming, coprendo le fondamenta di Passpoint, la federazione RADIUS, la sicurezza mTLS di RadSec e la guida all'implementazione passo-passo per le strutture aziendali. Offre ai responsabili IT, ai network architect e ai gestori di location le competenze necessarie per sostituire i Captive Portal con una connettività WiFi fluida, sicura e conforme, in grado di generare un ROI misurabile.

OCSP e revoca dei certificati per l'autenticazione WiFi
Questa guida completa esplora i meccanismi critici di revoca dei certificati negli ambienti WiFi aziendali, concentrandosi sul passaggio dalle CRL a OCSP. Fornisce strategie di implementazione pratiche per i team IT che gestiscono reti su larga scala e ad alta densità, dove la sicurezza in tempo reale e la bassa latenza sono fondamentali.

Device Posture Assessment per il Network Access Control
Questa guida tecnica spiega come funziona il Device Posture Assessment per il Network Access Control (NAC), descrivendo in dettaglio l'architettura, l'integrazione MDM e i flussi di remediation necessari per implementare il Zero Trust WiFi in ambienti aziendali e grandi sedi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
