
तुमचे नेटवर्क कदाचित आधीच असे दिसत असेल. कर्मचारी मॅनेज केलेल्या लॅपटॉपसह कनेक्ट होतात. अतिथी अशा फोन्स आणि टॅबलेट्ससह येतात जे तुम्ही पुन्हा कधीही पाहणार नाही. प्रिंटर्स जुन्या फर्मवेअरसह कपाटात पडून असतात. टीव्ही, स्कॅनर, पेमेंट डिव्हाइसेस, सेन्सर्स आणि डोअर कंट्रोलर्स या सर्वांना एक IP ॲड्रेस आणि उपयुक्त गोष्टीपर्यंत पोहोचण्याचा मार्ग हवा असतो.
नेटवर्क व्यवस्थापन संघांना WiFi सिग्नल नसणे यामुळे त्रास होत नाही. तर त्यांना या तीन साध्या प्रश्नांची उत्तरे पुरेशा वेगाने देता येत नाहीत म्हणून अडचण येते. हे कोण आहे? हे कोणते डिव्हाइस आहे? त्याला आत्ता कशाचा ॲक्सेस देण्याची परवानगी असायला हवी?
येथेच आधुनिक नेटवर्क ॲक्सेस कंट्रोल सिस्टम आपले स्थान सिद्ध करते. बाहेरील सीमेवरील एखादा क्लिष्ट अडथळा म्हणून नाही, तर नेटवर्क प्रवेशाला ओळखीच्या निर्णयामध्ये बदलणारा नियंत्रण स्तर म्हणून. योग्य प्रकारे अंमलात आणल्यास, हे सुरक्षा सुधारते आणि कर्मचारी, पाहुणे, कंत्राटदार आणि पारंपारिक लॉगिन प्रक्रियांशी जुळवून न घेऊ शकणाऱ्या उपकरणांसाठी प्रवेश सुलभ करते.
Network Access Control सिस्टीम म्हणजे काय
एक नेटवर्क ऍक्सेस कंट्रोल सिस्टम (NAC) हे पॉलिसी इंजिन आहे जे वापरकर्त्याला किंवा उपकरणाला तुमच्या नेटवर्कवर प्रवेश मिळावा की नाही, त्याला कोणत्या प्रकारचा ऍक्सेस मिळावा आणि सेशन सुरू असताना तो ऍक्सेस बदलायचा की नाही हे ठरवते.
ती व्याख्या अचूक आहे, परंतु रिअल इस्टेटमध्ये NAC कसे कार्य करते यासाठी ती खूप मर्यादित आहे.
प्रत्यक्षात, प्रवेशासाठी NAC हा identity and experience layer बनतो. तो उपकरणे ओळखतो, शक्य तिथे त्यांना वापरकर्त्यांशी किंवा भूमिकांशी जोडतो, ती धोरणांचे पालन करतात की नाही हे तपासतो आणि नंतर त्यांना योग्य कनेक्टिव्हिटीच्या पातळीवर ठेवतो. याचा अर्थ व्यवस्थापित लॅपटॉपसाठी पूर्ण कॉर्पोरेट प्रवेश, पाहुण्यांच्या फोनसाठी फक्त इंटरनेट प्रवेश, प्रिंटरसाठी घट्टपणे मर्यादित VLAN किंवा धोरणांचे पालन न करणाऱ्या उपकरणासाठी क्वारंटाइन असू शकतो.
NAC आता का महत्त्वाचे आहे
पारंपारिक नेटवर्क अॅक्सेसमध्ये असे मानले जायचे की एकदा डिव्हाइस आत आले की सर्वकाही ठीक आहे. हायब्रिड वर्क, BYOD, गेस्ट अॅक्सेस, शाखांचे जाळे आणि मोठ्या प्रमाणात IoT उपकरणे असलेल्या ठिकाणी हे मॉडेल टिकू शकत नाही.
आधुनिक NAC एका वेगळ्या गृहीतकावर तयार केले आहे. प्रवेश करताना विश्वास संपादन करावा लागतो आणि परिस्थिती बदलल्यानुसार त्याचे पुनर्मूल्यांकन करावे लागते. हे व्यापक Zero Trust विचारसरणीशी सुसंगत आहे आणि याचा वापर का वाढत आहे हे स्पष्ट करण्यास मदत करते. Market Data Forecast's NAC market report द्वारे उद्धृत केलेल्या बाजाराच्या अंदाजानुसार, NAC बाजारपेठ 2024 मधील USD 1.18 अब्ज वरून 26.97% CAGR ने वाढून 2033 पर्यंत USD 10.14 अब्ज होण्याची अपेक्षा आहे.
ही वाढ टीम्सना आणखी एक डॅशबोर्ड हवा आहे म्हणून होत नाही. ती यासाठी होते कारण नेटवर्कवर आता अॅक्सेस मॅन्युअली व्यवस्थापित करण्यासाठी खूप जास्त युजर्स आणि डिव्हाइसचे प्रकार उपलब्ध आहेत.
एक चांगला NAC प्लॅटफॉर्म प्रत्यक्षात काय करतो
एक सक्षम NAC डिप्लॉयमेंट सहसा चार कामे चांगल्या प्रकारे हाताळते:
- शोध आणि ओळख (Discovery and identification). हे उपकरणे कनेक्ट होताच त्यांना पाहते आणि शक्य तितक्या अचूकपणे त्यांचे वर्गीकरण करते.
- ऑथेंटिकेशन आणि ऑथोरायझेशन. ऍक्सेस देण्यापूर्वी हे ओळख, रोल आणि उपकरणाची स्थिती तपासते.
- सेगमेंटेशन आणि नियंत्रण. हे उपकरणांना योग्य नेटवर्क झोनमध्ये ठेवते आणि ईस्ट-वेस्ट हालचाली मर्यादित करते.
- सतत अंमलबजावणी. उपकरणाची स्थिती बदलल्यास, क्रेडेंशियल्स रद्द झाल्यास किंवा जोखीम वाढल्यास हे ऍक्सेसमध्ये बदल करते.
व्यावहारिक नियम: जर तुमची ॲक्सेस पॉलिसी कर्मचारी, पाहुणे, कंत्राटदार, प्रिंटर आणि IoT यांच्यात फरक करू शकत नसेल, तर तुमच्याकडे कोणतेही ॲक्सेस कंट्रोल नाही. तुमच्याकडे केवळ एक सामायिक कनेक्टिव्हिटी आणि काही अपेक्षा आहेत.
एक त्रासदायक प्रवेश-नियंत्रण प्रकल्प म्हणून NAC कडे पाहण्याचा जुना दृष्टिकोन आता कालबाह्य झाला आहे. याकडे पाहण्याचा अधिक चांगला मार्ग असा आहे. एक आधुनिक नेटवर्क प्रवेश नियंत्रण प्रणाली IT ला सामायिक पासवर्ड्स, सामान्य SSIDs आणि मॅन्युअल अपवादांना ओळख-आधारित प्रवेशासह बदलण्याची परवानगी देते ज्याची वापरकर्त्यांना जाणीवही होत नाही.
NAC सिस्टीमचे मुख्य घटक समजून घेणे
प्रत्येक NAC प्लॅटफॉर्म उत्पादन कॅटलॉगमध्ये वेगळा दिसतो, परंतु त्याचे कार्यरत भाग सहसा सारखेच असतात. एका सुरक्षित ऑफिस इमारतीचे उदाहरण घ्या. तुम्हाला एका मध्यवर्ती सुरक्षा डेस्कची, काय घडत आहे यावर लक्ष ठेवणाऱ्या कॅमेऱ्यांची आणि रीडर्सची, आणि लॉक किंवा उघडू शकणाऱ्या दरवाजांची गरज असते.
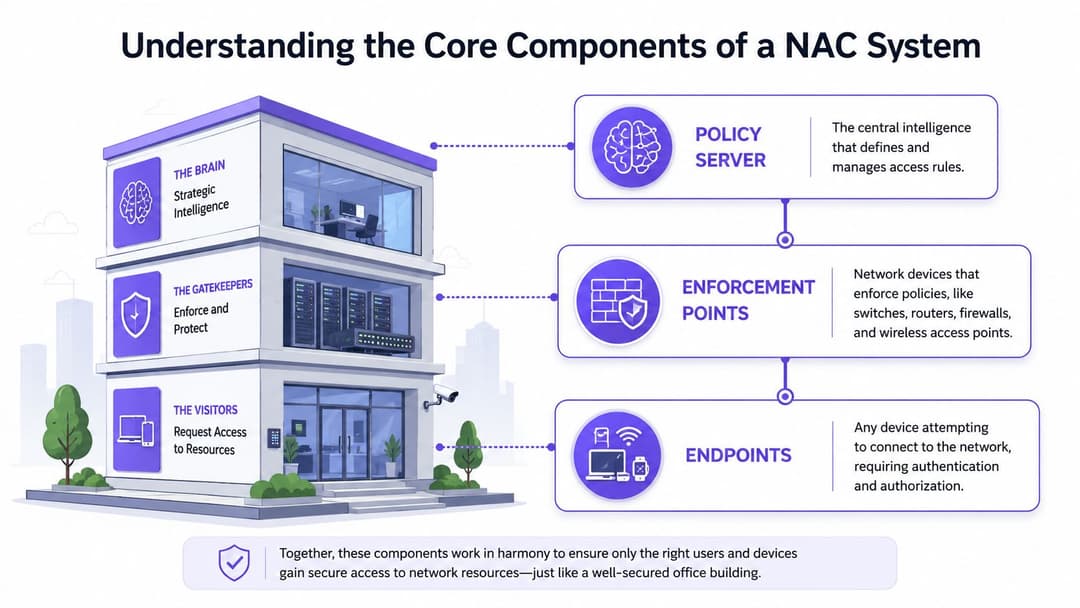
पॉलिसी सर्व्हर
पॉलिसी सर्व्हर हा मेंदू आहे. यामध्ये नियम असतात जे अशा प्रश्नांची उत्तरे देतात:
- हा वापरकर्ता कर्मचाऱ्यांच्या सूचीमध्ये आहे का?
- हे डिव्हाइस व्यवस्थापित (managed) आहे की अव्यवस्थापित (unmanaged)?
- ते वायर, WiFi, किंवा रिमोट ॲक्सेसवरून कनेक्ट होत आहे का?
- त्याला पूर्ण ॲक्सेस, मर्यादित ॲक्सेस, गेस्ट इंटरनेट किंवा क्वारंटाईन मिळायला हवे का?
येथेच इंटिग्रेशन्स देखील महत्त्वाचे ठरतात. बऱ्याच कॉर्पोरेट वातावरणात, पॉलिसी लेअर डिरेक्टरी आणि ऑथेंटिकेशन सर्व्हिसेससोबत जवळून काम करते. बॅकएंड ऑथेंटिकेशन कसे कार्य करते याबद्दल तुम्हाला अधिक माहिती हवी असल्यास, RADIUS server आणि access control मधील त्याची भूमिका यावरील हे विहंगावलोकन उपयुक्त ठरेल.
एन्फोर्समेंट पॉइंट्स
Enforcement points (अंमलबजावणीचे बिंदू) हे अशी ठिकाणे आहेत जेथे अॅक्सेस लागू केला जातो. प्रत्यक्ष नेटवर्कमध्ये सहसा याचा अर्थ स्विचेस, वायरलेस अॅक्सेस पॉइंट्स, कंट्रोलर्स, फायरबॉल्स किंवा सेगमेंटेशन गेटवे असा होतो.
ही उपकरणे स्वतः पॉलिसी तयार करत नाहीत. त्यांना एक निर्णय मिळतो आणि ते त्याची अंमलबजावणी करतात. यामध्ये VLAN नियुक्त करणे, फायरवॉल नियम लागू करणे, पोहोच मर्यादित करणे किंवा उपकरणाला मर्यादित सेगमेंटमध्ये हलवणे समाविष्ट असू शकते.
रचनात्मक दृष्टीने सर्वात महत्त्वाचे हे आहे की NAC केवळ सल्लागार म्हणून काम करत नाही. त्याला अशा एका कंट्रोल पॉइंटची आवश्यकता असते जो डिव्हाइस काय करू शकते यामध्ये थेट बदल करू शकेल.
एंडपॉइंट्स आणि सेन्सर्स
तिसरा महत्त्वाचा भाग म्हणजे एंडपॉइंट स्वतः, आणि त्यासोबत असणारी टेलिमेट्री जी NAC ला ते समजून घेण्यास मदत करते. एंडपॉइंट्समध्ये व्यवस्थापित लॅपटॉप, वैयक्तिक फोन, हँडहेल्ड स्कॅनर, प्रिंटर, कॅमेरा, वैद्यकीय उपकरणे आणि इतर कोणतीही जुनी उपकरणे समाविष्ट असतात ज्यांना कोणीही स्पर्श करू इच्छित नाही.
सेंसर्स आणि प्रोफाइलिंग लॉजिक हे NAC प्लॅटफॉर्मसाठी डोळे आणि कानांचे काम करतात. डिव्हाइस ओळखीचे आहे की नाही, ते नियमांचे पालन करत आहे की नाही आणि त्याची वर्तणूक त्याला दिलेल्या भूमिकेशी सुसंगत आहे का, हे ठरवण्यास ते मदत करतात.
जेव्हा एखादे NAC उपयोजन वापरकर्त्यांना प्रमाणित करते परंतु उपकरणाच्या संदर्भाकडे दुर्लक्ष करते, तेव्हा ते त्वरीत अपयशी ठरते. उपकरणाच्या जागरूकतेशिवाय ओळख ही केवळ अर्धीच नियंत्रण व्यवस्था आहे.
हे घटक Zero Trust ला का सपोर्ट करतात
आधुनिक NAC प्रणाली Zero Trust ला अनुकूल ठरते कारण एका यशस्वी तपासणीनंतर प्रवेश कायमस्वरूपी निश्चित होत नाही. जसे की Illumio च्या NAC विहंगावलोकन मध्ये नमूद केले आहे, प्रवेश देण्यापूर्वी धोरणे लागू केली जातात, प्रमाणीकरण हे भूमिका, उपकरणाची स्थिती, स्थान आणि दिवसाची वेळ यावर आधारित असू शकते आणि अनुपालन बदलल्यास रिअल टाइममध्ये प्रवेश रद्द केला जाऊ शकतो.
सुरवातीच्या लॉगिनपेक्षा हे सतत चालणारे लूप अधिक महत्त्वाचे आहे. "तुम्हाला एकदा अॅक्सेस मिळाला" आणि "तुम्ही अजूनही नियमांचे पालन करत आहात" यामधील हा फरक आहे.
NAC सिस्टीम ॲक्सेस पॉलिसी कशा लागू करतात
बहुतांश NAC प्रोजेक्ट्स तेव्हा बरेच सोपे होतात जेव्हा टीम्स "आम्ही कोणता प्लॅटफॉर्म खरेदी करावा?" हा प्रश्न विचारणे थांबवून "कोणते अंमलबजावणी मॉडेल प्रत्येक डिव्हाइस क्लाससाठी योग्य आहे?" हा प्रश्न विचारू लागतात.
प्रत्येक गोष्टीसाठी एकच पद्धत नसते. कॉर्पोरेट लॅपटॉप्स, गेस्ट फोन्स, प्रिंटर्स, स्कॅनर्स आणि IoT एंडपॉइंट्स सारख्याच पद्धतीने काम करत नाहीत. चांगले NAC डिझाइन हे स्वीकारते आणि एकाच सार्वत्रिक वर्कफ्लोची सक्ती करण्याऐवजी प्रत्येक श्रेणीसाठी योग्य यंत्रणा वापरते.
चार सामान्य एन्फोर्समेंट मॉडेल्स
मॅनेज केलेल्या कॉर्पोरेट उपकरणांसाठी 802.1X हा एक मानक पर्याय आहे. जेथे तुमचे एंडपॉईंटवर नियंत्रण असते आणि तुम्ही प्रोफाईल्स, सर्टिफिकेट्स किंवा कॉर्पोरेट क्रेडेंशियल लागू करू शकता, तेथे हे सर्वात योग्य ठरते. हे कनेक्शनच्या टप्प्यावर तुम्हाला विश्वासार्ह ओळख प्रदान करते आणि डायनॅमिक पॉलिसी वितरणास सपोर्ट करते.
MAC Authentication Bypass (MAB) हा अशा डिव्हाइसेससाठी फॉलबॅक आहे जे 802.1X करू शकत नाहीत. यामध्ये प्रिंटर्स, जुने स्कॅनर्स, बॅज सिस्टम्स, काही IoT आणि विशेष उपकरणे यांचा समावेश होतो. हे उपयुक्त आहे, परंतु ते तुलनेने कमजोर आहे कारण MAC ॲड्रेस म्हणजे मजबूत आयडेंटिटी नव्हे.
एजंटलेस पोश्चर असिस्टंट तेव्हा मदत करतो जेव्हा तुम्हाला कायमस्वरूपी क्लायंट इन्स्टॉल न करता डिव्हाइसच्या वैशिष्ट्यांची तपासणी करायची असते. BYOD आणि कंत्राटदार यांच्या बाबतीत हे अत्यंत उपयुक्त ठरते जेथे संपूर्ण डिव्हाइस व्यवस्थापन करणे व्यवहार्य नसते.
Identity Pre-Shared Keys (iPSK) ही आधुनिक WiFi प्रवेशामधील अधिक व्यावहारिक सुधारणांपैकी एक आहे. संपूर्ण SSID साठी एका सामायिक पासवर्डऐवजी, प्रत्येक वापरकर्त्याला, भाडेकरूला किंवा उपकरणाला पॉलिसीशी जोडलेली एक युनिक की मिळू शकते. हे ऑनबोर्डिंग सोपे करते आणि रिव्होकेशन अधिक सुव्यवस्थित करते, विशेषतः मिश्र इस्टेटसाठी.
अधिक व्यापक सुरक्षा संदर्भासाठी, जेव्हा तुम्ही ओळख पॉलिसीसह NAC अंमलबजावणी मॅप करत असाल, तेव्हा Zero Trust network access and access decisions याविषयीचे हे मार्गदर्शक एक उपयुक्त सोबती आहे.
NAC एन्फोर्समेंट मॉडेल्सची तुलना
| मॉडेल | यासाठी सर्वोत्तम | सुरक्षा पातळी | मुख्य फायदा |
|---|---|---|---|
| 802.1X | व्यवस्थापित लॅपटॉप, कॉर्पोरेट मोबाईल्स, कर्मचारी उपकरणे | उच्च | मजबूत ओळख-आधारित प्रवेश आणि गतिमान धोरण नियंत्रण |
| MAB | प्रिंटर, जुनी उपकरणे, मूलभूत IoT | कमी | 802.1X नसलेल्या उपकरणांना नियंत्रित अपवादांतर्गत जोडण्याची परवानगी देते |
| एजंटलेस पोश्चर | BYOD, कंत्राटदार, तात्पुरते युजर्स | मध्यम | भारी एंडपॉईंट डिप्लॉयमेंटशिवाय उपकरणाच्या स्थितीची तपासणी करते |
| iPSK | जुनी WiFi उपकरणे, मल्टि-टेनंट, रिटेल, हॉस्पिटॅलिटी, IoT | रचनेनुसार मध्यम ते उच्च | सामायिक-पासवर्डच्या पसाऱ्याशिवाय अनन्य क्रेडेंशियल्स |
काय काम करते आणि काय नाही
टीम्स सहसा केवळ 802.1X च्या मदतीने ते किती पुढे जाऊ शकतात याचा अतिअंदाज़ लावतात. तुमच्या इस्टेटमध्ये हॉटेल्स, स्टोअर्स, क्लिनिक्स किंवा मिश्र-वापर असलेल्या इमारतींचा समावेश असल्यास, ते सर्वकाही कव्हर करणार नाही. तेथे नेहमीच अशा प्रकारची उपकरणे असतील ज्यांना वेगळ्या मार्गाची आवश्यकता असते.
एक व्यावहारिक डिझाइन सहसा असे दिसते:
- व्यवस्थापित एंडपॉइंट्ससाठी, जिथे ऑपरेटिंग सिस्टम आणि कॉन्फिगरेशन तुमच्या मालकीचे आहे, तिथे प्रथम 802.1X वापरा.
- MAB ला डीफॉल्ट बनवण्याऐवजी ते केवळ खऱ्या अपवादात्मक प्रकरणांसाठी राखून ठेवा.
- जिथे सखोल एंडपॉइंट नियंत्रणापेक्षा वापरकर्त्याची सोय अधिक महत्त्वाची असते, तिथे निवडकपणे एजंटलेस तपासण्या वापरा.
- अशा कठीण WiFi युजर्ससाठी iPSK चा अवलंब करा ज्यांना साध्या ऑनबोर्डिंगची आवश्यकता आहे परंतु त्यांनी एकच स्टॅटिक सिक्रेट शेअर करू नये.
सामान्य डिझाइनमधील चूक
अनेक मॉडेल्स वापरणे ही चूक नाही. पॉलिसी शिस्तीशिवाय त्यांचा वापर करणे ही चूक आहे.
जर प्रत्येक अज्ञात उपकरण MAB वर अवलंबून राहू लागले, तर तुम्ही एक बायपास लेन तयार कराल. जर प्रत्येक पाहुण्याला समान प्री-शेअर्ड की मिळाली, तर तुम्ही सामायिक-पासवर्डची समस्या पुन्हा निर्माण कराल. जर पोश्चर तपासणी अत्यंत कडक असेल, तर ऑनलाइन न जाऊ शकणाऱ्या कायदेशीर उपकरणांमुळे सपोर्ट क्यू वाढतील.
ध्येय हे केवळ तात्विक शुद्धता राखणे नाही. तर ते नियंत्रित लवचिकता प्रदान करणे आहे. एक उत्तम प्रकारे चालणारी नेटवर्क ॲक्सेस कंट्रोल सिस्टीम प्रत्येक डिव्हाइस प्रत्यक्षपणे सपोर्ट करू शकेल अशी सर्वात मजबूत पद्धत निवडते, आणि नंतर कमकुवत पद्धतींना कडक वर्गीकरण आणि मर्यादित विश्वासाच्या आवरणात सुरक्षित करते.
तुमचे NAC सोल्यूशन आर्किटेक्ट आणि इंटिग्रेट करणे
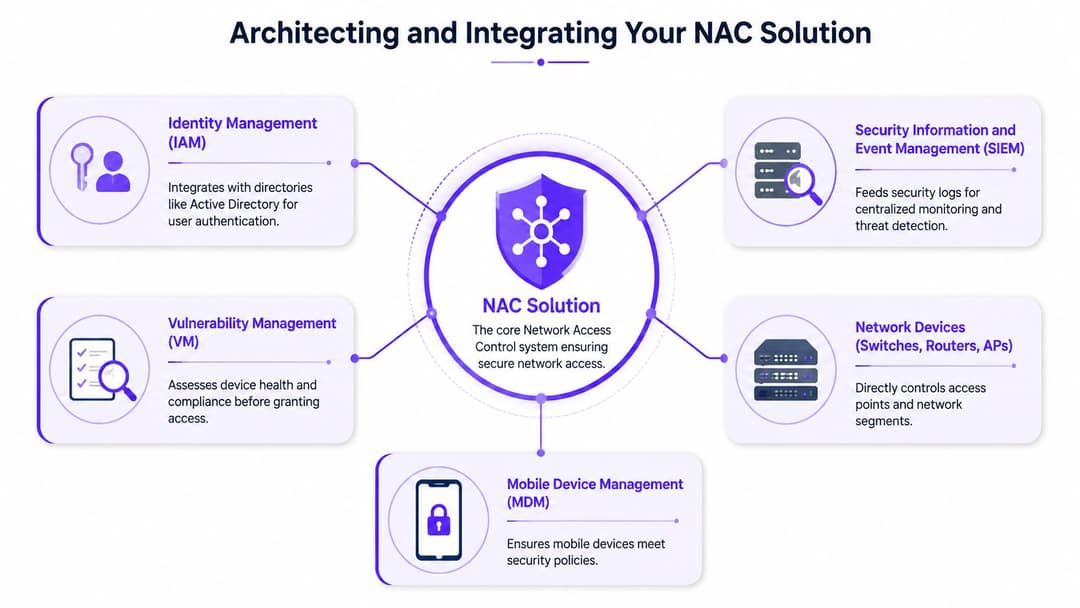
एक NAC प्लॅटफॉर्म स्वतःहून ऑथेंटिकेशन आणि सेगमेंटेशन करू शकतो. परंतु तुमच्या इतर सिस्टीम्सशी समाकलित केलेला (integrated) NAC प्लॅटफॉर्म अधिक चांगल्या संदर्भासह निर्णय स्वयंचलित करू शकतो.
हाच तो आर्किटेक्चरल बदल आहे जो अनेक टीम्सच्या नजरेतून सुटतो. NAC हे ओळख, MDM, SIEM आणि नेटवर्क पॉलिसीच्या शेजारी स्वतंत्र उत्पादन बेट म्हणून राहू नये. त्याने त्यांच्याकडून सिग्नल्स स्वीकारले पाहिजेत आणि त्याचे परिणाम नेटवर्कमध्ये पाठवले पाहिजेत.
सर्वात महत्त्वाचे असलेले इंटिग्रेशन्स
डिरेक्टरी आणि ओळख प्लॅटफॉर्म्स प्रथम येतात. जर Microsoft Entra ID, Okta किंवा तुमची विद्यमान डिरेक्टरी आधीच वापरकर्ता स्थिती आणि भूमिका परिभाषित करत असेल, तर NAC ने स्वतंत्र ओळख मॉडेल तयार करण्याची सक्ती करण्याऐवजी त्याचाच सत्याचा स्त्रोत म्हणून वापर केला पाहिजे.
यानंतर MDM आणि एंडपॉइंट व्यवस्थापन येते. ते NAC ला एखादे उपकरण नोंदणीकृत, सुसंगत, कूटबद्ध (encrypted) आहे की धोरणाबाहेर आहे हे सांगतात. SIEM आणि मॉनिटरिंग साधने प्रवेशाचे निर्णय, अपयश, धोरणातील बदल आणि संशयास्पद कनेक्शनच्या प्रयत्नांची माहिती गोळा करून हे वर्तुळ पूर्ण करतात.
Procern च्या enterprise NAC च्या विहंगावलोकन मध्ये नमूद केल्यानुसार, NAC सहसा API द्वारे डिरेक्टरी सिस्टम्ससह समाकलित केले जाते जेणेकरून प्रवेशाचे निर्णय घेण्यासाठी हार्ड-कोडेड गुणधर्म आणि डायनॅमिक संदर्भ दोन्ही वापरता येतील. हे विशेषतः महत्त्वाचे आहे जर तुम्हाला वायर्ड, WiFi आणि रिमोट ॲक्सेससाठी समान किमान-विशेषाधिकार लॉजिक हवे असेल.
एक व्यवहार्य इंटिग्रेशन पॅटर्न
बहुतेक एंटरप्राइझ इस्टेट्ससाठी, स्पष्ट आणि व्यवस्थित पॅटर्न खालीलप्रमाणे दिसतो:
- ओळख प्रणाली वापरकर्त्याची सत्यता प्रदान करते. नोकरीची स्थिती, ग्रुप मेंबरशिप आणि भूमिका.
- MDM उपकरणाची सत्यता प्रदान करते. व्यवस्थापित स्थिती, पॉश्चर, आणि कंप्लायन्स मार्कर्स.
- NAC या दोघांचे संयोजन करते. वापरकर्ता, उपकरण, स्थान, नेटवर्कचा प्रकार आणि पॉलिसी.
- Switches आणि APs निकालाची अंमलबजावणी करतात. VLANs, ACLs, मर्यादित सेगमेंट्स, आणि गेस्ट झोन्स.
- SIEM कथेची नोंद ठेवते. ऑपरेशन्स, ऑडिट आणि इन्सिडेंट रिस्पॉन्ससाठी उपयुक्त.
डिप्लॉयमेंट मॉडेल निवडणे
तुमच्या NAC सिस्टीमचे मूळ आर्किटेक्चर लवचिकता, ट्रबलशूटिंग आणि ऑपरेशनल अडचणींवर परिणाम करते.
इनलाइन डिप्लॉयमेंट
Inline NAC थेट ट्रॅफिकच्या मार्गात असतो. हे मजबूत नियंत्रण प्रदान करते कारण ते मध्यवर्तीरित्या तपासणी आणि अंमलबजावणी करू शकते, परंतु यामुळे अवलंबित्व आणि संभाव्य अडथळे निर्माण होतात. मी सहसा अशा ठिकाणी inline चा वापर पाहतो जेथे टीम्सना कडक गेटकीपिंग हवे असते आणि ते डिझाइनमधील गुंतागुंत सहन करू शकतात.
आउट-ऑफ-बँड डिप्लॉयमेंट
Out-of-band NAC सर्व ट्रॅफिकचा मार्ग न बनता निर्णय घेते. हे धोरण अंमलात आणण्यासाठी स्विचेस, नियंत्रक आणि APs वर अवलंबून असते. स्थापित एंटरप्राइझ नेटवर्क्समध्ये हे सहसा अधिक योग्य ठरते कारण यामुळे कामगिरीचा धोका कमी होतो आणि लवचिकता टिकून राहते.
कंट्रोलर-आधारित किंवा क्लाउड-मॅनेज्ड मॉडेल्स
कंट्रोलर-आधारित आणि क्लाउड-मॅनेज्ड NAC हे सहसा विखुरलेल्या इस्टेट्ससाठी सर्वात व्यावहारिक पर्याय असतात. ते सर्व ठिकाणी पॉलिसीमधील सुसंगतता सोपी करतात आणि प्रत्येक ठिकाणी स्थानिक नियंत्रण पायाभूत सुविधा व्यवस्थापित करण्याचा अतिरिक्त खर्च कमी करतात.
सर्वात मजबूत आर्किटेक्चर सहसा ते असते ज्याला तुमची ऑपरेशन्स टीम रात्री २ वाजता देखील सपोर्ट देऊ शकते, ते नाही ज्याचा पॉलिसी आकृतीबंध सर्वात प्रभावी दिसतो.
कशासाठी ऑप्टिमाइझ करावे
आर्किटेक्चर निवडताना, या तडजोडींना प्राधान्य द्या:
- सैद्धांतिक भव्यतेपेक्षा कार्यात्मक सुलभता
- तात्पुरत्या स्थानिक अपवादांऐवजी सर्व प्रवेश पद्धतींमध्ये सुसंगत पॉलिसी
- पॉलिसीने चुकीच्या साधनांना ब्लॉक केल्यास जलद रोलबॅक पर्याय
- तुमच्या स्विचिंग आणि वायरलेस इस्टेटसह व्हेंडर इंटरऑपरेबिलिटी
जर तुमचे नेटवर्क शाखा, आदरातिथ्य स्थळे, किरकोळ विक्री केंद्रे किंवा मिश्रित वायर्ड आणि वायरलेस ठिकाणी पसरलेले असेल, तर नियंत्रक-आधारित किंवा क्लाउड-व्यवस्थापित मॉडेल सहसा धोरणे सुसंगत ठेवण्याचा त्रास कमी करते.
उद्योगानुसार व्यावहारिक NAC वापर प्रकरणे
NAC मधील मनोरंजक भाग त्याचा संक्षिप्त शब्द नाही. तर तो आहे जेव्हा तुम्ही हे अशा ठिकाणी लागू करता जिथे युजर्सना त्वरित आणि अदृश्य अॅक्सेस मिळण्याची अपेक्षा असते.
सर्वात कठीण वातावरण सहसा साधे कॉर्पोरेट ऑफिस नसते. ती हॉटेल्स, दुकाने, रुग्णालये आणि सामायिक इमारती असतात जिथे मॅनेज केलेले आणि अनमॅनेज केलेले डिव्हाइसेस एकाच इन्फ्रास्ट्रक्चरवर कार्यरत असतात.
हॉस्पिटॅलिटी
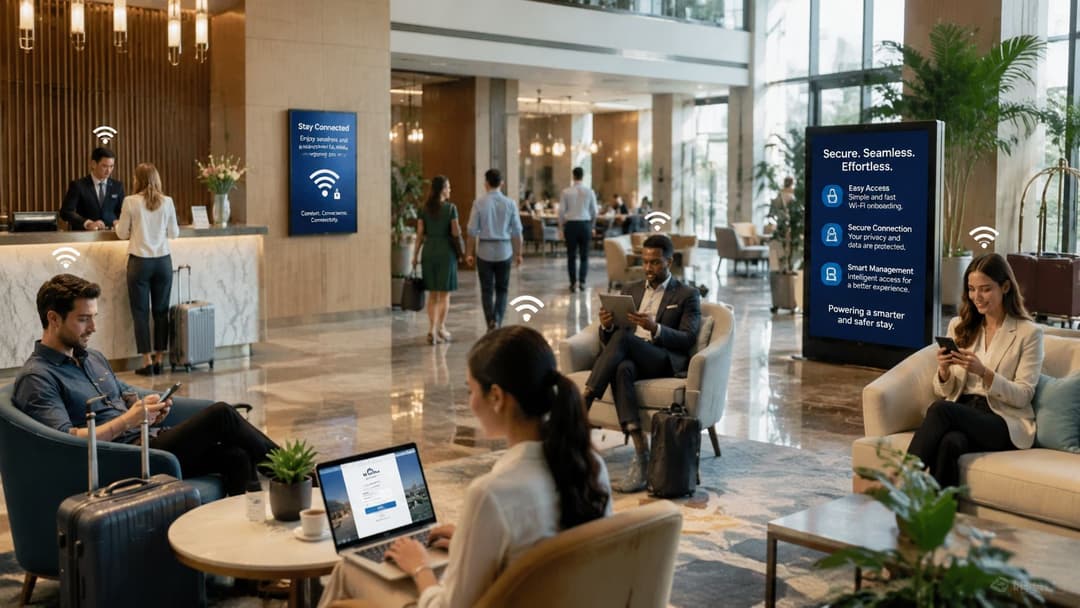
हॉटेल नेटवर्कला चेक-इन प्रक्रिया कठीण न करता कर्मचाऱ्यांचे टॅब्लेट्स, फ्रंट-डेस्क टर्मिनल्स, IPTV, पेमेंट सिस्टीम्स, गेस्टचे फोन्स आणि कंत्राटदारांचे डिव्हाइसेस या सर्वांना अखंड सेवा द्यावी लागते.
अशा वातावरणात, NAC हा केवळ सुरक्षेचा अतिरिक्त भाग न राहता गेस्ट अनुभवाचा एक भाग बनतो. कर्मचाऱ्यांना सुलभ भूमिका-आधारित प्रवेशाची आवश्यकता असते. पाहुण्यांना जलद, कमी-अडथळ्यांच्या ऑनबोर्डिंगची आवश्यकता असते. सामायिक केलेले पासवर्ड आणि क्लिष्ट स्प्लॅश पेजेस सहसा मूल्यापेक्षा जास्त सपोर्टच्या समस्या निर्माण करतात, म्हणूनच अनेक टीम्स आता त्यांची तुलना captive portals आणि नवीन identity-based guest access मॉडेल्स सारख्या पर्यायांसोबत करतात.
रिटेल
रिटेल इस्टेट्समध्ये सुरक्षेचा एक वेगळा दबाव असतो. स्टोअरला सार्वजनिक कनेक्टिव्हिटीची आवश्यकता असते, परंतु पॉइंट-ऑफ-सेल, बॅक-ऑफिस सिस्टम्स, हँडहेल्ड स्कॅनर्स, डिजिटल साइनेज आणि थर्ड-पार्टी सपोर्ट उपकरणे हे सर्व एकाच ट्रस्ट झोनमध्ये राहू शकत नाहीत.
NAC प्रत्येक कनेक्शन मार्ग वर्गीकृत करून आणि त्याला योग्य पॉलिसीमध्ये निर्देशित करून मदत करते. याचे व्यावसायिक परिणाम सोपे आहेत. ग्राहकांना सहज ऍक्सेस मिळतो, कर्मचारी काम करू शकतात आणि संवेदनशील उपकरणे खुल्या सार्वजनिक ट्रॅफिकपासून वेगळी राहतात.
हेल्थकेअर
हॉस्पिटल्स आणि क्लिनिक्समध्ये क्वचितच स्वच्छ एंडपॉइंट इस्टेट असण्याची सोय असते. क्लिनिकल उपकरणे, शेअर्ड वर्कस्टेशन्स, विशेष उपकरणे, प्रिंटर्स आणि तात्पुरत्या कंत्राटदारांची उपकरणे हे सर्व वेगवेगळ्या वेळी एकाच नेटवर्कवर दिसतात.
तिथेच अपवाद हाताळणी (exception handling) हे प्राथमिक डिझाइन आव्हान बनते. मुद्दा हा नाही की NAC लॅपटॉपचे प्रमाणीकरण करू शकते की नाही. तर मुद्दा हा आहे की प्लॅटफॉर्म एखाद्या नाजूक किंवा जुन्या उपकरणाला फ्रंटलाईन कर्मचाऱ्यांना मॅन्युअल मंजुरीसाठी ताटकळत न ठेवता सुरक्षितपणे योग्य सीमारेषेत ठेवू शकतो की नाही.
मल्टी-टेनंट निवासी आणि ऑफिस इमारती
सामायिक इमारतींमध्ये अशी व्यवस्था हवी असते जी रहिवाशांसाठी सोपी आणि ऑपरेटरसाठी नियंत्रित असेल. भाडेकरूंना घरगुती अनुभवाची अपेक्षा असते. ऑपरेटरना फ्लॅट्स, सूट्स किंवा व्यवसायांमध्ये पृथक्करण हवे असते, सोबतच इन्स्टॉलर्स, अभ्यागत, सुविधा उपकरणे आणि सामायिक यंत्रणा व्यवस्थापित करण्याचा मार्गही हवा असतो.
एक आधुनिक NAC डिझाईन प्रत्येक भाडेकरूला (tenant) खाजगी असल्यासारखा ॲक्सेस अनुभव देऊ शकते आणि त्याच वेळी बॅकग्राउंडमध्ये एंटरप्राइझ आयसोलेशन देखील लागू ठेवू शकते. NAC केवळ सुरक्षा तपासणी नाका नसून एक अनुभव देणारे प्लॅटफॉर्म म्हणून कसे काम करते याचे हे एक सर्वात स्पष्ट उदाहरण आहे.
UK मधील ऑपरेटर्सना सहसा असे आढळून येते की खरे काम पॉलिसी निश्चित करणे नसून, अनमॅनेज्ड BYOD, अतिथींच्या सीमा आणि सपोर्ट टीम्सना मंजुरी कारकून न बनवता अस्वाभाविक उपकरणांचा सतत येणारा ओघ हाताळणे हे असते.
हे महत्त्वाचे आहे कारण, StateTech's guidance on NAC operational practices मध्ये नमूद केल्यानुसार, NAC विशेषतः गेस्ट बाउंड्रीज, बेसलाइनिंग डिव्हाइसेस, फेज्ड रोलआउट आणि अलर्ट मॉनिटरिंगसाठी उपयुक्त आहे. हाच स्त्रोत अव्यवस्थित BYOD च्या व्यावहारिक वास्तवावर प्रकाश टाकतो, जे उपकरणांशी तडजोड होणे हा UK मधील संस्थांसाठी एक मुख्य इन्सिडेंट प्रकार आहे या व्यापक चिंतेशी जुळणारे आहे.
NAC सिस्टीम कशी इम्प्लीमेंट करावी आणि कशी निवडावी
रोलआउट सहसा अगदी सामान्य कारणांमुळे बिघडतो. एखादा युझर हॉटेल, स्टोअर, क्लिनिक किंवा ऑफिसमध्ये पोहोचतो, WiFi शी कनेक्ट होतो आणि ब्लॉक केला जातो. एखादे पेमेंट टर्मिनल चुकीच्या VLAN मध्ये जाते. एखाद्या कॉन्ट्रॅक्टरला तातडीने ॲक्सेस हवा असतो, परंतु प्रक्रिया अद्याप शेअर्ड पासवर्ड आणि तिकीट रांगेवर अवलंबून असते. अशा वेळी, NAC हा पॉलिसी प्रोजेक्ट न राहता एक ऑपरेशन्सची समस्या बनतो.
चांगली अंमलबजावणी या वास्तवापासून सुरू होते. सर्वात तपशीलवार नियमावली लिहिणे हा ध्येय नाही. कर्मचारी, पाहुणे आणि उपकरणांना कमीत कमी त्रासात योग्य प्रवेश देणे, आणि त्याच वेळी जोखमीच्या किंवा अज्ञात एंडपॉइंट्सना मर्यादित ठेवणे हा ध्येय आहे. UK मधील संस्थांमध्ये, हे गव्हर्नन्सशी देखील जोडलेले आहे. जसे की WWT's explanation of NAC and compliance स्पष्ट करते, Data Protection Act 2018 ने GDPR फ्रेमवर्कला स्थानिक कायद्यात समाविष्ट केले आहे, आणि NAC केवळ एकदाच लॉग-इन करण्यावर विश्वास ठेवण्याऐवजी ओळख-आधारित प्रवेश लागू करून आणि नियमांचे पालन न करणाऱ्या उपकरणांना वेगळे ठेवून या मॉडेलला पाठबळ देते.
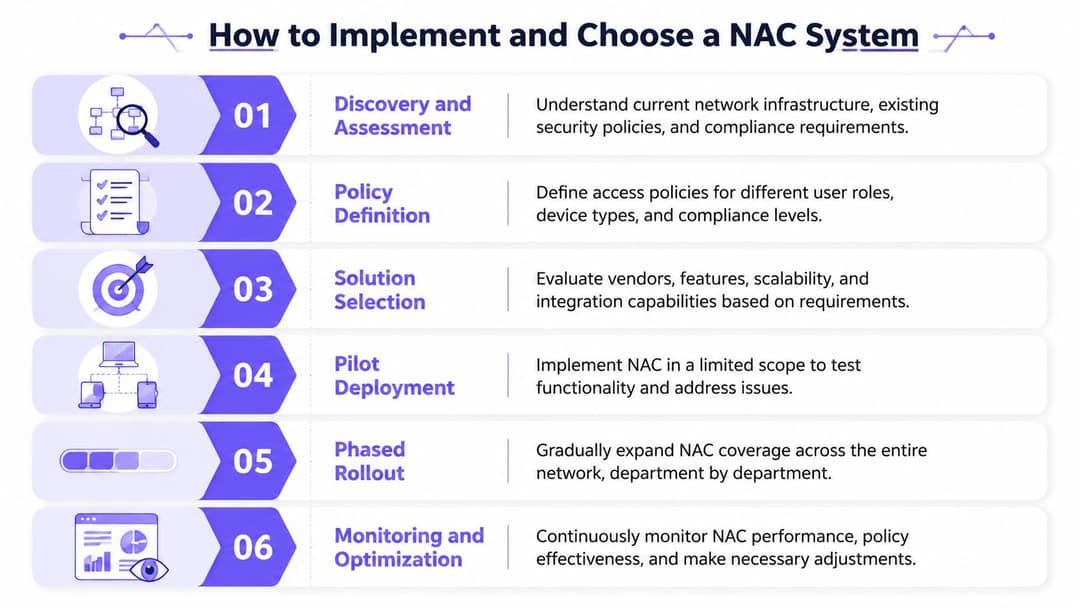
इम्प्लीमेंटेशन चेकलिस्ट जी प्रोडक्शनमध्ये टिकून राहते
पॉलिसी लिहिण्याऐवजी सर्व्हिस मॅपिंगने सुरुवात करा
प्लॅटफॉर्म निवडण्यापूर्वी किंवा अॅक्सेसचे नियम तयार करण्यापूर्वी, कोणाला अॅक्सेसची आवश्यकता आहे, ते कशाद्वारे कनेक्ट होत आहेत आणि तो अॅक्सेस अयशस्वी झाल्यास काय होईल, याचा आराखडा तयार करा.
याचा अर्थ केवळ लॅपटॉप आणि फोनची यादी तयार करणे नव्हे. तर व्यवसाय ज्या प्रणालींवर अवलंबून आहे त्या ओळखणे होय. रिटेलमध्ये POS उपकरणे, स्कॅनर, किओस्क, डिजिटल सायनेज आणि तृतीय-पक्ष सपोर्ट उपकरणे असतात. हॉस्पिटॅलिटीमध्ये गेस्ट प्रवेश, कर्मचाऱ्यांची उपकरणे, दरवाजाच्या प्रणाली, टीव्ही, टॅब्लेट आणि बॅक-ऑफिस सेवा असतात. आरोग्य सेवा आणि शिक्षणाकडे सामायिक एंडपॉइंट्स, अव्यवस्थापित उपकरणे आणि विशेष उपकरणांचे स्वतःचे वेगळे मिश्रण असते.
ही पायरी एका मूलभूत सत्याचा खुलासा करते. NAC आता डिव्हाइस अॅडमिशनइतकेच ओळख आणि युजर अनुभवाशी देखील संबंधित आहे.
आयडेंटिटी, मालकी आणि जोखमीनुसार वर्गीकृत करा
मजबूत NAC डिझाईन्स युजर्स आणि डिव्हाइसेसना केवळ हार्डवेअरच्या प्रकारानुसार नव्हे, तर त्यांच्याशी कशा प्रकारे व्यवहार केला पाहिजे यानुसार वेगळे करतात.
- व्यवस्थापित कर्मचारी उपकरणांनी मजबूत ऑथेंटिकेशन वापरावे आणि युजरची ओळख, उपकरणाची स्थिती आणि रोलच्या आधारे ऍक्सेस मिळवावा.
- अतिथी आणि वैयक्तिक उपकरणांना जलद ऑनबोर्डिंग आणि काटेकोरपणे मर्यादित ऍक्सेस मिळायला हवा, जो सामान्यतः केवळ इंटरनेट किंवा विशिष्ट ऍप पुरता मर्यादित असावा.
- सामायिक व्यावसायिक उपकरणे जसे की किओस्क, प्रिंटर आणि पेमेंट टर्मिनल्सना केवळ त्यांच्या आवश्यक सेवांसाठीच अंदाजे आणि प्रतिबंधित ऍक्सेस असावा.
- जुने आणि IoT एंडपॉईंट्सना स्पष्ट सेगमेंटेशन आणि मॉनिटरिंगसह नियंत्रित अपवाद मार्गांची आवश्यकता असते.
- अज्ञात उपकरणांना ओळख पटत नाही तोपर्यंत डिफॉल्टनुसार प्रतिबंधित ऍक्सेस दिला जावा.
जुन्या NAC सिस्टम्स सहसा अकार्यक्षम बनल्या कारण त्यांनी कॉर्पोरेट लॅपटॉप मॉडेलबाहेरील कोणत्याही गोष्टीला अपवाद म्हणून मानले. आधुनिक ओळख-आधारित प्लॅटफॉर्म्स या वापरकर्त्यांच्या श्रेणीला सामान्य ऑपरेटिंग केसेस म्हणून हाताळतात.
जिथे अनुभव महत्त्वाचा आहे तिथे पायलट रन करा
पायलट टेस्टमध्ये केवळ पॉलिसी अंमलबजावणीपेक्षा अधिक गोष्टींची चाचणी घेतली पाहिजे. यामध्ये ऑनबोर्डिंगचा वेग, सपोर्टसाठी येणाऱ्या तक्रारींचे प्रमाण, अपवादांचे व्यवस्थापन आणि स्थानिक टीम्स ही सिस्टीम किती सहजपणे हाताळू शकतात याची चाचणी घेतली पाहिजे.
हॉटेल समूहातील गेस्ट WiFi, रिटेल शाखांमधील कर्मचारी प्रवेश किंवा एकल ऑफिस फ्लोअरवरून सुरुवात करणे हे थेट कोर नेटवर्कपासून सुरू करण्यापेक्षा अधिक अर्थपूर्ण ठरते. ही वातावरणे कठीण तांत्रिक समस्या त्वरित समोर आणतात. ती व्यवसायावरील प्रभाव देखील स्पष्टपणे दर्शवतात. जर पाहुणे सामायिक पासवर्डशिवाय ऑनलाइन जाऊ शकले, कर्मचाऱ्यांनी पासवर्ड रिसेटसाठी हेल्प डेस्कला कॉल करणे थांबवले आणि IoT उपकरणे आपोआप योग्य विभागात समाविष्ट झाली, तर हे प्लॅटफॉर्म केवळ सुरक्षेच्या पलीकडे जाऊन स्वतःचे मूल्य सिद्ध करते.
पूर्ण अंमलबजावणीपूर्वी ऑब्झर्व्ह मोडमध्ये चालवा
हे पाऊल प्रोजेक्ट्स वाचवते.
प्रणाली ट्रॅफिक ब्लॉक करण्यास सुरुवात करण्यापूर्वी ती नेमके काय करेल हे पाहण्यासाठी प्रोफाइलिंग, ऑथेंटिकेशन लॉग आणि पॉलिसी सिम्युलेशनचा वापर करा. टीम्सना सहसा येथे जुन्या गृहीतकांमधील त्रुटी आढळून येतात. कोणीही नोंद न केलेले डिव्हाइसेस अचानक वेगवेगळ्या ठिकाणी दिसतात. प्रिंटर्स अशा सर्व्हिसेसशी संवाद साधतात ज्यांची त्यांना आवश्यकता नसावी. कॉन्ट्रॅक्टर्स नेहमीच्या प्रोव्हिजनिंगला बायपास करणाऱ्या वर्कफ्लोचा वापर करतात. मॉनिटर मोडमध्ये हे दुरुस्त करणे लाइव्ह आउटेज दरम्यान दुरुस्त करण्यापेक्षा खूपच स्वस्त आहे.
आधुनिक प्लॅटफॉर्ममध्ये काय पाहावे
अनेक टीम्स अजूनही NAC अशा प्रकारे खरेदी करतात जणू काही त्या दशकापूर्वीच्या कॅम्पस पोर्ट-कंट्रोल समस्येचे निराकरण करत आहेत. यामुळे सहसा जड पायाभूत सुविधा निर्माण होतात, अतिथींच्या वर्कफ्लोमध्ये अडचण येते आणि BYOD व IoT साठी खूप जास्त अपवाद करावे लागतात.
एक चांगला खरेदी मॉडेल आयडेंटिटी आणि अनुभवापासून सुरू होतो.
- स्वच्छ आणि परिपक्व ओळख एकत्रीकरण (Identity integration). धोरण ठरवण्यासाठी Microsoft Entra ID, Okta किंवा तुमची सध्याची निर्देशिका (directory) वापरली जावी, केवळ पर्याय म्हणून नव्हे.
- व्यवस्थापित युजर्स आणि उपकरणांसाठी पासवर्डलेस किंवा प्रमाणपत्र-आधारित ऍक्सेस. सामायिक केलेले क्रेडेंशियल्स सपोर्टचा ताण वाढवतात आणि जोखीम वाढवतात.
- अतिथी ऍक्सेस (Guest access) जो युजरसाठी सोपा असेल परंतु व्यवसायाला त्यावर नियंत्रण देखील देईल. हे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सामायिक जागांमध्ये अत्यंत महत्त्वाचे आहे.
- IoT, जुनी (legacy) आणि थर्ड-पार्टी उपकरणांसाठी उत्कृष्ट हाताळणी. याकडे दुर्लक्ष झाल्यास, कामकाजावर परिणाम होईल.
- वितरित मालमत्तेसाठी क्लाउड-व्यवस्थापित प्रशासन. अनेक शाखा असलेल्या संस्थांना सहसा अधिक ऑन-प्रिमाइसेस सिस्टीम राखण्याची इच्छा नसते.
- स्पष्ट धोरण तर्क (Policy logic). एखादे उपकरण एखाद्या विशिष्ट रोल किंवा सेगमेंटमध्ये का आले हे जर तुमची टीम सांगू शकत नसेल, तर ट्रबलशूटिंग संथ आणि वादग्रस्त बनते.
पर्यायांची तुलना करणाऱ्या संस्थांसाठी, इतर वेंडरच्या शॉर्टलिस्ट वाचणे उपयुक्त ठरते. Throughwire चे चायना नेटवर्क सुरक्षा विश्लेषण उपयुक्त आहे कारण ते ॲक्सेस कंट्रोलला व्यापक नेटवर्क सुरक्षा ऑपरेशन्समध्ये समाविष्ट करते, उत्पादन प्रक्रियेत ते नेमके याच पद्धतीने काम करते.
आयडेंटिटी-आधारित NAC ही अधिक चांगली उत्क्रांती का आहे
सर्वात मजबूत प्लॅटफॉर्म आता जुन्या सवयी स्वयंचलित करण्याऐवजी त्या बदलतात.
जुने NAC स्टॅक्स सहसा पासवर्ड, स्टॅटिक VLAN लॉजिक आणि मॅन्युअल अप्रूव्हल पाथ्सवर अवलंबून असायचे. गेस्ट, रोमिंग स्टाफ, कॉन्ट्रॅक्टर्स आणि मिश्र प्रकारचे डिव्हाइसेस असलेल्या वातावरणात हे मॉडेल अपयशी ठरते. यामुळे अत्यंत खराब अनुभव देखील मिळतो. स्टाफ क्रेडेंशियल्स विसरतो. गेस्टना मदतीची आवश्यकता असते. शेअर्ड कीज त्यांच्या मूळ उद्दिष्टापेक्षा खूप पुढे पसरतात. सपोर्ट टीम्स नियमित ॲक्सेससाठी केवळ गेटकीपर बनून राहतात.
Identity-based NAC यामध्ये सुधारणा करते. कर्मचारी त्यांच्या विद्यमान ओळख प्रणालींद्वारे प्रमाणीकरण करू शकतात. पाहुणे (गेस्ट) ब्रँडेड, नियंत्रित प्रवेश प्रवासाद्वारे ऑनबोर्ड करू शकतात. IoT आणि जुनी उपकरणे विस्तृत नेटवर्क विश्वासाचा वारसा न घेता iPSK किंवा इतर मर्यादित ऑनबोर्डिंग मॉडेल्ससारख्या पद्धती वापरू शकतात. हॉस्पिटॅलिटी आणि रिटेल सारख्या क्षेत्रांमध्ये, हे व्यवसाय धोरण बदलते. NAC हा केवळ नियंत्रण बिंदू उरत नाही. तो ग्राहक आणि कर्मचारी अनुभवाचा एक भाग बनतो.
Purple या नवीन मॉडेलमध्ये अचूक बसते. हे पासवर्डशिवाय अॅक्सेस, ओळख एकत्रीकरण, आणि पाहुणे, कर्मचारी व मिश्र-डिव्हाइस वातावरणासाठी सपोर्ट यावर लक्ष केंद्रित करते, ज्यामध्ये जुन्या एंडपॉइंट्ससाठी iPSK वर्कफ्लोचा समावेश आहे.
अशी सिस्टीम निवडा जी मॅन्युअल अपवाद कमी करते, ऑनबोर्डिंगची वेळ वाचवते, आणि व्यवस्थापित डिव्हाइसेस, गेस्ट ॲक्सेस व IoT वर स्पष्ट पॉलिसी परिणाम प्रदान करते. सामान्यतः हेच ते प्लॅटफॉर्म असते जे एकदा लॅबच्या बाहेर पडून प्रत्यक्ष व्यवसायाच्या संपर्कात आल्यावर उत्तम कामगिरी करते.
Network Access Control बद्दल सामान्य प्रश्न
काय NAC फायरवॉलची जागा घेते
नाही. ते वेगवेगळ्या समस्या सोडवतात.
NAC हे नेटवर्कवर कोण किंवा काय प्रवेश करणार आणि त्यांना सुरुवातीला कोणत्या पातळीचा प्रवेश मिळणार हे ठरवते. त्यानंतर फायरवॉल्स नेटवर्क्स, सेगमेंट्स आणि सर्व्हिसेस दरम्यानच्या ट्रॅफिक प्रवाहावर नियंत्रण ठेवतात. चांगल्या डिझाईनमध्ये, NAC आणि फायरवॉल्स एकमेकांना पूरक असतात. NAC प्रवेश आणि भूमिका-आधारित प्लेसमेंट हाताळते. फायरवॉल्स आणि सेगमेंटेशन पॉलिसी झोनमधील ट्रॅफिक नियंत्रित ठेवतात.
तुम्ही आधुनिक ऑथेंटिकेशन वापरू न शकणारे लेगसी किंवा IoT डिव्हाइसेस कसे हाताळता
प्रत्येक डिव्हाइसला एकाच पद्धतीसाठी सक्ती करू नका. यामुळेच अनेक रोलआउट्स अयशस्वी होतात.
मॅनेज्ड एंडपॉइंट्ससाठी अधिक मजबूत पद्धती वापरा, आणि त्यानंतर ज्या डिव्हाइसेसना सपोर्ट मिळत नाही त्यांच्यासाठी नियंत्रित अपवाद मार्ग तयार करा. लेगसी उपकरणांसाठी MAB सामान्य आहे. जेव्हा तुम्हाला शेअर्ड पासवर्डशिवाय युनिक क्रेडेंशियल्सची आवश्यकता असते तेव्हा WiFi वर iPSK हा सहसा अधिक चांगला पर्याय असतो. महत्त्वाची गोष्ट फॉलबॅक स्वतः नाही. तर त्या फॉलबॅकभोवती असलेले सेगमेंटेशन आणि प्रतिबंधित पॉलिसी ही आहे.
काय NAC केवळ मोठ्या एंटरप्रायझेससाठी आहे
नाही. याचा वापर "मोठ्या एंटरप्राइझ" च्या खूप आधी सुरू होतो.
एखादे सिंगल रेस्टॉरंट, क्लिनिक, हॉटेल किंवा रिटेल ब्रँच असले तरीही त्यांना स्टाफ, गेस्ट, पेमेंट डिव्हाइसेस, प्रिंटर्स आणि अनमॅनेज्ड एंडपॉइंट्स वेगळे ठेवावेच लागतात. स्केलनुसार जे बदलते ते प्रामुख्याने आर्किटेक्चर आणि ॲडमिनिस्ट्रेशन असते. क्लाउड-मॅनेज्ड NAC लहान टीम्ससाठी हे अधिक व्यावहारिक बनवते कारण त्यांना जुन्या प्लॅटफॉर्म्ससाठी लागणाऱ्या ऑन-प्रिम फूटप्रिंट किंवा मॅन्युअल प्रोव्हिजनिंगच्या त्रासाची आवश्यकता नसते.
NAC मुळे अधिक सपोर्ट तिकीट तयार होतील का
रोलआउट निष्काळजीपणाने केल्यास तसे होऊ शकते.
बहुतेक तिकीट स्पाइक्स हे तीन समस्यांमुळे येतात: अपुरी डिव्हाइस शोध प्रक्रिया, सुरुवातीलाच अत्यंत कठोर असलेल्या पॉलिसी आणि अमानक उपकरणांसाठी कमकुवत अपवाद डिझाइन. टप्प्याटप्प्याने पायलट चाचणी करून, डिव्हाइस वर्गांची योग्य प्रकारे पडताळणी करून आणि अतिथी व कर्मचाऱ्यांना सोपे ऑनबोर्डिंग मार्ग देऊन टीम्स हे टाळू शकतात.
एखादा NAC प्रोजेक्ट यशस्वी होत असल्याचे सर्वात स्पष्ट लक्षण कोणते आहे
तुम्ही ॲक्सेसच्या प्रश्नांची उत्तरे जलद आणि सुसंगतपणे देऊ शकता.
तुमचा संघ कोण कनेक्ट झाले, काय कनेक्ट झाले, कोणती पॉलिसी लागू केली गेली आणि ॲक्सेस कमी किंवा रद्द केल्यास काय बदलले हे सहज ओळखू शकतो. जेव्हा हे सर्व स्पष्टपणे दिसते आणि लागू केले जाऊ शकते, तेव्हा NAC हे केवळ एक सुरक्षा उत्पादन न राहता एक ऑपरेशनल कंट्रोल लेयर बनते.
जर तुम्ही गेस्ट, स्टाफ, कॉन्ट्रॅक्टर्स आणि IoT डिव्हाइसेस कसे कनेक्ट होतात याचा पुन्हा विचार करत असाल, तर Purple निश्चितपणे पाहण्यासारखे आहे. हे आयडेंटिटी-बेस्ड नेटवर्क ॲक्सेस, पासवर्डलेस ऑनबोर्डिंग आणि हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर व मल्टी-टेनंट वातावरणासाठी प्रॅक्टिकल सपोर्टवर लक्ष केंद्रित करते जेथे शेअर्ड पासवर्ड आणि लेगसी कॅप्टिव्ह फ्लोज आता उपयुक्त ठरत नाहीत.



