

सर्वोत्तम ऍक्सेस पॉईंट्सबाबतचे बहुतेक सल्ले चुकीच्या ठिकाणाहून सुरू होतात. ते विचारतात की कोणते मॉडेल सर्वात वेगवान आहे, कोणते रेडिओ नवीन आहे किंवा कोणत्या व्हेंडरकडे सर्वात मोठी वैशिष्ट्यांची यादी आहे.
ते महत्त्वाचे आहे, परंतु तो पहिला निर्णय नाही.
वास्तविक उपयोजनांमध्ये, सर्वोत्तम ॲक्सेस पॉइंट तोच असतो जो साइटच्या ओळख मॉडेल, ऑपरेटिंग मॉडेल आणि भौतिक वातावरणाशी जुळतो. हॉस्पिटल ज्या पद्धतीने WiFi खरेदी करते, त्या पद्धतीने शॉपिंग सेंटर खरेदी करत नाही. अखंडपणे वारंवार येणाऱ्या पाहुण्यांना प्रवेश देऊ इच्छिणाऱ्या हॉटेलने, सामायिक पायाभूत सुविधांवर शेकडो रहिवाशांना वेगळे ठेवण्याचा प्रयत्न करणाऱ्या विद्यार्थी गृहनिर्माण ऑपरेटरप्रमाणे हार्डवेअरचे मूल्यमापन करू नये.
स्पेसिफिकेशन शीट्स उपयुक्त असतात. युझरचे अनुभव निर्णायक असतात. जर नेटवर्क सुरक्षित कर्मचारी ऍक्सेस, सुलभ गेस्ट ऑनबोर्डिंग आणि अनमॅनेज्ड डिव्हाइसेससाठी सुस्पष्ट सेगमेंटेशनला सपोर्ट करू शकत नसेल, तर कागदावर असणारा "सर्वोत्तम" AP छतावरील एक महागडी शोभेची वस्तू बनून राहतो.
सर्वोत्तम अॅक्सेस पॉईंट्सचे मूल्यमापन करण्याचा एक चांगला मार्ग म्हणजे प्रथम चार प्रश्न विचारणे:
- कोण कनेक्ट होते: कर्मचारी, पाहुणे (guests), रहिवासी, कंत्राटदार, IoT उपकरणे, किंवा हे सर्व.
- ते कसे ऑथेंटिकेट करतात: सामायिक पासवर्ड, captive portal, प्रमाणपत्र-आधारित प्रवेश, SSO, किंवा पासवर्डशिवाय फिरणारे (passwordless roaming) roaming.
- काय वेगळे ठेवणे आवश्यक आहे: अतिथी ट्रॅफिक, पेमेंट सिस्टम, क्लिनिकल सिस्टम, बिल्डिंग कंट्रोल्स, भाडेकरूंचे नेटवर्क.
- इस्टेट कशी चालवली जाते: एक साइट, अनेक साइट्स, आउटसोर्स केलेले IT, केंद्रीय IT, किंवा हायब्रिड मॉडेल.
त्यामुळे संभाव्य पर्यायांची यादी वेगाने बदलते. हे एका सामान्य चुकीला देखील प्रतिबंधित करते. संघ सहसा आवश्यकतेपेक्षा जास्त रेडिओ क्षमता खरेदी करतात आणि व्यवस्थापन, विभाजन आणि प्रमाणीकरण सुसंगततेचे तपशील कमी प्रमाणात निर्धारित करतात. याचा परिणाम असा होतो की नेटवर्क लॅबमध्ये तर चांगले कामगिरी करते, पण प्रत्यक्ष वापरात लोकांना त्रास देते.
केवळ वेगाच्या पलीकडे - सर्वोत्तम अॅक्सेस पॉईंट्स निवडणे
एकाच प्रकारचे डिव्हाइस प्रत्येक वातावरणासाठी सर्वोत्तम ऍक्सेस पॉईंट असू शकते ही संकल्पना कधीच खरी नव्हती. आता तर ती अधिकच अयोग्य ठरते.
एक आधुनिक AP ही एका मोठ्या ॲक्सेस प्रणालीचा केवळ एक भाग आहे ज्यामध्ये ओळख, पॉलिसी, ॲनालिटिक्स, स्विचिंग, पॉवर आणि प्रत्यक्ष जागा निश्चिती यांचा समावेश होतो. सर्वोत्तम ॲक्सेस पॉईंट्सबद्दलची बहुतांश माहिती अजूनही हार्डवेअर कामगिरीच्या मेट्रिक्सवरच थांबते आणि युझर अनुभवाला आकार देणाऱ्या ऑथेंटिकेशन लेयरकडे दुर्लक्ष करते, जरी ठिकाणांना ऑथेंटिकेशन सुसंगतता, प्रोव्हिजनिंग स्पीड आणि ॲनालिटिक्स सज्जतेनुसार AP चे मूल्यांकन करण्याची अधिक आवश्यकता आहे, जसे की AP निवडीमधील गहाळ ऑथेंटिकेशन लेयरच्या या चर्चेमध्ये नमूद केले आहे.
वापरकर्त्याच्या प्रवासापासून सुरुवात करा
हॉटेलमधील पाहुण्याला अखंड प्रवेश हवा असतो. व्यवस्थापित उपकरण असलेल्या परिचारिकेला सुरक्षित, धोरण-चालित कनेक्टिव्हिटीची आवश्यकता असते. बिल्ड-टू-रेंट गृहनिर्माण क्षेत्रातील रहिवासी खाजगी, घरासारख्या साधेपणाची अपेक्षा करतात. हे सर्व वेगवेगळे सेवा मॉडेल्स आहेत आणि AP ची निवड त्यानुसारच केली पाहिजे.
जर एखाद्या ठिकाणाला वन - टॅप रिटर्न ॲक्सेस हवा असेल, तर सर्वोच्च थ्रूपुटच्या मार्केटिंग दाव्यापेक्षा Passpoint सारख्या मानकांसाठी हार्डवेअर सपोर्ट आणि व्यापक ओळख एकत्रीकरण अधिक महत्त्वाचे आहे. जर कर्मचाऱ्यांना डिरेक्टरी ओळखीशी जोडलेला सर्टिफिकेट - बेस्ड ॲक्सेस हवा असेल, तर AP प्लॅटफॉर्मने त्या पॉलिसी मॉडेलसह सुलभतेने काम केले पाहिजे.
काय काम करते आणि काय नाही
अॅक्सेस क्लासेस आणि ऑपरेशनल मर्यादा निश्चित केल्यानंतर हार्डवेअर निवडणे हे प्रभावी ठरते.
केवळ रेडिओ पाहून खरेदी करणे अयोग्य ठरते.
एका व्यावहारिक शॉर्टलिस्टमध्ये सुरुवातीलाच या प्रश्नांवरून व्हेंडर्सची तुलना केली पाहिजे:
| निर्णय क्षेत्र | काय शोधायचे | हे का महत्त्वाचे आहे |
|---|---|---|
| प्रमाणीकरण (Authentication) योग्यता | आधुनिक अतिथी आणि कर्मचारी ओळख मॉडेलसाठी समर्थन | लॉग - इन अनुभव वापरण्याचे प्रमाण आणि सपोर्टवरील लोड ठरवतो |
| विभागीकरण (Segmentation) | अतिथी, कर्मचारी, IoT आणि भाडेकरू रहदारीसाठी स्पष्ट धोरण वेगळे करणे | सुरक्षा अपयश अनेकदा कमकुवत अलगाव (isolation) मुळे सुरू होते |
| व्यवस्थापन मॉडेल | IT क्षमतेशी जुळणारे क्लाउड, कंट्रोलर किंवा स्थानिक स्वायत्तता | चुकीचे व्यवस्थापन आर्किटेक्चर दीर्घकालीन ओव्हरहेड निर्माण करते |
| अॅनालिटिक्स हुक्स | उपयुक्त इव्हेंट आणि सत्र डेटा | WiFi ने ऑपरेशनल आणि व्यावसायिक दृश्यमानतेला समर्थन दिले पाहिजे |
| शारीरिक उपयुक्तता | अँटेना पॅटर्न, PoE गरजा, माउंट पर्याय | एक परिपूर्ण तपशील पत्रक देखील अयशस्वी ठरते जर ते योग्यरित्या तैनात केले जाऊ शकत नाही |
तुम्हाला जी सेवा प्रदान करायची आहे त्यासाठी AP खरेदी करा, केवळ दाखवण्यासाठीच्या बेंचमार्कसाठी नाही.
सर्वोत्कृष्टची एक अधिक चांगली व्याख्या
सर्वोत्तम ॲक्सेस पॉइंट्स तेच असतात जे user-centric network ला सपोर्ट करतात. याचा अर्थ संपूर्ण इस्टेटमध्ये सुरक्षित ऑनबोर्डिंग, विश्वसनीय रोमिंग, मजबूत पॉलिसी अंमलबजावणी आणि सुलभ ऑपरेशन्स व्यवस्थापन असा होतो.
आदरातिथ्य, किरकोळ विक्री, आरोग्यसेवा आणि बहु-भाडेकरू मालमत्तेसाठी, हे सहसा अधिक शिस्तबद्ध निर्णयाकडे नेते: ओळख, विभाजन आणि जीवनचक्र व्यवस्थापन सोपे करणारे प्लॅटफॉर्म निवडा. त्यानंतर त्या मर्यादित क्षेत्रामध्ये रेडिओ कामगिरीची तुलना करा.
आधुनिक अॅक्सेस पॉईंट आर्किटेक्चरचे विश्लेषण
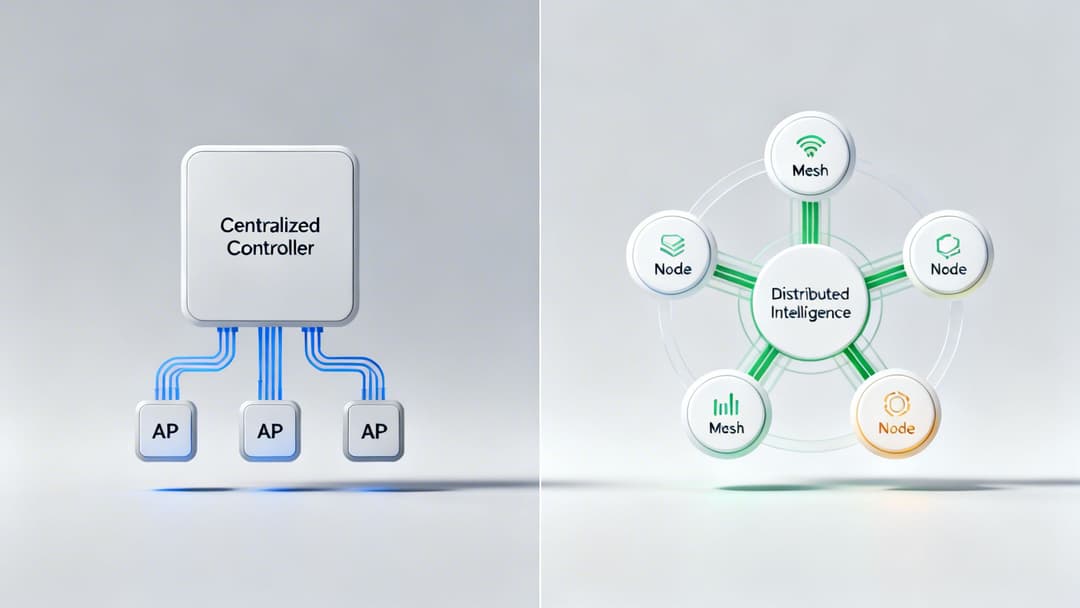
मॉडेल्सची तुलना करण्यापूर्वी, त्यांच्यामागील तीन ऑपरेटिंग शैली समजून घेण्यास मदत होते. छतावरील AP वेगवेगळ्या व्हेंडर्समध्ये सारखेच दिसू शकतात, परंतु त्यामागील आर्किटेक्चर तुम्ही नेटवर्क कसे उपयोगात आणता, ट्रबलशूट करता, सुरक्षित करता आणि स्केल करता हे बदलते.
UK च्या बाजारपेठेत, हा बदल गेल्या अनेक वर्षांपासून दिसून येत आहे. UK एंटरप्राइझ वायरलेस ॲक्सेस पॉईंट मार्केटमधील वितरकांमार्फत पाठवलेल्या युनिट्समध्ये Aruba चा वाटा 2013 मध्ये 13.8% होता, जो मागील वर्षी 10.7% होता, जो स्वतंत्र उपकरणांऐवजी स्केलेबल एंटरप्राइझ WiFi प्लॅटफॉर्मकडे जाण्याचा कल दर्शवतो, वितरक शिपमेंट डेटाच्या CRN च्या सारांशानुसार.
स्टँडअलोन APs
स्टँडअलोन APs हे सर्वात सोपे मॉडेल आहे. प्रत्येक डिव्हाइस वैयक्तिकरित्या कॉन्फिगर केले जाते, आणि प्रत्येक डिव्हाइस मुख्यत्वे स्वतःची काळजी स्वतः घेते.
अतिशय लहान साइटसाठी जिथे बदलांची आवश्यकता कमी आहे, तिथे हे अजूनही स्वीकार्य असू शकते. एकाच AP असलेल्या आणि कोणतीही मध्यवर्ती पॉलिसी क्लिष्टता नसलेल्या कॅफेमध्ये हा दृष्टिकोन चालू शकतो.
त्रुटी लवकरच समोर येतात:
- कॉन्फिगरेशनमधील तफावत: एका AP चे अपडेट होते, तर दुसऱ्याचे होत नाही.
- कमकुवत सातत्य: SSID, VLAN, आणि रेडिओ सेटिंग्ज काळानुरूप बदलत जातात.
- हळूवार तांत्रिक सहाय्य: त्रुटी निवारणाचा (troubleshooting) अर्थ प्रत्येक उपकरणात स्वतंत्रपणे लॉग इन करणे असा होतो.
स्टँडअलोन मॉडेल तेव्हाच सर्वोत्तम कार्य करते जेव्हा मालमत्ता अत्यंत लहान आणि स्थिर असते. जेव्हा अनेक साईट्स, अनेक SSID किंवा केंद्रीय नियंत्रणाची कोणतीही अपेक्षा असते, तेव्हा हे मॉडेल निकामी ठरते.
कंट्रोलर-आधारित वायरलेस
कंट्रोलर-आधारित रचना निर्णय घेण्याची प्रक्रिया एका समर्पित प्लॅटफॉर्मवर ठेवते, जी सहसा स्थानिक आवारात (on-premises) असते. यामुळे APs एका केंद्रीय व्यवस्थापित प्रणालीचा भाग बनतात.
हे मॉडेल अजूनही काही सुरक्षित वातावरणासाठी योग्य आहे, विशेषतः जिथे रिमोट ॲडमिनिस्ट्रेशनच्या सुलभतेपेक्षा पॉलिसी कंट्रोल, ट्रॅफिक अँकरिंग आणि स्थानिक गव्हर्नन्स अधिक महत्त्वाचे असतात. आरोग्यसेवा, संशोधन आणि अत्यंत नियंत्रित साइट्सना सहसा घट्टपणे नियंत्रित स्थानिक डिझाइनची विश्वासार्हता आवडते.
याची तडजोड ऑपरेशनल भारावर होते. तुमच्याकडे पॅच, बॅकअप, मॉनिटर आणि बदलण्यासाठी अधिक पायाभूत सुविधा आहेत. जर ही मालमत्ता अनेक शाखांमध्ये पसरलेली असेल, तर जोपर्यंत टीम ते चांगल्या प्रकारे चालवण्यासाठी आधीच सुसज्ज नसेल, तोपर्यंत कंट्रोलर आर्किटेक्चर कठीण होऊ शकते.
क्लाउड-व्यवस्थापित वायरलेस
क्लाउड-व्यवस्थापित APs प्रशासकीय कामे एका केंद्रीय सेवेमध्ये आणतात. यामुळे विखुरलेल्या मालमत्तेमध्ये पॉलिसी, फर्मवेअर, मॉनिटरिंग आणि टेम्प्लेटिंग अतिशय सोपे होते.
रिटेल चेन्स, हॉस्पिटॅलिटी ग्रुप्स आणि मल्टि-साइट ऑपरेटर्ससाठी, हे सहसा सर्वात सुटसुटीत ऑपरेशनल मॉडेल असते. तुम्ही प्रत्येक प्रदेशात कंट्रोलर न पाठवता SSIDs प्रमाणित करू शकता, टेम्पलेट्स लागू करू शकता आणि मर्यादित ऍडमिन अधिकार सोपवू शकता.
याचा अर्थ असा नाही की क्लाउड प्रत्येकासाठी आपोआपच योग्य ठरेल. तुम्हाला अजूनही खालील गोष्टींचे मूल्यांकन करणे आवश्यक आहे:
- ऑपरेशनल अवलंबित्व: इंटरनेट कनेक्टिव्हिटी बिघडल्यास काय होते.
- लायसन्सिंग संरचना: वैशिष्ट्ये एकत्रितपणे बंडल केली आहेत की वेगवेगळ्या सबस्क्रिप्शनमध्ये विभागली आहेत.
- डेटा हाताळणी: गव्हर्नन्स आवश्यकता प्लॅटफॉर्म मॉडेलशी सुसंगत आहेत की नाही.
आर्किटेक्चरची निवड ही तुमची IT टीम कशी काम करते यावर आधारित असावी, विक्रेत्याचे डेमो कसे दिसते यावर नाही.
याबद्दल विचार करण्याचा सोपा मार्ग
या साधर्म्याचा वापर करा.
एक स्टँडअलोन AP म्हणजे प्रत्येक ठिकाणी स्वतंत्र कागदावर कर्मचाऱ्यांच्या कामाचे वेळापत्रक व्यवस्थापित करण्यासारखे आहे. कंट्रोलर मॉडेल म्हणजे मुख्य कार्यालयाद्वारे अंतर्गत पद्धतीने वेळापत्रक प्रणाली चालवणे आहे. क्लाउड-व्यवस्थापित मॉडेल ही एक केंद्रीय सेवा आहे जी सामायिक टेम्पलेट्स आणि भूमिका-आधारित प्रवेशासह (role-based access) सर्वत्र उपलब्ध असते.
कोणतेही एक मॉडेल सार्वत्रिकपणे योग्य नाही. योग्य पर्याय हा स्केल, प्रशासन आणि टीमच्या ओव्हरहेड सहन करण्याच्या क्षमतेवर अवलंबून असतो.
व्यावहारिक निष्कर्ष
जेव्हा ग्राहक सर्वोत्तम ॲक्सेस पॉइंट्सची मागणी करतात, तेव्हा पहिला आर्किटेक्चरल प्रश्न रेडिओ डिझाइनबद्दल नसतो. तो असा असतो: तुम्हाला नियंत्रण कोठे हवे आहे आणि गो-लाइव्हनंतर दर आठवड्याला ते कोण चालवणार आहे?
हे उत्तर कोणत्याही स्पीडच्या तुलनेपेक्षा अधिक वेगाने मार्केटला मर्यादित करते.
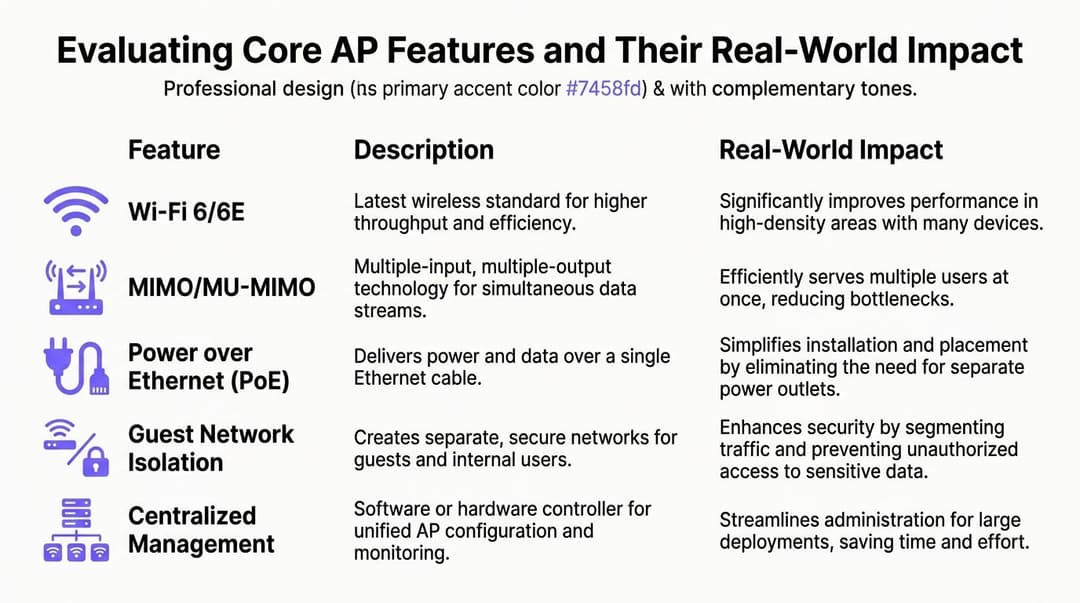
मुख्य AP वैशिष्ट्यांचे आणि त्यांच्या वास्तविक - जगातील प्रभावाचे मूल्यांकन करणे
स्पेसिफिकेशन शीट्स गोंधळात टाकणाऱ्या असतात. त्या महत्त्वाच्या क्षमतांना अशा वैशिष्ट्यांसोबत एकत्र करतात जी केवळ विशिष्ट प्रकरणांमध्ये किंवा प्रयोगशाळेच्या परिस्थितीतच उपयुक्त ठरतात.
व्यस्त ठिकाणांसाठी, मी वापरकर्त्याचा अनुभव, ऑपरेशनल सुलभता आणि लोड असताना लवचिकता काय बदलते यावर लक्ष केंद्रित करतो. 2025 साठी अंदाजित केलेले सर्वात मजबूत एंटरप्राइझ APs मल्टि-गिगाबिट कार्यक्षमतेसह प्रति AP 1,000 पेक्षा जास्त एकाच वेळी वापरल्या जाणाऱ्या उपकरणांना सपोर्ट करू शकतात, ज्यामध्ये 4x4 MU-MIMO आणि 2.5GbE ports सारख्या क्षमतांचा वापर केला जातो, जसे की Meter च्या एंटरप्राइझ ॲक्सेस पॉइंट्सच्या पुनरावलोकनात स्पष्ट केले आहे. तो उपयुक्त संदर्भ आहे, परंतु तरीही क्षमतेच्या मुख्य आकड्यांचे योग्य विश्लेषण करणे आवश्यक आहे.
WiFi जनरेशन महत्त्वाची आहे, परंतु केवळ योग्य संदर्भात
बहुतांश रिफ्रेश प्रकल्पांसाठी WiFi 6 हा एक व्यावहारिक आधारभूत पर्याय ठरतो. हे दाट क्लायंट वातावरणात कार्यक्षमता सुधारते आणि जुन्या प्लॅटफॉर्मपेक्षा मिश्रित डिव्हाइस इस्टेट अधिक चांगल्या प्रकारे हाताळते.
जिथे स्पेक्ट्रमची गर्दी खूप जास्त असते आणि क्लायंट सपोर्ट पुरेसा मजबूत असतो, तिथे Wi-Fi 6E आकर्षक ठरू शकते. काही ठिकाणी, अतिरिक्त बँड चॅनेलवरील दबाव कमी करू शकतो. इतर ठिकाणी, याचा फायदा मर्यादित असतो कारण बहुतांश क्लायंट डिव्हाइसेस अद्याप अधिक स्थापित बँड्स वापरण्यात वेळ घालवतात.
केवळ स्टँडर्ड नावावरून निर्णय घेणे ही एक चूक आहे. तो केवळ एक संकेत आहे.
जर तुम्ही दाट लोकसंख्या असलेल्या आदरातिथ्य (hospitality), आरोग्यसेवा किंवा किरकोळ विक्री (retail) क्षेत्रासाठी डिझाइन करत असाल, तर क्लायंटची मालमत्ता आणि ॲप्लिकेशनचे मिश्रण या नवीन क्षमतेचा लाभ घेऊ शकतात का, याचा विचार करा. नसल्यास, नवीन तंत्रज्ञानाकडे धाव घेण्यापेक्षा चॅनेलचे नियोजन, मांडणी आणि प्रमाणीकरण डिझाइन अधिक मूल्य प्रदान करू शकते.
रेडिओ डिझाइन आणि क्लायंट घनता
AP डेटा शीट्स वाचण्याचा एक उपयुक्त मार्ग म्हणजे रेडिओ डिझाइनचे गर्दी हाताळण्याच्या क्षमतेमध्ये रूपांतर करणे.
- 2x2 MIMO लहान खोल्या, कमी घनतेच्या जागा किंवा बाहेरील ठिकाणांसाठी योग्य असू शकते.
- 4x4 MU-MIMO वर अनेक गंभीर एंटरप्राइझ उपयोजन सततच्या क्लायंट लोड अंतर्गत अधिक सोयीस्कर बनतात.
- हाय - एंड डिझाईन्स अधिक क्षमता देऊ शकतात, परंतु प्रत्येक साइटला त्यांची आवश्यकता नसते.
मुख्य मुद्दा केवळ अँटेनाची संख्या हा नाही. तर जेव्हा एकाच वेळी अनेक डिव्हाइसेस सक्रिय असतात, तेव्हा AP एअरटाइमचे कार्यक्षमतेने नियोजन करू शकतो की नाही हा आहे.
शॉपिंग सेंटरचा परिसर, क्लिनिकची प्रतीक्षा जागा, व्याख्यानगृह किंवा कार्यक्रमाचे दालन अशा ठिकाणी कमी वैशिष्ट्ये असलेले रेडिओ लवकर निकामी ठरतात. शांत बॅक-ऑफिस कॉरिडॉरमध्ये असे होत नाही.
Uplink आणि स्विचिंग मर्यादा
टीम्स अनेकदा मजबूत APs खरेदी करतात आणि नंतर कमकुवत अपलिंक्स किंवा अयोग्य स्विचिंगमुळे त्यांची गती मर्यादित करतात.
मल्टी-गिग क्षमता असलेल्या आधुनिक AP ला साजेशी स्विचिंग आणि PoE प्लॅनिंग मिळणे आवश्यक आहे. जर स्विच लेयर पुरेशी पॉवर किंवा थ्रुपुट देऊ शकत नसेल, तर जाहिरात केलेली AP कामगिरी निरुपयोगी ठरते.
कोणतीही शॉर्टलिस्ट मंजूर करण्यापूर्वी याचे पुनरावलोकन करा:
| वैशिष्ट्य | काळजी घेण्याचे चांगले कारण | सामान्य चूक | |---|---| | मल्टी - गिग अपलिंक | दाट वातावरणात AP हेडरूम जतन करते | प्रीमियम APs कमी क्षमतेच्या ऍक्सेस स्विचेसवर सोडणे | | PoE बजेट | AP वीज वापर आणि पर्यायी वैशिष्ट्यांना समर्थन देते | पोर्ट मोजणे परंतु एकूण विजेकडे दुर्लक्ष करणे | | रेडिओ चेन डिझाइन | क्लायंट स्पर्धेमध्ये क्षमता सुधारते | क्लायंट मिक्सऐवजी पीक रेटसाठी खरेदी करणे | | सुरक्षा समर्थन | मजबूत कर्मचारी आणि अतिथी धोरण सक्षम करते | WPA समर्थनास केवळ टिक - बॉक्स मानणे | | केंद्रीय व्यवस्थापन | उपयोजन आणि समस्येचे निवारण जलद करते | सर्व क्लाउड डॅशबोर्ड तितकेच वापरण्यायोग्य आहेत असे गृहीत धरणे |
OFDMA, शेड्युलिंग, आणि मिश्र मालमत्ता
व्यस्त रिअल-वर्ल्ड वेन्यूमध्ये, एका लॅपटॉपद्वारे स्पीड टेस्ट करणे ही खरी समस्या नसते. तर तिथे एअरटाइमसाठी स्पर्धा करणाऱ्या फोन्स, टॅब्लेट्स, स्कॅनर्स, डिस्प्ले, सेन्सर्स आणि अनमॅनेज्ड डिव्हाइसेसचे संमिश्र जाळे असते.
केवळ वरवरच्या सर्वोच्च-दर (peak-rate) दाव्यांपेक्षा शेड्यूलिंग कार्यक्षमता सुधारणारी वैशिष्ट्ये अधिक महत्त्वाची ठरतात. विशेषतः आरोग्यसेवा आणि मालमत्तेच्या वातावरणात, जर AP प्लॅटफॉर्म नेटवर्कमधील गर्दी चांगल्या प्रकारे हाताळू शकत नसेल, तर कमी-थ्रूपुट असलेली बरीच उपकरणे व्यवस्थापनाचा मोठा भार निर्माण करू शकतात.
हार्डवेअरइतकेच योग्य डिझाईनचे काम महत्त्वाचे असण्याचे हे एक कारण आहे. एक मजबूत WiFi heat map approach टीमला केवळ सामान्य व्हेंडर मार्गदर्शनावर अवलंबून राहण्याऐवजी AP क्षमतेला युझर घनता आणि ठिकाणाच्या फ्लोअर - प्लॅन वर्तनाशी जोडण्यास मदत करतो.
अनिवार्य असलेली सुरक्षा वैशिष्ट्ये
काही AP वैशिष्ट्यांकडे आता प्रीमियम एक्स्ट्रा म्हणून पाहिले जाऊ नये.
आधुनिक सुरक्षा स्थितीची अपेक्षा करणाऱ्या कोणत्याही नवीन एंटरप्राइझ डिप्लॉयमेंटसाठी शॉर्टलिस्टमध्ये WPA3 support चा समावेश असणे आवश्यक आहे. गेस्ट आयसोलेशन, कर्मचारी सेगमेंटेशन आणि डिव्हाइस-क्लास विलग करण्यासाठी स्पष्ट पॉलिसी पर्याय असणे देखील तितकेच गरजेचे आहे.
गेस्ट ॲक्सेस आणि अंतर्गत ॲक्सेस यांनी समान ट्रस्ट मॉडेल सामायिक करू नये कारण ते समान सिलिंग हार्डवेअर वापरतात. जर AP प्लॅटफॉर्ममुळे सेगमेंटेशन करणे कठीण होत असेल, तर डिप्लॉयमेंट नेहमीच कठीण राहील.
चांगली वायरलेस रचना वापरकर्त्यांच्या गटांना एकत्र गोंधळात टाकत नाही. ती प्रत्येक गटाला किमान ऑपरेशनल घर्षणासह योग्य प्रवेश मार्ग प्रदान करते.
मी कशाला सर्वात पहिले प्राधान्य देईन
जर मला सर्वोत्तम ऍक्सेस पॉईंट्ससाठी विक्रेत्यांची एक मोठी यादी एका लहान यादीमध्ये रूपांतरित करायची असेल, तर मी या क्रमाने प्राधान्य देईन:
- ऑपरेशनल योग्यता: टीम मोठ्या प्रमाणावर याचे उत्तम व्यवस्थापन करू शकते का.
- ओळख आणि पॉलिसी सुसंगतता: हे इच्छित ऑथेंटिकेशन आणि वर्गीकरण मॉडेलला सपोर्ट करू शकते का.
- वास्तविक डेन्सिटी प्रोफाईलसाठी रेडिओ क्षमता: मार्केटिंग डेन्सिटी नाही, तर वास्तविक डेन्सिटी.
- स्विचिंग आणि पॉवर सुसंगतता: कोणतीही छुपी पायाभूत सुविधा विसंगती नाही.
- ॲनालिटिक्स आणि ट्रबलशूटिंग उपयुक्तता: ऑपरेटर्स समस्या त्वरीत पाहू आणि दुरुस्त करू शकतात का.
सर्वोत्तम हार्डवेअर म्हणजे सर्वात जास्त संक्षिप्त रूपे असलेले प्लॅटफॉर्म नव्हे. ते असे आहे ज्याची प्रमुख वैशिष्ट्ये तुमच्या जागेच्या, वापरकर्त्यांच्या आणि सपोर्ट टीमच्या प्रत्यक्ष संपर्कात आल्यावरही टिकून राहतात.
महत्त्वाच्या उद्योगांसाठी AP सायझिंग आणि प्लेसमेंट धोरणे
चुकीचे प्लेसमेंट चांगल्या हार्डवेअरचा बिघाड करते. वायरलेस नेटवर्किंगमधील हा सर्वात महागड्या धड्यांपैकी एक आहे.
ऑनलाईन मिळणारे बहुतांश जागा निश्चितीचे सल्ले सामान्य स्वरूपाचे असतात. ते तुम्हाला AP ला खुल्या, मध्यवर्ती, उंचावलेल्या जागांवर ठेवण्यास सांगतात. ते तिथपर्यंत ठीक आहे, परंतु ते मल्टी - टॅलेंट आयसोलेशन, हेरिटेज-वास्तूंच्या मर्यादा किंवा UK मधील ठिकाणांच्या कडक नियमांच्या वास्तवाशी डील करत नाही. याच त्रुटींमुळे हॉटेल्स, विद्यार्थी वसतिगृहे आणि सामायिक-वापर मालमत्तांसाठी मुख्य प्रवाहातील मार्गदर्शन सहसा अपयशी ठरते, जसे की जागा निश्चितीच्या सल्ल्यांमध्ये मल्टी - टॅलेंट आणि नियामक बाबींच्या कमतरतेवरील या चर्चेमध्ये नमूद केले आहे.
हॉटेल्स आणि आदरातिथ्य
कॉरिडॉर-ओन्ली डिझाइन्स अजूनही हॉटेल्समध्ये दिसतात कारण ते कागदावर स्वस्त वाटतात. ते बऱ्याचदा प्रत्यक्षात निराशाजनक ठरतात, विशेषतः दाट भिंतींचे बांधकाम, कठीण रायझर्स किंवा अनियमित खोली मांडणी असलेल्या इमारतींमध्ये.
जेव्हा मालमत्ता मालक खोलीत विश्वासार्ह स्ट्रीमिंग, कामाचा ट्रॅफिक आणि व्हॉईस किंवा मेसेजिंग सातत्याची अपेक्षा करतात, तेव्हा प्रति-खोली किंवा खोलीच्या जवळ केलेली मांडणी सहसा वापरकर्त्याला चांगला अनुभव देते. कॉरिडॉर डिझाईन्स अद्याप काही इमारतींमध्ये काम करू शकतात, परंतु त्यासाठी शिस्तबद्ध सर्वेक्षण आणि वास्तववादी अपेक्षांची आवश्यकता असते.
आदरातिथ्य क्षेत्रात, "अधिक पॉवर असलेले कमी APs" हे योग्य उत्तर क्वचितच असते. कमी पॉवर, अधिक स्पष्ट सेल डिझाईन आणि खोलीच्या जवळील उत्तम मांडणी नेहमीच सरस ठरतात.
व्यावहारिक मार्गदर्शन:
- खोलीतील अनुभवाला प्राधान्य द्या: पाहुण्यांच्या तक्रारी कॉरिडॉरच्या सिलिंगमधून नव्हे, तर बेडरुममधून सुरू होतात.
- भिंतींचे साहित्य आधीच तपासा: सजावटीचे फिनिशिंग आणि जुन्या इमारतीचे बांधकाम लहरींच्या प्रसाराला तीव्रतेने बदलते.
- रोमिंग बदलांचे डिझाइन करा: पाहुणे खोली, लॉबी, रेस्टॉरंट आणि कॉन्फरन्स एरिया दरम्यान फिरत असतात.
किरकोळ विक्री आणि खरेदी केंद्रे
रिटेल WiFi ची दोन कामे असतात. त्याने वापरकर्त्यांना विश्वसनीयपणे कनेक्ट केले पाहिजे, आणि आवश्यक असेल तिथे लोकेशन-अवेअर ऑपरेशनल इनसाईटला सपोर्ट केला पाहिजे.
याचा अर्थ असा की प्लेसमेंट करताना केवळ संपूर्ण कव्हरेजचाच विचार न करता प्रवेशद्वार, ड्वेल झोन, रांगेत उभे राहण्याचे क्षेत्र आणि मुख्य जागा यांचाही विचार केला पाहिजे. जर रिटेलरला ॲनालिटिक्स किंवा लोकेशन-आधारित सेवा हव्या असतील, तर सिग्नल स्ट्रेंथइतकीच AP जिओमेट्री देखील महत्त्वाची ठरते.
वापराचे प्रकार स्वरूपानुसार बदलतात:
- मुख्य बाजारपेठेतील दुकान: स्टोअरसमोरील भाग आणि बिलिंग काउंटर क्षेत्रातील विश्वासार्हता सर्वात महत्त्वाची असते.
- डिपार्टमेंटल स्टोअर: प्रत्येक मजला एका स्वतंत्र RF वातावरणासारखा काम करू शकतो.
- शॉपिंग सेंटर: सार्वजनिक क्षेत्रे, फूड कोर्ट आणि भाडेकरूंच्या सीमा चॅनेल नियोजनात गुंतागुंत निर्माण करतात.
आरोग्य सेवा पर्यावरण
रुग्णालये आणि क्लिनिकमधील कमकुवत डिझाइन्स लवकर उघडकीस येतात. वैद्यकीय उपकरणे, कर्मचाऱ्यांची दाट हालचाल, शील्डेड रूम्स, लिफ्ट कोअर्स, जुन्या वास्तू आणि बदलती मांडणी हे सर्व साध्या प्लेसमेंट नियमांच्या विरुद्ध काम करतात.
केवळ कव्हरेज असणे पुरेसे नाही. डिझाइनने डिव्हाइसच्या हालचाली दरम्यान आणि स्थानिक नेटवर्क गर्दीच्या वेळी देखील विश्वासार्ह सेवा राखली पाहिजे, विशेषतः जेथे वैद्यकीय कार्यप्रवाह स्थिर वायरलेस प्रवेशावर अवलंबून असतात.
नियोजनासाठी, केवळ फ्लोअर मॅप्सवर अवलंबून न राहता प्रत्यक्ष क्लिनिकल वर्कफ्लोपासून सुरुवात करा.
- काळजी घेण्याच्या मार्गांचे मॅपिंग करा: जिथे डिव्हाइसेस आणि कर्मचारी फिरतात.
- विशेष खोल्यांवर स्वतंत्रपणे उपचार करा: इमेजिंग क्षेत्रे आणि जड प्लांट असलेल्या जागांना सहसा वेगळ्या लक्ष्याची गरज असते.
- मिश्र डिव्हाइसेसचे नियोजन करा: अनमॅनेज्ड क्लिनिकल डिव्हाइसेस कर्मचाऱ्यांच्या लॅपटॉप आणि हँडसेटपेक्षा वेगळ्या पद्धतीने काम करतात.
विद्यार्थी गृहनिर्माण आणि बिल्ड-टू-रेंट
सामायिक निवासी WiFi च्या बाबतीत सामान्य व्यावसायिक सल्ले अनेकदा पूर्णपणे अयशस्वी ठरतात. रहिवासी घरगुती साधेपणाची अपेक्षा करतात, परंतु ऑपरेटरला व्यावसायिक दर्जाचे वेगळेपण आणि समर्थनक्षमता आवश्यक असते.
ही केवळ कव्हरेजची समस्या नाही. ही सहअस्तित्व आणि विलगीकरणाची समस्या आहे. भाडेकरू A ला भाडेकरू B च्या नेटवर्क डिझाइन निर्णयांचा त्रास होऊ नये. आर्किटेक्चर खूपच ढोबळ असेल तर जुनी डिव्हाइसेस, गेमिंग उपकरणे, स्मार्ट टीव्ही आणि अनमॅनेज्ड IoT या सर्व गोष्टींमुळे अडचणी वाढतात.
चांगल्या डिझाइन प्रक्रियेमध्ये RF आणि सेवा मर्यादा या दोन्हीचा समावेश होतो. म्हणूनच सुरुवातीच्या टप्प्यातील नियोजनासाठी ॲक्सेस पॉइंट कॅल्क्युलेटर सारखी साधने एक सुरुवातीचा बिंदू म्हणून उपयुक्त ठरतात, जरी त्यांनी वास्तविक सर्वेक्षणाची जागा कधीही घेऊ नये.
वास्तविक प्रोजेक्ट्समध्ये टिकणारे प्लेसमेंटचे नियम
फक्त पोहोच वाढवण्यासाठी नव्हे, तर मर्यादित क्षेत्रासाठी डिझाइन करा
मोठ्या सेल्स म्हणजे नेहमीच उत्तम सेल्स असे नसते. बर्याच ठिकाणी, योग्य रचना जाणूनबुजून कव्हरेज मर्यादित ठेवते जेणेकरून क्लायंट तुमच्या अपेक्षेनुसार जोडले जातील.
सेवेचा उद्देश फ्लोअर - प्लॅनच्या सुविधेपासून वेगळा ठेवा
सर्वात जवळचा केबल मार्ग हा नेहमीच योग्य AP चे स्थान असेल असे नाही. सुलभ केबलिंगमुळे अनेकदा खराब वापरकर्ता अनुभव मिळतो.
इमारतीच्या मर्यादांचा आदर करा
नोंदणीकृत इमारती, वारसा वास्तूंचे अंतर्गत भाग आणि जमीनदारांचे निर्बंध यामुळे आदर्श माउंटिंग पॉईंट्स मिळण्यात अडथळा येऊ शकतो. या मर्यादांवर सुरुवातीलाच काम करा. उशिरा समजलेल्या गुप्त तडजोडींमुळे सहसा खर्चिक फेरकाम करावे लागते.
AP प्लेसमेंट प्लॅनमध्ये कोणाला सेवेची गरज आहे, ते कोठे फिरतात आणि काय वेगळे ठेवले पाहिजे हे दिसून आले पाहिजे. कव्हरेज ही केवळ सुरवात आहे.
तुमची फ्युचर - प्रुफ WiFi ऑथेंटिकेशन चेकलिस्ट
ऍक्सेस पॉईंटच्या अपग्रेडचे मूल्यांकन केवळ तो स्थापित केलेल्या दिवसावरून नाही, तर पुढील काही वर्षांत तो कशा प्रकारचा ऍक्सेस अनुभव प्रदान करू शकतो यावरून केले पाहिजे.
या टप्प्यावर अनेक खरेदी प्रक्रिया खूप हार्डवेअर-केंद्रित बनतात. रेडिओ कदाचित मजबूत असतील, परंतु प्लॅटफॉर्म इच्छित गेस्ट प्रवास, कर्मचारी ओळख मॉडेल किंवा जुन्या डिव्हाइसच्या धोरणास सपोर्ट करू शकत नाही. त्याच वेळी टीम्सना गैरसोयीचे तात्पुरते उपाय करावे लागतात.
ऑथेंटिकेशनच्या तयारीसाठी मी वापरत असलेली शॉर्टलिस्ट
आधुनिक गेस्ट अॅक्सेस मानकांसाठी समर्थन
जर एखाद्या वेन्यूला येणाऱ्या पाहुण्यांना कोणत्याही अडथळ्याशिवाय पुन्हा भेट देण्याचा आणि अधिक चांगला पहिला कनेक्शन अनुभव द्यायचा असेल, तर AP प्लॅटफॉर्मचे Passpoint आणि त्याशी संबंधित रोमिंग-फ्रेंडली पद्धतींच्या सपोर्टसाठी मूल्यमापन केले पाहिजे.
याचा अर्थ असा नाही की प्रत्येक ठिकाणाला सारख्याच गेस्ट जर्नीची आवश्यकता आहे. याचा अर्थ असा आहे की हार्डवेअरने त्यात अडथळा आणू नये.
मजबूत एंटरप्राइझ ऑथेंटिकेशन पर्याय
कर्मचारी आणि व्यवस्थापित डिव्हाइसेससाठी, 802.1X आणि EAP-TLS सारख्या प्रमाणपत्र-आधारित ऍक्सेससाठी सुलभ सपोर्ट शोधा. या पद्धती सामायिक क्रेडेंशियलपेक्षा अधिक मजबूत झिरो-ट्रस्ट स्थितीशी जुळतात आणि पासवर्ड वारंवार बदलण्याचा दीर्घकालीन त्रास कमी करतात.
केवळ AP व्यावसायिक ऑथेंटिकेशनला सपोर्ट करते असे म्हणते का, हा एकच प्रश्न नाही. मुख्य प्रश्न असा आहे की व्यापक प्लॅटफॉर्म पॉलिसी, सर्टिफिकेटचा वापर आणि लाइफसायकल बदल व्यवस्थापन सुलभ करतो का.
जुनी उपकरणे आणि IoT साठी व्यवस्था
अनेक वेन्यूजमध्ये अजूनही जुनी डिव्हाइसेस असतात जी आधुनिक आयडेंटिटी फ्लोमध्ये सहजपणे सामील होऊ शकत नाहीत. प्रिंटर, डिस्प्ले, कंट्रोल्स, विशेष उपकरणे आणि ग्राहक-शैलीतील निवासी डिव्हाइसेस हे सर्व थेट लाइव्ह वातावरणात दिसून येतात.
अशा ठिकाणी iPSK सारख्या पद्धतींचा सपोर्ट मौल्यवान ठरू शकतो. संपूर्ण नेटवर्कला एका सामायिक पासवर्डमध्ये न बदलता हे तुम्हाला कठीण डिव्हाइस प्रकारांसाठी अधिक नियंत्रित मार्ग देते.
कामगिरी अजूनही महत्त्वाची आहे, परंतु योग्य दिशेने
ऑथेंटिकेशन-फर्स्ट म्हणजे थ्रूपुट कडे दुर्लक्ष करणे नव्हे. याचा अर्थ कामगिरीला नियोजित सेवा मॉडेलशी जोडणे असा आहे.
दाट क्लायंट असलेल्या वातावरणासाठी, या श्रेणीतील AP क्षमतेसाठी LazyAdmin च्या तुलनात्मक संदर्भावर आधारित, 4x4 MIMO सह 5 GHz वर 4.8 Gbps पेक्षा जास्त ओव्हर-द-एअर आणि 150 पेक्षा जास्त क्लायंटसह 2.0 Gbps पेक्षा जास्त प्रत्यक्ष मल्टि-क्लायंट गती देण्यास सक्षम असणारे Wi-Fi 6 APs शोधा. हे आकडे असे हार्डवेअर ओळखण्यात मदत करतात जे व्यस्त संमिश्र वापरादरम्यान निकामी होण्याची शक्यता कमी असते.
एक व्यावहारिक खरेदी चेकलिस्ट
निवड अरुंद करताना याचा वापर करा:
- अतिथी प्रवासाची सुसंगतता: AP प्लॅटफॉर्म जुनाट Captive Portal अनुभवाऐवजी कमी घर्षणाचे अतिथी ऑनबोर्डिंग मॉडेलला समर्थन देऊ शकतो का.
- डिरेक्टरी संरेखन: प्लॅटफॉर्म आधुनिक कर्मचारी ओळख वर्कफ्लो आणि प्रमाणपत्र - प्रेरित प्रवेशास अनुकूल आहे का.
- IoT आणि जुने पर्याय: सर्व गोष्टींसाठी एक पासवर्ड न वापरता त्रासदायक उपकरणांना वेगळे केले जाऊ शकते का.
- धोरण स्पष्टता: भूमिका - आधारित प्रवेश नियंत्रणे समजण्यायोग्य आणि राखण्यायोग्य आहेत का.
- ऑपरेशनल साधेपणा: टीम तज्ञांच्या कसरतीशिवाय प्रवेश रद्द, ऑनबोर्ड आणि समस्येचे निवारण करू शकते का.
पुढील रिफ्रेश सायकलसाठी सर्वोत्तम ऍक्सेस पॉईंट्स तेच आहेत जे भविष्यात अधिक मजबूत ओळख निर्णयांसाठी (identity decisions) वाव ठेवतात. हार्डवेअरने तुमचे ऍक्सेस पर्याय वाढवले पाहिजेत, ते मर्यादित करू नयेत.
तुमचे नवीन अॅक्सेस पॉईंट्स सुरक्षित आणि खरेदी करणे
खरेदीच्या टप्प्यावर घेतलेले सुरक्षिततेचे निर्णय हे रोलआउटनंतर केलेल्या सुरक्षिततेच्या दुरुस्त्यांपेक्षा कमी खर्चिक असतात. हे विशेषतः वायरलेसच्या बाबतीत खरे आहे, जिथे चुकीचे अंदाज प्रत्येक साइटवर त्वरीत पसरतात.
अनेक टीम्स केवळ एन्क्रिप्शनवर लक्ष केंद्रित करतात आणि तिथेच थांबतात. एन्क्रिप्शन महत्त्वाचे आहे, परंतु ते केवळ एक स्तर आहे. सुरक्षित वायरलेस सुविधेसाठी सेगमेंटेशन, समजदार रोल मॅपिंग, रोग (rogue) डिव्हाइसेसची जाणीव आणि संस्था टिकवून ठेवू शकेल असे पॅचिंग मॉडेल देखील आवश्यक असते.
आग्रहाने असावेत असे सुरक्षा नियंत्रणे
एका चांगल्या AP प्लॅटफॉर्मने वापरकर्ता गट आणि डिव्हाइस प्रकारांमध्ये व्यावहारिक विभाजन राखले पाहिजे.
किमान, या क्षेत्रांचे पुनरावलोकन करा:
- भूमिका-आधारित नेटवर्क ॲक्सेस: कर्मचारी, अतिथी, कंत्राटदार आणि IoT एकाच पॉलिसी बकेटमध्ये येऊ नयेत.
- अतिथी विलगीकरण: अतिथी युझर्स डीफॉल्टनुसार अंतर्गत सिस्टीम शोधण्यास किंवा त्यांच्यापर्यंत पोहोचण्यास सक्षम नसावेत.
- Rogue AP दृश्यमानता: प्लॅटफॉर्मने ऑपरेटर्सना संशयास्पद किंवा अनपेक्षित वायरलेस पायाभूत सुविधा शोधण्यात मदत केली पाहिजे.
- लाइफसायकल पॅचिंग: फर्मवेअर अपडेट्स अंदाज लावण्यायोग्य, सपोर्ट करण्यायोग्य आणि दृश्यमान असावेत.
वायरलेस जोखीम क्षेत्रांच्या अधिक व्यापक दृष्टिकोनासाठी, सुरक्षित वायरलेस नेटवर्किंग पद्धतींचे (secure wireless networking practices) हे मार्गदर्शक एक उपयुक्त ऑपरेशनल संदर्भ आहे.
कमकुवत पर्याय उघड करणारे खरेदीचे प्रश्न
व्हेंडरचे डेमो सहसा व्यवस्थित दिसतात. खरेदीची कडक शिस्तच भविष्यातील डोकेदुखी समोर आणते.
अंतिम निवड करण्यापूर्वी हे प्रश्न विचारा:
| खरेदी क्षेत्र | काय विचारायचे |
|---|---|
| परवाना (Licensing) | कोणत्या वैशिष्ट्यांसाठी चालू वर्गणी आवश्यक आहे आणि कोणती वैशिष्ट्ये मूळ स्वरूपात समाविष्ट आहेत? |
| हार्डवेअर लाइफसायकल | प्लॅटफॉर्मला किती काळ सपोर्ट आणि फर्मवेअर देखभाल मिळणे अपेक्षित आहे? |
| सुरक्षा प्रतिसाद | सुरक्षा त्रुटी कशा प्रकारे संप्रेषित केल्या जातात आणि त्यांचे निवारण कसे केले जाते? |
| ऑपरेशनल टूलींग | प्रशासक भूमिका किंवा साइटनुसार सुरक्षितपणे प्रवेश सोपवू शकतात का? |
| स्थलांतर मार्ग (Migration path) | संपूर्ण प्रणालीची पुनर्रचना न करता नंतर APs बदलणे किंवा जोडणे किती कठीण आहे? |
थेट चर्चा करण्यास योग्य असणारी तडजोड
साध्या वातावरणात काही कमी किमतीचे प्लॅटफॉर्म पूर्णपणे पुरेसे असतात. परंतु जर ते पॉलिसी कठीण करून, फर्मवेअर अनिश्चित बनवून किंवा मल्टि-साइट ऑपरेशन्स क्लिष्ट करून पैशांची बचत करत असतील, तर ही बचत सपोर्टच्या कष्टांमध्ये वाया जाते.
त्याचप्रमाणे, काही प्रीमियम प्लॅटफॉर्म्सची निवड तेव्हाच योग्य ठरते जेव्हा संस्था त्यांचे मजबूत कंट्रोल्स आणि ॲनालिटिक्स वापरणार असते. प्रगत प्लॅटफॉर्म खरेदी करणे आणि नंतर ते ग्राहक राउटरसारखे चालवणे म्हणजे पैशांचा अपव्यय आहे.
खरेदी विभागाने हे तपासले पाहिजे की प्लॅटफॉर्म केवळ चाचणीच्या (proof-of-concept) आठवड्यातच नव्हे, तर सामान्य कामाच्या दिवशी देखील व्यवस्थापित करण्यायोग्य राहतो की नाही.
खरेदीपूर्वीची अंतिम तपासणी
खरेदी ऑर्डर जारी करण्यापूर्वी, चार गोष्टींची खात्री करा:
- स्विचिंग लेयर APs ला योग्य प्रकारे पॉवर आणि अपलिंक करू शकते.
- ऑथेंटिकेशन मॉडेल परिभाषित केले आहे, पुढे ढकललेले नाही.
- इमारतीसाठी RF डिझाईन प्रमाणित केले गेले आहे.
- हार्डवेअरच्या संपूर्ण आयुष्यादरम्यान सपोर्ट आणि लायसन्सिंग मॉडेल स्वीकार्य आहे.
त्या क्षणी "सर्वोत्तम ऍक्सेस पॉईंट्स" ची निवड हा ब्रँडच्या पसंतीऐवजी सुरक्षा, ऑपरेशन्स आणि वापरकर्त्याच्या अनुभवावर आधारित एक व्यावसायिक निर्णय बनतो.
अॅक्सेस पॉईंट्सबद्दल वारंवार विचारले जाणारे प्रश्न
कोणती गोष्ट अॅक्सेस पॉईंटला एंटरप्राइझ - ग्रेड बनवते
एंटरप्राइझ-ग्रेड म्हणजे सामान्यतः केवळ कच्च्या वेगापेक्षा बरेच काही असते. याचा अर्थ मजबूत पॉलिसी नियंत्रण, अधिक सुलभ केंद्रीय व्यवस्थापन, उत्तम लाइफसायकल हाताळणी, व्यापक प्रमाणीकरण सपोर्ट आणि लोड असताना अधिक अंदाज वर्तवण्यायोग्य वर्तन असा होतो.
प्रोज्युमर APs लहान, कमी नियंत्रित वातावरणात काम करू शकतात. परंतु जेव्हा तुम्हाला शिस्तबद्ध सेगमेंटेशन, मल्टी-साइट गव्हर्नन्स किंवा सपोर्ट उत्तरदायित्वाची आवश्यकता असते तेव्हा ते जोखमीचे ठरतात.
अॅक्सेस पॉईंट्स किती वेळा बदलले पाहिजेत
प्रत्येक मालमत्तेसाठी योग्य ठरेल असे कोणतेही एकच वेळापत्रक नसते. रिफ्रेश करण्याची वेळ ही क्लायंटची मागणी, ॲप्लिकेशनमधील बदल, व्हेंडर सपोर्ट लाइफसायकल आणि सद्य प्लॅटफॉर्म तुम्हाला आवश्यक असलेल्या सुरक्षितता आणि ओळख मॉडेलला अजूनही सपोर्ट करतो की नाही यावर अवलंबून असते.
मी क्लायंटना खालील तीन गोष्टींपैकी एक घडल्यास रिफ्रेश करण्याचा सल्ला देतो: समर्थनक्षमता कमी होते, वापरकर्त्यांच्या अपेक्षा प्लॅटफॉर्मच्या मर्यादेपलीकडे जातात, किंवा नेटवर्क आर्किटेक्चरमुळे तात्पुरते उपाय (workarounds) शोधणे भाग पडते.
WiFi मध्ये AI उपयुक्त आहे का
कधीकधी. उपयुक्त भाग सामान्यतः जादूई असण्यापेक्षा अगदी साधे असतात.
स्वयंचलित रेडिओ ट्यूनिंग, त्रुटी शोधणे आणि सुलभ फॉल्ट कोरिलेशन ऑपरेशन्स टीम्सना मदत करू शकतात. परंतु "AI" कमकुवत डिझाइन दुरुस्त करू शकत नाही. ते खराब तैनाती सुधारण्याऐवजी आधीच चांगल्या असलेल्या तैनातीला अधिक उत्कृष्ट बनवते.
मी एकाच नेटवर्कमध्ये वेगवेगळ्या AP ब्रँडचे मिश्रण करू शकतो का
तुम्ही करू शकता, परंतु एखादे सबळ कारण असल्याशिवाय मी एकाच मध्यवर्ती व्यवस्थापित सेवेसाठी याची फारशी शिफारस करत नाही.
मिश्र व्हेंडरच्या मालमत्तेमुळे अनेकदा विसंगत पॉलिसी हाताळणी, असमान ट्रबलशूटिंग वर्कफ्लो आणि विखुरलेले फर्मवेअर व्यवस्थापन तयार होते. एखाद्या विशिष्ट क्षेत्रात विशिष्ट ब्रँड वापरला असल्यास, त्याचे कारण दस्तऐवजीकरण करून ठेवा आणि अतिरिक्त सपोर्टची जबाबदारी स्वीकारा.
सर्वात महागडे APs हेच नेहमी सर्वोत्तम अॅक्सेस पॉईंट्स असतात का
नाही. प्रीमियम APs तेव्हाच फायदेशीर ठरतात जेव्हा साइटची घनता, सेवा डिझाइन किंवा ऑपरेशनल मॉडेल त्यांचे समर्थन करते.
अनेक प्रकल्प चुकीच्या पद्धतीने डिप्लॉय केलेल्या टॉप-टियर AP पेक्षा योग्य प्रकारे निवडलेले हार्डवेअर, उत्तम प्लेसमेंट आणि मजबूत ऑथेंटिकेशन मॉडेल वापरून संतुलित डिझाइनसह चांगली कामगिरी करतात.
पाहुणे आणि कर्मचाऱ्यांनी समान SSID वापरावे का
बाय डीफॉल्ट नाही. सामायिक केलेले SSID काही डिझाईन्समध्ये उपयुक्त ठरू शकतात, परंतु केवळ तेव्हाच जेव्हा पॉलिसी मॉडेल बॅकएंडला वापरकर्ते आणि डिव्हाइसेसमध्ये स्पष्टपणे फरक करते.
अनेक वातावरणात, स्वतंत्र सेवा सादरीकरण (service presentation) नियंत्रित करणे आणि स्पष्ट करणे सोपे राहते. योग्य उत्तर हे ओळख आणि प्रवेश आर्किटेक्चर (identity and access architecture) कसे डिझाइन केले आहे यावर अवलंबून असते.
तुम्ही WiFi रीफ्रेशचे नियोजन करत असल्यास आणि पाहुणे, कर्मचारी आणि मल्टि-भाडेकरू वातावरणासाठी सुरक्षित, पासवर्डशिवाय प्रवेशासह तुमचे निवडलेले हार्डवेअर जोडू इच्छित असल्यास, Purple नक्की पाहावे असे आहे. हे आघाडीच्या नेटवर्क विक्रेत्यांसोबत काम करते, आधुनिक ओळख-आधारित प्रवेश प्रवासाला सपोर्ट करते आणि ऑपरेटरना WiFi ला केवळ कनेक्टिव्हिटी लेयरवरून चांगल्या वापरकर्ता अनुभवासाठी आणि स्पष्ट ऑपरेशनल अंतर्दृष्टीसाठी एका प्लॅटफॉर्ममध्ये बदलण्यास मदत करते.



