La mayoría de los consejos sobre los mejores puntos de acceso empiezan en el lugar equivocado. Se preguntan qué modelo es el más rápido, qué radio es más reciente o qué proveedor tiene la lista de funciones más larga.
Eso importa, pero no es la primera decisión.
En despliegues reales, el mejor punto de acceso es el que se adapta al modelo de identidad, al modelo operativo y al entorno físico del sitio. Un hospital no compra WiFi de la misma manera que un centro comercial. Un hotel que busca un acceso recurrente y fluido para sus huéspedes no debería evaluar el hardware de la misma manera que un operador de residencias de estudiantes que intenta aislar a cientos de residentes en una infraestructura compartida.
Las hojas de especificaciones son útiles. Los recorridos de usuario son decisivos. Si la red no puede soportar un acceso seguro para el personal, una incorporación de invitados fluida y una segmentación limpia para los dispositivos no gestionados, el "mejor" punto de acceso sobre el papel se convierte en un costoso adorno de techo.
Una mejor manera de evaluar los mejores puntos de acceso es plantearse primero cuatro preguntas:
- Quién se conecta: personal, invitados, residentes, contratistas, dispositivos IoT, o todos ellos.
- Cómo se autentican: contraseña compartida, Captive Portal, acceso basado en certificados, SSO o roaming sin contraseña.
- Qué debe permanecer aislado: tráfico de invitados, sistemas de pago, sistemas clínicos, controles de edificios, redes de inquilinos.
- Cómo se opera el espacio: un sitio, múltiples sitios, TI subcontratada, TI centralizada o un modelo híbrido.
Eso reduce rápidamente la lista de candidatos. También evita un error común: los equipos suelen sobredimensionar la capacidad de radio bruta y subestimar la compatibilidad de gestión, segmentación y autenticación. El resultado es una red con un rendimiento excelente en laboratorio, pero que frustra a las personas en producción.
Más allá de las velocidades: cómo elegir los mejores puntos de acceso
La idea de que un único dispositivo es el mejor punto de acceso para todos los entornos nunca ha sido cierta. Y ahora lo es aún menos.
Un AP moderno es solo una parte de un sistema de acceso más amplio que incluye identidad, políticas, analíticas, conmutación, alimentación y ubicación física. La mayor parte del contenido sobre los mejores puntos de acceso se limita a las métricas de rendimiento del hardware y omite la capa de autenticación que define la experiencia del usuario, a pesar de que los centros de eventos necesitan evaluar cada vez más los AP por su compatibilidad de autenticación, velocidad de aprovisionamiento y preparación para analíticas, tal como se señala en este análisis sobre la capa de autenticación ausente en la selección de AP.
Comience con el recorrido del usuario
Un huésped en un hotel busca un acceso sin fricciones. Una enfermera con un dispositivo gestionado necesita conectividad segura y basada en políticas. Un residente en una vivienda de alquiler de obra nueva espera una sencillez privada similar a la de un hogar. Se trata de modelos de servicio diferentes, y la elección del AP debe adaptarse a ellos.
Si un establecimiento desea un acceso de retorno con un solo toque, el soporte de hardware para estándares como Passpoint y una integración de identidad más amplia importan más que otra afirmación de marketing sobre el rendimiento máximo. Si el personal necesita un acceso basado en certificados vinculado a la identidad del directorio, la plataforma de AP debe funcionar de manera fluida con ese modelo de políticas.
Qué funciona y qué no
Lo que funciona es elegir el hardware después de definir las clases de acceso y las limitaciones operativas.
Lo que no funciona es comprar basándose únicamente en las radios.
Una lista de candidatos práctica debería comparar a los proveedores sobre estas preguntas en una fase temprana:
| Área de decisión | Qué buscar | Por qué es importante |
|---|---|---|
| Idoneidad de autenticación | Soporte para modelos modernos de identidad de invitados y personal | La experiencia de inicio de sesión define la adopción y la carga de soporte |
| Segmentación | Separación limpia de políticas para el tráfico de invitados, personal, IoT y clientes externos | Los fallos de seguridad suelen comenzar con un aislamiento débil |
| Modelo de gestión | Autonomía en la nube, controladora o local alineada con la capacidad de TI | La arquitectura de gestión incorrecta genera costes operativos a largo plazo |
| Ganchos de analítica | Datos útiles de eventos y sesiones | El WiFi debe respaldar la visibilidad operativa y empresarial |
| Idoneidad física | Patrón de antena, necesidades de PoE, opciones de montaje | Una ficha técnica perfecta seguirá fallando si no se puede desplegar correctamente |
Compre el punto de acceso pensando en el servicio que necesita ofrecer, no en la cifra de rendimiento que desea citar.
Una mejor definición de lo mejor
Los mejores puntos de acceso son aquellos que soportan una red centrada en el usuario. Eso significa una incorporación segura, un roaming fiable, una aplicación estricta de las políticas y operaciones gestionables en todo el entorno.
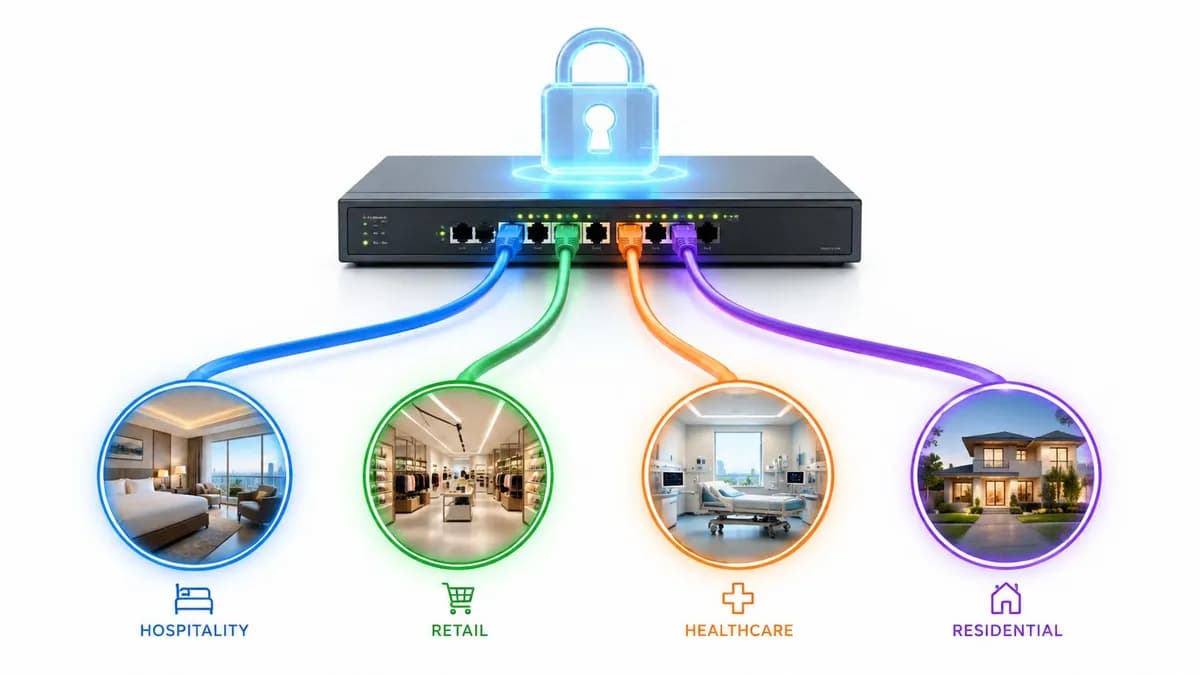
Para hostelería, retail, sector sanitario y propiedades multiinquilino, esto suele conducir a una decisión más disciplinada: elegir la plataforma que simplifique la gestión de la identidad, la segmentación y el ciclo de vida. Después, compare el rendimiento de la radio dentro de ese campo acotado.
Desmontando las arquitecturas modernas de puntos de acceso
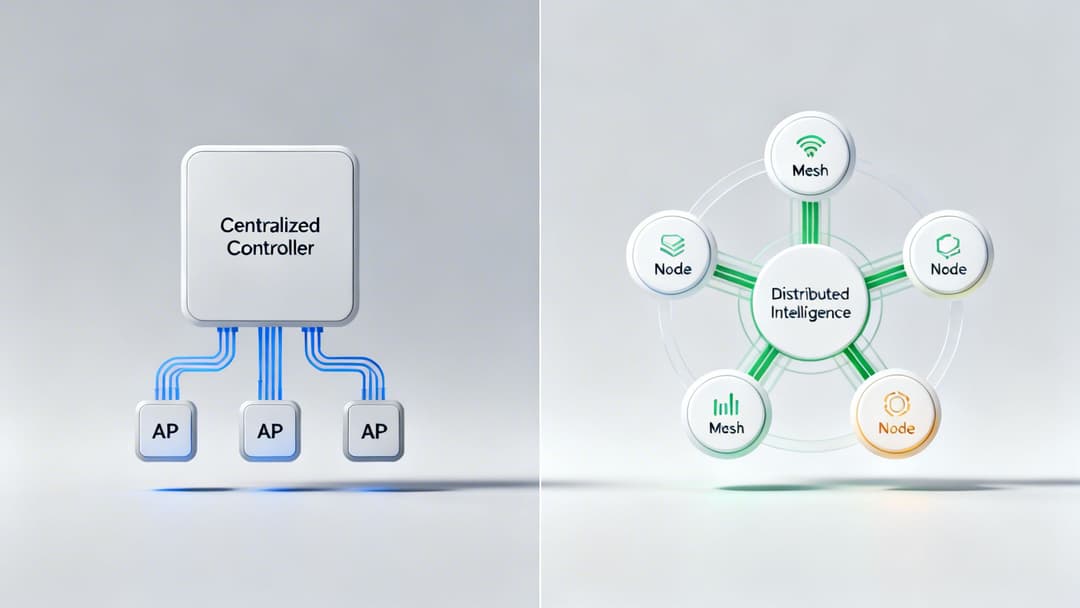
Antes de comparar modelos, resulta útil comprender los tres estilos operativos que los sustentan. El punto de acceso en el techo puede parecer similar entre distintos fabricantes, pero la arquitectura que hay detrás cambia la forma en que se despliega, se resuelven problemas, se protege y se escala la red.
En el mercado del Reino Unido, este cambio ha sido visible durante años. Aruba obtuvo una cuota del 13.8% de las unidades distribuidas a través de mayoristas en el mercado de puntos de acceso inalámbricos para empresas del Reino Unido en 2013, frente al 10.7% del año anterior, lo que refleja la tendencia hacia plataformas WiFi empresariales escalables en lugar de dispositivos aislados, según el resumen de CRN sobre los datos de envíos de distribuidores.
APs independientes
Los puntos de acceso independientes son el modelo más sencillo. Cada dispositivo se configura de manera individual y se autogestiona en gran medida.
Esto todavía puede ser aceptable para un sitio muy pequeño con pocos requisitos de cambio. Una cafetería con un solo AP y sin una política central compleja puede tolerar este enfoque.
Los inconvenientes aparecen rápidamente:
- Desviación de configuración: un AP se actualiza y otro no.
- Consistencia débil: los ajustes de SSID, VLAN y radio varían con el tiempo.
- Soporte lento: la resolución de problemas implica iniciar sesión en los dispositivos uno a uno.
El modelo independiente funciona mejor cuando la infraestructura es muy pequeña y estable. Sin embargo, no resulta viable cuando hay varias sedes, múltiples SSIDs o cualquier expectativa de gestión centralizada.
WiFi basado en controlador
Los diseños basados en controlador sitúan la toma de decisiones en una plataforma dedicada, normalmente de forma local. Los puntos de acceso pasan a formar parte de un sistema gestionado de manera centralizada.
Este modelo sigue siendo adecuado para algunos entornos seguros, especialmente donde el control de políticas, el anclaje de tráfico y la gobernanza local importan más que la facilidad de administración remota. Los sectores sanitario, de investigación y los centros altamente regulados suelen preferir la previsibilidad de un diseño local estrictamente controlado.
La contrapartida es la carga operativa. Dispone de más infraestructura que parchear, respaldar, supervisar y sustituir. Si el parque de dispositivos está distribuido en muchas sedes, la arquitectura con controlador puede resultar compleja, a menos que el equipo ya esté preparado para gestionarla de forma eficaz.
WiFi gestionado en la nube
Los puntos de acceso gestionados en la nube trasladan la administración a un servicio centralizado. Las políticas, el firmware, la monitorización y el uso de plantillas resultan mucho más sencillos en infraestructuras distribuidas.
Para cadenas de tiendas, grupos de hostelería y operadores de múltiples sedes, este suele ser el modelo operativo más limpio. Puede estandarizar SSIDs, aplicar plantillas y delegar derechos de administración limitados sin tener que enviar un controlador a cada región.
Eso no hace que la nube sea automáticamente la opción correcta para todos. Aún debe evaluar:
- Dependencia operativa: qué sucede si se ve afectada la conectividad a internet.
- Estructura de licencias: si las funciones se incluyen de forma limpia en paquetes o si se dividen en diferentes suscripciones.
- Gestión de datos: si los requisitos de gobernanza se alinean con el modelo de la plataforma.
La elección de la arquitectura debe reflejar cómo trabaja su equipo de TI, no cómo se ve la demostración del proveedor.
Una forma sencilla de pensarlo
Utilice esta analogía.
Un AP autónomo es como gestionar los turnos del personal en hojas de papel independientes en cada local. Un modelo con controlador es una oficina central que ejecuta el sistema de turnos de forma interna. Un modelo gestionado en la nube es un servicio central accesible desde cualquier lugar con plantillas compartidas y acceso basado en roles.
Ninguno es universalmente correcto. El adecuado depende de la escala, el gobierno y la tolerancia del equipo a la sobrecarga de trabajo.
La conclusión práctica
Cuando los clientes preguntan por los mejores puntos de acceso, la primera pregunta arquitectónica no es el diseño de radio. Es esta: ¿dónde quiere que resida el control y quién lo operará cada semana tras la puesta en marcha?
Esa respuesta reduce las opciones del mercado más rápido que cualquier comparación de velocidad.
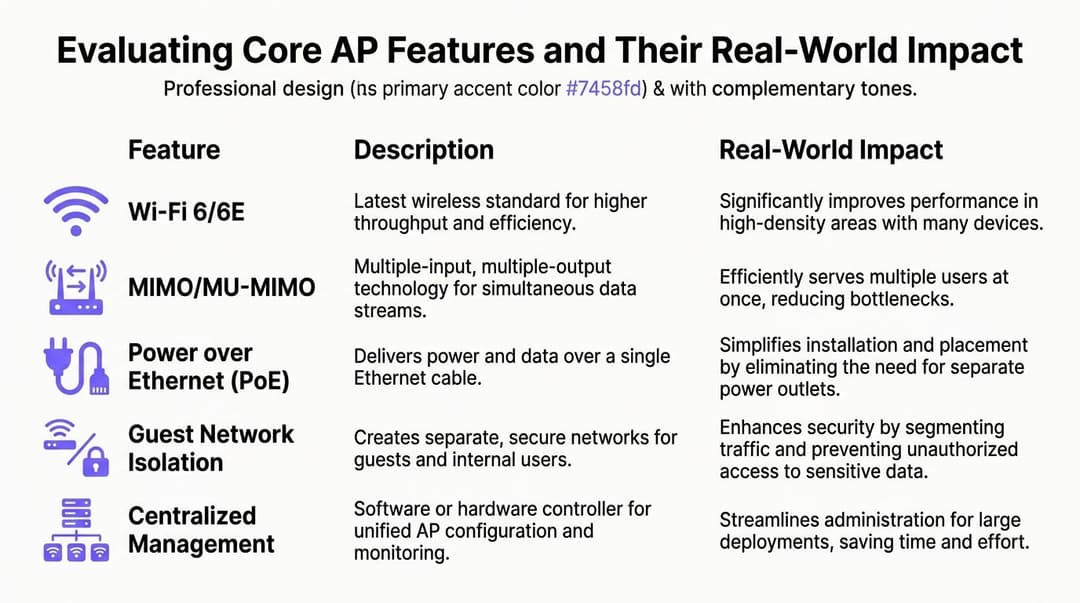
Evaluación de las características principales de los AP y su impacto en el mundo real
Las hojas de especificaciones técnicas suelen estar sobrecargadas. Mezclan capacidades importantes con características que solo resultan útiles en casos muy específicos o en condiciones de laboratorio.
Para espacios con gran afluencia, me centro en lo que cambia la experiencia del usuario, la simplicidad operativa y la resiliencia bajo carga. Los AP empresariales más potentes previstos para 2025 pueden soportar más de 1.000 dispositivos simultáneos por AP con un rendimiento multi-gigabit, utilizando capacidades como MU-MIMO 4x4 y puertos 2.5GbE, tal como se describe en el análisis de Meter sobre puntos de acceso empresariales. Ese es un contexto útil, pero las cifras principales de capacidad todavía necesitan interpretación.
La generación de WiFi importa, pero solo en su contexto
WiFi 6 sigue siendo una base lógica para la mayoría de los proyectos de renovación. Mejora la eficiencia en entornos de clientes densos y gestiona mejor los parques de dispositivos mixtos que las plataformas más antiguas.
Wi-Fi 6E puede resultar atractivo cuando la congestión del espectro es grave y el soporte de los clientes es lo suficientemente sólido como para justificarlo. En algunos establecimientos, la banda adicional puede aliviar la presión sobre los canales. En otros, la ganancia es limitada porque la mayoría de los dispositivos cliente siguen operando en las bandas más consolidadas.
El error es tratar el nombre del estándar como la decisión. Es solo una señal más.
Si está diseñando para entornos densos de hostelería, sector sanitario o retail, pregúntese si el parque de clientes y la combinación de aplicaciones pueden aprovechar esta nueva capacidad. Si no es así, la planificación de canales, la colocación y el diseño de la autenticación pueden aportar más valor que dar el salto a la última tecnología de moda.
Diseño de radio y densidad de clientes
Una forma útil de leer las fichas técnicas de los AP es traducir el diseño de las radios en el comportamiento de gestión de grandes flujos de usuarios.
- 2x2 MIMO puede ser adecuado para salas más pequeñas, espacios de menor densidad o ubicaciones periféricas.
- 4x4 MU-MIMO es la opción donde muchos despliegues empresariales serios ofrecen un mejor rendimiento bajo una carga constante de clientes.
- Los diseños de gama más alta pueden ofrecer más margen de maniobra, pero no todos los centros los necesitan.
El factor clave no es el número de antenas por sí solo. Es si el punto de acceso puede planificar el tiempo de transmisión de manera eficiente cuando hay muchos dispositivos activos a la vez.
El vestíbulo de un centro comercial, la sala de espera de una clínica, un salón de actos o el vestíbulo de un evento penalizarán rápidamente a las radios con especificaciones insuficientes. Un pasillo tranquilo de una oficina administrativa no lo hará.
Limitaciones de enlace ascendente y conmutación
Los equipos a menudo compran AP potentes y luego crean cuellos de botella con enlaces ascendentes débiles o switches inadecuados.
Un punto de acceso moderno con capacidad multi-gigabit merece una planificación de conmutación y PoE a su altura. Si la capa de switches no puede proporcionar suficiente energía o rendimiento, el rendimiento anunciado del punto de acceso pierde toda relevancia.
Revise estos puntos antes de aprobar cualquier lista de candidatos:
| Característica | Buena razón para prestar atención | Error común | |---|---| | Enlace ascendente multi-gigabit | Preserva el margen del AP en entornos densos | Dejar AP premium en switches de acceso de baja potencia | | Presupuesto PoE | Soporta el consumo de energía del AP y las funciones opcionales | Contar los puertos pero ignorar la potencia total | | Diseño de cadena de radio | Mejora la capacidad bajo saturación de clientes | Comprar basándose en la velocidad máxima en lugar de la combinación de clientes | | Soporte de seguridad | Permite una política más sólida para el personal y los invitados | Tratar el soporte de WPA solo como una casilla de verificación | | Gestión centralizada | Acelera el despliegue y la resolución de problemas | Asumir que todos los paneles de control en la nube son igual de fáciles de usar |
OFDMA, planificación y entornos mixtos
En establecimientos reales muy concurridos, el problema rara vez es un único ordenador portátil realizando un test de velocidad. Es una mezcla de teléfonos, tabletas, escáneres, pantallas, sensores y dispositivos no gestionados que compiten por el tiempo de emisión de la red WiFi.
Las funciones que mejoran la eficiencia de la programación son más importantes que las promesas de velocidad punta sobre el papel. Especialmente en entornos sanitarios y residenciales, una gran cantidad de dispositivos con menor rendimiento puede generar una carga de gestión desproporcionada si la plataforma de AP no gestiona bien la congestión.
Esta es una de las razones por las que un trabajo de diseño adecuado importa tanto como el hardware. Un enfoque sólido de mapa de calor WiFi ayuda a los equipos a conectar la capacidad del AP con la densidad de usuarios y el comportamiento de la distribución del establecimiento, en lugar de depender de las directrices genéricas del fabricante.
Funciones de seguridad que no son opcionales
Algunas características de los AP ya no deberían considerarse extras premium.
El soporte WPA3 debe estar en la lista de requisitos para cualquier nuevo despliegue empresarial que busque una postura de seguridad moderna. Al igual que las opciones de políticas claras para el aislamiento de invitados, la segmentación del personal y la separación por clases de dispositivos.
El acceso de invitados y el acceso interno no deben compartir un modelo de confianza por el hecho de utilizar el mismo hardware de techo. Si la plataforma de AP dificulta la segmentación, la implementación seguirá siendo problemática.
Un buen diseño inalámbrico no mezcla a los grupos de usuarios. Ofrece a cada grupo la ruta de acceso adecuada con la menor fricción operativa posible.
Qué priorizaría en primer lugar
Si tuviera que reducir una larga lista de proveedores a una selección final para elegir los mejores puntos de acceso, daría prioridad en este orden:
- Adaptación operativa: si el equipo puede gestionarlo correctamente a escala.
- Compatibilidad de identidad y políticas: si puede admitir el modelo de autenticación y segmentación previsto.
- Capacidad de radio para el perfil de densidad real: densidad real, no densidad de marketing.
- Alineación de conmutación y alimentación: sin desajustes ocultos en la infraestructura.
- Usabilidad de analíticas y resolución de problemas: si los operadores pueden ver y solucionar los problemas rápidamente.
El mejor hardware no es la plataforma que tiene más siglas. Es la que demuestra que sus funciones principales sobreviven al contacto directo con su espacio, sus usuarios y su equipo de soporte.
Estrategias de dimensionamiento y ubicación de AP para sectores clave
Una mala ubicación arruina un buen hardware. Esa es una de las lecciones más caras en redes inalámbricas.
La mayoría de los consejos sobre ubicación en internet son muy genéricos: recomiendan colocar los AP en posiciones abiertas, centrales y elevadas. Eso está bien hasta cierto punto, pero no aborda el aislamiento multiinquilino, las restricciones de los edificios protegidos o las realidades de cumplimiento de los locales del Reino Unido. Estas lagunas son precisamente la razón por la que las directrices habituales suelen fallar en hoteles, residencias de estudiantes y propiedades de uso compartido, como se señala en este análisis sobre cómo los consejos de ubicación omiten las consideraciones multiinquilino y normativas.
Hoteles y hostelería
Los diseños de cobertura exclusiva en pasillos todavía aparecen en los hoteles porque parecen más baratos sobre el papel. A menudo decepcionan en la práctica, especialmente en edificios con paredes gruesas, montantes incómodos o distribuciones de habitaciones irregulares.
La colocación por habitación o cerca de ella suele ofrecer una mejor experiencia de usuario cuando el establecimiento busca un streaming fiable en la habitación, tráfico de trabajo y continuidad de voz o mensajería. Los diseños de pasillo todavía pueden funcionar en algunos edificios, pero exigen un estudio disciplinado y expectativas realistas.
En hostelería, la respuesta correcta rara vez es "menos APs con mayor potencia". Una potencia más baja, un diseño de celdas más limpio y una mejor proximidad a las habitaciones suelen ofrecer mejores resultados.
Guía práctica:
- Priorizar la experiencia en la habitación: las quejas de los huéspedes comienzan en el dormitorio, no en el falso techo del pasillo.
- Comprobar los materiales de las paredes desde el principio: los acabados decorativos y los materiales de construcción antiguos cambian drásticamente la propagación.
- Diseñar para transiciones de roaming: los huéspedes se mueven entre la habitación, el vestíbulo, el restaurante y las zonas de conferencias.
Comercio minorista y centros comerciales
El WiFi para tiendas tiene dos funciones. Debe conectar a los usuarios de forma fiable y, además, debe ofrecer información operativa basada en la ubicación cuando sea necesario.
Eso significa que la ubicación debe tener en cuenta las entradas, las zonas de permanencia, las áreas de cola y los espacios principales, no solo una cobertura generalizada. Si el comercio minorista quiere analíticas o servicios basados en la ubicación, la geometría de los puntos de acceso importa tanto como la intensidad de la señal.
Los casos de uso difieren según el formato:
- Tienda a pie de calle: la fiabilidad en la parte delantera de la tienda y en la zona de cajas es lo que más importa.
- Grandes almacenes: cada planta puede comportarse como un entorno de RF independiente.
- Centro comercial: las zonas comunes, las áreas de restauración y los límites entre inquilinos complican la planificación de canales.
Entornos sanitarios
Los hospitales y clínicas ponen al descubierto rápidamente los diseños débiles. Los dispositivos médicos, el denso movimiento del personal, las salas blindadas, los núcleos de ascensores, las estructuras antiguas y los cambios de distribución juegan en contra de las reglas de ubicación simplistas.
La cobertura no es suficiente. El diseño debe mantener un servicio fiable durante el movimiento de los dispositivos y la congestión local, especialmente cuando los flujos de trabajo clínicos dependen de un acceso WiFi estable.
Para la planificación, comience con los flujos de trabajo clínicos en lugar de limitarse únicamente a los mapas de las plantas.
- Mapear las rutas de atención: por dónde se desplazan los dispositivos y el personal.
- Tratar las salas especializadas por separado: las áreas de diagnóstico por imagen y los espacios con abundante maquinaria suelen requerir una atención diferenciada.
- Planificar para una combinación de dispositivos: los dispositivos clínicos no gestionados se comportan de forma diferente a los portátiles y terminales móviles del personal.
Residencias de estudiantes y alquiler para construir
El WiFi residencial compartido es donde el asesoramiento empresarial genérico suele fallar por completo. Los residentes esperan una sencillez similar a la de un hogar, pero el operador necesita una separación y una capacidad de soporte de nivel empresarial.
Este no es solo un problema de cobertura. Es un problema de coexistencia y aislamiento. Las decisiones de diseño de red del inquilino A no deberían afectar al inquilino B. Los dispositivos heredados, los equipos de juego, las televisiones inteligentes y el IoT no gestionado añaden fricción si la arquitectura es demasiado tosca.
Un buen proceso de diseño incluye tanto los límites de RF como los de servicio. Por eso, herramientas como una calculadora de puntos de acceso para la planificación inicial resultan útiles como punto de partida, aunque nunca deben sustituir a un estudio de cobertura real.
Reglas de ubicación que funcionan en proyectos reales
Diseñar para la contención, no solo para el alcance
Las celdas más grandes no son automáticamente mejores. En muchos espacios, el diseño adecuado limita la cobertura de forma deliberada para que los clientes se conecten exactamente donde usted espera.
Separar el propósito del servicio de la conveniencia de la distribución física
La ruta de cableado más corta no siempre es la posición correcta para el AP. Un cableado fácil a menudo genera un rendimiento deficiente para el usuario.
Respetar las limitaciones del edificio
Los edificios protegidos, los interiores históricos y las restricciones de los propietarios pueden bloquear los puntos de montaje ideales. Trabaje con esos límites desde el principio. Los compromisos ocultos descubiertos tarde suelen generar costosas modificaciones de diseño.
El plan de ubicación de los AP debe reflejar quién necesita el servicio, por dónde se mueven y qué debe permanecer aislado. La cobertura es solo el punto de partida.
Su lista de comprobación de autenticación de WiFi preparada para el futuro
La renovación de los puntos de acceso debe valorarse por la experiencia de acceso que pueda ofrecer durante los próximos años, no solo por cómo funcione el día de su instalación.
Muchos procesos de compra se centran demasiado en el hardware en esta fase. Los puntos de acceso pueden ser sólidos, pero la plataforma no es capaz de soportar el recorrido del invitado planificado, el modelo de identidad del personal o la estrategia para dispositivos heredados. Ahí es cuando los equipos empiezan a añadir parches incómodos.
La lista de comprobación que utilizo para la preparación de la autenticación
Compatibilidad con los estándares modernos de acceso para invitados
Si un establecimiento desea visitas de retorno de invitados sin fricciones y una mejor experiencia en la primera conexión, se debe evaluar la plataforma de puntos de acceso para comprobar su compatibilidad con Passpoint y enfoques similares que faciliten el roaming.
Eso no significa que cada recinto necesite el mismo proceso de acceso para invitados. Significa que el hardware no debe ser un obstáculo para ello.
Opciones sólidas de autenticación empresarial
Para el personal y los dispositivos gestionados, busque un soporte sólido para el acceso basado en certificados de tipo 802.1X y EAP-TLS. Estos métodos se adaptan mejor a una postura de confianza cero más fuerte que las credenciales compartidas y reducen las complicaciones a largo plazo de la rotación de contraseñas.
La pregunta no es solo si el AP indica que admite autenticación empresarial. Una pregunta clave es si la plataforma general permite gestionar las políticas, el uso de certificados y los cambios de ciclo de vida.
Adaptación de sistemas heredados e IoT
Muchos establecimientos aún albergan dispositivos antiguos que no pueden unirse de forma limpia a los flujos de identidad modernos. Impresoras, pantallas, controles, equipos especializados y dispositivos residenciales de consumo aparecen en entornos reales.
Ahí es donde el soporte para enfoques como iPSK puede resultar valioso. Le ofrece una vía más controlada para clases de dispositivos complicadas sin tener que aplanar toda la red en una única clave compartida.
El rendimiento sigue importando, pero de la forma adecuada
Dar prioridad a la autenticación no significa ignorar el rendimiento de datos. Significa vincular dicho rendimiento al modelo de servicio previsto.
Para entornos de clientes densos, busque AP Wi-Fi 6 con capacidad de más de 4,8 Gbps en el aire en 5 GHz con MIMO 4x4 y velocidades reales de múltiples clientes superiores a 2,0 Gbps con más de 150 clientes, según la referencia de comparación de LazyAdmin para este tipo de capacidad de AP. Esas cifras ayudan a identificar el hardware con menor probabilidad de colapsar bajo un uso mixto intensivo.
Una lista de verificación práctica para la compra
Utilice esto para reducir las opciones:
- Compatibilidad con el recorrido del invitado: si la plataforma de AP puede soportar un modelo de incorporación de invitados de baja fricción en lugar de forzar una experiencia de Captive Portal anticuada.
- Alineación con el directorio: si la plataforma se adapta a los flujos de trabajo modernos de identidad del personal y al acceso basado en certificados.
- Opciones de IoT y sistemas heredados: si se pueden aislar los dispositivos problemáticos sin recurrir a una única contraseña para todo.
- Claridad de políticas: si los controles de acceso basados en roles son comprensibles y fáciles de mantener.
- Simplicidad operativa: si el equipo puede revocar, incorporar y solucionar problemas sin necesidad de realizar complejas tareas de especialista.
Los mejores puntos de acceso para el próximo ciclo de renovación son aquellos que dejan margen para tomar decisiones de identidad más sólidas más adelante. El hardware debe ampliar sus opciones de acceso, no limitarlas.
Cómo proteger y adquirir sus nuevos puntos de acceso
Las decisiones de seguridad que se toman en la fase de adquisición son más baratas que las correcciones de seguridad que se realizan tras el despliegue. Esto es especialmente cierto en el ámbito inalámbrico, donde las suposiciones erróneas se propagan rápidamente por cada ubicación.
Muchos equipos se centran en el cifrado y se detienen ahí. El cifrado es importante, pero es solo una capa. Un entorno inalámbrico seguro también necesita segmentación, un mapeo de roles sensato, detección de dispositivos no autorizados y un modelo de parches que la organización pueda mantener en el tiempo.
Controles de seguridad en los que vale la pena insistir
Una plataforma de AP seria debe admitir una separación práctica entre grupos de usuarios y tipos de dispositivos.
Como mínimo, revise estas áreas:
- Acceso a la red basado en roles: el personal, los invitados, los contratistas y el IoT no deberían estar en el mismo grupo de políticas.
- Aislamiento de invitados: los usuarios invitados no deberían poder descubrir ni acceder a los sistemas internos de forma predeterminada.
- Visibilidad de AP no autorizados: la plataforma debería ayudar a los operadores a detectar infraestructuras inalámbricas sospechosas o inesperadas.
- Parcheo del ciclo de vida: las actualizaciones de firmware deben ser predecibles, compatibles y visibles.
Para obtener una visión más amplia de las áreas de riesgo inalámbrico, esta guía sobre prácticas de redes inalámbricas seguras es una referencia operativa muy útil.
Preguntas de compra que dejan al descubierto las opciones débiles
Las demostraciones de los proveedores suelen parecer impecables. La disciplina en las compras es lo que saca a la luz los futuros dolores de cabeza.
Hágase estas preguntas antes de la selección final:
| Área de adquisición | Qué preguntar |
|---|---|
| Licenciamiento | ¿Qué funciones requieren una suscripción continua y cuáles están incluidas de forma nativa? |
| Ciclo de vida del hardware | ¿Durante cuánto tiempo se espera que la plataforma reciba soporte y mantenimiento de firmware? |
| Respuesta de seguridad | ¿Cómo se comunican y se corrigen las vulnerabilidades? |
| Herramientas operativas | ¿Pueden los administradores delegar el acceso de forma segura por rol o sitio? |
| Ruta de migración | ¿Qué tan difícil es reemplazar o agregar AP más adelante sin tener que rediseñar todo el sistema? |
Compromisos que merecen una discusión sincera
Algunas plataformas de menor coste son perfectamente adecuadas en entornos modestos. Pero si ahorran dinero complicando las políticas, con un firmware inestable o dificultando las operaciones multi-site, el ahorro desaparece en esfuerzos de soporte técnico.
Del mismo modo, algunas plataformas premium solo se justifican si la organización va a utilizar sus controles y analíticas más avanzados. Adquirir una plataforma avanzada para luego operarla como un router doméstico es un desperdicio.
El departamento de compras debe comprobar si la plataforma sigue siendo gestionable en el día a día ordinario, no solo durante la semana de la prueba de concepto.
Una comprobación final antes de la compra
Antes de emitir una orden de compra, confirme cuatro cosas:
- La capa de conmutación puede alimentar y conectar los AP correctamente.
- El modelo de autenticación está definido, no pospuesto.
- El diseño de RF ha sido validado para el edificio.
- El modelo de soporte y licencias es aceptable durante la vida útil del hardware.
Ese es el punto en el que elegir los "mejores puntos de acceso" se convierte en una decisión empresarial basada en la seguridad, las operaciones y la experiencia de usuario, más que en la preferencia por una marca.
Preguntas frecuentes sobre puntos de acceso
¿Qué hace que un punto de acceso sea de nivel empresarial?
La categoría empresarial suele significar algo más que velocidad pura. Implica un control de políticas más sólido, una gestión centralizada más limpia, una mejor gestión del ciclo de vida, un soporte de autenticación más amplio y un comportamiento más predecible bajo carga.
Los AP de gama semiprofesional pueden funcionar en entornos más pequeños y menos regulados. Se vuelven arriesgados cuando se necesita una segmentación disciplinada, un gobierno multisitio o una responsabilidad de soporte clara.
¿Con qué frecuencia se deben renovar los puntos de acceso?
No existe un calendario único que se adapte a todas las infraestructuras. El momento de la renovación depende de la demanda de los clientes, los cambios en las aplicaciones, el ciclo de vida de soporte del fabricante y de si la plataforma existente sigue soportando el modelo de seguridad e identidad que necesita.
Aconsejo a los clientes realizar la renovación cuando ocurre una de estas tres cosas: la capacidad de soporte disminuye, las expectativas del usuario superan la plataforma o la arquitectura de red empieza a forzar soluciones temporales.
¿Es útil la IA en WiFi?
A veces. Las partes útiles suelen ser mundanas en lugar de mágicas.
La sintonización automática de radio, la detección de anomalías y una correlación de fallos más sencilla pueden ayudar a los equipos de operaciones. Pero la "IA" no rescata un diseño débil. Mejora un despliegue sólido más de lo que soluciona uno deficiente.
¿Puedo mezclar marcas de AP en una sola red?
Puede hacerlo, pero rara vez lo recomiendo para un único servicio gestionado de forma centralizada, a menos que exista una razón de peso.
Los entornos con múltiples fabricantes a menudo generan una gestión de políticas inconsistente, flujos de trabajo de resolución de problemas desiguales y una gestión de firmware fragmentada. Si se utiliza una marca específica en una zona especial, documente el motivo y asuma la carga de soporte adicional.
¿Son los AP más caros siempre los mejores puntos de acceso?
No. Los AP premium solo valen la pena cuando la densidad de la ubicación, el diseño del servicio o el modelo operativo lo justifican.
Muchos proyectos funcionan mejor con un diseño equilibrado que utilice un hardware elegido de forma lógica, una mejor ubicación y un modelo de autenticación más sólido, en lugar de un AP de gama alta mal desplegado.
¿Deben los invitados y el personal utilizar el mismo SSID?
No por defecto. Los SSIDs compartidos pueden funcionar en algunos diseños, pero solo si el modelo de políticas distingue de forma clara a los usuarios y dispositivos en un segundo plano.
En muchos entornos, una presentación de servicios independiente sigue siendo más fácil de gobernar y explicar. La respuesta correcta depende de cómo esté diseñada la arquitectura de identidad y acceso.
Si está planificando una renovación de WiFi y desea emparejar el hardware elegido con un acceso seguro y sin contraseña para invitados, personal y entornos multi-inquilino, vale la pena echar un vistazo a Purple. Funciona con los principales proveedores de red, es compatible con flujos de acceso modernos basados en la identidad y ayuda a los operadores a transformar el WiFi de una capa de conectividad a una plataforma para una mejor experiencia de usuario y una perspectiva operativa más clara.