A maioria dos conselhos sobre os melhores pontos de acesso começa no lugar errado. Pergunta-se qual modelo é mais rápido, qual rádio é mais recente ou qual fornecedor tem a lista de recursos mais longa.
Isso importa, mas não é a primeira decisão.
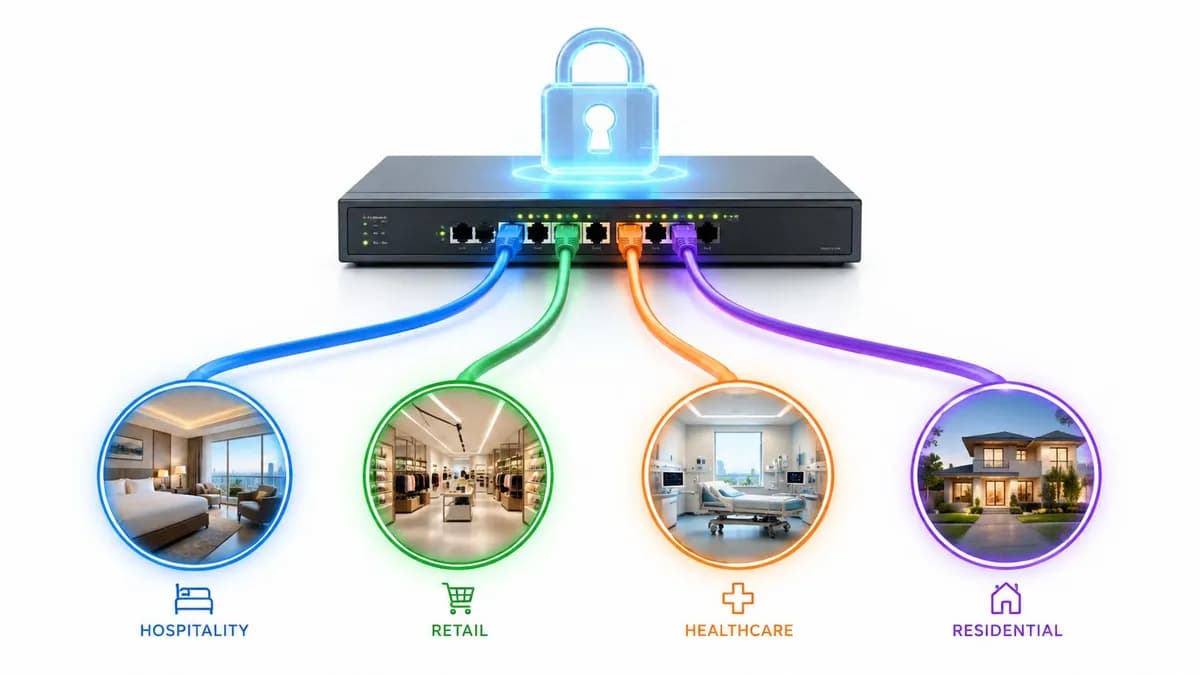
Em implantações reais, o melhor ponto de acesso é aquele que se adapta ao modelo de identidade, ao modelo operacional e ao ambiente físico do local. Um hospital não compra WiFi da mesma forma que um shopping center. Um hotel que deseja um acesso contínuo para hóspedes frequentes não deve avaliar o hardware da mesma forma que um operador de residenciais estudantis que tenta isolar centenas de moradores em uma infraestrutura compartilhada.
As especificações técnicas são úteis. As jornadas dos usuários são decisivas. Se a rede não puder suportar o acesso seguro de funcionários, uma integração simples de guests e uma segmentação limpa para dispositivos não gerenciados, o "melhor" AP no papel torna-se apenas um ornamento de teto caro.
Uma maneira melhor de avaliar os melhores access points é fazer quatro perguntas primeiro:
- Quem se conecta: funcionários, convidados, residentes, prestadores de serviço, dispositivos IoT ou todos eles.
- Como eles se autenticam: senha compartilhada, Captive Portal, acesso baseado em certificado, SSO ou roaming sem senha.
- O que deve permanecer isolado: tráfego de convidados, sistemas de pagamento, sistemas clínicos, controles prediais, redes de inquilinos.
- Como a propriedade é operada: um único local, múltiplos locais, TI terceirizada, TI centralizada ou um modelo híbrido.
Isso muda a lista de opções rapidamente. Também evita um erro comum. As equipes frequentemente compram em excesso a capacidade bruta de rádio e subespecificam a compatibilidade de gerenciamento, segmentação e autenticação. O resultado é uma rede que apresenta ótimos resultados em laboratório, mas frustra as pessoas em produção.
Além das Velocidades: Escolhendo os Melhores Access Points
A ideia de que um único dispositivo é o melhor access point para todos os ambientes nunca foi verdadeira. E é ainda menos verdadeira agora.
Um AP moderno é apenas uma parte de um sistema de acesso mais amplo que inclui identidade, política, analytics, switching, energia e posicionamento físico. A maior parte do conteúdo sobre os melhores pontos de acesso ainda se limita a métricas de desempenho de hardware e ignora a camada de autenticação que molda a experiência do usuário, embora os locais precisem cada vez mais avaliar os APs pela compatibilidade de autenticação, velocidade de provisionamento e prontidão de analytics, conforme observado em esta discussão sobre a camada de autenticação ausente na seleção de AP.
Comece com a jornada do usuário
Um hóspede em um hotel quer acesso sem fricção. Um enfermeiro com um dispositivo gerenciado precisa de conectividade segura e baseada em políticas. Um morador em um imóvel build-to-rent espera simplicidade privada, semelhante à de casa. Esses são modelos de serviço diferentes, e a escolha do AP deve acompanhá-los.
Se um local deseja acesso de retorno com um único toque, o suporte de hardware para padrões como o Passpoint e uma integração de identidade mais ampla importam mais do que outra alegação de marketing sobre a capacidade máxima de processamento. Se a equipe precisa de acesso baseado em certificado vinculado à identidade do diretório, a plataforma de AP deve funcionar perfeitamente com esse modelo de política.
O que funciona e o que não funciona
O que funciona é escolher o hardware após definir as classes de acesso e as restrições operacionais.
O que não funciona é comprar baseando-se apenas nos rádios.
Uma lista de finalistas prática deve comparar os fornecedores com base nestas perguntas logo no início:
| Área de decisão | O que procurar | Por que isso importa |
|---|---|---|
| Adequação de autenticação | Suporte para modelos modernos de identidade de convidados e funcionários | A experiência de login molda a adoção e a carga de suporte |
| Segmentação | Separação clara de políticas para tráfego de convidados, funcionários, IoT e inquilinos | Falhas de segurança geralmente começam com um isolamento fraco |
| Modelo de gerenciamento | Nuvem, controlador ou autonomia local alinhada à capacidade de TI | A arquitetura de gerenciamento errada cria despesas operacionais de longo prazo |
| Ganchos de análise | Dados úteis de eventos e sessões | O WiFi deve apoiar a visibilidade operacional e de negócios |
| Adequação física | Padrão de antena, necessidades de PoE, opções de montagem | Uma folha de especificações perfeita ainda falha se não puder ser implantada corretamente |
Compre o AP pelo serviço que você precisa entregar, não pela métrica de benchmark que deseja citar.
Uma definição melhor de melhor
Os melhores pontos de acesso são aqueles que suportam uma rede centrada no usuário. Isso significa onboarding seguro, roaming confiável, aplicação de políticas robusta e operações gerenciáveis em todo o ecossistema.
Para hotelaria, varejo, saúde e propriedades multi-inquilino, isso geralmente leva a uma decisão mais disciplinada: escolha a plataforma que torna o gerenciamento de identidade, segmentação e ciclo de vida simples. Depois, compare o desempenho do rádio dentro desse campo mais estreito.
Desconstruindo as Arquiteturas Modernas de Access Points
Antes de comparar modelos, ajuda compreender os três estilos operacionais por trás deles. O AP no teto pode parecer semelhante entre os fabricantes, mas a arquitetura por trás dele muda a forma como você implanta, soluciona problemas, protege e dimensiona a rede.
No mercado do Reino Unido, essa mudança tem sido visível há anos. A Aruba deteve 13.8% de participação nas unidades enviadas por distribuidores no mercado de pontos de acesso sem fio corporativos do Reino Unido em 2013, contra 10.7% no ano anterior, refletindo a mudança em direção a plataformas de WiFi corporativo escaláveis em vez de dispositivos isolados, de acordo com o resumo da CRN dos dados de envio dos distribuidores.
APs autônomos
Os APs autônomos são o modelo mais simples. Cada dispositivo é configurado individualmente e cada um cuida de si mesmo.
Isso ainda pode ser aceitável para um local muito pequeno com poucos requisitos de alteração. Um café com um único AP e sem complexidade de política central pode tolerar essa abordagem.
As desvantagens aparecem rapidamente:
- Desvio de configuração: um AP é atualizado, outro não.
- Consistência fraca: as configurações de SSID, VLAN e rádio se desviam ao longo do tempo.
- Suporte lento: a solução de problemas exige fazer login nos dispositivos um por um.
O modelo autônomo funciona melhor quando a estrutura é pequena e estável. Ele falha quando existem múltiplos locais, múltiplos SSIDs ou qualquer expectativa de governança centralizada.
Rede sem fio baseada em controladora
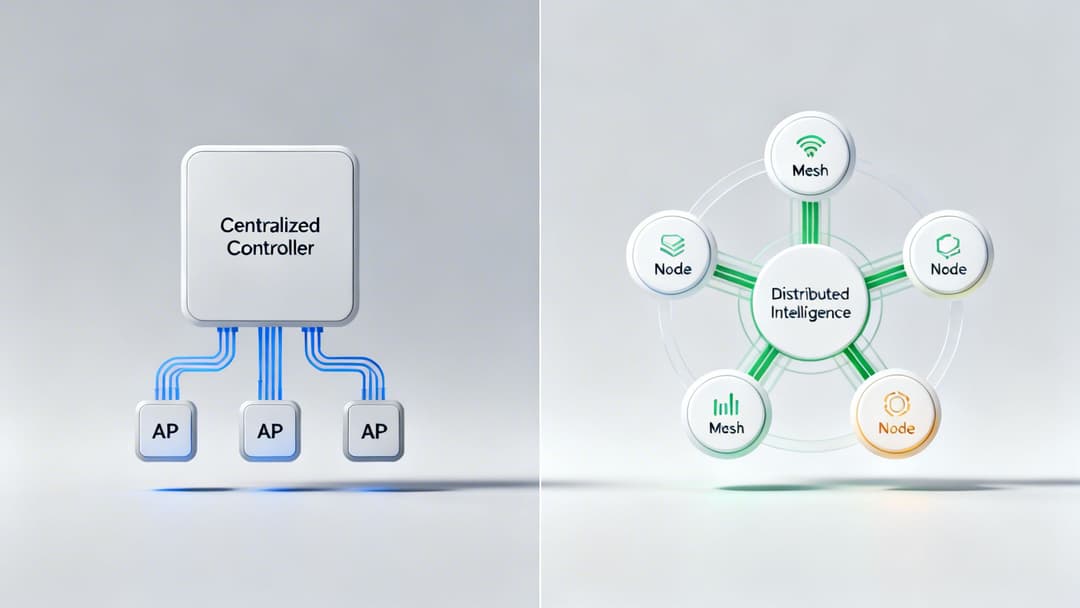
Os designs baseados em controladora colocam a tomada de decisões em uma plataforma dedicada, geralmente local. Os APs tornam-se parte de um sistema gerenciado centralmente.
Este modelo ainda atende a alguns ambientes seguros, especialmente onde o controle de políticas, a ancoragem de tráfego e a governança local importam mais do que a facilidade de administração remota. Ambientes de saúde, pesquisa e locais altamente regulamentados muitas vezes ainda preferem a previsibilidade de um design local rigidamente controlado.
A desvantagem é o peso operacional. Você tem mais infraestrutura para aplicar patches, fazer backup, monitorar e substituir. Se a propriedade estiver espalhada por muitas filiais, a arquitetura de controladora pode se tornar complexa, a menos que a equipe já esteja equipada para operá-la bem.
Rede sem fio gerenciada em nuvem
Os APs gerenciados na nuvem direcionam a administração para um serviço central. Políticas, firmware, monitoramento e criação de templates tornam-se muito mais fáceis em propriedades distribuídas.
Para redes de varejo, grupos de hotelaria e operadores de múltiplos locais, este costuma ser o modelo operacional mais limpo. Você pode padronizar SSIDs, aplicar modelos e delegar direitos de administrador limitados sem a necessidade de enviar um controlador para cada região.
Isso não torna a nuvem automaticamente correta para todos. Você ainda precisa avaliar:
- Dependência operacional: o que acontece se a acessibilidade à internet for prejudicada.
- Estrutura de licenciamento: se os recursos são agrupados de forma limpa ou divididos em várias assinaturas.
- Tratamento de dados: se os requisitos de governança se alinham ao modelo de plataforma.
A escolha da arquitetura deve refletir como sua equipe de TI trabalha, não a aparência da demonstração do fornecedor.
Uma maneira simples de pensar sobre isso
Use esta analogia.
Um AP autônomo é como gerenciar escalas de equipe em folhas de papel separadas em cada local. Um modelo com controlador é como um escritório central executando o sistema de escalas internamente. Um modelo gerenciado na nuvem é um serviço central acessível em qualquer lugar com modelos compartilhados e acesso baseado em funções.
Nenhum é universalmente correto. O ideal depende da escala, da governança e da tolerância da equipe a custos operacionais.
A conclusão prática
Quando os clientes perguntam sobre os melhores pontos de acesso, a primeira questão de arquitetura não é o design de rádio. É esta: onde você quer que o controle resida e quem o operará semanalmente após a ativação?
Essa resposta estreita o mercado mais rápido do que qualquer comparação de velocidade.
Avaliando os Recursos Essenciais de AP e seu Impacto no Mundo Real
As folhas de especificações técnicas geram muita distração. Elas misturam recursos importantes com funcionalidades que só importam em casos de nicho ou sob condições de laboratório.
Para locais movimentados, meu foco é no que altera a experiência do usuário, a simplicidade operacional e a resiliência sob carga. Os APs corporativos mais robustos projetados para 2025 podem suportar mais de 1.000 dispositivos simultâneos por AP com desempenho multi-gigabit, utilizando recursos como 4x4 MU-MIMO e portas 2.5GbE, conforme detalhado na análise de pontos de acesso corporativos da Meter. Esse é um contexto útil, mas os destaques de capacidade ainda precisam de interpretação.
A geração do WiFi importa, mas apenas no contexto
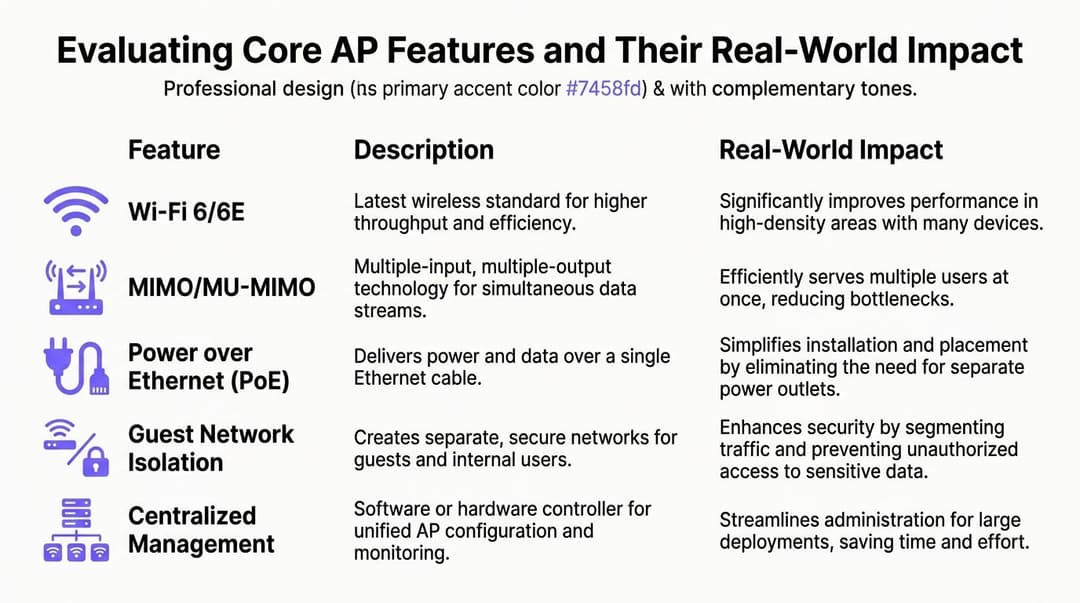
O WiFi 6 continua sendo uma base sensata para a maioria dos projetos de atualização. Ele melhora a eficiência em ambientes com alta densidade de clientes e lida melhor com frotas mistas de dispositivos do que as plataformas mais antigas.
Wi-Fi 6E pode ser atraente onde o congestionamento do espectro é severo e o suporte ao cliente é forte o suficiente para justificá-lo. Em alguns locais, a banda extra pode aliviar a pressão dos canais. Em outros, o ganho é limitado porque a maioria dos dispositivos clientes ainda passa o tempo nas bandas mais estabelecidas.
O erro é tratar o nome do padrão como a decisão final. Ele é apenas um sinal.
Se você estiver projetando para ambientes densos de hotelaria, saúde ou varejo, pergunte se os dispositivos dos clientes e o mix de aplicativos podem se beneficiar do recurso mais recente. Se não, o planejamento de canais, o posicionamento e o design de autenticação podem agregar mais valor do que saltar para o selo mais recente.
Design de rádio e densidade de clientes
Uma maneira útil de ler as especificações de um AP é traduzir o design de rádio em comportamento de gerenciamento de público.
- 2x2 MIMO pode ser adequado para salas menores, espaços de menor densidade ou locais periféricos.
- 4x4 MU-MIMO é onde muitas implantações corporativas sérias se tornam mais confortáveis sob carga de clientes sustentada.
- Designs de ponta podem oferecer mais margem de manobra, mas nem todo site precisa deles.
O ponto principal não é o número de antenas por si só. É se o AP consegue agendar o tempo de transmissão de forma eficiente quando muitos dispositivos estão ativos ao mesmo tempo.
O saguão de um shopping, a área de espera de uma clínica, um auditório ou o hall de entrada de um evento punirão rapidamente rádios subespecificados. Um corredor silencioso de escritório administrativo não.
Restrições de uplink e switching
As equipes frequentemente compram APs potentes e depois criam gargalos com uplinks fracos ou switches inadequados.
Um AP moderno com capacidade multi-gig merece um planejamento de comutação e PoE à altura. Se a camada de switch não puder fornecer energia ou taxa de transferência suficiente, o desempenho anunciado do AP torna-se irrelevante.
Revise estes pontos antes de aprovar qualquer lista de finalistas:
| Recurso | Bom motivo para se importar | Erro comum | |---|---| | Uplink multi-gig | Preserva a margem de manobra do AP em ambientes densos | Deixar APs premium em switches de acesso com subalimentação | | Orçamento PoE | Suporta o consumo de energia do AP e recursos opcionais | Contar portas, mas ignorar a energia total | | Design de cadeia de rádio | Melhora a capacidade sob disputa de clientes | Comprar visando a taxa de pico em vez do mix de clientes | | Suporte de segurança | Permite uma política mais forte para funcionários e convidados | Tratar o suporte WPA apenas como uma caixa de seleção | | Gerenciamento centralizado | Acelera a implantação e a resolução de problemas | Assumir que todos os painéis de nuvem são igualmente utilizáveis |
OFDMA, agendamento e propriedades mistas
Em locais reais movimentados, o problema raramente é um único notebook fazendo um teste de velocidade. É um ecossistema misto de celulares, tablets, scanners, telas, sensores e dispositivos não gerenciados, todos competindo pelo tempo de transmissão de WiFi.
Recursos que melhoram a eficiência do agendamento importam mais do que alegações brilhantes de taxa de pico. Especialmente em ambientes de saúde e imobiliários, muitos dispositivos de menor taxa de transferência podem criar uma sobrecarga de gerenciamento desproporcional se a plataforma de AP não lidar bem com a contenção.
Esta é uma das razões pelas quais um trabalho de design adequado importa tanto quanto o hardware. Uma abordagem robusta de mapa de calor WiFi ajuda as equipes a conectar a capacidade do AP à densidade de usuários e ao comportamento da planta baixa do local, em vez de depender de orientações genéricas do fabricante.
Recursos de segurança que não são opcionais
Alguns recursos de AP não devem mais ser considerados extras premium.
O suporte a WPA3 deve estar na lista de requisitos para qualquer nova implantação corporativa que busque uma postura de segurança moderna. O mesmo vale para opções claras de políticas de isolamento de guests, segmentação de funcionários e separação por classe de dispositivos.
O acesso de convidados e o acesso interno não devem compartilhar o mesmo modelo de confiança apenas porque usam o mesmo hardware de teto. Se a plataforma de AP tornar a segmentação complicada, a implantação continuará complicada.
Um bom design de rede sem fio não mistura grupos de usuários. Ele oferece a cada grupo o caminho de acesso correto com o menor atrito operacional.
O que eu priorizaria primeiro
Se eu estivesse reduzindo uma longa lista de fornecedores a uma lista restrita e séria dos melhores access points, priorizaria nesta ordem:
- Adequação operacional: se a equipe consegue gerenciá-lo bem em escala.
- Compatibilidade de identidade e política: se ele pode suportar o modelo pretendido de autenticação e segmentação.
- Capacidade de rádio para o perfil de densidade real: densidade real, não a de marketing.
- Alinhamento de switching e energia: sem incompatibilidades ocultas de infraestrutura.
- Usabilidade de analytics e solução de problemas: se os operadores conseguem visualizar e corrigir problemas rapidamente.
O melhor hardware não é a plataforma com mais siglas. É aquela cujos recursos principais sobrevivem ao contato com o seu local, seus usuários e sua equipe de suporte.
Estratégias de Redimensionamento e Posicionamento de AP para os Principais Setores
Um posicionamento ruim arruína um bom hardware. Essa é uma das lições mais caras em redes sem fio.
A maior parte dos conselhos de posicionamento online permanece genérica. Eles dizem para colocar os APs em posições abertas, centrais e elevadas. Isso é bom até certo ponto, mas não lida com o isolamento de múltiplos inquilinos, restrições de edifícios tombados ou as realidades de conformidade dos locais do Reino Unido. Essas lacunas são exatamente a razão pela qual as orientações tradicionais frequentemente falham para hotéis, moradias estudantis e propriedades de uso compartilhado, conforme observado em esta discussão sobre conselhos de posicionamento que ignoram considerações regulatórias e de múltiplos inquilinos.
Hotéis e hospitalidade
Os designs restritos aos corredores ainda aparecem em hotéis porque parecem mais baratos no papel. Eles costumam decepcionar na prática, especialmente em edifícios com construção de paredes densas, colunas de serviços complexas ou layouts de quartos irregulares.
O posicionamento por quarto ou próximo ao quarto geralmente produz uma melhor experiência do usuário quando a propriedade espera streaming confiável no quarto, tráfego de trabalho e continuidade de voz ou mensagens. Os designs de corredor ainda podem funcionar em alguns edifícios, mas exigem um levantamento disciplinado e expectativas realistas.
Na hotelaria, a resposta certa raramente é "menos APs com maior potência". Menor potência, design de célula mais limpo e melhor adjacência de quarto geralmente vencem.
Orientação prática:
- Priorize a experiência no quarto: as reclamações dos hóspedes começam no quarto, não no teto do corredor.
- Verifique os materiais das paredes com antecedência: acabamentos decorativos e estruturas de edifícios mais antigos alteram drasticamente a propagação do sinal.
- Projete para transições de roaming: os hóspedes se deslocam entre o quarto, o saguão, o restaurante e as áreas de conferência.
Varejo e shopping centers
O WiFi para varejo tem duas funções. Ele deve conectar os usuários com confiabilidade e fornecer suporte a insights operacionais baseados em localização, quando necessário.
Isso significa que o posicionamento deve considerar entradas, zonas de permanência, áreas de fila e espaços principais, e não apenas a cobertura geral. Se o varejista deseja análises ou serviços baseados em localização, a geometria dos APs importa tanto quanto a força do sinal.
Os casos de uso diferem por formato:
- Loja de rua: a confiabilidade na frente da loja e na área dos caixas é o que mais importa.
- Loja de departamentos: cada andar pode se comportar como um ambiente de RF separado.
- Shopping center: áreas comuns, praças de alimentação e limites de lojistas complicam o planejamento de canais.
Ambientes de saúde
Hospitais e clínicas expõem designs fracos rapidamente. Dispositivos médicos, movimentação intensa de funcionários, salas blindadas, poços de elevador, estruturas antigas e layouts variáveis trabalham contra regras simples de posicionamento.
A cobertura não é suficiente. O design deve preservar um serviço confiável durante a movimentação dos dispositivos e a contenção local, especialmente onde os fluxos de trabalho clínicos dependem de um acesso sem fio estável.
Para o planejamento, comece com os fluxos de trabalho clínicos em vez de apenas mapas de piso.
- Mapeie os caminhos de atendimento: por onde os dispositivos e a equipe se movem.
- Trate salas de especialistas separadamente: áreas de imagem e espaços com muitas instalações físicas geralmente precisam de atenção distinta.
- Planeje para um mix de dispositivos: dispositivos clínicos não gerenciados se comportam de maneira diferente de laptops e aparelhos portáteis da equipe.
Alojamento estudantil e build-to-rent
O WiFi residencial compartilhado é onde os conselhos corporativos genéricos costumam falhar completamente. Os moradores esperam uma simplicidade semelhante à de casa, mas o operador precisa de separação e capacidade de suporte de nível empresarial.
Este não é apenas um problema de cobertura. É um problema de coexistência e isolamento. O Inquilino A não deve sofrer o impacto das decisões de design de rede do Inquilino B. Dispositivos legados, equipamentos de jogos, smart TVs e IoT não gerenciada geram atrito se a arquitetura for muito simplista.
Um bom processo de design inclui limites de RF e de serviço. É por isso que ferramentas como uma calculadora de pontos de acesso para planejamento inicial são úteis como ponto de partida, embora nunca devam substituir uma vistoria técnica real.
Regras de posicionamento que se sustentam em projetos reais
Projete para contenção, não apenas alcance
Células maiores não são necessariamente células melhores. Em muitos locais, o design correto limita deliberadamente a cobertura para que os clientes se conectem onde você espera.
Separe a intenção do serviço da conveniência da planta baixa
A rota de cabo mais próxima nem sempre é a posição correta do AP. O cabeamento fácil geralmente gera resultados ruins para o usuário.
Respeite as restrições da construção
Prédios tombados, interiores históricos e restrições de proprietários podem bloquear os pontos de montagem ideais. Trabalhe com esses limites desde o início. Compromissos ocultos descobertos tardiamente costumam gerar retrabalhos caros.
O plano de posicionamento dos APs deve refletir quem precisa do serviço, por onde se movem e o que deve permanecer isolado. A cobertura é apenas o ponto de partida.
Sua Lista de Verificação de Autenticação WiFi à Prova de Futuro
Uma atualização de access points deve ser avaliada pela experiência de acesso que ela pode suportar nos próximos anos, e não apenas pelo dia em que é instalada.
Muitos processos de compra tornam-se excessivamente focados em hardware nesta etapa. Os rádios podem ser sólidos, mas a plataforma não consegue suportar a jornada de guest pretendida, o modelo de identidade dos funcionários ou a estratégia para dispositivos legados. É aí que as equipes começam a criar soluções paliativas complexas.
A lista de finalistas que utilizo para prontidão de autenticação
Suporte a padrões modernos de acesso de visitantes
Se um local deseja visitas de retorno de convidados sem atrito e uma melhor experiência na primeira conexão, a plataforma de AP deve ser avaliada quanto ao suporte para Passpoint e abordagens de roaming adjacentes.
Isso não significa que cada local precise da mesma jornada de visitante. Significa que o hardware não deve bloquear nenhuma delas.
Opções robustas de autenticação corporativa
Para funcionários e dispositivos gerenciados, busque um suporte consistente para acesso baseado em certificados no estilo 802.1X e EAP-TLS. Esses métodos se alinham melhor a uma postura de zero-trust mais forte do que credenciais compartilhadas e reduzem o desgaste de longo prazo com a troca constante de senhas.
A questão não é apenas se o AP diz que suporta autenticação empresarial. Uma pergunta fundamental é se a plataforma mais ampla torna a política, o uso de certificados e as alterações de ciclo de vida gerenciáveis.
Acomodação de sistemas legados e IoT
Muitos locais ainda possuem dispositivos antigos que não conseguem se conectar de forma limpa aos fluxos de identidade modernos. Impressoras, telas, painéis de controle, equipamentos especializados e dispositivos residenciais de consumo aparecem em ambientes reais.
É aí que o suporte para abordagens como o iPSK pode ser valioso. Ele oferece um caminho mais controlado para classes de dispositivos complexas, sem nivelar toda a rede em uma única chave secreta compartilhada.
O desempenho ainda importa, mas na pista certa
Focar primeiro em autenticação não significa ignorar a taxa de transferência. Significa vincular o desempenho ao modelo de serviço pretendido.
Para ambientes com alta densidade de clientes, procure APs WiFi 6 capazes de atingir mais de 4,8 Gbps via rádio em 5 GHz com 4x4 MIMO e velocidades reais de múltiplos clientes acima de 2,0 Gbps com mais de 150 clientes, com base na referência de comparação da LazyAdmin para essa classe de capacidade de AP. Esses números ajudam a identificar hardwares com menor probabilidade de falhar sob uso misto intenso.
Um checklist prático de compra
Use isto ao estreitar as opções:
- Compatibilidade com a jornada do convidado: se a plataforma de AP pode suportar um modelo de integração de convidados de baixo atrito em vez de forçar uma experiência de Captive Portal desatualizada.
- Alinhamento de diretório: se a plataforma se adapta aos fluxos de trabalho modernos de identidade de funcionários e ao acesso baseado em certificados.
- Opções de IoT e legado: se dispositivos complexos podem ser isolados sem recorrer a uma única senha para tudo.
- Clareza de políticas: se os controles de acesso baseados em funções são compreensíveis e fáceis de manter.
- Simplicidade operacional: se a equipe consegue revogar, integrar e solucionar problemas sem a necessidade de malabarismos especializados.
Os melhores pontos de acesso para o próximo ciclo de atualização são aqueles que deixam espaço para decisões de identidade mais fortes posteriormente. O hardware deve expandir suas opções de acesso, não bloqueá-las.
Protegendo e Adquirindo Seus Novos Access Points
Decisões de segurança tomadas na fase de aquisição são mais baratas do que correções de segurança feitas após a implantação. Isso é especialmente verdade em redes sem fio, onde suposições erradas se espalham rapidamente por todos os locais.
Muitas equipes focam em criptografia e param por aí. A criptografia é importante, mas é apenas uma camada. Um ambiente wireless seguro também precisa de segmentação, mapeamento de funções coerente, detecção de dispositivos invasores e um modelo de atualizações que a organização consiga sustentar.
Controles de segurança que vale a pena exigir
Uma plataforma de AP séria deve suportar a separação prática entre grupos de usuários e tipos de dispositivos.
No mínimo, revise estas áreas:
- Acesso à rede baseado em funções: funcionários, convidados, prestadores de serviços e IoT não devem ficar na mesma categoria de política.
- Isolamento de convidados: os usuários convidados não devem ser capazes de descobrir ou acessar sistemas internos por padrão.
- Visibilidade de AP não autorizado: a plataforma deve ajudar os operadores a detectar infraestruturas sem fio suspeitas ou inesperadas.
- Correção de ciclo de vida: as atualizações de firmware devem ser previsíveis, suportáveis e visíveis.
Para uma visão mais ampla das áreas de risco sem fio, este guia sobre práticas de redes sem fio seguras é uma referência operacional útil.
Perguntas de compras que expõem opções fracas
As demonstrações de fornecedores costumam parecer perfeitas. A disciplina na área de compras é o que traz à tona as dores de cabeça futuras.
Faça estas perguntas antes da seleção final:
| Área de compras | O que perguntar |
|---|---|
| Licenciamento | Quais recursos exigem assinatura contínua e quais estão incluídos nativamente? |
| Ciclo de vida do hardware | Por quanto tempo a plataforma deve receber suporte e manutenção de firmware? |
| Resposta de segurança | Como as vulnerabilidades são comunicadas e corrigidas? |
| Ferramental operacional | Os administradores podem delegar acesso com segurança por função ou site? |
| Caminho de migração | Quão difícil é substituir ou adicionar APs posteriormente sem reformular todo o sistema? |
Trade-offs que merecem discussão honesta
Algumas plataformas de menor custo são perfeitamente adequadas para ambientes modestos. Mas se elas economizam dinheiro tornando as políticas complicadas, o firmware incerto ou as operações multi-site dolorosas, as economias desaparecem no esforço de suporte.
Da mesma forma, algumas plataformas premium só se justificam se a organização for usar seus controles e análises mais robustos. Comprar uma plataforma avançada e depois operá-la como um roteador doméstico é um desperdício.
A equipe de compras deve testar se a plataforma continua gerenciável em uma terça-feira comum, e não apenas durante a semana de prova de conceito.
Uma verificação final antes da compra
Antes de emitir um pedido de compra, confirme quatro coisas:
- A camada de switching pode alimentar e realizar o uplink dos APs adequadamente.
- O modelo de autenticação é definido, não postergado.
- O design de RF foi validado para o edifício.
- O modelo de suporte e licenciamento é aceitável ao longo da vida útil do hardware.
Esse é o ponto em que os "melhores access points" se tornam uma decisão de negócios baseada em segurança, operações e experiência do usuário, e não em preferência de marca.
Perguntas Frequentes Sobre Access Points
O que define um access point de classe corporativa
O nível corporativo geralmente significa mais do que velocidade bruta. Significa um controle de políticas mais robusto, gerenciamento centralizado mais limpo, melhor manuseio do ciclo de vida, suporte de autenticação mais amplo e comportamento mais previsível sob carga.
APs de consumo profissional podem funcionar em ambientes menores e menos regulamentados. Eles se tornam arriscados quando você precisa de uma segmentação disciplinada, governança de vários locais ou responsabilidade de suporte.
Com que frequência os access points devem ser atualizados
Não existe um cronograma único que sirva para todos os ambientes. O momento da atualização depende da demanda dos clientes, mudanças em aplicações, ciclo de vida de suporte do fabricante e se a plataforma existente ainda suporta o modelo de segurança e identidade de que você precisa.
Eu aconselho os clientes a fazerem a atualização quando uma de três coisas acontece: a capacidade de suporte diminui, as expectativas dos usuários superam a plataforma ou a arquitetura de rede começa a forçar soluções de contorno.
A inteligência artificial no WiFi é útil
Às vezes. As partes úteis geralmente são triviais, em vez de mágicas.
O ajuste automático de rádio, a detecção de anomalias e a correlação de falhas simplificada podem ajudar as equipes de operações. Mas a "IA" não salva um design fraco. Ela melhora uma implantação sólida muito mais do que corrige uma ruim.
Posso misturar marcas de AP em uma única rede
Você pode, mas raramente recomendo isso para um único serviço gerenciado centralmente, a menos que haja um motivo muito forte.
Ambientes com múltiplos fabricantes frequentemente geram aplicação inconsistente de políticas, fluxos de solução de problemas desequilibrados e gerenciamento de firmware fragmentado. Se uma marca específica for usada em uma área especial, documente o motivo e assuma a carga extra de suporte.
Os APs mais caros são sempre os melhores access points?
Não. Os APs premium só valem a pena quando a densidade do local, o design do serviço ou o modelo operacional os justificam.
Muitos projetos apresentam melhor desempenho com um design equilibrado usando hardware escolhido de forma sensata, melhor posicionamento e um modelo de autenticação mais forte do que com um AP de primeira linha implantado incorretamente.
Visitantes e funcionários devem usar o mesmo SSID
Não por padrão. SSIDs compartilhados podem funcionar em alguns designs, mas apenas se o modelo de política distinguir claramente os usuários e dispositivos nos bastidores.
Em muitos ambientes, a apresentação de serviços separados continua sendo mais fácil de governar e explicar. A resposta certa depende de como a arquitetura de identidade e acesso é projetada.
Se você está planejando uma atualização de WiFi e deseja combinar o hardware escolhido com um acesso seguro e sem senha para convidados, funcionários e ambientes multi-tenant, vale a pena conhecer a Purple. Ela funciona com os principais fabricantes de rede, suporta jornadas modernas de acesso baseadas em identidade e ajuda os operadores a transformar o WiFi de uma camada de conectividade em uma plataforma para uma melhor experiência do usuário e insights operacionais mais claros.