Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
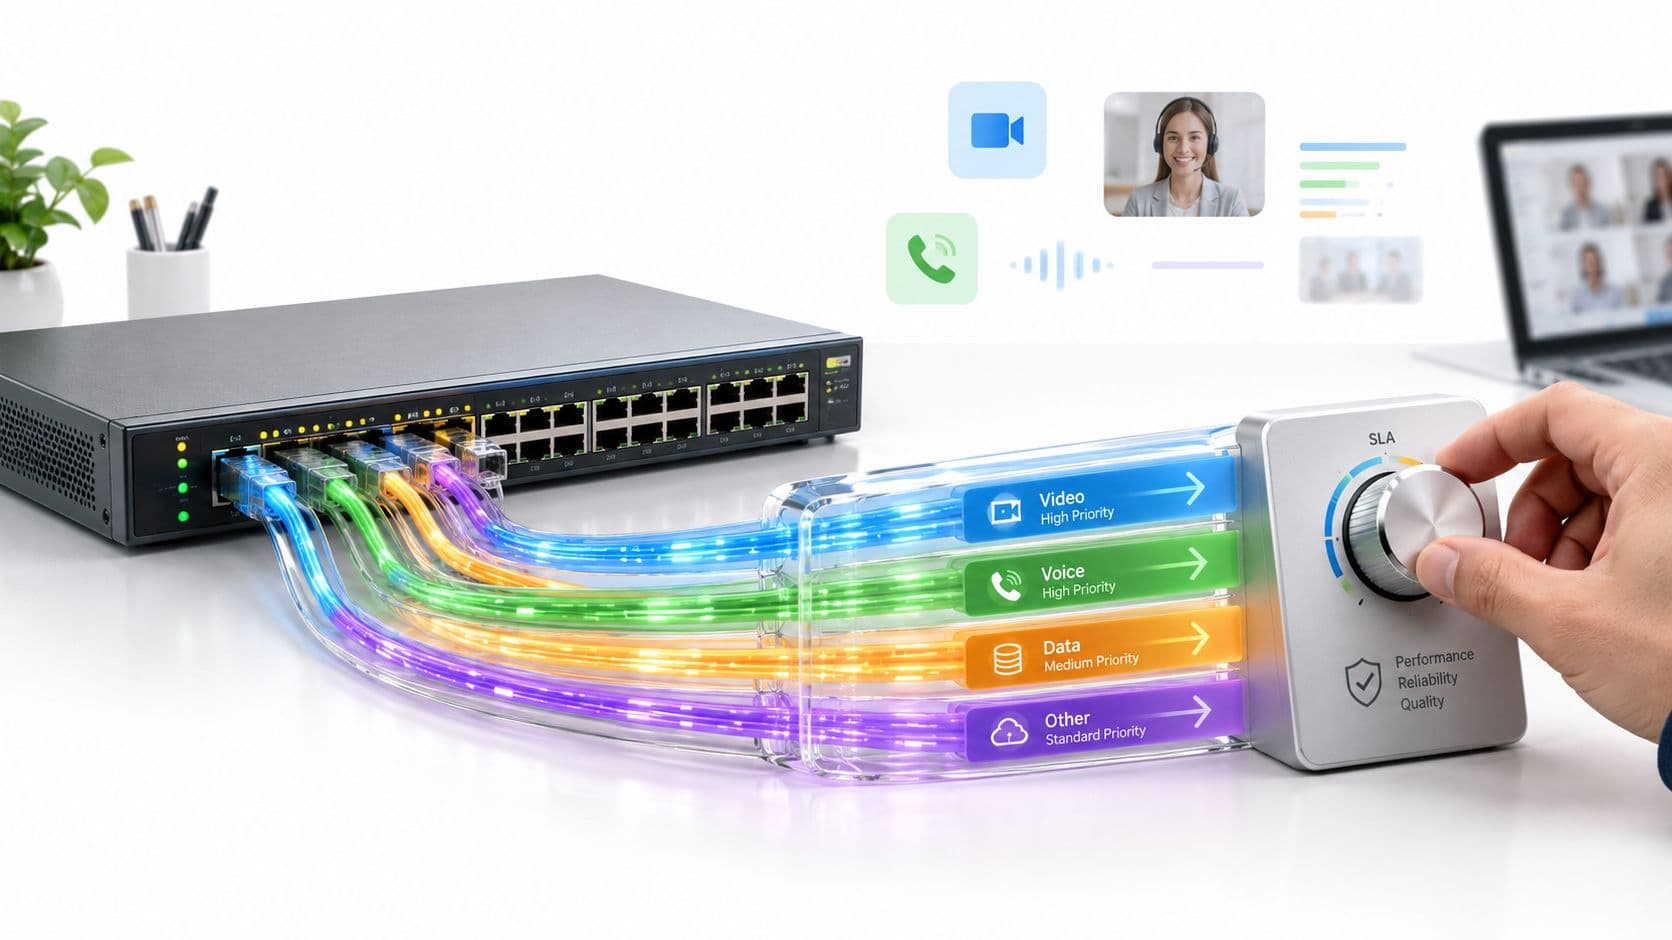
Bandwidth Pool Allocation Matrix
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
जर तुम्ही एखादे हॉटेल, रेस्टॉरंट, क्लिनिक, रिटेल साइट किंवा संमिश्र-वापर असणारे ठिकाण चालवत असाल, तर तुमचे ब्रॉडबँड कनेक्शन केवळ वेब पेजेस लोड करण्यापेक्षा बरेच काही करत असते. ते कार्ड पेमेंट, क्लाउड ॲप्स, व्हॉइस ट्रॅफिक, गेस्ट WiFi सेशन्स, कर्मचाऱ्यांचे लॉगिन, डिव्हाइस अपडेट्स, CCTV स्ट्रीम्स आणि नेटवर्कवर कोणाला प्रवेश द्यायचा आणि कोणाला नाही हे ठरवणारे ओळख पडताळणीचे काम देखील सांभाळते.
म्हणूनच "ब्रॉडबँड कसे कार्य करते" हा आता केवळ सामान्य ग्राहकाचा प्रश्न उरलेला नाही. व्यावसायिक नेटवर्कसाठी, हा एक ऑपरेशनल प्रश्न आहे. जर तुम्ही ब्रॉडबँडला फक्त "ISP कडून मिळणारी इंटरनेट लाइन" मानत असाल, तर तुम्ही अपटाइम, प्रमाणीकरण वर्तन आणि वापरकर्ता अनुभवाला आकार देणारे भाग गमावत आहात. कनेक्शन मार्ग, ॲक्सेस तंत्रज्ञान, हँडऑफ उपकरणे आणि साखळीतील सर्वात कमकुवत कडी या सर्व गोष्टी महत्त्वाच्या आहेत.
मी अशी बरीच वातावरणे पाहिली आहेत जिथे कागदावर WAN सर्किट उत्तम दिसत होते, परंतु तरीही व्यवसायाला अतिथींच्या ऑनबोर्डिंगमध्ये अस्थिरता, क्लाउड ऑथेंटिकेशनमध्ये विलंब आणि ISP व अंतर्गत IT दरम्यान फिरणाऱ्या सपोर्ट तिकिटांचा सामना करावा लागत होता. बऱ्याच प्रकरणांमध्ये, ही समस्या काही गुढ नव्हती. ब्रॉडबँड कुठे संपतो, LAN कुठे सुरू होते आणि ओळख-आधारित प्रवेश अशा कनेक्शनवर अवलंबून असतो जे प्रत्येकाने गृहीत धरल्याप्रमाणे "नेहमी सुरू" नसते, तेव्हा काय होते याची चुकीची समज हे यामागचे कारण होते.
व्यवसायासाठी ब्रॉडबँड समजून घेणे का महत्त्वाचे आहे
सकाळी ८:३० वाजता, ISP पोर्टलमध्ये ब्रॉडबँड सर्किट अजूनही "चालू" दिसत असते, परंतु व्यवसायाला आधीच बिघाड जाणवू लागलेला असतो. पाहुणे WiFi ऑनबोर्डिंग पूर्ण करू शकत नाहीत. क्लाउड लॉगिन दरम्यान कर्मचाऱ्यांच्या उपकरणांची वेळ संपून जाते (time out). पेमेंट टर्मिनल व्यवहाराचा पुन्हा प्रयत्न करते. लाइन बंद पडलेली नसते. पण ती अशा प्रकारे असुरक्षित आणि अस्थिर झालेली असते जी साध्या आउटेजपेक्षा अधिक गंभीर असते.
म्हणूनच ब्रॉडबँडकडे केवळ मासिक सेवा म्हणून न पाहता, ऑपरेशनल अवलंबित्व म्हणून पाहिले जाणे आवश्यक आहे. आधुनिक वेन्यूमध्ये, इंटरनेट कनेक्शन हे महसूल, ग्राहक प्रवेश, डिव्हाइस व्यवस्थापन आणि नेटवर्कवर कोणाला प्रवेश द्यायचा हे ठरवणारी ओळख पडताळणी यांना सपोर्ट करते. जर त्या मार्गात उशीर झाला, पॅकेट्स ड्रॉप झाले किंवा काही काळ अडथळा आला, तर त्याचे पहिले दृश्य लक्षण सहसा बंद पडलेली वेबसाइट नसते. तर तो अयशस्वी झालेला ऑथेंटिकेशन फ्लो, रेंगाळलेले captive portal किंवा "WiFi चालत नाही आहे" अशा तक्रारींनी भरलेली सपोर्ट क्यू असू शकते.
ब्रॉडबँड हा सेवा मार्गाचाच एक भाग आहे
ब्रॉडबँड हे फायबर, केबल, DSL, फिक्स्ड वायरलेस किंवा मोबाईल यांसारख्या ॲक्सेस माध्यमाचा वापर करून तुमच्या साइट आणि अपस्ट्रीम नेटवर्क दरम्यान डिजिटल ट्रॅफिक वाहून नेते. भौतिक तंत्रज्ञान महत्त्वाचे आहे, परंतु व्यवसायावरील प्रभाव संपूर्ण सेवा मार्गावरून पडतो: स्थानिक ॲक्सेस सर्किट, प्रदाता हँडऑफ, अपस्ट्रीम स्पर्धा, राउटिंग आणि तुमचे स्वतःचे एज उपकरण फेलओव्हर, DNS आणि सुरक्षा तपासणी कशी हाताळते यावरून ठरतो.
यामुळे खरेदीचे निर्णय बदलतात. आकर्षक हेडलाइन गती असणारे सर्किट देखील क्लाउड ऑथेंटिकेशन आणि व्यवस्थापित WiFi वर अवलंबून असलेल्या ठिकाणासाठी अयोग्य ठरू शकते. महत्त्वाचे प्रश्न पीक डाउनलोड दरांबद्दल कमी आणि स्थिरता, अपस्ट्रीम परफॉर्मन्स, फॉल्ट आयसोलेशन आणि अंशतः बिघाड झाल्यास काय होते याबद्दल जास्त असतात.
व्यावहारिक नियम: जर ब्रॉडबँड ग्राहक ॲक्सेस, क्लाउड-व्यवस्थापित नेटवर्किंग किंवा आयडेंटिटी-आधारित नियंत्रणांना सपोर्ट करत असेल, तर त्याचे मूल्यांकन कोअर इन्फ्रास्ट्रक्चरसारखे करा. पहिल्या दिवसापासूनच डिझाइनमध्ये लवचिकता, मॉनिटरिंग आणि निकामी होण्याच्या वेळेचे वर्तन समाविष्ट करा.
कनेक्शनच्या गुणवत्तेचा सुरक्षा आणि प्रमाणीकरणावर (authentication) परिणाम होतो
व्यावसायिक ट्रॅफिक आता केवळ इंटरनेटवरून सामग्री मिळवणाऱ्या वापरकर्त्यांपुरते मर्यादित राहिलेले नाही. साइट्स आता आउटबाउंड विनंत्यांचा सतत प्रवाह पाठवतात: RADIUS आणि SSO तपासणी, API कॉल्स, प्रमाणपत्र पडताळणी, क्लाउड लॉगिंग, पॉलिसी सिंक, DNS लुकअप आणि ॲक्सेस पॉइंट्स, गेटवेज आणि IoT उपकरणांमधील टेलिमेट्री.
सुरक्षित WiFi साठी याचे थेट परिणाम होतात. अतिथी प्रवेश, पॉलिसी अंमलबजावणी आणि ऑनबोर्डिंग प्रवास प्रदान करण्यासाठी Purple सारखे प्लॅटफॉर्म्स विश्वसनीय कनेक्टिव्हिटीवर अवलंबून असतात, परंतु ते ऑथेंटिकेशन फ्लो, ॲक्सेस नियम आणि युझर अनुभवावर टीम्सना अधिक घट्ट नियंत्रण देऊन ब्रॉडबँड अस्थिरतेचा ऑपरेशन्सवरील प्रभाव कमी करण्यास देखील मदत करतात. ब्रॉडबँड लिंक अद्यापही महत्त्वाची आहे. एक उत्तम डिझाइन केलेले प्लॅटफॉर्म पॅकेट लॉस किंवा खराब ISP राउटिंग पूर्णपणे दूर करू शकत नाही. तथापि, हे बिघाड ओळखणे, मर्यादित करणे आणि ट्रबलशूट करणे अधिक सोपे करू शकते.
IT मॅनेजर्स आणि ठिकाण ऑपरेटर्ससाठी, ब्रॉडबँड निर्णयांचा खालील गोष्टींवर परिणाम होतो:
- ऑथेंटिकेशन लवचिकता. ओळख पडताळणीसाठी बाह्य सेवांशी सतत कनेक्टिव्हिटी असणे आवश्यक आहे. सर्किट तांत्रिकदृष्ट्या ऑनलाइन असले तरीही, नेटवर्कमध्ये येणारे लहान अडथळे आणि हाय लेटन्सीमुळे लॉगिन प्रक्रियेत बिघाड होऊ शकतो.
- सुरक्षा ऑपरेशन्स. फायरवॉल्स, क्लाउड-व्यवस्थापित APs आणि मॉनिटरिंग टूल्स पॉलिसी अपडेट्स, अलर्ट आणि ऑडिट नोंदींसाठी स्थिर अपस्ट्रीम संवादावर अवलंबून असतात.
- गेस्ट WiFi अनुभव. Captive Portal, सोशल लॉगिन, पासवर्डशिवाय प्रवेश आणि संमती वर्कफ्लो हे सर्व अंदाज लावण्यायोग्य DNS, HTTPS पोहोच आणि सत्राच्या सातत्यावर अवलंबून असतात.
- सपोर्ट कार्यक्षमता. टीम्सना WAN समस्या आणि LAN किंवा WiFi मधील दोष यातील फरक त्वरित ओळखता आला पाहिजे, अन्यथा घटनांचे वर्गीकरण करण्यात ISP, नेटवर्किंग टीम आणि ॲप्लिकेशन मालक यांच्यात वेळ वाया जातो.
खरा धोका कमकुवत फॉल्ट बाउंड्रीजचा आहे
ब्रॉडबँडच्या समस्या क्वचितच स्पष्ट असतात. पूर्णपणे आउटेज असणे सहज लक्षात येते. परंतु अर्धवट बिघाड हा वेळ वाया घालवतो. मी बहु-साइट मालमत्तांमध्ये हे अनेकदा पाहतो: एक ठिकाण "धीमे WiFi" असल्याची तक्रार करते, तर ISP लाइन चालू असल्याचे दाखवतो, आणि प्रत्यक्ष समस्या ही अपस्ट्रीम लॉस असते ज्याचा परिणाम प्रमाणीकरणावर (authentication) होतो, तर सामान्य ब्राउझिंग मात्र बऱ्यापैकी काम करत राहते, ज्यामुळे सर्वांचा गोंधळ उडतो.
ब्रॉडबँड समजून घेतल्याने प्रदाताची जबाबदारी कुठे संपते आणि तुमचे नेटवर्क कुठे सुरू होते हे निश्चित करण्यात मदत होते. हे VLAN डिझाइन, फायरवॉल पॉलिसी, DNS धोरण, फेलओव्हर सर्किट्स आणि बिघडलेल्या परिस्थितीत तुम्ही अतिथी प्रवेशाची चाचणी कशी करता यासाठी महत्त्वाचे आहे. टीम्सना करिअर-स्तरीय कौशल्याची आवश्यकता नसते. त्यांना मार्गाचे कार्यरत मॉडेल, संभाव्य बिघाडाचे बिंदू आणि किंमत, लवचिकता व ऑपरेशनल सुलभता यामधील तडजोड समजून घेण्याची गरज असते.
डेटा पॅकेटचा प्रवास - क्लिक ते क्लाउडपर्यंत
ब्रॉडबँड समजून घेण्याचा एक उपयुक्त मार्ग म्हणजे एका पॅकेटचा मागोवा घेणे. संपूर्ण मूव्ही स्ट्रीम किंवा सॉफ्टवेअर अपडेट नाही. जेव्हा कोणी लिंकवर क्लिक करतो, एखादे ॲप उघडतो किंवा लॉग इन सुरू करतो तेव्हा ट्रॅफिकचे फक्त एक युनिट तयार होते.
ब्रॉडबँड हे डिलिव्हरी नेटवर्कमधून जाणाऱ्या पार्सलसारखे काम करते. हे स्थानिक पिकअपपासून सुरू होते, प्रादेशिक वर्गीकरणातून जाते, लांब पल्ल्याच्या वाहतुकीमध्ये सामील होते, गंतव्य डेपोमध्ये पोहोचते आणि नंतर त्याच मार्गाने प्रतिसाद परत येतो. नेमके रस्ते बदलू शकतात, परंतु टप्पे ओळखता येण्यासारखे असतात.
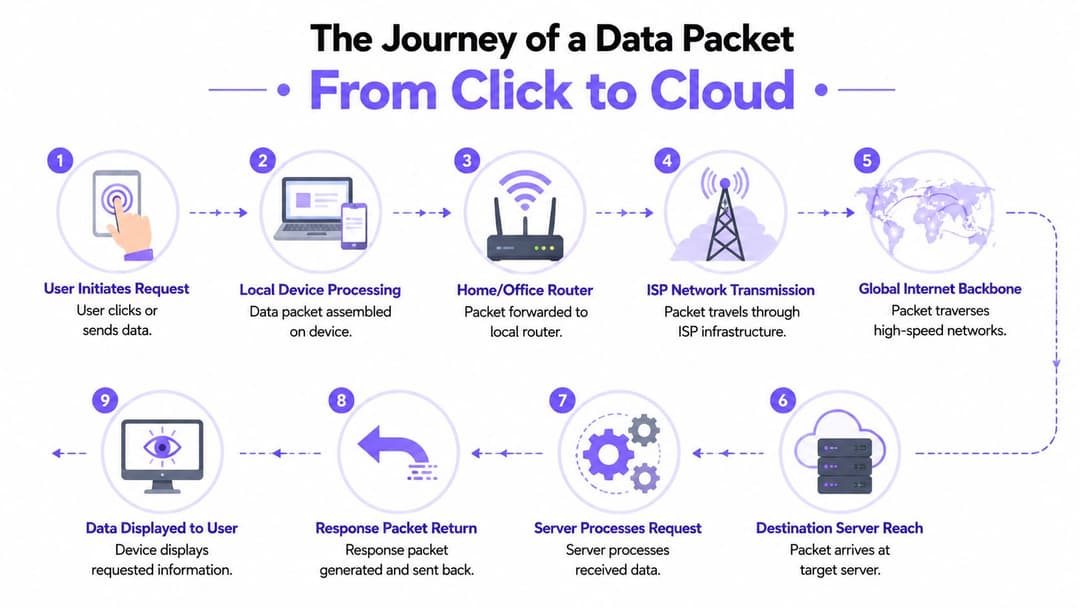
सर्वात आधी व्हेन्यूच्या आत
या प्रवासाची सुरुवात एंडपॉइंटपासून होते. एक फोन, लॅपटॉप, पेमेंट टर्मिनल किंवा IoT डिव्हाइस डेटा तयार करतो जो डिव्हाइसमधून बाहेर पडणे आवश्यक असते. वापरकर्ता WiFi वर असल्यास, पॅकेट आधी ॲक्सेस पॉइंटपर्यंत पोहोचण्यासाठी स्थानिक वायरलेस नेटवर्क ओलांडते, नंतर वायर्ड LAN आणि नंतर एज राउटर किंवा फायरवॉल पार करते.
या टप्प्यावर, ब्रॉडबँड अजून सुरूही झालेले नसते. तो फरक महत्त्वाचा आहे. जर LAN गर्दीचे, चुकीचे कॉन्फिगर केलेले किंवा खराब विभागलेले असेल, तर युजर्स ऑन-साइट असलेल्या त्रुटीसाठी ISP ला जबाबदार धरू शकतात.
हा मार्ग समजून घेण्याचा एक सोपा मार्ग असा आहे:
- डिव्हाइस विनंती तयार करते. ब्राउझर एखाद्या पेजसाठी किंवा एखादे ॲप डेटासाठी विनंती करते.
- स्थानिक नेटवर्क ते पुढे पाठवते. ॲक्सेस पॉइंट्स, स्विचेस आणि राउटर ते WAN एजच्या दिशेने पाठवतात.
- ब्रॉडबँड सेवा ते इमारतीबाहेर घेऊन जाते. त्यानंतर ISP कनेक्शन कार्यभार हाती घेते.
- विस्तृत इंटरनेट ते पुढे वाहून नेते. कॅरियर आणि ट्रान्झिट नेटवर्क ते गंतव्य सेवेच्या दिशेने वाहून नेतात.
- सर्व्हर प्रतिसाद देतो. ॲप्लिकेशन परतीचे ट्रॅफिक एका व्यवहार्य मार्गाने परत पाठवते.
लास्ट माईलमध्ये स्थानिक वास्तवाचा सामना करावा लागतो
पहिले बाह्य पाऊल म्हणजे लास्ट माईल. ही तुमच्या परिसराची आणि प्रदात्याच्या विस्तृत नेटवर्कमधील ॲक्सेस लिंक असते. संपूर्ण प्रवासातील हा बहुधा सर्वात मर्यादित भाग असतो. बॅकबोन कदाचित प्रचंड प्रमाणात ट्रॅफिक वाहून नेऊ शकेल, परंतु जर लास्ट माईल अरुंद किंवा अस्थिर असेल, तर त्यामागील प्रत्येक गोष्ट संथ वाटते.
व्यवसाय वाचकांसाठी "ब्रॉडबँड कसे काम करते" याचे हे सर्वात व्यावहारिक उत्तरांपैकी एक आहे. ब्रॉडबँड हा एकच क्लाउड नाही. ही एक स्तरांची वाहतूक प्रणाली आहे, आणि सर्वात अरुंद विभाग सर्वात प्रभावी विभागापेक्षा वापरकर्त्याच्या अनुभवावर अधिक नियंत्रण ठेवतो.
जगातील सर्वात वेगवान कोर नेटवर्क देखील तुमच्या इमारतीमधील निकृष्ट दर्जाच्या ॲक्सेस सर्किटला वाचवू शकत नाही.
त्यानंतर पॅकेट मोठ्या ट्रान्सपोर्ट नेटवर्क्समध्ये प्रवेश करते
एकदा का ट्रॅफिक ठिकाणावरून बाहेर पडले की, ते ISP पायाभूत सुविधांमधून आणि अधिक व्यापक ट्रान्सपोर्ट सिस्टम्समध्ये जाते. प्रदाता शहरे, देश आणि प्रमुख नेटवर्क इंटरकनेक्शन पॉईंट्स दरम्यान पाकिटे वाहून नेण्यासाठी प्रादेशिक एकत्रीकरण (regional aggregation), बॅकहॉल आणि उच्च-क्षमतेच्या कोर लिंक्सचा वापर करतात. त्यापैकी काही मार्ग थेट असतात. तर काहींमध्ये नेटवर्क्समधील हँडऑफचा समावेश असतो.
व्यावसायिक वापरकर्त्यासाठी, महत्त्वाची गोष्ट ही आहे की परतीचा मार्ग (return path) हा आउटबाउंड मार्गासारखाच असेल याची खात्री नसते. उपलब्धता आणि धोरणांवर आधारित राउटिंगचे निर्णय बदलू शकतात. बहुतेक वेळा ते व्यवस्थित चालते. तथापि, जेव्हा अस्थिरता किंवा कोंडी (congestion) असते, तेव्हा ॲप्लिकेशनचे वर्तन अशा प्रकारे विसंगत होऊ शकते ज्याचे निदान वापरकर्त्याच्या बाजूने करणे कठीण असते.
हा मॉडेल IT टीम्ससाठी का महत्त्वाचा आहे
जर तुम्ही हा पॅकेटचा प्रवास लक्षात ठेवला, तर त्रुटीचे अलगीकरण अधिक शिस्तबद्ध होते. जेव्हा क्लाउड लॉग इन संथ असते, तेव्हा तुम्ही विचारू शकता:
- एंडपॉईंट सुरळीत काम करत आहे का?
- WiFi लेयर योग्य कामगिरी करत आहे का?
- LAN ट्रॅफिक योग्य प्रकारे फॉरवर्ड करत आहे का?
- WAN एज पाकिटे ड्रॉप करत आहे किंवा विलंब करत आहे का?
- ISP पाथ स्थिर आहे का?
- रिमोट सर्व्हिसवर स्वतः ताण आहे का?
हा क्रम एका सामान्य चुकाला प्रतिबंधित करतो. जेव्हा खरी समस्या स्थानिक रोमिंग वर्तन, अपस्ट्रीम गर्दी किंवा तणावाखाली असलेले WAN एज उपकरण असू शकते, तेव्हा टीम्स बऱ्याचदा सर्व बाह्य संथपणाला "इंटरनेट समस्या" म्हणून गृहीत धरतात.</>
लास्ट-माईल टेक्नॉलॉजी आणि नेटवर्क टोपोलॉजीजचा उलगडा करणे
एखादा अतिथी सकाळी ८:५५ वाजता WiFi शी जोडण्याचा प्रयत्न करतो. स्प्लॅश पेज हळूहळू लोड होते, ओळख पडताळणी थांबते, आणि कर्मचाऱ्यांना वाटते की वायरलेस प्लॅटफॉर्ममध्येच दोष आहे. बऱ्याच ठिकाणी, मुख्य अडथळा मार्गाच्या आधीच असतो. तो इमारतीमध्ये येणारा ॲक्सेस सर्किट, तो ज्या माध्यमावर चालतो आणि प्रदात्याने त्याभोवती स्थानिक नेटवर्क ज्या प्रकारे तयार केले आहे, त्यात असतो.
म्हणूनच लास्ट-माईल तंत्रज्ञानाकडे सहसा मिळते त्यापेक्षा जास्त लक्ष देणे आवश्यक आहे. फायबर, केबल आणि DSL या सर्वांची विक्री ब्रॉडबँड म्हणून केली जाऊ शकते, परंतु त्यांच्यामध्ये बिघाड एकाच पद्धतीने होत नाही, ते एकाच पद्धतीने पूर्ववत होत नाहीत किंवा त्रुटीची समान मर्यादा ठेवून व्यावसायिक ट्रॅफिक हाताळत नाहीत. Purple सारख्या प्लॅटफॉर्म्ससाठी, हा फरक ऑथेंटिकेशन विश्वसनीयता, captive portal प्रतिसादक्षमता, क्लाउड पॉलिसी अपडेट्स आणि बाह्य सेवांपर्यंत पोहोचण्यावर अवलंबून असलेल्या सुरक्षा नियंत्रणांच्या सातत्यतेमध्ये दिसून येतो.
मुख्य ॲक्सेस प्रकार प्रत्यक्षात काय काम करतात
फायबर काचेच्या माध्यमातून प्रकाशाच्या स्पंदनांच्या स्वरूपात डेटा वाहून नेते. प्रत्यक्षात, यामुळे व्यवसायांना दोन उपयुक्त फायदे मिळतात. यावर इलेक्ट्रोमॅग्नेटिक हस्तक्षेपाचा परिणाम होत नाही आणि हे सामान्यतः क्लाउड ट्रॅफिक, लॉगिन वर्कफ्लो, टेलिमेट्री आणि पॉलिसी अंमलबजावणीसाठी अधिक स्पष्ट अपस्ट्रीम कामगिरीला समर्थन देते. जर एखादे ठिकाण क्लाउड-व्यवस्थापित WiFi, SSO रिडायरेक्ट्स, सोशल लॉगिन किंवा रिअल-टाइम ॲनालिटिक्सवर अवलंबून असेल, तर फायबर हा सहसा सर्वात कमी समस्या निर्माण करणारा पर्याय ठरतो.
केबल कोएक्सियल पायाभूत सुविधांवरून डेटा पाठवते, ज्यामध्ये बऱ्याचदा स्थानिक क्षेत्रात सामायिक प्रवेश मॉडेलचा (shared access model) वापर केला जातो. हे बऱ्याच व्यावसायिक ठिकाणांसाठी चांगले काम करू शकते, विशेषतः जिथे सेवा पुरवठादाराचा प्लांट व्यवस्थित राखला गेला आहे. यातील तडजोड म्हणजे सुसंगतता होय. व्यस्त कालावधीत कामगिरीमध्ये अधिक चढ-उतार होऊ शकतात आणि हे चढ-उतार प्रामुख्याने लेटन्सी-संवेदनशील कामांमध्ये आधी दिसून येतात, जसे की पोर्टल रिडायरेक्ट्स, MFA प्रॉम्प्ट्स आणि तुमचे WiFi प्लॅटफॉर्म आणि बाह्य ओळख सेवांमधील API कॉल्स.
DSL तांब्याच्या टेलिफोन जोड्यांचा वापर करते आणि ज्या ठिकाणी उत्तम पर्याय अद्याप पोहोचलेले नाहीत अशा ठिकाणी अजूनही सामान्य आहे. हलक्या-वापराच्या कनेक्टिव्हिटीसाठी हे पूर्णपणे वापरण्यायोग्य असू शकते, परंतु लाईनची गुणवत्ता आणि कॅबिनेट किंवा एक्सचेंजपासूनचे अंतर या गोष्टी खूप महत्त्वाच्या ठरतात. ईमेल तपासणाऱ्या छोट्या ऑफिससाठी हे स्वीकार्य असू शकते. परंतु त्याच कनेक्शनवर अतिथींचे ऑनबोर्डिंग, कर्मचाऱ्यांचे SaaS ट्रॅफिक, पेमेंटचे प्रवाह आणि सुरक्षा अपडेट्स हाताळणाऱ्या आदरातिथ्य क्षेत्रातील (hospitality) ठिकाणासाठी DSL कडे फारशी वाव उरत नाही.
ब्रॉडबँड तंत्रज्ञानाची तुलना
| तंत्रज्ञान | माध्यम | वैशिष्ट्यपूर्ण गती (समान/असमान) | विश्वसनीयता आणि हस्तक्षेप | यासाठी सर्वोत्तम |
|---|---|---|---|---|
| फायबर | काचेवर प्रकाश | बहुतेकदा समान सेवांसाठी अधिक योग्य | मजबूत विश्वसनीयता प्रोफाइल आणि इलेक्ट्रोमॅग्नेटिक हस्तक्षेपापासून सुरक्षित | क्लाउड ॲप्स, स्थिर ऑथेंटिकेशन आणि उत्तम अपस्ट्रीम परफॉर्मन्सवर अवलंबून असणारे व्यवसाय |
| केबल | कोॲक्सिअल केबलवर सिग्नल | सामान्यतः असमान | साधारणपणे विश्वसनीय, परंतु शेअर केलेल्या पायाभूत सुविधांमुळे सातत्यावर परिणाम होऊ शकतो | फायबर उपलब्ध नसलेल्या ठिकाणी मजबूत सामान्य व्यावसायिक इंटरनेटची आवश्यकता असणाऱ्या साइट्स |
| DSL | तांब्याच्या टेलिफोन जोडीवर विद्युत सिग्नल | बहुतेकदा असमान, अंतराशी संबंधित मर्यादांसह | लाइनच्या गुणवत्तेबद्दल आणि अंतरामुळे होणाऱ्या घसरणीबद्दल अधिक संवेदनशील | कमी गरजा असणाऱ्या लहान साइट्स किंवा मर्यादित पर्याय असणारी ठिकाणे |
माध्यमाइतकीच टोपोलॉजी देखील महत्त्वाची आहे
वायरचा प्रकार हा जोखीम प्रोफाइलचा केवळ एक भाग आहे. वरच्या बाजूला काही बिघाड झाल्यास काय होईल यावर प्रदाताच्या टोपोलॉजीचा देखील परिणाम होतो.
रिंग टोपोलॉजी एका भागात बिघाड झाल्यास ट्रॅफिकला पर्यायी मार्ग देते. ट्री टोपोलॉजी ट्रॅफिकला अपस्ट्रीम ब्रांचेसच्या उतरंडीद्वारे पुढे ढकलते, जे कार्यक्षम असले तरी यामुळे अधिक ग्राहक एकाच फॉल्ट डोमेनच्या प्रभावाखाली येऊ शकतात. व्यावसायिक खरेदीदारांना विक्रीच्या चर्चेदरम्यान नेहमीच हा तपशील मिळत नाही, परंतु हा महत्त्वाचा आहे. खराब लोकल ॲग्रीगेशन असलेल्या, चांगल्या डिझाइन केलेल्या फायबर सेवेवरील वेन्यूला देखील दृश्यमान व्यत्यय सहन करावा लागू शकतो. उत्तम रिडंडन्सी असलेली मध्यम सेवा अधिक स्थिर प्रत्यक्ष अनुभव देऊ शकते.
एंटरप्राइझ WiFi साठी, त्या डिझाइनच्या निवडींचे थेट ऑपरेशनल परिणाम होतात. जर ब्रॉडबँड अस्थिरतेमुळे DNS रिझोल्यूशन, क्लाउड रीचेबिलिटी किंवा रीडायरेक्ट ट्रॅफिकमध्ये अडथळा आला, तर अतिथींना लॉगिन अपयश दिसते आणि कर्मचाऱ्यांना सपोर्ट तिकिटे मिळतात. Purple आणि तत्सम प्लॅटफॉर्म्स चांगल्या सेशन हँडलिंग, पॉलिसी कंट्रोल्स आणि captive portal डिझाइनसह युझरवरील प्रभाव कमी करू शकतात, परंतु ते निरोगी अपस्ट्रीम मार्गावरील अवलंबित्व दूर करू शकत नाहीत. लवचिकता सर्किट कशा प्रकारे वितरित केले जाते हे समजून घेण्यापासून सुरू होते.
डिझाईन संकेत: ISP ला विचारा की इमारतीला कोणती सेवा पुरवली जाते, स्थानिक ॲक्सेस शेअर केला आहे का, ॲक्सेस नेटवर्कमध्ये फेलओव्हर कुठे अस्तित्वात आहे आणि त्रुटी कशा दुरुस्त केल्या जातात. मुख्य वेगापेक्षा ती उत्तरे सहसा जास्त उपयुक्त असतात.
नेमके काय काम करते आणि काय करत नाही
प्रत्यक्षात, क्लाउड-व्यवस्थापित नेटवर्किंग, बाह्य ऑथेंटिकेशन आणि स्थिर अपस्ट्रीम वर्तनावर अवलंबून असणाऱ्या ठिकाणांसाठी फायबर हा सर्वात सुरक्षित पर्याय आहे. जिथे सेवेची गुणवत्ता अंदाज लावण्यायोग्य असते आणि व्यवसाय काही प्रमाणात चढ-उतार सहन करू शकतो, तिथे केबल हा बऱ्याचदा एक योग्य दुसरा पर्याय ठरतो. जेव्हा वापरकर्त्यांची संख्या वाढते, क्लाउडवरील अवलंबित्व वाढते किंवा आधुनिक सुरक्षा नियंत्रणांसह विश्वसनीय अतिथी WiFi प्रवेशाची आवश्यकता असते, तेव्हा DSL हा सामान्यतः सर्वात आधी ताण अनुभवणारा पर्याय ठरतो.
जर तुम्ही पर्यायांची तुलना करत असाल, तर different types of internet connection बद्दलची ही मार्गदर्शिका एक उपयुक्त सुरुवात आहे. लॉगिन प्रवाह, गर्दीची वेळ, सपोर्टचा ताण आणि अगदी छोट्या आउटेजचा येणारा खर्च या सर्व गोष्टींचा प्रत्येक पर्यायाशी ताळमेळ घालूनच योग्य निर्णय घेता येतो.
एक स्वस्त सर्किट कोटवर ठीक वाटू शकते आणि तरीही एकदा अयशस्वी ऑथेंटिकेशन, कर्मचाऱ्यांचे पर्यायी मार्ग आणि युजरच्या तक्रारी वेळ खाऊ लागल्या की अधिक ऑपरेशन्सचा त्रास निर्माण करू शकते.
परफॉर्मन्स बॉटलनेक्स आणि जाहिरात केलेले स्पीड्स
ऑर्डर फॉर्मवरील लाइन रेट म्हणजे ॲप्लिकेशन परफॉर्मन्स नव्हे. हा फरक अनंत गोंधळ निर्माण करतो. एखादा व्यवसाय जलद सेवा खरेदी करतो, तरीही वापरकर्ते तक्रार करतात आणि प्रत्येकजण एकाच दोषाचा शोध घेऊ लागतो, तर खरी समस्या सहसा थ्रुपुट मर्यादा, लेटन्सी, अपस्ट्रीम कमजोरी आणि स्थानिक गर्दी यांचे मिश्रण असते.
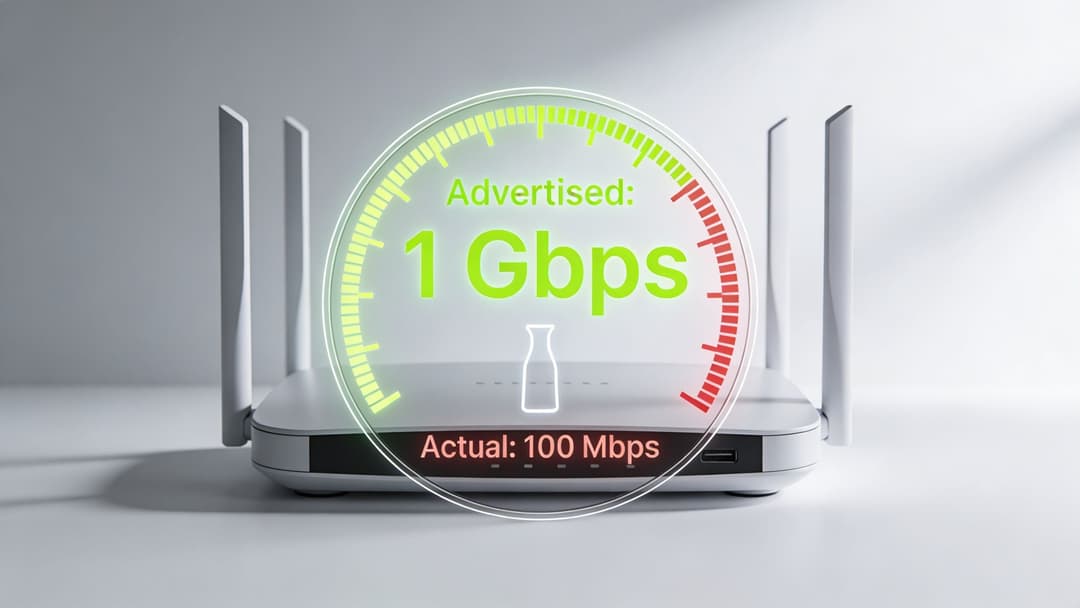
बँडविड्थ ही क्षमता आहे, हमी नाही
बँडविड्थ ही पाईपच्या रुंदीसारखी समजणे सर्वात सोपे आहे. ते दर सेकंदाला किती डेटा ट्रान्सफर होऊ शकतो हे ठरवते. हे ट्रॅफिक प्रत्येक क्षणी वेगाने फिरेल याची हमी देत नाही, किंवा विलंब, जिटर किंवा पॅकेट लॉस बद्दल फार काही सांगत नाही.
स्पीड टेस्ट्स योग्य दिसत असतानाही कनेक्शन विसंगत वाटू शकते याचे हेच कारण आहे. एखाद्या साइटमध्ये सामान्य ट्रॅफिकसाठी पुरेशी क्षमता असू शकते परंतु मार्ग अस्थिर असताना रिअल-टाइम ॲप्स, ब्राउझर-आधारित लॉगिन आणि क्लाउड कंट्रोल ट्रॅफिकसाठी खराब अनुभव येऊ शकतो.
अपस्ट्रीम बऱ्याच खरेदीदारांच्या कल्पनेपेक्षा जास्त महत्त्वाचे असते
असिंक्रोनस ब्रॉडबँड, जिथे डाउनलोड हे अपलोडपेक्षा वेगवान असते, आणि सिंक्रोनस ब्रॉडबँड, जिथे दोन्ही वेग समान असतात, यामधील फरक व्यावसायिक नेटवर्कमध्ये खूप महत्त्वाचा ठरतो. जुन्या व्याख्यांनुसार 25 Mbps डाउनलोड आणि 3 Mbps अपलोड ला ब्रॉडबँड मानले जात असे, तर आधुनिक विचारसरणीनुसार 100/20 ला किमान व्यवहार्य बेसलाईन मानले जाते. Pew च्या ब्रॉडबँड बेसिक्स फॅक्ट शीट नुसार, 100/100 सिमेट्रिकल सेवांना वाढत्या प्रमाणात एक मजबूत मानक मानले जाते आणि 1 Gbps/1 Gbps ला सर्वोत्तम सुवर्ण मानक मानले जाते.
तो बदल एक वास्तविक ऑपरेशनल बदल दर्शवतो. व्यवसाय आता केवळ सामग्री वापरत नाहीत. ते सतत क्लाउड प्लॅटफॉर्म, ओळख प्रणाली, व्यवस्थापन प्लेन आणि सहयोगाच्या साधनांवर अपस्ट्रीम डेटा पाठवत असतात.
"फास्ट" लाईन असूनही ती संथ का वाटू शकते
व्यावसायिक वातावरणात तीन समस्या वारंवार दिसून येतात:
- सामायिक क्षमता (Shared capacity): काही सेवा शांत वेळेत चांगली कामगिरी करतात आणि स्थानिक ॲक्सेस नेटवर्क व्यस्त असताना मंदावतात.
- कमी अपस्ट्रीम क्षमता: डाउनलोड्स व्यवस्थित दिसत असले तरी, क्लाउड ट्रॅफिक, व्हिडिओ कॉल्स, डिव्हाइस टेलिमेट्री किंवा ऑथेंटिकेशन देवाणघेवाणीदरम्यान अपलोड्स मंदावू शकतात.
- लेटन्सी आणि लॉस: अगदी थोडा विलंब किंवा पॅकेट अस्थिरता देखील चांगल्या थ्रुपुट असूनही ॲप्स खराब चालत असल्याचा अनुभव देऊ शकतात.
जर कर्मचारी वेबसाइट्स लोड करू शकत असतील परंतु क्लाउड साइन-इन रखडत असतील, तर WAN "मूलतः ठीक आहे" असे गृहीत धरू नका. तो नमुना बऱ्याचदा अपस्ट्रीम किंवा गुणवत्तेच्या समस्येकडे बोट दाखवतो, डाउनलोडच्या समस्येकडे नाही.
ट्रबलशूटिंग दरम्यान कोणत्या गोष्टींकडे लक्ष द्यावे
जेव्हा ब्रॉडबँड अपेक्षेपेक्षा कमी कामगिरी करते, तेव्हा आंधळेपणाने तक्रार वाढवण्यापूर्वी हे प्रश्न विचारा:
| तपासणी | हे का महत्त्वाचे आहे |
|---|---|
| डाउनलोड विरुद्ध अपलोड कामगिरी | मोठ्या प्रमाणातील असमानतेमुळे क्लाउड-केंद्रित व्यावसायिक वर्कफ्लोला बाधा येऊ शकते |
| लेटन्सीचे वर्तन | विलंबामुळे मोठ्या डेटा ट्रान्सफरपेक्षा संवादात्मक ॲप्सवर अधिक परिणाम होतो |
| दिवसाच्या वेळेनुसार असणारे पॅटर्न | कामगिरीतील बदल हे नेटवर्कवरील ताण किंवा शेअर केलेल्या प्रवेशाच्या समस्या दर्शवू शकतात |
| केवळ कमाल गती नव्हे, तर सातत्य | कधीतरी मिळणाऱ्या सर्वोच्च गतीपेक्षा स्थिर सेवा अधिक उपयुक्त असते | गेस्ट ब्राउझिंग, POS, व्हॉईस आणि क्लाउड ऑथेंटिकेशन यामध्ये वेगवेगळ्या प्रकारे त्रुटी येतात |
व्यावहारिक धडा सोपा आहे. केवळ हेडलाइन स्पीडच्या आधारे ब्रॉडबँड खरेदी करू नका. व्यावसायिक वापरासाठी, सुसंगतता आणि अपस्ट्रीम गुणवत्ता बऱ्याचदा टॉप-एंड डाउनस्ट्रीम आकड्यांपेक्षा अधिक महत्त्वाची असते.
ISP हँडऑफपासून तुमच्या बिझनेस नेटवर्कपर्यंत
प्रदात्याने आवारात ब्रॉडबँड पोहोचवला की, तुमची स्वतःची उपकरणे काम हाती घेतात. या टप्प्यावर, अनेक सपोर्ट संभाषणे गोंधळात टाकणारी ठरतात. लोक "modem", "router", आणि "WiFi" हे शब्द समानार्थी असल्यासारखे वापरतात, परंतु ते वेगवेगळी कामे हाताळतात.
हँडऑफ पॉइंट समजून घेतल्याने तुम्हाला हे ठरवण्यास मदत होते की ISP ची जबाबदारी कुठे संपते आणि तुमची कुठे सुरू होते.
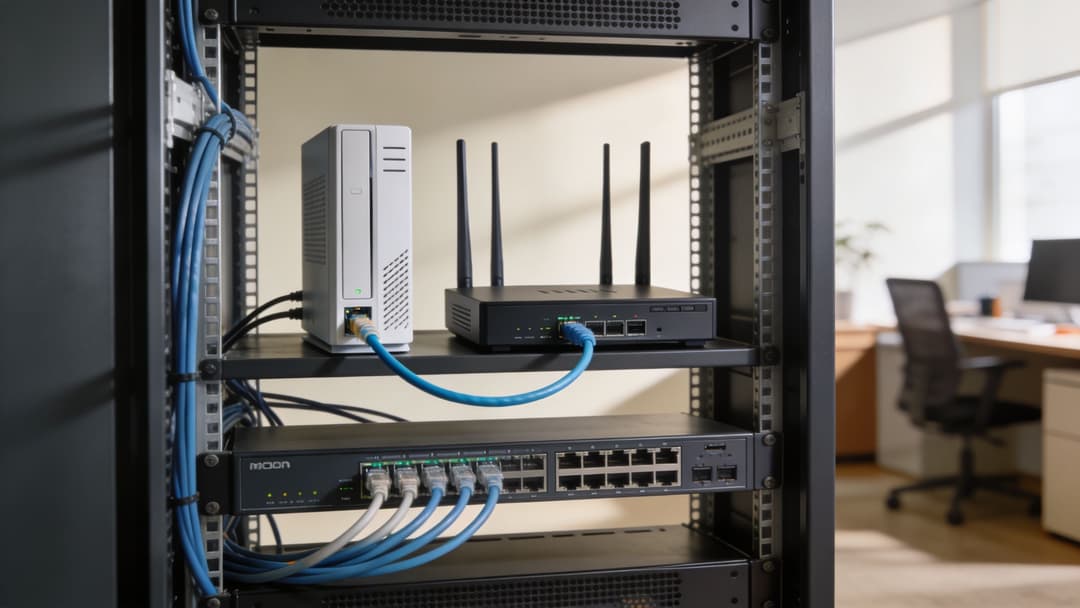
मोडेम ॲक्सेस सेवा समाप्त करतो
एक modem प्रदात्याच्या ॲक्सेस तंत्रज्ञानाला तुमच्या स्थानिक नेटवर्क वापरू शकेल अशा स्वरूपात रूपांतरित करतो. अचूक काम सेवेच्या प्रकारावर अवलंबून असते. DSL, केबल किंवा तत्सम ॲक्सेस पद्धतींवर, modem त्या माध्यमासाठी विशिष्ट सिग्नल रूपांतरण हाताळतो.
काही व्यावसायिक फायबर सेवांसह, प्रदाता त्याऐवजी समर्पित टर्मिनेशन उपकरणे वापरून ऑप्टिकल किंवा इथरनेट हँडऑफ सादर करू शकतो. कोणत्याही परिस्थितीत, ही कॅरियर सेवेची एज आहे.
राउटर ठरवतो की ट्रॅफिक कुठे पाठवायचे
एक राउटर विविध नेटवर्कना जोडतो आणि त्यांच्यामधील ट्रॅफिक फॉरवर्ड करतो. व्यावसायिक वातावरणात, राउटर किंवा फायरवॉल साधारणपणे ISP हँडऑफ आणि अंतर्गत LAN च्या दरम्यान असतो. इंटरनेटसाठी काय बाहेर जाईल, स्थानिक पातळीवर काय राहील आणि कोणती धोरणे लागू होतील हे तो ठरवतो.
तिथेच महत्त्वाचे निर्णय घेतले जातात, जसे की:
- पाहुणे, कर्मचारी, IoT आणि ऑपरेशन्ससाठी नेटवर्क सेगमेंटेशन
- सुरक्षा आणि ॲप्लिकेशन नियंत्रणासाठी ट्रॅफिक पॉलिसी
- दुय्यम WAN मार्ग असल्यास Failover वर्तन
- क्लाउड किंवा खाजगी संसाधनांसाठी VPN किंवा सुरक्षित टनेल्स
Switches आणि access points अंतर्गत सेवा वितरित करतात
एक switch वायरयुक्त LAN च्या आत ट्रॅफिक हलवतो. तो राउटर, सर्व्हर, ॲक्सेस पॉइंट्स, प्रिंटर, टिल सिस्टम, कॅमेरे आणि इतर स्थानिक उपकरणांना जोडतो. तो राउटरची जागा घेत नाही. तो अंतर्गत कनेक्टिव्हिटीचा विस्तार करतो.
एक वायरलेस ॲक्सेस पॉइंट WiFi क्लायंटना नेटवर्कशी जोडतो. तो रेडिओद्वारे LAN चा विस्तार करतो. जर वापरकर्त्यांनी तक्रार केली की "ब्रॉडबँड बंद आहे", तर दोष एखाद्या गर्दीच्या स्विच अपलिंकमुळे, खराब AP प्लेसमेंटमुळे, खराब रोमिंग वर्तनामुळे किंवा VLAN टॅगिंग समस्येमुळे असू शकतो.
एक स्वच्छ ISP सर्किट विस्कळीत एज डिझाइनची भरपाई करणार नाही. एकदा ट्रॅफिक तुमच्या नेटवर्कमध्ये प्रवेश केला की, अंतर्गत आर्किटेक्चर ठरवते की युजर्सना स्थिर सेवेचा अनुभव येतो की गोंधळाचा.
हँडऑफ लाईन हा डिझाइनचा केवळ एक भाग आहे
म्हणूनच एज डिझाइनकडे ब्रॉडबँड करारा इतकेच लक्ष देणे आवश्यक आहे. तुम्हाला स्पष्ट सीमांकन, समंजस सेगमेंटेशन आणि सपोर्टची मालकी हवी असते. व्यवस्थापित सेवा टीम्स सहसा येथील परिणाम सुधारतात कारण ते करिअर कुठे संपते, ग्राहकाची उपकरणे कुठे सुरू होतात आणि एस्केलेशन कसे कार्य करावे हे दस्तऐवजीकरण करतात.
जर तुमचे पर्यावरण मल्टिपल साइट्सवर पसरलेले असेल, तर क्लाउड-फर्स्ट आर्किटेक्चर तुमच्या WAN डिझाइनच्या विचारात देखील बदल घडवून आणू शकते. एक उपयुक्त सुरुवात म्हणजे WAN as a service समजून घेणे आणि ब्रॉडबँड सर्किट्स केवळ स्वतंत्र स्थानिक लिंक्स म्हणून काम करण्याऐवजी एका व्यापक कनेक्टिव्हिटी मॉडेलमध्ये कसे बसतात हे जाणून घेणे होय.
सुरक्षित Enterprise WiFi आणि प्रमाणीकरण (Authentication) साठीचे परिणाम
एक अतिथी संध्याकाळी ६ वाजता हॉटेलमध्ये पोहोचतो, WiFi शी कनेक्ट होतो आणि त्यांनी आपले तपशील प्रविष्ट केल्यानंतर captive portal हँग होते. ॲक्सेस पॉइंट चालू आहे. स्विच व्यवस्थित आहे. अडचण ही चुकीच्या वेळी उद्भवलेली एक लहान WAN जिटर घटना आहे, नेमकी तेव्हाच जेव्हा नेटवर्क बाह्य ओळख आणि पॉलिसी सेवांपर्यंत पोहोचण्याचा प्रयत्न करत असते. युझरच्या दृष्टिकोनातून, WiFi खराब झाल्यासारखे वाटते. ऑपरेटरच्या दृष्टिकोनातून, ब्रॉडबँडची गुणवत्ता ही आत्ताच एक ऑथेंटिकेशन समस्या बनली आहे.
प्रमाणीकरण (Authentication) हे ब्रॉडबँडच्या चांगल्या कामगिरीवर अवलंबून असते
ब्रॉडबँडला बऱ्याचदा नेहमी उपलब्ध असणारी सेवा म्हणून संबोधले जाते. स्पेक्ट्रमचे ब्रॉडबँड इंटरनेटचे स्पष्टीकरण असे सांगते की ब्रॉडबँड हे फोन लाइन व्यस्त न ठेवता सतत, हाय-स्पीड प्रवेश प्रदान करण्यासाठी डिझाइन केलेले आहे. ते अंशतः खरे आहे, परंतु ते थेट व्यावसायिक वातावरणात महत्त्वाच्या असलेल्या गोष्टींकडे दुर्लक्ष करते: लॉगिन प्रवाह, प्रमाणपत्र तपासणी आणि पॉलिसी लुकअप्समध्ये व्यत्यय आणण्याइतकी कामगिरी खराब असूनही लिंक्स सुरू राहू शकतात.
ती दरी एंटरप्राइझ WiFi मध्ये पटकन दिसून येते. आधुनिक लॉगिन म्हणजे केवळ एक स्प्लॅश पेज आणि पासवर्ड नसतो. त्यामध्ये फेडरेटेड आयडेंटिटी, RADIUS, प्रमाणपत्र प्रमाणीकरण, डिव्हाइस प्रोफाइलिंग, पॉलिसी असाइनमेंट आणि योग्य सेगमेंटकडे ट्रॅफिक वळवणे यांचा समावेश असू शकतो. या चरणांमधील कोणत्याही विलंबाने पुन्हा प्रयत्न करावे लागणे, अपूर्ण ऑनबोर्डिंग किंवा वापरकर्ते चुकीच्या नेटवर्कवर जाणे असे घडू शकते.
enterprise WiFi solutions साठी तयार केलेले प्लॅटफॉर्म्स हा ऑपरेशनल त्रास कमी करण्यास मदत करतात, परंतु तरीही ते क्लाउड रीचॅबिलिटी, पॉलिसी अपडेट्स, ॲनालिटिक्स आणि बाह्य ट्रस्ट निर्णयांसाठी मूळ ब्रॉडबँड मार्गावरच अवलंबून असतात. चांगले सॉफ्टवेअर काही प्रमाणात WAN ची अस्थिरता लपवू शकते. पण ते लेटन्सी, पॅकेट लॉस किंवा अयशस्वी ॲक्सेस सर्किट पूर्णपणे दूर करू शकत नाही.
कमकुवत ब्रॉडबँड सर्वात आधी कुठे दिसून येतो
प्रत्यक्षात, टीम्सना WAN हे मूळ कारण आहे हे समजण्यापूर्वी चार क्षेत्रे बिघडण्याची शक्यता असते:
- ऑनबोर्डिंग आणि captive portal प्रवाह. युझर फॉर्म पूर्ण करतो, परंतु क्लाउड प्लॅटफॉर्म किंवा आयडेंटिटी प्रोव्हाइडरला जाणारा कॉल बॅक टाईम आउट होतो.
- प्रमाणपत्र आणि ओळख पडताळणी. EAP, RADIUS, SAML किंवा टोकन-आधारित निर्णय हे विलंब आणि अयशस्वी प्रयत्नांच्या बाबतीत संवेदनशील असतात.
- पॉलिसी अंमलबजावणीची वेळ. जर नियंत्रण ट्रॅफिक क्लाउडपर्यंत विसंगतपणे पोहोचत असेल, तर ॲक्सेस रद्द करणे, भूमिका बदल आणि वेळ-आधारित नियमांना लागू होण्यास विलंब होऊ शकतो.
- रोमिंग दरम्यान सेशन सातत्य. मोठ्या आवारात, बॅक-एंड ऑथेंटिकेशन किंवा पुन्हा-ऑथरायझेशन थांबलेले असतानाही युझर्सचे रेडिओ कनेक्टिव्हिटी कनेक्शन टिकून राहू शकते.
हे अपवादात्मक प्रसंग नाहीत. स्टेडियम, रिटेल इस्टेट, आरोग्य सेवा साइट आणि आदरातिथ्य क्षेत्रातील ही सामान्य बिघाड मोड आहेत जिथे ब्रॉडबँड सर्किट कॅज्युअल ब्राउझिंगसाठी पुरेसे चांगले असते परंतु कंट्रोल-प्लेन लोड अंतर्गत कमी संवेदनशील असते.
कार्यक्षमतेतील तडजोड साधी आहे
तुमची WiFi सेवा जितकी जास्त रिअल-टाइम बाह्य निर्णयांवर अवलंबून असेल, तितक्या काळजीपूर्वक तुम्हाला ब्रॉडबँड गुणवत्तेकडे लक्ष देणे आवश्यक आहे.
याचा अर्थ असा नाही की प्रत्येक साइटला दुहेरी फायबर आणि करिअर-क्लास डिझाइनची आवश्यकता असते. याचा अर्थ असा आहे की टीम्सने हे ठरवले पाहिजे की खराब WAN परिस्थितीत कोणती फंक्शन्स चालू राहणे आवश्यक आहे आणि कोणती थांबू शकतात. पाहुण्यांचा ॲक्सेस सहसा थोडा विलंब सहन करू शकतो. कर्मचाऱ्यांची उपकरणे, पेमेंट टर्मिनल्स, ऑपरेशनल टॅब्लेट्स आणि सुरक्षा यंत्रणा सहसा असे करू शकत नाहीत.
क्षेत्रात कोणती गोष्ट अधिक चांगली टिकून राहते
ब्रॉडबँडच्या दबावाखाली अंदाजानुसार काम करणारी नेटवर्क सहसा काही डिझाइन पर्याय सामायिक करतात.
कंट्रोल ट्रॅफिक गेस्टच्या मागणीपासून वेगळा ठेवा
ऑथेंटिकेशन, DNS, RADIUS, पोर्टल कॉलबॅक आणि व्यवस्थापन ट्रॅफिकने गेस्ट स्ट्रीमिंग किंवा मोठ्या डाउनलोड्सशी समान पातळीवर स्पर्धा करू नये. सेगमेंटेशन आणि ट्रॅफिक पॉलिसीमुळे वापरकर्त्यांमुळे आउटेजची लक्षणे निर्माण होण्याची शक्यता कमी होते.
खराब झालेल्या मोडमधील वर्तन आधीच निश्चित करा
WAN संथ झाला परंतु पूर्णपणे अयशस्वी झाला नाही तर काय होते हे टीम्सना माहित असणे आवश्यक आहे. सध्याचे सेशन्स सुरू राहतात का? कॅश केलेले क्रेडेंशियल्स अजूनही वापरता येतात का? पोर्टल फेल ओपन होते, फेल क्लोज होते की पुन्हा प्रयत्न करण्याचा मार्ग दाखवते? या उत्तरांचा परिणाम सुरक्षा, सपोर्ट लोड आणि ग्राहकांच्या अनुभवावर होतो.
अनावश्यक बाह्य अवलंबित्व कमी करा
ॲक्सेस पाथ मधील प्रत्येक अतिरिक्त क्लाउड लुकअपमुळे विलंबाची किंवा अपयशाची आणखी एक शक्यता निर्माण होते. काही आर्किटेक्चर्स लवचिक असतात परंतु नाजूक असतात. गजबजलेल्या ठिकाणी, खूप जास्त फिरणारे भाग असलेल्या उत्कृष्ट डिझाइन्सपेक्षा सोप्या ऑथेंटिकेशन चेन्स सहसा चांगली कामगिरी करतात.
ब्रॉडबँड अस्थिरतेमुळे केवळ स्पीड कमी होत नाही. यामुळे विश्वासाचे निर्णय कमकुवत होऊ शकतात, अंमलबजावणीला उशीर होऊ शकतो आणि लॉग इन अपयशी ठरू शकते जे ॲप्लिकेशन त्रुटींसारखे दिसते.
सुरक्षा टीम्सना ट्रान्सपोर्टची माहिती असणे आवश्यक आहे
Zero-trust आणि आयडेंटिटी-फर्स्ट प्रवेश मॉडेल केवळ तेव्हाच उपयुक्त ठरतात जेव्हा नेटवर्क वेळेवर निर्णय घेणाऱ्या प्रणालींपर्यंत पोहोचू शकते. ब्रॉडबँडमध्ये जिटर, लॉस किंवा अधूनमधून येणाऱ्या अपस्ट्रीम समस्या उद्भवल्यास, सुरक्षा विसंगत बनते. वापरकर्त्यांना अचानक अपयश दिसते. हेल्प डेस्क चुकीच्या लेयरवर शोध घेतात. ऑपरेटर्स ॲक्सेस पॉइंट्स, पोर्टल्स किंवा ॲप्लिकेशन्सना दोष देण्यात वेळ घालवतात जे केवळ WAN मधील कमजोरी दर्शवत असतात.
यातील व्यावहारिक धडा सरळ आहे. सुरक्षित एंटरप्राइझ WiFi हे केवळ कव्हरेज आणि बँडविड्थवर अवलंबून नसते. ते यावर अवलंबून असते की ब्रॉडबँड सेवा प्रत्यक्ष ठिकाणच्या परिस्थितीत वारंवार, वेळेवर, प्रमाणीकृत देवाणघेवाणीला समर्थन देऊ शकते की नाही, आणि जेव्हा हे गृहीतक खोटे ठरेल तेव्हा तुमचे प्लॅटफॉर्म आणि एज डिझाइन काम करत राहू शकते की नाही.
मूलभूत गोष्टी समजून घेऊन लवचिक नेटवर्क्स तयार करणे
ब्रॉडबँडची सुरुवात भौतिकशास्त्राने (physics) होते. सिग्नल्स ग्लास, कोअॅक्स किंवा कॉपरवरून प्रवास करतात. त्यानंतर ते आर्किटेक्चर बनते. ट्रॅफिक स्थानिक नेटवर्क, एज डिव्हाइसेस, ॲक्सेस सर्किट्स, प्रोव्हायडर ट्रान्सपोर्ट आणि रिमोट सेवा ओलांडते. शेवटी, हा व्यवसायाचा धोका बनतो. त्या साखळीतील प्रत्येक कमकुवतपणा वापरकर्त्यांना जाणवेल अशा ठिकाणी दिसून येतो.
म्हणूनच ब्रॉडबँड कसे कार्य करते हे समजून घेतल्याने IT व्यवस्थापक आणि वेन्यू ऑपरेटर्सना व्यावहारिक फायदा मिळतो. हे तुम्हाला योग्य ॲक्सेस तंत्रज्ञान निवडण्यास, पुरवठादारांना अधिक चांगले प्रश्न विचारण्यास आणि WAN चे वर्तन अपूर्ण असताना लगेच कोलमडणार नाहीत अशा अंतर्गत नेटवर्कची रचना करण्यास मदत करते.
जे संघ चांगले निर्णय घेतात त्यांना कमकुवत मुद्दे कुठे आहेत हे माहित असते
प्रत्यक्षात, लवचिक वातावरण काही गोष्टी चांगल्या प्रकारे करते:
- ते फक्त किंमत पाहून नव्हे, तर वर्कलोडच्या योग्यतेनुसार खरेदी करतात. क्लाउडवरील अवलंबित्व आणि सुरक्षित ऑनबोर्डिंग सुरू असताना फायबर, केबल आणि DSL हे एकमेकांना पर्याय ठरू शकत नाहीत.
- ते ISP च्या त्रुटी अंतर्गत त्रुटींपासून वेगळ्या करतात. यामुळे सपोर्टचा वेळ वाचतो आणि एकमेकांवर दोषारोप करणे टळते.
- ते अपस्ट्रीम गुणवत्तेला महत्त्व देतात. व्यावसायिक ट्रॅफिक आता दोन्ही बाजूंनी प्रवाहित होते.
- ते व्यत्ययाचा विचार करूनच डिझाइन करतात. नेटवर्क परिपूर्ण असण्याची गरज नाही, परंतु त्रुटी आल्यास ते अंदाज बांधता येण्याजोग्या पद्धतीने हाताळता आले पाहिजे.
ब्रॉडबँडचे ज्ञान केवळ कनेक्टिव्हिटीच्या पलीकडे फायदेशीर ठरते
जेव्हा तुम्हाला युजरच्या क्लिकपासून ते क्लाउड प्रतिसादापर्यंतचा संपूर्ण मार्ग समजतो, तेव्हा खरेदी प्रक्रिया सुधारते. ट्रबलशूटिंग सुधारते. सुरक्षा डिझाइन सुधारते. आणि पाहुणे, कर्मचारी आणि भाडेकरूंचा डिजिटल अनुभव देखील सुधारतो.
व्यावसायिक प्रेक्षकांसाठी "ब्रॉडबँड कसे काम करते" याचे उत्तर हेच आहे. हे एका साखळीसारखे काम करते. जर तुम्ही ही साखळी समजून घेतली, तर तुम्ही ती मजबूत करू शकता. जर तुम्ही याकडे ब्लॅक बॉक्स म्हणून पाहिले, तर वापरकर्ते तक्रार करेपर्यंत त्यातील त्रुटी न समजता तुम्हाला त्यांच्याशी तडजोड करावी लागेल.
सर्वात प्रभावी नेटवर्क टीम्स केवळ अधिक बँडविड्थची मागणी करत नाहीत. त्या विचारतात की नियंत्रण, लवचिकता आणि विश्वास कुठे सर्वात कमकुवत आहेत.
तुम्ही अतिथी प्रवेश, कर्मचारी प्रमाणीकरण किंवा मल्टि-साइट WiFi लवचिकतेचा पुन्हा विचार करत असल्यास, Purple एक आधुनिक आयडेंटिटी-आधारित नेटवर्किंग प्लॅटफॉर्म प्रदान करते जो जटिल वास्तविक-जगातील वातावरणात सुरक्षित, पासवर्डशिवाय प्रवेशासाठी तयार केला आहे. संस्थांना सामायिक पासवर्ड आणि क्लिष्ट captive portals च्या ऐवजी अतिथी, कर्मचारी आणि मल्टि-भाडेकरू जागांसाठी अधिक चांगल्या मॉडेलसह बदल करण्यात मदत करण्यासाठी हे डिझाइन केले गेले आहे.