Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
Bandwidth Pool Allocation Matrix
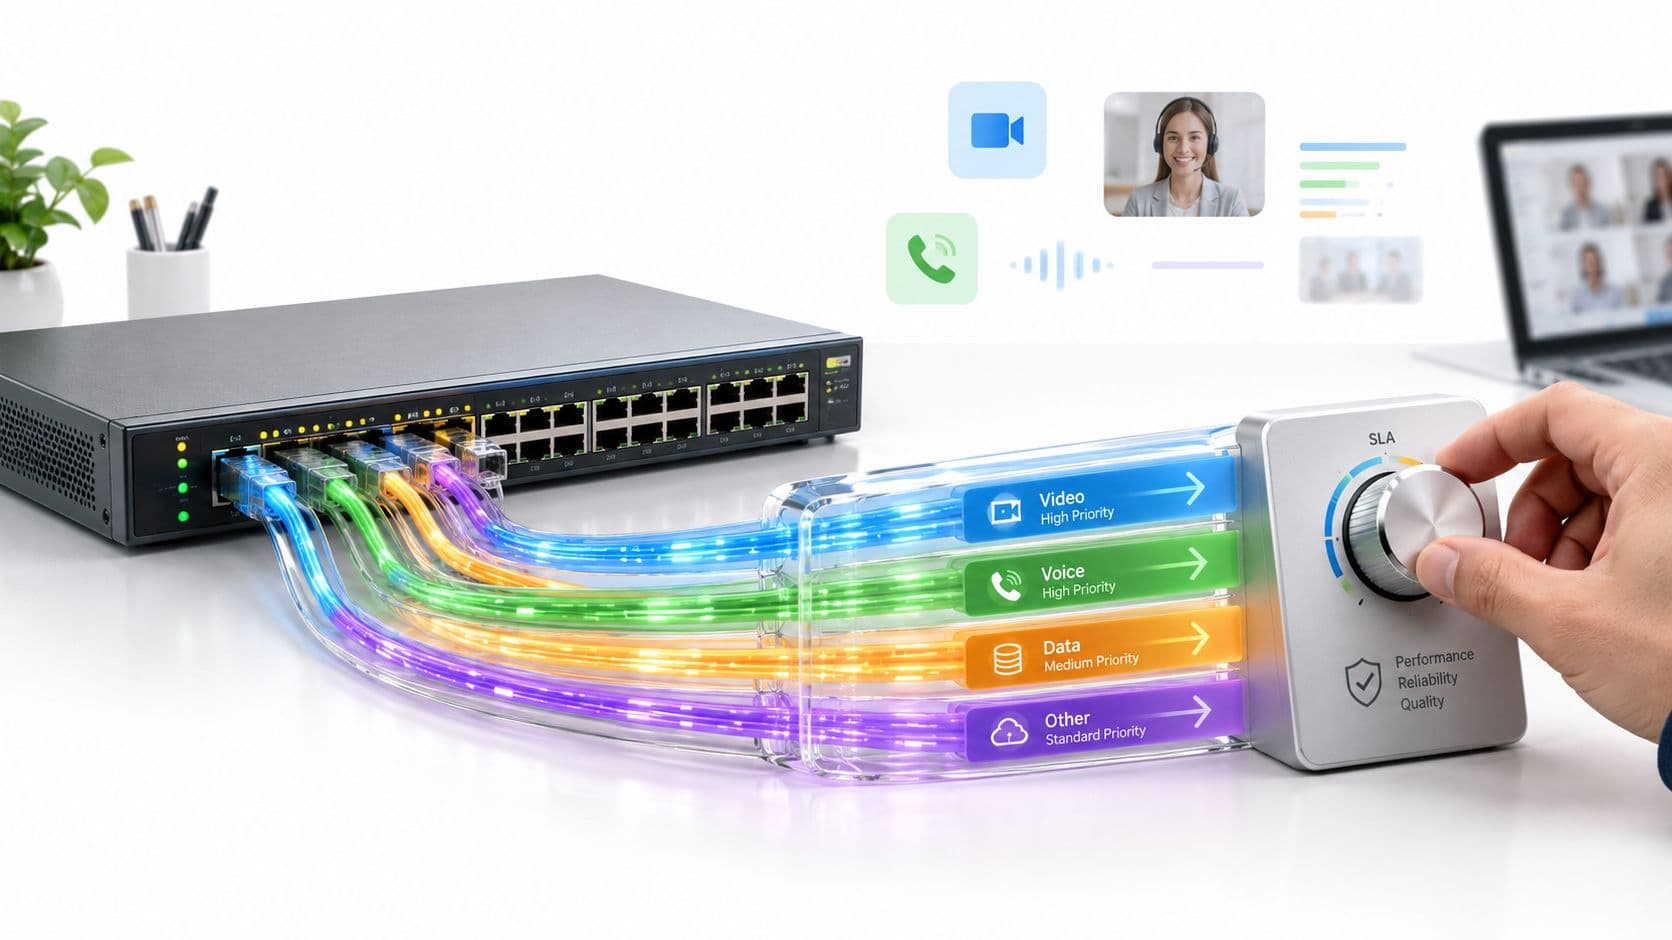
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
如果您經營飯店、餐廳、診所、零售店面或綜合用途場地,您的寬頻連線所做的事情遠不止載入網頁。它承載著卡片支付、雲端應用程式、語音流量、訪客 WiFi 工作階段、員工登入、裝置更新、監控畫面,以及越來越多的身分檢查,這些檢查決定了誰可以存取網路,誰不能。
這就是為什麼「寬頻如何運作」不再只是基本的消費者問題。對於企業網路而言,這是一個營運問題。如果您只將寬頻理解為「來自 ISP 的網際網路線路」,您就會錯過塑造運作時間、驗證行為和使用者體驗的關鍵部分。連線路徑、存取技術、介接設備以及鏈結中最脆弱的環節都至關重要。
我見過許多環境,其 WAN 線路在紙面上看起來沒問題,但企業仍然面臨顧客登入不穩定、雲端驗證延遲,以及在 ISP 和內部 IT 之間互踢皮球的支援工單。在大多數情況下,問題並非謎團。而是因為對寬頻的終點、LAN 的起點,以及當基於身分識別的存取依賴於一個不像大家想像中那麼「永遠在線」的連線時會發生什麼事,缺乏足夠的了解。
為什麼理解寬頻對企業至關重要
在上午 8:30,寬頻線路在 ISP 入口網站中看起來仍然是「啟用」狀態,但企業已經感受到了故障。訪客無法完成 WiFi 上網引導。員工裝置在雲端登入時逾時。付款終端機重試交易。線路並沒有中斷,但它已變得不穩定,這比單純的斷線影響更大。
這就是為什麼寬頻需要被視為一種營運上的相依性,而不僅僅是每月付費的服務。在現代場域中,網路連線支援著營收、客戶存取、裝置管理,以及決定誰能進入網路的身分驗證。如果該路徑增加延遲、遺失封包或短暫斷續,第一個顯現的症狀通常不是網站掛掉,而是驗證流程失敗、Captive Portal 停滯,或是客服隊列中塞滿了「WiFi 無法使用」的投訴。
寬頻是服務路徑的一部分
寬頻使用光纖、電纜、DSL、固定無線或行動網路等存取介質,在您的站點與上游網路之間傳輸數位流量。實體技術固然重要,但對業務的影響來自完整的服務路徑:本機存取線路、業者介接、上游頻寬爭用、路由,以及您自己的邊緣設備如何處理備援、DNS 和安全檢測。
這改變了採購決策。一條擁有吸引人標稱速度的線路,對於依賴雲端驗證和託管 WiFi 的場域來說,可能仍然不適合。關鍵問題通常不在於下載速率的峰值,而是在於穩定性、上行效能、故障隔離,以及在部分降級期間會發生什麼情況。
實用規則:如果寬頻用於支援客戶存取、雲端管理網路或基於身分的控制,請將其視為核心基礎架構進行評估。從第一天起,就在設計中納入彈性、監控和故障行為。
連線品質影響安全性與驗證
企業流量不再由使用者從網際網路下載內容所主導。現在,站點會不斷傳送外送請求:RADIUS 和 SSO 檢查、API 呼叫、憑證驗證、雲端記錄、原則同步、DNS 查詢,以及來自無線基地台、閘道器和 IoT 裝置的遙測資料。
這對安全的 WiFi 產生了直接影響。像 Purple 這樣的平台需要仰賴可靠的連線能力來提供訪客存取、策略執行和引導流程,但它們也能透過讓團隊更緊密地控制驗證流程、存取規則和使用者體驗,來協助減輕寬頻不穩定對營運造成的影響。寬頻連結依然至關重要。設計完善的平台無法消除封包遺失或不良的 ISP 路由。然而,它能讓故障模式更容易被偵測、圍堵和排除。
對於 IT 經理和場地營運商而言,寬頻決策會影響:
- 驗證彈性。 身分檢查需要與外部服務保持穩定的連線性。即使線路在技術上仍處於連線狀態,短暫的中斷和高延遲也可能導致登入失敗。
- 安全營運。 防火牆、雲端管理的 AP 和監控工具都依賴穩定的上行通訊來進行策略更新、警報和稽核軌跡。
- 訪客 WiFi 體驗。 Captive Portal、社群登入、免密碼存取和同意工作流程皆取決於可預測的 DNS、HTTPS 連線性以及工作階段的連續性。
- 支援效率。 團隊需要快速區分 WAN 問題與 LAN 或 WiFi 故障,否則事件會在 ISP、網路團隊和應用程式擁有者之間反覆轉移。
真正的風險在於故障邊界劃分不良
寬頻問題很少是乾淨俐落的。完全斷線很容易發現,但部分失效才是最浪費時間的。我經常在多站點的資產中看到這種情況:某個位置報告說「WiFi 慢」,ISP 顯示線路正常服務,而實際問題卻是上游丟包影響了身分驗證,而一般的網頁瀏覽卻仍然運作良好,足以讓所有人感到困惑。
瞭解寬頻有助於界定電信業者責任的終點與您網路起點的劃分。這對於 VLAN 設計、防火牆原則、DNS 策略、備援線路,以及如何在效能降低的情況下測試訪客存取至關重要。團隊不需要電信業等級的專業知識。他們需要的是一個運作模型,以瞭解路徑、可能的故障點,並在成本、彈性與營運簡易性之間進行權衡。
數據包從點擊到雲端的旅程
理解寬頻的一種有用方法是追蹤單一封包。不是一整部串流電影或軟體更新。只是某人點擊連結、開啟應用程式或開始登入時所建立的一個流量單位。
寬頻運作起來就像是在配送網路中移動的包裹。它從本機收件開始,經過區域分揀,加入長途運輸,到達目的地倉庫,然後以相同的方式傳回回應。具體路徑可能有所不同,但階段是顯而易見的。
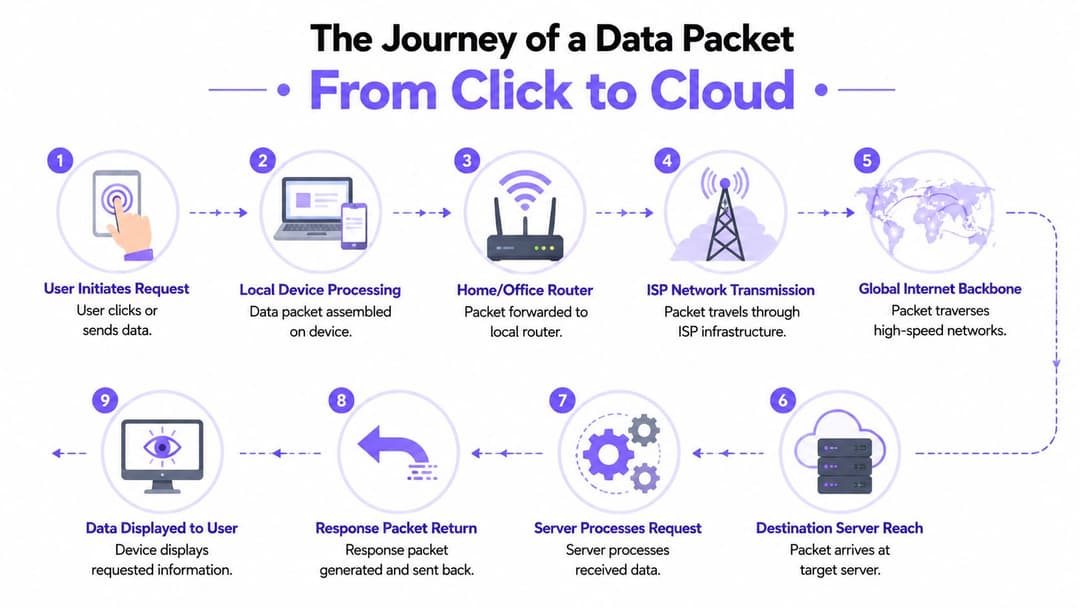
首先是場域內部
旅程從端點開始。手機、筆記型電腦、付款終端或 IoT 裝置會產生需要傳送出去的資料。如果使用者連線到 WiFi,封包會先穿過本機無線網路以到達無線基地台,接著通過有線 LAN,然後到達邊緣路由器或防火牆。
在這個階段,寬頻甚至還沒有開始運作。這個區別非常重要。如果 LAN 擁塞、設定錯誤或分割不良,使用者可能會因為現場發生的故障而歸咎於 ISP。
拆解此路徑的簡易方法如下:
- 裝置建立請求。 瀏覽器要求網頁,或應用程式要求資料。
- 本地網路進行轉發。 存取點、交換器和路由器將其移向 WAN 邊緣。
- 寬頻服務將其帶出建築物。 接著由 ISP 連線接管。
- 更廣泛的網際網路將其向前傳輸。 電信業者和傳輸網路將其移向目的地服務。
- 伺服器做出回應。 應用程式將回傳的流量沿著可行路徑送回。
最後一哩路是地方實際情況面臨考驗之處
外部的第一步是最後一哩路。這是您場所與服務供應商更廣泛網路之間的存取鏈路。這通常是整個旅程中受限最嚴重的一部分。骨幹網路可能承載巨大的流量,但如果最後一哩路狹窄或不穩定,其後的一切都會顯得緩慢。
對於企業讀者來說,這是對「寬頻如何運作」最實用的解答之一。寬頻不是一個單一的雲端。它是一個分層的傳輸系統,而最窄的區段對使用者體驗的影響,遠大於最令人驚嘆的區段。
世界上最快的核心網路也無法挽救進入您建築物的低劣存取線路。
接著數據包進入更大的傳輸網路
一旦流量離開場地,它就會通過 ISP 基礎架構並進入更廣泛的傳輸系統。供應商使用區域匯聚、回程和高容量核心鏈路來跨越城市、國家以及主要網路互連點傳輸封包。其中一些路徑是直接的,有些則涉及網路之間的交接。
對於企業用戶而言,重要的是返回路徑不一定與傳出路徑完全相同。路由決策會根據可用性和原則而改變。大多數情況下這運作良好。然而,當出現不穩定或擁塞時,應用程式的行為可能會變得不一致,從用戶端很難進行診斷。
為什麼此模型對 IT 團隊至關重要
如果您記住這個封包旅程,故障隔離就會變得更有條理。當雲端登入變慢時,您可以詢問:
- 終端設備運作正常嗎?
- WiFi 層運作正常嗎?
- LAN 轉發流量順暢嗎?
- WAN 邊緣是否有丟包或延遲?
- ISP 路徑穩定嗎?
- 遠端服務本身是否處於負載過重狀態?
該順序可以避免常見的錯誤。團隊經常將所有外部速度變慢歸咎於「網路問題」,但實際問題可能是本地漫遊行為、上游擁塞,或是承受壓力的 WAN 邊緣設備。
解密最後一哩路技術與網路拓撲
訪客嘗試在上午 8:55 加入 WiFi。歡迎頁面載入緩慢,身分檢查停滯,員工便假設是無線平台出了問題。在許多站點中,主要的限制因素其實存在於路徑的前端。它是進入建築物的存取線路、其運行的介質,以及供應商圍繞其構建本地網路的方式。
這就是為什麼最後一哩路技術值得獲得比通常更多的關注。光纖、有線電視寬頻和 DSL 都可以作為寬頻銷售,但它們的失效方式不同、復原方式不同,處理企業流量的容錯空間也不同。對於像 Purple 這樣的平台,這種差異會體現於驗證可靠性、Captive Portal 回應速度、雲端策略更新,以及依賴存取外部服務的安全控制一致性上。
主要存取類型的實際作用
光纖將數據轉化為光脈衝透過玻璃傳輸。在實際應用中,這為企業帶來了兩個實用的優勢。它不受電磁干擾影響,且通常能為雲端流量、登入工作流程、遙測和原則執行提供更乾淨的上行效能。如果場所依賴雲端管理的 WiFi、SSO 重新導向、社群登入或即時分析,光纖通常是最不容易出問題的選擇。
Cable 透過同軸電纜基礎建設傳輸數據,通常在局部地區採用共享存取模式。這對許多商業場所運作良好,尤其是當服務供應商的設備維護得當時。其折衷之處在於一致性。在繁忙時段,效能波動可能會比較大,而這些波動往往會最先表現在對延遲敏感的工作上,例如 Portal 重新導向、MFA 提示,以及 WiFi 平台與外部身分識別服務之間的 API 呼叫。
DSL 使用銅線電話對,在較優良的選項尚未鋪設至建築物的場所中仍然相當常見。對於輕度連接需求,它可能完全夠用,但線路品質以及與交接箱或電信局的距離影響極大。對於僅收發電子郵件的小型辦公室,這或許可以接受。但對於需要在同一條連線上處理顧客登入、員工 SaaS 流量、付款流程和安全性更新的餐旅場所,DSL 留下的頻寬餘裕就顯得捉襟見肘。
寬頻技術比較
| 技術 | 介質 | 典型速度(對稱/非對稱) | 可靠性與干擾 | 最佳適用於 |
|---|---|---|---|---|
| 光纖 | 玻璃光傳導 | 通常更適合對稱服務 | 高可靠性且不受電磁干擾 | 依賴雲端應用程式、穩定驗證和優異上行效能的企業 |
| 有線電視寬頻 | 同軸電纜訊號 | 通常為非對稱 | 通常可靠,但共享基礎設施可能會影響穩定性 | 在沒有光纖覆蓋的地區,需要穩定一般企業網路的場所 |
| DSL | 銅質電話雙絞線電訊號 | 通常為非對稱,且受距離限制 | 對線路品質較敏感,且會隨距離增加而衰減 | 需求較低的小型場所或選擇有限的地區 |
拓撲與介質同樣重要
線路類型僅是風險設定檔的一部分。電信商的拓撲結構也會影響上游發生故障時的情況。
環狀拓撲在某一區段失效時,能為流量提供替代路徑。樹狀拓撲則將流量推送到上游分支的階層架構中,雖然效率高,但會讓更多客戶暴露於單一故障網域的風險中。企業買家在銷售洽談中並不總能得知這些細節,但這至關重要。一個採用設計完善的光纖服務但本地彙送不佳的場域,依然可能遭受明顯的中斷。而一個頻寬適中但具有更好備援能力的服務,則能提供更穩定的實際體驗。
對於企業級 WiFi 而言,這些設計選擇會帶來直接的營運後果。如果寬頻不穩定中斷了 DNS 解析、雲端可達性或重新導向流量,訪客就會遇到登入失敗,而員工則會收到支援工單。Purple 和類似的平台可以透過更好的工作階段處理、策略控制和 Captive Portal 設計來減少對使用者的影響,但它們無法消除對健全上游路徑的相依性。韌性始於瞭解線路是如何交付的。
設計提示:詢問 ISP 服務該建築物的介質是什麼、本地存取是否為共享、存取網路中何處存在容錯移轉,以及故障如何恢復。這些答案往往比標稱的速度更有用。
哪些方法有效,哪些無效
在實際應用中,對於依賴雲端管理網路、外部驗證和穩定上行表現的場所來說,光纖是最安全的選擇。在服務品質可預測且企業能容忍些許波動的情況下,Cable 通常是不錯 transition 的第二選擇。而當使用者人數增加、對雲端的依賴加深,或者場所需要具備現代安全性控制的可靠顧客 WiFi 存取時,DSL 通常是最先顯露疲態的選項。
如果您正在比較各種方案,這篇關於 different types of internet connection 的指南是一個實用的起點。更好的決策來自於將每個方案與登入流程、高峰佔用率、支援負擔以及即使是短暫斷線的成本進行比對。
較便宜的線路在報價單上看起來可能沒問題,但一旦驗證失敗、員工變通方案和使用者抱怨開始消耗時間,它就會帶來更多的營運痛苦。
效能瓶頸與宣稱的速度
訂單上的線路速率並不等於應用程式效能。這種落差會造成無窮的困擾。企業購買了快速的服務,使用者卻仍然抱怨,於是大家開始尋找單一罪魁禍首,而問題通常是吞吐量限制、延遲、上行弱點和本地競爭的綜合結果。
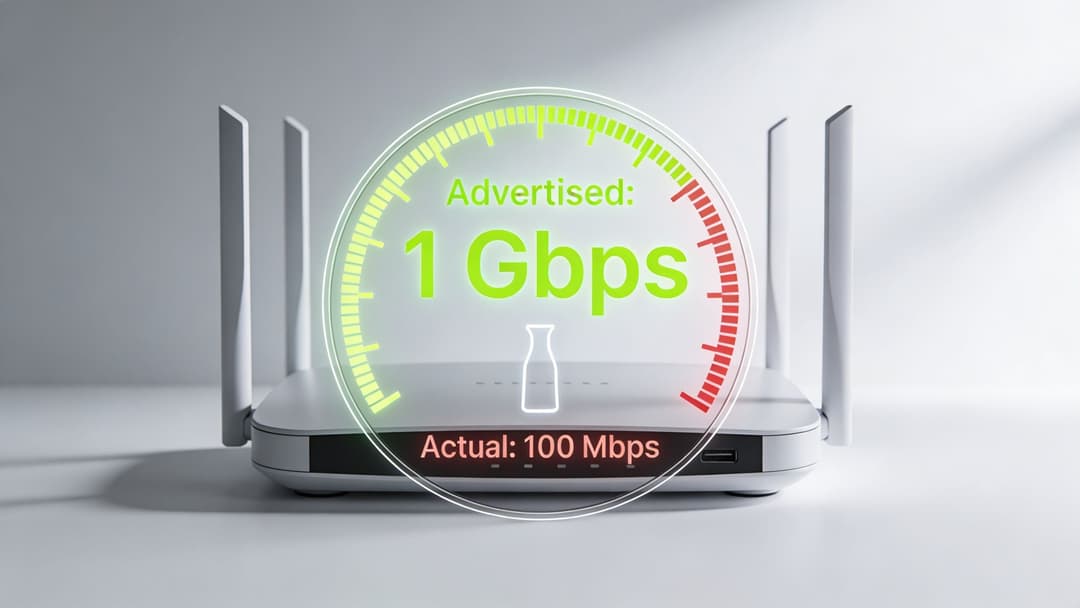
頻寬是容量,而非保證速度
頻寬最好被理解為水管的寬度。它決定了每秒可以傳輸多少數據。它並不能保證流量在每一刻都能快速移動,也無法說明延遲、抖動或封包遺失的情況。
這就是為什麼即使速度測試看起來令人滿意,連線仍可能會讓人感到不穩定。當路徑不穩定時,場域可能有足夠的原始容量來處理一般流量,但對於即時應用程式、基於瀏覽器的登入和雲端控制流量,仍可能產生不佳的體驗。
上行頻寬的重要性高於許多買家的想像
對於企業網路而言,下載速度快於上傳速度的非對稱寬頻與速度對稱的對稱寬頻之間的區別至關重要。傳統的定義將 25 Mbps 下載和 3 Mbps 上傳視為寬頻,而更現代的想法已轉向將 100/20 作為最低可行基準。根據 Pew 的寬頻基礎知識事實表,100/100 對稱服務正越來越被視為更強大的標準,而 1 Gbps/1 Gbps 則是黃金標準。
這一轉變反映了真實的營運變化。企業不再僅僅是消費內容。他們不斷將數據上傳到雲端平台、身分系統、管理層面和協作工具。
為什麼「快速」的線路仍會讓人感覺緩慢
在企業環境中經常出現的三個問題:
- 共享容量:某些服務在離峰時段表現良好,但在局部存取網路繁忙時效能就會下降。
- 上行頻寬餘裕不足:下載看起來可能正常,但上行卻在雲端流量、視訊會議、裝置遙測或驗證互動的壓力下產生瓶頸。
- 延遲與丟包:即使吞吐量尚可,些微的延遲或封包不穩定也會讓應用程式使用起來感覺像壞掉了一樣。
如果員工可以載入網站,但雲端登入卻停滯不前,請不要假設 WAN 「基本上沒問題」。這種模式通常指向非下載層面的上游或品質問題。
疑難排解時需要檢視的項目
當寬頻效能不佳時,在盲目升級問題之前,請先詢問以下問題:
| 檢查項目 | 重要原因 |
|---|---|
| 下載與上傳效能 | 高度不對稱可能會損害高度依賴雲端的企業工作流程 |
| 延遲表現 | 延遲對互動式應用程式的影響大於批次傳輸 |
| 時段模式 | 效能變化可能顯示存在競爭或共享存取問題 |
| 著重一致性而非僅看峰值 | 穩定的服務比偶爾出現的宣傳高速度更實用 |
| 特定應用程式的症狀 | 訪客瀏覽、POS、語音和雲端驗證失敗的方式各不相同 |
實際的教訓很簡單。不要僅憑標題速度來購買寬頻。對於企業用途,一致性和上游品質通常比頂級的下載數據更重要。
從 ISP 銜接端到您的企業網路
一旦提供商將寬頻送達場所,您自己的設備就會接管。此時,許多技術支援對話會變得混亂。人們常把 "數據機"、"路由器" 和 "WiFi" 混為一談,但它們負責不同的工作。
了解介接點有助於您釐清 ISP 的責任在何處結束,而您的責任在何處開始。
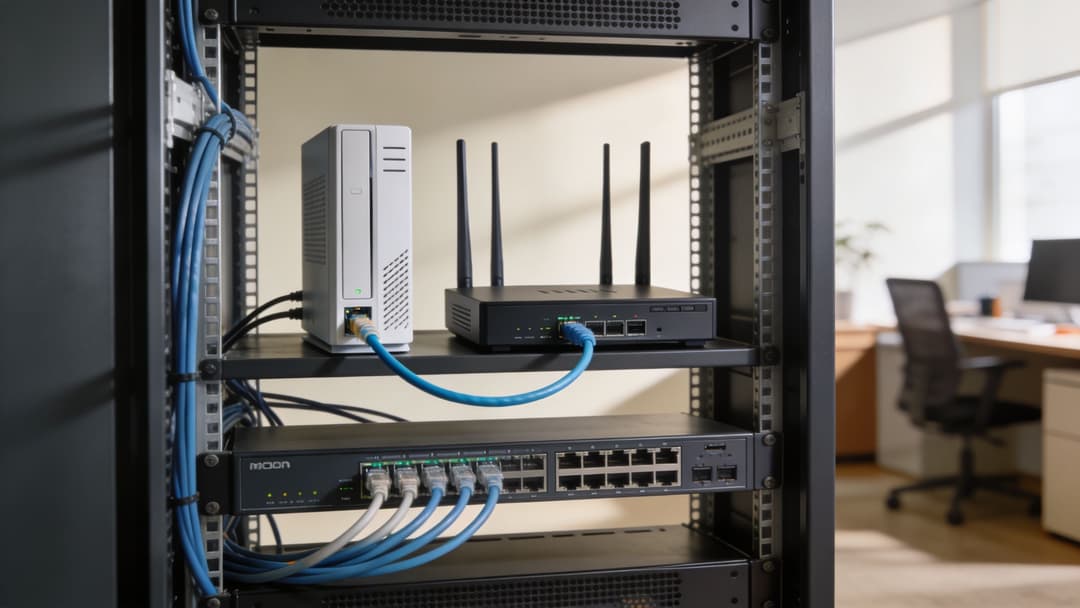
數據機終端終止存取服務
數據機會將提供商的存取技術轉換為本地網路可以使用的形式。確切的工作取決於服務類型。在 DSL、電纜或類似的存取方式上,數據機負責處理針對該介質的特定訊號轉換。
對於某些企業光纖服務,電信業者可能會改為使用專用的終端設備來提供光纖或乙太網路介接。無論哪種方式,這都是電信業者服務的邊緣。
路由器決定流量去向
路由器負責連接不同的網路,並在網路之間轉發流量。在企業環境中,路由器或防火牆通常位於 ISP 交付點與內部 LAN 之間。它決定了什麼流量可以傳送到網際網路、什麼流量留在本機,以及適用哪些策略。
這正是做出核心決策的地方,例如:
- 針對訪客、員工、IoT 和營運的網路分段
- 用於安全和應用程式控制的流量原則
- 如果存在次要 WAN 路徑時的容錯移轉行為
- 連接至雲端或私有資源的 VPN 或安全通道
交換器與基地台在內部派送服務
交換器在有線 LAN 內部移動流量。它連接路由器、伺服器、無線基地台、印表機、收銀系統、攝影機和其他本地設備。它不能取代路由器,而是擴展了內部連線能力。
無線基地台將 WiFi 用戶端橋接到網路。它透過無線電延伸 LAN。如果使用者抱怨「寬頻斷線」,問題可能是由於交換器上行鏈路擁塞、AP 部署位置不佳、漫遊行為不良或 VLAN 標記問題所致。
乾淨的 ISP 線路無法彌補混亂的邊緣設計。一旦流量進入您的網路,內部架構就會決定使用者體驗的是穩定服務還是混亂局面。
銜接線路只是設計的其中一部分
這就是為什麼邊緣設計與寬頻合約一樣值得關注。您需要明確的界限、合理的細分和支援權責。託管服務團隊通常在此處能改善成效,因為他們記錄了電信業者在哪裡結束、客戶設備在哪裡開始,以及呈報程序應如何運作。
如果您的環境跨越多個站點,雲端優先的架構也可以改變您對 WAN 設計的想法。一個有用的起點是瞭解 WAN as a service,以及寬頻線路如何融入更廣泛的連通性模型,而不是作為孤立的本地鏈路。
對安全企業 WiFi 與驗證的影響
訪客在晚上 6 點抵達飯店並連線到 WiFi,但在輸入資料後 Captive Portal 卻卡住了。無線基地台正常,交換器也運作良好。問題在於網路嘗試存取外部身分和策略服務的關鍵時刻,發生了短暫的 WAN 抖動事件。從使用者的角度來看,WiFi 似乎壞了。但從營運商的角度來看,寬頻品質剛剛變成了一個驗證問題。
驗證取決於寬頻網路是否表現良好
寬頻通常被描述為一種一直接通的服務。Spectrum 對寬頻網際網路的解釋指出,寬頻旨在提供連續、高速的存取,而不會佔用電話線。這在方向上是正確的,但忽略了在實際商業環境中至關重要的部分:連線可能保持暢通,但效能卻差到足以中斷登入流程、憑證檢查和原則查閱。
這種差距很快就會在企業 WiFi 中顯現出來。現代化的登入很少只是歡迎頁面和密碼。它可能涉及同盟身分識別、RADIUS、憑證驗證、裝置分析、原則指派以及將流量引導至正確的分段。這些步驟之間的任何延遲都可能導致重試、未完成的配置引導,或者使用者被分配到錯誤的網路中。
專為 企業 WiFi 解決方案 構建的平台有助於減輕這種營運痛苦,但它們仍然依賴底層寬頻路徑來實現雲端可達性、策略更新、分析和外部信任決策。優秀的軟體可以遮掩部分 WAN 的不穩定性,但它無法消除延遲、封包遺失或故障的存取線路。
寬頻網路不佳最先顯現問題之處
在實務上,有四個領域往往在團隊意識到 WAN 是根本原因之前就已經崩潰:
- 登入與 Captive Portal 流程。 使用者填寫了表單,但回傳至雲端平台或身分識別提供者的呼叫卻逾時。
- 憑證與身分檢查。 EAP、RADIUS、SAML 或基於權杖(token)的決策對延遲和失敗重試非常敏感。
- 策略執行時機。 如果控制流量到達雲端的過程不穩定,存取權限撤銷、角色變更和基於時間的規則可能會發生延遲。
- 漫遊期間的工作階段連續性。 在大型場地中,使用者可能會保持無線電連線,但後端驗證或重新授權卻停滯不前。
這些並非極端案例。在體育館、零售物業、醫療機構和餐旅場所中,這些是常見的故障模式,在這些場所中,寬頻線路雖然足夠進行日常瀏覽,但在控制層載荷下容錯度較低。
營運上的取捨非常簡單
您的 WiFi 服務越依賴即時的外部決策,您就越需要仔細對待寬頻品質。
這並不意味著每個站點都需要雙光纖和電信級設計。這確實意味著團隊應該決定在 WAN 狀況降級期間,哪些功能必須運作,哪些功能可以等待。訪客存取通常可以容忍短暫的延遲,但員工裝置、付款終端、營運平板電腦和安全系統通常無法容忍。
在實際應用中表現更佳的方案
在寬頻壓力下表現出可預測行為的網路,通常都有著一些共同的設計選擇。
將控制流量與訪客需求區隔開來
驗證、DNS、RADIUS、入口網站回呼和管理流量不應與訪客串流媒體或大型下載進行同等競爭。分段和流量策略可以減少您自己的使用者造成網路中斷症狀的機率。
提前定義降級模式的行為
團隊需要了解如果 WAN 變慢但並未完全中斷時會發生什麼情況。現有的工作階段是否會持續?快取的憑證是否仍可使用?入口網站是會「故障開放」、「故障關閉」,還是顯示重試路徑?這些答案會影響安全性、支援負載和客戶體驗。
減少不必要的外部依賴關係
在存取路徑中,每一次額外的雲端查詢都會增加延遲或失敗的機會。某些架構雖然靈活,但卻很脆弱。在繁忙的場所中,較簡單的驗證鏈通常比具有太多活動組件的優雅設計表現更好。
寬頻不穩定不僅會降低速度。它還會削弱信任決策、延遲執行,並造成看似是應用程式錯誤的登入失敗。
安全團隊需要具備傳輸意識
零信任和身分優先的存取模型,只有在網路能夠及時連上做出這些決策的系統時才有用。如果寬頻引入了抖動、丟包或斷續的上游問題,安全性就會變得不一致。使用者會看到隨機故障。技術支援團隊會追錯網路層。營運人員則會浪費時間責怪存取點、入口網站或應用程式,而這些系統其實只是暴露了 WAN 的弱點。
實務上的教訓很簡單。安全的企業 WiFi 不僅取決於覆蓋範圍和頻寬,更取決於寬頻服務是否能在真實的場域條件下,支援重複、及時且經過驗證的驗證交換,以及當該假設不再成立時,您的平台和邊緣設計是否能持續運作。
藉由瞭解基礎知識,構建具備彈性的網路
寬頻始於物理學。訊號在玻璃、同軸電纜或銅線中傳播。接著它演變成架構。流量跨越本地網路、邊緣裝置、存取線路、供應商傳輸和遠端服務。最後,它轉化為業務風險。該鏈路中的每個弱點都會在使用者能感受到的地方顯現出來。
這就是為什麼了解寬頻的運作原理,能為 IT 主管和場域營運商帶來實際的優勢。這有助於您選擇正確的存取技術、向電信商提出更好的問題,並設計出不會在 WAN 表現異常時立即崩潰的內部網路。
做出更好決策的團隊知道弱點在哪裡
在實務上,具備彈性的環境往往能在以下幾件事上表現出色:
- 他們依據工作負載的適合度購買,而不僅僅是價格。 一旦涉及雲端依賴性和安全登入,光纖、電纜和 DSL 就無法互相替代。
- 他們將 ISP 故障與內部故障區分開來。 這減少了支援時間並防止無休止的互相推諉。
- 他們重視上行品質。 企業流量現在是雙向流動的。
- 他們為中斷做好設計。 網路不需要完美,但需要能以可預測的方式進行容錯移轉。
寬頻知識帶來的效益不限於連線能力
當您了解從使用者點擊到雲端回應的完整路徑時,採購就會改善。疑難排解就會改善。安全設計也會改善。訪客、員工和租戶的數位體驗同樣會隨之提升。
這就是針對企業受眾回答「寬頻如何運作」的答案。它像一條連鎖鏈。如果您了解這條鏈條,您就可以強化它。如果您把它當作黑盒子看待,您就會在使用者抱怨之前,默默承受它的缺點卻不自知。
最有效的網路團隊不僅僅是要求更多頻寬。他們會詢問控制、彈性和信任在何處最為薄弱。
如果您正在重新思考訪客存取、員工驗證或多站點 WiFi 的彈性,Purple 提供了現代化的身分識別導向網路平台,專為在複雜的真實環境中實現安全、無密碼的存取而建置。它旨在協助企業組織用更乾淨的模型取代共享密碼和笨重的 Captive Portal,以服務訪客、員工和多租戶空間。