Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
Bandwidth Pool Allocation Matrix
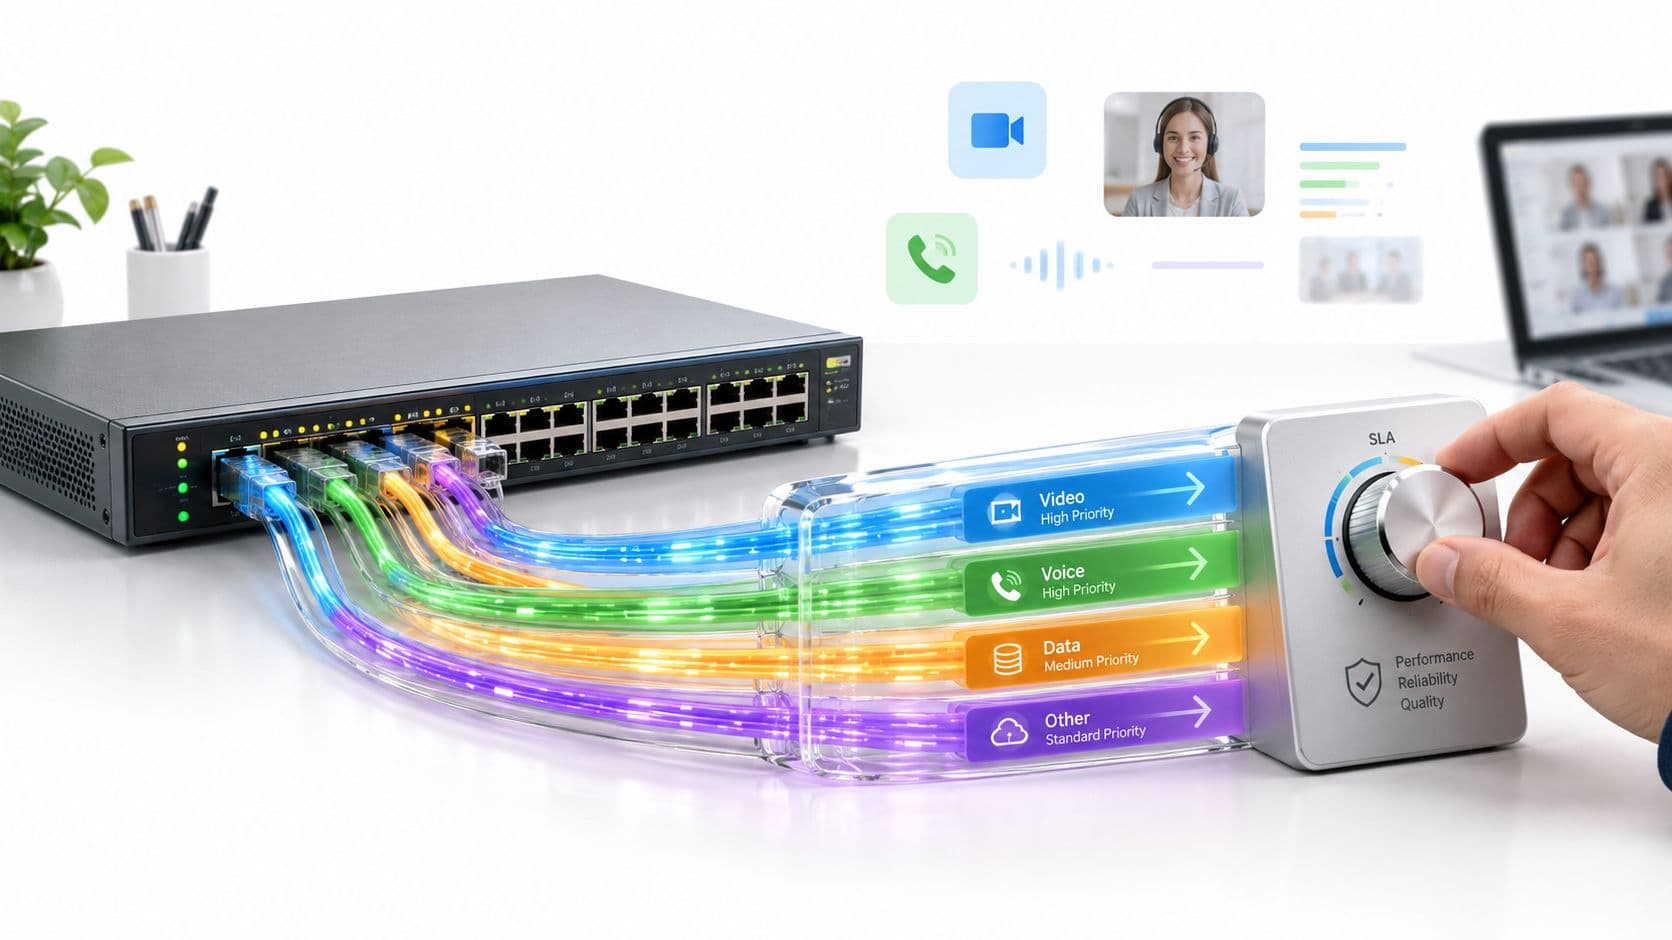
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Wenn Sie ein Hotel, ein Restaurant, eine Klinik, ein Einzelhandelsgeschäft oder einen gemischt genutzten Standort betreiben, leistet Ihre Breitbandverbindung weit mehr als nur das Laden von Webseiten. Sie überträgt Kartenzahlungen, Cloud-Anwendungen, Sprachverkehr, WiFi-Sitzungen für Gäste, Mitarbeiter-Logins, Geräte-Updates, Videoüberwachung und zunehmend auch Identitätsprüfungen, die darüber entscheiden, wer auf das Netzwerk zugreifen darf und wer nicht.
Deshalb ist die Frage "Wie funktioniert Breitband" kein rein privates Verbraucherthema mehr. Für Geschäftsnetzwerke ist es eine betriebliche Frage. Wenn Sie Breitband nur als "die Internetleitung vom ISP" verstehen, verpassen Sie die Komponenten, die Betriebszeit, Authentifizierungsverhalten und Benutzererfahrung beeinflussen. Der Verbindungspfad, die Zugangstechnologie, die Übergabegeräte und das schwächste Glied in der Kette spielen alle eine Rolle.
Ich habe viele Umgebungen erlebt, in denen die WAN-Leitung auf dem Papier gut aussah, das Unternehmen aber dennoch mit unregelmäßigen Registrierungen von Gästen, verzögerter Cloud-Authentifizierung und Support-Tickets zu kämpfen hatte, die zwischen dem ISP und der internen IT hin- und hergeschoben wurden. In den meisten Fällen war das Problem kein Geheimnis. Es war ein mangelndes Verständnis dafür, wo Breitband endet, wo das LAN beginnt und was passiert, wenn der identitätsbasierte Zugriff von einer Verbindung abhängt, die nicht so "immer verfügbar" ist, wie alle angenommen haben.
Warum das Verständnis von Breitband für Unternehmen entscheidend ist
Um 8:30 Uhr sieht die Breitbandleitung im ISP-Portal immer noch als "aktiv" aus, aber das Unternehmen spürt bereits den Ausfall. Gäste können die Registrierung am WiFi nicht abschließen. Mitarbeitergeräte melden Zeitüberschreitungen beim Cloud-Login. Ein Zahlungsterminal versucht eine Transaktion erneut. Die Leitung ist nicht ausgefallen. Sie ist auf eine Weise unzuverlässig geworden, die schwerwiegender ist als ein einfacher Ausfall.
Deshalb muss Breitband als betriebliche Abhängigkeit verstanden werden und nicht nur als monatlicher Service. In einem modernen Veranstaltungsort unterstützt die Internetverbindung den Umsatz, den Kundenzugang, die Geräteverwaltung und die Identitätsprüfungen, die darüber entscheiden, wer auf das Netzwerk zugreifen darf. Wenn dieser Pfad Verzögerungen verursacht, Pakete verliert oder kurzzeitig ausfällt, ist das erste sichtbare Symptom oft keine defekte Website. Es ist ein fehlgeschlagener Authentifizierungsablauf, ein blockiertes Captive Portal oder eine Support-Warteschlange voller Beschwerden darüber, dass das WiFi nicht funktioniert.
Breitband ist Teil des Dienstpfades
Breitband überträgt digitalen Datenverkehr zwischen Ihrem Standort und Upstream-Netzwerken über ein Zugangsmedium wie Glasfaser, Kabel, DSL, Richtfunk oder Mobilfunk. Die physische Technologie ist wichtig, aber die geschäftlichen Auswirkungen ergeben sich aus dem gesamten Dienstpfad: der lokalen Zugangsleitung, der Anbieterübergabe, der Upstream-Auslastung, dem Routing und der Art und Weise, wie Ihre eigenen Edge-Geräte Failover, DNS und Sicherheitsprüfungen verarbeiten.
Das ändert Beschaffungsentscheidungen. Eine Leitung mit attraktiven Spitzengeschwindigkeiten kann für einen Standort, der auf Cloud-Authentifizierung und verwaltetes WiFi angewiesen ist, dennoch ungeeignet sein. Die entscheidenden Fragen drehen sich weniger um maximale Download-Raten als vielmehr um Stabilität, Upstream-Leistung, Fehlerisolierung und das Verhalten bei einer teilweisen Verschlechterung.
Praktische Regel: Wenn Breitband den Kundenzugang, Cloud-managed Networking oder identitätsbasierte Kontrollen unterstützt, bewerten Sie es wie eine Kerninfrastruktur. Planen Sie Ausfallsicherheit, Überwachung und das Verhalten im Fehlerfall von Tag eins an in das Design ein.
Verbindungsqualität beeinflusst Sicherheit und Authentifizierung
Der geschäftliche Datenverkehr wird nicht mehr nur von Nutzern dominiert, die Inhalte aus dem Internet abrufen. Standorte senden heute einen ständigen Strom ausgehender Anfragen: RADIUS- und SSO-Prüfungen, API-Aufrufe, Zertifikatsvalidierungen, Cloud-Protokollierungen, Richtliniensynchronisierungen, DNS-Abfragen und Telemetriedaten von Access Points, Gateways und IoT-Geräten.
Das hat direkte Auswirkungen auf sicheres WiFi. Plattformen wie Purple hängen von einer zuverlässigen Konnektivität ab, um Gastzugang, Richtliniendurchsetzung und Onboarding-Prozesse bereitzustellen. Sie tragen jedoch auch dazu bei, die betrieblichen Auswirkungen von Breitbandinstabilität zu verringern, indem sie Teams eine engere Kontrolle über Authentifizierungsabläufe, Zugriffsregeln und die Benutzererfahrung geben. Die Breitbandverbindung ist nach wie vor entscheidend. Eine gut konzipierte Plattform kann Paketverluste oder schlechtes ISP-Routing nicht beseitigen. Sie kann jedoch dazu beitragen, Fehlermodi leichter zu erkennen, einzugrenzen und zu beheben.
Für IT-Manager und Standortbetreiber beeinflussen Breitband-Entscheidungen:
- Authentifizierungs-Resilienz. Identitätsprüfungen erfordern eine konsistente Erreichbarkeit externer Dienste. Kurze Ausfälle und hohe Latenzzeiten können Logins blockieren, selbst wenn die Leitung technisch noch online ist.
- Sicherheitsbetrieb. Firewalls, Cloud-managed APs und Monitoring-Tools verlassen sich auf eine stabile Upstream-Kommunikation für Richtlinien-Updates, Alarmierungen und Audit-Trails.
- Gast-WiFi-Erlebnis. Captive Portals, Social Login, passwortloser Zugang und Einwilligungs-Workflows hängen alle von vorhersagbarem DNS, HTTPS-Erreichbarkeit und Sitzungskontinuität ab.
- Support-Effizienz. Teams müssen WAN-Probleme schnell von LAN- oder WiFi-Fehlern trennen, da Vorfälle sonst zwischen dem ISP, dem Netzwerkteam und dem Anwendungsbesitzer hin- und hergeschoben werden.
Das tatsächliche Risiko sind mangelhafte Fehlergrenzen
Breitbandprobleme sind selten eindeutig. Ein Totalausfall ist leicht zu erkennen. Es sind die teilweisen Ausfälle, die Zeit kosten. Ich sehe das oft in verteilten Standorten: Ein Standort meldet "langsames WiFi", der ISP zeigt die Leitung als aktiv an, und das eigentliche Problem entpuppt sich als Paketverlust flussaufwärts, der die Authentifizierung beeinträchtigt, während normales Surfen noch gut genug funktioniert, um alle zu verwirren.
Ein grundlegendes Verständnis von Breitband hilft dabei zu definieren, wo die Verantwortung des Anbieters endet und Ihr eigenes Netzwerk beginnt. Das ist entscheidend für das VLAN-Design, Firewall-Richtlinien, die DNS-Strategie, Ausfallleitungen und die Art und Weise, wie Sie den Gastzugang unter beeinträchtigten Bedingungen testen. Teams benötigen dafür kein Expertenwissen auf Provider-Ebene. Sie brauchen ein funktionierendes Modell des Pfads, der wahrscheinlichen Fehlerquellen und der Abwägung zwischen Kosten, Ausfallsicherheit und betrieblicher Einfachheit.
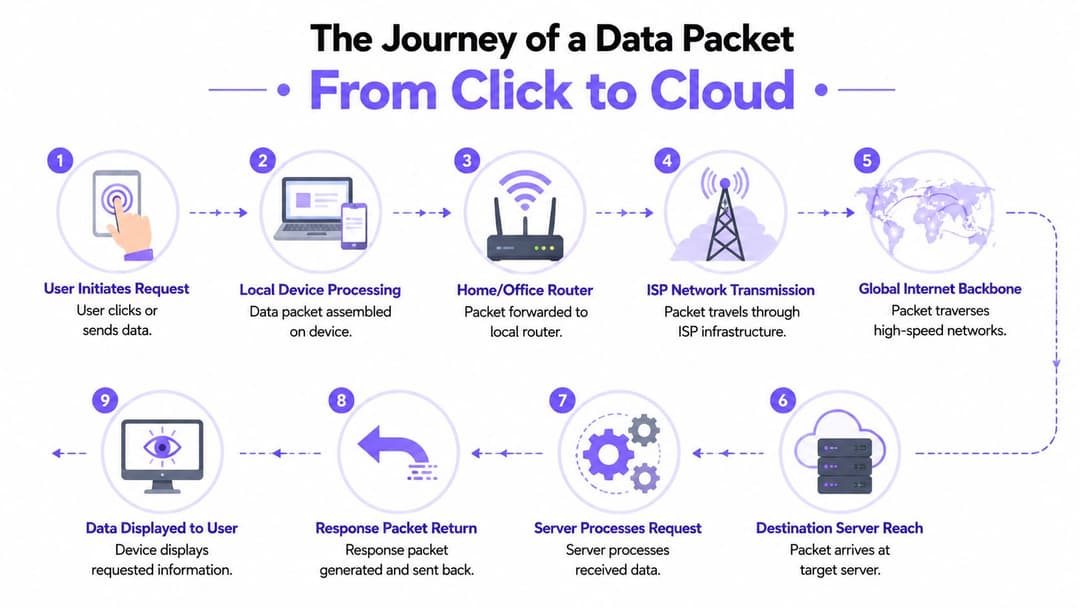
Der Weg eines Datenpakets vom Klick zur Cloud
Eine nützliche Methode, Breitband zu verstehen, besteht darin, einem einzelnen Paket zu folgen. Kein ganzer Filmstream oder ein Software-Update. Nur eine einzige Datenverkehrseinheit, die entsteht, wenn jemand auf einen Link klickt, eine App öffnet oder eine Anmeldung startet.
Breitband funktioniert wie ein Paket, das sich durch ein Zustellnetzwerk bewegt. Es beginnt mit einer Abholung vor Ort, geht über die regionale Sortierung, geht in den Langstreckentransport über, erreicht ein Zieldepot und eine Antwort kommt auf demselben Weg zurück. Die genauen Straßen variieren, aber die Phasen sind erkennbar.
Zuerst innerhalb des Standorts
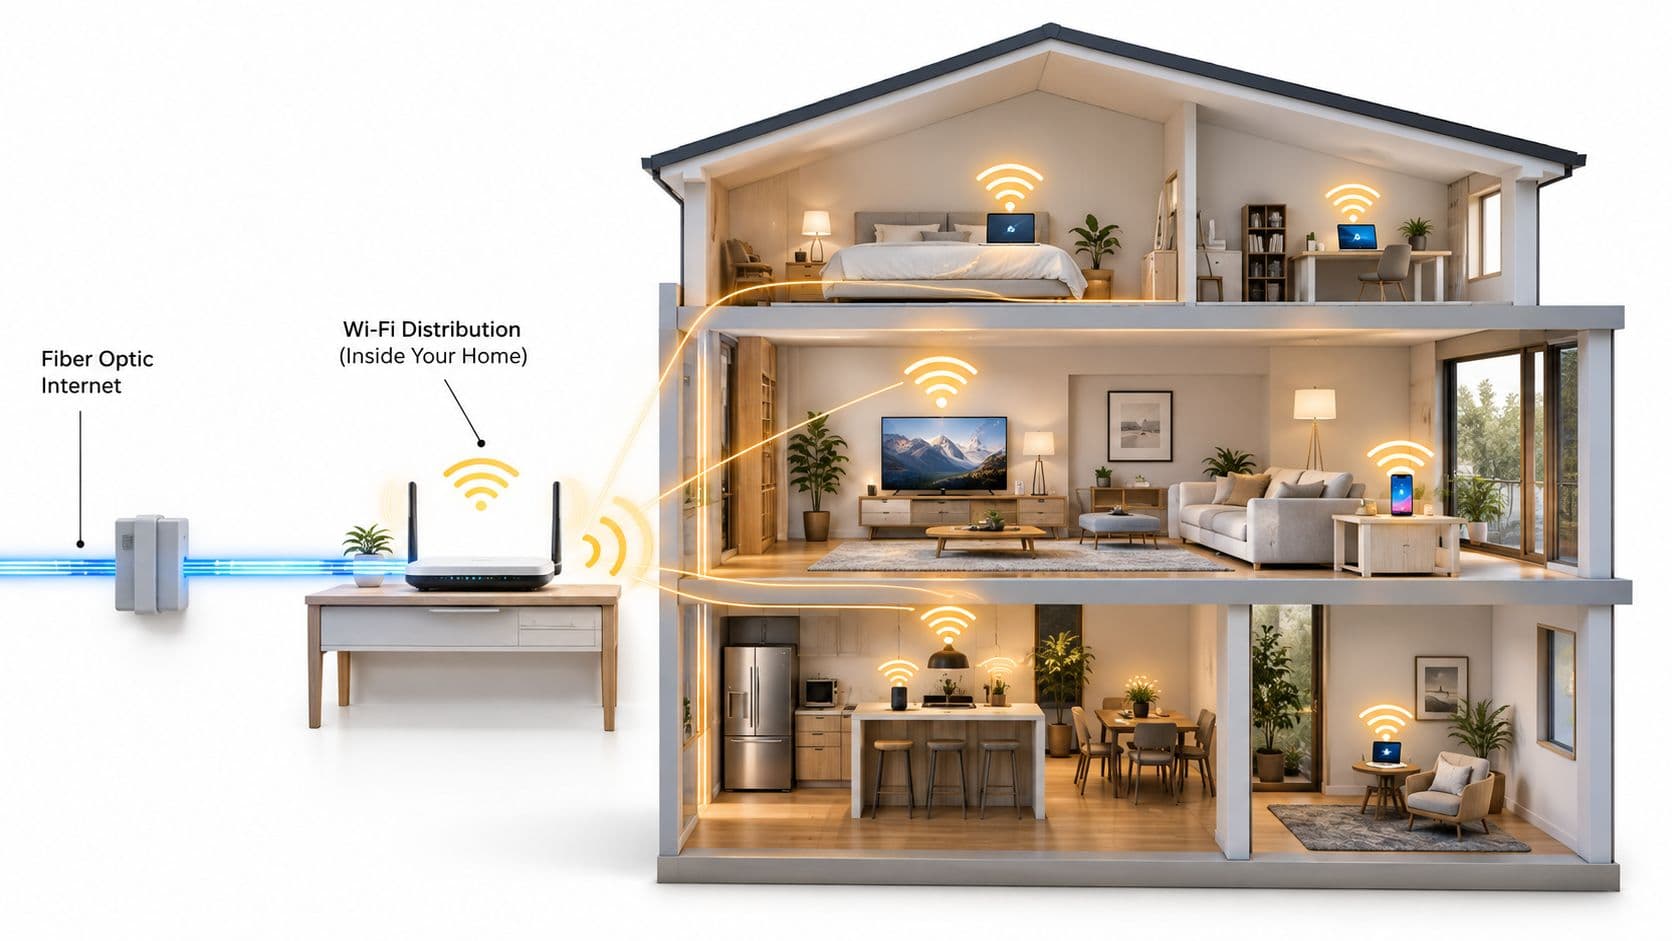
Die Reise beginnt auf dem Endpunkt. Ein Telefon, ein Laptop, ein Zahlungsterminal oder ein IoT-Gerät erzeugt Daten, die das Gerät verlassen müssen. Wenn der Benutzer im WiFi ist, durchquert das Paket zuerst das lokale drahtlose Netzwerk, um einen Access Point zu erreichen, dann das kabelgebundene LAN und schließlich den Edge-Router oder die Firewall.
In dieser Phase hat das Breitband noch gar nicht begonnen. Dieser Unterschied ist wichtig. Wenn das LAN überlastet, falsch konfiguriert oder schlecht segmentiert ist, geben Benutzer möglicherweise dem ISP die Schuld an einem Fehler, der vor Ort liegt.
Der Pfad lässt sich ganz einfach so unterteilen:
- Das Gerät erstellt die Anfrage. Ein Browser fordert eine Seite an oder eine App fragt Daten ab.
- Das lokale Netzwerk leitet sie weiter. Access Points, Switches und der Router bewegen sie in Richtung WAN-Edge.
- Der Breitbanddienst transportiert sie aus dem Gebäude. Die ISP-Verbindung übernimmt anschließend.
- Das gesamte Internet transportiert sie weiter. Carrier- und Transitnetzwerke leiten sie an den Zieldienst weiter.
- Ein Server antwortet. Die Anwendung sendet den Antwortverkehr über einen funktionierenden Pfad zurück.
Die Last-Mile ist der Ort, an dem die lokale Realität zuschlägt
Der erste externe Schritt ist die letzte Meile. Das ist die Zugangsverbindung zwischen Ihren Geschäftsräumen und dem breiteren Netzwerk des Anbieters. Sie ist oft der am stärksten eingeschränkte Teil der gesamten Verbindung. Ein Backbone kann riesige Datenmengen transportieren, aber wenn die letzte Meile eng oder instabil ist, fühlt sich alles dahinter langsam an.
Dies ist eine der praktischsten Antworten auf die Frage "Wie funktioniert Breitband" für geschäftliche Leser. Breitband ist keine einzelne Cloud. Es ist ein mehrschichtiges Transportsystem, und das engste Segment bestimmt das Nutzererlebnis weitaus stärker als das beeindruckendste.
Das schnellste Core-Netzwerk der Welt rettet keine schlechte Anschlussleitung in Ihr Gebäude.
Danach gelangt das Paket in größere Transportnetzwerke
Sobald der Datenverkehr den Standort verlässt, bewegt er sich durch die ISP-Infrastruktur in größere Transportsysteme. Anbieter nutzen regionale Aggregation, Backhaul und hochkapazitive Core-Verbindungen, um Pakete über Städte, Länder und zwischen großen Netzwerkkopplungspunkten zu transportieren. Einige dieser Pfade sind direkt. Einige erfordern Übergaben zwischen Netzwerken.
Für einen geschäftlichen Nutzer ist es wichtig zu wissen, dass der Rückweg nicht garantiert identisch mit dem Hinweg ist. Routing-Entscheidungen können sich je nach Verfügbarkeit und Richtlinien ändern. Meistens funktioniert das einwandfrei. Bei Instabilität oder Überlastung kann das Anwendungsverhalten jedoch auf eine Weise inkonsistent werden, die auf Benutzerseite nur schwer zu diagnostizieren ist.
Warum dieses Modell für IT-Teams wichtig ist
Wenn Sie diese Paket-Reise im Hinterkopf behalten, wird die Fehlerisolation disziplinierter. Wenn eine Cloud-Anmeldung langsam ist, können Sie fragen:
- Ist das Endgerät funktionstüchtig?
- Funktioniert die WiFi-Ebene ordnungsgemäß?
- Leitet das LAN den Datenverkehr sauber weiter?
- Verwirft oder verzögert das WAN-Edge Pakete?
- Ist der ISP-Pfad stabil?
- Steht der Remote-Dienst selbst unter Überlastung?
Diese Reihenfolge verhindert einen häufigen Fehler. Teams schieben externe Verzögerungen oft pauschal auf ein "Internetproblem", obwohl die eigentliche Ursache im lokalen Roaming-Verhalten, einer vorgelagerten Überlastung oder überlasteten WAN-Edge-Geräten liegen kann.
Entschlüsselung von Last-Mile-Technologien und Netzwerktopologien
Ein Gast versucht um 8:55 Uhr, sich in das WiFi einzuwählen. Die Captive Portal-Seite lädt langsam, die Identitätsprüfung stockt, und die Mitarbeiter vermuten den Fehler bei der Wireless-Plattform. In vielen Standorten liegt der Engpass jedoch weiter vorne im Pfad. Es ist die Anschlussleitung in das Gebäude, das Medium, auf dem sie läuft, und die Art und Weise, wie der Anbieter das lokale Netzwerk darum herum aufgebaut hat.
Deshalb verdient die Last-Mile-Technologie mehr Aufmerksamkeit, als sie normalerweise erhält. Glasfaser, Kabel und DSL können alle als Breitband verkauft werden, aber sie fallen nicht auf dieselbe Weise aus, erholen sich nicht auf dieselbe Weise und verarbeiten geschäftlichen Datenverkehr nicht mit derselben Fehlertoleranz. Bei Plattformen wie Purple zeigt sich dieser Unterschied in der Zuverlässigkeit der Authentifizierung, der Reaktionsfähigkeit des Captive Portal, Cloud-Richtlinien-Updates und der Konsistenz von Sicherheitskontrollen, die auf das Erreichen externer Dienste angewiesen sind.
Was die wichtigsten Zugangsarten tatsächlich leisten
Glasfaser transportiert Daten als Lichtimpulse durch Glas. In der Praxis bietet das Unternehmen zwei entscheidende Vorteile. Es ist unempfindlich gegenüber elektromagnetischen Störungen und unterstützt in der Regel eine sauberere Upstream-Leistung für Cloud-Traffic, Login-Workflows, Telemetrie und die Durchsetzung von Richtlinien. Wenn ein Standort auf Cloud-managed WiFi, SSO-Weiterleitungen, Social Login oder Echtzeit-Analysen angewiesen ist, ist Glasfaser in der Regel die problemloseste Option.
Kabel überträgt Daten über eine Koaxial-Infrastruktur, oft unter Verwendung eines Shared-Access-Modells im lokalen Bereich. Das kann für viele kommerzielle Standorte gut funktionieren, insbesondere wenn die Anlage des Anbieters gut gewartet ist. Der Kompromiss liegt in der Konsistenz. Die Leistung kann in Stoßzeiten stärker variieren, und diese Schwankungen machen sich meist zuerst bei latenzsensiblen Aufgaben bemerkbar - wie Portal-Weiterleitungen, MFA-Abfragen und API-Aufrufen zwischen Ihrer WiFi-Plattform und externen Identitätsdiensten.
DSL nutzt Kupfer-Telefonleitungen und ist an Standorten, an denen bessere Optionen das Gebäude noch nicht erreicht haben, weiterhin verbreitet. Für Verbindungen mit geringer Auslastung kann es durchaus brauchbar sein, aber die Leitungsqualität und die Entfernung zum Verteilerkasten oder der Vermittlungsstelle spielen eine erhebliche Rolle. Für ein kleines Büro, das E-Mails abruft, mag das akzeptabel sein. Für einen Gastronomiebetrieb, der die Registrierung von Gästen, SaaS-Traffic der Mitarbeiter, Zahlungsströme und Sicherheitsupdates über dieselbe Verbindung abwickelt, bietet DSL weniger Spielraum.
Vergleich der Breitbandtechnologien
| Technologie | Medium | Typische Geschwindigkeiten (Symmetrisch/Asymmetrisch) | Zuverlässigkeit & Interferenzen | Bestens geeignet für |
|---|---|---|---|---|
| Glasfaser | Licht über Glas | Oft besser für symmetrische Dienste geeignet | Hohes Zuverlässigkeitsprofil und unempfindlich gegen elektromagnetische Interferenzen | Unternehmen, die auf Cloud-Apps, stabile Authentifizierung und eine saubere Upstream-Leistung angewiesen sind |
| Kabel | Signal über Koaxialkabel | Häufig asymmetrisch | Im Allgemeinen zuverlässig, aber gemeinsam genutzte Infrastruktur kann die Konsistenz beeinträchtigen | Standorte, die solides allgemeines Business-Internet benötigen, wo Glasfaser nicht verfügbar ist |
| DSL | Elektrisches Signal über Kupfer-Telefonpaare | Oft asymmetrisch, mit entfernungsabhängigen Einschränkungen | Empfindlicher gegenüber Leitungsqualität und Verschlechterung über die Distanz | Kleinere Standorte mit geringerem Bedarf oder Standorte mit begrenzten Alternativen |
Topologie ist ebenso wichtig wie das Medium
Der Kabeltyp ist nur ein Teil des Risikoprofils. Die Topologie des Anbieters beeinflusst auch, was passiert, wenn weiter oben in der Kette etwas ausfällt.
Eine Ringtopologie bietet dem Datenverkehr einen alternativen Pfad, falls ein Segment ausfällt. Eine Baumtopologie leitet den Datenverkehr durch eine Hierarchie von Upstream-Zweigen, was effizient ist, aber dazu führen kann, dass mehr Kunden von einem einzigen Ausfallbereich betroffen sind. Geschäftskunden erhalten diese Details nicht immer im Verkaufsgespräch, aber sie sind wichtig. Ein Veranstaltungsort mit einem gut konzipierten Glasfaserdienst, aber schlechter lokaler Aggregation kann dennoch sichtbare Störungen erleiden. Ein bescheidenerer Dienst mit besserer Redundanz kann eine stabilere Praxiserfahrung bieten.
Für Enterprise-WiFi haben diese Designentscheidungen direkte betriebliche Folgen. Wenn Breitbandinstabilität die DNS-Auflösung, die Erreichbarkeit der Cloud oder den Umleitungsverkehr unterbricht, kommt es bei Gästen zu Anmeldefehlern und bei Mitarbeitern zu Support-Tickets. Purple und ähnliche Plattformen können die Auswirkungen auf die Benutzer durch ein besseres Sitzungshandling, Richtliniensteuerungen und die Gestaltung des Captive Portal verringern, aber sie können die Abhängigkeit von einem funktionierenden Upstream-Pfad nicht beseitigen. Resilienz beginnt mit dem Verständnis dafür, wie die Leitung bereitgestellt wird.
Praxistipp: Fragen Sie den ISP, welches Medium das Gebäude versorgt, ob der lokale Zugang geteilt wird, wo im Zugangsnetz Ausfallsicherungen existieren und wie Störungen behoben werden. Diese Antworten sind oft nützlicher als die reine Maximalgeschwindigkeit.
Was tendenziell funktioniert und was nicht
In der Praxis ist Glasfaser die sicherste Wahl für Standorte, die auf Cloud-managed Networking, externe Authentifizierung und stabiles Upstream-Verhalten angewiesen sind. Kabel ist oft eine vernünftige zweite Wahl, wenn die Servicequalität vorhersagbar ist und das Unternehmen gewisse Schwankungen tolerieren kann. DSL ist in der Regel die erste Option, die an ihre Grenzen stößt, wenn die Nutzerzahlen steigen, die Cloud-Abhängigkeit wächst oder der Standort einen zuverlässigen Gastzugang mit modernen Sicherheitskontrollen benötigt.
Wenn Sie Optionen vergleichen, ist dieser Leitfaden zu verschiedenen Arten von Internetverbindungen ein nützlicher Ausgangspunkt. Die bessere Entscheidung treffen Sie, indem Sie jede Option mit den Login-Abläufen, der Spitzenauslastung, dem Supportaufwand und den Kosten selbst kurzer Ausfälle abgleichen.
Eine günstigere Leitung kann in einem Angebot gut aussehen und dennoch mehr betrieblichen Aufwand verursachen, sobald fehlgeschlagene Authentifizierungen, Workarounds der Mitarbeiter und Benutzerbeschwerden Zeit kosten.
Leistungsengpässe und beworbene Geschwindigkeiten
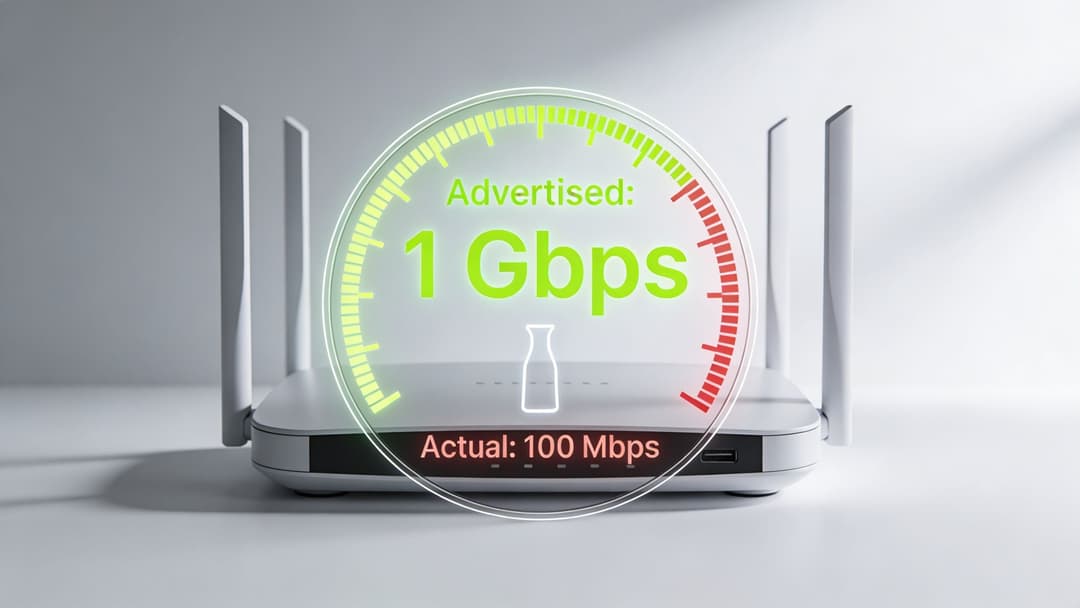
Die vertragliche Leitungsgeschwindigkeit ist nicht dasselbe wie die Anwendungsleistung. Diese Lücke führt zu endloser Verwirrung. Ein Unternehmen kauft einen schnellen Dienst, Nutzer beschweren sich trotzdem, und alle suchen nach einem einzigen Schuldigen, obwohl das Problem meist eine Mischung aus Durchsatzgrenzen, Latenz, Upstream-Schwäche und lokaler Überlastung ist.
Bandbreite ist Kapazität, keine Garantie
Bandbreite lässt sich am besten als die Breite des Rohrs verstehen. Sie bestimmt, wie viele Daten pro Sekunde übertragen werden können. Sie garantiert jedoch nicht, dass sich der Datenverkehr in jedem Moment schnell bewegt, und sagt wenig über Verzögerungen, Jitter oder Paketverlust aus.
Aus diesem Grund kann sich eine Verbindung instabil anfühlen, selbst wenn Geschwindigkeitstests akzeptabel aussehen. Ein Standort verfügt möglicherweise über genügend Rohkapazität für den normalen Datenverkehr, bietet jedoch bei instabilem Pfad eine schlechte Benutzererfahrung für Echtzeit-Apps, browserbasierte Logins und Cloud-Steuerungsdaten.
Upstream ist wichtiger, als vielen Käufern bewusst ist
Der Unterschied zwischen asynchronem Breitband, bei dem Downloads schneller sind als Uploads, und synchronem Breitband, bei dem die Geschwindigkeiten symmetrisch sind, ist in Unternehmensnetzwerken von großer Bedeutung. Ältere Definitionen sahen 25 Mbit/s Download und 3 Mbit/s Upload als Breitband an, während neuere Ansätze 100/20 als minimal tragbare Basis betrachten. Symmetrische 100/100-Dienste werden zunehmend als höherer Standard und 1 Gbit/s / 1 Gbit/s als Goldstandard angesehen, so das Breitband-Faktenblatt von Pew.
Dieser Wandel spiegelt eine echte operative Veränderung wider. Unternehmen konsumieren nicht mehr nur Inhalte. Sie senden ständig Daten Upstream an Cloud-Plattformen, Identitätssysteme, Management-Ebenen und Kollaborationswerkzeuge.
Warum sich eine "schnelle" Leitung trotzdem langsam anfühlen kann
Drei Probleme treten in Geschäftsumgebungen immer wieder auf:
- Gemeinsam genutzte Kapazität: Einige Dienste erbringen in ruhigen Zeiten eine gute Leistung und bauen ab, wenn das lokale Zugangsnetz stark ausgelastet ist.
- Geringer Upstream-Spielraum: Downloads können gut aussehen, während Uploads unter dem Cloud-Traffic, Videoanrufen, Geräte-Telemetrie oder dem Authentifizierungsaustausch einbrechen.
- Latenz und Paketverlust: Selbst geringfügige Verzögerungen oder Paketinstabilitäten können dazu führen, dass sich Apps trotz ordentlichem Durchsatz fehlerhaft anfühlen.
Wenn Mitarbeiter Websites laden können, aber Cloud-Anmeldungen hängen, sollten Sie nicht davon ausgehen, dass das WAN "im Grunde in Ordnung" ist. Dieses Muster deutet oft auf ein vorgelagertes Problem oder ein Qualitätsproblem hin, nicht auf ein Download-Problem.
Worauf bei der Fehlersuche zu achten ist
Wenn die Breitband-Leistung unzureichend ist, stellen Sie sich diese Fragen, bevor Sie das Problem blind eskalieren:
| Prüfung | Warum es wichtig ist |
|---|---|
| Download- im Vergleich zur Upload-Leistung | Eine starke Asymmetrie kann Cloud-intensive Workflows im Unternehmen beeinträchtigen |
| Latenzverhalten | Verzögerungen beeinträchtigen interaktive Apps stärker als reine Datenübertragungen |
| Tageszeitabhängige Muster | Leistungsschwankungen können auf Überlastung oder gemeinsam genutzte Zugänge hinweisen |
| Konsistenz, nicht nur Spitzenwerte | Ein stabiler Dienst ist nützlicher als gelegentliche Höchstgeschwindigkeiten |
| Anwendungsspezifische Symptome | Das Surfen von Gästen, POS, Sprache und Cloud-Authentifizierung fallen auf unterschiedliche Weise aus |
Die praktische Lehre ist einfach. Kaufen Sie Breitband-Anschlüsse nicht nur nach der angegebenen Höchstgeschwindigkeit. Für die geschäftliche Nutzung sind Konsistenz und die Qualität im Upstream oft wichtiger als Spitzenwerte beim Downstream.
Vom ISP-Übergabepunkt bis zu Ihrem Business-Netzwerk
Sobald der Anbieter das Breitband bis zum Gebäude liefert, übernimmt Ihre eigene Ausrüstung. An dieser Stelle werden viele Support-Gespräche unübersichtlich. Menschen verwenden "Modem", "Router" und "WiFi" oft so, als wären sie austauschbar, obwohl sie völlig unterschiedliche Aufgaben erfüllen.
Wenn Sie den Übergabepunkt verstehen, können Sie herausfinden, wo die Verantwortung des ISPs endet und Ihre beginnt.
Das Modem schließt den Zugangsdienst ab
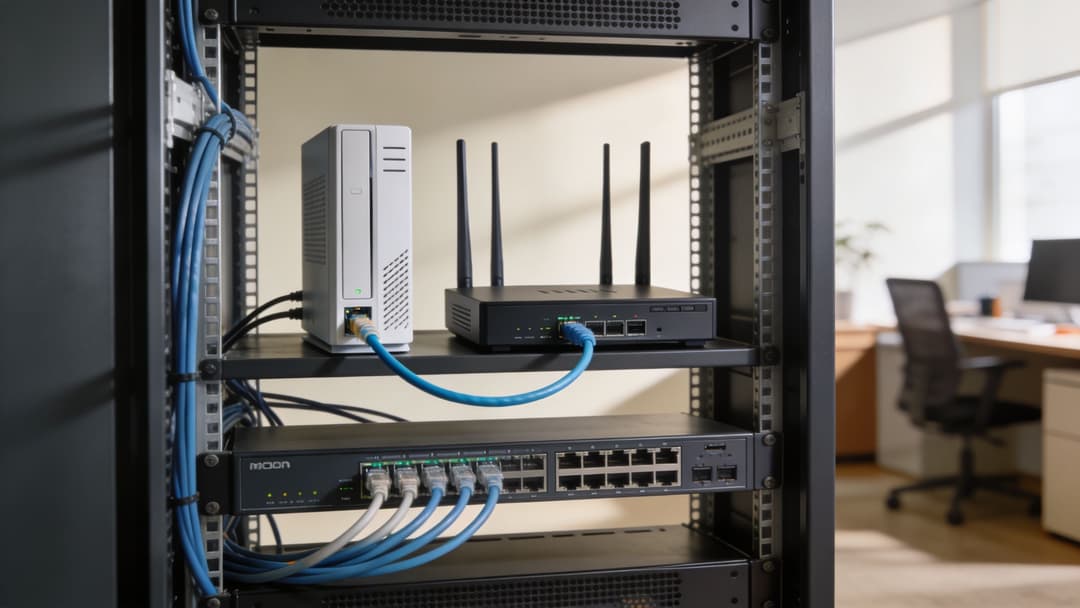
Ein Modem wandelt die Zugangstechnologie des Anbieters in ein Format um, das Ihr lokales Netzwerk nutzen kann. Die genaue Aufgabe hängt von der Art des Dienstes ab. Bei DSL-, Kabel- oder ähnlichen Zugangsmethoden übernimmt das Modem die für dieses Medium spezifische Signalumwandlung.
Bei einigen Business-Glasfaser-Diensten stellt der Anbieter stattdessen eine optische oder Ethernet-Übergabe mit speziellen Abschlussgeräten bereit. So oder so ist dies die Grenze des Carrier-Dienstes.
Der Router entscheidet, wohin der Datenverkehr geleitet wird
Ein Router verbindet verschiedene Netzwerke und leitet Datenverkehr zwischen ihnen weiter. In einer Unternehmensumgebung befindet sich der Router oder die Firewall normalerweise zwischen dem ISP-Übergabepunkt und dem internen LAN. Er entscheidet, was ins Internet gelangt, was lokal bleibt und welche Richtlinien gelten.
Hier werden die Kernentscheidungen getroffen, wie zum Beispiel:
- Netzwerksegmentierung für Gäste, Personal, IoT und Betrieb
- Traffic-Richtlinien für Sicherheit und Anwendungssteuerung
- Failover-Verhalten bei einem sekundären WAN-Pfad
- VPN oder sichere Tunnel zu Cloud- oder privaten Ressourcen
Switches und Access Points verteilen den Dienst intern
Ein Switch leitet den Datenverkehr innerhalb des kabelgebundenen LANs weiter. Er verbindet Router, Server, Access Points, Drucker, Kassensysteme, Kameras und andere lokale Geräte. Er ersetzt nicht den Router, sondern erweitert die interne Konnektivität.
Ein Wireless Access Point verbindet WiFi-Clients mit dem Netzwerk. Er erweitert das LAN über Funk. Wenn sich Benutzer beschweren, dass „das Breitband ausgefallen ist“, liegt der Fehler möglicherweise an einem überlasteten Switch-Uplink, einer schlechten Platzierung des APs, fehlerhaftem Roaming-Verhalten oder einem VLAN-Tagging-Problem.
Eine saubere ISP-Leitung gleicht ein fehlerhaftes Edge-Design nicht aus. Sobald der Datenverkehr in Ihr Netzwerk gelangt, entscheidet die interne Architektur darüber, ob Benutzer eine stabile Verbindung oder Chaos erleben.
Die Übergabeleitung ist nur ein Teil des Designs
Deshalb verdient das Edge-Design ebenso viel Aufmerksamkeit wie der Breitbandvertrag. Sie benötigen eine klare Abgrenzung, eine sinnvolle Segmentierung und eine eindeutige Support-Zuständigkeit. Managed-Service-Teams verbessern hier oft die Ergebnisse, weil sie dokumentieren, wo der Provider endet, wo die Kundengeräte beginnen und wie die Eskalation ablaufen soll.
Wenn Ihre Umgebung mehrere Standorte umfasst, kann eine Cloud-First-Architektur auch Ihre Denkweise über das WAN-Design verändern. Ein nützlicher Ausgangspunkt ist das Verständnis von WAN as a service und wie sich Breitbandleitungen in ein umfassenderes Konnektivitätsmodell einfügen, anstatt als isolierte lokale Verbindungen zu fungieren.
Auswirkungen auf sicheres Enterprise WiFi und Authentifizierung
Ein Gast kommt um 18:00 Uhr in einem Hotel an, verbindet sich mit dem WiFi, und das Captive Portal bleibt nach der Eingabe der Daten hängen. Der Access Point ist aktiv. Der Switch funktioniert einwandfrei. Das Problem ist ein kurzes WAN-Jitter-Ereignis im falschen Moment, genau in dem Augenblick, in dem das Netzwerk versucht, externe Identitäts- und Richtliniendienste zu erreichen. Aus der Sicht des Benutzers wirkt das WiFi defekt. Aus der Sicht des Betreibers ist die Breitbandqualität soeben zu einem Authentifizierungsproblem geworden.
Authentifizierung hängt von einer ausreichend stabilen Breitbandverbindung ab
Breitband wird oft als ein allzeit verfügbarer Dienst beschrieben. Die Erklärung von Spectrum für Breitbandinternet besagt, dass Breitband einen kontinuierlichen Hochgeschwindigkeitszugang bietet, ohne die Telefonleitung zu blockieren. Das ist tendenziell richtig, lässt aber außer Acht, was in echten Geschäftsumgebungen zählt: Verbindungen können aktiv bleiben, während ihre Leistung so schlecht ist, dass Anmeldeabläufe, Zertifikatsprüfungen und Richtlinienabfragen gestört werden.
Diese Diskrepanz zeigt sich im Enterprise WiFi sehr schnell. Eine moderne Anmeldung besteht selten nur aus einer Splash-Page und einem Passwort. Sie kann föderierte Identitäten, RADIUS, Zertifikatsvalidierung, Geräteprofilierung, Richtlinienzuweisung und die Steuerung des Datenverkehrs in das richtige Segment umfassen. Jede Verzögerung zwischen diesen Schritten kann zu erneuten Versuchen, unvollständigem Onboarding oder dazu führen, dass Benutzer im falschen Netzwerk landen.
Plattformen, die für Enterprise WiFi Lösungen entwickelt wurden, tragen dazu bei, diesen operativen Aufwand zu verringern, sind jedoch für Cloud-Erreichbarkeit, Richtlinien-Updates, Analysen und externe Vertrauensentscheidungen weiterhin auf die zugrunde liegende Breitbandverbindung angewiesen. Gute Software kann WAN-Instabilitäten teilweise maskieren. Sie kann jedoch Latenzzeiten, Paketverluste oder eine ausfallende Anschlussleitung nicht ungeschehen machen.
Wo sich schwaches Breitband zuerst bemerkbar macht
In der Praxis fallen meist vier Bereiche aus, bevor Teams erkennen, dass das WAN die Ursache ist:
- Onboarding und Captive Portal Abläufe. Ein Benutzer füllt das Formular aus, aber der Callback zur Cloud-Plattform oder zum Identitätsanbieter läuft in ein Timeout.
- Zertifikats- und Identitätsprüfungen. EAP, RADIUS, SAML oder tokenbasierte Entscheidungen reagieren empfindlich auf Verzögerungen und fehlgeschlagene Wiederholungsversuche.
- Timing bei der Richtliniendurchsetzung. Der Entzug des Zugriffs, Rollenwechsel und zeitbasierte Regeln können verzögert werden, wenn der Kontrollverkehr die Cloud unregelmäßig erreicht.
- Sitzungskontinuität beim Roaming. In großen Umgebungen behalten Benutzer unter Umständen die Funkverbindung bei, während die Back-End-Authentifizierung oder -Reautorisierung stockt.
Dies sind keine Einzelfälle. Es handelt sich um häufige Fehlerszenarien in Stadien, Einzelhandelsgeschäften, Gesundheitseinrichtungen und im Gastgewerbe, wo die Breitbandverbindung für normales Surfen ausreicht, aber bei hoher Belastung der Steuerungsebene schnell an ihre Grenzen stößt.
Der betriebliche Kompromiss ist einfach
Je mehr Ihr WiFi-Dienst von externen Entscheidungen in Echtzeit abhängt, desto sorgfältiger müssen Sie die Breitband-Qualität behandeln.
Das bedeutet nicht, dass jeder Standort redundante Glasfaser und ein Design der Carrier-Klasse benötigt. Es bedeutet jedoch, dass Teams entscheiden sollten, welche Funktionen bei beeinträchtigten WAN-Bedingungen funktionieren müssen und welche warten können. Der Gastzugang verträgt oft eine kurze Verzögerung. Mitarbeitergeräte, Zahlungsterminals, betriebliche Tablets und Sicherheitssysteme in der Regel nicht.
Was sich in der Praxis besser bewährt
Netzwerke, die sich unter Breitband-Belastung berechenbar verhalten, weisen meist einige gemeinsame Designentscheidungen auf.
Steuerungsdatenverkehr vom Gast-Bedarf trennen
Authentifizierung, DNS, RADIUS, Portal-Callbacks und Management-Traffic sollten nicht gleichberechtigt mit Gast-Streaming oder großen Downloads konkurrieren. Segmentierung und Datenverkehrsrichtlinien verringern das Risiko, dass Ihre eigenen Nutzer Symptome eines Ausfalls verursachen.
Verhalten im eingeschränkten Betrieb im Voraus definieren
Teams müssen wissen, was passiert, wenn das WAN langsam wird, aber nicht vollständig ausfällt. Bleiben bestehende Sitzungen aktiv? Können zwischengespeicherte Anmeldedaten weiterhin verwendet werden? Verhält sich das Portal bei Ausfällen offen (fail-open), geschlossen (fail-closed) oder zeigt es einen Wiederholungspfad an? Diese Antworten beeinflussen die Sicherheit, den Supportaufwand und das Kundenerlebnis.
Unnötige externe Abhängigkeiten reduzieren
Jede zusätzliche Cloud-Abfrage im Pfad erhöht das Risiko von Verzögerungen oder Ausfällen. Einige Architekturen sind zwar flexibel, aber anfällig. In stark frequentierten Veranstaltungsorten funktionieren einfachere Authentifizierungsketten oft besser als elegante Designs mit zu vielen beweglichen Teilen.
Breitband-Instabilität verringert nicht nur die Geschwindigkeit. Sie kann Vertrauensentscheidungen schwächen, die Durchsetzung verzögern und Anmeldefehler verursachen, die wie Anwendungsfehler aussehen.
Sicherheitsteams benötigen Transport-Transparenz
Zero-Trust und identitätsbasierte Zugriffsmodelle sind nur dann nützlich, wenn das Netzwerk die Systeme, die diese Entscheidungen treffen, rechtzeitig erreichen kann. Wenn Breitband Jitter, Paketverlust oder intermittierende Upstream-Probleme verursacht, wird die Sicherheit instabil. Benutzer sehen zufällige Fehler. Helpdesks suchen am falschen Layer nach Fehlern. Administratoren verschwenden Zeit damit, Access Points, Portale oder Anwendungen zu beschuldigen, die lediglich die Schwächen des WAN offenlegen.
Die praktische Lektion ist einfach. Sicheres Enterprise WiFi hängt von mehr als nur Abdeckung und Bandbreite ab. Es hängt davon ab, ob der Breitbanddienst wiederholte, zeitnahe und authentifizierte Austausche unter realen Standortbedingungen unterstützen kann und ob Ihre Plattform und Ihr Edge-Design weiter funktionieren, wenn diese Annahme nicht mehr zutrifft.
Belastbare Netzwerke aufbauen durch das Verständnis der Grundlagen
Breitband beginnt mit Physik. Signale bewegen sich über Glasfaser, Koaxialkabel oder Kupfer. Danach wird es zur Architektur. Der Datenverkehr durchläuft lokale Netzwerke, Edge-Geräte, Anschlussleitungen, Provider-Transporte und Remote-Dienste. Schließlich wird es zum geschäftlichen Risiko. Jede Schwachstelle in dieser Kette zeigt sich dort, wo Nutzer es spüren.
Deshalb verschafft das Verständnis der Funktionsweise von Breitband IT-Managern und Standortbetreibern einen praktischen Vorteil. Es hilft Ihnen, die richtige Zugangstechnologie auszuwählen, Anbietern die besseren Fragen zu stellen und interne Netzwerke zu entwerfen, die nicht sofort zusammenbrechen, wenn sich das WAN einmal unvorhersehbar verhält.
Die Teams, die bessere Entscheidungen treffen, kennen die Schwachstellen
In der Praxis machen ausfallsichere Umgebungen meist einige wenige Dinge richtig:
- Sie kaufen passend zum Workload, nicht nur nach Preis. Glasfaser, Kabel und DSL sind nicht austauschbar, sobald Cloud-Abhängigkeit und sicheres Onboarding im Spiel sind.
- Sie trennen ISP-Fehler von internen Fehlern. Das reduziert die Supportzeiten und verhindert endlose Schuldzuweisungen.
- Sie schätzen die Upstream-Qualität. Der geschäftliche Datenverkehr fließt heute in beide Richtungen.
- Sie planen für Ausfälle. Ein Netzwerk muss nicht perfekt sein, aber es muss vorhersehbar reagieren, wenn es ausfällt.
Breitband-Wissen zahlt sich über die reine Konnektivität hinaus aus
Wenn Sie den gesamten Weg vom Klick des Benutzers bis zur Cloud-Antwort verstehen, verbessert sich die Beschaffung. Die Fehlerbehebung verbessert sich. Das Sicherheitsdesign verbessert sich. Und das gilt auch für das digitale Erlebnis von Gästen, Mitarbeitern und Mietern.
Das ist die Antwort auf die Frage „Wie funktioniert Breitband?“ für ein geschäftliches Publikum. Es funktioniert wie eine Kette. Wenn Sie die Kette verstehen, können Sie sie stärken. Wenn Sie sie wie eine Black Box behandeln, übernehmen Sie deren Schwachstellen, ohne sie zu sehen - bis sich die Benutzer beschweren.
Die effektivsten Netzwerk-Teams fragen nicht nur nach mehr Bandbreite. Sie fragen, wo Kontrolle, Resilienz und Vertrauen am schwächsten sind.
Wenn Sie Ihren Gastzugang, die Mitarbeiter-Authentifizierung oder die standortübergreifende WiFi-Ausfallsicherheit überdenken, bietet Purple eine moderne, identitätsbasierte Netzwerkplattform für den sicheren, passwortlosen Zugriff in komplexen, realen Umgebungen. Sie wurde entwickelt, um Unternehmen dabei zu helfen, gemeinsam genutzte Passwörter und unhandliche Captive Portals durch ein saubereres Modell für Gäste, Mitarbeiter und mandantenfähige Bereiche zu ersetzen.