Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
Bandwidth Pool Allocation Matrix
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
Se gestisci un hotel, un ristorante, una clinica, un punto vendita o uno spazio multiuso, la tua connessione a banda larga fa molto di più che caricare pagine web. Gestisce pagamenti con carta, app in cloud, traffico voce, sessioni WiFi per gli ospiti, login del personale, aggiornamenti dei dispositivi, streaming di videosorveglianza e, sempre più spesso, controlli di identità che decidono chi accede alla rete e chi no.
Ecco perché "come funziona la banda larga" non è più una semplice domanda per consumatori. Per le reti aziendali, si tratta di una domanda operativa. Se consideri la banda larga solo come "la linea internet dell'ISP", ti sfuggono gli elementi che determinano l'uptime, il comportamento di autenticazione e l'esperienza utente. Il percorso di connessione, la tecnologia di accesso, i dispositivi di handoff e l'anello più debole della catena hanno tutti un'importanza fondamentale.
Ho visto molti ambienti in cui il circuito WAN sembrava a posto sulla carta, ma l'azienda registrava comunque un onboarding degli ospiti irregolare, un'autenticazione cloud ritardata e ticket di supporto che rimbalzavano tra l'ISP e l'IT interno. Nella maggior parte dei casi, il problema non era un mistero. Si trattava di una scarsa comprensione di dove finisce la banda larga, dove inizia la LAN e cosa succede quando l'accesso basato sull'identità dipende da una connessione che non è così "sempre attiva" come tutti presumevano.
Perché comprendere la banda larga è fondamentale per le aziende
Alle 8:30, il circuito a banda larga risulta ancora "attivo" nel portale dell'ISP, ma l'azienda sta già risentendo del disservizio. Gli ospiti non riescono a completare l'accesso al WiFi. I dispositivi del personale vanno in timeout durante il login sul cloud. Un terminale di pagamento riprova una transazione. La linea non è caduta. È diventata inaffidabile in modi che contano più di una semplice interruzione.
Ecco perché la banda larga deve essere intesa come una dipendenza operativa, non solo come un servizio mensile. In una struttura moderna, la connessione internet supporta i ricavi, l'accesso dei clienti, la gestione dei dispositivi e i controlli di identità che decidono chi accede alla rete. Se quel percorso introduce ritardi, perde pacchetti o subisce brevi interruzioni, il primo sintomo visibile spesso non è un sito web non funzionante. Si tratta di un flusso di autenticazione non riuscito, un Captive Portal bloccato o una coda di supporto piena di lamentele sul fatto che il WiFi non funziona.
La banda larga fa parte del percorso di servizio
La banda larga trasporta il traffico digitale tra la tua sede e le reti a monte utilizzando un mezzo di accesso come fibra, cavo, DSL, wireless fisso o mobile. La tecnologia fisica conta, ma l'impatto aziendale deriva dall'intero percorso del servizio: il circuito di accesso locale, l'handoff del provider, la congestione a monte, il routing e il modo in cui i tuoi dispositivi edge gestiscono il failover, il DNS e l'ispezione di sicurezza.
Questo cambia le decisioni di acquisto. Un circuito con velocità nominali interessanti può comunque non essere adatto a una sede che dipende dall'autenticazione cloud e dal WiFi gestito. Le domande chiave non riguardano tanto i tassi di download massimi, quanto piuttosto la stabilità, le prestazioni in upstream, l'isolamento dei guasti e ciò che accade durante un deterioramento parziale del servizio.
Regola pratica: Se la banda larga supporta l'accesso dei clienti, il networking gestito in cloud o i controlli basati sull'identità, valutala come un'infrastruttura core. Includi resilienza, monitoraggio e comportamento in caso di guasto nella progettazione fin dal primo giorno.
La qualità della connessione influisce sulla sicurezza e sull'autenticazione
Il traffico aziendale non è più dominato dagli utenti che scaricano contenuti da internet. I siti ora inviano un flusso costante di richieste in uscita: verifiche RADIUS e SSO, chiamate API, convalida dei certificati, registrazione cloud, sincronizzazione dei criteri, query DNS e telemetria da access point, gateway e dispositivi IoT.
Questo ha conseguenze dirette sulla sicurezza della rete WiFi. Le piattaforme come Purple dipendono da una connettività affidabile per fornire l'accesso ospiti, l'applicazione delle policy e i percorsi di onboarding, ma aiutano anche a ridurre l'impatto operativo dell'instabilità della banda larga offrendo ai team un controllo più serrato sui flussi di autenticazione, sulle regole di accesso e sulla user experience. Il collegamento a banda larga è ancora fondamentale. Una piattaforma ben progettata non può eliminare la perdita di pacchetti o un routing scadente dell'ISP. Può, tuttavia, rendere le modalità di guasto più facili da rilevare, contenere e risolvere.
Per gli IT manager e i gestori delle sedi, le decisioni sulla banda larga influenzano:
- Resilienza dell'autenticazione. Le verifiche dell'identità necessitano di una raggiungibilità costante verso i servizi esterni. Brevi interruzioni e alta latenza possono bloccare i login anche quando il circuito è tecnicamente ancora online.
- Operazioni di sicurezza. Firewall, AP gestiti in cloud e strumenti di monitoraggio si affidano a una comunicazione upstream stabile per gli aggiornamenti delle policy, gli avvisi e i log di controllo.
- Esperienza WiFi per gli ospiti. Captive Portal, login social, accesso senza password e flussi di consenso dipendono tutti da DNS prevedibili, raggiungibilità HTTPS e continuità della sessione.
- Efficienza del supporto. I team devono separare rapidamente i problemi WAN dai guasti LAN o WiFi, altrimenti gli incidenti rimbalzano tra l'ISP, il team di rete e il proprietario dell'applicazione.
Il vero rischio risiede in confini di gestione dei guasti inadeguati
I problemi di banda larga raramente si presentano in modo chiaro. Un'interruzione totale è facile da individuare. È il malfunzionamento parziale che fa perdere tempo. Lo vedo spesso nelle proprietà multisito: una sede segnala "WiFi lento", l'ISP mostra la linea in servizio e il problema reale si rivela essere una perdita a monte che influisce sull'autenticazione, mentre la navigazione ordinaria funziona ancora abbastanza bene da confondere tutti.
Comprendere la banda larga aiuta a definire dove finisce la responsabilità del provider e dove inizia la tua rete. Questo è importante per la progettazione delle VLAN, le policy del firewall, la strategia DNS, i circuiti di failover e il modo in cui testi l'accesso ospiti in condizioni degradate. I team non hanno bisogno di competenze a livello di carrier. Hanno bisogno di un modello operativo del percorso, dei potenziali punti di guasto e dei compromessi tra costi, resilienza e semplicità operativa.
Il percorso di un pacchetto dati dal clic al cloud
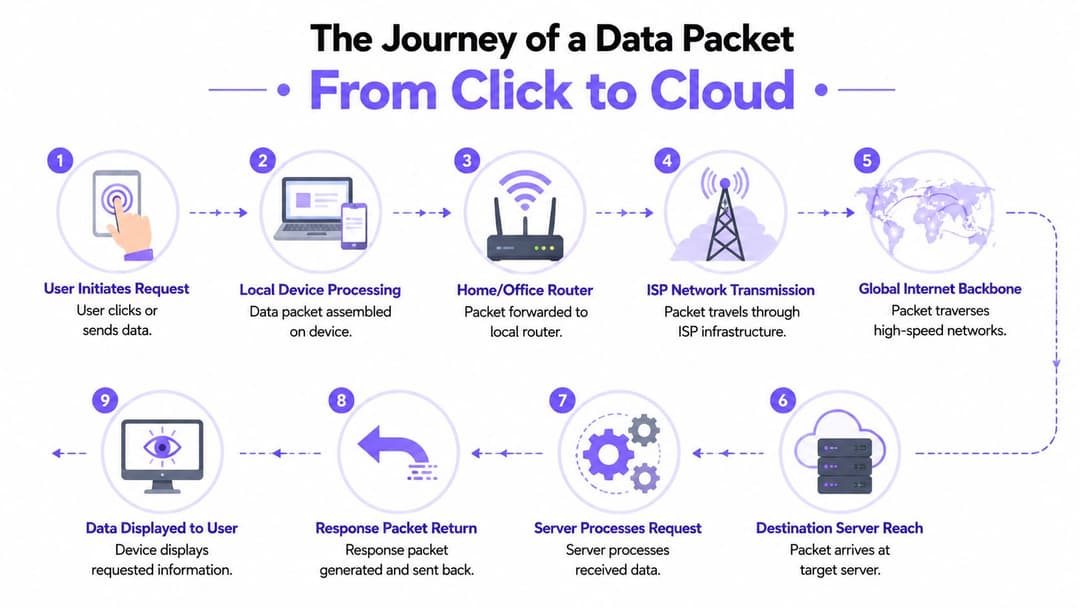
Un modo utile per comprendere la banda larga è seguire un singolo pacchetto. Non un intero streaming di un film o un aggiornamento software. Solo una singola unità di traffico creata quando qualcuno fa clic su un collegamento, apre un'app o avvia un accesso.
La banda larga funziona come un pacco che si muove attraverso una rete di consegna. Inizia con un ritiro locale, si sposta attraverso lo smistamento regionale, si unisce al trasporto a lungo raggio, raggiunge un deposito di destinazione e poi una risposta torna indietro per la stessa strada. Le strade esatte variano, ma le fasi sono riconoscibili.
Prima all'interno della struttura
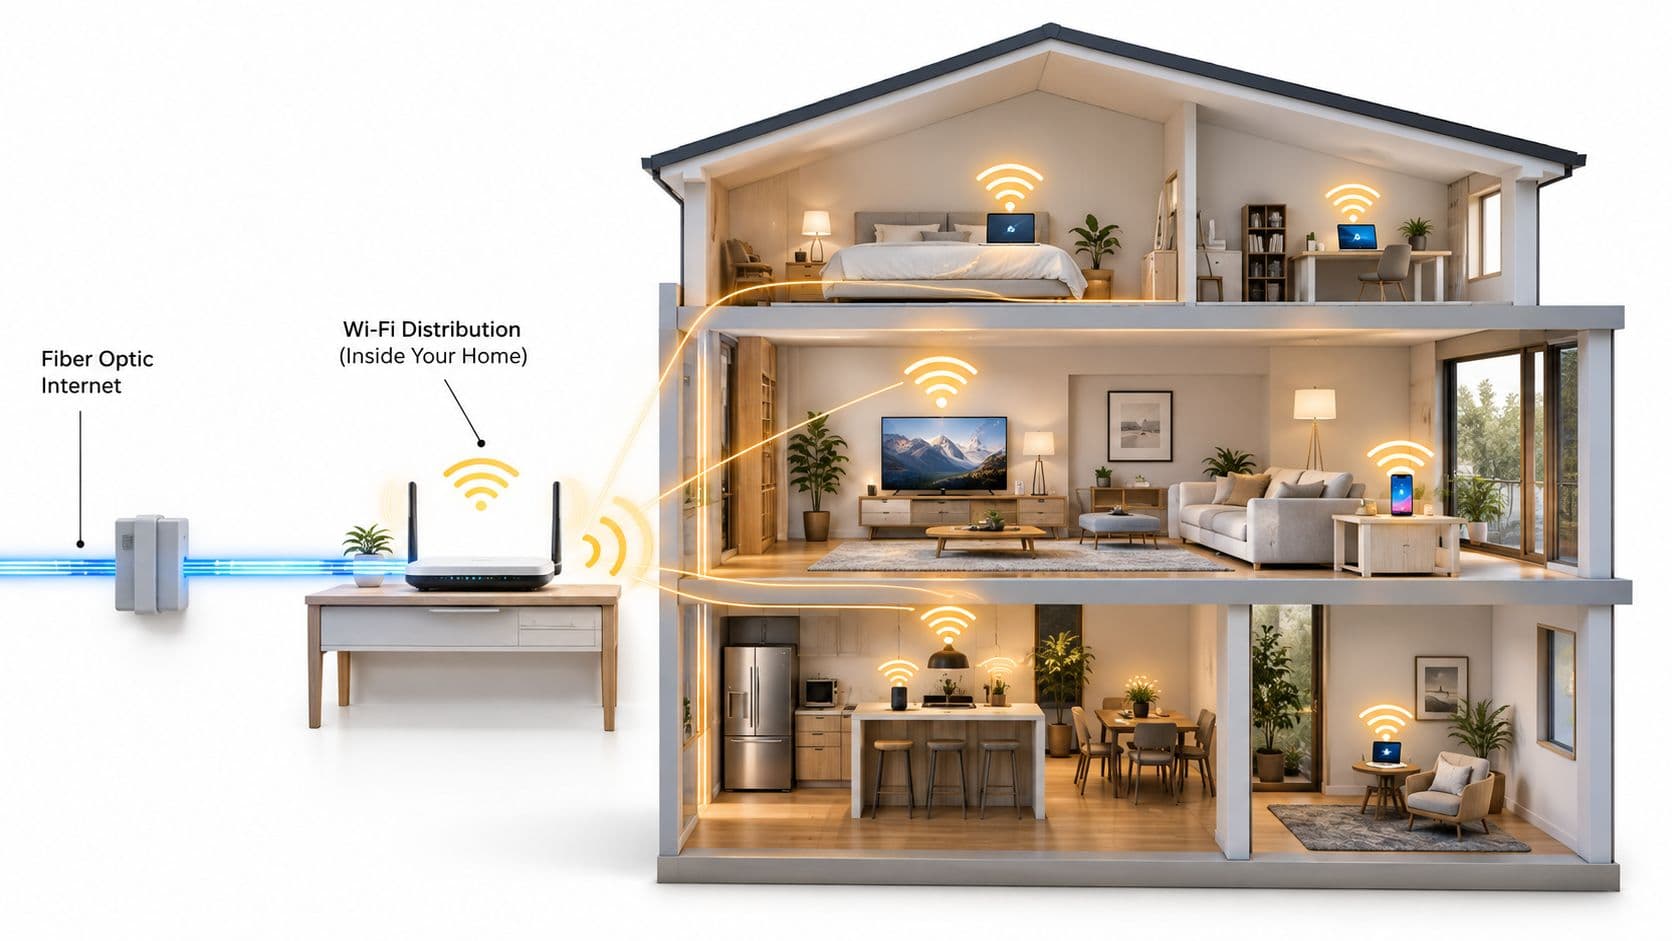
Il viaggio inizia sull'endpoint. Un telefono, un laptop, un terminale di pagamento o un dispositivo IoT crea dati che devono lasciare il dispositivo. Se l'utente è connesso al WiFi, il pacchetto attraversa prima la rete wireless locale per raggiungere un access point, poi la LAN cablata e infine il router di frontiera o il firewall.
In questa fase, la banda larga non è ancora entrata in gioco. Questa distinzione è fondamentale. Se la LAN è congestionata, configurata in modo errato o mal segmentata, gli utenti potrebbero incolpare l'ISP per un guasto che si trova in realtà in loco.
Un modo semplice per suddividere il percorso è questo:
- Il dispositivo crea la richiesta. Un browser richiede una pagina o un'app richiede dati.
- La rete locale la inoltra. Gli access point, gli switch e il router la indirizzano verso il perimetro WAN.
- Il servizio a banda larga la trasporta fuori dall'edificio. A quel punto subentra la connessione dell'ISP.
- L'internet globale la trasporta a destinazione. Le reti dei carrier e di transito la muovono verso il servizio di destinazione.
- Un server risponde. L'applicazione invia il traffico di ritorno lungo un percorso praticabile.
L'ultimo miglio è dove si scontra la realtà locale
Il primo passo esterno è l'ultimo miglio. Si tratta del collegamento di accesso tra la sede e la rete più ampia del provider. Spesso è la parte più limitata dell'intero percorso. Una dorsale può trasportare enormi volumi di traffico, ma se l'ultimo miglio è stretto o instabile, tutto ciò che si trova dietro di esso sembrerà lento.
Questa è una delle risposte più pratiche per i lettori business alla domanda "come funziona la banda larga". La banda larga non è un unico cloud. È un sistema di trasporto a livelli e il segmento più stretto governa l'esperienza utente più di quello più performante.
La rete core più veloce del mondo non salverà un circuito di accesso scadente all'interno del tuo edificio.
Successivamente il pacchetto entra nelle reti di trasporto più grandi
Una volta che il traffico lascia la sede, si sposta attraverso l'infrastruttura dell'ISP e nei sistemi di trasporto più ampi. I provider utilizzano l'aggregazione regionale, il backhaul e collegamenti core ad alta capacità per trasportare i pacchetti tra città, paesi e tra i principali punti di interconnessione di rete. Alcuni di questi percorsi sono diretti. Altri comportano passaggi di consegne tra reti.
Per un utente aziendale, l'aspetto importante è che il percorso di ritorno non è garantito come identico a quello di andata. Le decisioni di instradamento possono cambiare in base alla disponibilità e alle policy. La maggior parte delle volte funziona bene. Tuttavia, in caso di instabilità o congestione, il comportamento delle applicazioni può diventare incoerente in modi difficili da diagnosticare dal lato utente.
Perché questo modello è importante per i team IT
Se tieni a mente questo percorso del pacchetto, l'isolamento dei guasti diventa più metodico. Quando un accesso al cloud è lento, puoi chiederti:
- L'endpoint è integro?
- Il livello WiFi funziona correttamente?
- La LAN inoltra il traffico in modo pulito?
- L'edge WAN perde o ritarda i pacchetti?
- Il percorso ISP è stabile?
- Il servizio remoto stesso è sotto sforzo?
Questa sequenza previene un errore comune. I team spesso riconducono qualsiasi rallentamento esterno a un "problema di internet", quando il problema reale potrebbe essere il comportamento del roaming locale, la congestione a monte o gli apparati WAN edge sotto sforzo.
Decodificare le tecnologie dell'ultimo miglio e le topologie di rete
Un ospite prova a connettersi al WiFi alle 8:55. La splash page si carica lentamente, il controllo dell'identità si blocca e il personale presume che la colpa sia della piattaforma wireless. In molte sedi, il limite principale si trova a monte del percorso. Si tratta del circuito di accesso all'edificio, del mezzo su cui viaggia e del modo in care il provider ha strutturato la rete locale intorno ad esso.
Ecco perché la tecnologia dell'ultimo miglio merita più attenzione di quella che riceve di solito. Fibra, cavo e DSL possono essere venduti tutti come banda larga, ma non si guastano allo stesso modo, non si ripristinano allo stesso modo e non gestiscono il traffico aziendale con lo stesso margine di errore. Per piattaforme come Purple, questa differenza si traduce nell'affidabilità dell'autenticazione, nella reattività del Captive Portal, negli aggiornamenti delle policy cloud e nella coerenza dei controlli di sicurezza che dipendono dal raggiungimento di servizi esterni.
Cosa fanno effettivamente i principali tipi di accesso
La fibra trasporta i dati sotto forma di impulsi di luce attraverso il vetro. In pratica, ciò offre alle aziende due vantaggi utili. Non risente delle interferenze elettromagnetiche e di solito supporta prestazioni in upload più fluide per il traffico cloud, i flussi di lavoro di accesso, la telemetria e l'applicazione delle policy. Se una struttura dipende da WiFi gestito in cloud, reindirizzamenti SSO, login social o analisi in tempo reale, la fibra è solitamente l'opzione meno problematica.
La tecnologia via cavo invia dati su infrastruttura coassiale, spesso utilizzando un modello di accesso condiviso nell'area locale. Questo può funzionare bene per molti siti commerciali, soprattutto dove l'impianto del provider è ben mantenuto. Il compromesso è la coerenza. Le prestazioni possono variare maggiormente nei periodi di punta e queste oscillazioni tendono a emergere prima nelle attività sensibili alla latenza, come i reindirizzamenti del Captive Portal, i prompt MFA e le chiamate API tra la piattaforma WiFi e i servizi di identità esterni.
La tecnologia DSL utilizza doppini telefonici in rame e rimane comune nei siti in cui opzioni migliori non hanno ancora raggiunto l'edificio. Può essere perfettamente utilizzabile per una connettività leggera, ma la qualità della linea e la distanza dalla cabina o dalla centrale contano moltissimo. Per un piccolo ufficio che controlla le email, questo può essere accettabile. Per un locale del settore hospitality che gestisce l'onboarding degli ospiti, il traffico SaaS del personale, i flussi di pagamento e gli aggiornamenti di sicurezza sulla stessa connessione, la tecnologia DSL lascia un margine di manovra ridotto.
Confronto delle tecnologie a banda larga
| Tecnologia | Mezzo | Velocità tipiche (Simmetrica/Asimmetrica) | Affidabilità & Interferenze | Ideale per |
|---|---|---|---|---|
| Fibra | Luce su vetro | Spesso più adatta a servizi simmetrici | Profilo di affidabilità elevato e immune alle interferenze elettromagnetiche | Aziende che dipendono da app in cloud, autenticazione stabile e prestazioni pulite in upstream |
| Cavo | Segnale su cavo coassiale | Comunemente asimmetrica | Generalmente affidabile, ma l'infrastruttura condivisa può influire sulla costanza delle prestazioni | Sedi che necessitano di una solida connessione internet aziendale generale dove la fibra non è disponibile |
| DSL | Segnale elettrico su doppino telefonico in rame | Spesso asimmetrica, con vincoli legati alla distanza | Più sensibile alla qualità della linea e al degrado sulla distanza | Sedi più piccole con esigenze ridotte o località con alternative limitate |
La topologia conta tanto quanto il mezzo
Il tipo di cavo è solo una parte del profilo di rischio. La topologia del provider influenza anche ciò che accade in caso di interruzione a monte.
Una topologia ad anello offre al traffico un percorso alternativo in caso di guasto a un segmento. Una topologia ad albero spinge il traffico attraverso una gerarchia di rami a monte, il che è efficiente ma può esporre un numero maggiore di clienti a un singolo dominio di guasto. Chi acquista soluzioni aziendali non riceve sempre questo dettaglio durante una trattativa commerciale, ma è importante. Una struttura che si avvale di un servizio in fibra ben progettato ma con una scarsa aggregazione locale può comunque subire disservizi visibili. Un servizio modesto con una migliore ridondanza può offrire un'esperienza reale più stabile.
Per il WiFi aziendale, queste scelte di progettazione hanno conseguenze operative dirette. Se l'instabilità della banda larga interrompe la risoluzione DNS, la raggiungibilità del cloud o il traffico di reindirizzamento, gli ospiti riscontrano errori di login e il personale riceve ticket di assistenza. Purple e piattaforme simili possono ridurre l'impatto sugli utenti grazie a una migliore gestione delle sessioni, controlli delle policy e progettazione del Captive Portal, ma non possono eliminare la dipendenza da un percorso a monte integro. La resilienza inizia dalla comprensione di come viene fornito il circuito.
Spunto di progettazione: Chiedi all'ISP quale mezzo serve l'edificio, se l'accesso locale è condiviso, dove risiede il failover nella rete di accesso e come vengono ripristinati i guasti. Queste risposte sono spesso più utili della velocità nominale pubblicizzata.
Cosa tende a funzionare e cosa no
In pratica, la fibra è la scelta più sicura per i siti che si affidano a reti gestite in cloud, all'autenticazione esterna e a un comportamento stabile in upload. La tecnologia via cavo è spesso una ragionevole seconda scelta laddove la qualità del servizio è prevedibile e l'azienda può tollerare alcune variazioni. La tecnologia DSL è solitamente la prima a mostrare segni di sofferenza quando il numero di utenti aumenta, la dipendenza dal cloud cresce o il sito ha bisogno di un accesso ospiti affidabile con moderni controlli di sicurezza.
Se stai confrontando le opzioni, questa guida ai different types of internet connection è un utile punto di partenza. La decisione migliore si ottiene mappando ogni opzione rispetto ai flussi di login, ai picchi di presenza, al carico di supporto e al costo di interruzioni anche brevi.
Un circuito più economico può sembrare ottimale in un preventivo e generare comunque maggiori problemi operativi una volta che le autenticazioni fallite, le soluzioni alternative del personale e i reclami degli utenti iniziano a sottrarre tempo prezioso.
Colli di bottiglia delle prestazioni e velocità pubblicizzate
La velocità di linea indicata sul modulo d'ordine non corrisponde alle prestazioni dell'applicazione. Questo divario causa una confusione infinita. Un'azienda acquista un servizio veloce, gli utenti continuano a lamentarsi e tutti iniziano a cercare un unico colpevole, quando il problema è solitamente una combinazione di limiti di throughput, latenza, debolezza dell'upstream e congestione locale.
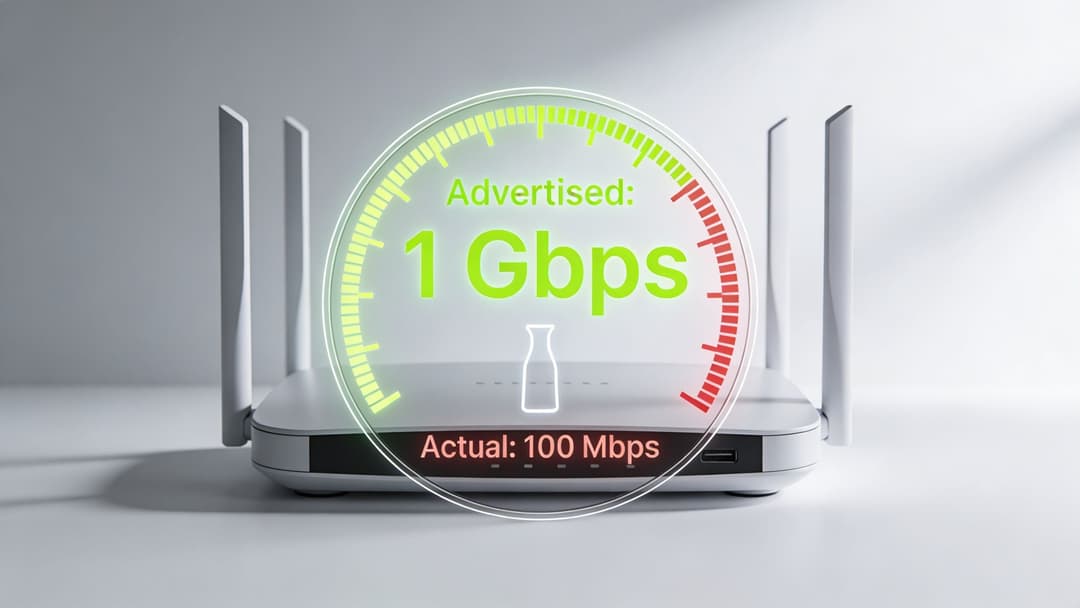
La larghezza di banda è capacità, non una garanzia
La larghezza di banda si comprende meglio pensandola come la larghezza di un tubo. Determina quanti dati possono transitare al secondo. Non garantisce che il traffico si muoverà rapidamente in ogni momento, né dice molto su ritardi, jitter o perdita di pacchetti.
Questo è il motivo per cui una connessione può sembrare instabile anche quando i test di velocità appaiono accettabili. Un sito può avere abbastanza capacità grezza per il traffico ordinario, ma produrre comunque un'esperienza scadente per le app in tempo reale, i login basati su browser e il traffico di controllo cloud quando il percorso è instabile.
La velocità di upload conta più di quanto molti acquirenti si rendano conto
La distinzione tra banda larga asimmetrica, in cui il download è più veloce dell'upload, e banda larga simmetrica, in cui le velocità sono equivalenti, è estremamente importante nelle reti aziendali. Le definizioni legacy consideravano come banda larga una velocità di 25 Mbps in download e 3 Mbps in upload, mentre l'orientamento attuale si è spostato verso un minimo vitale di 100/20, con i servizi simmetrici a 100/100 considerati sempre più uno standard solido e il valore di 1 Gbps/1 Gbps come il gold standard, secondo la scheda informativa sui principi fondamentali della banda larga di Pew.
Questo cambiamento riflette una reale evoluzione operativa. Le aziende non si limitano più a consumare contenuti. Inviano costantemente dati in upstream verso piattaforme cloud, sistemi di identità, control plane di gestione e strumenti di collaborazione.
Perché una linea "veloce" può comunque sembrare lenta
- Capacità condivisa: alcuni servizi offrono buone prestazioni nei momenti di minore attività e si degradano quando la rete di accesso locale è congestionata.
- Margine di upload ridotto: i download possono sembrare a posto mentre gli upload si bloccano a causa del traffico cloud, delle videochiamate, della telemetria dei dispositivi o degli scambi di autenticazione.
- Latenza e perdita di pacchetti: anche un ritardo modesto o l'instabilità dei pacchetti possono far sembrare le app non funzionanti nonostante un throughput decente.
Se il personale riesce a caricare i siti web ma gli accessi al cloud si bloccano, non dare per scontato che la WAN sia "sostanzialmente a posto". Questo scenario indica spesso un problema a monte o di qualità, non un problema di download.
Cosa analizzare durante la risoluzione dei problemi
Quando la banda larga offre prestazioni insufficienti, poniti queste domande prima di inoltrare una segnalazione alla cieca:
| Verifica | Perché è importante |
|---|---|
| Prestazioni di download rispetto all'upload | Una forte asimmetria può danneggiare i flussi di lavoro aziendali fortemente basati sul cloud |
| Comportamento della latenza | Il ritardo influisce sulle app interattive più che sui trasferimenti massivi di dati |
| Modelli basati sulla fascia oraria | Le variazioni delle prestazioni possono indicare congestione o problemi di accesso condiviso |
| Costanza, non solo picchi | Un servizio stabile è più utile di una velocità massima occasionale |
| Sintomi specifici dell'applicazione | La navigazione degli ospiti, i sistemi POS, la voce e l'autenticazione cloud falliscono in modi diversi |
La lezione pratica è semplice. Non acquistare la banda larga basandoti solo sulla velocità nominale. Per l'uso aziendale, la costanza e la qualità a monte spesso contano più dei numeri di download massimi.
Dalla consegna dell'ISP alla rete aziendale
Una volta che il provider fornisce la banda larga all'edificio, subentrano i tuoi dispositivi. A questo punto, molte conversazioni di supporto si confondono. Spesso si usano i termini "modem", "router" e "WiFi" come se fossero intercambiabili, ma svolgono funzioni diverse.
Comprendere il punto di consegna ti aiuta a capire dove termina la responsabilità dell'ISP e dove inizia la tua.
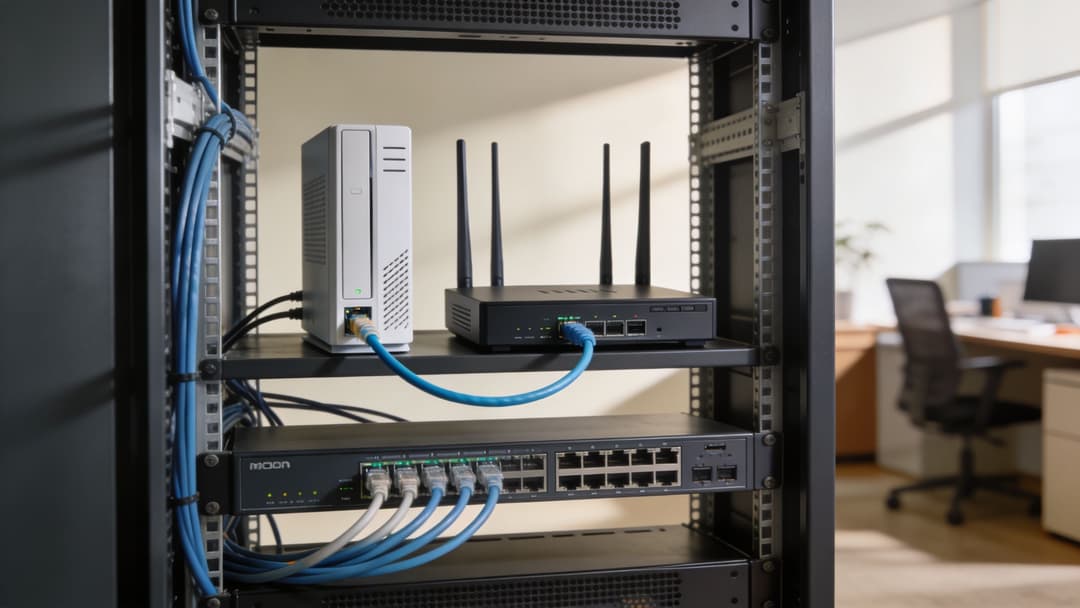
Il modem termina il servizio di accesso
Un modem converte la tecnologia di accesso del provider in un formato utilizzabile dalla rete locale. Il compito esatto dipende dal tipo di servizio. Su DSL, cavo o metodi di accesso simili, il modem gestisce la conversione del segnale specifica per quel mezzo.
Con alcuni servizi in fibra aziendali, il provider può invece presentare una consegna ottica o Ethernet utilizzando un apparato di terminazione dedicato. In entrambi i casi, questo rappresenta il confine del servizio dell'operatore.
Il router decide dove va il traffico
Un router collega reti diverse e inoltra il traffico tra di esse. In un ambiente aziendale, il router o il firewall si trova tipicamente tra la consegna dell'ISP e la LAN interna. Decide cosa parte per internet, cosa rimane locale e quali policy applicare.
È qui che vengono prese le decisioni fondamentali, come:
- Segmentazione della rete per ospiti, personale, IoT e attività operative
- Criteri di traffico per la sicurezza e il controllo delle applicazioni
- Comportamento di failover in presenza di un percorso WAN secondario
- VPN o tunnel sicuri verso risorse cloud o private
Switch e access point distribuiscono il servizio internamente
Uno switch sposta il traffico all'interno della LAN cablata. Collega router, server, access point, stampanti, sistemi di cassa, telecamere e altri dispositivi locali. Non sostituisce il router, ma espande la connettività interna.
Un wireless access point funge da ponte per i client WiFi sulla rete. Estende la LAN via radio. Se gli utenti si lamentano che "la banda larga è giù", il problema potrebbe essere dovuto a un uplink dello switch congestionato, a un posizionamento errato dell'AP, a un comportamento di roaming errato o a un problema di tagging VLAN.
Un circuito ISP pulito non compenserà una progettazione edge disordinata. Una volta che il traffico entra nella tua rete, l'architettura interna determina se gli utenti sperimenteranno un servizio stabile o il caos.
La linea di consegna è solo una parte del design
Questo è il motivo per cui il design edge merita la stessa attenzione del contratto a banda larga. Sono necessari una chiara demarcazione, una segmentazione sensata e una definizione della responsabilità del supporto. I team di servizi gestiti spesso migliorano i risultati in questo ambito perché documentano dove finisce il carrier, dove iniziano le apparecchiature del cliente e come deve funzionare la procedura di escalation.
Se il tuo ambiente si estende su più siti, un'architettura cloud-first può anche cambiare il tuo modo di concepire la progettazione WAN. Un utile punto di partenza è comprendere il WAN as a service e come i circuiti a banda larga si inseriscono in un modello di connettività più ampio, anziché fungere da collegamenti locali isolati.
Implicazioni per la sicurezza del WiFi aziendale e l'autenticazione
Un ospite arriva in hotel alle 18:00, si connette al WiFi e il Captive Portal si blocca dopo l'inserimento dei dati. L'access point è attivo. Lo switch funziona correttamente. Il problema è un breve evento di jitter WAN al momento sbagliato, proprio mentre la rete tenta di raggiungere i servizi esterni di identità e policy. Dal punto di vista dell'utente, il WiFi sembra non funzionare. Dal punto di vista del gestore, la qualità della banda larga è appena diventata un problema di autenticazione.
L'autenticazione dipende dal corretto funzionamento della banda larga
La banda larga viene spesso descritta come un servizio sempre disponibile. La spiegazione di Spectrum sulla connessione internet a banda larga afferma che la banda larga è progettata per fornire un accesso continuo ad alta velocità senza occupare la linea telefonica. Questo è orientativamente vero, ma tralascia ciò che conta negli ambienti aziendali reali: i collegamenti possono rimanere attivi pur registrando prestazioni così scarse da interrompere i flussi di accesso, i controlli dei certificati e le verifiche delle policy.
Questo divario emerge rapidamente nel WiFi aziendale. Un login moderno raramente consiste solo in una splash page e una password. Può coinvolgere l'identità federata, RADIUS, la convalida dei certificati, la profilazione dei dispositivi, l'assegnazione delle policy e l'indirizzamento del traffico verso il segmento corretto. Qualsiasi ritardo tra questi passaggi può causare tentativi ripetuti, un onboarding incompleto o il posizionamento degli utenti sulla rete sbagliata.
Le piattaforme create per le soluzioni WiFi aziendali aiutano a ridurre queste difficoltà operative, ma dipendono comunque dal percorso della banda larga sottostante per la raggiungibilità del cloud, gli aggiornamenti delle policy, l'analytics e le decisioni di trust esterne. Un buon software può mascherare una parte dell'instabilità WAN. Non può tuttavia annullare la latenza, la perdita di pacchetti o un circuito di accesso guasto.
Dove si manifestano prima le debolezze della banda larga
In pratica, quattro aree tendono a risentirne prima che i team si rendano conto che la causa principale è la WAN:
- Flussi di onboarding e Captive Portal. L'utente compila il modulo, ma la chiamata di callback alla piattaforma cloud o all'identity provider va in timeout.
- Controlli di identità e certificati. I processi basati su EAP, RADIUS, SAML o token sono sensibili ai ritardi e ai tentativi falliti.
- Tempistiche di applicazione delle policy. La revoca degli accessi, i cambi di ruolo e le regole basate sul tempo possono subire ritardi se il traffico di controllo raggiunge il cloud in modo discontinuo.
- Continuità della sessione durante il roaming. Nei grandi ambienti, gli utenti possono mantenere la connettività radio mentre l'autenticazione o la riautorizzazione back-end si interrompono.
Questi non sono casi limite. Sono modalità di guasto comuni in stadi, punti vendita, strutture sanitarie e sedi del settore hospitality dove il circuito a banda larga è sufficiente per la navigazione casuale ma meno tollerante sotto il carico del control plane.
Il compromesso operativo è semplice
Più il tuo servizio WiFi dipende da decisioni esterne in tempo reale, più attentamente devi valutare la qualità della banda larga.
Questo non significa che ogni sito abbia bisogno di una doppia fibra e di una progettazione di livello carrier. Significa invece che i team devono decidere quali funzioni devono funzionare durante condizioni WAN degradate e quali possono attendere. L'accesso guest può spesso tollerare un breve ritardo. I dispositivi del personale, i terminali di pagamento, i tablet operativi e i sistemi di sicurezza di solito non possono farlo.
Cosa resiste meglio sul campo
Le reti che si comportano in modo prevedibile sotto lo stress della banda larga condividono solitamente alcune scelte di progettazione.
Separare il traffico di controllo dalla domanda degli ospiti
L'autenticazione, il DNS, RADIUS, i callback del portale e il traffico di gestione non dovrebbero competere allo stesso livello con lo streaming degli ospiti o i download di grandi dimensioni. La segmentazione e le policy di traffico riducono la probabilità che i tuoi stessi utenti creino i sintomi di un disservizio.
Definire in anticipo il comportamento in modalità degradata
I team devono sapere cosa succede se la WAN diventa lenta ma non fallisce del tutto. Le sessioni esistenti persistono? Le credenziali memorizzate nella cache possono ancora essere utilizzate? Il portale fallisce in modalità aperta, chiusa o mostra un percorso di riprovo? Queste risposte influenzano la sicurezza, il carico di supporto e l'esperienza del cliente.
Ridurre le dipendenze esterne non necessarie
Ogni ulteriore interrogazione cloud nel percorso di accesso aggiunge un'altra possibilità di ritardo o errore. Alcune architetture sono flessibili ma fragili. Nelle sedi affollate, le catene di autenticazione più semplici spesso offrono prestazioni migliori rispetto a progetti eleganti con troppe parti in movimento.
L'instabilità della banda larga non riduce solo la velocità. Può indebolire le decisioni di attendibilità, ritardare l'applicazione delle regole e creare errori di accesso che sembrano guasti dell'applicazione.
I team di sicurezza devono avere visibilità sul trasporto
I modelli di accesso zero-trust e basati sull'identità sono utili solo se la rete riesce a raggiungere in tempo i sistemi che prendono tali decisioni. Se la banda larga introduce jitter, perdita di pacchetti o problemi intermittenti a monte, la sicurezza diventa incoerente. Gli utenti riscontrano errori casuali. Gli help desk cercano la soluzione al livello sbagliato. Gli operatori perdono tempo a incolpare gli access point, i portali o le applicazioni che stanno solo evidenziando la debolezza della WAN.
La lezione pratica è semplice. Il WiFi aziendale sicuro dipende da fattori che vanno oltre la copertura e la larghezza di banda. Dipende dalla capacità del servizio a banda larga di supportare scambi ripetuti, tempestivi e autenticati in condizioni reali della sede, e dalla capacità della piattaforma e del design edge di continuare a funzionare quando questa premessa viene meno.
Costruire reti resilienti comprendendo i fondamentali
La banda larga inizia con la fisica. I segnali si muovono su vetro, cavo coassiale o rame. Poi diventa architettura. Il traffico attraversa reti locali, dispositivi edge, circuiti di accesso, trasporto del provider e servizi remoti. Infine, diventa un rischio aziendale. Ogni debolezza in questa catena si manifesta in un punto in cui gli utenti possono percepirla.
Ecco perché capire come funziona la banda larga offre ai manager IT e ai gestori di location un vantaggio pratico. Aiuta a scegliere la giusta tecnologia di accesso, a porre domande migliori ai provider e a progettare reti interne che non collassino nel momento in cui la WAN si comporta in modo imperfetto.
I team che prendono decisioni migliori sanno dove si trovano i punti deboli
In pratica, gli ambienti resilienti tendono a fare bene alcune cose:
- Acquistano in base all'idoneità del carico di lavoro, non solo al prezzo. Fibra, cavo e DSL non sono intercambiabili quando entrano in gioco la dipendenza dal cloud e l'onboarding sicuro.
- Separano i guasti dell'ISP da quelli interni. Questo riduce i tempi di assistenza ed evita continui scarichi di responsabilità.
- Danno valore alla qualità in upstream. Il traffico aziendale ora scorre in entrambe le direzioni.
- Progettano prevedendo le interruzioni. Una rete non deve necessariamente essere perfetta, ma deve gestire i guasti in modo prevedibile.
La conoscenza della banda larga ripaga oltre la semplice connettività
Quando comprendi l'intero percorso dal clic dell'utente alla risposta del cloud, l'approvvigionamento migliora. La risoluzione dei problemi migliora. La progettazione della sicurezza migliora. E così anche l'esperienza digitale per ospiti, personale e inquilini.
Questa è la risposta alla domanda "come funziona la banda larga" per un pubblico aziendale. Funziona come una catena. Se si comprende la catena, è possibile rafforzarla. Se la si tratta come una scatola nera, si ereditano i suoi punti deboli senza vederli finché gli utenti non iniziano a lamentarsi.
I team di rete più efficaci non si limitano a chiedere più larghezza di banda. Si chiedono dove il controllo, la resilienza e l'attendibilità siano più deboli.
Se stai ripensando all'accesso ospiti, all'autenticazione del personale o alla resilienza del WiFi multi-sede, Purple offre una moderna piattaforma di rete basata sull'identità, progettata per un accesso sicuro e senza password in ambienti complessi del mondo reale. È progettata per aiutare le organizzazioni a sostituire le password condivise e i Captive Portal ingombranti con un modello più pulito per ospiti, personale e spazi multi-tenant.