Broadband Architecture and Bandwidth Sizing Advisor
Model last-mile media, contention ratios, upstream authentication headroom, and router demarcation for multi-tenant and venue WiFi networks.
Physical transport determines baseline jitter and latency under load.
Bandwidth Pool Allocation Matrix
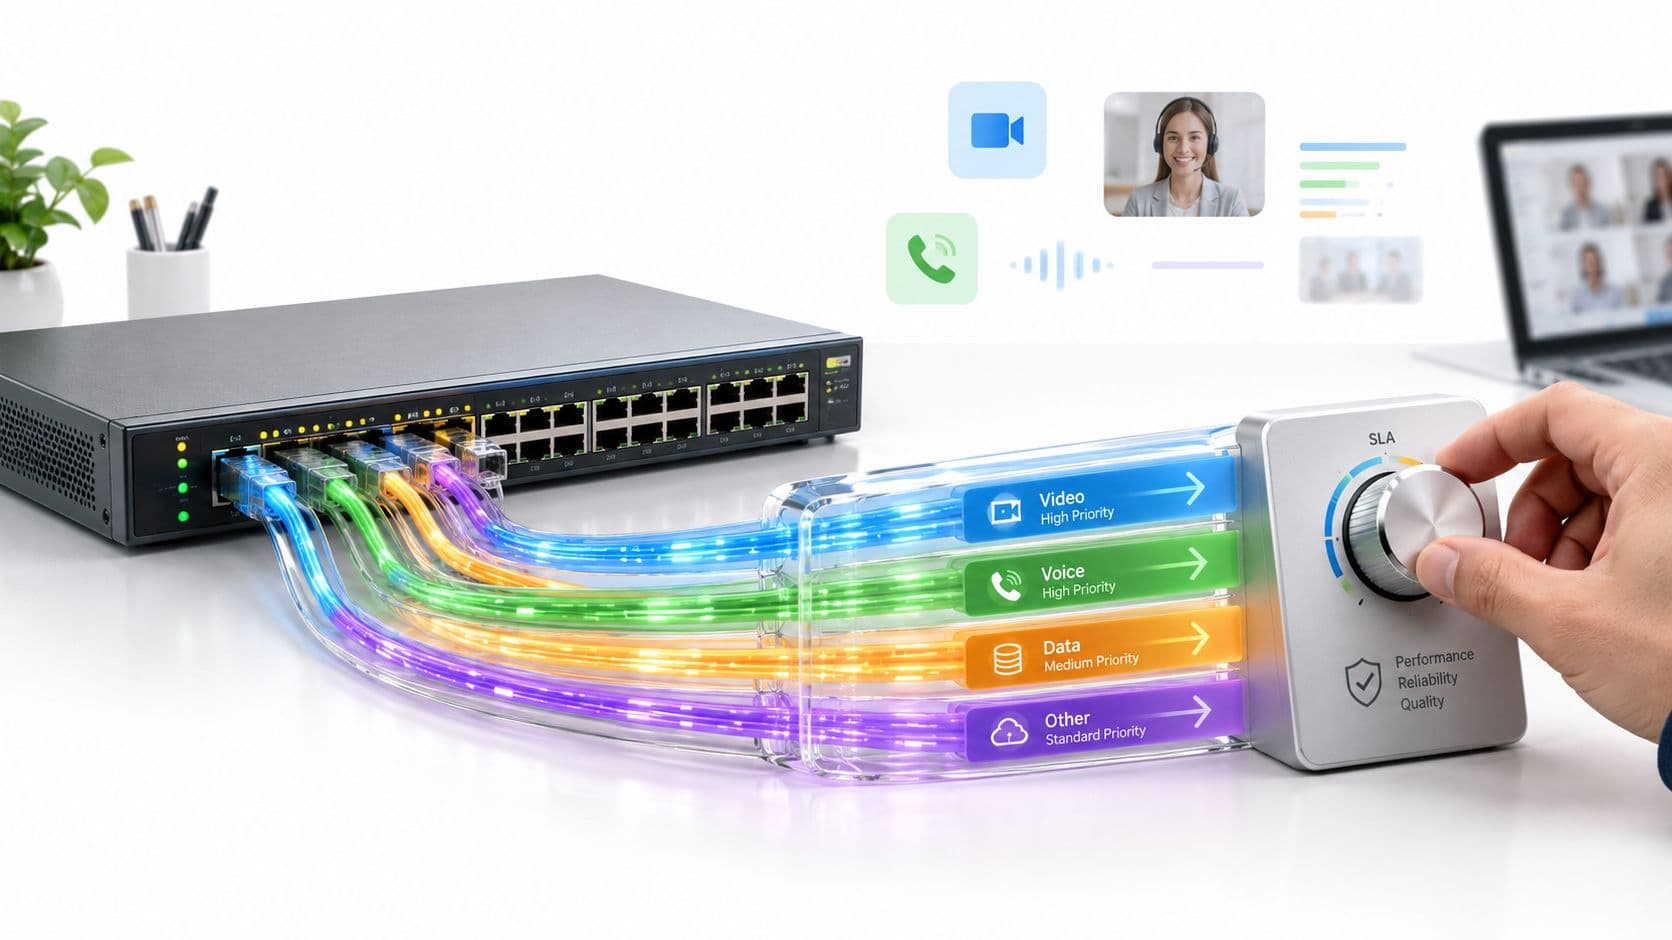
Multi-tenant buildings and venues require bandwidth shaping to prevent visitor video streaming from saturating transactional payments and cloud logins.
Read Multi-Tenant WiFi Guide →Need an Enterprise Broadband and Managed WiFi Assessment?
Talk to Purple network engineers to model your venue throughput, isolate captive portal traffic, and ensure SLA guarantees across all commercial locations.
यदि आप एक होटल, रेस्तरां, क्लिनिक, रिटेल साइट, या मिश्रित उपयोग वाले स्थान का संचालन करते हैं, तो आपका ब्रॉडबैंड कनेक्शन वेब पेज लोड करने से कहीं अधिक काम कर रहा है। यह कार्ड भुगतान, क्लाउड ऐप्स, वॉयस ट्रैफ़िक, अतिथि WiFi सत्र, कर्मचारियों के लॉगिन, डिवाइस अपडेट, CCTV स्ट्रीम और तेजी से बढ़ रही पहचान जांच को संभालता है जो यह तय करती है कि नेटवर्क पर किसे अनुमति मिलेगी और किसे नहीं।
इसीलिए "ब्रॉडबैंड कैसे काम करता है" अब कोई बुनियादी उपभोक्ता प्रश्न नहीं रह गया है। व्यावसायिक नेटवर्क के लिए, यह एक परिचालन संबंधी प्रश्न है। यदि आप ब्रॉडबैंड को केवल "ISP से मिलने वाली इंटरनेट लाइन" के रूप में समझते हैं, तो आप उन हिस्सों को छोड़ देते हैं जो अपटाइम, प्रमाणीकरण व्यवहार और उपयोगकर्ता अनुभव को आकार देते हैं। कनेक्शन पथ, एक्सेस तकनीक, हैंडऑफ उपकरण और श्रृंखला की सबसे कमजोर कड़ी, ये सभी मायने रखते हैं।
मैंने ऐसे बहुत से वातावरण देखे हैं जहाँ कागज़ पर WAN सर्किट ठीक लग रहा था, लेकिन व्यवसाय में अभी भी अनियमित गेस्ट ऑनबोर्डिंग, विलंबित क्लाउड प्रमाणीकरण, और सपोर्ट टिकट थे जो ISP और आंतरिक IT के बीच घूमते रहते थे। अधिकांश मामलों में, समस्या कोई रहस्य नहीं थी। यह इस बात की खराब समझ थी कि ब्रॉडबैंड कहाँ समाप्त होता है, LAN कहाँ से शुरू होता है, और क्या होता है जब पहचान-आधारित पहुंच एक ऐसे कनेक्शन पर निर्भर करती है जो उतना "हमेशा चालू" नहीं है जितना कि सभी ने मान लिया था।
व्यवसाय के लिए ब्रॉडबैंड को समझना क्यों महत्वपूर्ण है
सुबह 8:30 बजे, ISP पोर्टल में ब्रॉडबैंड सर्किट अभी भी "चालू" दिखता है, लेकिन व्यवसाय पहले से ही विफलता महसूस कर रहा है। अतिथि WiFi ऑनबोर्डिंग को पूरा नहीं कर पा रहे हैं। क्लाउड लॉगिन के दौरान कर्मचारियों के उपकरणों का समय समाप्त हो जाता है। एक भुगतान टर्मिनल लेनदेन का पुनः प्रयास करता है। लाइन बंद नहीं हुई है। यह उन तरीकों से अविश्वसनीय हो गई है जो एक साधारण आउटेज से अधिक मायने रखते हैं।
यही कारण है कि ब्रॉडबैंड को केवल एक मासिक सेवा नहीं, बल्कि एक परिचालन निर्भरता के रूप में समझा जाना चाहिए। एक आधुनिक स्थल में, इंटरनेट कनेक्शन राजस्व, ग्राहक एक्सेस, डिवाइस प्रबंधन और पहचान जांच का समर्थन करता है जो यह तय करते हैं कि नेटवर्क पर किसे प्रवेश मिलता है। यदि उस पथ में देरी होती है, पैकेट गिरते हैं, या संक्षेप में उतार-चढ़ाव होता है, तो पहला दृश्य लक्षण अक्सर टूटी हुई वेबसाइट नहीं होती है। यह एक विफल प्रमाणीकरण प्रवाह, एक रुका हुआ Captive Portal, या "WiFi काम नहीं कर रहा है" की शिकायतों से भरी सहायता कतार होती है।
ब्रॉडबैंड सर्विस पाथ का एक हिस्सा है
ब्रॉडबैंड फाइबर, केबल, DSL, फिक्स्ड वायरलेस या मोबाइल जैसे एक्सेस माध्यम का उपयोग करके आपकी साइट और अपस्ट्रीम नेटवर्क के बीच डिजिटल ट्रैफ़िक ले जाता है। भौतिक तकनीक मायने रखती है, लेकिन व्यावसायिक प्रभाव संपूर्ण सेवा पथ से आता है: स्थानीय एक्सेस सर्किट, प्रदाता हैंडऑफ, अपस्ट्रीम विवाद, रूटिंग और आपका अपना एज उपकरण फ़ेलओवर, DNS और सुरक्षा निरीक्षण को कैसे संभालता है।
यह खरीद के निर्णयों को बदल देता है। आकर्षक हेडलाइन स्पीड वाला एक सर्किट अभी भी उस वेन्यू के लिए अनुपयुक्त हो सकता है जो क्लाउड ऑथेंटिकेशन और प्रबंधित WiFi पर निर्भर करता है। मुख्य प्रश्न पीक डाउनलोड दरों के बारे में कम और स्थिरता, अपस्ट्रीम प्रदर्शन, फॉल्ट आइसोलेशन और आंशिक गिरावट के दौरान क्या होता है, इसके बारे में अधिक हैं।
व्यावहारिक नियम: यदि ब्रॉडबैंड ग्राहक पहुंच, क्लाउड-प्रबंधित नेटवर्किंग, या पहचान-आधारित नियंत्रणों का समर्थन करता है, तो इसका मूल्यांकन कोर इंफ्रास्ट्रक्चर की तरह करें। पहले दिन से ही डिज़ाइन में लचीलापन, निगरानी और विफलता व्यवहार को शामिल करें।
कनेक्शन की गुणवत्ता सुरक्षा और प्रमाणीकरण (Authentication) को प्रभावित करती है
व्यावसायिक ट्रैफ़िक अब केवल इंटरनेट से सामग्री खींचने वाले उपयोगकर्ताओं तक सीमित नहीं रह गया है। साइटें अब आउटबाउंड अनुरोधों की एक निरंतर स्ट्रीम भेजती हैं: RADIUS और SSO जांच, API कॉल, प्रमाणपत्र सत्यापन, क्लाउड लॉगिंग, पॉलिसी सिंक, DNS लुकअप, और एक्सेस पॉइंट, गेटवे और IoT उपकरणों से टेलीमेट्री।
इसका सुरक्षित WiFi पर सीधा प्रभाव पड़ता है। Purple जैसे प्लेटफॉर्म अतिथि एक्सेस, नीति प्रवर्तन और ऑनबोर्डिंग यात्राएं प्रदान करने के लिए विश्वसनीय कनेक्टिविटी पर निर्भर करते हैं, लेकिन वे प्रमाणीकरण प्रवाह, एक्सेस नियमों और उपयोगकर्ता अनुभव पर टीमों को सख्त नियंत्रण देकर ब्रॉडबैंड अस्थिरता के परिचालन प्रभाव को कम करने में भी मदद करते हैं। ब्रॉडबैंड लिंक अभी भी मायने रखता है। एक अच्छी तरह से डिज़ाइन किया गया प्लेटफ़ॉर्म पैकेट हानि या खराब ISP रूटिंग को दूर नहीं कर सकता है। हालांकि, यह विफलता मोड का पता लगाना, उन्हें नियंत्रित करना और समस्या निवारण करना आसान बना सकता है।
IT प्रबंधकों और स्थल ऑपरेटरों के लिए, ब्रॉडबैंड निर्णय प्रभावित करते हैं:
- प्रमाणीकरण लचीलापन। पहचान जाँचों को बाहरी सेवाओं तक निरंतर पहुंच की आवश्यकता होती है। कनेक्शन तकनीकी रूप से ऑनलाइन होने पर भी छोटे व्यवधान और उच्च विलंबता लॉगिन को बाधित कर सकती है।
- सुरक्षा संचालन। फ़ायरवॉल, क्लाउड-प्रबंधित APs और निगरानी उपकरण नीति अपडेट, अलर्ट और ऑडिट ट्रेल के लिए स्थिर अपस्ट्रीम संचार पर निर्भर करते हैं।
- गैस्ट WiFi अनुभव। Captive Portal, सोशल लॉगिन, पासवर्ड रहित एक्सेस और सहमति वर्कफ़्लो सभी अनुमानित DNS, HTTPS पहुंच और सत्र निरंतरता पर निर्भर करते हैं।
- सपोर्ट दक्षता। टीमों को WAN समस्याओं को LAN या WiFi त्रुटियों से जल्दी अलग करने की आवश्यकता होती है, अन्यथा मामले ISP, नेटवर्किंग टीम और एप्लिकेशन ओनर के बीच उलझते रहते हैं।
वास्तविक जोखिम खराब फॉल्ट बाउंड्रीज हैं
ब्रॉडबैंड की समस्याएं शायद ही कभी स्पष्ट होती हैं। पूरी तरह से आउटेज होना पहचानना आसान है। लेकिन आंशिक विफलता ही समय बर्बाद करती है। मैं अक्सर मल्टीसाइट संपत्तियों में ऐसा देखता हूँ: एक स्थान "धीमे WiFi" की रिपोर्ट करता है, ISP दिखाता है कि लाइन चालू है, और वास्तविक समस्या अपस्ट्रीम नुकसान की निकलती है जो प्रमाणीकरण को प्रभावित कर रही होती है जबकि सामान्य ब्राउज़िंग अभी भी ठीक से काम कर रही होती है, जिससे हर कोई भ्रमित हो जाता है।
ब्रॉडबैंड को समझना यह परिभाषित करने में मदद करता है कि प्रदाता की जिम्मेदारी कहाँ समाप्त होती है और आपका नेटवर्क कहाँ से शुरू होता है। यह VLAN डिज़ाइन, फ़ायरवॉल नीति, DNS रणनीति, फ़ेलओवर सर्किट और खराब परिस्थितियों में आप गेस्ट एक्सेस का परीक्षण कैसे करते हैं, इसके लिए महत्वपूर्ण है। टीमों को कैरियर-स्तरीय विशेषज्ञता की आवश्यकता नहीं है। उन्हें पथ के एक कार्यशील मॉडल, विफलता के संभावित बिंदुओं और लागत, लचीलेपन और परिचालन सरलता के बीच संतुलन की समझ की आवश्यकता होती है।
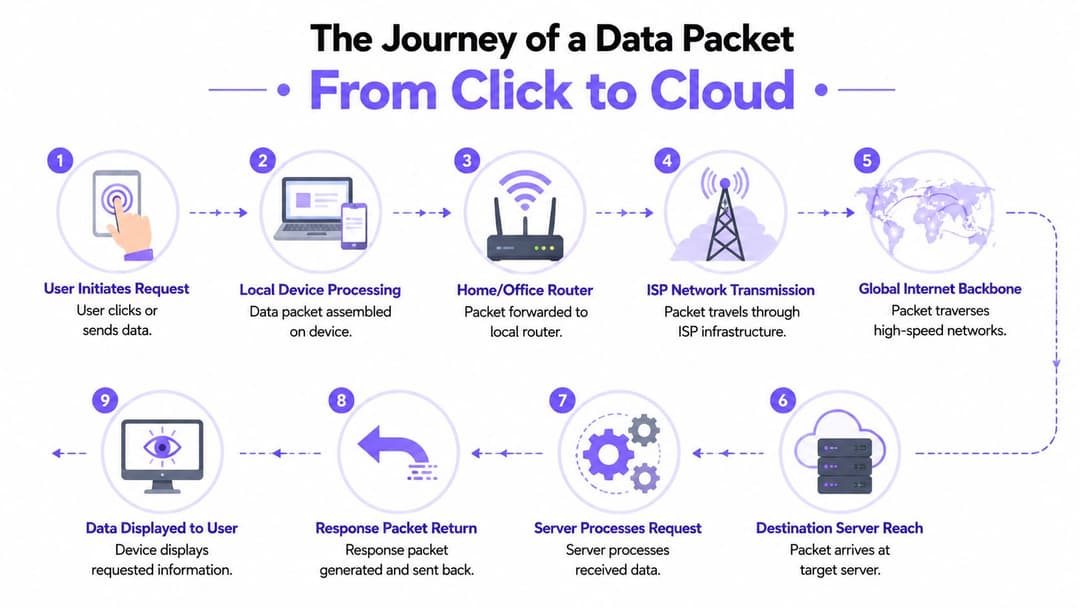
क्लिक से क्लाउड तक डेटा पैकेट की यात्रा
ब्रॉडबैंड को समझने का एक उपयोगी तरीका एक पैकेट का अनुसरण करना है। पूरी मूवी स्ट्रीम या सॉफ़्टवेयर अपडेट नहीं। ट्रैफ़िक की बस एक इकाई जो तब बनती है जब कोई किसी लिंक पर क्लिक करता है, ऐप खोलता है, या लॉगिन शुरू करता है।
ब्रॉडबैंड एक डिलीवरी नेटवर्क के माध्यम से चलने वाले पार्सल की तरह काम करता है। यह स्थानीय पिकअप से शुरू होता है, क्षेत्रीय छँटाई से गुजरता है, लंबी दूरी के परिवहन में शामिल होता है, गंतव्य डिपो तक पहुँचता है, और फिर उसी रास्ते से प्रतिक्रिया वापस आती है। सटीक रास्ते अलग हो सकते हैं, लेकिन इसके चरण पहचानने योग्य होते हैं।
पहले वेन्यू के अंदर
यह यात्रा एंडपॉइंट से शुरू होती है। एक फ़ोन, लैपटॉप, भुगतान टर्मिनल, या IoT डिवाइस ऐसा डेटा बनाता है जिसे डिवाइस से बाहर जाने की आवश्यकता होती है। यदि उपयोगकर्ता WiFi पर है, तो पैकेट पहले एक एक्सेस पॉइंट तक पहुँचने के लिए स्थानीय वायरलेस नेटवर्क को पार करता है, फिर वायर्ड LAN को, और फिर एज राउटर या फ़ायरवॉल को पार करता है।
इस स्तर पर, ब्रॉडबैंड अभी शुरू भी नहीं हुआ है। यह अंतर मायने रखता है। यदि LAN कंजस्टेड, गलत तरीके से कॉन्फ़िगर, या खराब तरीके से खंडित है, तो उपयोगकर्ता किसी ऐसी खराबी के लिए ISP को दोष दे सकते हैं जो साइट पर ही मौजूद है।
मार्ग को विभाजित करने का एक सरल तरीका यह है:
- डिवाइस अनुरोध बनाता है। एक ब्राउज़र एक पेज मांगता है, या एक ऐप डेटा मांगता है।
- स्थानीय नेटवर्क इसे आगे भेजता है। एक्सेस पॉइंट्स, स्विच और राउटर इसे WAN किनारे की ओर ले जाते हैं।
- ब्रॉडबैंड सेवा इसे भवन से बाहर ले जाती है। इसके बाद ISP कनेक्शन कार्यभार संभालता है।
- विस्तृत इंटरनेट इसे आगे स्थानांतरित करता है। कैरियर और ट्रांजिट नेटवर्क इसे गंतव्य सेवा की ओर ले जाते हैं।
- एक सर्वर प्रतिक्रिया देता है। एप्लिकेशन रिटर्न ट्रैफ़िक को एक व्यावहारिक मार्ग से वापस भेजता है।
लास्ट माइल वह जगह है जहाँ स्थानीय वास्तविकता का सामना होता है
पहला बाहरी कदम लास्ट माइल है। यह आपके परिसर और प्रदाता के व्यापक नेटवर्क के बीच का एक्सेस लिंक है। यह अक्सर पूरी यात्रा का सबसे सीमित हिस्सा होता है। एक बैकबोन भारी मात्रा में ट्रैफ़िक ले जा सकता है, लेकिन यदि लास्ट माइल संकीर्ण या अस्थिर है, तो उसके पीछे की हर चीज़ धीमी महसूस होती है।
व्यावसायिक पाठकों के लिए "ब्रॉडबैंड कैसे काम करता है" का यह सबसे व्यावहारिक उत्तरों में से एक है। ब्रॉडबैंड कोई एक अकेला क्लाउड नहीं है। यह एक स्तरित परिवहन प्रणाली है, और सबसे संकीर्ण खंड उपयोगकर्ता अनुभव को सबसे प्रभावशाली खंड की तुलना में अधिक नियंत्रित करता है।
दुनिया का सबसे तेज़ कोर नेटवर्क भी आपकी इमारत में आने वाले खराब एक्सेस सर्किट को ठीक नहीं कर सकता है।
फिर पैकेट बड़े ट्रांसपोर्ट नेटवर्क में प्रवेश करता है
एक बार जब ट्रैफ़िक स्थान से बाहर निकल जाता है, तो यह ISP इन्फ्रास्ट्रक्चर के माध्यम से और व्यापक ट्रांसपोर्ट सिस्टम में चला जाता है। प्रदाता शहरों, देशों और प्रमुख नेटवर्क इंटरकनेक्शन पॉइंट्स के बीच पैकेट ले जाने के लिए क्षेत्रीय एकत्रीकरण, बैकहॉल और उच्च-क्षमता वाले कोर लिंक का उपयोग करते हैं। उनमें से कुछ पाथ सीधे होते हैं। कुछ में नेटवर्क के बीच हैंडऑफ़ शामिल होते हैं।
एक व्यावसायिक उपयोगकर्ता के लिए, महत्वपूर्ण बात यह है कि रिटर्न पाथ के आउटबाउंड पाथ के समान होने की गारंटी नहीं होती है। उपलब्धता और नीति के आधार पर रूटिंग निर्णय बदल सकते हैं। अधिकांश समय यह ठीक काम करता है। हालांकि, जब अस्थिरता या कंजेशन होता है, तो एप्लिकेशन का व्यवहार ऐसे तरीकों से असंगत हो सकता है जिनका निदान उपयोगकर्ता की ओर से करना कठिन होता है।
यह मॉडल IT टीमों के लिए क्यों मायने रखता है
यदि आप इस पैकेट यात्रा को ध्यान में रखते हैं, तो दोष अलगाव अधिक अनुशासित हो जाता है। जब कोई क्लाउड लॉगिन धीमा होता है, तो आप पूछ सकते हैं:
- क्या एंडपॉइंट ठीक है?
- क्या WiFi परत ठीक से काम कर रही है?
- क्या LAN ट्रैफ़िक को सुचारू रूप से आगे भेज रहा है?
- क्या WAN एज पैकेट गिरा रहा है या देरी कर रहा है?
- क्या ISP पाथ स्थिर है?
- क्या रिमोट सर्विस स्वयं दबाव में है?
वह क्रम एक आम गलती को रोकता है। टीमें अक्सर सभी बाहरी सुस्ती को "इंटरनेट समस्या" मान लेती हैं, जबकि वास्तविक समस्या स्थानीय रोमिंग व्यवहार, अपस्ट्रीम कंजेशन, या तनाव के तहत WAN एज उपकरण हो सकती है।
लास्ट-माइल तकनीकों और नेटवर्क टोपोलॉजी को डिकोड करना
एक अतिथि सुबह 8:55 बजे WiFi से जुड़ने का प्रयास करता है। स्प्लैश पेज धीरे-धीरे लोड होता है, पहचान जांच रुक जाती है, और कर्मचारी मान लेते हैं कि वायरलेस प्लेटफ़ॉर्म में कोई खराबी है। कई साइटों में, प्राथमिक बाधा पाथ में पहले ही आ जाती है। यह इमारत में आने वाला एक्सेस सर्किट है, वह माध्यम जिस पर यह चलता है, और जिस तरह से प्रदाता ने इसके चारों ओर स्थानीय नेटवर्क का निर्माण किया है।
यही कारण है कि लास्ट-माइल तकनीक उस पर मिलने वाले ध्यान से अधिक ध्यान देने योग्य है। फाइबर, केबल और DSL सभी को ब्रॉडबैंड के रूप में बेचा जा सकता है, लेकिन वे एक ही तरह से विफल नहीं होते हैं, एक ही तरह से पुनर्प्राप्त नहीं होते हैं, या त्रुटि के लिए समान मार्जिन के साथ व्यावसायिक ट्रैफ़िक को संभालते हैं। Purple जैसे प्लेटफार्मों के लिए, वह अंतर प्रमाणीकरण विश्वसनीयता, Captive Portal प्रतिक्रियाशीलता, क्लाउड नीति अपडेट और बाहरी सेवाओं तक पहुँचने पर निर्भर सुरक्षा नियंत्रणों की निरंतरता में दिखाई देता है।
मुख्य एक्सेस प्रकार वास्तव में क्या करते हैं
फाइबर डेटा को कांच के माध्यम से प्रकाश की तरंगों के रूप में ले जाता है। व्यावहारिक रूप से, यह व्यवसायों को दो उपयोगी लाभ देता है। यह इलेक्ट्रोमैग्नेटिक इंटरफेरेंस से प्रभावित नहीं होता है, और यह आमतौर पर क्लाउड ट्रैफ़िक, लॉगिन वर्कफ़्लो, टेलीमेट्री और पॉलिसी प्रवर्तन के लिए बेहतर अपस्ट्रीम प्रदर्शन का समर्थन करता है। यदि कोई वेन्यू क्लाउड-प्रबंधित WiFi, SSO रीडायरेक्ट, सोशल लॉगिन, या रीयल-टाइम एनालिटिक्स पर निर्भर करता है, तो फाइबर आमतौर पर सबसे कम समस्याग्रस्त विकल्प होता है।
केबल कोएक्सियल इंफ्रास्ट्रक्चर पर डेटा भेजता है, जो अक्सर स्थानीय क्षेत्र में एक साझा एक्सेस मॉडल का उपयोग करता है। यह कई व्यावसायिक साइटों के लिए अच्छा काम कर सकता है, विशेष रूप से वहां जहां प्रदाता का प्लांट अच्छी तरह से बनाए रखा गया है। इसका समझौता निरंतरता है। व्यस्त अवधि के दौरान प्रदर्शन में अधिक भिन्नता हो सकती है, और वे उतार-चढ़ाव पहले लेटेंसी-सेंसिटिव कार्यों जैसे कि पोर्टल रीडायरेक्ट, MFA प्रॉम्प्ट और आपके WiFi प्लेटफॉर्म और बाहरी पहचान सेवाओं के बीच API कॉल में सामने आते हैं।
DSL तांबे के टेलीफोन जोड़े का उपयोग करता है और उन साइटों में आम बना हुआ है जहां बेहतर विकल्प इमारत तक नहीं पहुंचे हैं। यह हल्के-फुल्के कनेक्टिविटी के लिए पूरी तरह से उपयोगी हो सकता है, लेकिन कैबिनेट या एक्सचेंज से लाइन की गुणवत्ता और दूरी बहुत मायने रखती है। ईमेल चेक करने वाले एक छोटे कार्यालय के लिए, यह स्वीकार्य हो सकता है। एक हॉस्पिटैलिटी वेन्यू के लिए जो एक ही कनेक्शन पर गेस्ट ऑनबोर्डिंग, स्टाफ SaaS ट्रैफ़िक, भुगतान प्रवाह और सुरक्षा अपडेट को संभाल रहा है, DSL कम गुंजाइश छोड़ता है।
ब्रॉडबैंड तकनीक की तुलना
| टेक्नोलॉजी | माध्यम | विशिष्ट गति (समान/असमान) | विश्वसनीयता और व्यवधान | इनके लिए सबसे अच्छा |
|---|---|---|---|---|
| फ़ाइबर | ग्लास पर प्रकाश | अक्सर समान सेवाओं के लिए अधिक उपयुक्त | मजबूत विश्वसनीयता प्रोफ़ाइल और विद्युत चुंबकीय व्यवधान से सुरक्षित | ऐसे व्यवसाय जो क्लाउड ऐप्स, स्थिर प्रमाणीकरण और बेहतर अपस्ट्रीम प्रदर्शन पर निर्भर करते हैं |
| केबल | कोएक्सियल केबल पर सिग्नल | आमतौर पर असमान | आमतौर पर विश्वसनीय, लेकिन साझा बुनियादी ढांचा स्थिरता को प्रभावित कर सकता है | ऐसे स्थान जिन्हें सामान्य व्यावसायिक इंटरनेट की आवश्यकता होती है जहाँ फ़ाइबर उपलब्ध नहीं है |
| DSL | तांबे के टेलीफोन जोड़े पर विद्युत सिग्नल | अक्सर असमान, दूरी से जुड़ी सीमाओं के साथ | दूरी बढ़ने पर लाइन की गुणवत्ता और गिरावट के प्रति अधिक संवेदनशील | कम आवश्यकताओं वाले छोटे स्थान या सीमित विकल्पों वाले स्थान |
टोपोलॉजी माध्यम जितनी ही मायने रखती है
तार का प्रकार जोखिम प्रोफ़ाइल का केवल एक हिस्सा है। प्रदाता की टोपोलॉजी भी इस बात को प्रभावित करती है कि अपस्ट्रीम में कुछ टूटने पर क्या होता है।
एक रिंग टोपोलॉजी ट्रैफ़िक को एक वैकल्पिक पथ देती है यदि एक खंड विफल हो जाता है। एक ट्री टोपोलॉजी ट्रैफ़िक को अपस्ट्रीम शाखाओं के पदानुक्रम के माध्यम से धकेलती है, जो कुशल है लेकिन अधिक ग्राहकों को एकल दोष डोमेन के संपर्क में ला सकती है। व्यावसायिक खरीदारों को हमेशा बिक्री की बातचीत में यह विवरण नहीं मिलता है, लेकिन यह मायने रखता है। खराब स्थानीय एकत्रीकरण के साथ एक अच्छी तरह से डिज़ाइन की गई फाइबर सेवा पर मौजूद स्थल को अभी भी दृश्य व्यवधान का सामना करना पड़ सकता है। बेहतर अतिरेक वाली एक मामूली सेवा अधिक स्थिर वास्तविक दुनिया का अनुभव प्रदान कर सकती है।
एंटरप्राइज WiFi के लिए, उन डिज़ाइन विकल्पों के सीधे परिचालन परिणाम होते हैं। यदि ब्रॉडबैंड अस्थिरता DNS रिज़ॉल्यूशन, क्लाउड पहुंच या रीडायरेक्ट ट्रैफ़िक को बाधित करती है, तो अतिथियों को लॉगिन विफलताएं दिखाई देती हैं और कर्मचारियों को सहायता टिकट मिलते हैं। Purple और इसी तरह के प्लेटफॉर्म बेहतर सत्र प्रबंधन, नीति नियंत्रण और Captive Portal डिज़ाइन के साथ उपयोगकर्ता प्रभाव को कम कर सकते हैं, लेकिन वे एक स्वस्थ अपस्ट्रीम पथ पर निर्भरता को दूर नहीं कर सकते। लचीलापन यह समझने से शुरू होता है कि सर्किट कैसे वितरित किया जाता है।
डिज़ाइन संकेत: ISP से पूछें कि बिल्डिंग में कौन सा माध्यम सेवा प्रदान करता है, क्या लोकल एक्सेस शेयर किया गया है, एक्सेस नेटवर्क में फ़ेलओवर कहाँ मौजूद है, और ख़राबियों को कैसे ठीक किया जाता है। वे उत्तर अक्सर मुख्य गति से अधिक उपयोगी होते हैं।
क्या काम करता है, और क्या काम नहीं करता है
व्यावहारिक रूप से, क्लाउड-प्रबंधित नेटवर्किंग, बाहरी प्रमाणीकरण और स्थिर अपस्ट्रीम व्यवहार पर भरोसा करने वाली साइटों के लिए फाइबर सबसे सुरक्षित विकल्प है। केबल अक्सर एक उचित दूसरा विकल्प होता है जहां सेवा की गुणवत्ता अनुमानित होती है और व्यवसाय कुछ भिन्नता सहन कर सकता है। DSL आमतौर पर पहला विकल्प होता है जो तनाव दिखाता है जब उपयोगकर्ताओं की संख्या बढ़ती है, क्लाउड पर निर्भरता बढ़ती है, या साइट को आधुनिक सुरक्षा नियंत्रणों के साथ विश्वसनीय गेस्ट एक्सेस की आवश्यकता होती है।
यदि आप विकल्पों की तुलना कर रहे हैं, तो different types of internet connection के लिए यह मार्गदर्शिका एक उपयोगी शुरुआती बिंदु है। बेहतर निर्णय प्रत्येक विकल्प को लॉगिन प्रवाह, पीक ऑक्यूपेंसी, सपोर्ट बर्डन और छोटे आउटेज की लागत के विरुद्ध मैप करने से आता है।
एक सस्ता सर्किट कोटेशन पर ठीक लग सकता है और फिर भी एक बार विफल प्रमाणीकरण, कर्मचारियों के वैकल्पिक समाधान और उपयोगकर्ताओं की शिकायतें समय लेना शुरू कर दें तो अधिक परिचालन संबंधी परेशानी पैदा कर सकता है।
प्रदर्शन की बाधाएं (Bottlenecks) और विज्ञापित गति (Speeds)
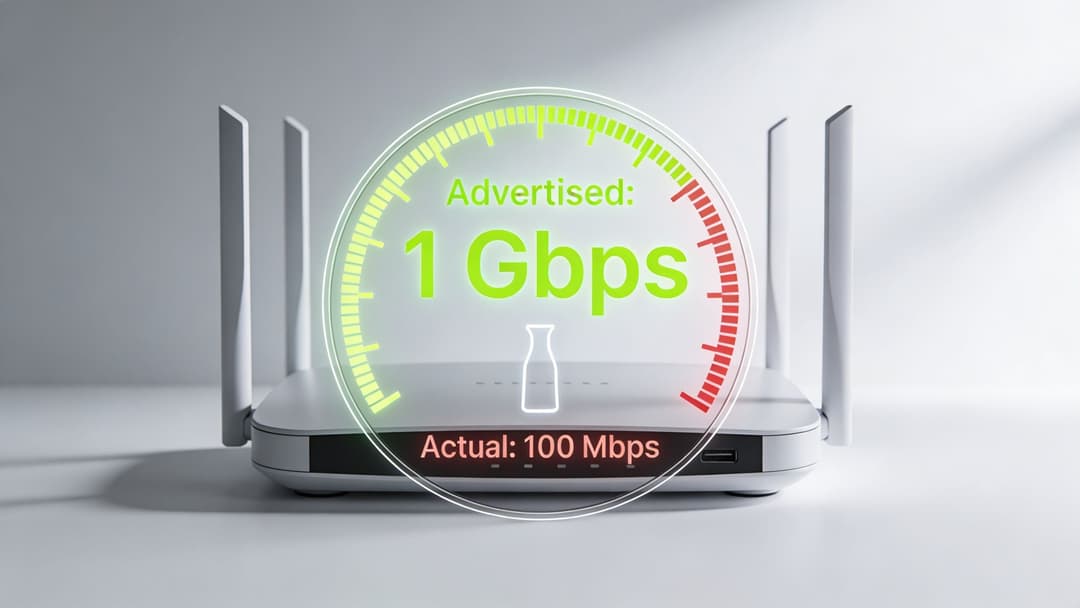
ऑर्डर फॉर्म पर दी गई लाइन रेट एप्लिकेशन प्रदर्शन जैसी चीज़ नहीं है। वह अंतर अंतहीन भ्रम पैदा करता है। एक व्यवसाय एक तेज़ सेवा खरीदता है, उपयोगकर्ता फिर भी शिकायत करते हैं, और हर कोई एक ही अपराधी की तलाश करने लगता है जब समस्या आमतौर पर थ्रूपुट सीमा, लेटेंसी, अपस्ट्रीम कमजोरी और स्थानीय विवाद का मिश्रण होती है।
बैंडविड्थ क्षमता है, कोई गारंटी नहीं
बैंडविड्थ को पाइप की चौड़ाई के रूप में सबसे अच्छी तरह समझा जा सकता है। यह निर्धारित करता है कि प्रति सेकंड कितना डेटा स्थानांतरित हो सकता है। यह गारंटी नहीं देता है कि ट्रैफ़िक हर क्षण तेज़ी से आगे बढ़ेगा, और न ही यह देरी, जिटर या पैकेट लॉस के बारे में बहुत कुछ बताता है।
यही कारण है कि स्पीड टेस्ट ठीक दिखने पर भी कनेक्शन अस्थिर महसूस हो सकता है। किसी साइट के पास सामान्य ट्रैफ़िक के लिए पर्याप्त क्षमता हो सकती है, लेकिन पथ अस्थिर होने पर यह रियल-टाइम ऐप्स, ब्राउज़र-आधारित लॉगिन और क्लाउड कंट्रोल ट्रैफ़िक के लिए खराब अनुभव उत्पन्न कर सकती है।
अपस्ट्रीम कई खरीदारों की तुलना में अधिक मायने रखता है
व्यवसायिक नेटवर्क में अतुल्यकालिक (asynchronous) ब्रॉडबैंड, जहां डाउनलोड अपलोड की तुलना में तेज होता है, और तुल्यकालिक (synchronous) ब्रॉडबैंड, जहां गति सममित होती है, के बीच का अंतर बहुत मायने रखता है। विरासत परिभाषाओं में 25 Mbps डाउनलोड और 3 Mbps अपलोड को ब्रॉडबैंड माना जाता था, जबकि वर्तमान सोच 100/20 को न्यूनतम व्यावहारिक आधार रेखा मानने की ओर बढ़ गई है, जिसमें 100/100 सममित सेवाओं को तेजी से एक मजबूत मानक और 1 Gbps/1 Gbps को एक स्वर्ण मानक के रूप में देखा जाता है, Pew की ब्रॉडबैंड बुनियादी तथ्य पत्रक के अनुसार।
वह बदलाव एक वास्तविक परिचालन परिवर्तन को दर्शाता है। व्यवसाय अब केवल सामग्री का उपभोग नहीं करते हैं। वे लगातार क्लाउड प्लेटफॉर्म, पहचान प्रणालियों, प्रबंधन स्तरों और सहयोग टूल पर अपस्ट्रीम डेटा भेजते हैं।
एक "तेज़" लाइन भी धीमी क्यों महसूस हो सकती है
व्यावसायिक परिवेश में तीन समस्याएं बार-बार सामने आती हैं:
- साझा क्षमता: कुछ सेवाएं शांत समय में अच्छा प्रदर्शन करती हैं और स्थानीय एक्सेस नेटवर्क व्यस्त होने पर खराब हो जाती हैं।
- खराब अपस्ट्रीम गुंजाइश: डाउनलोड ठीक लग सकते हैं जबकि क्लाउड ट्रैफ़िक, वीडियो कॉल, डिवाइस टेलीमेट्री, या प्रमाणीकरण एक्सचेंजों के तहत अपलोड बाधित हो सकते हैं।
- लेटेंसी और नुकसान: मामूली देरी या पैकेट अस्थिरता भी अच्छे थ्रूपुट के बावजूद ऐप्स को खराब महसूस करा सकती है।
यदि कर्मचारी वेबसाइट लोड कर सकते हैं लेकिन क्लाउड साइन-इन रुक जाता है, तो यह न मानें कि WAN "मूल रूप से ठीक" है। वह पैटर्न अक्सर अपस्ट्रीम या गुणवत्ता की समस्या की ओर इशारा करता है, न कि डाउनलोड की समस्या की ओर।
ट्रबलशूटिंग के दौरान क्या देखना चाहिए
जब ब्रॉडबैंड उम्मीद के मुताबिक प्रदर्शन न करे, तो बिना सोचे-समझे आगे बढ़ने से पहले ये प्रश्न पूछें:
| जाँच | यह क्यों महत्वपूर्ण है |
|---|---|
| डाउनलोड बनाम अपलोड प्रदर्शन | बड़ी असमानता क्लाउड-भारी व्यावसायिक वर्कफ़्लो को नुकसान पहुँचा सकती है |
| विलंबता का व्यवहार | विलंबता बल्क ट्रांसफर की तुलना में इंटरैक्टिव ऐप्स को अधिक प्रभावित करती है |
| दिन के समय के पैटर्न | प्रदर्शन में बदलाव प्रतिस्पर्धा या साझा एक्सेस समस्याओं का संकेत दे सकते हैं |
| निरंतरता, न कि केवल चरम सीमाएं | अस्थायी अधिकतम गति की तुलना में स्थिर सेवा अधिक उपयोगी है |
| एप्लिकेशन-विशिष्ट लक्षण | गैस्ट ब्राउज़िंग, POS, वॉयस और क्लाउड प्रमाणीकरण अलग-अलग तरह से विफल होते हैं |
व्यावहारिक सबक सरल है। केवल हेडलाइन स्पीड के आधार पर ब्रॉडबैंड न खरीदें। व्यावसायिक उपयोग के लिए, स्थिरता और अपस्ट्रीम गुणवत्ता अक्सर टॉप-एंड डाउनस्ट्रीम आंकड़ों से अधिक मायने रखती है।
ISP हैंडऑफ से आपके बिजनेस नेटवर्क तक
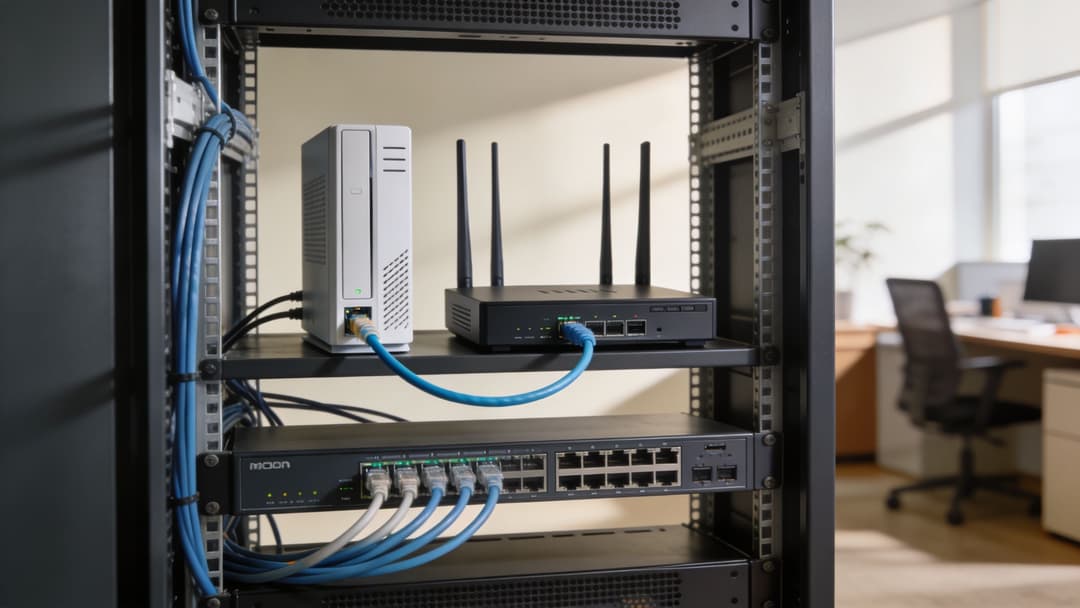
एक बार जब प्रदाता परिसर में ब्रॉडबैंड वितरित कर देता है, तो आपके अपने उपकरण काम संभाल लेते हैं। इस बिंदु पर, कई सपोर्ट बातचीत भ्रमित हो जाती हैं। लोग "मॉडेम", "राउटर" और "WiFi" का उपयोग इस तरह करते हैं जैसे कि वे विनिमेय हों, लेकिन वे अलग - अलग काम संभालते हैं।
हैंडऑफ़ बिंदु को समझने से आपको यह पता लगाने में मदद मिलती है कि ISP की ज़िम्मेदारी कहाँ समाप्त होती है और आपकी कहाँ से शुरू होती है।
मोडेम एक्सेस सर्विस को समाप्त (Terminates) करता है
एक मॉडेम प्रदाता की एक्सेस तकनीक को ऐसे रूप में परिवर्तित करता है जिसे आपका लोकल नेटवर्क उपयोग कर सके। सटीक काम सेवा के प्रकार पर निर्भर करता है। DSL, केबल, या इसी तरह के एक्सेस तरीकों पर, मॉडेम उस माध्यम के लिए विशिष्ट सिग्नल कन्वर्शन को संभालता है।
कुछ व्यावसायिक फाइबर सेवाओं के साथ, प्रदाता इसके बजाय समर्पित टर्मिनेशन उपकरण का उपयोग करके एक ऑप्टिकल या ईथरनेट हैंडऑफ़ प्रस्तुत कर सकता है। किसी भी तरह से, यह कैरियर सेवा का एज है।
राउटर तय करता है कि ट्रैफ़िक कहाँ जाएगा
एक राउटर विभिन्न नेटवर्कों को जोड़ता है और उनके बीच ट्रैफ़िक को आगे बढ़ाता है। एक व्यावसायिक वातावरण में, राउटर या फ़ायरवॉल आमतौर पर ISP हैंडऑफ़ और आंतरिक LAN के बीच स्थित होता है। यह तय करता है कि क्या इंटरनेट के लिए बाहर जाएगा, क्या स्थानीय रहेगा, और कौन सी नीतियां लागू होंगी।
यहीं पर मुख्य निर्णय होते हैं, जैसे:
- अतिथि, स्टाफ, IoT और संचालन के लिए नेटवर्क सेगमेंटेशन
- सुरक्षा और एप्लिकेशन नियंत्रण के लिए ट्रैफ़िक नीतियां
- यदि कोई सेकेंडरी WAN पाथ है तो फेलओवर व्यवहार
- क्लाउड या निजी संसाधनों के लिए VPN या सुरक्षित टनल
स्विच और एक्सेस पॉइंट आंतरिक रूप से सेवा वितरित करते हैं
एक स्विच वायर्ड LAN के अंदर ट्रैफ़िक को स्थानांतरित करता है। यह राउटर, सर्वर, एक्सेस पॉइंट्स, प्रिंटर, टिल सिस्टम, कैमरे और अन्य लोकल डिवाइसों को जोड़ता है। यह राउटर को रिप्लेस नहीं करता है। यह आंतरिक कनेक्टिविटी का विस्तार करता है।
एक वायरलेस एक्सेस पॉइंट WiFi क्लाइंट्स को नेटवर्क से जोड़ता है। यह LAN को रेडियो पर विस्तारित करता है। यदि उपयोगकर्ता शिकायत करते हैं कि "ब्रॉडबैंड बंद है", तो यह समस्या कंजस्टेड स्विच अपलिंक, खराब AP प्लेसमेंट, खराब रोमिंग व्यवहार, या VLAN टैगिंग समस्या के कारण हो सकती है।
एक साफ ISP सर्किट एक अस्त-व्यस्त एज डिजाइन की भरपाई नहीं कर सकता। एक बार जब ट्रैफ़िक आपके नेटवर्क में प्रवेश करता है, तो आंतरिक आर्किटेक्चर यह तय करता है कि उपयोगकर्ताओं को स्थिर सेवा का अनुभव मिलता है या अराजकता का।
हैंडऑफ लाइन डिजाइन का केवल एक हिस्सा है
यही कारण है कि एज डिज़ाइन पर उतना ही ध्यान देने की आवश्यकता है जितना ब्रॉडबैंड अनुबंध पर। आपको स्पष्ट डिमार्केशन, समझदार सेगमेंटेशन और सहायता स्वामित्व की आवश्यकता है। प्रबंधित सेवा टीमें अक्सर यहाँ परिणामों में सुधार करती हैं क्योंकि वे दस्तावेजीकरण करती हैं कि कैरियर कहाँ समाप्त होता है, ग्राहक उपकरण कहाँ से शुरू होते हैं और एस्केलेशन कैसे काम करना चाहिए।
यदि आपका परिवेश कई साइटों में फैला हुआ है, तो क्लाउड-फ़र्स्ट आर्किटेक्चर आपके WAN डिज़ाइन के बारे में सोचने के तरीके को भी बदल सकता है। एक उपयोगी शुरुआती बिंदु WAN as a service को समझना है और यह देखना है कि कैसे ब्रॉडबैंड सर्किट अलग-थलग स्थानीय लिंक के रूप में कार्य करने के बजाय एक व्यापक कनेक्टिविटी मॉडल में फिट होते हैं।
सुरक्षित एंटरप्राइज WiFi और प्रमाणीकरण (Authentication) के लिए निहितार्थ
एक अतिथि शाम 6 बजे होटल पहुंचता है, WiFi से जुड़ता है, और अपना विवरण दर्ज करने के बाद Captive Portal हैंग हो जाता है। एक्सेस पॉइंट चालू है। स्विच स्वस्थ है। समस्या गलत समय पर एक संक्षिप्त WAN जिटर घटना है, ठीक उसी समय जब नेटवर्क बाहरी पहचान और नीति सेवाओं तक पहुँचने की कोशिश करता है। उपयोगकर्ता के दृष्टिकोण से, WiFi खराब दिखता है। एक ऑपरेटर के दृष्टिकोण से, ब्रॉडबैंड की गुणवत्ता अभी-अभी एक प्रमाणीकरण समस्या बन गई है।
प्रमाणीकरण (Authentication) ब्रॉडबैंड के पर्याप्त अच्छे प्रदर्शन पर निर्भर करता है
ब्रॉडबैंड को अक्सर हमेशा उपलब्ध रहने वाली सेवा के रूप में वर्णित किया जाता है। स्पेक्ट्रम का ब्रॉडबैंड इंटरनेट का स्पष्टीकरण बताता है कि ब्रॉडबैंड को फोन लाइन को व्यस्त किए बिना निरंतर, उच्च गति की पहुंच प्रदान करने के लिए डिज़ाइन किया गया है। यह आंशिक रूप से सच है, लेकिन यह लाइव व्यावसायिक वातावरण में जो मायने रखता है उसे छोड़ देता है: लिंक चालू रह सकते हैं लेकिन फिर भी उनका प्रदर्शन इतना खराब हो सकता है कि लॉगिन प्रवाह, प्रमाणपत्र जांच और नीति खोज बाधित हो सकती है।
एंटरप्राइज WiFi में यह अंतर जल्दी ही दिखाई देने लगता है। एक आधुनिक लॉगिन शायद ही कभी केवल एक स्पलैश पेज और एक पासवर्ड होता है। इसमें फ़ेडरेटेड पहचान, RADIUS, प्रमाणपत्र सत्यापन, डिवाइस प्रोफाइलिंग, नीति असाइनमेंट और सही सेगमेंट में ट्रैफ़िक स्टीयरिंग शामिल हो सकता है। उन चरणों के बीच कोई भी देरी पुनः प्रयासों, अधूरे ऑनबोर्डिंग, या उपयोगकर्ताओं को गलत नेटवर्क पर रखे जाने का कारण बन सकती है।
enterprise WiFi solutions के लिए बने प्लेटफ़ॉर्म उस परिचालन संबंधी परेशानी को कम करने में मदद करते हैं, लेकिन वे अभी भी क्लाउड रीचैबिलिटी, नीति अपडेट, एनालिटिक्स और बाहरी ट्रस्ट निर्णयों के लिए अंतर्निहित ब्रॉडबैंड पथ पर निर्भर हैं। अच्छा सॉफ़्टवेयर कुछ WAN अस्थिरता को छिपा सकता है। यह विलंबता, पैकेट हानि या विफल एक्सेस सर्किट को समाप्त नहीं कर सकता है।
कमजोर ब्रॉडबैंड सबसे पहले कहाँ दिखाई देता है
व्यवहार में, टीमों को यह एहसास होने से पहले कि WAN मूल कारण है, चार क्षेत्र टूट जाते हैं:
- Onboarding और Captive Portal प्रवाह। एक उपयोगकर्ता फॉर्म पूरा करता है, लेकिन क्लाउड प्लेटफ़ॉर्म या पहचान प्रदाता को कॉलबैक टाइमआउट हो जाता है।
- प्रमाणपत्र और पहचान जांच। EAP, RADIUS, SAML, या टोकन-आधारित निर्णय विलंबता और विफल प्रयासों के प्रति संवेदनशील होते हैं।
- नीति प्रवर्तन समय। यदि नियंत्रण ट्रैफ़िक क्लाउड तक असंगत रूप से पहुँचता है, तो एक्सेस निरस्तीकरण, भूमिका परिवर्तन और समय-आधारित नियमों में देरी हो सकती है।
- रोमिंग के दौरान सत्र निरंतरता। बड़े स्थानों में, बैक-एंड प्रमाणीकरण या पुन: प्राधिकरण रुकने के दौरान भी उपयोगकर्ता रेडियो कनेक्टिविटी बनाए रख सकते हैं।
ये कोई असाधारण मामले नहीं हैं। ये स्टेडियमों, रिटेल संपत्तियों, स्वास्थ्य सेवा स्थलों और आतिथ्य स्थलों में सामान्य विफलता मोड हैं जहाँ ब्रॉडबैंड सर्किट सामान्य ब्राउज़िंग के लिए तो काफी अच्छा है लेकिन कंट्रोल - प्लेन लोड के तहत कम अनुकूल है।
परिचालन का समझौता (Operational trade-off) सरल है
आपकी WiFi सेवा वास्तविक समय के बाहरी निर्णयों पर जितनी अधिक निर्भर करेगी, आपको ब्रॉडबैंड गुणवत्ता का उतना ही अधिक ध्यान रखना होगा।
इसका मतलब यह नहीं है कि हर साइट को ड्यूल फाइबर और कैरियर-क्लास डिज़ाइन की आवश्यकता है। इसका मतलब यह है कि टीमों को यह तय करना चाहिए कि खराब WAN स्थितियों के दौरान कौन से कार्य काम करने चाहिए और कौन से प्रतीक्षा कर सकते हैं। अतिथि एक्सेस अक्सर थोड़ी देरी सहन कर सकता है। स्टाफ डिवाइस, भुगतान टर्मिनल, परिचालन टैबलेट और सुरक्षा प्रणालियां आमतौर पर ऐसा नहीं कर सकती हैं।
क्षेत्र (Field) में क्या बेहतर टिकता है
जो नेटवर्क ब्रॉडबैंड तनाव के तहत अनुमानित रूप से व्यवहार करते हैं, वे आमतौर पर कुछ डिज़ाइन विकल्पों को साझा करते हैं।
कंट्रोल ट्रैफ़िक को गेस्ट डिमांड से अलग करें
प्रमाणीकरण, DNS, RADIUS, पोर्टल कॉलबैक और प्रबंधन ट्रैफ़िक को अतिथि स्ट्रीमिंग या बड़े डाउनलोड के साथ समान रूप से प्रतिस्पर्धा नहीं करनी चाहिए। सेगमेंटेशन और ट्रैफ़िक नीति उस संभावना को कम करती है कि आपके अपने उपयोगकर्ता आउटेज के लक्षण पैदा करें।
डिग्रेडेड-मोड व्यवहार को पहले से परिभाषित करें
टीमों को यह जानने की आवश्यकता होती है कि यदि WAN धीमा हो जाता है लेकिन पूरी तरह से विफल नहीं होता है तो क्या होता है। क्या मौजूदा सत्र बने रहते हैं? क्या कैश्ड क्रेडेंशियल्स का अभी भी उपयोग किया जा सकता है? क्या पोर्टल फेल ओपन होता है, फेल क्लोज होता है, या पुनः प्रयास का मार्ग दिखाता है? वे उत्तर सुरक्षा, सहायता लोड और ग्राहक अनुभव को प्रभावित करते हैं।
अनावश्यक बाहरी निर्भरता को कम करें
एक्सेस पाथ में प्रत्येक अतिरिक्त क्लाउड लुकअप देरी या विफलता की एक और संभावना जोड़ता है। कुछ आर्किटेक्चर लचीले लेकिन नाजुक होते हैं। व्यस्त स्थानों में, सरल प्रमाणीकरण श्रृंखलाएं अक्सर बहुत अधिक गतिशील भागों वाले सुरुचिपूर्ण डिज़ाइनों की तुलना में बेहतर प्रदर्शन करती हैं।
ब्रॉडबैंड की अस्थिरता केवल गति को कम नहीं करती है। यह ट्रस्ट निर्णयों को कमजोर कर सकती है, प्रवर्तन में देरी कर सकती है, और लॉगिन विफलताएं पैदा कर सकती है जो एप्लिकेशन की खराबी जैसी दिखती हैं।
सुरक्षा टीमों को ट्रांसपोर्ट के प्रति जागरूक होना आवश्यक है
जीरो-ट्रस्ट और पहचान-प्रथम एक्सेस मॉडल केवल तभी उपयोगी होते हैं जब नेटवर्क समय पर उन प्रणालियों तक पहुंच सके जो वे निर्णय लेती हैं। यदि ब्रॉडबैंड जिटर, पैकेट लॉस या रुक-रुक कर आने वाली अपस्ट्रीम समस्याओं को जन्म देता है, तो सुरक्षा असंगत हो जाती है। उपयोगकर्ताओं को यादृच्छिक विफलताएं दिखाई देती हैं। हेल्प डेस्क गलत लेयर पर ध्यान केंद्रित करते हैं। ऑपरेटर उन एक्सेस पॉइंट्स, पोर्टलों या एप्लिकेशनों को दोष देने में समय बर्बाद करते हैं जो केवल WAN की कमजोरी को उजागर कर रहे हैं।
इसका व्यावहारिक सबक सीधा है। सुरक्षित एंटरप्राइज WiFi केवल कवरेज और बैंडविड्थ पर निर्भर नहीं करता है। यह इस बात पर निर्भर करता है कि ब्रॉडबैंड सेवा वास्तविक वेन्यू की स्थितियों में बार-बार, समय पर और प्रमाणित आदान-प्रदान का समर्थन कर सकती है या नहीं, और जब यह अनुमान काम करना बंद कर दे तो आपका प्लेटफ़ॉर्म और एज डिज़ाइन काम करना जारी रख सकता है या नहीं।
बुनियादी बातों को समझकर लचीले नेटवर्क का निर्माण करना
ब्रॉडबैंड भौतिकी से शुरू होता है। संकेत ग्लास, कोएक्सियल या कॉपर पर चलते हैं। फिर यह आर्किटेक्चर बन जाता है। ट्रैफ़िक स्थानीय नेटवर्क, एज डिवाइस, एक्सेस सर्किट, प्रदाता ट्रांसपोर्ट और रिमोट सेवाओं को पार करता है। अंत में, यह व्यावसायिक जोखिम बन जाता है। उस श्रृंखला की हर कमजोरी कहीं न कहीं दिखाई देती है जहाँ उपयोगकर्ता इसे महसूस कर सकते हैं।
इसीलिए ब्रॉडबैंड कैसे काम करता है, यह समझना IT प्रबंधकों और स्थान ऑपरेटरों को एक व्यावहारिक लाभ देता है। यह आपको सही एक्सेस तकनीक चुनने, प्रदाताओं से बेहतर सवाल पूछने, और ऐसे आंतरिक नेटवर्क को डिज़ाइन करने में मदद करता है जो WAN के त्रुटिपूर्ण व्यवहार करते ही ध्वस्त न हों।
बेहतर निर्णय लेने वाली टीमें जानती हैं कि कमजोर बिंदु कहाँ हैं
व्यवहार में, लचीले वातावरण कुछ चीज़ों को अच्छी तरह से करते हैं:
- वे केवल कीमत के लिए नहीं, बल्कि कार्यभार की उपयुक्तता के लिए खरीदते हैं। एक बार क्लाउड निर्भरता और सुरक्षित onboarding प्रभाव में आने के बाद, फाइबर, केबल और DSL विनिमेय नहीं रह जाते हैं।
- वे ISP दोषों को आंतरिक दोषों से अलग करते हैं। इससे सहायता समय कम होता है और अंतहीन दोषारोपण से बचाव होता है।
- वे अपस्ट्रीम गुणवत्ता को महत्व देते हैं। व्यावसायिक ट्रैफ़िक अब दोनों दिशाओं में बहता है।
- वे व्यवधान के लिए डिज़ाइन करते हैं। एक नेटवर्क का सही होना आवश्यक नहीं है, लेकिन इसका विफल होना पूर्वानुमानित होना चाहिए।
ब्रॉडबैंड का ज्ञान केवल कनेक्टिविटी से परे भी लाभ देता है
जब आप उपयोगकर्ता के क्लिक से लेकर क्लाउड प्रतिक्रिया तक के पूरे पथ को समझते हैं, तो खरीद प्रक्रिया में सुधार होता है। समस्या निवारण में सुधार होता है। सुरक्षा डिजाइन में सुधार होता है। मेहमानों, कर्मचारियों और किरायेदारों के लिए डिजिटल अनुभव में भी सुधार होता है।
व्यावसायिक दर्शकों के लिए "ब्रॉडबैंड कैसे काम करता है" का यही उत्तर है। यह एक श्रृंखला के रूप में काम करता है। यदि आप श्रृंखला को समझते हैं, तो आप इसे मजबूत कर सकते हैं। यदि आप इसे एक ब्लैक बॉक्स की तरह मानते हैं, तो आप उपयोगकर्ताओं द्वारा शिकायत किए जाने तक इसकी कमजोरियों को देखे बिना उन्हें अपना लेते हैं।
सबसे प्रभावी नेटवर्क टीमें केवल अधिक बैंडविड्थ की मांग नहीं करती हैं। वे पूछती हैं कि नियंत्रण, लचीलापन और ट्रस्ट कहाँ सबसे कमजोर हैं।
यदि आप गेस्ट एक्सेस, स्टाफ प्रमाणीकरण, या मल्टी-साइट WiFi लचीलेपन पर फिर से विचार कर रहे हैं, तो Purple एक आधुनिक पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म प्रदान करता है जो जटिल वास्तविक दुनिया के वातावरण में सुरक्षित, पासवर्ड रहित पहुंच के लिए बनाया गया है। इसे संगठनों को साझा पासवर्ड और अनुपयोगी कैप्टिव पोर्टल को मेहमानों, कर्मचारियों और मल्टी-टेनेंट स्थानों के लिए एक साफ-सुथरे मॉडल से बदलने में मदद करने के लिए डिज़ाइन किया गया है।