
Cisco Meraki vs. Aruba: Guest WiFi साठी एक तांत्रिक तुलना
एंटरप्राइझ guest WiFi उपयोजनांसाठी Cisco Meraki आणि HPE Aruba ची एक अधिकृत तांत्रिक तुलना. हे मार्गदर्शक IT व्यवस्थापक आणि आर्किटेक्ट्सना आर्किटेक्चर, ऑथेंटिकेशन, नेटवर्क सेगमेंटेशन आणि हार्डवेअर-अग्नॉस्टिक ॲनालिटिक्स इंटिग्रेशनबद्दल उपयुक्त माहिती प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
कार्यकारी सारांश (Executive Summary)
हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणातील CTOs आणि नेटवर्क आर्किटेक्ट्ससाठी, योग्य एंटरप्राइझ वायरलेस इन्फ्रास्ट्रक्चर निवडणे हा एक महत्त्वपूर्ण निर्णय आहे जो पुढील रिफ्रेश सायकलसाठी ऑपरेशनल ओव्हरहेड आणि पाहुण्यांचा अनुभव निर्धारित करतो. हे तांत्रिक मार्गदर्शक दोन मार्केट लीडर्सची तुलना करते: Cisco Meraki आणि HPE Aruba.
जरी दोन्ही प्लॅटफॉर्म्स मजबूत WiFi 6/6E परफॉर्मन्स देतात, तरीही ते त्यांच्या मॅनेजमेंट आर्किटेक्चर आणि नेटवर्क ऍक्सेस कंट्रोलच्या दृष्टिकोनात मूलभूतपणे भिन्न आहेत. Cisco Meraki क्लाउड-फर्स्ट, झिरो-टच प्रोव्हिजनिंग मॉडेलवर अवलंबून आहे जे डिस्ट्रिब्युटेड मल्टी-साइट डिप्लॉयमेंट्समध्ये उत्कृष्ट कामगिरी करते. HPE Aruba हायब्रिड डिप्लॉयमेंट लवचिकता आणि ClearPass द्वारे अत्याधुनिक रोल-बेस्ड पॉलिसी एन्फोर्समेंट ऑफर करते, ज्यामुळे ते हाय-डेन्सिटी, क्लिष्ट RF वातावरणासाठी मानक बनते.
निवडलेल्या अंडरलाइंग हार्डवेअरचा विचार न करता, एंटरप्राइझ ऑपरेटरनी त्यांचा गेस्ट इंटेलिजन्स लेअर अमूर्त (abstract) केला पाहिजे. Purple सारख्या हार्डवेअर-अज्ञेयवादी प्लॅटफॉर्मला समाकलित करून, संस्था अनुपालन सुनिश्चित करतात, त्यांची WiFi Analytics सातत्य राखतात आणि कोणत्याही हार्डवेअर रिफ्रेश सायकलमध्ये प्रगत ओळख प्रोव्हिजनिंग सक्षम करतात.
तांत्रिक सखोल विश्लेषण: आर्किटेक्चर आणि ऑथेंटिकेशन
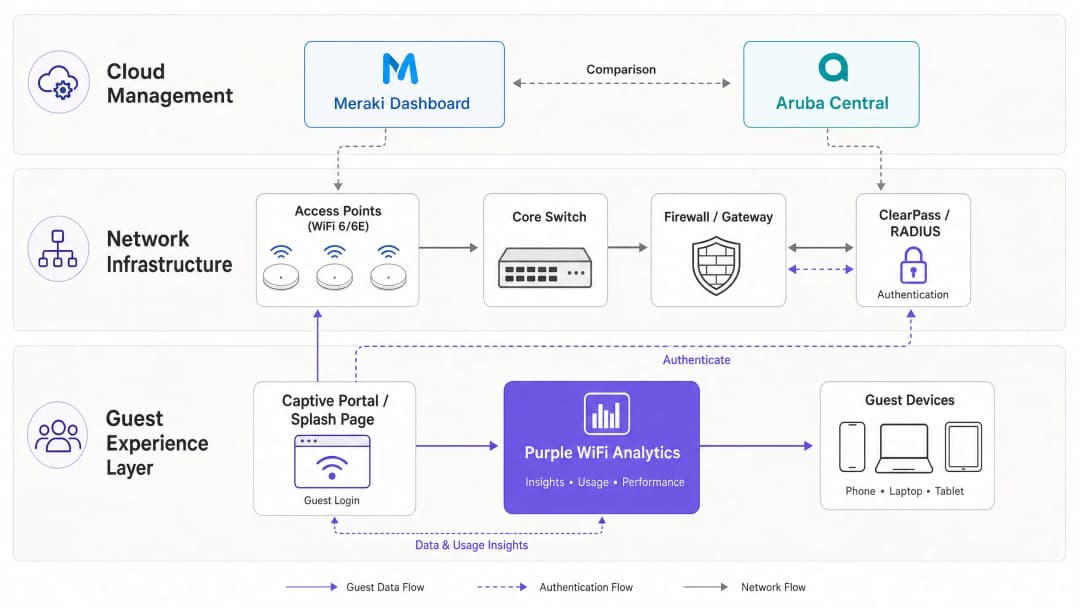
मॅनेजमेंट प्लेन आर्किटेक्चर
दोन्ही व्हेन्डर्समधील सर्वात मोठा आर्किटेक्चरल फरक त्यांच्या मॅनेजमेंट प्लेनमध्ये आहे.
Cisco Meraki पूर्णपणे क्लाउड-मॅनेज्ड आर्किटेक्चरचा वापर करते. Meraki डॅशबोर्ड सर्व कॉन्फिगरेशन, मॉनिटरिंग आणि फर्मवेअर मॅनेजमेंटसाठी सिंगल पेन ऑफ ग्लास म्हणून काम करतो. ऍक्सेस पॉइंट्स (APs) हे "हेडलेस" असतात आणि पॉलिसी अपडेट्स मिळवण्यासाठी त्यांना Meraki क्लाउडशी कनेक्टिव्हिटी आवश्यक असते. हे मॉडेल खऱ्या अर्थाने झिरो-टच प्रोव्हिजनिंग सक्षम करते: APs दूरस्थ Retail शाखांमध्ये पाठवले जाऊ शकतात, PoE स्विचेसमध्ये प्लग केले जाऊ शकतात आणि ते आपोआप त्यांचे कॉन्फिगरेशन टेम्पलेट्स मिळवतील.
HPE Aruba हायब्रिड दृष्टीकोन ऑफर करते. Aruba Central हे Meraki च्या तुलनेत क्लाउड मॅनेजमेंट ऑफर करत असताना, Aruba ऑन-प्रिमाइसेस कंट्रोलर्स (Mobility Controllers) ला देखील सपोर्ट करते. अनेक Healthcare आणि सार्वजनिक क्षेत्रातील डिप्लॉयमेंट्ससाठी ही एक आवश्यक आवश्यकता आहे जिथे डेटा सार्वभौमत्व किंवा कठोर NHS गव्हर्नन्स पब्लिक क्लाउडद्वारे मॅनेजमेंट ट्रॅफिक रूट करण्यास प्रतिबंध करते.
गेस्ट ऑथेंटिकेशन आणि नेटवर्क ऍक्सेस कंट्रोल
गेस्ट ऑनबोर्डिंग हे असे ठिकाण आहे जिथे नेटवर्क पॉलिसी युझर एक्सपिरीयन्सला जोडते.
Meraki अंगभूत स्प्लॅश पेजेस किंवा बाह्य RADIUS इंटिग्रेशनद्वारे अतिथी प्रवेश हाताळते. त्यांचे नेटिव्ह Captive Portal कार्यक्षम आहे परंतु त्यामध्ये आधुनिक GDPR अनुपालनासाठी आवश्यक असणारे प्रगत डेटा कॅप्चर आणि संमती व्यवस्थापन नाही. एंटरप्राइझ उपयोजनांसाठी, मानक आर्किटेक्चरमध्ये Meraki SSID ला "Sign-on with" आवश्यकतेसह कॉन्फिगर करणे, बाह्य Captive Portal URL (जसे की Purple) कडे निर्देशित करणे आणि RADIUS द्वारे ऑथेंटिकेट करणे समाविष्ट आहे.
Aruba नेटवर्क ॲक्सेस कंट्रोल (NAC) साठी समर्पित असणाऱ्या ClearPass Policy Manager द्वारे हा दृष्टिकोन हाताळते. ClearPass Guest स्वतः नोंदणी, प्रायोजक मान्यता आणि विस्तृत रोल - बेस्ड ॲक्सेस कंट्रोल (RBAC) साठी सर्वसमावेशक क्षमता प्रदान करते. तथापि, ClearPass हे एक गुंतागुंतीचे, स्वतंत्र उत्पादन आहे ज्याचे प्रभावीपणे व्यवस्थापन करण्यासाठी विशिष्ट लायसन्सिंग आणि कौशल्याची आवश्यकता असते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: एंटरप्राइझ उपयोजनांसाठी सर्वोत्तम पद्धती
१. नेटवर्क सेगमेंटेशन आणि VLAN डिझाइन
सुरक्षा आणि PCI-DSS अनुपालनासाठी योग्य नेटवर्क सेगमेंटेशन अनिवार्य आहे. अतिथी ट्रॅफिक हे कॉर्पोरेट, IoT आणि पॉइंट - ऑफ - सेल (PoS) नेटवर्कपासून वेगळे केले पाहिजे.
- Meraki अंमलबजावणी: एक समर्पित अतिथी SSID तयार करा आणि ते एका विशिष्ट VLAN (उदा. VLAN 100) ला नियुक्त करा. अतिथींना केवळ इंटरनेट ॲक्सेस मिळेल याची खात्री करण्यासाठी स्थानिक LAN सबनेटवरील ट्रॅफिक स्पष्टपणे नाकारण्यासाठी Meraki चे लेअर 3/7 फायरवॉल नियम वापरा.
- Aruba अंमलबजावणी: Aruba चे रोल - बेस्ड फायरवॉल वापरा. SSID ला 'Guest' भूमिका नियुक्त करा आणि WAN कडे HTTP/HTTPS ट्रॅफिकला परवानगी देण्यापूर्वी RFC 1918 खाजगी IP स्पेससाठी निश्चित केलेले कोणतेही ट्रॅफिक ड्रॉप करणारी धोरणे परिभाषित करा.
सेगमेंटेशन धोरणांबद्दल अधिक तपशीलात जाणून घेण्यासाठी, आमचे Comparing Controller-Based vs. Cloud-Managed Access Points वरील मार्गदर्शक पहा.
२. हाय - डेंसिटी RF डिझाइन
Hospitality वातावरण (कॉन्फरन्स सेंटर्स) किंवा Transport हबमध्ये, AP प्लेसमेंट आणि चॅनेल प्लॅनिंग अत्यंत महत्त्वपूर्ण असते.
- ५ GHz बँडमधील गर्दी कमी करण्यासाठी Meraki MR57 किंवा Aruba AP-635 सारखे WiFi 6E (६ GHz) APs तैनात करा.
- जुन्या IoT उपकरणांना मूलभूत कव्हरेज देण्यासाठी २.४ GHz रेडिओ मर्यादित करा, तर अतिथी उपकरणांना ५ GHz आणि ६ GHz बँडकडे वळवा.
- Aruba चे ClientMatch तंत्रज्ञान ऐतिहासिकदृष्ट्या हाय - डेंसिटी वातावरणात उत्कृष्ट क्लायंट स्टीयरिंग प्रदान करते, तर Meraki चे Auto RF वितरित साइट्ससाठी डायनॅमिक चॅनेल आणि पॉवर असाइनमेंट प्रभावीपणे हाताळते.

त्रुटी निवारण आणि जोखीम कमी करणे
सामान्य बिघाड मोड
- Captive Portal रीडायरेक्ट अपयश: अनेकदा प्रमाणीकरणापूर्वी आक्रमक HTTPS इंटरसेप्शन (HSTS) किंवा DNS रिझोल्यूशन समस्यांमुळे होते. आपल्या Walled Garden मध्ये Captive Portal प्लॅटफॉर्म, आयडेंटिटी प्रोव्हाइडर्स (Apple, Google, Facebook) आणि सर्टिफिकेट रिव्होकेशन लिस्ट (CRLs) साठी आवश्यक डोमेन समाविष्ट असल्याचे सुनिश्चित करा.
- VLAN लीकिंग: चुकीच्या पद्धतीने कॉन्फिगर केलेले स्विच ट्रंक पोर्ट्स अतिथी ट्रॅफिकला कॉर्पोरेट नेटवर्कमध्ये जाण्याची परवानगी देऊ शकतात. AP अपलिंक्ससाठी नेहमी स्पष्टपणे टॅग केलेले VLANs वापरा आणि अतिथी ट्रॅफिकसाठी नेटिव्ह VLAN वापरणे टाळा.
- हायब्रिड वातावरणात असममित राउटिंग (Asymmetric Routing): वेंडर स्थलांतरित किंवा मिश्रित करताना, ड्रॉप झालेल्या स्टेटफुल कनेक्शन्स टाळण्यासाठी अतिथी सबनेटसाठी डिफॉल्ट गेटवे सुसंगत आहे आणि NAT योग्यरित्या हाताळतो याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
एंटरप्राइझ WiFi उपयोजित करणे ही एक मोठी CapEx आणि OpEx गुंतवणूक आहे. ROI निर्माण करण्यासाठी, नेटवर्कने केवळ मूलभूत कनेक्टिव्हिटी प्रदान करण्यापेक्षा बरेच काही केले पाहिजे.
Meraki किंवा Aruba च्या वर Purple चे हार्डवेअर-अज्ञेयवादी प्लॅटफॉर्म वापरून, व्यावसायिक ठिकाणे एका खर्च केंद्राला महसूल निर्माण करणाऱ्या मालमत्तेत रूपांतरित करतात. Purple चे प्रोफाइल-आधारित प्रमाणीकरण (४४० दशलक्षाहून अधिक जागतिक वापरकर्त्यांसह) अडथळे कमी करते आणि त्याच वेळी फर्स्ट-पार्टी डेटा संकलित करते. हे रिटेल मीडिया कमाई, लक्ष्यित विपणन आणि सखोल फूटफॉल विश्लेषण सक्षम करते.
आमच्या नुकत्याच प्रसिद्ध झालेल्या How To Improve Guest Satisfaction: The Ultimate Playbook या प्लेबुकमध्ये नमूद केल्याप्रमाणे, अखंड कनेक्टिव्हिटी हा पाया आहे; बुद्धिमत्तापूर्ण प्रतिबद्धता (engagement) हा फरक स्पष्ट करणारा घटक आहे.
-
तांत्रिक माहिती ऐका
या तुलनेच्या सखोल १० मिनिटांच्या विश्लेषणासाठी, आमचे Senior Architect Briefing पॉडकास्ट ऐका:
महत्वाच्या व्याख्या
झिरो-टच प्रोव्हिजनिंग (ZTP)
नेटवर्क हार्डवेअर साइटवर पोहोचण्यापूर्वी क्लाउडद्वारे कॉन्फिगर करण्याची क्षमता, ज्यामुळे इंटरनेटशी कनेक्ट झाल्यावर ते त्याचे कॉन्फिगरेशन स्वयंचलितपणे डाउनलोड करू शकते.
प्रत्येक ठिकाणी इंजिनिअर्स न पाठवता शेकडो रिटेल शाखांमध्ये WiFi उपयोजित करणाऱ्या IT टीम्ससाठी अत्यंत महत्त्वपूर्ण आहे.
नेटवर्क ऍक्सेस कंट्रोल (NAC)
एक सुरक्षा सोल्यूशन जे नेटवर्कमध्ये प्रवेश करण्याचा प्रयत्न करणाऱ्या डिव्हाइसेस आणि वापरकर्त्यांवर पॉलिसी लागू करते, ज्यामुळे केवळ अधिकृत घटकांनाच प्रवेश मिळेल याची खात्री होते.
Aruba ClearPass हा एक समर्पित NAC आहे; तो वापरकर्त्याची भूमिका, डिव्हाइसचा प्रकार आणि स्थानावर आधारित ते काय ऍक्सेस करू शकतात हे ठरवतो.
वॉल्ड गार्डन (Walled Garden)
IP ऍड्रेस किंवा डोमेन्सची मर्यादित सूची जी वापरकर्ता Captive Portal वर पूर्णपणे ऑथेंटिकेट होण्यापूर्वी ऍक्सेस करू शकतो.
पूर्ण इंटरनेट ऍक्सेस देण्यापूर्वी डिव्हाइसेसना Purple स्प्लॅश पेज, आयडेंटिटी प्रोव्हाइडर्स (सोशल लॉगिनसाठी Google/Facebook सारखे) आणि सर्टिफिकेट व्हॅलिडेशन सर्व्हर्सपर्यंत पोहोचण्याची परवानगी देण्यासाठी आवश्यक आहे.
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सर्व्हिसशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
एखाद्या गेस्टला WiFi वर परवानगी दिली जावी की नाही हे तपासण्यासाठी Purple किंवा ClearPass शी संवाद साधण्यासाठी Meraki आणि Aruba द्वारे वापरला जाणारा मानक प्रोटोकॉल.
VLAN (व्हर्च्युअल लोकल एरिया नेटवर्क)
एक लॉजिकल सबनेटवर्क जो वेगवेगळ्या फिजिकल LAN मधील डिव्हाइसेसच्या समूहाला एकत्र करतो आणि त्यांच्या ब्रॉडकास्ट ट्रॅफिकला वेगळे करतो.
guest WiFi ट्रॅफिकला संवेदनशील बॅक-ऑफिस किंवा पॉइंट ऑफ सेल (PoS) सिस्टीमपासून पूर्णपणे वेगळे ठेवण्याची प्राथमिक पद्धत.
WiFi 6E (6 GHz मध्ये 802.11ax)
WiFi 6 मानकाचा एक विस्तार जो नव्याने उपलब्ध ६ GHz स्पेक्ट्रमचा वापर करतो, ज्यामुळे विस्तीर्ण चॅनेल्स आणि कमी हस्तक्षेप मिळतो.
स्टेडियमसारख्या अति-गर्दीच्या ठिकाणांचे भविष्य सुरक्षित करण्यासाठी हे अत्यंत महत्त्वपूर्ण आहे, ज्यामुळे नेटवर्क जुन्या डिव्हाइसेसच्या गर्दीशिवाय हजारो एकाच वेळी असणाऱ्या कनेक्शन्स हाताळू शकते याची खात्री मिळते.
Captive Portal
एक वेब पेज जे सार्वजनिक - प्रवेश नेटवर्कच्या वापरकर्त्याला प्रवेश मिळण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे बंधनकारक असते.
हा मुख्य अतिथी संपर्क बिंदू आहे जिथे अटी स्वीकारल्या जातात, मार्केटिंग संमती गोळा केली जाते आणि ब्रँड प्रतिबद्धता साधली जाते.
Profile-Based Authentication
अशी पद्धत जिथे वापरकर्ते एकदाच ऑथेंटिकेट करतात आणि त्यानंतर पुन्हा पुन्हा क्रेडेंशियल्स न टाकता ठिकाणांच्या नेटवर्कवर त्यांना अखंडपणे ओळखले जाते.
४४० दशलक्षपेक्षा जास्त वापरकर्त्यांच्या जागतिक नेटवर्कचा फायदा घेऊन विनाअडथळा अतिथी अनुभव तयार करण्याचा Purple चा दृष्टीकोन.
सोडवलेली उदाहरणे
एका ४०० खोल्यांच्या रिसॉर्ट हॉटेलला निवासाचे ब्लॉक्स, हाय-डेन्सिटी कॉन्फरन्स सेंटर आणि आउटडोअर पूल एरियामध्ये guest WiFi उपयोजित करायचे आहे. त्यांच्याकडे दोन इंजिनिअर्सची मर्यादित IT टीम आहे आणि त्यांना GDPR-सुसंगत मार्केटिंग डेटा कॅप्चर करणे आवश्यक आहे.
निवासाच्या ब्लॉक्समध्ये Cisco Meraki MR46 APs आणि हाय-डेन्सिटी सपोर्टसाठी कॉन्फरन्स सेंटरमध्ये MR57 (WiFi 6E) APs उपयोजित करा. झिरो-टच प्रोव्हिजनिंग आणि युनिफाइड मॅनेजमेंटसाठी Meraki Dashboard वापरा, ज्यामुळे मर्यादित IT टीमवरील ताण कमी होईल. मार्केटिंगच्या आवश्यकतेसाठी, Purple WiFi कडे निर्देशित करणाऱ्या कस्टम स्प्लॅश URL चा वापर करण्यासाठी Meraki Guest SSID कॉन्फिगर करा. Purple हे captive portal, GDPR संमती आणि डेटा कॅप्चर हाताळेल, आणि ऑथेंटिकेशनसाठी RADIUS द्वारे Meraki शी इंटिग्रेट होईल.
एका मोठ्या सार्वजनिक क्षेत्रातील हॉस्पिटल ट्रस्टला रुग्ण आणि अभ्यागतांसाठी guest WiFi आवश्यक आहे. कठोर NHS डेटा गव्हर्नन्स नियमांनुसार कोणताही नेटवर्क मॅनेजमेंट ट्रॅफिक पब्लिक क्लाउडमधून प्रवास करू शकत नाही. त्यांना स्वतंत्र SSID वर स्टाफ BYOD ऍक्सेससाठी सध्याच्या Active Directory सोबत इंटिग्रेट करणे देखील आवश्यक आहे.
ऑन-प्रिमाइसेस Aruba Mobility Controllers द्वारे व्यवस्थापित केलेले HPE Aruba AP-515 ऍक्सेस पॉइंट्स उपयोजित करा. हे सुनिश्चित करते की सर्व व्यवस्थापन आणि कंट्रोल प्लेन ट्रॅफिक हॉस्पिटलच्या डेटा सेंटरमध्येच राहील. क्लिष्ट NAC आवश्यकता हाताळण्यासाठी ClearPass Policy Manager उपयोजित करा: स्टाफ BYOD साठी AD सोबत इंटिग्रेट करणे आणि रुग्णांसाठी सुरक्षित, सेगमेंटेड guest पोर्टल प्रदान करणे. ऑन-प्रिम मॅनेजमेंटच्या नियमाचे उल्लंघन न करता प्रगत ॲनालिटिक्स आणि अखंड रोमिंग (जसे की OpenRoaming) प्रदान करण्यासाठी ClearPass द्वारे Purple ला अजूनही इंटिग्रेट केले जाऊ शकते.
सराव प्रश्न
Q1. १५० लहान शाखा असलेल्या एका रिटेल चेनला अतिथी WiFi तैनात करायचे आहे. त्यांच्याकडे शाखा स्तरावर कोणतेही समर्पित आयटी कर्मचारी नाहीत आणि ते एका लहान केंद्रीय टीमवर अवलंबून आहेत. कोणती प्लॅटफॉर्म आर्किटेक्चर अधिक योग्य आहे?
टीप: ऑन-साइट तांत्रिक कौशल्याशिवाय १५० ठिकाणी हार्डवेअर तैनात करण्याच्या ऑपरेशनल ओव्हरहेडचा विचार करा.
नमुना उत्तर पहा
Cisco Meraki हा शिफारस केलेला पर्याय आहे. त्याचे क्लाउड - केवळ असणारे आर्किटेक्चर आणि झिरो - टच प्रोव्हिजनिंग केंद्रीय आयटी टीमला डॅशबोर्डमध्ये टेम्पलेट्स कॉन्फिगर करण्याची अनुमती देते. हार्डवेअर थेट शाखांमध्ये पाठवले जाऊ शकते, स्टोअर कर्मचाऱ्यांद्वारे प्लग केले जाऊ शकते आणि ते आपोआप त्याचे कॉन्फिगरेशन डाउनलोड करेल, ज्यामुळे उपयोजन गुंतागुंत आणि खर्च लक्षणीयरीत्या कमी होईल.
Q2. तुम्ही हॉटेलमध्ये अतिथी WiFi नेटवर्क कॉन्फिगर करत आहात. तुम्हाला हे सुनिश्चित करणे आवश्यक आहे की अतिथी त्याच भौतिक नेटवर्क इन्फ्रास्ट्रक्चरवर असलेल्या हॉटेलच्या रिझर्व्हेशन सिस्टम सर्व्हरमध्ये प्रवेश करू शकणार नाहीत. मानक दृष्टीकोन काय आहे?
टीप: लेयर २ आयसोलेशन आणि लेयर ३ बाउंड्री कंट्रोलबद्दल विचार करा.
नमुना उत्तर पहा
मानक दृष्टीकोन म्हणजे कडक नेटवर्क सेगमेंटेशन होय. अतिथी SSID एका समर्पित VLAN (उदा. VLAN २००) मध्ये मॅप करणे आवश्यक आहे, जे कॉर्पोरेट VLAN (उदा. VLAN १०) पासून पूर्णपणे वेगळे असेल. याव्यतिरिक्त, अतिथी VLAN कडून RFC १९१८ खाजगी IP पत्त्यांवर (अंतर्गत नेटवर्क) जाणाऱ्या कोणत्याही ट्रॅफिकला स्पष्टपणे नाकारण्यासाठी AP किंवा गेटवे स्तरावर लेयर ३/७ फायरवॉल नियम लागू केले पाहिजेत, जेणेकरून केवळ सार्वजनिक इंटरनेटवर जाणाऱ्या ट्रॅफिकला परवानगी मिळेल.
Q3. एका ठिकाणाला मार्केटिंगच्या उद्देशाने अतिथी डेटा कॅप्चर करायचा आहे आणि GDPR चे पालन सुनिश्चित करायचे आहे. हार्डवेअर विक्रेत्यांद्वारे प्रदान केलेल्या नेटिव्ह स्प्लॅश पेजेसवर पूर्णपणे अवलंबून राहणे एंटरप्राइझ आवश्यकतांसाठी अनेकदा अपुरे का ठरते?
टीप: नेटवर्क ऍक्सेस कंट्रोल आणि डेटा प्रायव्हसी/संमती व्यवस्थापन यातील फरकाचा विचार करा.
नमुना उत्तर पहा
नेटिव्ह विक्रेता स्प्लॅश पेजेस प्रामुख्याने मूलभूत नेटवर्क प्रवेश नियंत्रणासाठी (नियम आणि अटी स्वीकारणे) डिझाइन केलेले असतात. त्यांच्यामध्ये आधुनिक मार्केटिंग आणि अनुपालनासाठी आवश्यक असलेल्या अत्याधुनिक वैशिष्ट्यांचा अभाव असतो, जसे की तपशीलवार संमती व्यवस्थापन, डेटा धारणा धोरणे, राइट - टू - इरेजर वर्कफ्लो, सोशल लॉगिन इंटिग्रेशन्स आणि अखंड CRM सिंक्रोनाइझेशन. गुंतागुंतीचा अनुपालन भार हाताळण्यासाठी आणि मूळ हार्डवेअरमधून अतिथी इंटेलिजन्स लेयर वेगळा करण्यासाठी Purple सारख्या ओव्हरले प्लॅटफॉर्मची आवश्यकता असते.
वारंवार विचारले जाणारे प्रश्न
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
या मालिकेमध्ये पुढे वाचा
WLC (Wireless LAN Controller) म्हणजे काय आणि तुम्हाला अजूनही त्याची गरज आहे का?
ही सर्वसमावेशक मार्गदर्शिका Wireless LAN Controllers (WLCs) च्या उत्क्रांतीचा शोध घेते आणि २०२६ मध्ये योग्य आर्किटेक्चर निश्चित करण्यासाठी तांत्रिक फ्रेमवर्क प्रदान करते. यामध्ये पारंपारिक हार्डवेअर, क्लाउड-मॅनेज्ड आणि कंट्रोलर-लेस मॉडेल्सचा समावेश आहे, जे अनुपालन, स्केलेबिलिटी आणि पाहुण्यांच्या अनुभवावर होणाऱ्या त्यांच्या प्रभावाचे सविस्तर वर्णन करतात.
Mesh Network vs Access Points: मोठ्या ठिकाणांसाठी कोणते अधिक चांगले आहे?
हे तांत्रिक मार्गदर्शक मोठ्या प्रमाणावरील ठिकाणांसाठी mesh networks आणि पारंपारिक वायर्ड access points दरम्यान एक निश्चित तुलना प्रदान करते, ज्यामध्ये आर्किटेक्चर, परफॉर्मन्स तडजोड आणि उपयोजन धोरण समाविष्ट आहे. हे IT मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि CTOs ना हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक क्षेत्रातील वातावरणासाठी हाय-परफॉर्मन्स, सुसंगत WiFi इन्फ्रास्ट्रक्चर डिझाइन करण्यासाठी व्यावहारिक फ्रेमवर्कसह सुसज्ज करते. हे मार्गदर्शक या आर्किटेक्चरल निर्णयांना Purple च्या हार्डवेअर-अज्ञेयवादी गेस्ट WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मशी देखील जोडते, आणि योग्य इन्फ्रास्ट्रक्चरची निवड कशा प्रकारे मोजता येण्याजोगे व्यावसायिक परिणाम मिळवून देते हे दर्शवते.
Controller-Based आणि Cloud-Managed Access Points ची तुलना
हे तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ वातावरणासाठी controller-based आणि cloud-managed Access Point आर्किटेक्चरची तुलना करते. हे IT प्रमुखांना उपयोजन मॉडेल्स, मालकीचा एकूण खर्च आणि Purple सारख्या अतिथी इंटेलिजन्स प्लॅटफॉर्मसह एकत्रीकरण क्षमतांचे मूल्यमापन करण्यासाठी विक्रेता-तटस्थ फ्रेमवर्क प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.