
UK मधील सार्वजनिक WiFi नेटवर्कसाठी IWF अनुपालन
हे अधिकृत मार्गदर्शक UK मधील ठिकाणांवर IWF-अनुपालक सार्वजनिक WiFi नेटवर्क लागू करण्यासाठी तांत्रिक आवश्यकता, आर्किटेक्चर आणि उपयोजन धोरणांचे सविस्तर वर्णन करते. हे IT प्रमुखांना उच्च-कार्यक्षमता नेटवर्क अॅक्सेस राखताना कायदेशीर जोखीम कमी करण्यासाठी कृतीयोग्य फ्रेमवर्क प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
मुख्य सारांश (Executive Summary)
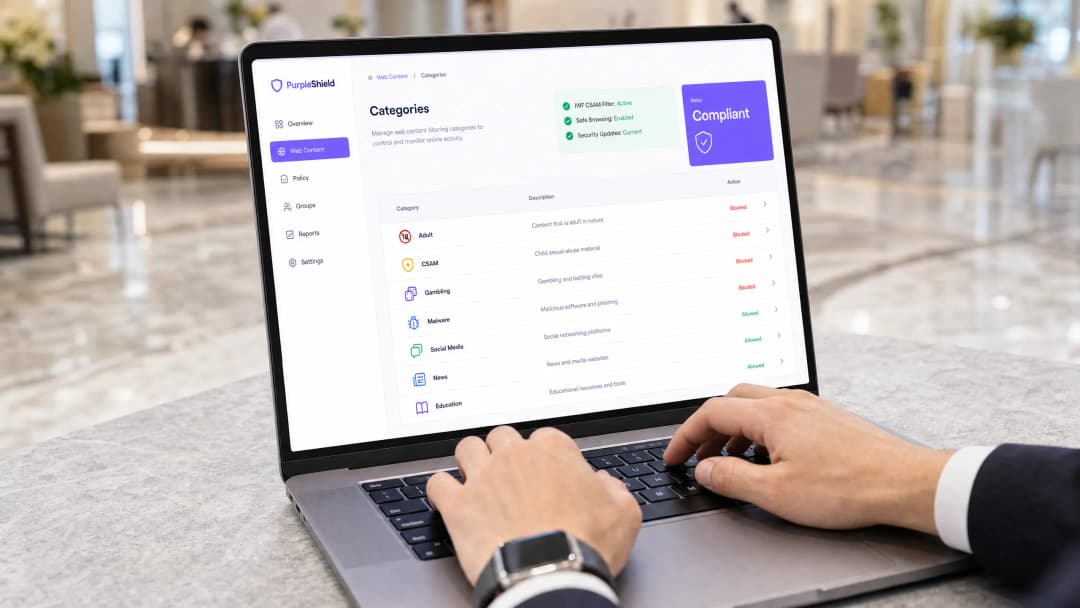
UK मध्ये public WiFi प्रदान करणे ही आता केवळ पाहुण्यांच्या सोयीची गोष्ट राहिलेली नाही, तर ती एक महत्त्वाची अनुपालन (compliance) आवश्यकता बनली आहे. Retail, Hospitality, आणि सार्वजनिक क्षेत्रातील नेटवर्क व्यवस्थापित करणाऱ्या IT संचालक आणि CTOs साठी, मजबूत कंटेंट फिल्टरिंगशिवाय ओपन नेटवर्क्स तैनात करणे संस्थेला मोठ्या कायदेशीर आणि प्रतिष्ठेच्या जोखमींमध्ये ढकलणारे ठरू शकते. इंटरनेट वॉच फाउंडेशन (IWF) बाल लैंगिक शोषण सामग्री (CSAM) साठी अंतिम ब्लॉकलिस्ट राखते. नेटवर्कच्या टोकावर (network edge) या लिस्टचे एकत्रीकरण करणे केवळ एक सर्वोत्तम सराव नाही; तर ती एका जबाबदार सुविधेच्या संचालनासाठी मूलभूत गरज आहे.
हे मार्गदर्शक IWF अनुपालन साध्य करण्यासाठी आवश्यक असलेल्या तांत्रिक आर्किटेक्चरची रूपरेषा सांगते, ज्यामध्ये DNS आणि HTTP लेयर्सवर अंमलबजावणीच्या धोरणांचा तपशील दिला आहे. हे नेटवर्क थ्रूपुट किंवा वापरकर्त्याच्या अनुभवाशी तडजोड न करता प्रमाणित वेब फिल्टरिंग लागू करण्याबद्दल थेट आणि ब्रँड-तटस्थ सल्ला देते. Guest WiFi सुरक्षित करण्यापासून ते IEEE 802.1X आणि OpenRoaming सारख्या आधुनिक प्रमाणीकरण मानकांशी समाकलित करण्यापर्यंत, आम्ही एक अनुपालन आणि उच्च कार्यक्षमता असलेले नेटवर्क कसे तयार करावे हे स्पष्ट करतो.
तांत्रिक सखोल विश्लेषण: IWF अनुपालन आर्किटेक्चर
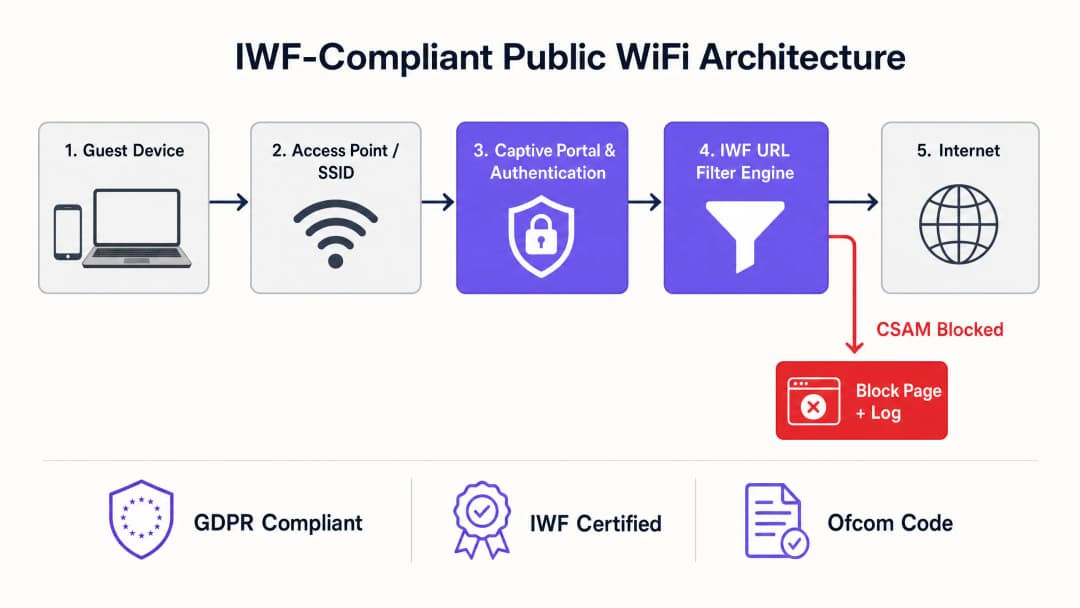
IWF अनुपालन लागू करण्यासाठी नेटवर्क सुरक्षेसाठी बहु-स्तरीय दृष्टिकोन आवश्यक आहे. मुख्य आवश्यकता म्हणजे सुविधेच्या वेब फिल्टरिंग इंजिनमध्ये IWF URL सूचीचे डायनॅमिक एकत्रीकरण. ही एक स्थिर, मॅन्युअली अपडेट केलेली सूची असू शकत नाही; यासाठी IWF डेटाबेससह रिअल-टाइम किंवा जवळपास रिअल-टाइम सिंक्रोनाइझेशन आवश्यक आहे.
लेयर १: DNS फिल्टरिंग
सर्वात मूलभूत स्तरावर, DNS फिल्टरिंग हे ज्ञात CSAM डोमेन्सच्या विनंत्यांना अडवते आणि त्यांना ब्लॉक पेजवर किंवा नल रूटवर निर्देशित करते. अत्यंत कार्यक्षम आणि कमी विलंब असला तरीही, केवळ DNS फिल्टरिंग अपुरे आहे कारण ते डोमेन स्तरावर कार्य करते, तर IWF सूची अनेकदा अचूक URLs निर्दिष्ट करते. केवळ DNS वर अवलंबून राहिल्याने ओव्हर-ब्लॉकिंग (एका आक्षेपार्ह URL मुळे संपूर्ण कायदेशीर डोमेन ब्लॉक करणे) किंवा अंडर-ब्लॉकिंग (IP-आधारित प्रवेश ब्लॉक करण्यात अपयशी ठरणे) होऊ शकते.
लेयर २: HTTP/HTTPS डीप पॅकेट इन्स्पेक्शन (DPI)
IWF URL सूची अचूकपणे लागू करण्यासाठी, फिल्टरिंग इंजिनने संपूर्ण HTTP विनंती मार्गाची तपासणी केली पाहिजे. एन्क्रिप्टेड HTTPS रहदारीसाठी, हे एक आव्हान उभे करते. आधुनिक दृष्टिकोनांमध्ये विशिष्ट, उच्च-जोखमीच्या श्रेणींसाठी लक्ष्यित SSL डिक्रिप्शनसह सर्व्हर नेम इंडिकेशन (SNI) तपासणी समाविष्ट आहे. तथापि, सार्वजनिक नेटवर्क्सवर SSL डिक्रिप्शन तैनात केल्याने गोपनीयता आणि प्रमाणपत्र विश्वासाच्या गंभीर समस्या उद्भवतात. म्हणूनच, सार्वजनिक सुविधांसाठी मानक उपयोजन मॉडेल प्रगत SNI फिल्टरिंग आणि डायनॅमिक IP वर्गीकरणावर अवलंबून असते, जे IWF URL डेटाबेससह क्रॉस-रेफरन्स केले जाते.
Authentication आणि Analytics सह एकत्रीकरण
अनुपालन हे केवळ ब्लॉक करण्यापुरते मर्यादित नाही; त्यासाठी जबाबदारी आवश्यक आहे. फिल्टरिंग इंजिनला Captive Portal सोबत एकत्रित केल्याने युजर्सना प्रवेश मिळण्यापूर्वी ते Acceptable Use Policy (AUP) स्वीकारतात याची खात्री होते. शिवाय, नेटवर्क प्रवेशाला मजबूत WiFi Analytics शी जोडल्याने IT टीम्सना ब्लॉक इव्हेंट्सचे निरीक्षण करणे, संभाव्य सुरक्षा घटना ओळखणे आणि ऑडिट दरम्यान अनुपालन सिद्ध करणे सोपे जाते. WiFi Frequencies: A Guide to WiFi Frequencies in 2026 समजून घेणे देखील अत्यंत महत्त्वाचे आहे, कारण डीप पॅकेट इन्स्पेक्शनमुळे उद्भवणाऱ्या किरकोळ विलंबाला हाताळण्यासाठी वेगवेगळ्या बँड्सना विशिष्ट QoS कॉन्फिगरेशनची आवश्यकता असते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: IWF फिल्टरिंग तैनात करणे
वितरित वातावरणात - जसे की राष्ट्रीय Transport हब किंवा Healthcare सुविधांची साखळी - IWF-सुसंगत फिल्टरिंग तैनात करण्यासाठी एका पद्धतशीर दृष्टिकोनाची आवश्यकता असते.
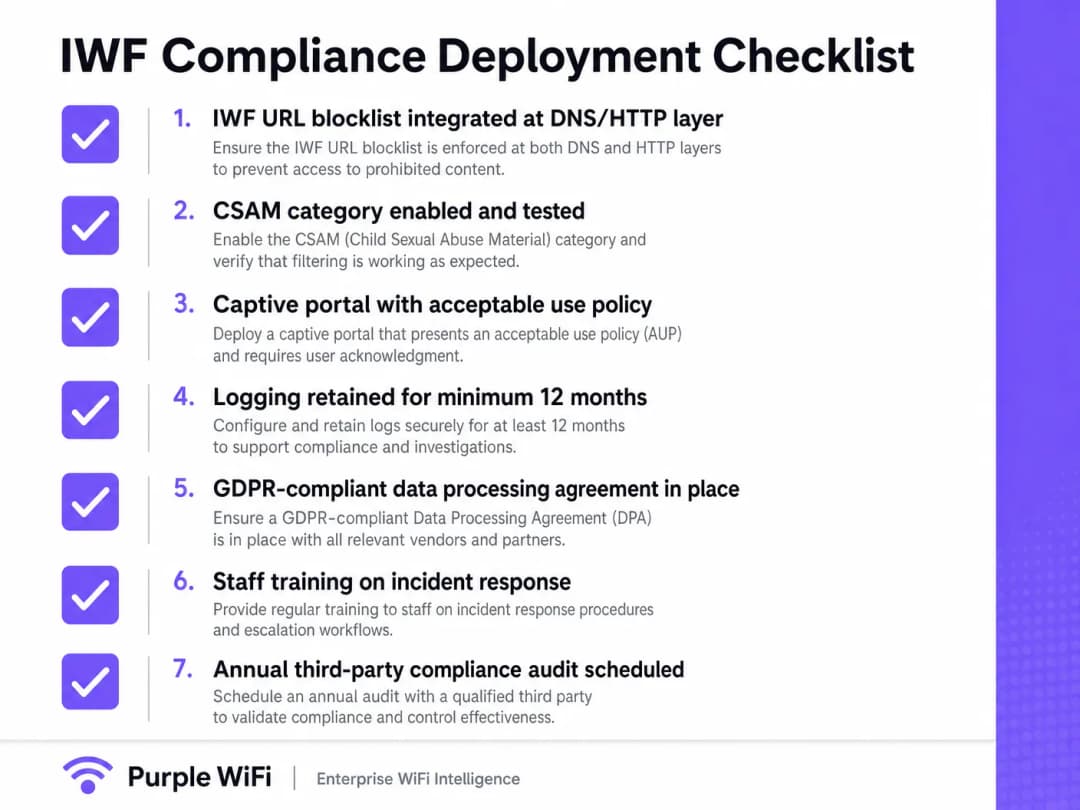
- प्रमाणित विक्रेता निवडा: तुमचा वेब फिल्टरिंग प्रदाता अधिकृत IWF सदस्य आहे आणि त्यांच्या डायनॅमिक फीडचा वापर करतो याची खात्री करा. बेस्पोक एकत्रीकरण तयार करण्याचा प्रयत्न करू नका.
- नेटवर्क एज कॉन्फिगरेशन: सर्व गेस्ट DNS ट्रॅफिकला सुसंगत फिल्टरिंग सेवेकडे निर्देशित करण्यासाठी वेन्यू राउटर किंवा ॲक्सेस पॉइंट्स कॉन्फिगर करा. युजर्सनी कस्टम DNS सर्व्हर्स वापरून फिल्टर बायपास करू नये म्हणून आउटबाउंड पोर्ट्स 53 आणि 853 (DoT) ब्लॉक करा.
- Captive Portal अलाइनमेंट: कंटेंन्ट फिल्टरिंग लागू आहे आणि बेकायदेशीर कंटेंन्टच्या ॲक्सेसवर लक्ष ठेवले जाते व ते ब्लॉक केले जाते हे स्पष्टपणे नमूद करण्यासाठी Captive Portal AUP अपडेट करा.
- चाचणी आणि पडताळणी: चाचणीसाठी वास्तविक IWF URLs वापरू नका. फिल्टरिंग इंजिन प्रतिबंधित कंटेंन्ट योग्यरित्या रोखत आहे आणि ब्लॉक करत आहे हे सत्यापित करण्यासाठी IWF विशिष्ट, सुरक्षित चाचणी URLs प्रदान करते.
- लॉगिंग आणि रिटेंशन: GDPR आणि स्थानिक कायद्याची अंमलबजावणी करणाऱ्या संस्थांच्या आवश्यकतांच्या संरेखनात, ब्लॉक केलेल्या ॲक्सेस प्रयत्नांचे लॉग किमान 12 महिन्यांसाठी राखण्यासाठी फायरवॉल किंवा फिल्टरिंग सेवा कॉन्फिगर करा.
सार्वजनिक ठिकाणांसाठी सर्वोत्तम पद्धती
नेटवर्क आर्किटेक्चरची रचना करताना, IT लीडर्सनी सुरक्षा आणि युजर अनुभव यामध्ये समतोल राखला पाहिजे.
- अति-ब्लॉकिंग टाळा: फिल्टरिंग पॉलिसी ही केवळ बेकायदेशीर कंटेंन्ट (CSAM) आणि अत्यंत घातक श्रेणींवर (मालवेअर, फिशिंग) केंद्रित असल्याची खात्री करा. अत्यंत आक्रमक फिल्टरिंग (उदा. कायदेशीर सोशल मीडिया किंवा स्ट्रीमिंग ब्लॉक करणे) मुळे युजर्स नाराज होतात आणि सपोर्ट तिकिटांमध्ये वाढ होते.
- एनक्रिप्टेड DNS हाताळा: DNS over HTTPS (DoH) च्या वाढत्या वापरामुळे, युजर्सचे ब्राउझर स्थानिक DNS फिल्टर्स बायपास करण्याचा प्रयत्न करू शकतात. फायरवॉल स्तरावर ज्ञात DoH रिझॉल्व्हर्स (जसे की 8.8.8.8 किंवा 1.1.1.1) ब्लॉक करण्यासाठी नेटवर्क पॉलिसी लागू करा, ज्यामुळे वेन्यूच्या सुरक्षित DNS चा वापर करणे भाग पडेल.
- अखंड प्रमाणीकरण: खुल्या नेटवर्कवरून सुरक्षित प्रमाणीकरण फ्रेमवर्कवर जाण्याचा विचार करा. Passpoint/OpenRoaming हे भविष्य असले, तरी या नेटवर्कवर मजबूत फिल्टरिंग सुनिश्चित करणे सर्वात महत्त्वाचे आहे. जटिल एंटरप्राइझ सेटअप व्यवस्थापित करण्याच्या माहितीसाठी, कॉर्पोरेट WLAN मधील रोमिंग समस्यांचे निराकरण करणे पहा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
सार्वजनिक WiFi अनुपालनामध्ये सर्वात सामान्य बिघाड मोड म्हणजे "बायपास" आहे. युजर्स, जाणूनबुजून किंवा नकळत, फिल्टरिंग नियंत्रणांना बगल देतात.
- रॉग ॲक्सेस पॉइंट्स (Rogue APs): रॉग AP साठी नियमित तपासणी आवश्यक आहे. जर एखाद्या कर्मचाऱ्याने अनमॅनेज्ड, अनफिल्टर्ड ग्राहक राउटर प्लग इन केला असेल, तर अनुपालन असणारे वायर्ड नेटवर्क निरुपयोगी ठरते.
- VPN चा वापर: हॉटेलसारख्या ठिकाणी सर्व VPN ट्रॅफिक ब्लॉक करणे सहसा अव्यवहार्य असते कारण तेथे व्यावसायिक प्रवाशांना कॉर्पोरेट ॲक्सेसची आवश्यकता असते, तरीही IT टीम्सनी मर्यादेपेक्षा जास्त, सतत सुरू असलेल्या एन्क्रिप्टेड टनेल्सवर लक्ष ठेवले पाहिजे जे गैरवापराचे संकेत असू शकतात.
- लेटन्सी स्पाइक्स: फिल्टरिंग इंजिन क्लाउड-आधारित असल्यास, प्रादेशिक POPs वापरले जात असल्याची खात्री करा. लंडनमधील हॉटेलचे ट्रॅफिक यूएस-आधारित फिल्टरिंग सर्व्हरकडे पाठवल्यास अस्वीकार्य लेटन्सी निर्माण होईल. अखंड अनुभव राखण्यासाठी राउटिंग ऑप्टिमाइझ करा, जसे आपण ऑफिस WiFi: आपल्या आधुनिक ऑफिस WiFi नेटवर्कला ऑप्टिमाइझ करा साठी करतो.
ROI आणि व्यावसायिक प्रभाव
अनुपालनाकडे सहसा खर्च केंद्र म्हणून पाहिले जात असले, तरी मजबूत IWF फिल्टरिंग ब्रँडचे संरक्षण करते. बेकायदेशीर डाउनलोड किंवा CSAM वितरणाशी संबंध जोडल्या गेल्याने हॉटेल किंवा व्यावसायिक स्थळाच्या प्रतिष्ठेचे होणारे नुकसान हे त्याच्या डिप्लॉयमेंट खर्चापेक्षा खूप जास्त असते. याव्यतिरिक्त, लोकेशन-आधारित सेवांसाठी एंटरप्राइझसाठी BLE लो एनर्जीचे स्पष्टीकरण सारख्या प्रगत तंत्रज्ञानाचा लाभ घेण्यासाठी एक सुरक्षित, अनुपालन असलेले नेटवर्क ही एक पूर्वअट आहे, कारण युजर्सनी ट्रॅकिंग आणि ॲनालिटिक्सचा पर्याय निवडण्यापूर्वी मूळ इन्फ्रास्ट्रक्चरवर विश्वास ठेवणे आवश्यक आहे. यश हे शून्य अनुपालन उल्लंघन, किमान फॉल्स-पॉझिटिव्ह सपोर्ट तिकीट आणि अखंड नेटवर्क कामगिरीद्वारे मोजले जाते.
महत्वाच्या व्याख्या
Internet Watch Foundation (IWF)
UK-आधारित संस्था जी बाल लैंगिक शोषण सामग्री (CSAM) असलेल्या URLs ची डायनॅमिक सूची संकलित करते.
IWF सूचीसह एकत्रीकरण हे UK मधील सार्वजनिक WiFi अनुपालनासाठीचे मूळ मानक आहे.
Server Name Indication (SNI)
TLS प्रोटोकॉलचा एक विस्तार जो क्लायंट हँडशेकिंग प्रक्रियेच्या सुरुवातीला कोणत्या होस्टनेमशी कनेक्ट करण्याचा प्रयत्न करत आहे हे दर्शवतो.
SNI तपासणी IT टीम्सना संपूर्ण ट्रॅफिक प्रवाह डिक्रिप्ट न करता HTTPS कनेक्शन्सवरील विशिष्ट हानिकारक वेबसाइट्स ब्लॉक करण्याची परवानगी देते.
DNS over HTTPS (DoH)
DNS क्वेरी एनक्रिप्ट करून, HTTPS प्रोटोकॉलद्वारे रिमोट डोमेन नेम सिस्टम रिझोल्यूशन करण्याची एक पद्धत.
DoH पारंपारिक DNS-आधारित वेब फिल्टर बायपास करू शकते, ज्यामुळे नेटवर्क प्रशासकांना अनुपालन लागू करण्यासाठी ज्ञात DoH एंडपॉइंट्स ब्लॉक करणे आवश्यक होते.
Captive Portal
एक वेब पृष्ठ जे सार्वजनिक-अॅक्सेस नेटवर्कच्या वापरकर्त्याला अॅक्सेस मिळण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे बंधनकारक असते.
स्वीकार्य वापर धोरण (AUP) लागू करण्यासाठी आणि नेटवर्क वापरासाठी कायदेशीर फ्रेमवर्क स्थापित करण्यासाठी अत्यंत महत्त्वाचे.
Acceptable Use Policy (AUP)
कॉर्पोरेट नेटवर्क किंवा इंटरनेटवर प्रवेश मिळवण्यासाठी वापरकर्त्याने मान्य केल्या पाहिजेत अशा मर्यादा आणि पद्धती दर्शवणारा दस्तऐवज.
ठिकाण चालकांसाठी अनुरुप नसलेल्या वापरकर्त्यांचे कंटेंट ब्लॉक करण्यासाठी आणि सेशन्स समाप्त करण्यासाठी कायदेशीर संरक्षण प्रदान करते.
VLAN Segmentation
एका भौतिक नेटवर्कला अनेक लॉजिकल नेटवर्क्समध्ये विभाजित करण्याची पद्धत.
अविश्वासू गेस्ट ट्रॅफिक (ज्यासाठी IWF फिल्टरिंग आवश्यक आहे) आणि विश्वासू कॉर्पोरेट किंवा POS ट्रॅफिक वेगळे करण्यासाठी आवश्यक आहे.
Deep Packet Inspection (DPI)
कॉम्प्युटर नेटवर्क पॅकेट फिल्टरिंगचा एक प्रकार जो पॅकेट तपासणी बिंदूमधून जात असताना त्याच्या डेटा भागाची तपासणी करतो.
मानक फिल्टर्स बायपास करण्यासाठी वापरल्या जाणाऱ्या विशिष्ट अॅप्लिकेशन्स किंवा प्रोटोकॉल्स (जसे की BitTorrent किंवा VPNs) ओळखण्यासाठी आणि ब्लॉक करण्यासाठी वापरले जाते.
False Positive
जेव्हा एखादी कायदेशीर वेबसाइट फिल्टरिंग इंजिनद्वारे चुकीच्या पद्धतीने वर्गीकृत केली जाते आणि ब्लॉक केली जाते.
उच्च फॉल्स-पॉझिटिव्ह दरांमुळे वापरकर्त्यांच्या तक्रारी आणि IT सपोर्टवरील ताण वाढतो; अत्यंत अचूक, IWF-प्रमाणित विक्रेता निवडल्याने हे कमी होते.
सोडवलेली उदाहरणे
एका २०० खोल्यांच्या हॉटेलला IWF फिल्टरिंग लागू करायचे आहे, परंतु आधुनिक ब्राउझरद्वारे DNS over HTTPS (DoH) वापरणाऱ्या पाहुण्यांची संख्या मोठी असल्याचे त्यांच्या लक्षात आले आहे, ज्यामुळे सध्याचा DNS-आधारित फिल्टर बायपास होत आहे.
IT टीमने दुहेरी-स्तर दृष्टिकोन लागू करणे आवश्यक आहे. प्रथम, एज फायरवॉलला ज्ञात DoH प्रदात्यांकडे जाणारा आउटबाउंड ट्रॅफिक ब्लॉक करण्यासाठी कॉन्फिगर करा (उदा. Cloudflare, Google आणि Quad9 DoH एंडपॉइंट्ससाठी IP ब्लॉक करणे). दुसरे म्हणजे, एनक्रिप्टेड सेशन स्थापित होण्यापूर्वी सुरुवातीचा TLS हँडशेक रोखण्यासाठी आणि IWF-सूचीबद्ध URLs ब्लॉक करण्यासाठी फायरवॉलवर SNI (Server Name Indication) तपासणीचा वापर करा.
एक मोठी रिटेल साखळी ५०० स्टोअर्समध्ये विनामूल्य गेस्ट WiFi रोल आउट करत आहे आणि पॉइंट ऑफ सेल (POS) वरील विलंबता (latency) कमीत कमी ठेवून अनुपालन सुनिश्चित करण्याची गरज आहे.
नेटवर्क आर्किटेक्ट VLANs चे विभाजन करतो. गेस्ट VLAN ला क्लाउड-आधारित IWF-प्रमाणित वेब फिल्टरद्वारे रिडंडंट प्रादेशिक POPs चा वापर करून पाठवले जाते जेणेकरून विलंबता कमीत कमी होईल. POS VLAN पूर्णपणे विलग केले आहे, ज्यासाठी पेमेंट गेटवे आणि इन्व्हेंटरी सिस्टम्ससाठी स्पष्ट परवानगी-सूची (allow-list) वापरली जाते, जेणेकरून व्यवहारांवर विलंबतेचा कोणताही परिणाम होणार नाही याची खात्री करण्यासाठी वेब फिल्टर पूर्णपणे बायपास केला जातो.
सराव प्रश्न
Q1. तुम्ही एका मोठ्या कॉन्फरन्स सेंटरमध्ये अतिथी WiFi तैनात करत आहात. 'घर्षण' कमी करण्यासाठी मार्केटिंग टीमला कोणत्याही Captive Portal शिवाय सामान्य, ओपन SSID वापरायचे आहे. तुम्ही अनुपालन दृष्टिकोनातून यावर काय प्रतिसाद द्याल?
टीप: वापरकर्त्याची संमती आणि जबाबदारी यासंबंधीच्या कायदेशीर आवश्यकतेचा विचार करा.
नमुना उत्तर पहा
मी अशा ओपन, घर्षणरहित SSID च्या विरोधात सल्ला देईन. Captive Portal शिवाय, वापरकर्ते स्वीकार्य वापर धोरणाशी (AUP) सहमत होऊ शकत नाहीत. नेटवर्कवर बेकायदेशीर कृत्य घडल्यास हे ठिकाण कायदेशीरदृष्ट्या उघडे पडते. सेवा शर्ती लागू करण्यासाठी आणि स्वीकृत सत्रांच्या विरूद्ध MAC पत्ते नोंदवण्यासाठी Captive Portal हा एक अनिवार्य नियंत्रण गेट आहे, जो घटना प्रतिसादासाठी अत्यंत आवश्यक आहे.
Q2. नेटवर्क ऑडिट दरम्यान, तुमच्या असे लक्षात आले की 15% अतिथी रहदारी त्यांच्या उपकरणांवर कॉन्फिगर केलेल्या सानुकूल DNS सर्व्हरचा वापर करून वेब फिल्टर यशस्वीरित्या बायपास करत आहे. यावर त्वरित तांत्रिक उपाय काय आहे?
टीप: edge firewall पोर्ट कॉन्फिगरेशन पहा.
नमुना उत्तर पहा
यावर त्वरित तांत्रिक उपाय म्हणजे Guest VLAN कडून कोणत्याही बाह्य IP पत्त्यावर UDP/TCP पोर्ट 53 आणि TCP पोर्ट 853 (DNS over TLS) वरील आउटबाउंड रहदारी ब्लॉक करण्यासाठी edge firewall कॉन्फिगर करणे. सर्व DNS विनंत्या ठिकाणाच्या सुरक्षित, IWF-एकात्मिक DNS सर्व्हरवर सक्तीने (किंवा पारदर्शक प्रॉक्सीद्वारे) पाठवल्या पाहिजेत.
Q3. IWF अनुपालनासाठी HTTPS रहदारीमध्ये 100% दृश्यमानता सुनिश्चित करण्यासाठी एका हॉटेल IT व्यवस्थापकाने अतिथी नेटवर्कवर पूर्ण SSL डिक्रीप्शन (SSL Inspection/Termination) वापरण्याची शिफारस केली आहे. सार्वजनिक WiFi साठी हा दृष्टिकोन का चुकीचा आहे?
टीप: डिव्हाइसवरील विश्वास आणि वापरकर्ता गोपनीयतेचा विचार करा.
नमुना उत्तर पहा
पूर्ण SSL डिक्रीप्शनसाठी प्रत्येक अतिथी डिव्हाइसवर सानुकूल रूट प्रमाणपत्र स्थापित करणे आवश्यक आहे. सार्वजनिक WiFi च्या बाबतीत, हे लागू करणे अशक्य आहे, यामुळे सर्व वापरकर्त्यांसाठी गंभीर ब्राउझर प्रमाणपत्र त्रुटी उद्भवतील आणि हे गोपनीयतेचे मोठे उल्लंघन ठरेल. योग्य दृष्टिकोन म्हणजे SNI (Server Name Indication) तपासणीसह एकत्रित DNS फिल्टरिंगवर अवलंबून राहणे, जे TLS बोगदा न तोडता कूटबद्ध रहदारीचे वर्गीकरण करण्यास अनुमती देते.
या मालिकेमध्ये पुढे वाचा
DNS Over HTTPS (DoH): Public WiFi Filtering साठीचे परिणाम
हे तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की DNS over HTTPS (DoH) कशा प्रकारे public WiFi नेटवर्कवरील पारंपारिक पोर्ट 53 कंटेंट फिल्टरिंगला बायपास करते. हे नेटवर्क आर्किटेक्ट्स आणि आयटी व्यवस्थापकांसाठी एंटरप्राइझ वातावरणात पुन्हा व्हिजिबिलिटी मिळवण्यासाठी, कम्प्लायन्स लागू करण्यासाठी आणि सुरक्षित गेस्ट ऍक्सेस मिळवण्यासाठी व्यावहारिक, व्हेंडर - न्यूट्रल मिटिगेशन धोरणे प्रदान करते.
Public WiFi Liability: Content Filtering का अनिवार्य आहे
हे तांत्रिक संदर्भ मार्गदर्शक विना-फिल्टर केलेले सार्वजनिक WiFi प्रदान करण्याच्या कायदेशीर आणि ऑपरेशनल जोखमींची रूपरेषा स्पष्ट करते, तसेच स्थळ चालकांसाठी (venue operators) Content Filtering ही एक अनिवार्य उपयोजन (deployment) आवश्यकता का आहे याचे सविस्तर वर्णन करते. हे नेटवर्क्सचे बेकायदेशीर क्रियाकलाप, कॉपीराइट उल्लंघन आणि नियामक गैर-पालनापासून (regulatory non-compliance) संरक्षण करण्यासाठी व्यावहारिक आर्किटेक्चर धोरणे, अंमलबजावणीच्या पायऱ्या आणि जोखीम कमी करण्याचे मार्ग प्रदान करते. स्थळ चालक आणि CTOs ना एक सुरक्षित, सुसंगत Guest WiFi वातावरण लागू करण्यासाठी ठोस केस स्टडीज, निर्णय फ्रेमवर्क आणि कॉन्फिगरेशन मार्गदर्शन मिळेल.
नेटवर्क एजवर मालवेअर आणि फिशिंग ब्लॉक करणे
हा तांत्रिक संदर्भ मार्गदर्शक नेटवर्क एजवर अनमॅनेज्ड गेस्ट आणि IoT उपकरणांना सुरक्षित करण्यासाठी नेटवर्क-स्तरीय थ्रेट प्रोटेक्शन लागू करण्याचे आर्किटेक्चर, डिप्लॉयमेंट आणि व्यावसायिक प्रभावाचे वर्णन करतो. हे IT लीडर्सना मालवेअर आणि फिशिंग प्रो-ॲक्टिव्हली ब्लॉक करण्यासाठी कृतीयोग्य मार्गदर्शन प्रदान करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.