
University WiFi: कॅम्पस-व्यापी वायरलेस नेटवर्क कसे तयार करावे
हे सर्वसमावेशक मार्गदर्शक वरिष्ठ IT व्यावसायिकांना मजबूत कॅम्पस-व्यापी वायरलेस नेटवर्कचे डिझाइन, उपयोजन आणि व्यवस्थापन करण्यासाठी कृतीयोग्य धोरणे प्रदान करते. यामध्ये श्रेणीबद्ध नेटवर्क आर्किटेक्चर, सुरक्षा मानके (IEEE 802.1X, WPA3, GDPR), आणि उच्च शिक्षण पर्यावरणांमध्ये ROI वाढवण्यासाठी विश्लेषणाचा कसा फायदा घ्यावा हे समाविष्ट आहे. तुम्ही जुने इन्फ्रास्ट्रक्चर अपग्रेड करत असाल किंवा सुरुवातीपासून तयार करत असाल, हे मार्गदर्शक साइट सर्वेक्षणापासून ते सुरू असलेल्या ऑप्टिमायझेशनपर्यंतच्या प्रत्येक निर्णय बिंदूचा नकाशा तयार करते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
मुख्य सारांश
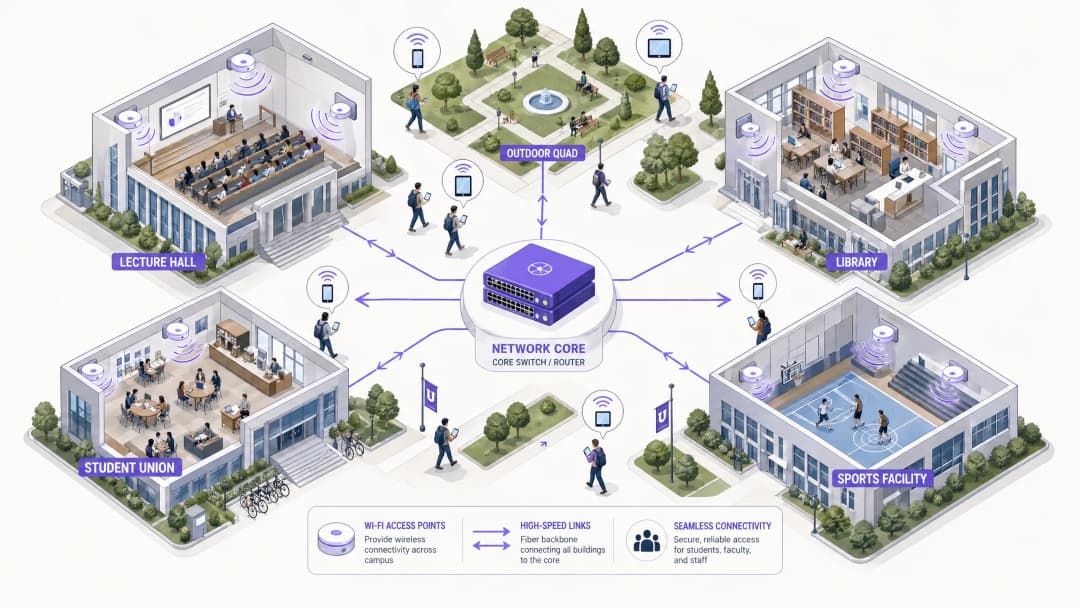
उच्च शिक्षण संस्थांसाठी, संपूर्ण कॅम्पसमध्ये पसरलेले एक विश्वासार्ह वायरलेस नेटवर्क ही आता केवळ एक सोय राहिलेली नाही; ती वीज आणि पाण्यासारखीच एक अत्यंत महत्त्वाची पायाभूत सुविधा आहे. आधुनिक विद्यापीठांना उच्च - घनता (high-density) असलेली वातावरणे, विस्तीर्ण भौतिक क्षेत्रांमध्ये अखंड रोमिंग आणि विद्यार्थी, कर्मचारी, संशोधक व अभ्यागतांसह विविध वापरकर्ता गटांसाठी सुरक्षित प्रवेशाचे समर्थन करणे आवश्यक आहे. हा मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs साठी उच्च-कार्यक्षमता असलेले युनिव्हर्सिटी WiFi नेटवर्क तैनात आणि व्यवस्थापित करण्यासाठी एक अधिकृत ब्लू प्रिंट प्रदान करतो. मजबूत, श्रेणीबद्ध आर्किटेक्चर, IEEE 802.1X आणि WPA3 Enterprise सह कठोर सुरक्षा प्रोटोकॉल आणि धोरणात्मक विश्लेषण एकत्रीकरणावर लक्ष केंद्रित करून, संस्था जोखीम कमी करू शकतात आणि त्याच वेळी सर्वोत्तम कनेक्टिव्हिटी सुनिश्चित करून मोजता येण्याजोगा ROI सिद्ध करू शकतात. आम्ही Purple च्या Guest WiFi आणि WiFi Analytics सारख्या प्लॅटफॉर्मचा वापर करून प्राथमिक साइट सर्वेक्षणांपासून ते सततच्या ऑप्टिमायझेशनपर्यंतच्या तैनातीचे व्यावहारिक टप्पे शोधणार आहोत.
तांत्रिक सखोल विश्लेषण (Technical Deep Dive)
नेटवर्क आर्किटेक्चर आणि टोपोलॉजी
संपूर्ण कॅम्पसमध्ये पसरलेले वायरलेस नेटवर्क तयार करण्यासाठी स्केलेबल, टायर्ड (स्तरीकृत) आर्किटेक्चर आवश्यक आहे. मानक पद्धतीमध्ये तीन वेगळे स्तर समाविष्ट असतात: Core, Aggregation आणि Access.
 Core Layer हा नेटवर्कचा हाय-स्पीड कणा (backbone) तयार करतो. हा वेगवेगळ्या कॅम्पस झोनमधील आणि बाहेरील इंटरनेटवरील ट्रॅफिक राउटिंग करण्यासाठी जबाबदार असतो. येथे हाय अॅवेलेबिलिटी (उच्च उपलब्धता) आणि रिडंडन्सी अत्यंत महत्त्वाची आहे - मुख्य राउटर आणि फायरवॉलने लेटन्सी न आणता प्रचंड थ्रुपुट हाताळणे आवश्यक आहे. ड्युअल-होम्ड अपलिंक्स आणि रिडंडंट पॉवर सप्लाय ही एक मानक पद्धत आहे.
Aggregation Layer हा मध्यस्थ म्हणून काम करतो, जो Access लेयर स्विचमधून ट्रॅफिक गोळा करतो आणि नेटवर्क पॉलिसी लागू करतो. Wireless LAN Controllers (WLCs) सहसा येथे असतात, जे अॅक्सेस पॉईंट (AP) फ्लीट व्यवस्थापित करतात, RF व्यवस्थापन हाताळतात आणि युझर्स एका इमारतीमधून दुसऱ्या इमारतीत फिरत असताना अखंड रोमिंग सुनिश्चित करतात. हा स्तर क्वालिटी ऑफ सर्विस (QoS) पॉलिसींची अंमलबजावणी देखील व्यवस्थापित करतो.
Access Layer हा नेटवर्कचा शेवटचा भाग (edge) आहे, जिथे क्लायंट डिव्हाइसेस जोडले जातात. यामध्ये व्याख्यानगृहे, ग्रंथालये, विद्यार्थ्यांची वसतिगृहे आणि बाहेरील प्लाझामध्ये तैनात केलेले PoE (Power over Ethernet) स्विचेस आणि प्रत्यक्ष APs असतात. एकाच वेळी मोठ्या संख्येने डिव्हाइसेस कनेक्ट होणाऱ्या क्षेत्रांसाठी WiFi 6 (802.11ax) किंवा WiFi 6E ला सपोर्ट करणारे हाय-डेन्सिटी APs अत्यंत आवश्यक आहेत.
सुरक्षा मानके आणि ऑथेंटिकेशन
विद्यापीठाचे नेटवर्क सुरक्षित ठेवण्यासाठी एकाच वेळी जटिल मल्टी-टेनंट वातावरणात मजबूत सुरक्षा आणि युझर अॅक्सेसिबिलिटी यामध्ये संतुलन राखणे आवश्यक आहे.
स्टाफ आणि विद्यार्थ्यांचे कनेक्शन्स सुरक्षित करण्यासाठी WPA3 Enterprise आणि IEEE 802.1X तडजोड न करण्यायोग्य आहेत. 802.1X पोर्ट-आधारित Network Access Control (NAC) प्रदान करते, ज्यामुळे केवळ ऑथेंटिकेट झालेले युझर्स आणि डिव्हाइसेसच नेटवर्कमध्ये प्रवेश करू शकतात. हे विद्यापीठाच्या Active Directory किंवा LDAP डिरेक्टरीशी जोडलेल्या केंद्रीय RADIUS सर्व्हर्स (जसे की FreeRADIUS किंवा Microsoft NPS) सोबत समाकलित होते. याचा अर्थ असा की विद्यार्थ्यांचे क्रेडेंशियल्स त्यांच्या विद्यापीठाच्या लॉगिनशी जुळतात, ज्यामुळे सर्व्हिस डेस्कवरील कामाचा ताण लक्षणीयरीत्या कमी होतो.
Guest Access आणि Captive Portals हे अभ्यागत, परिषदेला उपस्थित राहणारे लोक आणि भावी विद्यार्थ्यांसाठी उपयुक्त ठरतात. एक सुरक्षित Captive Portal नियंत्रित ऑनबोर्डिंग अनुभव प्रदान करतानाच GDPR चे पालन सुनिश्चित करते. Purple सारख्या सोल्यूशन्ससह समाकलित केल्याने अखंड गेस्ट अॅक्सेस मिळतो आणि सोबतच मार्केटिंग व ऑपरेशन्ससाठी मौल्यवान फर्स्ट-पार्टी डेटा गोळा करणे सोपे होते. तुमच्या नेटवर्कचा पाया सुरक्षित करण्याबद्दल अधिक माहितीसाठी, Protecting Your Network with Strong DNS and Security पहा.
VLAN Segmentation हे ट्रॅफिकचे प्रकार वेगळे करण्यासाठी अत्यंत आवश्यक आहे. विद्यार्थ्यांचे ट्रॅफिक, स्टाफची संसाधने, IoT डिव्हाइसेस (स्मार्ट बिल्डिंग सेन्सर्स, HVAC कंट्रोलर्स) आणि गेस्ट अॅक्सेस हे स्वतंत्र VLANs वर असले पाहिजेत. हे संभाव्य सुरक्षा उल्लंघन रोखते, ब्रॉडकास्ट स्टॉर्म्सना प्रतिबंध करते आणि युझर क्लासच्या आधारे तपशीलवार बँडविड्थ व्यवस्थापनास अनुमती देते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
टप्पा १: साईट सर्वे आणि RF प्लॅनिंग
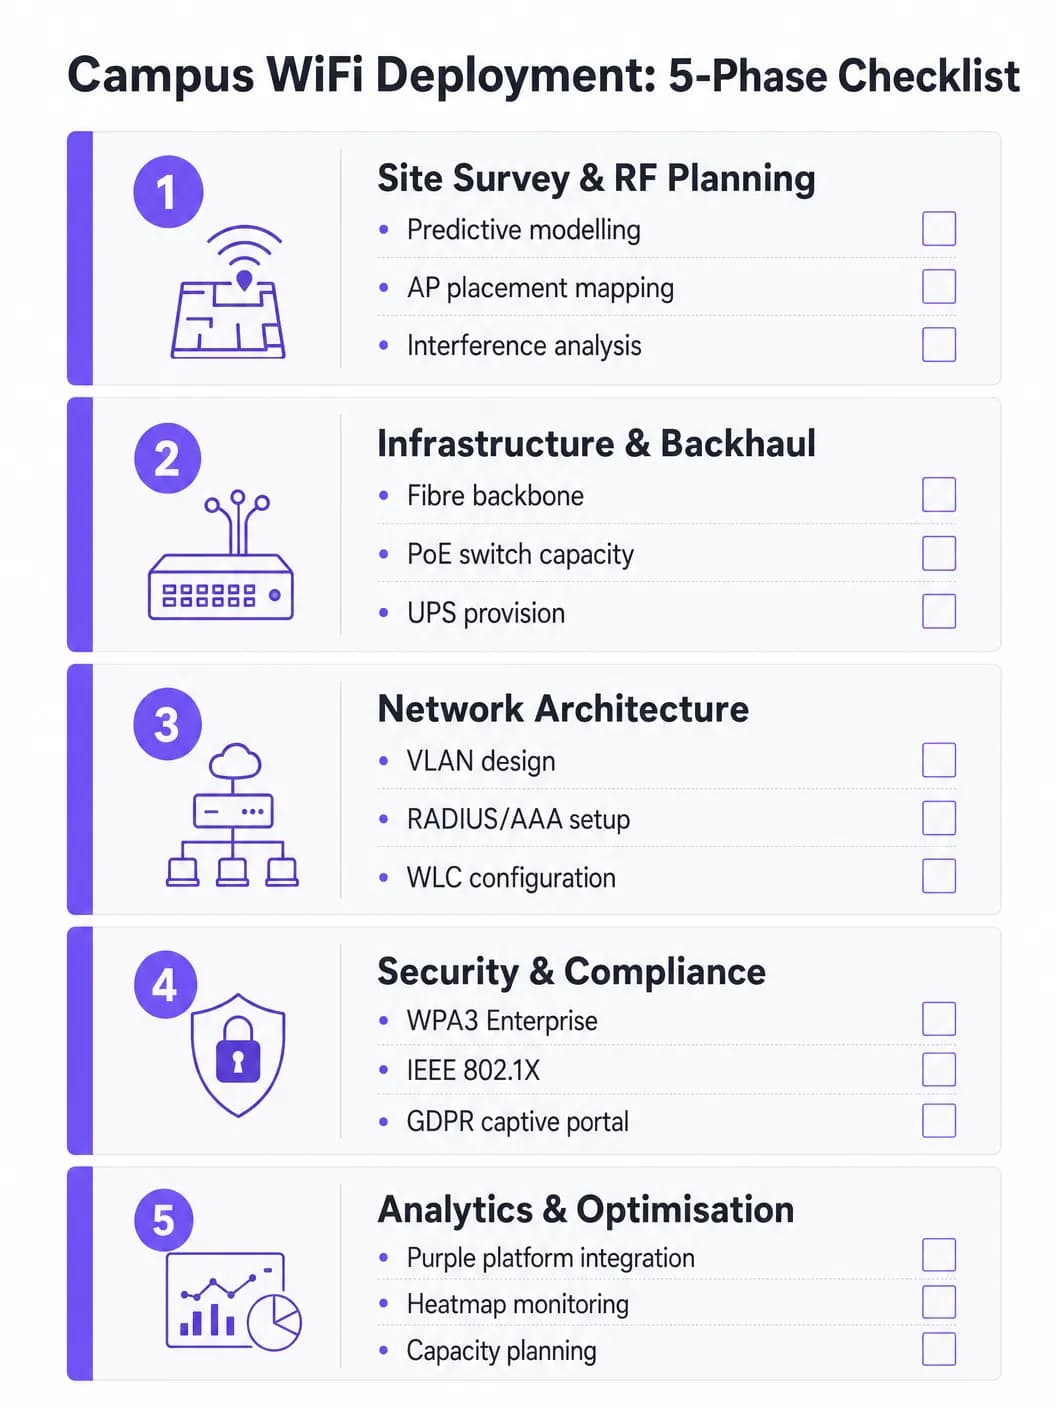
AP प्लेसमेंटचा अंदाज कधीही लावू नका. एक सर्वसमावेशक प्रेडिक्टिव्ह आणि ॲक्टिव्ह साईट सर्वे ही या प्रोजेक्टमधील सर्वात महत्त्वाची गुंतवणूक आहे. इमारतीचे बांधकाम साहित्य (काँक्रीट, काच, धातू), हस्तक्षेपाचे स्रोत (जुने Bluetooth, मायक्रोवेव्ह, शेजारील नेटवर्क) आणि प्रति झोन अपेक्षित वापरकर्ता घनता लक्षात घेऊन भौतिक वातावरणाचा नकाशा तयार करण्यासाठी Ekahau किंवा AirMagnet सारखी साधने वापरली पाहिजेत. सह-चॅनेल हस्तक्षेप न करता पुरेसे कव्हरेज आणि क्षमता सुनिश्चित करणे हे उद्दिष्ट आहे. सुरुवातीच्या AP उपयोजनानंतर ॲक्टिव्ह सर्वेसह प्रेडिक्टिव्ह मॉडेल्सचे प्रमाणीकरण केले पाहिजे.
टप्पा २: इन्फ्रास्ट्रक्चर आणि बॅकहॉल अपग्रेड्स
नवीन APs तैनात करण्यापूर्वी, अंतर्निहित वायर्ड इन्फ्रास्ट्रक्चरचे मूल्यांकन केले पाहिजे आणि आवश्यक असेल तेथे अपग्रेड केले पाहिजे. आधुनिक Wi-Fi 6/6E APs साठी आवश्यक असलेल्या मल्टी-गिगाबिट इथरनेट (mGig) ला सपोर्ट करण्यासाठी CAT6A केबलिंग तैनात असल्याचे सुनिश्चित करा. नवीन AP मॉडेल्ससाठी एज स्विचेस पुरेसे PoE+ किंवा PoE++ पॉवर बजेट प्रदान करतात याची पडताळणी करा. कोर नेटवर्कमध्ये पुरेशी बँडविड्थ असणे आवश्यक आहे - लवचिकतेसाठी समर्पित बिझनेस इंटरनेट कनेक्शनचा विचार करा. बॅकहॉल पर्यायांच्या संदर्भासाठी, What is a Leased Line? Dedicated Business Internet वाचा.
टप्पा ३: नेटवर्क कॉन्फिगरेशन
डिझाइन केलेल्या आर्किटेक्चरनुसार WLCs आणि APs कॉन्फिगर करा. बल्क डाउनलोड आणि स्ट्रीमिंगपेक्षा गंभीर ट्रॅफिकला (VoIP, व्हिडिओ कॉन्फरन्सिंग, संशोधन डेटा ट्रान्सफर) प्राधान्य देण्यासाठी QoS पॉलिसी लागू करा. अखंड रोमिंग प्रोटोकॉल (फास्ट BSS ट्रान्झिशनसाठी 802.11r, नेबर रिपोर्टसाठी 802.11k आणि BSS ट्रान्झिशन मॅनेजमेंटसाठी 802.11v) योग्यरित्या कॉन्फिगर केले आहेत याची खात्री करा जेणेकरून उपकरणे कनेक्शन न गमावता APs दरम्यान ट्रान्झिशन करू शकतील.
टप्पा ४: सिक्युरिटी आणि कंप्लायन्स सक्षमीकरण
स्टाफ आणि स्टुडंट SSIDs वर WPA3 Enterprise उपयोजित करा. डिव्हाइस व्यवस्थापन क्षमतेवर अवलंबून EAP-TLS किंवा PEAP-MSCHAPv2 वापरून IEEE 802.1X कॉन्फिगर करा. गेस्ट SSID साठी GDPR-सुसंगत Captive Portal लागू करा. सर्व मॅनेजमेंट इंटरफेस मजबूत पासवर्ड आणि सर्टिफिकेट-आधारित ऑथेंटिकेशनसह सुरक्षित असल्याची खात्री करा. मंजुरीपूर्वी पेनिट्रेशन टेस्टिंग करा.### टप्पा ५: ॲनालिटिकल इंटिग्रेशन आणि निरंतर ऑप्टिमायझेशन
AP आरोग्य, क्लायंट घनता, रोमिंग पॅटर्न आणि बँडविड्थ वापर याविषयी माहिती मिळविण्यासाठी नेटवर्कला ॲनालिटिक्स प्लॅटफॉर्मसह समाकलित करा. Purple चे WiFi Analytics प्लॅटफॉर्म ऑपरेशनल डॅशबोर्ड प्रदान करते जे IT टीम्स आणि व्हेन्यू ऑपरेशन्स दोघांनाही फायदेशीर ठरते. हे एकदाच करण्याचे काम नाही - इमारतींचे नूतनीकरण केल्यावर आणि डिव्हाइसचे प्रकार बदलत असताना RF वातावरण देखील बदलते.
सर्वोत्तम पद्धती
केवळ कव्हरेजसाठीच नाही, तर क्षमतेसाठी डिझाइन करा. उच्च शिक्षणामध्ये, कव्हरेज मिळवणे सोपे आहे; क्षमता व्यवस्थापित करणे कठीण आहे. एखाद्या लेक्चर थिएटरमध्ये सर्वत्र मजबूत सिग्नल असू शकतो, परंतु जर ३०० विद्यार्थ्यांनी एकाच वेळी एकाच AP ला कनेक्ट केले, तर नेटवर्क निकामी होईल. हाय-डेन्सिटी APs तैनात करा आणि सुसंगत क्लायंटना कमी गर्दीच्या ५ GHz किंवा ६ GHz बँडकडे वळवण्यासाठी बँड स्टीयरिंग सारख्या वैशिष्ट्यांचा लाभ घ्या. स्टिकी क्लायंटना जवळच्या AP वर रोम करण्यास भाग पाडण्यासाठी जुने डेटा रेट्स (१, २, ५.५ आणि ११ Mbps) निष्क्रिय करा.
सतत मॉनिटरिंग लागू करा. नेटवर्क ही एकदा सेट करून विसरून जाण्याची गोष्ट नाही. रिअल टाईममध्ये AP चे आरोग्य, क्लायंट डेन्सिटी आणि रोमिंग पॅटर्नचे निरीक्षण करण्यासाठी अॅनालिटिक्स प्लॅटफॉर्मचा वापर करा. Purple चे अॅनालिटिक्स हे जागांचा वापर कसा केला जातो याबद्दल सखोल माहिती देतात, ज्यामुळे भविष्यातील पायाभूत सुविधांचे निर्णय आणि जागेच्या वापराच्या धोरणांना मदत होते.
अडथळामुक्त ऑनबोर्डिंगसाठी OpenRoaming चा लाभ घ्या. अभ्यागत प्राध्यापक आणि भागीदार संस्थांमधील विद्यार्थ्यांसाठी, OpenRoaming लागू केल्याने मॅन्युअल नेटवर्क लॉगिनचा त्रास दूर होतो. Purple हे Connect परवान्यांतर्गत OpenRoaming साठी विनामूल्य ओळख प्रदाता (identity provider) म्हणून कार्य करते, ज्यामुळे सहभागी संस्थांमधील वापरकर्ते आपोआप आणि सुरक्षितपणे कनेक्ट होऊ शकतात - ज्यामुळे अभ्यागतांच्या अनुभवात लक्षणीय सुधारणा होते.
सर्वसमावेशकपणे पृथक्करण करा. अंतर्गत संसाधनांसारख्याच VLAN वर गेस्ट ट्रॅफिकला कधीही परवानगी देऊ नका. प्रत्येक वापरकर्त्याच्या श्रेणीसाठी स्वतंत्र SSIDs, VLANs आणि फायरवॉल नियम वापरा. पीक अवर्स दरम्यान एकाच वापरकर्त्याला अपलिंक सॅच्युरेट करण्यापासून रोखण्यासाठी गेस्ट VLANs वर बँडविड्थ मर्यादा लागू करा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
को-चॅनेल इंटरफेरियन्स (CCI) तेव्हा होतो जेव्हा एकाच चॅनेलवरील अनेक APs एकमेकांना शोधू शकतात, ज्यामुळे ते आलटून पालटून ट्रान्समिट करतात आणि कार्यक्षमतेत कमालीची घट होते. दाट तैनातीमध्ये खराब WiFi कार्यक्षमतेचे हे सर्वात सामान्य कारण आहे. हे कमी करण्याच्या उपायांमध्ये योग्य RF नियोजन, WLC वर डायनॅमिक चॅनेल अलोकेशन (DCA) वैशिष्ट्यांचा वापर करणे आणि दाट लोकसंख्येच्या भागात AP ट्रान्समिट पॉवर कमी करणे समाविष्ट आहे.
स्टिकी क्लायंट्स ही अशी उपकरणे आहेत जी जवळच्या AP वर रोम करण्यास नकार देतात आणि दूरच्या उपकरणाशी कमकुवत कनेक्शन टिकवून ठेवतात. जुन्या स्मार्टफोन आणि लॅपटॉपमध्ये हे सामान्यतः जास्त दिसून येते. हे कमी करण्याच्या उपायांमध्ये किमान अनिवार्य डेटा रेट्स समायोजित करणे समाविष्ट आहे - कमी रेट्स निष्क्रिय केल्याने क्लायंट ड्रायव्हरला चांगले कनेक्शन शोधण्यास भाग पडते.
DHCP एक्झॉशन हा बाहेरील प्लाझा आणि स्टुडंट युनियन्स सारख्या जास्त गर्दीच्या ठिकाणी आढळणारा एक आश्चर्यकारकपणे सामान्य बिघाड आहे. जेव्हा DHCP पूल मधील IP पत्ते संपतात, तेव्हा मजबूत सिग्नल असूनही नवीन उपकरणे कनेक्ट होऊ शकत नाहीत. हे कमी करण्याच्या उपायांमध्ये गेस्ट आणि स्टुडंट VLANs साठी कमी कालावधीची DHCP लीझ टाईम्स (एक ते दोन तास) लागू करणे आणि पीक कॉनकरंट उपकरणांसाठी DHCP श्रेणी योग्य आकाराची असल्याची खात्री करणे समाविष्ट आहे.
रॉग अॅक्सेस पॉईंट्स (Rogue Access Points) मुळे मोठा सुरक्षा धोका निर्माण होतो. कर्मचारी किंवा विद्यार्थ्यांनी ग्राहक-दर्जाचे राउटर्स प्लग इन केल्याने असुरक्षित एन्ट्री पॉईंट्स तयार होतात. हे कमी करण्याच्या उपायांमध्ये WLC वर रॉग AP डिटेक्शन सक्षम करणे आणि नियमित भौतिक ऑडिट करणे समाविष्ट आहे.
ROI आणि व्यावसायिक प्रभाव
एक मजबूत कॅम्पस WiFi नेटवर्क मूलभूत कनेक्टिव्हिटीच्या पलीकडे मोजता येण्याजोगा परतावा प्रदान करते. Purple सारख्या प्लॅटफॉर्मला एकत्रित करून, विद्यापीठे परिणामांचे प्रमाण ठरवू शकतात:
| मेट्रिक | मापन पद्धत | ठराविक परिणाम |
|---|---|---|
| विद्यार्थी समाधान | NPS सर्वेक्षणे, IT हेल्पडेस्क तिकीट संख्या | WiFi संबंधित तक्रारींमध्ये घट |
| जागेचा वापर | हीटमॅप्स, ड्वेल टाईम डेटा | लायब्ररी आणि अभ्यास जागेचे अनुकूल वाटप |
| IT ऑपरेशनल कार्यक्षमता | हेल्पडेस्क तिकीट संख्या, अपटाइम | मॅन्युअल कॉन्फिगरेशनचा ओव्हरहेड कमी करणे |
| अभ्यागत डेटा कॅप्चर | Captive Portal नोंदणी | फर्स्ट-पार्टी मार्केटिंग डेटाबेसमध्ये वाढ |
| नेटवर्क अपटाइम | SLA मॉनिटरिंग, इन्सिडेंट रिपोर्ट्स | वाढलेली SLA सुसंगतता |
Purple प्लॅटफॉर्मवरील विश्लेषणे आणि अभ्यागत डेटा क्षमता उत्पन्नाच्या संधी देखील सादर करतात, विशेषतः जेव्हा कॅम्पसमध्ये मोठ्या प्रमाणावर सार्वजनिक कार्यक्रम आयोजित केले जातात जेथे टियर-आधारित प्रवेश मॉडेल तैनात केले जाऊ शकतात. अशाच प्रकारचे ROI फ्रेमवर्क Purple च्या Retail, Hospitality, Healthcare, आणि Transport मधील ऑपरेशन्सना देखील लागू होतात. मोठ्या ठिकाणच्या WiFi तैनातीबद्दल अधिक व्यापक दृष्टिकोनासाठी, Airport WiFi: How Operators Provide Connectivity Across Terminals पहा.
महत्वाच्या व्याख्या
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोल (NAC) साठी एक मानक जे LAN किंवा WLAN ला कनेक्ट करू इच्छिणाऱ्या उपकरणांसाठी प्रमाणीकरण यंत्रणा प्रदान करते. यासाठी एक सप्लिकंट (क्लायंट डिव्हाइस), एक ऑथेंटिकेटर (AP किंवा स्विच) आणि प्रमाणीकरण सर्व्हर (RADIUS) आवश्यक असतो.
विद्यार्थी आणि कर्मचाऱ्यांना नेटवर्कवर प्रवेश देण्यापूर्वी त्यांना प्रमाणित करण्यासाठी वापरले जाते, जे क्रेडेंशियल व्हॅलिडेशनसाठी RADIUS सर्व्हर आणि Active Directory सह समाकलित होते. हे सामायिक केलेले PSK पासवर्ड काढून टाकते आणि प्रति-वापरकर्ता धोरण अंमलबजावणी सक्षम करते.
WLC (Wireless LAN Controller)
एक केंद्रीकृत हार्डवेअर किंवा सॉफ्टवेअर ॲप्लायन्स जे एकाच नियंत्रण बिंदूवरून अनेक ॲक्सेस पॉइंट्सचे व्यवस्थापन आणि कॉन्फिगरेशन करते. हे संपूर्ण AP समूहामध्ये RF व्यवस्थापन, रोमिंग, फर्मवेअर अपडेट्स आणि पॉलिसी अंमलबजावणी हाताळते.
सातत्यपूर्ण पॉलिसी अंमलबजावणी, डायनॅमिक चॅनेल असाइनमेंट आणि संपूर्ण कॅम्पसमध्ये विनाअडथळा रोमिंग सुनिश्चित करण्यासाठी मोठ्या प्रमाणावर तैनातीसाठी आवश्यक आहे. हे प्रत्यक्ष हार्डवेअर असू शकते किंवा क्लाउड-व्यवस्थापित आभासी इन्स्टन्स असू शकते.
Co-Channel Interference (CCI)
हस्तक्षेप जो एकाच फ्रिक्वेन्सी चॅनेलवर कार्यरत असलेले दोन किंवा अधिक AP एकमेकांच्या मर्यादेत असताना उद्भवतो. डेटा ट्रान्समिट करण्यापूर्वी दोन्ही AP ला चॅनेल मोकळा होण्याची वाट पाहावी लागते, ज्यामुळे थ्रूपुट मोठ्या प्रमाणात कमी होतो.
दाट तैनातीमध्ये खराब कामगिरीचे मुख्य कारण. काळजीपूर्वक चॅनेल प्लॅनिंग, WLC वरील डायनॅमिक चॅनेल असाइनमेंट (DCA) आणि AP ट्रान्समिट पॉवर कमी करून हे कमी केले जाते.
Band Steering
2.4 GHz वरील प्रोब प्रतिसादांना उशीर करून किंवा दाबून टाकून, ड्युअल-बँड सक्षम क्लायंट उपकरणांना अधिक गर्दी असलेल्या 2.4 GHz बँडऐवजी 5 GHz किंवा 6 GHz बँडशी कनेक्ट होण्यासाठी प्रोत्साहित करण्यासाठी AP द्वारे वापरले जाणारे एक तंत्र.
अतिशय गर्दीच्या क्षेत्रांमध्ये क्षमता आणि थ्रूपुट जास्तीत जास्त वाढवण्यासाठी महत्त्वपूर्ण आहे. 5 GHz आणि 6 GHz बँड अधिक नॉन-ओव्हरलॅपिंग चॅनेल्स आणि उच्च थ्रूपुट देतात, परंतु त्यांची मर्यादा कमी असते.
Captive Portal
एक वेब पृष्ठ ज्यावर वापरकर्त्यांना पूर्ण नेटवर्क ॲक्सेस मिळण्यापूर्वी निर्देशित केले जाते. फायरवॉलमधून वापरकर्त्याच्या MAC पत्त्याला परवानगी देण्यापूर्वी सामान्यतः सेवा अटींची स्वीकृती, प्रमाणीकरण किंवा डेटा कॅप्चर करणे आवश्यक असते.
पाहुण्यांच्या ॲक्सेस व्यवस्थापनासाठी, GDPR सुसंगत डेटा संकलनासाठी आणि ब्रँडेड ऑनबोर्डिंग अनुभवांसाठी वापरले जाते. Purple सारखे प्लॅटफॉर्म्स ॲनालिटिक्स इंटिग्रेशनसह सानुकूल करण्यायोग्य Captive Portal सोल्यूशन्स प्रदान करतात.
VLAN (Virtual Local Area Network)
नेटवर्क उपकरणांचा एक तार्किक गट जो त्यांच्या वास्तविक भौतिक स्थानाचा विचार न करता ते एकाच भौतिक नेटवर्कवर असल्यासारखे वागतो. VLAN हे Layer 2 वर परिभाषित केले जातात आणि ब्रॉडकास्ट डोमेन विभाजित करण्यासाठी वापरले जातात.
सुरक्षा आणि कामगिरीसाठी विविध वापरकर्ता वर्ग (विद्यार्थी, कर्मचारी, पाहुणे, IoT उपकरणे) वेगळे करण्यासाठी वापरले जाते. पाहुण्यांच्या ट्रॅफिकला अंतर्गत संसाधनांपर्यंत पोहोचण्यापासून रोखते आणि प्रति-VLAN बँडविड्थ पॉलिसींना अनुमती देते.
PoE (Power over Ethernet)
एक तंत्रज्ञान जे ट्विस्टेड-पेअर इथरनेट केबलिंगवर डेटासह विद्युत शक्ती पाठवते, ज्यामुळे एकाच केबलद्वारे AP सारख्या उपकरणांना डेटा कनेक्शन आणि विद्युत शक्ती दोन्ही प्रदान करणे शक्य होते.
समर्पित पॉवर आउटलेट नसलेल्या ठिकाणी AP स्थापित करण्याची अनुमती देते. IT टीम्सनी हे सत्यापित केले पाहिजे की सर्व कनेक्ट केलेल्या AP ला वीज देण्यासाठी एज स्विचेसकडे पुरेसे PoE बजेट (एकूण वॅट्स) आहे, विशेषतः अधिक वीज वापरणाऱ्या WiFi 6E मॉडेल्ससाठी ज्यांना PoE++ (802.3bt) आवश्यक आहे.
OpenRoaming
Hotspot 2.0 (Passpoint) मानकावर तयार केलेले एक जागतिक WiFi रोमिंग फेडरेशन, जे वापरकर्त्यांना त्यांच्या विद्यमान ओळख प्रमाणपत्रांचा वापर करून, मॅन्युअल लॉगिनशिवाय सहभागी नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होण्याची अनुमती देते.
भागीदार संस्थांमधील भेट देणारे शैक्षणिक तज्ञ आणि विद्यार्थ्यांचा अनुभव सुधारते. Purple हे Connect लायसन्स अंतर्गत OpenRoaming साठी ओळख प्रदाता म्हणून काम करू शकते, ज्यामुळे पात्र वापरकर्त्यांसाठी स्वयंचलित सुरक्षित कनेक्शन सक्षम होते.
WPA3 Enterprise
एंटरप्राइझ नेटवर्कसाठी WiFi प्रोटेक्टेड ॲक्सेस सुरक्षा प्रोटोकॉलची नवीनतम पिढी. हे 192-बिट किमान-शक्तीचे सुरक्षा प्रोटोकॉल वापरते आणि प्रोटेक्टेड मॅनेजमेंट फ्रेम्स (PMF) चा वापर अनिवार्य करते, ज्यामुळे ऑफलाइन डिक्शनरी हल्ल्यांविरुद्ध अधिक मजबूत संरक्षण मिळते.
सर्व कर्मचारी आणि विद्यार्थी SSID साठी शिफारस केलेले सुरक्षा मानक. WPA2 Enterprise ला पुनर्स्थित करते आणि वायरलेस नेटवर्कवरून प्रसारित होणाऱ्या संवेदनशील संशोधन आणि वैयक्तिक डेटासाठी लक्षणीयरीत्या मजबूत संरक्षण प्रदान करते.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सर्व्हिसशी कनेक्ट होणाऱ्या आणि ती वापरणाऱ्या युझर्ससाठी सेंट्रलाइज्ड Authentication, Authorisation, आणि Accounting (AAA) व्यवस्थापन प्रदान करतो.
कॅम्पस नेटवर्कवरील 802.1X ऑथेंटिकेशनचा मुख्य कणा. RADIUS सर्व्हर Active Directory च्या मदतीने क्रेडेंशियल्स सत्यापित करतो आणि प्रत्येक ऑथेंटिकेट केलेल्या युझरसाठी योग्य VLAN असाइनमेंट आणि ॲक्सेस पॉलिसी रिटर्न करतो.
सोडवलेली उदाहरणे
एक मोठे विद्यापीठ आपल्या मुख्य व्याख्यान सभागृहाला (क्षमता ५००) WiFi 6 वर अपग्रेड करत आहे. मागील उपयोजनात उंच छतावर लावलेले ४ APs वापरले गेले होते, ज्यामुळे गर्दीच्या वेळी खराब कार्यप्रदर्शन आणि वारंवार डिस्कनेक्ट होत होते. योग्य दृष्टीकोन काय आहे?
IT टीमने कव्हरेज-केंद्रित डिझाइनवरून क्षमता-केंद्रित डिझाइनकडे जाणे आवश्यक आहे. प्रथम, विशेषत: व्याख्यान सभागृहासाठी एक नवीन साइट सर्वेक्षण करा, ज्यामध्ये अपेक्षित उपकरणांच्या संख्येचे मॉडेलिंग करा (प्रत्येक विद्यार्थ्याकडे २+ उपकरणे गृहीत धरून १,०००+ उपकरणे विचारात घ्या). छतावर लावलेल्या ओम्नी-डायरेक्शनल APs च्या ऐवजी सीटखालील AP उपयोजन किंवा बाजूच्या भिंतींवर माउंट केलेले डायरेक्शनल (पॅच) अँटेना ॲरे वापरा, ज्यामुळे लहान, केंद्रित मायक्रो-सेल्स तयार होतील. AP ची संख्या ८ - १२ WiFi 6 APs पर्यंत वाढवा, जे प्रत्येक आसनव्यवस्थेच्या ठराविक भागाला कव्हर करतील. को-चॅनल हस्तक्षेप कमी करण्यासाठी एकाआड एक APs वरील २.४ GHz रेडिओ बंद करा आणि प्रामुख्याने ५ GHz आणि ६ GHz बँडवर अवलंबून रहा. कडक बँड स्टीयरिंग लागू करा आणि १२ Mbps पेक्षा कमी असलेले जुने डेटा रेट्स बंद करा. अधिक नॉन-ओव्हरलॅपिंग चॅनेल्स मिळवण्यासाठी आणि हस्तक्षेप कमी करण्यासाठी ५ GHz बँडमध्ये २० MHz चॅनेल विड्थ (४० किंवा ८० MHz ऐवजी) वापरण्यासाठी WLC कॉन्फिगर करा.
कॅम्पस नेटवर्कमध्ये बाहेरील मोकळ्या आवारात (क्वाड एरिया) मधूनमधून कनेक्टिव्हिटीच्या समस्या येत आहेत. वापरकर्ते मजबूत सिग्नलचा अहवाल देतात परंतु दुपारच्या जेवणाच्या वेळेत (१२:०० - १३:३०) वेब पेजेस लोड होण्यास असमर्थता दर्शवतात. याचे निदानाचे धोरण काय आहे?
कनेक्टिव्हिटी नसलेला मजबूत सिग्नल हा Layer 2/3 चा प्रश्न आहे, RF चा प्रश्न नाही. निदानाचा क्रम असा असावा: (१) बाहेरील VLAN साठी DHCP स्कोप तपासा - स्कोपच्या वापरासाठी DHCP सर्व्हरकडे क्वेरी करा. जर ते ८०% पेक्षा जास्त असेल, तर DHCP संपुष्टात येणे हे संभाव्य कारण असू शकते. लीजची वेळ १ तासापर्यंत कमी करा आणि शक्य असल्यास स्कोप वाढवा. (२) जर DHCP व्यवस्थित असेल, तर बाहेरील डिस्ट्रिब्युशन स्विचची अपलिंक क्षमता तपासा. जर APs गर्दीच्या अपलिंकद्वारे जोडलेले असतील, तर अडथळा वायर्डमध्ये आहे, वायरलेसमध्ये नाही. (३) स्पेक्ट्रम ॲनालायझर वापरून बाहेरील हस्तक्षेपासाठी RF पर्यावरणाचे विश्लेषण करा - नगरपालिकेचे WiFi नेटवर्क किंवा जवळील व्यवसाय नॉइज फ्लोअर वाढवण्यास कारणीभूत असू शकतात. (४) पीक कालावधी दरम्यान सेशन संपल्याबद्दल फायरवॉल आणि NAT टेबलचे पुनरावलोकन करा.
सराव प्रश्न
Q1. एक युनिव्हर्सिटी ८,००० प्रेक्षक क्षमता असलेल्या नवीन बांधलेल्या मैदानी क्रीडा स्टेडियममध्ये WiFi तैनात करण्याचे नियोजन करत आहे. या स्टेडियमला छप्पर नाही आणि त्याची रचना ओपन बाऊलसारखी आहे. सर्वात महत्त्वाची RF बाब कोणती आहे आणि AP प्लेसमेंटसाठी काय दृष्टिकोन असावा?
टीप: भौतिक सीमांचा अभाव, खुल्या वातावरणातील सिग्नल प्रोपॅगेशन आणि इव्हेंट्स दरम्यान असणारी उपकरणांची प्रचंड संख्या (डेन्सिटी) लक्षात घ्या.
नमुना उत्तर पहा
सर्वात महत्त्वाची बाब म्हणजे नैसर्गिक RF ॲटेन्युएशन नसलेल्या वातावरणात सिग्नल प्रोपॅगेशन नियंत्रित करणे आणि Co-Channel Interference कमी करणे. इनडोअर वातावरणापेक्षा वेगळे, ओपन बाऊल रचनेमुळे सिग्नल्स मुक्तपणे प्रवास करतात, ज्यामुळे संपूर्ण जागेत APs एकमेकांमध्ये हस्तक्षेप करतात. यासाठी योग्य दृष्टिकोन म्हणजे अत्यंत केंद्रित मायक्रो-सेल्स तयार करण्यासाठी सीटिंग टियर्सच्या खाली खालील बाजूस रोखलेले डायरेक्शनल (सेक्टर) अँटेना बसवणे. सेलचा आकार मर्यादित ठेवण्यासाठी ट्रान्समिट पॉवर काळजीपूर्वक ट्यून केली पाहिजे. उपकरणांच्या प्रचंड संख्येला हाताळण्यासाठी OFDMA आणि BSS Colouring वैशिष्ट्ये असलेले WiFi 6 APs निर्दिष्ट केले जावे. इव्हेंट स्टाफ, मीडिया आणि सार्वजनिक प्रेक्षकांसाठी स्वतंत्र SSIDs आणि VLANs कॉन्फिगर केले जावेत.
Q2. नेटवर्क अपग्रेड दरम्यान, IT टीमच्या निदर्शनास आले की सुरक्षा अपग्रेड WPA3 Enterprise वर केल्यानंतर जुने IoT उपकरणे (जुने HVAC सेन्सर्स आणि डोअर ॲक्सेस कंट्रोलर्स) नवीन कॅम्पस WiFi नेटवर्कशी कनेक्ट होण्यास अपयशी ठरत आहेत.
टीप: जुन्या एम्बेडेड उपकरणांची सुरक्षा प्रोटोकॉल सुसंगतता आणि इतर युझर वर्गांसाठी सुरक्षा राखण्याची गरज लक्षात घ्या.
नमुना उत्तर पहा
WPA3 Enterprise लागू करणारे नवीन नेटवर्क केवळ WPA2 किंवा पूर्वीच्या प्रोटोकॉल्सना सपोर्ट करणाऱ्या जुन्या IoT उपकरणांशी सुसंगत नाही. यावर उपाय म्हणजे जुन्या IoT उपकरणांसाठी विशेषतः एक समर्पित, आयसोलेटेड SSID आणि VLAN तयार करणे, ज्यामध्ये मजबूत, रोटेट केलेला पासफ्रेज असलेला WPA2-PSK वापरला जावा किंवा कोणत्याही EAP पद्धतीला सपोर्ट न करू शकणाऱ्या उपकरणांसाठी MAC Authentication Bypass (MAB) वापरला जावा. या VLAN ला फायरवॉलद्वारे घट्ट सुरक्षित केले पाहिजे - IoT उपकरणे केवळ त्यांच्या विशिष्ट मॅनेजमेंट सर्व्हर्सशी कम्युनिकेट करू शकली पाहिजेत, संपूर्ण कॅम्पस नेटवर्कशी नाही. मुख्य विद्यार्थी आणि स्टाफचे SSIDs WPA3 Enterprise वरच राहतील, ज्यामुळे मुख्य युझर्ससाठी सुरक्षा कायम राखली जाईल.
Q3. युनिव्हर्सिटीला मोठ्या सार्वजनिक इव्हेंट्स (ओपन डेज, पदवीदान समारंभ, सार्वजनिक व्याख्याने) दरम्यान त्यांच्या गेस्ट WiFi नेटवर्कचे कमाईत रूपांतर करायचे आहे आणि त्याच वेळी GDPR-compliant देखील राहायचे आहे. यासाठी कोणती आर्किटेक्चर शिफारस केली जाते?
टीप: डेटा कॅप्चर आवश्यकता, संमती यंत्रणा आणि विनामूल्य तसेच प्रीमियम ॲक्सेस टियर्समधील फरक लक्षात घ्या.
नमुना उत्तर पहा
गेस्ट VLAN सह एकत्रित केलेले Purple सारखे Captive Portal सोल्यूशन तैनात करा. एक टायर्ड ॲक्सेस मॉडेल कॉन्फिगर करा: ईमेल पत्ता आणि स्पष्ट GDPR-compliant मार्केटिंग संमतीच्या बदल्यात मूलभूत इंटरनेट ॲक्सेस (बँडविड्थ मर्यादेसह) देणारा विनामूल्य टियर, आणि शुल्काच्या बदल्यात जास्त बँडविड्थ देणारा एक पर्यायी प्रीमियम टियर (पेमेंट गेटवे इंटिग्रेशनद्वारे प्रक्रिया केलेला). GDPR Article 7 च्या आवश्यकता पूर्ण करण्यासाठी Captive Portal ने स्पष्ट प्रायव्हसी नोटीस दाखवणे आणि संमतीच्या वेळा (टाइमस्टँप्स) रेकॉर्ड करणे आवश्यक आहे. कॅप्चर केलेला फर्स्ट-पार्टी डेटा इव्हेंटनंतरच्या मार्केटिंगसाठी युनिव्हर्सिटीच्या CRM मध्ये पाठवला जातो. सर्व गेस्ट ट्रॅफिक फायरवॉल नियमांद्वारे अंतर्गत युनिव्हर्सिटी सिस्टम्सपासून वेगळे ठेवले पाहिजे आणि डेटा रिटेंशन पॉलिसीज दस्तऐवजीकरण आणि लागू केल्या पाहिजेत.
Q4. IT टीमकडे तक्रारी आल्या आहेत की मॅनेजमेंट कन्सोलमध्ये नेटवर्क निरोगी AP स्थिती दाखवत असूनही, मुख्य लायब्ररीमध्ये कामाच्या दिवसांत १०:०० ते १४:०० दरम्यान WiFi परफॉर्मन्स खराब असतो. टीमने निदानासाठी कसा दृष्टिकोन ठेवावा?
टीप: वेळेवर आधारित पॅटर्न आणि ऑफ-पीक तसेच पीक आवर्समध्ये काय बदल होतात याचा विचार करा.
नमुना उत्तर पहा
वेळेवर आधारित पॅटर्न हा मुख्य डायग्नोस्टिक क्लू आहे - ही समस्या केवळ जास्त गर्दीच्या तासांमध्येच उद्भवते, जे हार्डवेअर किंवा कॉन्फिगरेशन त्रुटीऐवजी कपॅसिटीची समस्या असल्याचे दर्शवते. डायग्नोस्टिक क्रम असा असावा: (1) समस्येच्या वेळेत प्रति-AP क्लायंट असोसिएशन संख्या तपासा - जर कोणताही AP एकाच वेळी 30-40 पेक्षा जास्त क्लायंट्सना सेवा देत असेल, तर तो ओव्हरलोड झाला आहे. (2) लायब्ररी VLAN साठी DHCP स्कोप वापराचे पुनरावलोकन करा. (3) लायब्ररीला सेवा देणाऱ्या डिस्ट्रिब्युशन स्विचवरील अपलिंक वापराची तपासणी करा - वायर्ड बॅकहॉल सॅच्युरेट असू शकतो. (4) WLC चे RF स्टॅटिस्टिक्स वापरून APs वरील चॅनेल वापर आणि रिट्राय रेट्सचे पुनरावलोकन करा. संभाव्य उपाय म्हणजे क्लायंट लोड विभागण्यासाठी अतिरिक्त APs तैनात करणे, किंवा प्रति-क्लायंट थ्रुपुट सुधारण्यासाठी अधिक कडक बँड स्टीयरिंग आणि किमान डेटा रेट पॉलिसी लागू करणे.
वारंवार विचारले जाणारे प्रश्न
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
या मालिकेमध्ये पुढे वाचा
Guest WiFi कसा सेट करावा: एक सुरक्षित Enterprise कॉन्फिगरेशन मार्गदर्शिका
ही अधिकृत मार्गदर्शिका IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना सुरक्षित enterprise guest WiFi तैनात करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. यामध्ये अंतर्गत प्रणालींचे संरक्षण करताना सुसंगत फर्स्ट - पार्टी डेटा गोळा करण्यासाठी आवश्यक आर्किटेक्चर, WPA3 मायग्रेशन, VLAN सेगमेंटेशन आणि captive portal इंटिग्रेशन समाविष्ट आहे.
तुमचा इंटरनेट प्लॅन अपग्रेड न करता स्लो WiFi ची समस्या कशी सोडवायची
ISP बँडविड्थ न वाढवता एंटरप्राइज WiFi परफॉर्मन्स ऑप्टिमाइझ करण्याबाबत IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी एक सर्वसमावेशक तांत्रिक संदर्भ मार्गदर्शक. यामध्ये RF ट्यूनिंग, क्लायंट डेन्सिटी मॅनेजमेंट, QoS इम्प्लीमेंटेशन आणि अडथळे शोधण्यासाठी व ते दूर करण्यासाठी WiFi अॅनालिटिक्सचा वापर कसा करावा याचा समावेश आहे.
कॅम्पस WiFi नेटवर्क कसे तयार करावे: युनिव्हर्सिटी IT मार्गदर्शक
हे तांत्रिक मार्गदर्शक हाय डेंसिटी कॅम्पस WiFi नेटवर्क डिझाइन आणि तैनात करण्यासाठी सर्वसमावेशक आराखडा प्रदान करते, ज्यामध्ये ॲक्टिव्ह साईट सर्व्हे आणि ॲक्सेस पॉइंट प्लेसमेंटपासून ते कंट्रोलर आर्किटेक्चर, अखंड रोमिंग आणि सुरक्षित गेस्ट ऑनबोर्डिंगपर्यंत सर्व गोष्टींचा समावेश आहे. हे मार्गदर्शक विद्यापीठे आणि मोठ्या ठिकाणांवरील IT मॅनेजर, नेटवर्क आर्किटेक्ट आणि CTO यांच्यासाठी लिहिले गेले आहे ज्यांना चालू तिमाहीत वायरलेस उपयोजनाचे नियोजन आणि अंमलबजावणी करण्यासाठी प्रत्यक्ष कृतीयोग्य मार्गदर्शनाची आवश्यकता आहे. हे मार्गदर्शक उपयोजन जीवनचक्रामधील वास्तविक एकत्रीकरण बिंदूंवर Purple चे Guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्म देखील मॅप करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.