
University WiFi:如何建置校園範圍的無線網路
本綜合指南為高階 IT 專業人員提供設計、部署和管理健全校園範圍無線網路的實用策略。內容涵蓋分層網路架構、安全標準(IEEE 802.1X、WPA3、GDPR),以及如何利用分析來提高高等教育環境的投資報酬率。無論您是要升級舊有基礎架構還是從頭建置,本指南都描繪了從現場勘測到持續優化的每個決策點。
收聽此指南
查看播客逐字稿
核心系列的一部分:訪客 WiFi 指南 →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
執行摘要
對高等教育機構而言,可靠的校園全域無線網路不再只是便利設施,而是等同於水電的重要基礎建設。現代大學必須支援高密度環境、在廣闊實體空間中的無縫漫遊,以及為學生、教職員、研究人員和訪客等不同使用者群體提供安全存取。本指南為 IT 經理、網路架構師和 CTO 提供部署與管理高效能大學 WiFi 網路的權威藍圖。透過聚焦於穩健的分層架構、嚴格的安全協定(包括 IEEE 802.1X 和 WPA3 Enterprise)以及策略性數據分析整合,機構可以在確保最佳連線品質並證明可衡量 ROI 的同時,有效降低風險。我們將探討從初始現場勘測到使用 Purple 的 Guest WiFi 和 WiFi Analytics 平台進行持續最佳化的實際部署階段。
Technical Deep Dive
Network Architecture & Topology
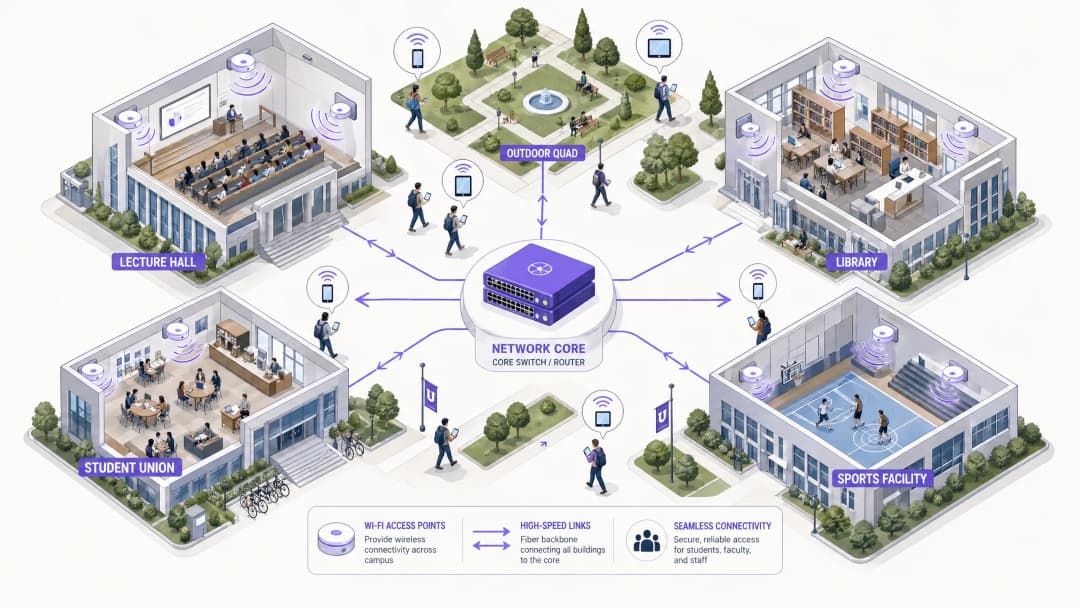
Building a campus-wide wireless network requires a scalable, tiered architecture. Standard practice involves three distinct tiers: Core, Aggregation, and Access.
 Core Layer 構成網路的高速骨幹。它負責在不同校區區域之間以及向外連至網際網路進行流量路由。高可用性和備援在此處至關重要 - 核心路由器和防火牆必須處理極高的吞吐量,且不產生延遲。雙歸屬上行鏈路和備援電源是標準做法。
Aggregation Layer 作為中介,匯聚來自 Access layer 交換器的流量並執行網路策略。Wireless LAN Controllers (WLCs) 通常部署於此處,負責管理接入點 (AP) 群、進行射頻 (RF) 管理,並確保使用者在建築物之間移動時進行無縫漫遊。此層級也管理 Quality of Service (QoS) 策略的應用。
Access Layer 是網路邊緣,即用戶端裝置連線之處。它由部署在階梯教室、圖書館、學生宿舍和室外廣場的 PoE (Power over Ethernet) 交換器和實體 AP 組成。在裝置同時連線數量極高的區域,部署支援 WiFi 6 (802.11ax) 或 WiFi 6E 的高密度 AP 至關重要。
Security Standards & Authentication
Securing a university network requires balancing robust protection with user accessibility in a complex multi-tenant environment.
WPA3 Enterprise and IEEE 802.1X 對於保護教職員和學生的連線是不可妥協的要求。802.1X 提供基於連接埠的網路存取控制 (NAC),確保只有經過驗證的使用者和裝置才能存取網路。它與連結至大學 Active Directory 或 LDAP 目錄的中央 RADIUS 伺服器 (例如 FreeRADIUS 或 Microsoft NPS) 進行整合。這意味著學生的憑證與其大學登入帳號一致,大幅減少了服務台的營運成本。
Guest Access & Captive Portals 服務於訪客、會議與會者和潛在學生。安全的 Captive Portal 可確保符合 GDPR 規範,同時提供受控的引導體驗。與 Purple 等解決方案整合,可實現無縫的訪客存取,同時獲取寶貴的第一方數據用於行銷和營運。欲了解更多關於保護網路基礎的資訊,請參閱 Protecting Your Network with Strong DNS and Security。
VLAN Segmentation 對於隔離流量類型至關重要。學生流量、教職員資源、IoT 裝置 (智慧建築感測器、HVAC 控制器) 和訪客存取必須位於獨立的 VLAN 上。這可以遏制潛在的安全漏洞、防止廣播風暴,並允許根據使用者類別進行精細的頻寬管理。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
Implementation Guide
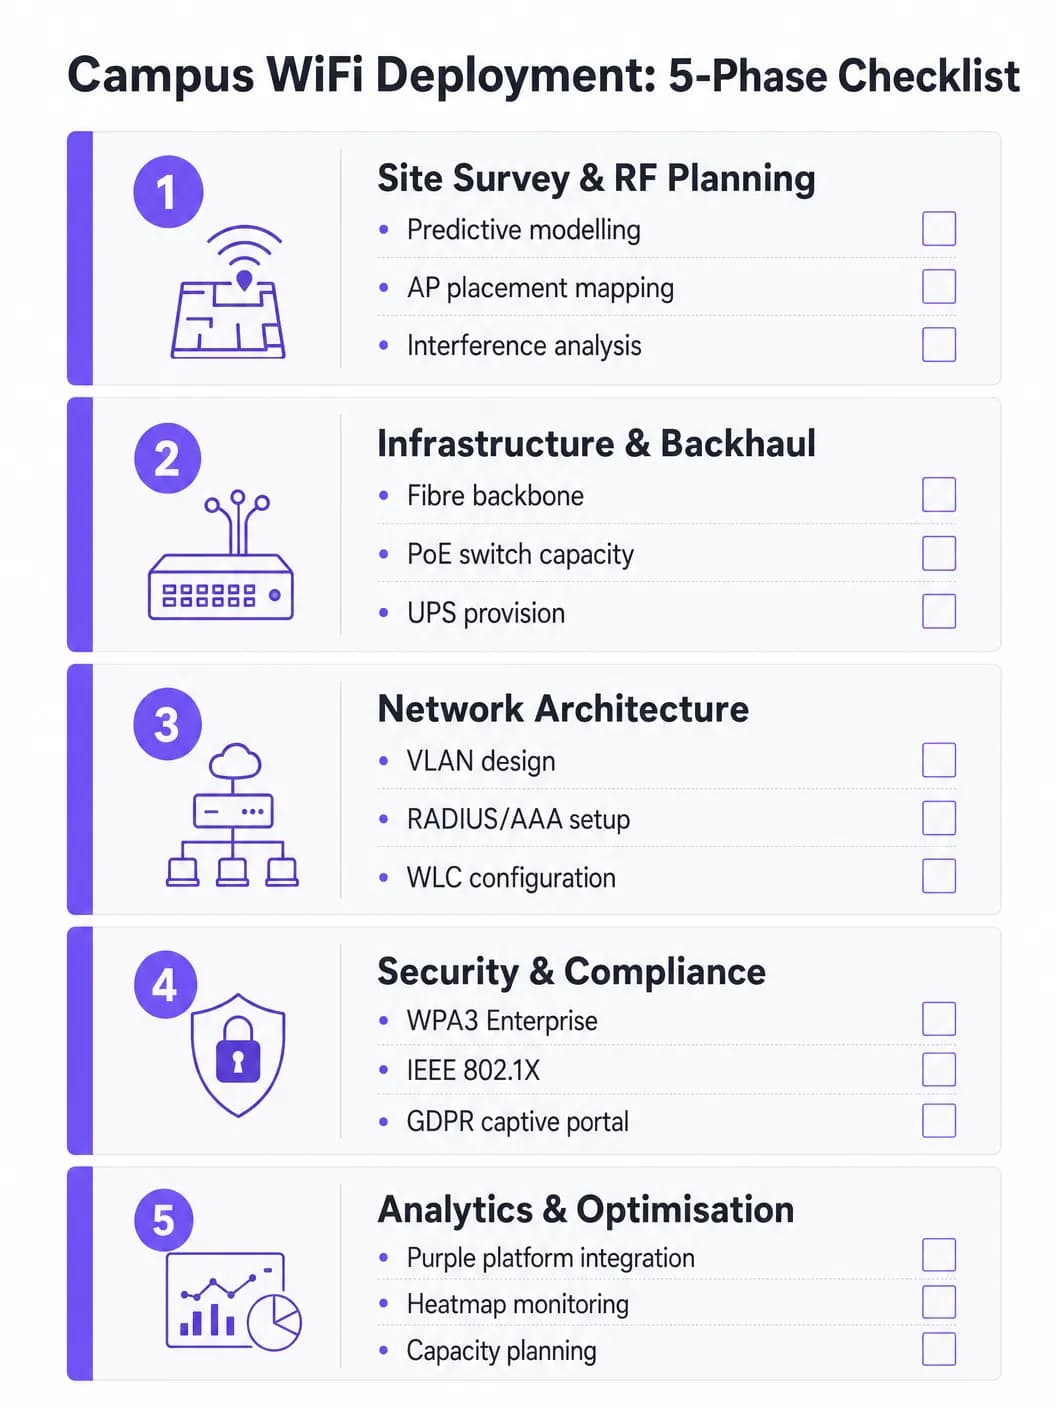
階段 1:實地勘測與射頻(RF)規劃
切勿憑空猜測 AP 的配置位置。進行全面性的預測與主動式實地勘測是專案中最重要的一筆投資。應使用 Ekahau 或 AirMagnet 等工具來繪製物理環境圖,將建築材料(混凝土、玻璃、金屬)、干擾源(舊型藍牙、微波爐、鄰近網路)以及每個區域的預期使用者密度納入考量。其目標是在不造成同頻道干擾的情況下,確保足夠的覆蓋範圍與容量。預測模型應在初步部署 AP 後,透過主動式勘測進行驗證。
階段 2:基礎設施與回程網路升級
在部署新的 AP 之前,必須評估底層的有線基礎設施,並在必要時進行升級。確保部署 CAT6A 纜線,以支援現代 Wi-Fi 6/6E AP 所需的多千兆乙太網路(mGig)。驗證邊緣交換器是否為新 AP 型號提供足夠的 PoE+ 或 PoE++ 電力預算。核心網路必須擁有足夠的頻寬 - 考量到韌性,建議使用專用的企業網際網路連線。如需了解回程網路選項的背景資訊,請參閱 什麼是專線?專用企業網際網路。
階段 3:網路設定
根據設計的架構設定無線區域網路控制器(WLC)與 AP。實施服務品質(QoS)策略,將關鍵流量(VoIP、視訊會議、研究數據傳輸)的優先順序排在批次下載和串流媒體之前。確保正確設定無縫漫遊協定(用於快速 BSS 切換的 802.11r、用於鄰近報告的 802.11k,以及用於 BSS 切換管理的 802.11v),以便裝置在 AP 之間切換時不會中斷連線。
階段 4:安全性與合規性強化
在教職員和學生的 SSID 上部署 WPA3 企業版。根據裝置管理能力,使用 EAP-TLS 或 PEAP-MSCHAPv2 設定 IEEE 802.1X。為訪客 SSID 實施符合 GDPR 規範的 Captive Portal。確保所有管理介面皆使用強密碼和憑證型驗證進行防護。在驗收前進行滲透測試。### 階段 5:分析整合與持續最佳化
將網路與分析平台整合,以掌握 AP 健康狀況、用戶端密度、漫遊模式以及頻寬利用率。Purple 的 WiFi Analytics 平台提供營運儀表板,能同時造福 IT 團隊與場地營運。這不是一次性的工作 - 隨著建築物翻新和裝置類型演進,射頻(RF)環境也會不斷改變。
最佳實踐
為容量設計,而非僅為覆蓋範圍。 在高等教育環境中,提供覆蓋範圍很容易,但容量才是難題。一間階梯教室可能到處都有強訊號,但如果 300 名學生同時連接到單一 AP,網路將會癱瘓。請部署高密度 AP,並利用頻段導引等功能將相容的用戶端引導至較不擁擠的 5 GHz 或 6 GHz 頻段。停用舊版數據傳輸速率(1、2、5.5 和 11 Mbps)以強迫黏性用戶端漫遊到較近的 AP。
實施持續監控。 網路並非「設定後即可置之不理」的部署。利用分析平台即時監控 AP 健康狀況、用戶端密度和漫遊模式。Purple 的分析功能可提供空間使用方式的深入分析,為未來的基礎設施決策和空間利用策略提供資訊。
利用 OpenRoaming 進行無縫上線。 對於來訪的學者和來自合作機構的學生,實施 OpenRoaming 可消除手動登入網路的摩擦。Purple 在 Connect 授權下可作為 OpenRoaming 的免費身分識別提供者,讓來自參與機構的使用者自動且安全地進行連接 - 極大地提升訪客體驗。
進行全面隔離。 絕不允許訪客流量與內部資源處於相同的 VLAN。為每個使用者類別使用個別的 SSID、VLAN 和防火牆規則。對訪客 VLAN 套用頻寬限制,以防止單一使用者在尖峰時段飽和上行鏈路。
疑難排解與風險緩釋
同通道干擾 (CCI) 發生在相同通道上的多個 AP 可以偵測到彼此,導致它們輪流傳輸並嚴重降低效能。這是高密度部署中 WiFi 效能不佳的最常見原因。緩釋措施包括適當的射頻規劃、利用 WLC 上的動態通道配置 (DCA) 功能,以及降低高密度區域的 AP 傳輸功率。
黏性用戶端 是指拒絕漫遊到較近 AP、與較遠 AP 保持微弱連接的裝置。這在較舊的智慧型手機和筆記型電腦中尤為常見。緩釋措施包括調整最低強制數據傳輸速率 - 停用較低速率會強迫用戶端驅動程式尋找更好的連接。
DHCP 耗盡 是在室外廣場和學生會等高流量區域中極為常見的故障模式。當 DHCP 位址池用盡 IP 位址時,新裝置即使訊號很強也無法連接。緩釋措施包括為訪客和學生 VLAN 實施較短的 DHCP 租約時間(1 到 2 小時),並確保 DHCP 範圍的大小針對尖峰並行裝置進行正確調整。
非法存取點 (Rogue Access Points) 會帶來重大安全風險。教職員或學生插上消費級路由器會建立未受保護的進入點。緩釋措施包括在 WLC 上啟用非法 AP 偵測,並進行定期的實體稽核。
投資報酬率與商業影響
穩健的校園 WiFi 網路能提供超越基本連線功能的可衡量回報。透過整合 Purple 等平台,大學可以將成果量化:
| 指標 | 衡量方法 | 典型成果 |
|---|---|---|
| 學生滿意度 | NPS 調查、IT 服務台工單量 | 減少與 WiFi 相關的投訴 |
| 空間利用率 | 熱點圖、停留時間數據 | 最佳化圖書館與學習空間的分配 |
| IT 營運效率 | 服務台工單量、上線時間 | 減少手動設定的開銷 |
| 訪客數據收集 | Captive Portal 註冊 | 第一方行銷資料庫的增長 |
| 網路運作時間 | SLA 監控、事件報告 | 提高 SLA 遵守率 |
Purple 平台上的分析和訪客數據功能也帶來了營收機會,特別是在校園內舉辦大型公共活動時,可以部署分層存取模型。類似的 ROI 框架也適用於 Retail、Hospitality、Healthcare 和 Transport 等環境中的 Purple 營運。如需大型場館 WiFi 部署的更廣泛視角,請參閱《機場 WiFi:營運商如何跨航廈提供連線功能》。
關鍵定義
IEEE 802.1X
一種基於連接埠的網路存取控制 (NAC) 標準,為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。它需要一個要求端 (用戶端裝置)、一個驗證器 (AP 或交換器) 以及一個驗證伺服器 (RADIUS)。
用於在允許學生和教職員進入網路之前對其進行身分驗證,並與 RADIUS 伺服器和 Active Directory 整合以進行認證驗證。消除共用 PSK 密碼,並啟用針對每個使用者的策略強制執行。
WLC (Wireless LAN Controller)
一種集中式硬體或軟體設備,可從單一控制點管理和設定多個 Access Points。它負責處理整個 AP 陣列的射頻管理、漫遊、韌體更新和策略實施。
對於大型部署至關重要,可確保整個校園內一致的策略實施、動態通道分配和無縫漫遊。可以是實體硬體或雲端管理的虛擬執行個體。
同通道干擾 (CCI)
當兩個或多個在相同頻率通道上運作的 AP 處於彼此的訊號範圍內時所發生的干擾。兩個 AP 都必須等待通道空閒才能進行傳輸,這會嚴重降低吞吐量。
高密度部署中效能不佳的主要原因。可透過仔細的通道規劃、WLC 上的動態通道分配 (DCA) 以及降低 AP 傳輸功率來減輕此問題。
頻段導向 (Band Steering)
AP 使用的一種技術,透過延遲或抑制 2.4 GHz 上的探測回應,引導具備雙頻功能的用戶端裝置連線到 5 GHz 或 6 GHz 頻段,而非較為擁擠的 2.4 GHz 頻段。
對於在高密度區域最大化容量和吞吐量至關重要。5 GHz 和 6 GHz 頻段提供更多不重疊的通道和更高的吞吐量,但傳輸範圍較短。
Captive Portal
使用者在獲得完整網路存取權限之前會被重導向至的網頁。在允許使用者的 MAC 地址通過防火牆之前,通常需要接受服務條款、進行驗證或收集數據。
用於訪客存取管理、符合 GDPR 規範的數據收集以及品牌化登入體驗。像 Purple 這樣的平台提供可自訂的 captive portal 解決方案,並整合了分析功能。
VLAN (Virtual Local Area Network)
網路裝置的邏輯群組,其行為就像在同一個實體網路上,無論其本身的實際實體位置為何。VLAN 定義在 Layer 2,用於分割廣播網域。
用於隔離不同的使用者類別 (學生、教職員、訪客、IoT 裝置) 以確保安全性和效能。防止訪客流量存取內部資源,並允許實施個別 VLAN 的頻寬策略。
PoE (Power over Ethernet)
一種在雙絞線乙太網路佈線上傳輸電能與數據的技術,允許單一線纜同時為 AP 等裝置提供數據連線和電能。
允許將 AP 安裝在沒有專用電源插座的位置。IT 團隊必須確認邊緣交換器具有足夠的 PoE 供電總量 (總瓦數) 來為所有連接的 AP 供電,特別是需要 PoE++ (802.3bt) 且耗電量大的 WiFi 6E 機型。
OpenRoaming
基於 Hotspot 2.0 (Passpoint) 標準建構的全球 WiFi 漫遊聯盟,允許使用者使用其現有的身分認證,自動且安全地連線到參與該聯盟的網路,而無需手動登入。
改善來自合作機構的訪問學者和學生的體驗。在 Purple Connect 授權下,Purple 可以作為 OpenRoaming 的身分識別提供者,為符合條件的使用者啟用自動安全連線。
WPA3 Enterprise
適用於企業網路的最新一代 WiFi Protected Access 安全協定。它使用 192 位元最低強度安全協定,並強制使用受保護的管理畫面 (PMF),針對離線字典攻擊提供更強的防護。
建議所有教職員和學生 SSID 使用的安全標準。取代 WPA2 Enterprise,並為透過無線網路傳輸的敏感研究和個人資料提供顯著更強的保護。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連接和使用網路服務的使用者提供集中式的驗證、授權和計費 (AAA) 管理。
校園網路上 802.1X 驗證的骨幹。RADIUS 伺服器會比對 Active Directory 驗證憑證,並為每個通過驗證的使用者傳回適當的 VLAN 分配與存取原則。
範例
一所大型大學正在將其主階梯教室(容納 500 人)升級至 WiFi 6。之前的部署是在高天花板上安裝了 4 個 AP,導致在尖峰時段效能不佳且頻繁斷線。正確的方法是什麼?
IT 團隊必須從以覆蓋範圍為中心的設計轉變為以容量為中心的設計。首先,專門針對該階梯教室進行新的現場勘測,模擬預期的裝置數量(假設每位學生擁有 2 台以上裝置,總計 1,000 台以上裝置)。將天花板安裝的全向型 AP 替換為座椅下方 AP 部署,或是安裝在側牆上的定向(貼片式)天線陣列,以建立較小且集中的微型蜂巢(micro-cells)。將 AP 數量增加到 8 - 12 個 WiFi 6 AP,每個 AP 為特定的座位區域提供服務。在交替的 AP 上停用 2.4 GHz 無線電以減少同頻道干擾,主要依賴 5 GHz 和 6 GHz 頻段。實施嚴格的頻段引導並停用 12 Mbps 以下的舊版數據傳輸速率。設定 WLC 在 5 GHz 頻段中使用 20 MHz 頻道寬度(而非 40 或 80 MHz),以允許更多不重疊的頻道並減少干擾。
校園網路在戶外中庭區域遇到間歇性連線問題。使用者反映訊號很強,但在午餐時間(12:00 - 13:30)無法載入網頁。診斷方法是什麼?
訊號強但無連線是 Layer 2/3 的問題,而不是射頻問題。診斷順序應為:(1)檢查戶外 VLAN 的 DHCP 領域 - 查詢 DHCP 伺服器的領域使用率。如果超過 80%,DHCP 耗盡很可能是原因。將租約時間縮短至 1 小時,並盡可能擴大領域。(2)如果 DHCP 正常,請檢查戶外分發交換器的上行鏈路容量。如果 AP 是透過擁塞的上行鏈路連接,則瓶頸在於有線網路而非無線網路。(3)使用頻譜分析儀分析射頻環境是否存在外部干擾 - 市政 WiFi 網路或附近的商家可能會導致底噪上升。(4)審查防火牆和 NAT 表在尖峰時段是否發生工作階段(session)耗盡。
練習題
Q1. 一所大學計劃在新建的室外運動場(可容納 8,000 名觀眾)佈署 WiFi。該運動場無屋頂且為開放式碗狀設計。最關鍵的射頻 (RF) 考量因素是什麼?應如何進行 AP 佈署?
提示:請考量缺乏實體邊界、開放環境中的訊號傳播,以及活動期間極高密度的裝置量。
查看標準答案
最關鍵的考量因素是在沒有自然射頻衰減的環境中控制訊號傳播並將同頻干擾降至最低。與室內環境不同,開放式碗狀設計意味著訊號可以自由傳播,導致整個空間中的 AP 互相干擾。正確的方法是使用安裝在看台座位下方的指向性(磁區)天線,朝下指向座位排,以建立高度集中的微型蜂巢 (micro-cells)。必須仔細調整發射功率以限制蜂巢大小。應指定具備 OFDMA 和 BSS Colouring 功能的 WiFi 6 AP,以處理極高密度的裝置。應為活動工作人員、媒體和一般觀眾設定獨立的 SSID 和 VLAN。
Q2. 在網路升級期間,IT 團隊發現,在安全性升級至 WPA3 Enterprise 後,舊型 IoT 裝置(舊型 HVAC 感測器和門禁控制器)無法連線到新的校園 WiFi 網路。
提示:請考量舊型嵌入式裝置的安全協定相容性,以及維護其他使用者類別安全性的需求。
查看標準答案
強制執行 WPA3 Enterprise 的新網路與僅支援 WPA2 或更早協定的舊型 IoT 裝置不相容。解決方案是專門為舊型 IoT 裝置建立一個獨立且隔離的 SSID 和 VLAN,對無法支援任何 EAP 方法的裝置使用具有強效且定期輪換複雜密碼的 WPA2-PSK,或使用 MAC Authentication Bypass (MAB)。此 VLAN 必須受到嚴格的防火牆保護 - IoT 裝置應只能與其特定的管理伺服器進行通訊,而不能與更廣泛的校園網路通訊。主要的學生和教職員 SSID 仍保持在 WPA3 Enterprise,以維護主要使用者群組的安全性。
Q3. 該大學希望在大型公共活動(開放日、畢業典禮、公開講座)期間,將其訪客 WiFi 網路轉化為收益,同時保持符合 GDPR 規範。推薦的架構是什麼?
提示:請考量資料收集需求、同意機制,以及免費與付費進階存取方案之間的差異。
查看標準答案
佈署與訪客 VLAN 整合的 Captive Portal 解決方案,例如 Purple。設定分級存取模式:免費層提供基本網際網路存取(有限制頻寬),以換取電子郵件地址和明確符合 GDPR 規範的行銷同意;以及自選的付費進階層,透過支付閘道整合收取費用以提供更高的頻寬。Captive Portal 必須顯示清晰的隱私權聲明並記錄同意時間戳記,以符合 GDPR 第 7 條的要求。收集到的第一方數據將匯入大學的 CRM,以便進行活動後行銷。所有訪客流量必須透過防火牆規則與大學內部系統隔離,且必須記錄並執行資料保留原則。
Q4. IT 團隊收到投訴,指在工作日的 10:00 至 14:00 期間,主圖書館的 WiFi 效能不佳,儘管管理主控台中顯示 AP 狀態運作良好。團隊應該如何進行診斷?
提示:請考量基於時間的模式,以及離峰和尖峰時段之間的變化。
查看標準答案
基於時間的模式是關鍵的診斷線索 - 問題僅在尖峰佔用時間內發生,這表明是容量問題,而非硬體或設定故障。診斷順序應為:(1) 在問題發生的時間視窗內檢查每個 AP 的用戶端關聯數量 - 如果任何 AP 同時為超過 30 到 40 個用戶端提供服務,則表示其已超載。(2) 檢視圖書館 VLAN 的 DHCP 範圍使用率。(3) 檢查為圖書館提供服務的分佈式交換機上的上行鏈路使用率 - 有線骨幹網路可能已飽和。(4) 利用 WLC 的 RF 統計數據檢視 AP 上的通道使用率和重試率。可能的解決方案是部署額外的 AP 以分擔用戶端負載,或者實施更嚴格的頻段導向與最低數據傳輸速率策略,以提高每個用戶端的吞吐量。
常見問題
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
繼續閱讀本系列
如何設定訪客 WiFi:企業安全設定指南
本權威指南為 IT 領導者與網路架構師提供佈署安全企業訪客 WiFi 的決定性藍圖。內容涵蓋核心架構、WPA3 遷移、VLAN 區隔及 captive portal 整合,在保護內部系統的同時,收集符合法規的第一方數據。
如何在不升級網路方案的情況下解決 Wi-Fi 慢的問題
一份針對 IT 經理和網路架構師的綜合技術參考指南,介紹如何在不增加 ISP 頻寬的情況下優化企業 Wi-Fi 效能。內容涵蓋 RF 調諧、用戶端密度管理、QoS 實施,以及如何利用 Wi-Fi 分析來診斷和解決瓶頸。
如何建置校園 WiFi 網路:大學 IT 指南
本技術指南為設計和部署高密度校園 WiFi 網路提供了全面的藍圖,涵蓋了從主動現場勘測和基地台部署,到控制器架構、無縫漫遊以及安全訪客登入的一切內容。本指南專為大學和大型場館的 IT 經理、網路架構師和 CTO 撰寫,為他們在不遠的將來規劃和執行無線部署提供實用的指導。本指南還將 Purple 的 Guest WiFi 和分析平台對接到部署生命週期中的實際整合點。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。