
大学 WiFi:如何构建覆盖全校的无线网络
本综合指南为高级 IT 专业人员提供了设计、部署和管理强大且覆盖全校的无线网络的实用策略。内容涵盖分层网络架构、安全标准(IEEE 802.1X、WPA3、GDPR),以及如何利用分析来推动高等教育环境中的投资回报率。无论您是升级传统基础设施还是从零开始构建,本指南都为您绘制了从现场勘测到持续优化的每个决策点。
收听本指南
查看播客转录
核心系列的一部分:Guest WiFi 指南 →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
执行摘要
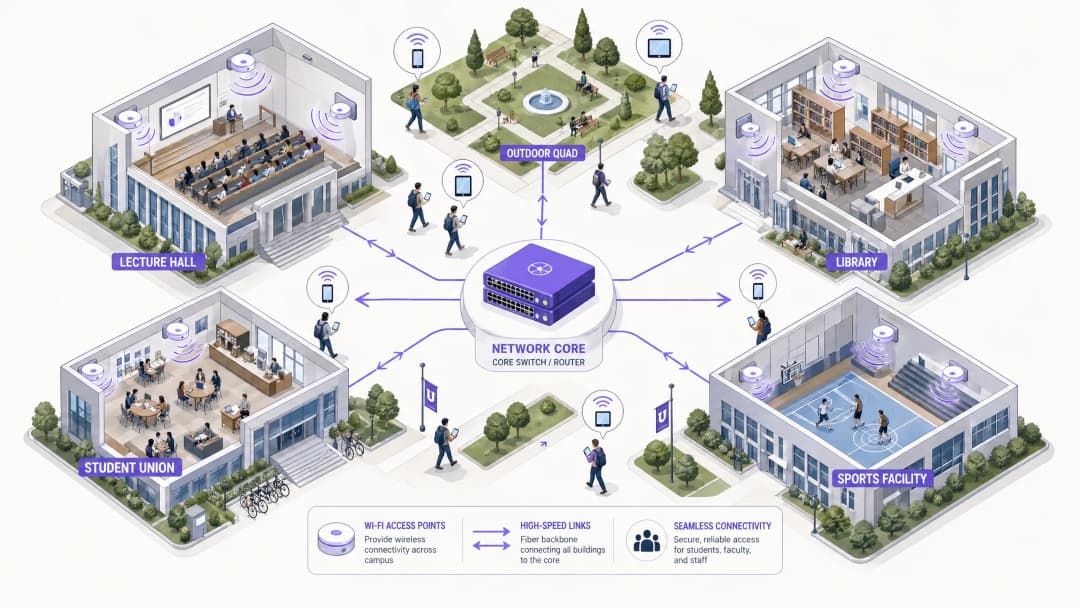
对于高等教育机构而言,可靠的覆盖全校的无线网络已不再是便利设施,而是与水、电同等重要的关键基础设施。现代大学必须支持高密度环境、在广阔的物理区域内实现无缝漫游,并为学生、教职员工、研究人员和访客等不同用户群体提供安全访问。本指南为 IT 经理、网络架构师和 CTO 部署和管理高性能大学 WiFi 网络提供了权威蓝图。通过专注于强大的分层架构、包括 IEEE 802.1X 和 WPA3 Enterprise 在内的严格安全协议以及战略性分析整合,院校可以在降低风险的同时,确保最佳连接并证明可衡量的投资回报率 (ROI)。我们将探讨从最初的现场勘测到使用 Purple 的 Guest WiFi 和 WiFi Analytics 等平台进行持续优化的实际部署阶段。
技术深度解析
网络架构与拓扑结构
构建覆盖整个校园的无线网络需要一个可扩展的分层架构。标准实践包括三个不同的层级:核心层、汇聚层和接入层。
 核心层构成了网络的高速骨干。它负责在不同的校园区域之间以及向外部互联网路由流量。高可用性和冗余在这里至关重要 - 核心路由器和防火墙必须处理巨大的吞吐量,同时不引入延迟。双宿主上行链路和冗余电源是标准配置。
汇聚层作为中介,汇聚来自接入层交换机的流量并执行网络策略。无线局域网控制器(WLC)通常部署在此处,管理接入点(AP)集群、进行射频管理,并确保用户在建筑之间移动时实现无缝漫游。此层还负责应用服务质量(QoS)策略。
接入层是网络边缘,即客户端设备连接的地方。它由部署在阶梯教室、图书馆、学生宿舍和室外广场的 PoE(以太网供电)交换机和物理 AP 组成。在设备高并发区域,支持 WiFi 6 (802.11ax) 或 WiFi 6E 的高密度 AP 至关重要。
安全标准与认证
在复杂的多租户环境中,保护大学网络需要平衡强大的安全防护与用户易用性。
WPA3 企业版和 IEEE 802.1X 对于保障教职工和学生的连接安全而言是必不可少的。802.1X 提供基于端口的网络访问控制(NAC),确保只有通过身份验证的用户和设备才能访问网络。它与连接到大学 Active Directory 或 LDAP 目录的中央 RADIUS 服务器(如 FreeRADIUS 或 Microsoft NPS)相集成。这意味着学生凭据与他们的大学登录账号一致,从而大幅降低服务台的运维成本。
访客接入与 Captive Portal 为访客、会议与会者以及准学生提供服务。安全的 Captive Portal 可确保符合 GDPR,同时提供受控的入网体验。与 Purple 等解决方案集成,不仅可以实现无缝的访客接入,还能为营销和运营收集宝贵的第一方数据。如需了解更多关于巩固网络安全基础的信息,请参阅 通过强大的 DNS 和安全保护您的网络。
VLAN 划分对于隔离不同类型的流量至关重要。学生流量、教职工资源、IoT 设备(智能建筑传感器、暖通空调控制器)和访客接入必须驻留在独立的 VLAN 中。这样可以遏制潜在的安全漏洞,防止广播风暴,并允许根据用户类别进行细粒度的带宽管理。
实施指南
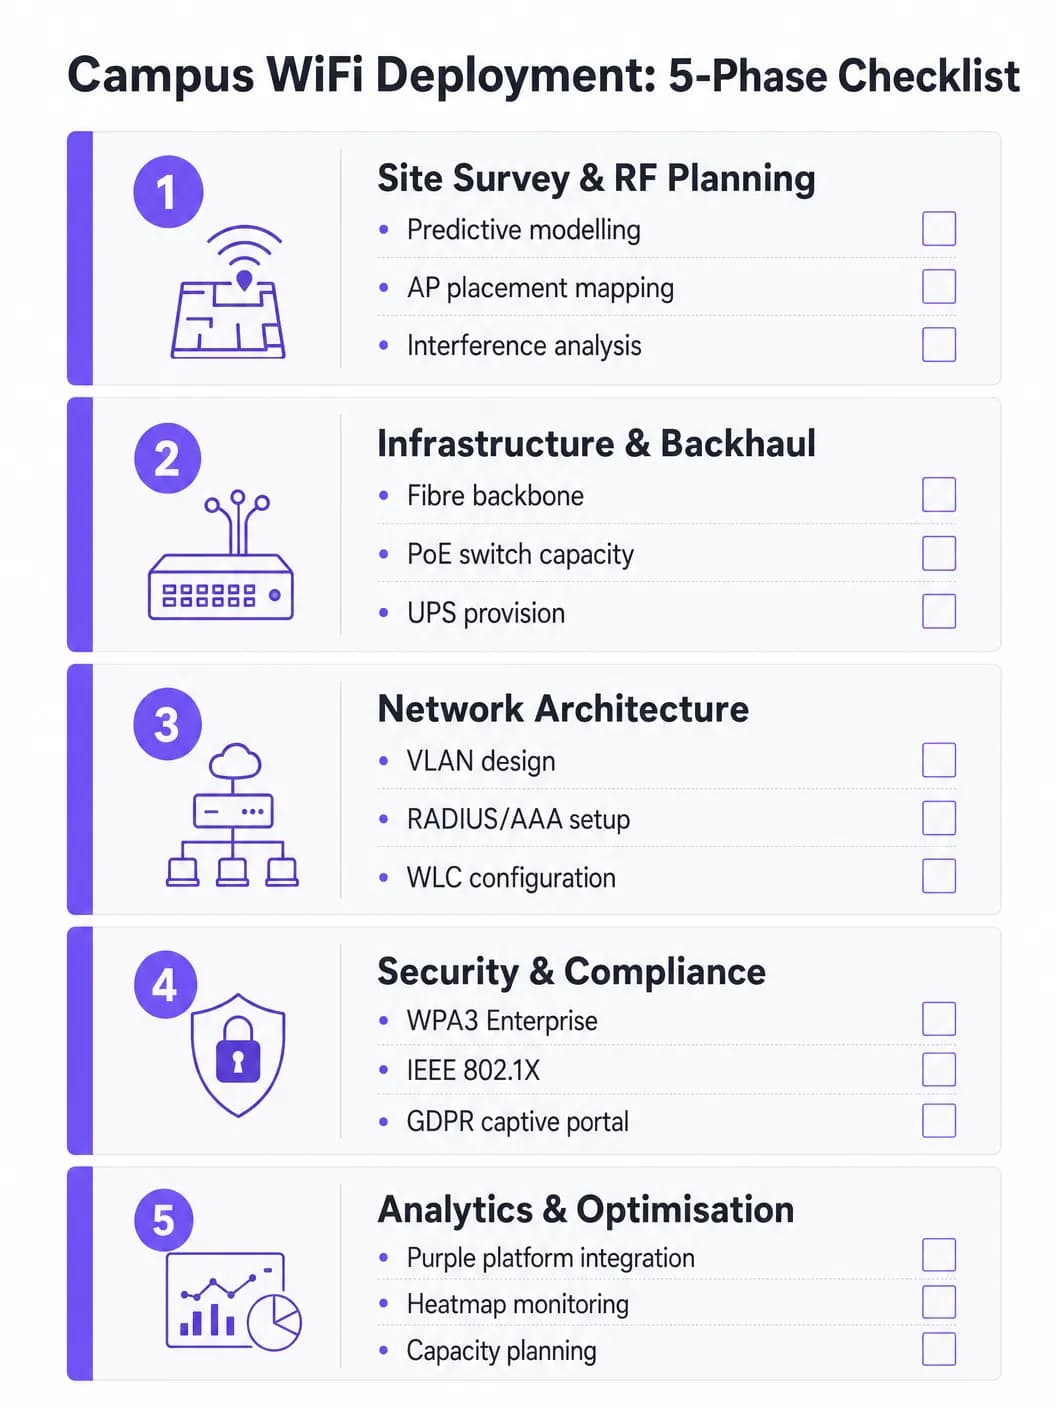
第 1 阶段:现场勘测与射频规划
切勿凭空猜测 AP 的部署位置。进行全面且具有预测性和主动性的现场勘测是本项目中最重要的投资。应使用 Ekahau 或 AirMagnet 等工具绘制物理环境地图,并考虑建筑材料(混凝土、玻璃、金属)、干扰源(传统蓝牙、微波炉、相邻网络)以及每个区域的预期用户密度。其目标是在不引起同频干扰的情况下,确保充足的覆盖范围和容量。在初始 AP 部署后,应通过主动勘测来验证预测模型。
第 2 阶段:基础设施与回传升级
在部署新 AP 之前,必须对底层的有线基础设施进行评估,并在必要时进行升级。确保部署 CAT6A 线缆,以支持现代 Wi-Fi 6/6E AP 所需的多千兆以太网 (mGig)。验证边缘交换机是否为新 AP 型号提供充足的 PoE+ 或 PoE++ 电力预算。核心网络必须拥有足够的带宽 - 考虑使用专用的商业互联网连接以增强弹性。如需了解回传方案的背景信息,请阅读 什么是专线?专用商业互联网。
第 3 阶段:网络配置
根据设计的架构配置 WLC 和 AP。实施 QoS 策略,以将关键流量(VoIP、视频会议、研究数据传输)置于批量下载和流媒体之上。确保正确配置无缝漫游协议(用于快速 BSS 过渡的 802.11r、用于邻居报告的 802.11k 以及用于 BSS 过渡管理的 802.11v),使设备在 AP 之间切换时不会断开连接。
第 4 阶段:安全与合规性强化
在员工和学生 SSID 上部署 WPA3 Enterprise。根据设备管理能力,使用 EAP-TLS 或 PEAP-MSCHAPv2 配置 IEEE 802.1X。为访客 SSID 实施符合 GDPR 的 Captive Portal。确保所有管理界面都使用强密码和基于证书的身份验证进行加密保护。在最终验收前进行渗透测试。### 第 5 阶段:分析集成与持续优化
将网络与分析平台集成,以实现对 AP 健康状况、客户端密度、漫游模式和带宽利用率的可视化。Purple 的 WiFi Analytics 平台提供运营仪表板,可同时使 IT 团队和场所运营受益。这不是一次性的工作 - 随着建筑翻新和设备类型的演变,射频环境会不断发生变化。
最佳实践
**针对容量进行设计,而不仅仅是覆盖范围。**在高等教育中,覆盖范围很容易实现,但容量却很难应对。一个阶梯教室可能到处都有强信号,但如果300名学生同时连接到单个AP,网络就会瘫痪。部署高密度AP并利用频段引导等功能,将兼容的客户端引导到拥挤程度较低的 5 GHz 或 6 GHz 频段。禁用旧版数据速率(1、2、5.5 和 11 Mbps),以强制粘性客户端漫游到更近的AP。
**实施持续监控。**网络部署绝不是“一劳永逸”的。利用分析平台实时监控AP健康状况、客户端密度和漫游模式。Purple 的分析功能可深入了解空间的使用方式,从而为未来的基础设施决策和空间利用策略提供信息。
**利用 OpenRoaming 实现无缝入网。**对于访问学者和来自合作机构的学生,实施 OpenRoaming 可以消除手动网络登录的摩擦。Purple 在 Connect 许可下作为 OpenRoaming 的免费身份提供商,允许来自参与机构的用户自动、安全地连接 - 极大地改善了访客体验。
**进行全面隔离。**绝不允许访客流量与内部资源处于同一 VLAN。为每个用户类别使用独立的 SSID、VLAN 和防火墙规则。对访客 VLAN 应用带宽上限,以防止单个用户在高峰时段使上行链路饱和。
故障排除与风险缓解
同信道干扰 (CCI) 发生在同一信道上的多个AP可以检测到彼此,导致它们轮流传输,从而严重降低性能。这是密集部署中 WiFi 性能不佳的最常见原因。缓解措施包括合理的射频规划、利用无线控制器(WLC)上的动态信道分配(DCA)功能,以及在密集区域降低AP的发射功率。
粘性客户端是指拒绝漫游到更近的AP,而是与较远的AP保持弱连接的设备。这在较旧的智能手机和笔记本电脑中尤为常见。缓解措施包括调整最低强制数据速率 - 禁用较低速率可强制客户端驱动程序寻找更好的连接。
DHCP 耗尽是室外广场和学生会等高流动性区域中令人惊讶的常见故障模式。当 DHCP 地址池耗尽 IP 地址时,即使信号很强,新设备也无法连接。缓解措施包括针对访客和学生 VLAN 实施较短的 DHCP 租约时间(一到两小时),并确保 DHCP 范围的大小适合高峰期的并发设备数量。
流氓接入点会带来重大的安全风险。教职员工或学生插入消费级路由器会创建未加密的安全入口。缓解措施包括在无线控制器(WLC)上启用流氓AP检测并定期进行物理审计。
投资回报率与业务影响
一个强大的校园 WiFi 网络能够提供超越基本连接的可衡量回报。通过整合 Purple 等平台,大学可以量化以下成果:
| 指标 | 衡量方法 | 典型成果 |
|---|---|---|
| 学生满意度 | NPS 调查、IT 服务台工单量 | 减少与 WiFi 相关的投诉 |
| 空间利用率 | 热力图、停留时间数据 | 优化图书馆和学习空间的分配 |
| IT 运营效率 | 服务台工单量、运行时间 | 减少手动配置开销 |
| 访客数据获取 | Captive Portal 注册 | 第一方营销数据库的增长 |
| 网络运行时间 | SLA 监控、事件报告 | 提高 SLA 遵守率 |
Purple 平台的分析和访客数据功能还带来了收入机会,特别是在校园举办大型公共活动时,可以部署分层访问模式。类似的 ROI 框架也适用于 Purple 在 零售、酒店、医疗保健 和 交通 环境中的运营。如需了解大型场馆 WiFi 部署的更广泛视角,请参阅《机场 WiFi:运营商如何跨航站楼提供连接》。
关键定义
IEEE 802.1X
一种基于端口的网络接入控制(NAC)标准,为希望连接到局域网(LAN)或无线局域网(WLAN)的设备提供身份验证机制。它需要客户端(请求者设备)、认证者(接入点或交换机)以及身份验证服务器(RADIUS)。
用于在允许学生和教职员工接入网络之前对其进行身份验证,与 RADIUS 服务器和 Active Directory 集成以进行凭据验证。消除了共享的 PSK 密码,并可实现针对每个用户的策略执行。
WLC (Wireless LAN Controller - 无线局域网控制器)
一种集中的硬件或软件设备,用于从单一控制点管理和配置多个接入点(AP)。它负责处理整个 AP 部署中的射频管理、漫游、固件更新和策略执行。
这对于大型部署至关重要,可确保在整个校园内实施一致的策略、进行动态信道分配并实现无缝漫游。可以是物理硬件,也可以是云端管理的虚拟实例。
同信道干扰 (CCI)
当两个或多个在相同频率信道上运行的 AP 处于彼此的覆盖范围内时发生的干扰。两个 AP 都必须等待该信道空闲后才能进行传输,这会严重降低吞吐量。
高密度部署中导致性能不佳的主要原因。可以通过精细的信道规划、在 WLC 上执行动态信道分配(DCA)以及降低 AP 发射功率来缓解此问题。
频段导航 (Band Steering)
AP 使用的一种技术,通过延迟或抑制 2.4 GHz 频段上的探测响应,引导具备双频段能力的客户端设备连接到 5 GHz 或 6 GHz 频段,而不是连接到更为拥挤的 2.4 GHz 频段。
这对于在高密度区域最大化容量和吞吐量至关重要。5 GHz 和 6 GHz 频段提供了更多互不重叠的信道和更高的吞吐量,但覆盖范围较短。
Captive Portal
用户在获得完整网络访问权限之前被重定向到的网页。在用户的 MAC 地址获准通过防火墙之前,通常需要接受服务条款、进行身份验证或数据采集。
用于访客接入管理、符合 GDPR 规范的数据收集以及品牌化接入体验。像 Purple 这样的平台提供了可定制的 Captive Portal 解决方案,并集成了分析功能。
VLAN (Virtual Local Area Network - 虚拟局域网)
网络设备的一种逻辑分组,无论其具体物理位置如何,它们的行为都像是在同一个物理网络上。VLAN 在第 2 层进行定义,用于细分广播域。
用于隔离不同的用户类别(学生、教职员工、访客、物联网设备),以确保安全性和性能。防止访客流量访问内部资源,并允许实施针对每个 VLAN 的带宽策略。
PoE (Power over Ethernet - 以太网供电)
一种在双绞线以太网电缆上将电能与数据一起传输的技术,允许单一电缆同时为 AP 等设备提供数据连接和电能。
允许将 AP 安装在没有专用电源插座的位置。IT 团队必须确认接入交换机拥有足够的 PoE 预算(总瓦数)来为所有连接的 AP 供电,尤其是对于需要 PoE++ (802.3bt) 的高功耗 WiFi 6E 型号。
OpenRoaming
基于 Hotspot 2.0 (Passpoint) 标准构建的全球 WiFi 漫游联盟,允许用户使用其现有的身份凭证,自动且安全地连接到参与联盟的网络,无需手动登录。
改善来访学者以及来自合作伙伴机构的学生的体验。在 Purple Connect 许可下,Purple 可作为 OpenRoaming 的身份提供商,为符合条件的用户自动建立安全连接。
WPA3 Enterprise
用于企业网络的最新一代 WiFi 网络安全接入协议。它使用 192 位最低强度的安全协议,并强制使用保护管理帧(PMF),从而针对线下字典攻击提供更强的保护。
建议所有教职员工和学生 SSID 使用的安全标准。取代了 WPA2 Enterprise,为通过无线网络传输的敏感研究和个人数据提供显著增强的保护。
RADIUS (Remote Authentication Dial-In User Service)
一种网络协议,为连接和使用网络服务的用户提供集中的认证、授权和计费(AAA)管理。
校园网络上 802.1X 认证的骨干。RADIUS 服务器根据 Active Directory 验证凭据,并为每个经过身份验证的用户返回相应的 VLAN 分配和访问策略。
应用实例
一所大型大学正在将其主阶梯教室(容量 500 人)升级为 WiFi 6。之前的部署是在高天花板上安装了 4 个 AP,导致在高峰时段性能不佳且频繁断开连接。正确的解决方法是什么?
IT 团队必须从以覆盖为中心的设计转变为以容量为中心的设计。首先,专门针对该阶梯教室进行新的现场勘测,对预期的设备数量进行建模(假设每位学生携带 2 台以上设备,即 1000 多台设备)。将天花板安装的全向 AP 替换为座椅下方部署的 AP,或者在侧墙上安装定向(板状)天线阵列,从而创建更小、更集中的微型小区。将 AP 数量增加到 8 - 12 个 WiFi 6 AP,每个 AP 负责服务的特定座位区域。在交替的 AP 上禁用 2.4 GHz 频段,以减少同频干扰,主要依赖 5 GHz 和 6 GHz 频段。实施严格的频段导航,并禁用低于 12 Mbps 的传统数据速率。将无线控制器配置为在 5 GHz 频段中使用 20 MHz 信道宽度(而不是 40 或 80 MHz),以允许更多非重叠信道并减少干扰。
校园网络在室外广场区域遇到间歇性连接问题。用户反映在午餐期间(12:00 - 13:30)信号很强,但无法加载网页。诊断方法是什么?
信号强但无连接属于第 2 层/第 3 层问题,而不是射频问题。诊断步骤应为:(1)检查室外 VLAN 的 DHCP 作用域 - 查询 DHCP 服务器的作用域利用率。如果超过 80%,则 DHCP 耗尽很可能是原因所在。将租约时间缩短至 1 小时,并在可能的情况下扩大作用域。(2)如果 DHCP 正常,检查室外汇聚交换机的上行链路容量。如果 AP 通过拥堵的上行链路连接,瓶颈则在有线网络而非无线网络。(3)使用频谱分析仪分析射频环境是否存在外部干扰 - 市政 WiFi 网络或附近的商业场所可能会导致底噪升高。(4)检查防火墙和 NAT 表,看在高峰期是否存在会话耗尽的情况。
练习题
Q1. 一所大学正计划在新建的室外体育场部署 WiFi,该体育场可容纳 8000 名观众。体育场没有屋顶,采用开放式碗状设计。最关键的射频(RF)考虑因素是什么,应该如何进行 AP 部署?
提示:考虑缺乏物理边界、开放环境中的信号传播以及活动期间极端的设备密度。
查看标准答案
最关键的考虑因素是在没有自然射频衰减的环境中控制信号传播并最大限度地减少同频干扰。与室内环境不同,开放式碗状设计意味着信号可以自由传播,导致 AP 在整个空间内相互干扰。正确的做法是使用安装在观众席看台下方的定向(扇区)天线,指向下方的座位排,以创建高度集中的微小区。必须仔细调整发射功率以限制小区大小。应指定支持 OFDMA 和 BSS Colouring 功能的 WiFi 6 AP,以应对极端的设备密度。应为活动工作人员、媒体和普通观众配置独立的 SSID 和 VLAN。
Q2. 在一次网络升级中,IT 团队注意到,在安全升级到 WPA3 Enterprise 之后,较旧的物联网(IoT)设备(传统暖通空调传感器和门禁控制器)无法连接到新的校园 WiFi 网络。
提示:考虑传统嵌入式设备的安全协议兼容性,以及维护其他用户类别安全性的需求。
查看标准答案
强制执行 WPA3 Enterprise 的新网络与仅支持 WPA2 或更早协议的旧 IoT 设备不兼容。解决方案是专为传统 IoT 设备创建一个专用且隔离的 SSID 和 VLAN,对于无法支持任何 EAP 方法的设备,使用具有强且定期更换的密码的 WPA2-PSK,或采用 MAC 认证绕过(MAB)。该 VLAN 必须设置严格的防火墙阻隔 - IoT 设备应该只能与它们特定的管理服务器进行通信,而不能与更广泛的校园网络通信。学生和教职工的主 SSID 仍保持 WPA3 Enterprise,以维护主要用户群体的安全性。
Q3. 该大学希望在大型公共活动(校园开放日、毕业典礼、公开讲座)期间将其访客 WiFi 网络变现,同时保持符合 GDPR 规范。推荐的架构是什么?
提示:考虑数据收集要求、同意机制以及免费和付费访问层级之间的区别。
查看标准答案
部署一个与访客 VLAN 集成的 Captive Portal 解决方案(例如 Purple)。配置分层访问模型:免费层提供基础互联网访问(带有带宽限制),以换取电子邮件地址和符合 GDPR 规范的明确营销同意;可选的付费层则通过支付网关集成收费以提供更高带宽。Captive Portal 必须显示清晰的隐私声明并记录同意时间戳,以满足 GDPR 第 7 条的要求。捕获的第一方数据将导入大学的 CRM 系统中,用于活动后的营销。所有访客流量必须通过防火墙规则与大学内部系统隔离,并且必须制定并执行数据保留政策。
Q4. IT 团队收到投诉,称尽管管理控制台显示 AP 状态健康,但主图书馆在工作日 10:00 至 14:00 之间的 WiFi 性能很差。团队应该如何进行诊断?
提示:考虑基于时间段的模式,以及非高峰期和高峰期之间发生的变化。
查看标准答案
基于时间的模式是关键的诊断线索 - 该问题仅在高峰占用时间段出现,这表明是容量问题,而非硬件或配置故障。诊断顺序应为:(1) 在出现问题的窗口期内,检查每个 AP 的客户端关联数量 - 如果任何 AP 同时为超过 30-40 个客户端提供服务,则该 AP 已过载。(2) 检查图书馆 VLAN 的 DHCP 地址池利用率。(3) 检查为图书馆提供服务的分布层交换机上的上行链路利用率 - 有线回传可能已饱和。(4) 使用 WLC 的 RF 统计数据检查 AP 上的信道利用率和重试率。可能的解决方案是部署额外的 AP 以分担客户端负载,或者实施更严格的频段引导和最低数据速率策略以提高每个客户端的吞吐量。
常见问题
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
继续阅读本系列
如何设置 Guest WiFi:企业级安全配置指南
本权威指南为 IT 负责人和网络架构师提供了部署安全企业 Guest WiFi 的确定性蓝图。内容涵盖了基本架构、WPA3 迁移、VLAN 隔离以及 Captive Portal 集成,在保护内部系统的同时,实现合规的一方数据采集。
如何在不升级互联网套餐的情况下修复缓慢的WiFi
一份全面的技术参考指南,面向IT经理和网络架构师,介绍如何在不增加ISP带宽的情况下优化企业WiFi性能。涵盖射频调优、客户端密度管理、QoS实施,以及如何利用WiFi分析来诊断和解决瓶颈。
如何构建校园 WiFi 网络:大学 IT 指南
本技术指南为设计和部署高密度校园 WiFi 网络提供了全面的蓝图,内容涵盖从主动站点勘测和接入点部署,到控制器架构、无缝漫游以及安全访客入网的所有内容。本指南专为大学和大型场馆的 IT 经理、网络架构师及 CTO 撰写,旨在为本季度规划和执行无线部署提供可操作的指导。该指南还将 Purple 的 Guest WiFi 和分析平台映射到部署生命周期中的实际集成点。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。