
MAC Address Authentication म्हणजे काय? ते केव्हा वापरावे आणि केव्हा टाळावे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ WiFi वातावरणातील MAC address authentication बद्दल माहिती देते - Layer 2 वर RADIUS-आधारित MAC authentication कसे कार्य करते, त्याच्या अंगभूत सुरक्षा असुरक्षितता (ज्यामध्ये MAC spoofing आणि OS-स्तर MAC randomisation चा प्रभाव समाविष्ट आहे), आणि अचूक कार्यात्मक संदर्भ जेथे ते IoT आणि हेडलेस उपकरणांचे व्यवस्थापन करण्यासाठी एक वैध साधन राहिले आहे. हे हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि सार्वजनिक क्षेत्रातील ठिकाणांच्या IT व्यवस्थापकांसाठी आणि नेटवर्क आर्किटेक्टसाठी व्यावहारिक उपयोजन मार्गदर्शन प्रदान करते, ज्यामध्ये वास्तविक जगातील उदाहरणे, निर्णय फ्रेमवर्क आणि Purple चे guest WiFi आणि ॲनालिटिक्स प्लॅटफॉर्मसाठी एकत्रीकरण संदर्भ समाविष्ट आहेत.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
MAC Authentication vs 802.1X and Passpoint Decision Engine
Model your venue's device inventory to evaluate MAC spoofing risks, assess OS randomisation impact, and configure compensating network controls.
Compensating controls (VLAN segmentation + Layer 2 isolation) effectively restrict the blast radius of spoofed frames.
Guest room smart TVs and cast devices require headless onboarding, but guest smartphones break under legacy MAC caching due to rotating private MACs.
Recommended Architectural Standard
Deploy a Multi-SSID Architecture: 802.1X for corporate laptops, Purple Captive Portal + Passpoint for guests, and MPSK for headless IoT.
Cisco Meraki Configuration Blueprint
- SSID Association: Set SSID to MAC-based access control (no splash page) or Identity PSK (IPSK) without RADIUS.
- Dynamic VLAN: Under Access control, enable RADIUS override and enforce Tunnel-Private-Group-ID.
- Client Isolation: In Bridge mode enable Layer 2 LAN isolation (or use NAT mode) to prevent peer-to-peer scanning, and enable Mandatory DHCP so clients cannot bypass assignment with a static IP.
- Purple Integration: Direct guest traffic to the Purple Cloud Splash Page API using Meraki walled garden IP exemptions.
Need architecture validation for your venue?
Our senior WiFi systems architects can audit your RADIUS infrastructure, review your IoT micro-segmentation policies, and deploy automated Passpoint and guest captive portal authentication.
मुख्य सारांश (Executive Summary)
विस्तीर्ण हॉटेल मालमत्ता आणि रिटेल साखळ्यांपासून ते स्टेडियम आणि सार्वजनिक क्षेत्रातील सुविधांपर्यंत - गुंतागुंतीच्या ठिकाणांचे व्यवस्थापन करणाऱ्या एंटरप्राइझ IT लीडर्ससाठी, अनमॅनेज्ड डिव्हाइसेसच्या वाढत्या संख्येसाठी नेटवर्क प्रवेश सुरक्षित करणे हे एक गंभीर ऑपरेशनल आव्हान आहे. जरी MAC address authentication चे स्वतंत्र सुरक्षा प्रोटोकॉल म्हणून मूलभूत मर्यादा आहेत, तरीही ते IoT डिव्हाइसेस, जुने हार्डवेअर आणि हेडलेस सिस्टम्स ज्या 802.1X किंवा captive portals ला सपोर्ट करू शकत नाहीत, त्यांच्यासाठी एक अपरिहार्य ऑनबोर्डिंग मेकॅनिझम आहे.
हे मार्गदर्शक RADIUS-आधारित MAC authentication च्या आर्किटेक्चरचे विश्लेषण करते, त्याच्या ऑपरेशनल उपयुक्ततेचे आणि त्याच्या अंगभूत सुरक्षा असुरक्षिततेचे मूल्यांकन करते. ऑपरेशन्स सुलभ करण्यासाठी MAC authentication कधी वापरावे, जोखीम कमी करण्यासाठी ते कधी टाळावे आणि आधुनिक एंटरप्राइझ WiFi प्लॅटफॉर्म्स कनेक्टिव्हिटीचा बळी न देता मजबूत सुरक्षा राखण्यासाठी या नियंत्रणांचे कसे एकत्रीकरण करतात, हे आम्ही तपशीलवार सांगतो. मुख्य तत्व: MAC authentication हे नेटवर्क ॲक्सेस कंट्रोल मेकॅनिझम आहे, सुरक्षा प्रोटोकॉल नाही. त्यानुसारच ते तैनात करा.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
MAC Address Authentication कसे कार्य करते
MAC (Media Access Control) address authentication हे OSI मॉडेलच्या Layer 2 वर कार्य करते. IEEE 802.1X च्या उलट - ज्यासाठी क्लायंट डिव्हाइसवर PEAP-MSCHAPv2 किंवा EAP-TLS सारख्या EAP पद्धतींचा वापर करून क्रेडेन्शियलची बोलणी करण्यासाठी सप्लिकंटची आवश्यकता असते - MAC authentication हे पूर्णपणे डिव्हाइसच्या हार्डवेअर पत्त्यावर अवलंबून असते जे आयडेंटिफायर आणि क्रेडेन्शियल्स दोन्ही म्हणून काम करते.
ऑथेंटिकेशनचा प्रवाह पुढीलप्रमाणे कार्य करतो: जेव्हा एखादे डिव्हाइस वायरलेस ॲक्सेस पॉईंट (AP) शी जोडण्याचा प्रयत्न करते, तेव्हा AP असोसिएशनची विनंती अडवतो आणि क्लायंटचा MAC address (मॅन्युफॅक्चररद्वारे नेटवर्क इंटरफेस कार्ड (NIC) ला नियुक्त केलेला युनिक 48-बिट आयडेंटिफायर) काढून घेतो. AP, एक RADIUS क्लायंट म्हणून काम करत, RADIUS सर्व्हरकडे Access-Request मेसेज फॉरवर्ड करतो. एका सामान्य अंमलबजावणीमध्ये, MAC address हा युझरनेम आणि पासवर्ड दोन्ही म्हणून सबमिट केला जातो, सहसा डिलिमिटर्सशिवाय फॉरमॅट केला जातो (उदा. A4CF12388E7F), जरी वेंडरच्या अंमलबजावणीमध्ये फरक असू शकतो. MAC address अलोवलिस्टवर अस्तित्वात आहे की नाही हे तपासण्यासाठी RADIUS सर्व्हर त्याच्या बॅकएंडला - सामान्यतः LDAP डिरेक्टरी, Active Directory किंवा समर्पित आयडेंटिटी स्टोअर - क्वेरी पाठवतो. मॅच यशस्वी झाल्यास, Access-Accept मेसेज परत केला जातो, AP नेटवर्क प्रवेश मंजूर करतो आणि पर्यायाने विशिष्ट VLAN नियुक्त केला जाऊ शकतो. मॅच अयशस्वी झाल्यास, Access-Reject परत केला जातो आणि डिव्हाइसला एकतर असोसिएशन नाकारली जाते किंवा प्रतिबंधित क्वारंटाईन VLAN मध्ये ठेवले जाते.

सुरक्षेच्या मर्यादा आणि असुरक्षितता (Security Limitations and Vulnerabilities)
MAC authentication चा मूलभूत दोष हा आहे की MAC addresses हे IEEE 802.11 management frames मध्ये cleartext स्वरूपात ट्रान्समिट केले जातात. Wireshark, Kismet किंवा तत्सम प्राथमिक पॅकेट ॲनालिसिस टूल असणारा कोणताही हल्ला करणारा व्यक्ती नेटवर्कवर संवाद साधणारे कायदेशीर MAC addresses कोणत्याही सक्रिय घुसखोरीशिवाय पॅसिव्हली कॅप्चर करू शकतो. एकदा कायदेशीर MAC address ओळखला गेला की, हल्ला करणारा स्वतःच्या नेटवर्क कार्डला कॅप्चर केलेल्या ॲड्रेसशी जुळवण्यासाठी macchanger (Linux) किंवा ऑपरेटिंग सिस्टमच्या अंगभूत युटिलिटीज सारख्या टूल्सचा वापर करून spoof करू शकतो.
कारण RADIUS सर्व्हर कोणतीही क्रिप्टोग्राफिक चॅलेंज - रिस्पॉन्स प्रक्रिया करत नाही - तो फक्त ती स्ट्रिंग डेटाबेस एंट्रीशी जुळते की नाही हे तपासतो - त्यामुळे spoof केलेल्या डिव्हाइसला कायदेशीर डिव्हाइसप्रमाणेच सर्व नेटवर्कचे अधिकार दिले जातात. हा काही केवळ सैद्धांतिक हल्ला नाही; यासाठी कोणत्याही तज्ज्ञ ज्ञानाची गरज नसते आणि हे करण्यासाठी दोन मिनिटांपेक्षा कमी वेळ लागतो.
शिवाय, MAC authentication डेटा पेलोडचे कोणतेही एन्क्रिप्शन प्रदान करत नाही. जोपर्यंत SSID हे WPA2-PSK, WPA3-SAE किंवा Opportunistic Wireless Encryption (OWE) द्वारे सुरक्षित केले जात नाही, तोपर्यंत सर्व ट्रॅफिकवर पाळत ठेवली जाण्याचा धोका कायम राहतो. त्यामुळे MAC authentication ला नेहमी केवळ नेटवर्क ॲक्सेस कंट्रोल (NAC) चा एक प्रकार म्हणून समजले पाहिजे, सुरक्षा सीमा म्हणून नाही.
MAC address randomisation च्या व्यापक वापरामुळे आणखी एक ऑपरेशनल गुंतागुंत निर्माण झाली आहे. Apple ने iOS 14 (2020) मध्ये प्रति-नेटवर्क रँडमाइज्ड MAC addresses आणले, आणि त्यानंतर Android 10 मध्ये Android ने हे लागू केले. Windows 11 डीफॉल्टनुसार रँडमायझेशन सक्षम करते. जेव्हा एखादे ग्राहक डिव्हाइस नेटवर्कशी कनेक्ट होते, तेव्हा ते त्याच्या हार्डवेअर-बर्न केलेल्या ॲड्रेसऐवजी रँडमाइज्ड, तात्पुरता MAC address सादर करते. यामुळे परत येणाऱ्या युजर्सना ओळखण्यासाठी किंवा त्यांचे प्रमाणीकरण करण्यासाठी MAC address वर अवलंबून असणारी कोणतीही सिस्टम थेट निकामी होते - ज्यामध्ये Guest WiFi नेटवर्क्सवरील Captive Portal ला बायपास करण्यासाठी वापरल्या जाणाऱ्या MAC caching चा देखील समावेश आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक (Implementation Guide)
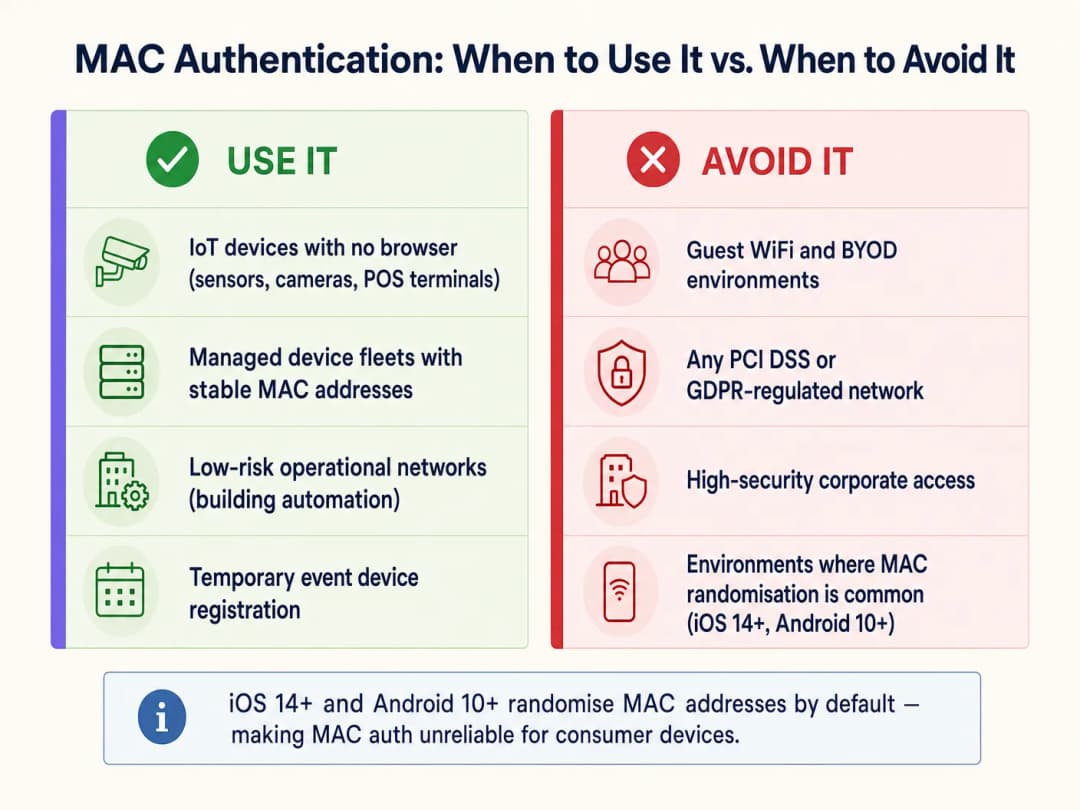
MAC Authentication कधी वापरावे
MAC authentication केवळ अशाच डिव्हाइस प्रकारांसाठी योग्य आहे ज्यांच्यामध्ये मजबूत पद्धतींद्वारे प्रमाणीकरण करण्याची क्षमता नसते. याचे प्राथमिक वापराचे प्रसंग खालीलप्रमाणे आहेत:
| डिव्हाइस प्रकार | उदाहरणे | तर्कसंगत कारण |
|---|---|---|
| हेडलेस IoT डिव्हाइसेस | स्मार्ट टीव्ही, सीसीटीव्ही कॅमेरे, पर्यावरणीय सेन्सर्स | ब्राउझर किंवा सप्लिकंट क्षमता नसणे |
| ऑपरेशनल टेक्नॉलॉजी (OT) | HVAC कंट्रोलर्स, BMS, डोअर ॲक्सेस कंट्रोल पॅनेल्स | 802.1X सपोर्ट नसलेले जुने लेगसी प्रोटोकॉल्स |
| लेगसी POS टर्मिनल्स | जुने रिटेल पेमेंट टर्मिनल्स | केवळ WPA2-PSK; MAC filtering केवळ एक कमकुवत दुय्यम स्तर जोडते |
| व्यवस्थापित डिव्हाइस ताफा | प्रिंटर, VoIP फोन, बारकोड स्कॅनर्स | स्थिर, ज्ञात MAC addresses; केंद्रिय पद्धतीने व्यवस्थापित केलेले |
| Temporary event equipment | AV equipment, event tablets | Short-term, controlled deployment |
MAC ऑथेंटिकेशन केव्हा टाळावे
IT आर्किटेक्ट्सनी अनेक गंभीर संदर्भांमध्ये MAC ऑथेंटिकेशन सक्रियपणे टाळले पाहिजे:
Guest WiFi आणि BYOD नेटवर्क्स. आज वेन्यू ऑपरेटर्सना भेडसावणारी ही सर्वात महत्त्वाची ऑपरेशनल समस्या आहे. मॉडर्न मोबाईल ऑपरेटिंग सिस्टम्स डीफॉल्टनुसार MAC ॲड्रेस रँडमाईझ करतात. जर एखादी Guest WiFi डिप्लॉयमेंट परत येणाऱ्या व्हिजिटर्सना अखंड री-ऑथेंटिकेशन देण्यासाठी MAC कॅशिंगवर अवलंबून असेल, तर ती बहुतांश मॉडर्न डिव्हाइसेससाठी अयशस्वी ठरेल. व्हिजिटरचे डिव्हाइस प्रत्येक भेटीदरम्यान नवीन रँडम MAC सादर करते, नेटवर्क त्यांना नवीन युझर म्हणून गृहीत धरते आणि त्यांना प्रत्येक वेळी captive portal मधून जाण्यास भाग पाडले जाते. यामुळे युझर एक्सपिरीयन्स खराब होतो आणि WiFi Analytics प्लॅटफॉर्म्समधील परत येणाऱ्या व्हिजिटर्सचा डेटा बिघडतो. यावर उपाय म्हणजे Passpoint (Hotspot 2.0) किंवा पर्सिस्टंट सेशन टोकन्ससह सुरक्षित captive portal वापरणे हा आहे.
उच्च-सुरक्षा कॉर्पोरेट नेटवर्क्स. संवेदनशील कॉर्पोरेट डेटा हाताळणाऱ्या कोणत्याही नेटवर्क सेगमेंटने किमान, EAP-TLS (सर्टिफिकेट-आधारित) किंवा PEAP-MSCHAPv2 सह 802.1X वापरले पाहिजे. सविस्तर डिप्लॉयमेंट मार्गदर्शनासाठी, How to Set Up Enterprise WiFi on iOS and macOS with 802.1X पहा. MAC ऑथेंटिकेशन कॉर्पोरेट इन्फ्रास्ट्रक्चरवरील इनसायडर थ्रेट्स किंवा टारगेटेड हल्ल्यांपासून कोणतेही महत्त्वपूर्ण संरक्षण प्रदान करत नाही.
PCI DSS द्वारे नियंत्रित वातावरण. PCI DSS v4.0 आवश्यकता 8 कार्डधारक डेटा वातावरणातील (CDE) सर्व सिस्टम्ससाठी मजबूत ऑथेंटिकेशन नियंत्रणे अनिवार्य करते. MAC ऑथेंटिकेशन मजबूत ऑथेंटिकेशनच्या व्याख्येत बसत नाही आणि पेमेंट डेटा हाताळणाऱ्या कोणत्याही सिस्टमसाठी मुख्य ॲक्सेस कंट्रोल म्हणून काम करू शकत नाही. VLAN सेगमेंटेशन MAC-ऑथेंटिकेटेड डिव्हाइसेसना CDE पासून वेगळे करू शकते, परंतु पेमेंट नेटवर्कने स्वतः 802.1X किंवा तत्सम ऑथेंटिकेशन वापरले पाहिजे.
GDPR द्वारे नियंत्रित डेटा वातावरण. वैयक्तिक डेटा आयडेंटिफायर्स म्हणून MAC ॲड्रेसेस स्टोअर करण्यासाठी (जे GDPR च्या आर्टिकल 4 अंतर्गत असू शकतात) कायदेशीर आधार आणि योग्य सुरक्षा उपायांची आवश्यकता असते. वैयक्तिक डेटावर प्रक्रिया करणाऱ्या नेटवर्क्सवर ऑथेंटिकेशन क्रेडेंशियल्स म्हणून MAC ॲड्रेसेस वापरल्याने सुरक्षा आणि कम्प्लायन्स या दोन्हीचा धोका निर्माण होतो.
डिप्लॉयमेंटसाठी सर्वोत्तम पद्धती
ज्या डिव्हाइस क्लाससाठी MAC प्रमाणीकरण आवश्यक आहे त्यांच्यासाठी ते लागू करताना, खालील व्हेंडर-अज्ञेयवादी (vendor-agnostic) पद्धतींचे पालन करणे बंधनकारक आहे: VLAN विभागणी. MAC-प्रमाणित डिव्हाइसेसना कधीही कॉर्पोरेट युजर्स, सर्व्हर्स किंवा पेमेंट सिस्टम सारख्याच VLAN वर ठेवू नका. त्यांना कडक फायरवॉल ACLs असलेल्या एका समर्पित IoT VLAN मध्ये नियुक्त करा जेणेकरून त्यांना आवश्यक असलेल्या विशिष्ट सेवांपुरताच त्यांचा प्रवेश मर्यादित राहील. हे सर्वात महत्त्वाचे भरपाई नियंत्रण आहे. नेटवर्क-स्तरीय सुरक्षा आर्किटेक्चरवरील अधिक मार्गदर्शनासाठी, Access Point Security: Your 2026 Enterprise Guide आणि Protect Your Network with Strong DNS and Security पहा.
WPA2/WPA3 एन्क्रिप्शनसह एकत्र करा. वायरलेस पेलोड एन्क्रिप्ट करण्यासाठी नेहमी SSID ला WPA2-PSK किंवा WPA3-SAE सह कॉन्फिगर करा. MAC प्रमाणीकरण हे नियंत्रित करते की नेटवर्कमध्ये कोण सामील होऊ शकते; एन्क्रिप्शन ते जे ट्रान्समिट करतात त्याचे रक्षण करते.
डिव्हाइस प्रोफाइलिंग आणि विसंगती शोधणे (Anomaly Detection). डिव्हाइस प्रोफाइलिंग समाविष्ट असलेले NAC सोल्यूशन्स तैनात करा. जर एखादे डिव्हाइस नोंदणीकृत स्मार्ट टीव्हीच्या MAC ॲड्रेससह प्रमाणीकृत झाले परंतु Windows वर्कस्टेशनचे ट्रॅफिक पॅटर्न (DNS क्वेरी, SMB ट्रॅफिक, HTTP ब्राउझिंग) दर्शवत असेल, तर सिस्टमने तपास प्रलंबित असेपर्यंत त्यास डायनॅमिकरित्या क्वारंटाइन केले पाहिजे.
अनुमती यादी (Allowlist) लाइफसायकल व्यवस्थापन. MAC अनुमती यादीसाठी कडक लाइफसायकल राखा. बंद केलेली डिव्हाइसेस त्वरित काढून टाकली पाहिजेत. जुन्या नोंदी थेट स्पूफिंगचा धोका निर्माण करतात. शक्य तिथे ऑडिट प्रक्रिया स्वयंचलित करा, ज्यामध्ये ९० दिवसांपेक्षा जास्त काळ नेटवर्कवर न दिसलेल्या MAC नोंदी चिन्हांकित केल्या जातील.
डिव्हाइस क्लासनुसार स्वतंत्र SSID. एकाच SSID वर IoT डिव्हाइसेस आणि युजर डिव्हाइसेस एकत्र करणे टाळा. IoT, कॉर्पोरेट आणि अतिथी ट्रॅफिकसाठी समर्पित SSIDs वापरा, जे प्रत्येक योग्य सुरक्षा पॉलिसीसह स्वतःच्या VLAN कडे मॅप केलेले असतील.
-
सर्वोत्तम पद्धती
खालील तक्ता डिव्हाइस क्लास आणि अनुपालन संदर्भानुसार शिफारस केलेल्या प्रमाणीकरण पद्धतीचा सारांश देतो:
| प्रसंग | शिफारस केलेली प्रमाणीकरण पद्धत | MAC प्रमाणीकरण भूमिका |
|---|---|---|
| कॉर्पोरेट लॅपटॉप आणि स्मार्टफोन | 802.1X (EAP-TLS किंवा PEAP) | काहीही नाही |
| अतिथी स्मार्टफोन आणि टॅब्लेट | Captive Portal / Passpoint | काहीही नाही (MAC रँडमायझेशनमुळे ते अविश्वसनीय बनते) |
| हेडलेस IoT (कॅमेरा, सेन्सर) | MAC Auth + WPA2/3-PSK | प्राथमिक (एकमेव व्यवहार्य पर्याय) |
| जुने POS टर्मिनल्स | MAC Auth + WPA2-PSK + VLAN आयसोलेशन | दुय्य (भरपाई नियंत्रण) |
| वैद्यकीय उपकरणे (HIPAA) | शक्य तिथे 802.1X; नसल्यास MAC Auth + कडक VLAN | जास्तीत जास्त विभागणीसह शेवटचा पर्याय |
| इव्हेंट/तात्पुरती उपकरणे | वेळ-मर्यादित VLAN प्रवेशासह MAC Auth | अल्पकालीन, नियंत्रित तैनातीसाठी योग्य |
[Transport] हब आणि सार्वजनिक क्षेत्रातील सुविधांसह विविध क्षेत्रांमध्ये कार्यरत असलेल्या संस्थांसाठी, तत्त्व एकच राहते: डिव्हाइस क्लासला ते सपोर्ट करत असलेल्या सर्वात मजबूत पद्धतीसह प्रमाणित करा आणि कमकुवत पद्धतींसाठी नेटवर्क-स्तरीय नियंत्रणांसह भरपाई करा.
-
त्रुटी निवारण आणि जोखीम कमी करणे
लक्षण: MAC-ऑथेंटिकेट केलेले डिव्हाइसेस मधूनमधून कनेक्ट होण्यास अपयशी ठरतात.
मूळ कारण: डिव्हाइसचे NIC फर्मवेअर रँडमाइज्ड किंवा स्थानिक पातळीवर प्रशासित MAC ॲड्रेसेस जनरेट करत असू शकते. डिव्हाइस त्याच्या बर्न-इन हार्डवेअर MAC वापरण्यासाठी कॉन्फिगर केले असल्याची खात्री करा. Access-Reject मेसेजसाठी RADIUS सर्व्हर लॉग तपासा आणि अलाउलिस्ट फॉरमॅटशी क्रॉस-रेफरन्स करा (काही RADIUS सर्व्हर कोलन-डिलिमिटेड फॉरमॅट AA:BB:CC:DD:EE:FF ची अपेक्षा करतात; इतर कोणत्याही डिलीमीटरशिवाय अपेक्षा करतात).
लक्षण: स्थिर पाऊलखुणा असूनही परत येणाऱ्या व्हिजिटर्सचे मेट्रिक्स कमी होत आहेत. मूळ कारण: iOS 14+/Android 10+ डिव्हाइसेसवर MAC रँडमायझेशन. आधुनिक ग्राहक डिव्हाइसेससाठी MAC कॅशिंग मेकॅनिझम आता विश्वसनीय राहिलेले नाहीत. अचूक WiFi Analytics डेटा पुनर्संचयित करण्यासाठी सेशन-टोकन-आधारित री-ऑथेंटिकेशन किंवा Passpoint वर ट्रान्झिशन करा.
लक्षण: IoT VLAN वर अनपेक्षित डिव्हाइसेस दिसणे. मूळ कारण: MAC स्पूफिंग किंवा अलीकडे ऑडिट न केलेली अलाउलिस्ट. अपेक्षित डिव्हाइस वर्तन आणि वास्तविक ट्रॅफिक पॅटर्नमधील विसंगती शोधण्यासाठी डिव्हाइस प्रोफाइलिंग लागू करा. विसंगत सेशन कालावधी किंवा डेटा व्हॉल्यूमसाठी RADIUS अकाउंटिंग रेकॉर्डचे पुनरावलोकन करा.
लक्षण: गर्दीच्या वेळेत RADIUS सर्व्हरच्या परफॉर्मन्समध्ये घसरण. मूळ कारण: मोठ्या IoT ताफ्यांकडून मोठ्या प्रमाणात Access-Request मेसेजेस येणे. 802.1X हाताळणाऱ्या प्राथमीक ऑथेंटिकेशन सर्व्हरवरील लोड कमी करण्यासाठी RADIUS प्रॉक्सी कॅशिंग किंवा MAC ऑथेंटिकेशनसाठी समर्पित RADIUS इन्स्टन्स लागू करा.
ROI आणि व्यावसायिक प्रभाव
व्यापकपणे करण्याऐवजी धोरणात्मकरीत्या MAC ऑथेंटिकेशन तैनात करण्याचा ऑपरेशनल कार्यक्षमता आणि सुरक्षा स्थितीवर थेट प्रभाव पडतो. 2,000 पेक्षा जास्त इन-रूम IoT डिव्हाइसेस व्यवस्थापित करणाऱ्या मोठ्या हॉस्पिटॅलिटी व्हेन्यूसाठी, प्री-प्रोविझंड MAC अलाउलिस्टद्वारे स्मार्ट टीव्ही, थर्मोस्टॅट्स आणि IP फोन्सचे ऑटोमेटेड ऑनबोर्डिंग मॅन्युअल प्रति-डिव्हाइस कॉन्फिगरेशनची आवश्यकता दूर करते, ज्यामुळे मॅन्युअल क्रेडेंशियल एंट्रीच्या तुलनेत तैनातीचा वेळ अंदाजे 60 - 70% कमी होतो. जेव्हा डिव्हाइसेस RADIUS ॲट्रिब्युट्सद्वारे योग्य VLAN वर सातत्याने नियुक्त केले जातात, तेव्हा IoT कनेक्टिव्हिटीशी संबंधित सपोर्ट तिकिटे सामान्यतः 35 - 45% ने कमी होतात.
याउलट, गेस्ट नेटवर्कसाठी MAC ऑथेंटिकेशन वापरण्याचा प्रयत्न केल्यास मोजता येण्याजोगे नकारात्मक परिणाम होतात. Captive Portal बायपाससाठी MAC कॅशिंगवर अवलंबून असलेल्या व्हेन्यूजमध्ये, बहुतांश युजर्सकडे आधुनिक iOS किंवा Android डिव्हाइसेस असलेल्या नेटवर्कवर परत येणाऱ्या व्हिजिटर्सचा ओळख दर 70 - 80% वरून 20% च्या खाली घसरल्याचे नोंदवले गेले आहे. हे थेट Guest WiFi Marketing & Analytics Platform च्या ROI ला नुकसान पोहोचवते, जिथे परत येणाऱ्या व्हिजिटर्सचा डेटा वैयक्तिकृत मार्केटिंग मोहिमा आणि लॉयल्टी एंगेजमेंटला चालना देतो.
व्यावसायिक केस स्पष्ट आहे: प्रत्येक डिव्हाइस क्लाससाठी योग्य ऑथेंटिकेशन मेकॅनिझममध्ये गुंतवणूक करा. IoT डिव्हाइसेससाठी MAC ऑथेंटिकेशन ऑपरेशनल ओव्हरहेड कमी करते. गेस्ट डिव्हाइसेससाठी सुरक्षित Captive Portal आणि Passpoint हे Analytics ची अखंडता आणि अनुपालन यांचे रक्षण करतात. या दोन्ही गोष्टींची कधीही गल्लत करू नये.
महत्वाच्या व्याख्या
MAC Address (Media Access Control Address)
नेटवर्क इंटरफेस कंट्रोलर (NIC) ला उत्पादकाद्वारे नियुक्त केलेला एक युनिक ४८-बिट हार्डवेअर आयडेंटिफायर, जो सामान्यतः हेक्साडेसिमल अंकांच्या सहा जोड्यांद्वारे दर्शविला जातो (उदा. A4:CF:12:38:8E:7F).
RADIUS सर्व्हरकडे सबमिट केलेले युझरनेम आणि पासवर्ड दोन्ही म्हणून MAC ऑथेंटिकेशनमध्ये वापरले जाते. 802.11 मॅनेजमेंट फ्रेम्समधील याचे क्लियरटेक्स्ट ट्रान्समिशन यामुळे हे सहजपणे हस्तगत (capture) करता येण्याजोगे बनते.
RADIUS (Remote Authentication Dial-In User Service)
नेटवर्क सेवेशी कनेक्ट होणाऱ्या युझर्स आणि डिव्हाइसेससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करणारा एक नेटवर्किंग प्रोटोकॉल.
MAC ऑथेंटिकेशनचा सर्व्हर-साइड घटक. हा ॲक्सेस पॉइंटकडून Access-Request मेसेजेस प्राप्त करतो, MAC ॲलाव्हलिस्ट तपासतो आणि Access-Accept किंवा Access-Reject रिस्पॉन्स देतो.
MAC Spoofing
नेटवर्कवरील दुसऱ्या डिव्हाइसचे रूप धारण करण्यासाठी नेटवर्क इंटरफेसचा फॅक्टरी-असाइन केलेला MAC ॲड्रेस बदलण्याची क्रिया.
MAC ऑथेंटिकेशनच्या विरूद्ध असणारा प्राथमिक हल्ला प्रकार. यासाठी कोणत्याही विशेष टूल्स किंवा ज्ञानाची आवश्यकता नसते - सामान्य OS युटिलिटीज किंवा विनामूल्य उपलब्ध सॉफ्टवेअर (उदा. Linux वर macchanger) हे दोन मिनिटांपेक्षा कमी वेळात करू शकतात.
MAC Address Randomisation
आधुनिक ऑपरेटिंग सिस्टीम्समधील (iOS 14+, Android 10+, Windows 11) एक प्रायव्हसी फीचर जे डिव्हाइसचा हार्डवेअर-बर्न केलेला ॲड्रेस वापरण्याऐवजी, WiFi शी कनेक्ट करताना तात्पुरता, प्रति-नेटवर्क रँडम MAC ॲड्रेस तयार करते.
गेस्ट नेटवर्कवरील आधुनिक कंझ्युमर डिव्हाइसेससाठी MAC ऑथेंटिकेशन आणि MAC कॅशिंग अयशस्वी ठरण्याचे मुख्य कारण. हे थेट परत येणाऱ्या व्हिजिटर ॲनालिटिक्सवर आणि अखंड री-ऑथेंटिकेशन वर्कफ्लोवर परिणाम करते.
Headless Device
एक कॉम्प्युटिंग डिव्हाइस जे मॉनिटर, ग्राफिकल युझर इंटरफेस, कीबोर्ड किंवा इतर इनपुट पेरिफेरल्सशिवाय कार्य करते.
MAC ऑथेंटिकेशनसाठी प्राथमिक कायदेशीर वापर. Headless डिव्हाइसेस (स्मार्ट टीव्ही, आयपी कॅमेरे, सेन्सर्स) हे Captive Portal शी संवाद साधू शकत नाहीत किंवा 802.1X क्रेडेंशियल्स प्रविष्ट करू शकत नाहीत, ज्यामुळे MAC ऑथेंटिकेशन हा एकमेव व्यवहार्य ऑनबोर्डिंग पर्याय बनतो.
VLAN Segmentation
एका फिजिकल नेटवर्कला लॉजिकली एकाधिक आयसोलेटेड व्हर्च्युअल नेटवर्कमध्ये (VLANs) विभाजित करण्याची पद्धत, ज्यातील प्रत्येकाचे स्वतःचे ट्रॅफिक पॉलिसी आणि फायरवॉल नियम असतात.
MAC ऑथेंटिकेशन डिप्लॉयमेंट्ससाठी महत्त्वपूर्ण नुकसान भरपाई नियंत्रण. MAC-ऑथेंटिकेट केलेल्या डिव्हाइसेसना मर्यादित VLAN पर्यंत मर्यादित ठेवून, यशस्वी MAC spoofing हल्ल्याची व्याप्ती मर्यादित केली जाते.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ऍक्सेस कंट्रोलसाठी एक IEEE मानक जे Extensible Authentication Protocol (EAP) वापरून क्रिप्टोग्राफिक ऑथेंटिकेशन प्रदान करते, ज्यासाठी क्लायंट डिव्हाइसवर सप्लिकंट, एक ऑथेंटिकेटर (AP) आणि ऑथेंटिकेशन सर्व्हर (RADIUS) ची आवश्यकता असते.
सर्व सक्षम डिव्हाइसेससाठी MAC ऑथेंटिकेशनचा सुरक्षित पर्याय. कॉर्पोरेट डिव्हाइसेस, व्यवस्थापित एंडपॉइंट्स आणि संवेदनशील डेटा हाताळणाऱ्या कोणत्याही डिव्हाइससाठी ही डीफॉल्ट ऑथेंटिकेशन पद्धत असावी.
Passpoint (Hotspot 2.0)
एक WiFi Alliance सर्टिफिकेशन प्रोग्राम (IEEE 802.11u वर आधारित) जो Captive Portal परस्परसंवादाची आवश्यकता न ठेवता, डिजिटल सर्टिफिकेट्स किंवा SIM क्रेडेंशियल्सचा वापर करून WiFi नेटवर्क्सवर स्वयंचलित, सुरक्षित ऑथेंटिकेशन सक्षम करतो.
गेस्ट नेटवर्क्सवर MAC कॅशिंगचा धोरणात्मक पर्याय. MAC ॲड्रेसवर अवलंबून न राहता परत येणाऱ्या युझर्ससाठी अखंड री-ऑथेंटिकेशन प्रदान करते, ज्यामुळे MAC randomisation समस्येचे निराकरण होते.
Network Access Control (NAC)
एक सुरक्षा पद्धत जी नेटवर्क संसाधनांमध्ये प्रवेश करू इच्छिणाऱ्या डिव्हाइसेसवर पॉलिसी लागू करते, ज्यामध्ये प्री-ॲडमिशन तपासणी (डिव्हाइस आरोग्य, ऑथेंटिकेशन) आणि पोस्ट-ॲडमिशन मॉनिटरिंग (ट्रॅफिक वर्तन, विसंगती शोधणे) समाविष्ट आहे.
ज्या विस्तृत श्रेणी अंतर्गत MAC ऑथेंटिकेशन येते. MAC ऑथेंटिकेशन हा NAC चा एक प्राथमिक प्रकार आहे; अर्थपूर्ण सुरक्षा मूल्यासाठी एंटरप्राइझ डिप्लॉयमेंट्सने यामध्ये डिव्हाइस प्रोफाइलिंग आणि विसंगती शोधण्याचे (anomaly detection) स्तर समाविष्ट केले पाहिजेत.
WPA3-SAE (Simultaneous Authentication of Equals)
WPA3 Personal मोडमध्ये वापरला जाणारा ऑथेंटिकेशन हँडशेक, जो WPA2 फोर-वे हँडशेकच्या ऐवजी अधिक सुरक्षित Dragonfly की एक्सचेंज वापरतो जो ऑफलाइन डिक्शनरी हल्ल्यांना रोखतो.
IoT SSIDs वर MAC ऑथेंटिकेशनसह जोडण्यासाठी शिफारस केलेले एन्क्रिप्शन मानक, जे हे सुनिश्चित करते की एखाद्या डिव्हाइसचा MAC spoofed असला तरीही, हल्लेखोराला ट्रॅफिक डिक्रिप्ट करण्यासाठी योग्य PSK ची आवश्यकता असेल.
सोडवलेली उदाहरणे
एक राष्ट्रीय रिटेल साखळी तिच्या स्टोअर्समध्ये 500 नवीन डिजिटल सायनेज डिस्प्ले तैनात करत आहे. हे डिस्प्ले एका सुटसुटीत Linux OS वर चालतात जे 802.1X supplicants किंवा Captive Portal संवादांना सपोर्ट करत नाहीत. नेटवर्क आर्किटेक्टला कॉर्पोरेट किंवा अतिथी नेटवर्कमध्ये कोणताही अडथळा न आणता त्यांना सुरक्षितपणे जोडणे आवश्यक आहे.
विशेषत: डिजिटल सायनेज उपकरणांसाठी एक समर्पित SSID तैनात करा, जे WPA3-SAE ने सुरक्षित असेल (किंवा डिस्प्ले हार्डवेअरद्वारे WPA3 ला सपोर्ट नसल्यास WPA2-PSK वापरा). या SSID वर MAC address authentication सक्षम करा. डिव्हाइस खरेदीच्या यादीमधून मिळवलेले सर्व 500 MAC Addresses केंद्रीय RADIUS सर्व्हरच्या अनुमती सूचीमध्ये (allowlist) पूर्व-नोंदणीकृत करा. सर्व ऑथेंटिकेट केलेल्या डिस्प्लेला समर्पित IoT VLAN (उदा. VLAN 50) वर नियुक्त करण्यासाठी RADIUS सर्व्हर कॉन्फिगर करा. VLAN 50 वर कठोर फायरवॉल ACLs लागू करा जे केवळ विशिष्ट CMS क्लाउड एंडपॉईंट आणि NTP सर्व्हरला जाणार्या आउटबाउंड HTTPS ट्रॅफिकला परवानगी देतील. सर्व इनबाउंड कनेक्शन्स आणि इतर VLAN मधील सर्व लॅटरल ट्रॅफिक ब्लॉक करा. बंद केलेले डिस्प्ले काढून टाकण्यासाठी त्रैमासिक RADIUS अनुमती सूची ऑडिटचे वेळापत्रक निश्चित करा.
एका 400 खोल्यांच्या हॉटेलमधून असे समोर येत आहे की, परत येणाऱ्या पाहुण्यांना प्रत्येक भेटी दरम्यान Captive Portal मधून जाण्यास भाग पाडले जात आहे, जरी पोर्टलला MAC address caching वापरून 90 दिवसांसाठी उपकरणे लक्षात ठेवण्यासाठी कॉन्फिगर केले गेले आहे. हे अतिथी WiFi नेटवर्क कोणत्याही समस्येशिवाय तीन वर्षांपासून अशाच प्रकारे कार्यरत आहे, परंतु गेल्या 18 महिन्यांत तक्रारींमध्ये तीव्र वाढ झाली आहे.
याचे मूळ कारण MAC address randomisation आहे, जे iOS 14 (सप्टेंबर 2020) आणि Android 10 मध्ये डीफॉल्ट वर्तन म्हणून सादर केले गेले आहे. 18 महिन्यांची कालमर्यादा अतिथी वापरकर्त्यांमध्ये या OS आवृत्त्यांच्या व्यापक वापराशी सुसंगत आहे. आधुनिक ग्राहक उपकरणांसाठी MAC caching यंत्रणा आता विश्वासार्ह राहिलेली नाही. यावरील त्वरित उपाय म्हणजे री-ऑथेंटिकेशन यंत्रणा म्हणून MAC caching काढून टाकणे आणि त्याऐवजी Captive Portal बॅकएंडमध्ये स्टोअर केलेले कायमस्वरूपी सेशन टोकन वापरणे, जे वापरकर्त्याच्या MAC Address ऐवजी त्यांच्या ईमेल पत्त्याशी किंवा लॉयल्टी खात्याशी जोडलेले असेल. मध्यम मुदतीचा उपाय म्हणजे Passpoint (Hotspot 2.0) क्रेडेंशियल तैनात करणे, जे MAC Address चा विचार न करता परत येणाऱ्या वापरकर्त्यांना ओळखण्यासाठी क्रिप्टोग्राफिक प्रमाणपत्रांचा वापर करतात, ज्यामुळे Captive Portal संवादाशिवाय अखंड री-ऑथेंटिकेशन प्रदान केले जाते.
सराव प्रश्न
Q1. एका स्टेडियमच्या ऑपरेशन्स डायरेक्टरला कन्सेशन वेंडर्ससाठी 200 वायरलेस पॉइंट-ऑफ-सेल (POS) टर्मिनल्स तैनात करायचे आहेत. हे टर्मिनल्स फक्त WPA2-PSK आणि MAC ऑथेंटिकेशनला सपोर्ट करतात. नेटवर्क मॅनेजमेंट सुलभ करण्यासाठी डायरेक्टरने त्यांना मुख्य कॉर्पोरेट SSID वर ठेवण्याची सूचना केली आहे. तुमची शिफारस काय आहे आणि याचे अनुपालन (compliance) परिणाम काय आहेत?
टीप: PCI DSS आवश्यकता 8 (मजबूत ऑथेंटिकेशन) आणि कार्डहोल्डर डेटा एन्व्हायरनमेंटसाठी नेटवर्क सेगमेंटेशनच्या आवश्यकतांचा विचार करा.
नमुना उत्तर पहा
हा प्रस्ताव त्वरित नाकारा. POS टर्मिनल्स कॉर्पोरेट SSID वर ठेवणे हे PCI DSS नेटवर्क सेगमेंटेशन आवश्यकतांचे उल्लंघन करते आणि MAC-spoofable उपकरणावरून थेट कॉर्पोरेट नेटवर्कमध्ये जाण्याचा मार्ग तयार करते. योग्य आर्किटेक्चर पुढीलप्रमाणे आहे: POS टर्मिनल्ससाठी एक समर्पित SSID तयार करा, जो WPA2-PSK आणि MAC ऑथेंटिकेशनसह सुरक्षित असेल, आणि तो समर्पित POS VLAN शी मॅप केलेला असावा. HTTPS (पोर्ट 443) वर पेमेंट गेटवे प्रोसेसरकडे केवळ आउटबाउंड ट्रॅफिकला परवानगी देणारे फायरवॉल नियम लागू करा. POS VLAN आणि कॉर्पोरेट किंवा गेस्ट VLANs मधील सर्व इंटर-VLAN राउटिंग ब्लॉक करा. PCI DSS QSA ऑडिटसाठी या सेगमेंटेशनचे दस्तऐवजीकरण करा. MAC ऑथेंटिकेशन एक मूलभूत ऍक्सेस कंट्रोल लेअर प्रदान करते; VLAN आणि फायरवॉल नियम प्रत्यक्ष सुरक्षा सीमा प्रदान करतात.
Q2. तुमच्या रिटेल वेन्यूजवर येणाऱ्या ग्राहकांची संख्या स्थिर असूनही, तुमचे WiFi Analytics डॅशबोर्ड दर्शवते की परत येणाऱ्या अभ्यागतांचे ओळख पटण्याचे प्रमाण गेल्या 12 महिन्यांत 74% वरून 18% वर घसरले आहे. परत येणाऱ्या अभ्यागतांसाठी Captive Portal बायपास करण्यासाठी हे नेटवर्क MAC ॲड्रेस कॅशिंगचा वापर करते. याचे मूळ कारण काय आहे, आणि यावरील उपाय काय आहे?
टीप: प्रमुख मोबाईल ऑपरेटिंग सिस्टीम अपडेट्सची टाइमलाइन आणि त्यांच्या प्रायव्हसी फीचर्सचा विचार करा.
नमुना उत्तर पहा
याचे मूळ कारण MAC ॲड्रेस रँडमायझेशन आहे. iOS 14 (सप्टेंबर 2020) आणि Android 10 ने एक डीफॉल्ट प्रायव्हसी फीचर म्हणून प्रति-नेटवर्क रँडमाइज्ड MAC ॲड्रेस सादर केले. गेस्ट डिव्हाइसेस या ऑपरेटिंग सिस्टीम व्हर्जनवर अपग्रेड झाल्यामुळे, MAC कॅशिंग मेकॅनिझम हळूहळू अपयशी ठरला आहे, ज्यामुळे ॲनालिटिक्स प्लॅटफॉर्म परत येणाऱ्या अभ्यागतांना नवीन युझर्स मानत आहे. त्वरित उपाय: MAC कॅशिंगच्या ऐवजी पर्सिस्टंट सेशन टोकन सिस्टम वापरा, जिथे Captive Portal युझरच्या ईमेल ॲड्रेस किंवा लॉयल्टी अकाउंटशी लिंक केलेली दीर्घकाळ टिकणारी कुकी किंवा टोकन स्टोअर करते, ज्यामुळे पोर्टलला MAC ॲड्रेसवर अवलंबून न राहता परत येणाऱ्या युझर्सना ओळखता येते. धोरणात्मक उपाय: पूर्णपणे MAC ॲड्रेसेसपासून स्वतंत्र असणारे, अखंड, सर्टिफिकेट-आधारित री-ऑथेंटिकेशन प्रदान करण्यासाठी Passpoint (Hotspot 2.0) तैनात करा.
Q3. एका हॉस्पिटल IT मॅनेजरला क्लिनिकल WiFi नेटवर्कशी 50 लेगसी इन्फ्युजन पंप्स कनेक्ट करायचे आहेत. हे पंप्स Captive Portals किंवा 802.1X सप्लिकंट्स हाताळू शकत नाहीत. मॅनेजरने एकमेव ऍक्सेस कंट्रोल म्हणून MAC ऑथेंटिकेशनसह एक ओपन SSID तैनात करण्याची योजना आखली आहे. यामधील गंभीर सुरक्षा त्रुटी काय आहे, आणि हे आर्किटेक्चर कसे दुरुस्त केले पाहिजे?
टीप: MAC ऑथेंटिकेशन ऍक्सेस नियंत्रित करते; ते ट्रान्झिटमधील डेटाचे संरक्षण करत नाही. डेटा एन्क्रिप्शनसाठी HIPAA सिक्युरिटी रुल आवश्यकतांचा विचार करा.
नमुना उत्तर पहा
यातील गंभीर त्रुटी म्हणजे वायरलेस एन्क्रिप्शनचा अभाव. ओपन SSID हवेमध्ये सर्व डेटा क्लिअरटेक्स्ट स्वरूपात ट्रान्समिट करतो. रेडिओ रेंजमधील कोणताही आक्रमणकर्ता स्टँडर्ड पॅकेट ॲनालायझर वापरून इन्फ्युजन पंप्समधील सर्व ट्रॅफिक - ज्यामध्ये पेशंटचा डेटा, डोस कमांड्स आणि डिव्हाइस टेलिमेट्री समाविष्ट आहे - कॅप्चर करू शकतो. हे थेट HIPAA सिक्युरिटी रुलचे उल्लंघन आहे (45 CFR § 164.312(e)(2)(ii) - ट्रान्झिटमधील ePHI चे एन्क्रिप्शन). दुरुस्त केलेल्या आर्किटेक्चरमध्ये MAC ऑथेंटिकेशन व्यतिरिक्त SSID वर WPA2-PSK (किंवा WPA3-SAE) वापरणे आवश्यक आहे, ज्यामुळे वायरलेस पेलोड एन्क्रिप्टेड राहण्याची खात्री होते. हे पंप्स एका समर्पित क्लिनिकल डिव्हाइस VLAN वर ठेवले पाहिजेत आणि ते ज्या क्लिनिकल इन्फॉर्मेशन सिस्टमशी संवाद साधतात केवळ त्याच सिस्टीमपुरते ट्रॅफिक मर्यादित ठेवणारे फायरवॉल नियम असावेत. PSK गुंतागुंतीचा असावा, तो नेटवर्क मॅनेजमेंट सिस्टीममध्ये स्टोअर केलेला असावा आणि एका निश्चित वेळापत्रकानुसार बदलला जावा.
Q4. एक कॉन्फरन्स सेंटर IT टीम सर्व SSID वर - ज्यामध्ये गेस्ट नेटवर्क, एक्झिबिटर नेटवर्क आणि AV इक्विपमेंट नेटवर्क समाविष्ट आहे - एकाच ऑथेंटिकेशन पध्दतीने व्यवस्थापन सुलभ करण्यासाठी MAC ऑथेंटिकेशन लागू करण्याची योजना आखत आहे. या प्रस्तावाचे मूल्यांकन करा.
टीप: प्रत्येक नेटवर्कवरील भिन्न डिव्हाइस वर्ग आणि वापरकर्त्यांचे प्रकार, तसेच गेस्ट नेटवर्कवरील MAC रँडमायझेशनचा होणारा परिणाम विचारात घ्या.
नमुना उत्तर पहा
हा प्रस्ताव तीनपैकी दोन नेटवर्कसाठी अयोग्य आहे. AV इक्विपमेंट नेटवर्कसाठी (हेडलेस डिव्हाइसेस, स्थिर MAC पत्ते), MAC ऑथेंटिकेशन हा एक वैध आणि व्यावहारिक दृष्टिकोन आहे - याला WPA2/3 आणि समर्पित VLAN सह जोडले पाहिजे. एक्झिबिटर नेटवर्कसाठी (कॉर्पोरेट लॅपटॉप, टॅब्लेट), MAC ऑथेंटिकेशन अपुरे आहे; एक्झिबिटर्सचे डिव्हाइसेस 802.1X ला सपोर्ट करतात आणि त्यांना सुरक्षित प्रमाणपत्र किंवा क्रेडेंशियल आधारित पद्धतीद्वारे ऑनबोर्ड केले पाहिजे. गेस्ट नेटवर्कसाठी (ग्राहक स्मार्टफोन आणि टॅब्लेट), MAC रँडमायझेशनमुळे MAC ऑथेंटिकेशन सक्रियपणे प्रतिकूल ठरेल - हे बहुतांश आधुनिक डिव्हाइसेससाठी अयशस्वी ठरेल आणि गेस्ट अनुभवात अडथळा आणेल. योग्य आर्किटेक्चरमध्ये तीन स्वतंत्र ऑथेंटिकेशन पद्धती वापरल्या जातात: AV इक्विपमेंटसाठी MAC ऑथेंटिकेशन, एक्झिबिटर्ससाठी 802.1X किंवा सुरक्षित पोर्टल, आणि गेस्टसाठी सेशन - टोकन - आधारित री - ऑथेंटिकेशनसह Captive Portal.
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.