Principais Pontos: Soluções de Controle de Acesso à Rede
•Definição Principal: O Controle de Acesso à Rede (NAC) aplica políticas de segurança autenticando usuários, avaliando a postura de segurança dos dispositivos e segmentando dinamicamente o acesso à rede.
•Três Pilares de Segurança: O NAC baseia-se em autenticação 802.1X/EAP, verificações de integridade de dispositivos pré-conexão e autorização de VLAN baseada em funções.
•Transição para o Cloud RADIUS: Redes corporativas estão substituindo hardwares locais complexos por NAC e RADIUS nativos em nuvem para proteger equipes, BYOD e WiFi de visitantes em locais distribuídos.
•Arquitetura de Zero-Trust: A microssegmentação impede a movimentação lateral pelas redes, isolando dispositivos de visitantes de sistemas de PDV sensíveis, hardware IoT e servidores corporativos.
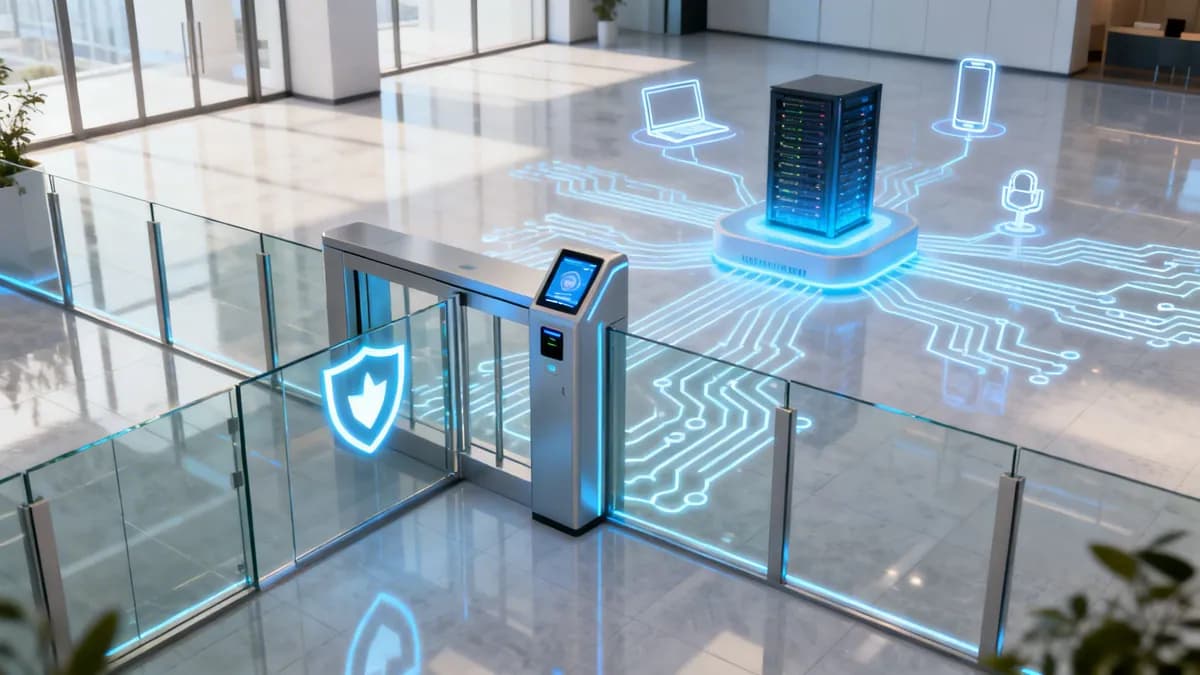
O Network Access Control (NAC) atua como a política de segurança para as suas portas digitais. Ele decide quem e o que entra. O NAC verifica cada usuário e dispositivo antes de conceder a entrada na rede. Isso protege os dados confidenciais.
## O que é network access control?
Imagine a rede da sua empresa como um clube exclusivo. Existem diferentes níveis de segurança para diferentes áreas. Sem um segurança, qualquer pessoa poderia entrar. Elas poderiam acessar salas restritas e causar problemas. Uma rede desprotegida é um passe livre para laptops corporativos, smartphones de convidados, sensores IoT e agentes maliciosos.
O NAC é o segurança moderno do seu clube digital. Sua principal função é aplicar regras sobre quem e o que se conecta à sua rede. Ele realiza uma verificação rigorosa para cada solicitação de acesso.
### O surgimento do acesso descontrolado
A necessidade de um network access control robusto aumentou. O perímetro de rede tradicional desapareceu. Os ambientes de negócios atuais são diferentes:
* **Traga Seu Próprio Dispositivo (BYOD):** Os funcionários usam telefones, tablets e laptops pessoais para o trabalho. Isso introduz muitos dispositivos com padrões de segurança variados na rede corporativa.
* **Proliferação de IoT:** Dispositivos inteligentes estão por toda parte. Isso inclui termostatos de escritório, câmeras de segurança e maquinários especializados. Um [relatório da Sygnia](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) destacou como os invasores visam esses sistemas. Eles geralmente carecem de monitoramento de segurança padrão.
* **Acesso de convidados e prestadores de serviços:** Locais, escritórios e hospitais devem fornecer acesso temporário à rede. Eles precisam fazer isso sem colocar em risco a rede principal.
* **Ameaças cibernéticas sofisticadas:** Os invasores exploram um único dispositivo mal protegido para obter uma base de apoio. Uma vez lá dentro, eles se movem lateralmente para encontrar alvos de alto valor.
Sem o NAC, cada ponto de conexão é um ponto cego de segurança em potencial. É um portal aberto para uma violação.
> O NAC transforma sua rede de um ambiente vulnerável e sem regras em um espaço governado e seguro. Ele fornece a visibilidade e o controle necessários para gerenciar a conectividade dos dispositivos modernos.
Os firewalls sozinhos não são suficientes. Os firewalls inspecionam o tráfego da internet. Eles são cegos para ameaças que se originam de dentro da rede. Se um dispositivo comprometido for conectado, um firewall pode não impedi-lo de atacar os sistemas internos. O NAC fornece uma camada crítica de defesa interna.
### Os pilares centrais do network access control
Uma solução NAC moderna executa três funções fundamentais para cada tentativa de conexão:
| Pilar | Função | Analogia com o Mundo Real |
| :----- | :------- | :----------------- |
| **Autenticação** | Verificar a identidade do usuário ou dispositivo. | Mostrar seu documento de identidade e cartão de membro ao porteiro do clube. |
| **Postura do Dispositivo** | Verificar a integridade e a conformidade de segurança do dispositivo. | O porteiro verificando se suas roupas estão de acordo com o código de vestimenta. |
| **Autorização** | Concessão de direitos de acesso específicos com base na identidade e na postura. | Seu cartão de membro concedendo acesso apenas a andares específicos. |
O NAC responde a três perguntas para cada conexão:
1. Quem é você? (Autenticação)
2. Qual dispositivo você está usando? (Postura do Dispositivo)
3. O que você tem permissão para fazer? (Autorização)
A aplicação de políticas com base nessas respostas garante que apenas usuários confiáveis com dispositivos em conformidade acessem recursos de rede específicos. Isso reduz a superfície de ataque. Constitui a base da segurança cibernética moderna. Para uma visão geral mais ampla dos padrões de proteção sem fio, consulte nosso guia de segurança WiFi corporativo completo. Isso é especialmente verdade para setores como hotelaria, varejo e saúde. Eles gerenciam diversos tipos de usuários e dados sensíveis.
## Entendendo a arquitetura moderna de NAC
Um sistema NAC é uma equipe coordenada. Cada membro tem uma função específica. Esta equipe tem três componentes principais. Eles trabalham juntos em tempo real. Eles examinam minuciosamente cada tentativa de conexão em relação às suas políticas de segurança.
### O servidor de política: o cérebro estratégico
O Servidor de Política é o cérebro da operação. Ele mantém o livro de regras mestre. Isso inclui todas as políticas e configurações que definem o que é "seguro" para a sua rede.
Quando um dispositivo tenta se conectar, as informações vão para o Servidor de Política. O servidor verifica suas regras: Este é um usuário conhecido? O dispositivo dele está em conformidade? Qual nível de acesso ele deve receber? Integrações com provedores de identidade como Microsoft Entra ID ou Okta vinculam a identidade de um usuário aos seus direitos de acesso.
### Sensores de rede: os olhos e ouvidos
Os Sensores de Rede, ou agentes, são os olhos e ouvidos. Eles são implantados em toda a sua rede. Eles escutam novas tentativas de conexão. O trabalho deles é identificar novos dispositivos. Isso inclui laptops, smartphones ou sensores de IoT.
Assim que um novo dispositivo é detectado, o sensor coleta as informações iniciais. Ele reporta de volta ao Servidor de Política. Este primeiro alerta inicia o fluxo de trabalho do NAC.
### Pontos de aplicação: os guardiões
Os Pontos de Aplicação executam os comandos do Servidor de Política. Geralmente, são dispositivos de rede existentes, como:
* **Pontos de Acesso Sem Fio (APs):** Controlam quem se conecta ao WiFi.
* **Switches de Rede:** Gerenciam o acesso para dispositivos fisicamente conectados à sua rede.
* **Firewalls e Gateways:** Aplicam regras mais amplas a todo o tráfego de rede.
Depois que o Servidor de Política decide, ele diz ao Ponto de Aplicação o que fazer. Essa ação pode ser conceder acesso total, direcionar o dispositivo para uma rede de convidados limitada ou bloqueá-lo completamente.
> Uma solução NAC moderna orquestra essas partes de forma eficaz. Um usuário se conecta ao WiFi (Ponto de Aplicação). Isso alerta o Servidor de Política. O servidor verifica a identidade do usuário e a integridade do dispositivo. Ele então instrui o AP a mover o usuário para o segmento de rede correto e seguro.
Este modelo arquitetônico permite que a Purple funcione com sua infraestrutura existente. Isso inclui fornecedores como Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Uma solução NAC inteligente utiliza seu hardware existente. Ela o transforma em parte ativa da sua defesa de segurança.
Para mais informações sobre os protocolos que viabilizam essa comunicação, leia sobre [como funciona um servidor RADIUS](https://www.purple.ai/blogs/what-is-radius-server) na autenticação de rede. Essa adaptabilidade torna a implantação de soluções NAC prática e econômica.
## Principais recursos das principais soluções NAC
O que separa um guardião de rede básico de uma plataforma de segurança moderna? Os sistemas mais antigos tinham regras simples de permissão ou negação. As soluções de NAC líderes de hoje possuem recursos dinâmicos e inteligentes. Elas foram além das senhas compartilhadas para fornecer segurança granular orientada por identidade.
Esses recursos criam uma postura de segurança mais forte e flexível. Constrói um sistema que se adapta em tempo real a cada dispositivo que precisa de acesso. Isso inclui um notebook corporativo, o smartphone de um visitante ou a máquina de ressonância magnética de um hospital.
### Autenticação baseada em identidade e acesso sem senha cloud RADIUS
A primeira tarefa de qualquer NAC é uma autenticação forte. Não se trata de uma única senha de WiFi facilmente compartilhada. O NAC moderno é baseado em identidade. Ele descobre *quem* está se conectando, não apenas *o que* está se conectando.
Isso significa migrar para métodos mais seguros e fáceis de usar. Soluções avançadas oferecem muitas opções de autenticação. Elas se alinham a diferentes tipos de usuários e necessidades de segurança:
* **Acesso sem senha (Passwordless):** Biometria, notificações push ou chaves criptográficas permitem acesso seguro à rede sem digitar uma senha. Isso melhora a segurança e a conveniência.
* **Autenticação baseada em certificado:** Para dispositivos de propriedade da empresa, o NAC usa certificados digitais. Ele verifica de forma silenciosa e segura a identidade do dispositivo toda vez que ele se conecta. Isso cria uma experiência fluida e segura para a equipe.
* **Integração SSO:** A conexão com provedores de identidade como Microsoft Entra ID ou Okta permite que a solução NAC use o diretório central de usuários da organização. Essa é a fonte única de verdade para saber quem tem acesso a quê.
### Avaliação de postura do dispositivo
Um recurso crítico do NAC moderno é a avaliação de postura do dispositivo, ou uma verificação de integridade. A solução NAC inspeciona qualquer dispositivo que tente se conectar. Ela garante que o dispositivo atenda aos seus padrões mínimos de segurança.
Esta avaliação verifica marcadores de conformidade:
* O sistema operacional está atualizado com as últimas correções de segurança?
* O software antivírus está instalado, em execução e atualizado?
* O firewall do dispositivo está ativado?
* O dispositivo possui aplicativos não aprovados ou de alto risco instalados?
Se um dispositivo falhar nessa verificação, ele não será bloqueado para sempre. Um NAC inteligente desvia automaticamente o dispositivo para uma rede de quarentena. Aqui, ele fornece recursos para ajudar o usuário a corrigir os problemas. Isso inclui links para baixar as atualizações de software necessárias, automatizando a aplicação das regras e reduzindo a carga de trabalho da equipe de TI.
### Aplicação dinâmica de políticas e micro-segmentação
Uma vez que o usuário e o dispositivo são autenticados, o NAC aplica as políticas de acesso. É aqui que a micro-segmentação ajuda. Em vez de uma rede única e aberta, o NAC cria zonas menores e isoladas.
> A micro-segmentação é como ter andares seguros que exigem cartão de acesso em um arranha-céu. Um visitante acessa o saguão. O cartão dele não funciona nos andares executivos ou na sala de servidores. Esse isolamento impede que invasores se movam lateralmente pela sua rede.
Uma solução NAC coloca automaticamente usuários e dispositivos na rede virtual (VLAN) correta. Isso é baseado em sua função, tipo de dispositivo e localização. Um convidado no WiFi é isolado do segmento de rede que contém sistemas confidenciais de Ponto de Venda em uma loja de varejo. Você pode saber mais em nosso guia para [criar uma rede sem fio segura](https://www.purple.ai/blogs/secure-wireless-networking).
A demanda por essa segurança integrada está crescendo. O mercado de controle de acesso do Reino Unido atingiu USD 524,6 milhões em 2024. A projeção é que ele suba para USD 830,7 milhões até 2030. Isso é impulsionado por setores como varejo e hospitalidade que atualizam seus sistemas.
## Escolhendo a implantação de NAC ideal
Perguntas frequentes sobre network access control
O que é Network Access Control (NAC)?
O Network Access Control (NAC) é uma solução de segurança que inspeciona, autentica e autoriza cada dispositivo que tenta se conectar a uma rede corporativa. Ao verificar a identidade do usuário via 802.1X/EAP e avaliar a postura de segurança do dispositivo, o NAC aplica políticas de acesso e evita que dispositivos não autorizados acessem recursos internos.
Como o NAC difere de um firewall de rede?
Enquanto um firewall de rede inspeciona o tráfego de perímetro de entrada e saída da internet, o NAC governa o acesso à rede interna. O NAC controla quais usuários e dispositivos podem ingressar na rede física ou sem fio, garantindo que dispositivos comprometidos não possam se mover lateralmente para atacar servidores internos.
Por que as empresas estão mudando do NAC local para o Cloud RADIUS?
Os appliances NAC locais herdados exigem manutenção cara de hardware, atualizações manuais de certificados e configuração complexa de controladores locais. As soluções cloud RADIUS oferecem integração de identidade centralizada (Microsoft Entra ID, Okta, Google Workspace), provisionamento automatizado de perfil e suporte a pontos de acesso de vários fornecedores sem custos de infraestrutura.
Qual hardware é necessário para implementar o Network Access Control?
As soluções modernas de NAC em nuvem integram-se diretamente com pontos de acesso sem fio corporativos certificados 802.1X e switches gerenciados. Os principais provedores de hardware, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet, suportam nativamente a aplicação de cloud RADIUS e NAC.
Proteja sua rede corporativa com Purple Cloud RADIUS & NAC
Elimine hardwares locais herdados. A Purple oferece autenticação RADIUS nativa em nuvem, controle de acesso à rede 802.1X e integração de visitantes em mais de 80.000 locais com compatibilidade com Cisco Meraki, HPE Aruba, Ruckus e UniFi.
O Network Access Control (NAC) é uma solução de segurança que inspeciona, autentica e autoriza cada dispositivo que tenta se conectar a uma rede corporativa. Ao verificar a identidade do usuário via 802.1X/EAP e avaliar a postura de segurança do dispositivo, o NAC aplica políticas de acesso e evita que dispositivos não autorizados acessem recursos internos.
Como o NAC difere de um firewall de rede?
Enquanto um firewall de rede inspeciona o tráfego de perímetro de entrada e saída da internet, o NAC governa o acesso à rede interna. O NAC controla quais usuários e dispositivos podem ingressar na rede física ou sem fio, garantindo que dispositivos comprometidos não possam se mover lateralmente para atacar servidores internos.
Por que as empresas estão mudando do NAC local para o Cloud RADIUS?
Os appliances NAC locais herdados exigem manutenção cara de hardware, atualizações manuais de certificados e configuração complexa de controladores locais. As soluções cloud RADIUS oferecem integração de identidade centralizada (Microsoft Entra ID, Okta, Google Workspace), provisionamento automatizado de perfil e suporte a pontos de acesso de vários fornecedores sem custos de infraestrutura.
Qual hardware é necessário para implementar o Network Access Control?
As soluções modernas de NAC em nuvem integram-se diretamente com pontos de acesso sem fio corporativos certificados 802.1X e switches gerenciados. Os principais provedores de hardware, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet, suportam nativamente a aplicação de cloud RADIUS e NAC.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.