
Como Melhorar a Velocidade do WiFi Sem Comprar Novos Pontos de Acesso
Este guia detalha como locais corporativos podem recuperar mais de 30% de sua largura de banda de WiFi sem a necessidade de adquirir novos pontos de acesso. Ao implementar filtragem de DNS, band steering e políticas de QoS, as equipes de TI podem estender a vida útil do hardware, reduzir o CapEx e melhorar o desempenho e a segurança da rede.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →

Resumo Executivo
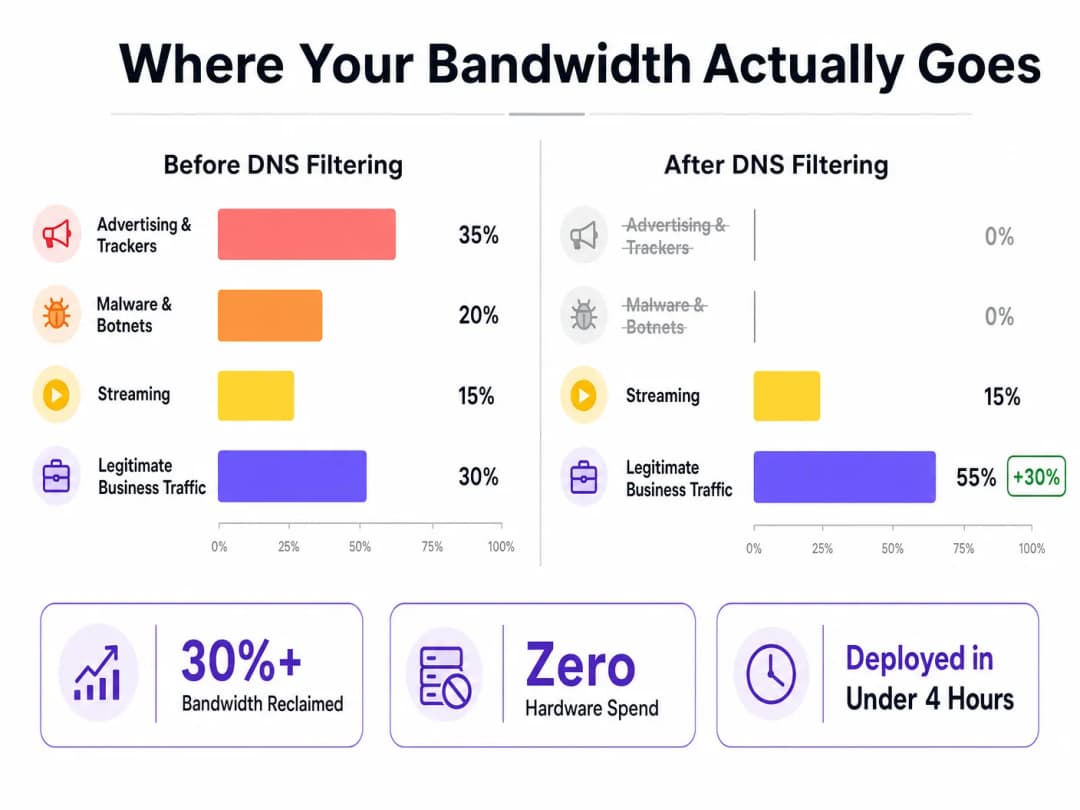
Para Diretores de TI e CTOs que gerenciam redes de locais de grande escala, comprar novo hardware costuma ser a opção padrão dispendiosa quando a largura de banda se esgota. No entanto, até 40% da largura de banda da rede de convidados é normalmente consumida por telemetria de segundo plano inútil, rastreadores de anúncios e tráfego de malware. Ao implementar a otimização na camada de software - especificamente por meio de filtragem DNS, direcionamento inteligente de banda e aplicação de políticas de QoS - os locais podem recuperar mais de 30%+ de sua largura de banda existente sem adicionar um único novo ponto de acesso.
Este guia detalha como implementar essas otimizações para estender a vida útil do hardware existente, reduzir o CapEx e melhorar a experiência do usuário em ambientes de Hospitalidade, Varejo, Saúde e Transporte.
Detalhamento Técnico
Desperdício de Largura de Banda: Telemetria e Rastreadores
Ao examinar o perfil de tráfego de uma rede típica de Guest WiFi, o volume de tráfego não iniciado pelo usuário é significativo. Redes de anúncios e rastreadores de terceiros representam de 25% a 40% do volume de consultas DNS. Cada vez que um aplicativo é iniciado, dezenas de pesquisas são iniciadas em segundo plano para plataformas de análise e pixels de rastreamento, que não trazem benefícios para o convidado, mas consomem capacidade de uplink.
Além disso, dispositivos comprometidos na rede geram tráfego de malware e botnets, que tentam constantemente entrar em contato com servidores de comando e controle. Isso desperdiça largura de banda e cria sérios riscos de conformidade e segurança.
Solução de Filtragem DNS
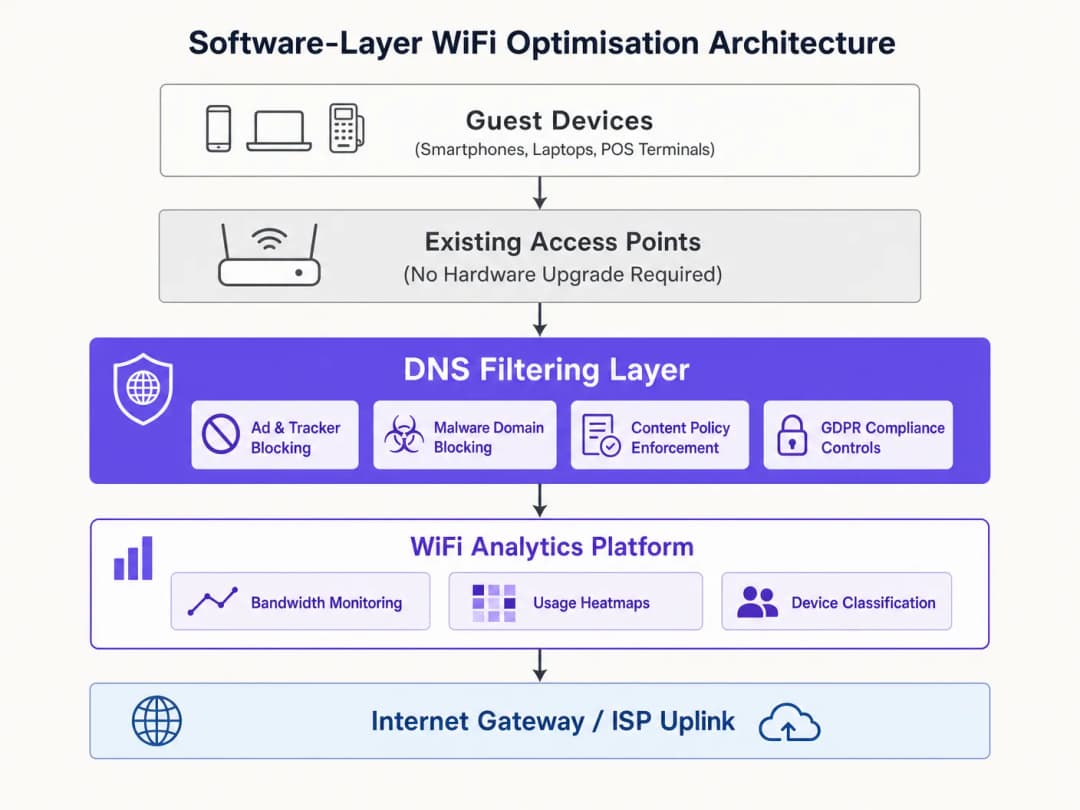
A filtragem DNS opera na camada de resolução. Ela intercepta consultas DNS antes mesmo de chegarem ao uplink. Se um domínio estiver associado a uma rede de anúncios, host de malware conhecido ou categoria com restrição de política, a consulta é bloqueada e o dispositivo recebe uma resposta nula. Nenhum dado é transferido; nenhuma largura de banda é consumida.
Em comparação com firewalls que inspecionam pacotes após a chegada ou proxies que os interceptam em trânsito, a filtragem DNS evita que a solicitação seja iniciada em primeiro lugar. Essa vantagem arquitetônica é altamente eficiente para recuperar largura de banda.
Gerenciando DNS sobre HTTPS (DoH)
Uma consideração técnica importante é o uso crescente de DNS over HTTPS (DoH). O DoH criptografa as consultas DNS, ignorando o DNS no nível da rede e contornando as regras tradicionais de filtragem. Para manter a eficácia da filtragem, as redes devem implementar a interceptação de DoH, identificando o tráfego DoH (normalmente na porta 443 de resolvedores conhecidos) e redirecionando-o para um resolvedor de filtragem compatível com DoH. Para mais detalhes, consulte nosso guia DNS Over HTTPS (DoH): Implications for Public WiFi Filtering (ou a versão em português: DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público).
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação da otimização na camada de software é simples e pode ser gerenciada de forma centralizada para operadores de vários locais usando plataformas como o WiFi Analytics para monitorar o impacto.
- Medição de Linha de Base: Configure a rede para capturar o volume de consultas DNS por categoria e o uso de largura de banda por cliente. Isso estabelece uma linha de base para o cálculo do ROI.
- Modo de Monitoramento: Implante a filtragem DNS em modo de monitoramento passivo por 48 a 72 horas para entender os padrões de tráfego sem bloqueio e evitar falsos positivos.
- Bloqueio em Fases: Ative o bloqueio primeiro para categorias de alta confiança (por exemplo, malware conhecido, botnets, redes de anúncios). Revise os logs diariamente para ajustar as políticas.
- Otimizações Complementares:
- Band Steering: Direcione dispositivos compatíveis para a banda de 5GHz para reduzir o congestionamento na movimentada banda de 2.4GHz.
- Consolidação de SSID: Reduza a sobrecarga de gerenciamento consolidando SSIDs e usando marcação de VLAN para segmentação.
- Aplicação de QoS: Implemente limites de taxa por cliente para proteger o tráfego essencial aos negócios (por exemplo, VoIP, PDV) de transmissões pesadas.
- Documentação e Medição: Após 30 dias, compare o uso de largura de banda com a linha de base para quantificar o ROI.
Boas Práticas
- Segmente o Tráfego IoT: Os dispositivos IoT frequentemente geram grandes volumes de telemetria. Mantenha-os em uma VLAN separada com políticas de filtragem apropriadas para evitar a interrupção de sua funcionalidade enquanto as regras são reforçadas.
- Evite o Bloqueio Excessivo: Comece com políticas de bloqueio conservadoras para evitar a interrupção de aplicativos SaaS comerciais legítimos e expanda gradualmente com base nas revisões de logs.
- Pesquisas de RF Regulares: Otimize periodicamente as atribuições de canais e a potência de transmissão para minimizar a interferência de canal compartilhado à medida que os ambientes físicos mudam.
Solução de Problemas e Mitigação de Riscos
- Serviços Legítimos Bloqueados: Se os usuários relatarem que os aplicativos não estão funcionando, verifique os logs de DNS para bloqueios de categorias amplas que afetam os domínios necessários (por exemplo, armazenamento em nuvem, gateways de pagamento) e adicione-os à lista de permissões.
- Eficácia de Filtragem Degradada: Se o uso de largura de banda aumentar novamente, verifique se as políticas de desvio de DoH estão interceptando e redirecionando ativamente as consultas DNS criptografadas.
- Problemas de Conectividade em Dispositivos Legados: Se os dispositivos legados apresentarem dificuldades para se conectar após a ativação do band steering, garanta que a banda de 2,4 GHz ainda esteja suficientemente disponível e considere ajustar a agressividade do direcionamento.
ROI e Impacto no Negócio
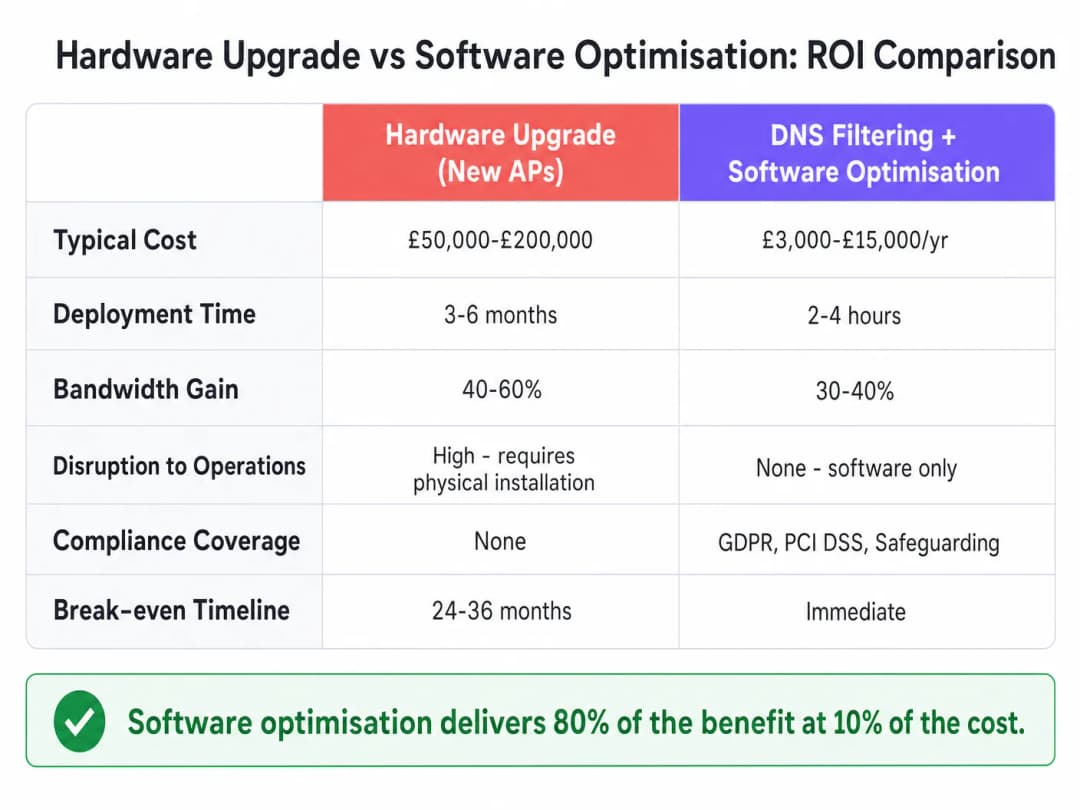
A otimização de software oferece ROI imediato. Enquanto os upgrades de hardware podem custar de £50.000 a £200.000 e levar meses para serem implantados, o custo do filtro DNS e das alterações de configuração é uma fração disso, podendo ser implantado em horas. Os locais de eventos normalmente observam uma redução de 30% a 40% na utilização do uplink, estendendo a vida útil dos APs existentes em 2 a 4 anos, ao mesmo tempo em que reforçam a conformidade com o GDPR e o PCI-DSS.
Ouça o nosso briefing técnico completo:
Definições principais
Filtragem de DNS
O processo de bloquear o acesso a determinados domínios na etapa de resolução de DNS, impedindo a conexão antes que os dados sejam transferidos.
Utilizada para recuperar largura de banda, bloqueando tráfego de anúncios, rastreadores e malware antes que consumam a capacidade de uplink.
Band Steering
Um recurso de rede sem fio que incentiva clientes compatíveis com dual band a se conectarem à banda de 5GHz, que é menos congestionada, em vez da banda de 2,4GHz.
Crucial para otimizar o tempo de transmissão aérea (airtime) e melhorar o rendimento em ambientes densos.
DNS over HTTPS (DoH)
Um protocolo para realizar a resolução remota de Domain Name System por meio do protocolo HTTPS, criptografando os dados.
Cria desafios para os administradores de rede, pois pode contornar os controles tradicionais e não criptografados de filtragem de DNS.
Consolidação de SSIDs
Redução do número de nomes de rede transmitidos (SSIDs) para minimizar a sobrecarga dos frames de gerenciamento.
Cada SSID consome tempo de transmissão aérea (airtime); menos SSIDs significam mais tempo disponível para a transmissão real de dados.
Quality of Service (QoS)
Tecnologias que gerenciam o tráfego de dados para reduzir a perda de pacotes, latência e oscilações (jitter) na rede.
Usado para priorizar tráfego corporativo crítico (como transações de PDV) em detrimento de streaming de convidados.
VLAN Tagging
A prática de inserir um ID de VLAN no cabeçalho de um pacote para identificar a qual rede virtual (LAN) o pacote pertence.
Permite a segmentação lógica do tráfego de rede (ex.: Convidados vs. Funcionários) sem a necessidade de redes físicas ou SSIDs separados.
Beacon Frames
Frames de gerenciamento em WLANs baseadas em IEEE 802.11 que contêm informações sobre a rede.
A transmissão de excessivos SSIDs gera muitos beacon frames, consumindo um valioso tempo de transmissão aérea (airtime) e deixando a rede mais lenta.
Interferência de Co-canal
Interferência (crosstalk) entre dois transmissores de rádio diferentes usando o mesmo canal de frequência.
Mitigada por um planejamento adequado de canais e otimização da potência de transmissão para garantir que os APs não interfiram uns nos outros.
Exemplos práticos
Um hotel com 200 quartos está enfrentando graves reclamações sobre o WiFi durante o pico noturno. O fornecedor de infraestrutura recomenda um upgrade de AP de £80.000. Como a otimização de software pode resolver isso?
- Implante filtragem de DNS para bloquear redes de anúncios e malware, recuperando cerca de 30% da largura de banda. 2. Ative o band steering para migrar dispositivos compatíveis para 5GHz. 3. Implemente QoS para limitar a taxa de transmissão de streaming de vídeo a 5Mbps por cliente, priorizando VoIP e tráfego operacional. 4. Consolide de 8 SSIDs para 3 usando marcação de VLAN.
Uma grande rede de varejo com 500 lojas precisa melhorar o desempenho de rede para terminais de PDV enquanto continua oferecendo Guest WiFi.
- Segmente dispositivos de PDV e Guest WiFi em VLANs separadas. 2. Aplique filtragem de DNS agressiva na VLAN de convidados para bloquear tráfego não essencial de alta largura de banda. 3. Configure regras rígidas de QoS priorizando o tráfego da VLAN de PDV sobre a VLAN de convidados. 4. Gerencie as políticas centralmente por meio de um painel unificado.
Questões práticas
Q1. A rede de um estádio está enfrentando forte congestionamento na banda de 2,4GHz, enquanto a banda de 5GHz está subutilizada. Qual é a ação mais imediata a ser tomada na camada de software?
Dica: Considere como forçar dispositivos compatíveis a usarem a melhor frequência.
Ver resposta modelo
Ativar e configurar o Band Steering no controlador sem fio para direcionar ativamente os clientes compatíveis com dual band para a banda de 5GHz, liberando capacidade em 2,4GHz para dispositivos legados.
Q2. Após implantar a filtragem de DNS, você percebe que o consumo geral de largura de banda caiu apenas 5%, muito menos do que os 30% esperados. Qual é o motivo técnico mais provável para isso?
Dica: Pense nos comportamentos padrão dos navegadores modernos em relação ao DNS.
Ver resposta modelo
Os dispositivos dos clientes provavelmente estão usando DNS over HTTPS (DoH), ignorando o resolvedor de DNS padrão da rede. A rede deve ser configurada para interceptar o tráfego DoH e redirecioná-lo para o resolvedor de filtragem.
Q3. Uma equipe de TI de um hospital deseja implementar a filtragem de DNS, mas está preocupada em bloquear a telemetria médica crítica de dispositivos IoT. Como eles devem projetar a arquitetura da implantação?
Dica: Como você pode aplicar regras diferentes a tipos diferentes de dispositivos?
Ver resposta modelo
Segmente os dispositivos IoT em uma VLAN dedicada. Aplique uma política de filtragem de DNS altamente específica e permissiva para a VLAN de IoT que permita a telemetria necessária, enquanto aplica a política mais rígida de bloqueio de anúncios e malware nas VLANs de Convidados e Funcionários.
Continue a ler esta série
Entendendo RSSI e Intensidade de Sinal para o Planejamento de Canais Ideal
Este guia fornece uma análise técnica detalhada sobre RSSI, Relação Sinal-Ruído (SNR) e princípios de propagação de RF para um planejamento de canais ideal. Ele capacita gerentes de TI, arquitetos de rede e diretores de operações de locais com estratégias práticas para mitigar a Interferência de Co-Canal e Canal Adjacente, otimizar o posicionamento de APs e aproveitar as análises para um impacto de negócios mensurável em ambientes de hospitalidade, varejo e setor público.
WiFi 6 vs WiFi 5: Ele Resolve a Interferência de Canais?
Este guia oferece uma análise técnica aprofundada sobre como o WiFi 6 (802.11ax) lida com a interferência de canais em ambientes corporativos de alta densidade por meio de OFDMA e BSS Coloring. Ele capacita gerentes de TI, arquitetos de rede e CTOs com estratégias de implantação práticas, estudos de caso reais dos setores de hotelaria e saúde, e uma estrutura para avaliar o ROI de atualizações de infraestrutura em locais onde o desempenho sem fio é crítico para os negócios.
Melhores Canais WiFi para Locais de Alta Densidade
Uma referência técnica definitiva para selecionar e otimizar canais WiFi em ambientes de alta densidade, como estádios, arenas e grandes locais públicos. Abrange física de RF, estratégias de reutilização de canais nas bandas de 5 GHz e 6 GHz e orientações de implantação práticas para líderes de TI.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.