
WiFi em Zoológicos e Parques Temáticos: Guia de Conectividade para Locais com Alto Fluxo de Pessoas
Este guia fornece aos líderes de TI e arquitetos de rede uma estrutura abrangente para implantar WiFi de alto desempenho em zoológicos e parques temáticos. Ele abrange o planejamento de RF externo, a implantação de Captive Portal, a filtragem de conteúdo segura para famílias e estratégias para transformar a conectividade em análises operacionais acionáveis.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Analytics →
Resumo Executivo
Para locais de lazer em grande escala, como zoológicos e parques temáticos, implantar um Guest WiFi confiável não é mais um luxo - é um requisito operacional fundamental. Os visitantes esperam conectividade contínua para acessar mapas digitais, agendar horários de atrações e compartilhar suas experiências nas redes sociais. Simultaneamente, os operadores dos locais dependem dessa infraestrutura para alimentar sistemas de ponto de venda, bilheteria móvel e gerenciamento de multidões em tempo real.
No entanto, as implantações ao ar livre apresentam desafios de engenharia exclusivos. Densidades imprevisíveis de multidões, ambientes de RF complexos envolvendo água e folhagens, e a necessidade de um filtragem de conteúdo robusta exigem uma abordagem estratégica para o design da rede. Este guia fornece aos gerentes de TI, arquitetos de rede e CTOs recomendações práticas e independentes de fornecedor para projetar redes sem fio de alta densidade em ambientes externos de grande circulação. Exploraremos a seleção de pontos de acesso, estratégias de backhaul, otimização de Captive Portal e como aproveitar o WiFi Analytics para gerar um ROI tangível.
Deep-Dive Técnico
Planejamento de RF Externo e Seleção de Access Points
A implantação de infraestrutura sem fio em áreas externas amplas exige hardware projetado para condições adversas. Os access points (APs) internos falharão rapidamente se forem expostos à umidade, flutuações de temperatura e radiação UV.
Para zonas externas, as equipes de TI devem especificar APs com classificação IP66 ou IP67, garantindo proteção completa contra entrada de poeira e jatos de água de alta pressão. Além disso, o hardware deve suportar uma faixa de temperatura operacional adequada ao clima local, normalmente de -20°C a +60°C. Em áreas acessíveis ao público, como filas ou estruturas baixas, caixas protetoras antivandalismo são obrigatórias para proteger o investimento.
Sob a perspectiva de protocolos, o padrão IEEE 802.11ax (WiFi 6) é o requisito mínimo para novas implantações. A vantagem crítica do WiFi 6 em ambientes de alto fluxo de pessoas é o OFDMA (Orthogonal Frequency Division Multiple Access). O OFDMA permite que um único canal de AP seja subdividido em unidades de recursos menores, possibilitando a transmissão simultânea para múltiplos clientes. Isso reduz significativamente a latência e melhora a eficiência em áreas densas como praças de alimentação ou exibições de animais, onde centenas de dispositivos podem competir pelo tráfego aéreo. Embora o WiFi 6E introduza a banda de 6 GHz, o custo extra do hardware atualmente é difícil de justificar para a maioria das implantações em locais externos, tornando o WiFi 6 a escolha pragmática para equilibrar desempenho e orçamento.
Arquitetura de Backhaul e Redundância
Um design de RF robusto é irrelevante se a infraestrutura de backhaul não puder suportar a taxa de transferência agregada. Zoológicos e parques temáticos frequentemente abrangem dezenas ou centenas de hectares, tornando o cabeamento de cobre tradicional inviável para conectar switches de borda de volta ao núcleo da rede.
Uma abordagem de backhaul híbrido geralmente é necessária:
- Anéis de Fibra Óptica: Implante anéis de fibra monomodo para conectar os switches de distribuição em todo o local. Isso fornece alta largura de banda e resiliência; se um caminho for cortado (por exemplo, durante obras de escavação), o tráfego poderá ser roteado na direção oposta.
- Pontes Sem Fio Ponto a Ponto: Em áreas onde a passagem de fibra é ecologicamente sensível ou proibitivamente cara (por exemplo, através de um lago ou em uma área de floresta densa), pontes sem fio ponto a ponto ou ponto a multiponto de alta capacidade oferecem conectividade confiável.
- Power over Ethernet (PoE): A partir dos switches de distribuição, utilize cabos Cat6A para fornecer dados e energia aos APs individuais, garantindo que os lances de cabo não excedam o limite padrão de 100 metros.
Para o uplink principal de internet, a banda larga residencial não é suficiente. Os locais devem adquirir um link dedicado, conforme detalhado no nosso guia What Is a Leased Line? Dedicated Business Internet, para garantir largura de banda simétrica e rígidos Acordos de Nível de Serviço (SLAs).
Segmentação de Rede e Segurança
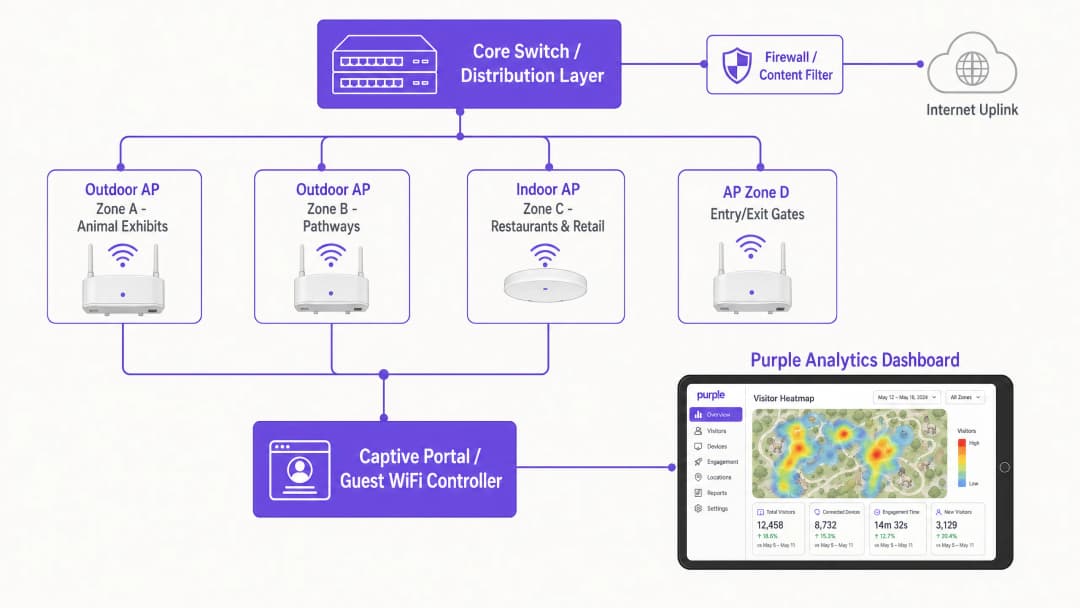
A segurança é primordial ao misturar o acesso público de visitantes com as operações críticas do local. A rede deve ser logicamente segmentada usando VLANs.
- Rede de Visitantes: Configurada com WPA3-Personal (ou modo misto WPA2/WPA3 para suporte a dispositivos legados) e estritamente isolada de todos os recursos internos. O isolamento de clientes deve ser habilitado no nível do AP para evitar que os dispositivos dos visitantes se comuniquem entre si.
- Rede Operacional: VLANs dedicadas para terminais de ponto de venda (POS), sinalização digital e dispositivos IoT. O acesso deve ser protegido usando IEEE 802.1X com autenticação baseada em certificados para garantir que apenas dispositivos de propriedade da empresa possam se conectar.
Para obter mais informações sobre como proteger a infraestrutura do seu local, consulte nosso artigo: Protect Your Network with Strong DNS and Security.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
Passo 1: Levantamento de Campo Abrangente
Nunca dependa exclusivamente de modelagem preditiva para ambientes externos. Realize um levantamento de campo de RF ativo usando ferramentas de análise de espectro. Árvores, espelhos d'água e estruturas metálicas (como jaulas ou brinquedos) absorvem e refletem os sinais de RF de forma imprevisível. O levantamento deve mapear os requisitos de cobertura zona por zona, identificando fontes de interferência e os locais ideais para montagem dos APs.
Passo 2: Captive Portal e Fluxo de Autenticação
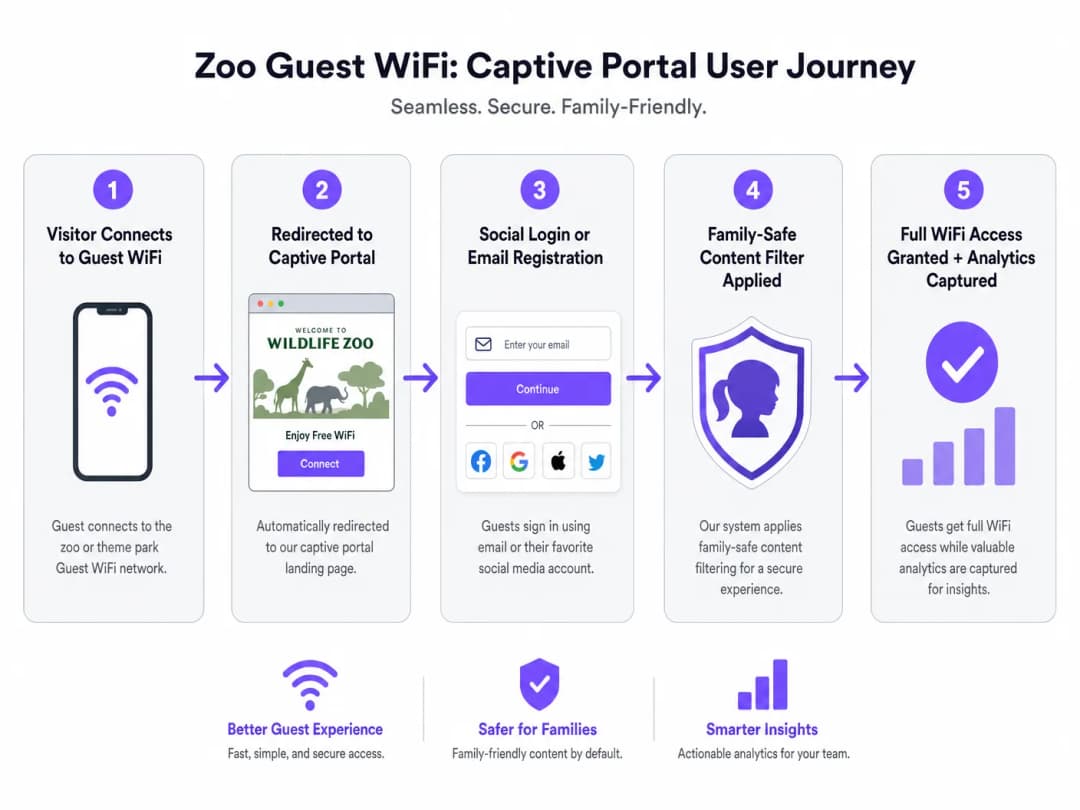
O Captive Portal é a porta de entrada para a rede de visitantes e o principal mecanismo de captura de dados. Uma experiência de integração contínua é fundamental para maximizar as taxas de conexão.
- Opções de Autenticação: Ofereça login social (Facebook, Google, Apple) juntamente com o registro tradicional por e-mail. Locais que oferecem login social geralmente observam taxas de conexão 30 a 40% maiores do que aqueles que dependem exclusivamente do preenchimento de formulários.
- Conformidade: Certifique-se de que o portal capture explicitamente o consentimento para processamento de dados e comunicações de marketing, aderindo estritamente à GDPR ou aos regulamentos de privacidade locais.
- Reautenticação sem Fricção: Utilize o cache de endereço MAC ou plataformas como OpenRoaming para reconectar automaticamente os visitantes que retornam, sem exigir que eles passem pelo fluxo do Captive Portal novamente.
Passo 3: Implementando Filtragem de Conteúdo Segura para Famílias
Zoológicos e parques temáticos têm o dever de garantir um ambiente digital seguro. O filtro de conteúdo baseado em DNS é o método mais eficiente para alcançar isso em escala. Ao interceptar requisições de DNS e bloquear a resolução de domínios categorizados como conteúdo adulto, jogos de azar ou violência, os locais podem aplicar políticas de uso aceitável sem a latência introduzida pela inspeção profunda de pacotes (DPI). Este filtro deve ser aplicado por padrão no SSID de visitantes.
Melhores Práticas
- Projete para o Pico de Densidade, Não para as Médias: Os locais frequentemente subestimam a quantidade de dispositivos durante períodos de pico (ex: feriados). Assuma de 2 a 3 dispositivos por visitante (smartphone, smartwatch, tablet) e projete a densidade de APs de acordo. Uma regra geral recomendada é de um AP a cada 500 metros quadrados em zonas de alta densidade (praças de alimentação, arenas de shows) e um a cada 1.000 metros quadrados em áreas de trânsito de menor densidade.
- Priorize a Jornada do Usuário: O Captive Portal deve ser otimizado para dispositivos móveis e carregar rapidamente. Qualquer atraso na renderização do portal resultará em abandono.
- Aproveite a Infraestrutura Existente: Ao instalar APs externos, utilize postes de iluminação existentes, postes de CFTV ou fachadas de edifícios para minimizar os custos de instalação e o impacto visual.
Solução de Problemas e Mitigação de Riscos
| Modo de Falha | Causa Raiz | Estratégia de Mitigação |
|---|---|---|
| Colapso da Rede sob Carga | Densidade de APs insuficiente; falta de suporte a OFDMA. | Atualize para infraestrutura WiFi 6; reprojete os mapas de cobertura com base em estimativas de pico de usuários simultâneos. |
| Falha ao Carregar o Captive Portal | Configuração incorreta de DNS; configurações de segurança agressivas do sistema operacional móvel. | Certifique-se de que o walled garden inclua todos os domínios necessários para as APIs de login social e URLs de detecção de Captive Portal (ex: captive.apple.com). |
| Baixo Desempenho de Roaming | Potência de transmissão dos APs configurada muito alta, fazendo com que os clientes fiquem "presos" a APs distantes. | Implemente gerenciamento dinâmico de rádio; reduza a potência de transmissão (TX) para incentivar os dispositivos clientes a fazer roaming para APs mais próximos; habilite 802.11k/v/r. |
Retorno sobre o Investimento (ROI) e Impacto no Negócio
A justificativa de negócios para implantar um WiFi de alto desempenho vai muito além da conectividade básica. Quando integrada a uma plataforma robusta de análise de dados, a rede se torna um ativo estratégico.
- Inteligência Operacional: Ao rastrear endereços MAC (mesmo que de forma anonimizada), os locais podem gerar mapas de calor e analisar o fluxo de visitantes. Esses dados identificam pontos de congestionamento, medem o tempo de permanência em exibições específicas e direcionam as equipes de funcionários e segurança.
- Marketing e Geração de Receita: Os dados primários (first-party data) capturados por meio do Captive Portal alimentam diretamente o CRM do local. Isso possibilita campanhas direcionadas de e-mail pós-visita, adesão a programas de fidelidade e ofertas personalizadas, impulsionando visitas recorrentes e aumentando o lifetime value.
- Experiência do Visitante Aprimorada: A conectividade confiável viabiliza o uso de aplicativos móveis específicos do local para mapas de navegação, pedidos de alimentação por dispositivo móvel e filas virtuais, melhorando diretamente os índices de satisfação dos visitantes e reduzindo os gargalos operacionais.
Como visto em implantações semelhantes nos setores de Hospitalidade e Varejo, a integração de conectividade e análise transforma a infraestrutura de TI de um centro de custo em uma plataforma geradora de receita. Para mais leituras sobre implantações temporárias, consulte nosso guia sobre Event WiFi: Planning and Deploying Temporary Wireless Networks.
Definições principais
Captive Portal
Uma página web que intercepta a solicitação HTTP inicial de um usuário em uma rede pública, exigindo autenticação ou aceitação dos termos antes de conceder acesso à internet.
O principal mecanismo para capturar dados de visitantes e aplicar políticas de uso aceitável em implantações de locais.
OFDMA (Orthogonal Frequency Division Multiple Access)
Um recurso do WiFi 6 que permite a um AP dividir um canal sem fio em subcanais menores (Unidades de Recurso), possibilitando a transmissão simultânea de dados para vários dispositivos.
Crítico para manter o desempenho da rede em áreas de alta densidade, como filas e praças de alimentação, reduzindo a latência e o overhead.
Classificação IP67
Um padrão de proteção contra entrada que indica que um dispositivo está totalmente protegido contra poeira e pode suportar imersão temporária em água.
A classificação mínima de proteção ambiental exigida para hardware implantado em ambientes externos de zoológicos e parques temáticos.
Walled Garden
Um ambiente limitado que controla o acesso do usuário a conteúdos e serviços web antes da autenticação completa.
Deve ser configurado para permitir o acesso às APIs de login de mídias sociais e URLs de detecção de Captive Portal antes que o visitante esteja totalmente conectado.
Filtragem de Conteúdo Baseada em DNS
Uma técnica de segurança que bloqueia o acesso a sites inapropriados ao impedir que o Domain Name System (DNS) resolva URLs restritas em endereços IP.
O método padrão para garantir uma navegação segura para a família em redes WiFi de visitantes em locais de grande porte sem afetar o desempenho.
Client Isolation
Um recurso de segurança sem fio que impede que os dispositivos conectados ao mesmo AP ou VLAN se comuniquem diretamente entre si.
Obrigatório em redes de visitantes para evitar o movimento lateral de malware e proteger os dispositivos dos visitantes contra acessos não autorizados.
VLAN (Virtual Local Area Network)
Um agrupamento lógico de dispositivos de rede que se comportam como se estivessem na mesma rede física, independentemente de sua localização real.
Usado para segmentar de forma segura o tráfego de visitantes de sistemas operacionais críticos (ex: ponto de venda, CFTV).
MAC Caching
Um recurso que memoriza o endereço Media Access Control (MAC) de um dispositivo previamente autenticado, permitindo que ele ignore o Captive Portal em visitas subsequentes.
Melhora significativamente a experiência do visitante ao fornecer conectividade sem atritos para usuários recorrentes.
Exemplos práticos
Um zoológico regional de 16 hectares está atualizando sua rede legada WiFi 4. O Diretor de TI observa que, durante as férias de verão, a rede na praça de alimentação principal (uma praça externa de 2.000 metros quadrados) falha completamente, impossibilitando os visitantes de carregar o Captive Portal. Como a equipe deve projetar a cobertura da praça de alimentação?
- Atualizar para APs WiFi 6 (802.11ax) com classificação IP67 para aproveitar o OFDMA no tratamento de clientes de alta densidade.
- Implantar antenas direcionais de alta densidade (antenas patch) em vez de antenas omnidirecionais para criar células de RF menores e focadas. Isso minimiza a interferência de canal compartilhado.
- Instalar de 4 a 6 APs ao redor do perímetro da praça de alimentação, apontando para dentro, garantindo que a potência de transmissão seja reduzida para incentivar o roaming e evitar a sobreposição de células.
- Garantir que o switch de backhaul que suporta esta zona tenha um uplink de pelo menos 10Gbps para o núcleo para lidar com o tráfego agregado.
A equipe de marketing de um parque temático deseja aumentar o número de endereços de e-mail capturados por meio do WiFi de visitantes. Atualmente, os visitantes precisam preencher um formulário de 5 campos (Nome, E-mail, Telefone, CEP, Data de Nascimento). A taxa de conexão é de apenas 12%. Quais mudanças técnicas e estratégicas devem ser implementadas?
- Implementar o Social Login (Facebook, Google, Apple) no Captive Portal para fornecer uma opção de autenticação com um clique.
- Reduzir os campos do formulário manual para apenas Nome e E-mail para usuários que preferem não usar o login social.
- Ativar o 'Seamless Mac Authentication' (cache de MAC) para que os visitantes frequentes sejam reconectados automaticamente sem ver o portal novamente, melhorando a experiência do usuário.
- Garantir que a configuração do walled garden permita o tráfego para as APIs de autenticação de redes sociais antes que o usuário seja totalmente autorizado.
Questões práticas
Q1. Você está projetando a cobertura WiFi para um novo recinto externo de primatas de 5 acres. O arquiteto paisagista especificou o plantio denso de árvores e uma grande atração aquática central. Quais são as principais considerações de RF e como você deve posicionar os APs?
Dica: Considere como a água e a vegetação interagem com os sinais de RF, especialmente em 5GHz.
Ver resposta modelo
A vegetação (que contém água) e a atração aquática central vão absorver e refletir fortemente os sinais de RF, particularmente na banda de 5GHz. A modelagem preditiva será imprecisa aqui. Você deve realizar uma vistoria técnica ativa no local. Os APs devem ser posicionados no perímetro voltados para o interior usando antenas direcionais para transpor a vegetação, em vez de depender de APs omnidirecionais no centro. Certifique-se de que todo o hardware tenha classificação IP67 devido ao ambiente externo.
Q2. Durante um fim de semana de feriado prolongado movimentado, o suporte de TI recebe relatos de que os visitantes na praça principal conseguem se conectar à rede WiFi, mas não conseguem acessar a internet. O Captive Portal não carrega. Os APs mostram alta utilização, mas estão online. Qual é a causa mais provável e como você a resolve?
Dica: Pense no processo de endereçamento IP antes que um dispositivo possa alcançar o Captive Portal.
Ver resposta modelo
A causa mais provável é o esgotamento do pool de DHCP. O grande volume de dispositivos (incluindo aqueles que estão apenas passando e sondando a rede) consumiu todos os endereços IP disponíveis na VLAN de visitantes. A mitigação consiste em reduzir o tempo de concessão (lease time) do DHCP (ex: para 30 minutos ou 1 hora) para recuperar rapidamente os endereços IP de dispositivos que deixaram a área, e expandir o tamanho da sub-rede para a VLAN de visitantes (/22 ou /21 em vez de um /24 padrão).
Q3. O diretor de operações do local deseja usar análises de WiFi para rastrear o tempo de permanência dos visitantes em várias exposições para otimizar a escala de funcionários. No entanto, eles estão preocupados com a conformidade com a GDPR, pois estão rastreando endereços MAC. Como você projeta a solução para fornecer análises mantendo a conformidade?
Dica: Considere a diferença entre dados de localização anonimizados e informações de identificação pessoal (PII).
Ver resposta modelo
Para manter a conformidade, a plataforma de análise de WiFi deve anonimizar ou pseudonimizar os endereços MAC (ex: por meio de hashing criptográfico) imediatamente após a coleta se o usuário não tiver se autenticado. Para os usuários que se autenticarem pelo Captive Portal, deve-se obter consentimento explícito para vincular seus dados de localização às suas PII (e-mail/perfil de rede social). A política de privacidade deve indicar claramente que as análises de localização estão sendo coletadas e fornecer um mecanismo de recusa (opt-out).
Continue a ler esta série
O que é um Probe Request? Entendendo como os dispositivos descobrem redes
Este guia de referência técnica fornece uma análise detalhada dos probe requests do padrão IEEE 802.11, do escaneamento ativo versus passivo e do impacto da randomização de MAC na análise de dados de visitantes. Ele oferece estratégias práticas de implementação para arquitetos de rede otimizarem implantações de alta densidade, mitigarem probe storms e garantirem a coleta de dados precisa e em conformidade com o GDPR usando camadas de identidade autenticadas.
Retail WiFi: Como o WiFi em Loja Impulsiona Vendas, Fidelidade e Fluxo de Clientes
Este guia de referência técnica detalhado explica como as equipes de TI e operações corporativas podem implantar o WiFi de varejo como um ativo comercial estratégico. Ele aborda a transição da conectividade básica para uma infraestrutura geradora de receita por meio da captura de dados primários (first-party data), análise de fluxo de clientes e arquitetura de rede segura de alta densidade.
WiFi para Varejo: De Análise de Tráfego a Experiências Personalizadas na Loja
Este guia de referência técnica detalha a mudança arquitetônica do WiFi para convidados legado para plataformas inteligentes de borda em ambientes de varejo. Ele fornece orientações práticas para líderes de TI sobre a implantação de redes baseadas em identidade, integração de análises com sistemas de CRM e geração de ROI mensurável por meio de experiências personalizadas na loja. Do design de RF e otimização de Captive Portal à integração de clienteling e conformidade com a GDPR, este guia cobre todo o ciclo de vida de implantação de ponta a ponta.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.