Principais Conclusões: Soluções de Controlo de Acesso à Rede
•Definição Principal: O Controlo de Acesso à Rede (NAC) aplica políticas de segurança ao autenticar utilizadores, avaliar a postura de segurança do dispositivo e segmentar de forma dinâmica o acesso à rede.
•Três Pilares de Segurança: O NAC assenta na autenticação 802.1X/EAP, em verificações de integridade do dispositivo antes da ligação e na autorização de VLAN baseada em funções.
•Transição para Cloud RADIUS: As redes empresariais estão a substituir hardware complexo local por soluções de NAC e RADIUS nativas na nuvem para proteger colaboradores, BYOD e WiFi de convidados em localizações distribuídas.
•Arquitetura Zero-Trust: A micro-segmentação impede o movimento lateral nas redes, isolando os dispositivos de convidados de sistemas POS sensíveis, hardware IoT e servidores corporativos.
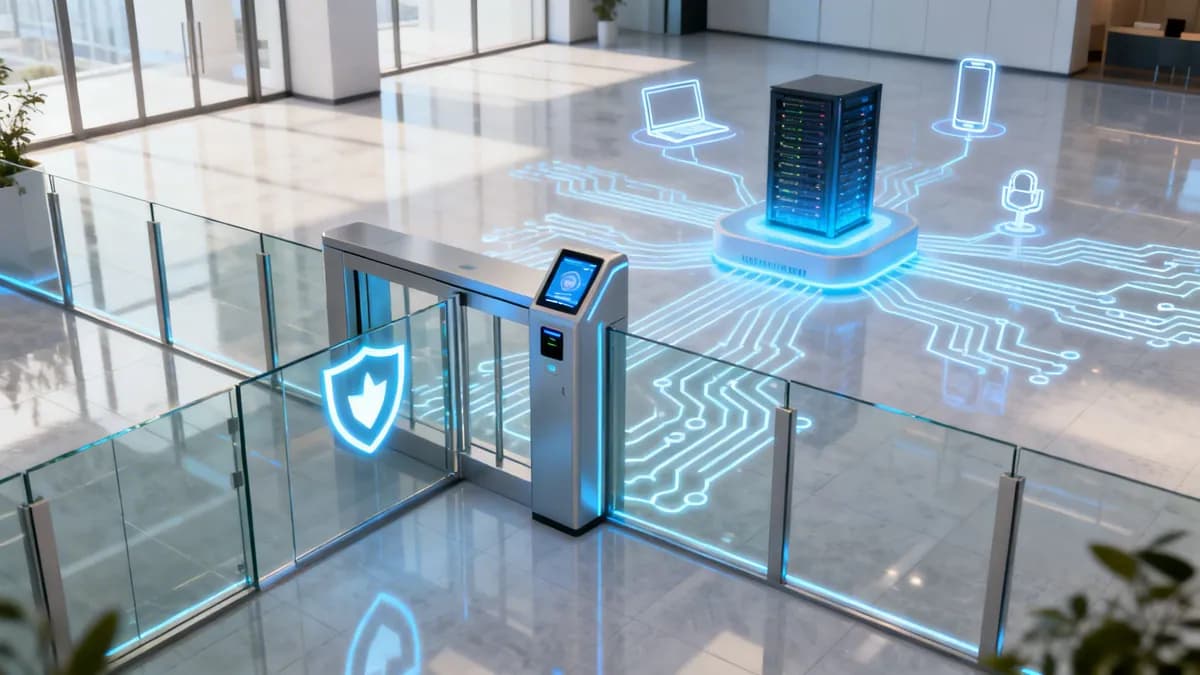
O Network Access Control (NAC) atua como a política de segurança para as suas portas de entrada digitais. Ele decide quem e o que entra. O NAC verifica todos os utilizadores e dispositivos antes de conceder acesso à rede. Isso protege os dados confidenciais.
## O que é o network access control?
Imagine a rede da sua empresa como um clube exclusivo. Existem diferentes níveis de segurança para diferentes áreas. Sem um segurança, qualquer pessoa poderia entrar. Poderiam aceder a salas restritas e causar problemas. Uma rede desprotegida é um acesso livre para computadores portáteis da empresa, smartphones de convidados, sensores IoT e agentes maliciosos.
O NAC é o segurança moderno para o seu clube digital. A sua principal função é aplicar regras sobre quem e o que se liga à sua rede. Realiza uma verificação rigorosa para cada pedido de acesso.
### O aumento do acesso descontrolado
A necessidade de um controlo de acesso à rede forte tem crescido. O perímetro de rede tradicional desapareceu. Os ambientes de negócios atuais são diferentes:
* **Traga o Seu Próprio Dispositivo (BYOD):** Os funcionários utilizam telemóveis, tablets e computadores portáteis pessoais para o trabalho. Isto introduz muitos dispositivos com padrões de segurança variáveis na rede corporativa.
* **Proliferação de IoT:** Os dispositivos inteligentes estão em todo o lado. Estes incluem termóstatos de escritório, câmaras de segurança e máquinas especializadas. Um [relatório da Sygnia](https://www.sygnia.co/blog/iot-security-challenges-and-best-practices/) destacou como os atacantes visam estes sistemas. Muitas vezes, carecem de monitorização de segurança padrão.
* **Acesso de convidados e fornecedores externos:** Os espaços, escritórios e hospitais devem fornecer acesso temporário à rede. Devem fazê-lo sem colocar em risco a rede principal.
* **Ameaças cibernéticas sofisticadas:** Os atacantes exploram um único dispositivo mal protegido para obter uma base de apoio. Uma vez lá dentro, movem-se lateralmente para encontrar alvos de alto valor.
Sem o NAC, cada ponto de ligação é um potencial ponto cego de segurança. É uma porta aberta para uma falha de segurança.
> O NAC transforma a sua rede de um acesso livre vulnerável num ambiente gerido e seguro. Fornece a visibilidade e o controlo necessários para gerir a conectividade dos dispositivos modernos.
Os firewalls por si só não são suficientes. Os firewalls inspecionam o tráfego da internet. São cegos a ameaças com origem dentro da rede. Se um dispositivo comprometido estiver ligado, um firewall pode não conseguir impedi-lo de atacar os sistemas internos. O NAC fornece uma camada crítica de defesa interna.
### Os pilares fundamentais do network access control
Uma solução NAC moderna executa três funções fundamentais para cada tentativa de ligação:
| Pilar | Função | Analogia com o Mundo Real |
| :----- | :------- | :----------------- |
| **Autenticação** | Verificar a identidade do utilizador ou dispositivo. | Mostrar o seu documento de identificação e cartão de membro ao segurança do clube. |
| **Postura do Dispositivo** | Verificar o estado de integridade e a conformidade de segurança do dispositivo. | O segurança a verificar se a sua vestimenta cumpre o código de vestuário. |
| **Autorização** | Concessão de direitos de acesso específicos com base na identidade e postura. | O seu cartão de membro que apenas lhe dá acesso a pisos específicos. |
O NAC responde a três perguntas para cada ligação:
1. Quem é? (Autenticação)
2. Que dispositivo está a utilizar? (Postura do Dispositivo)
3. O que tem autorização para fazer? (Autorização)
A aplicação de políticas baseadas nestas respostas garante que apenas utilizadores fidedignos com dispositivos em conformidade acedam a recursos de rede específicos. Isto reduz a superfície de ataque e constitui a base da cibersegurança moderna. Para uma visão geral mais ampla sobre as normas de proteção sem fios, consulte o nosso guia completo de segurança WiFi empresarial. Isto é especialmente verdade para setores como hotelaria, retalho e saúde. Estes gerem diversos tipos de utilizadores e dados sensíveis.
## Compreender a arquitetura NAC moderna
Um sistema NAC é uma equipa coordenada. Cada membro tem uma tarefa específica. Esta equipa tem três componentes fundamentais. Trabalham juntos em tempo real. Analisam minuciosamente cada tentativa de ligação face às suas políticas de segurança.
### O servidor de políticas: o cérebro estratégico
O Servidor de Políticas é o cérebro da operação. Contém o livro de regras mestre. Isto inclui todas as políticas e definições que determinam o que é "seguro" para a sua rede.
Quando um dispositivo tenta ligar-se, a informação vai para o Servidor de Políticas. O servidor verifica as suas regras: Trata-se de um utilizador conhecido? O seu dispositivo está em conformidade? Que nível de acesso deve receber? As integrações com fornecedores de identidade como o Microsoft Entra ID ou Okta associam a identidade de um utilizador aos seus direitos de acesso.
### Sensores de rede: os olhos e ouvidos
Os Sensores de Rede, ou agentes, são os olhos e ouvidos. São implementados em toda a sua rede. Escutam novas tentativas de ligação. O seu trabalho é detetar novos dispositivos. Isto inclui computadores portáteis, smartphones ou sensores IoT.
Assim que um novo dispositivo é detetado, o sensor reúne informações iniciais. Reporta de volta ao Servidor de Políticas. Este primeiro alerta inicia o fluxo de trabalho do NAC.
### Pontos de aplicação: os guardiões
Os Pontos de Aplicação executam as ordens do Servidor de Políticas. Trata-se normalmente de dispositivos de rede existentes, tais como:
* **Pontos de Acesso Sem Fios (APs):** Controlam quem se liga ao WiFi.
* **Switches de Rede:** Gerem o acesso de dispositivos fisicamente ligados à sua rede.
* **Firewalls e Gateways:** Aplicam regras mais abrangentes a todo o tráfego de rede.
Depois de o Servidor de Políticas tomar uma decisão, indica ao Ponto de Aplicação o que fazer. Essa ação pode ser conceder acesso total, desviar o dispositivo para uma rede de convidados limitada ou bloqueá-lo completamente.
> Uma solução NAC moderna orquestra estas peças de forma eficaz. Um utilizador liga-se ao WiFi (Ponto de Aplicação). Isto alerta o Servidor de Políticas. O servidor verifica a identidade do utilizador e a integridade do dispositivo. Em seguida, indica ao AP para mover o utilizador para o segmento de rede correto e seguro.
Este modelo arquitetónico permite que a Purple funcione com a sua infraestrutura existente. Isto inclui fornecedores como Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Uma solução NAC inteligente utiliza o seu hardware existente. Transforma-o numa parte ativa da sua defesa de segurança.
Para mais informações sobre os protocolos que viabilizam esta comunicação, leia sobre [como funciona um servidor RADIUS](https://www.purple.ai/blogs/what-is-radius-server) na autenticação de rede. Esta adaptabilidade torna a implementação de soluções NAC prática e económica.
## Principais capacidades das soluções NAC líderes
O que separa um controlador de acesso de rede básico de uma plataforma de segurança moderna? Os sistemas mais antigos tinham regras simples de permissão ou negação. As soluções de NAC líderes de mercado de hoje possuem funcionalidades dinâmicas e inteligentes. Evoluíram além das palavras-passe partilhadas para oferecer uma segurança granular orientada pela identidade.
Estas capacidades criam uma postura de segurança mais forte e flexível. Desenvolvem um sistema que se adapta em tempo real a cada dispositivo que necessita de acesso - seja um portátil corporativo, o smartphone de um convidado ou a máquina de RM de um hospital.
### Autenticação baseada em identidade e acesso sem palavra-passe cloud RADIUS
O primeiro trabalho de qualquer NAC é uma autenticação forte. Não se trata de uma única password de WiFi facilmente partilhada. O NAC moderno é baseado na identidade. Ele descobre *quem* se está a ligar, e não apenas *o que* se está a ligar.
Isto significa mudar para métodos mais seguros e fáceis de utilizar. As soluções avançadas oferecem muitas opções de autenticação. Estas adaptam-se a diferentes tipos de utilizadores e necessidades de segurança:
* **Acesso sem Password (Passwordless):** Biometria, notificações push ou chaves criptográficas permitem o acesso seguro à rede sem introduzir uma password. Isto melhora a segurança e a conveniência.
* **Autenticação Baseada em Certificados:** Para dispositivos propriedade da empresa, o NAC utiliza certificados digitais. Verifica de forma silenciosa e segura a identidade do dispositivo sempre que este se liga. Isto cria uma experiência fluida e segura para a equipa.
* **Integração SSO:** A ligação a fornecedores de identidade como o Microsoft Entra ID ou Okta permite que a solução NAC utilize o diretório central de utilizadores da organização. Esta é a fonte única de verdade sobre quem tem acesso a quê.
### Avaliação da postura do dispositivo
Uma funcionalidade crítica do NAC moderno é a avaliação da postura do dispositivo, ou uma verificação de integridade. A solução NAC inspeciona qualquer dispositivo que tente ligar-se. Garante que o dispositivo cumpre os seus padrões mínimos de segurança.
Esta avaliação verifica marcadores de conformidade:
* O sistema operativo está atualizado com as últimas correções de segurança?
* O software antivírus está instalado, em execução e atualizado?
* A firewall do dispositivo está ativada?
* O dispositivo tem aplicações não aprovadas ou de alto risco instaladas?
Se um dispositivo falhar esta verificação, não é bloqueado para sempre. Um NAC inteligente desvia automaticamente o dispositivo para uma rede de quarentena. Aqui, fornece recursos para ajudar o utilizador a corrigir os problemas. Isto inclui links para descarregar as atualizações de software necessárias. Desta forma, automatiza-se a aplicação de políticas e reduz-se a carga de trabalho da equipa de TI.
### Aplicação dinâmica de políticas e micro-segmentação
Assim que o utilizador e o dispositivo são autenticados, o NAC aplica políticas de acesso. É aqui que a micro-segmentação ajuda. Em vez de uma rede plana e aberta, o NAC cria zonas mais pequenas e isoladas.
> A micro-segmentação é como ter pisos seguros num arranha-céus, acessíveis apenas com cartão. Um visitante acede ao átrio. O seu cartão de acesso não funciona para os pisos executivos ou das salas de servidores. Este confinamento impede que os atacantes se movam lateralmente pela sua rede.
Uma solução NAC coloca automaticamente utilizadores e dispositivos na rede virtual (VLAN) correta. Isto é feito com base na sua função, tipo de dispositivo e localização. Um convidado no WiFi é isolado do segmento de rede que contém sistemas de Ponto de Venda sensíveis numa loja de retalho. Pode saber mais no nosso guia para [criar uma rede sem fios segura](https://www.purple.ai/blogs/secure-wireless-networking).
A procura por esta segurança integrada está a crescer. O mercado de controlo de acessos no Reino Unido atingiu os 524,6 milhões de USD em 2024. Prevê-se que suba para os 830,7 milhões de USD até 2030. Isto é impulsionado por setores como o retalho e a hotelaria que estão a atualizar os seus sistemas.
## Escolher a implementação de NAC correta
Perguntas frequentes sobre network access control
O que é o Network Access Control (NAC)?
O Network Access Control (NAC) é uma solução de segurança que inspeciona, autentica e autoriza cada dispositivo que tenta ligar-se a uma rede empresarial. Ao verificar a identidade do utilizador através de 802.1X/EAP e avaliar a postura de segurança do dispositivo, o NAC aplica políticas de acesso e impede que dispositivos não autorizados acedam a recursos internos.
Como é que o NAC difere de uma firewall de rede?
Enquanto uma firewall de rede inspeciona o tráfego de perímetro de entrada e saída da Internet, o NAC governa o acesso à rede interna. O NAC controla quais os utilizadores e dispositivos que se podem ligar à rede física ou sem fios, garantindo que os dispositivos comprometidos não se possam mover lateralmente para atacar servidores internos.
Por que razão as empresas estão a mudar de NAC no local para Cloud RADIUS?
As pensões NAC legadas instaladas localmente requerem uma manutenção de hardware dispendiosa, atualizações manuais de certificados e uma configuração complexa do controlador local. As soluções de cloud RADIUS oferecem integração de identidade centralizada (Microsoft Entra ID, Okta, Google Workspace), provisionamento automatizado de perfis e suporte para pontos de acesso de vários fornecedores, sem despesas adicionais de infraestrutura.
Que hardware é necessário para implementar o Network Access Control?
As soluções modernas de NAC na cloud integram-se diretamente com pontos de acesso sem fios empresariais 802.1X certificados e switches geridos. Os principais fornecedores de hardware, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet suportam nativamente a aplicação de cloud RADIUS e NAC.
Proteja a sua rede empresarial com Purple Cloud RADIUS & NAC
Elimine o hardware legado local. A Purple disponibiliza autenticação RADIUS nativa na nuvem, controlo de acesso à rede 802.1X e integração de visitantes em mais de 80 000 locais com compatibilidade com Cisco Meraki, HPE Aruba, Ruckus e UniFi.
O Network Access Control (NAC) é uma solução de segurança que inspeciona, autentica e autoriza cada dispositivo que tenta ligar-se a uma rede empresarial. Ao verificar a identidade do utilizador através de 802.1X/EAP e avaliar a postura de segurança do dispositivo, o NAC aplica políticas de acesso e impede que dispositivos não autorizados acedam a recursos internos.
Como é que o NAC difere de uma firewall de rede?
Enquanto uma firewall de rede inspeciona o tráfego de perímetro de entrada e saída da Internet, o NAC governa o acesso à rede interna. O NAC controla quais os utilizadores e dispositivos que se podem ligar à rede física ou sem fios, garantindo que os dispositivos comprometidos não se possam mover lateralmente para atacar servidores internos.
Por que razão as empresas estão a mudar de NAC no local para Cloud RADIUS?
As pensões NAC legadas instaladas localmente requerem uma manutenção de hardware dispendiosa, atualizações manuais de certificados e uma configuração complexa do controlador local. As soluções de cloud RADIUS oferecem integração de identidade centralizada (Microsoft Entra ID, Okta, Google Workspace), provisionamento automatizado de perfis e suporte para pontos de acesso de vários fornecedores, sem despesas adicionais de infraestrutura.
Que hardware é necessário para implementar o Network Access Control?
As soluções modernas de NAC na cloud integram-se diretamente com pontos de acesso sem fios empresariais 802.1X certificados e switches geridos. Os principais fornecedores de hardware, incluindo Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi e Fortinet suportam nativamente a aplicação de cloud RADIUS e NAC.
Take the next step with Purple
Explore the products, solutions, and industries that turn this insight into measurable outcomes.