
Enterprise Identity & WiFi Architecture
Single sign-on WiFi architecture advisor
Model identity provider integrations, authentication protocol overhead, directory sync capacity, and conditional access policies for corporate and guest WiFi networks.
Directory integration model: Device compliance, risk-based access, Entra ID groups
Primary security rating: Maximum (Zero-Trust Standard)
Protocol evaluation: 802.1X EAP-TLS with Cloud PKI
Mutual cryptographic certificate validation
Zero passwords transmitted or stored
At certificate enrolment via IdP portal
Supported (Sub-50ms handoff)
Corporate staff laptops, executive smartphones, and managed endpoints
Planning enterprise single sign-on for your wireless network?
Purple integrates seamlessly with Microsoft Entra ID, Google Workspace, and Okta to deliver cloud RADIUS, certificate auto-enrolment, and compliant guest access.
Provavelmente já lida com isto no dia a dia. Os colaboradores iniciam sessão no Microsoft 365, depois numa ferramenta de reservas, a seguir nos recursos humanos, depois numa aplicação específica da atividade e, por fim, no WiFi corporativo - muitas vezes com um método diferente para cada um. Um grupo hoteleiro tem um conjunto de sistemas na sede e outro em cada hotel. Um hospital dispõe de aplicações clínicas, estações de trabalho partilhadas e acesso sem fios segmentado. Um operador de retalho tem funcionários a circular entre lojas, tablets, POS e painéis de controlo de back-office.
Essa mistura cria fricção rapidamente. Os utilizadores esquecem-se das palavras-passe, as equipas de TI repõem contas e as credenciais de WiFi partilhadas permanecem ativas muito tempo após o momento em que deveriam ter sido removidas. O resultado não é apenas o incómodo - é um controlo mais fraco sobre quem pode aceder a quê, a partir de que dispositivo e por quanto tempo.
É aí que o single sign-on, ou SSO, se torna útil. Se está à procura de saber o que é o single sign on, a resposta curta é simples: permite que um utilizador se autentique uma vez e, em seguida, aceda a múltiplos sistemas aprovados sem ter de introduzir credenciais repetidamente. A resposta mais útil é operacional. O SSO fornece às TI uma única camada de identidade para o acesso a aplicações e, com o design correto, também pode suportar a forma como as pessoas e os dispositivos se ligam a redes seguras.
O Fim do Caos das Palavras-passe
A maioria dos ambientes empresariais não se tornou desorganizada de propósito. Cresceram dessa forma. Uma aplicação cloud passou a ser cinco. Um escritório passou a ser múltiplos locais. Uma rede sem fios para TI passou a ter SSIDs separados para colaboradores, convidados, prestadores de serviços e dispositivos.
É assim que começa a proliferação de palavras-passe. Um colaborador pode precisar de email, recursos humanos, agendamento, acesso a ficheiros, painéis internos e acesso à rede, tudo isto antes de poder realizar qualquer trabalho real. A IBM descreve o SSO como um esquema onde os utilizadores iniciam sessão uma única vez com um único conjunto de credenciais e acedem a múltiplas aplicações durante a mesma sessão, viabilizado por uma relação de confiança entre os fornecedores de serviços e um fornecedor de identidade. A visão geral da IBM sobre o single sign-on assemelha-se de perto ao que as organizações do Reino Unido necessitavam à medida que a adoção de nuvem e o trabalho remoto aceleravam.
O que a dispersão de palavras-passe faz às operações
Quando cada aplicação pede o seu próprio início de sessão, os utilizadores começam a tomar atalhos. Reutilizam palavras-passe. Guardam-nas nos navegadores. Pedem a colegas a "palavra-passe do WiFi de colaboradores" porque é mais rápido do que esperar pelas TI.
Para um gestor de TI empresarial, o controlo é a preocupação primordial. Inícios de sessão separados criam ilhas de acesso separadas, e essas ilhas são mais difíceis de governar quando as pessoas mudam de função, saem da empresa ou trabalham em vários locais.
O caos das palavras-passe raramente é uma grande falha única. Geralmente é o resultado de centenas de pequenas decisões de acesso que ninguém consegue gerir de forma consistente.
Por que razão o SSO muda o cenário
O SSO reduz o número de palavras-passe que os utilizadores precisam de gerir, o que melhora a experiência de início de sessão e suporta uma segurança mais forte quando combinado com uma política central e MFA. Também se adapta à realidade de organizações distribuídas onde a equipa precisa de um único início de sessão para e-mail, RH, ferramentas de reserva, POS, apps internas e serviços do local.
Essa mesma lógica está agora a moldar o acesso à rede. Se já está a avançar para o acesso baseado em identidade para aplicações, faz sentido olhar para o WiFi sem palavra-passe como parte da mesma abordagem de design, e não como um problema separado.
Compreender o Conceito Base do SSO
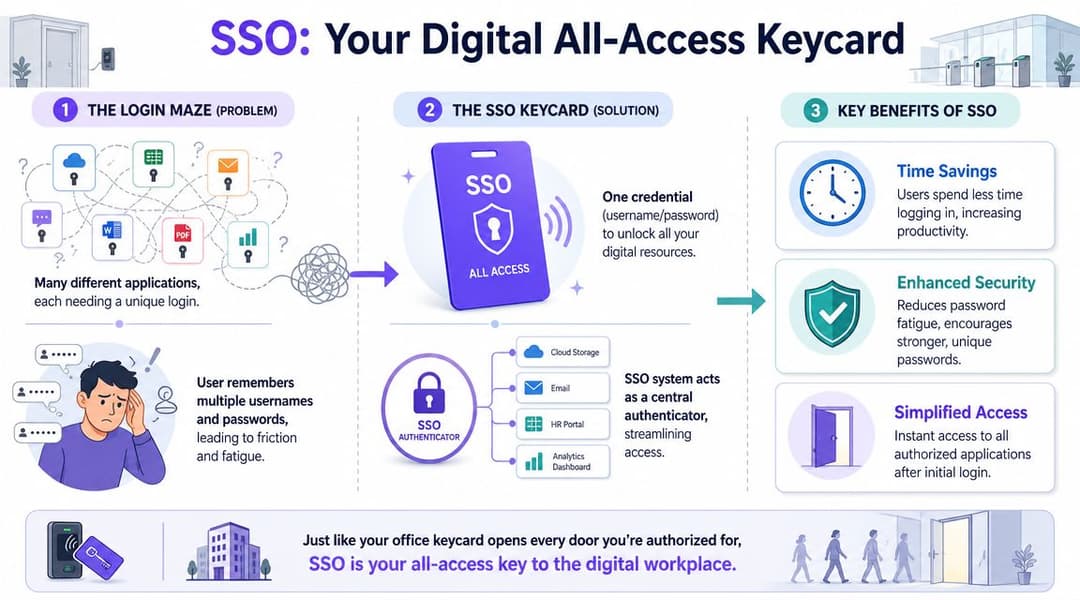
O SSO desloca a autenticação de cada aplicação individual e coloca-a num único sistema de identidade fidedigno. O utilizador inicia sessão uma vez, essa identidade é verificada e os serviços ligados aceitam esse resultado em vez de solicitarem outra palavra-passe.
Isto parece simples, mas o valor é de nível arquitetónico. Está a mudar o local onde reside a confiança.
As três partes em cada fluxo de SSO
Cada arquitetura de SSO conta com três intervenientes, e cada um desempenha uma função diferente:
- O utilizador pretende aceder a uma aplicação, serviço ou recurso de rede.
- O Identity Provider ou IdP verifica a identidade e aplica a política de início de sessão. Exemplos comuns em organizações no Reino Unido incluem o Microsoft Entra ID e o Okta.
- O Service Provider ou SP é o sistema que o utilizador está a tentar aceder, como o Salesforce, uma plataforma de reservas, uma intranet ou outro sistema de negócio.
O ponto que frequentemente causa confusão é a confiança. A aplicação não necessita de recolher e verificar a própria palavra-passe. Depende do IdP para fazer esse trabalho corretamente e depois aceita o resultado.
O que a relação de confiança realmente significa
A Auth0 explica o SSO de forma clara em termos empresariais: o IdP autentica o utilizador uma vez, emitindo em seguida um artefacto de sessão ou token que os fornecedores de serviços fidedignos validam para acessos posteriores. Na prática, o utilizador é redirecionado para o IdP, autenticado no mesmo e devolvido a cada aplicação sem pedidos repetidos de credenciais. O guia da Auth0 sobre como funciona o single sign-on é especialmente relevante em ambientes do Reino Unido que utilizam o Microsoft Entra ID em aplicações SaaS e sistemas internos.
Uma forma prática de ler isto é a seguinte:
- Um utilizador abre uma aplicação.
- A aplicação verifica se um IdP fidedigno já autenticou esse utilizador.
- Se não existir nenhuma sessão ativa, o utilizador inicia sessão com o IdP.
- O IdP confirma a identidade e devolve uma prova que a aplicação pode validar.
- Outros sistemas ligados podem aceitar essa mesma prova durante a sessão.
Regra prática: O SSO não transforma todos os sistemas numa única plataforma. Dá a múltiplos sistemas um único local para verificar a identidade.
Por que razão isto importa fora das aplicações web
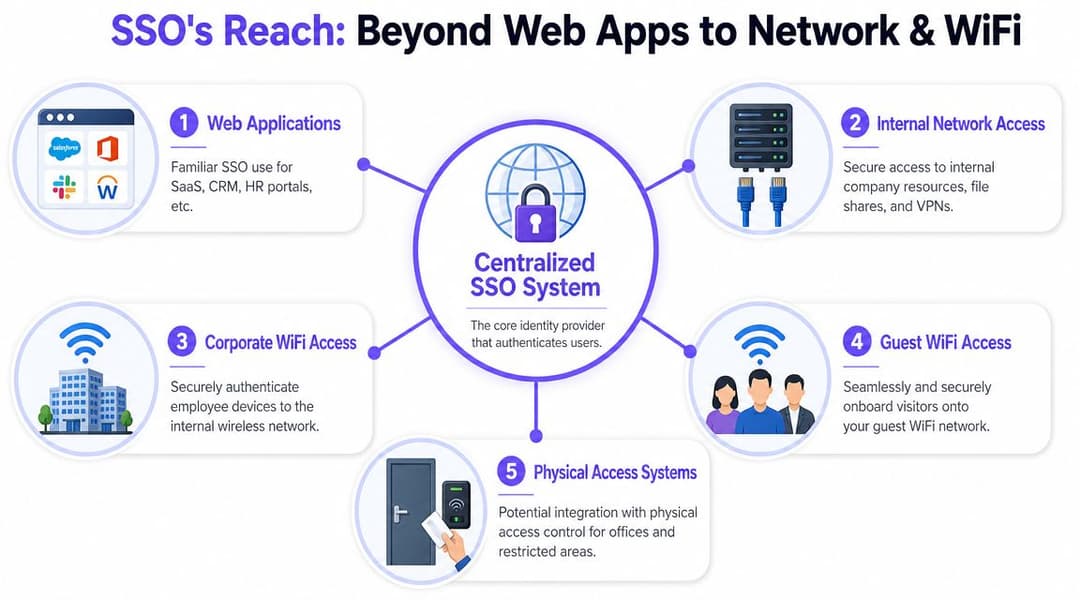
É também aqui que o SSO se torna mais do que uma conveniência de SaaS. Assim que a identidade é centralizada, o mesmo modelo pode ser utilizado para mais do que sessões de navegador. Também pode moldar a forma como controla o acesso a serviços internos e, com o design correto, como os utilizadores se ligam à rede WiFi corporativa.
Isso é importante para as operações de TI. Uma aplicação financeira, uma sessão de VPN e uma ligação WiFi para colaboradores podem ser serviços diferentes, mas todos começam com a mesma questão: quem é este utilizador e deve ter autorização para entrar? Quando o Microsoft Entra ID ou o Okta respondem a essa questão de forma consistente, a política de acesso torna-se mais fácil de gerir tanto nas aplicações como nos pontos de entrada da rede.
Para as equipas que ainda utilizam o WiFi de colaboradores com uma palavra-passe partilhada, esta é uma mudança fundamental. Em vez de autenticar um dispositivo com uma palavra-passe que todos conhecem, autentica uma pessoa ou um dispositivo gerido contra uma fonte de identidade fidedigna. Isso proporciona um controlo mais rigoroso, registos de auditoria mais claros e uma forma mais limpa de remover o acesso quando as funções mudam ou o contrato de trabalho termina.
Como Funciona o SSO Os Protocolos Centrais
A experiência do utilizador parece simples. Por trás, o SSO depende de protocolos padrão que permitem a uma aplicação confiar numa decisão de identidade tomada noutro local.
Para um gestor de TI empresarial, a questão prática não é apenas "o que é o SSO?" É "como é que um sistema aceita a prova de outro sistema sem pedir ao utilizador para iniciar sessão novamente?" A resposta depende de um pequeno conjunto de protocolos que movem dados de identidade entre a aplicação, o fornecedor de identidade e, por vezes, o próprio dispositivo.
Isso é importante para além dos inícios de sessão no navegador. O mesmo modelo de confiança utilizado para abrir uma aplicação SaaS também pode influenciar a forma como os utilizadores se ligam a VPNs, redes com fios e WiFi corporativo quando essas decisões de acesso estão associadas ao Microsoft Entra ID, Okta ou a outra origem de identidade central.
SAML em linguagem simples
O SAML 2.0 ainda é comum no SSO empresarial, especialmente para plataformas SaaS estabelecidas e sistemas de linha de negócio.
O SAML funciona através da passagem de declarações de identidade fidedignas entre a aplicação e o fornecedor de identidade. Um utilizador tenta abrir uma aplicação. A aplicação redireciona-o para o IdP. O IdP autentica o utilizador e envia de volta uma asserção assinada digitalmente. A aplicação verifica essa assinatura, aceita a alegação de identidade e cria uma sessão.
Esse fluxo adequa-se a ambientes onde o navegador faz a maior parte do trabalho e a aplicação espera uma troca formal e baseada em padrões.
O SAML é frequentemente uma excelente opção para:
- SaaS empresarial, como aplicações de RH, financeiras ou de negócios legadas
- Fluxos de trabalho baseados no navegador, onde os utilizadores acedem aos sistemas através de uma sessão web
- Aplicação de políticas centrais quando as TI pretendem um único local para governar a autenticação
OAuth e OIDC em linguagem simples
O OAuth 2.0 começou como uma forma de conceder acesso limitado a um recurso sem partilhar um conjunto completo de credenciais. Por si só, trata-se de autorização.
O OpenID Connect, ou OIDC, adiciona identidade sobre o OAuth 2.0. Isso dá às aplicações modernas uma forma padrão de confirmar quem é o utilizador, mantendo o uso de padrões de acesso baseados em tokens. Se o SAML se adequa frequentemente a SaaS mais antigos centrados no browser, o OIDC costuma adequar-se a novas web apps, apps móveis e serviços orientados por API.
Na prática, o OIDC tende a parecer mais leve para as equipas de desenvolvimento modernas porque os tokens funcionam bem em aplicações front-end, serviços back-end e clientes móveis. Para as TI, isso significa menos soluções temporárias complexas quando a aplicação não é uma sessão de navegador tradicional.
O OIDC tende a adequar-se a:
- Aplicações cloud modernas
- Aplicações móveis e de página única
- Ambientes ricos em API onde os tokens já fazem parte do design
Uma nota rápida sobre o Kerberos
Também poderá ouvir falar do Kerberos em discussões de SSO. O Kerberos está intimamente ligado a ambientes tradicionais de Active Directory e à autenticação Windows local. Continua a ser relevante em infraestruturas empresariais internas, especialmente onde dispositivos associados ao domínio e aplicações legadas ainda são comuns.
Dito isto, muitos projetos de SSO atuais focam-se na identidade federada em serviços de nuvem e híbridos. Nesses casos, o SAML e o OIDC costumam receber mais atenção porque se ligam de forma mais natural a plataformas SaaS e serviços acessíveis externamente.
SAML vs OIDC Visão Geral
| Funcionalidade | SAML 2.0 | OAuth 2.0 / OIDC |
|---|---|---|
| Função principal | Autenticação para aplicações web empresariais | Autorização com identidade adicionada através de OIDC |
| Caso de uso comum | SaaS estabelecido e aplicações empresariais baseadas no browser | Aplicações web modernas, aplicações móveis, APIs |
| Formato | Asserções baseadas em XML | Fluxos baseados em tokens |
| Fluxo típico | Redirecionar para o IdP, autenticar, devolver asserção assinada | Redirecionamento ou fluxo de token, depois a aplicação utiliza tokens para identidade e acesso |
| Melhor adequação | Integrações tradicionais de SSO empresarial | Arquiteturas mais recentes cloud-native e centradas em aplicações |
O que importa para um gestor de TI
Os nomes dos protocolos importam menos do que as escolhas de design. Precisa de respostas claras para quatro perguntas operacionais:
- Quais as apps que suportam SAML ou OIDC
- Qual o IdP que atuará como o seu plano de controlo central
- Como o tempo limite da sessão, o MFA e o acesso condicional serão aplicados
- Se o acesso à rede, incluindo o WiFi da equipa, também deve validar a identidade com essa mesma fonte
Esse último ponto é onde o SSO se torna especialmente útil para as equipas de infraestrutura. Se a sua plataforma sem fios puder utilizar a mesma camada de identidade que o seu parque de SaaS, a política de acesso torna-se mais consistente desde a página de início de sessão até à periferia da rede. Essa é uma das razões pelas quais muitas equipas que analisam os benefícios do single sign-on para o controlo de acesso e operações também começam a olhar para a autenticação WiFi baseada em identidade, e não apenas para os inícios de sessão em aplicações web.
Ponderar os Benefícios e as Desvantagens de Segurança
O SSO é frequentemente vendido como uma funcionalidade de conveniência para o utilizador. Isso desvaloriza-o. Feito corretamente, é um modelo de controlo de acessos que pode melhorar a experiência do utilizador e reforçar a segurança operacional ao mesmo tempo.
A Okta refere que a vantagem técnica do SSO não é apenas a conveniência. Reduz a dispersão de palavras-passe e os eventos de início de sessão repetidos que aumentam a carga do suporte técnico e a fricção do utilizador. A visão geral da Okta sobre a segurança de início de sessão único também destaca um ponto importante para os arquitetos: se a sessão do IdP for invalidada, as aplicações ligadas podem negar o acesso na verificação de token seguinte.
Onde o valor comercial se revela
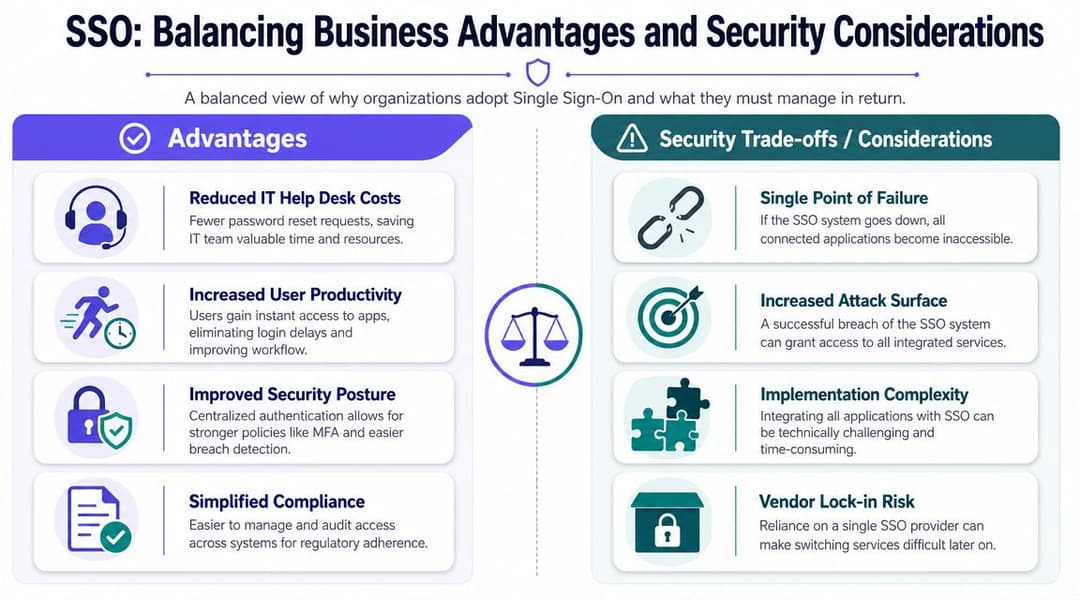
O primeiro benefício é um acesso mais simples. Os utilizadores iniciam sessão uma vez, começam a trabalhar mais cedo e deixam de ver a autenticação como um obstáculo diário.
O segundo é um controlo central mais forte. A equipa de TI pode aplicar MFA, acesso condicional, políticas de sessão e revogação a partir de uma única camada de identidade, em vez de andar a ajustar configurações dentro de cada aplicação.
Um terceiro benefício é uma gestão mais limpa de admissões, transferências e saídas de funcionários. Quando a identidade reside centralmente, a integração e a desvinculação tornam-se mais consistentes. Essa é uma das razões pelas quais as equipas que exploram os benefícios do single sign-on costumam ligar os projetos de SSO a um trabalho mais amplo de governação de identidade.
Os compromissos que deve levar a sério
Existe uma preocupação real com a partilha das "chaves do castelo". Se um atacante comprometer o início de sessão principal do utilizador, o raio de impacto pode ser maior, porque uma única conta pode dar acesso a muitos sistemas.
Existe também o risco de resiliência. Se o IdP estiver indisponível, o acesso aos serviços ligados pode ser interrompido. E a integração nem sempre é simples. Aplicações mais antigas, sistemas de nicho e serviços de rede local nem sempre se ajustam facilmente a um modelo moderno de SSO.
A pergunta certa não é se o SSO tem desvantagens. É se prefere gerir essas desvantagens de forma centralizada ou continuar a gerir dezenas de desvantagens desligadas entre si.
Mitigações comuns
Utilize uma abordagem em camadas:
- Proteja fortemente o IdP com MFA, acesso condicional, confiança no dispositivo e controlos administrativos rigorosos.
- Planeie a resiliência para que uma falha no IdP não paralise toda a organização.
- Implemente por fases, começando com aplicações de elevado valor e grupos de utilizadores claros.
- Reveja o acesso regularmente para garantir que as permissões obsoletas não permanecem ativas muito tempo após deixarem de ser necessárias.
Uma implementação de SSO fraca pode centralizar problemas. Uma forte centraliza o controlo.
SSO além das aplicações Web: Acesso à rede e WiFi
A maioria dos artigos foca-se apenas no SaaS. Isso é útil, mas incompleto. Em ambientes reais, os funcionários não precisam apenas de acesso a aplicações. Precisam de acesso seguro à rede quando chegam ao local, ligam um portátil gerido, abrem um tablet numa sucursal ou viajam entre instalações.
É aí que a conversa sobre SSO se torna mais interessante. O mesmo fornecedor de identidade que gere o acesso ao Microsoft 365, sistemas de RH ou painéis internos também se pode tornar a fonte de verdade para as políticas de autenticação sem fios.
A Optimal IdM refere que 52% dos profissionais de TI na América do Norte utilizam SSO para a gestão de identidades na sua discussão sobre a adoção de início de sessão único. Para as organizações do Reino Unido com vários locais ou propriedades, essa maturidade é importante porque os colaboradores necessitam frequentemente de acesso seguro a sistemas partilhados sem inícios de sessão repetidos.
O SSO de aplicações e a identidade de rede estão relacionados, não são idênticos
Um ponto comum de confusão para os leitores é que o SSO para aplicações e o acesso à rede baseado em identidade são ideias ligadas, mas não são o mesmo mecanismo.
O SSO de aplicações significa normalmente que o utilizador se autentica uma vez com um IdP e recebe um token ou sessão aceite pelas aplicações ligadas. O acesso à rede utiliza frequentemente controlos diferentes, tais como certificados de dispositivo, métodos de autenticação sem fios, políticas baseadas em diretório e verificações de postura ou confiança.
O que os une é a origem da identidade. Se o Microsoft Entra ID ou o Okta já souber quem é o utilizador, a que grupo pertence e se o seu dispositivo é gerido, pode utilizar esse contexto de identidade para decidir se deve permitir a sua ligação à rede de funcionários.
Como isto se apresenta no WiFi corporativo
Num design maduro, os colaboradores não introduzem de todo uma palavra-passe de WiFi partilhada. O seu dispositivo gerido pela organização é registado, confiável e associado à sua identidade. Quando entram no edifício, o dispositivo liga-se ao SSID seguro apropriado utilizando autenticação empresarial baseada em certificados ou equivalente.
Isso muda muito operacionalmente:
- As palavras-passe partilhadas desaparecem, pelo que uma única credencial exposta não afeta toda a rede de colaboradores.
- O acesso passa a ter em conta a função, pois a política pode acompanhar os grupos de identidade.
- A revogação torna-se mais rápida, porque quando o acesso ao diretório é alterado, o acesso à rede pode mudar em conformidade.
- O roaming torna-se mais simples, especialmente em parques com várias instalações onde os utilizadores esperam a mesma experiência em qualquer lugar.
Porque é que isto importa na hotelaria, retalho e saúde
Estes setores estão repletos de casos excecionais. Existem trabalhadores por turnos, dispositivos partilhados, pessoal de agências, equipas em roaming e uma mistura constante de necessidades de acesso corporativo, semicorporativo e de convidados.
Um grupo hoteleiro pode querer que uma única identidade de funcionário governe o acesso ao PMS, às apps de back-office e ao WiFi interno seguro em todas as propriedades. Uma cadeia de retalho pode querer que os dispositivos portáteis geridos se liguem automaticamente ao WiFi da loja enquanto o tráfego de convidados permanece isolado. Um prestador de cuidados de saúde pode querer uma maior separação entre utilizadores clínicos, visitantes e dispositivos ligados.
É aqui também que as soluções de controlo de acesso à rede entram na discussão. Ajudam a estender a política de identidade da camada de aplicação para a camada de rede.
Onde a Purple se enquadra
Uma opção prática é a Purple, que suporta redes baseadas em identidade para colaboradores e ambientes multi-inquilino, incluindo integrações com o Entra ID (anteriormente Microsoft Entra ID), o Google Workspace e a Okta para um acesso seguro sem depender de palavras-passe partilhadas. Esse tipo de abordagem é útil quando deseja que a identidade da aplicação e a identidade da rede funcionem a partir da mesma fonte de verdade.
SSO no Seu Setor Casos de Utilização Práticos
A forma mais fácil de perceber o valor do SSO é olhar para o trabalho diário, não para diagramas de arquitetura.
Hospitalidade
Um gestor de operações hoteleiras começa o dia numa propriedade e termina-o noutra. Precisa de acesso a agendamentos, a um sistema de gestão de propriedades, a documentos partilhados e ao WiFi interno em ambos os locais.
Com o SSO, essa identidade acompanha-os. Iniciam sessão uma vez e os sistemas aprovados reconhecem essa sessão. Se a organização também associar o acesso à rede à mesma origem de identidade, o seu dispositivo gerido liga-se ao WiFi dos funcionários sem que ninguém tenha de enviar a palavra-passe mais recente por mensagem ao gerente de turno.
Retalho
Um gestor regional entra numa loja com um tablet. Necessita de aceder imediatamente a painéis de vendas, ferramentas de stock e aplicações de comunicação interna.
Numa configuração fragmentada, cada paragem pode significar outro pedido de início de sessão, outra palavra-passe expirada ou outra chamada para o suporte. Num modelo liderado pela identidade, o tablet autentica-se de forma limpa, o acesso reflete a função do utilizador e os colaboradores da loja não têm de partilhar credenciais locais para realizar o seu trabalho.
Um bom SSO não torna o acesso invisível. Torna o acesso legítimo previsível.
Saúde
Um clínico inicia um turno e necessita de um acesso rápido e controlado aos sistemas centrais. Pode mover-se entre estações de trabalho, dispositivos partilhados e segmentos de rede restritos durante o dia.
Aqui, o SSO ajuda a reduzir os inícios de sessão repetidos em aplicações aprovadas, enquanto os controlos de rede baseados na identidade ajudam a garantir que os utilizadores e dispositivos corretos se ligam aos ambientes sem fios adequados. Essa separação é importante. O acesso clínico, o acesso de convidados e o acesso de dispositivos não devem ser todos governados da mesma forma.
Propriedades multi-inquilino e campus
Em alojamentos de estudantes, centros de negócios e propriedades de uso misto, o pessoal e os residentes coexistem frequentemente na mesma infraestrutura física, mas nunca devem partilhar o mesmo modelo de acesso.
A equipa pode precisar de sistemas de edifícios, ferramentas de suporte e apps de administração interna. Os residentes ou inquilinos precisam de conectividade fiável, mas não de acesso a plataformas operacionais. Neste contexto, o desenho da identidade é o mais importante. O SSO pode suportar o acesso da força de trabalho, enquanto políticas de identidade de rede separadas mantêm o tráfego de inquilinos e convidados isolado.
Implementação de SSO e Melhores Práticas
Um projeto de SSO bem-sucedido começa com uma decisão: escolher o fornecedor de identidade que servirá como o seu plano de controlo. Para muitas organizações, trata-se do Microsoft Entra ID ou do Okta, porque essas plataformas já estão integradas no ciclo de vida do utilizador, MFA e políticas de dispositivos.
A implementação deve ser faseada. Comece pelas aplicações que mais importam e pelos grupos de utilizadores com maior probabilidade de beneficiar. Limpe as contas duplicadas, defina corretamente os grupos de funções e teste o comportamento da sessão antes de alargar o âmbito.
Os controlos que mais importam
Algumas práticas fazem a diferença entre uma demonstração interessante e uma implementação duradoura:
- Exigir MFA no ponto de início de sessão principal. Se um único início de sessão pode fornecer acesso a muitos recursos, esse início de sessão necessita de uma proteção mais forte.
- Criar processos de saída focados na revogação imediata. A identidade centralizada só ajuda se as alterações nas contas forem processadas rapidamente.
- Rever o acesso por função. O SSO pode facilitar a ocultação de acessos excessivos se ninguém verificar quem ainda tem acesso.
- Planear para interrupções do IdP. Saiba o que acontece se o seu serviço de identidade estiver indisponível e quais os sistemas que necessitam de tratamento alternativo.
Saiba quando o SSO não é a ferramenta certa
Este ponto passa despercebido em muitas explicações genéricas. A OneLogin assinala uma distinção crescente entre o SSO para colaboradores e o acesso de convidados ou dispositivos em implementações do mundo real, e coloca uma pergunta útil para os compradores na sua explicação sobre como funciona o início de sessão único: quando é que o SSO é a ferramenta errada e quando é que a identidade deve ser aplicada ao acesso à rede em vez do início de sessão na aplicação?
Isso é importante na conceção de redes WiFi. Os funcionários devem frequentemente utilizar um acesso baseado em políticas e associado à identidade. Os convidados normalmente precisam de algo mais leve, simples e separado. Tentar forçar cada problema de acesso através do SSO da equipa cria fricção onde ela não é necessária.
Se estiver a analisar o SSO como parte de uma estratégia de acesso mais ampla, inclua aplicações, WiFi de colaboradores, integração de convidados, dispositivos partilhados e fluxos de trabalho de revogação na mesma conversa. É aí que costumam surgir os maiores ganhos operacionais.
Se está a repensar o acesso em aplicações, WiFi de colaboradores, integração de convidados ou redes multi-inquilino, vale a pena dar uma vista de olhos à Purple. Esta oferece redes baseadas em identidade que podem funcionar com plataformas como o Microsoft Entra ID, a Okta e o Google Workspace, ajudando as equipas a substituir palavras-passe partilhadas e Captive Portals complexos por acessos controlados para colaboradores, convidados e residentes.



