

Um convidado liga-se ao WiFi do seu hotel. Um membro do pessoal inicia sessão na mesma família de rede através do Entra ID. Um tablet de ponto de venda volta a ligar-se automaticamente. No papel, já fez a parte difícil. A identidade é gerida, os SSIDs estão segmentados, os certificados foram emitidos e as suas regras de firewall parecem organizadas.
De seguida, um único pedido de DNS silencioso passa por cima de tudo isso.
Essa é a parte que muitas equipas esquecem. A primeira pergunta que a maioria dos dispositivos faz não é "tenho permissão para entrar nesta rede?". É "onde está o que pretendo alcançar?". Se a sua camada de DNS responder a essa pergunta de forma cega, um atacante pode abusar do único protocolo que quase todas as redes permitem por predefinição. Em ambientes movimentados de hotelaria, retalho, saúde e de uso misto, essa é uma lacuna grave entre o controlo de acessos e a proteção real.
Uma boa prática de DNS e segurança fecha essa lacuna. Trata o DNS como mais do que infraestrutura de fundo. Este torna-se um ponto de controlo para a integridade, privacidade, política e visibilidade, especialmente em redes onde o tráfego de convidados, o tráfego de funcionários e os dispositivos operacionais coexistem.
A Vulnerabilidade Invisível da sua Rede
Uma falha típica não começa com um alerta dramático. Começa com algo pequeno. Um dispositivo convidado junta-se a uma rede de um espaço e resolve um domínio malicioso semelhante. Um portátil do back-office segue uma resposta DNS envenenada para o serviço errado. Um dispositivo infetado utiliza o DNS para comunicar com um controlador remoto porque o tráfego Web de saída é filtrado de forma rigorosa, mas o DNS continua a ser amplamente confiável.
Essa sequência parece normal porque o tráfego DNS parece sempre normal ao início. Todos os telemóveis, tablets, browsers, caixas registadoras, smart TVs e leitores dependem dele. As equipas passam frequentemente mais tempo a proteger os fluxos de início de sessão do que a proteger o sistema de resolução de nomes do qual dependem todos os inícios de sessão e chamadas de aplicação.
Por que razão o DNS merece atenção ao nível da administração
Os dados do Reino Unido são difíceis de ignorar. Os relatórios de abuso de DNS aumentaram 44% de 2021 para 2022, atingindo 356.463 incidentes, de acordo com os dados do NCSC do Reino Unido citados nesta visão geral do histórico e segurança do DNS. A mesma fonte observa que, até 2023, os ataques baseados em DNS representavam 25% de todos os incidentes cibernéticos relatados em setores críticos como a saúde e os transportes.
Estes números são importantes porque os setores afetados assemelham-se muito aos modernos ambientes de WiFi de elevado tráfego. Dependem de conectividade constante, populações de dispositivos mistas e serviços que precisam de resolver nomes de forma rápida e fiável. Se o DNS for comprometido, a experiência do utilizador degrada-se e a segurança falha ao mesmo tempo.
O DNS não é apenas parte do caminho. Em muitos ambientes, é a primeira decisão de segurança que um dispositivo encontra.
Onde isto se manifesta nas operações diárias
O impacto no negócio manifesta-se normalmente em três áreas:
- Exposição de segurança: Os utilizadores podem ser redirecionados para destinos maliciosos, o malware pode resolver domínios de comando e controlo e os dados podem sair da rede através de canais que muitos controlos ignoram.
- Perturbação operacional: As aplicações da equipa falham intermitentemente, os fluxos de trabalho cativos comportam-se de forma estranha e a resolução de problemas torna-se lenta porque os sintomas parecem problemas gerais de conectividade.
- Experiência do cliente: Os convidados não se importam se a falha veio de falsificação de DNS, erros de filtragem ou um tempo limite do resolvedor. Eles apenas sabem que o WiFi parece não ser fiável.
Quando as equipas começam a tratar o DNS como um plano de segurança e não como mera infraestrutura básica, ganham uma forma mais limpa de controlar o risco sem adicionar atrito a cada ligação.
Compreender o Ponto Cego de Segurança do DNS
A analogia da "lista telefónica da internet" é bem conhecida. É útil, mas incompleta. O DNS não serve apenas para procurar nomes. Ele diz aos dispositivos para onde ir a seguir, frequentemente antes de qualquer controlo mais forte ter a oportunidade de agir. Isso torna-o menos parecido com uma lista telefónica e mais como o sistema de sinalização de toda a rede.
O ponto cego provém dos pressupostos originais do DNS. Foi construído para uma internet mais aberta, onde se esperava que os resolvers e os servidores autoritativos fossem de confiança. Os ambientes modernos de WiFi empresarial e de convidados não operam nesse mundo. Eles suportam clientes não confiáveis, dispositivos em roaming, serviços de terceiros e aplicações que dependem de uma resolução rápida e contínua.
O que realmente acontece durante uma consulta
Quando um utilizador abre uma app ou visita um site, o dispositivo pergunta primeiro a um resolvedor o endereço associado a um nome de domínio. Se o resolvedor já tiver a resposta em cache, responde rapidamente. Caso contrário, encaminha o pedido através da hierarquia do DNS até obter uma resposta e a devolver ao cliente.
Isto parece simples, mas existem vários pressupostos de confiança envolvidos nesse processo:
- O cliente confia no resolver para responder com precisão.
- O resolver confia nos dados a montante (upstream) a menos que a verificação esteja ativa.
- Qualquer pessoa que observe o caminho pode conhecer a consulta se o transporte não for encriptado.
- A política muitas vezes só é aplicada mais tarde, após o DNS já ter direcionado o dispositivo para um destino.
Uma stack de identidade robusta não resolve estes pressupostos por si só. Um utilizador pode autenticar-se perfeitamente e continuar a ser direcionado para o local errado se a integridade ou a privacidade do DNS forem fracas.
Por que razão as equipas subestimam o problema
O DNS desaparece frequentemente em segundo plano por ser uma infraestrutura partilhada. Ninguém o nota quando funciona. Quando falha, os sintomas espalham-se por browsers, aplicações, APIs, integração wireless e acesso à nuvem, fazendo com que as equipas investiguem a camada errada primeiro.
É aqui que os leitores se baralham frequentemente: assumem que, como o tráfego de aplicações usa TLS, o DNS já está protegido. Geralmente não está. As consultas de DNS tradicionais ainda podem estar visíveis ou ser adulteradas antes mesmo de a sessão encriptada para o serviço final começar.
Regra prática: Se protege a identidade, a autenticação WiFi e as sessões de aplicação, mas deixa o DNS não autenticado ou sem encriptação, não protegeu o início da ligação.
A fraqueza arquitetónica
O DNS tem duas fraquezas fundamentais, a menos que as corrija deliberadamente:
| Fraqueza | O que significa na prática | Por que motivo é importante |
|---|---|---|
| Sem autenticidade integrada | Um cliente pode aceitar uma resposta forjada ou manipulada | Os utilizadores e dispositivos podem ser redirecionados |
| Sem confidencialidade integrada | Terceiros podem observar o caminho da consulta | A intenção de navegação, a utilização de serviços e o comportamento dos dispositivos podem ser expostos |
É por isso que o DNS e a segurança pertencem à mesma conversa que a identidade, a segmentação e a política de acesso. O DNS não está a falhar porque as equipas são descuidadas. Está a falhar porque muitas implementações ainda dependem de modelos de confiança que já não correspondem às condições reais da rede.
O Panorama Moderno de Ameaças de DNS
Os atacantes gostam de DNS porque os defensores têm de o permitir. Um dispositivo que não consegue resolver nomes não consegue fazer praticamente nada, por isso o DNS é um dos poucos protocolos que permanece amplamente permitido em quase todas as redes. Isso torna-o num caminho conveniente para redirecionamento, sinalização oculta e abuso em escala.
O âmbito é vasto. Os dados da Forrester de 2025 revelam que 95% das organizações sofreram ataques via DNS, conforme citado na avaliação de risco de DNS da EfficientIP. A mesma fonte explica um sinal prático de exfiltração de DNS: os atacantes podem ocultar dados úteis em campos de subdomínio, e os comprimentos de consulta que normalmente rondam os 63 a 255 carateres para pedidos legítimos podem exceder os 500 carateres em tentativas de exfiltração.
Envenenamento de cache e respostas falsas
O envenenamento de cache visa a confiança no resolver. Se um atacante conseguir injetar uma resposta falsa na cache, os utilizadores que fizerem uma pergunta legítima podem receber um destino malicioso. Num ambiente de recinto, isto pode afetar muitos clientes rapidamente, porque os resolvers partilhados servem grandes populações.
O perigo não é apenas o phishing. As aplicações internas, os serviços na nuvem, os sistemas de atualização e as plataformas de fornecedores dependem todos de uma resolução de nomes precisa. Assim que o resolver devolve dados incorretos, o resto do sistema pode comportar-se como planeado, mas continuar a encaminhar os utilizadores para o local errado.
Túneis de DNS e exfiltração de dados
O tunelamento de DNS transforma os campos de consulta num canal de transporte oculto. Em vez de utilizar o DNS apenas para solicitar um endereço, o malware compacta a informação no próprio nome da consulta. Um servidor autoritativo malicioso reconstrói depois esses fragmentos no exterior.
As anomalias são significativas. Strings de consulta muito longas, números invulgares de pontos ou pedidos repetidos de subdomínios estranhos podem indicar que um dispositivo está a utilizar o DNS para outra finalidade que não a resolução de nomes. Numa rede de convidados ou multi-tenant, isso importa porque os controlos tradicionais podem focar-se em categorias web e portas conhecidas, deixando o DNS praticamente inalterado.
Consultas de DNS longas e estranhas nem sempre são ruído inofensivo. Podem ser o equivalente na rede a alguém a transportar ficheiros pela saída de emergência.
Comando e controlo sobre tráfego permitido
Os atacantes também utilizam o DNS para comando e controlo porque este se mistura com o tráfego normal. Mesmo uma rede gerida de forma rigorosa permite frequentemente que o DNS flua para resolutores aprovados. O malware pode explorar esse caminho rotineiro para obter instruções ou localizar a fase seguinte de um ataque.
Isto é particularmente problemático na hotelaria e no retalho porque o ambiente é ruidoso. Os dispositivos entram e saem constantemente. Os browsers, as apps, as plataformas de fidelização, os sistemas de registo de convidados e os SDKs de publicidade geram um elevado volume de pesquisas. Esse tráfego de fundo torna fácil ocultar uma monitorização fraca no seu interior.
Amplificação de DDoS e sobrecarga do serviço
O DNS também pode ser instrumentalizado para amplificação. Resolvers abertos ou mal utilizados podem tornar-se parte de um padrão mais amplo de negação de serviço, seja como alvos ou participantes involuntários. Mesmo quando a sua organização não é a vítima final, um design de DNS inseguro pode criar instabilidade, consumir recursos e complicar a resposta a incidentes.
Para equipas que gerem redes WiFi de convidados, é por isto que a filtragem e a política ao nível do DNS podem ser úteis tanto a nível operacional como de proteção. O guia da Purple sobre Filtragem de DNS para WiFi de convidados, bloqueio de malware e conteúdo inadequado merece leitura se estiver a analisar como o controlo ao nível do domínio afeta tanto a segurança como a experiência do utilizador.
O aspeto prático desta situação no terreno
Uma forma útil de pensar sobre as ameaças de DNS é pelo impacto no negócio, em vez dos detalhes do protocolo.
- Encaminhamento incorreto: os utilizadores vão parar ao destino errado.
- Comunicação silenciosa: os dispositivos infetados continuam a comunicar com o exterior.
- Exfiltração oculta: os dados saem em padrões que parecem consultas normais.
- Interrupção do serviço: o acesso legítimo torna-se lento, instável ou indisponível.
É por isso que a segurança de DNS não é um controlo de nicho para especialistas. Faz parte da defesa do endpoint, do controlo de acessos, da resposta a incidentes e da fiabilidade orientada para o cliente, tudo ao mesmo tempo.
O seu Kit de Ferramentas de Defesa: DNSSEC, DoH e DoT
Três tecnologias surgem repetidamente na conceção de segurança de DNS séria: DNSSEC, DoH e DoT. Elas resolvem problemas diferentes. As equipas juntam-nas frequentemente no mesmo saco e depois ficam desiludidas quando um controlo não impede a ameaça que tinham em mente.
A forma mais simples de os distinguir é esta: o DNSSEC protege a autenticidade e a integridade. O DoH e o DoT protegem a privacidade em trânsito. Normalmente, necessita de ambos os conceitos na sua arquitetura, porque "esta resposta é genuína?" e "alguém pode observar ou alterar esta consulta no caminho?" são perguntas diferentes.
DNSSEC como um selo de cera digital
O DNSSEC assina digitalmente os dados do DNS para que os resolutores possam verificar se a resposta veio da fonte correta e não foi alterada. Pense nisso como um selo de cera numa carta oficial. O selo não esconde o conteúdo da carta, mas ajuda a detetar falsificações.
Isso torna o DNSSEC especialmente útil contra falsificação e envenenamento de cache. Se um resolver validar o DNSSEC e a cadeia de assinaturas falhar, este pode rejeitar a resposta em vez de confiar nela cegamente.
O DNSSEC não encripta a consulta. As pessoas frequentemente esquecem-se disso. Ele garante que a resposta é autêntica, mas não impede que terceiros vejam qual foi o nome solicitado.
DoH e DoT como canais cifrados
O DNS over HTTPS (DoH) e o DNS over TLS (DoT) encriptam ambos o tráfego DNS entre o cliente e o resolutor, ou entre elementos de rede, dependendo do seu design. A sua função é a privacidade e a segurança do transporte.
Uma analogia simples ajuda. Se o DNSSEC é o selo de cera, o DoH e o DoT são o envelope seguro do estafeta. Impedem a espionagem casual e dificultam a manipulação em trânsito.
A diferença entre ambos é essencialmente operacional:
- DoH envia o DNS dentro de HTTPS. Isto pode enquadrar-se perfeitamente em ambientes focados na web e nalgumas arquiteturas de aplicações.
- DoT utiliza TLS especificamente para DNS. Muitas equipas preferem-no quando pretendem uma separação mais clara e um controlo mais explícito do tráfego DNS.
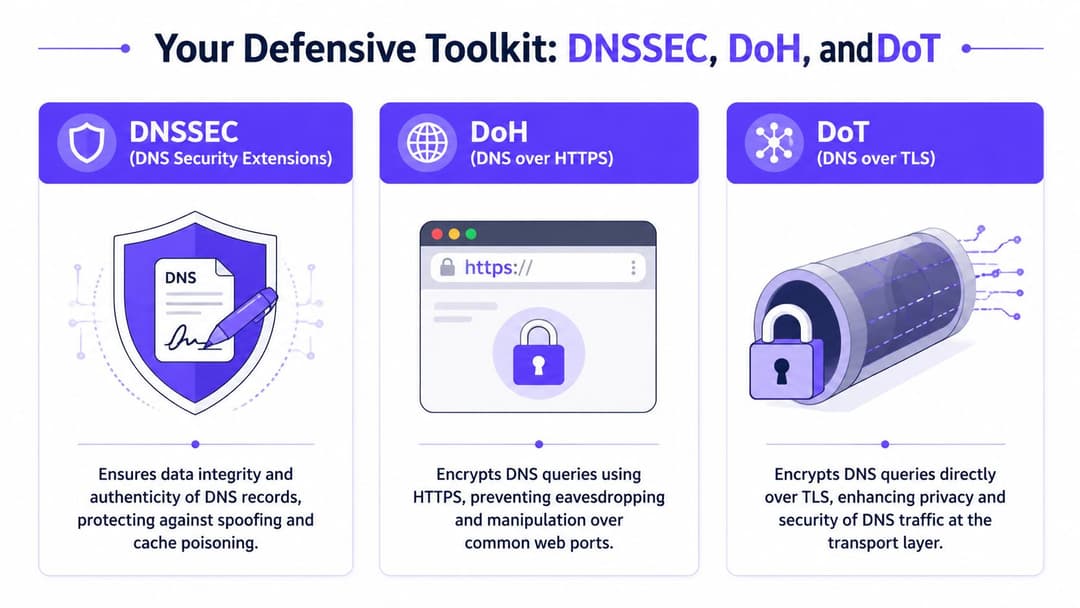
Comparação de Protocolos de Segurança DNS
| Protocolo | Objetivo Principal | Mecanismo | Protege Contra | Ideal Para |
|---|---|---|---|---|
| DNSSEC | Autenticidade e integridade | Assinaturas criptográficas em registos DNS | Spoofing, respostas falsificadas, envenenamento de cache | Validar que as respostas DNS são genuínas |
| DoH | Privacidade em trânsito | Encripta DNS dentro de HTTPS | Interceção e manipulação em trânsito | Ambientes voltados para o cliente e arquiteturas alinhadas com a web |
| DoT | Privacidade em trânsito | Encripta DNS sobre TLS | Interceção e manipulação em trânsito | Privacidade de DNS entre resolvedor e cliente ou redes geridas |
Escolher a combinação certa
Grande parte da confusão desaparece quando se mapeia cada controlo para um risco concreto.
Se está preocupado com respostas DNS falsas, comece com a validação DNSSEC.
Se está preocupado com a visibilidade das consultas em redes não confiáveis, adicione DoH ou DoT.
Se se preocupa com ambos, combine autenticidade e encriptação.
Distinção fundamental: O DNSSEC responde a "posso confiar nesta resposta?" O DoH e o DoT respondem a "alguém pode ver ou adulterar esta conversa no caminho?"
Erros comuns de conceção
As equipas tendem a cometer três erros evitáveis:
Implementar encriptação sem validação
As consultas são privadas em trânsito, mas o resolvedor ainda pode aceitar dados não autenticados a montante.Ativar a validação sem planeamento operacional
O DNSSEC introduz modos de falha quando os registos ou delegações são geridos incorretamente, pelo que a monitorização e a disciplina de mudança são importantes.Ignorar o comportamento do resolvedor em redes de convidados
Os dispositivos dos convidados podem usar as suas próprias preferências de DNS, a menos que a sua política de rede e o design de integração tenham isso em conta.
Em ambientes corporativos e de WiFi de elevado tráfego, o modelo mais robusto é o estruturado em camadas. Valide onde a autenticidade importa. Encripte onde a privacidade da consulta importa. Adicione políticas de proteção no resolver para que o DNS se torne um controlo ativo e não apenas um serviço de pesquisa.
Implementar DNS Seguro na Prática
A questão de design não é "devemos proteger o DNS?" É "onde aplicamos essa proteção e como evitamos interromper as jornadas dos utilizadores?" A resposta varia entre uma rede empresarial gerida e um serviço de WiFi público ou semipúblico.
Um portátil corporativo registado na sua plataforma de identidade dá-lhe margem para uma política mais rigorosa. Um telemóvel de um convidado no átrio de um hotel não. Ambos continuam a precisar de DNS seguro, mas os controlos situam-se em locais diferentes.
Do lado empresarial
Para funcionários e dispositivos geridos, centralize a política de DNS tanto quanto a sua arquitetura o permitir. Isso geralmente significa resolutores aprovados, respostas validadas, transporte encriptado onde apropriado e telemetria clara na sua pilha de monitorização.
Um padrão de implementação prático assemelha-se a isto:
- Utilize resolvedores geridos: Mantenha os dispositivos dos colaboradores associados a resolvedores que controla ou nos quais confia explicitamente, para que a política e o registo permaneçam coerentes.
- Valide a autenticidade: Ative a validação DNSSEC em resolvedores que atendem utilizadores internos e fluxos de trabalho críticos.
- Encriptar caminhos sensíveis: Utilize DoH ou DoT onde a privacidade das consultas for importante, especialmente em segmentos menos confiáveis ou ligações externas.
- Incorpore as deteções nas operações: Os registos do resolvedor tornam-se muito mais valiosos quando o seu SOC ou NOC os consegue correlacionar com eventos de identidade, de endpoint e de rede sem fios.
Este é também o local ideal para serviços de DNS protetores que bloqueiam destinos conhecidos como maliciosos ou que violam as políticas antes de uma ligação ser estabelecida. Quando bem utilizado, isto proporciona-lhe um controlo mais limpo do que depender da inspeção de pacotes no decorrer do fluxo.
No WiFi de convidados
O WiFi de convidados exige uma abordagem mais leve. As pessoas esperam um acesso rápido e sem atrito. Filtros excessivamente agressivos ou escolhas de resolver que adicionem latência vão gerar chamadas para o suporte muito antes de os utilizadores valorizarem a sua postura de segurança.
O objetivo é simples: impedir caminhos de resolução obviamente prejudiciais ou inadequados, mantendo a navegação fluida.
O que priorizar primeiro
- Escolha fornecedores de DNS upstream seguros: Escolha fornecedores que suportem controlos de segurança modernos e um desempenho estável.
- Aplique filtragem de categorias e ameaças com cuidado: Bloqueie malware, phishing e destinos claramente indesejados, mas teste as políticas face aos comportamentos comuns dos visitantes.
- Mantenha o caminho do resolvedor previsível: Desenhe os seus gateways, controladores ou serviços de borda para que o DNS de visitantes não se desvie para caminhos não geridos.
- Esteja atento a anomalias, não apenas a domínios nocivos conhecidos: O tunelamento e a exfiltração de dados aparecem frequentemente como padrões de consulta invulgares antes de constarem numa lista de bloqueio.
Uma opção prática nesta categoria é o Purple Shield, que aplica filtragem ao nível do DNS para ambientes WiFi. Numa propriedade de recinto misto, esse tipo de controlo pode situar-se acima do hardware de rede existente e bloquear domínios de risco antes que as sessões sejam estabelecidas.
Os hábitos operacionais que mais importam
A configuração é apenas metade do trabalho. A segurança do DNS pode falhar sem que ninguém se aperceba quando a higiene operacional falha.
| Prática operacional | Por que motivo é importante |
|---|---|
| Controlo de alterações para registos DNS e resolvedores | Reduz interrupções acidentais e falhas de validação |
| Revisão rotineira das decisões de filtragem | Evita experiências de visitantes com falhas e bloqueios excessivos |
| Revisão de telemetria por identidade ou tipo de utilizador | Ajuda a separar o ruído dos visitantes do risco dos colaboradores |
| Manuais de incidentes que incluem evidências de DNS | Acelera a investigação quando os sintomas abrangem múltiplos sistemas |
Se o seu processo de incidentes não questionar o que o dispositivo resolveu antes do evento, muitas vezes está a começar demasiado tarde.
Onde as equipas ficam bloqueadas
A maioria dos problemas de implementação resulta de um de dois pressupostos. Primeiro, as equipas assumem que o DNS seguro é apenas um problema de perímetro. Não é. O comportamento do resolver interno é igualmente importante. Segundo, assumem que o tráfego de convidados não pode ser protegido de forma eficaz sem adicionar fricção. Isso também não é verdade. Os controlos de DNS bem concebidos costumam melhorar a experiência do utilizador, pois removem desvios maliciosos antes mesmo de os utilizadores os verem.
Na prática, a segurança de DNS depende menos de um produto ou protocolo específico e mais de um posicionamento disciplinado. Coloque os controlos certos no resolver, alinhe-os com o tipo de utilizador e integre a telemetria de DNS nas suas operações de rede normais.
Integrar o DNS na sua Rede Zero Trust
A maioria dos programas Zero Trust começa com a identidade. Isso faz sentido. Quer saber quem é o utilizador, em que dispositivo está e ao que lhe deve ser permitido aceder. Mas muitos ambientes ficam-se por aí. Autenticam a sessão, segmentam a rede e continuam a deixar o DNS a funcionar como um serviço público aberto.
Essa lacuna tornou-se mais visível. A discussão da RSA Conference 2025 citada na análise da Cygnalabs sobre o DNS como o elo perdido nas estratégias Zero Trust observa que os serviços de DNS de proteção estão a ganhar força, mas a adoção continua inconsistente, embora o abuso de DNS sustente o phishing, o ransomware e o roubo de dados. A mesma fonte aponta para o desafio não resolvido de integrar a segurança do DNS em sistemas de autenticação sem palavra-passe e redes Zero Trust para evitar o movimento lateral e a exfiltração de dados através de canais de DNS.
O DNS como ponto de aplicação de políticas
Neste ponto, o DNS deixa de ser um serviço de suporte e passa a funcionar como um ponto de aplicação de políticas. Um resolver deteta a intenção muito cedo. Antes de um utilizador ou dispositivo aceder a uma aplicação, solicita um nome. Essa consulta pode ser verificada em relação a políticas, identidade, sinais de risco e inteligência de ameaças.
A discussão de abril de 2025 sobre a norma NIST SP 800-81 Revisão 3 neste resumo de segurança de DNS da RSA Conference 2025 descreve o DNS como uma forma de aplicar decisões de acesso, utilizando o comportamento da consulta como entrada para motores Zero Trust, permitindo que os pedidos sejam bloqueados ou redirecionados quando violam a política. Para redes baseadas em identidade, essa é a ligação que faltava entre "este dispositivo está autenticado" e "este dispositivo pode resolver este destino agora mesmo".
O aspeto de um DNS com reconhecimento de identidade
Num ambiente WiFi moderno, pode associar a política de DNS a contextos como:
- Tipo de utilizador: convidado, funcionário, prestador de serviços, inquilino, dispositivo não gerido
- Estado de autenticação: pré-login, recém-integrado, totalmente confiável
- Postura do dispositivo: gerido, não gerido, legado, de uso partilhado
- Localização ou função do espaço: front-of-house, back-office, clínico, área de retalho, rede residencial
Um portátil de um colaborador autenticado através de um fluxo de trabalho integrado com diretório não deve resolver os mesmos destinos que um telemóvel de convidado ou um ecrã IoT. A política de DNS pode refletir isso sem forçar que todas as decisões passem pela inspeção da firewall.
É também por isso que uma higiene sólida de domínios continua a ser importante. Se os seus registos, padrões de nomenclatura e modelos de propriedade forem desorganizados, torna-se mais difícil aplicar políticas de forma consistente. Uma referência operacional útil é o guia da OneNine sobre Estratégias para gestão de domínios e DNS, especialmente para equipas que tentam alinhar a governação de DNS com controlos de segurança mais amplos.
Por que razão isto é importante em ambientes WiFi de elevado tráfego
As plataformas de rede baseadas em identidade podem estabelecer quem ou o que se juntou à rede. O DNS adiciona o controlo lógico seguinte: que nomes essa entidade tem permissão para resolver. Num modelo de implementação Purple, essa ligação é importante porque os utilizadores convidados, funcionários e multi-inquilinos partilham a infraestrutura ao mesmo tempo que necessitam de fronteiras de confiança diferentes. A política de DNS permite-lhe impor essas fronteiras de forma precoce e discreta.
Por exemplo, um dispositivo de convidado pode ser autorizado a navegar normalmente, mas impedido de resolver domínios associados à distribuição de malware. Um dispositivo de funcionário pode ter acesso a SaaS interno e serviços operacionais, sendo-lhe negado o acesso a destinos suspeitos. Um dispositivo legado pode ser fortemente restringido, mesmo que não consiga suportar controlos de endpoint mais avançados.
Se está a desenhar o modelo de acesso mais amplo, o guia da Purple sobre estratégias de implementação e melhores práticas de acesso de rede zero trust fornece um contexto útil sobre como a identidade de rede e a política se complementam.
O controlo Zero Trust mais limpo é frequentemente o mais precoce. Se um dispositivo nunca resolver o destino, a sessão de risco nunca se inicia.
Um melhor modelo mental
Pense na identidade como a verificação do passaporte e no DNS como o controlo de rotas. A autenticação diz-lhe quem chegou. A política de DNS diz-lhe se têm permissão para obter direções para um determinado destino.
Sem essa segunda camada, o Zero Trust pode tornar-se estranhamente permissivo. Os utilizadores são verificados, mas os seus dispositivos ainda têm ampla liberdade para perguntar onde fica qualquer coisa. Trazer o DNS para o modelo corrige essa assimetria.
Tornar o DNS a sua Primeira Linha de Defesa
A antiga perspetiva do DNS era puramente administrativa. Manter os registos organizados, manter a resolução rápida e passar para as camadas de segurança "reais". Essa perspetiva já não se sustenta em ambientes corporativos e de conectividade de convidados, onde cada dispositivo depende do DNS antes que qualquer outra coisa útil possa acontecer.
O DNS encontra-se agora no início da relação de confiança. Influencia se os utilizadores chegam ao serviço certo, se o malware consegue encontrar o seu controlador, se os dados podem escapar sem serem detetados e se a política de Zero Trust age com rapidez suficiente para ser relevante. Se essa camada for fraca, as restantes medidas de controlo passam o tempo a compensar uma falha no início da ligação.
A conclusão prática
Uma estratégia duradoura de DNS e segurança normalmente inclui quatro ideias a funcionar em conjunto:
- Controlos de integridade: utilize DNSSEC onde a autenticidade das respostas for importante.
- Controlos de privacidade: utilize DoH ou DoT onde a confidencialidade das consultas for importante.
- Política de proteção: bloqueie caminhos de resolução de risco, maliciosos ou inadequados diretamente no resolver.
- Contexto de identidade: aplique diferentes decisões de DNS com base em quem é o utilizador, qual é o seu dispositivo e em que parte da rede se encontra.
Essa combinação é particularmente útil em ambientes de hotelaria, retalho, saúde, transportes e instalações residenciais onde uma única infraestrutura pode suportar simultaneamente o acesso de convidados, colaboradores e dispositivos operacionais.
O que as equipas maduras fazem de diferente
As equipas maduras deixam de tratar os registos de DNS como ruído de fundo. Utilizam as provas de DNS na resolução de problemas, na resposta a incidentes e na governação de acessos. Analisam o comportamento do resolvedor juntamente com os eventos de autenticação. Desenham políticas de guest WiFi para reduzir os danos sem fazer com que a conectividade pareça hostil.
Se deseja obter mais perspetivas sobre como o DNS se enquadra no modelo de proteção mais amplo para ambientes sem fios, as informações de segurança de rede e sem fios da Purple são a leitura seguinte indicada.
A mudança mais útil é conceptual. Não pergunte se o DNS precisa de segurança integrada. Pergunte antes que percentagem da sua postura de segurança já depende do DNS, quer tenha planeado isso ou não. Assim que vir o DNS como um plano de controlo, as prioridades tornam-se mais claras.
A Purple ajuda as organizações a fornecerem acesso WiFi baseado em identidade para convidados, funcionários e ambientes multi-tenant, com opções que suportam a proteção ao nível do DNS como parte de uma estratégia de conectividade segura mais ampla. Se está a repensar a forma como a autenticação, a política e a experiência do utilizador devem funcionar em conjunto, explore a Purple.



