
A Lista de Verificação para a Migração de NAC Legado para NAC Cloud-Native
Este guia de referência técnica de autoridade fornece uma lista de verificação estruturada em três fases para a migração de um Network Access Control (NAC) legado para uma arquitetura cloud-native. Equipas de gestão de TI e arquitetos de rede dispõem aqui de estratégias práticas para gerir a integração de identidade, paridade de políticas e conformidade sem interromper as operações do local.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Enterprise WiFi Security Guide →
Resumo Executivo
A migração de um Network Access Control (NAC) legado para uma arquitetura cloud-native já não é uma atualização opcional; é um requisito crítico para manter a segurança, a escalabilidade e a conformidade nos ambientes empresariais modernos. Os sistemas legados, que dependem frequentemente de hardware local desatualizado e de estruturas de diretório rígidas, têm dificuldade em suportar o crescimento explosivo de dispositivos IoT, a mobilidade dinâmica dos funcionários e as exigências rigorosas do acesso de convidados moderno. Para Diretores de Operações de Locais e gestores de TI nos setores da hotelaria, retalho e público, a transição para um NAC cloud-native mitiga os riscos de falha de hardware e fragmentação de políticas, permitindo simultaneamente a automatização baseada em API.
Este guia de referência técnica fornece uma lista de verificação abrangente para executar esta migração. Descreve uma abordagem estruturada em três etapas: avaliação pré-migração, execução em paralelo e validação, e transição total e otimização. Ao dissociar a aplicação de políticas do hardware e federar os repositórios de identidade, as organizações podem alcançar o aprovisionamento zero-touch, uma aplicação robusta do IEEE 802.1X e uma integração perfeita com as ferramentas do ecossistema. Crucialmente, este guia detalha como tirar partido de plataformas como a Purple para integrar a identidade de convidados e a política de rede, garantindo que a migração proporciona um ROI operacional imediato e uma postura de segurança melhorada.
Análise Técnica Detalhada
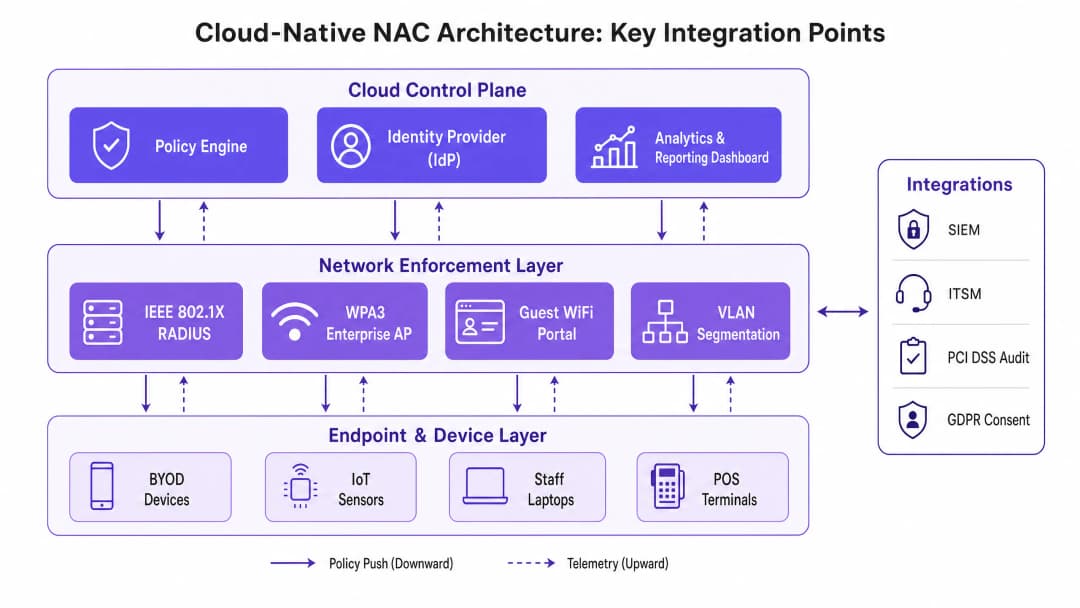
A mudança fundamental na transição do NAC legado para o cloud-native é a separação do plano de controlo do plano de dados. As arquiteturas legadas dependem tipicamente de servidores RADIUS monolíticos e de dispositivos físicos implementados na periferia ou centralizados num centro de dados principal. Este modelo cria estrangulamentos, aumenta a latência para locais distribuídos e exige uma intervenção manual constante para manter a consistência das políticas.
O NAC cloud-native abstrai o motor de políticas e o Fornecedor de Identidade (IdP) para um ambiente de nuvem escalável. A aplicação é enviada para a periferia, quer através de agentes de software leves, quer através de integração direta por API com pontos de acesso e switches modernos. Esta arquitetura altera fundamentalmente a forma como a autenticação e a autorização são processadas.
Federação de Identidades e RADIUS
No cerne da migração está a transição da gestão de identidades. O NAC legado depende frequentemente de associações LDAP diretas ao Active Directory local. As soluções cloud-native favorecem a integração SAML ou OIDC com Fornecedores de Identidade na nuvem, como o Azure AD ou o Okta. Ao migrar, a infraestrutura RADIUS deve ser modernizada. Os serviços RADIUS na nuvem gerem a autenticação IEEE 802.1X globalmente (por exemplo, EAP-TLS, PEAP-MSCHAPv2), reduzindo a latência ao encaminhar os pedidos para o Ponto de Presença geográfico mais próximo.
É crítico documentar cada método de Extensible Authentication Protocol (EAP) atualmente em uso. A falha no suporte aos tipos de EAP existentes no novo ambiente resultará em falhas de autenticação imediatas para os endpoints. Além disso, para o acesso de convidados, a integração de uma plataforma robusta de Guest WiFi como a Purple permite a aplicação de políticas baseadas na nuvem, eliminando a complexidade do RADIUS Change of Authorisation (CoA) e da atribuição de VLAN do hardware local.
Segmentação de Rede e Conformidade
O NAC moderno não se trata apenas de acesso; trata-se de segmentação dinâmica. Em ambientes sujeitos a PCI-DSS ou GDPR, a capacidade de atribuir dinamicamente VLANs ou aplicar políticas de micro-segmentação com base na função do utilizador, postura do dispositivo e localização é primordial. O NAC cloud-native avalia o contexto - quem, o quê, onde e quando - antes de conceder o acesso.
Durante a migração, as atribuições estáticas de VLAN existentes devem ser mapeadas para políticas dinâmicas. Por exemplo, um terminal POS deve ser isolado da rede de convidados e da rede geral de funcionários. O motor de políticas na nuvem avalia o endereço MAC do dispositivo (ou, idealmente, um certificado de dispositivo) e instrui a infraestrutura de rede a colocá-lo numa zona segura em conformidade com o PCI.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A execução da migração requer uma abordagem disciplinada e faseada para minimizar a interrupção nos locais ativos e nas operações de negócio críticas.
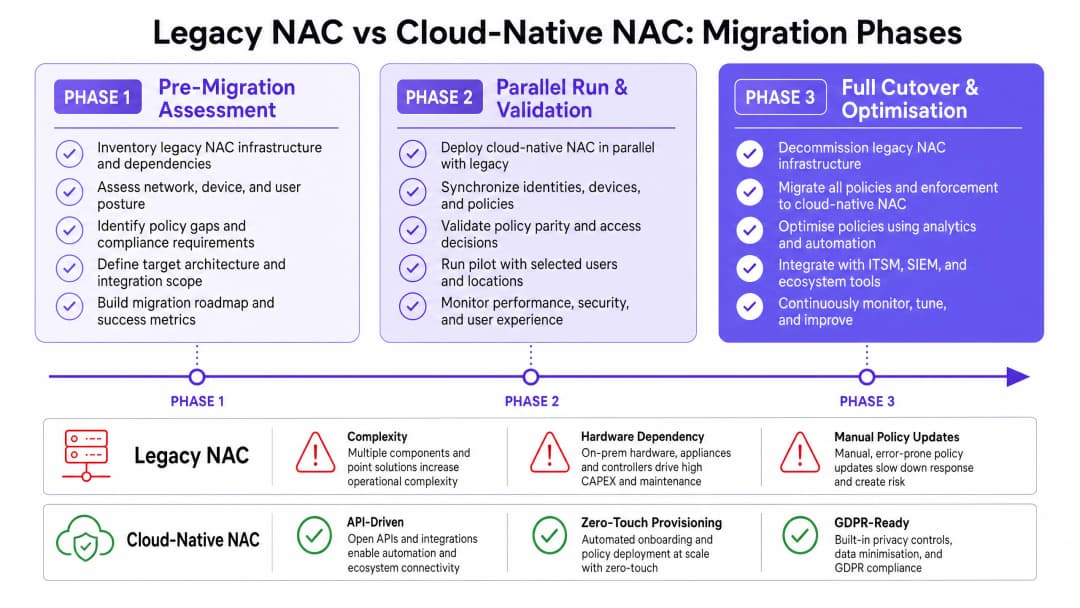
Fase 1: Avaliação Pré-Migração
Antes de alterar qualquer configuração, é obrigatório um inventário completo do ecossistema NAC existente. Isto inclui o mapeamento de todos os servidores RADIUS, configurações de suplicantes, esquemas de VLAN e integrações de terceiros (como plataformas SIEM ou ITSM).
- Auditar Fontes de Identidade: Identifique todos os diretórios e bases de dados utilizados para autenticação. Limpe as contas herdadas e aplique MFA em identidades privilegiadas.
- Mapear Métodos EAP: Documente todos os métodos 802.1X em uso nas redes cabeadas e sem fios.
- Analisar Fluxos de Convidados: Documente as integrações atuais de Captive Portal. Avalie como uma solução moderna de Guest WiFi pode simplificar este processo.
- Rever Dispositivos IoT: Identifique os dispositivos que dependem de MAC Authentication Bypass (MAB) e planeie a autenticação baseada em certificados sempre que possível.
Fase 2: Execução Paralela e Validação
A estratégia mais eficaz é implementar o NAC cloud-native em modo sombra ao lado do sistema legado. Isto permite a validação de políticas sem afetar o tráfego de produção.
- Implementar Cloud RADIUS: Configure o NAC na nuvem para receber pedidos de autenticação em paralelo com o sistema legado.
- Validar a Paridade de Políticas: Compare as decisões de acesso (Função, VLAN, ACL) tomadas por ambos os sistemas. Quaisquer discrepâncias devem ser investigadas e resolvidas.3. Testar a Latência: Garanta que os pedidos de autenticação na cloud sejam concluídos dentro de limites aceitáveis (normalmente inferiores a 100 ms).
- Grupos Piloto: Migre um pequeno subconjunto de utilizadores (por exemplo, a equipa de TI) ou um SSID específico não crítico para o novo sistema para validar a funcionalidade de ponta a ponta.
Fase 3: Transição Completa e Optimização
Assim que a paridade for confirmada, execute a transição durante uma janela de manutenção agendada.
- Sequenciar a Transição: Comece pelas redes de menor risco. Migre primeiro a rede de convidados, seguida pela rede sem fios dos funcionários, pela rede cablada 802.1X e, por fim, pelas redes de IoT/OT.
- Monitorizar a Telemetria: Utilize a visibilidade avançada da plataforma na cloud para monitorizar as taxas de sucesso de autenticação e identificar comportamentos anómalos.
- Integrar Analytics: Encaminhe a telemetria para uma plataforma de WiFi Analytics para obter informações sobre o tempo de permanência dos dispositivos, padrões de ligação e utilização espacial.
- Desmantelar o Hardware Antigo: Assim que a estabilidade for alcançada, limpe de forma segura e desmantele os equipamentos de NAC antigos.
Melhores Práticas
Para garantir uma implementação resiliente e escalável, siga estas melhores práticas do sector:
- Adote o WPA3-Enterprise: Sempre que o hardware o permitir, exija o WPA3-Enterprise com modo de 192 bits para redes altamente seguras (por exemplo, finanças, RH). Isto alinha-se com as mais recentes normas de segurança da Wi-Fi Alliance. Para uma compreensão mais aprofundada das normas sem fios modernas, consulte o nosso guia sobre WiFi Frequencies: A Guide to WiFi Frequencies in 2026.
- Federar a Identidade dos Convidados: Não gira as contas de convidados no diretório corporativo. Utilize uma plataforma concebida especificamente para o efeito, como a Purple, para gerir o registo de convidados, a gestão de consentimentos e a residência de dados, garantindo a conformidade com o GDPR.
- Implementar Princípios de Zero Trust: Abandone a confiança implícita baseada na localização da rede. Implemente a avaliação contínua da postura de segurança para todos os endpoints antes de conceder acesso.
- Automatizar o Registo de IoT: Abandone o MAB ao implementar o aprovisionamento automatizado de certificados para dispositivos sem interface de utilizador.
Para obter mais informações sobre a evolução da segurança de rede, consulte The Future of WiFi Security: AI-Driven NAC and Threat Detection e a sua versão em espanhol, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas.
Resolução de Problemas e Mitigação de Riscos
A migração acarreta inherentemente riscos. Antecipar os modos de falha comuns é fundamental para uma transição sem sobressaltos.
Modo de Falha: Problemas de Sincronização de Identidade Se o IdP na cloud falhar na sincronização com o diretório local, a autenticação falhará. Mitigação: Implemente uma monitorização robusta nos agentes de sincronização de diretórios. Configure conectores de sincronização redundantes em diferentes locais físicos.
Modo de Falha: Elevada Latência de Autenticação O encaminhamento de tráfego RADIUS para uma região de nuvem remota pode causar tempos de espera (timeouts) no suplicante do endpoint. Mitigação: Selecione uma região de nuvem geograficamente próxima dos locais. Implemente proxies RADIUS locais ou dispositivos de sucursal resilientes para locais críticos, tais como grandes superfícies de Retail ou instalações de Healthcare.
Modo de Falha: Perda de Conectividade IoT Os dispositivos IoT legados têm frequentemente configurações de rede predefinidas ou carecem de suporte para métodos EAP modernos. Mitigação: Mantenha um SSID dedicado e isolado com fallback MAB especificamente para dispositivos IoT legados até que estes possam ser substituídos. Garanta que esta VLAN possui ACLs estritas que limitam o movimento lateral.
ROI e Impacto no Negócio
A transição para um NAC nativo na nuvem proporciona um valor de negócio mensurável para além de uma segurança reforçada.
- Eficiência Operacional: O aprovisionamento sem toque (zero-touch) e a gestão centralizada de políticas reduzem significativamente as horas de engenharia necessárias para alterações, adições e mudanças (MACs).
- Poupança em Hardware: A desativação de equipamentos locais elimina os custos associados a energia, refrigeração e contratos de manutenção.
- Experiência de Convidado Melhorada: A integração do NAC com uma plataforma moderna de Guest WiFi reduz a fricção no registo de utilizadores, resultando em taxas de adesão mais elevadas e numa recolha de dados mais rica para as equipas de marketing nos setores de Hospitality e Transport.
- Redução de Risco: Os relatórios automatizados de conformidade e a segmentação dinâmica reduzem a probabilidade e o impacto potencial de violações de dados, baixando os prémios de ciberseguro e protegendo a reputação da marca.
Definições Principais
Network Access Control (NAC)
Uma solução de segurança que aplica políticas a dispositivos e utilizadores que tentam aceder a uma rede.
Essencial para garantir que apenas dispositivos autorizados e em conformidade se ligam às redes corporativas ou de clientes.
Arquitetura Cloud-Native
Desenho de aplicações especificamente para tirar partido de modelos de computação em nuvem, normalmente utilizando microsserviços e APIs.
Permite que o NAC dimensione de forma ilimitada e separe a gestão de políticas das restrições do hardware local.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece uma gestão centralizada de Autenticação, Autorização e Contabilização (AAA).
O protocolo principal utilizado por switches de rede e APs para comunicar com o motor de políticas do NAC.
IEEE 802.1X
Um padrão IEEE para Network Access Control baseado em portas, que fornece um mecanismo de autenticação para dispositivos que se desejam ligar a uma LAN ou WLAN.
O padrão de excelência para autenticação de rede segura e de nível empresarial para dispositivos de funcionários.
MAC Authentication Bypass (MAB)
Um método de concessão de acesso à rede com base no endereço MAC do dispositivo, em vez de um nome de utilizador/palavra-passe ou certificado.
Comumente utilizado para dispositivos IoT sem interface de utilizador (impressoras, câmaras) que não suportam 802.1X, embora seja inerentemente menos seguro.
Segmentação Dinâmica
A capacidade de atribuir políticas de acesso à rede (como VLANs ou ACLs) dinamicamente com base na identidade do utilizador, tipo de dispositivo ou contexto.
Crucial para isolar diferentes tipos de tráfego (por exemplo, manter os terminais POS separados do WiFi de clientes).
Identity Provider (IdP)
Uma entidade de sistema que cria, mantém e gere informações de identidade para principais e fornece serviços de autenticação.
O NAC nativo na nuvem depende de IdPs modernos (Azure AD, Okta) em vez de servidores LDAP legados locais.
Change of Authorisation (CoA)
Uma extensão RADIUS que permite ao servidor NAC alterar dinamicamente as permissões de acesso de uma sessão ativa.
Utilizado amplamente em portais de WiFi para convidados para mudar um utilizador de uma VLAN de pré-autenticação restrita para uma VLAN de acesso total após aceitarem os termos.
Exemplos Práticos
Um hotel de 500 quartos está a migrar para um NAC cloud-native. Atualmente, utilizam um servidor RADIUS local legado para o 802.1X (PEAP) dos funcionários e um Captive Portal básico para os clientes. Têm 200 dispositivos IoT (smart TVs, fechaduras eletrónicas) que se autenticam via MAB. Como devem sequenciar a migração para minimizar a interrupção para os clientes?
- Implementar o NAC na nuvem e integrá-lo com o IdP existente para os funcionários. 2. Integrar o Purple Guest WiFi com o NAC na nuvem para o acesso de clientes. 3. Transição da Fase 1: Migrar o SSID de clientes para o novo fluxo de Captive Portal. Esta etapa é de baixo risco e proporciona um ROI de marketing imediato. 4. Transição da Fase 2: Migrar o 802.1X dos funcionários. Garantir que o novo certificado do servidor RADIUS é confiado pelos dispositivos finais dos funcionários para evitar avisos. 5. Transição da Fase 3: Migrar os dispositivos IoT. Criar uma política específica no NAC na nuvem para MAB, garantindo que estes dispositivos são colocados numa VLAN isolada.
Uma grande cadeia de retalho com 150 lojas está a registar uma latência elevada (superior a 500ms) durante a fase de execução paralela da migração para o NAC na nuvem, fazendo com que os terminais POS sofram timeouts durante a autenticação.
A latência é provavelmente causada pela distância geográfica entre as lojas e a região do RADIUS na nuvem, ou por consultas de diretório ineficientes. A solução consiste em: 1. Verificar se o inquilino do NAC na nuvem está alojado na região geográfica ideal. 2. Implementar um proxy RADIUS leve ou um dispositivo de sobrevivência local nos centros regionais para armazenar em cache as autenticações e processar as terminações EAP locais. 3. Garantir que a integração do IdP está a utilizar consultas rápidas e indexadas (por exemplo, integração nativa com o Microsoft Entra ID em vez de consultar um servidor LDAP local através de uma VPN).
Perguntas de Prática
Q1. A sua organização está a migrar do Cisco ISE para um NAC nativo na nuvem. Durante a execução paralela, nota que um grupo específico de leitores de códigos de barras mais antigos no seu armazém está a falhar a autenticação no NAC na nuvem, mas tem sucesso no ISE. Qual é a causa mais provável e como deve resolver a situação?
Dica: Considere como os dispositivos mais antigos lidam com a encriptação e a negociação de protocolos.
Ver resposta modelo
A causa mais provável é uma incompatibilidade nos métodos EAP suportados ou nos pacotes de cifragem. O NAC na nuvem pode ter descontinuado protocolos mais antigos e menos seguros (como o TLS 1.0 ou cifragens fracas específicas) que o servidor ISE legado ainda permitia. Para resolver isso, deve atualizar o firmware/suplicante nos leitores de códigos de barras para suportar protocolos modernos ou, se isso não for possível, configurar uma política específica e isolada no NAC na nuvem para permitir temporariamente o protocolo mais antigo estritamente para esse grupo de dispositivos, mitigando o risco de segurança através de uma segmentação de rede rigorosa.
Q2. Um campus universitário quer implementar WPA3-Enterprise para a sua rede de funcionários em conjunto com a migração do NAC. No entanto, 15% dos portáteis dos funcionários possuem placas de rede sem fios mais antigas que não suportam WPA3. Como deve o arquiteto de rede desenhar os SSIDs?
Dica: Considere os modos de transição e o impacto na postura de segurança.
Ver resposta modelo
O arquiteto deve configurar o SSID dos funcionários para utilizar o Modo de Transição WPA3-Enterprise. Isto permite que os dispositivos compatíveis se liguem utilizando WPA3-Enterprise, enquanto os dispositivos mais antigos revertem para WPA2-Enterprise. Alternativamente, se for necessária uma conformidade de segurança rigorosa para departamentos específicos, pode ser criado um SSID dedicado apenas para WPA3 para os dispositivos compatíveis, mantendo o SSID legado ativo até que o hardware restante seja atualizado.
Q3. Durante a Fase 1 (Avaliação Pré-Migração), descobre que o WiFi para convidados atual depende fortemente de RADIUS CoA para mover os utilizadores de uma VLAN de portal cativo para uma VLAN de acesso à internet. Os novos APs na nuvem não suportam CoA de forma fiável através da WAN. Qual é a alteração arquitetónica recomendada?
Dica: Considere como as plataformas modernas de convidados lidam com a aplicação de políticas sem depender de comutação de VLAN local complexa.
Ver resposta modelo
A abordagem recomendada é afastar-se da comutação de VLAN local e utilizar uma plataforma de WiFi para convidados gerida na nuvem (como a Purple). Neste modelo, o AP coloca todo o tráfego de convidados numa única VLAN de convidados. O portal cativo e a aplicação de políticas (limitação de largura de banda, filtragem de conteúdos, tempo de sessão) são geridos pela firewall integrada do AP ou por um gateway na nuvem, eliminando totalmente a necessidade de RADIUS CoA e simplificando a configuração na periferia.
Continue a ler esta série
PPSK WPA3: comparando funcionalidades e modelos de implementação
Este guia de referência técnica compara PPSK e WPA3-SAE, explicando as suas diferenças arquiteturais e modelos de implementação para ambientes multi-tenant. Oferece orientação prática para gestores de TI e promotores imobiliários sobre como obter redes WiFi seguras e isoladas utilizando as soluções baseadas em identidade da Purple.
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
How to Reduce the Number of WiFi SSIDs Using Per-Device PSK (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho do WiFi causada pelo overhead de beacon de SSID, fundindo múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o panorama de fornecedores incluindo Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientações práticas de implementação em atribuição dinâmica de VLAN, onboarding de IoT e conformidade com PCI DSS. Os operadores de espaços em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos do mundo real.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.