
La checklist pour migrer d'un NAC hérité vers un NAC cloud-native
Ce guide de référence technique faisant autorité fournit une checklist structurée en trois phases pour migrer d'un contrôle d'accès réseau (NAC) hérité vers une architecture cloud-native. Il apporte aux responsables informatiques et aux architectes réseau des stratégies concrètes pour gérer l'intégration d'identité, la parité des politiques et la conformité sans perturber l'exploitation des sites.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité WiFi d'entreprise →
Synthèse de cadrage
Migrer d'un contrôle d'accès réseau (NAC) hérité vers une architecture cloud-native n'est plus une mise à niveau optionnelle ; c'est une exigence essentielle pour maintenir la sécurité, la scalabilité et la conformité dans les environnements d'entreprise modernes. Les systèmes existants, qui reposent souvent sur du matériel sur site obsolète et des structures d'annuaire rigides, ont du mal à supporter la croissance explosive des objets connectés (IoT), la mobilité dynamique du personnel et les exigences strictes de l'accès invité moderne. Pour les directeurs des opérations de sites et les responsables IT des secteurs de l'hôtellerie, du retail et du secteur public, la transition vers un NAC cloud-native atténue les risques de panne matérielle et de fragmentation des politiques, tout en permettant une automatisation basée sur les API.
Ce guide de référence technique fournit une liste de contrôle complète pour mener à bien cette migration. Il décrit une approche structurée en trois étapes : l'évaluation pré-migration, l'exécution en parallèle avec validation, et la bascule complète avec optimisation. En découplant l'application des politiques du matériel et en fédérant les bases d'identités, les organisations peuvent bénéficier d'un provisionnement sans contact, d'une application robuste de la norme 802.1X et d'une intégration transparente avec les outils de leur écosystème. Ce guide détaille notamment comment exploiter des plateformes comme Purple pour intégrer l'identité des invités et la politique réseau, garantissant ainsi que la migration apporte un ROI opérationnel immédiat et une posture de sécurité renforcée.
Analyse technique approfondie
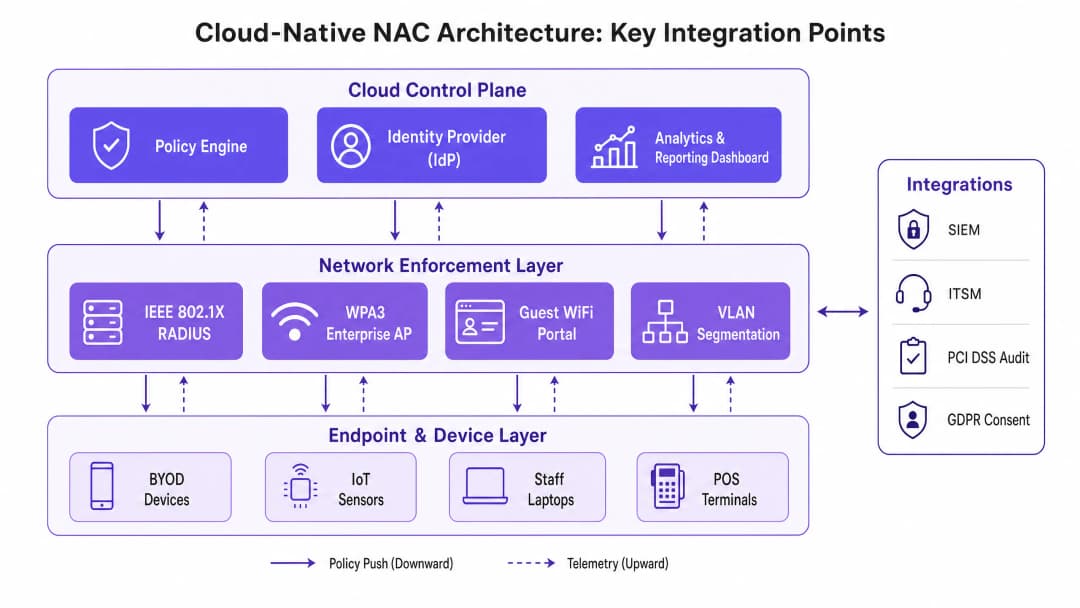
Le changement fondamental lors du passage d'un NAC hérité à un NAC cloud-native réside dans la séparation du plan de contrôle et du plan de données. Les architectures héritées s'appuient généralement sur des serveurs RADIUS monolithiques et des équipements physiques déployés en périphérie ou centralisés dans un centre de données principal. Ce modèle crée des goulots d'étranglement, augmente la latence pour les sites distribués et exige une intervention manuelle constante pour maintenir la cohérence des politiques.
Le NAC cloud-native abstrait le moteur de politique et le fournisseur d'identité (IdP) dans un environnement cloud évolutif. L'application des politiques est repoussée vers la périphérie, soit via des agents logiciels légers, soit par une intégration API directe avec les points d'accès et commutateurs modernes. Cette architecture change fondamentalement la manière dont l'authentification et l'autorisation sont traitées.
Fédération d'identité et RADIUS
Au cœur de la migration se trouve la transition de la gestion des identités. Les systèmes NAC hérités reposent souvent sur des liaisons LDAP directes avec l'Active Directory sur site. Les solutions cloud-natives privilégient l'intégration SAML ou OIDC avec des fournisseurs d'identité cloud comme Microsoft Entra ID ou Okta. Lors de la migration, l'infrastructure RADIUS doit être modernisée. Les services cloud RADIUS gèrent l'authentification 802.1X à l'échelle mondiale (par exemple, EAP-TLS, PEAP-MSCHAPv2), réduisant ainsi la latence en acheminant les requêtes vers le point de présence géographique le plus proche.
Il est essentiel de documenter chaque méthode EAP (Extensible Authentication Protocol) actuellement utilisée. Le fait de ne pas prendre en charge les types EAP existants dans le nouvel environnement entraînera des échecs d'authentification immédiats pour les terminaux. De plus, pour l'accès invité, l'intégration d'une plateforme de Guest WiFi robuste comme Purple permet d'appliquer des politiques basées sur le cloud, éliminant ainsi la complexité du RADIUS Change of Authorisation (CoA) et de l'attribution de VLAN depuis le matériel local.
Segmentation du réseau et conformité
Le NAC moderne ne se limite pas à l'accès ; il s'agit de segmentation dynamique. Dans les environnements soumis à la conformité PCI-DSS ou au GDPR, la capacité d'attribuer dynamiquement des VLAN ou d'appliquer des politiques de micro-segmentation basées sur le rôle de l'utilisateur, l'état de l'appareil et l'emplacement est primordiale. Le NAC cloud-native évalue le contexte - qui, quoi, où et quand - avant d'accorder l'accès.
Lors de la migration, les attributions de VLAN statiques existantes doivent être mappées sur des politiques dynamiques. Par exemple, un terminal de point de vente doit être isolé du réseau invité et du réseau général du personnel. Le moteur de politique cloud évalue l'adresse MAC de l'appareil (ou idéalement, un certificat d'appareil) et donne des instructions à l'infrastructure réseau pour le placer dans une zone sécurisée conforme PCI-DSS.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
L'exécution de la migration nécessite une approche structurée et progressive afin de minimiser les perturbations pour les sites actifs et les opérations commerciales critiques.
Étape 1 : Évaluation pré-migration
Avant de modifier toute configuration, un inventaire complet de l'écosystème NAC existant est obligatoire. Cela comprend la cartographie de tous les serveurs RADIUS, des configurations de demandeurs, des schémas VLAN et des intégrations tierces (telles que les plateformes SIEM ou ITSM).
- Auditer les sources d'identité : Identifiez tous les annuaires et bases de données utilisés pour l'authentification. Nettoyez les comptes obsolètes et appliquez la MFA sur les identités privilégiées.
- Cartographier les méthodes EAP : Documentez toutes les méthodes 802.1X utilisées sur les réseaux filaires et sans fil.
- Analyser les flux d'invités : Documentez les intégrations actuelles de Captive Portal. Évaluez comment une solution moderne de Guest WiFi peut rationaliser ce processus.
- Examiner les appareils IoT : Identifiez les appareils qui dépendent du MAC Authentication Bypass (MAB) et planifiez une authentification basée sur les certificats lorsque cela est possible.
Étape 2 : Fonctionnement en parallèle et validation
La stratégie la plus efficace consiste à déployer le NAC cloud-native en mode fantôme aux côtés du système existant. Cela permet de valider les politiques sans impact sur le trafic de production.
- Déployer le Cloud RADIUS : Configurez le NAC cloud pour recevoir les demandes d'authentification en parallèle avec le système existant.
- Valider la parité des politiques : Comparez les décisions d'accès (rôle, VLAN, ACL) prises par les deux systèmes. Tout écart doit être analysé et résolu.3. Tester la latence : Assurez-vous que les demandes d'authentification cloud sont complétées dans des seuils acceptables (généralement moins de 100 ms).
- Groupes pilotes : Migrez un petit sous-ensemble d'utilisateurs (par exemple, le personnel informatique) ou un SSID non critique spécifique vers le nouveau système pour valider la fonctionnalité de bout en bout.
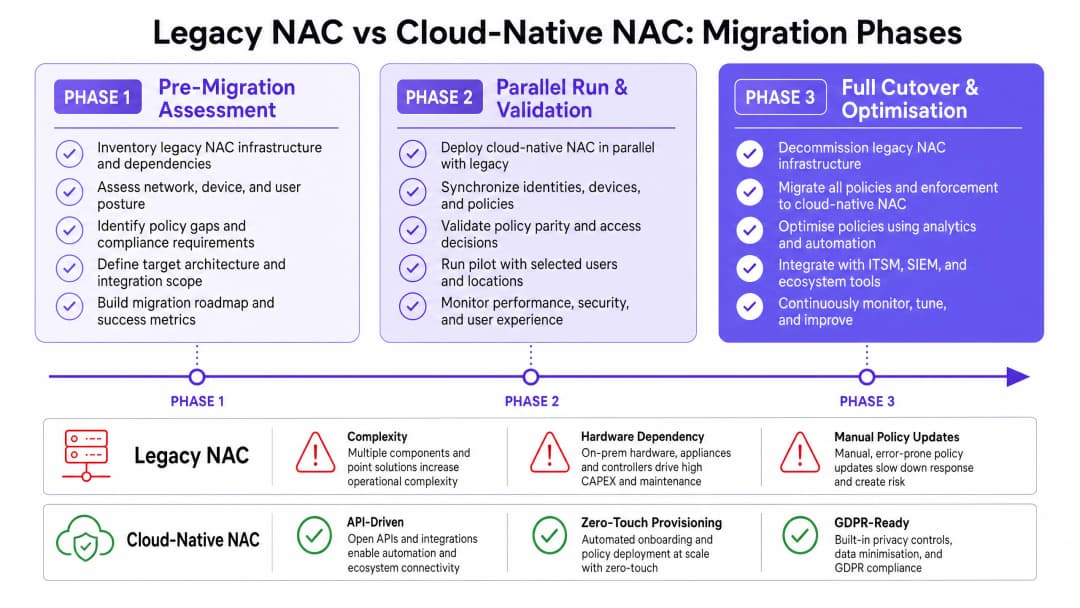
Étape 3 : Transition complète et optimisation
Une fois la parité confirmée, exécutez la transition pendant une fenêtre de maintenance planifiée.
- Séquencer la transition : Commencez par les réseaux à moindre risque. Migrez d'abord le réseau invités, suivi du réseau WiFi du personnel, du réseau filaire 802.1X, et enfin des réseaux IoT/OT.
- Surveiller la télémétrie : Utilisez la visibilité avancée de la plateforme cloud pour surveiller les taux de réussite d'authentification et identifier les comportements anormaux.
- Intégrer les analyses : Intégrez la télémétrie dans une plateforme WiFi Analytics pour obtenir des informations sur les temps de séjour des appareils, les profils de connexion et l'utilisation de l'espace.
- Mettre hors service le matériel hérité : Une fois la stabilité obtenue, effacez de manière sécurisée et mettez hors service les appliances NAC héritées.
Bonnes pratiques
Pour garantir un déploiement résilient et évolutif, suivez ces bonnes pratiques de l'industrie :
- Adopter le WPA3-Enterprise : Là où le matériel le prend en charge, imposez le WPA3-Enterprise avec le mode 192 bits pour les réseaux hautement sécurisés (par exemple, finance, RH). Cela s'aligne sur les dernières normes de sécurité de la Wi-Fi Alliance. Pour une compréhension plus approfondie des normes sans fil modernes, consultez notre guide sur les Fréquences WiFi : Un guide des fréquences WiFi en 2026.
- Fédérer l'identité des invités : Ne gérez pas les comptes invités dans l'annuaire de l'entreprise. Utilisez une plateforme spécialement conçue comme Purple pour gérer l'intégration des invités, la gestion du consentement et la résidence des données, garantissant ainsi la conformité GDPR.
- Mettre en œuvre les principes du Zero Trust : Éloignez-vous de la confiance implicite basée sur l'emplacement réseau. Mettez en œuvre une évaluation continue de la posture de sécurité pour tous les terminaux avant d'accorder l'accès.
- Automatiser l'intégration de l'IoT : Éloignez-vous du MAB en mettant en œuvre un provisionnement automatique de certificats pour les appareils sans écran.
Pour en savoir plus sur l'évolution de la sécurité réseau, consultez The Future of WiFi Security: AI-Driven NAC and Threat Detection et son équivalent en espagnol, El Futuro de la Seguridad WiFi: NAC Impulsado por IA y Detección de Amenazas.
Dépannage et atténuation des risques
La migration comporte intrinsèquement des risques. Anticiper les modes de défaillance courants est essentiel pour une transition en douceur.
Mode de défaillance : Problèmes de synchronisation d'identité Si l'IdP cloud ne parvient pas à se synchroniser avec l'annuaire sur site, l'authentification échouera. Atténuation : Implémentez une surveillance robuste sur les agents de synchronisation d'annuaire. Configurez des connecteurs de synchronisation redondants sur différents sites physiques.
Mode de défaillance : Latence d'authentification élevée L'acheminement du trafic RADIUS vers une région cloud distante peut provoquer des expirations de délai sur le supplicant du terminal. Atténuation : Sélectionnez une région cloud géographiquement proche des sites. Implémentez des proxys RADIUS locaux ou des appliances de succursale résilientes pour les sites critiques, tels que les grands magasins de Détail ou les établissements de Santé.
Mode de défaillance : Perte de connectivité IoT Les anciens appareils IoT ont souvent des configurations réseau codées en dur ou ne prennent pas en charge les méthodes EAP modernes. Atténuation : Maintenez un SSID dédié et isolé avec repli MAB spécifiquement pour les anciens appareils IoT jusqu'à ce qu'ils puissent être remplacés. Assurez-vous que ce VLAN dispose d'ACL strictes limitant les mouvements latéraux.
ROI et impact commercial
La transition vers un NAC cloud-native apporte une valeur commerciale mesurable bien au-delà d'une sécurité renforcée.
- Efficacité opérationnelle : Le provisionnement sans contact (zero-touch) et la gestion centralisée des politiques réduisent considérablement les heures d'ingénierie nécessaires pour les déplacements, ajouts et modifications (MAC).
- Économies de matériel : Le démantèlement des appliances sur site élimine les coûts associés à l'alimentation, au refroidissement et aux contrats de maintenance.
- Expérience client améliorée : L'intégration du NAC avec une plateforme de Guest WiFi moderne réduit les frictions d'intégration, ce qui entraîne des taux d'adhésion plus élevés et une collecte de données plus riche pour les équipes marketing dans les secteurs de l'Hôtellerie et du Transport.
- Réduction des risques : Les rapports de conformité automatisés et la segmentation dynamique réduisent la probabilité et l'impact potentiel des violations de données, abaissant ainsi les primes d'assurance cyber et protégeant la réputation de la marque.
Définitions clés
Contrôle d'accès réseau (NAC)
Une solution de sécurité qui applique des politiques aux appareils et aux utilisateurs tentant d'accéder à un réseau.
Indispensable pour garantir que seuls les appareils autorisés et conformes se connectent aux réseaux d'entreprise ou d'invités.
Architecture cloud-native
Concevoir des applications spécifiquement pour exploiter les modèles de cloud computing, généralement en utilisant des microservices et des API.
Permet au NAC d'évoluer de manière illimitée et de dissocier la gestion des politiques des contraintes matérielles locales.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA).
Le protocole central utilisé par les commutateurs réseau et les points d'accès pour communiquer avec le moteur de politique du NAC.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports, fournissant un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau local ou un réseau WiFi local.
La référence absolue pour une authentification réseau sécurisée de classe entreprise pour les appareils du personnel.
Contournement d'authentification MAC (MAB)
Une méthode d'octroi d'accès au réseau basée sur l'adresse MAC de l'appareil plutôt que sur un nom d'utilisateur/mot de passe ou un certificat.
Couramment utilisé pour les appareils IoT sans interface utilisateur (imprimantes, caméras) qui ne prennent pas en charge le 802.1X, bien qu'il soit intrinsèquement moins sécurisé.
Segmentation dynamique
La capacité d'attribuer dynamiquement des politiques d'accès réseau (comme des VLANs ou des ACL) en fonction de l'identité de l'utilisateur, du type d'appareil ou du contexte.
Cruciale pour isoler les différents types de trafic (par exemple, séparer les terminaux de point de vente du WiFi invité).
Identity Provider (IdP)
Une entité système qui crée, maintient et gère les informations d'identité pour les principaux et fournit des services d'authentification.
Le NAC cloud-native s'appuie sur des IdPs modernes (Azure AD, Okta) plutôt que sur des serveurs LDAP locaux existants.
Change of Authorisation (CoA)
Une extension RADIUS qui permet au serveur NAC de modifier dynamiquement les autorisations d'accès d'une session active.
Utilisé de manière intensive dans les portails de WiFi invités pour basculer un utilisateur d'un VLAN pré-authentification restreint à un VLAN à accès complet après acceptation des conditions.
Exemples concrets
Un hôtel de 500 chambres migre vers un NAC cloud-native. Il utilise actuellement un serveur RADIUS sur site hérité pour le personnel en 802.1X (PEAP) et un Captive Portal basique pour les clients. Il dispose de 200 appareils IoT (smart TV, serrures de portes) s'authentifiant via MAB. Comment planifier la migration pour minimiser les perturbations pour les clients ?
- Déployer le NAC cloud et l'intégrer avec l'IdP existant pour le personnel. 2. Intégrer Purple Guest WiFi avec le NAC cloud pour l'accès des clients. 3. Basculement Phase 1 : Migrer le SSID invité vers le nouveau flux de Captive Portal. Cette étape présente un risque faible et offre un ROI marketing immédiat. 4. Basculement Phase 2 : Migrer le personnel en 802.1X. S'assurer que le nouveau certificat du serveur RADIUS est approuvé par les terminaux du personnel afin d'éviter les messages d'avertissement. 5. Basculement Phase 3 : Migrer les appareils IoT. Créer une politique spécifique dans le NAC cloud pour le MAB, en veillant à ce que ces appareils soient placés dans un VLAN isolé.
Une grande chaîne de vente au détail de 150 magasins subit une latence élevée (plus de 500 ms) lors de la phase d'exécution parallèle de sa migration vers le NAC cloud, ce qui provoque des expirations de session sur les terminaux de point de vente pendant l'authentification.
La latence est probablement causée par la distance géographique entre les magasins et la région du cloud RADIUS, ou par des requêtes d'annuaire inefficaces. La solution consiste à : 1. Vérifier que le tenant du NAC cloud est hébergé dans la région géographique optimale. 2. Déployer un proxy RADIUS léger ou un équipement de secours local (survivability edge) dans les hubs régionaux pour mettre en cache les authentications et gérer les terminaisons EAP locales. 3. S'assurer que l'intégration IdP utilise des requêtes rapides et indexées (par exemple, une intégration native Microsoft Entra ID plutôt qu'une requête vers un serveur LDAP sur site via un VPN).
Questions d'entraînement
Q1. Votre organisation migre de Cisco ISE vers un NAC cloud-native. Pendant la phase d'exécution parallèle, vous remarquez qu'un groupe spécifique de lecteurs de codes-barres plus anciens dans votre entrepôt échoue à l'authentification sur le NAC cloud, mais réussit sur ISE. Quelle est la cause la plus probable et comment devez-vous y remédier ?
Conseil : Considérez la façon dont les appareils plus anciens gèrent le chiffrement et la négociation des protocoles.
Voir la réponse type
La cause la plus probable est une incompatibilité dans les méthodes EAP ou les suites de chiffrement prises en charge. Le NAC cloud peut avoir abandonné des protocoles plus anciens et moins sécurisés (comme TLS 1.0 ou des algorithmes de chiffrement faibles spécifiques) que le serveur ISE existant autorisait encore. Pour résoudre ce problème, vous devez soit mettre à jour le firmware/supplicant des lecteurs de codes-barres pour prendre en charge les protocoles modernes, soit, si cela n'est pas possible, configurer une politique isolée spécifique dans le NAC cloud pour autoriser temporairement l'ancien protocole strictement pour ce groupe d'appareils, atténuant ainsi le risque de sécurité par une segmentation réseau stricte.
Q2. Un campus universitaire souhaite implémenter WPA3-Enterprise pour son réseau personnel parallèlement à la migration du NAC. Cependant, 15 % des ordinateurs portables du personnel utilisent des cartes réseau sans fil plus anciennes qui ne prennent pas en charge WPA3. Comment l'architecte réseau doit-il concevoir les SSIDs ?
Conseil : Considérez les modes de transition et l'impact sur la posture de sécurité.
Voir la réponse type
L'architecte doit configurer le SSID du personnel pour utiliser le mode de transition WPA3-Enterprise. Cela permet aux appareils compatibles de se connecter en utilisant WPA3-Enterprise, tandis que les appareils plus anciens basculent sur WPA2-Enterprise. Alternativement, si une conformité de sécurité stricte est requise pour des départements spécifiques, un SSID dédié uniquement WPA3 peut être créé pour les appareils conformes, laissant le SSID hérité actif jusqu'à ce que le matériel restant soit renouvelé.
Q3. Au cours de la Phase 1 (Évaluation pré-migration), vous découvrez que le WiFi invité actuel repose fortement sur RADIUS CoA pour déplacer les utilisateurs d'un VLAN d'accès restreint (walled-garden) vers un VLAN d'accès Internet. Les nouveaux APs cloud ne prennent pas en charge de manière fiable CoA sur le WAN. Quel est le changement d'architecture recommandé ?
Conseil : Considérez comment les plateformes d'invités modernes gèrent l'application des politiques sans dépendre d'une commutation VLAN locale complexe.
Voir la réponse type
L'approche recommandée consiste à abandonner la commutation VLAN locale et à utiliser une plateforme de WiFi invité gérée dans le cloud (comme Purple). Dans ce modèle, l'AP place tout le trafic invité dans un seul VLAN invité. Le Captive Portal et l'application des politiques (limitation de bande passante, filtrage de contenu, durée de session) sont gérés soit par le pare-feu intégré de l'AP, soit par une passerelle cloud, éliminant totalement le besoin de RADIUS CoA et simplifiant la configuration à la périphérie.
Continuer la lecture de cette série
PPSK WPA3 : comparaison des fonctionnalités et des modèles de déploiement
Ce guide de référence technique compare le PPSK et le WPA3-SAE, en expliquant leurs différences architecturales et leurs modèles de déploiement pour les environnements multi-locataires. Il fournit des conseils pratiques aux responsables informatiques et aux promoteurs immobiliers pour mettre en œuvre des réseaux WiFi sécurisés et isolés grâce aux solutions basées sur l'identité de Purple.
Gestion de la bande passante pour le WiFi du personnel : lissage, QoS et réduction du trafic
Ce guide détaille les méthodes pratiques pour gérer la bande passante du WiFi du personnel dans les établissements d'entreprise. Il aborde le lissage du trafic, la mise en œuvre de la QoS et la manière dont le déploiement de Purple Shield réduit la charge réseau sans nécessiter de mise à niveau de l'infrastructure.
Comment réduire le nombre de SSIDs WiFi grâce au PSK par appareil (iPSK, DPSK, MPSK)
Ce guide de référence technique faisant autorité explique comment les équipes informatiques peuvent éliminer la dégradation des performances WiFi causée par la surcharge des balises SSID en regroupant plusieurs réseaux dédiés en un seul SSID à l'aide du PSK par appareil (xPSK). Il couvre le paysage des constructeurs à travers Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK et Ubiquiti UniFi PPSK, avec des conseils pratiques de mise en œuvre sur l'attribution dynamique de VLAN, l'intégration de l'IoT et la conformité PCI DSS. Les exploitants de sites dans l'hôtellerie, le commerce de détail, les stades et les organisations du secteur public y trouveront des conseils d'architecture exploitables et des exemples concrets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.