
Como Configurar WPA2-Enterprise em Plataformas Comuns de Access Points (Cisco, Aruba, Ubiquiti)
Este guia de referência técnica fornece a profissionais de TI seniores e arquitetos de rede um passo a passo definitivo e específico do fabricante para implementar WPA2-Enterprise nas plataformas Cisco, Aruba e Ubiquiti. Detalha a arquitetura, a integração RADIUS, os requisitos de conformidade e cenários de implementação reais em ambientes empresariais e locais de eventos.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: The Enterprise WiFi Security Guide →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
Resumo Executivo
A implementação do WPA2-Enterprise já não é um upgrade de segurança opcional - é a base essencial para qualquer rede sem fios de classe empresarial. Para os gestores de TI e arquitetos de rede que operam em ambientes de hotelaria, retalho e setor público, a transição de chaves pré-partilhadas para a autenticação 802.1X é impulsionada por mandatos de conformidade rigorosos, incluindo PCI-DSS e GDPR. Este guia de referência técnica fornece passos de configuração concretos, práticos e específicos para as plataformas dos três principais fornecedores de pontos de acesso: Cisco, Aruba e Ubiquiti.
Ao transitar para o WPA2-Enterprise, as organizações empresariais podem eliminar os riscos associados a credenciais partilhadas, obter registos de auditoria detalhados por sessão e permitir a segmentação dinâmica de rede. Quando implementada corretamente, esta arquitetura não só protege o perímetro corporativo, como também se integra perfeitamente com redes de visitantes geridas através de uma plataforma abrangente de Guest WiFi. As secções seguintes detalham a arquitetura técnica, os passos de implementação e as estratégias de mitigação de risco necessárias para um lançamento bem-sucedido.
Análise Técnica Detalhada
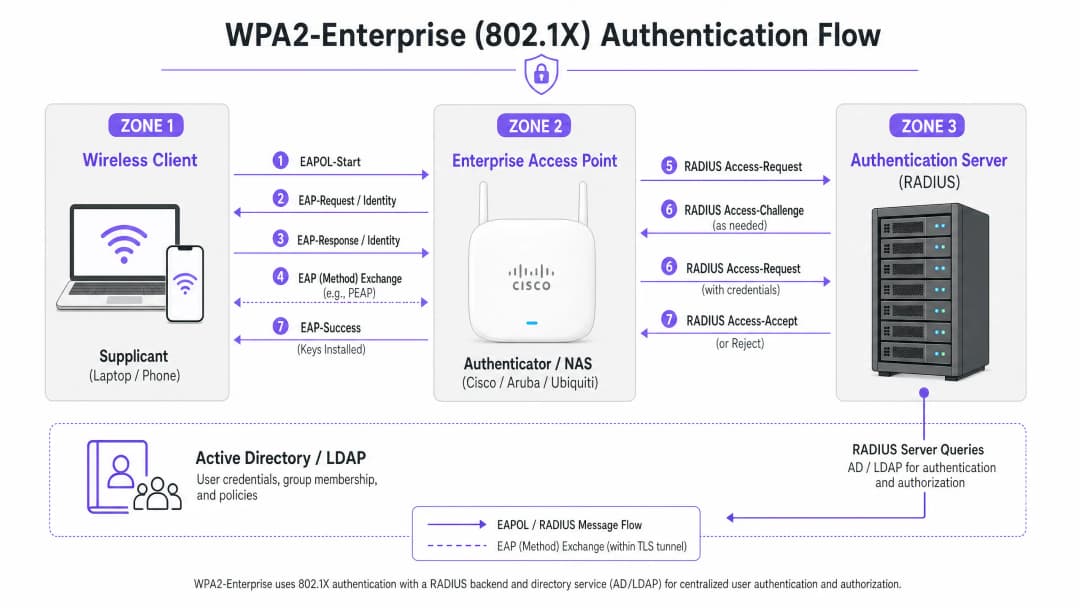
O WPA2-Enterprise baseia-se no padrão IEEE 802.1X para fornecer controlo de acesso à rede baseado em portas. Ao contrário do WPA2-Personal, que utiliza uma chave pré-partilhada (PSK) estática, o WPA2-Enterprise exige que cada suplicante (dispositivo cliente) se autentique individualmente contra um servidor de autenticação externo - tipicamente um servidor RADIUS - antes de lhe ser concedido acesso à rede.
A arquitetura consiste em três componentes principais:
- O Suplicante: O dispositivo cliente que tenta ligar-se à rede.
- O Autenticador: O ponto de acesso de classe empresarial ou controlador de LAN sem fios (por exemplo, um Cisco WLC ou Aruba Mobility Controller) que facilita o processo de autenticação.
- O Servidor de Autenticação: O servidor RADIUS de back-end (por exemplo, Cisco ISE, Aruba ClearPass ou Windows NPS), que valida as credenciais contra um serviço de diretório como o Active Directory ou LDAP.
O Processo de Troca EAP
O processo de autenticação utiliza o Extensible Authentication Protocol over LAN (EAPOL). Durante a fase inicial, o autenticador age puramente como um proxy transparente. Assim que o servidor RADIUS valida as credenciais, devolve uma mensagem Access-Accept ao autenticador, que depois deriva as chaves de encriptação necessárias para proteger a sessão sem fios.
A escolha do método EAP é crítica. O PEAP-MSCHAPv2 é o método mais amplamente implementado porque suporta a autenticação tradicional por palavra-passe do Active Directory, ao mesmo tempo que protege a troca de dados dentro de um túnel TLS estabelecido pelo certificado do servidor. Para a máxima segurança, no entanto, o EAP-TLS é recomendado. O EAP-TLS requer autenticação mútua por certificado (tanto o servidor como o cliente devem apresentar certificados válidos), o que protege contra o roubo de credenciais, mas exige uma infraestrutura de chaves públicas (PKI) robusta ou uma solução de gestão de dispositivos móveis (MDM) para a distribuição de certificados.
Guia de Implementação
Os princípios fundamentais de configuração do WPA2-Enterprise são consistentes entre os diferentes fabricantes, mas a execução varia de acordo com a interface de gestão e o ecossistema.

Cisco (Catalyst e Meraki)
Os ambientes Cisco variam tipicamente em escala, desde implementações em campus até redes empresariais distribuídas.
Cisco Catalyst (WLC/DNA Center):
- Definir os servidores RADIUS: Navegue até ao separador "Security", selecione "AAA" e configure os servidores de autenticação e contabilização RADIUS primários e secundários. Certifique-se de que o segredo partilhado coincide com a configuração do servidor RADIUS.
- Criar um perfil de WLAN: No separador "WLANs", crie um novo perfil.
- Configurar a política de segurança: Defina a Segurança de Camada 2 para WPA+WPA2 e ative o 802.1X como o método de Gestão de Chaves de Autenticação (AKM).
- Associar os servidores AAA: Mapeie os servidores RADIUS anteriormente definidos para o perfil de WLAN. Se for necessária a atribuição dinâmica de VLAN, ative o "AAA Override".
Cisco Meraki:
- Configuração de SSID: No painel de controlo Meraki, navegue até Wireless > SSIDs e selecione a rede de destino.
- Controlo de acesso: Defina o requisito de associação para "WPA2-Enterprise com o meu servidor RADIUS".
- Definições de RADIUS: Introduza o endereço IP da sua infraestrutura RADIUS, a porta de autenticação (tipicamente 1812), a porta de contabilização (1813) e o segredo partilhado. O painel de controlo Meraki inclui uma ferramenta de teste integrada para verificar a conectividade RADIUS antes da implementação.
Aruba Networks
A Aruba é a plataforma dominante na Hotelaria e no ensino superior, fazendo uma utilização extensiva do seu ClearPass Policy Manager para controlo de acesso avançado.
- Definir um perfil AAA: No Aruba Central ou na UI do Mobility Controller, crie um novo perfil AAA. Este perfil determina como a autenticação é processada.
- Configurar um grupo de servidores RADIUS: Adicione os seus servidores RADIUS a um grupo de servidores, especificando regras de failover e valores de limite de tempo. Associe este grupo ao perfil AAA.
- Configuração de AP Virtual: Crie ou modifique o perfil de AP Virtual (SSID). Defina o tipo de segurança para WPA2-Enterprise.
- Vincular os perfis: Vincule o perfil AAA ao perfil de AP Virtual. Se estiver a utilizar o ClearPass, certifique-se de que a porta RADIUS CoA (Change of Authorization) (3799) é permitida através de quaisquer firewalls intermédias para ativar a aplicação de políticas dinâmicas.
Ubiquiti (UniFi)
A Ubiquiti, através do UniFi Network Controller, oferece uma solução económica para ambientes de Retalho e PMEs.
- Criar um perfil RADIUS: Navegue até Definições > Perfis > RADIUS. Crie um novo perfil utilizando o endereço IP, as portas (1812/1813) e o segredo partilhado do seu servidor RADIUS externo.
- Configuração de SSID: Aceda a Definições > WiFi e crie uma nova rede sem fios.
- Definições de segurança: Selecione "WPA2 Enterprise" como o protocolo de segurança e vincule o perfil RADIUS recém-criado.
- Considerações sobre a arquitetura RADIUS: Ao contrário dos controladores de classe empresarial que podem oferecer RADIUS local sobrevivente, a UniFi depende fortemente de servidores externos (por exemplo, FreeRADIUS ou Windows NPS). Garanta uma conectividade fiável entre os APs UniFi e o back-end RADIUS.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Melhores Práticas
Para garantir que a implementação é simultaneamente resiliente e segura, os arquitetos de rede devem seguir várias melhores práticas críticas:
- Forçar a validação de certificados: Os dispositivos clientes devem ser explicitamente configurados para validar o certificado do servidor RADIUS contra uma Autoridade de Certificação (CA) fidedigna. A não realização desta validação expõe a rede a ataques "Evil Twin", permitindo que um ponto de acesso malicioso recolha credenciais de utilizadores.
- Implementar redundância RADIUS: O servidor RADIUS encontra-se no caminho crítico para o acesso à rede. Configure sempre servidores RADIUS primários e secundários. Em ambientes distribuídos, considere uma solução RADIUS alojada na nuvem para alta disponibilidade.
- Aproveitar a atribuição dinâmica de VLAN: Utilize atributos RADIUS (como
Tunnel-Pvt-Group-ID) para atribuir dinamicamente utilizadores a VLANs específicas com base na sua pertença a grupos do Active Directory. Isto impõe a segmentação de rede sem transmitir múltiplos SSIDs. - Ativar o RADIUS Accounting: Não configure apenas a autenticação. O RADIUS Accounting (porta 1813) é obrigatório para gerar os registos de auditoria exigidos pelos referenciais de conformidade.
- Proteger a fronteira da rede: Leia mais sobre como proteger a sua infraestrutura no nosso guia Proteger a Sua Rede com DNS Robusto e Segurança.
Resolução de Problemas e Mitigação de Riscos
Mesmo com um planeamento cuidadoso, as implementações podem deparar-se com problemas. Os modos de falha comuns incluem:
- Incompatibilidade de segredo partilhado: Um simples erro de digitação no segredo partilhado do RADIUS causa falhas de autenticação silenciosas. Verifique o segredo tanto no autenticador como no servidor RADIUS.
- Erros de sincronização de hora: A validação de certificados requer carimbos de data/hora precisos. Certifique-se de que todos os APs, controladores e servidores RADIUS estão sincronizados através de uma fonte NTP fiável.
- Firewalls a bloquear tráfego RADIUS: Certifique-se de que as portas UDP 1812 (autenticação) e 1813 (accounting) estão abertas entre os APs/controladores e os servidores RADIUS. Se utilizar CoA, certifique-se de que a porta UDP 3799 está aberta.
- Incorreção na configuração do cliente: O problema mais comum reside nos dispositivos clientes que não estão configurados para confiar na CA que emitiu o certificado do servidor RADIUS. Utilize MDM ou Group Policy para aplicar o perfil de rede sem fios correto aos dispositivos corporativos.
Para uma compreensão mais alargada do protocolo de autenticação, consulte Como Configurar a Autenticação WiFi 802.1X: Um Guia Passo a Passo.
ROI e Impacto no Negócio
Além do aumento tangível da segurança, a transição para WPA2-Enterprise proporciona um valor comercial significativo.
- Redução de riscos: A eliminação de palavras-passe partilhadas reduz drasticamente a superfície de ataque e o risco de uma violação de dados, o que pode acarretar graves consequências financeiras e de reputação.
- Eficiência operacional: A integração da autenticação WiFi com o seu fornecedor de identidade existente (como o Active Directory) permite automatizar a entrada e saída de funcionários. Quando um funcionário sai, a desativação da sua conta de AD revoga instantaneamente o seu acesso WiFi.
- Alinhamento de conformidade: Registos de auditoria detalhados e autenticação por utilizador são pré-requisitos para a conformidade com PCI DSS e ISO 27001.
- Infraestrutura unificada: Ao utilizar a atribuição dinâmica de VLAN, os espaços podem executar de forma segura o tráfego corporativo, administrativo e de IoT no mesmo hardware físico utilizado para o acesso de convidados. A rede de convidados pode então ser rentabilizada e analisada através de uma solução dedicada de WiFi Analytics, maximizando o retorno do investimento em hardware. Certifique-se de que dispõe de largura de banda suficiente compreendendo O Que É uma Linha Dedicada? Internet Dedicada para Empresas.
Definições Principais
WPA2-Enterprise
Um protocolo de segurança para redes sem fios que utiliza o IEEE 802.1X para fornecer autenticação por utilizador através de um servidor externo, em vez de uma única palavra-passe partilhada.
O padrão obrigatório para proteger redes WiFi corporativas e operacionais em ambientes empresariais.
802.1X
Um padrão IEEE para controlo de acesso à rede baseado em portas que fornece um mecanismo de autenticação para dispositivos que se desejam ligar a uma LAN ou WLAN.
A estrutura subjacente que permite o funcionamento do WPA2-Enterprise.
RADIUS
Remote Authentication Dial-In User Service; um protocolo de rede que fornece uma gestão centralizada de Autenticação, Autorização e Auditoria (AAA).
O componente de servidor que valida as credenciais do utilizador contra uma base de dados como o Active Directory.
Suplicante
O cliente de software num dispositivo (portátil, smartphone) que comunica com o autenticador para solicitar acesso à rede.
O endpoint que deve ser configurado com as definições de EAP e a confiança de certificado corretas.
Autenticador
O dispositivo de rede (Access Point ou Switch) que facilita o processo de autenticação, transmitindo mensagens entre o suplicante e o servidor de autenticação.
O hardware Cisco, Aruba, ou Ubiquiti gerido pela equipa de TI.
EAP (Extensible Authentication Protocol)
Uma estrutura de autenticação frequentemente utilizada em redes sem fios e ligações ponto a ponto, que suporta múltiplos métodos de autenticação.
O protocolo utilizado para encapsular a troca de credenciais.
PEAP-MSCHAPv2
Um método EAP que encapsula a troca de palavras-passe MSCHAPv2 dentro de um túnel TLS seguro estabelecido pelo certificado do servidor.
O método de implementação mais comum, pois equilibra a segurança com a conveniência de utilizar palavras-passe AD padrão.
Dynamic VLAN Assignment
O processo em que um servidor RADIUS instrui o ponto de acesso a colocar um utilizador autenticado numa VLAN específica com base na sua identidade ou pertença a um grupo.
Crucial para a segmentação de rede, permitindo que diferentes tipos de utilizadores partilhem os mesmos APs físicos com segurança.
Exemplos Práticos
Um hotel de 200 quartos necessita de implementar WiFi seguro para a sua equipa interna (limpeza, gestão) utilizando os access points Aruba existentes, mantendo o tráfego do pessoal estritamente separado da rede de convidados.
A equipa de TI configura um único SSID "Hotel_Staff" utilizando WPA2-Enterprise. Integram o Aruba ClearPass com o Active Directory do hotel. No ClearPass, configuram políticas de aplicação de regras: se um utilizador pertencer ao grupo de AD "Management", o ClearPass devolve um atributo RADIUS que o atribui à VLAN 10 (Rede de Gestão). Se o utilizador pertencer ao grupo "Housekeeping", é atribuído à VLAN 20 (Rede de Operações). Os APs estão configurados para aplicar estas atribuições dinâmicas de VLAN.
Uma cadeia de retalho nacional com 50 localizações utiliza Cisco Meraki. Necessitam de proteger os seus terminais de ponto de venda (POS) através de WiFi para cumprir a conformidade PCI-DSS, substituindo a sua antiga configuração WPA2-Personal.
O arquiteto de rede implementa um serviço RADIUS alojado na nuvem para evitar a implementação de servidores locais em cada loja. No painel de controlo Meraki, configura o SSID "Retail_POS" para WPA2-Enterprise e aponta para os IPs do RADIUS na nuvem. Gera certificados de cliente únicos para cada terminal POS através da sua plataforma de MDM e configura o servidor RADIUS para exigir EAP-TLS. Os APs Meraki são configurados para enviar dados de Autenticação e Accounting RADIUS para o serviço na nuvem.
Perguntas de Prática
Q1. A sua organização está a implementar WPA2-Enterprise utilizando pontos de acesso Ubiquiti UniFi. Durante os testes, os clientes conseguem ligar-se com sucesso, mas a equipa de conformidade nota que não existem registos de duração das sessões dos utilizadores ou de utilização de dados no sistema de registo centralizado. Qual é a omissão de configuração mais provável?
Dica: A autenticação concede acesso, mas outro processo monitoriza a utilização.
Ver resposta modelo
A porta de RADIUS Accounting (1813) não foi configurada ou está a ser bloqueada por uma firewall. Embora a Autenticação (porta 1812) esteja a funcionar, o Accounting deve ser explicitamente ativado para gerar os registos de auditoria das sessões.
Q2. Um utilizador relata que não se consegue ligar à rede corporativa WPA2-Enterprise. Verifica os registos do Cisco WLC e vê que o AP está a passar o EAP-Request, mas os registos do servidor RADIUS mostram um "Access-Reject" devido a "Unknown CA". O que precisa de ser corrigido?
Dica: Pense na relação de confiança estabelecida durante a configuração do túnel TLS.
Ver resposta modelo
O suplicante do dispositivo cliente não está configurado para confiar na Autoridade de Certificação (CA) que emitiu o certificado do servidor RADIUS. O cliente está a terminar a ligação para evitar um potencial ataque Evil Twin. O certificado da CA deve ser distribuído para o dispositivo cliente.
Q3. Está a desenhar uma rede para um estádio. Precisa de suportar pessoal corporativo, terminais de bilheteira e WiFi de convidados. Como deve estruturar os SSIDs para minimizar a interferência de RF mantendo a segurança?
Dica: Evite transmitir um SSID para cada caso de utilização individual.
Ver resposta modelo
Implemente no máximo dois SSIDs. Um SSID para Convidados utilizando um Captive Portal (como o Purple). Um segundo SSID para todas as operações corporativas utilizando WPA2-Enterprise. Utilize Dynamic VLAN Assignment através do servidor RADIUS para segmentar o pessoal corporativo numa VLAN e os terminais de bilheteira noutra com base nas suas credenciais de autenticação.
Perguntas frequentes
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
Continue a ler esta série
Alternativas ao Portnox: Cloud RADIUS sem a totalidade do NAC
Poderá decidir se o seu parque tecnológico precisa de NAC completo ou apenas de cloud RADIUS para WiFi, utilizando um teste de três perguntas. Poderá então comparar o Portnox, Purple, SecureW2 e JumpCloud em termos de aplicação de políticas em redes cabeadas, verificação de postura, certificados, acesso de convidados e custos de funcionamento a três anos, e planear um projeto piloto local por local.
Resolução de problemas de 802.1X em iOS e macOS: uma lista de verificação de implementação para Intune, Jamf e Microsoft Entra ID
Utilize esta lista de verificação para diagnosticar por que razão iPhones, iPads e Macs falham o 802.1X no Intune ou Jamf Pro. Cada falha corresponde a uma de quatro causas: fidedignidade do servidor, certificado de identidade, modo macOS ou âmbito do grupo do Microsoft Entra ID. Irá confirmar a causa a partir dos registos do eapolclient e RADIUS, aplicar a correção e preparar futuras rotações de certificados.
Fidedignidade do servidor do perfil WiFi do Intune: nomes de servidor de certificados e lista de verificação de CA raiz para Entra ID
Será capaz de configurar a metade da validação de servidor de um perfil WiFi do Intune para que o EAP-TLS e o PEAP se liguem no Windows, Apple e Android. Irá fazer corresponder os nomes dos servidores de certificados ao certificado RADIUS, implementar a CA raiz correta, alinhar as atribuições de grupos do Entra ID e programar as renovações de certificados antes que estas quebrem silenciosamente as ligações.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.