
如何在常见接入点平台(Cisco、Aruba、Ubiquiti)上配置 WPA2-Enterprise
本技术参考指南为资深 IT 专业人员和网络架构师提供了在 Cisco、Aruba 和 Ubiquiti 平台上部署 WPA2-Enterprise 的权威、特定厂商的详细演练。它详细介绍了企业和场馆环境中的架构、RADIUS 集成、合规性要求以及实际部署场景。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业 WiFi 安全指南 →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
核心摘要
部署 WPA2-Enterprise 已不再是可选的安全升级,而是任何企业级无线网络的必备基准。对于在酒店、零售和公共部门环境中运营的 IT 经理和网络架构师而言,在严格的合规性要求(包括 PCI-DSS 和 GDPR)推动下,从预共享密钥转向 802.1X 身份验证是大势所趋。本技术参考指南为三大主流接入点厂商——Cisco、Aruba 和 Ubiquiti 提供了具体的、可操作的、特定平台的配置步骤。
通过过渡到 WPA2-Enterprise,企业可以消除与共享凭据相关的风险,获得细粒度的单次会话审计跟踪,并实现动态网络分段。如果实施得当,该架构不仅能保护企业周边安全,还能与通过综合 Guest WiFi 平台管理的访客网络无缝集成。以下章节详细介绍了成功部署所需的技术架构、部署步骤和风险缓解策略。
技术深度剖析
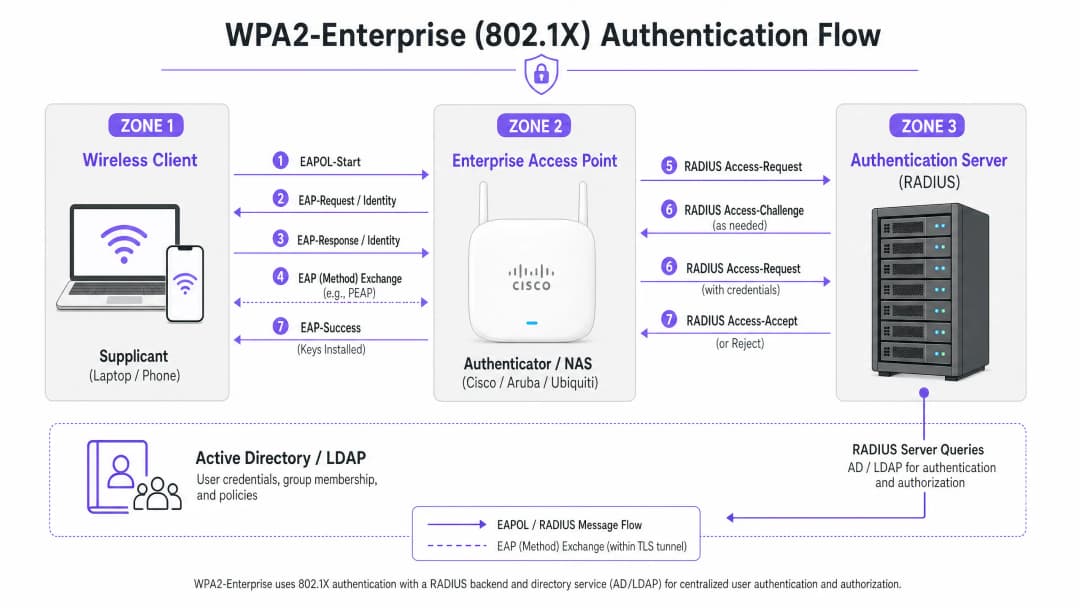
WPA2-Enterprise 依赖 IEEE 802.1X 标准来提供基于端口的网络访问控制。与使用静态预共享密钥 (PSK) 的 WPA2-Personal 不同,WPA2-Enterprise 要求每个请求方(客户端设备)在被授予网络访问权限之前,都必须针对外部身份验证服务器(通常是 RADIUS 服务器)进行单独的身份验证。
该架构由三个主要部分组成:
- 请求方 (Supplicant):尝试连接到网络的客户端设备。
- 认证方 (Authenticator):企业级接入点或无线局域网控制器(例如 Cisco WLC 或 Aruba 移动控制器),用于促进身份验证过程。
- 身份验证服务器 (Authentication Server):后端 RADIUS 服务器(例如 Cisco ISE、Aruba ClearPass 或 Windows NPS),用于针对 Active Directory 或 LDAP 等目录服务验证凭据。
EAP 交互过程
身份验证过程利用局域网上的可扩展身份验证协议 (EAPOL)。在初始阶段,认证方纯粹充当透明代理。一旦 RADIUS 服务器验证了凭据,它就会向认证方返回一个 Access-Accept 消息,然后认证方派生出保护无线会话所需的加密密钥。选择 EAP 方法至关重要。PEAP-MSCHAPv2 是应用最广泛的方法,因为它支持传统的 Active Directory 密码认证,同时通过服务器证书建立的 TLS 隧道来保护交互过程。然而,为了实现最高级别的安全性,建议使用 EAP-TLS。EAP-TLS 要求双向证书认证(服务器和客户端都必须出示有效证书),这可以防止凭据被盗,但需要强大的公钥基础设施 (PKI) 或移动设备管理 (MDM) 解决方案来进行证书分发。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
配置 WPA2-Enterprise 的基本原理在不同厂商之间是一致的,但具体执行方式会因管理界面和生态系统而异。

Cisco (Catalyst 与 Meraki)
Cisco 环境的规模通常从校园部署到分布式企业网络不等。
Cisco Catalyst (WLC/DNA Center):
- 定义 RADIUS 服务器:导航至 "Security"(安全)选项卡,选择 "AAA",然后配置主、备 RADIUS 认证和计费服务器。确保共享密钥与 RADIUS 服务器配置一致。
- 创建 WLAN 配置文件:在 "WLANs" 选项卡下,创建一个新的配置文件。
- 配置安全策略:将 Layer 2 Security(第 2 层安全)设置为 WPA+WPA2,并启用 802.1X 作为认证密钥管理 (AKM) 方法。
- 绑定 AAA 服务器:将之前定义的 RADIUS 服务器映射到该 WLAN 配置文件。如果需要动态 VLAN 分配,请启用 "AAA Override"。
Cisco Meraki:
- SSID 配置:在 Meraki 控制面板中,导航至 Wireless(无线)> SSIDs,然后选择目标网络。
- 访问控制:将关联要求设置为 "WPA2-Enterprise with my RADIUS server"(使用我的 RADIUS 服务器的 WPA2-Enterprise)。
- RADIUS 设置:输入 RADIUS 基础设施的 IP 地址、认证端口(通常为 1812)、计费端口(1813)和共享密钥。Meraki 控制面板包含一个内置测试工具,可在部署前验证 RADIUS 连接性。
Aruba Networks
Aruba 是 酒店行业 和高等教育领域的主导平台,广泛使用其 ClearPass 策略管理器进行高级访问控制。
- 定义 AAA 配置文件:在 Aruba Central 或 Mobility Controller 界面中,创建一个新的 AAA 配置文件。此配置文件决定了认证的处理方式。
- 配置 RADIUS 服务器组:将您的 RADIUS 服务器添加到服务器组中,指定故障转移规则和超时值。将此组关联到 AAA 配置文件。3. Virtual AP配置:创建或修改Virtual AP (SSID) 配置文件。将安全类型设置为WPA2-Enterprise。
- 绑定配置文件:将AAA配置文件绑定到Virtual AP 配置文件。如果使用ClearPass,请确保RADIUS CoA (Change of Authorization) 端口 (3799) 允许通过任何中间防火墙,以实现动态策略执行。
Ubiquiti (UniFi)
Ubiquiti 通过 UniFi 网络控制器为 零售 和中小型企业环境提供高性价比的解决方案。
- 创建 RADIUS 配置文件:导航至 Settings > Profiles > RADIUS。使用外部 RADIUS 服务器的 IP 地址、端口 (1812/1813) 和共享密钥创建一个新的配置文件。
- SSID配置:转至 Settings > WiFi 并创建一个新的无线网络。
- 安全设置:选择 "WPA2 Enterprise" 作为安全协议并绑定新创建的 RADIUS 配置文件。
- RADIUS架构注意事项:与可能提供本地生存 RADIUS 的企业级控制器不同,UniFi 严重依赖外部服务器(例如 FreeRADIUS 或 Windows NPS)。确保 UniFi AP 与 RADIUS 后端之间有可靠的连接。
最佳实践
为了确保部署既具弹性又安全,网络架构师必须遵循以下几个关键的最佳实践:
- 强制执行证书验证:客户端设备必须明确配置为针对受信任的证书颁发机构 (CA) 验证 RADIUS 服务器的证书。否则会使网络面临 "Evil Twin" 攻击,从而允许流氓接入点收集用户凭据。
- 实施 RADIUS 冗余:RADIUS 服务器处于网络访问的关键路径中。请务必配置主 RADIUS 服务器和备 RADIUS 服务器。在分布式环境中,考虑使用云托管的 RADIUS 解决方案以实现高可用性。
- 利用动态 VLAN 分配:使用 RADIUS 属性(例如
Tunnel-Pvt-Group-ID)根据用户的 Active Directory 组群身份将用户动态分配到特定的 VLAN。这可以在不广播多个 SSID 的情况下实施网络分段。 - 启用 RADIUS 计费:不要仅配置认证。RADIUS 计费(端口 1813)是生成合规框架所需审计轨迹的强制要求。
- 保护网络边缘:在我们的指南 利用强大的 DNS 和安全保护您的网络 中详细了解如何保护您的基础设施。
故障排除与风险缓解
即使经过精心规划,部署也可能会遇到问题。常见的故障模式包括:
- 共享密钥不匹配:RADIUS 共享密钥中的简单拼写错误会导致静默认证失败。验证认证器和 RADIUS 服务器上的密钥。
- 时间同步错误:证书验证需要准确的时间戳。确保所有 AP、控制器和 RADIUS 服务器都通过可靠的 NTP 源进行同步。
- 防火墙阻止 RADIUS 流量:确保 AP/控制器与 RADIUS 服务器之间的 UDP 端口 1812(认证)和 1813(计费)已开放。如果使用 CoA,请确保 UDP 端口 3799 已开放。
- 客户端配置错误:最常见的问题是客户端设备未配置为信任签发 RADIUS 服务器证书的 CA。请使用 MDM 或组策略将正确的无线配置文件推送至企业设备。
要更全面地了解认证协议,请参阅 如何配置 802.1X WiFi 认证:分步指南。
投资回报率与业务影响
除了切实提升安全性外,过渡到 WPA2-Enterprise 还能带来显著的业务价值。
- 降低风险:消除共享密码可显著减少受攻击面,降低数据泄露风险,避免造成严重的财务和声誉损失。
- 运营效率:将 WiFi 认证与您现有的身份提供商(例如 Active Directory)集成,可实现员工入职和离职的自动化管理。当员工离职时,禁用其 AD 账户将立即撤销其 WiFi 访问权限。
- 满足合规要求:详细的审计轨迹和单用户认证是满足 PCI-DSS 和 ISO 27001 合规性的先决条件。
- 统一基础设施:通过使用动态 VLAN 分配,场馆可以在用于访客接入的同一物理硬件上安全地运行企业、后勤和物联网流量。然后,可以使用专属的 WiFi 分析 解决方案对访客网络进行商业变现和分析,从而实现硬件投资回报最大化。通过了解 什么是专线?企业专用互联网 来确保您拥有充足的带宽。
关键定义
WPA2-Enterprise
一种无线网络安全协议,使用 802.1X 通过外部服务器提供单用户身份验证,而不是使用单一的共享密码。
在企业环境中保护公司和运营 WiFi 网络的强制性标准。
802.1X
一个基于端口的网络访问控制的 IEEE 标准,为希望连接到 LAN 或 WLAN 的设备提供身份验证机制。
使 WPA2-Enterprise 正常工作的底层框架。
RADIUS
远程用户拨号认证服务(Remote Authentication Dial-In User Service);一种提供集中式认证、授权和计费(AAA)管理的网络协议。
针对 Active Directory 等数据库验证用户凭据的服务器组件。
Supplicant (客户端/申请者)
设备(笔记本电脑、智能手机)上的软件客户端,与认证器进行通信以请求网络访问。
必须配置正确的 EAP 设置和证书信任的终端。
Authenticator (认证器)
通过在客户端和认证服务器之间传递消息来促进认证过程的网络设备(接入点或交换机)。
由 IT 团队管理的 Cisco、Aruba 或 Ubiquiti 硬件。
EAP (可扩展身份验证协议)
一种常用于无线网络和点对点连接的身份验证框架,支持多种身份验证方法。
用于封装凭据交换的协议。
PEAP-MSCHAPv2
一种 EAP 方法,它将 MSCHAPv2 密码交换封装在由服务器证书建立的安全 TLS 隧道内。
最常见的部署方法,因为它在安全性与使用标准 AD 密码的便利性之间取得了平衡。
Dynamic VLAN Assignment
RADIUS 服务器根据用户身份或组群成员身份,指示接入点将已验证身份的用户置于特定 VLAN 的过程。
对网络分段至关重要,允许不同的用户类型安全地共享相同的物理 AP。
应用实例
一个拥有 200 间客房的酒店需要使用现有的 Aruba 接入点为其后勤人员(客房部、管理层)部署安全的 WiFi,同时保持员工流量与访客网络严格隔离。
IT 团队使用 WPA2-Enterprise 配置了一个名为 “Hotel_Staff” 的单一 SSID。他们将 Aruba ClearPass 与酒店的 Active Directory 进行集成。在 ClearPass 中,他们配置了执行策略:如果用户属于 “Management” AD 组,ClearPass 会返回一个 RADIUS 属性,将其分配到 VLAN 10(管理网络)。如果用户属于 “Housekeeping” 组,则会被分配到 VLAN 20(运营网络)。AP 被配置为执行这些动态 VLAN 分配。
一家拥有 50 个网点的全国性零售连锁店使用 Cisco Meraki。他们需要通过 WiFi 保护其销售点(POS)终端,以满足 PCI-DSS 合规性要求,从而替换旧的 WPA2-Personal 设置。
网络架构师部署了云托管 RADIUS 服务,以避免在每个门店部署本地服务器。在 Meraki 控制面板中,他们将 “Retail_POS” SSID 配置为 WPA2-Enterprise,并将其指向云 RADIUS IP。他们通过 MDM 平台为每个 POS 终端生成唯一的客户端证书,并配置 RADIUS 服务器要求进行 EAP-TLS。Meraki AP 被配置为向云服务同时发送 RADIUS 认证和计费(Accounting)数据。
练习题
Q1. 您的组织正在使用 Ubiquiti UniFi 接入点部署 WPA2-Enterprise。在测试期间,客户端可以成功连接,但合规团队指出中央日志系统中没有用户会话时长或数据使用量的日志。最可能遗漏的配置是什么?
提示:身份验证授予访问权限,但另一个过程负责跟踪使用情况。
查看标准答案
未配置 RADIUS Accounting 端口 (1813) 或该端口已被防火墙拦截。虽然 Authentication (端口 1812) 正在正常工作,但必须显式启用 Accounting 才能生成会话审计跟踪。
Q2. 用户报告他们无法连接到企业 WPA2-Enterprise 网络。您检查了 Cisco WLC 日志,发现 AP 正在传递 EAP-Request,但 RADIUS 服务器日志显示由于 "Unknown CA" 导致 "Access-Reject"。需要修复什么?
提示:思考在 TLS 隧道建立期间建立的信任关系。
查看标准答案
客户端设备的客户端程序(supplicant)未配置为信任签发 RADIUS 服务器证书的证书颁发机构 (CA)。客户端正在终止连接以防止潜在的 Evil Twin 攻击。必须将该 CA 证书推送到客户端设备上。
Q3. 您正在为体育场设计网络。您需要支持企业员工、票务终端和访客 WiFi。您应该如何架构 SSID 以在保持安全性的同时尽量减少射频干扰?
提示:避免为每个单一应用场景广播一个 SSID。
查看标准答案
部署最多两个 SSID。一个 SSID 用于使用 Captive Portal(如 Purple)的访客。第二个 SSID 用于所有企业运营并采用 WPA2-Enterprise。通过 RADIUS 服务器使用 Dynamic VLAN Assignment,根据其身份验证凭据将企业员工和票务终端划分到不同的 VLAN 中。
常见问题
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
继续阅读本系列
Portnox 替代方案:无需全套 NAC 的云端 RADIUS
您将能够通过三个问题的测试,决定您的资产需要全套 NAC 还是仅用于 WiFi 的云端 RADIUS。然后,您可以就 wlan 有线执行、姿态检查、证书、访客接入和三年运行成本方面,对 Portnox、Purple、SecureW2 和 JumpCloud 进行对比,并规划逐个站点的试点项目。
iOS 和 macOS 802.1X 故障排查:Intune、Jamf 和 Microsoft Entra ID 部署清单
使用此清单诊断 iPhone、iPad 和 Mac 在 Intune 或 Jamf Pro 上无法通过 802.1X 验证的原因。每次失败都可归结为以下四个原因之一:服务器信任、身份证书、macOS 模式或 Microsoft Entra ID 组范围。您将通过 eapolclient 和 RADIUS 日志确认原因,应用修复程序并安排未来的证书轮换。
Intune WiFi 配置文件服务器信任:Entra ID 的证书服务器名称和根 CA 清单
您将能够配置 Intune WiFi 配置文件的服务器验证部分,从而使 EAP-TLS 和 PEAP 在 Windows、Apple 和 Android 上正常连接。您将使证书服务器名称与 RADIUS 证书相匹配、部署正确的根 CA、协调 Entra ID 组分配,并在证书到期静默中断连接之前对其进行阶段性更新。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。