
सामान्य Access Point प्लेटफॉर्म (Cisco, Aruba, Ubiquiti) पर WPA2-Enterprise को कैसे कॉन्फ़िगर करें
यह तकनीकी संदर्भ मार्गदर्शिका वरिष्ठ IT पेशेवरों और नेटवर्क आर्किटेक्ट्स को Cisco, Aruba, और Ubiquiti प्लेटफॉर्म पर WPA2-Enterprise को तैनात करने के लिए एक निश्चित, विक्रेता-विशिष्ट पूर्वाभ्यास प्रदान करती है। यह एंटरप्राइज और स्थल वातावरण में आर्किटेक्चर, RADIUS एकीकरण, अनुपालन आवश्यकताओं, और वास्तविक दुनिया के परिनियोजन परिदृश्यों का विवरण देती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: The Enterprise WiFi Security Guide →
WPA2-Enterprise and 802.1X multi-vendor AP configurator
Model AAA timers, generate platform-specific configuration commands for Cisco Catalyst, Aruba Instant, and Ubiquiti UniFi, and audit 802.1X security posture.
Hardware platform & authentication method
Platform parameters & verification
Turnkey configuration commands (Cisco Catalyst 9800 WLC)
! Cisco Catalyst 9800 RADIUS AAA & WLAN configuration
! EAP method: EAP-TLS (mutual X.509 certificates)
aaa new-model
!
radius server RADIUS-PRIMARY
 address ipv4 10.0.10.15 auth-port 1812 acct-port 1813
 ! Type 0 stores the secret in cleartext and type 7 is reversible
 ! obfuscation, not encryption. Configure a primary key first, then this
 ! line is stored as type 6 (AES):
 !   key config-key password-encrypt
 !   password encryption aes
 key <RADIUS_SHARED_SECRET>
 timeout 5
 retransmit 3
!
aaa group server radius PURPLE-RADIUS-GROUP
 server name RADIUS-PRIMARY
 ip radius source-interface GigabitEthernet1
 deadtime 5
!
aaa authentication dot1x PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa authorization network PURPLE-DOT1X-AUTH group PURPLE-RADIUS-GROUP
aaa accounting identity PURPLE-RADIUS-ACCT start-stop group PURPLE-RADIUS-GROUP
!
wlan Corporate-WPA2-Enterprise 1 Corporate-WPA2-Enterprise
 security wpa wpa2
 security wpa wpa2 ciphers aes
 security wpa akm ft dot1x
 security ft
 security ft over-the-ds
 security dot1x authentication-list PURPLE-DOT1X-AUTH
 security pmf optional
 no shutdown
!
wireless profile policy PURPLE-POLICY-PROFILE
 ! aaa-override is the switch that makes RFC 3580 work. Without it the
 ! controller accepts Tunnel-Private-Group-ID and then discards it.
 aaa-override
 accounting-list PURPLE-RADIUS-ACCT
 no shutdown
Web dashboard deployment steps:
- Navigate to Configuration > Security > AAA > Servers/Groups and add RADIUS server 10.0.10.15.
- Configure the shared secret, authentication port 1812, and accounting port 1813.
- Under Configuration > Wireless > WLANs, add a WLAN with security set to WPA2-Enterprise (802.1X).
- Select the AAA server group, then enable AAA Override on the policy profile so the RFC 3580 VLAN attributes are honoured.
- Apply to the AP policy profile and verify client 802.1X association in Monitoring > Wireless > Clients.
कार्यकारी सारांश
WPA2-Enterprise को लागू करना अब एक वैकल्पिक सुरक्षा अपग्रेड नहीं है - यह किसी भी एंटरप्राइज-ग्रेड वायरलेस नेटवर्क के लिए आवश्यक आधारभूत आवश्यकता है। हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में काम करने वाले IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, Pre-Shared Keys से दूर 802.1X प्रमाणीकरण की ओर बढ़ने का कारण PCI DSS और GDPR सहित सख्त अनुपालन जनादेश हैं। यह तकनीकी संदर्भ मार्गदर्शिका तीन प्रमुख एक्सेस पॉइंट विक्रेताओं: Cisco, Aruba और Ubiquiti के लिए ठोस, व्यावहारिक, प्लेटफ़ॉर्म-विशिष्ट कॉन्फ़िगरेशन चरण प्रदान करती है।
WPA2-Enterprise पर संक्रमण करके, एंटरप्राइज संगठन साझा क्रेडेंशियल्स से जुड़े जोखिमों को समाप्त कर सकते हैं, प्रति-सत्र विस्तृत ऑडिट ट्रेल्स प्राप्त कर सकते हैं, और डायनेमिक नेटवर्क सेगमेंटेशन को सक्षम कर सकते हैं। जब इसे सही ढंग से लागू किया जाता है, तो यह आर्किटेक्चर न केवल कॉर्पोरेट परिधि को सुरक्षित करता है बल्कि एक व्यापक Guest WiFi प्लेटफ़ॉर्म के माध्यम से प्रबंधित विज़िटर नेटवर्क के साथ भी सहजता से एकीकृत होता है। निम्नलिखित अनुभाग एक सफल रोलआउट के लिए आवश्यक तकनीकी आर्किटेक्चर, परिनियोजन चरणों और जोखिम न्यूनीकरण रणनीतियों का विवरण देते हैं।
तकनीकी गहन-विश्लेषण
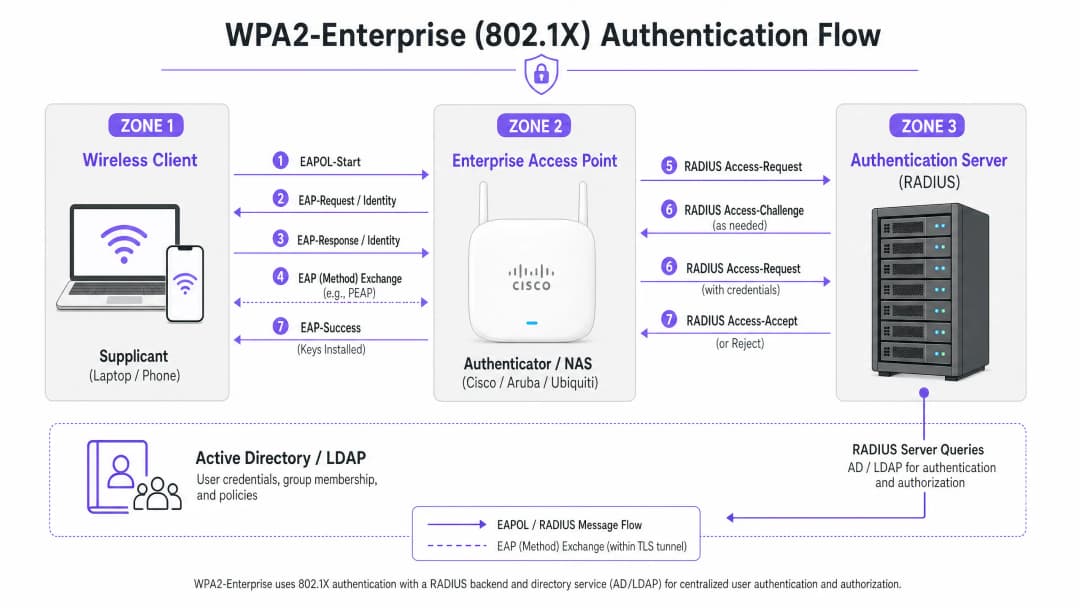
WPA2-Enterprise पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल देने के लिए IEEE 802.1X मानक पर निर्भर करता है। WPA2-Personal के विपरीत, जो एक स्थिर Pre-Shared Key (PSK) का उपयोग करता है, WPA2-Enterprise को नेटवर्क तक पहुंच प्रदान करने से पहले प्रत्येक सप्लीकेंट (क्लाइंट डिवाइस) को एक बाहरी प्रमाणीकरण सर्वर - आमतौर पर एक RADIUS सर्वर - के विरुद्ध व्यक्तिगत रूप से प्रमाणित करने की आवश्यकता होती है।
इस आर्किटेक्चर में तीन प्रमुख घटक शामिल हैं:
- सप्लीकेंट (The Supplicant): क्लाइंट डिवाइस जो नेटवर्क से कनेक्ट होने का प्रयास कर रहा है।
- प्रमाणकर्ता (The Authenticator): एंटरप्राइज-ग्रेड एक्सेस पॉइंट या वायरलेस LAN कंट्रोलर (उदाहरण के लिए, एक Cisco WLC या Aruba Mobility Controller) जो प्रमाणीकरण प्रक्रिया को सुगम बनाता है।
- प्रमाणीकरण सर्वर (The Authentication Server): बैक-एंड RADIUS सर्वर (उदाहरण के लिए, Cisco ISE, Aruba ClearPass या Windows NPS), जो Active Directory या LDAP जैसी निर्देशिका सेवा के विरुद्ध क्रेडेंशियल्स को सत्यापित करता है।
EAP एक्सचेंज प्रक्रिया
प्रमाणीकरण प्रक्रिया LAN पर एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAPOL) का उपयोग करती है। प्रारंभिक चरण के दौरान, प्रमाणकर्ता पूरी तरह से एक पारदर्शी प्रॉक्सी के रूप में कार्य करता है। एक बार जब RADIUS सर्वर ने क्रेडेंशियल्स को सत्यापित कर लिया है, तो यह प्रमाणकर्ता को एक Access-Accept संदेश लौटाता है, जो फिर वायरलेस सत्र को सुरक्षित करने के लिए आवश्यक एन्क्रिप्शन कीज़ प्राप्त करता है।
EAP विधि का चयन अत्यंत महत्वपूर्ण है। PEAP-MSCHAPv2 सबसे व्यापक रूप से उपयोग की जाने वाली विधि है क्योंकि यह सर्वर प्रमाणपत्र द्वारा स्थापित TLS टनल के भीतर एक्सचेंज को सुरक्षित रखते हुए पारंपरिक Active Directory पासवर्ड प्रमाणीकरण का समर्थन करती है। हालाँकि, अधिकतम सुरक्षा के लिए, EAP-TLS की सिफारिश की जाती है। EAP-TLS के लिए पारस्परिक प्रमाणपत्र प्रमाणीकरण (सर्वर और क्लाइंट दोनों को मान्य प्रमाणपत्र प्रस्तुत करने होंगे) की आवश्यकता होती है, जो क्रेडेंशियल चोरी से सुरक्षा प्रदान करता है लेकिन प्रमाणपत्र वितरण के लिए एक मजबूत Public Key Infrastructure (PKI) या Mobile Device Management (MDM) समाधान की मांग करता है।
कार्यान्वयन गाइड
WPA2-Enterprise को कॉन्फ़िगर करने के मूलभूत सिद्धांत सभी वेंडरों में समान हैं, लेकिन क्रियान्वयन प्रबंधन इंटरफ़ेस और इकोसिस्टम के अनुसार भिन्न होता है।

Cisco (Catalyst और Meraki)
Cisco वातावरण आमतौर पर कैंपस परिनियोजन से लेकर वितरित उद्यम नेटवर्क तक के पैमाने में भिन्न होते हैं।
Cisco Catalyst (WLC/DNA Center):
- RADIUS सर्वर परिभाषित करें: "Security" टैब पर जाएं, "AAA" चुनें, और प्राथमिक और द्वितीयक RADIUS प्रमाणीकरण और अकाउंटिंग सर्वर कॉन्फ़िगर करें। सुनिश्चित करें कि साझा सीक्रेट RADIUS सर्वर कॉन्फ़िगरेशन से मेल खाता हो।
- WLAN प्रोफाइल बनाएं: "WLANs" टैब के अंतर्गत, एक नया प्रोफाइल बनाएं।
- सुरक्षा नीति कॉन्फ़िगर करें: Layer 2 Security को WPA+WPA2 पर सेट करें और 802.1X को Authentication Key Management (AKM) विधि के रूप में सक्षम करें।
- AAA सर्वर बाइंड करें: पहले से परिभाषित RADIUS सर्वर को WLAN प्रोफाइल से मैप करें। यदि डायनेमिक VLAN असाइनमेंट की आवश्यकता है, तो "AAA Override" सक्षम करें।
Cisco Meraki:
- SSID कॉन्फ़िगरेशन: Meraki डैशबोर्ड में, Wireless > SSIDs पर जाएं और लक्षित नेटवर्क चुनें।
- एक्सेस कंट्रोल: एसोसिएशन आवश्यकता को "WPA2-Enterprise with my RADIUS server" पर सेट करें।
- RADIUS सेटिंग्स: अपने RADIUS इन्फ्रास्ट्रक्चर का IP पता, प्रमाणीकरण पोर्ट (आमतौर पर 1812), अकाउंटिंग पोर्ट (1813) और साझा सीक्रेट दर्ज करें। Meraki डैशबोर्ड में परिनियोजन से पहले RADIUS कनेक्टिविटी को सत्यापित करने के लिए एक अंतर्निहित परीक्षण उपकरण शामिल है।
Aruba Networks
Aruba Hospitality और उच्च शिक्षा में प्रमुख प्लेटफॉर्म है, जो उन्नत एक्सेस कंट्रोल के लिए अपने ClearPass Policy Manager का व्यापक उपयोग करता है।
- एक AAA प्रोफाइल परिभाषित करें: Aruba Central या Mobility Controller UI में, एक नया AAA प्रोफाइल बनाएं। यह प्रोफाइल तय करता है कि प्रमाणीकरण को कैसे संभाला जाए।
- एक RADIUS सर्वर समूह कॉन्फ़िगर करें: फेलओवर नियमों और टाइमआउट मानों को निर्दिष्ट करते हुए अपने RADIUS सर्वर को एक सर्वर समूह में जोड़ें। इस समूह को AAA प्रोफाइल से संलग्न करें।3. Virtual AP कॉन्फ़िगरेशन: Virtual AP (SSID) प्रोफाइल बनाएं या बदलें। सुरक्षा प्रकार को WPA2-Enterprise पर सेट करें।
- प्रोफाइल बाइंड करें: AAA प्रोफाइल को Virtual AP प्रोफाइल से बाइंड करें। यदि ClearPass का उपयोग कर रहे हैं, तो सुनिश्चित करें कि डायनेमिक पॉलिसी प्रवर्तन को सक्षम करने के लिए RADIUS CoA (Change of Authorization) पोर्ट (3799) को किसी भी इंटरमीडिएट फ़ायरवॉल के माध्यम से अनुमति दी गई है।
Ubiquiti (UniFi)
Ubiquiti, UniFi Network Controller के माध्यम से, Retail और SMB परिवेशों के लिए एक लागत प्रभावी समाधान प्रदान करता है।
- एक RADIUS प्रोफाइल बनाएं: Settings > Profiles > RADIUS पर जाएं। अपने बाहरी RADIUS सर्वर के IP एड्रेस, पोर्ट्स (1812/1813) और साझा रहस्य (shared secret) का उपयोग करके एक नई प्रोफाइल बनाएं।
- SSID कॉन्फ़िगरेशन: Settings > WiFi पर जाएं और एक नया वायरलेस नेटवर्क बनाएं।
- सुरक्षा सेटिंग्स: सुरक्षा प्रोटोकॉल के रूप में "WPA2 Enterprise" चुनें और नई बनाई गई RADIUS प्रोफाइल को बाइंड करें।
- RADIUS आर्किटेक्चर संबंधी विचार: एंटरप्राइज-ग्रेड कंट्रोलर्स के विपरीत जो स्थानीय रूप से उत्तरजीवी (survivable) RADIUS प्रदान कर सकते हैं, UniFi बाहरी सर्वरों (उदाहरण के लिए, FreeRADIUS या Windows NPS) पर बहुत अधिक निर्भर करता है। UniFi APs और RADIUS बैक-एंड के बीच विश्वसनीय कनेक्टिविटी सुनिश्चित करें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
सर्वोत्तम प्रथाएं
यह सुनिश्चित करने के लिए कि परिनियोजन लचीला और सुरक्षित दोनों है, नेटवर्क आर्किटेक्ट्स को कई महत्वपूर्ण सर्वोत्तम प्रथाओं का पालन करना चाहिए:
- प्रमाणपत्र सत्यापन लागू करें: क्लाइंट डिवाइसों को स्पष्ट रूप से कॉन्फ़िगर किया जाना चाहिए ताकि वे एक विश्वसनीय प्रमाणपत्र प्राधिकरण (CA) के खिलाफ RADIUS सर्वर के प्रमाणपत्र को सत्यापित कर सकें। ऐसा न करने पर नेटवर्क पर "Evil Twin" हमलों का खतरा बढ़ जाता है, जिससे कोई दुर्भावनापूर्ण एक्सेस पॉइंट उपयोगकर्ता क्रेडेंशियल्स को हैक कर सकता है।
- RADIUS रिडंडेंसी लागू करें: RADIUS सर्वर नेटवर्क एक्सेस के लिए महत्वपूर्ण पथ में स्थित होता है। हमेशा प्राइमरी और सेकेंडरी RADIUS सर्वर कॉन्फ़िगर करें। वितरित परिवेशों में, उच्च उपलब्धता के लिए क्लाउड-होस्टेड RADIUS समाधान पर विचार करें।
- डायनेमिक VLAN असाइनमेंट का लाभ उठाएं: उपयोगकर्ताओं को उनकी Active Directory समूह सदस्यता के आधार पर विशिष्ट VLANs में गतिशील रूप से असाइन करने के लिए RADIUS विशेषताओं (जैसे
Tunnel-Pvt-Group-ID) का उपयोग करें। यह एकाधिक SSIDs को प्रसारित किए बिना नेटवर्क विभाजन को लागू करता है। - RADIUS Accounting सक्षम करें: केवल प्रमाणीकरण कॉन्फ़िगर न करें। अनुपालन ढांचे द्वारा आवश्यक ऑडिट ट्रेल्स उत्पन्न करने के लिए RADIUS Accounting (पोर्ट 1813) अनिवार्य है।
- नेटवर्क एज को सुरक्षित करें: हमारे गाइड Protecting Your Network with Robust DNS and Security में अपने इन्फ्रास्ट्रक्चर की सुरक्षा के बारे में और पढ़ें।
समस्या निवारण और जोखिम न्यूनीकरण
सावधानीपूर्वक योजना बनाने के बाद भी, परिनियोजन में समस्याएं आ सकती हैं। सामान्य विफलता मोड में शामिल हैं:
- साझा रहस्य (shared secret) बेमेल होना: RADIUS साझा रहस्य में एक साधारण टाइपो के कारण प्रमाणीकरण विफल हो जाता है। ऑथेंटिकेटर और RADIUS सर्वर दोनों पर रहस्य को सत्यापित करें।
- समय सिंक्रनाइज़ेशन त्रुटियां: प्रमाणपत्र सत्यापन के लिए सटीक टाइमस्टैम्प की आवश्यकता होती है। सुनिश्चित करें कि सभी APs, कंट्रोलर्स और RADIUS सर्वर एक विश्वसनीय NTP स्रोत के माध्यम से सिंक्रनाइज़ किए गए हैं।* RADIUS ट्रैफ़िक को ब्लॉक करने वाले फ़ायरवॉल: सुनिश्चित करें कि APs/कंट्रोलर और RADIUS सर्वर के बीच UDP पोर्ट 1812 (प्रमाणीकरण) और 1813 (अकाउंटिंग) खुले हैं। यदि CoA का उपयोग कर रहे हैं, तो सुनिश्चित करें कि UDP 3799 खुला है।
- क्लाइंट का गलत कॉन्फ़िगरेशन: सबसे आम समस्या यह है कि क्लाइंट डिवाइसों को RADIUS सर्वर का प्रमाणपत्र जारी करने वाले CA पर भरोसा करने के लिए कॉन्फ़िगर नहीं किया जाता है। कॉर्पोरेट डिवाइसों पर सही वायरलेस प्रोफ़ाइल पुश करने के लिए MDM या समूह नीति का उपयोग करें।
प्रमाणीकरण प्रोटोकॉल की व्यापक समझ के लिए, 802.1X WiFi प्रमाणीकरण को कैसे कॉन्फ़िगर करें: एक चरण - दर - चरण मार्गदर्शिका देखें।
ROI और व्यावसायिक प्रभाव
प्रत्यक्ष सुरक्षा सुधार के अलावा, WPA2-Enterprise पर स्थानांतरित होना महत्वपूर्ण व्यावसायिक मूल्य प्रदान करता है।
- जोखिम में कमी: साझा पासवर्ड को समाप्त करने से हमले की संभावना और डेटा उल्लंघन का जोखिम नाटकीय रूप से कम हो जाता है, जिसके गंभीर वित्तीय और प्रतिष्ठित परिणाम हो सकते हैं।
- परिचालन दक्षता: अपने मौजूदा पहचान प्रदाता (जैसे Active Directory) के साथ WiFi प्रमाणीकरण को एकीकृत करने से कर्मचारियों की स्वचालित ऑनबोर्डिंग और ऑफबोर्डिंग सक्षम होती है। जब कोई कर्मचारी छोड़ता है, तो उनके AD खाते को अक्षम करने से उनका WiFi एक्सेस तुरंत रद्द हो जाता है।
- अनुपालन संरेखण: PCI DSS और ISO 27001 अनुपालन के लिए विस्तृत ऑडिट ट्रेल्स और प्रति-उपयोगकर्ता प्रमाणीकरण आवश्यक शर्तें हैं।
- एकीकृत बुनियादी ढांचा: डायनेमिक VLAN असाइनमेंट का उपयोग करके, वेन्यू अतिथि एक्सेस के लिए उपयोग किए जाने वाले समान भौतिक हार्डवेयर पर कॉर्पोरेट, बैक-ऑफ-हाउस और IoT ट्रैफ़िक को सुरक्षित रूप से चला सकते हैं। इसके बाद अतिथि नेटवर्क को एक समर्पित WiFi Analytics समाधान का उपयोग करके मुद्रीकृत और विश्लेषित किया जा सकता है, जिससे हार्डवेयर निवेश पर रिटर्न अधिकतम हो जाता है। लीज्ड लाइन क्या है? समर्पित व्यावसायिक इंटरनेट को समझकर सुनिश्चित करें कि आपके पास पर्याप्त बैंडविड्थ है।
मुख्य परिभाषाएं
WPA2-Enterprise
वायरलेस नेटवर्क के लिए एक सुरक्षा प्रोटोकॉल जो एकल साझा पासवर्ड के बजाय बाहरी सर्वर के माध्यम से प्रति-उपयोगकर्ता प्रमाणीकरण प्रदान करने के लिए IEEE 802.1X का उपयोग करता है।
एंटरप्राइज वातावरण में कॉर्पोरेट और परिचालन WiFi नेटवर्क को सुरक्षित करने के लिए अनिवार्य मानक।
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को प्रमाणीकरण तंत्र प्रदान करता है।
बुनियादी ढांचा जो WPA2-Enterprise को काम करने योग्य बनाता है।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस - एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत प्रमाणीकरण, प्राधिकरण, और लेखांकन (AAA) प्रबंधन प्रदान करता है।
सर्वर घटक जो Active Directory जैसे डेटाबेस के विरुद्ध उपयोगकर्ता क्रेडेंशियल को मान्य करता है।
Supplicant
किसी डिवाइस (लैपटॉप, स्मार्टफोन) पर सॉफ़्टवेयर क्लाइंट जो नेटवर्क एक्सेस का अनुरोध करने के लिए प्रमाणक के साथ संचार करता है।
एंडपॉइंट जिसे सही EAP सेटिंग्स और प्रमाणपत्र ट्रस्ट के साथ कॉन्फ़िगर किया जाना चाहिए।
Authenticator
नेटवर्क डिवाइस (एक्सेस पॉइंट या स्विच) जो सप्लीकेंट और प्रमाणीकरण सर्वर के बीच संदेशों को पारित करके प्रमाणीकरण प्रक्रिया को सुगम बनाता है।
IT टीम द्वारा प्रबंधित Cisco, Aruba, या Ubiquiti हार्डवेयर।
EAP (Extensible Authentication Protocol)
एक प्रमाणीकरण ढांचा जो अक्सर वायरलेस नेटवर्क और पॉइंट-टू-पॉइंट कनेक्शन में उपयोग किया जाता है, जो कई प्रमाणीकरण विधियों का समर्थन करता है।
क्रेडेंशियल एक्सचेंज को एनकैप्सुलेट करने के लिए उपयोग किया जाने वाला प्रोटोकॉल।
PEAP-MSCHAPv2
एक EAP विधि जो सर्वर के सर्टिफिकेट द्वारा स्थापित एक सुरक्षित TLS टनल के भीतर MSCHAPv2 पासवर्ड एक्सचेंज को समाहित करती है।
सबसे आम परिनियोजन विधि क्योंकि यह मानक AD पासवर्ड का उपयोग करने की सुविधा के साथ सुरक्षा को संतुलित करती है।
Dynamic VLAN Assignment
वह प्रक्रिया जिसमें एक RADIUS सर्वर एक्सेस पॉइंट को निर्देश देता है कि वह किसी प्रमाणित यूजर को उसकी पहचान या समूह की सदस्यता के आधार पर एक विशिष्ट VLAN पर रखे।
नेटवर्क सेगमेंटेशन के लिए अत्यंत महत्वपूर्ण है, जिससे विभिन्न प्रकार के यूजर्स को एक ही भौतिक APs को सुरक्षित रूप से साझा करने की अनुमति मिलती है।
हल किए गए उदाहरण
एक 200 कमरों वाले होटल को अपने बैक-ऑफ-हाउस स्टाफ (हाउसकीपिंग, प्रबंधन) के लिए मौजूदा Aruba एक्सेस पॉइंट्स का उपयोग करके सुरक्षित WiFi तैनात करने की आवश्यकता है, जबकि स्टाफ ट्रैफ़िक को अतिथि नेटवर्क से पूरी तरह से अलग रखना है।
IT टीम WPA2-Enterprise का उपयोग करके एक एकल 'Hotel_Staff' SSID कॉन्फ़िगर करती है। वे Aruba ClearPass को होटल के Active Directory के साथ एकीकृत करते हैं। ClearPass में, वे प्रवर्तन नीतियां कॉन्फ़िगर करते हैं: यदि कोई उपयोगकर्ता 'Management' AD समूह में है, तो ClearPass एक RADIUS विशेषता लौटाता है जो उन्हें VLAN 10 (प्रबंधन नेटवर्क) में असाइन करती है। यदि उपयोगकर्ता 'Housekeeping' समूह में है, तो उन्हें VLAN 20 (ऑपरेशन नेटवर्क) में असाइन किया जाता है। APs को इन गतिशील VLAN असाइनमेंट को लागू करने के लिए कॉन्फ़िगर किया गया है।
50 स्थानों वाली एक राष्ट्रीय खुदरा श्रृंखला Cisco Meraki का उपयोग करती है। उन्हें अपने पुराने WPA2-Personal सेटअप को बदलकर, PCI DSS अनुपालन को पूरा करने के लिए WiFi पर अपने पॉइंट-ऑफ-सेल (POS) टर्मिनलों को सुरक्षित करने की आवश्यकता है।
नेटवर्क आर्किटेक्ट प्रत्येक स्टोर पर स्थानीय सर्वर तैनात करने से बचने के लिए क्लाउड-होस्टेड RADIUS सेवा तैनात करता है। Meraki डैशबोर्ड में, वे WPA2-Enterprise के लिए 'Retail_POS' SSID कॉन्फ़िगर करते हैं और इसे क्लाउड RADIUS IPs पर इंगित करते हैं। वे अपने MDM प्लेटफॉर्म के माध्यम से प्रत्येक POS टर्मिनल के लिए अद्वितीय क्लाइंट प्रमाणपत्र उत्पन्न करते हैं और EAP-TLS की आवश्यकता के लिए RADIUS सर्वर को कॉन्फ़िगर करते हैं। Meraki APs को क्लाउड सेवा पर RADIUS Authentication और Accounting दोनों डेटा भेजने के लिए कॉन्फ़िगर किया गया है।
अभ्यास प्रश्न
Q1. आपका संगठन Ubiquiti UniFi एक्सेस पॉइंट्स का उपयोग करके WPA2-Enterprise तैनात कर रहा है। परीक्षण के दौरान, क्लाइंट सफलतापूर्वक कनेक्ट हो सकते हैं, लेकिन अनुपालन (compliance) टीम ने ध्यान दिया कि केंद्रीय लॉगिंग सिस्टम में यूजर सेशन की अवधि या डेटा उपयोग का कोई लॉग नहीं है। सबसे संभावित कॉन्फ़िगरेशन चूक क्या है?
संकेत: प्रमाणीकरण (Authentication) एक्सेस प्रदान करता है, लेकिन एक अन्य प्रक्रिया उपयोग को ट्रैक करती है।
मॉडल उत्तर देखें
RADIUS Accounting पोर्ट (1813) कॉन्फ़िगर नहीं किया गया है या इसे फ़ायरवॉल द्वारा ब्लॉक किया जा रहा है। जबकि Authentication (पोर्ट 1812) काम कर रहा है, सेशन ऑडिट ट्रेल्स उत्पन्न करने के लिए Accounting को स्पष्ट रूप से सक्षम किया जाना चाहिए।
Q2. एक यूजर रिपोर्ट करता है कि वे कॉर्पोरेट WPA2-Enterprise नेटवर्क से कनेक्ट नहीं हो पा रहे हैं। आप Cisco WLC लॉग्स की जांच करते हैं और देखते हैं कि AP EAP-Request को पास कर रहा है, लेकिन RADIUS सर्वर लॉग्स 'Unknown CA' के कारण 'Access-Reject' दिखाते हैं। किसे ठीक करने की आवश्यकता है?
संकेत: TLS टनल सेटअप के दौरान स्थापित ट्रस्ट संबंध के बारे में सोचें।
मॉडल उत्तर देखें
क्लाइंट डिवाइस का सप्लीकेंट उस सर्टिफिकेट अथॉरिटी (CA) पर भरोसा करने के लिए कॉन्फ़िगर नहीं है जिसने RADIUS सर्वर का सर्टिफिकेट जारी किया था। संभावित Evil Twin हमले को रोकने के लिए क्लाइंट कनेक्शन को समाप्त कर रहा है। CA सर्टिफिकेट को क्लाइंट डिवाइस पर पुश किया जाना चाहिए।
Q3. आप एक स्टेडियम के लिए एक नेटवर्क डिजाइन कर रहे हैं। आपको कॉर्पोरेट स्टाफ, टिकटिंग टर्मिनल्स और गेस्ट WiFi का समर्थन करने की आवश्यकता है। सुरक्षा बनाए रखते हुए RF हस्तक्षेप को न्यूनतम करने के लिए आपको SSIDs को कैसे आर्किटेक्ट करना चाहिए?
संकेत: प्रत्येक उपयोग के मामले के लिए एक SSID प्रसारित करने से बचें।
मॉडल उत्तर देखें
अधिकतम दो SSIDs तैनात करें। Captive Portal (जैसे Purple) का उपयोग करने वाले गेस्ट्स के लिए एक SSID। WPA2-Enterprise का उपयोग करने वाले सभी कॉर्पोरेट संचालन के लिए दूसरा SSID। कॉर्पोरेट स्टाफ को एक VLAN पर और टिकटिंग टर्मिनल्स को उनके प्रमाणीकरण क्रेडेंशियल्स के आधार पर दूसरे VLAN पर सेगमेंट करने के लिए RADIUS सर्वर के माध्यम से Dynamic VLAN Assignment का उपयोग करें।
अक्सर पूछे जाने वाले प्रश्न
What is the primary difference between WPA2-Personal and WPA2-Enterprise?
WPA2-Personal uses a single Pre-Shared Key (PSK) shared across every connecting device, meaning compromise of the passphrase exposes all network traffic. WPA2-Enterprise uses IEEE 802.1X port-based authentication and a central RADIUS server. Each client device authenticates using individual credentials or digital certificates, generating unique pairwise transient encryption keys (PTK) per session.
Which EAP method provides the strongest security for enterprise access points?
EAP-TLS (RFC 5216) provides the highest cryptographic security because it enforces mutual authentication using X.509 digital certificates on both the client supplicant and the RADIUS server. Unlike password-based methods such as PEAP-MSCHAPv2, EAP-TLS is immune to offline dictionary attacks, credential theft, and MS-CHAPv2 cryptographic collision vulnerabilities.
How does dynamic VLAN assignment work in Cisco, Aruba, and Ubiquiti APs?
Dynamic VLAN steering relies on RFC 2868 and RFC 3580 RADIUS attributes returned in the Access-Accept response: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID>. When configured on Cisco Catalyst, Aruba Instant, or Ubiquiti UniFi, the access point dynamically assigns the client to the specified broadcast domain without requiring multiple SSIDs.
What RADIUS timeout and retry settings prevent client disconnection during failover?
Keep the timeout multiplied by the retransmit count below 15 seconds, because 802.1X supplicants abandon the exchange and deauthenticate after roughly 15 to 20 seconds. A 3 second timeout with 3 retransmits (9 seconds) or a 4 second timeout with 3 retransmits (12 seconds) both reach the secondary server in time; the common default of 5 seconds with 3 retransmits is exactly 15 seconds and leaves no margin, and 10 seconds with 5 retries fails the join outright rather than failing over.
Why should 802.11r Fast BSS Transition be enabled on WPA2-Enterprise SSIDs?
Standard 802.1X handoffs require a full EAP exchange with the central RADIUS server during every access point roam, introducing 100ms to 400ms of latency that interrupts VoIP calls and video streams. 802.11r Fast BSS Transition (FT-802.1X) caches the Pairwise Master Key (PMK) across neighbouring APs, allowing authenticated roams in under 50ms without re-contacting the RADIUS server.
How does Purple integrate with Cisco, Aruba, and Ubiquiti for enterprise authentication?
Purple provides high-availability cloud RADIUS services and guest captive portals that integrate with Cisco Catalyst, Aruba Central/Instant, and Ubiquiti UniFi networks. Purple authenticates staff devices via 802.1X, manages visitor captive onboarding with SMS and social login, and returns dynamic VLAN attributes to segregate corporate traffic from guest internet access.
इस श्रृंखला में आगे पढ़ें
Portnox के विकल्प: बिना पूर्ण NAC के Cloud RADIUS
आप तीन प्रश्नों वाले परीक्षण का उपयोग करके यह निर्णय ले सकेंगे कि क्या आपके एस्टेट को पूर्ण NAC की आवश्यकता है या केवल WiFi के लिए cloud RADIUS की। इसके बाद आप wired enforcement, posture checks, प्रमाण पत्र, अतिथि पहुंच और तीन साल की परिचालन लागत पर Portnox, Purple, SecureW2 और JumpCloud की तुलना कर सकते हैं, और साइट-दर-साइट पायलट की योजना बना सकते हैं।
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।