
Guias Técnicos
Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.
483 guides
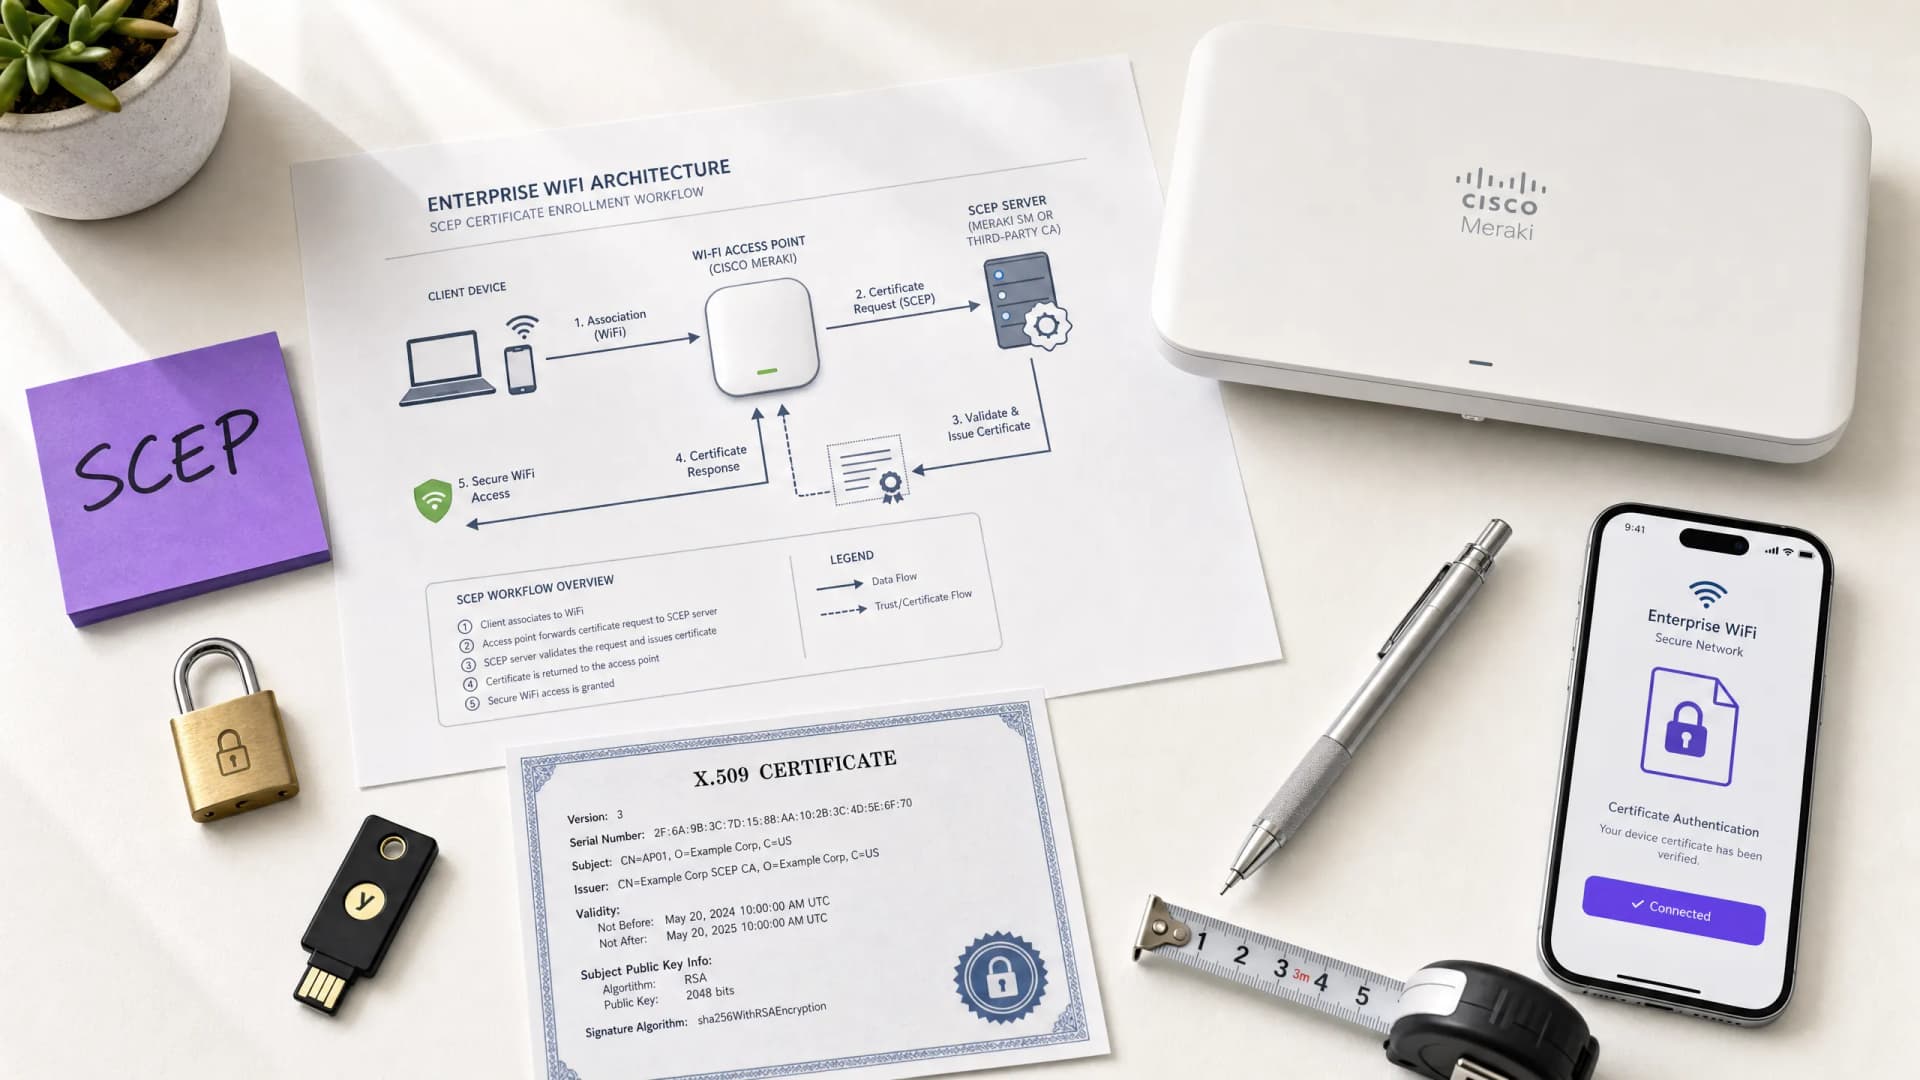
Como Implementar SCEP para a Inscrição Automatizada de Certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para a inscrição automatizada de certificados WiFi em espaços empresariais. Abrange todo o plano de arquitetura - desde o design de PKI e integração de MDM até à sequência de implementação obrigatória de três passos - e mostra aos gestores de TI e arquitetos de rede como eliminar credenciais partilhadas, automatizar a gestão do ciclo de vida dos certificados e cumprir os requisitos de PCI DSS e GDPR à escala.
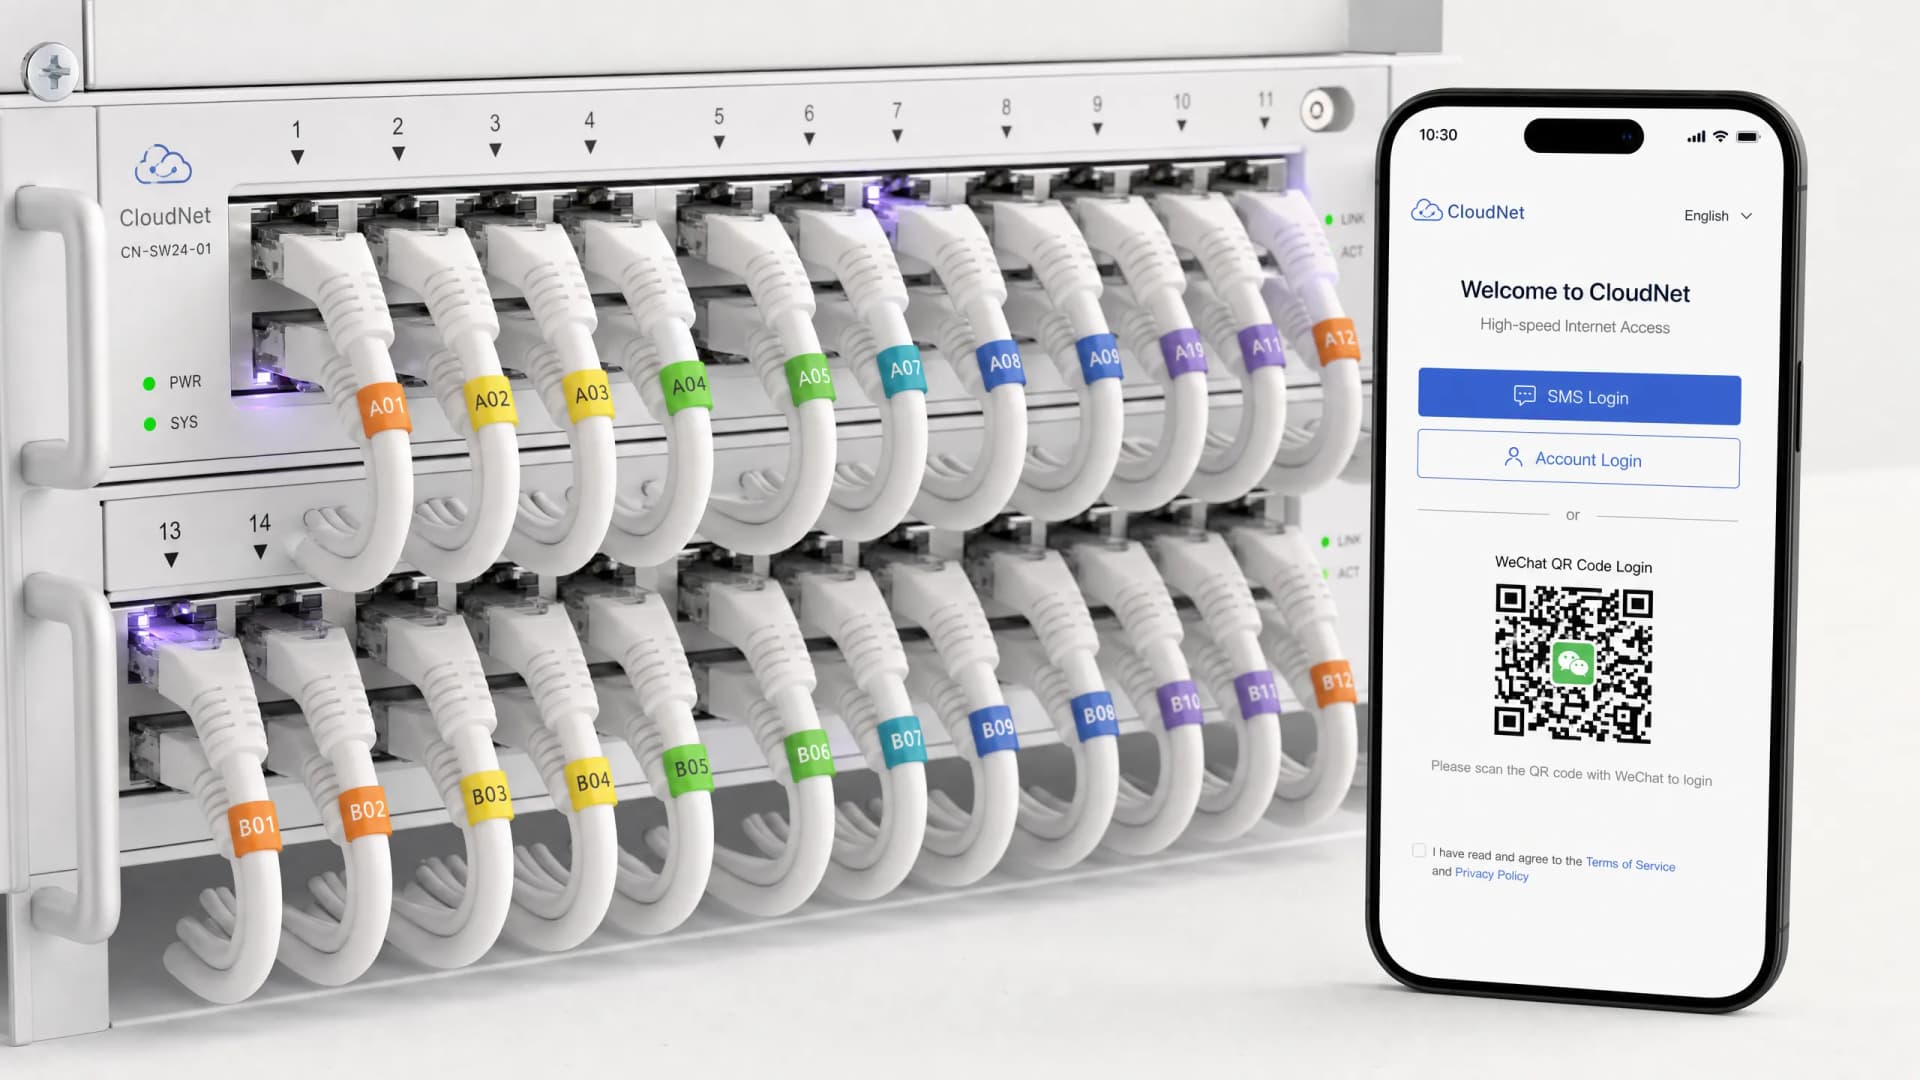
Integrar a Autenticação WeChat com Captive Portals de Guest WiFi
Este guia explica como integrar a autenticação WeChat OAuth 2.0 em captive portals de guest WiFi empresariais. Abrange os requisitos de registo em dupla plataforma, a seleção de âmbito para a recolha de dados primários, a aplicação de políticas de rede via RADIUS Change of Authorization e a conformidade com o GDPR e a PIPL da China. Os operadores de recintos em hotelaria, retalho e eventos encontrarão passos concretos de implementação, estudos de caso do mundo real e orientações de reforço de segurança para implementar o login WeChat guest wifi à escala.
Compreender o Cisco SUDI: Identidade de Dispositivo Baseada em Hardware no Controlo de Acesso à Rede
Este guia detalha a arquitetura técnica do Cisco SUDI, explicando como a identidade ancorada em hardware protege o controlo de acesso à rede. Oferece etapas de implementação práticas para líderes de TI implementarem a autenticação 802.1X EAP-TLS e automatizarem o Provisionamento Zero Touch em espaços empresariais.
Automatizar a Segurança de WiFi Empresarial: O Guia de Implementação de Certificados SCEP
Este guia técnico explica como automatizar a segurança de WiFi empresarial utilizando a implementação de certificados SCEP. Disponibiliza um plano arquitetónico detalhado e as etapas de implementação para implementar a autenticação 802.1X EAP-TLS em redes corporativas e de convidados.
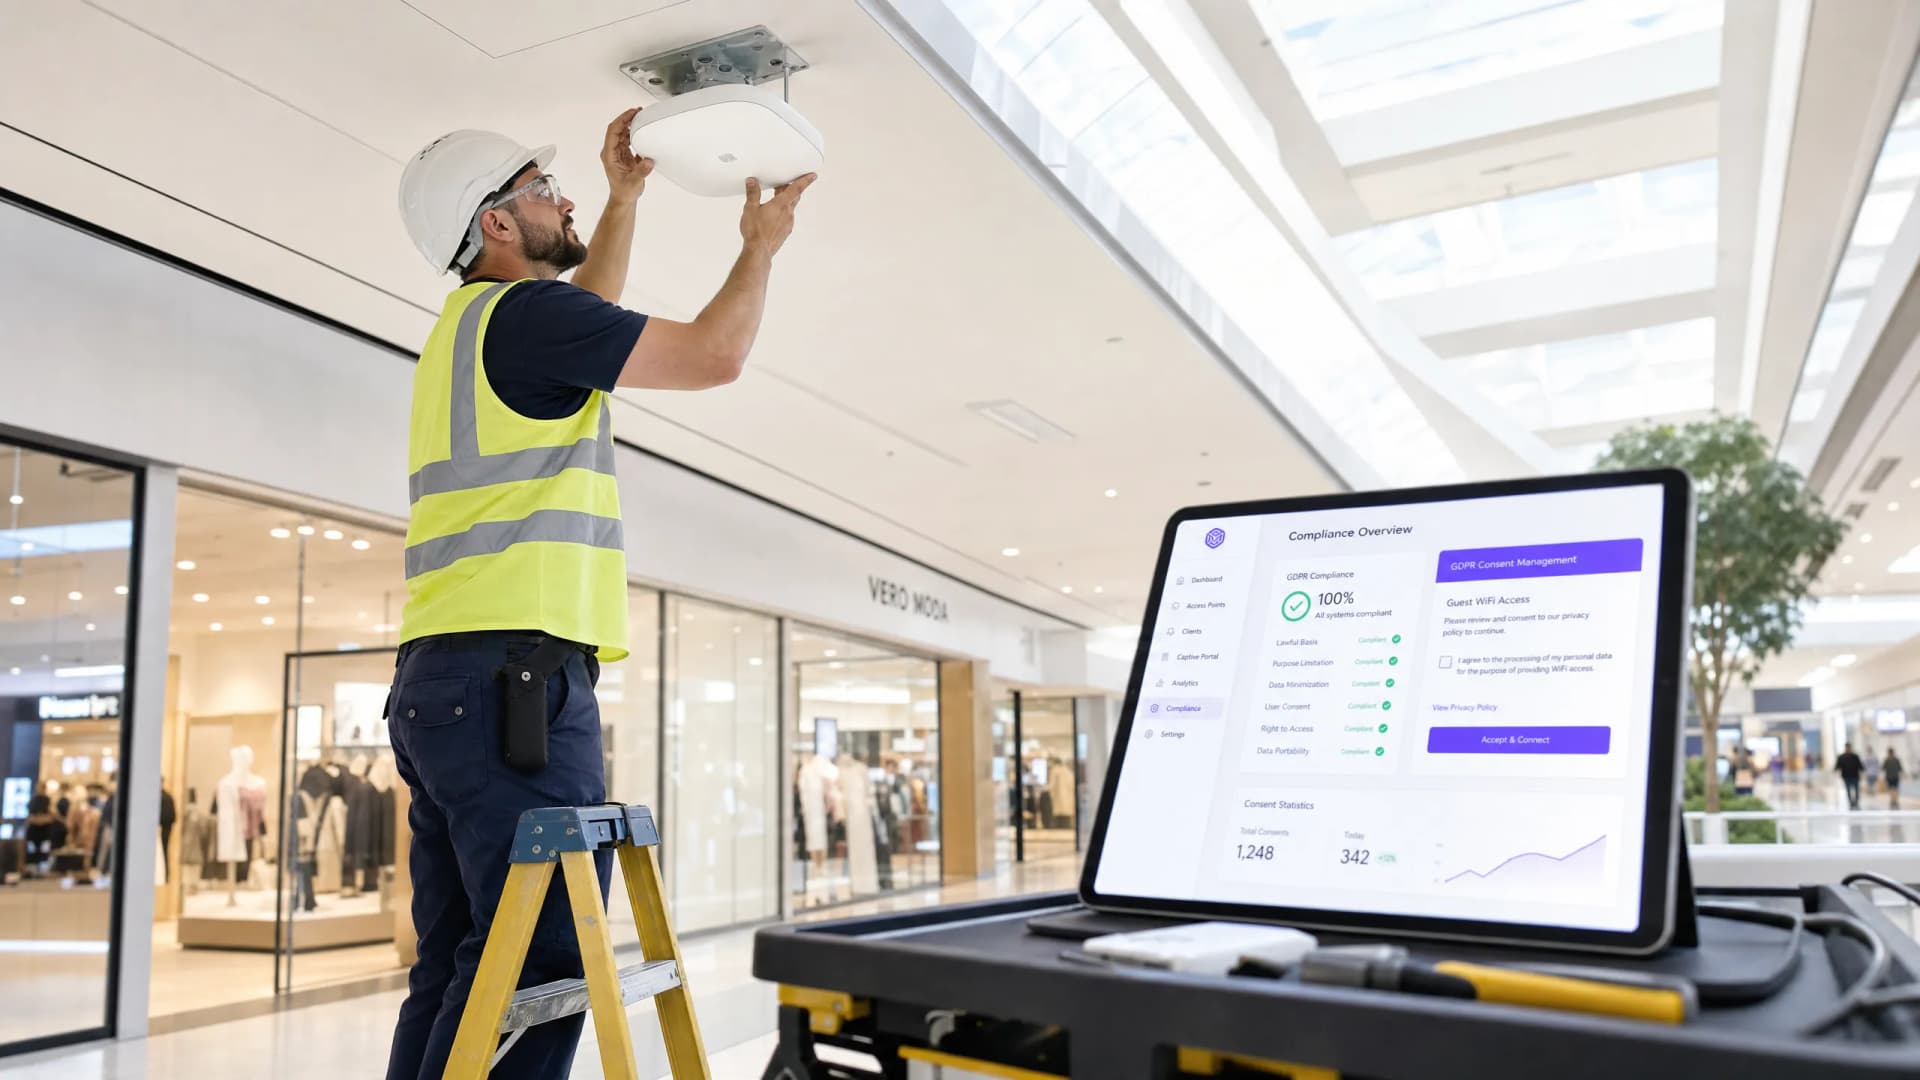
The Compliance Playbook: GDPR e a Privacidade de Dados no WiFi de Convidados
Este guia abrangente fornece aos gestores de TI e operadores de espaços uma estrutura técnica para estruturar redes WiFi de convidados em conformidade com o GDPR. Detalha os mecanismos de consentimento, a segmentação de rede, a retenção automatizada de dados e como transformar a conformidade de uma responsabilidade regulatória num ativo de dados primários defensável.
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.
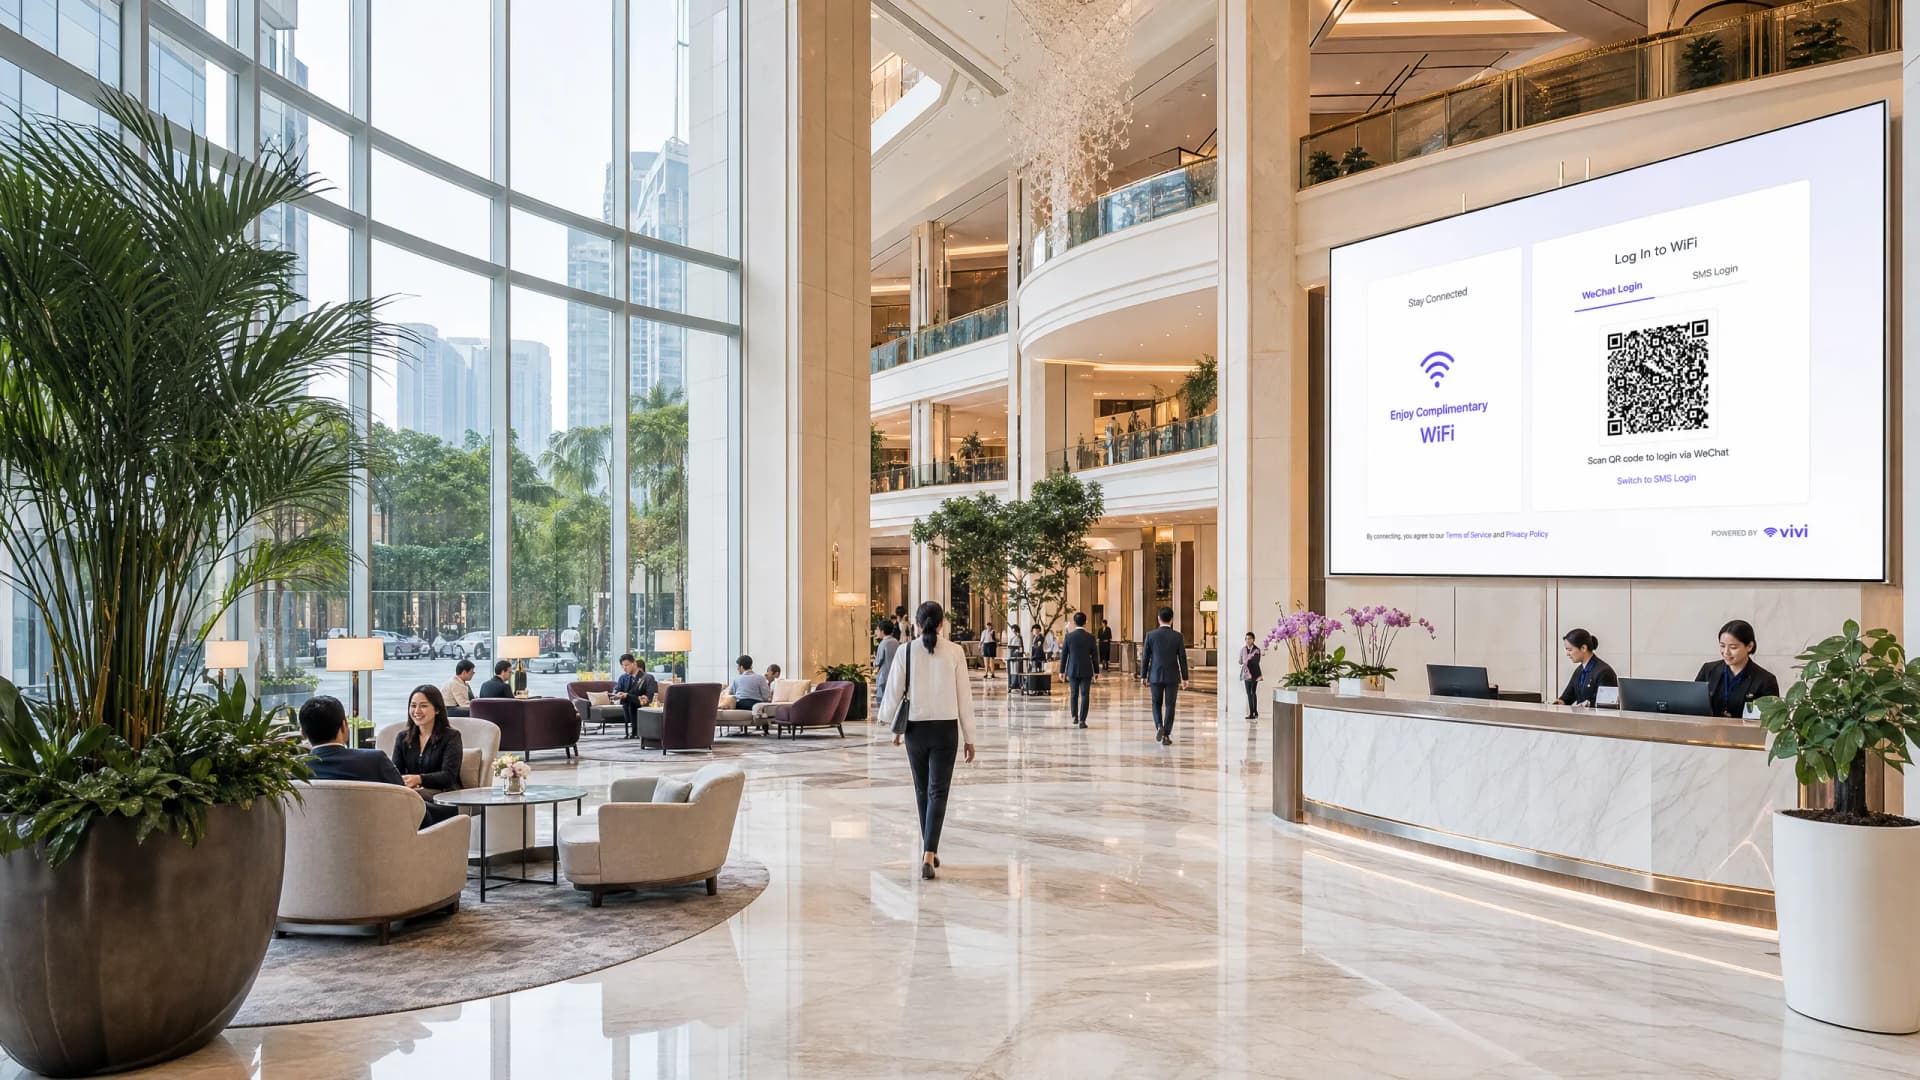
Integrar a Autenticação WiFi do WeChat: Integração de Captive Portal para Clientes da APAC
O WeChat tem 1,41 mil milhões de utilizadores ativos mensais, tornando-se a identidade digital primária para os consumidores chineses a nível global. Este guia explica como integrar a autenticação WeChat OAuth 2.0 em captive portals empresariais para locais na APAC, abrangendo o registo na plataforma, a seleção de âmbito, a aplicação de RADIUS Change of Authorisation e a conformidade de dupla estrutura com o GDPR e a PIPL da China. Destina-se a gestores de TI, arquitetos de rede e diretores de operações de locais que precisam de agir este trimestre.

Configurando o Redirecionamento do Captive Portal em Controladores de Rede Empresariais
Este guia definitivo detalha a arquitetura técnica e os passos de configuração específicos de cada fabricante necessários para implementar o redirecionamento do captive portal em controladores de rede empresariais. Fornece orientações práticas para equipas de TI sobre a configuração de walled gardens, integração de autenticação RADIUS e garantia de conformidade com o GDPR e PCI DSS.
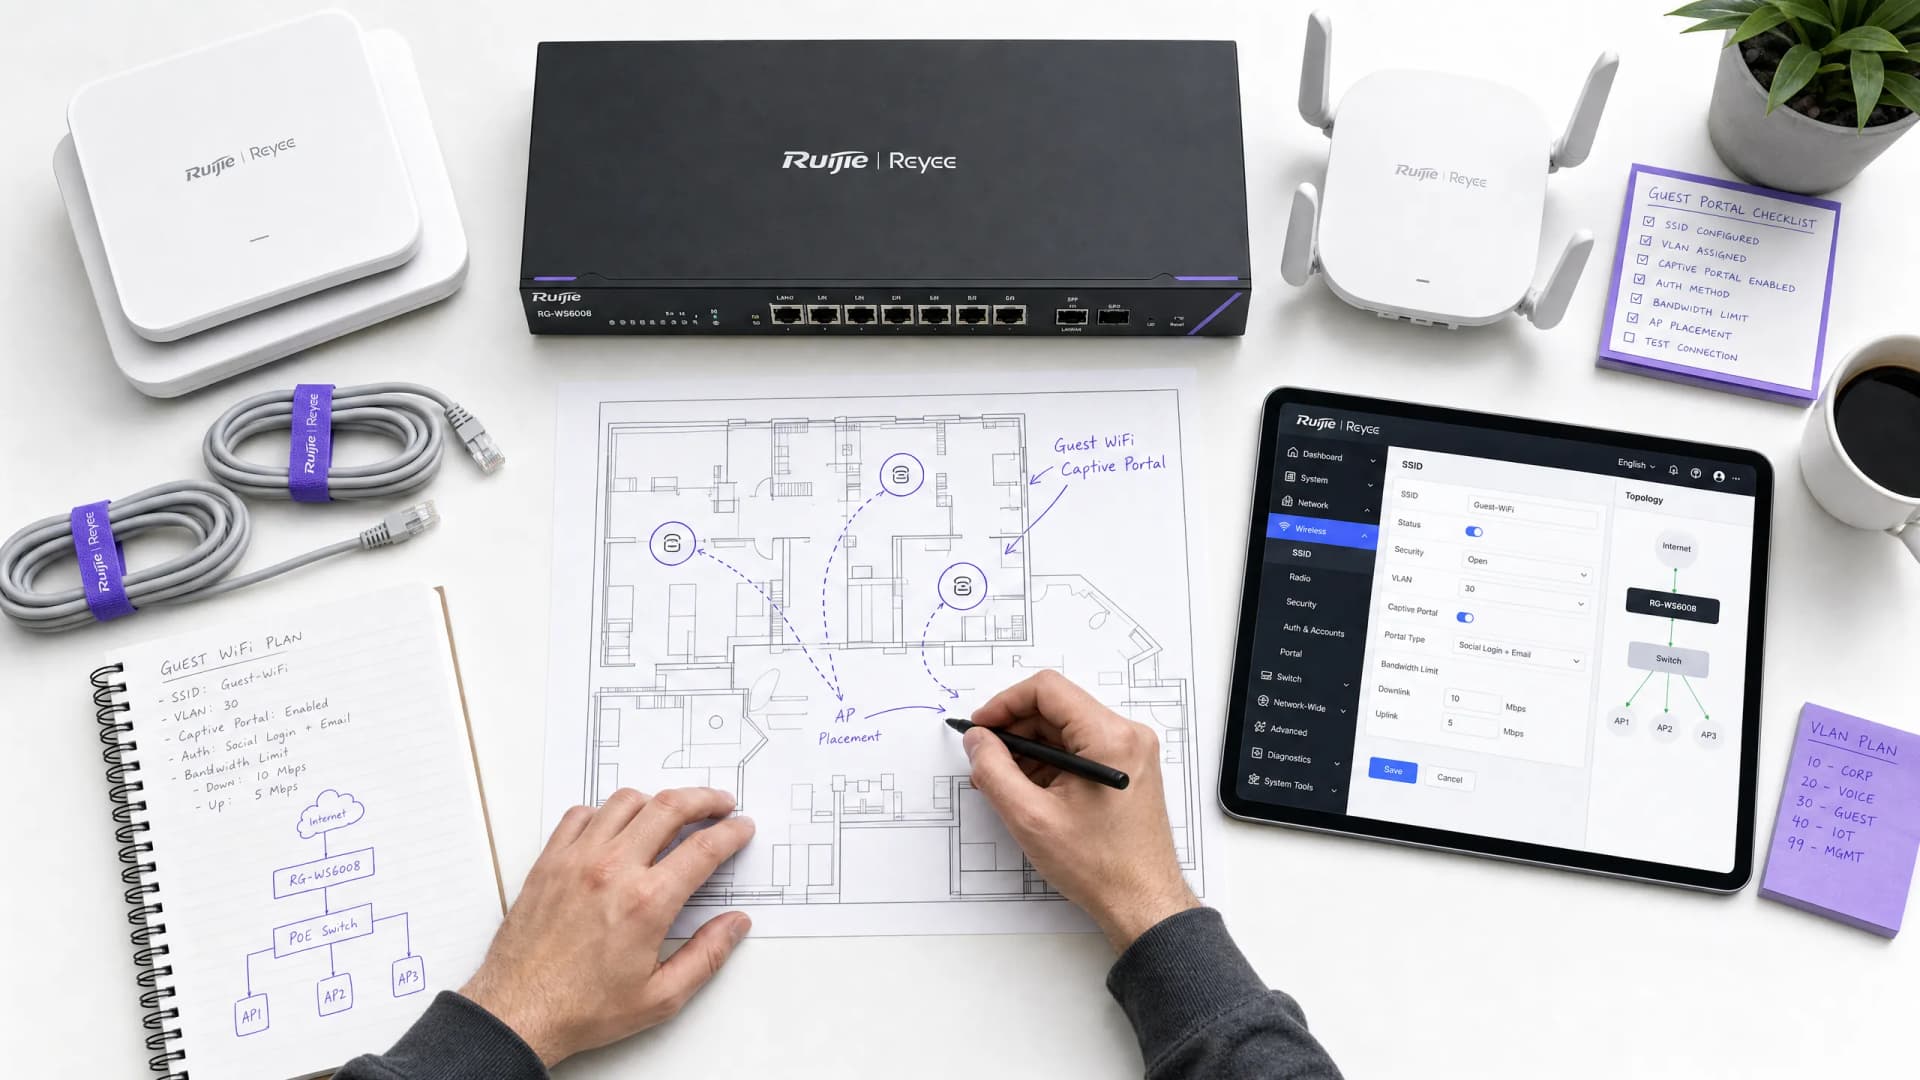
Guia Passo a Passo: Como Configurar Controladores Sem Fios Ruijie para Captive Portals de Guest WiFi
Este guia fornece um tutorial técnico completo para configurar controladores e gateways sem fios Ruijie para implementar soluções de captive portals de guest WiFi de classe empresarial. Abrange a segmentação de VLAN, a autenticação RADIUS externa através do protocolo WISPr, a configuração de walled garden e a integração perfeita com a plataforma Identity-Based Networks da Purple para capturar dados primários e gerar valor comercial mensurável em ambientes de hotelaria, retalho e setor público.
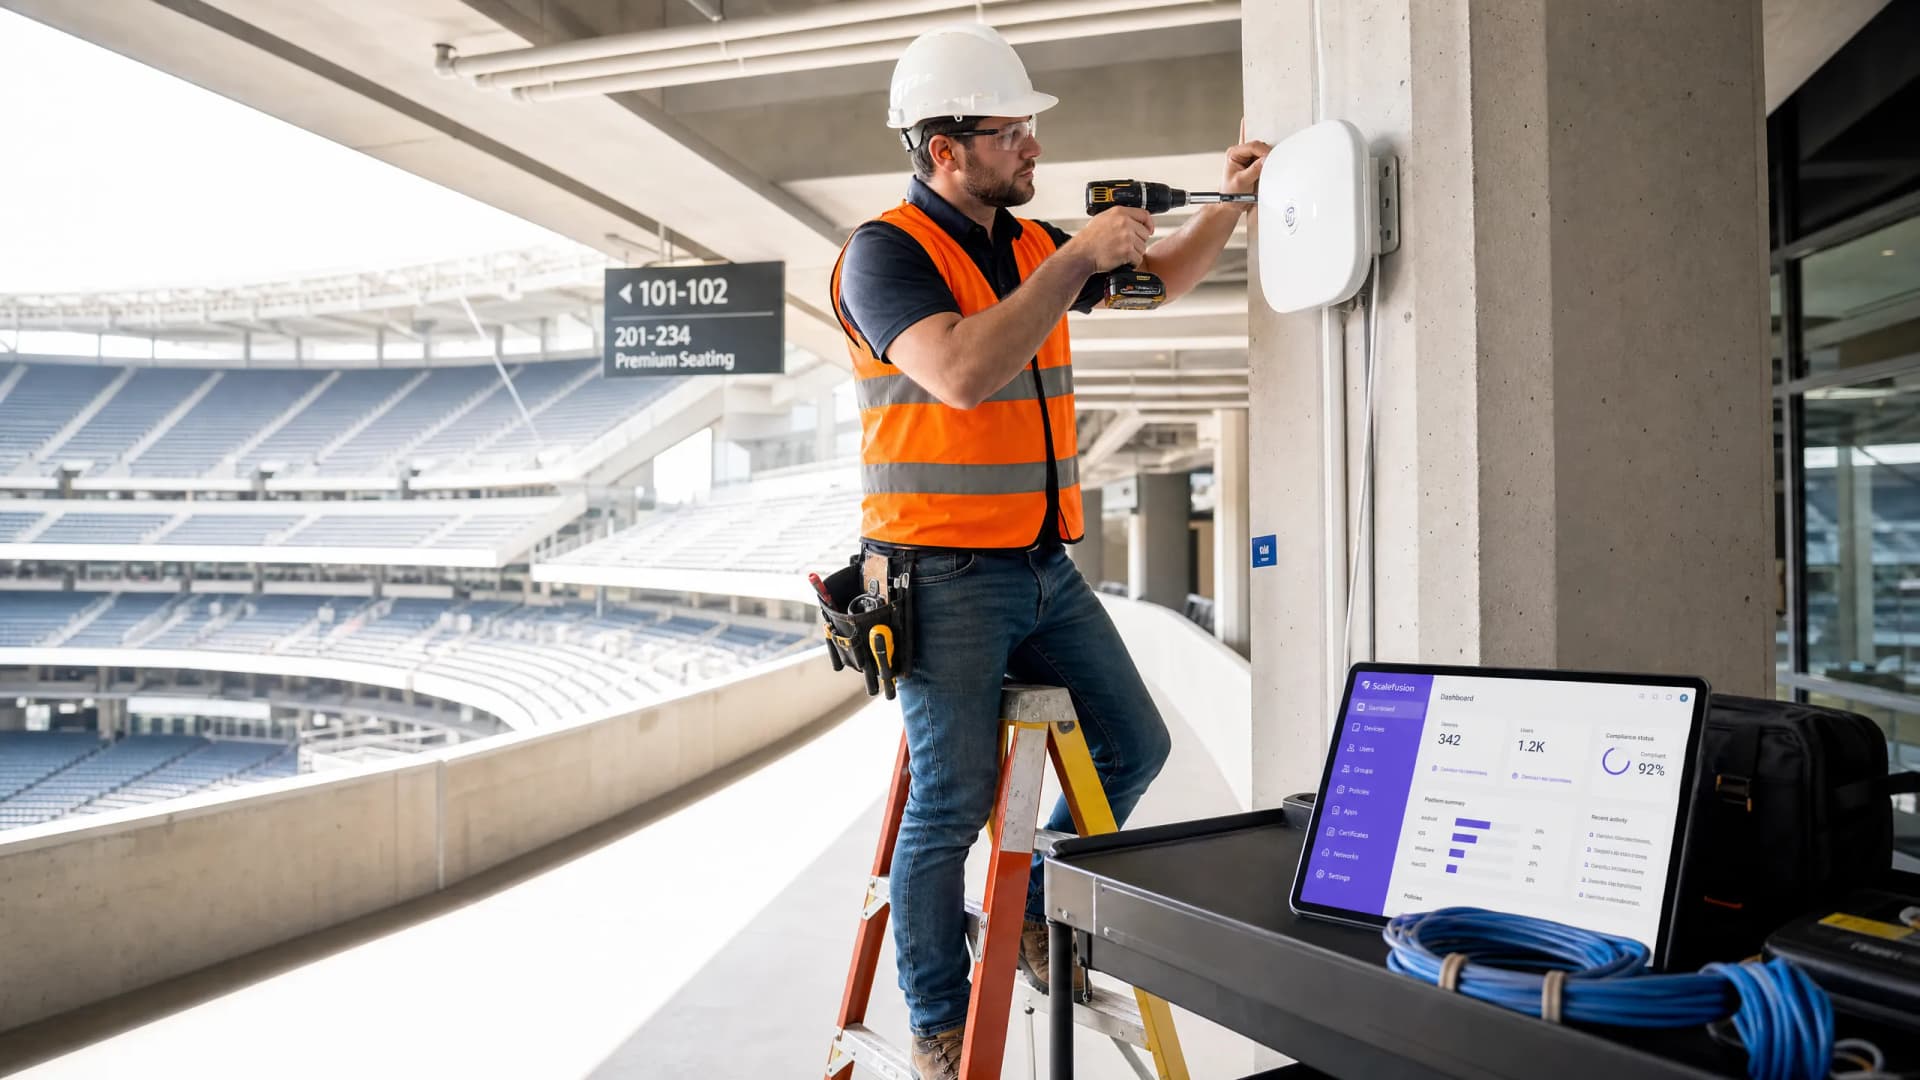
Como Configurar o SCEP para BYOD Seguro e Autenticação de Rede 802.1X
Este guia fornece uma referência técnica abrangente para configurar o SCEP de modo a implementar a autenticação de rede 802.1X baseada em certificados. Aborda a transição arquitetónica de palavras-passe partilhadas para o EAP-TLS, a integração com Gestão de Dispositivos Móveis e a segmentação rigorosa de rede para acesso BYOD seguro em ambientes empresariais.
Termos e Condições do WiFi para Colaboradores: Essenciais de Conformidade e Legais
Este guia aborda os aspetos essenciais técnicos e legais na elaboração e aplicação de termos e condições de WiFi para colaboradores em instalações empresariais. Detalha o que incluir numa Política de Utilização Aceitável (AUP), como cumprir os requisitos do GDPR e PCI-DSS, e como implementar autenticação baseada em identidade e segmentação de rede para proteger os ativos corporativos. Diretores de IT, equipas de RH e diretores de operações em hotéis, cadeias de retalho, estádios e organizações do setor público encontrarão orientações práticas que podem implementar já este trimestre.
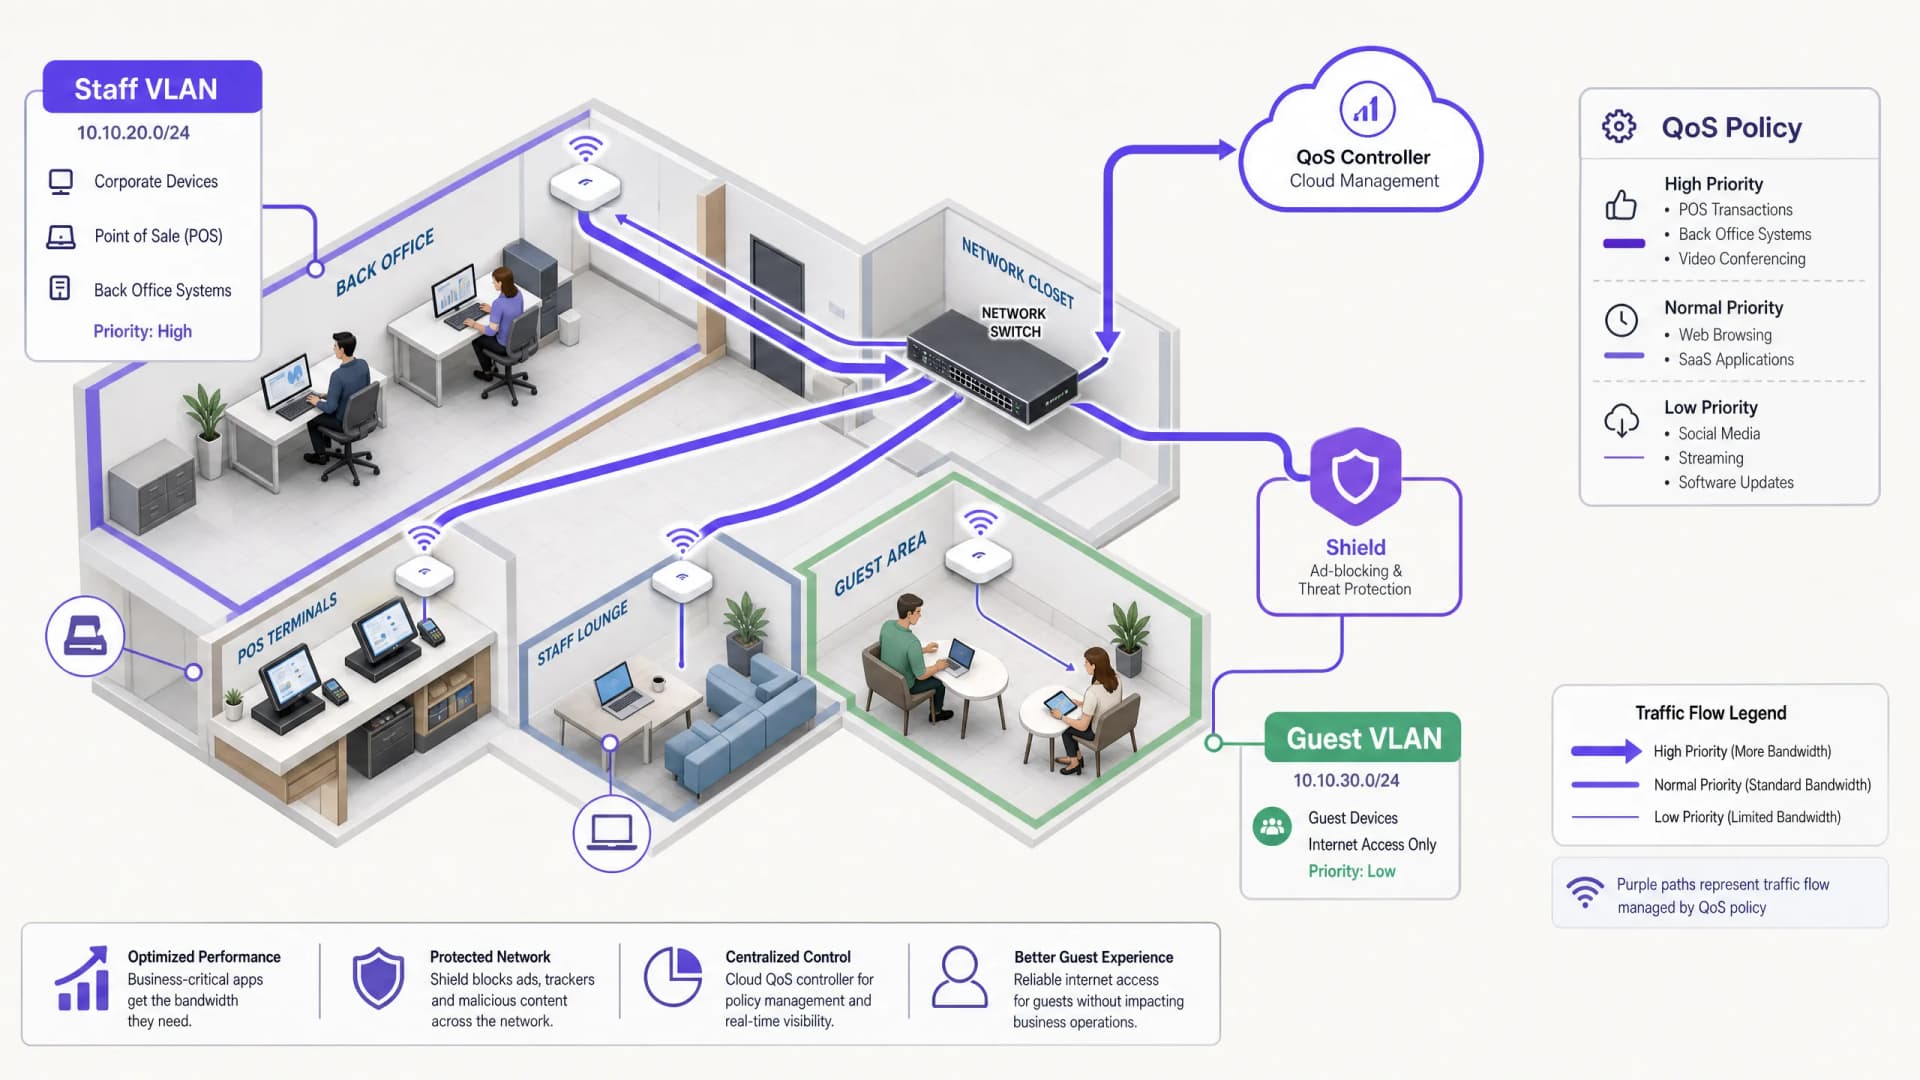
Gestão de Largura de Banda para WiFi de Colaboradores: Shaping, QoS e Redução de Tráfego
Este guia detalha métodos práticos para gerir a largura de banda para o WiFi de colaboradores em espaços empresariais. Aborda a implementação de traffic shaping, QoS e como a implementação do Purple Shield reduz a carga da rede sem necessidade de atualizações de infraestrutura.
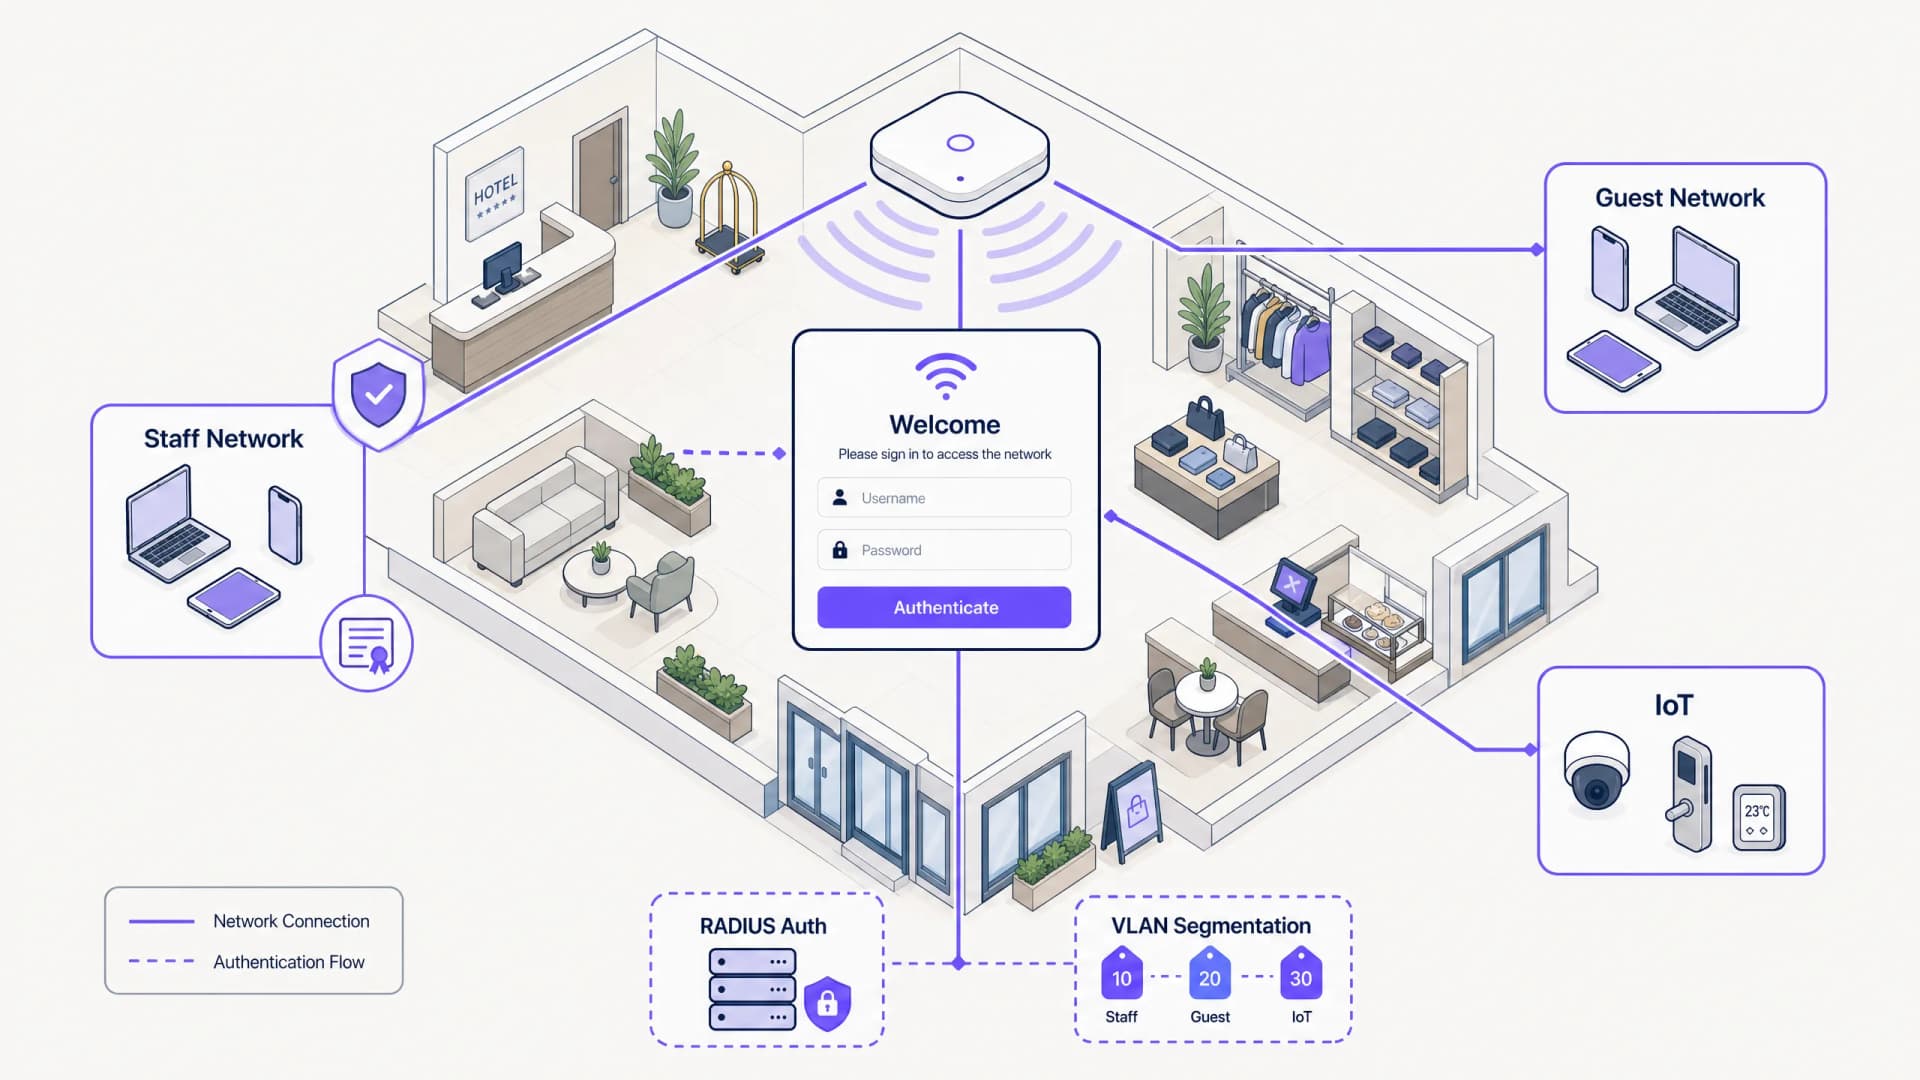
Captive Portal para WiFi de Funcionários: Integração e Autenticação de Colaboradores
Uma referência técnica abrangente para líderes de TI sobre a conceção e implementação de captive portals de WiFi para funcionários. Este guia aborda a autenticação EAP-TLS, integração de BYOD, segmentação de VLAN e gestão de largura de banda para melhorar a eficiência operacional e mitigar riscos de segurança.
Políticas de WiFi para Colaboradores no Setor de Retalho: Proteger Redes de Back-of-House
Este guia aborda os requisitos técnicos e de políticas críticos para proteger as redes WiFi de back-of-house no retalho - desde a segmentação de VLAN e conformidade com PCI DSS 4.0 até à gestão de BYOD de colaboradores na loja. Oferece aos gestores de TI, arquitetos de rede e diretores de operações um plano prático e independente de fornecedor que podem implementar já este trimestre.
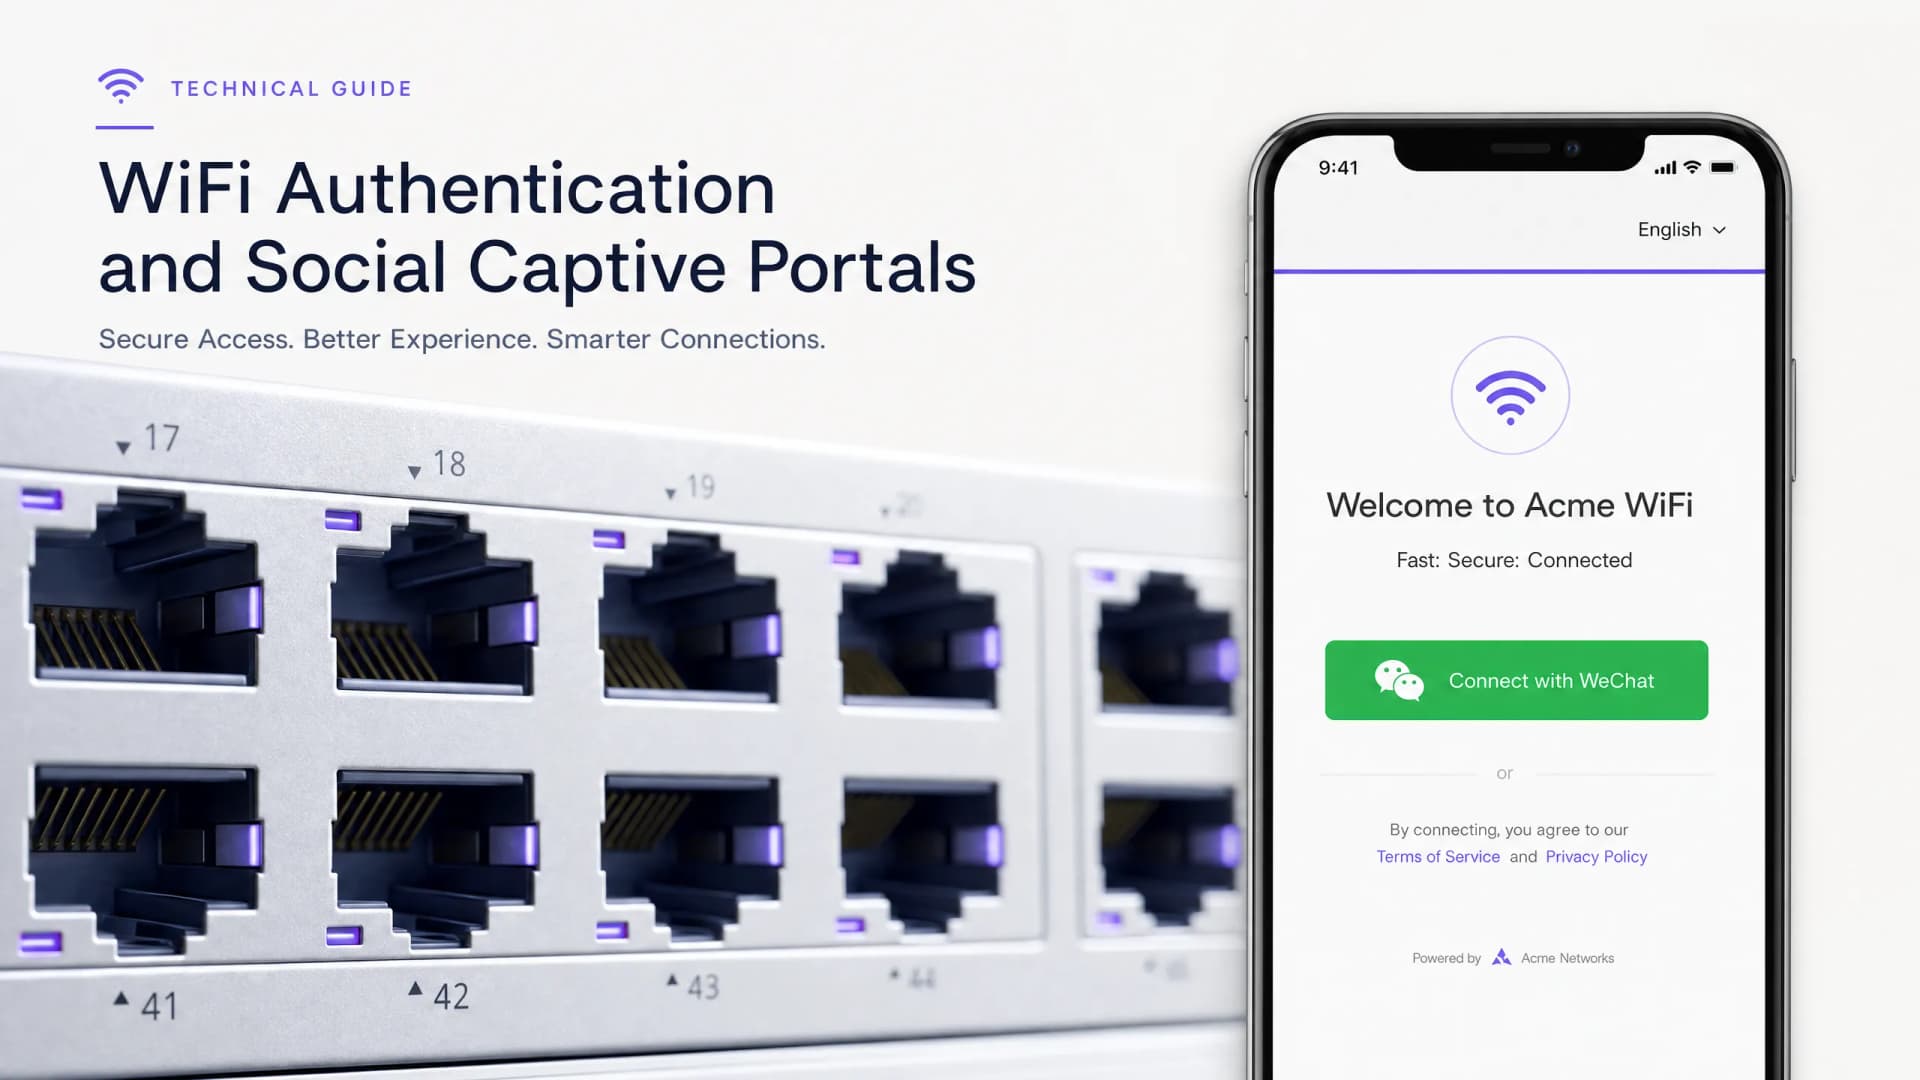
Integrar Login de WiFi com WeChat: Capturar Interação através de Portais Captive Sociais
Este guia detalha como integrar a autenticação de WiFi do WeChat em portais captive corporativos, cobrindo a arquitetura OAuth 2.0, integração RADIUS e a implementação passo a passo em hardware Cisco Meraki, HPE Aruba e Juniper Mist. Oferece aos gestores de TI e arquitetos de rede uma estrutura prática para capturar dados primários dos 1,3 mil milhões de utilizadores do WeChat, impulsionando a interação através de seguidores em Contas Oficiais e redirecionamentos pós-login.
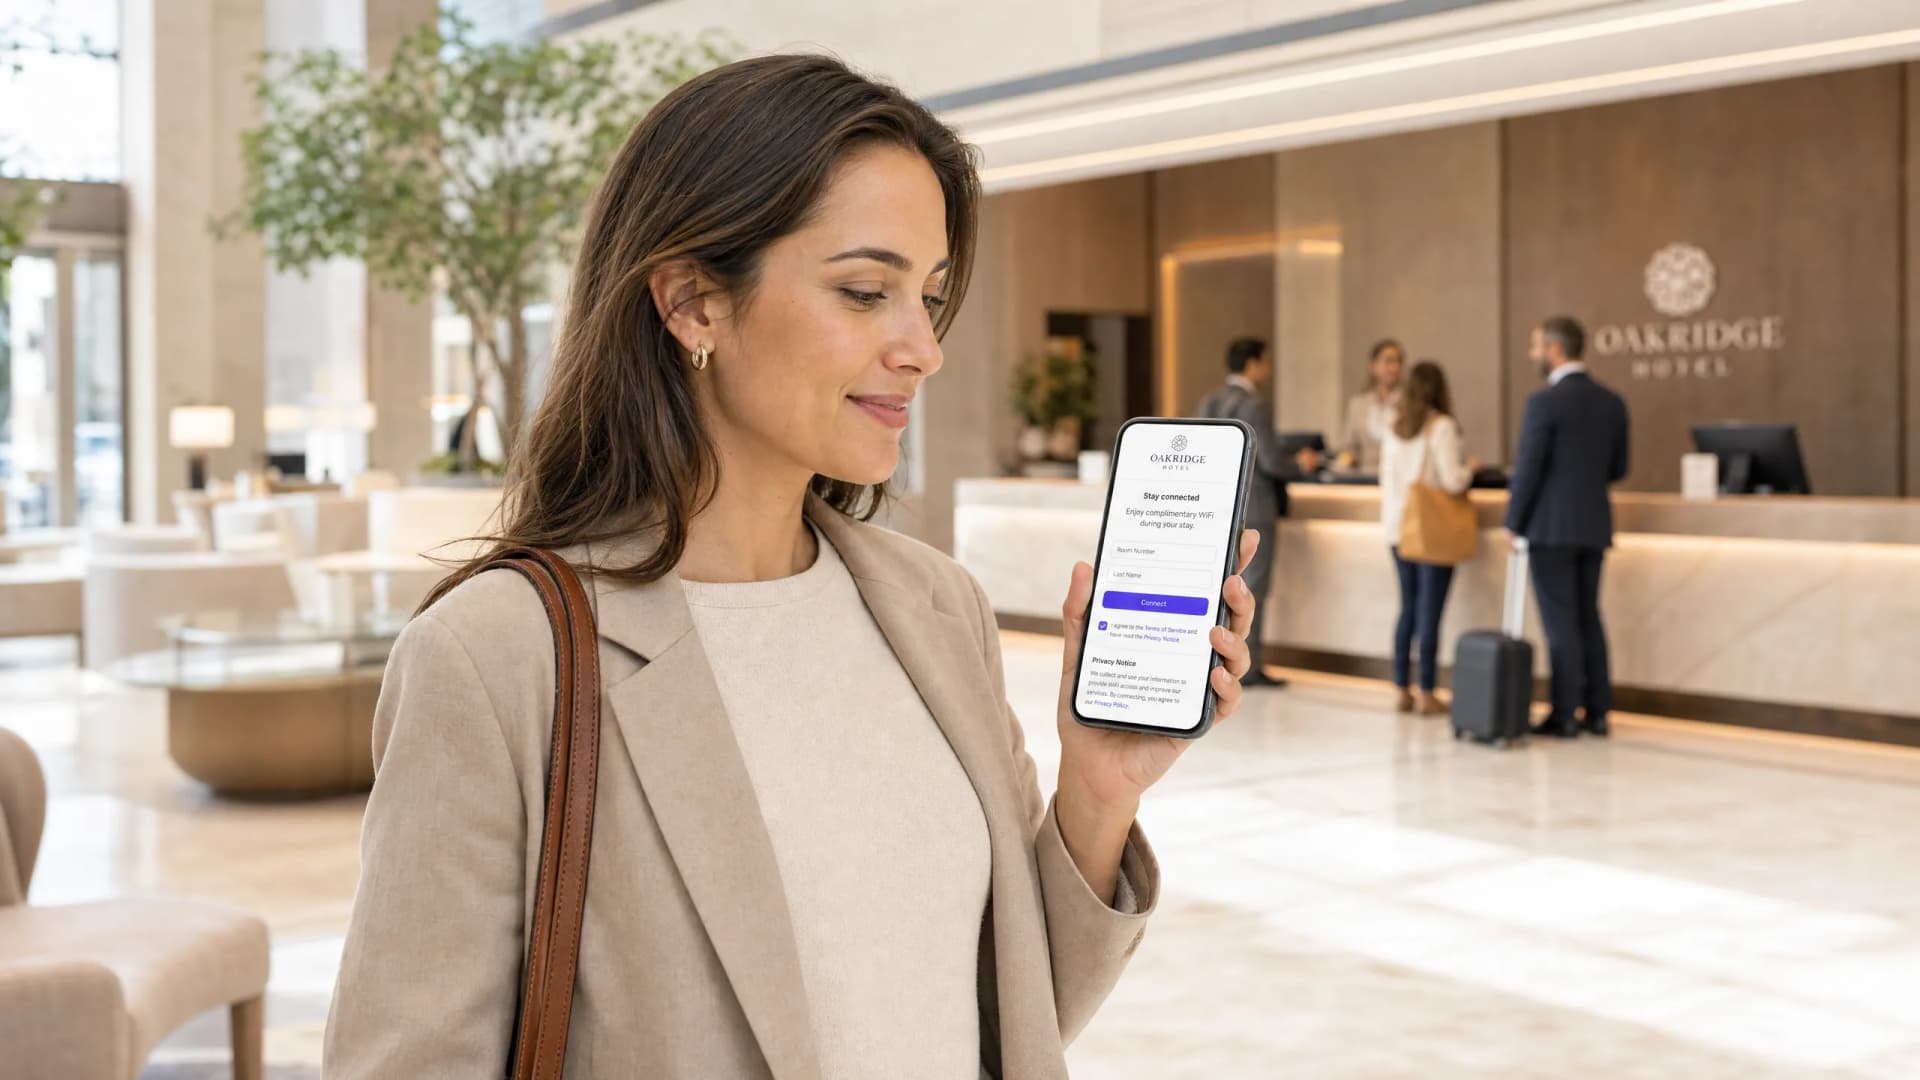
Conformidade de WiFi com o GDPR: Como Recolher de Forma Segura Dados de Convidados através de Portais Captivos
Este guia técnico oferece aos gestores de TI, arquitetos de rede e diretores de operações de espaços uma estrutura prática para alcançar a conformidade com o GDPR em implementações de WiFi para convidados. Abrange a forma como os portais captivos recolhem dados pessoais, como garantir o consentimento explícito e como implementar políticas automatizadas de retenção de dados que protegem a sua organização de coimas regulatórias de até 4% da faturação global. A plataforma de WiFi para convidados da Purple alinha-se diretamente com cada requisito de conformidade, desde o registo de consentimento à eliminação de dados com um único clique.
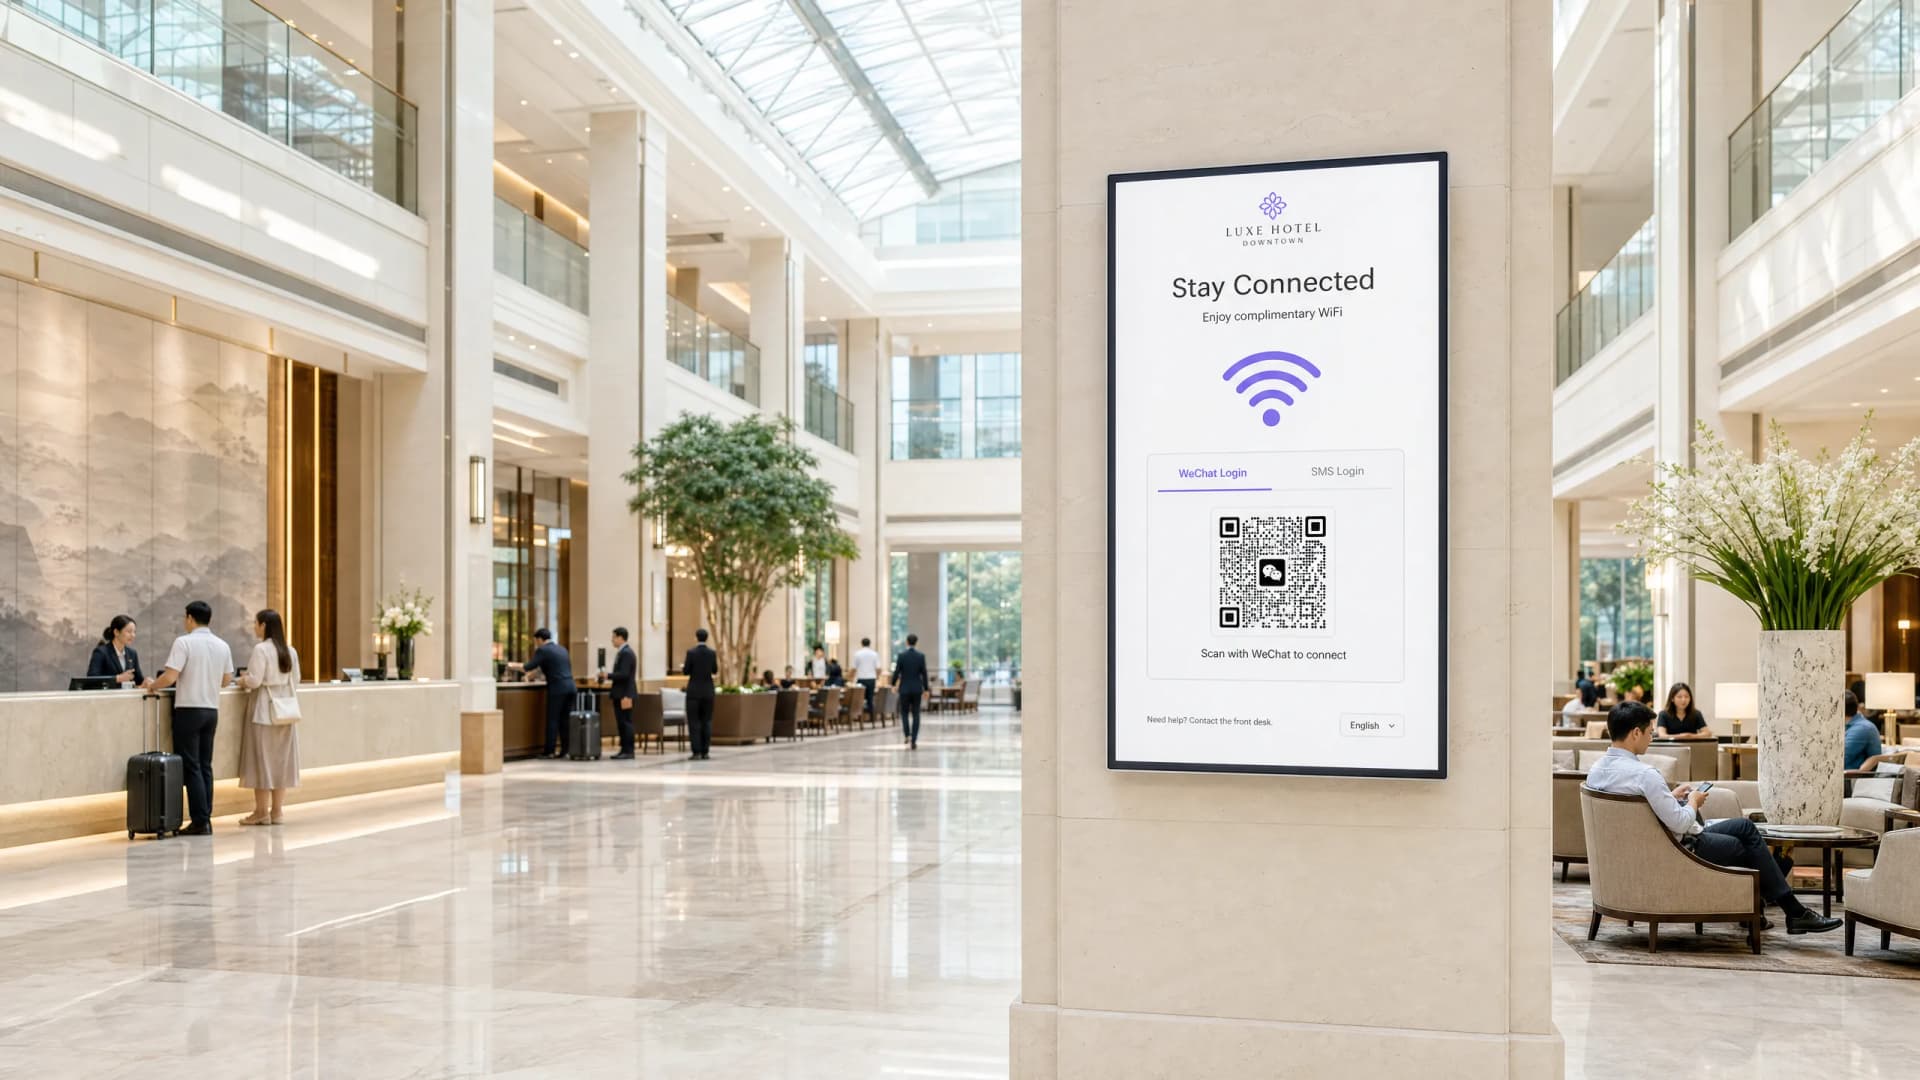
Como Configurar a Autenticação WeChat OAuth para Captive Portals
Este guia técnico explica como configurar a autenticação WeChat OAuth para captive portals. Detalha os registos de plataforma necessários, o fluxo do OAuth 2.0, a seleção de âmbito e os mecanismos de aplicação de rede necessários para recolher dados primários de visitantes chineses de forma segura.
Guia de Configuração de SCEP Empresarial: Autenticação WiFi Baseada em Certificados para Ensino Superior e Grandes Redes
Este guia fornece um modelo técnico abrangente para implementar a autenticação WiFi baseada em certificados utilizando SCEP. Abrange a transição de arquitetura de chaves pré-partilhadas para EAP-TLS, sequências de implementação em plataformas MDM e estratégias críticas de mitigação de risco para redes de grande escala.
Autenticação WiFi Enterprise sem Active Directory ou servidor local
Este guia explica como implementar uma autenticação WiFi WPA2/3-Enterprise segura sem um Active Directory local, Windows NPS ou servidor RADIUS. Abrange a incompatibilidade de protocolos entre fornecedores de identidade na cloud e o 802.1X, o argumento a favor do EAP-TLS sobre o PEAP-MSCHAPv2, e como implementar o cloud RADIUS com certificados emitidos por MDM contra o Microsoft Entra ID, Okta ou Google Workspace. Escrito para responsáveis de TI em organizações prioritariamente na cloud e com forte presença de Mac/Chromebook que estejam prontas para descontinuar a infraestrutura local.
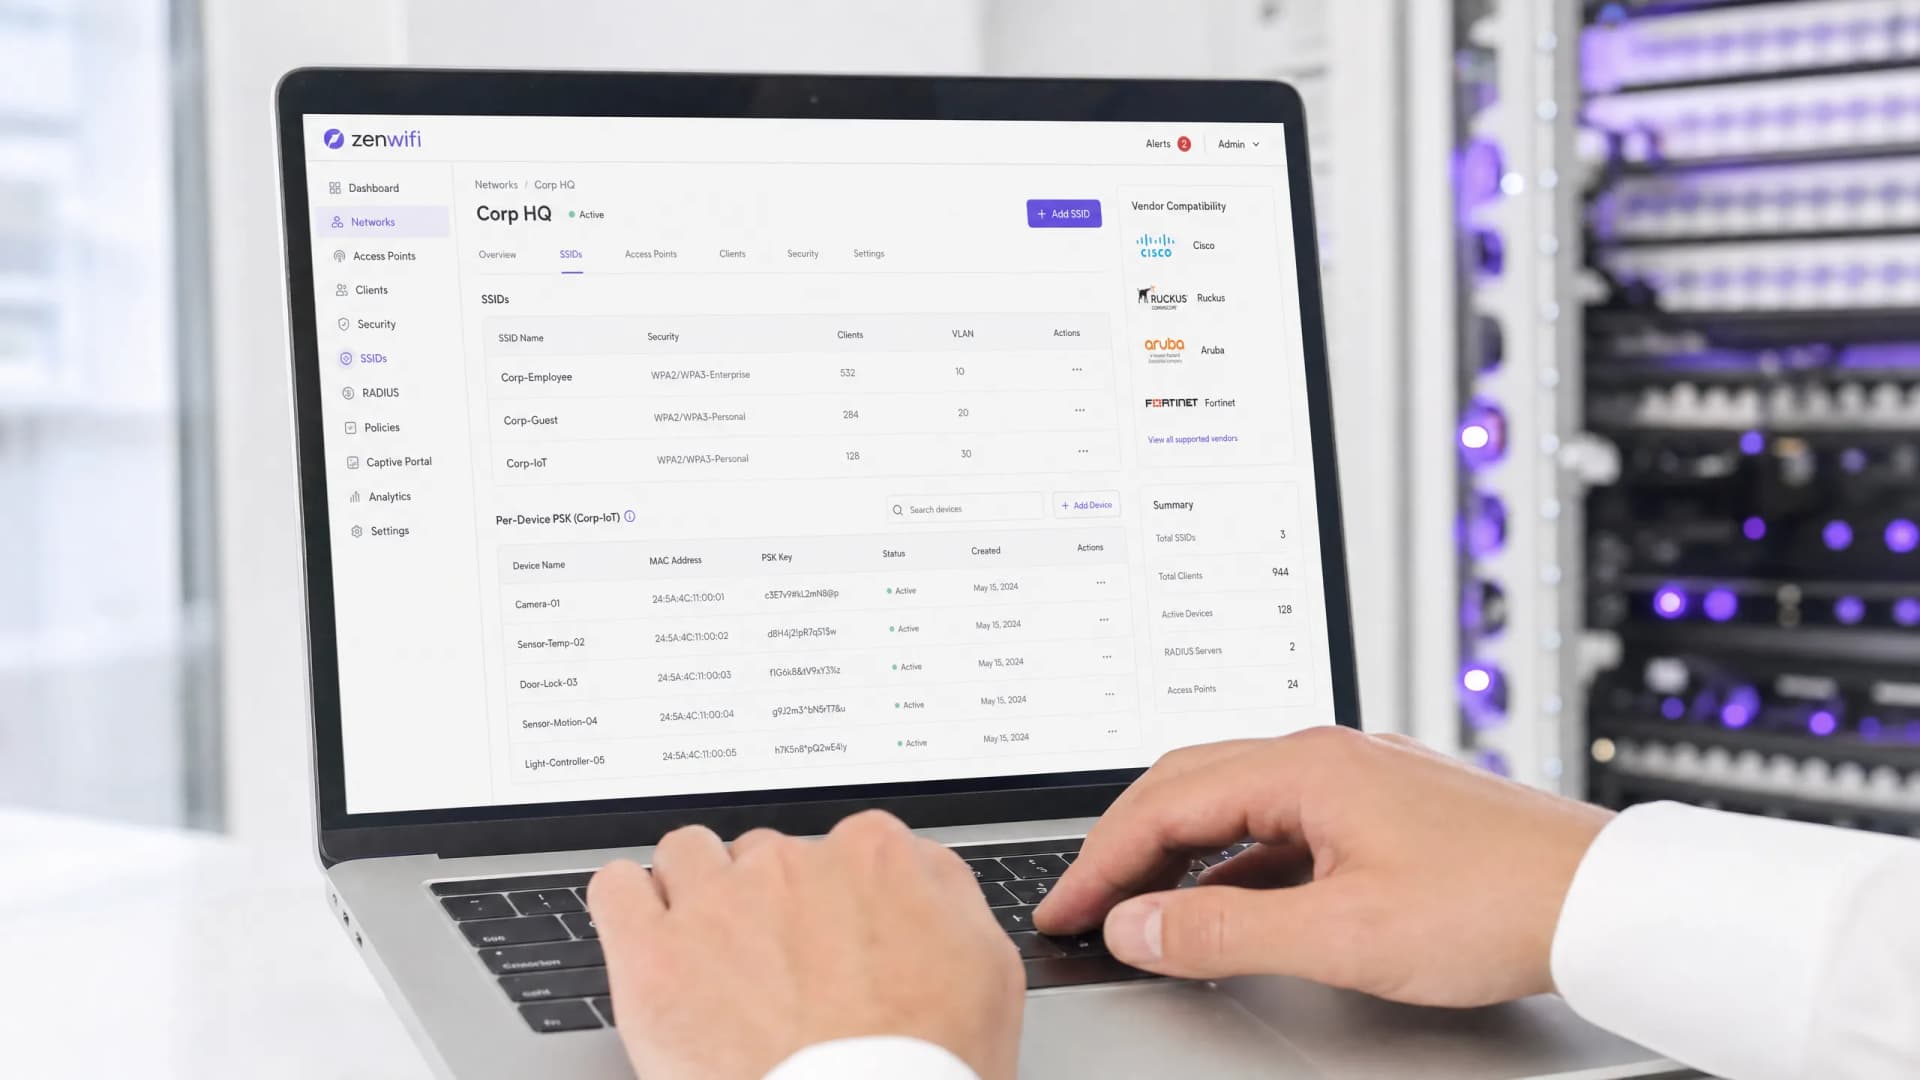
PSK por Dispositivo por Fabricante: Comparação de iPSK, DPSK, MPSK e PPSK (e Suporte WPA3)
Uma comparação abrangente de implementações de PSK por dispositivo entre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet e Ubiquiti UniFi. Saiba como o WPA3-SAE afeta as estratégias de chaves por dispositivo e quando implementar modos de transição versus migrar para o 802.1X.
Como Reduzir o Número de SSIDs de WiFi Utilizando PSK por Dispositivo (iPSK, DPSK, MPSK)
Este guia de referência técnica autoritário explica como as equipas de TI podem eliminar a degradação de desempenho de WiFi causada pelo overhead de beacon de SSID, colapsando múltiplas redes dedicadas num único SSID utilizando PSK por dispositivo (xPSK). Abrange o ecossistema de fornecedores através de Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK e Ubiquiti UniFi PPSK, com orientação prática de implementação sobre atribuição dinâmica de VLAN, ativação de IoT e conformidade com PCI-DSS. Os operadores de locais em hotelaria, retalho, estádios e organizações do setor público encontrarão orientações de arquitetura acionáveis e exemplos práticos reais.
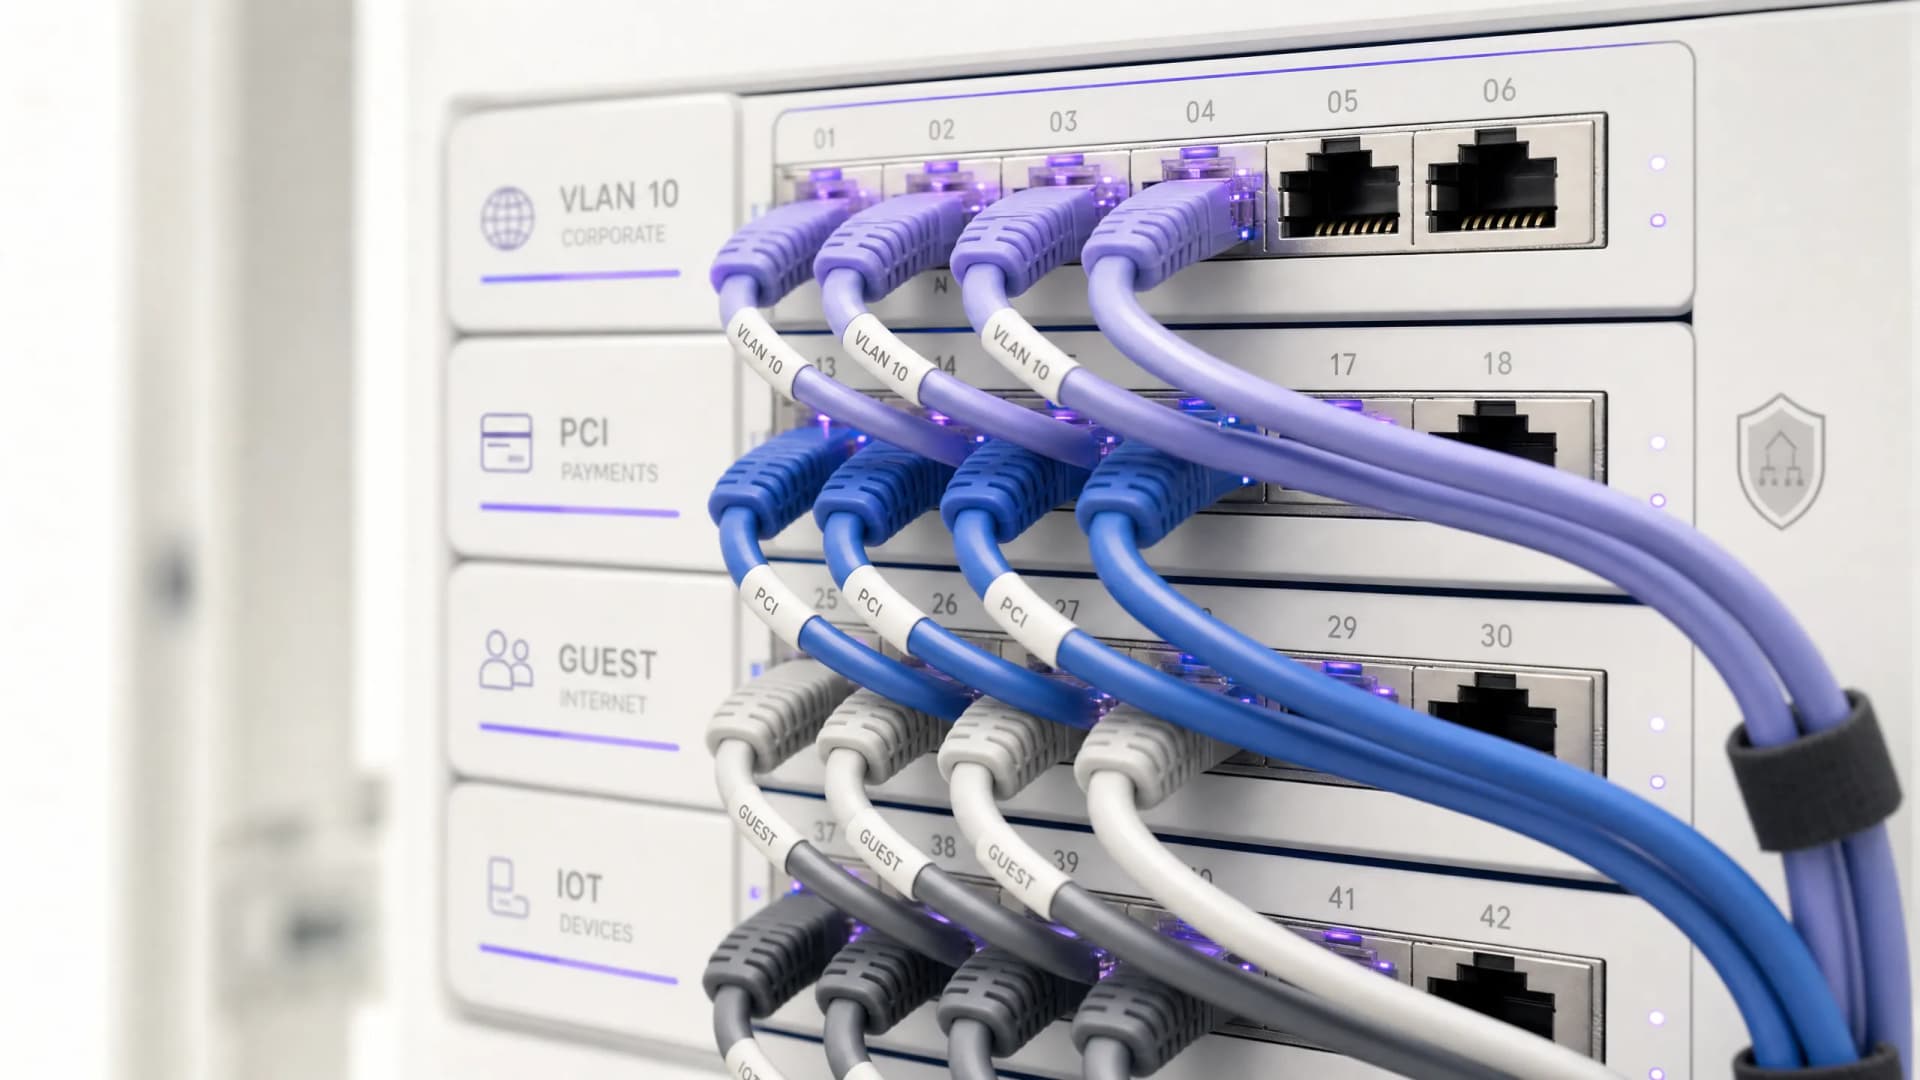
Requisitos Legais e de Conformidade para Infraestruturas Partilhadas de WiFi
Este guia de referência técnica e de autoridade descreve os requisitos legais, regulamentares e de arquitetura críticos para a implementação e gestão de infraestruturas partilhadas de WiFi. Fornece aos gestores de TI, arquitetos de rede e operadores de recintos estruturas de ação práticas para garantir uma proteção de dados robusta, conformidade rigorosa com a segurança de pagamentos e isolamento de inquilinos de alto desempenho utilizando padrões empresariais.
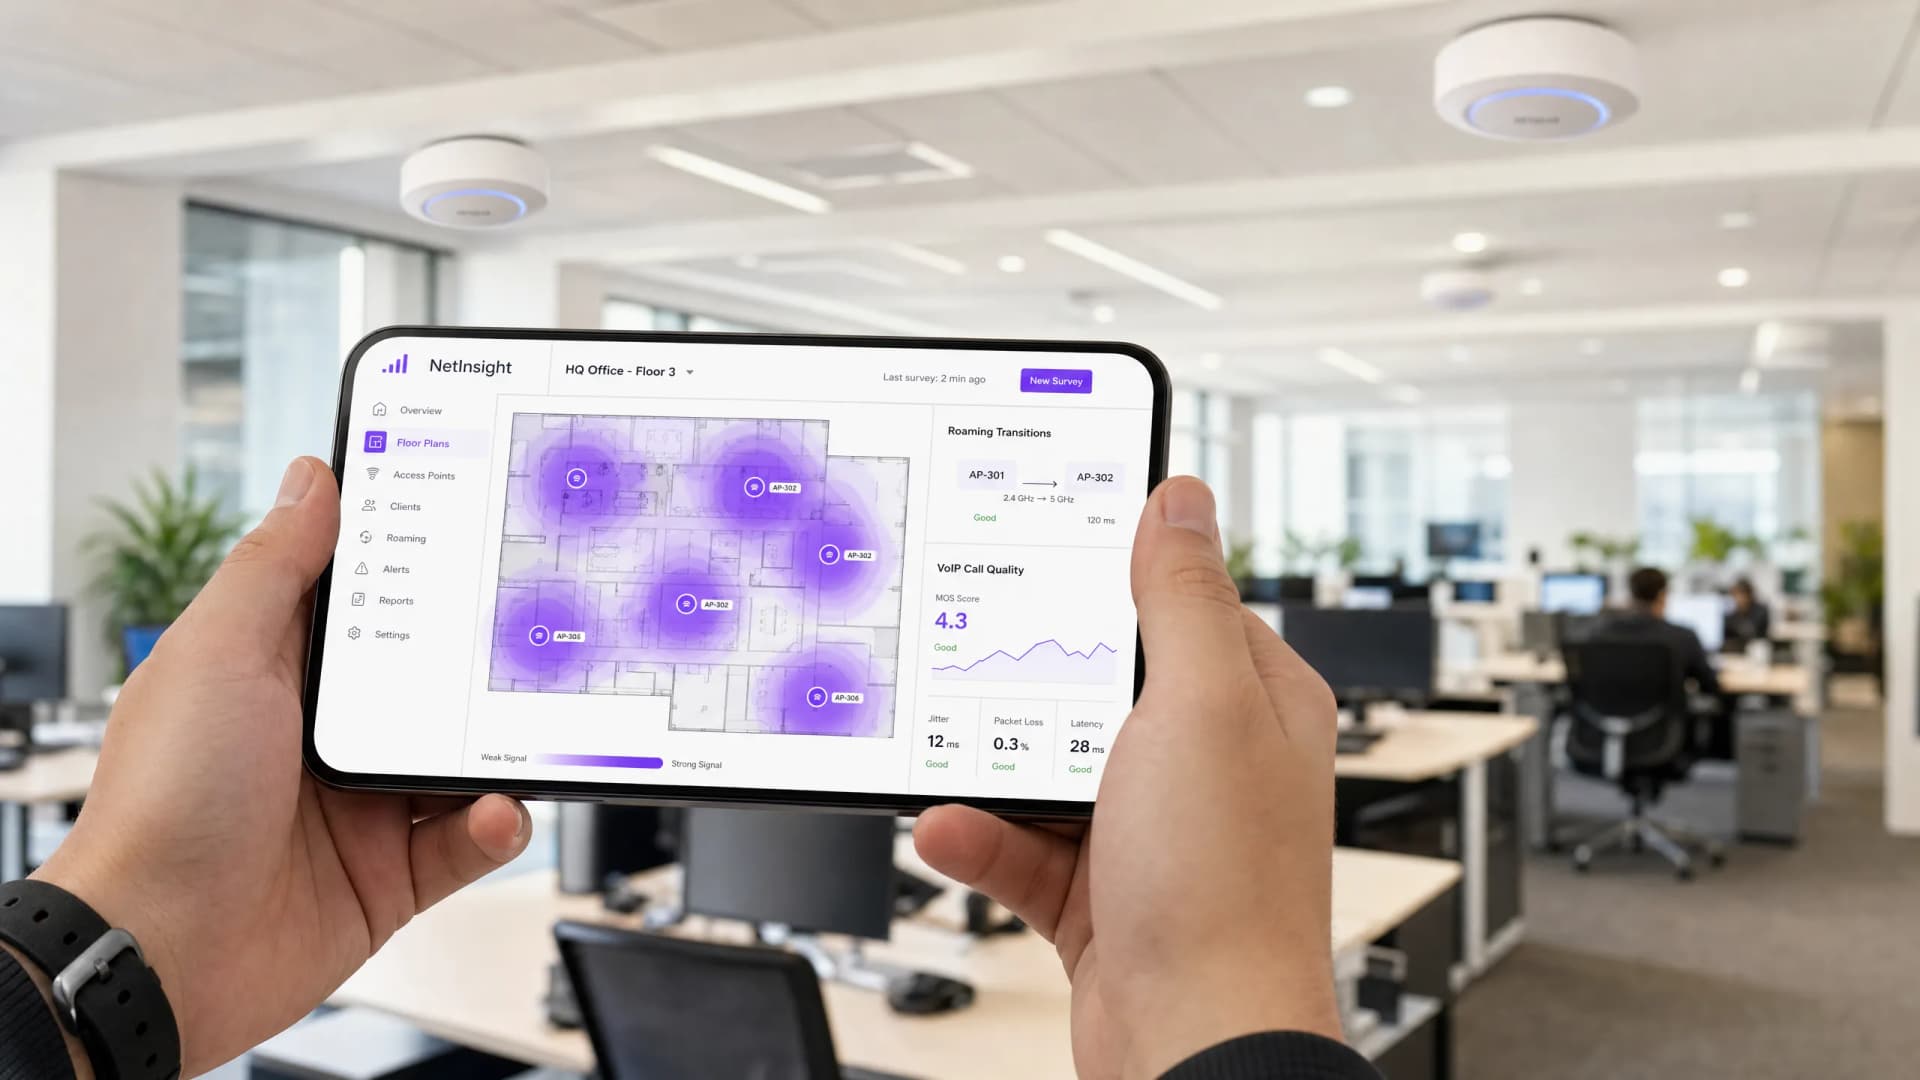
Optimização de Roaming para VoIP e Chamadas de Vídeo em WiFi Corporativo
Este guia fornece aos gestores de TI, arquitetos de rede e CTOs um plano abrangente e neutro de fabricante para optimizar o roaming WiFi para suportar VoIP e chamadas de vídeo sem falhas em redes de colaboradores corporativos. Abrange a pilha de protocolos IEEE 802.11k/r/v, configuração WMM QoS, design de célula RF e mapeamento de QoS com fios de ponta a ponta necessário para alcançar uma latência de handoff inferior a 50ms. Aplicável em ambientes de hotelaria, retalho, saúde e grandes recintos, esta referência inclui cenários reais de implementação, estruturas de resolução de problemas e uma análise de ROI mensurável.
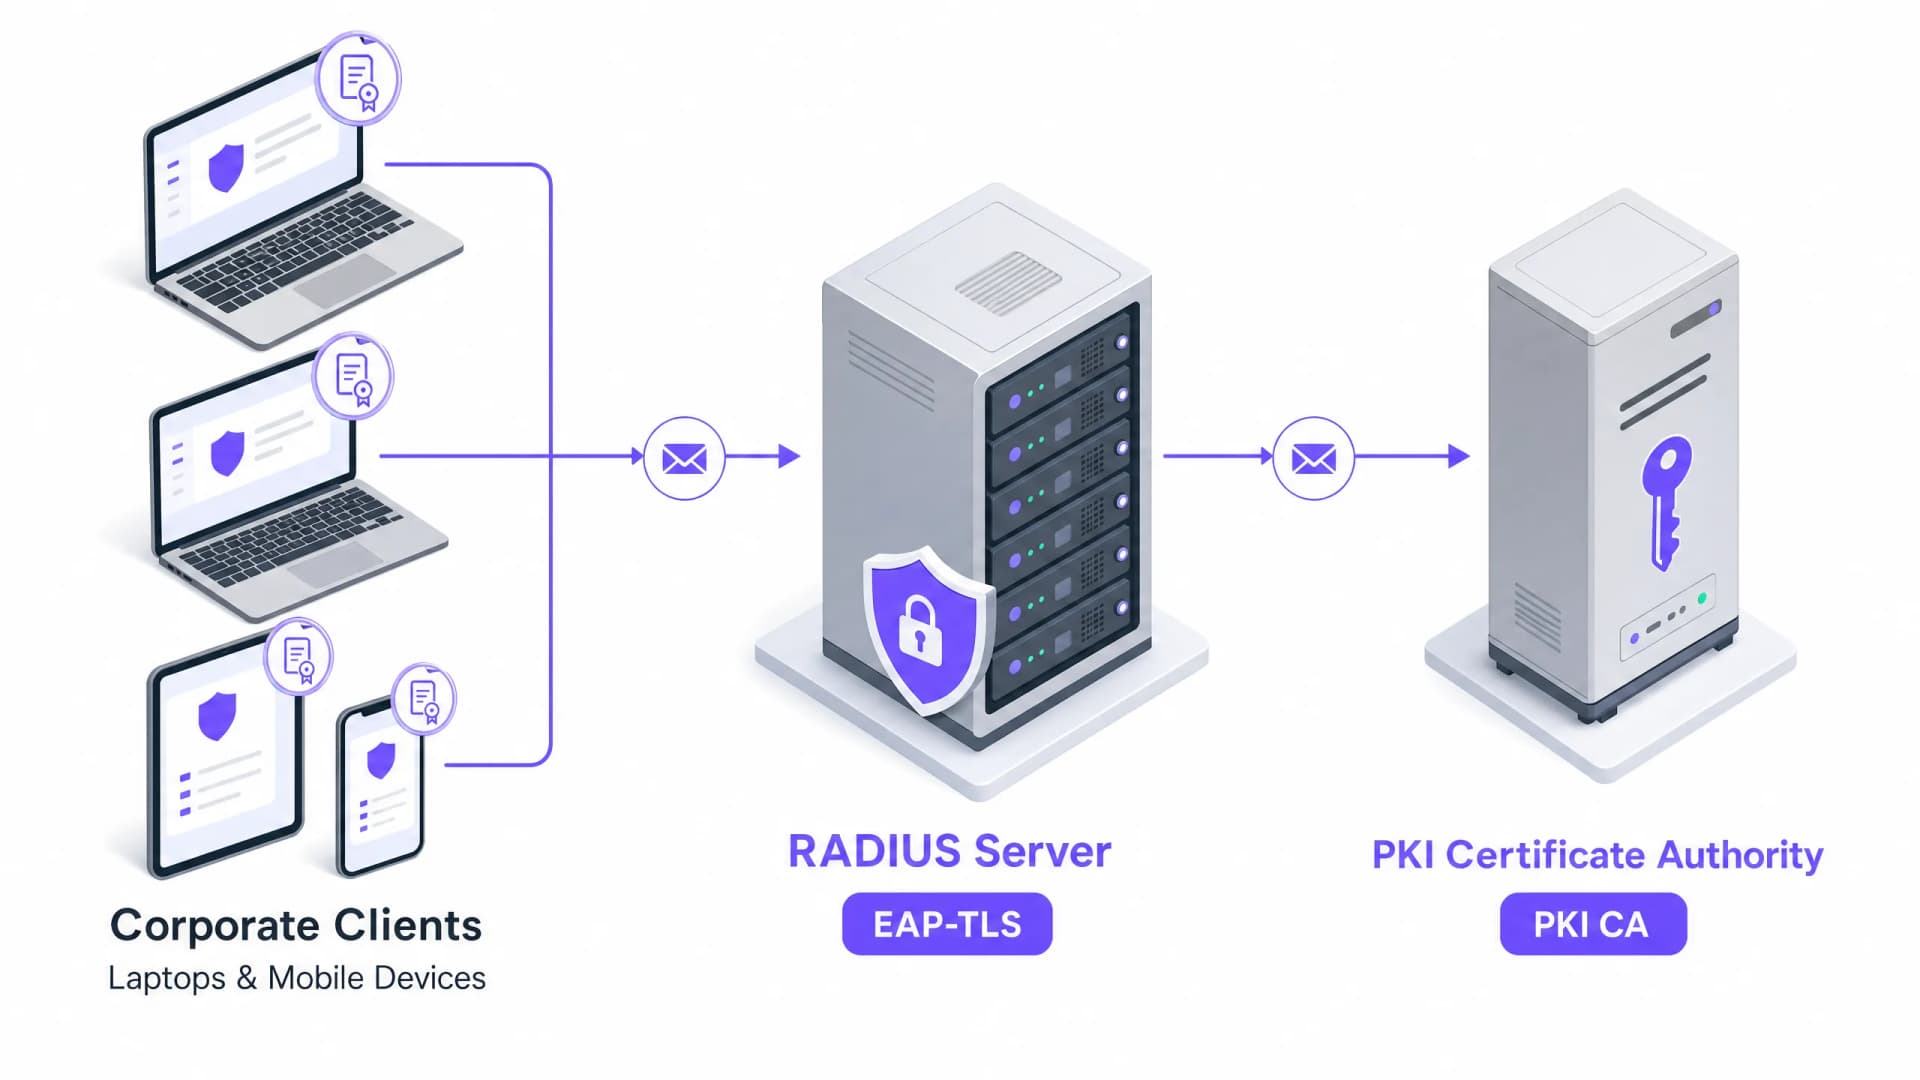
Autenticação Baseada em Certificados para Dispositivos Corporativos (EAP-TLS)
Este guia de referência técnica abrangente aborda a arquitetura, a implementação e as melhores práticas operacionais da autenticação baseada em certificados EAP-TLS para dispositivos corporativos. Desenvolvido para arquitetos de TI e líderes de operações de locais físicos, fornece um roteiro prático para eliminar os riscos de credenciais baseadas em palavras-passe e alcançar um controlo de acesso à rede 802.1X robusto em ambientes empresariais multilocalização.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
