
Guias técnicos de WiFi
Guias técnicos aprofundados e orientados por especialistas sobre WiFi de convidados, análises, Captive Portals e tecnologia de espaços.
473 guides
Soluções de WiFi geridas na nuvem: guia de implementação empresarial | Purple
Implemente WiFi gerido na nuvem em edifícios multi-inquilino e comerciais. Compare arquiteturas, configure a isolação de iPSK e VLAN, e modele o TCO e o ROI de comodidades.
PPSK WiFi: comparando funcionalidades e modelos de implementação
Guia técnico para arquiteturas de Private Pre-Shared Key (PPSK) e Identity PSK (iPSK): direcionamento dinâmico de VLAN, isolamento de mDNS, ativação de IoT e recuperação de tempo de antena em MDUs e residências de estudantes.
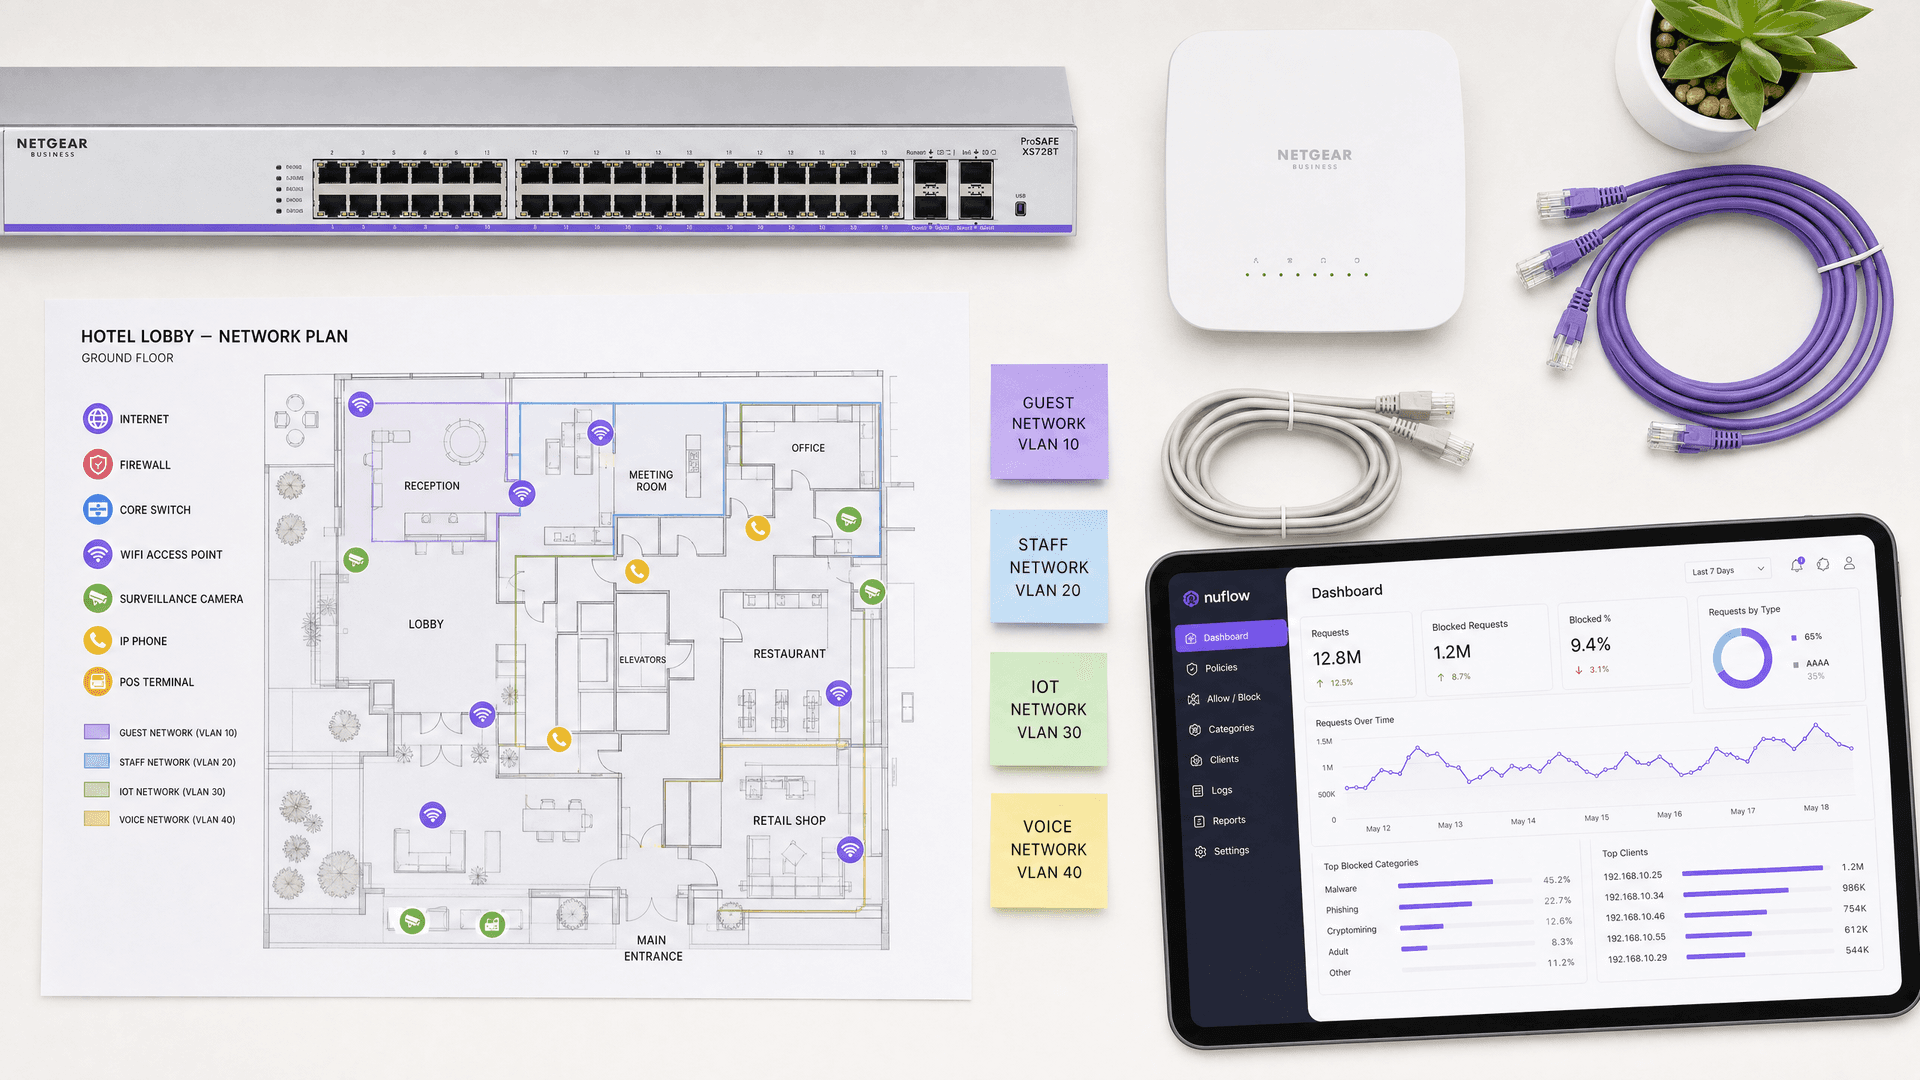
Melhor filtragem DNS: um guia abrangente para empresas
Este guia de referência técnica explica como a filtragem DNS empresarial protege as redes públicas ao bloquear domínios maliciosos na camada de resolução - antes de uma ligação ser estabelecida. Oferece aos diretores de TI, arquitetos de rede e equipas de operações de locais a arquitetura de implementação, configuração de firewall e o contexto de conformidade necessários para proteger o WiFi de convidados em ambientes de hotelaria, retalho e setor público. O Purple Shield bloqueia malware, botnets e conteúdo inadequado ao nível do DNS em mais de 80.000 locais ativos.
Três SSIDs para governar todos: guia de configuração de WiFi para convidados, Passpoint e IoT
Este guia técnico fornece um modelo definitivo para implementar o design de três SSIDs WiFi em recintos empresariais. Detalha a configuração de um portal de Guest WiFi aberto, adesão automatizada ao Passpoint e autenticação xPSK por dispositivo para obter uma segmentação VLAN completa e acesso à rede zero-trust.
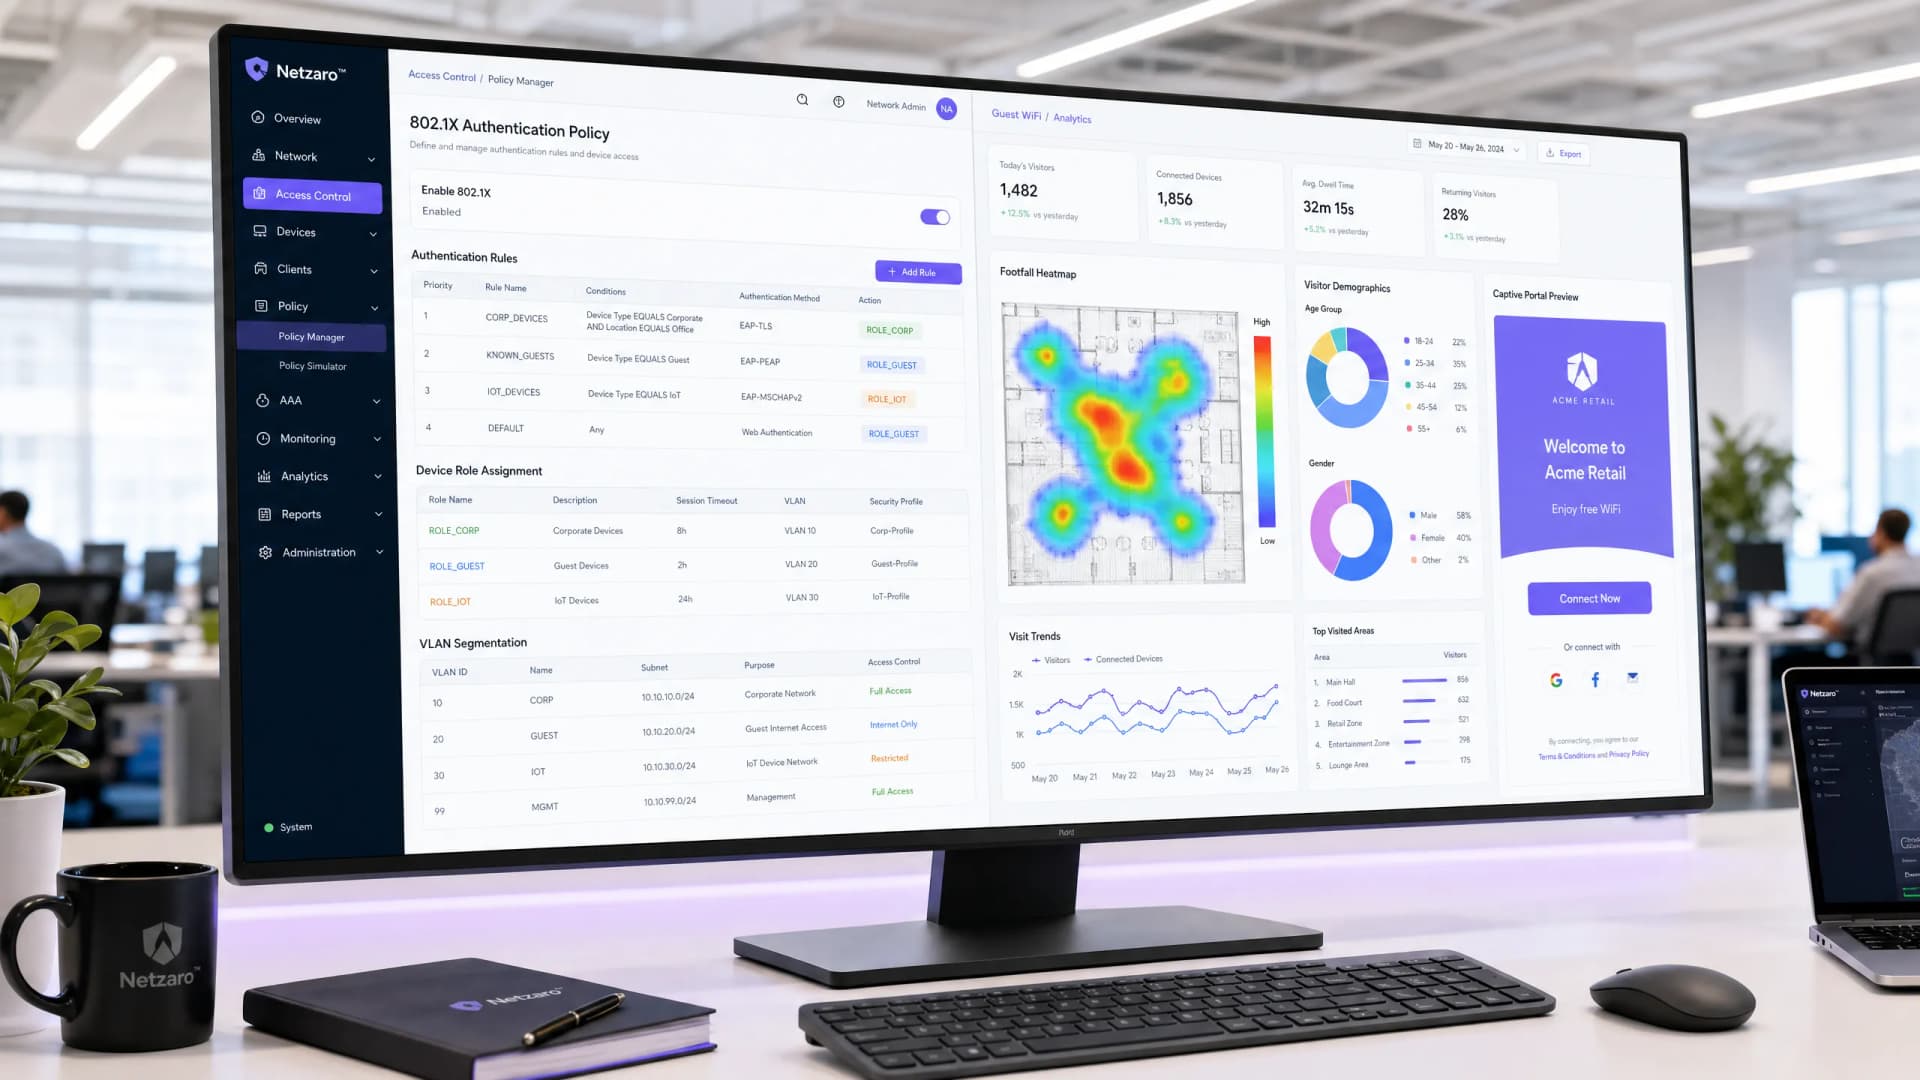
Aruba ClearPass vs. Purple WiFi: Comparando Funcionalidades e Co-implantação
Um guia técnico abrangente detalhando a arquitetura de co-implantação do Aruba ClearPass e do Purple WiFi. Abrange a configuração de RADIUS proxy, atribuição dinâmica de VLAN e as melhores práticas para fornecer redes de convidados seguras e baseadas em análise de dados em conjunto com o NAC corporativo.
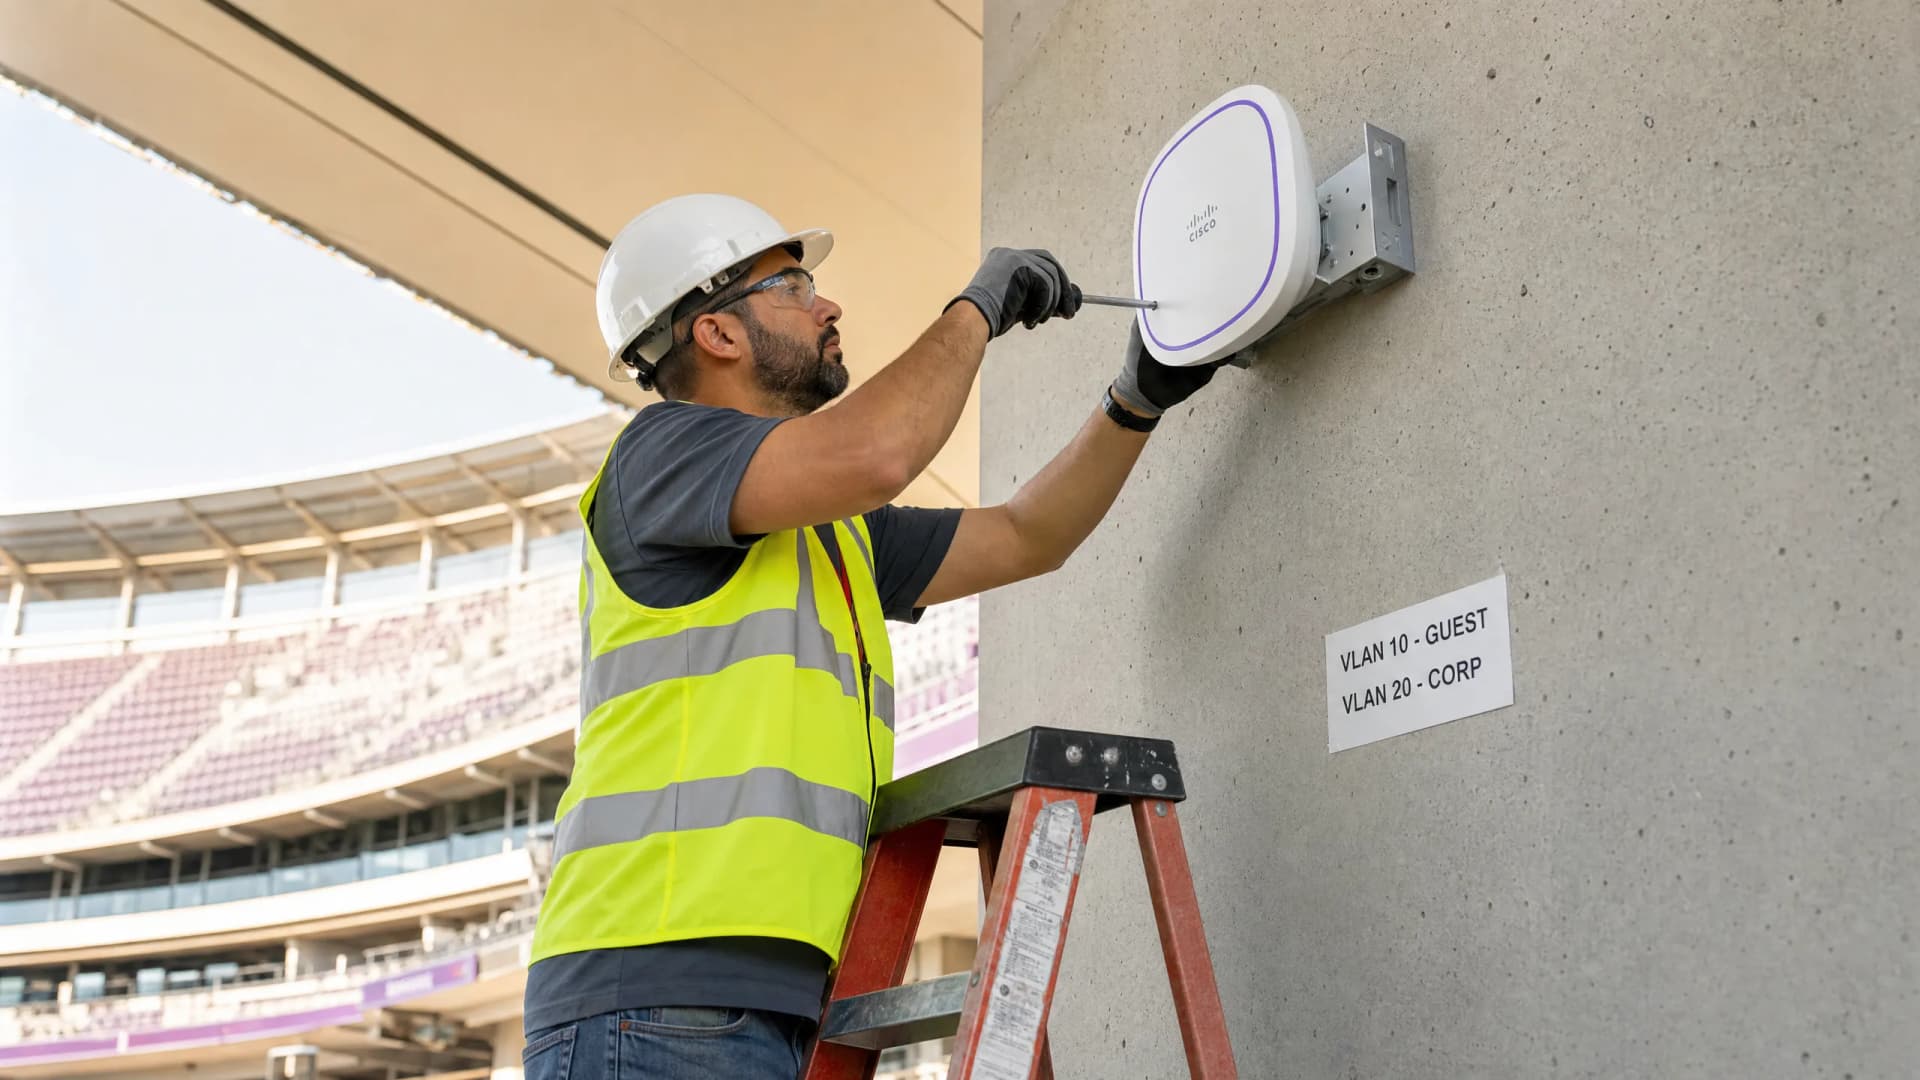
Cisco ISE vs. Purple WiFi: Como se Comparam e Trabalham em Conjunto
Este guia explica como o Cisco ISE e a Purple WiFi desempenham funções distintas mas complementares em redes empresariais. Detalha como utilizar o Cisco ISE para acesso corporativo seguro 802.1X enquanto rentabiliza a Purple para WiFi de convidados em conformidade com o GDPR, análises de marketing e integração com CRM.
EAP-TLS vs EAP-TTLS: Qual Protocolo de WiFi Baseado em Certificados Deve Escolher?
Poderá mapear cada grupo de dispositivos no seu parque para EAP-TLS, EAP-TTLS ou iPSK, com base em quem é o proprietário do dispositivo. Também verá como cada método afeta o roubo de credenciais, a remoção de colaboradores cessantes, a evidência de PCI-DSS e os custos operacionais. O guia termina com regras de configuração que se aplicam independentemente do método escolhido.
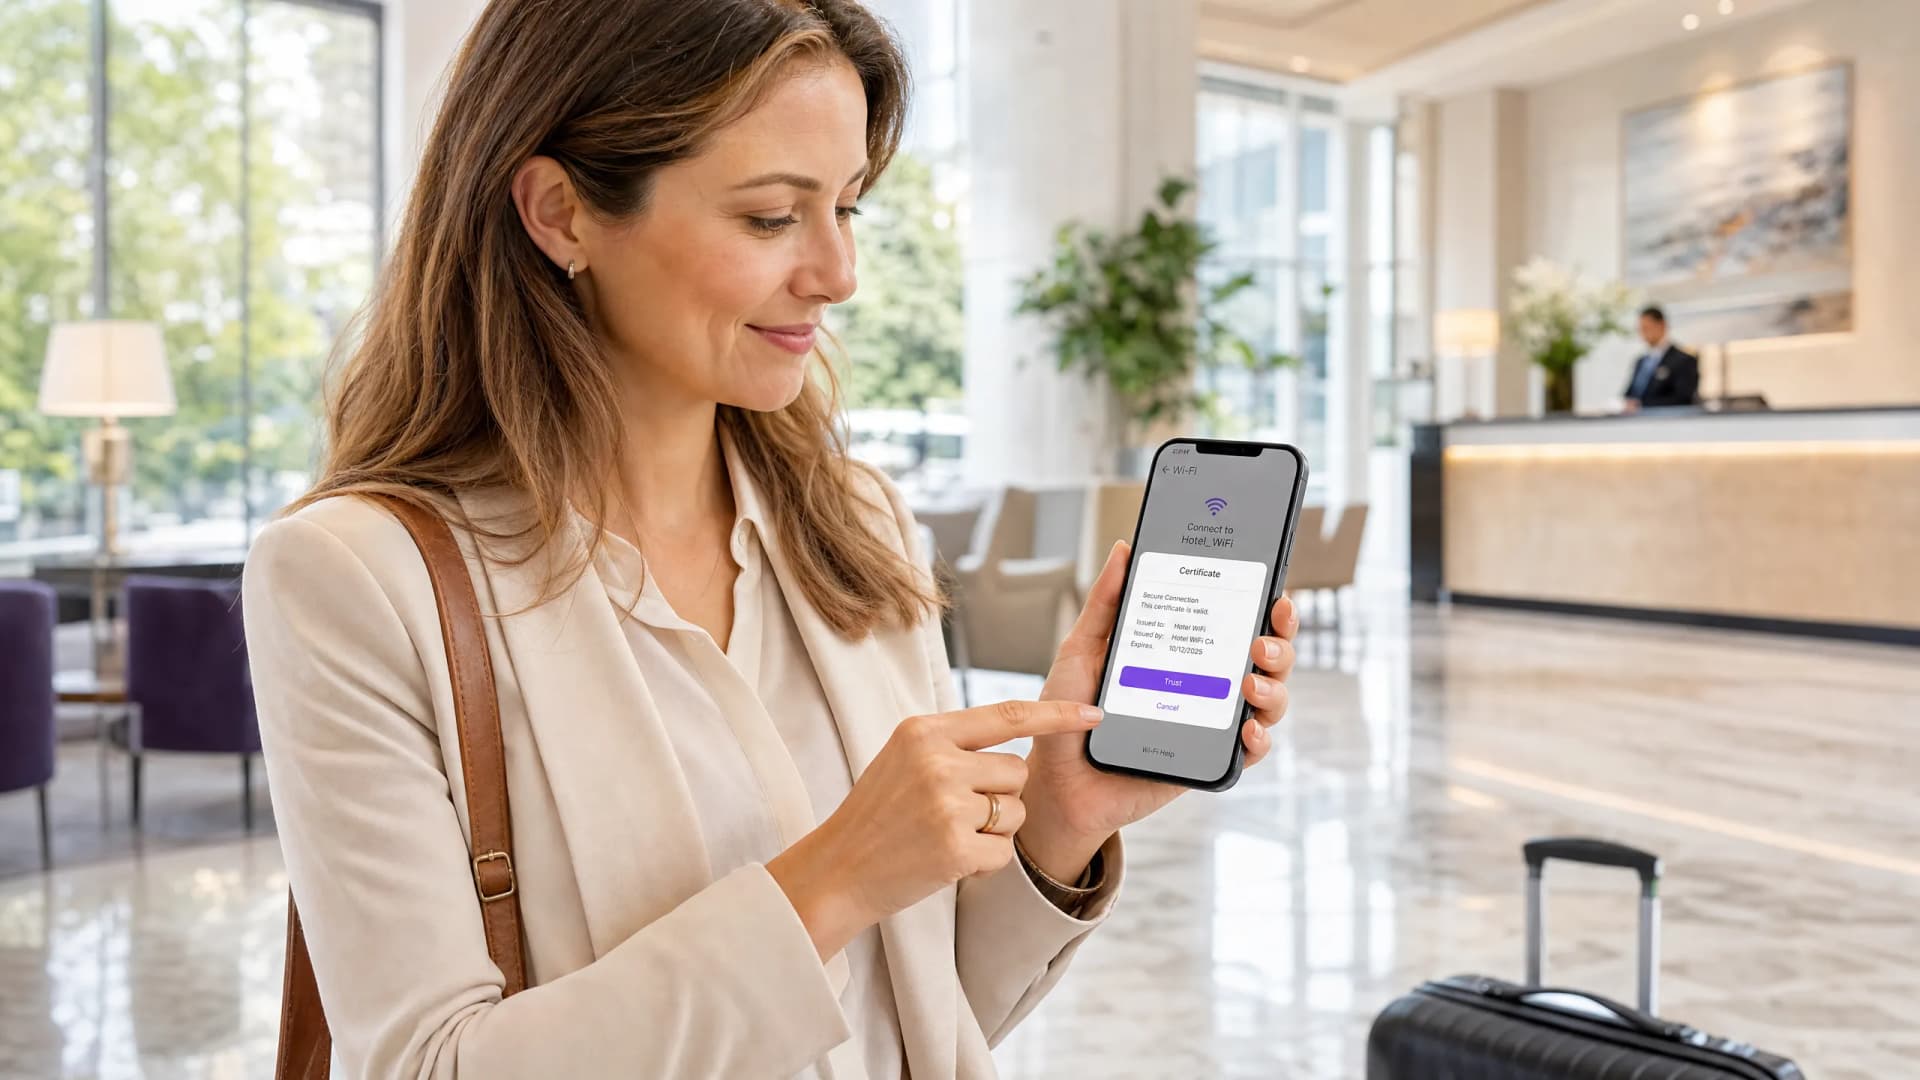
O que é um Suplicante 802.1X? Tipos de Clientes e Configuração de Dispositivos
Este guia explica o papel do suplicante 802.1X na autenticação WiFi empresarial. Aborda a arquitetura técnica, compara suplicantes nativos do SO com clientes de terceiros e fornece orientações práticas de configuração para equipas de TI que implementam EAP-TLS e PEAP.
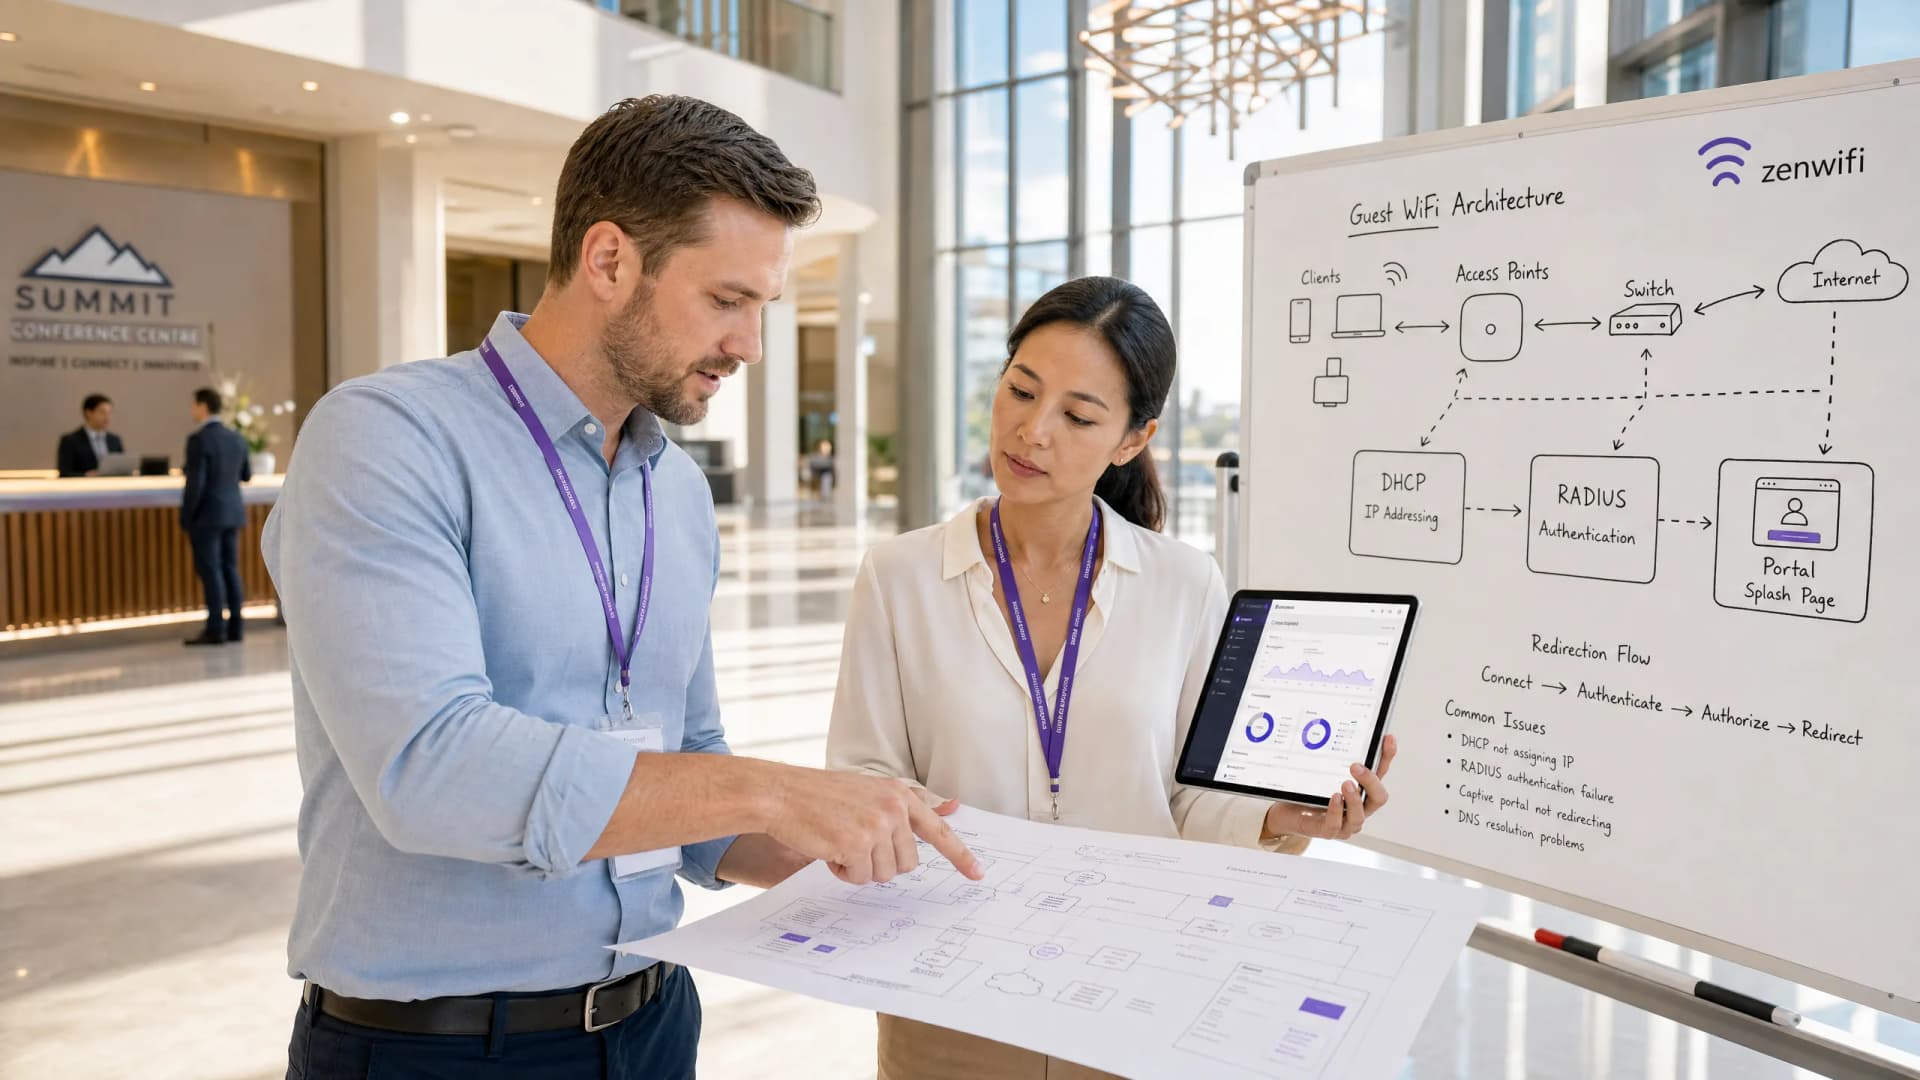
Resolução de Problemas em WiFi Público: Como Corrigir "Ligado, Sem Internet" e Falhas de Redirecionamento da Página de Entrada
Este guia de referência técnica de autoridade explica o funcionamento subjacente da deteção de Captive Portal e detalha os seis principais modos de falha que impedem a ligação ao WiFi de convidados. Fornece aos gestores de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de randomização de endereços MAC.
Arquitetura de Captive Portal: Segurança, Redirecionamento e Boas Práticas
Uma referência técnica definitiva sobre arquitetura de captive portal empresarial. Este guia analisa o isolamento de rede, redirecionamento de DNS, autenticação RADIUS e conformidade de segurança para líderes de TI que implementam redes WiFi de convidados seguras e ricas em dados.
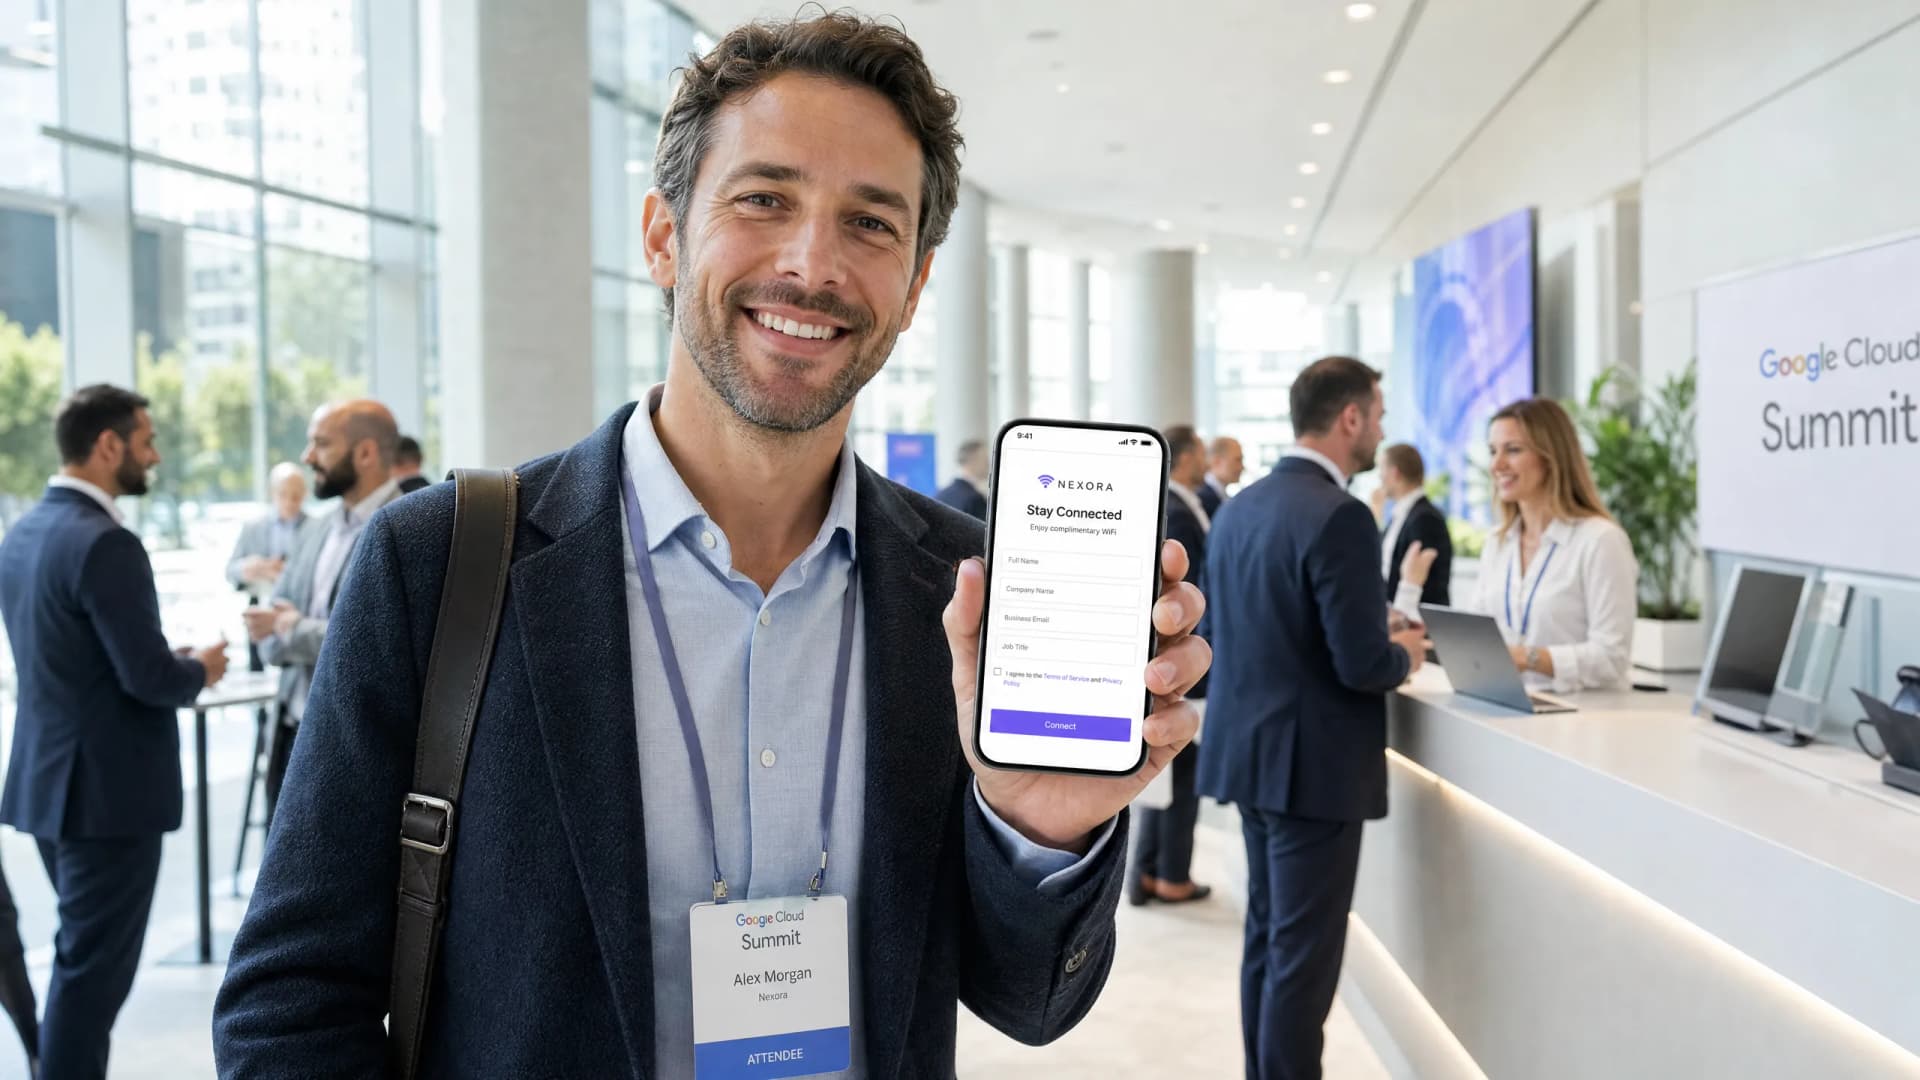
Otimizar Captive Portals B2B: Captar Nomes de Empresas e Dados Profissionais
Este guia explica como os gestores de TI, arquitetos de rede e diretores de operações de espaços podem configurar Captive Portals B2B para captar dados profissionais - nomes de empresas, cargos e endereços de email profissionais - no momento do login no WiFi. Abrange toda a arquitetura técnica, desde o isolamento de VLAN e autenticação RADIUS até à integração de CRM com Salesforce e HubSpot, com conformidade GDPR e CCPA integrada. Os espaços que implementam isto corretamente transformam a sua rede WiFi de convidados num motor de dados primários e num sistema automatizado de geração de leads.
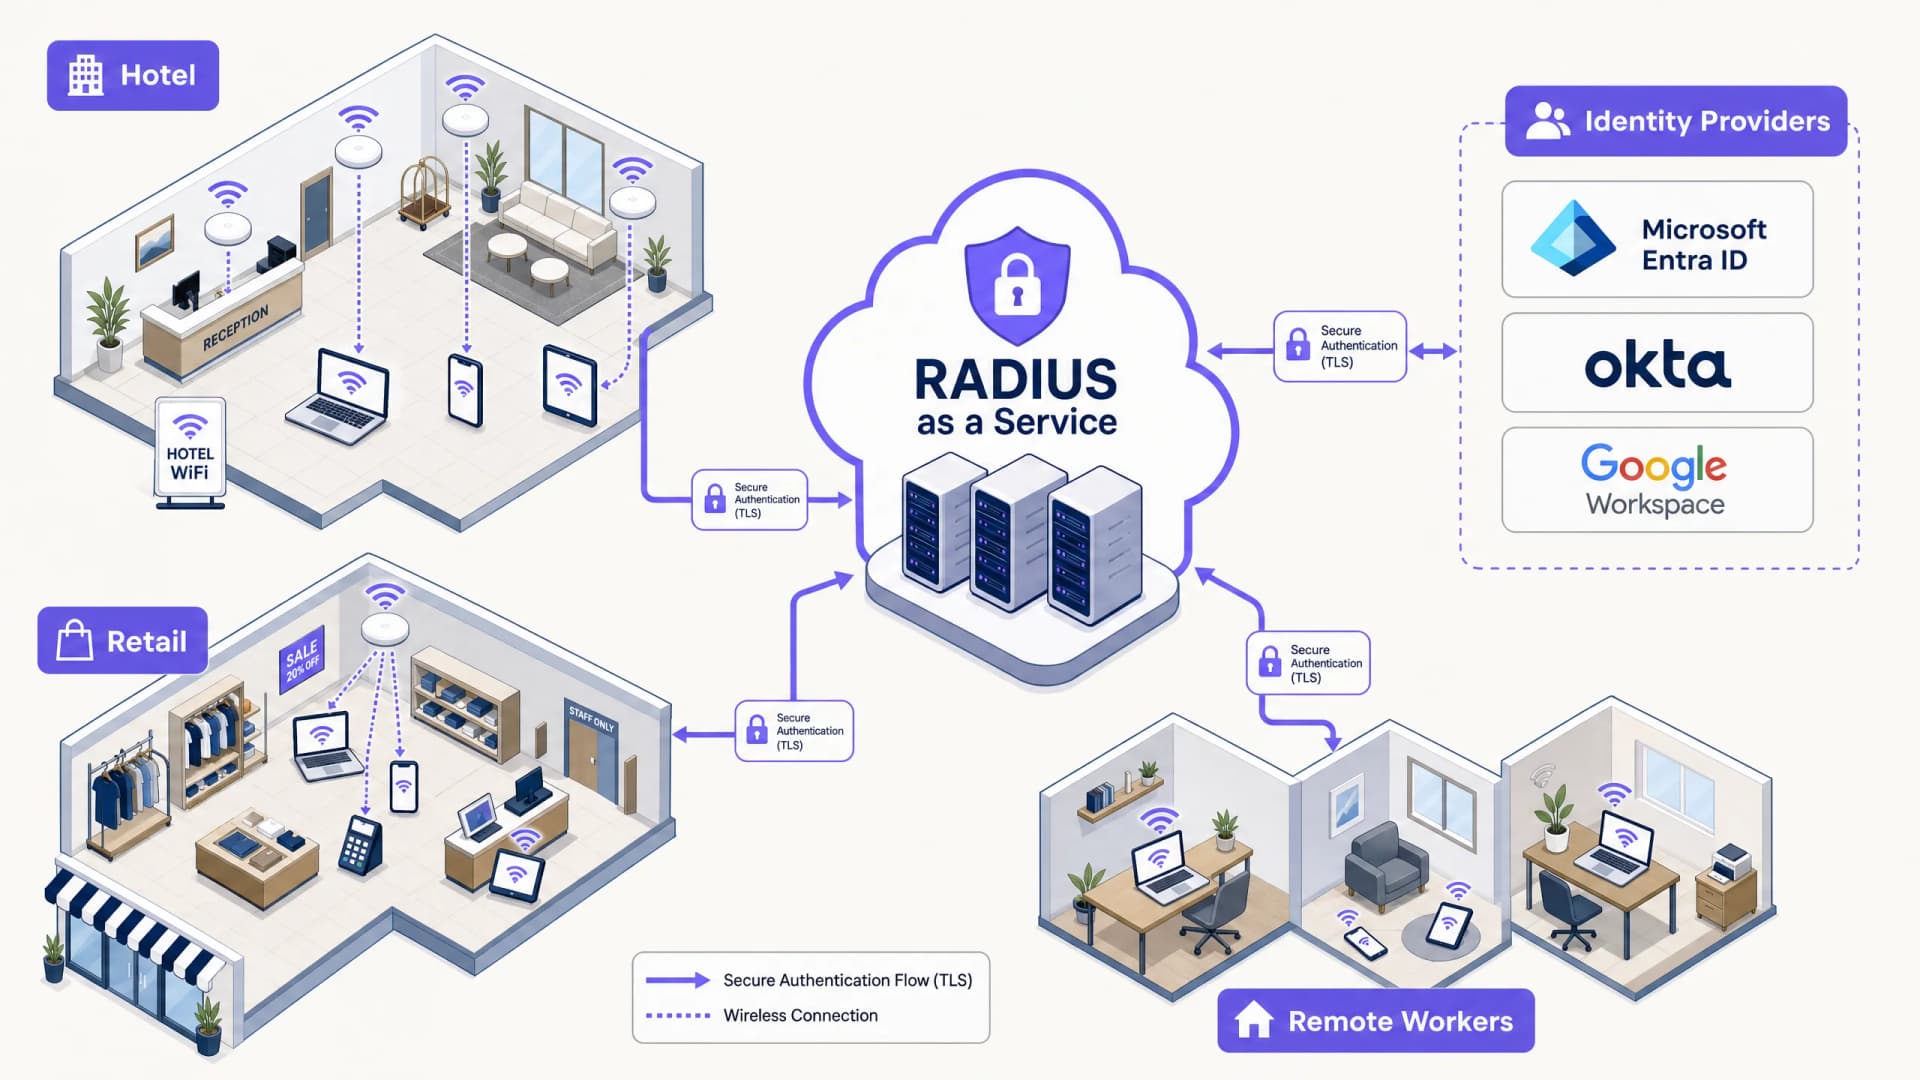
Os Benefícios de Segurança do RADIUS-as-a-Service para Equipas de Trabalho Híbridas
Este guia de referência técnica explica como o RADIUS-as-a-Service protege o acesso à rede para equipas de trabalho híbridas em locais distribuídos. Abrange a arquitetura, os benefícios de segurança e as etapas de implementação para substituir a infraestrutura RADIUS local por um serviço de autenticação gerido na nuvem. Para gestores de TI e arquitetos de rede em hotéis, cadeias de retalho, estádios e organizações do setor público, este guia fornece as provas necessárias para avaliar e avançar com uma migração para RADIUS na nuvem este trimestre.
Integrar RADIUS-as-a-Service com Diretórios na Nuvem (Azure AD e Google Workspace)
Este guia de referência técnica detalha como integrar o RADIUS-as-a-Service com diretórios na nuvem - Microsoft Entra ID e Google Workspace - para autenticação WiFi empresarial. Aborda a transição de arquitetura do NPS local para o RADIUS nativo na nuvem, a implementação de autenticação EAP-TLS baseada em certificados e as melhores práticas operacionais para proteger o acesso sem fios em ambientes de hotelaria, retalho e setor público. Para gestores de TI e arquitetos de rede que já investem em identidade na nuvem, este guia preenche a lacuna entre a gestão de diretórios e a segurança de rede física.
Conceção de Redes WiFi para Edifícios de Escritórios Multi-Inquilino
Este guia fornece aos gestores de TI, arquitetos de rede e CTOs um plano neutro em termos de fornecedor para conceber redes WiFi escaláveis, seguras e isoladas em edifícios de escritórios multi-inquilino. Aborda a segmentação de VLAN sob IEEE 802.1Q, a Atribuição Dinâmica de VLAN através de 802.1X e RADIUS, o planeamento de RF para ambientes de alta densidade e considerações de conformidade sob GDPR e PCI-DSS. Os operadores de espaços e gestores de edifícios encontrarão orientações de arquitetura práticas, estudos de caso do mundo real e erros de configuração a evitar antes da implementação.
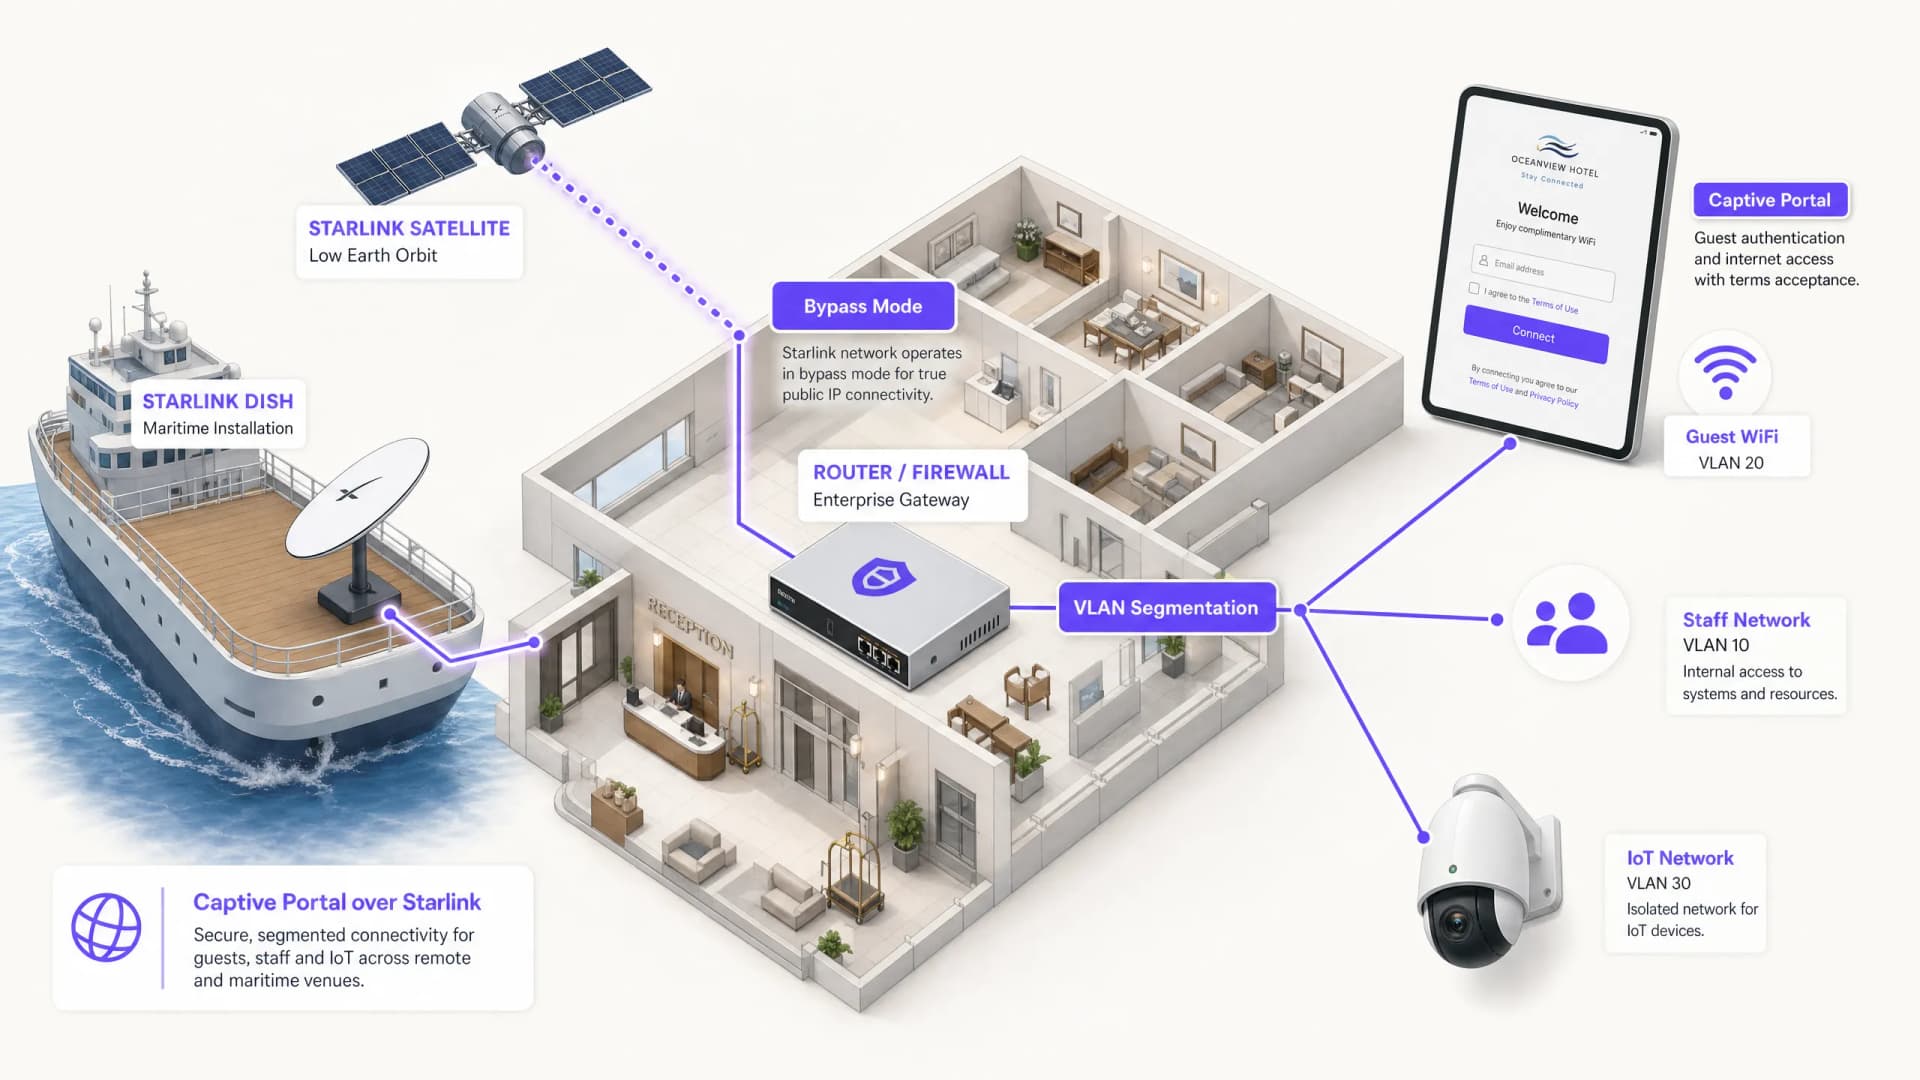
Como Configurar um Captive Portal no Starlink: Um Guia para Locais Remotos e Marítimos
Este guia detalha como contornar o hardware nativo do Starlink e integrar um captive portal gerido na nuvem usando equipamento de encaminhamento empresarial. Irá aprender a superar a limitação do CGNAT, impor a segmentação de VLAN, gerir as restrições de largura de banda de satélite e garantir a conformidade regulamentar.
Melhores Práticas de Captive Portal: Design para Alta Conversão e Conformidade
Este guia técnico oferece aos gestores de TI, arquitetos de rede e diretores de operações de espaços um plano completo para implementar portais cativos que equilibram a segurança da rede com uma elevada conversão de utilizadores. Cobre toda a arquitetura, desde a segmentação de VLAN e autenticação RADIUS até ao design de consentimento em conformidade com o GDPR e à seleção do método de autenticação. Baseado na experiência operacional da Purple em mais de 80.000 locais e 440 milhões de inícios de sessão em 2024, cada recomendação é fundamentada em dados de implementação reais.
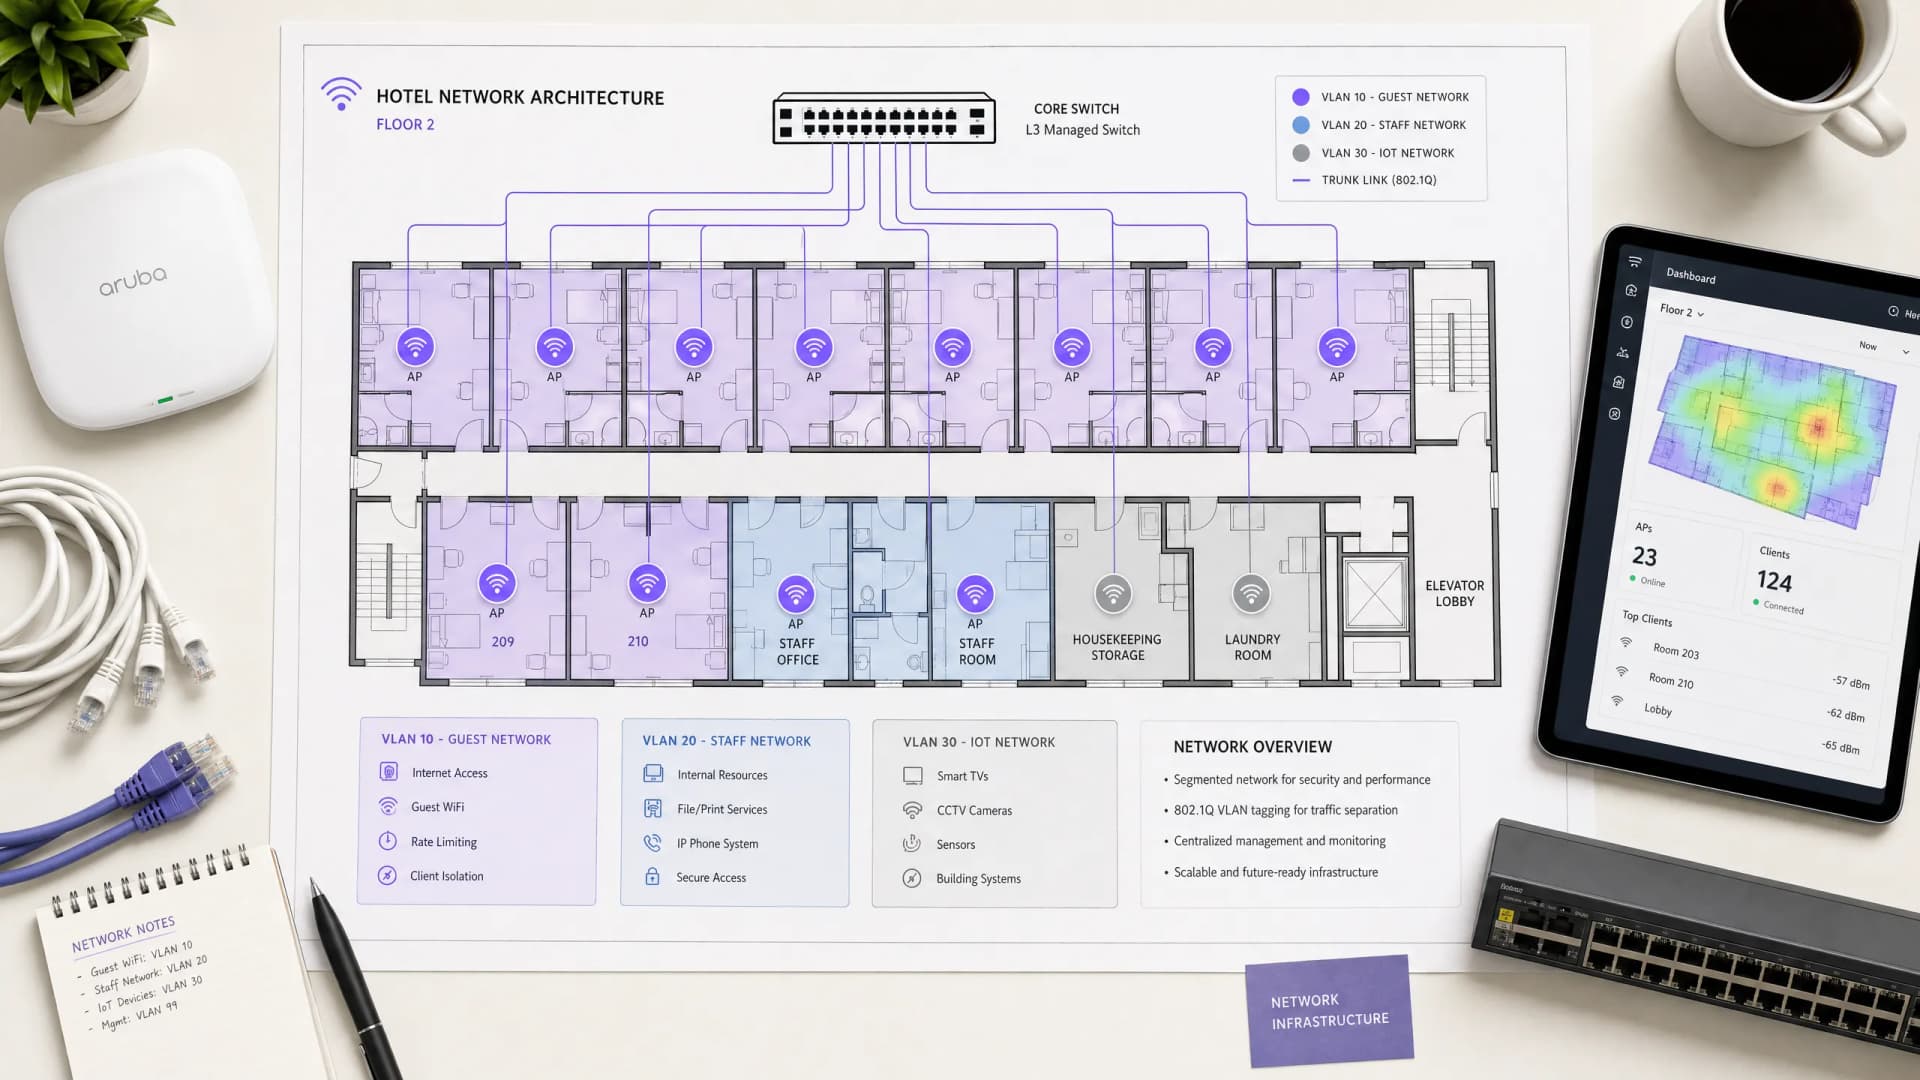
Arquitetura de WiFi para Hóspedes de Hotel: Integração de PMS, Captive Portals e Controlo de Largura de Banda
Este guia fornece uma estrutura abrangente para projetar redes WiFi de hotéis de nível empresarial. Detalha os requisitos técnicos para segmentação de VLAN, integração de PMS via FIAS, design de Captive Portal e controlo de largura de banda por cliente para garantir segurança, conformidade e desempenho ideal.
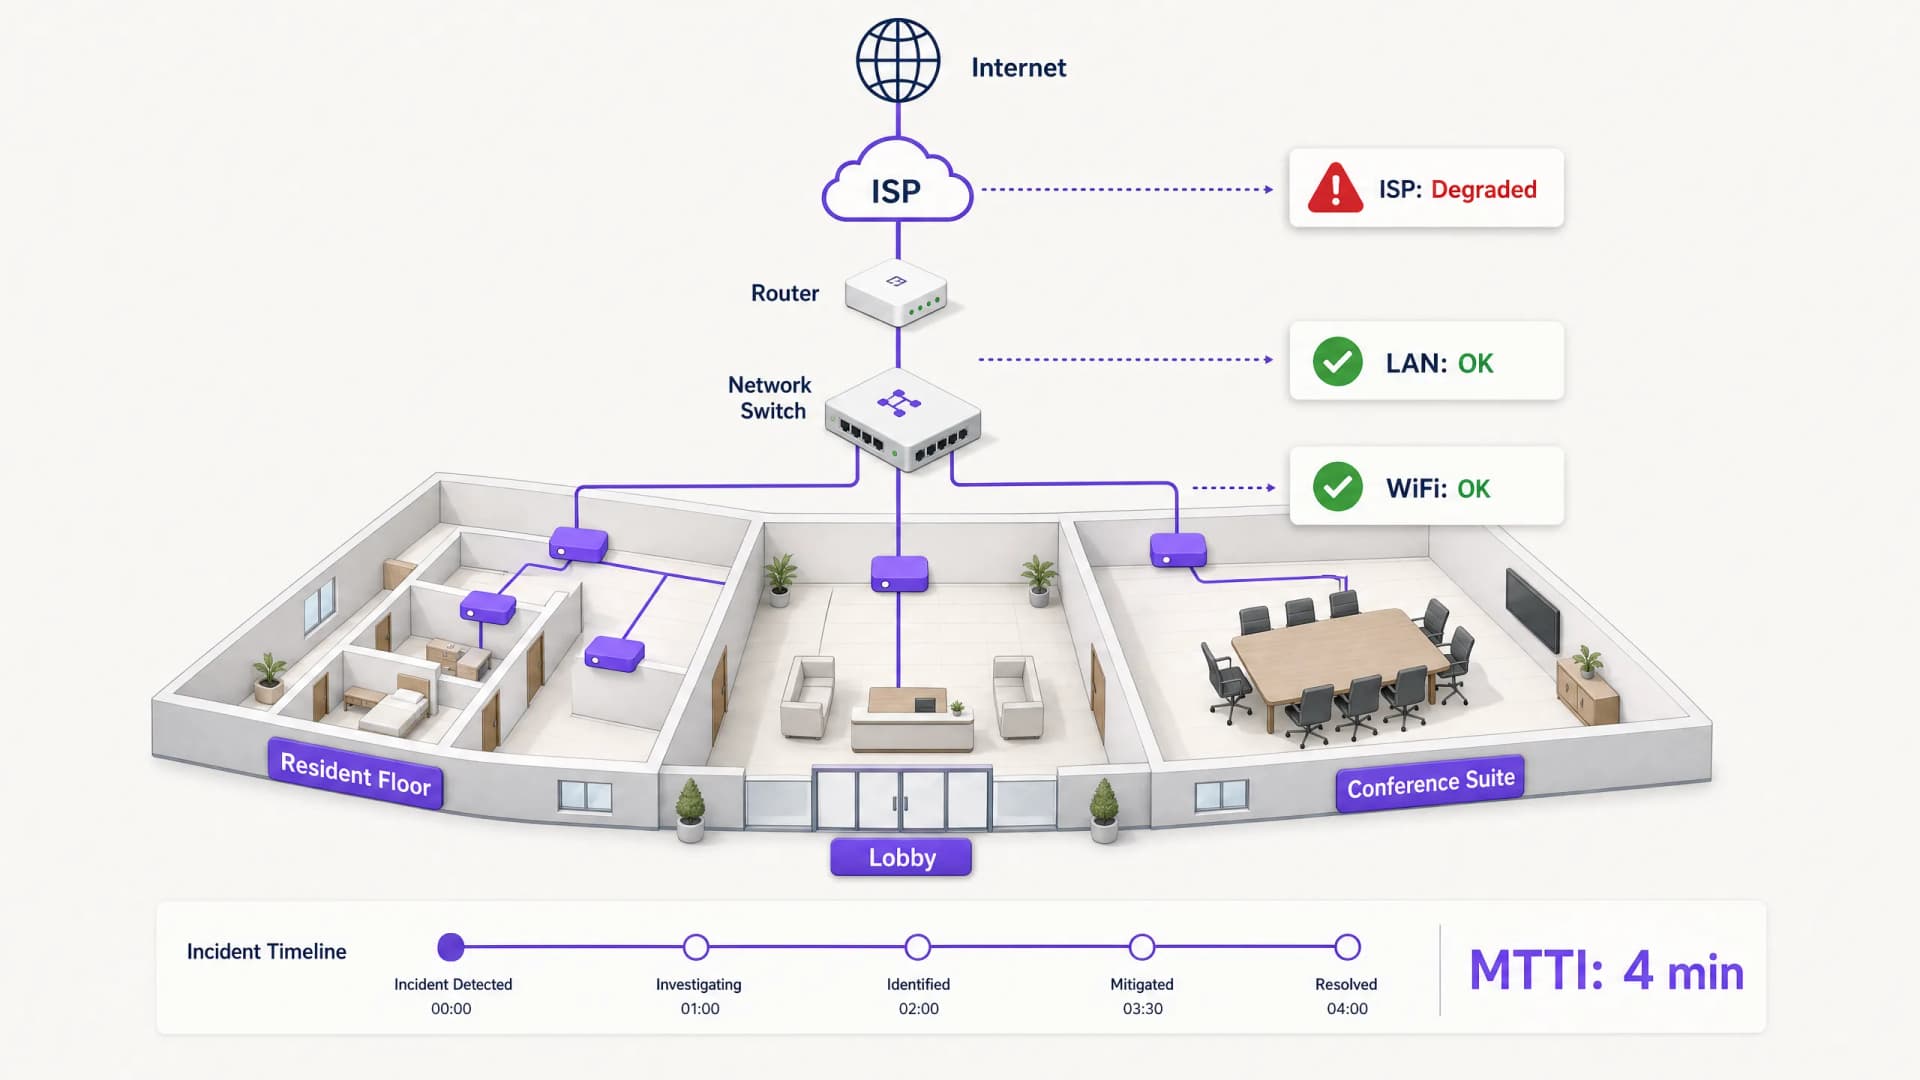
Tempo médio para a inocência: como provar que a culpa não é do WiFi
O tempo médio para a inocência (MTTI) é a métrica crítica que define quanto tempo as equipas de TI passam a provar que um problema de rede não é culpa delas. Este guia detalha uma metodologia de observabilidade em cinco etapas para eliminar o jogo da culpa em ambientes multi-tenant, substituindo a troca de acusações por provas partilhadas para reduzir o tempo médio de resolução (MTTR).
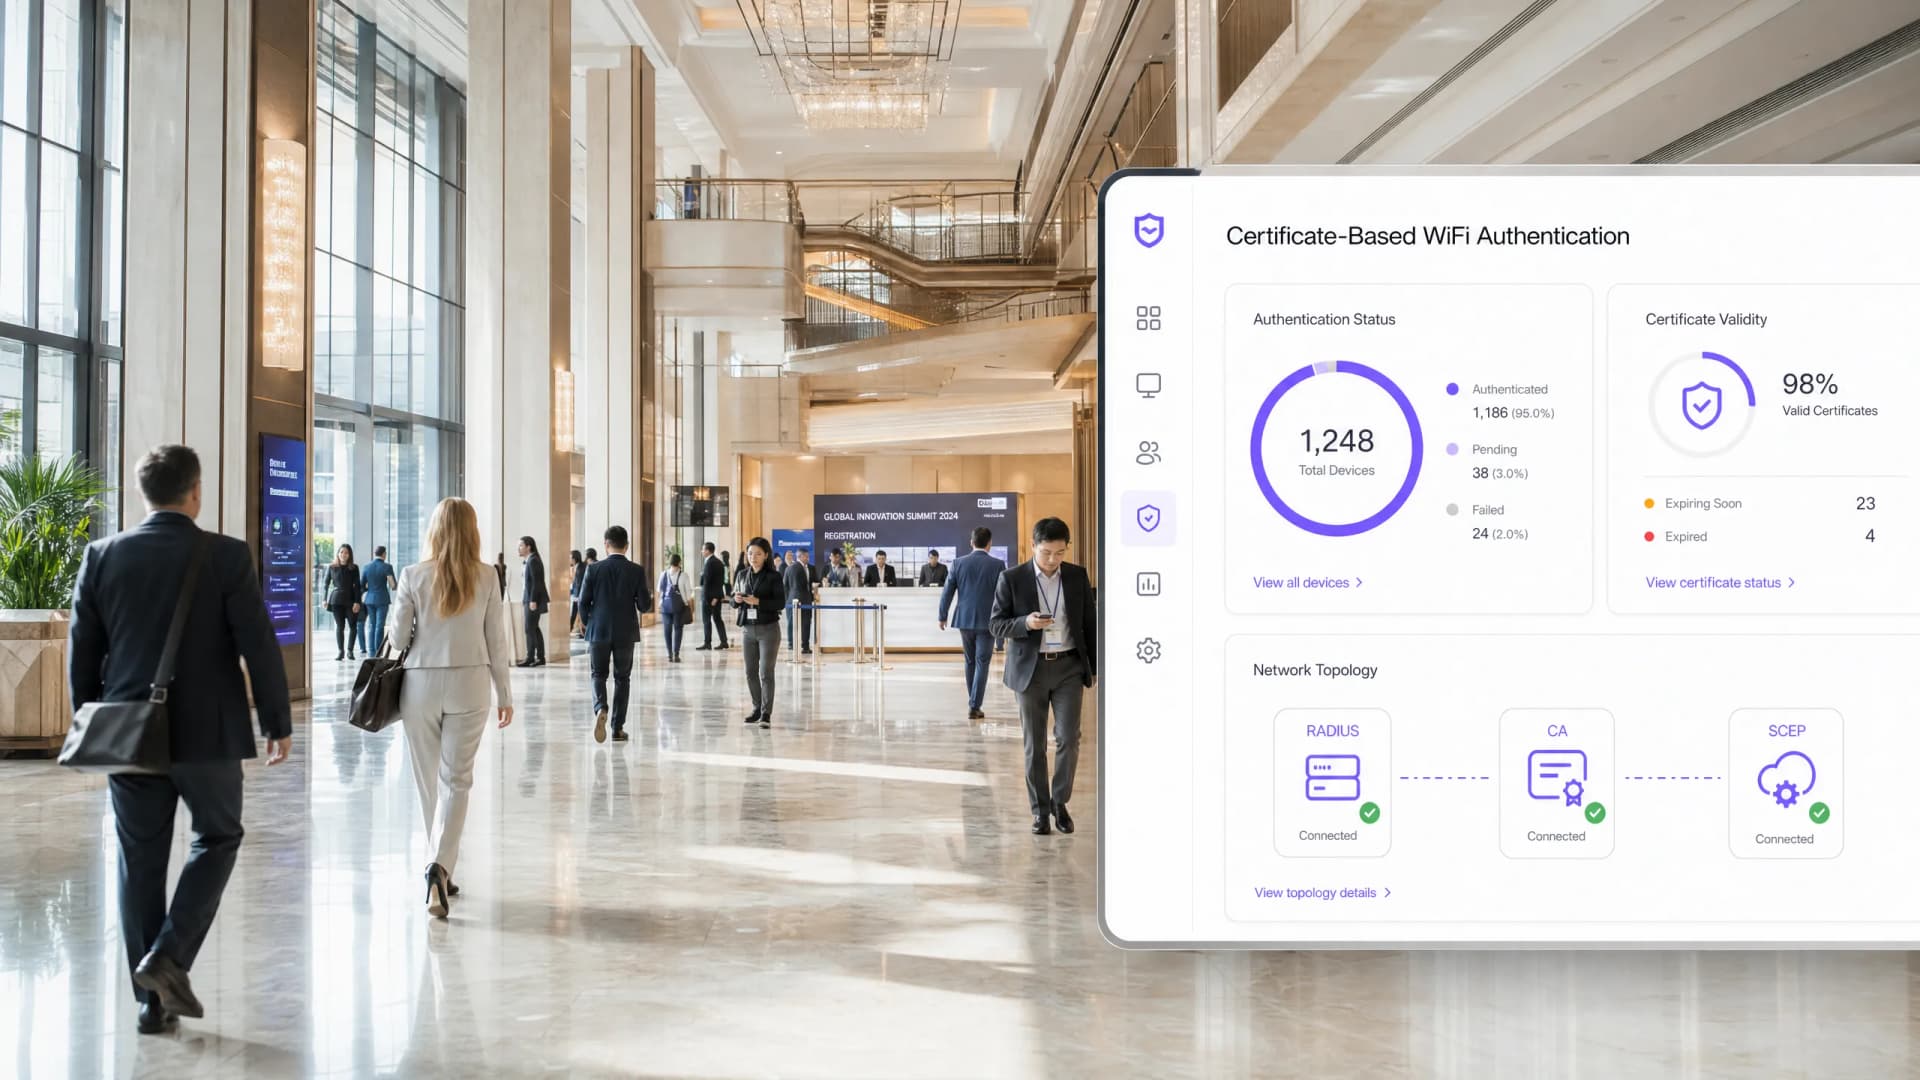
O Guia Empresarial para SCEP: Implementar o Simple Certificate Enrollment Protocol para Segurança Automatizada de WiFi em Campus
Este guia de referência técnica fornece um modelo arquitetónico definitivo e uma estratégia de implementação passo a passo para a implementação de certificados de WiFi empresarial usando SCEP. Abrange as diferenças críticas entre SCEP e PKCS, a sequência exata de implementação necessária para o sucesso e estratégias reais de mitigação de riscos para líderes de TI.
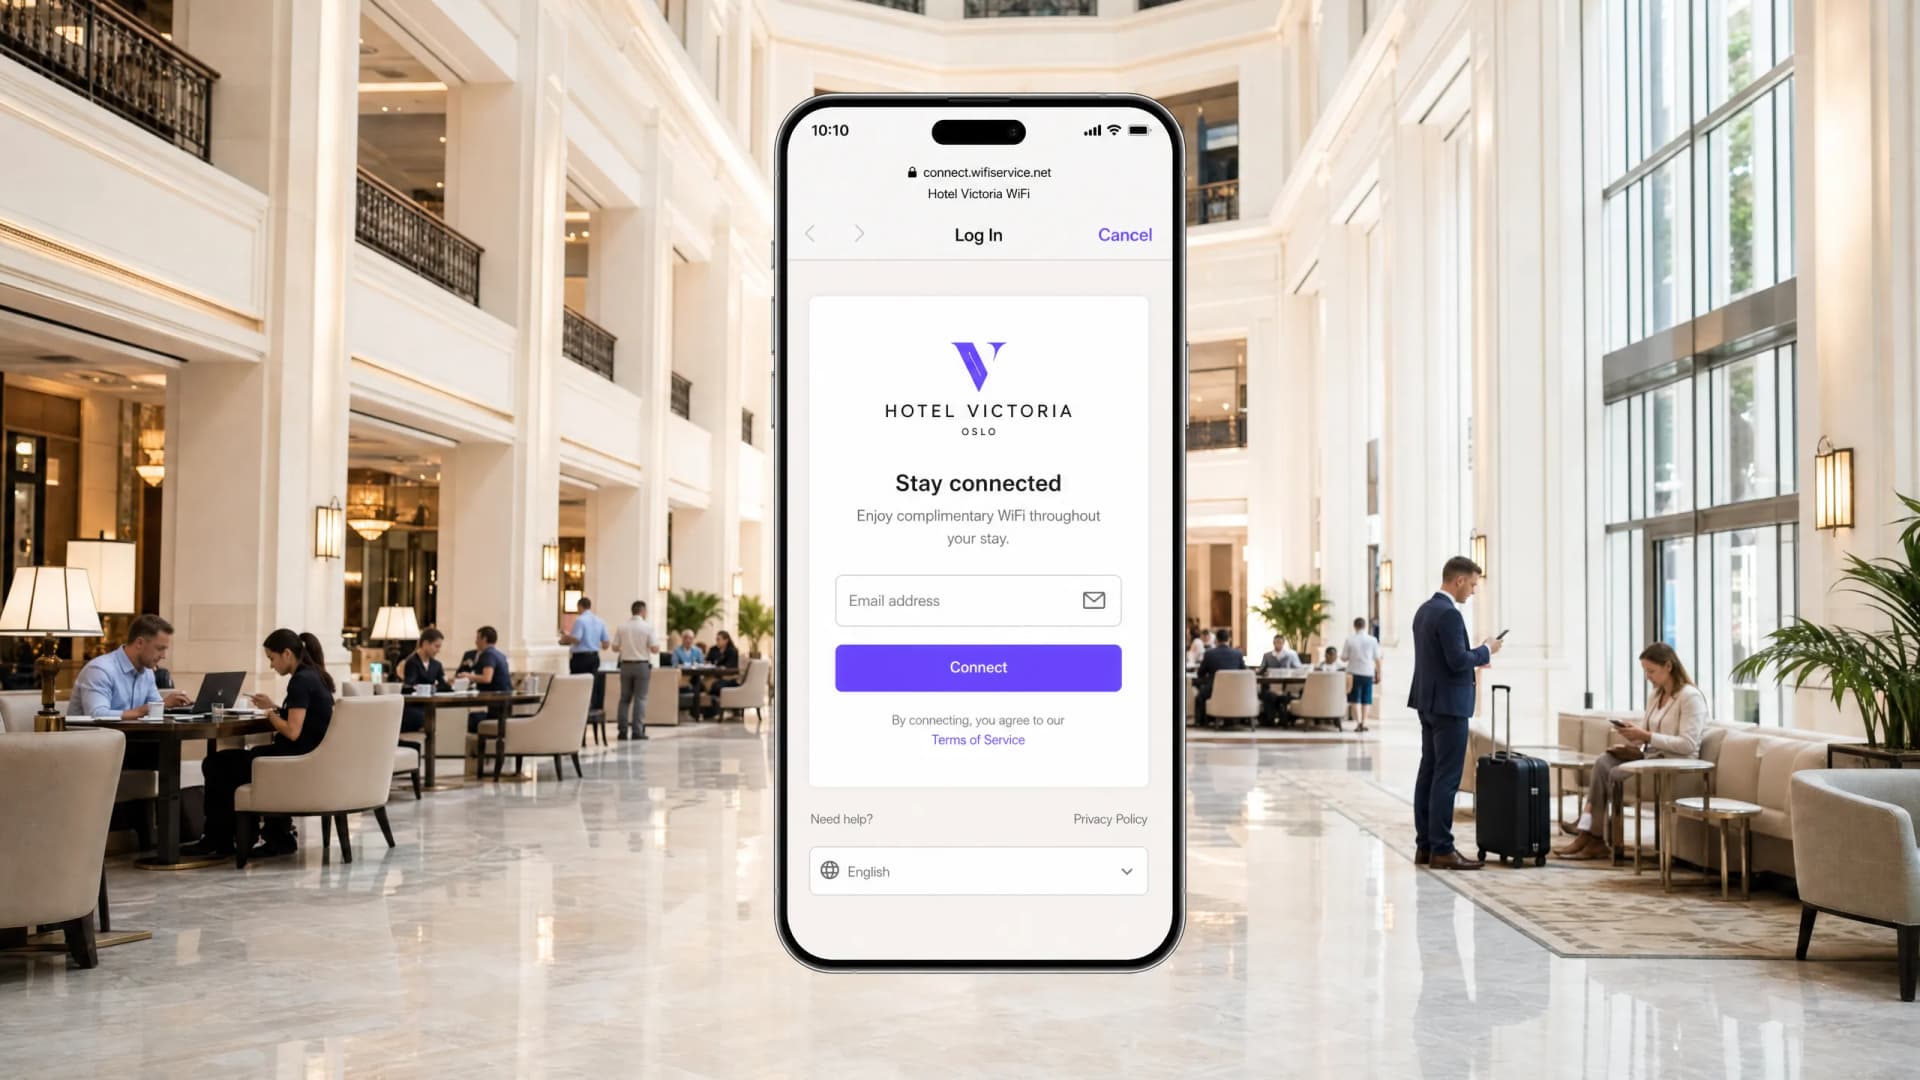
Porque é que o meu WiFi de convidados não liga? Resolução de problemas de captive portal
Este guia de referência técnica de autoridade explica a mecânica subjacente à deteção de captive portal e detalha os seis principais modos de falha que impedem a ligação ao WiFi de convidados. Oferece aos gestores de TI e arquitetos de rede uma estrutura prática de resolução de problemas para resolver falhas de redirecionamento HTTP, conflitos de DNS e desafios de aleatorização de MAC.
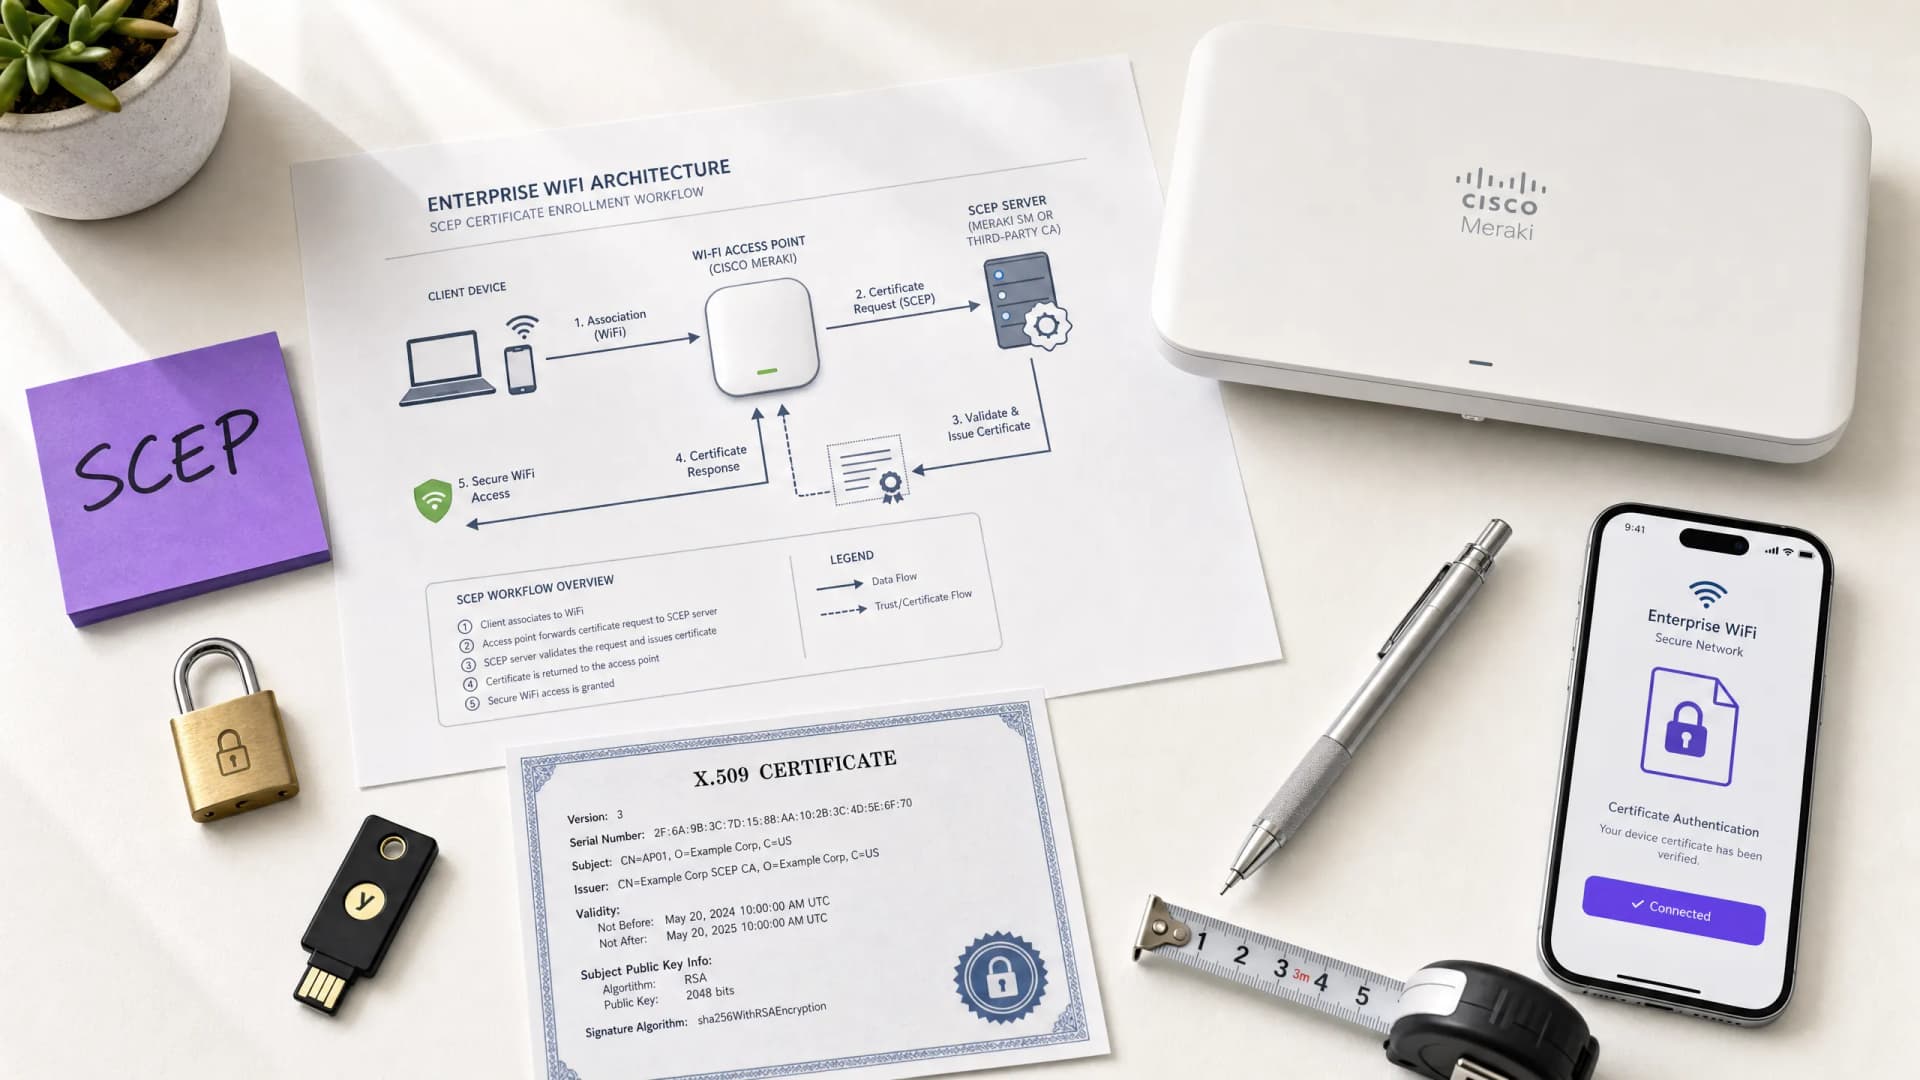
Como Implementar SCEP para a Inscrição Automatizada de Certificados WiFi
Este guia explica como implementar o SCEP (Simple Certificate Enrollment Protocol) para a inscrição automatizada de certificados WiFi em espaços empresariais. Abrange todo o plano de arquitetura - desde o design de PKI e integração de MDM até à sequência de implementação obrigatória de três passos - e mostra aos gestores de TI e arquitetos de rede como eliminar credenciais partilhadas, automatizar a gestão do ciclo de vida dos certificados e cumprir os requisitos de PCI DSS e GDPR à escala.
Compreender o Cisco SUDI: Identidade de Dispositivo Baseada em Hardware no Controlo de Acesso à Rede
Este guia detalha a arquitetura técnica do Cisco SUDI, explicando como a identidade ancorada em hardware protege o controlo de acesso à rede. Oferece etapas de implementação práticas para líderes de TI implementarem a autenticação 802.1X EAP-TLS e automatizarem o Provisionamento Zero Touch em espaços empresariais.
Como Configurar WiFi de Convidados: Um Guia de Configuração Segura para Empresas
Este guia autoritário fornece aos líderes de TI e arquitetos de rede um plano definitivo para implementar WiFi de convidados seguro em ambientes empresariais. Abrange a arquitetura essencial, a migração para WPA3, a segmentação de VLAN e a integração de captive portal para proteger os sistemas internos enquanto se recolhem dados primários em conformidade.

Configurando o Redirecionamento do Captive Portal em Controladores de Rede Empresariais
Este guia definitivo detalha a arquitetura técnica e os passos de configuração específicos de cada fabricante necessários para implementar o redirecionamento do captive portal em controladores de rede empresariais. Fornece orientações práticas para equipas de TI sobre a configuração de walled gardens, integração de autenticação RADIUS e garantia de conformidade com o GDPR e PCI DSS.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
