
Network Onboarding Automation Advisor & ROI Calculator
Evaluate automated device onboarding across 802.1X, Passpoint, dynamic PSK, and MDM zero-trust workflows. Calculate ticket time savings, eliminate orphan accounts, and inspect production controller blueprints.
Environment Sizing Parameters
| Onboarding Mechanism | Ideal Persona | Encryption Strength | Headless IoT Support | Credential Revocation | User Friction Score |
|---|---|---|---|---|---|
| 802.1X EAP-TLS / SCEP | Corporate Staff & Managed Laptops | Enterprise WPA3 (Highest) | Poor (No 802.1X Supplicant) | Instant (OCSP / CRL Revoke) | Zero (Silent Auto-Connect) |
| Passpoint (Hotspot 2.0 / 802.11u) | Roaming Guests & Multi-Site Staff | Enterprise WPA3-AES | Partial (Smartphones/Laptops only) | Automated Profile Expiration | Zero (Zero Splash Page) |
| Dynamic PSK (IPSK / MPSK) | Headless IoT, Smart TVs, Scanners | WPA2-AES / WPA3-SAE | 100% Native Compatibility | Instant Single-Key Revocation | Low (Standard WiFi Key Entry) |
| Self-Service Captive Portal (Purple) | Public Visitors, Contractors & Shoppers | OWE (Opportunistic Wireless Enc.) | Incompatible (Requires Browser) | Session Timeout & RADIUS CoA | Low (1-Click Social / SMS Auth) |
| Shared Static PSK (Legacy) | Unmanaged Legacy Sites | Shared Key (Vulnerable to Sniffing) | Universal | Impossible (Requires AP Reboot) | High Risk (Shared Passphrase Leaks) |
Joiner-Mover-Leaver (JML) Automated Lifecycle Architecture
SCIM webhook triggers user creation from BambooHR, Workday, or Entra ID. Digital certificate or dynamic PSK is minted instantly.
Device attempts 802.1X association. Cloud RADIUS inspects client certificate validity, MDM compliance tag, and OS patch version.
RADIUS Access-Accept returns RFC 2868 Tunnel-Private-Group-ID attributes, binding the endpoint strictly to isolated role VLANs.
HR departure event sends immediate RADIUS Disconnect-Request (RFC 3576). Endpoint is instantly booted from the air with zero delays.
Verified Production Controller Blueprints
Meraki Dashboard SSID configuration for enterprise WPA3-Enterprise 802.1X, linking Purple RADIUS and automated SCIM user provisioning.
# Cisco Meraki Dashboard Wireless SSID Configuration
# Target SSID: Enterprise-Corporate-Secure
SSID Name: Enterprise-Corporate-Secure
Association: WPA3-Enterprise with 802.11r Fast Roaming
802.1X Radius Servers:
  - Host: radius.purple.ai (198.51.100.10)
    Port: 1812
    Secret: <PURPLE_RADIUS_SHARED_SECRET>
  - Secondary Host: radius-backup.purple.ai (198.51.100.11)
    Port: 1812
    Secret: <PURPLE_RADIUS_SHARED_SECRET>
Radius Accounting:
  - Enabled: True
    Port: 1813
    Interim-Update-Interval: 300
VLAN Assignment:
  - Dynamic VLAN assignment: Enabled
  - Default VLAN ID: 100 (Unassigned / Quarantine)
  - Tunnel-Type: 13 (VLAN)
  - Tunnel-Medium-Type: 6 (802)
  - Tunnel-Private-Group-ID: Dynamic attribute from IdP role
# Automated Joiner-Mover-Leaver Webhook Handler:
POST https://api.meraki.com/api/v1/networks/<NETWORK_ID>/wireless/ssids/<SSID_NUM>
Header: X-Cisco-Meraki-API-Key: <MERAKI_DASHBOARD_API_TOKEN>
Payload: { "radiusCoaEnabled": true, "radiusFailoverTimeout": 5 }ArubaOS 10 / AOS-CX WLAN security profile mapping authenticated 802.1X user roles directly into isolated microsegmented VLANs.
! HPE Aruba Wireless Profile: Enterprise Onboarding Automation
wlan ssid-profile "Corp-Auto-Onboard"
  enable
  essid "Corp-Auto-Onboard"
  type employee
  opmode wpa3-aes-ccmp wpa3-sae-aes-ccmp
  wpa-passphrase-required none
  dot1x
  radius-server-group "Purple-Cloud-Radius"
  accounting-server-group "Purple-Cloud-Radius"
  dynamic-user-role
  okc
  dot11r
  dot11k
  dot11v
exit

aaa server-group "Purple-Cloud-Radius"
  server "Purple-Primary"
  server "Purple-Secondary"
exit

aaa authentication-server radius "Purple-Primary"
  host "radius.purple.ai"
  key <PURPLE_RADIUS_SHARED_SECRET>
  auth-port 1812
  acct-port 1813
  rfc3576-server "198.51.100.10"
  rfc3576-key <PURPLE_RADIUS_SHARED_SECRET>
exit

aaa rfc3576-server "radius.purple.ai"
  key <PURPLE_RADIUS_SHARED_SECRET>
exit
Automated unique per-device PSK provisioning for headless smart devices, guest BYOD, and automated revocation via API.
! Ruckus SmartZone DPSK Automation Blueprint
wlan "Smart-Living-DPSK"
  ssid "Smart-Living-DPSK"
  type standard
  auth-method open
  encryption wpa2-aes wpa3-sae
  dpsk
  dpsk-server "purple-dpsk-api"
  bypass-cna disable
  vlan dynamic
  session-timeout 86400
  grace-period 120
exit

dpsk-server "purple-dpsk-api"
  url "https://api.purple.ai/v2/onboarding/ruckus-dpsk"
  api-key <PURPLE_API_INTEGRATION_KEY>
  cache-timeout 600
  passphrase-length 12
  allow-mac-binding enable
exit

# Dynamic Role Push via Radius Disconnect-Message (RFC 3576):
# Echo 'User-Name="guest-dev-01",Calling-Station-Id="00:11:22:33:44:55"' | radclient -x 198.51.100.20:3799 disconnect <SECRET>
FortiGate RADIUS client setup with Disconnect-Request (CoA) support to immediately revoke network access upon employee HR exit.
# FortiGate Zero-Trust Wireless Controller Configuration
config user radius
    edit "Purple-Cloud-Radius"
        set server "radius.purple.ai"
        set secret <PURPLE_RADIUS_SHARED_SECRET>
        set auth-type ms_chap_v2
        set acct-interim-interval 300
        set radius-coa enable
        set radius-port 1812
        set coa-port 3799
    next
end

config wireless-controller vap
    edit "Corp-ZeroTrust"
        set ssid "Corp-ZeroTrust"
        set security wpa3-enterprise
        set auth user
        set user-group "Purple-Radius-Users"
        set vlanid 100
        set dynamic-vlan enable
        set schedule "always"
    next
end

config user group
    edit "Purple-Radius-Users"
        set member "Purple-Cloud-Radius"
    next
end新員工在星期一入職,但無法存取臨床系統。飯店經理在早班前需要員工憑證。零售員工正在等待共用平板電腦加入銷售網路。與此同時,前夜班主管仍然可以連線,因為 HR、IT 和網路團隊在不同的佇列中處理存取權限撤銷。
在多站點環境中,核心的入職問題不僅僅是文書工作或慢吞吞的服務台。當企業無法確實決定是誰或什麼裝置在進行連線、該連線可以存取哪些服務,以及存取權限何時必須結束時,這便是一次身分識別與網路控制的失效。英國企業也面臨著嚴峻的安全背景。根據 UK Government Cyber Security Breaches Survey 2025 報告指出,43% 的英國企業在去年遭遇過網路漏洞或攻擊,這使得可靠的入職 - 異動 - 離職控制措施不僅僅是行政上的便利,更是安全防護的關鍵。
良好的上線自動化將已核准的識別資訊或裝置記錄與驗證、原則、網路強制執行、記錄儲存及撤銷關聯起來。它消除了重複性的交換器變更和試算表更新,但並未消除判斷的必要。承包商、借用的掃描儀、臨床設備和未知的建築系統仍需要受控的例外處理。
週一早晨的入職培訓瓶頸
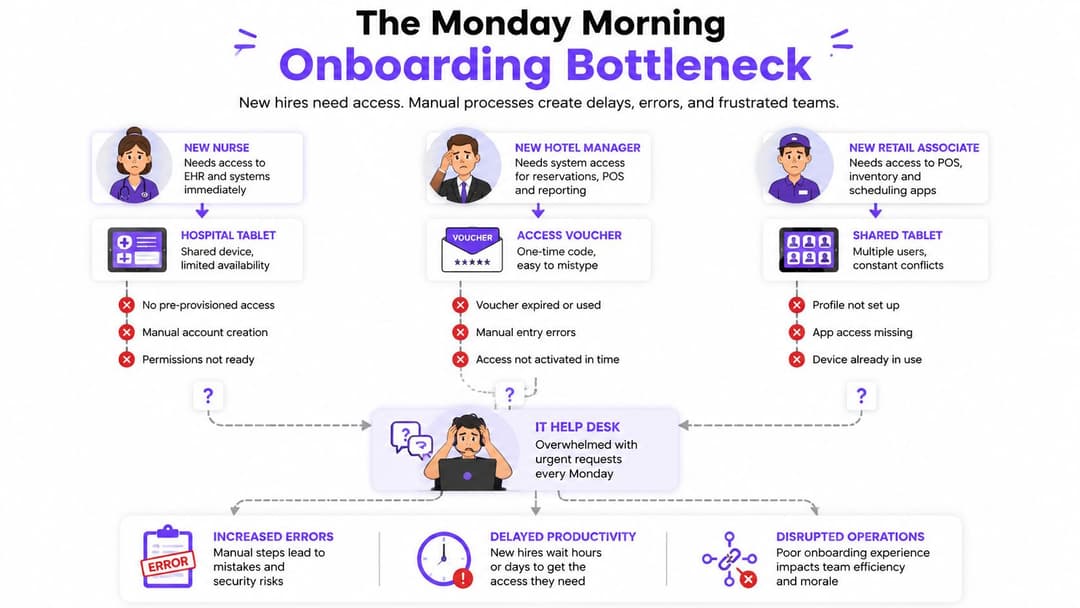
在早上 08:15,IT 佇列中就已經積壓了三個緊急請求。一名護理師需要存取臨床應用程式和受管理的 iPad;一名飯店經理在接管前台之前需要員工網路設定檔;一名零售同仁則需要將共享平板電腦分配到正確的銷售 VLAN 中。
在交接開始之前,每個請求看起來都很簡單。HR 確認人員,主管確認角色,IT 建立帳戶,其他人變更無線或交換器原則,而工單系統僅記錄部分過程。前夜班主管的憑證仍處於啟用狀態,因為離職事件並未傳達到每個系統。
佇列是一種安全控制
手動 VLAN 分配、共用密鑰、以電子郵件傳送的密碼以及試算表庫存會同時製造兩個問題。新進人員在等待存取權限,而離職員工、未受管理的裝置或被遺忘的帳戶卻可能保留存取權限的時間比預期更長。
英國的入職引導指南將 43% 的外洩或攻擊數據與自動化帳戶與權限佈署及撤銷的重要性聯繫在一起,特別是在員工變更角色或離職時。這其中的實際關聯非常直接。如果 HR 離職事件可以觸發身分停用、憑證撤銷、工作階段終止以及網路原則移除,那麼與稍後可能有人處理的工作單相比,組織將擁有更可靠的控制措施。
實用規則: 自動化交接流程,而非自動化判斷。
一個實用的工作流程會針對每次連線提出四個問題:
- Identity: 這是指定的員工、承包商、訪客、裝置還是服務?
- Reach: 允許存取哪些應用程式、網路區段和管理路徑?
- Context: 裝置是否受管理、符合規範、位置正確,並與正確的租戶關聯?
- Expiry: 什麼事件會移除存取權,以及如何終止活動工作階段?
更快並不代表無條件
最強大的設計能讓例行存取變得可預測,同時將異常情況路由給人員處理。帶有有效憑證的受管理員工筆記型電腦可以自動取得其角色。借用的條碼掃描儀可能需要臨時設定檔。不熟悉的智慧建築控制器不應僅因裝置名稱看似合理,就被放置在生產網路中。
我們的目標並非更快的 WiFi。而是從首次連線到最終移除都保持一致的策略。一旦將上網上線視為網路層的身分生命週期,IT 人員就可以減少週一的排隊佇列,而不需要假裝每個例外狀況都可以安全地進行自動化。
網路環境中的入職自動化代表什麼意義
在網路技術中,上網上線自動化(onboarding automation)是一個由策略驅動的程序。它能自動探索使用者或裝置、建立其身分、評估其上下文情境、配置適當的角色,並記錄該項決策,而不需要工程師去手動編輯每個交換器或無線網路配置。
機場提供了一個很好的對比。旅客、員工、承包商和貨運不會從同一個無差別的通道進入。每個群體出示不同的憑證,並獲得進入不同區域的權限。網路也應該以同樣的方式運作。訪客、受管理的員工端點、營運技術、舊型硬體和承包商需要不同的驗證與授權路徑。
Captive Portal 只是其中一種管道
Captive Portal 通常會以密碼、憑證、電子郵件地址或核准來交換網路工作階段。這對於免密碼的賓客流程非常有用,特別是當賓客只需要網際網路存取而不需要內部服務時。但它本身並不能管理員工身分或裝置的完整生命週期。
網路入職培訓自動化可以結合:
- 身分屬性:使用者、群組、角色、租戶和僱用狀態。
- 裝置憑證:管理註冊、憑證有效性、作業系統狀態和狀態評估。
- 環境脈絡:站點、存取方法、位置和連線時間。
- 強制執行:VLAN、可下載的 ACL、軟體定義分段、應用程式路由或防火牆策略。
- 生命週期事件:新進人員、職務異動人員、離職人員、憑證過期、裝置抹除和擔保人撤銷。
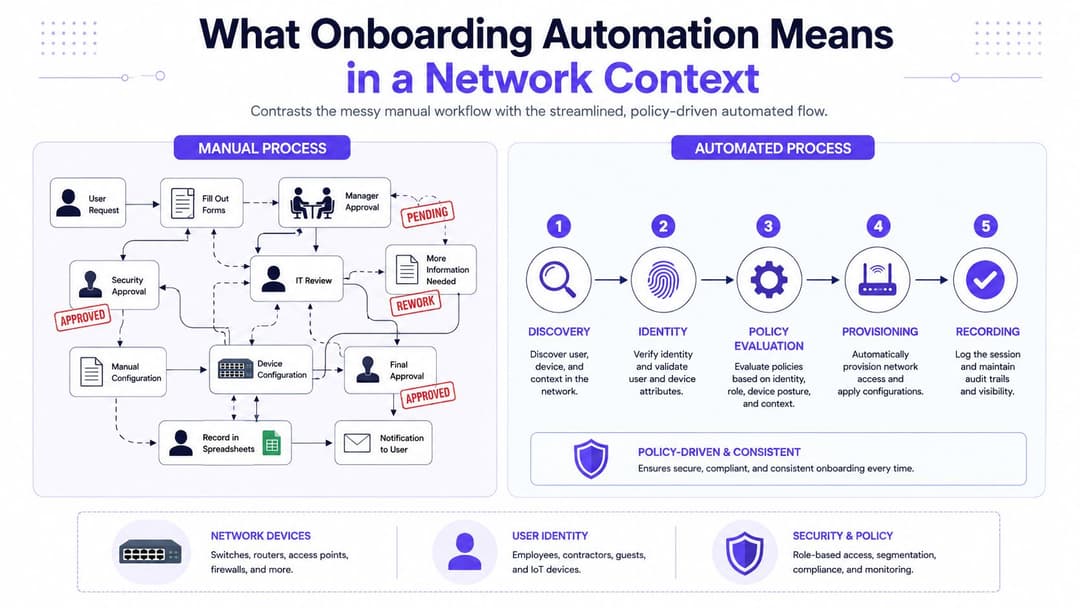
對於員工,更好的模型是零信任。驗證每次連線、授予最低限度的實際路徑、在環境變更時重新評估,並在來源識別資訊不再符合資格時撤銷存取權限。免密碼訪客存取可以保持簡單,因為其目的不同。訪客工作階段無法取代員工識別資訊確認。
Captive Portal 用於驗證工作階段。入職培訓系統則用於管理存取生命週期。
評估更廣泛工作流協調的團隊也可以檢視這些 企業 AI 自動化使用案例,特別是在身分、審批和營運系統需要協調觸發因素的情況下。不過,網路方面的區別仍然非常重要。AI 工作流可能會路由任務,但存取原則仍然需要確定性的輸入和可執行的結果。
架構如何協同運作
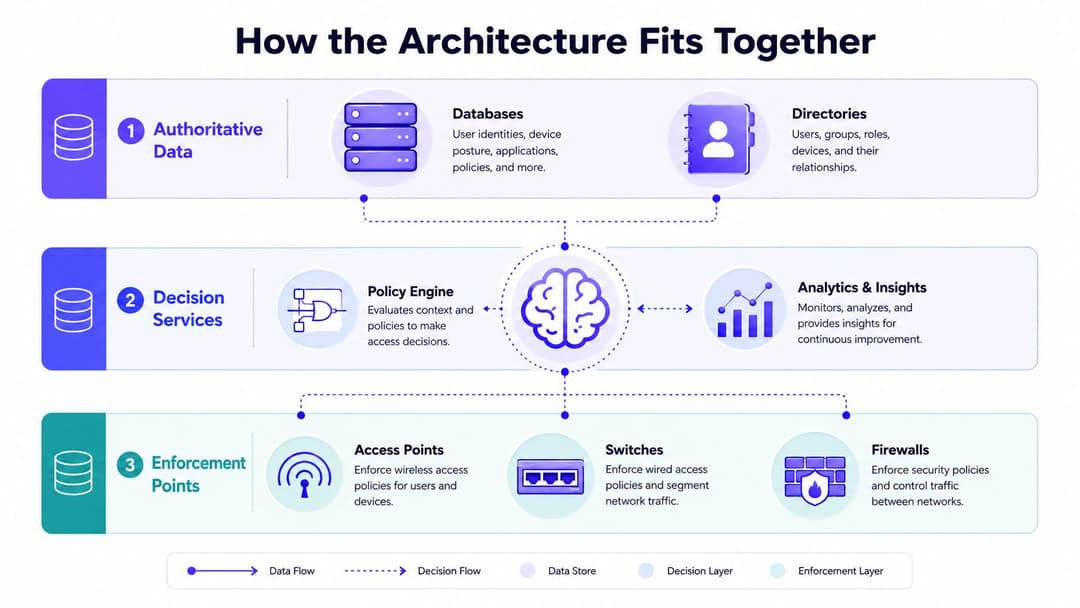
可靠的設計會將授權資料、決策服務和強制執行點分開。這種分離可防止每個存取點或交換器獨立查詢 HR、裝置管理和資產系統,否則會產生不一致的邏輯和脆弱的依賴關係。
具公信力的資料
識別資訊提供者提供使用者、群組、驗證強度和生命週期事件。根據環境的不同,這些交換可能會使用 SAML、OIDC、目錄同步或 RADIUS。HR 仍是雇用狀態和角色背景資訊的來源,而物業或場地系統則可能提供租戶、場地或佔用資訊。
裝置管理平台提供了註冊、合規狀態、所有權和憑證狀態。請將這些系統視為事實的來源,而不是讓每個網路裝置自行創造其詮釋的地方。
決策服務
網路存取控制平台或策略引擎會評估這些事實。它會確認連線的身分是否已知、裝置是否受管理、適用於哪個租戶與站點,以及使用了哪種存取方式。接著,它會做出一個可由網路執行的決策。
常見的整合模式包括用於憑證驗證存取的 RADIUS 搭配 EAP-TLS、用於瀏覽器員工流程的 SAML 或 OIDC、用於大量部署的 API,以及用於稽核記錄的 syslog 或序列化遙測。RADIUS 屬性可以將角色、VLAN、ACL 或其他策略結果傳遞至強制執行層。
保持對應關係的版本控制。如果一個群組對角色的對應關係在某個站點代表「臨床工作人員」,但在另一個站點卻代表「一般員工」,將會導致危險的營運意外。在多租戶環境中,租戶識別碼必須一致地從身分來源傳遞到策略、強制執行和稽核記錄中。
執行點
無線基地台、交換器、防火牆、VPN 集中器和閘道器負責套用決策。它們應該執行集中定義的結果,而不是保留個別的商業邏輯副本。
使用代理程式或標準化屬性,在各站點之間建立統一的定義。記錄調查所需的輸入和結果,但請勿將密碼、私鑰或敏感的驗證內容複製到一般的監控平台中。對於連接實體網路硬體和存取基礎架構的團隊,適用於企業網路的硬體整合 提供了評估設備商相容性的實用背景資訊,而不會將整合的廣度與策略品質混為一談。
從零接觸部署到除役的裝置和使用者生命週期
裝置不應該僅僅因為成功連線過一次,就獲得永久的網路身分。它的存取權限應該遵循與使用者相同的生命週期。每當擁有權、安全狀態、位置或雇用狀態發生變化時,都應重新做出決策。
從零接觸註冊開始
原廠出貨的筆記型電腦或平板電腦在送達臨床醫生、飯店接待櫃台或商店之前,即可與組織進行關聯。在首次開機時,裝置會重新導向至所選的行動裝置管理平台,註冊於正確的租戶或部門下,並接收基準設定。
裝置隨後會與身分進行繫結。現代員工端點應優先使用憑證和 EAP-TLS,而基於瀏覽器的員工工作流程則可使用 SAML 或 OIDC 來建立使用者關係。憑證比共用的預共用金鑰提供了更強的單一裝置身分識別,因為憑證可以單獨發行、追蹤、更新和撤銷。
在工作生命週期中重新評估
裝置的角色應取決於當前的情境,而非僅僅是其初始的 VLAN。策略引擎可以評估管理狀態、憑證有效性、位置、裝置類型和安全狀態。如果裝置變得不合規,安全狀態代理程式或管理訊號可以觸發重新驗證或限制角色。
RADIUS 授權變更(Change of Authorisation)有助於將這些變更套用到作用中的工作階段。它可以在發生重大變更後,將裝置移至補救存取、終止工作階段,或強制執行全新的決策。這使零信任成為實際的運作流程,而非口號。
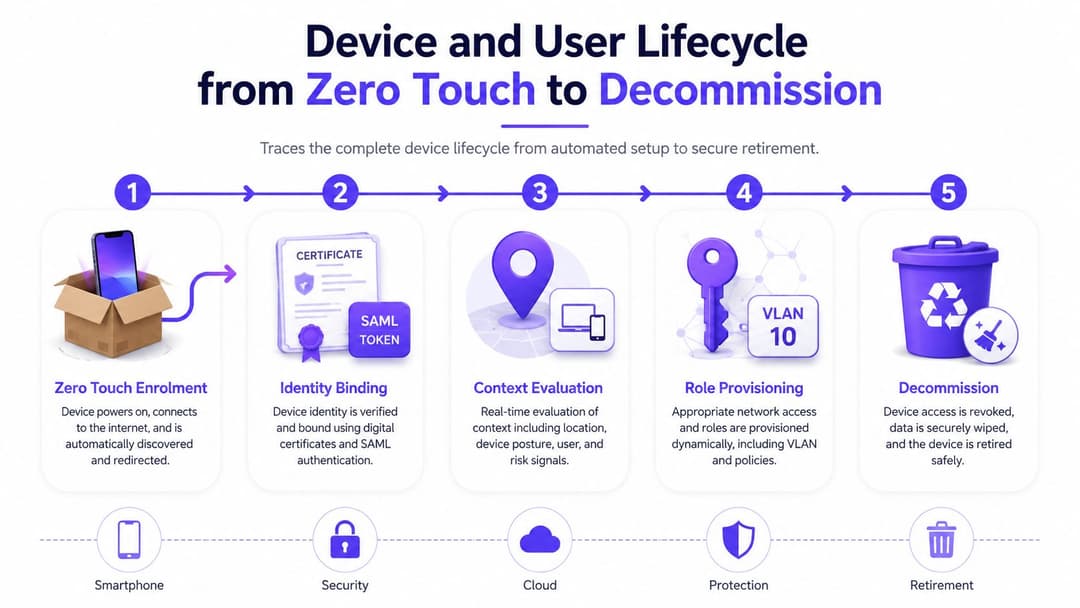
有計畫地終止存取權限
離職人員事件應停用該身分、撤銷或使憑證失效、終止作用中的工作階段,並移除下游存取權限。異動人員事件也需要類似的謹慎處理。一個人從前台轉調到財務部門,不應該只因為沒有人重新調整靜態 VLAN 分配,就繼續保留舊的角色。
承包商裝置、共享 Kiosk 和臨床設備通常需要人工核准。例外狀況應有其擁有者、目的、範圍和到期日。在裝置汰換時,MDM 抹除和憑證過期是技術上的控制措施,但實體處置仍然至關重要。處置裝置的組織應將邏輯除役與 Beyond Surplus 的安全 IT 資產處置 相結合,以確保退役的硬體在重新出現時,不會留有完整的數據或憑證。
員工存取設計的實用參考是這份 員工 WiFi 生命週期指引,特別是當身分變更必須同步到網路中,而不需要依賴共用密碼時。
多租戶與舊型裝置策略
多租戶場所很少有機會能汰換每一個端點。飯店、醫院、購物中心或託管辦公室中,可能同時存在現代筆記型電腦與不支援 802.1X 的掃描器、幫浦、印表機、建築控制器以及專業設備。
有三種方法涵蓋了大多數環境,但沒有一種是通用正確的。
| 方法 | 最適合 | 限制 |
|---|---|---|
| 透過 RADIUS 的動態 VLAN | 可從身分識別與站點屬性推導其角色的員工和裝置 | 交換器和無線基礎架構需要一致的 AAA 設定 |
| iPSK | 無法支援 802.1X 但需保持 SSID 穩定的舊版裝置 | 金鑰仍存在於裝置上,因此問責制和輪替機制較弱 |
| 基於憑證的 EAP-TLS | 需要強大且獨立身分識別的託管現代端點 | PKI 頒發、更新、撤銷和信任鏈維護需要嚴格的營運規範 |
採用有計劃的混合模式
對於能支援憑證的員工裝置,憑證應該作為預設選項。接著,動態 VLAN 或可下載的 ACL 就可以將這些裝置放入正確的角色中,而無需為每個部門或租戶建立新的 SSID。
iPSK 是舊型醫療、零售或營運設備的實用折衷方案。它可以隔離裝置群組,而無需強迫立即更新硬體,但不應將其視為等同於個人憑證驗證。請保持金鑰範圍狹窄、記錄擁有權、監控其使用情況,並設定更換路徑。
真正的訪客應該納入獨立的無密碼流程中,並在必要時取得主辦人批准。訪客不應該僅僅因為知道場所密碼就繼承租戶的存取權限,合約商也不應該僅僅因為需要網際網路連線,就獲得不受限制的員工連線能力。
在規劃租戶簡易性與企業隔離之間的界限時,我們的 multi-tenant WiFi guide 非常有用。核心的設計選擇不在於是否存在區隔,而在於當人員、裝置和合約發生變化時,該區隔是否仍保持正確。
餐旅業、零售業、醫療保健業和物業的行業使用案例
同樣的生命週期模式以不同的形式出現在各個行業中:識別、分配策略、強制執行存取並予以停用。執行細節會有所不同,但控制順序不應改變。
餐旅業
飯店集團可以透過將核准的員工記錄與正確的站點、角色和憑證設定檔進行繫結,來自動化跨據點的員工權限啟用。季節性員工可以獲得員工存取權限,而無需依賴共用密碼,而賓客則遵循一條不會暴露營運系統的獨立免密碼流程。
例外情況是在不同物業之間流動的臨時員工,或支援預訂系統的承包商。此工作流程應暫停以等待主管或現場保證人確認,而不是猜測適用哪一個租戶和角色。
醫療保健
臨床醫生使用的 iPad 非常適合透過 MDM 驅動的佈署和基於憑證的存取。共用工作站可以在接收裝置角色的同時要求使用者驗證,而舊型輸液幫浦或影像設備則可能需要高度隔離的 iPSK 存取。
醫療保健是完全自動化最容易失敗的領域。臨床安全裝置可能只有在受到嚴格控制的網路路徑內才能表現出可預測的行為,而錯誤的狀態評估決定可能會中斷照護。人工審查應針對異常情況、維護視窗、不熟悉的裝置以及任何可能影響臨床工作流程的變更進行。
零售業
當人資部門記錄員工資料時,店員即可獲得正確的角色,而 POS 廠商的承包商連線則可被隔離至經核准的系統。當人資部門終止該員工的合約時,此身分事件應直接移除無線、有線和遠端存取權限,而無需等待主管提交個別的工單。
物業管理
託管辦公室、租賃專用住宅和學生宿舍需要租戶範圍的策略。住戶或辦公室租戶不應與大樓營運共用同一個平面網路。承包商可以獲得具時效性的存取權限,而智慧建築感測器則保留在具有限制路由的專用 IoT 分段上。
在所有這四個領域中,選擇性自動化的效果都優於完全自動化。常規的身分和裝置決策應該自動執行。安全、異常文件、客戶適用性、AML、KYC 以及潛在的 FCA、HMRC 或 ICO 合規問題,在錯誤決策後果嚴重的情況下,應保留人工審批。
實施路線圖、KPI 和常見陷阱
當團隊在解決身分品質、憑證擁有權和例外狀況處理之前,就先將顯而易見的申請表單自動化時,部署通常會失敗。請從策略盤點開始,而不是從入口網站開始。
檢查點一:探索與設計
對應人資、身分、MDM、工單、無線、交換器、VPN 和物業系統之間的加入、異動、離職事件。產生角色矩陣、租戶屬性、憑證範本、RADIUS 規則和異常暫存器。定義由誰來核准承包商、共用裝置和舊型設備。
英國指南描述了五個有用的生命週期控制點:入職前、第一天、第一週、第一個月和試用期。根據 英國入職流程自動化指南,一家擁有 50 至 500 人的英國中型市場企業通常可以在 3 至 6 週內實施管理層。該時間框架並不能免除跨身分、網路和端點系統進行測試的需求。
檢查點二:試點與測試
在單一站點或部門進行試點。測試成功的加入、異動、離職、過期憑證、無法使用的身分服務、重複的裝置記錄、遭拒絕的安全狀態以及主辦人撤銷。保留 RADIUS 測試結果和異常佇列,以便營運人員進行檢查,而無需在多個工具之間搜尋。
檢查點三:生產與最佳化
在切換系統之前,請先使用平行運行期。將自動化決策與現有流程進行比較,然後調整策略條件和警示閾值。以一家擁有 200 名員工的中小企業模型為例,一項英國的研究分析估計,每年與入職培訓相關的成本從手動操作的 £71,200 降至自動化的 £10,900,其中包括聲明節省的行政費用 £8,400、IT 設定費用 £4,900 以及避免生產力損失的 £28,000。該 英國入職培訓自動化案例研究 將最大的經濟變量歸因於延遲存取,而不僅僅是文書工作。
評估暴露營運風險的成效:
- 首次連線成功率:正確的裝置是否在無需客服中心介入的情況下順利加入。
- 入職培訓延遲:從核准的身分或裝置記錄到獲得可用存取權限的時間。
- 存取請求工單:常規請求是否正在減少。
- 憑證更新失敗:PKI 生命週期在啟用後是否正常運作。
- 剩餘的離職存取權限:在離職人員事件發生後,是否仍有任何存取路徑處於啟用狀態。
在第六週時,需留意遮蔽員工流程的 Captive Portal、登入高峰期間的識別資訊提供者速率限制、即將過期的憑證,以及繞過必要人工介入的訪客規則。報告的模型還估計自動化後新員工留任率可提高 16%,但該結果來自相關聯的分析,不應視為每次部署的必然結果。
下一個優先處理事項
IT 主管和物業擁有者不需要一次將所有工作流程自動化。前 30 天應該先建立相依性,讓後續的自動化更值得信賴。
- 穩定身分識別與 PKI:確認身分識別提供者、憑證授權單位、群組模型、更新程序和撤銷路徑。
- 連接強制執行點:將員工 SSID、有線連接埠、VPN 集中器和相關閘道與這些身分識別決策進行關聯。
- 優先解決離職流程:在新增更多入職流程之前,先測試員工離職事件。相較於新進員工等待額外的手動核准,離職員工仍保有 WiFi 存取權限會帶來更嚴重的控制問題。
- 記錄例外狀況:記錄醫療設備、IoT、Kiosk 和舊版裝置的擁有者、原因、允許範圍、到期日和替換計劃。
- 縮小試點範圍:選擇單一站點或部門,評估失敗模式,並在營運人員能夠查看並解決這些問題後才進行擴充。
多租戶場域從一開始就需要租戶範圍的屬性。單一平面網路的試點看似成功,但可能會隱藏在擴展過程中才會浮現的跨租戶存取錯誤。
使用此清單作為起點:
- 已定義身分識別群組與租戶屬性
- 憑證頒發、更新和撤銷已完成測試
- 員工與訪客流程已分離
- 離職員工的存取權限已在所有活動工作階段中終止
- 舊版裝置已指派專責擁有者和到期日
- 營運人員可以檢查失敗的決策和例外狀況
當自動化的失敗模式可被看見時,它才能贏得信任。如果網路團隊無法解釋為什麼某個裝置獲得了某個角色,或者誰可以覆寫它,那麼該工作流程還不適合進行更大規模的推廣。
Purple 連結了無密碼訪客存取、員工身分、基於憑證的原則以及多租戶網路分段,而無需迫使團隊管理分散的入職佇列。請造訪 Purple,了解其整合和生命週期控制如何支援跨場所和企業網路實現更快速的佈署、更清晰的執行以及立即撤銷。



