

FTTH enterprise bandwidth and architecture advisor
Model concurrent streaming demand, size passive optical network (PON) contention ratios, and design private WiFi bubbles for multi-tenant residential, hospitality, and student estates.
Under the selected configuration, each unit is allocated a guaranteed contention floor of 55.6 Mbps down during peak evening draw. Recommended delivery for this estate profile is Dedicated Internet Access (DIA) 10 Gbps Leased Line.
Deploy private resident WiFi bubbles on fiber infrastructure
Purple transforms shared FTTH and leased line connectivity into private resident WiFi networks, handling captive portal onboarding, Passpoint profiles, and IoT device isolation seamlessly.
許多 IT 團隊目前都面臨著同樣的境地。物業已經升級了存取點、推出了更聰明的訪客旅程、增加了員工裝置、加入了智慧電視、智慧鎖、感測器、相機、平板電腦和雲端應用程式,但進入建築物的寬頻接口仍然是整個架構中最薄弱的部分。
這種不匹配在實際營運中很快就會顯現出來。訪客抱怨酒店大堂的網路緩衝。新建待租公寓大樓的居民下載速度夠快,但當大家同時開始上傳時,視訊通話仍然會不穩定。零售團隊希望擁有數位看板、數據分析和可靠的訪客 WiFi,但 WAN 邊緣的表現卻一直像是一個從未針對現代場所設計的傳統服務。
這就是為什麼 ftth fiber to the home 對企業 IT 至關重要。它不只是消費級寬頻的術語。在商業和多租戶環境中,它是決定您的 WiFi 平台能否提供穩定效能、基於身分識別的存取控制能否順暢運作,以及使用者體驗是流暢還是令人沮喪的存取層。
「夠用就好」網速時代的終結
精品酒店再也無法以「大部分時間夠快」敷衍了事。學生宿舍、住宅大樓或旗艦零售店也是如此。使用者不會根據網路服務供應商(ISP)在合約上寫的規格來評估網路,而是根據 Teams 通話是否會中斷、客房電視串流是否順暢、註冊流程是否簡單無痛,以及安全存取是否能在不重複提示的情況下正常運作來做判斷。
這就是「足夠好的網路」這一舊觀念崩潰的地方。傳統的最後一哩路服務通常在場地繁忙之前都能維持。隨後問題就浮現了。高上傳流量、驗證往返、雲端後台應用程式、CCTV 回程和訪客裝置密度都在競爭同一條受限的路徑。
為什麼基準線已發生變化
英國市場早已超越了小眾採用的階段。根據 Ofcom 的 Connected Nations 報告,截至 2025 年,全光纖網路已覆蓋超過 1600 萬個英國場所,約佔住宅和企業的 45%,在覆蓋地區的採用率達到 25%。這高於 2020 年的 6%,主要受到 80 億英鎊私人投資的推動。
對於 IT 和物業團隊而言,這至關重要,因為使用者現在的預期是以光纖世代的效能為標準。租戶在比較兩棟大樓時,能明顯感受到其中的差異。賓客在決定是否再次光臨時,也同樣會注意到這一點。當存取層效能低下時, upstream (上游) 在 WiFi 6、雲端安全、分析和賓客互動方面的每一項投資,都會被拖累。
實用規則:如果您的場域依賴雲端應用程式、高密度 WiFi 以及無摩擦的引導加入體驗,您的寬頻就不再只是公用事業的費用項目。它是使用者體驗架構的一環。
實務中足夠好的狀態通常是什麼樣子
在大多數有問題的場所中,症狀都是相似的:
- 訪客阻礙:共用密碼、傳送門重試以及不穩定的切換,都會造成糟糕的第一印象。
- 營運拖累:智慧設備雖然可以連線,但在尖峰時間卻不夠可靠,無法完全信任。
- 安全性妥協:團隊繼續使用舊的存取模式,因為底層網路無法有把握地支援更乾淨、基於身分識別的方法。
- 責任推諉:WiFi 廠商怪罪 ISP,ISP 怪罪內部 LAN 設計,而場域業者則被夾在中間。
FTTH 改變了這個討論,因為它消除了傳統銅纜服務不斷重新引入的最後一哩路瓶頸。
什麼是 FTTH 光纖到戶
簡單來說,ftth fiber to the home 意味著進入場所的連線一路到終端都是光纖,而不是在最後一哩路切換到舊有的銅纜。那最後一哩路正是許多「光纖」服務失去優勢的地方。
向非網路專業團隊解釋這一點的有用方法是:銅線就像是一條有彎道、坑洞和交通瓶頸的狹窄鄉間小路。光纖則是一條筆直的多線道高速公路,專為更高的容量和更流暢的行駛而設計。兩者都能傳輸流量,但傳輸的穩定性卻大不相同。
FTTH 透過光纖網路線以光脈衝的形式傳輸資料。這使其本質上不易受到電磁干擾、與距離相關的訊號衰減以及影響銅纜接入技術的實際頻寬限制。
FTTH 與其他光纖品牌服務有何不同
許多服務在電信業者的網路中某處包含了光纖。這並不意味著該建築物擁有真正的光纖存取路徑。對於企業買家來說,重要的問題不是「網路中是否有光纖?」而是「進入我場域的最後一段連線是什麼?」
如果最後一個路段的答案仍然是銅線,那麼瓶頸依然存在。這通常意味著在負載下的效能預測性較低、上行頻寬較弱,且對線路品質更為敏感。
FTTH 避開了這一點,它直接將光纖引進場所,並終端連接在專為光學傳輸設計的用戶端設備上。這種直接性就是關鍵,也是該服務在密集、全天候運作、重度依賴雲端環境中具備實際優勢的原因。
為什麼物理媒介對商業成果至關重要
對家庭用戶來說,FTTH 通常以速度為賣點。對於場地營運商而言,則應將其評估為 容量加一致性。
該差異會影響以下事項:
- 訪客 WiFi 導入:當後端連線不會因同時產生的需求而停滯時,身分驗證工作流程會顯得更加流暢。
- 雲端依賴性:PMS 平台、EPOS、監控平台和協作工具皆能從更穩定的存取層中受益。
- 全棟設備增長:每一個新的智慧鎖、IPTV 終端或 IoT 感測器都會增加壓力,而舊型的最後一哩路設計很難應對這種壓力。
- 未來升級:基於光纖的存取路徑為您提供了更多空間,以便日後改進 WiFi 和安全性,而無需更換整個存取策略。
如果您的團隊在規劃部署前需要了解實體層的基礎知識,這篇實用的光纖佈線指南是一個很有用的參考,因為它解釋了實際的佈線考量,而不會讓讀者淹沒在理論中。
簡短版本
FTTH 不僅僅是「更快的寬頻」。它是一種不同等級的存取基礎設施。在場域環境中,這意味著擺脫傳統銅纜所帶來的既有限制,並為高密度 WiFi、雲端服務及現代存取控制打下更好的基礎。
了解 FTTH 網路架構
在底層,大多數英國的全光纖佈署都仰賴被動式光纖網路 (通常簡稱為 PON)。「被動」這個詞非常關鍵。在電信商的活動設備與客戶端點之間,分發路徑使用的是被動式光學元件,而非需要供電的現場電子設備。
這種架構是 FTTH 能展現良好擴充性的原因之一。它減少了外部設備中必須存放、供電、冷卻和維護的隨附主動式裝置數量。
核心組件
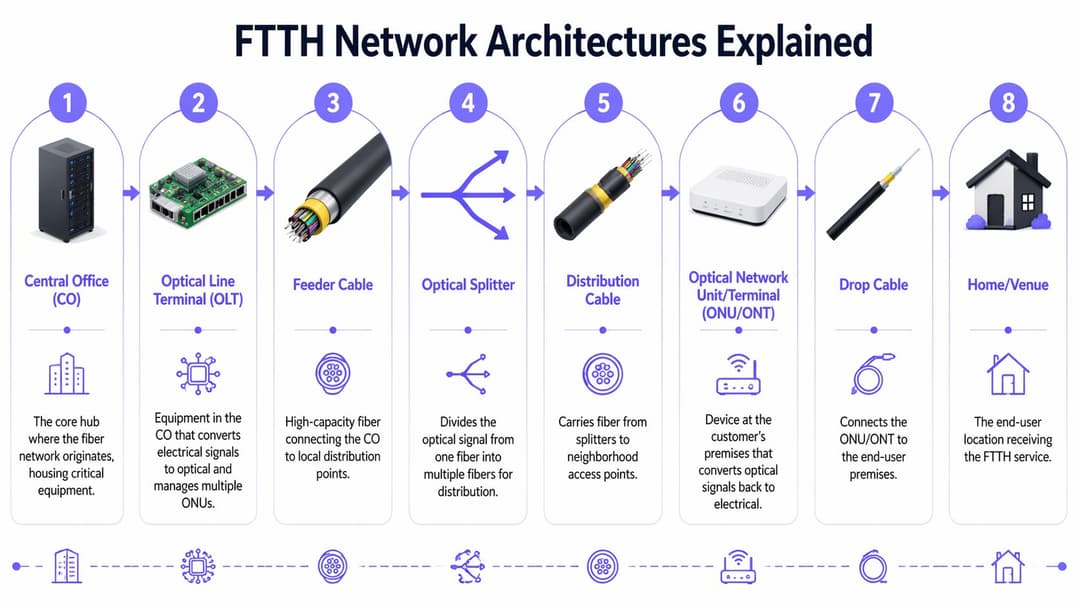
大多數企業 IT 主管不需要設計外部線路路徑,但他們確實需要了解其中運作的各個組成部分:
- 光線路終端或 OLT: 位於供應商端,負責管理呈現給多個端點的光學服務。
- 無源分光器: 負責將光訊號分派給多個服務場所,而無需在現場引入主動供電設備。
- 饋線與配線光纖: 負責將服務從供應商網路傳輸到本地服務區域,然後傳向各個建築物。
- 光網路終端或 ONT: 位於客戶端場所,負責將光訊號轉換為本地網路的電氣介面交付。
在實際操作中,ONT 是您的分界點。在此之後的所有內容,都應與您的防火牆、交換器、SSID、漫遊行為和驗證架構放在同一個設計討論中。
為什麼 PON 已成為預設標準
在現代英國的 FTTH 部署中,透過 AES-256 加密的 OLT-ONT 驗證已是 GPON 封裝內的標準配置,無需地端 RADIUS 伺服器即可啟用零信任策略。這些部署通常在光纖存取終端(FAT)中使用 1:32 的分光比,以實現具擴充性的最後一哩路設計,這正如 Altman Solon 在網路規劃與數位網路解決方案中所述。
這對企業環境至關重要,因為存取網路不再只是一個單純的管道。光學層驗證和擴充的方式,會影響您在其上建立安全存取的流暢度。
在場域專案中,通常在將 WAN、LAN 和身分識別層協同設計時,才能獲得最佳效果。將光纖交付視為別人的問題,往往會導致後期昂貴的重工。
以通俗易懂的語言解釋 GPON、EPON 和 XGS-PON
在與供應商對話時,您會聽到許多縮寫。實際的差異比標籤更重要。
GPON
GPON 是許多部署中的主力。它被廣泛使用,因為它很好地平衡了成本和效能。如果您的場所需要為商業應用程式、訪客存取和合理數量的並行裝置提供可靠的全光纖服務,GPON 通常就完全足夠了。
這也是許多營運商在維運上最熟悉的架構。這可以轉化為更流暢的配置和更簡單的支援。
EPON
EPON 在其設計哲學上是以 Ethernet 為導向。在某些環境中,從標準或營運角度來看這可能很有吸引力,但對於大多數英國企業買家而言,商業討論的焦點較少在於 EPON 與 GPON 的對決,而更多在於電信商在該物業能提供、支援和擴展什麼服務。
對許多 IT 經理來說,EPON 本身並不是購買標準。服務特性和供應商能力更為重要。
XGS-PON 與較新的建置
當場域需要更多預留頻寬時,XGS-PON 就變得至關重要,特別是在上傳需求極高且預期長期成長的情況下。在目前的英國部署中,根據 Vetro FiberMap 的 FTTH 概述,全光纖可透過 XGS-PON 技術實現高達 10 Gbps 的對稱速度。
對於酒店、混合用途物業或住宅建案來說,額外的預留頻寬與其說是炫耀的本錢,不如說是為了在流量模式改變時避免重新設計。員工上傳的資料量越來越常與下載量相當。安全監控攝影機推升了上傳流量。視訊協作無處不在。身分識別流量、雲端同步和分析數據,早已不適用於過去的非對稱假設。
該向供應商或部署合作夥伴詢問的事項
在評估商業或多租戶大樓的 FTTH 選項時,請直接詢問以下問題:
- 此場域將採用何種光學標準? GPON 通常就足夠。XGS-PON 對於高密度成長可能是更好的選擇。
- ONT 設置於何處? 放置位置會影響內部佈線、彈性以及交付後的流量分段方式。
- 如何處理容錯移轉? 光纖接入雖然強大,但您的場域仍需要彈性復原計劃。
- 對於區域網路團隊而言,交付介面為何? 不要接受模糊的答案。務必釐清介面、分界點和支援歸屬權。
- 此設計將如何支援以身分識別為導向的 WiFi? 如果服務供應商無法清楚討論該交付,則專案仍然過於孤立。
真正的權衡取捨
FTTH 架構中的取舍通常不是「好與壞」的問題。而是當前的容量與未來的靈活性,以及較低的初期成本與隨著時間推移減少重新設計之間的權衡。GPON 可以是正確的答案。XGS-PON 也可以是正確的答案。行不通的是在購買最便宜的光學服務時,卻沒有檢查它是否與您場所使用 WiFi 和雲端平台的方式保持一致。
FTTH 與其他寬頻方案的比較
對於企業買家來說,錯誤的比較是「這些技術是否都能讓我上網?」正確的比較則是「當大樓繁忙、應用程式都在雲端,且使用者期望 WiFi 運作於無形時,哪一種技術仍能保持高效能?」
這就是 FTTH 與舊型存取方式的區別所在。一路延伸至場所的光纖消除了最脆弱的最後一哩路。其他 FTTx 模式則仍保留了某種形式的脆弱路段。
最大的差異不在於標題速度
在紙面上,較舊的服務看起來可能還可以接受。但在實際運作環境中,它們往往達不到使用者所感受到的指標。上傳一致性、延遲、擁塞行為和容錯能力,比行銷標籤更為重要。
根據 Ofcom 的基準測試,與基於銅纜的 FTTC 相比,FTTH 的延遲減少了 30% 至 50%,平均 FTTH 延遲為 5 至 10 毫秒,而 FTTC 則為 20 至 40 毫秒,如 Vetro FiberMap 所概述。對於飯店或住宅場所而言,這改善了視訊通話、雲端存取以及任何依賴快速來回傳輸而非單純高速下載的應用程式體驗。
FTTH 與傳統最後一哩路模式的對比
| 技術 | 最終連線方式 | 典型對稱速度 | 平均延遲 | 可靠性 |
|---|---|---|---|---|
| FTTH | 光纖直接鋪設至場所 | 對對稱服務提供強大支援,特別是在較新的 PON 標準上 | 在 Ofcom 基準測試的 FTTH 場景中為 5 至 10 毫秒 | 高。免受影響舊型接入類型的銅纜最後一哩路問題干擾 |
| FTTC | 光纖鋪設至街角機箱,銅纜鋪設至場所 | 上傳速度通常較弱,因為最後一段仍是銅纜 | 在 Ofcom 基準測試的 FTTC 場景中為 20 至 40 毫秒 | 中等。效能很大程度上取決於銅纜狀況和距離 |
| FTTN | 光纖鋪設至節點,較長的最後一段使用銅纜 | 在需要穩定上行效能的場景中通常較不適用 | 在實際應用中,延遲高於且較全光纖更不可預測 | 低於 FTTH,因為最後一哩路有更多比例仍是舊版基礎設施 |
| HFC | 光纖加上同軸電纜 | 下行速度可以很快,但對稱性和一致性有所不同 | 可以表現良好,但在共享需求下的行為較不可預測 | 在某些場景中優於舊型銅纜,但仍與端到端光纖不同 |
這對場域 IT 意味著什麼
FTTC 和 FTTN 在低需求或過渡性場所仍可使用。但當大樓依賴以下各項時,它們並不理想:
- 高密度並行使用:大量訪客或居民同時在線
- 雲端優先營運:應用程式在下行的同時也不斷與上行通訊
- 現代存取控制:當延遲波動時,身分檢查和漫遊流程會受到影響
- 未來的網路升級:只有在骨幹網路能夠跟上步伐時,更好的 WiFi 才會有所幫助
HFC 在某些地方可能是不錯的服務,但企業團隊應注意不要將「光纖驅動」的行銷宣傳與光纖到戶等同看待。最終的媒介仍然至關重要。
實用的決策視角
如果您正在為場域評估寬頻方案,請先問一個問題:「在入駐率高時,最先失效的是什麼?」如果答案是上傳、互動式應用程式或驗證回應速度,那麼 FTTH 通常是更乾淨的長期解決方案。
當您在評估更廣泛的 WAN 架構時,同樣的邏輯也非常重要。如果該站點仰賴雲端應用程式和分段流量,那麼了解寬頻存取如何融入更大的邊緣策略 (例如 SD-WAN benefits for distributed sites) 是非常有價值的。
一旦支援工單、用戶投訴和臨時替代專案開始堆積,最便宜的存取服務通常會變成最昂貴的服務。
對現代場域的變革性影響
採用全光纖的技術理由非常簡單。而營運上的影響,通常是團隊最先感受到差異的地方。
場域購買 FTTH 不是因為有人想要一張更好看的網路架構圖。它購買 FTTH 是因為每當使用率上升、設備成倍增加或安全性要求變得更加嚴格時,現有的基礎設施表現就會變得不可預測,而業務發展已經超越了該基礎設施的承載極限。
旅宿餐飲業
在飯店、酒吧和服務式公寓中,網路連線是產品的一部分。賓客不會將客房體驗與網路體驗分開。如果影音串流不穩定、客房控制出現延遲,或者 guest WiFi 設定顯得繁瑣,他們會直接將其解讀為營運品質不佳。
FTTH 藉由為物業提供更強大的存取層,進而對以下方面有所幫助:
- 訪客串流媒體和視訊通話
- 智慧客房系統和連網建築服務
- 在繁忙期間依賴雲端存取的員工應用程式
- 在公共和私人空間之間更流暢的漫遊
最大的營運變化是一致性。網路不再讓人覺得有「好日子」和「壞日子」之分。
專供出租公寓與學生住宅
住宅營運商面臨著不同的壓力。租戶越來越期望住宅連線能同時支援工作、學習、串流媒體、遊戲和連網裝置。他們還期望加入網路的過程簡單。在高級住宅環境中,共用密碼和不便的 Captive Portal 顯得有些過時了。
對於這些物業,FTTH 實現了更好的租戶主張。它為建築物提供了足夠的存取容量以支援如同在家般的期望,同時讓營運商能夠在住戶、員工、訪客和共享設備之間設計更乾淨的區隔。
一個設計良好的全光纖環境在商業上也更容易定位。物業可以將網路連線作為一項服務特色來呈現,而不是一個經常被投訴的問題。
零售與複合式空間
零售團隊通常專注於前台 WiFi 和數位體驗,但後台的基礎設施需求更為廣泛。現代化的商店和綜合用途場所仰賴分析平台、員工協作工具、數位看板、聯網收銀機、手持設備,以及不中斷客戶旅程的賓客連線。
FTTH 並不能神奇地解決不良的 WiFi 設計,但它消除了一個主要的不穩定來源。這讓場地能夠支援:
- 可靠的訪客存取,免受懲罰性的回程爭用影響
- 跨分散位置的雲端管理營運
- 來自店內系統的即時數據可見性
- 對新增連線服務更具信心
哪些可行,哪些不可行
有效的方法是將 FTTH 視為更廣泛場域網路設計的底層。這意味著必須將存取服務與該場域的使用密度和行為進行匹配,妥善規劃 ONT 的配置,並圍繞著真實用戶的行為來設計 LAN 與 WiFi 堆疊。
行不通的做法是,假設單純安裝全光纖就能解決所有體驗問題。如果 AP 佈局不佳、上網登入流程繁瑣、員工與賓客的流量混雜不清,或者 IoT 網路分段是事後才考慮的,使用者仍然會歸咎於 "the WiFi"。
更好的寬頻無法挽救微弱的無線設計。它為強大的無線設計提供了能正常發揮實力的空間。
較不明顯的效益
在商業和住宅場所中,FTTH 的最大好處之一是組織層面,而不僅僅是技術層面。支援對話變得更加清晰。WAN 邊緣不再那麼神秘。團隊花在爭論問題是出在 ISP、交換器堆疊、Captive Portal 還是使用者密度上的時間變少了。
這種清晰度非常重要。它縮短了排障時間,並使證明下一層級改進的合理性變得更加容易。
應對 FTTH 部署與成本挑戰
當團隊決定 FTTH 是正確的方向時,下一個問題通常很實際:這會有多困難?在資金、時間和營運干擾方面會讓我們付出多少代價?
答案很大程度上取決於您處理的是新建案還是現有大樓。
全新規劃建案項目
在全新建設開發案中,FTTH 部署要容易得多。管道、豎井、機房、通訊空間和戶內路徑在設計之初都可以將光纖納入考量。這省去了許多在舊建築改造中會增加複雜度的勞動與妥協。
對於物業和 IT 團隊來說,綠地專案的成功通常歸功於早期的協調:
- 儘早確定存取策略:不要等到主體結構完工後才決定 ISP。
- 妥善設計分界和通訊空間:ONT 的放置和介面界接設計會影響整個內部網路。
- 規劃內部通道以利日後變更:垂直管道間和容納空間中的備用容量非常重要。
- 明確定義權責歸屬:供應商、承包商、機電(M&E)團隊和 IT 團隊都需要有清晰的界限。
舊有建築翻新改造
Brownfield (舊型站點) 的佈署是考量實際取捨的開始。現有的建築物可能存在佈建路徑不佳、垂直管道空間受限、歷史登錄建築保護限制、繁瑣的房東核准流程,或對租戶造成干擾等問題。在這些專案中,設計的核心問題往往不是「什麼是理想方案?」,而是「我們如何在不造成維護混亂的情況下乾淨俐落完成佈署?」
這就是為什麼勘測至關重要。在任何人承諾時間線或成本節省之前,團隊需要了解進入建築物的路線、終端設備可以放置的位置、何種內部配置才切合實際,以及哪些地方的干擾風險最高。
棕地專案的成功通常取決於團隊對以下三件事的嚴格執行:
- 實體管道現狀: 現有的佈線路徑很少像舊圖紙上畫的那樣好用。
- 對租戶的影響: 施工時間、住戶溝通以及公共區域的工作都需要主動管理。
- 生命週期思維: 第一天看似便宜的權宜之計,一旦開始進行後續支援以及異動變更(MAC),往往會變得非常昂貴。
英國推廣背景
更廣泛的市場正在推波助瀾。在英國,根據 SNS Insider 的 FTTH 市場報告,像 Nexfibre 這樣的供應商在 14 個月內就覆蓋了 100 萬個場所,而包括 Project Gigabit 在內的計劃提供了超過 50 億英鎊的公共資金,支持向服務不足的地區擴展,有助於促進競爭,從而將價格降低 15% 至 20%。
這並不意味著每個場所都能毫不費力地獲得存取。這確實意味著可用性正在提高,且商業選擇比幾年前更加廣泛。
比資費更重要的成本決策
團隊往往花費太多時間比較每月的存取費用,而沒有花足夠的時間評估整體的營運影響。選擇錯誤的最後一哩路服務,在支援負擔、權宜專案以及客戶流失方面所付出的代價,可能會高於採用更高品質的光纖服務。
如果您想妥善建構經濟模型,將 FTTH 思維與其他專用存取模型進行比較,並了解各自的適用場景會有所幫助。這份關於 專線成本考量因素 的分析非常實用,因為它為決策者提供了一個更好的視角,能結合業務需求而非僅僅是標題價格來討論存取支出。
務實的部署思維
將 FTTH 視為具有長生命週期的基礎建設,而非短期的連線補丁。這會改變採購標準。最佳的決策通常來自於思考該物業在未來幾年將如何營運,而不是本季電子表格上看起來最便宜的方案。
將 FTTH 與安全企業級 WiFi 結合
這是許多企業忽略的部分。安裝全光纖為您提供了進入大樓的強大頻寬。但這本身並不能創造安全、流暢的使用者體驗。如果 WiFi 層仍舊仰賴共享密碼、脆弱的 Captive Portal 和單一的存取假設,使用者將永遠無法充分感受到底層光纖的完整價值。
這就是為什麼 FTTH 應該與從一開始就以身分為導向的企業 WiFi 設計相搭配。
為什麼後傳網路對 WiFi 依然至關重要
許多場域的 WiFi 投訴都被歸咎於無線電設計,但問題其實出在上游頻寬限制。AP 或許很先進,訊號可能也很好。但是一旦大量用戶同時進行驗證、漫遊、串流、同步和上傳,不夠穩健的後傳網路缺陷就會開始顯現。
全光纖透過為無線網路提供足夠的乾淨容量來降低這種風險,從而使其表現符合預期。這在具有以下特點的環境中至關重要:
- 高賓客同時在線率
- 基於雲端的員工工作流程
- 頻繁的裝置上網登入和重新驗證
- 針對賓客、員工、住戶和 IoT 實施獨立的策略處理
結果不僅僅是更快的速度,更是更少的摩擦。
為什麼舊的身分驗證上網模式會浪費良好的光纖連接
傳統的 Captive Portal 和共用憑證會同時帶來兩個問題。它們讓使用者的存取變得繁瑣,並因額外的摩擦和較弱的安全性而浪費了底層連線的品質。
根據 Purple 的部落格資源,將 FTTH 與 OpenRoaming 結合的場域,能達到 92% 的首包加密(first-packet encryption),並提高 25% 的顧客保留率。然而,相同的數據也指出了一個常見的瓶頸:由於 Captive Portal 效率不彰,平均 WiFi 速度可能會比 FTTH 線路速度慢上 30%。
這與許多網路團隊在實務中看到的狀況相符。如果身分驗證體驗不斷引入延遲、重試和放棄,那麼僅僅將光纖引進大樓是不夠的。
優質的場域 WiFi 感覺是隱形的。使用者快速加入,流量立即加密,且存取原則會遵循身分識別,而不是跟著某人在牌子上寫的密碼。
現代化配對的實際樣貌
更強大的模式是將 FTTH 回程傳輸與圍繞身分和原則構建的 WiFi 存取方法相結合:
- 針對訪客:Passpoint 和 OpenRoaming 可以減少阻礙,並讓使用者從第一個封包開始就轉移到加密存取。
- 針對員工:與身分識別提供者整合,可支援比重複使用共用憑證更乾淨的存取控制。
- 針對舊型和固定設備:iPSK 等技術讓團隊能夠保持隔離,而不會造成維護支援負擔。
- 針對多租戶物業:不同的使用者群組可以獲得像家一樣的簡單體驗,而無需將所有內容擠進同一個不安全的網路中。
這就是為什麼 FTTH 不僅僅是速度的故事。它是使這些 WiFi 模式在規模化運作時具備實用性的存取基礎。
不要省略射頻 (RF) 規劃工作
即使擁有優秀的光纖,無線網路設計仍會決定使用者體驗到的網路是極佳還是普通。AP 的配置、牆壁衰減、漫遊行為和頻道設計都至關重要。特別是在舊建物改造中,團隊應該透過適當的勘測來驗證假設,而不是僅僅依賴平面圖的猜測。
進行詳細的 無線網路場勘 是最有用的部署前步驟之一,因為它將光纖接入決策與建築物內部的實際射頻條件連結起來。
商業成果
對於企業 IT 而言,獲勝的組合非常簡單。全光纖為場域提供了所需的存取容量與一致性。基於身分識別的 WiFi 則將這些原始容量轉化為讓訪客、員工和住戶都感到安全、低摩擦的使用體驗。
如果您的團隊正在評估如何在更好的存取層之上建置該無線層,那麼這篇 enterprise WiFi solutions 的概述會是一個很好的起點,因為它圍繞著安全、引導上網和營運控制來剖析問題,而不僅僅是覆蓋圖。
如果您正在升級存取基礎設施,並希望使用者體驗隨之提升,Purple 可協助將全光纖連線轉化為適用於訪客、員工和多租戶環境的安全、無密碼 WiFi。這意味著能減少對共享密碼的依賴、透過 OpenRoaming 和 Passpoint 實現更順暢的入網、為員工提供更乾淨的基於身分的存取,以及更清楚地瞭解網路的使用情況。



