

LAN vs WAN enterprise architecture and bandwidth calculator
Model internal Local Area Network switching demand, external Wide Area Network transport costs, and zero trust segmentation across your multi-site locations.
Topology Parameters
| Architectural Dimension | Local Area Network (LAN) | Wide Area Network (WAN) |
|---|---|---|
| Geographic Scope | Single room, office floor, or localized contiguous campus footprint (< 2 km) | Connects geographically dispersed buildings, cities, countries, or remote branches |
| Bandwidth Capacity | 1 Gbps to 100 Gbps wire speeds via internal switching and WiFi 6E/7 | 50 Mbps to 10 Gbps depending on telecom leased circuits and internet breakout |
| Propagation Latency | Ultra-low propagation latency (< 1 millisecond within the local switch fabric) | 5 ms to 80 ms round-trip time depending on physical distance and peering hops |
| Infrastructure Ownership | Owned, managed, and maintained directly by the enterprise internal IT team | Carriers, telecom providers, and cloud service providers own the transit fiber |
| Primary Core Protocols | IEEE 802.3 Ethernet, IEEE 802.11 WiFi, 802.1Q VLAN trunking, Spanning Tree (RSTP) | BGP (Border Gateway Protocol), IPsec VPN, SD-WAN dynamic overlays, MPLS L3VPN |
| Security Perimeter | 802.1X NAC, port security, VLAN segmentation, and captive portal guest isolation | Next-Generation Firewalls (NGFW), SASE ZTNA, Cloud Access Security Brokers (CASB) |
Ready to optimize your campus LAN and multi-site WAN architecture?
Learn how Purple offloads guest captive portal traffic directly at the network edge, protecting corporate bandwidth and delivering enterprise-grade compliance.
Enterprise LAN vs WAN architecture and risk simulator
Model your venue deployment topology, compare local LAN switching with wide area WAN transport protocols, and identify security bottlenecks.
● Local LAN vulnerabilities and bottlenecks
- Unsegmented IoT endpoints sharing broadcast domain with corporate laptops
- Legacy 1 Gbps access switch uplinks causing bottleneck during peak video calls
● WAN transit risks and overheads
- Direct internet breakout bypassing on-prem DLP without cloud SASE enforcement
- Branch ISP brownouts requiring automated sub-second packet steering
Recommended architectural controls
- Action: Enforce 802.1X Cloud RADIUS with dynamic VLAN assignment per user role
- Action: Deploy application-aware SD-WAN traffic steering for voice and collaboration tools
Unify your multi-site LAN and WAN with enterprise cloud WiFi security
Purple provides hardware-agnostic 802.1X Cloud RADIUS, dynamic VLAN assignment, zero-touch certificate onboarding, and guest captive portals across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist and Extreme.
許多團隊以為他們遇到了 WiFi 問題,但實際上他們遇到的是網路架構問題。
當企業擴展到一個站點以上時,問題就會立刻顯現。倫敦的一家酒店擁有快速的訪客 WiFi、可靠的員工接入和細分的營運設備。接著,曼徹斯特開設了第二家分店。相同的登入流程無法在所有地方運作,策略執行變得不一致,與漫遊、憑證和遠端可見性相關的支援工單開始堆積。
這就是 lan 與 wan 的區別不再只是教科書上的內容,而變成一個營運問題的地方。對於旅宿業、零售業、醫療保健和住宅營運商來說,關鍵問題不僅僅是甚麼是 LAN 以及甚麼是 WAN。問題在於兩者如何影響效能、安全性、訪客體驗、支援成本和投資報酬率(ROI)。
將您的業務從單一房間連接到整個世界
一個不斷成長的飯店集團是一個很好的例子,因為它能很快顯現出問題所在。
在單一物業內,網路團隊可以讓一切運作順暢。前台設備連線穩定。付款終端保持隔離。訪客流量與員工流量相互分離。再次到訪的顧客加入該場域的 WiFi,並期望在整個住宿期間都能享有同樣流暢的體驗。
當同一個組織需要在多個站點之間獲得一致的存取權限時,複雜性就開始了。倫敦的物業有一個本地環境。曼徹斯特的物業有另一個本地環境。每個環境都有自己的交換器、存取點、佈線、本地原則和本地特點。
在不同場館之間移動的員工,不應該在每棟建築物都面臨不同的上網引導流程。驗證過一次的訪客,每次造訪連鎖店的其他地點時,也不應該面臨繁瑣的重複登入。區域 IT 團隊不應該將每個場館視為孤立的島嶼來進行故障排除。
這種劃分就是服務於本地環境的 LAN 與跨越空間距離連結各站點的 WAN 之間的實際差異。如果您需要複習廣域連線在運作層面上如何工作,Purple 的 什麼是廣域網路及其運作原理 指南提供了整體的概觀。
業務影響顯現之處
痛點往往令人熟悉:
- 訪客存取不一致。某個站點提供順暢的登入體驗,另一個站點的運作卻有所不同,這是因為現場組態已逐漸偏離標準。
- 員工移動摩擦。員工在不同場地之間移動,但其存取規則未能乾淨俐落隨之轉移。
- 中央監管漏洞。總部可以看見部分事件,但不足以在所有地方執行統一的安全狀態。
- 支援延遲。團隊浪費時間在判定問題出於現場交換、無線設計、ISP 效能,還是跨站點路由。
改善多站點連線最快的方法,就是停止將每個場域視為獨立的 WiFi 專案。
在單一站點,本地品質最為重要。若跨多個站點,本地品質與站點間設計的關係更為關鍵。這正是架構發揮價值的所在。
超越簡單地理定義的 LAN 與 WAN
大多數定義都從距離開始。LAN 覆蓋較小的區域。WAN 覆蓋較大的區域。這沒錯,但這並不是在設計或疑難排解時有所幫助的關鍵區別。
更實用的思考方式是從控制權的角度來看。
如何定義 LAN
區域網路 (LAN) 是您直接建置和管理的環境部分。這包括您在站點內部的交換器、結構化佈線、無線存取點、VLAN 設計、本機驗證規則和分段原則。
在實際運作上,LAN 是您的團隊最擁有主導權以塑造結果的地方。您決定如何將訪客流量與員工設備進行隔離。您控制存取點密度。您可以調整漫遊行為、DHCP 範圍設計、SSID 以及交換器上行連結。
如果無線網路是該討論的一部分,那麼將本地無線網路涵蓋範圍與更廣泛的架構區分開來會很有幫助。Purple 關於 什麼是 WLAN 網路 的說明對於釐清該區別非常實用。
如何定義 WAN
廣域網路 (WAN) 連接著不同的 LAN。它的範圍超越了單一建築物或園區,並依賴企業未完全擁有的基礎設施。這可能包括專線、光纖服務、網際網路轉接、供應商路由,或建立在電信業者服務之上的重疊網路。
所有權的邊界改變了一切。
使用 WAN 時,您的團隊仍需設計路由原則、流量優先順序、存取控制和容錯移轉邏輯。但物理傳輸路徑通常屬於其他人。這意味著效能和復原能力既取決於您的決策,也取決於電信業者的網路。
為何所有權比距離更重要
距離是症狀。擁有權才是這項權衡的根本原因。
LAN 的調整速度更快、更易於進行區段劃分,且更易於進行檢查,因為環境是本地且受控的。WAN 則是讓企業能夠跨城市或跨區域營運的關鍵,但它也引入了對供應商的依賴性、更複雜的路由,以及更大的受攻擊面。
如果您擁有該路徑,您就可以調整並解決問題。如果是租用該路徑,您就必須針對不確定性進行設計。
這種框架比單純說一個網路小、另一個網路大要有用得多。它解釋了為什麼 LAN 通常讓人感覺可預測,而 WAN 則需要更多的規劃、更多的監控和更強的原則紀律。
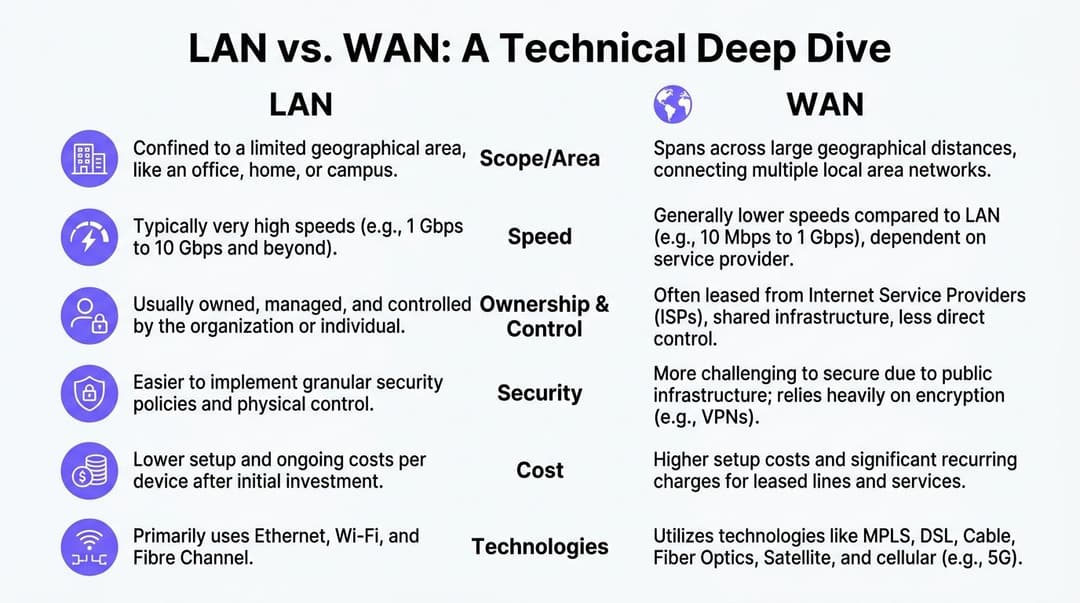
技術深度探討 - 逐項對比
當團隊尋找 LAN 與 WAN 之間的區別時,他們通常想要一個明確的答案。在實務上,他們需要一個矩陣。速度、延遲、抖動、路由行為和營運控制都至關重要。
下方的比較是幫助您快速掌握方向的最快方式。
| 屬性 | LAN | WAN |
|---|---|---|
| 主要角色 | 連接單一場地內的裝置 | 連接不同的場地及其本地網路 |
| 基礎架構控制 | 大多由組織擁有並營運 | 通常依賴電信業者或 ISP 傳輸 |
| 典型設計重點 | 本地效能、區段劃分、存取權限 | 跨站點路由、彈性、原則一致性 |
| 流量模式 | 建築物內部的東西向和本地存取 | 跨越距離的南北向和站點間流量 |
| 最適合 | 單一物業內的飯店、辦公室、校園、商店、病房、公寓 | 飯店集團、零售連鎖店、分散式醫療保健、區域營運 |
效能與傳輸行為
根據 Nile 的 LAN 對比 WAN 網路設計分析,在英國企業環境中,LAN 的站點內流量吞吐量可達 10 - 100 Gbps,延遲低於 1 ms,而依賴專線的 WAN 通常提供 1 - 10 Gbps 吞吐量與 20 - 50 ms 延遲,且 WAN 的訊號抖動(jitter)可能為 5 - 15 ms,相比之下 LAN 則低於 1 ms。
這些數據與網路團隊在現場看到的情況一致。本地交換的速度很快,因為流量保持在靠近使用者的地方,避免了跨區域的供應商路由。站點間的流量需要更長的時間,因為封包必須穿越外部路徑、到達路由邊界,並與更廣泛的網路狀況競爭。
這項差異的重要性,往往超出許多買家的預期。
在設計良好的 LAN 上,單一物業內的飯店 PMS 查詢可能會讓人感覺是即時的。當相同的交易需要依賴跨 WAN 的服務時,如果連結擁塞,或者語音、分析和客房流量正在競爭同一條路徑,則可能會讓人感覺不夠穩定。
協定與架構
LAN 極度依賴 Layer 2 交換技術與本地無線設計。WAN 則更依賴 Layer 3 路由、路徑選擇、傳輸服務以及站點間的原則。
這會影響故障呈現的方式:
- LAN 故障通常表現為漫遊不良、本地 DHCP 問題、交換器設定錯誤、佈線不良或 AP 超載。
- WAN 故障通常表現為各站點之間的應用程式速度緩慢、語音通話斷斷續續、同步作業延遲或分支機構間歇性地無法存取雲端。
子網路劃分(Subnetting)正處於這兩者的核心。它是限制廣播網域、執行策略邊界以及在流量到達路由邊緣之前使本地設計易於管理的关键工具之一。如果您想更深入了解這些邊界如何影響設計,Purple 關於 子網路遮罩深入剖析 的文章非常實用。
安全模型
LAN 安全性模式主要與內部信任邊界有關。WAN 安全性模式則是關於在您無法完全控制的環境中進行安全傳輸。
在站點內部,團隊可以針對訪客、員工、銷售點 (POS)、IoT 和後勤系統實施分段原則。實體存取更容易限制。裝置安全狀態更容易觀察。無線原則可以與特定空間和使用者群組進行對齊。
在整個 WAN 中,組織必須更深入地思考加密、路由信任、身分傳播、通道復原能力以及跨站點原則漂移。脆弱的本地網路是危險的。而脆弱的跨站點信任模型則更糟,因為它會將風險從一個站點延伸到許多站點。
成本與營運工作量
LAN 支出往往集中在前期。您設計、安裝和管理本機基礎架構。而 WAN 支出通常更具持續性,因為傳輸、支援和供應商合約每個月都在持續進行。
營運工作的規律也是如此。優良的設計能為 LAN 帶來可預測性。而 WAN 永遠不會變得簡單,它只會變得管理井然有序。
實際的測試非常直接。如果發生問題,您的團隊能直接修復它,還是必須先向電信商開立工單才能有任何進展?
該答案能告訴您面對的是 LAN 問題還是 WAN 問題。
實際部署場景中的 LAN 與 WAN
架構的選擇因產業而異。雖然術語相同,但面臨的痛點與壓力卻截然不同。
醫療園區
大型醫院院區對紀律嚴明的 LAN 的依賴程度幾乎超過任何其他環境。臨床系統、影像、監控、管理工作站、訪客存取和連線裝置都需要可預測的本機效能。
當信任關係連結診所、辦公室和遠端設施時,跨站點的部分就變得至關重要。這正是 WAN 限制開始影響使用者體驗與營運風險的地方。根據 Purple 引用的英國 NCSC 指引,使用公用 ISP 基礎架構的 WAN 其面臨的攔截風險比 LAN 高出 30 - 50%,而零信任 LAN 可以實現 0.5% 以下的封包遺失率,WAN 在擁塞期間的遺失率則可能達到 2 - 5%,這在 Purple 討論 LAN 和 WAN 差異時,對於多站點醫療保健和餐飲旅宿環境特別具有參考價值。
在醫療保健領域,這意味著本機分段是不可或缺的。臨床流量、員工存取、訪客 WiFi 和營運系統不能全部置於同一個扁平網路中,並仍被視為安全。
飯店餐飲集團
單一飯店多半屬於 LAN 的挑戰。訊號覆蓋、身分驗證、員工存取、訪客上網登入以及裝置隔離,都屬於飯店內部的層級。
連鎖飯店很快就會轉變成 WAN 的挑戰,因為品牌承諾必須在各個站點之間傳遞。顧客期望獲得一致的標準。營運團隊期望獲得單一原則模型。安全團隊則期望擁有一種統一的方法來撤銷、啟用和審計存取權限。
這裡的故障模式非常常見。隨著時間的推移,每個物業的建置方式都會有些微差異。一個場域更新了其 SSID。另一個場域更改了交換器原則。第三個場域則在中央標準之外處理員工設備。這會導致顧客看到不一致的體驗,而 IT 部門則會看到原則漂移。
零售資產
零售業對 WAN 的需求強度高於飯店餐飲業。
每家商店都需要一個強健的本地網路,以供收銀機、員工裝置、數位看板和顧客 WiFi 使用。但主要的業務依賴在於站點之間的連接。庫存系統、報表、定價、促銷活動和顧客數據必須在分支機構和中央系統之間傳輸,且不能變得脆弱易出錯。
如果分部 LAN 健康但 WAN 路徑不佳,團隊通常會先歸咎於門市 WiFi。這是個代價高昂的錯誤,因為這會使工程師往錯誤的架構層級去尋找問題。
多租戶住宅
住宅、出租公寓 (BTR) 和學生宿舍則帶來了不同的模式。在同一個空間內,存在著大樓 LAN、公共網際網路邊緣以及許多半私密的租戶體驗。
這改變了設計目標。光是提供訊號覆蓋是不夠的。營運商需要為住戶提供如同在家一般的便利性,並在租戶、員工和建築營運之間進行明確的隔離。在這些環境中,如果網路分割不夠強健,本地網路與更廣泛的存取服務之間的界線很快就會變得模糊。
在共用大樓中,沒有隔離的便利性首先會演變成支援問題,隨後便會演變成安全問題。
正確的部署模式取決於企業本身。但在所有情況下,都有一個原則不變。快速的本機網路無法解決設計不良的跨站點網路,而強大的 WAN 也無法挽救分段不良的站點。
以現代化 WiFi 驗證統一您的網路
大多數企業組織並不想要各自獨立的網路體驗。他們之所以會落得如此局面,是因為其 LAN 與 WAN 是各自獨立演進而來的。
這就是為什麼身份識別已成為本機存取與分散式營運之間的實用橋樑。現代平台不再將存取限制在單一 SSID、單一站點或單一共享密碼,而是將存取與使用者、裝置、憑證或目錄記錄綁定。
為何驗證現已成為控制層面
舊有的模式雖然簡單但很脆弱。讓使用者使用 Captive Portal。給員工一組共用的憑證。期望每個站點都配置相同的原則。然後手動處理例外狀況。
這種方法在規模擴大時就會失效。
基於身分的存取改變了營運模式。員工驗證可以遵循如 Microsoft Entra ID、Okta 或 Google Workspace 等雲端目錄。訪客存取可以依賴無密碼登入和憑證支援的工作流程,而不是重複的入口網頁互動。舊型裝置仍可透過專為受限硬體設計的方法來處理。使用者不再需要關心自己是在某個場地的區域網路中,還是在另一個場地的不同區域網路中。存取原則會跟隨身分移動,而不是被困在單一站點的組態內。
實際運作中的樣貌
一個強大的多站點模型包含以下要素:
- 針對訪客。免密碼上網、從第一個封包開始的加密連線,以及讓再次造訪時感覺不像每次都要重新註冊的體驗。
- 針對員工。與目錄連結的存取權限,可進行集中佈署與撤銷,而不會造成本地密碼泛濫。
- 針對營運。在訪客、員工和營運流量之間進行明確的區段劃分,即使硬體設備包含多個品牌也是如此。
- 針對管理員。用於上網與存取邏輯的單一原則界面,而非由各個場地特定例外情況所拼湊而成的混亂狀態。
此類別中的一個選擇是 Purple,它提供支援 OpenRoaming 和 Passpoint 的身分識別型 WiFi 驗證,與 Entra ID 和 Okta 等平台整合,並可跨多種硬體廠商環境運作,包括 Meraki、Aruba、Ruckus、Mist 和 UniFi。
投資報酬率(ROI)論點比以往更加強而有力
這不僅僅是安全性方面的討論。
根據 CBT Nuggets 對 WAN 技術與相關英國企業趨勢的總結,英國企業報告 2025 年 WAN 頻寬成本上升了 15%,且一項研究發現,透過 CRM 整合利用 WiFi 數據進行個人化行銷,使英國零售業的客流量提升了 18%。
這非常重要,因為現在的網路主管必須在維持系統運作之外證明其支出的合理性。更優秀的存取模式可以減少支援摩擦、提高各站點之間的一致性,並有助於將第一方 WiFi 互動轉化為具有商業價值的資產。
目前最強大的網路投資能同時達成兩項任務:降低營運阻力,並為企業創造更乾淨的數據。
這就是許多團隊忽略的轉變。LAN 和 WAN 仍然是基礎設施。但身分驗證、分析和原則才是目前許多商業價值所在之處。
使用 NetForge 診斷 LAN 與 WAN 的瓶頸
在排除網路變慢的故障時,確認延遲是發生在區域網路 (LAN) 內部還是跨越廣域網路 (WAN) 連結,對於快速解決問題至關重要。
NetForge by Purple 簡化了 LAN 和 WAN 分析。它將持續的逐跳路徑追蹤、Layer 2 交換器探索、IP 和子網路計算機以及加密終端機整合到單一免費的桌面工具中。技術人員可以立即識別是哪一個特定的躍點 - 無論是內部的 LAN 交換器還是上游的 WAN 閘道器 - 導致了封包遺失或延遲飆升。NetForge 可在 Windows 和 macOS 上完全離線執行,無需建立帳戶。
下載專為 IT 團隊設計的免費 NetForge network multi-tool。
2026 年網路最佳實踐與疑難排解
2026年最佳的營運模式,不是將 LAN 和 WAN 視為擁有各自負責人與各自優先事項的獨立領域。這正是產生盲點的原因。
英國的 JANET 網路是一個有用的歷史啟示。它在 1984 年從 LAN 互連發展,到 1991 年演變為完整的 WAN。這種模式反映了許多企業如今仍面臨的狀況。他們從建立強大的現場站點開始,隨後發現彼此之間的連結需要同樣多的設計關注。正如 GeeksforGeeks 關於 LAN 和 WAN 差異的概述 中所指出,92% 的英國企業在 WiFi 中使用 LAN,但只有 45% 的企業對 WAN 進行了最佳化。
先診斷正確的層級
當某個應用程式在分公司表現不佳時,請先從探究延遲發生在哪裡開始。
- 檢查現場狀況。尋找場地內的 AP 飽和度、交換器上行鏈路爭用、分段錯誤或漫遊不良。
- 測試跨站點路徑。如果現場體驗良好,但雲端或中央應用程式變慢,則 WAN 很可能是瓶頸所在。
- 審查原則一致性。許多「隨機」問題都是源於某個站點偏離了標準建置。
- 檢查驗證相依性。如果使用者可以建立關聯但無法獲得適當的存取權限,則可能是身分驗證工作流程失敗,而非傳輸本身的問題。
為營運彈性而建置
以下幾項實踐做法能持續帶來回報:
- 積極進行區段劃分。在 LAN 層級區隔訪客、員工、IoT 和營運系統。
- 在適合之處使用 SD-WAN。動態路徑選擇可以提高彈性,並減輕業者問題帶來的困擾。
- 集中化身分識別。存取權限應隨使用者和裝置轉移,而非依賴靜態的本地金鑰。
- 將維護視為一門紀律。結構化的例行工作 - 例如 預防性 IT 維護 - 有助於在偏離、硬體老化和設定問題演變成斷線之前及早發現。
- 記錄例外情況。未記錄的本地變更是多站點網路隨著時間推移而變得越來越難以支援的主要原因之一。
哪些方法有效,哪些無效
行得通的方法在最棒的意義上是枯燥的:標準化建置、清晰的區段劃分、集中化身分識別、有度量的變更控制,以及優良的可觀測性。
行不通的方法是依賴共用密碼、假設每個效能問題都是「WiFi」造成的,或者因為當時覺得比較快就讓每個站點各自發展。
企業在單一站點忍受混亂的網路是有極限的。若跨多個站點,其成本就會體現在支援工作、安全風險以及不一致的客戶體驗上。
如果您的團隊正試圖在多個站點之間統一訪客接入、員工身分驗證和策略執行,Purple 作為該架構的一部分非常值得評估。它構建於現有的網路基礎設施之上,有助於在分佈式環境中標準化安全、無密碼的接入,而無需強行採用「拆除並替換」的方法。



