
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exitআপনার ভেন্যু ব্যস্ত। লবি পূর্ণ, ক্যাফের লাইন দরজার বাইরে চলে গেছে এবং আপনার WiFi ড্যাশবোর্ড বলছে ফিরে আসা ভিজিটরদের সংখ্যা মারাত্মকভাবে হ্রাস পেয়েছে। গতকাল কানেক্ট হওয়া ডিভাইসগুলিকে আজ একেবারে নতুন দেখাচ্ছে। Captive Portal সেশনগুলি বারবার উপস্থিত হচ্ছে। কোনো স্পষ্ট কারণ ছাড়াই ফুটফলের গতিধারা ওঠানামা করছে।
সাধারণত এই পর্যায়ে এসে টিমগুলি অ্যানালিটিক্স প্ল্যাটফর্ম, AP ভেন্ডর বা একটি ত্রুটিপূর্ণ ফার্মওয়্যার রিলিজকে দোষারোপ করতে শুরু করে। অনেক পরিবেশেই, আসল পরিবর্তনটি অত্যন্ত সাধারণ। ক্লায়েন্টরা এখন ডিফল্টভাবে randomize mac address করে এবং নেটওয়ার্কটি এখনও MAC অ্যাড্রেসকে এমনভাবে বিবেচনা করার চেষ্টা করছে যেন এটি একটি স্থায়ী পরিচয়।
এই অমিলটি শুধুমাত্র রিপোর্টিংকেই ব্যাহত করে না। এটি অ্যাক্সেস কন্ট্রোল, পলিসি প্রয়োগ, ট্রাবলশুটিং এবং গেস্ট অভিজ্ঞতাকেও প্রভাবিত করে। এবং এটি বন্ধ হওয়ার নয়। গোপনীয়তা ফিচারগুলি এখন মূলধারার অপারেটিং সিস্টেমে বিল্ট-ইন থাকে এবং সেগুলি ঠিক সেই কাজটিই করছে যা করার জন্য তাদের ডিজাইন করা হয়েছে: ক্রস-নেটওয়ার্ক ডিভাইস ট্র্যাকিং আরও কঠিন করে তোলা।
এর ব্যবহারিক সমাধান এই ফিচারের বিরুদ্ধে চিরকাল লড়াই করা নয়। বরং এটি স্বীকার করে নেওয়া যে আধুনিক WiFi-এর জন্য MAC অ্যাড্রেস এখন আর নির্ভরযোগ্য প্রাইমারি কী নয়, এবং তারপরে আরও শক্তিশালী আইডেন্টিটি সিগন্যাল ব্যবহার করে নতুনভাবে ডিজাইন করা। এখানেই Passpoint, OpenRoaming, সার্টিফিকেট-ভিত্তিক অনবোর্ডিং এবং ডিরেক্টরি-ব্যাকড অ্যাক্সেস গুরুত্বপূর্ণ হয়ে ওঠে।
ডিভাইস হারিয়ে যাওয়ার রহস্যময় ঘটনা
সোমবার সকালে, গেস্ট WiFi-এর সংখ্যাগুলি ভুল বলে মনে হচ্ছে। রিটার্নিং ভিজিটর কমে গেছে, নতুন ডিভাইসের সংখ্যা বৃদ্ধি পেয়েছে এবং হেল্পডেস্কে এমন ব্যবহারকারীদের দীর্ঘ লাইন রয়েছে যারা জোর দিয়ে বলছেন যে তারা গত সপ্তাহেই অনবোর্ডিং সম্পন্ন করেছেন। হোটেল, রিটেইল পার্ক, হাসপাতাল এবং মাল্টি-ডুয়েলিং সাইটগুলিতে, আমি প্রতিবারই এই প্যাটার্নটি দেখে একই ধরনের প্রতিক্রিয়া হতে দেখেছি। টিমগুলি কন্ট্রোলার, Captive Portal লগ এবং ফার্মওয়্যার নোটগুলি পরীক্ষা করা শুরু করে, যদিও প্রায়শই WLAN ঠিক যেভাবে ডিজাইন করা হয়েছে ঠিক সেভাবেই কাজ করতে থাকে।
যা পরিবর্তিত হয়েছে তা হলো আইডেন্টিটি সিগন্যাল। ক্লায়েন্ট ডিভাইসগুলি এখনও উপস্থিত হয়। তারা কেবল এমন একটি হার্ডওয়্যার অ্যাড্রেস উপস্থাপন করা বন্ধ করে দেয় যা আপনি স্থায়ী হিসাবে বিবেচনা করতে পারেন। একটি ফোন বিভিন্ন স্ক্যান, অ্যাসোসিয়েশন বা SSID-জুড়ে বিভিন্ন MAC মানের অধীনে উপস্থিত হতে পারে, যা ব্যবহৃত প্ল্যাটফর্ম এবং প্রাইভেসী সেটিংসের উপর নির্ভর করে।
এটি ভুল জায়গায় বিশ্বাস ভঙ্গ করে। যদি নেটওয়ার্ক এখনও MAC ঠিকানাকে প্রাথমিক কী হিসাবে বিবেচনা করে, তবে সাধারণ ব্যবহারকারীর আচরণ মন্থন, পুনরায় নিবন্ধন বা নীতিগত ব্যর্থতার মতো দেখাতে শুরু করে।
অ্যাডমিনরা সাধারণত প্রথমে যা লক্ষ্য করেন
প্রথম লক্ষণগুলো সাধারণত অপারেশনাল হয়, তাত্ত্বিক নয়:
- পুনরাবৃত্ত পরিদর্শকের সংখ্যা ভুল হয়: একটি পরিচিত ডিভাইসকে নতুন দেখায়, তাই অ্যানালিটিক্স অধিগ্রহণকে বাড়িয়ে দেখায় এবং আনুগত্যকে কম দেখায়।
- Captive Portal প্রম্পট ফিরে আসে: ব্যবহারকারীরা পুনরায় সংযোগ করেন তবে তাদের প্রথম-বারের গেস্টের মতো বিবেচনা করা হয় কারণ অ্যাড্রেসটি আর মূল সেশনের সাথে মেলে না।
- MAC-ভিত্তিক নীতিগুলি অসঙ্গতভাবে ব্যর্থ হয়: নির্দিষ্ট অ্যাড্রেসের সাথে যুক্ত নিয়মগুলি ক্লায়েন্ট আইডেন্টিটি ঘোরানোর পরে আর প্রযোজ্য হয় না।
- সমস্যা সমাধান ধীর হয়ে যায়: সাপোর্ট টিমগুলি একটি হ্যান্ডসেটের জন্য একাধিক ডিভাইস রেকর্ড দেখতে পায় এবং ভুল ইতিহাস অনুসন্ধান করে সময় নষ্ট করে।
নেটওয়ার্ক এখনও ক্লায়েন্টটিকে বহন করছে। এটি শুধুমাত্র এটিকে চেনার জন্য একটি স্থিতিশীল MAC-ভিত্তিক উপায় হারিয়েছে।
কেন এটি অ্যানালিটিক্সের বাইরেও প্রভাব ফেলে
এটি কেবল রিপোর্টিংয়ের সমস্যা নয়। অ্যাড্রেস রোটেশন স্বাভাবিক হয়ে যাওয়ার পর MAC-নির্ভর নিয়ন্ত্রণগুলি দ্রুত তাদের কার্যকারিতা হারায়। DHCP রিজার্ভেশন, MAC অথেনটিকেশন বাইপাস, ডিভাইস অ্যালওলিস্ট, কিছু NAC প্রোফাইলিং পদ্ধতি এবং পুরানো গেস্ট ওয়ার্কফ্লো সবই এমন ধারাবাহিকতার উপর নির্ভর করে যা অনেক আধুনিক ক্লায়েন্ট এখন আর প্রদান করে না।
তার মানে এই নয় যে MAC র্যান্ডমাইজেশন একটি ভুল। এটি একটি বাস্তব প্রাইভেসি সমস্যার সমাধান করে, বিশেষ করে পাবলিক WiFi-এর ক্ষেত্রে যেখানে প্যাসিভ ট্র্যাকিং আগে অত্যন্ত সহজ ছিল। অপারেশনাল সমস্যাটি হলো যে অনেক নেটওয়ার্ক এমন একটি আইডেন্টিফায়ারকে কেন্দ্র করে তৈরি করা হয়েছিল যা অপারেটিং সিস্টেমগুলি এখন ডিসপোজেবল হিসাবে বিবেচনা করে।
এর সমাধানটি আর্কিটেকচারাল। MAC অ্যাড্রেস শুধুমাত্র সেখানেই ব্যবহার করুন যেখানে এটি এখনও সাহায্য করে, তারপর অ্যাক্সেস কন্ট্রোল এবং নীতিগুলোকে আরও শক্তিশালী আইডেন্টিটি সিগন্যালে স্থানান্তরিত করুন যেমন সার্টিফিকেট, ব্যবহারকারী প্রমাণীকরণ, ডিভাইসের অবস্থা, Passpoint প্রোফাইল এবং OpenRoaming এর মতো ফেডারেশন মডেল। আপনার বর্তমান ডিজাইন যদি এখনও স্ট্যাটিক হার্ডওয়্যার আইডেন্টিটির উপর ব্যাপকভাবে নির্ভরশীল হয়, তবে দেখে নিন কোথায় WiFi-তে MAC অ্যাড্রেস প্রমাণীকরণ ভেঙে পড়তে শুরু করে এবং কোথায় আইডেন্টিটি-ভিত্তিক অনবোর্ডিং আপনাকে আরও পরিষ্কার নীতি, আরও ভালো অডিটেবিলিটি এবং আরও নির্ভরযোগ্য অ্যানালিটিক্স প্রদান করে।
যে নেটওয়ার্কগুলি সেই মডেলের সাথে খাপ খাইয়ে নেয় তারা অদৃশ্য হয়ে যাওয়া ডিভাইসগুলির পিছু নেওয়া বন্ধ করে এবং পরিবর্তে প্রমাণীকৃত ব্যবহারকারী, বিশ্বস্ত ডিভাইস এবং বৈধ সেশনগুলি ট্র্যাক করা শুরু করে।
MAC Address Randomization কি
একটি ফ্যাক্টরি MAC অ্যাড্রেস হলো তৈরির সময় প্রিন্ট করা একটি স্থায়ী নাম ব্যাজের মতো। MAC address randomization হলো একটি নিষ্পত্তিযোগ্য ব্যাজ যা একটি ডিভাইস পরিধান করার সিদ্ধান্ত নেয়, যাতে আশেপাশের নেটওয়ার্কগুলো এটিকে এক ভেন্যু থেকে অন্য ভেন্যুতে সহজে ট্র্যাক করতে না পারে।
সহজ কথায় এটিই হলো গোপনীয়তার বিষয়। পাবলিক WiFi অপারেটর, বিজ্ঞাপনদাতা এবং থার্ড পার্টিরা প্যাসিভ রিকগনিশনের জন্য পূর্বে স্টেবল MAC-এর ওপর ব্যাপকভাবে নির্ভর করত। র্যান্ডমাইজেশন হার্ডওয়্যার অ্যাড্রেসটিকে একটি স্থানীয়ভাবে পরিচালিত অ্যাড্রেস দ্বারা প্রতিস্থাপন করে সেই দৃশ্যমানতা কমিয়ে দেয়।
একটি র্যান্ডমাইজড অ্যাড্রেস কীভাবে চিনবেন
একটি দ্রুত প্রযুক্তিগত সূত্র রয়েছে যা বেশিরভাগ অ্যাডমিন অবিলম্বে ব্যবহার করতে পারেন। একটি র্যান্ডমাইজড MAC অ্যাড্রেস সনাক্ত করা যেতে পারে কারণ এর দ্বিতীয় হেক্স ডিজিটটি ২, ৬, A, অথবা E হবে, যা MAC অ্যাড্রেস র্যান্ডমাইজেশন সম্পর্কিত Mist-এর গাইডলাইনে দেখানো হয়েছে। একই নির্দেশিকায় উল্লেখ করা হয়েছে যে, প্রস্তুতকারক-নির্ধারিত OUI প্রত্যাশা করা লেগাসি নীতিগুলো এই ঠিকানাগুলোর বিরুদ্ধে ১০০% প্রত্যাখ্যানের হার সহ ব্যর্থ হবে।
উদাহরণ:
- 92:B1:B8:42:D1:85 একটি স্থানীয়ভাবে পরিচালিত ঠিকানা নির্দেশ করে
- দ্বিতীয় হেক্স ডিজিটটি এটি প্রকাশ করে দেয়
- এটি গুরুত্বপূর্ণ কারণ OUI-ভিত্তিক অনুমানগুলি আর প্রযোজ্য নয়
আপনার WLAN কন্ট্রোলার, NAC প্ল্যাটফর্ম, অথবা RADIUS লগ যদি জয়েন করার সময় ক্লায়েন্ট MAC প্রকাশ করতে পারে, তবে আপনি সাধারণত এই প্যাটার্নটি দ্রুত ফিল্টার করতে পারেন।
পুরানো WiFi ডিজাইনগুলো কেন ভেঙে পড়ে
লিগ্যাসি WiFi ডিজাইনগুলি ধরে নিয়েছিল যে একটি MAC ঠিকানা অ্যাক্সেস এবং নীতি সুরক্ষিত করার জন্য যথেষ্ট ধারাবাহিকভাবে একটি ডিভাইসের প্রতিনিধিত্ব করে। এই কারণেই অনেক পরিবেশ এখনও এটিকে নিম্নলিখিত বিষয়গুলির জন্য ব্যবহার করে:
- অ্যাক্সেস সিদ্ধান্ত: MAC ACL এবং MAC অথরাইজেশন বাইপাস
- অ্যাড্রেস ম্যানেজমেন্ট: স্ট্যাটিক DHCP ম্যাপিং
- সেগমেন্টেশন শর্টকাট: ডিভাইস-নির্দিষ্ট VLAN বা রোল অ্যাসাইনমেন্ট
- লেগ্যাসি অনবোর্ডিং: সাধারণ প্রি-শেয়ার্ড কী ম্যাপিং
যখন হার্ডওয়্যার আইডেন্টিফায়ার অপরিবর্তিত থাকত, তখন সেই কাজের প্রক্রিয়াগুলো অর্থপূর্ণ ছিল। কিন্তু যখন ক্লায়েন্টরা ডিজাইন অনুযায়ী র্যান্ডমাইজ করে, তখন সেগুলো আর কার্যকর থাকে না।
লিগ্যাসি অনবোর্ডিংয়ের সাথে এটি কোথায় সংঘর্ষে লিপ্ত হয় সে সম্পর্কে আরও বিস্তারিত জানার জন্য, WiFi-এর জন্য MAC ঠিকানা প্রমাণীকরণের এই নির্দেশিকাটি একটি দরকারী সহচর পাঠ।
ব্যবহারিক নিয়ম: আপনার নীতি যদি প্রস্তুতকারকের OUIs-এর উপর নির্ভর করে, তবে ধরে নিন এটি গোপনীয়তা-সক্ষম ক্লায়েন্ট ডিভাইসগুলিকে ভুলভাবে শ্রেণিবদ্ধ করবে।
ডিভাইস জুড়ে র্যান্ডমাইজেশনের বিবর্তন
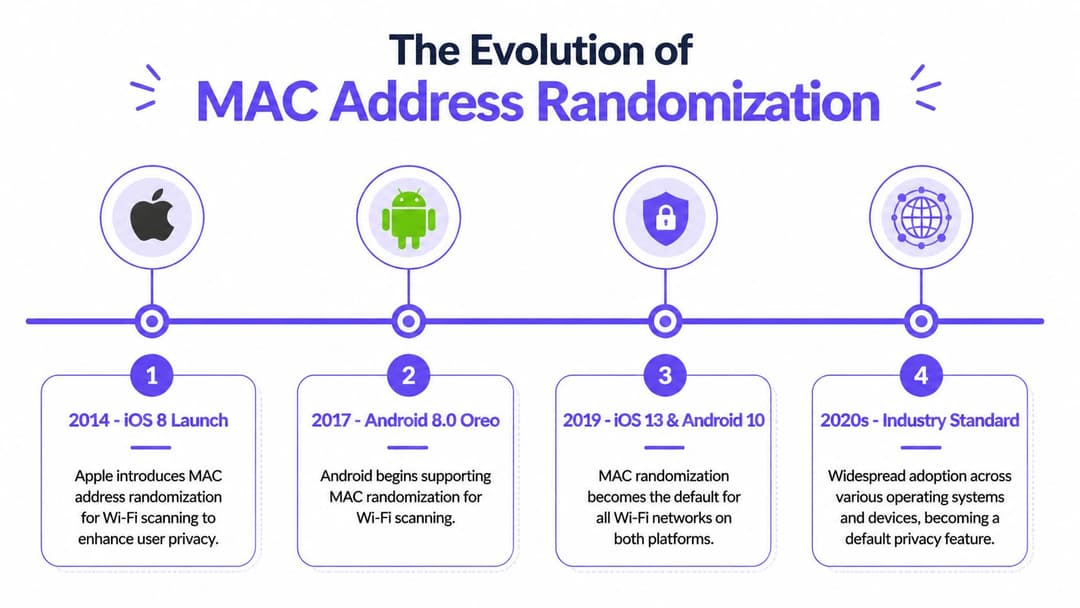
এই পরিবর্তনটি একযোগে প্রতিটি WLAN-কে প্রভাবিত করেনি। স্ক্যানিং র্যান্ডমাইজেশন যুগে নির্মিত একটি নেটওয়ার্ক বছরের পর বছর ধরে সুস্থ দেখাতে পারে, তারপরে একটি নিয়মিত হ্যান্ডসেট আপডেটের পরে ডুপ্লিকেট ডিভাইস, পুনরায় অনবোর্ডিং ব্যর্থতা এবং গোলমেলে অ্যানালিটিক্স দেখাতে শুরু করতে পারে। ইনফ্রাস্ট্রাকচার একই ছিল। ক্লায়েন্ট আইডেন্টিটি মডেল পরিবর্তিত হয়েছে।
স্ক্যানিংয়ের গোপনীয়তা থেকে কানেকশন আইডেন্টিটি পর্যন্ত
প্রথম দিকের MAC র্যান্ডমাইজেশন মূলত প্রোব ট্র্যাফিককে সুরক্ষিত করেছিল। নেটওয়ার্ক অনুসন্ধান করার সময় ডিভাইসগুলি তাদের পরিচয় গোপন রাখত, এবং একবার যুক্ত হয়ে গেলে সাধারণত একটি স্থায়ী অ্যাড্রেস ব্যবহার করত। এটি প্যাসিভ ফুটফল অ্যানালিটিক্স এবং কিছু লোকেশন সার্ভিসকে ব্যাহত করলেও, অনেক প্রোডাকশন WLAN পলিসি সচল ছিল কারণ সংশ্লিষ্ট ক্লায়েন্ট MAC অ্যাক্সেস কন্ট্রোলের জন্য যথেষ্ট অনুমানযোগ্য ছিল।
একটি বড় ধরনের অপারেশনাল ব্যাঘাত ঘটেছিল পরবর্তীতে, যখন প্রধান ক্লায়েন্ট প্ল্যাটফর্মগুলি ডিফল্ট প্রাইভেসি আচরণ হিসাবে অ্যাসোসিয়েশনের ক্ষেত্রে র্যান্ডমাইজেশন প্রয়োগ করা শুরু করে। সেই মুহূর্তে, অনবোর্ডিং, এনফোর্সমেন্ট এবং রিপোর্টিংয়ের জন্য MAC আর নির্ভরযোগ্য ভিত্তি হিসেবে কাজ করেনি। অ্যাডমিনরা যারা আগে র্যান্ডমাইজড প্রোব মেনে নিয়েছিলেন, তাদের হঠাৎ করে লাইভ সেশনে র্যান্ডমাইজড আইডেন্টিটি নিয়ে কাজ করতে হয়েছিল।
এই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। প্রোব র্যান্ডমাইজেশন মূলত পর্যবেক্ষকদের প্রভাবিত করেছিল। অ্যাসোসিয়েশন র্যান্ডমাইজেশন আপনার প্রতিদিনের ব্যবহৃত সিস্টেমগুলোকে প্রভাবিত করে।
অপারেটিং সিস্টেমগুলিও বিভিন্ন পথ বেছে নিয়েছে। Apple শুরুতেই কঠোর প্রাইভেসি ডিফল্ট চালু করেছে এবং ক্রমাগত সেগুলির উন্নতি করেছে। Android-ও একই সাধারণ পথ অনুসরণ করেছে, তবে ভেন্ডর, চিপসেট এবং ম্যানেজমেন্ট পলিসির ভিত্তিতে এর আচরণ এখনও পরিবর্তিত হয়। Windows সাধারণত সবচেয়ে মিশ্র প্রতিক্রিয়া দেখায়, বিশেষ করে এমন ল্যাপটপগুলির ক্ষেত্রে যেগুলি ম্যানেজড কর্পোরেট SSIDs এবং আনম্যানেজড গেস্ট বা হোম নেটওয়ার্কের মধ্যে যাতায়াত করে।
২০২৬ সাল পর্যন্ত Operating System অনুযায়ী MAC Randomization আচরণ
| Operating System | ডিফল্ট আচরণ | র্যান্ডমাইজেশন পরিধি | অ্যাডমিনিস্ট্রেটর নোট |
|---|---|---|---|
| iOS | আধুনিক WiFi নেটওয়ার্কে ডিফল্টরূপে সক্রিয় থাকে | সাধারণত প্রতি SSID অনুযায়ী স্থায়ী হয় | কঠোর গোপনীয়তা ডিফল্ট। SSID স্পষ্টরূপে পরিচালিত না হলে লেগাসি MAC-ভিত্তিক নিয়ন্ত্রণগুলি প্রায়শই ব্যর্থ হয়। |
| Android | আধুনিক ভার্সনগুলিতে ডিফল্টরূপে সক্রিয় থাকে | প্রায়শই প্রতি SSID অনুযায়ী, ডিভাইস এবং নীতিভেদে কিছু তারতম্য সহ | ভেন্ডরের পার্থক্য গুরুত্বপূর্ণ। Samsung, Pixel, Zebra এবং অন্যান্য ফ্লিট টাইপগুলি আলাদাভাবে পরীক্ষা করুন। |
| Windows 10 and 11 | প্রোফাইল এবং ডিভাইসের ক্ষমতার উপর ভিত্তি করে পরিবর্তিত হয় | প্রোফাইল-ভিত্তিক হতে পারে, ঐচ্ছিক ঘূর্ণন আচরণ সহ | মিশ্র-ব্যবহারের ল্যাপটপগুলি পর্যবেক্ষণ করুন। কর্পোরেট SSIDs-এর জন্য পরিচালিত সেটিংসের প্রয়োজন হতে পারে যেখানে গেস্ট SSIDs গোপনীয়তা-বান্ধব থাকতে পারে। |
কেন এই টাইমলাইনটি অপারেশনাল দিক থেকে গুরুত্বপূর্ণ
অনেক এন্টারপ্রাইজ ডিজাইন এখনও ট্রানজিশন পিরিয়ডের অনুমানগুলিকে প্রতিফলিত করে। একটি টিম হয়তো মনে করতে পারে যে র্যান্ডমাইজেশন ছিল "প্রধানত একটি স্ক্যানিং সমস্যা" এবং নতুন OS রিলিজগুলি প্রাইভেট MAC-কে স্বাভাবিক অ্যাসোসিয়েশন আচরণের অংশ করার পরে কী কী পরিবর্তন এসেছে তা তারা অবমূল্যায়ন করতে পারে। এইভাবেই লিগ্যাসি MAB ওয়ার্কফ্লো, ডিভাইস-নির্দিষ্ট DHCP রিজার্ভেশন এবং MAC-এর সাথে যুক্ত গেস্ট রেকর্ডগুলি ক্লায়েন্ট সাইড সহযোগিতা বন্ধ করার অনেক পরেও প্রোডাকশনে থেকে যায়।
এটি একটি বৃহত্তর গোপনীয়তা বা প্রাইভেসি ট্রেন্ডের অংশ, কোনো বিচ্ছিন্ন WiFi সমস্যা নয়। Apple-এর iCloud Private Relay প্রাইভেসি মডেল একই দিকে ইঙ্গিত করে। এন্ডপয়েন্ট ভেন্ডররা পুরো স্ট্যাক জুড়েই প্যাসিভ আইডেন্টিফায়ারের ব্যবহার কমিয়ে আনছে, যার অর্থ হল নেটওয়ার্ক টিমগুলির এমন আইডেন্টিটি মেথড প্রয়োজন যা এই পরিবর্তনের পরেও কার্যকর থাকে।
এর ব্যবহারিক সমাধান ডিজাইনের মধ্যে স্থায়ী হার্ডওয়্যার আইডেন্টিটি জোরপূর্বক ফিরিয়ে আনা নয়। বরং ট্রাস্টের সিদ্ধান্তটিকে স্ট্যাকের আরও উপরের স্তরে নিয়ে যাওয়া। Passpoint, সার্টিফিকেট-ভিত্তিক অনবোর্ডিং এবং OpenRoaming অ্যাডমিনদের ইউজার এবং ডিভাইস সনাক্ত করার একটি নির্ভরযোগ্য উপায় প্রদান করে, যার জন্য ফ্যাক্টরি MAC-এর উপর নির্ভর করতে হয় না - যা আধুনিক প্ল্যাটফর্মগুলি ক্রমশ ব্যক্তিগত হিসেবে বিবেচনা করছে।
যদি একটি WiFi ডিজাইন কোনো ক্লায়েন্টকে চেনার জন্য স্থায়ী হার্ডওয়্যার ঠিকানার ওপর নির্ভর করে, তবে সেই ডিজাইনের কার্যকারিতা শেষ হয়ে আসছে। MAC দৃশ্যমানতা পুনরুদ্ধার করার চেষ্টা করার চেয়ে আইডেন্টিটি-ভিত্তিক অ্যাক্সেস আপনাকে একটি পরিচ্ছন্ন পথ দেয়।
কিভাবে র্যান্ডমাইজেশন নেটওয়ার্ক অপারেশনকে ব্যাহত করে
ক্ষতিটি বর্ণনা করার সবচেয়ে স্পষ্ট উপায় হল এটি। এলোমেলো হওয়া "ডিভাইস দেখা গেছে" এবং "ডিভাইসটি পরিচিত" এর মধ্যে পুরানো সংক্ষিপ্ত পথটিকে ছিন্ন করে দেয়। একবার সেই সংক্ষিপ্ত পথটি চলে গেলে, বেশ কয়েকটি সাধারণ অপারেশনাল অনুশীলন একই সাথে ভেঙে পড়ে।
৩০% এরও বেশি মোবাইল ডিভাইসে ডিফল্ট হিসেবে MAC randomization সেট করা থাকে, এবং এটি একটি ফিজিক্যাল ডিভাইস ও তার রিপোর্ট করা MAC-এর মধ্যে একটি ১-থেকে-অনেকের সম্পর্ক (1-to-many relationship) তৈরি করে, যা ইউনিক ডিভাইস গণনাকে জটিল করে তোলে এবং অ্যানালিটিক্স ও পার্সোনালাইজেশনকে ব্যাহত করে, নেটওয়ার্ক সার্ভিস অপারেটরদের ওপর এর প্রভাব সম্পর্কিত CUJO-এর বিশ্লেষণ অনুসারে।

নিরাপত্তা কন্ট্রোল যা আর নির্ভরযোগ্য থাকে না
প্রথম ক্ষতি সাধারণত MAC-ভিত্তিক কন্ট্রোলগুলোর ওপর পড়ে:
- MAC ACLs তাদের কার্যকারিতা হারায়: একটি ডিভাইস আপনার অনুমোদিত ঠিকানার চেয়ে ভিন্ন একটি ঠিকানা প্রদর্শন করতে পারে।
- MAB-শৈলীর ওয়ার্কফ্লো ভঙ্গুর হয়ে পড়ে: হোয়াইটলিস্টটি শুধুমাত্র ততটুকুই স্থিতিশীল থাকে যতটুকু এর ভেতরের আইডেন্টিফায়ারটি স্থিতিশীল।
- স্ট্যাটিক DHCP রিজার্ভেশন ভেঙে যায়: রিজার্ভেশনটি এমন একটি ঠিকানার জন্য থাকে যা ক্লায়েন্ট হয়তো আর ব্যবহার করছে না।
- লেগাসি iPSK ম্যাপিং খণ্ডিত হয়ে যায়: একজন ব্যবহারকারী বা একটি হ্যান্ডসেটকে একাধিক এন্ডপয়েন্টের মতো মনে হতে পারে।
এটি সর্বদা জোরালোভাবে ব্যর্থ হয় না। এটিই এটিকে কার্যক্ষমভাবে ব্যয়বহুল করে তোলে। দলগুলি মাঝে মাঝে অ্যাক্সেসের অভিযোগ, নীতির অমিল বা ডিভাইসের ভূমিকা অসামঞ্জস্যপূর্ণভাবে প্রয়োগ হতে দেখে এবং মূল কারণটি লক্ষণের এক স্তর নীচে থাকে।
অ্যানালিটিক্স যা বিশ্বাস করা কঠিন হয়ে পড়ে
ভেন্যুগুলোর জন্য, অ্যানালিটিক্সের ওপর প্রভাবই প্রায়শই সবচেয়ে দৃশ্যমান ব্যবসায়িক সমস্যা। ফুটফল, ডোয়েল টাইম, রিটার্ন রেট এবং জার্নি অ্যানালিটিক্স সবই এই আস্থার ওপর নির্ভর করে যে বারবার হওয়া পর্যবেক্ষণগুলো একই এন্টির সাথে সম্পর্কিত। র্যান্ডমাইজেশন সেই আস্থা দুর্বল করে দেয়।
একটি শপিং সেন্টারে এখনও প্রচুর ট্র্যাফিক থাকতে পারে, কিন্তু পুনরাবৃত্ত দর্শনার্থীদের সংখ্যা কম দেখাতে পারে কারণ পূর্বে পরিচিত হ্যান্ডসেটগুলি এখন নতুন আইডেন্টিফায়ারের সাথে উপস্থিত হয়। একটি হোটেল ভাবতে পারে যে তাদের নেটওয়ার্কে আগের চেয়ে বেশি নতুন গেস্ট রয়েছে, যা আসলে ঠিক নয়। একটি হেলথকেয়ার সাইট হয়তো ভিজিটর অ্যাক্টিভিটি থেকে স্টাফ মোবিলিটি স্পষ্টভাবে আলাদা করতে সমস্যার সম্মুখীন হতে পারে।
আপনার দল যদি উপস্থিতি এবং আচরণগত রিপোর্টিংয়ের উপর নির্ভর করে, তবে সবচেয়ে বেশি প্রভাবিত হতে পারে এমন মেট্রিক্সের জন্য এই WiFi অ্যানালিটিক্স গাইডটি একটি সহায়ক রেফারেন্স।
ব্যবহারকারীর অভিজ্ঞতার সমস্যা যা সহজে চোখে পড়ে না
কিছু সবচেয়ে জটিল সমস্যা অথেনটিকেশনের একদম শেষ প্রান্তে দেখা দেয়:
- Captive portals ব্যবহারকারীদের আকস্মিকভাবে পুনরায় প্রম্পট করতে পারে
- রি-অথেনটিকেশন ফ্লো ভিজিট জুড়ে অসঙ্গতিপূর্ণ হয়ে ওঠে
- ট্রাবলশুটিং ধীরগতির হয়ে যায় কারণ গতকালের MAC আজকের MAC-এর সাথে মেলে না
- হেল্পডেস্ক রেকর্ড জুড়ে ডিভাইসের ইতিহাস খণ্ডিত হয়ে যায়
অপারেশন টিম প্রায়শই এটিকে "দুর্বল WiFi" হিসাবে বর্ণনা করে যখন RF ঠিক থাকে এবং আসল ত্রুটিটি থাকে আইডেন্টিটি ধারাবাহিকতায়।
শনাক্তকরণ এবং প্রশমনের জন্য বাস্তবমুখী কৌশলসমূহ
আপনি যদি প্রথমে সমস্যাটির পরিমাপ না করতে পারেন তবে আপনি একটি এস্টেটকে আধুনিকীকরণ করতে পারবেন না। তাৎক্ষণিক লক্ষ্য এলোমেলো হওয়া (randomization) দূর করা নয়। এটি কোথায় উপস্থিত হচ্ছে, কোন কর্মপ্রবাহগুলি স্থিতিশীল MACs-এর উপর নির্ভর করে এবং কোন SSIDs সবচেয়ে বেশি প্রকাশ পাচ্ছে তা চিহ্নিত করা।
আপনার ইতিমধ্যে চলমান টুলগুলোতে শনাক্তকরণের মাধ্যমে শুরু করুন
বেশিরভাগ এন্টারপ্রাইজ WLAN স্ট্যাক ইতিমধ্যেই প্রাইভেসি অ্যাড্রেস শনাক্ত করার জন্য পর্যাপ্ত টেলিমিতি প্রদর্শন করে। Meraki, Aruba, Mist, Ruckus এবং অনুরূপ প্ল্যাটফর্মগুলিতে, লোকালি অ্যাডমিনিস্টারড MAC প্যাটার্নগুলির জন্য ক্লায়েন্ট তালিকা, অথেনটিকেশন ব্যর্থতা এবং সেশন হিস্ট্রি পরীক্ষা করুন। আপনি যদি NAC বা পলিসি ইঞ্জিন ব্যবহার করেন তবে সেটিকে RADIUS লগগুলির সাথে যুক্ত করুন।
তিনটি জিনিস লক্ষ্য করুন:
- দ্বিতীয় হেক্স ডিজিট ২, ৬, A, বা E বিশিষ্ট ক্লায়েন্ট
- একই ব্যবহারকারীর সাথে সম্পর্কিত কিন্তু ভিন্ন MAC অ্যাড্রেসের কারণে বারবার অনবোর্ডিং ব্যর্থতা
- SSID-নির্দিষ্ট অসঙ্গতিসমূহ, বিশেষ করে গেস্ট, BYOD এবং শেয়ার্ড-রেসিডেন্সিয়াল নেটওয়ার্কগুলিতে
একটি সাধারণ অভ্যন্তরীণ পর্যালোচনায় প্রায়শই দেখা যায় যে র্যান্ডমাইজেশন সমানভাবে বন্টিত হয় না। গেস্ট SSID-এ সাধারণত এটি প্রথমে লক্ষ্য করা যায়। যখন আনম্যানেজড বা আংশিক ম্যানেজড ডিভাইসগুলি যুক্ত হয়, তখন স্টাফ SSID-এ সমস্যা দেখা দিতে শুরু করে। মাল্টি-টেন্যান্ট পরিবেশগুলি প্রায়শই সবচেয়ে বেশি ক্ষতিগ্রস্ত হয় কারণ নেটওয়ার্ক একই সাথে কনজিউমার ডিভাইস এবং পলিসি প্রয়োগকে সমর্থন করার চেষ্টা করে।
কোন ক্ষেত্রে ব্লক করা সমর্থনযোগ্য তা নির্ধারণ করুন
অনেক দলই পরবর্তী প্রশ্নটি জিজ্ঞাসা করে। আমাদের কি এলোমেলো MACs ব্লক করা উচিত? সৎ উত্তর হল যে এটি একটি সংকীর্ণ ক্ষেত্রে অস্থায়ী নিয়ন্ত্রণ হিসাবে কার্যকর হতে পারে, তবে এটি একটি দুর্বল দীর্ঘমেয়াদী কৌশল।
ব্লক করা সাহায্য করতে পারে যখন:
- একটি কর্পোরেট SSID-এর জন্য কঠোরভাবে পরিচালিত ডিভাইস কনফিগারেশন প্রয়োজন
- একটি প্রতিস্থাপন ডেপ্লয় করার সময়ে আপনাকে একটি লিগ্যাসি ওয়ার্কফ্লো সংরক্ষণ করতে হবে
- সম্মতি বা অপারেশনাল কারণে একটি নির্দিষ্ট ডিভাইস ক্লাসের অবশ্যই পরিচিত, নির্দিষ্ট পরিচয় ব্যবহার করা উচিত
ব্লক করা সাধারণত উল্টো ফল দেয় যখন:
- SSID টি পাবলিক, গেস্ট-ফেসিং বা উচ্চ-টার্নওভার বিশিষ্ট
- ব্যবহারকারীরা কীভাবে এই ফিচারটি নিষ্ক্রিয় করতে হয় তা সহজে বুঝতে পারেন না
- আপনার সাপোর্ট ডেস্ক প্রতিটি OS ভেরিয়েন্টকে গাইড করার জন্য প্রস্তুত নয়
- আপনার ঘর্ষণহীন অ্যাক্সেস প্রয়োজন, অন্য কোনও ব্যতিক্রমী পথ নয়
এর সুবিধা-অসুবিধা খুবই সহজ। ব্লক করার মাধ্যমে কিছুটা নিয়ন্ত্রণ ফিরে আসে, কিন্তু এটি সাধারণত ব্যবহারকারীর অভিজ্ঞতাকে ব্যাহত করে এবং এড়ানো সম্ভব এমন অতিরিক্ত সাপোর্ট ওভারহেড তৈরি করে।
কৌশলগত প্রশমন যা আজ কার্যকর
একটি সঠিক রিডিজাইনের জন্য সময় বাঁচানোর ক্ষেত্রে স্বল্পমেয়াদী সমাধানগুলি ব্যবহার করা যেতে পারে:
- ব্যবহারের ক্ষেত্র অনুযায়ী সেগমেন্ট করুন: পরিচালিত স্টাফ অ্যাক্সেসকে গেস্ট এবং BYOD অ্যাক্সেস থেকে আলাদা রাখুন।
- যেখানে আপনি ডিভাইস নিয়ন্ত্রণ করেন সেখানে MDM ব্যবহার করুন: কর্পোরেট SSIDs-এ, ব্যবহারকারীদের ম্যানুয়ালি গোপনীয়তা সেটিংস পরিবর্তন করার উপর নির্ভর না করে নেটওয়ার্ক প্রোফাইল পুশ করুন।
- MAC-নির্ভর অনুমানগুলি বাদ দিন: DHCP রিজার্ভেশন, NAC শর্টকাট এবং ডিভাইস-নির্দিষ্ট নিয়মগুলি অডিট করুন।
- ব্যতিক্রমী কাজের প্রক্রিয়া নথিভুক্ত করুন: যদি একটি মেডিকেল ডিভাইস, প্রিন্টার বা কনসোলের জন্য স্থিতিশীল আইডেন্টিটির প্রয়োজন হয়, তবে এটিকে একটি নির্দিষ্ট ব্যতিক্রম হিসাবে বিবেচনা করুন, ডিফল্ট মডেল হিসাবে নয়।
এই সমাধানগুলোর কোনোটিই মূল আইডেন্টিটি সমস্যার সমাধান করে না। এগুলো কেবল অপারেশনাল কাজের প্রতিটি কোণে সমস্যাটিকে ছড়িয়ে পড়া থেকে রোধ করে।
আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিংয়ের মাধ্যমে ভবিষ্যৎকে আলিঙ্গন করা
MAC র্যান্ডমাইজেশনের সবচেয়ে শক্তিশালী সমাধান হলো MAC অ্যাড্রেসকে বিশ্বাসের কেন্দ্রবিন্দু হিসেবে বিবেচনা করা বন্ধ করা। এটাই হলো আর্কিটেকচারের মূল পরিবর্তন। আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং সিদ্ধান্ত গ্রহণের প্রক্রিয়াটিকে একটি পরিবর্তনশীল হার্ডওয়্যার টোকেন থেকে সরিয়ে এমন একটি উপাদানে নিয়ে যায় যার ওপর নেটওয়ার্ক নির্ভর করতে পারে: একজন ব্যবহারকারী, একটি সার্টিফিকেট, একটি ডিরেক্টরি অবজেক্ট, একটি ডিভাইসের অবস্থার সিদ্ধান্ত, অথবা একটি ফেডারেল অনবোর্ডিং স্টেট।
Passpoint এবং OpenRoaming কেন সমীকরণটি পরিবর্তন করে দেয়
অতএব Passpoint এবং OpenRoaming শুধুমাত্র সুবিধার ফিচারের চেয়েও বেশি কিছু হয়ে উঠেছে। এগুলো captive portals এবং শেয়ার করা পাসওয়ার্ডের ওপর নির্ভরতা কমায়, এবং পুরানো গেস্ট ওয়ার্কফ্লো শুরু হওয়ার আগেই নেটওয়ার্ককে বিশ্বস্ততার সিদ্ধান্ত নিতে সাহায্য করে।
এটি গুরুত্বপূর্ণ কারণ যুক্তরাজ্যের ৭২% মোবাইল ডিভাইস এখন ডিফল্টভাবে MAC এলোমেলো (randomize) করে এবং সঠিক সমর্থন ছাড়া নেটওয়ার্কগুলোতে ৪০% পর্যন্ত ফার্স্ট-প্যাকেট প্রমাণীকরণ ব্যর্থতা দেখা যেতে পারে। একই IETF ড্রাফটে উল্লেখ করা হয়েছে যে, ANQP র্যান্ডমাইজেশন হিন্ট সহ Hotspot 2.0 প্রয়োগ করলে পুনরায় সংযোগের পরিমাণ ৩৫% পর্যন্ত হ্রাস পেতে পারে, যার কারণে অতিথি এবং আবাসিক পরিবেশের পরিকল্পনা করা আর্কিটেক্টদের জন্য MAC অ্যাড্রেস র্যান্ডমাইজেশন সংক্রান্ত IETF ড্রাফটটি মনোযোগ দিয়ে পড়া উচিত।
Passpoint মডেলটিকে "এই MAC-টি কার?" থেকে "এই নেটওয়ার্কের জন্য এই ডিভাইসের কি একটি বৈধ অনবোর্ডিং সম্পর্ক রয়েছে?"-এ স্থানান্তরিত করে। এটি অনেক ভালো একটি প্রশ্ন।
একটি আধুনিক ডিজাইন দেখতে কেমন হয়
একটি বাস্তবমুখী আর্কিটেকচারে সাধারণত এই বৈশিষ্ট্যগুলো থাকে:
- গেস্ট অ্যাক্সেস Passpoint বা OpenRoaming ব্যবহার করে: ব্যবহারকারী একবার প্রমাণীকরণ করেন এবং পরবর্তী পরিদর্শনে প্রথম প্যাকেট থেকেই এনক্রিপ্ট করা সংযোগ পান।
- স্টাফ অ্যাক্সেস ডিরেক্টরি-ব্যাকড আইডেন্টিটি ব্যবহার করে: Entra ID, Google Workspace, বা Okta ব্যক্তি এবং পরিচালিত ডিভাইসের অবস্থার চারপাশে অ্যাক্সেস অ্যাঙ্কর করতে পারে।
- শংসাপত্রগুলি যেখানে সম্ভব শেয়ারড সিক্রেটগুলিকে প্রতিস্থাপন করে: এগুলি আরও ভালভাবে স্কেল করে এবং MAC-বাউন্ড লজিকের চেয়ে অনেক বেশি পরিচ্ছন্নভাবে গোপনীয়তার পরিবর্তন থেকে টিকে থাকে।
- লেগাসি ডিভাইসগুলি একটি নিয়ন্ত্রিত ব্যতিক্রম লেন পায়: প্রিন্টার, IoT এবং জটিল এন্ডপয়েন্টের জন্য iPSK-এর এখনও স্থান রয়েছে, তবে এটি আপনার সম্পূর্ণ অ্যাক্সেস মডেলকে সংজ্ঞায়িত করা উচিত নয়।
গোপনীয়তার সুরক্ষাকে পূর্বাবস্থায় ফিরিয়ে আনার চেষ্টার চেয়ে এটি কেন ভালো
আপনি ব্যবহারকারীদের প্রাইভেসি ফিচারগুলি বন্ধ করতে রাজি করাতে, প্রতিটি হ্যান্ডসেট মডেলের জন্য নির্দেশিকা লিখতে এবং প্রতিটি OS আপডেটের পরে অসঙ্গতিপূর্ণ আচরণ সংশোধন করতে কয়েক মাস ব্যয় করতে পারেন। অথবা আপনি নেটওয়ার্কটিকে এমন একটি ডিজাইনে স্থানান্তরিত করতে পারেন যা ধরে নেয় যে ক্লায়েন্টরা ডিফল্টরূপে তাদের আইডেন্টিটি রক্ষা করবে।
দ্বিতীয় পথটি আরও টেকসই। এটি সুরক্ষাও উন্নত করে। শেয়ার করা পাসওয়ার্ড, ভঙ্গুর Captive Portal এবং MAC অনুসন্ধানগুলি সর্বদা আপস ছিল। এলোমেলো হওয়া কেবল দেখিয়ে দিয়েছে যে সেই আপসগুলি কতটা দুর্বল হয়ে পড়েছিল।
লক্ষ্য পুরানো দৃশ্যমানতার মডেল পুনরুদ্ধার করা নয়। লক্ষ্য হল এমন একটি নেটওয়ার্ক তৈরি করা যার আর এটির প্রয়োজন নেই।
MAC Randomization সম্পর্কে সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
MAC randomization কি নিরাপত্তা বাড়ায় নাকি কেবল গোপনীয়তা উন্নত করে
প্রধানত প্রাইভেসি। এটি স্থায়ী হার্ডওয়্যার অ্যাড্রেসটি লুকিয়ে রেখে নেটওয়ার্ক জুড়ে ট্র্যাকিং প্রতিরোধ করতে সহায়তা করে। এটি স্বয়ংক্রিয়ভাবে প্রমাণ করে না যে ব্যবহারকারী বিশ্বস্ত, ডিভাইসটি অনুগত বা সেশনটি নিরাপদ। এই কারণেই আইডেন্টিটি, সার্টিফিকেট এবং পোস্টার নিয়ন্ত্রণগুলি এখনও গুরুত্বপূর্ণ।
আমাদের কি ব্যবহারকারীদের এটি নিষ্ক্রিয় করতে বলা উচিত
কেবলমাত্র কিছু সীমিত ক্ষেত্রেই এটি সম্ভব। কর্পোরেট SSID-এ ম্যানেজড স্টাফ ডিভাইসের জন্য, সেটিংসটি যদি MDM-এর মাধ্যমে পুশ করা হয় এবং একটি সুনির্দিষ্ট পলিসির সাথে যুক্ত থাকে, তবে এটি যৌক্তিক হতে পারে। গেস্ট, রেসিডেন্ট বা সাধারণ ভিজিটরদের ক্ষেত্রে, তাদের কোনো প্রাইভেসি ফিচার নিষ্ক্রিয় করতে বলা সাধারণত একটি বাজে অভিজ্ঞতা এবং এটি সাপোর্ট টিমের জন্য বাড়তি ঝামেলা তৈরি করে।
শিক্ষার্থীদের আবাসন এবং বিল্ড-টু-রেন্ট কেন এত বেশি প্রভাবিত হয়
কারণ এই ধরনের পরিবেশগুলি প্রায়শই কনজিউমার ডিভাইস, লিগ্যাসি অনবোর্ডিং প্যাটার্ন এবং অত্যন্ত সংবেদনশীল সাপোর্ট সিস্টেমের মিশ্রণ ঘটায়। যুক্তরাজ্যে, বিল্ড-টু-রেন্ট এবং স্টুডেন্ট হাউজিং-এ WiFi অ্যাক্সেস সংক্রান্ত অভিযোগ ৩১% বৃদ্ধি পেয়েছে, যার মধ্যে ৫৫% আইপিএসকে (iPSK) পলিসিকে খণ্ডিত করা র্যান্ডমাইজড MAC-এর সাথে সম্পর্কিত, র্যান্ডমাইজড MAC অ্যাড্রেস সংক্রান্ত সমস্যার বিষয়ে এই গাইড অনুসারে।
মাল্টি-টেন্যান্ট পরিবেশে কোনটি সবচেয়ে ভালো কাজ করে
সমস্যাটিকে বিভিন্ন ভাগে বিভক্ত করুন। বাসিন্দা এবং কর্মীদের জন্য আইডেন্টিটি ভিত্তিক অনবোর্ডিং ব্যবহার করুন, লেগ্যাসি ব্যতিক্রমগুলিকে কঠোরভাবে নিয়ন্ত্রণে রাখুন এবং স্থায়ী MAC দৃশ্যমানতার উপর ভিত্তি করে ডিজাইন করা এড়িয়ে চলুন। একটি সাইট সার্বজনীন সমাধান হিসাবে iPSK-এর উপর যত বেশি নির্ভর করবে, ক্লায়েন্ট প্রাইভেসি ফিচারগুলি প্রসারিত হওয়ার সাথে সাথে এটি তত বেশি ভঙ্গুর হয়ে উঠবে।
আপনি যদি হার্ডওয়্যার অ্যাড্রেসের পরিবর্তে আইডেন্টিটির ভিত্তিতে অতিথি, কর্মী বা মাল্টি-টেন্যান্ট WiFi নতুনভাবে সাজানোর কথা ভাবছেন, তবে Purple ঠিক এই পরিবর্তনের জন্যই তৈরি করা হয়েছে। এটি Passpoint এবং OpenRoaming সমর্থন করে, Entra ID, Google Workspace এবং Okta-র সাথে সংহত হয় এবং শেয়ারড পাসওয়ার্ড ও Captive Portal-এর ঝামেলা দূর করে নিরাপদ, পাসওয়ার্ডবিহীন অ্যাক্সেস প্রদান করতে সাহায্য করে যা হসপিটালিটি, রিটেইল, হেলথকেয়ার, ট্রান্সপোর্ট এবং আবাসিক পরিবেশ জুড়ে কাজ করে।



