
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exitतुमचे ठिकाण व्यस्त आहे. लॉबी गर्दीने भरली आहे, कॅफेची रांग दाराबाहेर गेली आहे आणि तुमचे WiFi डॅशबोर्ड दर्शवते की पुन्हा येणाऱ्या अभ्यागतांची संख्या खूपच कमी झाली आहे. काल कनेक्ट झालेली उपकरणे आज अगदी नवीन दिसतात. Captive Portal सेशन्स वारंवार समोर येत राहतात. कोणत्याही स्पष्ट कारणाशिवाय पादचाऱ्यांच्या संख्येत चढ-उतार होतात.
सहसा अशाच वेळी टीम्स ॲनालिटिक्स प्लॅटफॉर्म, AP व्हेंडर किंवा खराब फर्मवेअर रिलीजला दोष देऊ लागतात. अनेक एन्व्हायरनमेंट्समध्ये, खरा बदल सोपा असतो. क्लायंट्स आता बाय डीफॉल्ट randomize mac address व्हॅल्यूज वापरतात, आणि नेटवर्क अजूनही MAC ॲड्रेसेसना जणू काही ते स्थिर ओळख असल्यासारखे वागवण्याचा प्रयत्न करत असते.
हा विसंगतपणा केवळ रिपोर्टिंगलाच बाधित करत नाही. हा ॲक्सेस कंट्रोल, पॉलिसी अंमलबजावणी, ट्रबलशूटिंग आणि गेस्ट अनुभवावर देखील परिणाम करतो. आणि हे थांबणार नाही. प्रायव्हसी फीचर्स आता मुख्य प्रवाहातील ऑपरेटिंग सिस्टम्समध्ये इन-बिल्ट आहेत, आणि ते अगदी तेच करत आहेत ज्यासाठी त्यांची रचना केली गेली आहे: क्रॉस-नेटवर्क डिव्हाइस ट्रॅकिंग कठीण करणे.
या फीचरशी सतत लढा देणे हा व्यावहारिक उपाय नाही. तर MAC ॲड्रेस हा आता मॉडर्न WiFi साठी विश्वासार्ह प्रायमरी की राहिलेला नाही हे ओळखणे आणि अधिक मजबूत ओळख सिग्नल्सभोवती पुन्हा डिझाइन करणे हा आहे. तिथेच Passpoint, OpenRoaming, सर्टिफिकेट-आधारित ऑनबोर्डिंग आणि डिरेक्टरी-बॅक्ड ॲक्सेस महत्त्वाचे ठरू लागतात.
अदृश्य होणाऱ्या उपकरणांचे रहस्यमय प्रकरण
सोमवारची सकाळ, अतिथी WiFi ची आकडेवारी चुकीची दिसते आहे. परत येणारे अभ्यागत कमी झाले आहेत, नवीन उपकरणे वाढली आहेत आणि हेल्पडेस्कवर अशा युजर्सची रांग लागली आहे जे खात्रीने सांगतात की त्यांनी गेल्याच आठवड्यात ऑनबोर्डिंग पूर्ण केले होते. हॉटेल्स, रिटेल पार्क्स, रुग्णालये आणि मल्टि-ड्वेलिंग साईट्समध्ये, मी हा पॅटर्न प्रत्येक वेळी अगदी तीच प्रतिक्रिया निर्माण करताना पाहिला आहे. WLAN बर्याचदा अगदी डिझाइन केल्याप्रमाणेच काम करत असतानाही, टीम्स कंट्रोलर्स, Captive Portal लॉग्स आणि फर्मवेअर नोट्स तपासण्यास सुरुवात करतात.
जे बदलले आहे ते म्हणजे आयडेंटिटी सिग्नल. क्लायंट उपकरणे अजूनही दिसतात. फक्त ते कायमस्वरूपी समजू शकाल असा हार्डवेअर ॲड्रेस दर्शवणे बंद करतात. चालू असलेल्या प्लॅटफॉर्म आणि प्रायव्हसी सेटिंग्सनुसार, स्कॅन्स, असोसिएशन किंवा SSID मध्ये एकच फोन वेगवेगळ्या MAC मूल्यांखाली दिसू शकतो.
यामुळे चुकीच्या ठिकाणी विश्वासाला तडा जातो. जर नेटवर्क अजूनही MAC address ला प्रायमरी की मानत असेल, तर सामान्य वापरकर्त्याचे वर्तन देखील चर्न, पुन्हा नोंदणी किंवा पॉलिसी बिघाड असल्यासारखे दिसू लागते.
अॅडमिन्सच्या सहसा सर्वात आधी काय लक्षात येते
पहिले संकेत सहसा ऑपरेशनल असतात, सैद्धांतिक नव्हे:
- पुन्हा भेट देणाऱ्या अभ्यागतांची संख्या बदलते: एक ओळखीचे डिव्हाइस नवीन दिसते, ज्यामुळे अॅनालिटिक्समध्ये नवीन भेटी वाढवून दाखवल्या जातात आणि जुन्या ग्राहकांची संख्या कमी दर्शवली जाते.
- Captive Portal चे प्रॉम्प्ट्स पुन्हा दिसतात: वापरकर्ते पुन्हा कनेक्ट होतात परंतु त्यांना पहिल्यांदा आलेल्या पाहुण्यासारखेच मानले जाते कारण पत्ता आता मूळ सेशनशी जुळत नाही.
- MAC आधारित पॉलिसीज विसंगतपणे अयशस्वी ठरतात: क्लायंटने ओळख बदलल्यानंतर विशिष्ट पत्त्याशी जोडलेले नियम लागू होणे बंद होते.
- ट्रबलशूटिंग मंद होते: सपोर्ट टीम्सना एकाच हँडसेटसाठी एकापेक्षा जास्त डिव्हाइस रेकॉर्ड्स दिसतात आणि चुकीचा इतिहास शोधण्यात वेळ वाया जातो.
नेटवर्क अजूनही क्लायंटला वाहून नेत आहे. फक्त आता त्यांच्याकडे ते ओळखण्यासाठी स्थिर MAC-आधारित मार्ग राहिलेला नाही.
हे अॅनालिटिक्सच्याही पलीकडे का जाते
ही केवळ रिपोर्टिंगची समस्या नाही. ॲड्रेस रोटेशन सामान्य झाल्यावर MAC-आधारित नियंत्रणे वेगाने कालबाह्य होतात. DHCP रिझर्व्हेशन्स, MAC ऑथेंटिकेशन बायपास, डिव्हाइस अलाउलिस्ट, काही NAC प्रोफाइलिंग पद्धती आणि जुने गेस्ट वर्कफ्लो हे सर्व अशा सातत्यावर अवलंबून असतात जे अनेक आधुनिक क्लायंट यापुढे प्रदान करत नाहीत.
याचा अर्थ असा नाही की MAC रँडमायझेशन ही एक चूक आहे. हे गोपनीयतेची खरी समस्या सोडवते, विशेषतः सार्वजनिक WiFi मध्ये जिथे पूर्वी पॅसिव्ह ट्रॅकिंग अत्यंत सोपे होते. कार्यात्मक अडचण अशी आहे की अनेक नेटवर्क्स अशा आयडेंटिफायरभोवती तयार करण्यात आली होती ज्याला ऑपरेटिंग सिस्टम्स आता डिस्पोजेबल मानतात.
यावरील तोडगा आर्किटेक्चरल आहे. जिथे अद्याप मदत होते तिथेच फक्त MAC ॲड्रेसचा वापर करा, त्यानंतर ॲक्सेस कंट्रोल आणि पॉलिसी अधिक मजबूत ओळख सिग्नलवर जसे की सर्टिफिकेट्स, युझर ऑथेंटिकेशन, डिव्हाइस पोश्चर, Passpoint प्रोफाइल आणि OpenRoaming सारख्या फेडरेशन मॉडेल्सवर स्थलांतरित करा. जर तुमचे सध्याचे डिझाइन अजूनही स्टॅटिक हार्डवेअर ओळखीवर मोठ्या प्रमाणावर अवलंबून असेल, तर WiFi वरील MAC ॲड्रेस ऑथेंटिकेशन कुठे निकामी होते आणि ओळख-आधारित ऑनबोर्डिंग तुम्हाला अधिक स्पष्ट पॉलिसी, उत्तम ऑडिट क्षमता आणि अधिक विश्वासार्ह विश्लेषणे कुठे प्रदान करते याचे पुनरावलोकन करा.
या मॉडेलशी जुळवून घेणारी नेटवर्क्स नाहीशी होणाऱ्या डिव्हाइसेसचा शोध घेणे थांबवतात आणि त्याऐवजी ऑथेंटिकेटेड युजर्स, विश्वसनीय डिव्हाइसेस आणि वैध सेशन्स ट्रॅक करण्यास सुरुवात करतात.
MAC ॲड्रेस रँडमायझेशन म्हणजे काय
फॅक्टरी MAC पत्ता हा उत्पादनाच्या वेळी छापलेल्या कायमस्वरूपी नावाच्या बॅजसारखा असतो. MAC address randomization हा एक तात्पुरता डिस्पोजेबल बॅज आहे जो एखादे डिव्हाइस वापरण्याचे ठरवते, जेणेकरून जवळील नेटवर्क एका ठिकाणाहून दुसऱ्या ठिकाणी त्याचा सहज पाठलाग करू शकत नाहीत.
हा अगदी सोप्या शब्दांत गोपनीयतेचा मुद्दा आहे. सार्वजनिक WiFi ऑपरेटर, जाहिरातदार आणि तृतीय पक्ष पूर्वी निष्क्रिय ओळखीसाठी स्थिर MAC पत्त्यांवर मोठ्या प्रमाणावर अवलंबून असत. रँडमायझेशन हार्डवेअर पत्त्याच्या ऐवजी स्थानिक पातळीवर प्रशासित पत्ता वापरून ती दृश्यमानता कमी करते.
रँडमाइज्ड ॲड्रेस कसा ओळखायचा
एक जलद तांत्रिक सुगावा आहे जो बहुतांश ॲडमिन्स त्वरित वापरू शकतात. रँडमाइज्ड MAC ॲड्रेस ओळखला जाऊ शकतो कारण त्याचा दुसरा हेक्स डिजिट २, ६, A, किंवा E असेल, जसे की MAC ॲड्रेस रँडमायझेशनच्या Mist च्या मार्गदर्शकामध्ये दाखवले आहे. हेच मार्गदर्शन असे सांगते की मॅन्युफॅक्चरर-असाइन केलेले OUI गृहीत धरणाऱ्या लेगसी पॉलिसी अशा पत्त्यांच्या विरोधात १००% रिजेक्शन रेट दाखवून अपयशी ठरतील.
उदाहरण:
- 92:B1:B8:42:D1:85 हा स्थानिक पातळीवर प्रशासित केलेला पत्ता दर्शवतो
- दुसरा हेक्स अंक ही खरी ओळख आहे
- हे महत्त्वाचे आहे कारण OUI-आधारित गृहितके आता लागू होत नाहीत
जर तुमचे WLAN कंट्रोलर, NAC प्लॅटफॉर्म किंवा RADIUS लॉग्स जॉइनिंगच्या वेळी क्लायंट MAC उघड करू शकत असतील, तर तुम्ही सामान्यत: या पॅटर्नसाठी वेगाने फिल्टर करू शकता.
जुने WiFi डिझाइन्स का निकामी होतात
लेगसी WiFi डिझाइन्समध्ये असे गृहीत धरले गेले होते की, ॲक्सेस आणि पॉलिसी सुरक्षित ठेवण्यासाठी MAC address डिव्हाइसचे पुरेशा प्रमाणात सातत्याने प्रतिनिधित्व करतो. म्हणूनच अनेक सिस्टीम्स अजूनही याचा वापर खालील गोष्टींसाठी करतात:
- ॲक्सेस निर्णय: MAC ACLs आणि MAC auth बायपास
- ॲड्रेस मॅनेजमेंट: स्टॅटिक DHCP मॅपिंग्स
- सेगमेंटेशन शॉर्टकट्स: डिव्हाइस-विशिष्ट VLAN किंवा रोल असाइनमेंट
- लेगसी ऑनबोर्डिंग: सोपे प्री-शेअर्ड की मॅपिंग्स
जेव्हा हार्डवेअर आयडेंटिफायर स्थिर राहायचा, तेव्हा ते वर्कफ्लो योग्य वाटायचे. पण जेव्हा क्लायंट स्वतःहून रँडमायझेशन करतात, तेव्हा ते वर्कफ्लो टिकत नाहीत.
हे लेगसी ऑनबोर्डिंगशी कुठे विसंगत ठरते याच्या अधिक सविस्तर माहितीसाठी, WiFi साठी MAC address ऑथेंटिकेशनचे हे मार्गदर्शक एक उपयुक्त वाचन आहे.
व्यावहारिक नियम: जर तुमची पॉलिसी मॅन्युफॅक्चरर OUI वर अवलंबून असेल, तर ती प्रायव्हसी सुरू असलेल्या क्लायंट डिव्हाइसेसचे चुकीचे वर्गीकरण करेल असे गृहीत धरा.
सर्व उपकरणांमधील रँडमायझेशनची उत्क्रांती
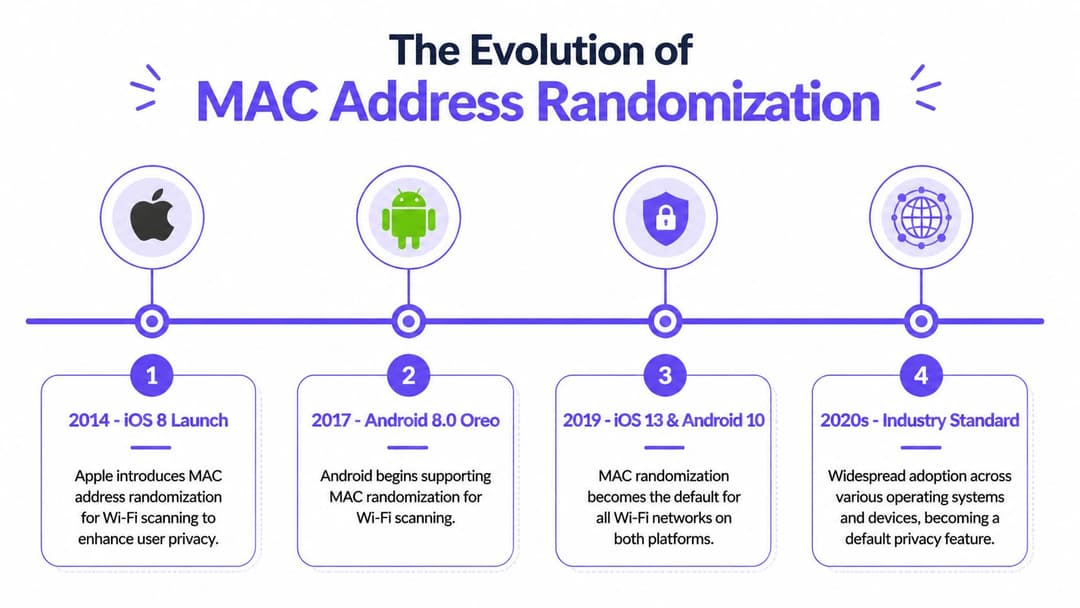
हा बदल एकाच वेळी प्रत्येक WLAN वर दिसून आला नाही. स्कॅनिंग-रँडमायझेशनच्या युगात तयार केलेले नेटवर्क वर्षानुवर्षे व्यवस्थित कार्यरत दिसू शकत होते, परंतु नंतर हँडसेटच्या नियमित अपडेटनंतर त्यात डुप्लिकेट उपकरणे, पुन्हा ऑनबोर्डिंग करण्यात येणारे अपयश आणि गोंधळात टाकणारे ॲनालिटिक्स दिसू लागले. पायाभूत सुविधा तशाच राहिल्या. क्लायंट आयडेंटिटी मॉडेल बदलले.
स्कॅनिंग गोपनीयतेपासून ते कनेक्शन ओळखीपर्यंत
सुरुवातीच्या MAC रँडमायझेशनने प्रामुख्याने प्रोब ट्रॅफिक सुरक्षित केले. नेटवर्क्स शोधत असताना डिव्हाइसेस ओळख मास्क करत असत, आणि नंतर एकदा जॉइन झाल्यावर अनेकदा स्थिर ॲड्रेस वापरत असत. यामुळे अजूनही पॅसिव्ह फूटफॉल ॲनालिटिक्स आणि काही लोकेशन सेवांमध्ये व्यत्यय येत होता, परंतु अनेक प्रोडक्शन WLAN पॉलिसीज सुरक्षित राहिल्या कारण संबंधित क्लायंट MAC ॲक्सेस कंट्रोलसाठी पुरेशा प्रमाणात प्रेडिक्टेबल होता.
एक मोठा ऑपरेशनल अडथळा नंतर आला, जेव्हा प्रमुख क्लायंट प्लॅटफॉर्म्सनी डीफॉल्ट प्रायव्हसी वर्तन म्हणून असोसिएशनला रँडमायझेशन लागू करण्यास सुरुवात केली. त्या क्षणी, ऑनबोर्डिंग, अंमलबजावणी आणि रिपोर्टिंगसाठी MAC हा एक विश्वासार्ह आधार राहिला नाही. ज्या ॲडमिन्सनी रँडमाइज्ड प्रोब्स सहन केले होते, त्यांना आता लाईव्ह सेशनवर रँडमाइज्ड आयडेंटिटीजचा सामना करावा लागला.
तो फरक महत्त्वाचा आहे. प्रोब रँडमायझेशनचा सर्वाधिक प्रभाव निरीक्षकांवर पडला. असोसिएशन रँडमायझेशन तुम्ही दररोज वापरत असलेल्या सिस्टम्सवर परिणाम करते.
ऑपरेटिंग सिस्टम्सनी देखील वेगवेगळे मार्ग अवलंबले. Apple ने सुरुवातीलाच मजबूत प्रायव्हसी डीफॉल्ट्स आणले आणि त्यामध्ये सुधारणा करणे सुरू ठेवले. Android ने देखील याच सामान्य दिशेचा स्वीकार केला, परंतु विक्रेते, चिपसेट आणि मॅनेजमेंट पॉलिसीनुसार त्याचे वर्तन अजूनही बदलते. Windows सामान्यतः सर्वात मिश्रित असते, विशेषतः अशा लॅपटॉप्सवर जे मॅनेज्ड कॉर्पोरेट SSIDs आणि अनमॅनेज्ड अतिथी किंवा होम नेटवर्क दरम्यान फिरत असतात.
२०२६ पर्यंत ऑपरेटिंग सिस्टमनुसार MAC रँडमायझेशनची वर्तणूक
| ऑपरेटिंग सिस्टम | डिफॉल्ट वर्तन | रँडमायझेशनची व्याप्ती | अॅडमिनिस्ट्रेटर नोट्स |
|---|---|---|---|
| iOS | आधुनिक WiFi नेटवर्कवर डिफॉल्टनुसार सक्षम केलेले असते | सामान्यतः प्रति SSID कायम राहते | मजबूत गोपनीयता डिफॉल्ट्स. जोपर्यंत SSID स्पष्टपणे व्यवस्थापित केले जात नाही तोपर्यंत जुने MAC आधारित नियंत्रणे बऱ्याचदा अयशस्वी ठरतात. |
| Android | आधुनिक आवृत्त्यांवर डिफॉल्टनुसार सक्षम केलेले असते | बऱ्याचदा प्रति SSID, डिव्हाइस आणि पॉलिसीनुसार काही फरकांसह | विक्रेत्यांमधील फरक महत्त्वाचे ठरतात. Samsung, Pixel, Zebra आणि इतर प्रकारच्या उपकरणांची स्वतंत्रपणे चाचणी करा. |
| Windows 10 and 11 | प्रोफाइल आणि डिव्हाइस क्षमतेनुसार बदलते | पर्यायी रोटेशन वर्तनासह प्रोफाइल आधारित असू शकते | मिश्र वापराच्या लॅपटॉप्सवर लक्ष ठेवा. कॉर्पोरेट SSIDs ला व्यवस्थापित सेटिंग्जची आवश्यकता असू शकते तर गेस्ट SSIDs गोपनीयता अनुकूल राहू शकतात. |
कार्यात्मकदृष्ट्या टाइमलाइन का महत्त्वाची आहे
अनेक एंटरप्राइझ डिझाइन्स अजूनही संक्रमण काळातील गृहितकांवर आधारित आहेत. एखाद्या टीमला आठवू शकते की रँडमायझेशन ही "मुख्यतः केवळ स्कॅनिंगची समस्या" होती आणि नवीन OS रिलीजमुळे प्रायव्हेट MACs हे सामान्य असोसिएशन वर्तनाचा भाग बनल्यानंतर काय बदलले याकडे ते दुर्लक्ष करू शकतात. म्हणूनच लेगसी MAB वर्कफ्लो, उपकरण-विशिष्ट DHCP रिझर्व्हेशन्स आणि MAC शी जोडलेले अतिथी रेकॉर्ड्स क्लायंट बाजूने सहकार्य करणे थांबवल्यानंतरही बऱ्याच काळासाठी प्रॉडक्शनमध्ये राहतात.
हा एका व्यापक प्रायव्हसी ट्रेंडचा भाग आहे, कोणतीही वेगळी WiFi ची त्रुटी नाही. Apple ची iCloud Private Relay प्रायव्हसी मॉडेल याच दिशेने निर्देश करते. एंडपॉइंट विक्रेते संपूर्ण स्टॅकमध्ये पॅसिव्ह आयडेंटिफायर्स कमी करत आहेत, ज्याचा अर्थ असा की नेटवर्क टीम्सना अशा ओळख पद्धतींची आवश्यकता आहे ज्या या बदलाला तोंड देऊन टिकून राहतील.
यावरील व्यावहारिक उपाय म्हणजे डिझाइनमध्ये पुन्हा जबरदस्तीने कायमस्वरूपी हार्डवेअर ओळख आणणे हा नाही. तर ट्रस्ट डिसिजन स्टॅकमध्ये वरच्या पातळीवर नेणे हा आहे. Passpoint, सर्टिफिकेट-आधारित ऑनबोर्डिंग, आणि OpenRoaming ॲडमिसना फॅक्टरी MAC वर अवलंबून न राहता युजर्स आणि डिव्हाइसेस ओळखण्याचा एक स्थिर मार्ग देतात - ज्या फॅक्टरी MAC ला मॉडर्न प्लॅटफॉर्म्स अधिकाधिक खाजगी मानू लागले आहेत.
जर एखादी WiFi रचना क्लायंट ओळखण्यासाठी कायमस्वरूपी हार्डवेअर पत्त्यावर अवलंबून असेल, तर ती रचना आता जुनी होत चालली आहे. MAC व्हिजिबिलिटी परत मिळवण्याचा प्रयत्न करण्यापेक्षा आयडेंटिटी-बेस्ड ॲक्सेस हा तुम्हाला अधिक चांगला मार्ग देतो.
रँडमायझेशन नेटवर्क ऑपरेशन्समध्ये कशा प्रकारे व्यत्यय आणते
यामुळे होणाऱ्या नुकसानीचे सर्वात स्पष्ट वर्णन असे आहे. रँडमायझेशन "डिव्हाइस दिसले" आणि "डिव्हाइस ओळखले" यामधील जुना शॉर्टकट संपुष्टात आणते. एकदा का तो शॉर्टकट गेला की, अनेक सामान्य ऑपरेशनल पद्धती एकाच वेळी कोलमडतात.
३०% पेक्षा जास्त मोबाईल उपकरणे डीफॉल्टनुसार MAC randomization वापरतात, आणि यामुळे एका प्रत्यक्ष उपकरणात आणि त्याच्या रिपोर्ट केलेल्या MACs मध्ये १-टू-मेनी रिलेशनशिप तयार होते, ज्यामुळे युनिक उपकरणांची मोजणी गुंतागुंतीची होते आणि ॲनालिटिक्स व पर्सनलायझेशनमध्ये अडथळा येतो, असे नेटवर्क सर्व्हिस ऑपरेटर्सवरील प्रभावाबाबतच्या CUJO च्या विश्लेषणात नमूद केले आहे.

सुरक्षा नियंत्रणे जी आता विश्वासार्ह राहिलेली नाहीत
याचे पहिले बळी सहसा MAC-आधारित नियंत्रणे ठरतात:
- MAC ACLs चे महत्त्व संपते: एखादे डिव्हाइस तुम्ही मंजूर केलेल्या पत्त्यापेक्षा वेगळा पत्ता दाखवू शकते.
- MAB-शैलीतील वर्कफ्लो नाजूक बनतात: व्हाईटलिस्ट केवळ त्यातील आयडेंटिफायरइतकीच स्थिर राहते.
- स्टॅटिक DHCP रिझर्व्हेशन्स निकामी होतात: रिझर्व्हेशन अशा पत्त्याशी संबंधित असते जो क्लायंट कदाचित यापुढे वापरणार नाही.
- लेगसी iPSK मॅपिंग्ज विखुरतात: एक युझर किंवा एक हँडसेट अनेक एंडपॉइंट्ससारखा दिसू शकतो.
हे नेहमीच मोठ्या बिघाडाच्या स्वरूपात समोर येत नाही. यामुळेच हे ऑपरेशनल दृष्ट्या खर्चिक ठरते. टीम्सना मधूनमधून येणाऱ्या ॲक्सेसच्या तक्रारी, पॉलिसी विसंगती किंवा डिव्हाइस रोल्स चुकीच्या पद्धतीने लागू झाल्याचे दिसते, आणि मूळ कारण लक्षणाच्या एक स्तर खाली दडलेले असते.
अॅनालिटिक्स ज्यांच्यावर विश्वास ठेवणे कठीण होत जाते
स्थळांसाठी (venues), विश्लेषणामध्ये (analytics) होणारा परिणाम हा सहसा सर्वात स्पष्ट व्यावसायिक अडथळा ठरतो. लोकांची ये-जा (footfall), थांबण्याचा वेळ (dwell), परत येण्याचा दर आणि प्रवासाचे विश्लेषण हे सर्व वारंवार पाहिले जाणारे डिव्हाइस हे एकाच युझरचे आहे या विश्वासावर अवलंबून असते. रँडमायझेशन तो विश्वास कमकुवत करते.
एखाद्या शॉपिंग सेंटरमध्ये अजूनही जास्त रहदारी असू शकते, परंतु वारंवार येणाऱ्या व्हिजिटर्सची संख्या कमी दिसू शकते कारण पूर्वीचे परिचित हँडसेट्स आता नवीन आयडेंटिफायर्स अंतर्गत दिसून येतात. एखाद्या हॉटेलला असे वाटू शकते की त्यांच्या नेटवर्कवर खरोखर आहेत त्यापेक्षा जास्त फर्स्ट-टाईम गेस्ट्स आहेत. एखाद्या हेल्थकेअर साईटला स्टाफची मोबिलिटी आणि व्हिजिटर्सची ॲक्टिव्हिटी स्पष्टपणे वेगळी करण्यासाठी संघर्ष करावा लागू शकतो.
जर तुमची टीम प्रेझेन्स आणि बिहेवियरल रिपोर्टिंगवर अवलंबून असेल, तर प्रभावित होण्याची दाट शक्यता असलेल्या मेट्रिक्ससाठी हे WiFi ॲनालिटिक्स मार्गदर्शक एक उपयुक्त संदर्भ आहे.
वापरकर्त्याच्या अनुभवातील समस्या ज्या सहजपणे समोर येत नाहीत
काही सर्वात क्लिष्ट समस्या ऑथेंटिकेशनच्या अगदी शेवटी उद्भवतात:
- Captive portals वापरकर्त्यांना अनपेक्षितपणे पुन्हा विचारू शकतात
- पुन्हा ऑथेंटिकेशन (Re-auth) फ्लो वेगवेगळ्या भेटींदरम्यान विसंगत बनतात
- कालचा MAC पत्ता आजचा MAC पत्ता नसल्यामुळे समस्येचे निवारण (Troubleshooting) संथ होते
- हेल्पडेस्क रेकॉर्ड्समध्ये डिव्हाइसचा इतिहास विखुरला जातो
जेव्हा RF व्यवस्थित असते आणि खरी चूक आयडेंटिटी कंटिन्यूइटीची असते, तेव्हा ऑपरेशन्स टीम्स बऱ्याचदा याचे वर्णन "अस्थिर WiFi" असे करतात.
शोध आणि निवारणासाठी कृतीयोग्य तंत्रे
तुम्ही जोपर्यंत समस्येचे अचूक मोजमाप करत नाही, तोपर्यंत तुम्ही तुमच्या इन्फ्रास्ट्रक्चरचे आधुनिकीकरण करू शकत नाही. तात्काळ उद्दिष्ट रँडमायझेशन पूर्णपणे काढून टाकणे हे नाही. ते कुठे दिसून येत आहे, कोणते वर्कफ्लो स्थिर MAC वर अवलंबून आहेत आणि कोणते SSID सर्वात जास्त प्रभावित आहेत हे ओळखणे हे आहे.
तुम्ही आधीपासून वापरत असलेल्या साधनांमध्ये शोध घेण्यापासून सुरुवात करा
बहुतेक एंटरप्राइझ WLAN स्टॅक्स प्रायव्हसी ॲड्रेसेस शोधण्यासाठी पुरेशी टेलिमेट्री आधीच उघड करतात. Meraki, Aruba, Mist, Ruckus आणि तत्सम प्लॅटफॉर्म्समध्ये, स्थानिक पातळीवर व्यवस्थापित केलेल्या MAC पॅटर्नसाठी क्लायंट लिस्ट, ऑथेंटिकेशन अपयश आणि सेशन हिस्ट्रीची तपासणी करा. जर तुम्ही NAC किंवा पॉलिसी इंजिन वापरत असाल तर त्याची RADIUS लॉग्सशी सांगड घाला.
पुढील तीन गोष्टी शोधा:
- असे क्लायंट ज्यांचे दुसरे हेक्स अंक २, ६, A किंवा E आहेत
- एकाच वापरकर्त्याशी संबंधित परंतु वेगवेगळ्या MAC मुळे वारंवार येणारे ऑनबोर्डिंग अपयश
- SSID-विशिष्ट त्रुटी, विशेषतः गेस्ट, BYOD आणि सामायिक-रहिवासी नेटवर्कवर
एक साधे अंतर्गत पुनरावलोकन सहसा हे उघड करते की रँडमायझेशन समान रीतीने विभागलेले नाही. गेस्ट SSIDs वर हे सहसा सर्वात आधी दिसून येते. जेव्हा अनमॅनेज्ड किंवा कमी मॅनेज्ड डिव्हाइसेस जॉइन होतात तेव्हा स्टाफ SSIDs वर अडचणी येऊ लागतात. मल्टी-टेनंट एन्व्हायरनमेंट्सना सहसा याचा सर्वात मोठा फटका बसतो कारण नेटवर्क एकाच वेळी ग्राहक डिव्हाइसेस आणि पॉलिसी अंमलबजावणी या दोन्ही गोष्टींना सपोर्ट करण्याचा प्रयत्न करत असते.
ब्लॉक करणे कुठे योग्य आहे ते ठरवा
अनेक टीम्स पुढे हाच प्रश्न विचारतात. आपण रँडमाइज्ड MAC ब्लॉक केले पाहिजेत का? याचे प्रामाणिक उत्तर असे आहे की, काही मर्यादित प्रकरणांमध्ये तात्पुरते नियंत्रण म्हणून हे उपयुक्त ठरू शकते, परंतु ही दीर्घकालीन धोरण म्हणून एक कमकुवत रणनीती आहे.
ब्लॉक करणे तेव्हा उपयुक्त ठरू शकते जेव्हा:
- कॉर्पोरेट SSID ला कठोर व्यवस्थापित-डिव्हाइस नियमांचे पालन करणे आवश्यक असते
- नवीन पर्याय तैनात केला जात असताना तुम्हाला जुना वर्कफ्लो टिकवून ठेवण्याची आवश्यकता असते
- अनुपालन किंवा ऑपरेशनल कारणांमुळे विशिष्ट डिव्हाइस क्लासने ज्ञात, निश्चित ओळख वापरणे आवश्यक असते
ब्लॉक करणे सहसा उलट उलटते जेव्हा:
- SSID हा सार्वजनिक, पाहुण्यांच्या वापरासाठीचा किंवा वारंवार बदलणारा वापरकर्ता बेस असलेला आहे
- हे फीचर कसे बंद करावे हे वापरकर्त्यांना सहज समजत नाही
- तुमचा सपोर्ट डेस्क प्रत्येक OS प्रकाराला मार्गदर्शन करण्यासाठी सुसज्ज नाही
- तुम्हाला अडथळाविरहित प्रवेश हवा आहे, अपवादाचा दुसरा मार्ग नको
यात सोपा तडजोड आहे. ब्लॉक केल्याने काही प्रमाणात नियंत्रण परत मिळते, परंतु यामुळे सहसा वापरकर्त्याचा अनुभव खराब होतो आणि टाळता येण्याजोगा सपोर्ट ओव्हरहेड तयार होतो.
आज उपयुक्त ठरणारे धोरणात्मक निवारण उपाय
अल्पकालीन उपाय वापरणे योग्य ठरेल जर ते योग्य रिडिझाइन करण्यासाठी पुरेसा वेळ मिळवून देत असतील:
- वापराच्या प्रकरणांनुसार वर्गीकरण करा: व्यवस्थापित स्टाफ अॅक्सेसला गेस्ट आणि BYOD अॅक्सेसपासून वेगळे ठेवा.
- जिथे तुम्ही डिव्हाइसेस नियंत्रित करता तिथे MDM वापरा: कॉर्पोरेट SSIDs वर, वापरकर्त्यांनी गोपनीयता सेटिंग्ज स्वतः मॅन्युअली बदलण्यावर अवलंबून राहण्याऐवजी नेटवर्क प्रोफाइल्स पुश करा.
- MAC वर अवलंबून असणाऱ्या धारणा बंद करा: DHCP रिझर्व्हेशन्स, NAC शॉर्टकट आणि डिव्हाइस विशिष्ट नियमांचे ऑडिट करा.
- अपवादात्मक वर्कफ्लो दस्तऐवजीकरण करा: जर एखाद्या वैद्यकीय उपकरणाला, प्रिंटरला किंवा कन्सोलला स्थिर ओळखीची आवश्यकता असेल, तर त्याला डिफॉल्ट मॉडेल न मानता एक विशिष्ट अपवाद म्हणून हाताळा.
त्यापैकी कोणतेही उपाय मूळ ओळख समस्येचे निराकरण करत नाहीत. ते फक्त त्या समस्येला ऑपरेशन्सच्या प्रत्येक कोपऱ्यात पसरण्यापासून रोखतात.
ओळख-आधारित नेटवर्किंगसह भविष्याचा स्वीकार करणे
MAC रँडमायझेशनला सर्वात मजबूत प्रतिसाद म्हणजे MAC ॲड्रेसला विश्वासाचा केंद्रबिंदू मानणे बंद करणे. हाच मूलभूत डिझाइन बदल आहे. ओळख-आधारित नेटवर्किंग निर्णय बिंदूला एका बदलण्यायोग्य हार्डवेअर टोकनवरून अशा गोष्टीवर स्थलांतरित करते ज्यावर नेटवर्क अवलंबून राहू शकते: एक युझर, एक सर्टिफिकेट, एक डिरेक्टरी ऑब्जेक्ट, एक डिव्हाइस पोश्चर निर्णय, किंवा फेडरेटेड ऑनबोर्डिंग स्थिती.
Passpoint आणि OpenRoaming मुळे हे समीकरण कसे बदलते
त्यामुळे Passpoint आणि OpenRoaming हे केवळ सुविधेचे फीचर्स राहत नाहीत. ते captive portals आणि सामायिक पासवर्डवरील अवलंबित्व कमी करतात, आणि जुनी पाहुण्यांची वर्कफ्लो प्रक्रिया सुरू होण्यापूर्वीच नेटवर्कला विश्वासाचे निर्णय घेण्याची परवानगी देतात.
ते महत्त्वाचे आहे कारण UK मधील ७२% मोबाईल डिव्हाइसेस आता डीफॉल्टनुसार MAC रँडमाइज करतात, आणि योग्य सपोर्ट नसलेल्या नेटवर्कमध्ये पहिल्या-पॅकेटचे ऑथेंटिकेशन अपयशी होण्याचे प्रमाण ४०% पर्यंत असू शकते. तोच IETF मसुदा नोंदवतो की ANQP रँडमायझेशन हिंट्ससह Hotspot 2.0 लागू केल्याने री-असोसिएशन ३५% ने कमी होऊ शकतात, म्हणूनच अतिथी आणि निवासी वातावरणाचे नियोजन करणाऱ्या आर्किटेक्ट्सनी MAC ॲड्रेस रँडमायझेशनवरील IETF मसुदा बारकाईने वाचणे गरजेचे आहे.
Passpoint मॉडेलला "हा MAC कोणाचा आहे?" ऐवजी "या डिव्हाइसकडे या नेटवर्कसाठी वैध ऑनबोर्डिंग संबंध आहे का?" यामध्ये बदलते. हा एक विचार करण्यासारखा अधिक चांगला प्रश्न आहे.
एक आधुनिक डिझाइन कसे दिसते
एका व्यावहारिक आर्किटेक्चरमध्ये सहसा हे गुणधर्म असतात:
- गेस्ट अॅक्सेस Passpoint किंवा OpenRoaming वापरतो: वापरकर्ता एकदाच ऑथेंटिकेट करतो आणि पुन्हा भेट दिल्यावर पहिल्या पॅकेटपासूनच एनक्रिप्टेड कनेक्टिव्हिटी मिळवतो.
- स्टाफ अॅक्सेस डिरेक्टरी-बॅक्ड आयडेंटिटी वापरतो: Entra ID, Google Workspace, किंवा Okta हे व्यक्ती आणि व्यवस्थापित डिव्हाइसच्या स्थितीभोवती अॅक्सेस सुरक्षित करू शकतात.
- शक्य तिथे सर्टिफिकेट्स सामायिक गुपितांची जागा घेतात: ते अधिक चांगल्या प्रकारे स्केल होतात आणि MAC बाउंड लॉजिकपेक्षा अधिक स्पष्टपणे गोपनीयतेच्या बदलांना तोंड देतात.
- जुन्या डिव्हाइसेसना नियंत्रित अपवादात्मक मार्ग मिळतो: प्रिंटर, IoT आणि कठीण एंडपॉइंट्ससाठी iPSK अजूनही उपयुक्त आहे, परंतु त्याने तुमच्या संपूर्ण अॅक्सेस मॉडेलची व्याख्या ठरवू नये.
गोपनीयता मागे घेण्याचा प्रयत्न करण्यापेक्षा हे का उत्तम आहे
तुम्ही वापरकर्त्यांना प्रायव्हसी फीचर्स बंद करण्यासाठी मनवण्यात, प्रत्येक हँडसेट मॉडेलसाठी माहितीपर लेख लिहिण्यात आणि प्रत्येक OS अपडेटनंतर विसंगत वर्तन शोधण्यात महिने घालवू शकता. किंवा तुम्ही नेटवर्क अशा डिझाइनवर हलवू शकता जे गृहीत धरते की क्लायंट डीफॉल्टनुसार त्यांच्या ओळखीचे रक्षण करतील.
दुसरा मार्ग अधिक टिकाऊ आहे. यामुळे सुरक्षिततेतही सुधारणा होते. शेअर केलेले पासवर्ड, कमकुवत कॅप्टिव्ह पोर्टल्स आणि MAC लुकअप्स या नेहमीच तडजोडी होत्या. रँडमायझेशनने फक्त हे दाखवून दिले की त्या तडजोडी किती कमकुवत झाल्या होत्या.
जुने व्हिजिबिलिटी मॉडेल पुनर्संचयित करणे हे ध्येय नाही. तर ज्या नेटवर्कला आता त्याची गरजच उरणार नाही असे नेटवर्क तयार करणे हे ध्येय आहे.
MAC रँडमायझेशनबद्दल वारंवार विचारले जाणारे प्रश्न
MAC रँडमायझेशनमुळे सुरक्षा सुधारते की केवळ गोपनीयता
प्रामुख्याने गोपनीयता. हे कायमस्वरूपी हार्डवेअर ॲड्रेस लपवून वेगवेगळ्या नेटवर्क्सवर ट्रॅकिंग रोखण्यास मदत करते. हे वापरकर्ता विश्वासार्ह आहे, डिव्हाइस नियमांचे पालन करत आहे किंवा सेशन सुरक्षित आहे हे आपोआप सिद्ध करत नाही. म्हणूनच आयडेंटिटी, सर्टिफिकेट आणि पोश्चर नियंत्रणे अजूनही महत्त्वाची आहेत.
आपण वापरकर्त्यांना ते बंद करण्यास सांगावे का
केवळ मर्यादित प्रकरणांमध्ये. कॉर्पोरेट SSID वरील मॅनेज्ड स्टाफ डिव्हाइसेससाठी, जर सेटिंग MDM द्वारे पुश केली गेली असेल आणि स्पष्ट पॉलिसीशी जोडलेली असेल तर ते वाजवी असू शकते. गेस्ट्स, रहिवासी किंवा कॅज्युअल व्हिजिटर्ससाठी, लोकांना प्रायव्हसी फीचर डिसेबल करण्यास सांगणे हा सहसा एक वाईट अनुभव ठरतो आणि सपोर्टचा भार वाढवतो.
विद्यार्थी गृहनिर्माण आणि बिल्ड-टू-रेंट क्षेत्राला याचा इतका मोठा फटका का बसत आहे
कारण त्या वातावरणात अनेकदा ग्राहक उपकरणे, जुने ऑनबोर्डिंग पॅटर्न्स आणि हाय सपोर्ट सेन्सिटिव्हिटी यांचे मिश्रण असते. युकेमध्ये, बिल्ड-टू-रेंट आणि स्टुडंट हाउसिंगमध्ये WiFi ॲक्सेसच्या तक्रारींमध्ये ३१% वाढ झाली आहे, ज्यामधील ५५% तक्रारी रँडमाइज्ड MACs मुळे iPSK पॉलिसींचे तुकडे झाल्यामुळे उद्भवल्या आहेत, असे रँडमाइज्ड MAC ॲड्रेसच्या समस्यांवरील या मार्गदर्शकामध्ये सांगितले आहे.
मल्टी-टेनंट वातावरणात सर्वात चांगले काय काम करते
समस्या वेगवेगळ्या भागांमध्ये विभाजित करा. रहिवासी आणि कर्मचाऱ्यांसाठी आयडेंटिटी-आधारित ऑनबोर्डिंग वापरा, जुन्या अपवादांना कडकपणे नियंत्रित ठेवा आणि कायमस्वरूपी MAC व्हिजिबिलिटी लक्षात ठेवून डिझाइन करणे टाळा. एखादी साइट सार्वत्रिक पर्याय म्हणून जितकी जास्त iPSK वर अवलंबून राहील, तितकीच क्लायंट गोपनीयता वैशिष्ट्ये वाढल्यामुळे ती अधिक ठिसूळ बनेल.
जर तुम्ही हार्डवेअर पत्त्यांऐवजी ओळखीच्या आधारावर अतिथी, कर्मचारी किंवा मल्टि-टेनंट WiFi चे नव्याने नियोजन करत असाल, तर Purple या बदलासाठीच तयार केले गेले आहे. हे Passpoint आणि OpenRoaming ला सपोर्ट करते, Entra ID, Google Workspace आणि Okta शी समाकलित होते, आणि शेअर्ड पासवर्ड्स तसेच Captive Portal च्या त्रासाला सुरक्षित, विना-पासवर्ड ॲक्सेससह बदलण्यास मदत करते जो हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर, ट्रान्सपोर्ट आणि निवासी वातावरणात काम करतो.



