
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exitआपका स्थान व्यस्त है। लॉबी भरी हुई है, कैफे की कतार दरवाजे से बाहर है, और आपके WiFi डैशबोर्ड के अनुसार वापस आने वाले विजिटर्स की संख्या में भारी गिरावट आई है। कल कनेक्ट होने वाले डिवाइस आज बिल्कुल नए दिख रहे हैं। Captive Portal सेशन बार-बार दिखाई दे रहे हैं। बिना किसी स्पष्ट कारण के फुटफॉल ट्रेंड्स लड़खड़ा रहे हैं।
आमतौर पर यह वह बिंदु होता है जहाँ टीमें एनालिटिक्स प्लेटफ़ॉर्म, AP वेंडर, या खराब फर्मवेयर रिलीज़ को दोष देना शुरू कर देती हैं। कई वातावरणों में, वास्तविक परिवर्तन अधिक सरल होता है। क्लाइंट अब डिफ़ॉल्ट रूप से randomize mac address मानों का उपयोग करते हैं, और नेटवर्क अभी भी MAC पते के साथ ऐसा व्यवहार करने का प्रयास कर रहा है जैसे कि वे स्थिर पहचान हों।
वह बेमेल केवल रिपोर्टिंग को ही प्रभावित नहीं करता है। यह एक्सेस कंट्रोल, नीति प्रवर्तन, समस्या निवारण, और गेस्ट अनुभव को प्रभावित करता है। और यह समाप्त होने वाला भी नहीं है। गोपनीयता सुविधाएँ अब मुख्यधारा के ऑपरेटिंग सिस्टम में निर्मित हैं, और वे ठीक वही कर रही हैं जिसके लिए उन्हें डिज़ाइन किया गया था: क्रॉस-नेटवर्क डिवाइस ट्रैकिंग को कठिन बनाना।
व्यावहारिक प्रतिक्रिया इस सुविधा से हमेशा लड़ना नहीं है। यह स्वीकार करना है कि MAC पता अब आधुनिक WiFi के लिए एक विश्वसनीय प्राइमरी की नहीं रह गया है, और फिर मजबूत पहचान संकेतों के आधार पर नए सिरे से डिज़ाइन तैयार करना है। यहीं पर Passpoint, OpenRoaming, सर्टिफिकेट-आधारित ऑनबोर्डिंग, और डायरेक्टरी-बैक एक्सेस का महत्व शुरू होता है।
गायब होते डिवाइसों का रहस्यमयी मामला
सोमवार की सुबह, अतिथि WiFi के आंकड़े गलत दिखाई देते हैं। लौटने वाले विज़िटर्स कम हो गए हैं, नए डिवाइस बढ़ गए हैं, और हेल्पडेस्क पर उन उपयोगकर्ताओं की कतार है जो दावा करते हैं कि उन्होंने पिछले सप्ताह ही ऑनबोर्डिंग पूरी कर ली थी। होटलों, रिटेल पार्कों, अस्पतालों और बहु-आवासीय साइटों में, मैंने इस पैटर्न को हर बार एक ही प्रतिक्रिया देते देखा है। टीमें कंट्रोलर, Captive Portal लॉग और फ़र्मवेयर नोट्स की जाँच करना शुरू कर देती हैं, भले ही WLAN अक्सर ठीक उसी तरह काम कर रहा हो जैसा उसे डिज़ाइन किया गया था।
जो बदला है वह पहचान का संकेत है। क्लाइंट डिवाइस अभी भी दिखाई देते हैं। वे बस एक ऐसा हार्डवेयर एड्रेस प्रस्तुत करना बंद कर देते हैं जिसे आप स्थायी मान सकें। एक फोन स्कैन, एसोसिएशन या SSID में अलग-अलग MAC वैल्यू के तहत दिखाई दे सकता है, जो संबंधित प्लेटफॉर्म और प्राइवेसी सेटिंग्स पर निर्भर करता है।
यह गलत जगह पर विश्वास को तोड़ता है। यदि नेटवर्क अभी भी MAC एड्रेस को प्राथमिक कुंजी के रूप में मानता है, तो सामान्य उपयोगकर्ता व्यवहार मंथन, फिर से पंजीकरण, या पॉलिसी विफलता जैसा दिखने लगता है।
एडमिन आमतौर पर सबसे पहले क्या नोटिस करते हैं
शुरुआती संकेत आमतौर पर ऑपरेशनल होते हैं, थ्योरिटिकल नहीं:
- बार-बार आने वाले विजिटर्स की संख्या में गड़बड़ी होती है: एक जाना-पहचाना डिवाइस नया दिखने लगता है, इसलिए एनालिटिक्स अधिग्रहण को बढ़ा-चढ़ाकर दिखाते हैं और वफादारी को कम आंकते हैं।
- Captive Portal संकेत फिर से दिखाई देते हैं: उपयोगकर्ता फिर से कनेक्ट होते हैं लेकिन उनके साथ पहली बार आए अतिथियों जैसा व्यवहार किया जाता है क्योंकि पता अब मूल सत्र से मेल नहीं खाता है।
- MAC-आधारित नीतियां असंगत रूप से विफल होती हैं: क्लाइंट द्वारा पहचान बदलने के बाद किसी विशिष्ट पते से जुड़े नियम लागू होना बंद हो जाते हैं।
- समस्या निवारण धीमा हो जाता है: सहायता टीमों को एक ही हैंडसेट के लिए कई डिवाइस रिकॉर्ड दिखाई देते हैं और वे गलत इतिहास को खोजने में समय बर्बाद करते हैं।
नेटवर्क अभी भी क्लाइंट को कैरी कर रहा है। बस अब उसके पास इसे पहचानने का कोई स्थिर MAC-आधारित तरीका नहीं रह गया है।
यह एनालिटिक्स से आगे क्यों जाता है
यह केवल रिपोर्टिंग की समस्या नहीं है। एड्रेस रोटेशन सामान्य हो जाने के बाद MAC-निर्भर नियंत्रणों की उम्र तेजी से दिखने लगती है। DHCP रिजर्वेशन, MAC ऑथेंटिकेशन बाईपास, डिवाइस अनुमति सूचियां, कुछ NAC प्रोफाइलिंग तरीके और पुराने गेस्ट वर्कफ़्लो सभी उस निरंतरता पर निर्भर करते हैं जो कई आधुनिक क्लाइंट अब प्रदान नहीं करते हैं।
यह MAC रैंडमाइजेशन को कोई गलती नहीं बनाता है। यह एक वास्तविक प्राइवेसी समस्या का समाधान करता है, विशेष रूप से सार्वजनिक WiFi में जहां पैसिव ट्रैकिंग करना पहले बहुत आसान हुआ करता था। परिचालन संबंधी समस्या यह है कि कई नेटवर्क एक ऐसे आइडेंटिफायर के आसपास बनाए गए थे जिसे ऑपरेटिंग सिस्टम अब डिस्पोजेबल मानते हैं।
इसका समाधान आर्किटेक्चरल है। MAC address का उपयोग केवल वहीं करें जहां यह अभी भी सहायक है, और फिर एक्सेस कंट्रोल और पॉलिसी को अधिक मजबूत पहचान सिग्नलों जैसे कि सर्टिफिकेट, यूजर ऑथेंटिकेशन, डिवाइस पोस्चर, Passpoint प्रोफाइल और OpenRoaming जैसे फेडरेशन मॉडल पर स्थानांतरित करें। यदि आपका वर्तमान डिज़ाइन अभी भी काफी हद तक स्टैटिक हार्डवेयर पहचान पर निर्भर करता है, तो समीक्षा करें कि WiFi पर MAC address authentication कहाँ विफल होने लगता है और कहाँ पहचान-आधारित ऑनबोर्डिंग आपको स्पष्ट पॉलिसी, बेहतर ऑडिटिंग और अधिक विश्वसनीय एनालिटिक्स प्रदान करती है।
जो नेटवर्क उस मॉडल के अनुकूल हो जाते हैं, वे गायब होने वाले डिवाइसों का पीछा करना बंद कर देते हैं और इसके बजाय ऑथेंटिकेटेड उपयोगकर्ताओं, विश्वसनीय डिवाइसों और वैध सत्रों को ट्रैक करना शुरू कर देते हैं।
MAC Address Randomization क्या है
एक फ़ैक्टरी MAC एड्रेस निर्माण के समय प्रिंट किए गए स्थायी नाम बैज की तरह होता है। MAC address randomization वह डिस्पोजेबल बैज है जिसे कोई डिवाइस पहनने का विकल्प चुनता है, ताकि आस-पास के नेटवर्क आसानी से एक स्थान से दूसरे स्थान पर उसका पीछा न कर सकें।
सरल शब्दों में कहें तो यह प्राइवेसी का मामला है। सार्वजनिक WiFi ऑपरेटर, विज्ञापनदाता और तीसरे पक्ष निष्क्रिय पहचान के लिए स्थिर MAC पर बहुत अधिक निर्भर रहते थे। रैंडमाइजेशन हार्डवेयर पते को स्थानीय रूप से प्रबंधित पते से बदलकर उस दृश्यता को कम कर देता है।
एक रैंडमाइज्ड एड्रेस की पहचान कैसे करें
एक त्वरित तकनीकी संकेत है जिसका उपयोग अधिकांश एडमिन तुरंत कर सकते हैं। एक रैंडमाइज़्ड MAC address की पहचान की जा सकती है क्योंकि इसका दूसरा हेक्स अंक 2, 6, A, या E होगा, जैसा कि Mist की MAC address randomization गाइड में दिखाया गया है। उसी गाइड में यह भी उल्लेख किया गया है कि निर्माता द्वारा असाइन किए गए OUI की अपेक्षा करने वाली लिगेसी पॉलिसियां इन पतों के खिलाफ 100% अस्वीकृति दर (rejection rate) के साथ विफल हो जाएंगी।
उदाहरण:
- 92:B1:B8:42:D1:85 एक स्थानीय रूप से प्रशासित एड्रेस को दर्शाता है
- दूसरा हेक्स अंक इसका मुख्य संकेत है
- यह महत्वपूर्ण है क्योंकि OUI-आधारित धारणाएं अब लागू नहीं होती हैं
यदि आपका WLAN कंट्रोलर, NAC प्लेटफॉर्म, या RADIUS लॉग्स जॉइन करने के समय क्लाइंट MAC दिखा सकते हैं, तो आप आमतौर पर इस पैटर्न को तुरंत फ़िल्टर कर सकते हैं।
पुराने WiFi डिज़ाइन क्यों टूट जाते हैं
विरासत WiFi डिज़ाइनों में यह माना गया था कि एक MAC एड्रेस एक्सेस और पॉलिसी को सुरक्षित करने के लिए पर्याप्त रूप से डिवाइस का प्रतिनिधित्व करता है। यही कारण है कि इतने सारे वातावरण अभी भी इसका उपयोग इसके लिए करते हैं:
- एक्सेस निर्णय: MAC ACLs और MAC प्रमाणीकरण बाईपास
- पता प्रबंधन: स्टैटिक DHCP मैपिंग
- सेगमेंटेशन शॉर्टकट: डिवाइस-विशिष्ट VLAN या रोल असाइनमेंट
- लीगेसी ऑनबोर्डिंग: सरल प्री-शेयर्ड की मैपिंग
वे वर्कफ़्लो तब समझ में आते थे जब हार्डवेयर आइडेंटिफायर एक ही रहता था। वे तब काम नहीं करते जब क्लाइंट डिज़ाइन के अनुसार ही रैंडमाइज़ करते हैं।
यह विरासत ऑनबोर्डिंग से कहाँ टकराता है, इसके बारे में अधिक विस्तृत जानकारी के लिए, WiFi के लिए MAC एड्रेस ऑथेंटिकेशन का यह गाइड एक उपयोगी सहयोगी पठन है।
व्यावहारिक नियम: यदि आपकी पॉलिसी निर्माता OUIs पर निर्भर करती है, तो मान लें कि यह प्राइवेसी-सक्षम क्लाइंट डिवाइसों को गलत तरीके से वर्गीकृत करेगी।
विभिन्न डिवाइसों में रैंडमाइजेशन का विकास
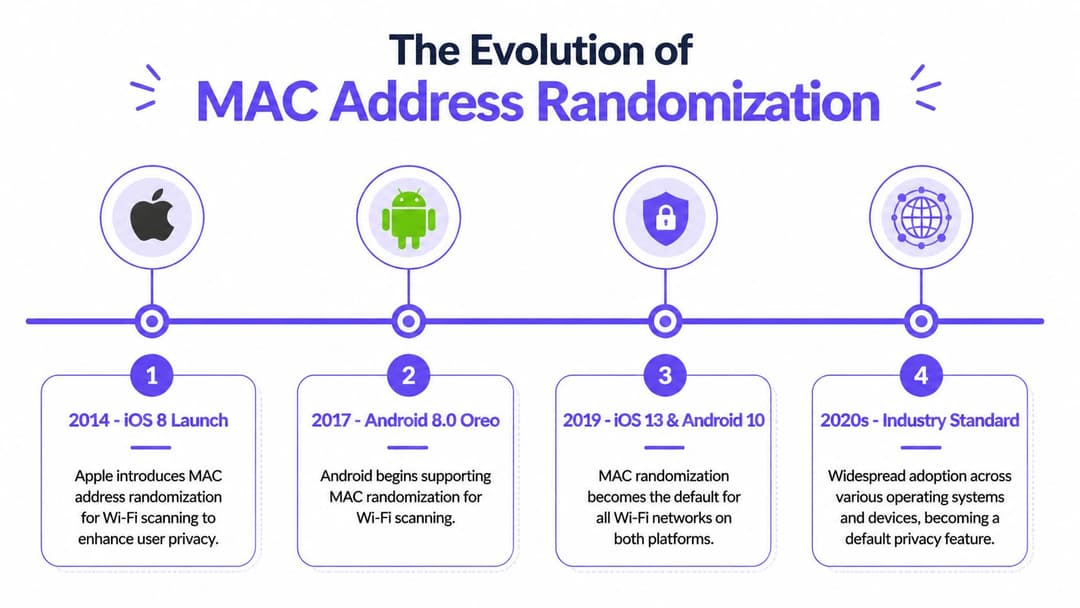
यह बदलाव एक साथ हर WLAN पर नहीं दिखा। स्कैनिंग-रैंडमाइजेशन के दौर में बना नेटवर्क वर्षों तक सही काम करता हुआ दिख सकता था, फिर एक सामान्य हैंडसेट रिफ्रेश के बाद डुप्लिकेट डिवाइस, असफल री-ऑनबोर्डिंग और शोर-शराबे वाले एनालिटिक्स दिखने लगे। इंफ्रास्ट्रक्चर वही रहा। क्लाइंट पहचान मॉडल बदल गया।
स्कैनिंग प्राइवेसी से लेकर कनेक्शन पहचान तक
प्रारंभिक MAC रैंडमाइजेशन मुख्य रूप से प्रोब ट्रैफ़िक की सुरक्षा करता था। नेटवर्क की खोज करते समय डिवाइस अपनी पहचान छिपा लेते थे, फिर नेटवर्क से जुड़ने के बाद अक्सर एक स्थिर पते का उपयोग करते थे। इससे निष्क्रिय फ़ुटफ़ॉल एनालिटिक्स और कुछ स्थान सेवाएँ अभी भी बाधित होती थीं, लेकिन कई प्रोडक्शन WLAN नीतियां बची रहीं क्योंकि संबद्ध क्लाइंट MAC एक्सेस कंट्रोल के लिए पर्याप्त रूप से अनुमान लगाने योग्य बना रहा।
एक महत्वपूर्ण परिचालन व्यवधान बाद में आया, जब प्रमुख क्लाइंट प्लेटफ़ॉर्मों ने डिफ़ॉल्ट गोपनीयता व्यवहार के रूप में एसोसिएशन पर रैंडमाइजेशन लागू करना शुरू कर दिया। उस बिंदु पर, MAC ऑनबोर्डिंग, प्रवर्तन और रिपोर्टिंग के लिए एक विश्वसनीय आधार नहीं रह गया। जिन एडमिनों ने रैंडमाइज्ड प्रोब्स को सहन किया था, उन्हें अचानक लाइव सेशन पर रैंडमाइज्ड पहचानों से निपटना पड़ा।
वह अंतर मायने रखता है। प्रोब रैंडमाइजेशन ने ज्यादातर केवल मॉनिटर करने वाले ऑब्जर्वर्स को प्रभावित किया था। एसोसिएशन रैंडमाइजेशन उन सिस्टम को प्रभावित करता है जिन पर आप हर दिन निर्भर रहते हैं।
ऑपरेटिंग सिस्टमों ने भी अलग-अलग रास्ते अपनाए। Apple ने शुरुआत में ही मजबूत गोपनीयता डिफ़ॉल्ट लागू किए और उनमें सुधार करना जारी रखा। Android ने भी इसी सामान्य दिशा को अपनाया, लेकिन विक्रेता, चिपसेट और प्रबंधन नीति के आधार पर व्यवहार अभी भी भिन्न होता है। Windows आमतौर पर सबसे अधिक मिश्रित होता है, विशेष रूप से उन लैपटॉप पर जो प्रबंधित कॉर्पोरेट SSIDs और अप्रबंधित अतिथि या घरेलू नेटवर्क के बीच आते-जाते हैं।
2026 तक Operating System के अनुसार MAC Randomization व्यवहार
| ऑपरेटिंग सिस्टम | डिफ़ॉल्ट व्यवहार | रैंडमाइजेशन का दायरा | प्रशासक नोट |
|---|---|---|---|
| iOS | आधुनिक WiFi नेटवर्क पर डिफ़ॉल्ट रूप से सक्षम | आमतौर पर प्रति SSID स्थायी | मजबूत गोपनीयता डिफ़ॉल्ट। पुराने MAC-आधारित नियंत्रण अक्सर विफल हो जाते हैं जब तक कि SSID को स्पष्ट रूप से प्रबंधित न किया जाए। |
| Android | आधुनिक संस्करणों पर डिफ़ॉल्ट रूप से सक्षम | अक्सर प्रति SSID, डिवाइस और पॉलिसी के अनुसार कुछ भिन्नता के साथ | विक्रेता के अंतर महत्वपूर्ण हैं। Samsung, Pixel, Zebra और अन्य फ्लीट प्रकारों का अलग से परीक्षण करें। |
| Windows 10 and 11 | प्रोफ़ाइल और डिवाइस क्षमता के आधार पर भिन्न होता है | प्रोफ़ाइल-आधारित हो सकता है, वैकल्पिक रोटेशन व्यवहार के साथ | मिश्रित-उपयोग वाले लैपटॉप पर नज़र रखें। कॉर्पोरेट SSIDs को प्रबंधित सेटिंग्स की आवश्यकता हो सकती है जबकि अतिथि SSIDs गोपनीयता-अनुकूल रह सकते हैं। |
परिचालन के लिहाज से यह टाइमलाइन क्यों मायने रखती है
कई एंटरप्राइज़ डिज़ाइन अभी भी संक्रमण काल की मान्यताओं को दर्शाते हैं। एक टीम को याद हो सकता है कि रैंडमाइजेशन "ज्यादातर एक स्कैनिंग समस्या" थी और वे इस बात को कम आंक सकते हैं कि नए OS रिलीज़ द्वारा निजी MACs को सामान्य एसोसिएशन व्यवहार का हिस्सा बनाने के बाद क्या बदलाव आया। यही कारण है कि विरासत में मिले MAB वर्कफ़्लो, डिवाइस-विशिष्ट DHCP रिज़र्वेशन, और MAC-बद्ध अतिथि रिकॉर्ड क्लाइंट साइड द्वारा सहयोग बंद करने के बहुत बाद तक भी प्रोडक्शन में बने रहते हैं।
यह एक व्यापक गोपनीयता प्रवृत्ति का भी हिस्सा है, न कि कोई अलग-थलग WiFi विचित्रता। Apple का iCloud Private Relay गोपनीयता मॉडल इसी दिशा में इशारा करता है। एंडपॉइंट विक्रेता पूरे स्टैक में निष्क्रिय पहचानकर्ताओं को कम कर रहे हैं, जिसका अर्थ है कि नेटवर्क टीमों को ऐसी पहचान विधियों की आवश्यकता है जो उस बदलाव के बाद भी बनी रहें।
व्यावहारिक प्रतिक्रिया यह नहीं है कि स्थायी हार्डवेयर पहचान को वापस डिज़ाइन में लागू किया जाए। बल्कि यह है कि ट्रस्ट निर्णय को स्टैक में ऊपर ले जाया जाए। Passpoint, सर्टिफिकेट-आधारित ऑनबोर्डिंग, और OpenRoaming प्रशासकों को उपयोगकर्ताओं और उपकरणों की पहचान करने का एक स्थिर तरीका प्रदान करते हैं, बिना किसी फ़ैक्टरी MAC पर निर्भर हुए जिसे आधुनिक प्लेटफ़ॉर्म तेजी से निजी के रूप में व्यवहार में ला रहे हैं।
यदि कोई WiFi डिज़ाइन क्लाइंट की पहचान करने के लिए स्थायी हार्डवेयर एड्रेस पर निर्भर करता है, तो वह डिज़ाइन पुराना हो चुका है। पहचान-आधारित एक्सेस आपको MAC विज़िबिलिटी को वापस पाने की कोशिश करने की तुलना में एक अधिक स्पष्ट मार्ग देता है।
रैंडमाइजेशन नेटवर्क ऑपरेशन्स को कैसे बाधित करता है
इस नुकसान का वर्णन करने का सबसे स्पष्ट तरीका यह है। रैंडमाइजेशन "डिवाइस देखा गया" और "डिवाइस ज्ञात है" के बीच के पुराने शॉर्टकट को तोड़ देता है। एक बार जब वह शॉर्टकट चला जाता है, तो कई सामान्य ऑपरेशनल प्रथाएं एक ही समय में बिखर जाती हैं।
30% से अधिक मोबाइल डिवाइस डिफ़ॉल्ट रूप से MAC randomization पर सेट होते हैं, और यह एक भौतिक डिवाइस और उसके रिपोर्ट किए गए MACs के बीच 1-से-अनेक संबंध बनाता है, जो विशिष्ट डिवाइस गणना को जटिल बनाता है और एनालिटिक्स और वैयक्तिकरण को बाधित करता है, नेटवर्क सेवा ऑपरेटरों पर इसके प्रभाव के CUJO के विश्लेषण के अनुसार।

सुरक्षा कंट्रोल्स जो अब भरोसेमंद नहीं रह गए हैं
सबसे पहले प्रभावित होने वाले आमतौर पर MAC-आधारित कंट्रोल्स होते हैं:
- MAC ACLs का महत्व समाप्त हो जाता है: एक डिवाइस आपके द्वारा स्वीकृत पते से भिन्न पता प्रस्तुत कर सकता है।
- MAB-शैली वाले वर्कफ़्लो अस्थिर हो जाते हैं: व्हाइटलिस्ट केवल उतनी ही स्थिर होती है जितना कि उसमें मौजूद आइडेंटिफायर।
- स्टैटिक DHCP रिज़र्वेशन विफल हो जाते हैं: रिज़र्वेशन उस पते से जुड़ा होता है जिसका उपयोग क्लाइंट अब शायद न करे।
- लिगेसी iPSK मैपिंग्स खंडित हो जाती हैं: एक यूजर या एक हैंडसेट कई एंडपॉइंट्स की तरह दिख सकता है।
यह हमेशा शोर-शराबे के साथ विफल नहीं होता है। यही बात इसे ऑपरेशनल रूप से महंगी बनाती है। टीमों को रुक-रुक कर आने वाली एक्सेस संबंधी शिकायतें, पॉलिसी बेमेल, या डिवाइस भूमिकाओं का असंगत रूप से लागू होना दिखाई देता है, और इसका मूल कारण लक्षण के ठीक एक परत नीचे होता है।
एनालिटिक्स जिन पर भरोसा करना कठिन हो जाता है
स्थानों के लिए, एनालिटिक्स पर पड़ने वाला प्रभाव अक्सर सबसे स्पष्ट व्यावसायिक समस्या होती है। फुटफॉल, ड्वेल टाइम, रिटर्न रेट और यात्रा विश्लेषण सभी इस विश्वास पर निर्भर करते हैं कि बार-बार किए गए अवलोकन एक ही इकाई के हैं। रैंडमाइजेशन उस विश्वास को कमजोर करता है।
एक शॉपिंग सेंटर में अभी भी मजबूत ट्रैफ़िक हो सकता है, लेकिन बार-बार आने वाले विज़िटर की संख्या कमजोर दिख सकती है क्योंकि पहले से परिचित हैंडसेट अब नए आइडेंटिफ़ायर के तहत दिखाई देते हैं। एक होटल सोच सकता है कि उसके नेटवर्क पर वास्तव में जितने मेहमान हैं, उससे कहीं अधिक पहली बार आने वाले मेहमान हैं। एक स्वास्थ्य सेवा साइट को विज़िटर गतिविधि से कर्मचारियों की गतिशीलता को स्पष्ट रूप से अलग करने में संघर्ष करना पड़ सकता है।
यदि आपकी टीम उपस्थिति और व्यवहार संबंधी रिपोर्टिंग पर निर्भर है, तो यह WiFi एनालिटिक्स गाइड उन मेट्रिक्स के लिए एक उपयोगी संदर्भ है जो सबसे अधिक प्रभावित होने की संभावना रखते हैं।
यूजर एक्सपीरियंस से जुड़ी समस्याएं जो सामने नहीं दिखतीं
कुछ सबसे कठिन समस्याएं प्रमाणीकरण (ऑथेंटिकेशन) के किनारे पर होती हैं:
- Captive Portal यूजर को अप्रत्याशित रूप से दोबारा संकेत दे सकते हैं
- री-ऑथेंटिकेशन (दोबारा प्रमाणीकरण) प्रक्रियाएं विभिन्न विज़िट के दौरान असंगत हो जाती हैं
- समस्या निवारण (ट्रबलशूटिंग) धीमा हो जाता है क्योंकि कल का MAC आज का MAC नहीं है
- हेल्पडेस्क रिकॉर्ड में डिवाइस का इतिहास खंडित हो जाता है
ऑपरेशन्स टीमें अक्सर इसे "कमज़ोर WiFi" के रूप में वर्णित करती हैं जब RF ठीक होता है और वास्तविक दोष पहचान की निरंतरता का होता है।
डिटेक्शन और मिटिगेशन के लिए व्यावहारिक तकनीकें
आप किसी संपत्ति का तब तक आधुनिकीकरण नहीं कर सकते जब तक कि आप पहले उसकी समस्या का आकलन न कर लें। तत्काल लक्ष्य रैंडमाइजेशन को समाप्त करना नहीं है। यह पहचानना है कि यह कहाँ दिखाई दे रहा है, कौन से वर्कफ्लो स्थिर MACs पर निर्भर हैं, और कौन से SSIDs सबसे अधिक असुरक्षित हैं।
उन टूल्स में डिटेक्शन से शुरुआत करें जो आप पहले से चला रहे हैं
अधिकांश एंटरप्राइज WLAN स्टैक पहले से ही प्राइवेसी एड्रेस का पता लगाने के लिए पर्याप्त टेलीमेट्री प्रदान करते हैं। Meraki, Aruba, Mist, Ruckus और इसी तरह के प्लेटफॉर्म में, स्थानीय रूप से प्रबंधित MAC पैटर्न के लिए क्लाइंट लिस्ट, ऑथेंटिकेशन विफलताओं और सेशन हिस्ट्री की जांच करें। यदि आप NAC या पॉलिसी इंजन का उपयोग करते हैं तो इसे RADIUS लॉग के साथ जोड़ें।
इन तीन चीजों पर ध्यान दें:
- वे क्लाइंट जिनके दूसरे हेक्स डिजिट 2, 6, A, या E हैं
- एक ही यूजर से जुड़ी बार-बार होने वाली ऑनबोर्डिंग विफलताएं लेकिन अलग-अलग MAC एड्रेस
- SSID-विशिष्ट विसंगतियां, विशेष रूप से गेस्ट, BYOD और साझा-आवासीय नेटवर्क पर
एक सरल आंतरिक समीक्षा अक्सर यह बताती है कि रैंडमाइजेशन समान रूप से वितरित नहीं होता है। गेस्ट SSIDs आमतौर पर इसे सबसे पहले दिखाते हैं। स्टाफ SSIDs में तब समस्या आने लगती है जब अप्रबंधित या हल्के से प्रबंधित डिवाइस जुड़ते हैं। मल्टी-टेनेंट वातावरण अक्सर सबसे अधिक प्रभावित होते हैं क्योंकि नेटवर्क एक ही समय में उपभोक्ता उपकरणों और नीति प्रवर्तन का समर्थन करने का प्रयास करता है।
तय करें कि ब्लॉक करना कहाँ सही ठहराया जा सकता है
कई टीमें इसके बाद एक ही सवाल पूछती हैं। क्या हमें रैंडमाइज्ड MACs को ब्लॉक कर देना चाहिए? इसका ईमानदार जवाब यह है कि मामलों के एक संकीर्ण सेट में एक अस्थायी नियंत्रण के रूप में यह उपयोगी हो सकता है, लेकिन यह एक खराब दीर्घकालिक रणनीति है।
ब्लॉक करना तब मददगार हो सकता है जब:
- कॉर्पोरेट SSID के लिए सख्त प्रबंधित-डिवाइस स्थिति की आवश्यकता होती है
- एक रिप्लेसमेंट तैनात किए जाने के दौरान आपको पुराने वर्कफ़्लो को बनाए रखने की आवश्यकता होती है
- अनुपालन या परिचालन कारणों से एक विशिष्ट डिवाइस श्रेणी को ज्ञात, निश्चित पहचान का उपयोग करना चाहिए
ब्लॉक करना आमतौर पर तब उल्टा पड़ जाता है जब:
- SSID सार्वजनिक है, गेस्ट के सामने है, या अत्यधिक मथने (हाई-चर्न) वाला है
- यूजर आसानी से यह नहीं समझ पाते हैं कि इस फीचर को कैसे निष्क्रिय किया जाए
- आपका सपोर्ट डेस्क हर OS संस्करण को गाइड करने के लिए सुसज्जित नहीं है
- आपको बिना किसी रुकावट के एक्सेस की आवश्यकता है, न कि किसी अन्य अपवाद मार्ग की
नुकसान और फायदे का सौदा बिल्कुल सरल है। ब्लॉक करने से कुछ कंट्रोल तो वापस मिल जाता है, लेकिन यह आमतौर पर यूजर एक्सपीरियंस को खराब करता है और बिना वजह का सपोर्ट ओवरहेड पैदा करता है।
व्यावहारिक मिटिगेशन जो आज काम करते हैं
यदि अल्पकालिक शमन उपाय एक उचित पुनर्रचना के लिए समय दिलाते हैं, तो उनका उपयोग करना सार्थक है:
- उपयोग के मामले के आधार पर खंडित करें: प्रबंधित कर्मचारी एक्सेस को अतिथि और BYOD एक्सेस से अलग रखें।
- जहाँ आप डिवाइस नियंत्रित करते हैं वहाँ MDM का उपयोग करें: कॉर्पोरेट SSIDs पर, उपयोगकर्ताओं द्वारा गोपनीयता सेटिंग्स को मैन्युअल रूप से बदलने पर भरोसा करने के बजाय नेटवर्क प्रोफ़ाइल पुश करें।
- MAC-निर्भर मान्यताओं को सेवानिवृत्त करें: DHCP रिज़र्वेशन, NAC शॉर्टकट और डिवाइस-विशिष्ट नियमों का ऑडिट करें।
- अपवाद वर्कफ़्लो का दस्तावेजीकरण करें: यदि किसी मेडिकल डिवाइस, प्रिंटर या कंसोल को स्थिर पहचान की आवश्यकता है, तो इसे एक विशिष्ट अपवाद के रूप में मानें, न कि डिफ़ॉल्ट मॉडल के रूप में।
उनमें से कोई भी फिक्स मुख्य पहचान की समस्या को हल नहीं करता है। वे इसे केवल आपके ऑपरेशन्स के हर कोने में फैलने से रोकते हैं।
पहचान-आधारित नेटवर्किंग के साथ भविष्य को अपनाना
MAC रैंडमाइजेशन का सबसे मजबूत समाधान यह है कि MAC address को विश्वास का केंद्र मानना बंद कर दिया जाए। यही बुनियादी डिज़ाइन बदलाव है। पहचान-आधारित नेटवर्किंग निर्णय के बिंदु को एक परिवर्तनशील हार्डवेयर टोकन से हटाकर उस चीज़ पर ले जाती है जिस पर नेटवर्क भरोसा कर सकता है: एक यूजर, एक सर्टिफिकेट, एक डायरेक्टरी ऑब्जेक्ट, एक डिवाइस पोस्चर निर्णय, या एक फेडरेटेड ऑनबोर्डिंग स्थिति।
Passpoint और OpenRoaming समीकरण को क्यों बदल देते हैं
इसलिए Passpoint और OpenRoaming केवल सुविधा देने वाले फीचर से कहीं अधिक बन जाते हैं। वे Captive Portal और साझा किए गए पासवर्ड पर निर्भरता को कम करते हैं, और वे नेटवर्क को पुरानी गेस्ट वर्कफ़्लो शुरू होने से पहले ही विश्वास संबंधी निर्णय लेने की अनुमति देते हैं।
यह इसलिए महत्वपूर्ण है क्योंकि यूके के 72% मोबाइल डिवाइस अब डिफ़ॉल्ट रूप से MAC को रैंडमाइज़ करते हैं, और उचित सपोर्ट के बिना नेटवर्क में 40% तक पहले-पैकेट प्रमाणीकरण विफलताएं (authentication failures) देखी जा सकती हैं। उसी IETF ड्राफ्ट में कहा गया है कि ANQP रैंडमाइजेशन संकेतों के साथ Hotspot 2.0 लागू करने से पुनः-संबद्धता (re-associations) में 35% की कमी आ सकती है, यही कारण है कि गेस्ट और आवासीय वातावरण की योजना बनाने वाले आर्किटेक्ट्स के लिए MAC address randomization पर IETF ड्राफ्ट को ध्यान से पढ़ना आवश्यक है।
Passpoint मॉडल को "यह MAC कौन है?" से बदलकर "क्या इस डिवाइस का इस नेटवर्क के लिए वैध ऑनबोर्डिंग संबंध है?" में स्थानांतरित कर देता है। यह एक बहुत बेहतर प्रश्न है।
एक मॉडर्न डिज़ाइन कैसा दिखता है
एक व्यावहारिक आर्किटेक्चर में आमतौर पर ये विशेषताएं होती हैं:
- अतिथि एक्सेस Passpoint या OpenRoaming का उपयोग करता है: उपयोगकर्ता एक बार प्रमाणित होता है और वापसी की यात्राओं पर पहले पैकेट से ही एन्क्रिप्टेड कनेक्टिविटी प्राप्त करता है।
- कर्मचारी एक्सेस डायरेक्टरी-आधारित पहचान का उपयोग करता है: Entra ID, Google Workspace, या Okta व्यक्ति और प्रबंधित डिवाइस की स्थिति के आस-पास एक्सेस को सुरक्षित कर सकते हैं।
- जहाँ संभव हो प्रमाणपत्र साझा रहस्यों को प्रतिस्थापित करते हैं: ये बेहतर तरीके से स्केल करते हैं और MAC-बाउंड लॉजिक की तुलना में गोपनीयता परिवर्तनों से कहीं अधिक सुरक्षित रहते हैं।
- पुराने डिवाइसों को एक नियंत्रित अपवाद लेन मिलती है: प्रिंटर, IoT और जटिल एंडपॉइंट्स के लिए iPSK का स्थान अभी भी है, लेकिन इसे आपके पूरे एक्सेस मॉडल को परिभाषित नहीं करना चाहिए।
प्राइवेसी को वापस रोल करने की कोशिश करने से यह बेहतर क्यों है
आप यूजर्स को प्राइवेसी फीचर्स बंद करने के लिए मनाने, हर हैंडसेट मॉडल के लिए KB आर्टिकल लिखने और हर OS अपडेट के बाद असंगत व्यवहार को ठीक करने में महीनों बिता सकते हैं। या फिर आप नेटवर्क को एक ऐसे डिजाइन पर ले जा सकते हैं जो यह मानकर चलता है कि क्लाइंट डिफ़ॉल्ट रूप से अपनी पहचान की रक्षा करेंगे।
दूसरा मार्ग अधिक टिकाऊ है। यह सुरक्षा में भी सुधार करता है। साझा किए गए पासवर्ड, नाजुक कैप्टिव पोर्टल और MAC लुकअप हमेशा से समझौते ही थे। रैंडमाइजेशन ने केवल यह उजागर किया है कि वे समझौते कितने कमजोर हो चुके थे।
लक्ष्य पुराने विज़िबिलिटी मॉडल को बहाल करना नहीं है। लक्ष्य एक ऐसा नेटवर्क बनाना है जिसे अब इसकी आवश्यकता न हो।
MAC Randomization के बारे में अक्सर पूछे जाने वाले प्रश्न
क्या MAC randomization सुरक्षा में सुधार करता है या सिर्फ प्राइवेसी में
मुख्य रूप से प्राइवेसी। यह स्थायी हार्डवेयर एड्रेस को छिपाकर विभिन्न नेटवर्क पर ट्रैकिंग को रोकने में मदद करता है। यह स्वतः ही यह साबित नहीं करता है कि यूजर विश्वसनीय है, डिवाइस नियमों के अनुरूप है, या सेशन सुरक्षित है। यही कारण है कि पहचान, सर्टिफिकेट और पोस्चर नियंत्रण अभी भी मायने रखते हैं।
क्या हमें यूजर्स से इसे अक्षम करने के लिए कहना चाहिए
केवल सीमित मामलों में। कॉर्पोरेट SSID पर प्रबंधित कर्मचारी उपकरणों के लिए, यह उचित हो सकता है यदि सेटिंग MDM के माध्यम से पुश की गई हो और एक स्पष्ट नीति से जुड़ी हो। मेहमानों, निवासियों या आकस्मिक विज़िटर के लिए, लोगों से गोपनीयता सुविधा को अक्षम करने के लिए कहना आमतौर पर एक खराब अनुभव और सहायता का अतिरिक्त बोझ होता है।
स्टूडेंट हाउसिंग और Build-to-Rent पर इसका इतना बुरा असर क्यों पड़ता है
क्योंकि वे वातावरण अक्सर उपभोक्ता उपकरणों, विरासत में मिले ऑनबोर्डिंग पैटर्न और उच्च सहायता संवेदनशीलता को मिलाते हैं। यूके में, बिल्ड-टू-रेंट और छात्र आवासों में WiFi एक्सेस शिकायतों में 31% की वृद्धि देखी गई है, जिसमें 55% रैंडमाइज्ड MACs द्वारा iPSK नीतियों को खंडित करने से जुड़ी हैं, रैंडमाइज्ड MAC एड्रेस समस्याओं पर इस गाइड के अनुसार।
मल्टी-टेनेंट एनवायरनमेंट्स में सबसे अच्छा क्या काम करता है
इस समस्या को अलग-अलग श्रेणियों में विभाजित करें। निवासियों और कर्मचारियों के लिए पहचान-आधारित ऑनबोर्डिंग का उपयोग करें, लीगेसी अपवादों को कड़े नियंत्रण में रखें, और लगातार रहने वाली MAC दृश्यता को ध्यान में रखकर नेटवर्क डिजाइन करने से बचें। एक साइट जितना अधिक यूनिवर्सल समाधान के रूप में iPSK पर निर्भर करेगी, क्लाइंट प्राइवेसी फीचर्स के विस्तार के साथ वह उतनी ही कमजोर होती जाएगी।
यदि आप हार्डवेयर पतों के बजाय पहचान के आधार पर गेस्ट, स्टाफ या मल्टी-टेनेंट WiFi पर पुनर्विचार कर रहे हैं, तो Purple को इसी बदलाव के लिए बनाया गया है। यह Passpoint और OpenRoaming का समर्थन करता है, Entra ID, Google Workspace, और Okta के साथ एकीकृत होता है, और शेयर्ड पासवर्ड तथा Captive Portal के घर्षण को सुरक्षित, पासवर्ड-रहित एक्सेस से बदलने में मदद करता है जो हॉस्पिटैलिटी, रिटेल, हेल्थकेयर, ट्रांसपोर्ट और आवासीय वातावरण में काम करता है।



