
Venue MAC Randomization and WiFi Analytics Impact Advisor
Model how iOS Private Addresses, Android MAC randomization, and Windows hardware privacy distort footfall reporting, repeat visitor counts, and captive portal login loops across your venue.
Venue Operational Parameters
MAC rotation causes unauthenticated returning devices to appear as new visitors, corrupting loyalty metrics and inflating acquisition reports.
Restore visitor footfall accuracy and eliminate login friction
Discover how Purple Passpoint Hotspot 2.0 and identity-based analytics unify rotating MAC addresses into clean customer profiles.
Architectural Comparison: Hardware MAC vs Purple Identity Engine
Operating systems rotate Layer 2 MAC addresses by design to protect user privacy. Redesigning around user credentials and Passpoint profiles restores business analytics while respecting client privacy standards.
| Evaluation Metric | Legacy MAC-Based Approach | Purple Passpoint & Identity Engine |
|---|---|---|
| Primary Identity Anchor | Physical or locally-administered MAC address (rotates every 24 hours or per SSID) | Authenticated user profile, encrypted Passpoint profile, and verified CRM record |
| Repeat Visitor Tracking | Fails. Returning devices generate fresh ghost records, skewing loyalty trends down by 40% to 75% | 100% accurate. Returning devices re-authenticate seamlessly with zero captive portal popups |
| Onboarding Experience | Repeated captive portal prompts whenever the device rotates its private MAC address | Instant cellular-like connection via Hotspot 2.0 / OpenRoaming profile |
| Multi-Dwelling & Student Housing | iPSK mapping fragmentation. 55% of housing WiFi complaints trace to randomized MAC address failures | Personal Area Network (PAN) dynamically bound to resident account, supporting unlimited personal devices |
| Data Privacy & Compliance | Passive RF sniffing without consent, creating regulatory exposure under GDPR and CCPA | Explicit GDPR-compliant opt-in captured during first onboarding with clear privacy policy acceptance |
3-Phase Enterprise Modernization Blueprint
Inspect WLAN controller telemetry for locally administered MAC addresses (second hex digit 2, 6, A, or E). Enable 802.11u ANQP beacons with roaming consortium identifiers to hint device supplicants that persistent profiles are available.
Provision Purple cloud guest WiFi connectors. When visitors complete web onboarding, inject an encrypted Passpoint profile onto their device. Future connections bypass captive portal pages entirely and authenticate automatically.
Join the WBA OpenRoaming federation. Enable automatic encrypted connectivity for corporate roaming partners, university eduroam users, and loyalty app members, unlocking pristine footfall attribution across your venue portfolio.
WLAN Controller Configuration Blueprint
Copyable Passpoint Hotspot 2.0 and private VLAN segmentation template (RFC 1918 internal IP addressing).
! ==============================================================================
! WLAN Controller Profile: Passpoint Hotspot 2.0 and ANQP Identity Architecture
! Purpose: Neutralize MAC randomization impact and enable authenticated CRM roaming
! Network: RFC 1918 Private Subnet (10.10.30.0/24) | Safe RFC 5737 Doc RADIUS
! ==============================================================================

wlan passpoint-profile "PURPLE-SECURE-IDENTITY"
  enable
  he-profile "WIFI-6-AX-ENTERPRISE"
  venue-group "Commercial"
  venue-type "ShoppingMall"
  network-type "FreePublic"
  internet-access
  asra-capability
  ip-addr-type-avail "IPv4-Single-NAT,IPv6"

  ! ANQP Roaming Consortium OI for OpenRoaming / Hotspot 2.0
  roaming-consortium "5A-03-BA-00-00"
  roaming-consortium "BA-A2-F0-00-00"

  ! Domain list matching venue identity domain
  domain-name "guest.purple.ai"
  domain-name "connect.venue.internal"

  ! NAI Realm matching authenticated visitor federations
  nai-realm 1 name "purple.ai"
    eap-method eap-tls
    eap-method eap-ttls
      inner-auth mschapv2

  ! 3GPP Cellular Data Offload PLMN hints
  3gpp-plmn 234-15
  3gpp-plmn 234-30

exit

wlan ssid "Purple-Secure-Passpoint"
  vlan 30
  security wpa3-enterprise
  pmf-mode required
  passpoint-profile "PURPLE-SECURE-IDENTITY"

  ! Client Isolation on internal private broadcast domain
  station-isolation enable

  ! Remote RADIUS AAA Configuration (Safe RFC 5737 doc endpoints, placeholder secrets)
  radius-server primary host 192.0.2.10 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  radius-server secondary host 192.0.2.11 auth-port 1812 acct-port 1813
    key <RADIUS_SHARED_SECRET>
    timeout 3
    retransmit 2

  accounting-server-group "PURPLE-RADIUS-CLUSTER"
    interim-update-interval 600
exit

interface vlan 30
  description "Purple Guest Isolated Client Network"
  ip address 10.10.30.1 255.255.255.0
  ip access-group "ISOLATE-INTERNAL-SUBNETS" in
exit您的场所非常繁忙。大厅挤满了人,咖啡馆排起了长队,而您的WiFi仪表板却显示回头客数量骤降。昨天连接的设备今天看起来却像全新设备。Captive Portal 会话不断重复出现。客流量趋势无端波动。
这通常是团队开始指责分析平台、AP 厂商或糟糕的固件版本的时候。在许多环境中,实际的变化更为简单。客户端现在默认会随机化 mac 地址值,而网络仍在尝试将 MAC 地址视为稳定身份来进行处理。
这种不匹配破坏的不仅仅是报表。它还会影响准入控制、策略实施、故障排除和访客体验。而且它不会消失。隐私功能现在已经内置在主流操作系统中,并且正在发挥其设计初衷的作用:增加跨网络设备追踪的难度。
实际的应对方案不是永远与该功能对抗。而是要认识到 MAC 地址已不再是现代 WiFi 可靠的主键,然后围绕更强大的身份信号进行重新设计。这就是 Passpoint、OpenRoaming、基于证书的入网和基于目录的准入开始发挥重要作用的地方。
设备神秘消失的离奇事件
周一早上,访客 WiFi 的数据看起来不太对。回访访客数量下降,新设备数量上升,而服务台前排起了长队,用户坚称上周已经完成了入网配置。在酒店、零售园区、医院和多住宅区,我经常看到这种模式引发相同的反应。团队开始检查控制器、Captive Portal 日志和固件说明,尽管 WLAN 的运行往往完全符合设计。
改变的是身份信号。客户端设备依然存在,只是它们不再提供可被视为持久性的硬件地址。根据所使用的平台和启用的隐私设置,一部手机在不同的扫描、关联或SSID中,可能会显示不同的MAC值。
这会在错误的地方打破信任。如果网络仍然将 MAC 地址视为关键主键,普通用户的行为就会开始看起来像流失、重新注册或策略失败。
管理员通常最先注意到的现象
第一批线索通常是运营层面的,而非理论上的:
- 重复访客计数出现偏差: 熟悉的设备看起来像新设备,因此分析数据会高估新客获取率并低估忠诚度。
- Captive Portal 提示重复出现: 用户重新连接,但由于地址与原始会话不再匹配,而被视为首次访问的访客。
- 基于 MAC 的策略出现不一致的失败: 绑定到特定地址的规则在客户端轮换身份后停止生效。
- 故障排除变慢: 支持团队会看到一个手机有多个设备记录,从而浪费时间追溯错误的历史记录。
网络仍然在承载客户端。只是它不再拥有基于稳定 MAC 的方式来识别它。
为什么这不仅限于分析数据
这不仅仅是一个报告问题。一旦地址轮换成为常态,依赖MAC的控制就会迅速显现其局限性。DHCP保留、MAC身份验证旁路、设备白名单、某些NAC画像方法以及较旧的访客工作流都依赖于许多现代客户端不再提供的连续性。
这并不意味着MAC随机化是一个错误。它解决了一个真正的隐私问题,尤其是在以前极其容易发生被动跟踪的公共WiFi中。运营上的问题在于,许多网络是围绕一个操作系统现在视作可丢弃的标识符来构建的。
解决方案在于架构层面。仅在仍能发挥作用的地方使用 MAC 地址,然后将访问控制和策略转移到更强大的身份信号上,例如证书、用户认证、设备姿态、Passpoint 配置文件以及像 OpenRoaming 这样的联盟模型。如果您当前的设计仍然严重依赖静态硬件身份,请审视 在 WiFi 上进行 MAC 地址认证在何处开始失效,以及基于身份的准入在何处能为您提供更清晰的策略、更好的可审计性和更可靠的分析。
适应这种模式的网络不再去追踪那些“正在消失”的设备,而是开始跟踪已认证的用户、受信设备和有效会话。
什么是 MAC 地址随机化
出厂 MAC 地址就像是制造时印制的永久名牌。而 MAC 地址随机化则是设备选择佩戴的一次性胸牌,这样附近的外部网络就无法轻易地跨场所追踪它。
这就是最显而易见的隐私保护案例。过去,公共 WiFi 运营商、广告商和第三方在很大程度上依赖稳定的 MAC 地址进行被动识别。随机化通过使用本地管理地址替换硬件地址,降低了这种可见性。
如何识别随机化地址
大多数管理员可以立即使用一个快速的技术线索。随机 MAC 地址是可以被识别的,因为它的第二个十六进制数字将是 2、6、A 或 E,正如 Mist 的 MAC 地址随机化指南 中所示。同样的指导指出,期望制造商分配 OUI 的传统策略在应对这些地址时,拒绝率将达到 100%。
示例:
- 92:B1:B8:42:D1:85 表示本地管理地址
- 第二个十六进制数字就是线索
- 这很重要,因为基于 OUI 的假设不再适用
如果您的 WLAN 控制器、NAC 平台或 RADIUS 日志可以在加入时暴露客户端 MAC,您通常可以快速过滤出这种模式。
为什么旧的 WiFi 设计会失效
传统的 WiFi 设计假设 MAC 地址能够足够稳定地代表一台设备,以此来锚定访问和策略。这就是为什么如此多的环境仍然将其用于:
- 准入决策:MAC ACL 和 MAC 认证旁路
- 地址管理:静态 DHCP 映射
- 分段捷径:特定于设备的 VLAN 或角色分配
- 传统入网:简单的预共享密钥映射
当硬件标识符保持不变时,这些工作流是有意义的。但在客户端设计为自动随机化时,它们就无法维持了。
要更详细地了解这在何处与传统准入机制发生冲突,这篇关于 WiFi 的 MAC 地址认证指南 是一篇很有用的参考读物。
实用规则:如果您的策略依赖于制造商 OUI,请假设它会误分类已启用隐私保护的客户端设备。
跨设备随机化的演变
这种转变并不是瞬间影响所有WLAN的。在扫描随机化时代构建的网络可能会在多年内运行良好,但在一次常规的手机系统更新后,就会开始出现重复设备、重新入网失败以及嘈杂的分析数据。基础设施没有改变,改变的是客户端身份模型。
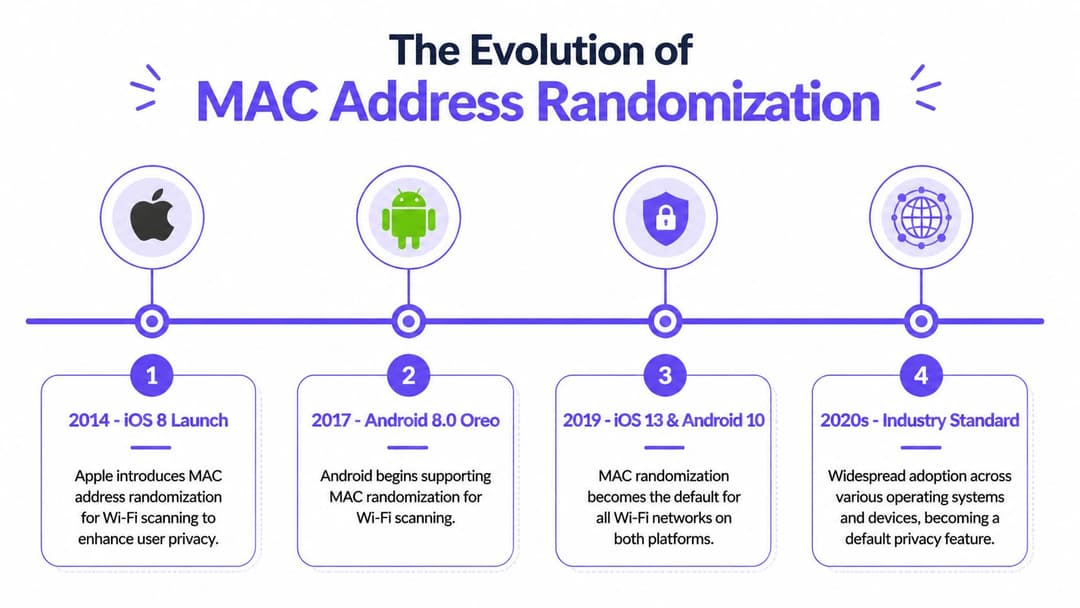
从扫描隐私到连接身份
早期的 MAC 随机化主要保护探针流量。设备在搜索网络时会掩盖身份,而一旦加入网络,通常会使用稳定的地址。这虽然破坏了被动的客流分析和某些定位服务,但许多生产环境的 WLAN 策略得以幸存,因为关联的客户端 MAC 对于准入控制来说仍然足够可预测。
随后出现了重大的运维中断,当时主要的客户端平台开始将随机化作为默认的隐私行为应用于关联。此时,MAC 不再是入网配置、策略执行和报表统计的可靠锚点。此前容忍随机探针的管理员现在不得不应对活跃会话中随机化身份带来的麻烦。
这种区别至关重要。探测随机化主要影响观察者。而关联随机化则会影响您每天依赖的系统。
操作系统也采取了不同的发展路径。Apple 很早就推行了强大的默认隐私设置并不断进行完善。Android 采用了相同的大致方向,但其行为仍因供应商、芯片组和管理策略而异。Windows 通常情况最复杂,特别是在经常往返于受管理的托管企业 SSID 与不受管理的访客或家庭网络之间的笔记本电脑上。
截至 2026 年各操作系统的 MAC 随机化行为
| 操作系统 | 默认行为 | 随机化范围 | 管理员注意事项 |
|---|---|---|---|
| iOS | 在现代 WiFi 网络上默认启用 | 通常针对每个 SSID 持久化 | 强大的默认隐私保护。除非对 SSID 进行明确管理,否则传统的基于 MAC 的控制通常会失效。 |
| Android | 在现代版本上默认启用 | 通常针对每个 SSID,因设备和策略而异 | 厂商差异很重要。请分别测试三星、Pixel、Zebra 和其他设备群类型。 |
| Windows 10 和 11 | 因配置文件和设备功能而异 | 可以基于配置文件,具有可选的轮换行为 | 注意混合使用的笔记本电脑。企业 SSID 可能需要托管设置,而访客 SSID 可以保持对隐私友好的状态。 |
为什么这一时间线在运营上至关重要
许多企业设计仍然反映了过渡时期的假设。团队可能会记得随机化“主要是一个扫描问题”,从而低估了新版本操作系统将私有 MAC 作为正常关联行为的一部分后所带来的变化。这就是为什么传统的 MAB 工作流、设备特定的 DHCP 保留以及与 MAC 绑定的访客记录,在客户端停止配合很久之后仍保留在生产环境中的原因。
这也是更广泛的隐私趋势的一部分,而不是孤立的 WiFi 奇特现象。Apple 的 iCloud Private Relay 隐私模型 也指向了同一个方向。终端供应商正在减少整个堆栈中的被动标识符,这意味着网络团队需要能够在这种转变中生存下来的身份验证方法。
实际的应对方案并不是强行在设计中恢复永久性硬件身份。而是将信任决策移至协议栈的上层。Passpoint、基于证书的入网和 OpenRoaming 为管理员提供了一种稳定的方式来识别用户和设备,而无需依赖现代平台日益视为隐私的出厂 MAC。
如果 WiFi 设计依赖于永久硬件地址来识别客户端,那么这种设计就已经落伍了。与试图重新夺回 MAC 可见性相比,基于身份的访问为您提供了一条更清晰的路径。
随机化如何瓦解网络运营
描述这种损害最直截了当的方式就是:随机化切断了“发现设备”与“已知设备”之间原有的捷径。一旦这条捷径消失,几种常见的运营实践就会同时瓦解。
根据 CUJO 对网络服务运营商受影响情况的分析,超过 30% 的移动设备默认进行 MAC 随机化,这在物理设备与其报告的 MAC 之间创建了 1 对多关系,从而使唯一设备计数复杂化,并干扰了分析和个性化服务。

不再可靠的安全控制
首当其冲受害的通常是基于 MAC 的控制:
- MAC ACL 失去意义: 设备可能会提供一个与您批准的地址不同的地址。
- MAB 模式的工作流变得脆弱: 白名单的稳定性完全取决于其包含的标识符。
- 静态 DHCP 保留失效: 保留属于客户端可能不再使用的地址。
- 传统 iPSK 映射碎片化: 一个用户或一个手机可能看起来像多个终端。
这并不总是会带来明显的失败提示。这正是其运营成本高昂的原因。团队会看到间歇性的访问投诉、策略不匹配或设备角色应用不一致,而根本原因隐藏在表象之下一层。
信任度下降的分析数据
对于场所而言,分析数据受到的影响往往是最显而易见的商业问题。客流量、停留时间、回头率和轨迹分析都依赖于在一定程度上确信重复观测属于同一实体。随机化削弱了这种可信度。
购物中心可能仍然拥有强劲的客流量,但回头客访问量可能看起来很疲软,因为之前熟悉的手机现在以全新的标识符出现。酒店可能会认为网络上的首次访客比实际情况要多。医疗场所可能难以清晰地将员工的移动行为与访客活动区分开来。
如果您的团队依赖于存在感和行为报告,这份 WiFi 分析指南 对于最可能受到影响的指标是一个有用的参考。
隐藏在隐秘处的用户体验问题
一些最棘手的问题存在于认证的边缘:
- Captive Portal 可能会出乎意料地重新提示用户登录
- 在多次访问中,重新认证流程变得不一致
- 故障排除变得更慢,因为昨天的 MAC 地址不是今天的 MAC 地址
- 设备历史记录在服务台记录中变得碎片化
运营团队经常将这描述为“不稳定的 WiFi”,而实际上射频信号良好,真正的故障在于身份的连续性。
可行的检测与缓解技术
如果您不先对问题进行量化,就无法实现资产的现代化。眼前的目标并非消除随机化,而是确定随机化在何处出现、哪些工作流程依赖于稳定的 MAC 以及哪些 SSID 暴露最严重。
从您已运行的工具中开始进行检测
大多数企业级WLAN技术栈已经暴露了足够的遥测数据来发现隐私地址。在Meraki、Aruba、Mist、Ruckus和类似平台中,检查客户端列表、身份验证失败和会话历史记录,以寻找本地管理的MAC模式。如果您使用NAC或策略引擎,请将其与RADIUS日志结合起来。
重点关注以下三点:
- MAC地址第二个十六进制数字为2、6、A或E的客户端
- 与同一用户相关联但MAC地址不同的重复入网失败
- 特定于SSID的异常,尤其是在访客、BYOD和共享住宅网络上
简单的内部评估通常会发现,随机化并不是均匀分布的。访客 SSID 通常最先显现这一现象。当未管理或轻度管理的设备加入时,员工 SSID 就会开始遇到麻烦。多租户环境通常受到的打击最大,因为网络试图同时支持消费级设备和策略实施。
确定在哪些场景下拦截是合理的
接下来许多团队都会问同一个问题:我们应该阻止随机 MAC 吗?坦率地说,在少数情况下将其作为临时控制手段可能有用,但这不是一个好的长期策略。
在以下情况下,拦截可能会有所帮助:
- 企业 SSID 需要严格的托管设备状态评估
- 在部署替代方案的同时,您需要保留旧的工作流
- 出于合规性或操作原因,特定的设备类别必须使用已知的固定身份
在以下情况下,拦截通常会适得其反:
- SSID 是公开的、面向访客的,或流失率较高的
- 用户无法轻易理解如何禁用该功能
- 您的技术支持服务台没有能力为每一种 OS 变体提供指导
- 您需要无摩擦的访问,而不是另一条例外路径
权衡很简单。进行拦截可以恢复部分控制权,但通常会降低用户体验,并产生本可避免的运维支持开销。
目前有效的战术性缓解措施
如果能为彻底的重新设计争取时间,短期缓解措施也是值得采用的:
- 按使用场景进行细分: 将托管的员工访问与访客和 BYOD 访问分开。
- 在可控制设备的地方使用 MDM: 在企业 SSID 上,推送网络配置文件,而不是依赖用户手动更改隐私设置。
- 淘汰依赖 MAC 的假设: 审计 DHCP 保留、NAC 快捷方式和特定于设备的规则。
- 记录例外工作流: 如果医疗设备、打印机或控制台需要稳定的身份,请将其视为特定例外,而不是默认模式。
这些修复方法都无法解决底层的身份识别问题。它们只是防止该问题蔓延到运营的各个角落。
通过基于身份的网络拥抱未来
应对 MAC 随机化最强有力的策略是停止将 MAC 地址视为信任的核心。这是根本性的设计转变。基于身份的网络将决策点从易变的硬件令牌转移到网络可以依赖的对象上:用户、证书、目录对象、设备姿态决策或联盟准入状态。
为什么 Passpoint 和 OpenRoaming 会改变这一局面
因此,Passpoint 和 OpenRoaming 不仅仅是便利功能。它们减少了对 Captive Portal 和共享密码的依赖,并允许网络在传统的访客工作流开始之前就做出信任决策。
这一点至关重要,因为 72% 的英国移动设备现在默认采用随机 MAC 地址,而在缺乏适当支持的网络中,首包认证失败率可能高达 40%。同一份 IETF 草案指出,利用 ANQP 随机化提示部署 Hotspot 2.0 可以将重新关联率降低 35%,这就是为什么规划访客和住宅环境的架构师非常值得仔细阅读 关于 MAC 地址随机化的 IETF 草案 的原因。
Passpoint 将模式从“这个 MAC 是谁?”转变为“此设备是否具有此网络的有效入网关系?”。这是一个好得多的解决方案。
现代设计的面貌
一个实用的架构通常具有以下特点:
- 访客访问使用 Passpoint 或 OpenRoaming: 用户只需验证一次,即可在再次访问时从第一个数据包开始获得加密连接。
- 员工访问使用基于目录的身份验证: Entra ID, Google Workspace 或 Okta 可以围绕个人和托管设备状态进行访问定位。
- 证书在可能的情况下取代共享密钥: 与绑定 MAC 的逻辑相比,它们具有更好的扩展性,且能更干净地适应隐私变化。
- 老旧设备获得受控的例外通道: iPSK 在打印机、物联网和棘手的终端中仍有一席之地,但不应由它来定义您的整个访问模式。
为什么这比试图削弱隐私保护更好
您可以花几个月时间劝说用户关闭隐私功能,为每款手机型号编写知识库文章,并在每次操作系统更新后追踪不一致的行为。或者,您可以将网络转向一种默认假设客户端会保护其身份的设计。
第二条路径更具可持续性,同时也提高了安全性。共享密码、脆弱的 Captive Portal 和 MAC 查找一直都是折中方案。随机化只是暴露了这些折中方案有多么脆弱。
目标不是恢复旧的可见性模型。目标是建立一个不再需要它的网络。
关于 MAC 随机化的常见问题解答
MAC 随机化是提高了安全性,还是仅仅保护了隐私
主要是隐私。它通过隐藏永久硬件地址来帮助防止跨网络跟踪。它并不能自动证明用户是可信的、设备是合规的或会话是安全的。这就是为什么身份、证书和准入控制仍然至关重要的原因。
我们应该要求用户禁用它吗
仅在极少数情况下适用。对于企业 SSID 上托管的员工设备,如果该设置通过 MDM 推送并与明确的策略绑定,那么这可能是合理的。对于访客、居民或临时访客,要求人们禁用隐私功能通常会带来糟糕的体验和支持负担。
为什么学生公寓和建设租房(Build-to-Rent)受到的冲击如此之大
因为这些环境通常混合了消费级设备、传统的入网配置模式以及极高的支持敏感度。根据 这篇关于随机 MAC 地址问题的指南,在英国,长租公寓 (Build-to-Rent) 和学生公寓的 WiFi 接入投诉激增了 31%,其中 55% 与随机 MAC 碎片化 iPSK 策略有关。
在多租户环境中什么最有效
将问题分流处理。对居民和员工使用基于身份的入网机制,对传统例外情况进行严格控制,并避免围绕持久性MAC可见性进行设计。一个站点对iPSK作为通用解决方案的依赖程度越高,随着客户端隐私功能的扩展,它就会变得越脆弱。
如果您正在围绕身份而非硬件地址重新思考访客、员工或多租户 WiFi,Purple 正是为此变革而设计的。它支持 Passpoint 和 OpenRoaming,与 Entra ID、Google Workspace 和 Okta 集成,并帮助在酒店、零售、医疗、交通和住宅环境中,用安全、无密码的访问取代共享密码和 Captive Portal 的繁琐流程。



