

Ein Gast verbindet sich mit Ihrem Hotel-WiFi. Ein Mitarbeiter meldet sich über Microsoft Entra ID im selben Netzwerk an. Ein Kassen-Tablet stellt die Verbindung automatisch wieder her. Auf dem Papier haben Sie die schwere Arbeit erledigt. Die Identität ist verwaltet, SSIDs sind segmentiert, Zertifikate sind ausgestellt und Ihre Firewall-Regeln sehen sauber aus.
Dann schlüpft eine einzige, unauffällige DNS-Anfrage an all dem vorbei.
Das ist der Punkt, den viele Teams übersehen. Die erste Frage, die die meisten Geräte stellen, lautet nicht „Darf ich in dieses Netzwerk?“, sondern „Wo ist das Ziel, das ich erreichen möchte?“. Wenn Ihre DNS-Ebene diese Frage blind beantwortet, kann ein Angreifer das eine Protokoll missbrauchen, das fast jedes Netzwerk standardmäßig zulässt. In stark frequentierten Umgebungen wie Hotellerie, Einzelhandel, Gesundheitswesen und Mischnutzung stellt dies eine ernsthafte Lücke zwischen der Zugriffskontrolle und dem tatsächlichen Schutz dar.
Eine gute DNS- und Sicherheitspraxis schließt diese Lücke. Sie behandelt DNS als mehr als nur Hintergrundinfrastruktur. Es wird zu einem Kontrollpunkt für Integrität, Datenschutz, Richtlinien und Transparenz - insbesondere in Netzwerken, in denen Gastverkehr, Mitarbeiterverkehr und betriebliche Geräte nebeneinander existieren.
Die unsichtbare Schwachstelle Ihres Netzwerks
Ein typischer Vorfall beginnt nicht mit einer dramatischen Warnmeldung. Er beginnt mit einer Kleinigkeit. Ein Gästegerät verbindet sich mit dem WiFi am Veranstaltungsort und löst eine bösartige Lookalike-Domain auf. Ein Backoffice-Laptop folgt einer manipulierten DNS-Antwort zum falschen Dienst. Ein infiziertes Gerät nutzt DNS, um sich bei einem Remote-Controller zu melden, weil der ausgehende Webverkehr streng gefiltert wird, DNS jedoch weiterhin allgemein vertrauenswürdig ist.
Dieser Ablauf fühlt sich alltäglich an, weil DNS-Verkehr auf den ersten Blick immer normal aussieht. Jedes Telefon, Tablet, jeder Browser, jede Kasse, jeder Smart-TV und jeder Scanner ist darauf angewiesen. Teams investieren oft mehr Zeit in die Absicherung von Login-Prozessen als in das Namensauflösungssystem, von dem jeder Login und jeder Anwendungsaufruf abhängt.
Warum DNS die Aufmerksamkeit der Führungsebene verdient
Die Daten aus dem Vereinigten Königreich sind schwer zu ignorieren. Berichte über DNS-Missbrauch stiegen von 2021 auf 2022 um 44 % auf 356.463 Vorfälle, so die Daten des UK NCSC, die in dieser Übersicht über DNS-Verlauf und -Sicherheit zitiert werden. Dieselbe Quelle stellt fest, dass bis 2023 DNS-basierte Angriffe 25 % aller gemeldeten Cyber-Vorfälle in kritischen Sektoren wie dem Gesundheitswesen und dem Transportwesen ausmachten.
Diese Zahlen sind wichtig, da die betroffenen Sektoren modernen WiFi-Umgebungen mit hohem Datenverkehr sehr ähneln. Sie sind auf ständige Konnektivität, gemischte Gerätepools und Dienste angewiesen, die Namen schnell und zuverlässig auflösen müssen. Wenn das DNS kompromittiert wird, verschlechtert sich die Benutzererfahrung und gleichzeitig bricht die Sicherheit zusammen.
DNS ist nicht nur Teil des Pfades. In vielen Umgebungen ist es die erste Sicherheitsentscheidung, auf die ein Gerät trifft.
Wo sich dies im realen Betrieb zeigt
Die geschäftlichen Auswirkungen zeigen sich meist an drei Stellen:
- Sicherheitsrisiko: Benutzer können auf bösartige Ziele umgeleitet werden, Malware kann Command-and-Control-Domains auflösen und Daten können das Netzwerk über Kanäle verlassen, die von vielen Kontrollmechanismen ignoriert werden.
- Betriebsstörungen: Mitarbeiter-Apps fallen zeitweise aus, Captive-Workflows verhalten sich merkwürdig und die Fehlersuche wird langsam, da die Symptome wie allgemeine Verbindungsprobleme aussehen.
- Kundenerfahrung: Gästen ist es egal, ob der Fehler auf DNS-Spoofing, Filterfehler oder ein Resolver-Timeout zurückzuführen ist. Sie wissen nur, dass sich das WiFi unzuverlässig anfühlt.
Wenn Teams damit beginnen, DNS als eine Sicherheitsebene und nicht nur als Infrastruktur zu betrachten, erhalten sie eine sauberere Möglichkeit, Risiken zu kontrollieren, ohne jede Verbindung mit zusätzlichem Aufwand zu belasten.
Den blinden Fleck der DNS-Sicherheit verstehen
Die Analogie vom „Telefonbuch des Internets“ ist bekannt. Sie ist nützlich, aber unvollständig. DNS schlägt nicht nur Namen nach. Es sagt Geräten, wohin sie als Nächstes gehen sollen, oft noch bevor eine stärkere Kontrollinstanz überhaupt eingreifen kann. Das macht es weniger zu einem Telefonbuch als vielmehr zum Wegweiser für das gesamte Netzwerk.
Der blinde Fleck resultiert aus den ursprünglichen Annahmen von DNS. Es wurde für ein offeneres Internet entwickelt, in dem Resolver und autoritative Server als vertrauenswürdig vorausgesetzt wurden. Moderne Unternehmens- und Gast-WiFi-Umgebungen funktionieren nicht mehr so. Sie beherbergen nicht vertrauenswürdige Clients, Roaming-Geräte, Drittanbieter-Dienste und Anwendungen, die auf eine schnelle, kontinuierliche Namensauflösung angewiesen sind.
Was tatsächlich bei einer Abfrage passiert
Wenn ein Benutzer eine App öffnet oder eine Website besucht, fragt das Gerät zuerst einen Resolver nach der Adresse, die mit einem Domänennamen verknüpft ist. Wenn der Resolver die Antwort bereits im Cache gespeichert hat, antwortet er schnell. Wenn nicht, leitet er die Anfrage durch die DNS-Hierarchie, bis er eine Antwort erhält und diese an den Client zurückgibt.
Das klingt einfach, aber dieser Prozess beinhaltet mehrere Vertrauensannahmen:
- Der Client vertraut dem Resolver, eine genaue Antwort zu liefern.
- Der Resolver vertraut den Upstream-Daten, sofern keine Verifizierung eingerichtet ist.
- Jeder, der den Pfad beobachtet, kann die Abfrage auslesen, wenn der Transport nicht verschlüsselt ist.
- Richtlinien werden oft erst später angewendet, nachdem DNS das Gerät bereits zu einem Ziel geleitet hat.
Ein starker Identitäts-Stack behebt diese Annahmen nicht von allein. Ein Benutzer kann sich perfekt authentifizieren und dennoch an den falschen Ort geleitet werden, wenn die DNS-Integrität oder der Datenschutz schwach ist.
Warum Teams das Problem unterschätzen
DNS rückt oft in den Hintergrund, weil es sich um eine gemeinsam genutzte Infrastruktur handelt. Niemand bemerkt es, wenn es funktioniert. Wenn es ausfällt, verteilen sich die Symptome über Browser, Apps, APIs, das Wireless-Onboarding und den Cloud-Zugriff, sodass Teams zuerst an der falschen Stelle nach der Ursache suchen.
Hier geraten Leser oft in Verwirrung: Sie nehmen an, dass DNS bereits geschützt ist, weil der Anwendungsdatenverkehr TLS nutzt. Das ist meistens nicht der Fall. Herkömmliche DNS-Anfragen können immer noch sichtbar sein oder manipuliert werden, bevor die verschlüsselte Sitzung zum endgültigen Dienst überhaupt beginnt.
Praktische Regel: Wenn Sie die Identität, die WiFi-Authentifizierung und die Anwendungssitzungen schützen, aber das DNS unauthentifiziert oder unverschlüsselt lassen, haben Sie den Beginn der Verbindung nicht gesichert.
Die architektonische Schwachstelle
DNS hat zwei grundlegende Schwachstellen, sofern Sie diese nicht gezielt beheben:
| Schachstelle | Was es in der Praxis bedeutet | Warum es wichtig ist |
|---|---|---|
| Keine integrierte Authentizität | Ein Client akzeptiert möglicherweise eine gefälschte oder manipulierte Antwort | Benutzer und Geräte können umgeleitet werden |
| Keine integrierte Vertraulichkeit | Dritte können den Abfragepfad einsehen | Surf-Verhalten, Dienstnutzung und Geräteverhalten können offengelegt werden |
Deshalb gehören DNS und Sicherheit in dieselbe Diskussion wie Identität, Segmentierung und Zugriffsrichtlinien. DNS scheitert nicht, weil Teams nachlässig sind. Es scheitert, weil viele Bereitstellungen immer noch auf Vertrauensmodellen basieren, die nicht mehr den realen Netzwerkbedingungen entsprechen.
Die moderne DNS-Bedrohungslandschaft
Angreifer schätzen DNS, weil Verteidiger es zulassen müssen. Ein Gerät, das keine Namen auflösen kann, ist praktisch nutzlos. Daher ist DNS eines der wenigen Protokolle, das in fast jedem Netzwerk weitgehend erlaubt bleibt. Das macht es zu einem bequemen Weg für Weiterleitungen, verdeckte Signale und Missbrauch in großem Stil.
Der Umfang ist beträchtlich. Laut Forrester-Daten für 2025 haben 95 % der Unternehmen Angriffe über das DNS erlitten, wie im DNS-Risiko-Assessment von EfficientIP zitiert wird. Dieselbe Quelle erklärt ein praktisches Anzeichen für DNS-Exfiltration: Angreifer können Payloads in Subdomain-Feldern verstecken, und Abfragelängen, die bei legitimen Anfragen typischerweise zwischen 63 und 255 Zeichen liegen, können bei Exfiltrationsversuchen 500 Zeichen überschreiten.
Cache Poisoning und gefälschte Antworten
Cache-Poisoning zielt auf das Vertrauen in den Resolver ab. Wenn ein Angreifer eine falsche Antwort in den Cache einschleusen kann, erhalten Benutzer, die eine legitime Anfrage stellen, ein schädliches Ziel. In einer Venue-Umgebung kann dies schnell viele Clients betreffen, da gemeinsam genutzte Resolver große Benutzergruppen bedienen.
Die Gefahr besteht nicht nur aus Phishing. Interne Anwendungen, Cloud-Dienste, Update-Systeme und Anbieterplattformen hängen alle von einer präzisen Namensauflösung ab. Sobald der Resolver fehlerhafte Daten zurückgibt, verhält sich der Rest des Stacks zwar wie vorgesehen, leitet die Benutzer jedoch trotzdem an den falschen Ort weiter.
DNS-Tunneling und Datenexfiltration
DNS-Tunneling verwandelt Abfragefelder in einen verdeckten Übertragungskanal. Anstatt DNS nur zur Abfrage einer Adresse zu nutzen, packt Malware Informationen direkt in den Abfragenamen. Ein böswilliger autoritativer Server setzt diese Fragmente dann auf der Außenseite wieder zusammen.
Anomalien sind von Bedeutung. Sehr lange Query-Strings, eine ungewöhnliche Anzahl von Punkten oder wiederholte Anfragen nach seltsamen Subdomains können darauf hindeuten, dass ein Gerät DNS für etwas anderes als die Namensauflösung nutzt. In einem Gäste- oder mandantenfähigen Netzwerk ist das wichtig, da sich herkömmliche Kontrollen oft auf Webkategorien und bekannte Ports konzentrieren, während DNS weitgehend unberücksichtigt bleibt.
Lange, merkwürdige DNS-Anfragen sind nicht immer nur harmloses Rauschen. Sie können das Netzwerk-Äquivalent dazu sein, dass jemand Dateien durch den Notausgang nach draußen trägt.
Command-and-Control über erlaubten Traffic
Angreifer nutzen DNS auch für Command-and-Control-Aktivitäten, weil es unauffällig ist. Selbst ein streng verwaltetes Netzwerk lässt in der Regel den DNS-Verkehr zu genehmigten Resolvern zu. Malware kann diesen routinemäßigen Pfad ausnutzen, um Anweisungen abzurufen oder die nächste Stufe eines Angriffs zu lokalisieren.
Dies ist im Gastgewerbe und im Einzelhandel besonders schwierig, da die Umgebung sehr unruhig ist. Geräte kommen und gehen ständig. Browser, Apps, Treueplattformen, Onboarding-Systeme für Gäste und Werbe-SDKs erzeugen ein hohes Aufkommen an Abfragen. Dieser Hintergrundverkehr führt dazu, dass sich eine schwache Überwachung leicht darin verbergen lässt.
DDoS-Amplification und Service-Überlastung
DNS kann auch für Amplification-Angriffe missbraucht werden. Offene oder missbrauchte Resolver können Teil eines größeren Denial-of-Service-Musters werden, entweder als Ziel oder als ungewollter Teilnehmer. Selbst wenn Ihre Organisation nicht das endgültige Opfer ist, kann ein unsicheres DNS-Design zu Instabilität führen, Ressourcen verbrauchen und die Reaktion auf Vorfälle erschweren.
Für Teams, die ein Gäste-WiFi betreiben, ist Filtern und Richtlinienarbeit auf der DNS-Ebene sowohl betrieblich nützlich als auch schützend. Der Leitfaden von Purple zum Thema DNS-Filterung für Gäste-WiFi zur Blockierung von Malware und unangemessenen Inhalten ist lesenswert, wenn Sie planen, wie sich Kontrollen auf Domain-Ebene auf die Sicherheit und das Benutzererlebnis auswirken.
Wie das in der Praxis aussieht
Ein nützlicher Weg, über DNS-Bedrohungen nachzudenken, ist nach geschäftlichen Auswirkungen und nicht nach Protokolldetails:
- Fehlleitung: Benutzer landen auf dem falschen Ziel.
- Stille Kommunikation: Infizierte Geräte kommunizieren weiterhin nach außen.
- Versteckte Exfiltration: Daten werden in Mustern abgeleitet, die wie normale Abfragen aussehen.
- Dienstunterbrechung: Der legitime Zugriff wird langsam, instabil oder nicht verfügbar.
Aus diesem Grund ist DNS-Sicherheit keine Nischenkontrolle für Spezialisten. Sie ist gleichzeitig Teil der Endgeräte-Abwehr, der Zugriffskontrolle, der Reaktion auf Vorfälle und der Zuverlässigkeit gegenüber den Kunden.
Ihr defensives Toolkit DNSSEC DoH und DoT
Drei Technologien tauchen im professionellen DNS-Sicherheitsdesign immer wieder auf: DNSSEC, DoH und DoT. Sie lösen unterschiedliche Probleme. Teams werfen sie oft in einen Topf und sind dann enttäuscht, wenn eine Maßnahme nicht die Bedrohung stoppt, die sie im Sinn hatten.
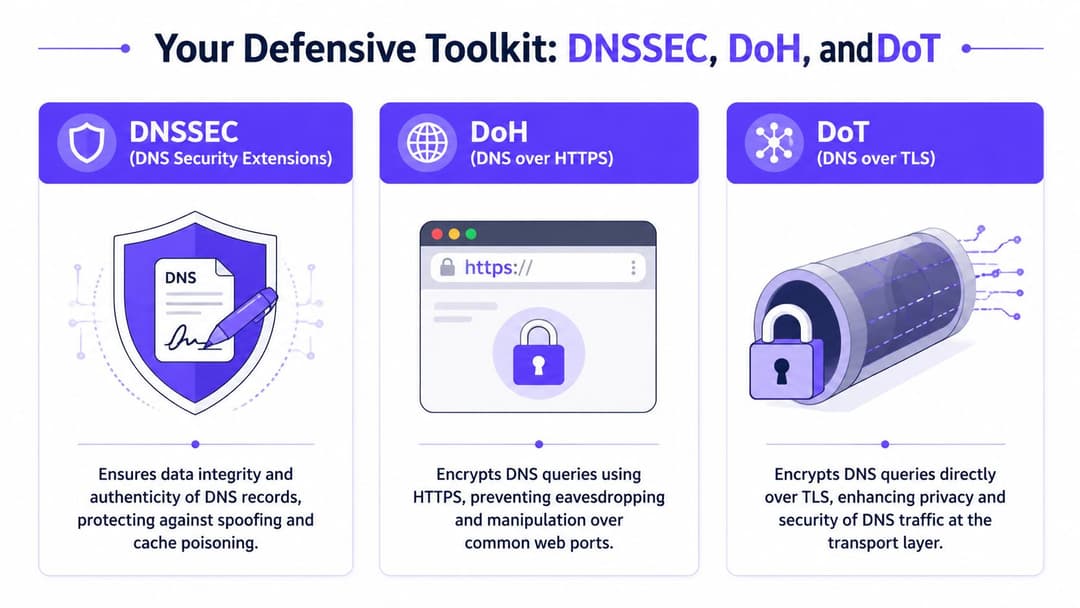
Der einfachste Weg, sie zu unterscheiden, ist dieser: DNSSEC schützt Authentizität und Integrität. DoH und DoT schützen die Privatsphäre bei der Übertragung. In der Regel benötigen Sie beide Konzepte in Ihrer Architektur, da "Ist diese Antwort echt?" und "Kann jemand diese Anfrage auf dem Weg beobachten oder verändern?" unterschiedliche Fragen sind.
DNSSEC als digitales Wachssiegel
DNSSEC signiert DNS-Daten digital, damit Resolver überprüfen können, ob die Antwort aus der richtigen Quelle stammt und nicht verändert wurde. Stellen Sie es sich wie ein Wachssiegel auf einem offiziellen Brief vor. Das Siegel verbirgt den Inhalt des Briefes nicht, hilft Ihnen aber, Fälschungen zu erkennen.
Das macht DNSSEC besonders nützlich gegen Spoofing und Cache Poisoning. Wenn ein Resolver DNSSEC validiert und die Signaturkette nicht übereinstimmt, kann er die Antwort verwerfen, anstatt ihr blind zu vertrauen.
DNSSEC verschlüsselt die Anfrage nicht. Das wird oft übersehen. Es sagt Ihnen lediglich, dass die Antwort authentisch ist. Es hindert Beobachter jedoch nicht daran, zu sehen, welcher Name angefordert wurde.
DoH und DoT als verschlüsselte Kuriere
DNS over HTTPS (DoH) und DNS over TLS (DoT) verschlüsseln beide den DNS-Verkehr zwischen dem Client und dem Resolver oder zwischen Netzwerkelementen, je nach Ihrem Design. Ihre Aufgabe ist der Schutz der Privatsphäre und die Transportsicherheit.
Ein einfacher Vergleich hilft hierbei. Wenn DNSSEC das Wachssiegel ist, dann sind DoH und DoT der sichere Kurierumschlag. Sie verhindern das einfache Mitlesen und erschweren Manipulationen während der Übertragung.
Der Unterschied zwischen den beiden ist hauptsächlich betrieblicher Natur:
- DoH sendet DNS über HTTPS. Dies lässt sich gut in webzentrierte Umgebungen und einige Anwendungsarchitekturen integrieren.
- DoT verwendet TLS speziell für DNS. Viele Teams bevorzugen dies, wenn sie eine klarere Trennung und eine explizitere Kontrolle des DNS-Verkehrs wünschen.
Vergleich von DNS-Sicherheitsprotokollen
| Protokoll | Primäres Ziel | Mechanismus | Schützt vor | Am besten für |
|---|---|---|---|---|
| DNSSEC | Authentizität und Integrität | Kryptografische Signaturen auf DNS-Einträgen | Spoofing, gefälschten Antworten, Cache-Poisoning | Validierung, dass DNS-Antworten echt sind |
| DoH | Datenschutz bei der Übertragung | Verschlüsselt DNS innerhalb von HTTPS | Abhören und Manipulationen bei der Übertragung | Clientseitige Umgebungen und webbasierte Architekturen |
| DoT | Datenschutz bei der Übertragung | Verschlüsselt DNS über TLS | Abhören und Manipulationen bei der Übertragung | DNS-Datenschutz zwischen Resolver und Client oder im verwalteten Netzwerk |
Den richtigen Mix wählen
Viele Unklarheiten verschwinden, wenn man jede Kontrollmaßnahme einem konkreten Risiko zuordnet.
Wenn Sie sich Sorgen über gefälschte DNS-Antworten machen, beginnen Sie mit der DNSSEC-Validierung.
Wenn Sie sich Sorgen über die Sichtbarkeit von Abfragen in nicht vertrauenswürdigen Netzwerken machen, fügen Sie DoH oder DoT hinzu.
Wenn Ihnen beides wichtig ist, kombinieren Sie Authentizität und Verschlüsselung.
Wichtiger Unterschied: DNSSEC beantwortet die Frage „Kann ich dieser Antwort vertrauen?“. DoH und DoT beantworten die Frage „Kann jemand diese Konversation unterwegs einsehen oder manipulieren?“
Häufige Designfehler
Teams neigen dazu, drei vermeidbare Fehler zu machen:
Bereitstellung von Verschlüsselung ohne Validierung
Abfragen sind während der Übertragung privat, aber der Resolver akzeptiert möglicherweise dennoch unauthentifizierte Daten im Upstream.Aktivierung der Validierung ohne Betriebsplanung
DNSSEC führt zu Fehlermodi, wenn Einträge oder Delegierungen falsch verwaltet werden. Daher sind Überwachung und Änderungsdisziplin wichtig.Ignorieren des Resolver-Verhaltens in Gastnetzwerken
Gastgeräte verwenden möglicherweise ihre eigenen DNS-Präferenzen, es sei denn, Ihre Netzwerkrichtlinien und das Onboarding-Design berücksichtigen dies.
In Enterprise- und stark frequentierten WiFi-Umgebungen ist die mehrschichtige Struktur am effektivsten. Validieren Sie dort, wo Authentizität wichtig ist. Verschlüsseln Sie dort, wo die Privatsphäre von Abfragen eine Rolle spielt. Fügen Sie Schutzrichtlinien auf Resolver-Ebene hinzu, sodass DNS zu einer aktiven Kontrolle wird und nicht nur als Suchdienst fungiert.
Sicheres DNS in der Praxis bereitstellen
Die Designfrage lautet nicht „Sollten wir DNS sichern?“, sondern „Wo setzen wir es durch und wie vermeiden wir es, die User Journey zu beeinträchtigen?“ Die Antwort unterscheidet sich zwischen einem verwalteten Unternehmensnetzwerk und einem öffentlichen oder halböffentlichen WiFi-Dienst.
Ein geschäftlicher Laptop, der in Ihrer Identitätsplattform registriert ist, bietet Raum für strengere Richtlinien. Ein Gästetelefon in einer Hotellobby nicht. Beide benötigen dennoch sicheres DNS, aber die Kontrollen greifen an unterschiedlichen Stellen.
Auf der Enterprise-Seite
Zentralisieren Sie die DNS-Richtlinien für Mitarbeiter und verwaltete Geräte so weit, wie es Ihre Architektur zulässt. Das bedeutet in der Regel zugelassene Resolver, validierte Antworten, verschlüsselten Transport, wo angemessen, und eine klare Telemetrie in Ihre Monitoring-Systeme.
Ein praktisches Bereitstellungsmuster sieht wie folgt aus:
- Verwaltete Resolver nutzen: Binden Sie die Geräte Ihrer Mitarbeiter an Resolver, die Sie kontrollieren oder denen Sie explizit vertrauen, damit Richtlinien und Protokollierung konsistent bleiben.
- Authentizität validieren: Aktivieren Sie die DNSSEC-Validierung auf Resolvern, die interne Benutzer und kritische Workflows bedienen.
- Sensible Pfade verschlüsseln: Nutzen Sie DoH oder DoT dort, wo der Schutz von Abfragedaten wichtig ist, insbesondere über weniger vertrauenswürdige Segmente oder externe Verbindungen.
- Erkennungen in den Betrieb einfließen lassen: Resolver-Protokolle werden weitaus wertvoller, wenn Ihr SOC oder NOC sie mit Identitäts-, Endpunkt- und WLAN-Ereignissen korrelieren kann.
Dies ist auch der richtige Ort für schützende DNS-Dienste, die bekannte böswillige oder richtlinienverletzende Ziele blockieren, noch bevor eine Verbindung aufgebaut wird. Richtig eingesetzt, bietet Ihnen dies eine sauberere Kontrolle, als sich auf eine detaillierte Paketprüfung tief im Datenfluss zu verlassen.
Im Gast-WiFi
Gäste-WiFi erfordert einen sanfteren Ansatz. Die Nutzer erwarten einen schnellen, reibungslosen Zugang. Zu aggressive Filterungen oder Resolver-Entscheidungen, die zu Verzögerungen führen, sorgen für Support-Anrufe, lange bevor die Nutzer Ihre Sicherheitsmaßnahmen überhaupt zu schätzen wissen.
Das Ziel ist unkompliziert: offensichtlich schädliche oder ungeeignete Auflösungspfade stoppen und gleichzeitig ein reibungsloses Surfen gewährleisten.
Was zuerst priorisiert werden sollte
- Wählen Sie sichere Upstream-DNS-Anbieter: Entscheiden Sie sich für Anbieter, die moderne Sicherheitskontrollen und stabile Leistung unterstützen.
- Kategorie- und Bedrohungsfilterung sorgfältig anwenden: Blockieren Sie Malware, Phishing und eindeutig unerwünschte Ziele, aber testen Sie Richtlinien anhand des typischen Verhaltens von Gästen.
- Den Resolver-Pfad vorhersehbar halten: Gestalten Sie Ihre Gateways, Controller oder Edge-Dienste so, dass das DNS von Gästen nicht in nicht verwaltete Pfade abdriftet.
- Achten Sie auf Anomalien, nicht nur auf bekannte schädliche Domains: Tunnelling und Datenabfluss zeigen sich oft als seltsame Abfragemuster, bevor sie auf einer Blockliste erscheinen.
Eine praktische Option in dieser Kategorie ist Purple Shield, das eine Filterung auf DNS-Ebene für WiFi-Umgebungen anwendet. In einer gemischten Venue-Infrastruktur kann eine solche Kontrolle über der vorhandenen Netzwerk-Hardware liegen und riskante Domains blockieren, noch bevor Sitzungen aufgebaut werden.
Betriebliche Gewohnheiten, auf die es am meisten ankommt
Die Konfiguration ist nur die halbe Miete. DNS-Sicherheit kann unbemerkt versagen, wenn die betriebliche Hygiene vernachlässigt wird.
| Betriebliche Praxis | Warum es wichtig ist |
|---|---|
| Änderungskontrolle für DNS-Einträge und Resolver | Reduziert unbeabsichtigte Ausfälle und Validierungsfehler |
| Regelmäßige Überprüfung von Filterentscheidungen | Verhindert beeinträchtigte Erlebnisse für Gäste und übermäßiges Blockieren |
| Überprüfung der Telemetrie nach Identität oder Benutzertyp | Hilft dabei, das Rauschen von Gästen von echten Risiken für Mitarbeiter zu trennen |
| Playbooks für Vorfälle, die DNS-Beweise einbeziehen | Beschleunigt Untersuchungen, wenn sich die Symptome über mehrere Systeme erstrecken |
Wenn Ihr Incident-Prozess nicht hinterfragt, was das Gerät vor dem Vorfall aufgelöst hat, fangen Sie oft zu spät an.
Wo Teams steckenbleiben
Die meisten Bereitstellungsprobleme beruhen auf einer von zwei Annahmen. Erstens nehmen Teams an, dass sicheres DNS nur ein Problem des Netzwerkperimeters ist. Das stimmt nicht. Das Verhalten interner Resolver ist ebenso wichtig. Zweitens nehmen sie an, dass der Datenverkehr von Gästen nicht ohne zusätzliche Reibungsverluste geschützt werden kann. Auch das ist falsch. Gut gestaltete DNS-Kontrollen verbessern in der Regel das Benutzererlebnis, da sie bösartige Umwege eliminieren, bevor die Benutzer sie überhaupt bemerken.
Sicheres DNS ist in der Praxis weniger eine Frage eines bestimmten Produkts oder Protokolls, sondern vielmehr eine Frage der disziplinierten Platzierung. Richten Sie die richtigen Kontrollen am Resolver ein, passen Sie diese an den Benutzertyp an und machen Sie die DNS-Telemetrie zum Teil Ihres normalen Netzwerkbetriebs.
Integration von DNS in Ihr Zero Trust Network
Die meisten Zero Trust-Programme beginnen mit der Identität. Das ist sinnvoll. Sie möchten wissen, wer der Benutzer ist, welches Gerät er verwendet und worauf er zugreifen darf. Viele Umgebungen bleiben jedoch dort stehen. Sie authentifizieren die Sitzung, segmentieren das Netzwerk und lassen DNS dennoch wie einen offenen Universaldienst laufen.
Diese Lücke ist deutlicher geworden. In der Diskussion der RSA Conference 2025, die in Cygnalabs' Analyse von DNS als fehlendem Glied in Zero-Trust-Strategien zitiert wird, wird festgestellt, dass schützende DNS-Dienste an Dynamik gewinnen, die Einführung jedoch unregelmäßig bleibt - obwohl DNS-Missbrauch die Grundlage für Phishing, Ransomware und Datendiebstahl bildet. Dieselbe Quelle verweist auf die ungelöste Herausforderung, DNS-Sicherheit in passwortlose Authentifizierungssysteme und Zero-Trust-Netzwerke zu integrieren, um laterale Bewegungen und Datenexfiltration über DNS-Kanäle zu verhindern.
DNS als Point of Policy Enforcement
An diesem Punkt hört DNS auf, ein reiner Unterstützungsdienst zu sein, und fungiert stattdessen als Policy Enforcement Point. Ein Resolver erkennt Absichten sehr früh. Bevor ein Benutzer oder ein Gerät eine Anwendung erreicht, fragt er nach einem Namen. Diese Anfrage kann mit Richtlinien, Identitäten, Risikosignalen und Bedrohungsanalysen abgeglichen werden.
Die Diskussion im April 2025 über NIST SP 800-81 Revision 3 in dieser Zusammenfassung zur DNS-Sicherheit der RSA Conference 2025 beschreibt DNS als eine Möglichkeit, Zugriffsentscheidungen durchzusetzen, indem das Abfrageverhalten als Input für Zero-Trust-Engines genutzt wird. Dies ermöglicht es, Anfragen zu blockieren oder umzuleiten, wenn sie gegen Richtlinien verstoßen. Für identitätsbasiertes Networking ist das die fehlende Verbindung zwischen "dieses Gerät ist authentifiziert" und "dieses Gerät darf dieses Ziel genau jetzt auflösen".
Wie identitätsbewusstes DNS aussieht
In einer modernen WiFi-Umgebung können Sie DNS-Richtlinien mit Kontexten verknüpfen wie zum Beispiel:
- Benutzertyp: Gast, Mitarbeiter, externer Partner, Mandant, unmanaged Gerät
- Authentifizierungsstatus: Vor dem Login, neu registriert, vollständig vertrauenswürdig
- Gerätestatus: Managed, unmanaged, Legacy, gemeinschaftliche Nutzung
- Standort oder Rolle am Veranstaltungsort: Publikumsbereich, Backoffice, klinischer Bereich, Verkaufsfläche, Bewohner-Netzwerk
Ein Laptop für Mitarbeiter, der über einen verzeichnisintegrierten Workflow authentifiziert ist, sollte nicht dieselben Ziele auflösen wie ein Gästetelefon oder ein IoT-Display. Die DNS-Richtlinie kann dies abbilden, ohne dass jede Entscheidung erst auf der Firewall-Ebene getroffen werden muss.
Dies ist auch der Grund, warum eine solide Domain-Hygiene weiterhin wichtig ist. Wenn Ihre Einträge, Namensstandards und Eigentumsmodelle ungeordnet sind, wird die einheitliche Anwendung von Richtlinien erschwert. Eine nützliche operative Referenz ist der Leitfaden von OneNine zu Strategien für das Domain- und DNS-Management, insbesondere für Teams, die die DNS-Governance an allgemeinere Sicherheitskontrollen anpassen möchten.
Warum dies in hochfrequentierten WiFi-Netzwerken wichtig ist
Identitätsbasierte Netzwerkplattformen können feststellen, wer oder was dem Netzwerk beigetreten ist. DNS fügt die nächste logische Kontrollebene hinzu: Welche Namen diese Instanz auflösen darf. In einem Purple-Bereitstellungsmodell ist diese Verbindung wichtig, da Gäste, Mitarbeiter und Mandanten dieselbe Infrastruktur nutzen, aber unterschiedliche Vertrauensgrenzen benötigen. Die DNS-Richtlinie ermöglicht es Ihnen, diese Grenzen frühzeitig und unauffällig durchzusetzen.
Beispielsweise kann einem Gästegerät normales Surfen erlaubt, aber das Auflösen von Domains, die mit der Verbreitung von Malware in Verbindung gebracht werden, blockiert werden. Einem Mitarbeitergerät kann der Zugriff auf interne SaaS- und Betriebsdienste gestattet werden, während ihm der Zugriff auf verdächtige Ziele verweigert wird. Ein Legacy-Gerät kann streng eingeschränkt werden, selbst wenn es keine komplexeren Endpoint-Kontrollen unterstützt.
Wenn Sie das umfassendere Zugriffsmodell entwerfen, bietet der Leitfaden von Purple zu Zero Trust-Netzwerkzugriffs-Implementierungsstrategien und Best Practices nützlichen Kontext darüber, wie Netzwerkidentität und -richtlinien zusammenpassen.
Die sauberste Zero Trust Kontrolle ist oft die früheste. Wenn ein Gerät das Ziel gar nicht erst auflöst, beginnt die riskante Sitzung gar nicht erst.
Ein besseres mentales Modell
Stellen Sie sich die Identität wie die Passkontrolle vor und das DNS wie die Routenkontrolle. Die Authentifizierung sagt Ihnen, wer angekommen ist. Die DNS-Richtlinie sagt Ihnen, ob diese Person den Weg zu einem bestimmten Ziel erfragen darf.
Ohne diese zweite Ebene kann Zero Trust merkwürdig freizügig wirken. Die Benutzer sind zwar verifiziert, aber ihre Geräte haben immer noch die freie Wahl zu fragen, wo sich was befindet. Die Einbindung von DNS in das Modell behebt diese Asymmetrie.
DNS als Ihre erste Verteidigungslinie nutzen
Die alte Sichtweise auf DNS war rein administrativ. Die Einträge ordentlich halten, die Auflösung schnell gestalten und dann zu den "echten" Sicherheitsebenen übergehen. Diese Sichtweise ist in Unternehmens- und Gast-Konnektivitätsumgebungen nicht mehr haltbar, in denen jedes Gerät von DNS abhängt, bevor überhaupt etwas Nützliches passieren kann.
DNS steht heute am Anfang des Vertrauens. Es beeinflusst, ob Benutzer den richtigen Dienst erreichen, ob Malware ihren Controller findet, ob Daten unbemerkt abfließen können und ob Zero Trust Richtlinien früh genug greifen, um eine Rolle zu spielen. Wenn diese Ebene schwach ist, verbringen Ihre restlichen Sicherheitskontrollen ihre Zeit damit, einen Fehler direkt am Anfang der Verbindung auszugleichen.
Das praktische Fazit
Eine tragfähige DNS- und Sicherheitsstrategie umfasst in der Regel vier Ideen, die zusammenwirken:
- Integritätskontrollen: Nutzen Sie DNSSEC, wenn die Authentizität der Antworten wichtig ist.
- Datenschutzkontrollen: Nutzen Sie DoH oder DoT, wenn die Vertraulichkeit der Abfragen wichtig ist.
- Schutzrichtlinien: Blockieren Sie riskante, bösartige oder unangemessene Auflösungspfade direkt am Resolver.
- Identitätskontext: Wenden Sie unterschiedliche DNS-Entscheidungen basierend darauf an, wer der Benutzer ist, welches Gerät er nutzt und wo er sich im Netzwerk befindet.
Diese Kombination ist besonders nützlich im Gastgewerbe, im Einzelhandel, im Gesundheitswesen, im Transportwesen und in Wohngebieten, wo ein einziges Netzwerk gleichzeitig den Gastzugang, den Mitarbeiterzugang und betriebliche Geräte übertragen kann.
Was erfahrene Teams anders machen
Erfahrene Teams behandeln DNS-Protokolle nicht mehr als Hintergrundrauschen. Sie nutzen DNS-Erkenntnisse zur Fehlerbehebung, bei der Reaktion auf Sicherheitsvorfälle und bei der Zugriffsverwaltung. Sie überprüfen das Verhalten der Resolver parallel zu den Authentifizierungsereignissen. Sie gestalten Richtlinien für Gäste-WiFi so, dass Risiken minimiert werden, ohne dass sich die Verbindung blockierend anfühlt.
Wenn Sie mehr darüber erfahren möchten, wie sich DNS in das umfassendere Schutzmodell für drahtlose Umgebungen einfügt, sind die Netzwerk- und WiFi-Sicherheitserkenntnisse von Purple eine empfehlenswerte nächste Lektüre.
Die nützlichste Veränderung ist konzeptioneller Natur. Fragen Sie nicht, ob DNS mit zusätzlicher Sicherheit ausgestattet werden muss. Fragen Sie sich stattdessen, wie viel Ihrer Sicherheitsstruktur bereits von DNS abhängt - ob geplant oder nicht. Sobald Sie DNS als Control Plane betrachten, werden die Prioritäten klarer.
Purple unterstützt Organisationen bei der Bereitstellung von identitätsbasiertem WiFi-Zugang für Gäste, Mitarbeiter und mandantenfähige Umgebungen mit Optionen, die den Schutz der DNS-Ebene als Teil einer umfassenderen sicheren Konnektivitätsstrategie unterstützen. Wenn Sie darüber nachdenken, wie Authentifizierung, Richtlinien und Benutzererfahrung zusammenwirken sollten, entdecken Sie Purple.



