Eine Stationsleitung spricht Sie am Ende einer Schicht an. Drei Angehörige auf demselben Flur können keinen Videoanruf halten, das Tablet eines Patienten springt immer wieder auf die Anmeldeseite zurück und jemand hat "Das WiFi ist schrecklich" auf das Whiteboard geschrieben. Die Access Points sind aktiv, das Portal ist online und auf dem Dashboard sieht nichts fehlerhaft aus.
Diese Lücke zwischen verbunden und nutzbar ist der Punkt, an dem die meisten Projekte für Krankenhaus-Gäste-WiFi ins Stocken geraten. Der Funkplan wurde genehmigt, bevor jemand gezählt hat, wie viele Personen morgens um zehn Uhr im Ambulanzbereich sitzen. Die Login-Methode wurde von der Person ausgewählt, die gerade die Vorlage geöffnet hatte. Und die Sicherheitshinweise, die Besucher benötigen - etwa ob sie Online-Banking nutzen oder an einem Video-Termin teilnehmen können -, haben es nie aus dem Risiko-Register auf die Anmeldeseite geschafft.
Diese drei Entscheidungen gehören zusammen. Signal, Identität und veröffentlichte Erwartungen bilden ein einheitliches Konzept - und nicht einen Netzwerkaufbau, an den nachträglich ein Haftungsausschluss angehängt wird. So würde ich den Ablauf von der Funkvermessung bis zur Teststation strukturieren, zusammen mit den Kompromissen, die Sie vor der Inbetriebnahme des ersten Access Points mit einer klinischen Governance-Gruppe besprechen sollten.
Die nationale Baseline steht bereits fest. Ende März 2019 hatte das NHS WiFi Programme kostenloses NHS WiFi in 98 % der NHS Trusts eingeführt und mehr als 8.000 Patientenzentren erreicht. Damit erhielten über 63 Millionen Besucher und Patienten Zugang zu kostenloser Konnektivität. Der Besucherzugang ist kein Nebenprojekt auf einem freien VLAN mehr. Er ist Bestandteil der Infrastruktur.
Planen Sie Kapazitäts- und Funkziele vor dem Kauf von Hardware
Drei Zahlen entscheiden darüber, ob das Gäste-WiFiWiFi im Krankenhaus auf einer belebten Station standhält: Primärsignal, Latenz und Kanalauslastung. Das Portal-Branding kommt erst später, denn nichts davon spielt eine Rolle, wenn die Verbindung abbricht, sobald sich die Station füllt.
NHS England empfiehlt einen primären RSSI von mindestens -65 dBm über alle NHS-Umgebungen hinweg und beschreibt eine akzeptable Latenz mit etwa 20 bis 250 ms. Dabei wird darauf hingewiesen, dass keiner der beiden Werte definitiv ist und beide anhand der verwendeten Anwendungen validiert werden sollten (NHS England-Leitfaden zur Bewertung von WiFi-Leistungskennzahlen). Betrachten Sie dies eher als Untergrenze denn als Spezifikation. Ein Messwert von -65 dBm am Krankenbett beweist lediglich, dass sich die Verbindung aufbaut. Er sagt nichts darüber aus, ob vierzig Personen auf derselben Station um acht Uhr abends gleichzeitig einen Anruf per Video führen können.
Vermessen Sie das Gebäude, das Sie tatsächlich haben
Begehen Sie jedes Stockwerk mit einem Vermessungstool, bevor die Bestellung herausgeht. Notieren Sie, was das Signal abschirmt: bleiverkleidete Bildgebungsräume, Bettentrennwände, die während einer Stationsvisite verstellt werden, Versorgungskerne aus Beton oder der Flur im Untergeschoss, in dem Angehörige auf ein Taxi warten. Vermessen Sie auch die Außenbereiche im Zugangsbereich, da die Menschen dort bei der Entlassung stehen und versuchen, eine Mitfahrgelegenheit zu rufen.
Die Bandauswahl ist eine Kapazitätsentscheidung und keine reine Präferenz. NHS England identifiziert 2,4 GHz als das Frequenzband für öffentliche Gäste- und Altgeräte, die eher Reichweite als Durchsatz benötigen, sowie 5 GHz für Kapazität überall dort, wo Endgeräte und Access Points dies unterstützen. Das Sperren von 2,4 GHz benachteiligt ältere Mobiltelefone; wenn Sie alles über 2,4 GHz laufen lassen, überlassen Sie Ihre Sendezeit dem Gerät mit dem stärksten Funksignal.
Planen Sie für die Spitzenlast, nicht für den Durchschnitt. Ein Netzwerk, das an einem Dienstag um 10 Uhr morgens gemessen wird, lässt jedes Design gut aussehen. Der Wert, auf den es ankommt, ist derjenige, der an einem Besuchsabend um 19 Uhr gemessen wird.
Messen Sie anschließend, wie sich die Besucher auf das Netzwerk auswirken: gleichzeitige Clients pro Access Point, Kanalauslastung, Paketverlust, DHCP- und DNS-Antwortzeiten sowie die Rate der abgeschlossenen Authentifizierungen. Führen Sie Lasttests mit Video und Messaging anstelle eines Pings durch und wiederholen Sie diesen Vorgang nach jedem Stationsumzug oder jeder baulichen Veränderung, da ein neues Gerät oder ein umgestalteter Bereich die Abdeckungskarte neu zeichnet.
| Metrik | Zielwert | Hinweise |
|---|---|---|
| Primäres Signal (RSSI) | -65 dBm oder stärker | NHS Zielwert für England in Bereichen mit Patientenkontakt |
| Latenz | Ca. 20 bis 250 ms | Gegen Anrufe über Video und Messaging validieren |
| Frequenzband für öffentliche Geräte und Altgeräte | 2,4 GHz | Höhere Reichweite, geringere Kapazität |
| Frequenzband für hohe Kapazität | 5 GHz | Verwenden, wo Clients und Access Points dies unterstützen |
| Gleichzeitige Clients zu Spitzenzeiten | Anzahl pro Access Point während einer regulären Besuchszeit messen und die Kapazität höher auslegen | Ihre tatsächlichen Besucherzahlen, keine Herstellerangabe |
| Kanalauslastung | Jeden dauerhaft hohen Wert untersuchen, der während der Besuchszeiten gemessen wird | Messungen außerhalb der Stoßzeiten verdecken Engpässe |
| Paketverlust | Eigenen Schwellenwert bei Lasttests festlegen | Erneut zu Stoßzeiten testen, nicht über Nacht |
Jede Zahl in dieser Tabelle ist etwas, das Sie erneut messen müssen, und nichts, das Sie einmalig abzeichnen. Wenn Sie den Testplan von Grund auf neu erstellen, behandelt ein Leitfaden zur RF-Messung und Kanalplanung die Messmechanik vertiefter.
Wählen Sie die richtige Anmeldemethode für jeden Bereich
Der Zielkonflikt, der Teams überrascht, ist nicht die Verschlüsselung oder die Kosten. Es ist die Anzahl der Besucher, die die Anmeldung gar nicht erst abschließen.
Ein gemeinsames Passwort auf einem laminierten Schild sieht günstig aus, bis man einer Schlange von Angehörigen dabei zusieht, wie sie es einhändig auf ein gesprungenes Display tippen. Es bietet weder eine Identität pro Benutzer noch eine Verschlüsselung pro Gerät. Daher gehört es eher zu einer eintägigen Veranstaltung als auf eine Station, auf der jemand sechs Stunden lang verbunden bleibt.
Die E-Mail-Registrierung über ein Captive Portal ist das Modell, für das sich die meisten Trusts entschieden haben. Der Queen Victoria Hospital NHS Foundation Trust führte im November 2014 kostenfreies WiFi auf Stationen, in Wartebereichen für ambulante Patienten, im Café und im Restaurant ein. Benutzer registrierten eine E-Mail-Adresse im Austausch gegen ein Passwort, wobei Streaming und Musik-Downloads beschränkt wurden, um die Kapazität für alle anderen zu schützen (NHS Englands Transformations-Blog zur Anbindung von Patienten an digitale Dienste). Identität, Nutzungsbedingungen und Bandbreitensteuerung in einem einzigen Ablauf. Die Technologie hat sich weiterentwickelt - das Muster nicht.
| Methode | Einrichtungsaufwand | Verschlüsselung | Besucheridentität | Bestmögliche Eignung |
|---|---|---|---|---|
| Offenes Netzwerk mit Nutzungsbedingungen-Seite | Gering | Keine | Keine über die Zustimmung hinaus | Wartebereiche mit minimalem Datenbedarf |
| Gemeinsames Passwort auf Beschilderung | Gering | Nur gemeinsamer Schlüssel | Keine pro Benutzer | Kurze Veranstaltungen, keine Stationen |
| Captive Portal mit E-Mail | Mittel | Offen, außer WPA2/WPA3 wird angewendet | E-Mail-Erfassung mit Einwilligung | Allgemeiner Besucherzugang |
| Passpoint (Hotspot 2.0) | Hoch | WPA2/3-Enterprise | Konto oder Profil | Wiederkehrende Besucher und von Mitarbeitern genutzte Geräte |
| Branchenspezifische App oder Konto | Mittel | Legt die Schutzstufe des zugrunde liegenden Netzwerks fest | Konto | Besucher, die häufig wiederkehren |
Wo das Portal fehlschlägt und wer den Fehler abfängt
Manche Geräte können ein Captive Portal überhaupt nicht abschließen. Ältere Android-Mobiltelefone, gesperrte Dienst-Laptops und E-Reader verbleiben auf der Anmeldeseite, ohne diese jemals aufzulösen. Keine Optimierung des Portals kann einen Browser reparieren, der sich nicht öffnen lässt. Das ist ebenso eine personelle wie eine technische Frage. Jemand auf der Station benötigt eine Möglichkeit, ein Gerät zu registrieren, und die Fehlermeldung erfordert eher eine Rufnummer der Station als einen generischen Fehlercode.
Passpoint beweist seinen Wert dort, wo dieselben Personen wiederkehren. Nach einer einmaligen Profilinstallation verbindet sich das Gerät automatisch mit Schutz auf Enterprise-Niveau. Dies eignet sich hervorragend für wiederkehrende ambulante Patienten und von Mitarbeitern genutzte Tablets. Es erfordert Access Points und einen Bereitstellungspfad, die dies unterstützen, und ist kein Ersatz für Telefone, auf denen kein Profil installiert werden kann.
Unabhängig von der gewählten Methode sollten Sie die Beschränkungen dort veröffentlichen, wo Besucher sie lesen. Nottinghamshire Healthcare informiert Besucher darüber, dass NHS WiFi möglicherweise nicht in allen Bereichen verfügbar und für TV-Streaming sowie Telefon- und Videoanrufe ungeeignet ist (Kostenlose WiFi-Seite von Nottinghamshire Healthcare). Das ist die ehrliche Variante, und sie ist besser als eine Anmeldeseite, die ein Kinoerlebnis verspricht.
Jede Erfassung von E-Mail-Adressen oder Konten erfordert einen eindeutigen Einwilligungsschritt gemäß UK GDPR, und die Daten dürfen nur für den bei der Erhebung angegebenen Zweck aufbewahrt werden. Für Screenreader optimierte Login-Seiten mit großer Schrift sind hier wichtiger als in jedem kommerziellen Netzwerk. Die Struktur der Anmeldeseite und die Einwilligungsabläufe werden in diesem Leitfaden zum Design von Captive Portals ausführlicher behandelt.
So trennen Sie den Gäste-Datenverkehr von klinischen Systemen
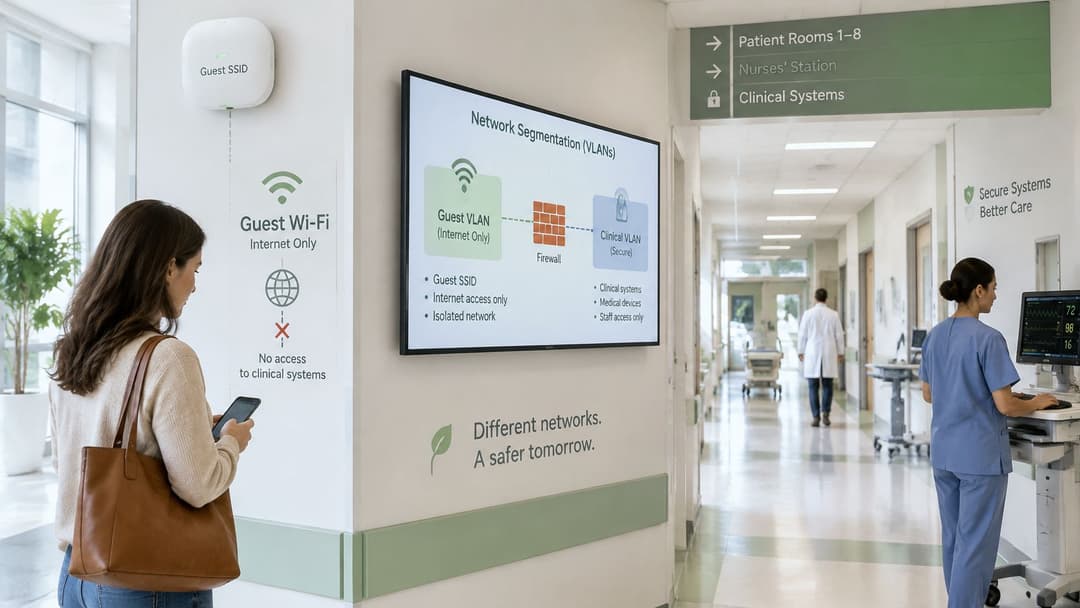
Betrachten Sie den Gastzugang als einen nicht vertrauenswürdigen Internetdienst, der sich zufällig in Ihrem Gebäude befindet. Die Einrichtungsrichtlinien von NHS England fordern dokumentierte lokale Richtlinien für Inhaltsfilterung, angemessene Nutzung, Bring-Your-Own-Device-Regeln und Kapazitätsüberwachung sowie eine Richtlinie zur angemessenen Nutzung und die Sperrung illegaler oder unangemessener Inhalte. Netzwerkkontrollen stehen an erster Stelle, da ein Richtliniendokument ein kompromittiertes Smartphone nicht daran hindert, ein Radiologie-Subnetz zu scannen.
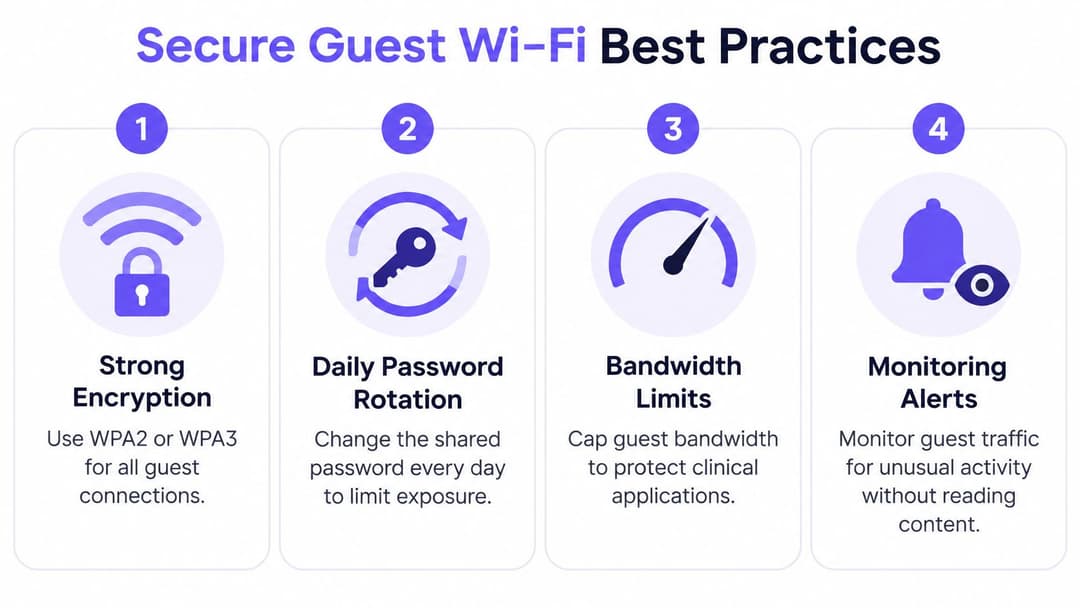
- Weisen Sie Gästen ein eigenes SSID, ein eigenes VLAN und eine eigene Firewall-Zone zu. Ein kompromittiertes Besuchergerät sollte in einer Sackgasse landen, von der aus kein Zugriff auf relevante Systeme möglich ist. Der häufigste Fehler ist ein Gäste-VLAN, das gemeinsam mit Konferenzräumen oder Empfangssystemen genutzt wird, weil dies am Einrichtungstag schneller zu konfigurieren war.
- Verweigern Sie den lateralen Zugriff auf klinische, biomedizinische, Management- und Drucker-Subnetze. Machen Sie aus Bequemlichkeit keine Ausnahmen. Die typische Schwachstelle ist ein gewährter Druckerzugriff, damit Mitarbeiter von ihren privaten Smartphones drucken können. Dies eröffnet einen Pfad zu einem Druckerserver innerhalb des Management-Bereichs.
- Erlauben Sie nur die ausgehenden Dienste, die Gäste tatsächlich benötigen. Das bedeutet in der Regel Web-Traffic plus DNS, während VPN- und moderne Anwendungsanforderungen gezielt konfiguriert und nicht einfach vorausgesetzt werden sollten. Eine pauschale Allow-All-Regel für ausgehenden Datenverkehr macht Ihr Gäste-VLAN zur Angriffsplatform für Dritte.
- Filtern, beschränken, isolieren und begrenzen Sie die Sitzungsdauer. Setzen Sie auf DNS- und Inhaltsfilterung, Bandbreitenbegrenzungen pro Client, Client-Isolierung (damit Besucher sich nicht gegenseitig sehen können) sowie einen Sitzungsablauf, der Ihren eigenen Governance-Richtlinien entspricht und nicht von den Einstellungen anderer Organisationen übernommen wurde. Die Leitlinien zur Einrichtung von NHS WiFi fordern den Nachweis der Isolierung durch authentifizierte und unauthentifizierte Penetrationstests. Planen Sie diesen Nachweis daher direkt im Design ein, anstatt ihn nach einer Beschwerde nachträglich zu erstellen.
- Protokollieren Sie Authentifizierungs-, DHCP-, NAT- und Sicherheitsereignisse im Rahmen einer schriftlichen Richtlinie zur Datenspeicherung und zum Datenzugriff, die Sie bei Bedarf vorlegen können. Eine Protokollierung ohne dokumentierte Aufbewahrungsregel ist ein Haftungsrisiko, das lediglich als Beweismittel getarnt ist.
- Testen Sie die Zonenregeln, bevor die Anmeldeseite öffentlich geschaltet wird. Jede erreichbare Verbindung vom Gäste- zum klinischen Bereich muss noch am selben Tag behoben werden und gehört nicht in den Backlog.
Besucher treffen bessere Entscheidungen, wenn man ihnen die Wahrheit sagt. Einige Vertrauenshinweise warnen deutlich davor, dass der Gast-Datenverkehr möglicherweise von einem anderen drahtlosen Nutzer abgefangen werden kann und kein Anspruch auf Privatsphäre besteht. Genau diesen Satz können Sie vermeiden, wenn Sie kein gemeinsames Passwort verwenden - und genau diesen Satz müssen Besucher lesen können.
Ein gemeinsamer Schlüssel verschlüsselt den Datenverkehr, bietet aber keine gerätebezogene Identität: Jeder, der das Passwort kennt, ist von allen anderen Personen mit Kenntnis des Passworts nicht zu unterscheiden. Das macht die obige Warnung ehrlich und keineswegs übertrieben alarmierend. Wenn das Konzept davon ausgeht, dass Besucher HTTPS mit aktualisierten Geräten und eigenem Endpunktschutz nutzen, geben Sie dies in den akzeptierten Bedingungen an. Messen Sie Portal-Abschlüsse, Support-Kontakte, durch Richtlinien blockierte Ereignisse und Isolations-Testergebnisse als die wesentlichen betrieblichen Indikatoren. Für die umfassendere Architektur erläutert dieser Security-Leitfaden für UnternehmenWiFi Muster für Segmentierung und Zugriffskontrolle.
Was Besucher im Gäste-WiFi sicher tun können
Hier ist die Frage, die Patienten und Betreuungspersonen stellen und die die meisten Krankenhaus-Websites nicht beantworten: Kann ich über dieses Netzwerk Online-Banking nutzen, an einem Videosprechstunden-Termin teilnehmen oder Arbeitsdateien öffnen?
Kostenlos bedeutet nicht sicher, und Vertrauenshinweise belegen genau diesen Punkt. Einige beschreiben NHSWiFi als öffentliches Gemeinschaftsnetzwerk und raten zur Vorsicht bei persönlichen oder sensiblen Informationen, während andere den Zugang als nichts weiter beschreiben als das Auswählen des Netzwerks und das Akzeptieren der Bedingungen (King's College Hospital WiFi- und Unterhaltungsseite). Das sind zwei verschiedene Botschaften über dieselbe Art von Dienst, und Besucher erhalten jeweils diejenige, die ihre Einrichtung zufällig veröffentlicht hat. Verfassen Sie Ihre Hinweise bereits bei der Planung zusammen mit der SSID und der Anmeldemethode und nicht erst nach dem Start.
Es steht mehr auf dem Spiel als nur der Komfort. Das Fehlen von Zuverlässigkeit WiFi ist eine der Hürden, die dazu führt, dass einige Personen digitale Gesundheitsdienste überhaupt nicht nutzen können. Ein Gäste-Netzwerk, das zum Surfen funktioniert, aber nicht für die Anmeldung bei einer NHS-App, lässt genau die Menschen im Stich, die am meisten darauf angewiesen sind.
| Aufgabe | Gäste-WiFi-UrteilWiFi | Stattdessen nutzen |
|---|---|---|
| Normales Browsen, Nachrichten und Karten über HTTPS | Vertretbar | Gäste-WiFiWiFi |
| Nachrichten an Angehörige über HTTPS senden | Vertretbar, vertrauliche Details vermeiden | Gäste-WiFiWiFi |
| Online-Banking | Vermeiden | Mobile Daten |
| Anmeldung in NHS-App mit persönlichen Gesundheitsdaten | Vermeiden | Mobile Daten |
| Videosprechstunde | Vermeiden | Mobile Daten |
| Arbeitssysteme und -dateien | Vermeiden | Vom Personal unterstützter Zugriff |
Was die Antwort ändert, ist die Verschlüsselung, und der Netzwerkname verrät Besuchern nichts darüber. HTTPS schützt Seiteninhalte, aber in einem offenen oder mit einem gemeinsamen Schlüssel geschützten Netzwerk sind die Verbindungsmetadaten weiterhin sichtbar und ein Abfangen ist möglich. Deshalb variiert der Ton von Vertrauenshinweisen so stark. Ein Netzwerk, das auf Schlüsseln pro Gerät basiert, ändert dieses Bild. Ein offenes Netzwerk tut dies hingegen nicht, egal wie vertrauenerweckend die Anmeldeseite aussieht. Die ehrliche Antwort auf die Frage „Was kann ich hier sicher tun?“ wird also durch eine Designentscheidung festgelegt, die getroffen wird, bevor sich der erste Besucher verbindet. Wenn Ihre Architektur nur sicheres HTTPS-Browsing unterstützt, veröffentlichen Sie diese Antwort klar und weisen Sie gleichzeitig auf Alternativen hin.
Die Regel, die es wert ist, auf der Anmeldeseite gedruckt zu werden: Wenn die Informationen Ihnen auf dem Bildschirm eines Fremden schaden würden, senden Sie sie nicht über Gäste-WiFiWiFi.
Bieten Sie den Menschen stattdessen Alternativen. Mobile Daten decken Online-Banking, Anmeldungen bei Gesundheits-Apps und Videosprechstunden ab. Ein persönliches VPN hilft bei einigen Unternehmenssystemen und beeinträchtigt andere. Erläutern Sie daher dessen Grenzen, anstatt es pauschal zu empfehlen. Ein Mitarbeiter, der an einem Stationscomputer helfen kann, sowie eine Telefonnummer für Personen ohne geeignetes Gerät schließen die Lücke für Besucher, die den Self-Service überhaupt nicht nutzen können.
Testen, überwachen und reagieren Sie, wenn das Gäste-WiFi ausfällt
Führen Sie vor dem Start Isolationsprüfungen von zwei Ausgangspunkten aus durch: einer authentifizierten und einer nicht-authentifizierten Gastsitzung. Versuchen Sie von beiden aus, klinische, biomedizinische, Verwaltungs- und Drucker-Subnetze zu erreichen. Jeder erfolgreiche Zugriff muss noch am selben Tag behoben werden, da das Fehlerszenario, das Sie testen, eine Regel ist, die zwar geschrieben, aber nie angewendet wurde.
Nach dem Start zeigen Ihnen fünf betriebliche Signale, ob das Konzept funktioniert. Support-Kontakte sind am wichtigsten und bringen eine Störung meist ans Licht, bevor das Monitoring reagiert - insbesondere in den zwei Wochen nach einem Stationsumzug oder einer baulichen Veränderung. Verknüpfen Sie jede Metrik mit einem Auslöser, damit eine Warnmeldung direkt eine Handlungsanweisung und nicht nur ein Diagramm enthält.
| Metrik | Warum sie wichtig ist | Überprüfungsauslöser |
|---|---|---|
| Portal-Abschlussrate | Zeigt, ob Besucher tatsächlich eine Verbindung herstellen können | Anhaltender Rückgang während der Besuchszeiten |
| Sitzungsdauer | Bestätigt, dass die Ablaufkonfiguration wie vorgesehen funktioniert | Sitzungen, die länger dauern als von der Richtlinie erlaubt |
| Ereignisse zu blockierten Richtlinien | Zeigt, dass die Filterung den tatsächlichen Datenverkehr erfasst | Plötzlicher Anstieg in einem Bereich |
| Fehlgeschlagene Isolationstests | Bestätigt, dass Gäste nicht auf klinische Subnetze zugreifen können | Jeder Fehler, am selben Tag |
| Support-Kontakte | Deckt verdeckte Störungen frühzeitig auf | Ein Anstieg nach einer Änderung auf der Station oder im Gebäude |
Legen Sie die Vorfallsabfolge fest, bevor Sie sie benötigen
Halten Sie schriftlich fest, wer Gästesitzungen widerrufen kann, wer das Gäste-SSID isolieren kann, wie mit dem infizierten Gerät eines Besuchers verfahren wird und wer das Ereignis gemäß der Aufbewahrungsrichtlinie dokumentiert. Vier Namen auf einer Seite sind besser als eine Diskussion um sieben Uhr abends. Ich empfehle, diesen Ablauf einmal mit den Teams für Infektionsschutz und Gebäudemanagement durchzuspielen. Denn eine Störung des Gäste-WiFi während der Besuchszeiten ist auch ein Problem für die Patientenkommunikation - und die Angehörigen auf dem Flur benötigen ebenso eine Information wie das Netzwerk-Team.
Die Änderungssteuerung ist die Stelle, an der Gäste-Netzwerke verkümmern. Der Austausch eines Switches, ein neues Firewall-Regelwerk oder die Neuverkabelung einer Station können einen Pfad wieder öffnen, der beim Start geschlossen war, und niemand bemerkt es, bis erneut ein Isolationstest durchgeführt wird. Fügen Sie die Gäste-Isolation zur Standard-Checkliste nach Änderungen hinzu, anstatt sich auf die jährliche Überprüfung zu verlassen.
Überwachung macht sich dann bezahlt, wenn eine steigende Anzahl von Support-Anrufen als Vorfall behandelt wird und nicht als Hintergrundgeräusch.
Beobachten Sie auch die Art der Beschwerden. Ein stetiges Tröpfeln in einem bestimmten Korridor deutet auf ein Abdeckungsproblem hin. Ein plötzlicher Anstieg von Anmeldeproblemen an einem gesamten Standort liegt meist an der Authentifizierung oder am DNS. Eine Häufung von Beschwerden aus einer einzelnen Station nach dem Eintreffen neuer Geräte ist beides nicht - hier liegt die Lösung eher bei der Gebäudetechnik als beim Wireless-Controller.
Führen Sie vor dem vollständigen Start ein Pilotprojekt durch
Eine Station, eine Besuchs-Woche und ein schriftliches Bestanden oder Nicht Bestanden für jede früher getroffene Entscheidung. Das ist das Kriterium, das ich vor einer gebäudeweiten Einführung ansetzen würde, da ein Pilotprojekt nur einen Bruchteil eines fehlerhaften Starts kostet und Nachweise liefert, auf deren Grundlage ein Steuerungsgremium handeln kann.
Beginnen Sie mit der Funkabdeckung. Messen Sie das Primärsignal in einem Patientenzimmer, einem Wartebereich und einem Außenzugang während einer tatsächlichen Besuchszeit. Bestätigen Sie, dass der Zielwert von -65 dBm eingehalten wird, anstatt davon auszugehen, dass die Messung repräsentativ war. Testen Sie anschließend den Anmeldeweg durchgehend auf drei Geräten: einem aktuellen Smartphone, einem älteren Mobiltelefon, das möglicherweise nie ein Portal abschließt, und einem Laptop. Zeichnen Sie auf, wie lange jedes Gerät benötigt und an welcher Stelle Personen abbrechen, da diese Abbrüche Ihren Ausweichbedarf an Personal bestimmen.
Als Nächstes folgen Isolationsprüfungen für authentifizierte und nicht-authentifizierte Sitzungen, wobei kein einziger Fehler akzeptiert wird. Bestätigen Sie, dass der leicht verständliche Hinweis zur sicheren Nutzung vor der Authentifizierung auf der Anmeldeseite sichtbar ist und dass Richtlinien zur akzeptablen Nutzung, zu Bring-Your-Own-Device (BYOD) und zur Datenspeicherung offiziell freigegeben und nicht nur entworfen sind. Legen Sie die Überprüfungs-Auslöser aus Ihrer Überwachungstabelle fest und weisen Sie jedem Auslöser eine verantwortliche Person zu.
Wenn sich Mitarbeiter- und Gästezugänge auf derselben Infrastruktur überschneiden, sollten Sie spätestens jetzt eine Anbieterauswahl treffen - und nicht erst, wenn die Hardware geliefert wurde. Purple betreibt Gäste-WiFi, die Sicherheit des Mitarbeiter-802.1X und private Bereichsnetzwerke auf einer einzigen Cloud-Plattform. Die Verbindungsmethoden für Gäste umfassen Captive Portals, Passpoint und eine App, während die Authentifizierung der Mitarbeiter mit Entra ID, Google und Okta funktioniert. Vergleichen Sie dies mit Ihrem bestehenden Controller- und Identitäts-Setup und buchen Sie das Pilotprojekt auf einer Station, bevor Sie sich für ein größeres Projekt entscheiden.
Ein Pilotprojekt, das Tests zu Signal, Isolation, Anmeldeabschluss und den veröffentlichten Erwartungen besteht, liefert Ihnen etwas, das ein Business Case selten bietet: eine Woche realen Besucherverkehr hinter der Entscheidung. Weiten Sie die Einführung erst auf die nächste Station aus, wenn alle vier Punkte bestanden sind.
Purple bietet Krankenhäusern eine Möglichkeit, Gästezugänge einzurichten, die von Besuchern problemlos genutzt werden können. Mit einem Captive Portal im eigenen Branding, Passpoint-Unterstützung und Einwilligungen pro Besucher auf derselben Plattform, die auch die Authentifizierung der Mitarbeiter übernimmt. So werden Signal, Identität und veröffentlichte Warnungen gemeinsam geplant, anstatt erst nach dem Start hinzugefügt zu werden. Wenn Sie ein Pilotprojekt auf einer Station planen oder ein gemeinsames Passwort ersetzen möchten, das nicht mehr zeitgemäß ist, besuchen Sie Purple, um zu erfahren, wie sich Gäste- und Mitarbeiternetzwerke auf Ihren vorhandenen Access Points integrieren lassen.